
Август 2026 года был для криптосферы настоящими американскими горками. Скорее даже неудачными. Незадолго до начала этого месяца неизвестные злоумышленники сумели воспользоваться багом в аппаратных кошельках Coldcard и похитить до 2 055 $BTC (~130 миллионов долларов) напрямую у пользователей. Это считается крупнейшей на сегодняшний день уязвимостью аппаратного кошелька. И за этим последовали новые атаки на Trezor и SafePal — двух других крупных поставщиков аппаратных кошельков. Поэтому самохранение средств теперь вызывает у многих вопросы.
Нам неоднократно говорили, что наши приватные ключи должны оставаться офлайн, вне досягаемости хакеров и мошенников. Поэтому многие пользователи криптовалют решили вложиться в большую безопасность и приобрести специализированные аппаратные устройства для защиты своих монет. Теперь же среди тех, кто выбрал Coldcard в качестве такого специализированного устройства, несколько человек потеряли свои средства, даже ничего для этого не делая, потому что атака была полностью удалённой и не зависела от них.
Это кажется несправедливым. Но подождите, потому что прежде чем терять веру в самостоятельное хранение, ещё есть что разобрать.
Так что же случилось с Coldcard и компанией?
Первое, что мы должны понять, — нет, криптосети сейчас не просто небезопасны. Недавние атаки были направлены не против надёжных распределённых реестров, а против конкретных компаний и их продуктов. Начнём со случая Coldcard: проблема возникла из-за того, как определённые устройства генерировали сиды кошельков или приватные ключи.
В обычном криптокошельке простое «угадывание» сидов методом перебора (множество повторяющихся попыток) невозможно. Одна только 12-словная фраза имеет около 340 ундециллионов вариантов. Это означает, как объясняет Knowing Bitcoin, что «если бы каждый компьютер на Земле пытался перебрать миллиард seed-фраз в секунду, на проверку всех ушло бы в триллионы раз больше, чем нынешний возраст Вселенной». К сожалению, для некоторых устройств Coldcard всё было не так.
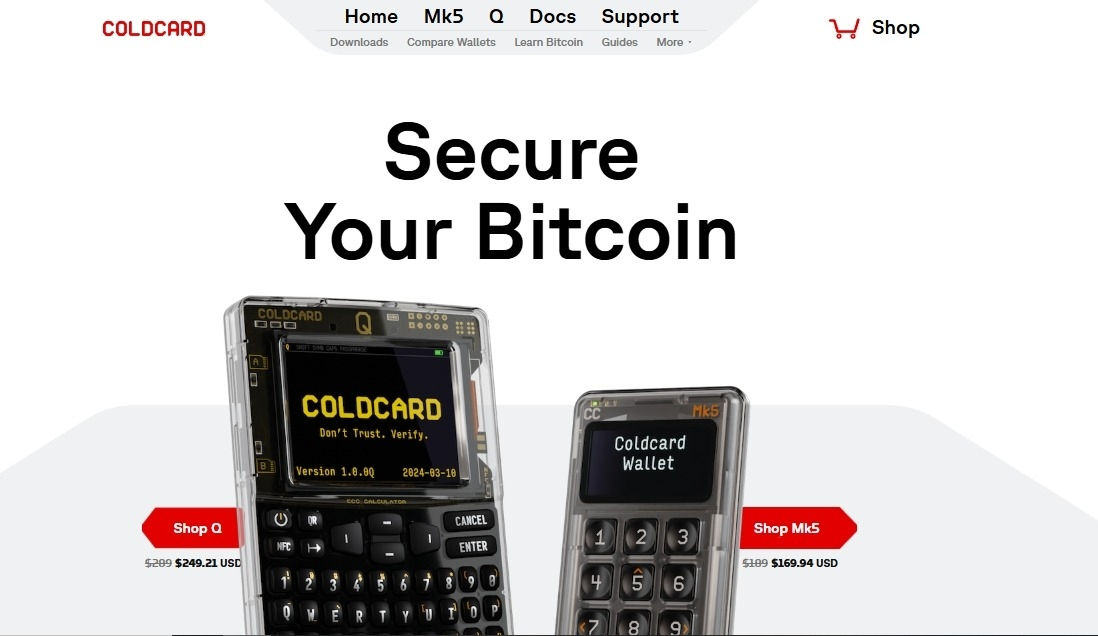
Изменение программного обеспечения, внесённое в 2021 году, заставило некоторые устройства использовать программный генератор псевдослучайных чисел вместо аппаратного генератора случайных чисел, предназначенного для создания безопасных сидов. Иными словами, безопасность кошелька зависела от недостаточной случайности. Злоумышленники смогли угадать приватные ключи, хотя никогда не должны были иметь такой возможности.
Даже после установки исправления в прошивке эти сиды больше не годятся для использования. Всем, кто создавал сиды на Coldcard в период с 2021 по 2026 год, рекомендуется вывести все средства в более безопасный кошелёк.
А как насчёт Trezor и SafePal?
По крайней мере, в этих двух атаках средства не были скомпрометированы. Однако их можно считать не менее серьёзными, поскольку личные данные и физические адреса действительно утекли. 12 августа Trezor сообщил, что ShipMonk, один из их поставщиков услуг доставки, подвергся серьёзной утечке данных, в результате которой стали известны полные имена, номера телефонов, адреса электронной почты и физические адреса почти 12 000 его клиентов.
Точно так же, буквально через несколько дней, SafePal объявил об обнаружении ошибки, которая могла позволить кому-то получить доступ к информации о заказах клиентов или отслеживать её без надлежащего разрешения. Что некоторые хакеры и сделали. Конфиденциальные данные, такие как имена, номера телефонов, электронные адреса и физические адреса почти 40 000 клиентов, были украдены.
Это кажется «лучше», чем потерять средства или приватные ключи, но это не так. Имея всю эту информацию, хакеры могут легко находить клиентов, проводить целевые атаки, фишинг и даже планировать «атаки с гаечным ключом» или физические проникновения в их дома. Действительно, согласно Certik, в 2026 году число насильственных физических атак на пользователей криптовалют выросло на 33% по сравнению с предыдущим годом.
Тогда нам следует срочно бежать на криптобиржи?
Согласно CMC, «Взлом Coldcard заставляет биткоинеров в панике бежать на CEX». Так что они, в конце концов, безопаснее для нас? Это действительно долгосрочное решение для пользователей криптовалют? Ответ не так прост. Централизованные биржи, даже при огромных вложениях в безопасность, тоже могут и уже подвергались взломам.
В 2025 году Coinbase, одна из крупнейших бирж в мире, столкнулась с такой же утечкой, как Trezor и SafePal. В предыдущие годы другие компании, такие как Liquid, KeepChange, Celsius и OpenSea, тоже пережили крупные утечки данных. Кроме того, за эти годы многочисленные криптобиржи были ограблены или обанкротились — либо изначально это были просто мошеннические проекты. Mt. Gox, QuadrigaCX, Cryptopia и FTX — лишь некоторые из них. Тысячи пользователей по всему миру понесли огромные потери из-за этих случаев. Именно поэтому в криптомире так распространён этот девиз: не ваши ключи? не ваши монеты.
Однако, если самостоятельное хранение теперь кажется под угрозой, какова альтернатива? Куда нам бежать? Вы можете подумать: ну, недостатки были только у определённых брендов, так что мы просто сменим бренд, и всё…! Но и это не ответ. Ответ в том, что ничто и никто не застрахован от отказа. Самостоятельное хранение требует большей ответственности, а внешнее хранение несёт другой набор рисков. Впрочем, в этом-то и дело.
Ни один из вариантов не устраняет риск. Они просто распределяют разные риски по разным сторонам, и вам нужно выбрать, какой из этих рисков «менее рискован» в ваших обстоятельствах. Какие преимущества вы предпочитаете (то есть полное владение или удобство) и чем вы готовы ради них рискнуть? Даже фиатные валюты и банки имеют свои риски и недостатки, и именно их изъяны стали причиной появления криптовалют. Грустно, но факт.
Новый урок: не складывайте все яйца в одну корзину
Децентрализуйтесь, как сами криптосети! Если одно устройство, один производитель, одна резервная копия, одна компания или один процесс могут определить, выживет ли весь ваш запас, это единая точка отказа, которую нужно срочно устранить, какой бы надёжной она вам ни казалась. Существует несколько решений этой проблемы.
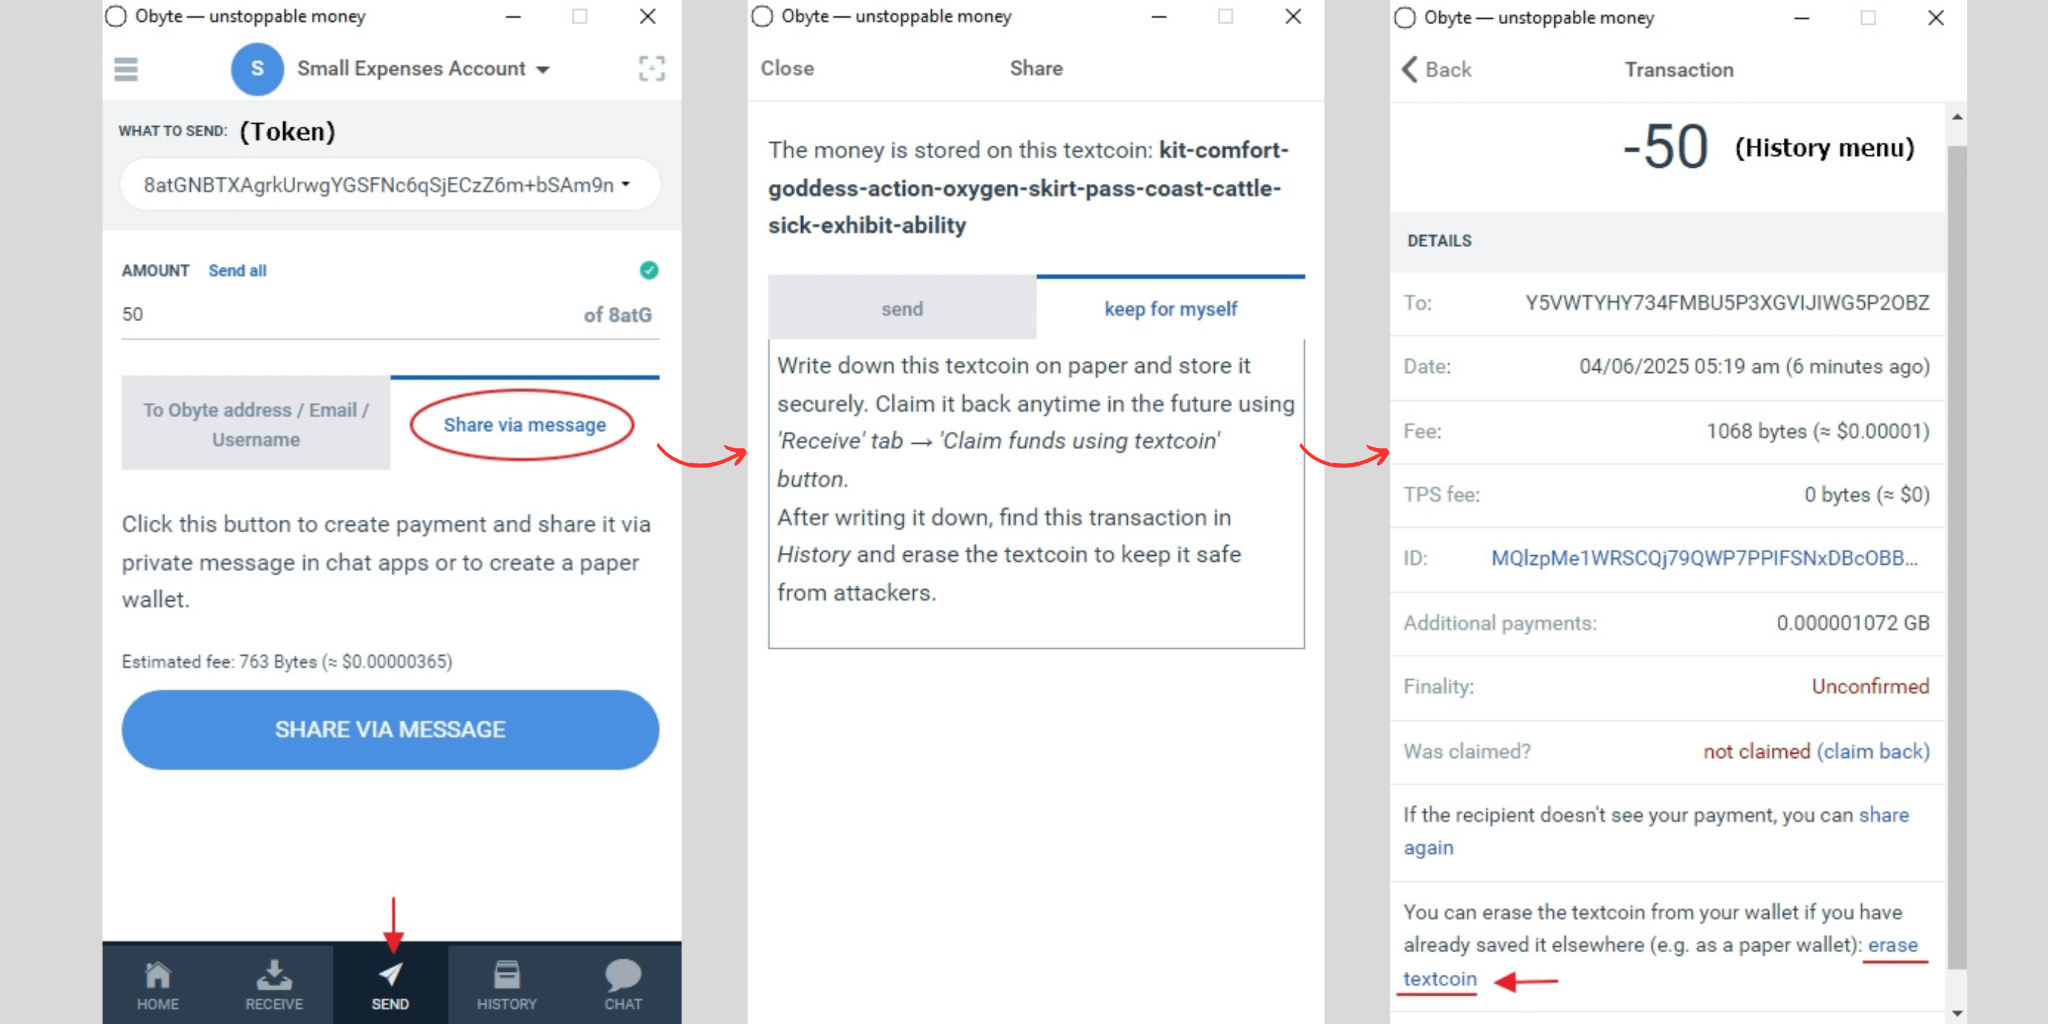
Простой отправной точкой является резервирование копий, хранящихся в разных местах, чтобы один пожар, наводнение или неисправное устройство не уничтожили всё. В Obyte вы можете создать несколько textcoin с разными суммами и хранить их офлайн. Однако вам придётся позаботиться о том, чтобы записать свои textcoin (seed), скопировать их в разные безопасные места и беречь их по мере своих возможностей. Единственный путь самостоятельного хранения — это высокая ответственность.
Для более надёжной защиты мультиподписные кошельки могут требовать два или более отдельных ключа, прежде чем монеты можно будет перевести. Например, схема 2 из 3 использует три ключа, но для одобрения транзакции достаточно любых двух. Это означает, что потеря одного ключа не лишит вас доступа автоматически, а компрометация одного ключа не даст атакующему достаточного контроля. Вы также можете распределить ключи между разными устройствами или производителями, снижая зависимость от одной технологии.
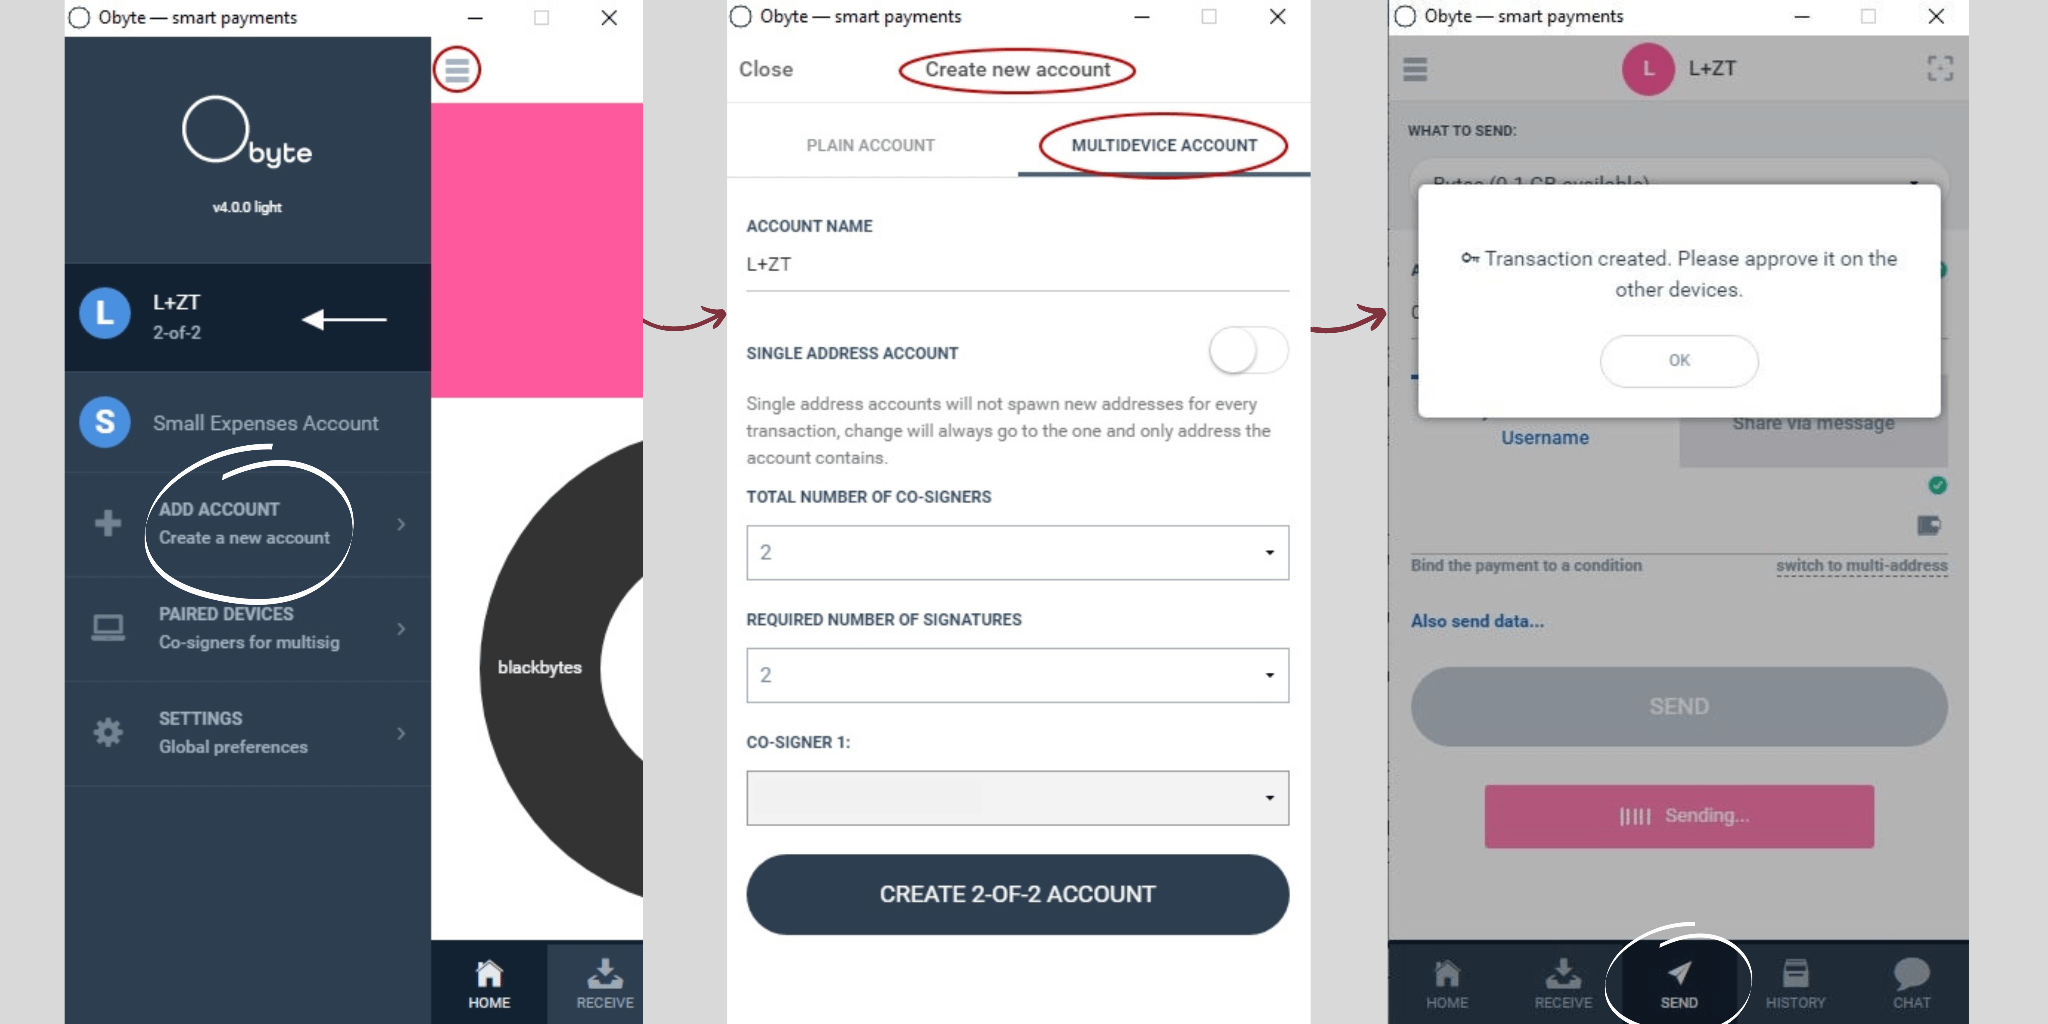
В Obyte вы можете создать мультиподписный (многоустройственный) аккаунт всего за несколько шагов, чтобы повысить безопасность и, если хотите, включить в него других людей в качестве со-подписантов, а не только свои устройства.
Есть также смысл проверять восстановление. Резервная копия, которую никогда не проверяли, — это план на бумаге. Успешная проверка восстановления даёт доказательство того, что план работает. И сложность заслуживает отдельного предупреждения. Каждый дополнительный пароль, устройство, место хранения и резервная копия добавляют ещё одну вещь, которую нужно помнить и поддерживать.
Так что, самостоятельное хранение криптовалюты мертво?
Нет. Если уж на то пошло, все эти трудности на пути делают идею более зрелой. Самостоятельное хранение избегает потенциальной финансовой цензуры и может дать людям полный контроль, но контроль требует домашней работы — от понимания того, как создаются ключи, до знания, где хранятся резервные копии и что произойдёт, если устройство выйдет из строя. Даже чтобы быть готовым к отказу устройства.
Самостоятельное хранение означает принятие на себя всей модели безопасности, а не просто покупку устройства с надписью «аппаратный кошелёк» на коробке. Проводите собственное исследование (DYOR) по каждому бренду, каждому программному обеспечению и каждому процессу. Стоит повторить: единственный путь самостоятельного хранения — это высокая ответственность!
Первоначально опубликовано на Hackernoon