
#trezor
trezor
Просмотров: 50,549
219 обсуждают
Популярные
Новые

·
--
Закреплённая реклама выдавала себя за Trezor Suite: стоило ввести сид-фразу — и через несколько минут кошелёк опустошали
В конце октября кто-то искал Trezor Suite в Google. Над настоящим результатом оказалась реклама. По ссылке открывалась страница, очень похожая на сайт кошелька: иногда она размещалась на собственном домене мошенников, иногда — на странице Google Sites. Пользователям предлагали ввести сид-фразу якобы для восстановления кошелька. Те, кто её вводил, уже через несколько минут обнаруживали, что баланс исчез.
На Chainabuse сейчас есть всего 5 жалоб на эту схему, поступивших из нескольких стран. Один из заявителей сообщил, что уже обратился в полицию Чехии. Среди похищенных средств — биткоины, эфиры и стейблкоины. Блокчейн-аналитический сервис Coinator отслеживал только биткоиновые транзакции, и масштаб операции оказался намного больше, чем можно было предположить по жалобам.
Деньги не поступали напрямую на кошельки мошенников, а сначала приходили на два постоянных адреса. На первый адрес поступило 39 переводов общей суммой 3.32 биткоина — с 27 по 31 октября. В самой крупной транзакции, упомянутой в жалобе, было больше 0.2 биткоина. На второй адрес, на который не поступило ни одной жалобы, пришло 56 переводов общей суммой 8.17 биткоина — более чем вдвое больше, чем на первый. В общей сложности на оба адреса поступило около 95 переводов на сумму 11.49 биткоина.
31 октября в 15:57 UTC второй адрес опустошили одной транзакцией с 56 входами. Через 12 минут такой же транзакцией, но с 33 входами, опустошили и первый адрес. Деньги с обоих адресов поступили на один и тот же промежуточный адрес. Всего на него пришло 21.62 биткоина. Остальная сумма поступила туда раньше, и, по оценке Coinator, эта группа уже получала средства по похожей схеме. В тот же день, начиная с 17:12 UTC, с промежуточного адреса начали выводить деньги частями: сначала 2.0 биткоина, затем 2.86, а потом 1.54. Комиссия за все три перевода составила ровно 564 сатоши. Версия транзакции, время блокировки и флаг заменяемости тоже совпадали — очевидно, все переводы были сделаны с одного кошелька.
Из этих трёх переводов 2.0 и 2.86 биткоина к 3 ноября всё ещё оставались на исходных адресах. А 1.54 биткоина в тот же вечер перевели в три этапа: сначала 0.01 биткоина для проверки, затем 0.5, а потом 1.03. Каждый перевод проходил через промежуточный адрес, после чего все средства поступили на один и тот же горячий кошелёк кастодиального сервиса. С февраля 2025 года через этот кошелёк прошло около 139 тысяч транзакций и примерно 37 тысяч биткоинов. К нему привязано 162 тысячи адресов для пополнения, почти каждый из которых использовался лишь один раз. В августе на этот же горячий кошелёк поступили деньги от мошенников, выдававших себя за службу поддержки Kraken. Он же стал конечным пунктом в одном из дел в Аргентине в конце октября. Три разные схемы мошенничества — и один адрес для получения денег.
Здесь легко ошибиться при отслеживании средств. Перевод на 0.01 биткоина поступил на адрес для пополнения. Через несколько часов средства с него потратили вместе со средствами ещё с 8 адресов для пополнения и 2 входов самого горячего кошелька. 0.29 биткоина ушло на новый адрес — может показаться, будто мошенники вернули деньги себе, да ещё и с прибылью. На самом деле это был платёж кастодиального сервиса одному из клиентов. Адреса для пополнения и горячий кошелёк принадлежат сервису, и после поступления денег к нему уже неважно, кто их изначально внёс. Если считать горячий кошелёк кошельком мошенников и следить за ним, можно выйти на невиновных людей. Запомнить нужно именно два адреса, на которые мошенники получали деньги.
Для обычных пользователей вывод предельно конкретен. Скачивать кошелёк нужно только с официального сайта производителя, а к верхним рекламным результатам поиска следует по умолчанию относиться как к поддельным. Если сайт просит ввести сид-фразу — его можно сразу закрыть. Если её просят по телефону — можно сразу положить трубку. Если сид-фразу уже ввели на поддельной странице, считайте, что кошелёк скомпрометирован: на чистом устройстве создайте новый кошелёк с новой сид-фразой и как можно скорее переведите туда оставшиеся средства. Не пренебрегайте и подачей жалобы: 5 заявлений — лишь верхушка айсберга, а каждая новая жалоба повышает вероятность, что адреса для получения средств заметят.
Мой вывод прост: прежде чем скачивать кошелёк, проверьте домен официального сайта. Закреплённую рекламу всегда пропускайте. Эта небольшая задержка полезнее, чем попытки потом отследить средства в блокчейне.
Когда вы скачиваете приложение-кошелёк, то просто нажимаете на результат поиска или сначала проверяете домен официального сайта?
—— web3 Кай
Эта статья отражает лишь личное мнение автора и не является инвестиционной рекомендацией. Источники фактических данных — блокчейн-анализ Coinator от 3 ноября и записи жалоб на Chainabuse.
#Trezor #防骗 #助记词 #ОтслеживаниеВБлокчейне
Закреплённая реклама выдавала себя за Trezor Suite: стоило ввести сид-фразу — и через несколько минут кошелёк опустошали
В конце октября кто-то искал Trezor Suite в Google. Над настоящим результатом оказалась реклама. По ссылке открывалась страница, очень похожая на сайт кошелька: иногда она размещалась на собственном домене мошенников, иногда — на странице Google Sites. Пользователям предлагали ввести сид-фразу якобы для восстановления кошелька. Те, кто её вводил, уже через несколько минут обнаруживали, что баланс исчез.
На Chainabuse сейчас есть всего 5 жалоб на эту схему, поступивших из нескольких стран. Один из заявителей сообщил, что уже обратился в полицию Чехии. Среди похищенных средств — биткоины, эфиры и стейблкоины. Блокчейн-аналитический сервис Coinator отслеживал только биткоиновые транзакции, и масштаб операции оказался намного больше, чем можно было предположить по жалобам.
Деньги не поступали напрямую на кошельки мошенников, а сначала приходили на два постоянных адреса. На первый адрес поступило 39 переводов общей суммой 3.32 биткоина — с 27 по 31 октября. В самой крупной транзакции, упомянутой в жалобе, было больше 0.2 биткоина. На второй адрес, на который не поступило ни одной жалобы, пришло 56 переводов общей суммой 8.17 биткоина — более чем вдвое больше, чем на первый. В общей сложности на оба адреса поступило около 95 переводов на сумму 11.49 биткоина.
31 октября в 15:57 UTC второй адрес опустошили одной транзакцией с 56 входами. Через 12 минут такой же транзакцией, но с 33 входами, опустошили и первый адрес. Деньги с обоих адресов поступили на один и тот же промежуточный адрес. Всего на него пришло 21.62 биткоина. Остальная сумма поступила туда раньше, и, по оценке Coinator, эта группа уже получала средства по похожей схеме. В тот же день, начиная с 17:12 UTC, с промежуточного адреса начали выводить деньги частями: сначала 2.0 биткоина, затем 2.86, а потом 1.54. Комиссия за все три перевода составила ровно 564 сатоши. Версия транзакции, время блокировки и флаг заменяемости тоже совпадали — очевидно, все переводы были сделаны с одного кошелька.
Из этих трёх переводов 2.0 и 2.86 биткоина к 3 ноября всё ещё оставались на исходных адресах. А 1.54 биткоина в тот же вечер перевели в три этапа: сначала 0.01 биткоина для проверки, затем 0.5, а потом 1.03. Каждый перевод проходил через промежуточный адрес, после чего все средства поступили на один и тот же горячий кошелёк кастодиального сервиса. С февраля 2025 года через этот кошелёк прошло около 139 тысяч транзакций и примерно 37 тысяч биткоинов. К нему привязано 162 тысячи адресов для пополнения, почти каждый из которых использовался лишь один раз. В августе на этот же горячий кошелёк поступили деньги от мошенников, выдававших себя за службу поддержки Kraken. Он же стал конечным пунктом в одном из дел в Аргентине в конце октября. Три разные схемы мошенничества — и один адрес для получения денег.
Здесь легко ошибиться при отслеживании средств. Перевод на 0.01 биткоина поступил на адрес для пополнения. Через несколько часов средства с него потратили вместе со средствами ещё с 8 адресов для пополнения и 2 входов самого горячего кошелька. 0.29 биткоина ушло на новый адрес — может показаться, будто мошенники вернули деньги себе, да ещё и с прибылью. На самом деле это был платёж кастодиального сервиса одному из клиентов. Адреса для пополнения и горячий кошелёк принадлежат сервису, и после поступления денег к нему уже неважно, кто их изначально внёс. Если считать горячий кошелёк кошельком мошенников и следить за ним, можно выйти на невиновных людей. Запомнить нужно именно два адреса, на которые мошенники получали деньги.
Для обычных пользователей вывод предельно конкретен. Скачивать кошелёк нужно только с официального сайта производителя, а к верхним рекламным результатам поиска следует по умолчанию относиться как к поддельным. Если сайт просит ввести сид-фразу — его можно сразу закрыть. Если её просят по телефону — можно сразу положить трубку. Если сид-фразу уже ввели на поддельной странице, считайте, что кошелёк скомпрометирован: на чистом устройстве создайте новый кошелёк с новой сид-фразой и как можно скорее переведите туда оставшиеся средства. Не пренебрегайте и подачей жалобы: 5 заявлений — лишь верхушка айсберга, а каждая новая жалоба повышает вероятность, что адреса для получения средств заметят.
Мой вывод прост: прежде чем скачивать кошелёк, проверьте домен официального сайта. Закреплённую рекламу всегда пропускайте. Эта небольшая задержка полезнее, чем попытки потом отследить средства в блокчейне.
Когда вы скачиваете приложение-кошелёк, то просто нажимаете на результат поиска или сначала проверяете домен официального сайта?
—— web3 Кай
Эта статья отражает лишь личное мнение автора и не является инвестиционной рекомендацией. Источники фактических данных — блокчейн-анализ Coinator от 3 ноября и записи жалоб на Chainabuse.
#Trezor #防骗 #助记词 #ОтслеживаниеВБлокчейне
В конце октября кто-то искал Trezor Suite в Google. Над настоящим результатом оказалась реклама. По ссылке открывалась страница, очень похожая на сайт кошелька: иногда она размещалась на собственном домене мошенников, иногда — на странице Google Sites. Пользователям предлагали ввести сид-фразу якобы для восстановления кошелька. Те, кто её вводил, уже через несколько минут обнаруживали, что баланс исчез.
На Chainabuse сейчас есть всего 5 жалоб на эту схему, поступивших из нескольких стран. Один из заявителей сообщил, что уже обратился в полицию Чехии. Среди похищенных средств — биткоины, эфиры и стейблкоины. Блокчейн-аналитический сервис Coinator отслеживал только биткоиновые транзакции, и масштаб операции оказался намного больше, чем можно было предположить по жалобам.
Деньги не поступали напрямую на кошельки мошенников, а сначала приходили на два постоянных адреса. На первый адрес поступило 39 переводов общей суммой 3.32 биткоина — с 27 по 31 октября. В самой крупной транзакции, упомянутой в жалобе, было больше 0.2 биткоина. На второй адрес, на который не поступило ни одной жалобы, пришло 56 переводов общей суммой 8.17 биткоина — более чем вдвое больше, чем на первый. В общей сложности на оба адреса поступило около 95 переводов на сумму 11.49 биткоина.
31 октября в 15:57 UTC второй адрес опустошили одной транзакцией с 56 входами. Через 12 минут такой же транзакцией, но с 33 входами, опустошили и первый адрес. Деньги с обоих адресов поступили на один и тот же промежуточный адрес. Всего на него пришло 21.62 биткоина. Остальная сумма поступила туда раньше, и, по оценке Coinator, эта группа уже получала средства по похожей схеме. В тот же день, начиная с 17:12 UTC, с промежуточного адреса начали выводить деньги частями: сначала 2.0 биткоина, затем 2.86, а потом 1.54. Комиссия за все три перевода составила ровно 564 сатоши. Версия транзакции, время блокировки и флаг заменяемости тоже совпадали — очевидно, все переводы были сделаны с одного кошелька.
Из этих трёх переводов 2.0 и 2.86 биткоина к 3 ноября всё ещё оставались на исходных адресах. А 1.54 биткоина в тот же вечер перевели в три этапа: сначала 0.01 биткоина для проверки, затем 0.5, а потом 1.03. Каждый перевод проходил через промежуточный адрес, после чего все средства поступили на один и тот же горячий кошелёк кастодиального сервиса. С февраля 2025 года через этот кошелёк прошло около 139 тысяч транзакций и примерно 37 тысяч биткоинов. К нему привязано 162 тысячи адресов для пополнения, почти каждый из которых использовался лишь один раз. В августе на этот же горячий кошелёк поступили деньги от мошенников, выдававших себя за службу поддержки Kraken. Он же стал конечным пунктом в одном из дел в Аргентине в конце октября. Три разные схемы мошенничества — и один адрес для получения денег.
Здесь легко ошибиться при отслеживании средств. Перевод на 0.01 биткоина поступил на адрес для пополнения. Через несколько часов средства с него потратили вместе со средствами ещё с 8 адресов для пополнения и 2 входов самого горячего кошелька. 0.29 биткоина ушло на новый адрес — может показаться, будто мошенники вернули деньги себе, да ещё и с прибылью. На самом деле это был платёж кастодиального сервиса одному из клиентов. Адреса для пополнения и горячий кошелёк принадлежат сервису, и после поступления денег к нему уже неважно, кто их изначально внёс. Если считать горячий кошелёк кошельком мошенников и следить за ним, можно выйти на невиновных людей. Запомнить нужно именно два адреса, на которые мошенники получали деньги.
Для обычных пользователей вывод предельно конкретен. Скачивать кошелёк нужно только с официального сайта производителя, а к верхним рекламным результатам поиска следует по умолчанию относиться как к поддельным. Если сайт просит ввести сид-фразу — его можно сразу закрыть. Если её просят по телефону — можно сразу положить трубку. Если сид-фразу уже ввели на поддельной странице, считайте, что кошелёк скомпрометирован: на чистом устройстве создайте новый кошелёк с новой сид-фразой и как можно скорее переведите туда оставшиеся средства. Не пренебрегайте и подачей жалобы: 5 заявлений — лишь верхушка айсберга, а каждая новая жалоба повышает вероятность, что адреса для получения средств заметят.
Мой вывод прост: прежде чем скачивать кошелёк, проверьте домен официального сайта. Закреплённую рекламу всегда пропускайте. Эта небольшая задержка полезнее, чем попытки потом отследить средства в блокчейне.
Когда вы скачиваете приложение-кошелёк, то просто нажимаете на результат поиска или сначала проверяете домен официального сайта?
—— web3 Кай
Эта статья отражает лишь личное мнение автора и не является инвестиционной рекомендацией. Источники фактических данных — блокчейн-анализ Coinator от 3 ноября и записи жалоб на Chainabuse.
#Trezor #防骗 #助记词 #ОтслеживаниеВБлокчейне
17
·
--
📰 Trezor предупредила покупателей CryptoBilis: старую seed-фразу нельзя использовать повторно
30 октября Trezor сообщила о предполагаемой аппаратной закладке в одном Safe 5, купленном через CryptoBilis. Компания ещё не исследовала устройство и не получала сообщений о потерях, но рекомендует всем, кто покупал любые модели Trezor у этого продавца с марта 2026 года, перевести активы на новый кошелёк с новой seed-фразой.
Простая замена устройства с восстановлением по старой фразе не защитит: предполагаемая закладка могла считывать данные с экрана. Если устройство ещё не настроено — не используйте его, а за заменой обращайтесь в официальную поддержку Trezor.
#Trezor #WalletSecurity
📰 Trezor предупредила покупателей CryptoBilis: старую seed-фразу нельзя использовать повторно
30 октября Trezor сообщила о предполагаемой аппаратной закладке в одном Safe 5, купленном через CryptoBilis. Компания ещё не исследовала устройство и не получала сообщений о потерях, но рекомендует всем, кто покупал любые модели Trezor у этого продавца с марта 2026 года, перевести активы на новый кошелёк с новой seed-фразой.
Простая замена устройства с восстановлением по старой фразе не защитит: предполагаемая закладка могла считывать данные с экрана. Если устройство ещё не настроено — не используйте его, а за заменой обращайтесь в официальную поддержку Trezor.
#Trezor #WalletSecurity
30 октября Trezor сообщила о предполагаемой аппаратной закладке в одном Safe 5, купленном через CryptoBilis. Компания ещё не исследовала устройство и не получала сообщений о потерях, но рекомендует всем, кто покупал любые модели Trezor у этого продавца с марта 2026 года, перевести активы на новый кошелёк с новой seed-фразой.
Простая замена устройства с восстановлением по старой фразе не защитит: предполагаемая закладка могла считывать данные с экрана. Если устройство ещё не настроено — не используйте его, а за заменой обращайтесь в официальную поддержку Trezor.
#Trezor #WalletSecurity
30

На этот раз Trezor подвёл не железом, а словами.
С 19 по 27 октября официальный аккаунт компании по очереди отвечал в X людям, купившим Safe 7 у CryptoBilis. Формулировка была у всех одинаковая: «нет доказательств того, что устройства Trezor были вскрыты». На вопрос, стоит ли разобрать устройство и проверить, отвечали: не разбирайте сами, обратитесь в службу поддержки.
А 31 октября сама компания опубликовала предупреждение: всем, кто покупал любой Trezor у CryptoBilis после марта, нужно немедленно перевести средства на новый кошелёк с новой сид-фразой. Причина — в одном Safe 5, купленном в августе, обнаружили дополнительную плату с модулем сотовой связи: подключённая к питанию, она могла считывать содержимое экрана и передавать его наружу.
Не прошло и двух недель, а позиция изменилась с «нет доказательств» на «срочно переезжайте».
Я не утверждаю, что Trezor небезопасен: по имеющимся данным, средств никто не потерял, а устройства компания заменяет. Но в контексте инцидента безопасности фраза «нет доказательств» обычно означает «мы пока ничего не обнаружили», а не «всё безопасно». По тому же каналу продаж Ledger ущерб, по оценкам третьих сторон, составил от 70 до 100 миллионов долларов. Trezor следовало сразу призвать пользователей действовать исходя из худшего сценария, а не сперва успокаивать их.
Если говорить прямо, граница безопасности аппаратного кошелька проходит не по чипу, а по цепочке людей, через которых устройство попадает с завода к вам. Купили подешевле у перекупщика — меняйте сид-фразу прямо сейчас, не ждите, пока компания в третий раз изменит свою позицию.
#冷钱包 #Trezor
На этот раз Trezor подвёл не железом, а словами.
С 19 по 27 октября официальный аккаунт компании по очереди отвечал в X людям, купившим Safe 7 у CryptoBilis. Формулировка была у всех одинаковая: «нет доказательств того, что устройства Trezor были вскрыты». На вопрос, стоит ли разобрать устройство и проверить, отвечали: не разбирайте сами, обратитесь в службу поддержки.
А 31 октября сама компания опубликовала предупреждение: всем, кто покупал любой Trezor у CryptoBilis после марта, нужно немедленно перевести средства на новый кошелёк с новой сид-фразой. Причина — в одном Safe 5, купленном в августе, обнаружили дополнительную плату с модулем сотовой связи: подключённая к питанию, она могла считывать содержимое экрана и передавать его наружу.
Не прошло и двух недель, а позиция изменилась с «нет доказательств» на «срочно переезжайте».
Я не утверждаю, что Trezor небезопасен: по имеющимся данным, средств никто не потерял, а устройства компания заменяет. Но в контексте инцидента безопасности фраза «нет доказательств» обычно означает «мы пока ничего не обнаружили», а не «всё безопасно». По тому же каналу продаж Ledger ущерб, по оценкам третьих сторон, составил от 70 до 100 миллионов долларов. Trezor следовало сразу призвать пользователей действовать исходя из худшего сценария, а не сперва успокаивать их.
Если говорить прямо, граница безопасности аппаратного кошелька проходит не по чипу, а по цепочке людей, через которых устройство попадает с завода к вам. Купили подешевле у перекупщика — меняйте сид-фразу прямо сейчас, не ждите, пока компания в третий раз изменит свою позицию.
#冷钱包 #Trezor
С 19 по 27 октября официальный аккаунт компании по очереди отвечал в X людям, купившим Safe 7 у CryptoBilis. Формулировка была у всех одинаковая: «нет доказательств того, что устройства Trezor были вскрыты». На вопрос, стоит ли разобрать устройство и проверить, отвечали: не разбирайте сами, обратитесь в службу поддержки.
А 31 октября сама компания опубликовала предупреждение: всем, кто покупал любой Trezor у CryptoBilis после марта, нужно немедленно перевести средства на новый кошелёк с новой сид-фразой. Причина — в одном Safe 5, купленном в августе, обнаружили дополнительную плату с модулем сотовой связи: подключённая к питанию, она могла считывать содержимое экрана и передавать его наружу.
Не прошло и двух недель, а позиция изменилась с «нет доказательств» на «срочно переезжайте».
Я не утверждаю, что Trezor небезопасен: по имеющимся данным, средств никто не потерял, а устройства компания заменяет. Но в контексте инцидента безопасности фраза «нет доказательств» обычно означает «мы пока ничего не обнаружили», а не «всё безопасно». По тому же каналу продаж Ledger ущерб, по оценкам третьих сторон, составил от 70 до 100 миллионов долларов. Trezor следовало сразу призвать пользователей действовать исходя из худшего сценария, а не сперва успокаивать их.
Если говорить прямо, граница безопасности аппаратного кошелька проходит не по чипу, а по цепочке людей, через которых устройство попадает с завода к вам. Купили подешевле у перекупщика — меняйте сид-фразу прямо сейчас, не ждите, пока компания в третий раз изменит свою позицию.
#冷钱包 #Trezor
12
·
--
Trezor только что выпустил довольно резкое предупреждение.
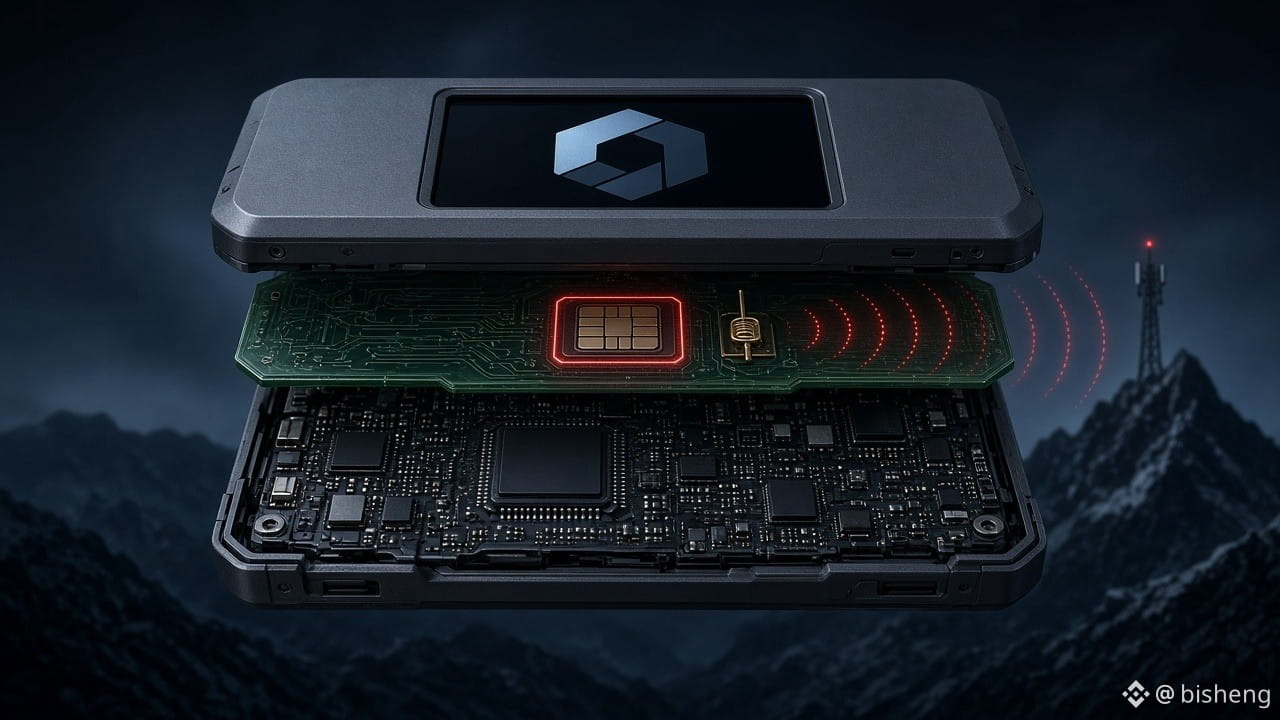
В Safe 5, проданных бывшим авторизованным дистрибьютором в Юго-Восточной Азии CryptoBilis, кто-то обнаружил дополнительную плату между материнской платой и экраном — с модулем сотовой связи и антенной. Согласно отчёту, она может считывать отображаемую на экране seed-фразу и при подключении к питанию передавать её по мобильной сети.
Лаборатория ещё не завершила проверку. Но фотографии изучили, видеоинтервью провели — компания сочла информацию достаточно достоверной, чтобы сначала предупредить пользователей. Если с марта вы покупали у этого продавца любой Trezor, рекомендуется немедленно перевести монеты на новый кошелёк с «новой seed-фразой». Перенос старой seed-фразы на другое устройство не поможет. Если она уже утекла, такой перенос ничего не изменит.
Самое тревожное здесь — не пустые слова вроде «аппаратные кошельки небезопасны». Тревожно то, что вы считали: покупка у «официального авторизованного продавца» гарантирует безопасность. Даже магазины из списка могут подсунуть устройство с закладкой. У того же дистрибьютора уже возникала похожая проблема с Ledger, а в начале октября Trezor исключил CryptoBilis из своей сети продаж. Это звено цепочки поставок грязнее, чем вопрос о том, помните ли вы свою seed-фразу.
На этой неделе Binance уже преподал урок на примере горячего кошелька, и толпы людей побежали за холодными. Холодным является только хранение ключей вне устройства — при условии, что путь устройства с завода к вам чист. Ещё один дистрибьютор, ещё одна площадка электронной торговли (в этот раз Tokopedia) — и в цепочке доверия появляется ещё одно слабое звено.
Официально сообщается, что о кражах пока не заявляли. Это не значит, что закладки нет, — только что скандал ещё не разгорелся. Ждать подтверждения лаборатории — значит ждать, пока пострадают невезучие пользователи. Предупредить заранее было правильным решением. Но сам факт такого предупреждения говорит об одном: доверие к аппаратному кошельку зависит не только от чипа, а от того, готова ли вся цепочка поставок заранее говорить с вами начистоту.
Покупая аппаратный кошелёк, заказывайте только напрямую на официальном сайте. Слова «официальный авторизованный продавец» на этой неделе считайте просто украшением.
#Trezor #АппаратныйКошелёк
Trezor только что выпустил довольно резкое предупреждение.
В Safe 5, проданных бывшим авторизованным дистрибьютором в Юго-Восточной Азии CryptoBilis, кто-то обнаружил дополнительную плату между материнской платой и экраном — с модулем сотовой связи и антенной. Согласно отчёту, она может считывать отображаемую на экране seed-фразу и при подключении к питанию передавать её по мобильной сети.
Лаборатория ещё не завершила проверку. Но фотографии изучили, видеоинтервью провели — компания сочла информацию достаточно достоверной, чтобы сначала предупредить пользователей. Если с марта вы покупали у этого продавца любой Trezor, рекомендуется немедленно перевести монеты на новый кошелёк с «новой seed-фразой». Перенос старой seed-фразы на другое устройство не поможет. Если она уже утекла, такой перенос ничего не изменит.
Самое тревожное здесь — не пустые слова вроде «аппаратные кошельки небезопасны». Тревожно то, что вы считали: покупка у «официального авторизованного продавца» гарантирует безопасность. Даже магазины из списка могут подсунуть устройство с закладкой. У того же дистрибьютора уже возникала похожая проблема с Ledger, а в начале октября Trezor исключил CryptoBilis из своей сети продаж. Это звено цепочки поставок грязнее, чем вопрос о том, помните ли вы свою seed-фразу.
На этой неделе Binance уже преподал урок на примере горячего кошелька, и толпы людей побежали за холодными. Холодным является только хранение ключей вне устройства — при условии, что путь устройства с завода к вам чист. Ещё один дистрибьютор, ещё одна площадка электронной торговли (в этот раз Tokopedia) — и в цепочке доверия появляется ещё одно слабое звено.
Официально сообщается, что о кражах пока не заявляли. Это не значит, что закладки нет, — только что скандал ещё не разгорелся. Ждать подтверждения лаборатории — значит ждать, пока пострадают невезучие пользователи. Предупредить заранее было правильным решением. Но сам факт такого предупреждения говорит об одном: доверие к аппаратному кошельку зависит не только от чипа, а от того, готова ли вся цепочка поставок заранее говорить с вами начистоту.
Покупая аппаратный кошелёк, заказывайте только напрямую на официальном сайте. Слова «официальный авторизованный продавец» на этой неделе считайте просто украшением.
#Trezor #АппаратныйКошелёк
В Safe 5, проданных бывшим авторизованным дистрибьютором в Юго-Восточной Азии CryptoBilis, кто-то обнаружил дополнительную плату между материнской платой и экраном — с модулем сотовой связи и антенной. Согласно отчёту, она может считывать отображаемую на экране seed-фразу и при подключении к питанию передавать её по мобильной сети.
Лаборатория ещё не завершила проверку. Но фотографии изучили, видеоинтервью провели — компания сочла информацию достаточно достоверной, чтобы сначала предупредить пользователей. Если с марта вы покупали у этого продавца любой Trezor, рекомендуется немедленно перевести монеты на новый кошелёк с «новой seed-фразой». Перенос старой seed-фразы на другое устройство не поможет. Если она уже утекла, такой перенос ничего не изменит.
Самое тревожное здесь — не пустые слова вроде «аппаратные кошельки небезопасны». Тревожно то, что вы считали: покупка у «официального авторизованного продавца» гарантирует безопасность. Даже магазины из списка могут подсунуть устройство с закладкой. У того же дистрибьютора уже возникала похожая проблема с Ledger, а в начале октября Trezor исключил CryptoBilis из своей сети продаж. Это звено цепочки поставок грязнее, чем вопрос о том, помните ли вы свою seed-фразу.
На этой неделе Binance уже преподал урок на примере горячего кошелька, и толпы людей побежали за холодными. Холодным является только хранение ключей вне устройства — при условии, что путь устройства с завода к вам чист. Ещё один дистрибьютор, ещё одна площадка электронной торговли (в этот раз Tokopedia) — и в цепочке доверия появляется ещё одно слабое звено.
Официально сообщается, что о кражах пока не заявляли. Это не значит, что закладки нет, — только что скандал ещё не разгорелся. Ждать подтверждения лаборатории — значит ждать, пока пострадают невезучие пользователи. Предупредить заранее было правильным решением. Но сам факт такого предупреждения говорит об одном: доверие к аппаратному кошельку зависит не только от чипа, а от того, готова ли вся цепочка поставок заранее говорить с вами начистоту.
Покупая аппаратный кошелёк, заказывайте только напрямую на официальном сайте. Слова «официальный авторизованный продавец» на этой неделе считайте просто украшением.
#Trezor #АппаратныйКошелёк
103

·
--
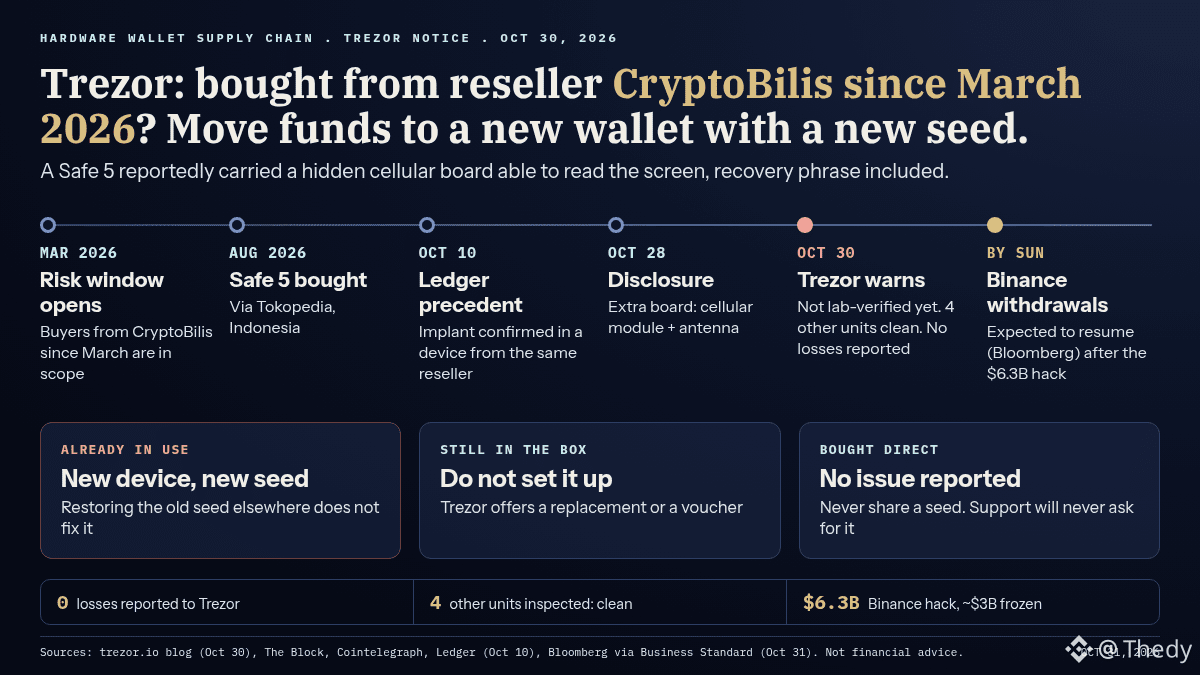
Trezor просит тех, кто с марта 2026 года купил один из его аппаратных кошельков у реселлера CryptoBilis, перевести средства на новый кошелёк с новой сид-фразой. Предупреждение, опубликованное 30/10 в официальном блоге Trezor, появилось как раз в тот момент, когда многие собираются вывести свои монеты с Binance.
По данным Trezor, 28/10 клиент из Индонезии сообщил о Safe 5, купленном в августе через Tokopedia, с платой, установленной между материнской платой и экраном (модуль сотовой связи + антенна). Согласно этому сообщению, которое ещё не проверено в лаборатории, схема могла считывать содержимое экрана, включая сид-фразу, и передавать его по мобильной сети после подключения устройства. Trezor считает сообщение достоверным, не получал заявлений о потере средств, а четыре других проверенных устройства оказались чистыми.
Это не первый подобный случай: 10/10 Ledger подтвердил наличие импланта в устройстве, проданном тем же реселлером.
Кому нужно действовать:
- Если вы уже пользовались кошельком Trezor от CryptoBilis: создайте новый кошелёк с новой сид-фразой. Ввод старой сид-фразы на другом устройстве ничего не решит.
- Если устройство ещё в коробке: не инициализируйте его. Trezor предлагает замену или подарочный сертификат.
- Если купили напрямую у производителя: на данный момент ничто не указывает на проблему.
Время имеет значение. По данным Bloomberg, Binance рассчитывает возобновить вывод средств к воскресенью после взлома на 6,3 млрд долларов. На мой взгляд, волна переводов средств на кошельки с самостоятельным хранением привлечёт мошенников, и Trezor уже предупреждает, что они будут использовать это предупреждение для рассылки поддельных писем, обычной почты и звонков.
Если лаборатория подтвердит наличие импланта, цепочка реселлеров станет проблемой для всей отрасли. Если нет, предупреждение останется мерой предосторожности, но покупать напрямую всё равно надёжнее.
Прежде чем перевести ваши $BTC или ваши $BNB с Binance на аппаратный кошелёк, вы проверяете, откуда он взялся, или сначала тестируете перевод на небольшую сумму?
#Trezor #Binance
Trezor просит тех, кто с марта 2026 года купил один из его аппаратных кошельков у реселлера CryptoBilis, перевести средства на новый кошелёк с новой сид-фразой. Предупреждение, опубликованное 30/10 в официальном блоге Trezor, появилось как раз в тот момент, когда многие собираются вывести свои монеты с Binance.
По данным Trezor, 28/10 клиент из Индонезии сообщил о Safe 5, купленном в августе через Tokopedia, с платой, установленной между материнской платой и экраном (модуль сотовой связи + антенна). Согласно этому сообщению, которое ещё не проверено в лаборатории, схема могла считывать содержимое экрана, включая сид-фразу, и передавать его по мобильной сети после подключения устройства. Trezor считает сообщение достоверным, не получал заявлений о потере средств, а четыре других проверенных устройства оказались чистыми.
Это не первый подобный случай: 10/10 Ledger подтвердил наличие импланта в устройстве, проданном тем же реселлером.
Кому нужно действовать:
- Если вы уже пользовались кошельком Trezor от CryptoBilis: создайте новый кошелёк с новой сид-фразой. Ввод старой сид-фразы на другом устройстве ничего не решит.
- Если устройство ещё в коробке: не инициализируйте его. Trezor предлагает замену или подарочный сертификат.
- Если купили напрямую у производителя: на данный момент ничто не указывает на проблему.
Время имеет значение. По данным Bloomberg, Binance рассчитывает возобновить вывод средств к воскресенью после взлома на 6,3 млрд долларов. На мой взгляд, волна переводов средств на кошельки с самостоятельным хранением привлечёт мошенников, и Trezor уже предупреждает, что они будут использовать это предупреждение для рассылки поддельных писем, обычной почты и звонков.
Если лаборатория подтвердит наличие импланта, цепочка реселлеров станет проблемой для всей отрасли. Если нет, предупреждение останется мерой предосторожности, но покупать напрямую всё равно надёжнее.
Прежде чем перевести ваши $BTC или ваши $BNB с Binance на аппаратный кошелёк, вы проверяете, откуда он взялся, или сначала тестируете перевод на небольшую сумму?
#Trezor #Binance
По данным Trezor, 28/10 клиент из Индонезии сообщил о Safe 5, купленном в августе через Tokopedia, с платой, установленной между материнской платой и экраном (модуль сотовой связи + антенна). Согласно этому сообщению, которое ещё не проверено в лаборатории, схема могла считывать содержимое экрана, включая сид-фразу, и передавать его по мобильной сети после подключения устройства. Trezor считает сообщение достоверным, не получал заявлений о потере средств, а четыре других проверенных устройства оказались чистыми.
Это не первый подобный случай: 10/10 Ledger подтвердил наличие импланта в устройстве, проданном тем же реселлером.
Кому нужно действовать:
- Если вы уже пользовались кошельком Trezor от CryptoBilis: создайте новый кошелёк с новой сид-фразой. Ввод старой сид-фразы на другом устройстве ничего не решит.
- Если устройство ещё в коробке: не инициализируйте его. Trezor предлагает замену или подарочный сертификат.
- Если купили напрямую у производителя: на данный момент ничто не указывает на проблему.
Время имеет значение. По данным Bloomberg, Binance рассчитывает возобновить вывод средств к воскресенью после взлома на 6,3 млрд долларов. На мой взгляд, волна переводов средств на кошельки с самостоятельным хранением привлечёт мошенников, и Trezor уже предупреждает, что они будут использовать это предупреждение для рассылки поддельных писем, обычной почты и звонков.
Если лаборатория подтвердит наличие импланта, цепочка реселлеров станет проблемой для всей отрасли. Если нет, предупреждение останется мерой предосторожности, но покупать напрямую всё равно надёжнее.
Прежде чем перевести ваши $BTC или ваши $BNB с Binance на аппаратный кошелёк, вы проверяете, откуда он взялся, или сначала тестируете перевод на небольшую сумму?
#Trezor #Binance
1
311


·
--
Ребята!!! Цепочка поставок аппаратных кошельков тоже дала сбой!!!
Trezor только что выпустила официальное предупреждение: в Safe 5, проданных юго-восточноазиатским дистрибьютором CryptoBilis, обнаружили подозрительную аппаратную закладку — маленькую плату с модулем сотовой связи. Она может украсть отображаемую на экране сид-фразу и отправить её наружу, как только устройство подключат к питанию~ (сайты Trezor / CoinTelegraph / The Block, 30–31 октября)
Они ещё не проверили устройства в лаборатории, но уже выпустили предупреждение на основе заслуживающих доверия сообщений: если покупали у CryptoBilis после марта, срочно переведите крипту в «новый кошелёк + новую сид-фразу»!!! Пока сообщений о пропаже средств не поступало, ещё четыре проверенных устройства оказались в порядке. Кстати, этот дистрибьютор уже попадал в неприятности с Ledger, а в этом месяце Trezor исключила его из списка официальных каналов продаж, ха-ха.
Серьёзно: только что крупная биржа рухнула, и вот опять проблемы с каналом поставок холодных кошельков — не зацикливайтесь только на биржах, покупайте аппаратные кошельки напрямую у производителя. На выходных не дайте фальшивой службе поддержки или поддельным письмам обчистить вас во второй раз!!!
Вы покупали свой аппаратный кошелёк у официального продавца или через сторонний канал?
#Trezor #安全 #крипторынок
Ребята!!! Цепочка поставок аппаратных кошельков тоже дала сбой!!!
Trezor только что выпустила официальное предупреждение: в Safe 5, проданных юго-восточноазиатским дистрибьютором CryptoBilis, обнаружили подозрительную аппаратную закладку — маленькую плату с модулем сотовой связи. Она может украсть отображаемую на экране сид-фразу и отправить её наружу, как только устройство подключат к питанию~ (сайты Trezor / CoinTelegraph / The Block, 30–31 октября)
Они ещё не проверили устройства в лаборатории, но уже выпустили предупреждение на основе заслуживающих доверия сообщений: если покупали у CryptoBilis после марта, срочно переведите крипту в «новый кошелёк + новую сид-фразу»!!! Пока сообщений о пропаже средств не поступало, ещё четыре проверенных устройства оказались в порядке. Кстати, этот дистрибьютор уже попадал в неприятности с Ledger, а в этом месяце Trezor исключила его из списка официальных каналов продаж, ха-ха.
Серьёзно: только что крупная биржа рухнула, и вот опять проблемы с каналом поставок холодных кошельков — не зацикливайтесь только на биржах, покупайте аппаратные кошельки напрямую у производителя. На выходных не дайте фальшивой службе поддержки или поддельным письмам обчистить вас во второй раз!!!
Вы покупали свой аппаратный кошелёк у официального продавца или через сторонний канал?
#Trezor #安全 #крипторынок
Trezor только что выпустила официальное предупреждение: в Safe 5, проданных юго-восточноазиатским дистрибьютором CryptoBilis, обнаружили подозрительную аппаратную закладку — маленькую плату с модулем сотовой связи. Она может украсть отображаемую на экране сид-фразу и отправить её наружу, как только устройство подключат к питанию~ (сайты Trezor / CoinTelegraph / The Block, 30–31 октября)
Они ещё не проверили устройства в лаборатории, но уже выпустили предупреждение на основе заслуживающих доверия сообщений: если покупали у CryptoBilis после марта, срочно переведите крипту в «новый кошелёк + новую сид-фразу»!!! Пока сообщений о пропаже средств не поступало, ещё четыре проверенных устройства оказались в порядке. Кстати, этот дистрибьютор уже попадал в неприятности с Ledger, а в этом месяце Trezor исключила его из списка официальных каналов продаж, ха-ха.
Серьёзно: только что крупная биржа рухнула, и вот опять проблемы с каналом поставок холодных кошельков — не зацикливайтесь только на биржах, покупайте аппаратные кошельки напрямую у производителя. На выходных не дайте фальшивой службе поддержки или поддельным письмам обчистить вас во второй раз!!!
Вы покупали свой аппаратный кошелёк у официального продавца или через сторонний канал?
#Trezor #安全 #крипторынок
2
830
·
--
📰 Trezor сообщил, что малайзийский реселлер продавал кошельки со шпионским ПО
Trezor заявил, что заменит все кошельки, приобретённые у CryptoBilis с марта, после обнаружения шпионского ПО в одном из устройств. Статья «Trezor сообщил, что малайзийский реселлер продавал кошельки со шпионским ПО» впервые опубликована на Protos.
Источник : Protos
Время : 2026-10-30 15:27:39
Автор : Джейкоб Лайон
#asia #crypto #ledger #trezor
Поделитесь своим мнением в комментариях ниже
📰 Trezor сообщил, что малайзийский реселлер продавал кошельки со шпионским ПО
Trezor заявил, что заменит все кошельки, приобретённые у CryptoBilis с марта, после обнаружения шпионского ПО в одном из устройств. Статья «Trezor сообщил, что малайзийский реселлер продавал кошельки со шпионским ПО» впервые опубликована на Protos.
Источник : Protos
Время : 2026-10-30 15:27:39
Автор : Джейкоб Лайон
#asia #crypto #ledger #trezor
Поделитесь своим мнением в комментариях ниже
Trezor заявил, что заменит все кошельки, приобретённые у CryptoBilis с марта, после обнаружения шпионского ПО в одном из устройств. Статья «Trezor сообщил, что малайзийский реселлер продавал кошельки со шпионским ПО» впервые опубликована на Protos.
Источник : Protos
Время : 2026-10-30 15:27:39
Автор : Джейкоб Лайон
#asia #crypto #ledger #trezor
Поделитесь своим мнением в комментариях ниже
13
·
--
С аппаратными кошельками опять проблемы: Trezor предупредила, что в одном из кошельков Safe 5, проданных бывшим официальным дистрибьютором в Юго-Восточной Азии CryptoBilis, обнаружили «плату для прослушки».
Устройство купил в августе на Tokopedia пользователь из Индонезии. Между материнской платой и экраном оказалась дополнительная плата с сотовым модулем и антенной. Предположительно, она могла считывать с экрана сид-фразу и передавать её по мобильной сети сразу после подключения к питанию.
Trezor получила сообщение об этом 10/28. Устройство ещё не попало в лабораторию, но компания отнеслась к сообщению как к достоверному. На данный момент пользователи не сообщали о потере средств.
Тем, кто покупал Trezor у CryptoBilis начиная с марта, следует как можно скорее перевести активы в новый кошелёк с новой сид-фразой и больше не использовать старую. Если устройство ещё не активировано, не включайте его — можно обратиться к официальному представителю, чтобы заменить устройство или получить ваучер.
Это уже второй подобный случай после внедрения вредоносного компонента в каналы поставок Ledger в Юго-Восточной Азии. Покупайте аппаратные кошельки только через официальные каналы. $BTC сейчас стоит около 77,350 долларов США, за последние 24 часа цена практически не изменилась.
#硬件钱包 #Trezor #Криптобезопасность
С аппаратными кошельками опять проблемы: Trezor предупредила, что в одном из кошельков Safe 5, проданных бывшим официальным дистрибьютором в Юго-Восточной Азии CryptoBilis, обнаружили «плату для прослушки».
Устройство купил в августе на Tokopedia пользователь из Индонезии. Между материнской платой и экраном оказалась дополнительная плата с сотовым модулем и антенной. Предположительно, она могла считывать с экрана сид-фразу и передавать её по мобильной сети сразу после подключения к питанию.
Trezor получила сообщение об этом 10/28. Устройство ещё не попало в лабораторию, но компания отнеслась к сообщению как к достоверному. На данный момент пользователи не сообщали о потере средств.
Тем, кто покупал Trezor у CryptoBilis начиная с марта, следует как можно скорее перевести активы в новый кошелёк с новой сид-фразой и больше не использовать старую. Если устройство ещё не активировано, не включайте его — можно обратиться к официальному представителю, чтобы заменить устройство или получить ваучер.
Это уже второй подобный случай после внедрения вредоносного компонента в каналы поставок Ledger в Юго-Восточной Азии. Покупайте аппаратные кошельки только через официальные каналы. $BTC сейчас стоит около 77,350 долларов США, за последние 24 часа цена практически не изменилась.
#硬件钱包 #Trezor #Криптобезопасность
Устройство купил в августе на Tokopedia пользователь из Индонезии. Между материнской платой и экраном оказалась дополнительная плата с сотовым модулем и антенной. Предположительно, она могла считывать с экрана сид-фразу и передавать её по мобильной сети сразу после подключения к питанию.
Trezor получила сообщение об этом 10/28. Устройство ещё не попало в лабораторию, но компания отнеслась к сообщению как к достоверному. На данный момент пользователи не сообщали о потере средств.
Тем, кто покупал Trezor у CryptoBilis начиная с марта, следует как можно скорее перевести активы в новый кошелёк с новой сид-фразой и больше не использовать старую. Если устройство ещё не активировано, не включайте его — можно обратиться к официальному представителю, чтобы заменить устройство или получить ваучер.
Это уже второй подобный случай после внедрения вредоносного компонента в каналы поставок Ledger в Юго-Восточной Азии. Покупайте аппаратные кошельки только через официальные каналы. $BTC сейчас стоит около 77,350 долларов США, за последние 24 часа цена практически не изменилась.
#硬件钱包 #Trezor #Криптобезопасность
107

#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR ПРЕДУПРЕЖДАЕТ: В КОШЕЛЬКАХ, ПРОДАННЫХ CRYPTOBILIS, МОЖЕТ БЫТЬ СКРЫТО ВРЕДОНОСНОЕ ОБОРУДОВАНИЕ! ⚠️
Самая серьёзная угроза безопасности может исходить не из интернета.
Иногда она может скрываться внутри устройства, которому вы доверяете больше всего.
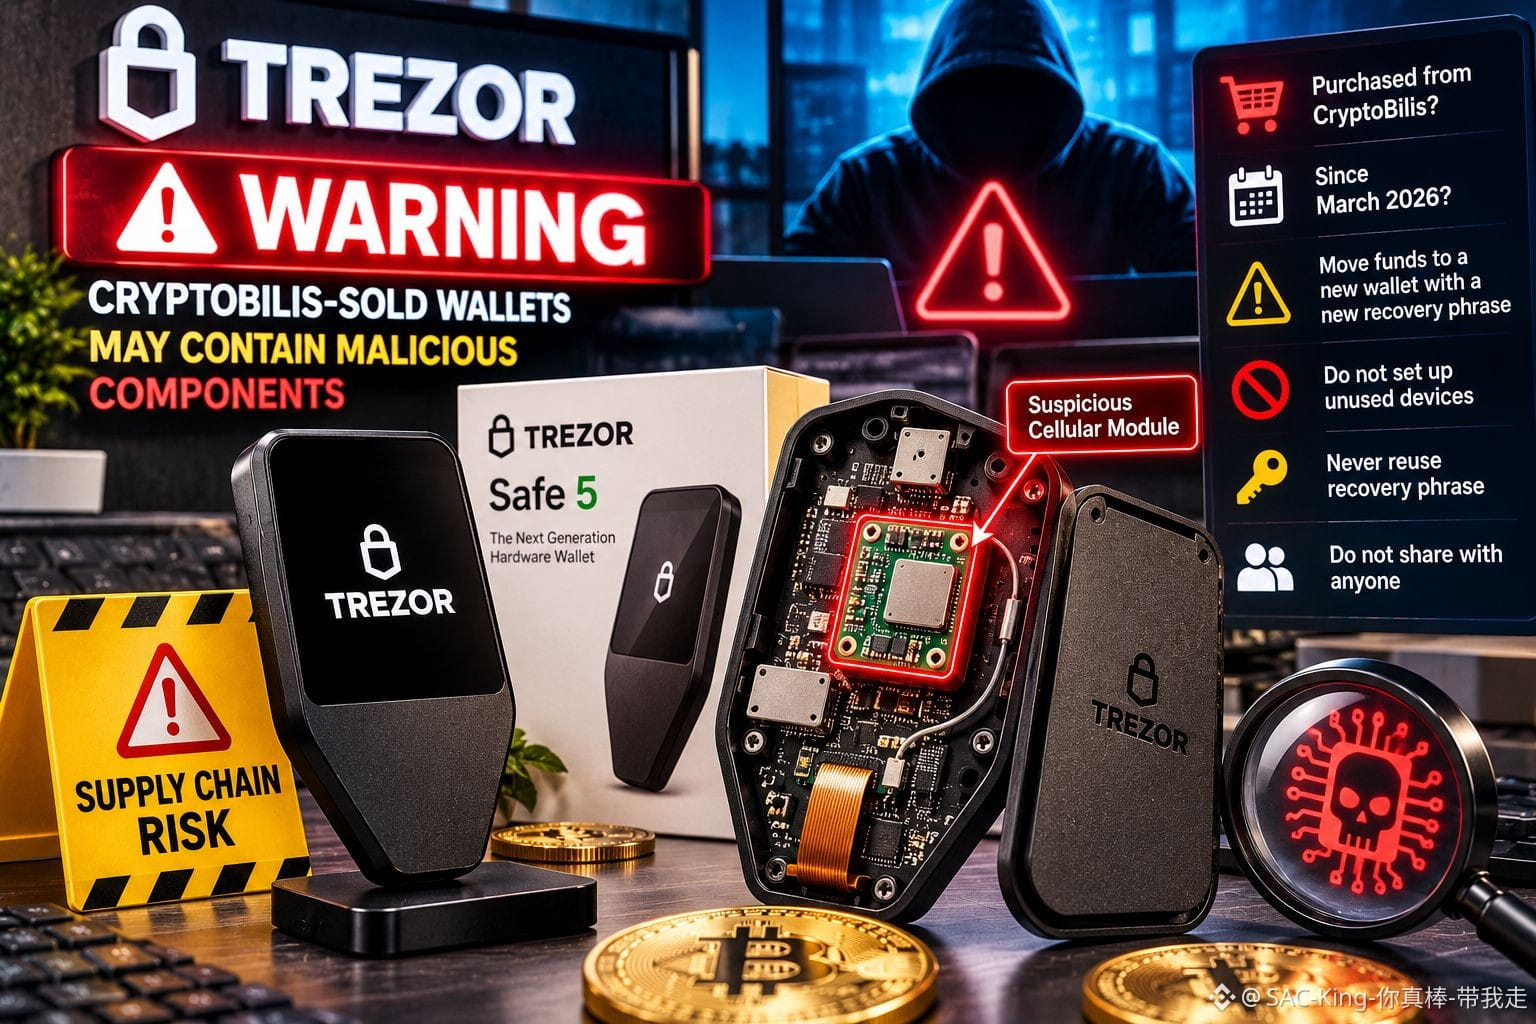
Trezor выпустила срочное предупреждение после того, как клиент из Индонезии сообщил о подозрении на аппаратный имплант в Trezor Safe 5, купленном у реселлера CryptoBilis в августе 2026 года.
Согласно сообщению, между экраном устройства и основной платой предположительно установили дополнительную плату с модулем сотовой связи и антенной. Она может перехватывать конфиденциальную информацию, в том числе фразы восстановления кошелька, и передавать её по мобильной сети.
Trezor пока не проводила физическую проверку устройства, о котором поступило сообщение, но сочла доказательства достаточно убедительными, чтобы выпустить предупредительное уведомление.
Всем, кто приобрёл Trezor у CryptoBilis начиная с марта 2026 года, рекомендуется перевести средства в новый кошелёк, созданный с совершенно новой фразой восстановления.
Не следует настраивать неиспользованные устройства. Никогда не используйте повторно раскрытую фразу восстановления и никому её не сообщайте, даже если человек представляется службой поддержки.
Моё мнение: этот инцидент выявляет серьёзную уязвимость в сфере криптобезопасности: одной лишь защиты программного обеспечения недостаточно, если физическую цепочку поставок могут скомпрометировать.
Ваши закрытые ключи нуждаются в защите на каждом этапе, в том числе до того, как кошелёк попадёт к вам в руки.
Могут ли аппаратные кошельки оставаться по-настоящему безопасными без более строгой проверки цепочки поставок?
Отказ от ответственности: только в образовательных целях. Не является финансовой рекомендацией. Проводите собственное исследование.
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR ПРЕДУПРЕЖДАЕТ: В КОШЕЛЬКАХ, ПРОДАННЫХ CRYPTOBILIS, МОЖЕТ БЫТЬ СКРЫТО ВРЕДОНОСНОЕ ОБОРУДОВАНИЕ! ⚠️
Самая серьёзная угроза безопасности может исходить не из интернета.
Иногда она может скрываться внутри устройства, которому вы доверяете больше всего.
Trezor выпустила срочное предупреждение после того, как клиент из Индонезии сообщил о подозрении на аппаратный имплант в Trezor Safe 5, купленном у реселлера CryptoBilis в августе 2026 года.
Согласно сообщению, между экраном устройства и основной платой предположительно установили дополнительную плату с модулем сотовой связи и антенной. Она может перехватывать конфиденциальную информацию, в том числе фразы восстановления кошелька, и передавать её по мобильной сети.
Trezor пока не проводила физическую проверку устройства, о котором поступило сообщение, но сочла доказательства достаточно убедительными, чтобы выпустить предупредительное уведомление.
Всем, кто приобрёл Trezor у CryptoBilis начиная с марта 2026 года, рекомендуется перевести средства в новый кошелёк, созданный с совершенно новой фразой восстановления.
Не следует настраивать неиспользованные устройства. Никогда не используйте повторно раскрытую фразу восстановления и никому её не сообщайте, даже если человек представляется службой поддержки.
Моё мнение: этот инцидент выявляет серьёзную уязвимость в сфере криптобезопасности: одной лишь защиты программного обеспечения недостаточно, если физическую цепочку поставок могут скомпрометировать.
Ваши закрытые ключи нуждаются в защите на каждом этапе, в том числе до того, как кошелёк попадёт к вам в руки.
Могут ли аппаратные кошельки оставаться по-настоящему безопасными без более строгой проверки цепочки поставок?
Отказ от ответственности: только в образовательных целях. Не является финансовой рекомендацией. Проводите собственное исследование.
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
🚨 🔐 TREZOR ПРЕДУПРЕЖДАЕТ: В КОШЕЛЬКАХ, ПРОДАННЫХ CRYPTOBILIS, МОЖЕТ БЫТЬ СКРЫТО ВРЕДОНОСНОЕ ОБОРУДОВАНИЕ! ⚠️
Самая серьёзная угроза безопасности может исходить не из интернета.
Иногда она может скрываться внутри устройства, которому вы доверяете больше всего.
Trezor выпустила срочное предупреждение после того, как клиент из Индонезии сообщил о подозрении на аппаратный имплант в Trezor Safe 5, купленном у реселлера CryptoBilis в августе 2026 года.
Согласно сообщению, между экраном устройства и основной платой предположительно установили дополнительную плату с модулем сотовой связи и антенной. Она может перехватывать конфиденциальную информацию, в том числе фразы восстановления кошелька, и передавать её по мобильной сети.
Trezor пока не проводила физическую проверку устройства, о котором поступило сообщение, но сочла доказательства достаточно убедительными, чтобы выпустить предупредительное уведомление.
Всем, кто приобрёл Trezor у CryptoBilis начиная с марта 2026 года, рекомендуется перевести средства в новый кошелёк, созданный с совершенно новой фразой восстановления.
Не следует настраивать неиспользованные устройства. Никогда не используйте повторно раскрытую фразу восстановления и никому её не сообщайте, даже если человек представляется службой поддержки.
Моё мнение: этот инцидент выявляет серьёзную уязвимость в сфере криптобезопасности: одной лишь защиты программного обеспечения недостаточно, если физическую цепочку поставок могут скомпрометировать.
Ваши закрытые ключи нуждаются в защите на каждом этапе, в том числе до того, как кошелёк попадёт к вам в руки.
Могут ли аппаратные кошельки оставаться по-настоящему безопасными без более строгой проверки цепочки поставок?
Отказ от ответственности: только в образовательных целях. Не является финансовой рекомендацией. Проводите собственное исследование.
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
1
596

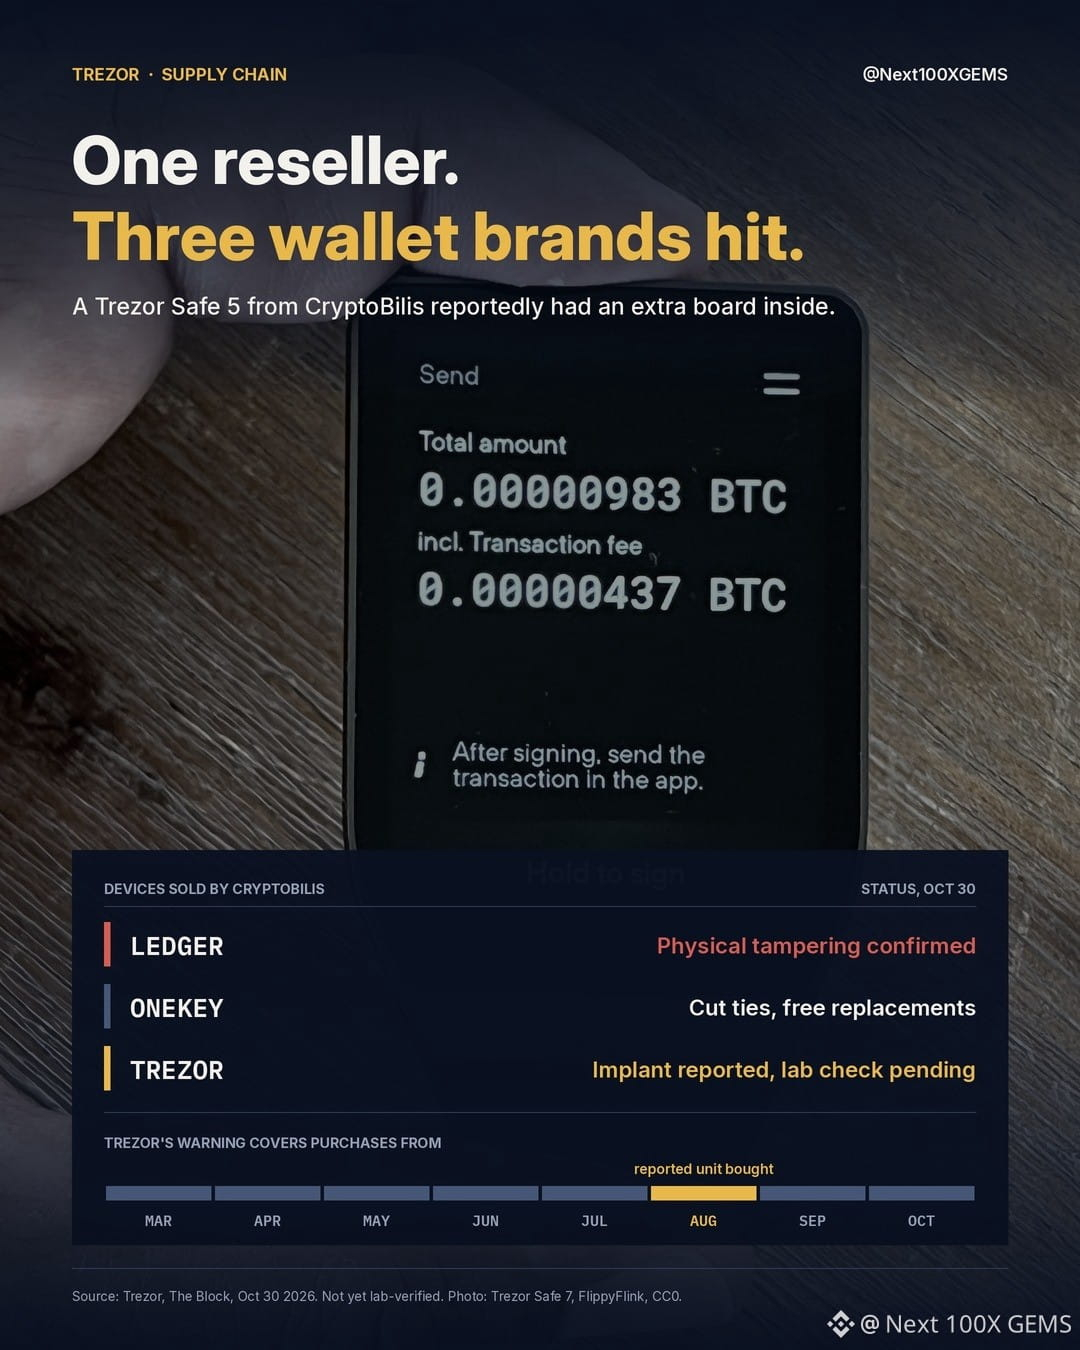
У Trezor Safe 5, проданного CryptoBilis, предположительно обнаружили вторую плату, установленную между основной платой и экраном. Сотовый модуль, антенна. Согласно сообщению покупателя, устройство считывает всё, что отображается на экране, включая фразу восстановления, и отправляет эти данные по мобильной сети каждый раз, когда устройство подключают к питанию.
Trezor пока не исследовала устройство в своей лаборатории. Тем не менее компания публично сообщила об этом после того, как получила фотографии и провела видеозвонок с покупателем. Она утверждает, что сообщений о потере средств не поступало.
Это тот же реселлер, у которого ранее в этом месяце обнаружили устройства Ledger со следами вмешательства. Ledger подтвердила, что устройства были физически изменены, OneKey прекратила сотрудничество, а 9 октября Trezor исключила CryptoBilis из числа продавцов. По данным мониторинга блокчейна, потери, связанные с Ledger, превысили $86 млн — эту цифру Ledger не подтверждала.
Зона риска обширна. Предупреждение Trezor касается всех моделей, купленных у CryptoBilis начиная с марта, включая магазин компании на Tokopedia. Сообщается, что обнаруженное устройство купили в августе.
Если это ваш случай: создайте новый кошелёк с новой сид-фразой и переведите средства. Ввод старой сид-фразы в другое устройство не решит проблему. Ещё не настроили устройство? Не настраивайте его. Trezor предлагает бесплатную замену или ваучер и предупреждает, что взвешивание устройства — ненадёжный способ проверки.
Вскоре ждите фальшивых писем и звонков о «возврате устройств». Служба поддержки никогда не просит сообщить сид-фразу.
$BTC $ETH
#Trezor #CryptoSecurity
Не является финансовой рекомендацией. Проведите собственное исследование.
У Trezor Safe 5, проданного CryptoBilis, предположительно обнаружили вторую плату, установленную между основной платой и экраном. Сотовый модуль, антенна. Согласно сообщению покупателя, устройство считывает всё, что отображается на экране, включая фразу восстановления, и отправляет эти данные по мобильной сети каждый раз, когда устройство подключают к питанию.
Trezor пока не исследовала устройство в своей лаборатории. Тем не менее компания публично сообщила об этом после того, как получила фотографии и провела видеозвонок с покупателем. Она утверждает, что сообщений о потере средств не поступало.
Это тот же реселлер, у которого ранее в этом месяце обнаружили устройства Ledger со следами вмешательства. Ledger подтвердила, что устройства были физически изменены, OneKey прекратила сотрудничество, а 9 октября Trezor исключила CryptoBilis из числа продавцов. По данным мониторинга блокчейна, потери, связанные с Ledger, превысили $86 млн — эту цифру Ledger не подтверждала.
Зона риска обширна. Предупреждение Trezor касается всех моделей, купленных у CryptoBilis начиная с марта, включая магазин компании на Tokopedia. Сообщается, что обнаруженное устройство купили в августе.
Если это ваш случай: создайте новый кошелёк с новой сид-фразой и переведите средства. Ввод старой сид-фразы в другое устройство не решит проблему. Ещё не настроили устройство? Не настраивайте его. Trezor предлагает бесплатную замену или ваучер и предупреждает, что взвешивание устройства — ненадёжный способ проверки.
Вскоре ждите фальшивых писем и звонков о «возврате устройств». Служба поддержки никогда не просит сообщить сид-фразу.
$BTC $ETH
#Trezor #CryptoSecurity
Не является финансовой рекомендацией. Проведите собственное исследование.
Trezor пока не исследовала устройство в своей лаборатории. Тем не менее компания публично сообщила об этом после того, как получила фотографии и провела видеозвонок с покупателем. Она утверждает, что сообщений о потере средств не поступало.
Это тот же реселлер, у которого ранее в этом месяце обнаружили устройства Ledger со следами вмешательства. Ledger подтвердила, что устройства были физически изменены, OneKey прекратила сотрудничество, а 9 октября Trezor исключила CryptoBilis из числа продавцов. По данным мониторинга блокчейна, потери, связанные с Ledger, превысили $86 млн — эту цифру Ledger не подтверждала.
Зона риска обширна. Предупреждение Trezor касается всех моделей, купленных у CryptoBilis начиная с марта, включая магазин компании на Tokopedia. Сообщается, что обнаруженное устройство купили в августе.
Если это ваш случай: создайте новый кошелёк с новой сид-фразой и переведите средства. Ввод старой сид-фразы в другое устройство не решит проблему. Ещё не настроили устройство? Не настраивайте его. Trezor предлагает бесплатную замену или ваучер и предупреждает, что взвешивание устройства — ненадёжный способ проверки.
Вскоре ждите фальшивых писем и звонков о «возврате устройств». Служба поддержки никогда не просит сообщить сид-фразу.
$BTC $ETH
#Trezor #CryptoSecurity
Не является финансовой рекомендацией. Проведите собственное исследование.
1
557

·
--
#TrezorПредупреждает:КошелекОтCryptoBilisМожетСодержатьВредоносныеКомпоненты
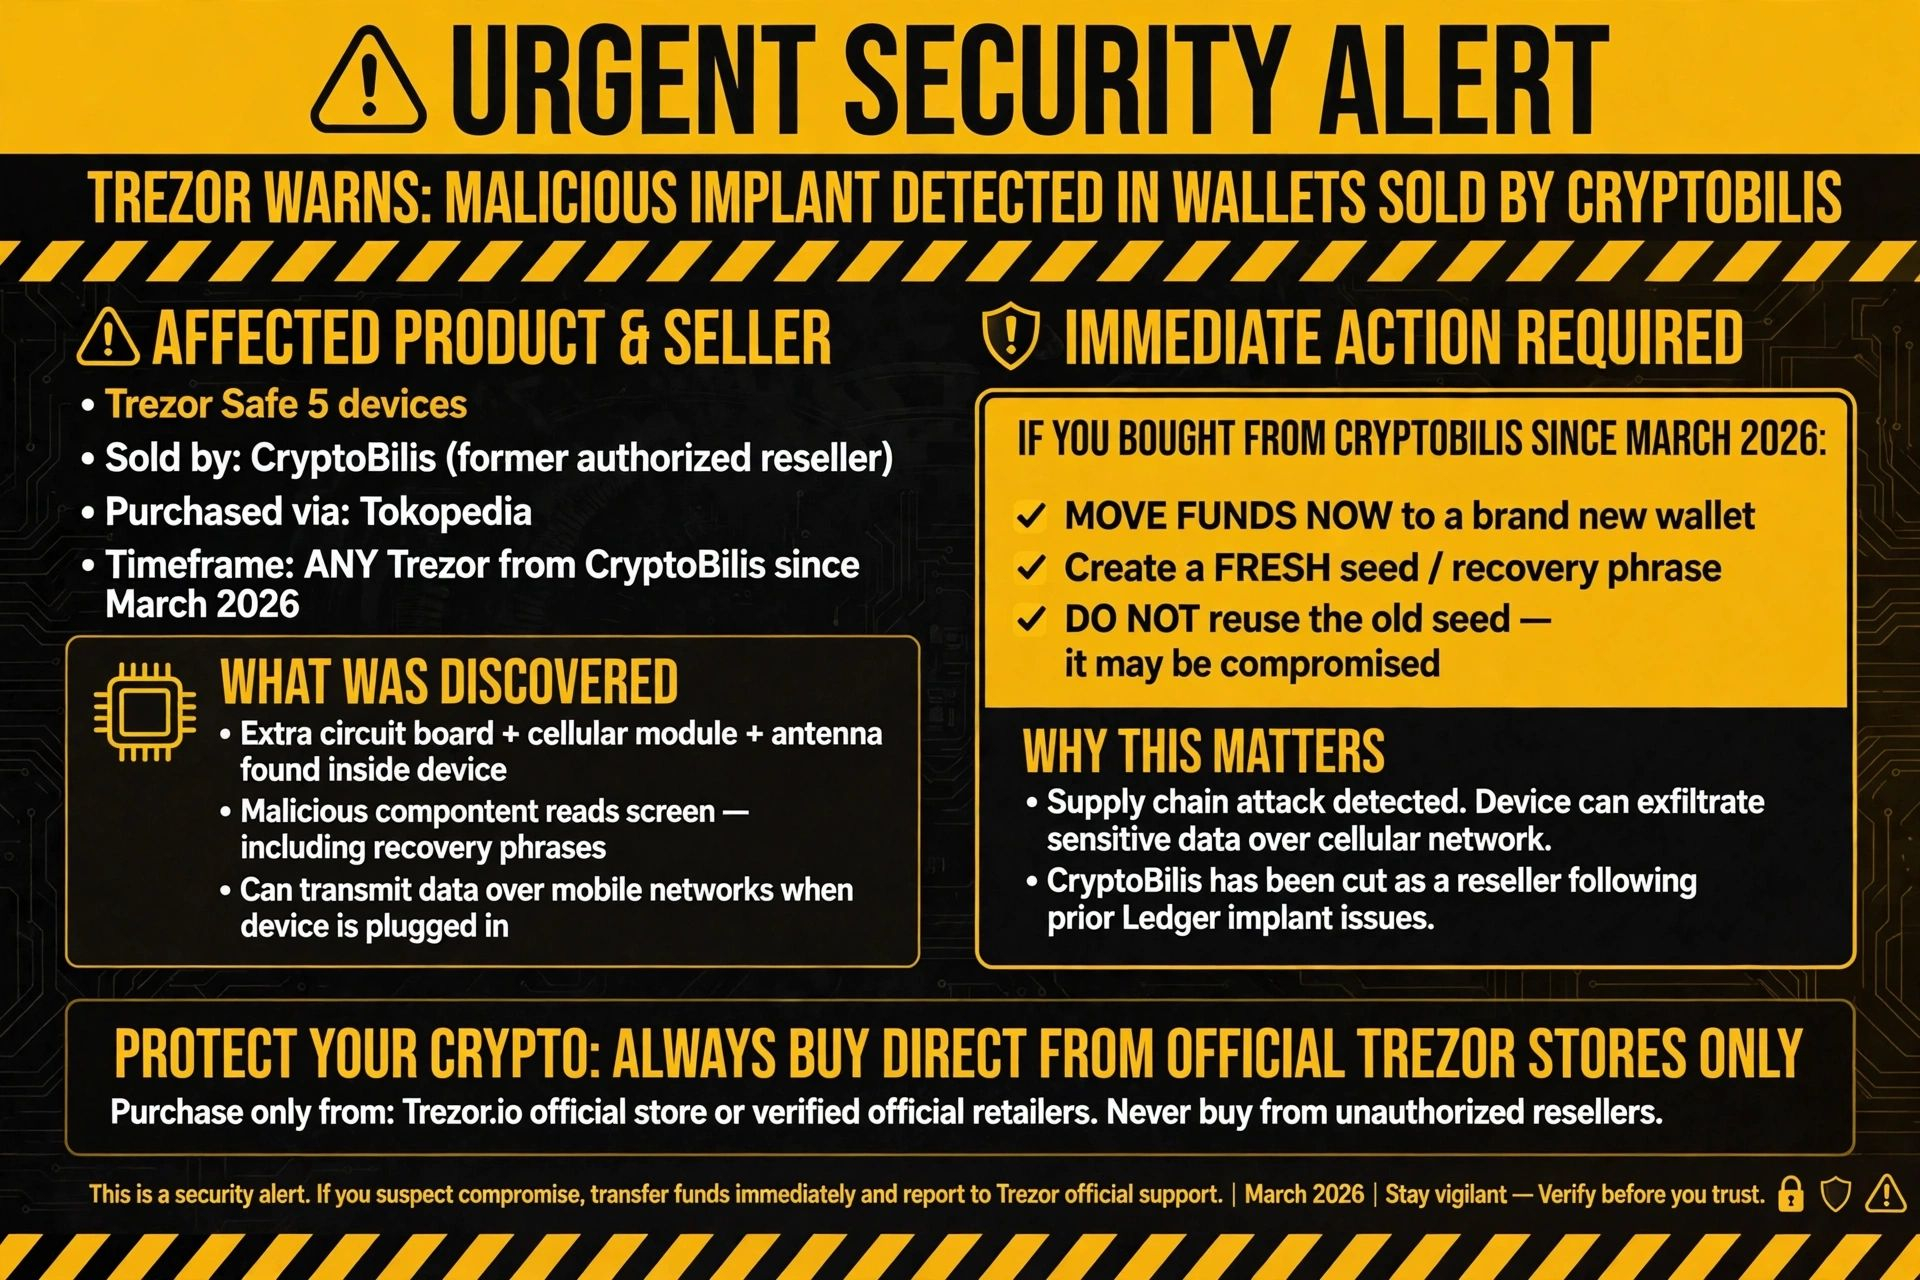
🚨 СРОЧНО: Trezor предупреждает о возможной вредоносной закладке в кошельках, проданных CryptoBilis!
Trezor только что опубликовала серьезное предупреждение о безопасности. Покупатель сообщил об аппаратной закладке внутри Trezor Safe 5, купленного у бывшего авторизованного реселлера CryptoBilis (на Tokopedia в августе).
Дополнительная плата, модуль сотовой связи и антенна, предположительно, считывают информацию с экрана (в том числе фразы восстановления) и могут передавать данные по мобильным сетям при подключении устройства.
Пока о потере средств не сообщалось, но Trezor считает эту информацию заслуживающей доверия.
*Если вы купили ЛЮБОЙ Trezor у CryptoBilis начиная с марта 2026 года → немедленно переведите средства в совершенно новый кошелек с НОВОЙ сид-фразой. НЕ используйте старую сид-фразу повторно.*
CryptoBilis уже лишилась статуса реселлера после предыдущих инцидентов с закладками в устройствах Ledger.
Атаки на цепочки поставок — новый кошмар. Даже надежные аппаратные кошельки могут быть скомпрометированы еще до того, как попадут к вам. По возможности всегда покупайте напрямую в официальных магазинах, проверяйте упаковку и никогда не забывайте правило «новой сид-фразы», если что-то кажется подозрительным. Самостоятельное хранение средств безопасно, только если устройство чистое. Будьте бдительны и берегите себя.
Кто еще прямо сейчас перепроверяет свои аппаратные кошельки? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorПредупреждает:КошелекОтCryptoBilisМожетСодержатьВредоносныеКомпоненты
🚨 СРОЧНО: Trezor предупреждает о возможной вредоносной закладке в кошельках, проданных CryptoBilis!
Trezor только что опубликовала серьезное предупреждение о безопасности. Покупатель сообщил об аппаратной закладке внутри Trezor Safe 5, купленного у бывшего авторизованного реселлера CryptoBilis (на Tokopedia в августе).
Дополнительная плата, модуль сотовой связи и антенна, предположительно, считывают информацию с экрана (в том числе фразы восстановления) и могут передавать данные по мобильным сетям при подключении устройства.
Пока о потере средств не сообщалось, но Trezor считает эту информацию заслуживающей доверия.
*Если вы купили ЛЮБОЙ Trezor у CryptoBilis начиная с марта 2026 года → немедленно переведите средства в совершенно новый кошелек с НОВОЙ сид-фразой. НЕ используйте старую сид-фразу повторно.*
CryptoBilis уже лишилась статуса реселлера после предыдущих инцидентов с закладками в устройствах Ledger.
Атаки на цепочки поставок — новый кошмар. Даже надежные аппаратные кошельки могут быть скомпрометированы еще до того, как попадут к вам. По возможности всегда покупайте напрямую в официальных магазинах, проверяйте упаковку и никогда не забывайте правило «новой сид-фразы», если что-то кажется подозрительным. Самостоятельное хранение средств безопасно, только если устройство чистое. Будьте бдительны и берегите себя.
Кто еще прямо сейчас перепроверяет свои аппаратные кошельки? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 СРОЧНО: Trezor предупреждает о возможной вредоносной закладке в кошельках, проданных CryptoBilis!
Trezor только что опубликовала серьезное предупреждение о безопасности. Покупатель сообщил об аппаратной закладке внутри Trezor Safe 5, купленного у бывшего авторизованного реселлера CryptoBilis (на Tokopedia в августе).
Дополнительная плата, модуль сотовой связи и антенна, предположительно, считывают информацию с экрана (в том числе фразы восстановления) и могут передавать данные по мобильным сетям при подключении устройства.
Пока о потере средств не сообщалось, но Trezor считает эту информацию заслуживающей доверия.
*Если вы купили ЛЮБОЙ Trezor у CryptoBilis начиная с марта 2026 года → немедленно переведите средства в совершенно новый кошелек с НОВОЙ сид-фразой. НЕ используйте старую сид-фразу повторно.*
CryptoBilis уже лишилась статуса реселлера после предыдущих инцидентов с закладками в устройствах Ledger.
Атаки на цепочки поставок — новый кошмар. Даже надежные аппаратные кошельки могут быть скомпрометированы еще до того, как попадут к вам. По возможности всегда покупайте напрямую в официальных магазинах, проверяйте упаковку и никогда не забывайте правило «новой сид-фразы», если что-то кажется подозрительным. Самостоятельное хранение средств безопасно, только если устройство чистое. Будьте бдительны и берегите себя.
Кто еще прямо сейчас перепроверяет свои аппаратные кошельки? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZOR ПРЕДУПРЕЖДАЕТ КРИПТОПОЛЬЗОВАТЕЛЕЙ — АППАРАТНЫЕ КОШЕЛЬКИ МОГУТ СОДЕРЖАТЬ ВРЕДОНОСНЫЕ КОМПОНЕНТЫ!Предупреждение о серьёзной угрозе безопасности криптовалют уже в заголовках новостей! Trezor оповестила клиентов после получения заслуживающего доверия сообщения о предполагаемом аппаратном импланте внутри Trezor Safe 5, купленного у реселлера CryptoBilis.
Это может стать ещё одной серьёзной угрозой безопасности цепочки поставок в криптоиндустрии. Вот что нужно знать. 👇
🔴 1. КАК РАБОТАЕТ ПРЕДПОЛАГАЕМЫЙ ИМПЛАНТ?
Согласно сообщению клиента, устройство якобы содержало:
Дополнительную печатную плату.
Модуль сотовой связи.
Антенну, способную передавать информацию.
TREZOR ПРЕДУПРЕЖДАЕТ КРИПТОПОЛЬЗОВАТЕЛЕЙ — АППАРАТНЫЕ КОШЕЛЬКИ МОГУТ СОДЕРЖАТЬ ВРЕДОНОСНЫЕ КОМПОНЕНТЫ!
Предупреждение о серьёзной угрозе безопасности криптовалют уже в заголовках новостей! Trezor оповестила клиентов после получения заслуживающего доверия сообщения о предполагаемом аппаратном импланте внутри Trezor Safe 5, купленного у реселлера CryptoBilis.
Это может стать ещё одной серьёзной угрозой безопасности цепочки поставок в криптоиндустрии. Вот что нужно знать. 👇
🔴 1. КАК РАБОТАЕТ ПРЕДПОЛАГАЕМЫЙ ИМПЛАНТ?
Согласно сообщению клиента, устройство якобы содержало:
Дополнительную печатную плату.
Модуль сотовой связи.
Антенну, способную передавать информацию.
Это может стать ещё одной серьёзной угрозой безопасности цепочки поставок в криптоиндустрии. Вот что нужно знать. 👇
🔴 1. КАК РАБОТАЕТ ПРЕДПОЛАГАЕМЫЙ ИМПЛАНТ?
Согласно сообщению клиента, устройство якобы содержало:
Дополнительную печатную плату.
Модуль сотовой связи.
Антенну, способную передавать информацию.
61

Ваш аппаратный кошелёк может за вами подглядывать? Trezor предупреждает 🐕
30 октября Trezor предупредила всех, кто с марта 2026 года купил её кошелёк у реселлера CryptoBilis: немедленно переведите криптовалюту на новый кошелёк, используя совершенно новую сид-фразу. Не используйте старую сид-фразу повторно, а неактивированные устройства тоже не применяйте.
Всё началось с того, что покупатель из Индонезии обнаружил в Trezor Safe 5, купленном у CryptoBilis через Tokopedia в августе, лишнюю плату — с сотовым модулем и антенной, зажатую между основной платой и экраном. Согласно сообщению, она могла считывать содержимое экрана (включая резервную копию кошелька) и передавать данные по мобильной сети каждый раз при подключении к питанию.
По правде говоря, Trezor ещё не получила это устройство для лабораторной проверки, и сообщений о потере средств от пользователей не поступало. Но компания считает сообщение заслуживающим доверия и решила предупредить заранее — ведь это тот же реселлер, который стоял за недавним инцидентом с подменой устройств Ledger. 9 октября Trezor исключила CryptoBilis из списка авторизованных продавцов и проверила 4 устройства Trezor, приобретённых через тот же канал. Признаков вмешательства не обнаружили.
Вывод простой: если «сейф» куплен не напрямую у производителя, считайте его небезопасным, пока не доказано обратное. Сначала переводите средства, потом разбирайтесь. 🐕
#Trezor #硬件钱包 #CryptoBilis
Ваш аппаратный кошелёк может за вами подглядывать? Trezor предупреждает 🐕
30 октября Trezor предупредила всех, кто с марта 2026 года купил её кошелёк у реселлера CryptoBilis: немедленно переведите криптовалюту на новый кошелёк, используя совершенно новую сид-фразу. Не используйте старую сид-фразу повторно, а неактивированные устройства тоже не применяйте.
Всё началось с того, что покупатель из Индонезии обнаружил в Trezor Safe 5, купленном у CryptoBilis через Tokopedia в августе, лишнюю плату — с сотовым модулем и антенной, зажатую между основной платой и экраном. Согласно сообщению, она могла считывать содержимое экрана (включая резервную копию кошелька) и передавать данные по мобильной сети каждый раз при подключении к питанию.
По правде говоря, Trezor ещё не получила это устройство для лабораторной проверки, и сообщений о потере средств от пользователей не поступало. Но компания считает сообщение заслуживающим доверия и решила предупредить заранее — ведь это тот же реселлер, который стоял за недавним инцидентом с подменой устройств Ledger. 9 октября Trezor исключила CryptoBilis из списка авторизованных продавцов и проверила 4 устройства Trezor, приобретённых через тот же канал. Признаков вмешательства не обнаружили.
Вывод простой: если «сейф» куплен не напрямую у производителя, считайте его небезопасным, пока не доказано обратное. Сначала переводите средства, потом разбирайтесь. 🐕
#Trezor #硬件钱包 #CryptoBilis
30 октября Trezor предупредила всех, кто с марта 2026 года купил её кошелёк у реселлера CryptoBilis: немедленно переведите криптовалюту на новый кошелёк, используя совершенно новую сид-фразу. Не используйте старую сид-фразу повторно, а неактивированные устройства тоже не применяйте.
Всё началось с того, что покупатель из Индонезии обнаружил в Trezor Safe 5, купленном у CryptoBilis через Tokopedia в августе, лишнюю плату — с сотовым модулем и антенной, зажатую между основной платой и экраном. Согласно сообщению, она могла считывать содержимое экрана (включая резервную копию кошелька) и передавать данные по мобильной сети каждый раз при подключении к питанию.
По правде говоря, Trezor ещё не получила это устройство для лабораторной проверки, и сообщений о потере средств от пользователей не поступало. Но компания считает сообщение заслуживающим доверия и решила предупредить заранее — ведь это тот же реселлер, который стоял за недавним инцидентом с подменой устройств Ledger. 9 октября Trezor исключила CryptoBilis из списка авторизованных продавцов и проверила 4 устройства Trezor, приобретённых через тот же канал. Признаков вмешательства не обнаружили.
Вывод простой: если «сейф» куплен не напрямую у производителя, считайте его небезопасным, пока не доказано обратное. Сначала переводите средства, потом разбирайтесь. 🐕
#Trezor #硬件钱包 #CryptoBilis
40

·
--
Срочно: Trezor предупреждает о скомпрометированных аппаратных кошельках от CryptoBilis.
Trezor призвала покупателей устройств Trezor Safe 5, приобретённых у CryptoBilis в марте 2026 года или позже, немедленно перевести средства на новый кошелёк с новой сид-фразой.
Предупреждение последовало за ответственным раскрытием информации 28 октября: покупатель из Индонезии обнаружил внутри устройства дополнительную печатную плату с модулем сотовой связи и антенной.
При подключении к сети устройство может считывать изображение с экрана, включая резервную копию кошелька, и передавать данные по мобильной сети.
Этот случай подчёркивает угрозу атак на цепочки поставок и растущие проблемы с безопасностью криптовалют для пользователей аппаратных кошельков.
Trezor рекомендует пострадавшим пользователям перевести активы на безопасный аппаратный кошелёк или временно — на программный кошелёк либо надёжную биржу, предварительно проверив адрес получателя.
Покупателям, которые ещё не настроили устройство, не следует им пользоваться.
Покупатели, соответствующие условиям, получат замену Trezor или ваучер. Им необходимо сохранить устройство CryptoBilis и обратиться в службу поддержки Trezor.
Какие меры вы принимаете, чтобы проверить целостность цепочки поставок аппаратных кошельков?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Срочно: Trezor предупреждает о скомпрометированных аппаратных кошельках от CryptoBilis.
Trezor призвала покупателей устройств Trezor Safe 5, приобретённых у CryptoBilis в марте 2026 года или позже, немедленно перевести средства на новый кошелёк с новой сид-фразой.
Предупреждение последовало за ответственным раскрытием информации 28 октября: покупатель из Индонезии обнаружил внутри устройства дополнительную печатную плату с модулем сотовой связи и антенной.
При подключении к сети устройство может считывать изображение с экрана, включая резервную копию кошелька, и передавать данные по мобильной сети.
Этот случай подчёркивает угрозу атак на цепочки поставок и растущие проблемы с безопасностью криптовалют для пользователей аппаратных кошельков.
Trezor рекомендует пострадавшим пользователям перевести активы на безопасный аппаратный кошелёк или временно — на программный кошелёк либо надёжную биржу, предварительно проверив адрес получателя.
Покупателям, которые ещё не настроили устройство, не следует им пользоваться.
Покупатели, соответствующие условиям, получат замену Trezor или ваучер. Им необходимо сохранить устройство CryptoBilis и обратиться в службу поддержки Trezor.
Какие меры вы принимаете, чтобы проверить целостность цепочки поставок аппаратных кошельков?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezor призвала покупателей устройств Trezor Safe 5, приобретённых у CryptoBilis в марте 2026 года или позже, немедленно перевести средства на новый кошелёк с новой сид-фразой.
Предупреждение последовало за ответственным раскрытием информации 28 октября: покупатель из Индонезии обнаружил внутри устройства дополнительную печатную плату с модулем сотовой связи и антенной.
При подключении к сети устройство может считывать изображение с экрана, включая резервную копию кошелька, и передавать данные по мобильной сети.
Этот случай подчёркивает угрозу атак на цепочки поставок и растущие проблемы с безопасностью криптовалют для пользователей аппаратных кошельков.
Trezor рекомендует пострадавшим пользователям перевести активы на безопасный аппаратный кошелёк или временно — на программный кошелёк либо надёжную биржу, предварительно проверив адрес получателя.
Покупателям, которые ещё не настроили устройство, не следует им пользоваться.
Покупатели, соответствующие условиям, получат замену Trezor или ваучер. Им необходимо сохранить устройство CryptoBilis и обратиться в службу поддержки Trezor.
Какие меры вы принимаете, чтобы проверить целостность цепочки поставок аппаратных кошельков?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

·
--
Падение
«переводи на холодный» — самый популярный совет после взлома Binance. И самый ленивый, если не спрашивать, откуда коробка
На следующее утро Trezor пишет: покупатель из Индонезии заявил, что обнаружил в Trezor Safe 5 лишнюю плату с мобильным модулем и антенной.
Кошелёк купили в августе через магазин CryptoBilis на Tokopedia.
А CryptoBilis до 9 октября был официальным реселлером Trezor.
Честно: сам Trezor ещё не получил устройство, так что пока это только подозрение. О потерях никто не заявлял.
Но вывод мне уже ясен:
— самому проверить плату не получится, даже взвешивание не поможет
— тем, кто покупал железо в CryptoBilis начиная с марта, старая сид-фраза на новом кошельке не поможет — нужен новый кошелёк с новой фразой
— холодный кошелёк настолько чист, насколько чист путь коробки к тебе
Короче, покупай только напрямую у производителя. «Официальный реселлер» уже ничего не гарантирует.
#Trezor #HardwareWallets
«переводи на холодный» — самый популярный совет после взлома Binance. И самый ленивый, если не спрашивать, откуда коробка
На следующее утро Trezor пишет: покупатель из Индонезии заявил, что обнаружил в Trezor Safe 5 лишнюю плату с мобильным модулем и антенной.
Кошелёк купили в августе через магазин CryptoBilis на Tokopedia.
А CryptoBilis до 9 октября был официальным реселлером Trezor.
Честно: сам Trezor ещё не получил устройство, так что пока это только подозрение. О потерях никто не заявлял.
Но вывод мне уже ясен:
— самому проверить плату не получится, даже взвешивание не поможет
— тем, кто покупал железо в CryptoBilis начиная с марта, старая сид-фраза на новом кошельке не поможет — нужен новый кошелёк с новой фразой
— холодный кошелёк настолько чист, насколько чист путь коробки к тебе
Короче, покупай только напрямую у производителя. «Официальный реселлер» уже ничего не гарантирует.
#Trezor #HardwareWallets
На следующее утро Trezor пишет: покупатель из Индонезии заявил, что обнаружил в Trezor Safe 5 лишнюю плату с мобильным модулем и антенной.
Кошелёк купили в августе через магазин CryptoBilis на Tokopedia.
А CryptoBilis до 9 октября был официальным реселлером Trezor.
Честно: сам Trezor ещё не получил устройство, так что пока это только подозрение. О потерях никто не заявлял.
Но вывод мне уже ясен:
— самому проверить плату не получится, даже взвешивание не поможет
— тем, кто покупал железо в CryptoBilis начиная с марта, старая сид-фраза на новом кошельке не поможет — нужен новый кошелёк с новой фразой
— холодный кошелёк настолько чист, насколько чист путь коробки к тебе
Короче, покупай только напрямую у производителя. «Официальный реселлер» уже ничего не гарантирует.
#Trezor #HardwareWallets
Motyvator Milliardam News:
Дякую ща пораду
1
8
95
·
--
Сегодня Trezor опубликовала предупреждение о безопасности от 30 октября. Речь в нём идёт об аппаратном кошельке, в который, предположительно, внесли изменения.
Один пользователь из Индонезии купил Trezor Safe 5 у продавца CryptoBilis на Tokopedia в августе, а 28 октября сообщил Trezor, что внутри обнаружилась дополнительная плата с модулем сотовой связи и антенной, установленная между основной платой и экраном. Согласно сообщению, когда устройство включено, эта плата передаёт изображение с экрана, в том числе мнемоническую фразу для восстановления доступа. Сразу уточним: устройство ещё не доставили в лабораторию Trezor, механизм официально не подтверждён, и ни один покупатель CryptoBilis не сообщал Trezor о потере денег из-за этого. Это предупредительное уведомление, а не подтверждённый случай массового хищения.
Опасность для розничных пользователей здесь не в каких-то особенно сложных технологиях, а в том, что цепочка доверия оборвалась именно там, где этого меньше всего ожидаешь. Многие покупают аппаратный кошелёк ради спокойствия и считают, что с официально приобретённым устройством проблем быть не может. Но проблема возникла как раз на этапе перепродажи. Ещё тревожнее то, что раньше у этого же продавца уже был подтверждённый случай вмешательства в устройства Ledger, и 9 октября Trezor исключила его из списка авторизованных продавцов. Это предупреждение касается всех моделей Trezor, приобретённых у CryptoBilis после марта 2026 года, а не только этого Safe 5.
Если вы купили устройство у этого продавца, вот три вещи, которые можно сделать прямо сейчас. Во-первых, не спешите восстанавливать старую мнемоническую фразу на другом устройстве: Trezor чётко предупреждает, что это не решит проблему. Правильный вариант — создать кошелёк с совершенно новой мнемонической фразой и перевести туда активы. Во-вторых, не используйте затронутое устройство, если оно ещё не активировано, и не вводите в него уже имеющуюся мнемоническую фразу. В-третьих, сохраните исходное устройство и обратитесь в официальную службу поддержки, чтобы узнать о замене или ваучере. Любые письма, сообщения или звонки с просьбой сообщить мнемоническую фразу под предлогом этого инцидента считайте мошенническими: официальная служба поддержки никогда её не запрашивает.
Есть и ещё одна деталь, которую стоит запомнить: по словам Trezor, взвешивание устройства или самостоятельная разборка не позволяют надёжно определить, вмешивались ли в него. В четырёх устройствах, отправленных на проверку, признаков вмешательства пока не обнаружили. Поэтому не стоит успокаиваться только потому, что ваш кошелёк выглядит нормально, или считать, что вас это не касается, раз в сообщении упоминается лишь одно устройство. Главное — где и когда оно было куплено.
Покупая аппаратный кошелёк, вы сначала проверяете, входит ли продавец в список официальных авторизованных партнёров, или смотрите только на цену и скорость доставки?
#Trezor #硬件钱包 #钱包安全 #ЗащитаОтМошенничества
—— web3-лук Кай
Отказ от ответственности: это личное мнение автора, не являющееся инвестиционной рекомендацией. Материал предназначен только для обучения и обмена мнениями. Криптовалютный рынок сопряжён с рисками — будьте осторожны при совершении операций.
Сегодня Trezor опубликовала предупреждение о безопасности от 30 октября. Речь в нём идёт об аппаратном кошельке, в который, предположительно, внесли изменения.
Один пользователь из Индонезии купил Trezor Safe 5 у продавца CryptoBilis на Tokopedia в августе, а 28 октября сообщил Trezor, что внутри обнаружилась дополнительная плата с модулем сотовой связи и антенной, установленная между основной платой и экраном. Согласно сообщению, когда устройство включено, эта плата передаёт изображение с экрана, в том числе мнемоническую фразу для восстановления доступа. Сразу уточним: устройство ещё не доставили в лабораторию Trezor, механизм официально не подтверждён, и ни один покупатель CryptoBilis не сообщал Trezor о потере денег из-за этого. Это предупредительное уведомление, а не подтверждённый случай массового хищения.
Опасность для розничных пользователей здесь не в каких-то особенно сложных технологиях, а в том, что цепочка доверия оборвалась именно там, где этого меньше всего ожидаешь. Многие покупают аппаратный кошелёк ради спокойствия и считают, что с официально приобретённым устройством проблем быть не может. Но проблема возникла как раз на этапе перепродажи. Ещё тревожнее то, что раньше у этого же продавца уже был подтверждённый случай вмешательства в устройства Ledger, и 9 октября Trezor исключила его из списка авторизованных продавцов. Это предупреждение касается всех моделей Trezor, приобретённых у CryptoBilis после марта 2026 года, а не только этого Safe 5.
Если вы купили устройство у этого продавца, вот три вещи, которые можно сделать прямо сейчас. Во-первых, не спешите восстанавливать старую мнемоническую фразу на другом устройстве: Trezor чётко предупреждает, что это не решит проблему. Правильный вариант — создать кошелёк с совершенно новой мнемонической фразой и перевести туда активы. Во-вторых, не используйте затронутое устройство, если оно ещё не активировано, и не вводите в него уже имеющуюся мнемоническую фразу. В-третьих, сохраните исходное устройство и обратитесь в официальную службу поддержки, чтобы узнать о замене или ваучере. Любые письма, сообщения или звонки с просьбой сообщить мнемоническую фразу под предлогом этого инцидента считайте мошенническими: официальная служба поддержки никогда её не запрашивает.
Есть и ещё одна деталь, которую стоит запомнить: по словам Trezor, взвешивание устройства или самостоятельная разборка не позволяют надёжно определить, вмешивались ли в него. В четырёх устройствах, отправленных на проверку, признаков вмешательства пока не обнаружили. Поэтому не стоит успокаиваться только потому, что ваш кошелёк выглядит нормально, или считать, что вас это не касается, раз в сообщении упоминается лишь одно устройство. Главное — где и когда оно было куплено.
Покупая аппаратный кошелёк, вы сначала проверяете, входит ли продавец в список официальных авторизованных партнёров, или смотрите только на цену и скорость доставки?
#Trezor #硬件钱包 #钱包安全 #ЗащитаОтМошенничества
—— web3-лук Кай
Отказ от ответственности: это личное мнение автора, не являющееся инвестиционной рекомендацией. Материал предназначен только для обучения и обмена мнениями. Криптовалютный рынок сопряжён с рисками — будьте осторожны при совершении операций.
Один пользователь из Индонезии купил Trezor Safe 5 у продавца CryptoBilis на Tokopedia в августе, а 28 октября сообщил Trezor, что внутри обнаружилась дополнительная плата с модулем сотовой связи и антенной, установленная между основной платой и экраном. Согласно сообщению, когда устройство включено, эта плата передаёт изображение с экрана, в том числе мнемоническую фразу для восстановления доступа. Сразу уточним: устройство ещё не доставили в лабораторию Trezor, механизм официально не подтверждён, и ни один покупатель CryptoBilis не сообщал Trezor о потере денег из-за этого. Это предупредительное уведомление, а не подтверждённый случай массового хищения.
Опасность для розничных пользователей здесь не в каких-то особенно сложных технологиях, а в том, что цепочка доверия оборвалась именно там, где этого меньше всего ожидаешь. Многие покупают аппаратный кошелёк ради спокойствия и считают, что с официально приобретённым устройством проблем быть не может. Но проблема возникла как раз на этапе перепродажи. Ещё тревожнее то, что раньше у этого же продавца уже был подтверждённый случай вмешательства в устройства Ledger, и 9 октября Trezor исключила его из списка авторизованных продавцов. Это предупреждение касается всех моделей Trezor, приобретённых у CryptoBilis после марта 2026 года, а не только этого Safe 5.
Если вы купили устройство у этого продавца, вот три вещи, которые можно сделать прямо сейчас. Во-первых, не спешите восстанавливать старую мнемоническую фразу на другом устройстве: Trezor чётко предупреждает, что это не решит проблему. Правильный вариант — создать кошелёк с совершенно новой мнемонической фразой и перевести туда активы. Во-вторых, не используйте затронутое устройство, если оно ещё не активировано, и не вводите в него уже имеющуюся мнемоническую фразу. В-третьих, сохраните исходное устройство и обратитесь в официальную службу поддержки, чтобы узнать о замене или ваучере. Любые письма, сообщения или звонки с просьбой сообщить мнемоническую фразу под предлогом этого инцидента считайте мошенническими: официальная служба поддержки никогда её не запрашивает.
Есть и ещё одна деталь, которую стоит запомнить: по словам Trezor, взвешивание устройства или самостоятельная разборка не позволяют надёжно определить, вмешивались ли в него. В четырёх устройствах, отправленных на проверку, признаков вмешательства пока не обнаружили. Поэтому не стоит успокаиваться только потому, что ваш кошелёк выглядит нормально, или считать, что вас это не касается, раз в сообщении упоминается лишь одно устройство. Главное — где и когда оно было куплено.
Покупая аппаратный кошелёк, вы сначала проверяете, входит ли продавец в список официальных авторизованных партнёров, или смотрите только на цену и скорость доставки?
#Trezor #硬件钱包 #钱包安全 #ЗащитаОтМошенничества
—— web3-лук Кай
Отказ от ответственности: это личное мнение автора, не являющееся инвестиционной рекомендацией. Материал предназначен только для обучения и обмена мнениями. Криптовалютный рынок сопряжён с рисками — будьте осторожны при совершении операций.
49

Предупреждение о безопасности: в кошельках Trezor, приобретённых через определённый канал, предположительно обнаружено вредоносное ПО; активы пользователей этой партии могут быть под угрозой
30 октября. Как сообщает The Block, производитель аппаратных кошельков Trezor получил уведомление о выявленной уязвимости. Согласно сообщению, в партии устройств Trezor Safe 5, проданных дистрибьютором CryptoBilis, предположительно было установлено вредоносное ПО.
Trezor также предупредила пользователей, которые приобрели этот аппаратный кошелёк через канал CryptoBilis после марта 2026 года, о необходимости как можно скорее перевести активы в новый кошелёк, созданный с помощью новой сид-фразы. На данный момент сообщений о краже пользовательских активов не поступало.
Примечательно, что ранее CryptoBilis также был авторизованным дистрибьютором Ledger, а Ledger сообщил о похожем инциденте ещё в начале октября. Эта серия событий показывает, что атаки на цепочки поставок стали серьёзным вызовом для индустрии аппаратных кошельков.
9 октября Trezor исключила CryptoBilis из списка официальных дистрибьюторов и заявила, что намерена ужесточить требования к своей сети дистрибьюторов и усилить контроль над цепочкой поставок.
На момент публикации Trezor не получила сообщений о потере средств пользователей. Пользователи, сообщившие о проблемных устройствах, перевели активы до обнаружения неисправности, избежав потенциальных потерь.
Таким образом, этот инцидент вновь напоминает пользователям криптовалют, что безопасность цифровых активов зависит не только от технической защиты, но и от бдительности в отношении всей цепочки поставок.
Пользователям, владеющим крупными объёмами криптоактивов, следует покупать аппаратные кошельки у официальных продавцов, регулярно проверять безопасность устройств и следить за официальными уведомлениями о безопасности, чтобы защитить свои активы.
#Trezor #硬件钱包
Предупреждение о безопасности: в кошельках Trezor, приобретённых через определённый канал, предположительно обнаружено вредоносное ПО; активы пользователей этой партии могут быть под угрозой
30 октября. Как сообщает The Block, производитель аппаратных кошельков Trezor получил уведомление о выявленной уязвимости. Согласно сообщению, в партии устройств Trezor Safe 5, проданных дистрибьютором CryptoBilis, предположительно было установлено вредоносное ПО.
Trezor также предупредила пользователей, которые приобрели этот аппаратный кошелёк через канал CryptoBilis после марта 2026 года, о необходимости как можно скорее перевести активы в новый кошелёк, созданный с помощью новой сид-фразы. На данный момент сообщений о краже пользовательских активов не поступало.
Примечательно, что ранее CryptoBilis также был авторизованным дистрибьютором Ledger, а Ledger сообщил о похожем инциденте ещё в начале октября. Эта серия событий показывает, что атаки на цепочки поставок стали серьёзным вызовом для индустрии аппаратных кошельков.
9 октября Trezor исключила CryptoBilis из списка официальных дистрибьюторов и заявила, что намерена ужесточить требования к своей сети дистрибьюторов и усилить контроль над цепочкой поставок.
На момент публикации Trezor не получила сообщений о потере средств пользователей. Пользователи, сообщившие о проблемных устройствах, перевели активы до обнаружения неисправности, избежав потенциальных потерь.
Таким образом, этот инцидент вновь напоминает пользователям криптовалют, что безопасность цифровых активов зависит не только от технической защиты, но и от бдительности в отношении всей цепочки поставок.
Пользователям, владеющим крупными объёмами криптоактивов, следует покупать аппаратные кошельки у официальных продавцов, регулярно проверять безопасность устройств и следить за официальными уведомлениями о безопасности, чтобы защитить свои активы.
#Trezor #硬件钱包
30 октября. Как сообщает The Block, производитель аппаратных кошельков Trezor получил уведомление о выявленной уязвимости. Согласно сообщению, в партии устройств Trezor Safe 5, проданных дистрибьютором CryptoBilis, предположительно было установлено вредоносное ПО.
Trezor также предупредила пользователей, которые приобрели этот аппаратный кошелёк через канал CryptoBilis после марта 2026 года, о необходимости как можно скорее перевести активы в новый кошелёк, созданный с помощью новой сид-фразы. На данный момент сообщений о краже пользовательских активов не поступало.
Примечательно, что ранее CryptoBilis также был авторизованным дистрибьютором Ledger, а Ledger сообщил о похожем инциденте ещё в начале октября. Эта серия событий показывает, что атаки на цепочки поставок стали серьёзным вызовом для индустрии аппаратных кошельков.
9 октября Trezor исключила CryptoBilis из списка официальных дистрибьюторов и заявила, что намерена ужесточить требования к своей сети дистрибьюторов и усилить контроль над цепочкой поставок.
На момент публикации Trezor не получила сообщений о потере средств пользователей. Пользователи, сообщившие о проблемных устройствах, перевели активы до обнаружения неисправности, избежав потенциальных потерь.
Таким образом, этот инцидент вновь напоминает пользователям криптовалют, что безопасность цифровых активов зависит не только от технической защиты, но и от бдительности в отношении всей цепочки поставок.
Пользователям, владеющим крупными объёмами криптоактивов, следует покупать аппаратные кошельки у официальных продавцов, регулярно проверять безопасность устройств и следить за официальными уведомлениями о безопасности, чтобы защитить свои активы.
#Trezor #硬件钱包
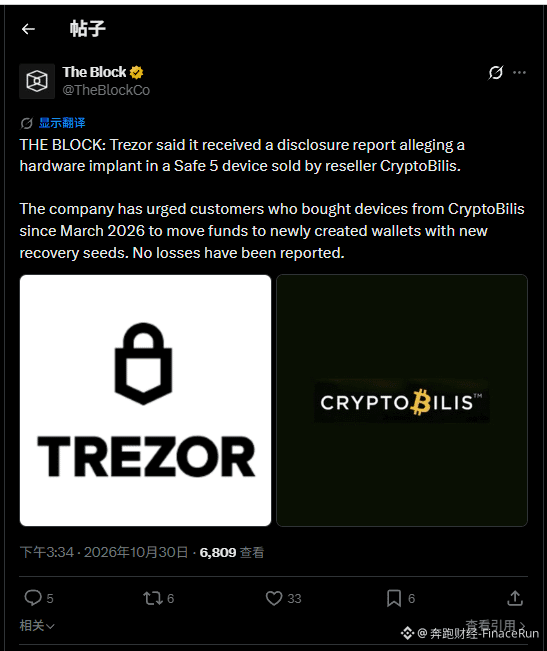
1
1
3
4.1k

·
--
Попался официальный пост Trezor: устройство Safe 5, проданное бывшим авторизованным дистрибьютором в Юго-Восточной Азии CryptoBilis, пользователь сообщил о возможной аппаратной закладке в рамках ответственного раскрытия уязвимости. Между материнской платой и экраном обнаружилась дополнительная плата с сотовым модулем, которая, как утверждается, может считывать отображаемую на экране мнемоническую фразу и передавать её по мобильной сети после подключения питания.
Главное: сообщение получили 28 октября, устройство было куплено в августе через Tokopedia. Trezor ещё не получил сам аппарат для лабораторной проверки, но счёл сообщение заслуживающим доверия на основании описания и видеоинтервью. Компания призвала всех, кто с марта покупал у CryptoBilis устройства любых моделей, как можно скорее перевести активы на новый кошелёк с новой мнемонической фразой и не использовать старую резервную копию повторно. Пока ни один покупатель не сообщил о потере средств. Пострадавшие клиенты могут обратиться в службу поддержки, чтобы получить замену устройства или ваучер. Ранее у того же дистрибьютора уже обнаруживали аппаратную закладку в цепочке поставок Ledger; Trezor расторгла отношения с этой компанией ещё 9 октября.
Ещё один удар по цепочке поставок аппаратных кошельков — и копнули ещё глубже.
#硬件钱包 #安全 #Trezor
Попался официальный пост Trezor: устройство Safe 5, проданное бывшим авторизованным дистрибьютором в Юго-Восточной Азии CryptoBilis, пользователь сообщил о возможной аппаратной закладке в рамках ответственного раскрытия уязвимости. Между материнской платой и экраном обнаружилась дополнительная плата с сотовым модулем, которая, как утверждается, может считывать отображаемую на экране мнемоническую фразу и передавать её по мобильной сети после подключения питания.
Главное: сообщение получили 28 октября, устройство было куплено в августе через Tokopedia. Trezor ещё не получил сам аппарат для лабораторной проверки, но счёл сообщение заслуживающим доверия на основании описания и видеоинтервью. Компания призвала всех, кто с марта покупал у CryptoBilis устройства любых моделей, как можно скорее перевести активы на новый кошелёк с новой мнемонической фразой и не использовать старую резервную копию повторно. Пока ни один покупатель не сообщил о потере средств. Пострадавшие клиенты могут обратиться в службу поддержки, чтобы получить замену устройства или ваучер. Ранее у того же дистрибьютора уже обнаруживали аппаратную закладку в цепочке поставок Ledger; Trezor расторгла отношения с этой компанией ещё 9 октября.
Ещё один удар по цепочке поставок аппаратных кошельков — и копнули ещё глубже.
#硬件钱包 #安全 #Trezor
Главное: сообщение получили 28 октября, устройство было куплено в августе через Tokopedia. Trezor ещё не получил сам аппарат для лабораторной проверки, но счёл сообщение заслуживающим доверия на основании описания и видеоинтервью. Компания призвала всех, кто с марта покупал у CryptoBilis устройства любых моделей, как можно скорее перевести активы на новый кошелёк с новой мнемонической фразой и не использовать старую резервную копию повторно. Пока ни один покупатель не сообщил о потере средств. Пострадавшие клиенты могут обратиться в службу поддержки, чтобы получить замену устройства или ваучер. Ранее у того же дистрибьютора уже обнаруживали аппаратную закладку в цепочке поставок Ledger; Trezor расторгла отношения с этой компанией ещё 9 октября.
Ещё один удар по цепочке поставок аппаратных кошельков — и копнули ещё глубже.
#硬件钱包 #安全 #Trezor
14
·
--
Trezor выпустил предупреждение о безопасности аппаратных кошельков
Звучит довольно пугающе
Что известно
Кто-то сообщил об уязвимости ответственным образом
В одном Safe 5, проданном через дистрибьютора CryptoBilis в Юго-Восточной Азии,
предположительно обнаружили дополнительную плату
с модулем сотовой связи и антенной
В отчёте говорится, что она может считывать фразу восстановления с экрана и передавать её наружу
Trezor пока не получил устройство для лабораторной проверки
Но, исходя из описания и видеозаписи обсуждения,
компания опубликовала предупреждение о потенциальной угрозе, сочтя её заслуживающей доверия
На данный момент покупатели не сообщали о потере средств
Практические рекомендации предельно ясны
Если вы покупали устройство у CryptoBilis начиная с марта 2026 года,
как можно скорее переведите активы на новый кошелёк с новой фразой восстановления
Не вводите старую фразу восстановления в подозрительное устройство
По словам компании, можно обратиться в службу поддержки и заменить устройство
Аппаратные кошельки тоже уязвимы из-за проблем в цепочке поставок
Покупайте устройства у официальных продавцов
Не гонитесь за низкой ценой и не заказывайте у неизвестных посредников
$BTC $ETH
#Trezor #硬件钱包 #БезопасностьЦепочкиПоставок
Trezor выпустил предупреждение о безопасности аппаратных кошельков
Звучит довольно пугающе
Что известно
Кто-то сообщил об уязвимости ответственным образом
В одном Safe 5, проданном через дистрибьютора CryptoBilis в Юго-Восточной Азии,
предположительно обнаружили дополнительную плату
с модулем сотовой связи и антенной
В отчёте говорится, что она может считывать фразу восстановления с экрана и передавать её наружу
Trezor пока не получил устройство для лабораторной проверки
Но, исходя из описания и видеозаписи обсуждения,
компания опубликовала предупреждение о потенциальной угрозе, сочтя её заслуживающей доверия
На данный момент покупатели не сообщали о потере средств
Практические рекомендации предельно ясны
Если вы покупали устройство у CryptoBilis начиная с марта 2026 года,
как можно скорее переведите активы на новый кошелёк с новой фразой восстановления
Не вводите старую фразу восстановления в подозрительное устройство
По словам компании, можно обратиться в службу поддержки и заменить устройство
Аппаратные кошельки тоже уязвимы из-за проблем в цепочке поставок
Покупайте устройства у официальных продавцов
Не гонитесь за низкой ценой и не заказывайте у неизвестных посредников
$BTC $ETH
#Trezor #硬件钱包 #БезопасностьЦепочкиПоставок
Звучит довольно пугающе
Что известно
Кто-то сообщил об уязвимости ответственным образом
В одном Safe 5, проданном через дистрибьютора CryptoBilis в Юго-Восточной Азии,
предположительно обнаружили дополнительную плату
с модулем сотовой связи и антенной
В отчёте говорится, что она может считывать фразу восстановления с экрана и передавать её наружу
Trezor пока не получил устройство для лабораторной проверки
Но, исходя из описания и видеозаписи обсуждения,
компания опубликовала предупреждение о потенциальной угрозе, сочтя её заслуживающей доверия
На данный момент покупатели не сообщали о потере средств
Практические рекомендации предельно ясны
Если вы покупали устройство у CryptoBilis начиная с марта 2026 года,
как можно скорее переведите активы на новый кошелёк с новой фразой восстановления
Не вводите старую фразу восстановления в подозрительное устройство
По словам компании, можно обратиться в службу поддержки и заменить устройство
Аппаратные кошельки тоже уязвимы из-за проблем в цепочке поставок
Покупайте устройства у официальных продавцов
Не гонитесь за низкой ценой и не заказывайте у неизвестных посредников
$BTC $ETH
#Trezor #硬件钱包 #БезопасностьЦепочкиПоставок
1
1
992

·
--
Официальное предупреждение Trezor: в устройствах Safe 5, купленных через CryptoBilis, могли установить посторонний чип; владельцам срочно рекомендуют перевести средства
Защита аппаратных кошельков теперь простирается от программного обеспечения до физических чипов.
Как сообщает Decrypt, производитель аппаратных кошельков Trezor впервые официально отреагировал на сообщения о возможной установке постороннего аппаратного чипа в устройства, продававшиеся через стороннего дистрибьютора. Trezor рекомендует пользователям, купившим модель Safe 5 через CryptoBilis начиная с марта, как можно скорее перевести хранящиеся на устройстве активы.
Важно отметить, что Trezor пока не проводила фактическую проверку затронутых устройств и рассматривает соответствующие сообщения лишь как заслуживающую доверия информацию. CryptoBilis — сторонний дистрибьютор, а не официальный канал продаж. Это означает, что масштаб возможного риска относительно ограничен и затрагивает главным образом продукцию конкретных партий, проданную через определённый канал.
С точки зрения характера инцидента, это новый вызов физической безопасности аппаратных кошельков. Ранее обсуждения безопасности кошельков в основном касались программных уязвимостей, утечки мнемонических фраз или действий пользователей. Если же информация об установке чипа подтвердится, точка атаки будет находиться непосредственно в аппаратной части устройства. Это означает, что может быть обойдена даже последняя физическая линия защиты приватных ключей. Наряду с недавними инцидентами безопасности на нескольких криптобиржах и спорами вокруг продуктов для хранения ключей, таких как Keystone, этот случай стал частью широкой дискуссии о безопасности самостоятельного хранения активов.
Однако остаётся несколько важных вопросов. Во-первых, Trezor ещё не проверила устройства и пока лишь рассматривает сообщения как заслуживающие доверия; окончательные выводы предстоит подтвердить официально. Во-вторых, речь идёт о стороннем дистрибьюторе, и пока неясно, затронуты ли устройства, приобретённые через официальные каналы. В-третьих, риск может ограничиваться отдельными партиями и не распространяться на всю линейку продукции.
Владельцам сейчас разумнее всего проверить, где и когда было куплено устройство. Если Safe 5 действительно был приобретён через CryptoBilis после марта, следует своевременно перевести активы, чтобы снизить неопределённость. Для всей отрасли вопрос обеспечения физической безопасности аппаратных кошельков на этапах производства, логистики и дистрибуции, вероятно, станет предметом постоянного внимания.
В дальнейшем следует следить за тем, опубликует ли Trezor официальные результаты проверки и заявление, а также за тем, как отреагирует дистрибьютор.
#Trezor #CryptoSecurity #HardwareWallet
Выше приведены обобщение информации и личный анализ; это не является инвестиционной рекомендацией.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
Официальное предупреждение Trezor: в устройствах Safe 5, купленных через CryptoBilis, могли установить посторонний чип; владельцам срочно рекомендуют перевести средства
Защита аппаратных кошельков теперь простирается от программного обеспечения до физических чипов.
Как сообщает Decrypt, производитель аппаратных кошельков Trezor впервые официально отреагировал на сообщения о возможной установке постороннего аппаратного чипа в устройства, продававшиеся через стороннего дистрибьютора. Trezor рекомендует пользователям, купившим модель Safe 5 через CryptoBilis начиная с марта, как можно скорее перевести хранящиеся на устройстве активы.
Важно отметить, что Trezor пока не проводила фактическую проверку затронутых устройств и рассматривает соответствующие сообщения лишь как заслуживающую доверия информацию. CryptoBilis — сторонний дистрибьютор, а не официальный канал продаж. Это означает, что масштаб возможного риска относительно ограничен и затрагивает главным образом продукцию конкретных партий, проданную через определённый канал.
С точки зрения характера инцидента, это новый вызов физической безопасности аппаратных кошельков. Ранее обсуждения безопасности кошельков в основном касались программных уязвимостей, утечки мнемонических фраз или действий пользователей. Если же информация об установке чипа подтвердится, точка атаки будет находиться непосредственно в аппаратной части устройства. Это означает, что может быть обойдена даже последняя физическая линия защиты приватных ключей. Наряду с недавними инцидентами безопасности на нескольких криптобиржах и спорами вокруг продуктов для хранения ключей, таких как Keystone, этот случай стал частью широкой дискуссии о безопасности самостоятельного хранения активов.
Однако остаётся несколько важных вопросов. Во-первых, Trezor ещё не проверила устройства и пока лишь рассматривает сообщения как заслуживающие доверия; окончательные выводы предстоит подтвердить официально. Во-вторых, речь идёт о стороннем дистрибьюторе, и пока неясно, затронуты ли устройства, приобретённые через официальные каналы. В-третьих, риск может ограничиваться отдельными партиями и не распространяться на всю линейку продукции.
Владельцам сейчас разумнее всего проверить, где и когда было куплено устройство. Если Safe 5 действительно был приобретён через CryptoBilis после марта, следует своевременно перевести активы, чтобы снизить неопределённость. Для всей отрасли вопрос обеспечения физической безопасности аппаратных кошельков на этапах производства, логистики и дистрибуции, вероятно, станет предметом постоянного внимания.
В дальнейшем следует следить за тем, опубликует ли Trezor официальные результаты проверки и заявление, а также за тем, как отреагирует дистрибьютор.
#Trezor #CryptoSecurity #HardwareWallet
Выше приведены обобщение информации и личный анализ; это не является инвестиционной рекомендацией.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
Защита аппаратных кошельков теперь простирается от программного обеспечения до физических чипов.
Как сообщает Decrypt, производитель аппаратных кошельков Trezor впервые официально отреагировал на сообщения о возможной установке постороннего аппаратного чипа в устройства, продававшиеся через стороннего дистрибьютора. Trezor рекомендует пользователям, купившим модель Safe 5 через CryptoBilis начиная с марта, как можно скорее перевести хранящиеся на устройстве активы.
Важно отметить, что Trezor пока не проводила фактическую проверку затронутых устройств и рассматривает соответствующие сообщения лишь как заслуживающую доверия информацию. CryptoBilis — сторонний дистрибьютор, а не официальный канал продаж. Это означает, что масштаб возможного риска относительно ограничен и затрагивает главным образом продукцию конкретных партий, проданную через определённый канал.
С точки зрения характера инцидента, это новый вызов физической безопасности аппаратных кошельков. Ранее обсуждения безопасности кошельков в основном касались программных уязвимостей, утечки мнемонических фраз или действий пользователей. Если же информация об установке чипа подтвердится, точка атаки будет находиться непосредственно в аппаратной части устройства. Это означает, что может быть обойдена даже последняя физическая линия защиты приватных ключей. Наряду с недавними инцидентами безопасности на нескольких криптобиржах и спорами вокруг продуктов для хранения ключей, таких как Keystone, этот случай стал частью широкой дискуссии о безопасности самостоятельного хранения активов.
Однако остаётся несколько важных вопросов. Во-первых, Trezor ещё не проверила устройства и пока лишь рассматривает сообщения как заслуживающие доверия; окончательные выводы предстоит подтвердить официально. Во-вторых, речь идёт о стороннем дистрибьюторе, и пока неясно, затронуты ли устройства, приобретённые через официальные каналы. В-третьих, риск может ограничиваться отдельными партиями и не распространяться на всю линейку продукции.
Владельцам сейчас разумнее всего проверить, где и когда было куплено устройство. Если Safe 5 действительно был приобретён через CryptoBilis после марта, следует своевременно перевести активы, чтобы снизить неопределённость. Для всей отрасли вопрос обеспечения физической безопасности аппаратных кошельков на этапах производства, логистики и дистрибуции, вероятно, станет предметом постоянного внимания.
В дальнейшем следует следить за тем, опубликует ли Trezor официальные результаты проверки и заявление, а также за тем, как отреагирует дистрибьютор.
#Trezor #CryptoSecurity #HardwareWallet
Выше приведены обобщение информации и личный анализ; это не является инвестиционной рекомендацией.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
28
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 59,869
542 обсуждают
2
#ПротоколFOMC
Просмотров: 83,653
289 обсуждают
3
#JobsReportRaisesHikeOdds
Просмотров: 184,686
1,553 обсуждают
4
#CPITestsDecemberRateOutlook
Просмотров: 646
47 обсуждают
5
#BitcoinRebounds$75KAsChipsLead
Просмотров: 16,828
188 обсуждают
6
#US Data Center Rules May Constrain AI Expansion
Просмотров: 30,548
138 обсуждают
7
#WillAnthropicListOnTime
Просмотров: 41,530
575 обсуждают
8
#WillUS-IranTensionsBoostSafe-HavenDemand?
Просмотров: 0
0 обсуждают
9
#BitcoinETFsSee$412MNetOutflows
Просмотров: 645
35 обсуждают
10
#HKSFCPlansToRestrictCryptoAndExchangeTerms
Просмотров: 4,480
137 обсуждают