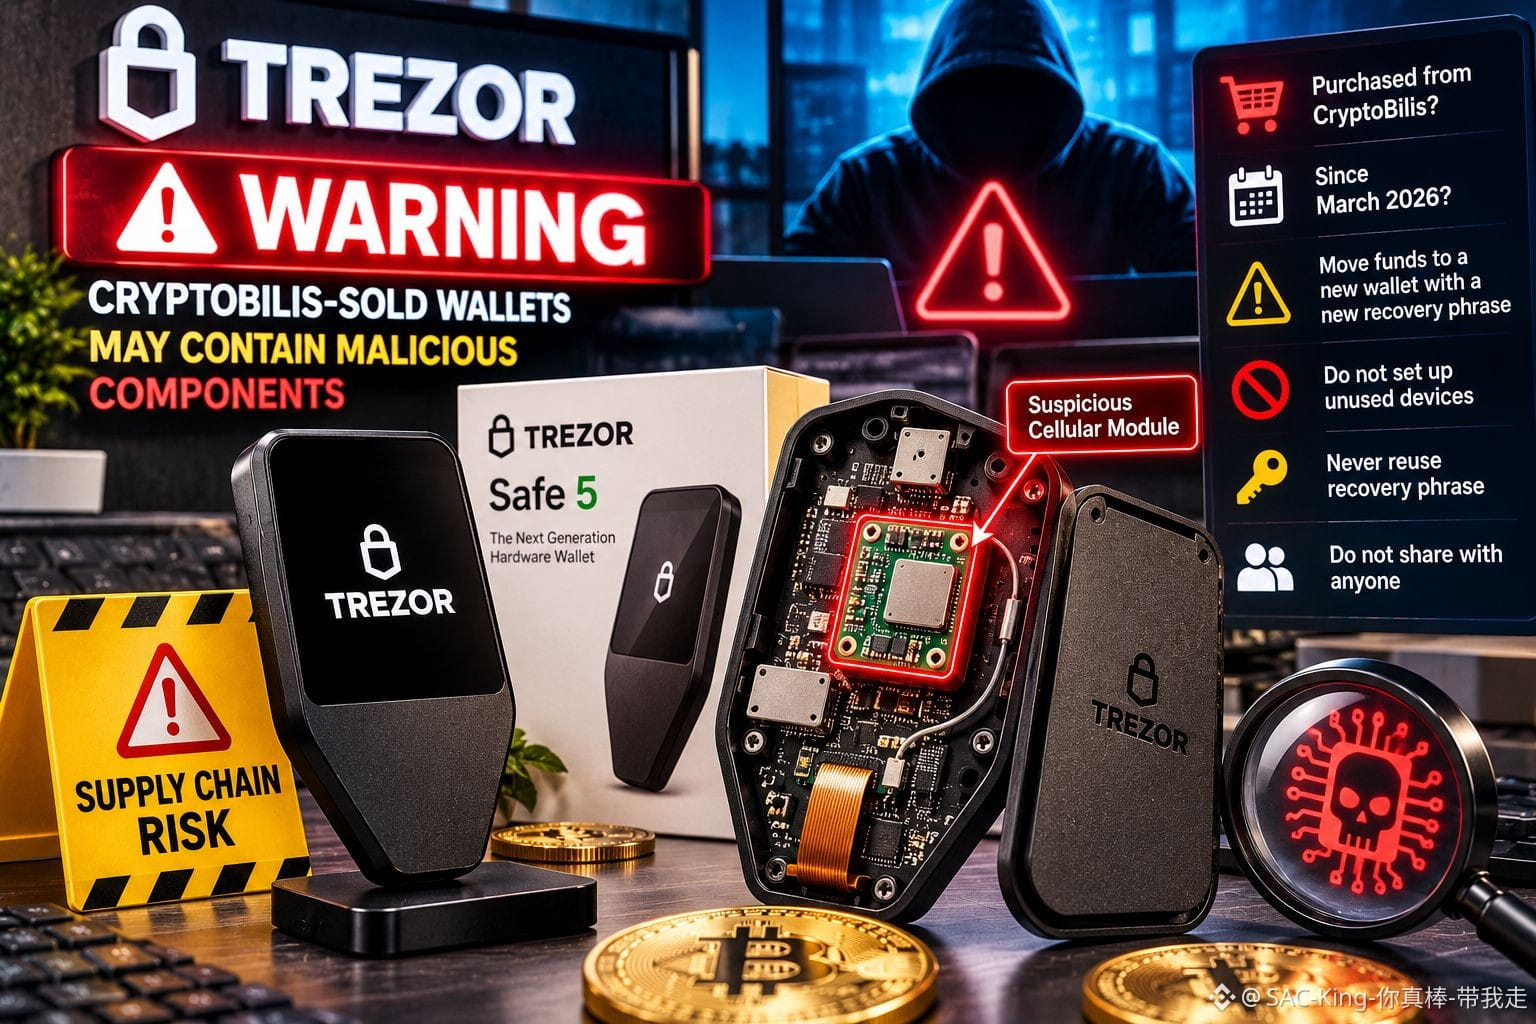
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR ПРЕДУПРЕЖДАЕТ: В КОШЕЛЬКАХ, ПРОДАННЫХ CRYPTOBILIS, МОЖЕТ БЫТЬ СКРЫТО ВРЕДОНОСНОЕ ОБОРУДОВАНИЕ! ⚠️
Самая серьёзная угроза безопасности может исходить не из интернета.
Иногда она может скрываться внутри устройства, которому вы доверяете больше всего.
Trezor выпустила срочное предупреждение после того, как клиент из Индонезии сообщил о подозрении на аппаратный имплант в Trezor Safe 5, купленном у реселлера CryptoBilis в августе 2026 года.
Согласно сообщению, между экраном устройства и основной платой предположительно установили дополнительную плату с модулем сотовой связи и антенной. Она может перехватывать конфиденциальную информацию, в том числе фразы восстановления кошелька, и передавать её по мобильной сети.
Trezor пока не проводила физическую проверку устройства, о котором поступило сообщение, но сочла доказательства достаточно убедительными, чтобы выпустить предупредительное уведомление.
Всем, кто приобрёл Trezor у CryptoBilis начиная с марта 2026 года, рекомендуется перевести средства в новый кошелёк, созданный с совершенно новой фразой восстановления.
Не следует настраивать неиспользованные устройства. Никогда не используйте повторно раскрытую фразу восстановления и никому её не сообщайте, даже если человек представляется службой поддержки.
Моё мнение: этот инцидент выявляет серьёзную уязвимость в сфере криптобезопасности: одной лишь защиты программного обеспечения недостаточно, если физическую цепочку поставок могут скомпрометировать.
Ваши закрытые ключи нуждаются в защите на каждом этапе, в том числе до того, как кошелёк попадёт к вам в руки.
Могут ли аппаратные кошельки оставаться по-настоящему безопасными без более строгой проверки цепочки поставок?
Отказ от ответственности: только в образовательных целях. Не является финансовой рекомендацией. Проводите собственное исследование.
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB