
#phishingalert
phishingalert
Просмотров: 294,349
215 обсуждают
Популярные
Новые
·
--
$BTC — 🟢 Бычий настрой$BTC 🟢 Бычий настрой
Как отличить официальное письмо от фишингового сообщения? 📧
Мошенники развлекаются, копируя интерфейсы известных платформ, таких как Binance, чтобы сжечь ваши учетные данные для входа.
Ваш защитный щит:
Персональный код шифрования (Anti-Phishing Code): включите эту функцию в настройках безопасности Binance, чтобы ваш личный код отображался в каждом официальном письме, которое вы получаете.
$BTC — 🟢 Бычий настрой
$BTC 🟢 Бычий настрой
Как отличить официальное письмо от фишингового сообщения? 📧
Мошенники развлекаются, копируя интерфейсы известных платформ, таких как Binance, чтобы сжечь ваши учетные данные для входа.
Ваш защитный щит:
Персональный код шифрования (Anti-Phishing Code): включите эту функцию в настройках безопасности Binance, чтобы ваш личный код отображался в каждом официальном письме, которое вы получаете.
Как отличить официальное письмо от фишингового сообщения? 📧
Мошенники развлекаются, копируя интерфейсы известных платформ, таких как Binance, чтобы сжечь ваши учетные данные для входа.
Ваш защитный щит:
Персональный код шифрования (Anti-Phishing Code): включите эту функцию в настройках безопасности Binance, чтобы ваш личный код отображался в каждом официальном письме, которое вы получаете.
1
92

·
--
🚨 ПРЕДУПРЕЖДЕНИЕ TРЕZОR: ФИШИНГОВЫЕ ПИСЬМА С ИСПОЛЬЗОВАНИЕМ ОФИЦИАЛЬНОГО ДОМЕНА НАЦЕЛЕНЫ НА ПОЛЬЗОВАТЕЛЕЙ 🛑
🦈 Уязвимость в стороннем почтовом сервисе позволила злоумышленникам подделывать официальный домен $TREZOR и рассылать фальшивое сообщение «Критическое уведомление о безопасности: уязвимость STM32 Entropy», которое выглядит неотличимо от подлинного. 📊 Обман обходит простые проверки адреса, заставляя пользователей полагаться на визуальные признаки, которые фишинговая группа тщательно воспроизвела.
🔍 Имея уже около 87 тыс. записей, раскрытых в предыдущей утечке ShipMonk, злоумышленники теперь располагают богатым массивом данных для создания максимально таргетированных приманок. 📌 $TREZOR рекомендует игнорировать ссылки, вручную вводить официальный сайт и перепроверять любые уведомления внутри приложения-кошелька перед тем, как действовать.
💬 Вы дважды проверяете каждое уведомление о безопасности, прежде чем кликнуть?
⚠️ Это не является финансовой рекомендацией. Всегда управляйте своими рисками. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 ПРЕДУПРЕЖДЕНИЕ TРЕZОR: ФИШИНГОВЫЕ ПИСЬМА С ИСПОЛЬЗОВАНИЕМ ОФИЦИАЛЬНОГО ДОМЕНА НАЦЕЛЕНЫ НА ПОЛЬЗОВАТЕЛЕЙ 🛑
🦈 Уязвимость в стороннем почтовом сервисе позволила злоумышленникам подделывать официальный домен $TREZOR и рассылать фальшивое сообщение «Критическое уведомление о безопасности: уязвимость STM32 Entropy», которое выглядит неотличимо от подлинного. 📊 Обман обходит простые проверки адреса, заставляя пользователей полагаться на визуальные признаки, которые фишинговая группа тщательно воспроизвела.
🔍 Имея уже около 87 тыс. записей, раскрытых в предыдущей утечке ShipMonk, злоумышленники теперь располагают богатым массивом данных для создания максимально таргетированных приманок. 📌 $TREZOR рекомендует игнорировать ссылки, вручную вводить официальный сайт и перепроверять любые уведомления внутри приложения-кошелька перед тем, как действовать.
💬 Вы дважды проверяете каждое уведомление о безопасности, прежде чем кликнуть?
⚠️ Это не является финансовой рекомендацией. Всегда управляйте своими рисками. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Уязвимость в стороннем почтовом сервисе позволила злоумышленникам подделывать официальный домен $TREZOR и рассылать фальшивое сообщение «Критическое уведомление о безопасности: уязвимость STM32 Entropy», которое выглядит неотличимо от подлинного. 📊 Обман обходит простые проверки адреса, заставляя пользователей полагаться на визуальные признаки, которые фишинговая группа тщательно воспроизвела.
🔍 Имея уже около 87 тыс. записей, раскрытых в предыдущей утечке ShipMonk, злоумышленники теперь располагают богатым массивом данных для создания максимально таргетированных приманок. 📌 $TREZOR рекомендует игнорировать ссылки, вручную вводить официальный сайт и перепроверять любые уведомления внутри приложения-кошелька перед тем, как действовать.
💬 Вы дважды проверяете каждое уведомление о безопасности, прежде чем кликнуть?
⚠️ Это не является финансовой рекомендацией. Всегда управляйте своими рисками. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
16
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: Утечка данных Revolut раскрыла email-адреса пользователей — Защитите свою криптовалюту!
📊 Оповещение о безопасности и контекст инцидента
Подробности инцидента: Финтех- и банковское приложение Revolut подтвердило целенаправленную утечку данных после того, как команды по комплаенсу отреагировали на мошеннический запрос на запись, отправленный с email-адреса, использовавшего домен легитимного государственного ведомства.
Какие файлы клиентов были раскрыты: Ончейн-исследователь ZachXBT сообщил, что утечка затронула пользователей с высоким уровнем капитала. Скомпрометированные файлы включают полные имена, домашние адреса, номера телефонов, копии паспортов/ID, верификационные селфи, выписки по счетам и полные истории транзакций — включая связанные переводы Bitcoin ($BTC).
Состояние системы и средств: Revolut подтвердил, что ключевая банковская инфраструктура, пароли от приложения, PIN-коды карт и приватные ключи не были скомпрометированы, а средства пользователей остаются полностью в безопасности. Однако раскрытые данные KYC создают серьезные риски во внешнем (off-chain) контуре.
💡 Как защититься от фишинговых ловушек
Остерегайтесь сверхтаргетированного фишинга: Злоумышленники, имеющие доступ к записям транзакций и домашним адресам, могут генерировать изощренные фишинговые письма или SMS, выдавая себя за Revolut или криптобиржи.
Никогда не сообщайте OTP или пароли: Поддержка Revolut или биржи никогда не попросит по телефону или email ваши коды 2FA, учетные данные для входа или фразы для восстановления.
Перенесите долгосрочные активы из приложения: Храните ценные криптоактивы в аппаратных кошельках с самоконтролем (self-custody), а не на централизованных финтех-платформах, чтобы снизить риск утечек данных третьих лиц.
💬 Опрос сообщества: Угрожает ли вам раскрытие данных KYC централизованными платформами — вы пересматриваете хранение криптовалюты в финтех-приложениях? Поделитесь своими советами по безопасности ниже! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: Утечка данных Revolut раскрыла email-адреса пользователей — Защитите свою криптовалюту!
📊 Оповещение о безопасности и контекст инцидента
Подробности инцидента: Финтех- и банковское приложение Revolut подтвердило целенаправленную утечку данных после того, как команды по комплаенсу отреагировали на мошеннический запрос на запись, отправленный с email-адреса, использовавшего домен легитимного государственного ведомства.
Какие файлы клиентов были раскрыты: Ончейн-исследователь ZachXBT сообщил, что утечка затронула пользователей с высоким уровнем капитала. Скомпрометированные файлы включают полные имена, домашние адреса, номера телефонов, копии паспортов/ID, верификационные селфи, выписки по счетам и полные истории транзакций — включая связанные переводы Bitcoin ($BTC).
Состояние системы и средств: Revolut подтвердил, что ключевая банковская инфраструктура, пароли от приложения, PIN-коды карт и приватные ключи не были скомпрометированы, а средства пользователей остаются полностью в безопасности. Однако раскрытые данные KYC создают серьезные риски во внешнем (off-chain) контуре.
💡 Как защититься от фишинговых ловушек
Остерегайтесь сверхтаргетированного фишинга: Злоумышленники, имеющие доступ к записям транзакций и домашним адресам, могут генерировать изощренные фишинговые письма или SMS, выдавая себя за Revolut или криптобиржи.
Никогда не сообщайте OTP или пароли: Поддержка Revolut или биржи никогда не попросит по телефону или email ваши коды 2FA, учетные данные для входа или фразы для восстановления.
Перенесите долгосрочные активы из приложения: Храните ценные криптоактивы в аппаратных кошельках с самоконтролем (self-custody), а не на централизованных финтех-платформах, чтобы снизить риск утечек данных третьих лиц.
💬 Опрос сообщества: Угрожает ли вам раскрытие данных KYC централизованными платформами — вы пересматриваете хранение криптовалюты в финтех-приложениях? Поделитесь своими советами по безопасности ниже! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: Утечка данных Revolut раскрыла email-адреса пользователей — Защитите свою криптовалюту!
📊 Оповещение о безопасности и контекст инцидента
Подробности инцидента: Финтех- и банковское приложение Revolut подтвердило целенаправленную утечку данных после того, как команды по комплаенсу отреагировали на мошеннический запрос на запись, отправленный с email-адреса, использовавшего домен легитимного государственного ведомства.
Какие файлы клиентов были раскрыты: Ончейн-исследователь ZachXBT сообщил, что утечка затронула пользователей с высоким уровнем капитала. Скомпрометированные файлы включают полные имена, домашние адреса, номера телефонов, копии паспортов/ID, верификационные селфи, выписки по счетам и полные истории транзакций — включая связанные переводы Bitcoin ($BTC).
Состояние системы и средств: Revolut подтвердил, что ключевая банковская инфраструктура, пароли от приложения, PIN-коды карт и приватные ключи не были скомпрометированы, а средства пользователей остаются полностью в безопасности. Однако раскрытые данные KYC создают серьезные риски во внешнем (off-chain) контуре.
💡 Как защититься от фишинговых ловушек
Остерегайтесь сверхтаргетированного фишинга: Злоумышленники, имеющие доступ к записям транзакций и домашним адресам, могут генерировать изощренные фишинговые письма или SMS, выдавая себя за Revolut или криптобиржи.
Никогда не сообщайте OTP или пароли: Поддержка Revolut или биржи никогда не попросит по телефону или email ваши коды 2FA, учетные данные для входа или фразы для восстановления.
Перенесите долгосрочные активы из приложения: Храните ценные криптоактивы в аппаратных кошельках с самоконтролем (self-custody), а не на централизованных финтех-платформах, чтобы снизить риск утечек данных третьих лиц.
💬 Опрос сообщества: Угрожает ли вам раскрытие данных KYC централизованными платформами — вы пересматриваете хранение криптовалюты в финтех-приложениях? Поделитесь своими советами по безопасности ниже! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
159

🚨 $BTC ALERT: ФИШИНГОВАЯ СХЕМА, СКРЫВАЮЩАЯСЯ ЗА ОФИЦИАЛЬНЫМ ДОМОНОМ Trezor! 🦈
Последнее нарушение было использовано через скомпрометированный сторонний почтовый сервис: злоумышленники отправляли письма с темой «Critical Security Alert», которые выглядят так, будто они пришли с домена Trezor. 📧 Уже 87k+ пользователей оказались затронуты из‑за предыдущей утечки через партнеров по отгрузке, а теперь фишинговая полезная нагрузка маскируется под срочное обновление прошивки — визуально это почти невозможно распознать. 📊
Умные деньги знают: как только находит письмо, выглядящее правдоподобно, это «ликвидити‑сбор» учетных данных, а не движение рынка. Держите почтовый ящик предельно внимательным и проверяйте каждую ссылку на официальном сайте, а не в письме. 💡💬 Вы перепроверяете предупреждения Trezor перед тем, как кликнуть? 👇
⚠️ Это не финансовый совет. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC ALERT: ФИШИНГОВАЯ СХЕМА, СКРЫВАЮЩАЯСЯ ЗА ОФИЦИАЛЬНЫМ ДОМОНОМ Trezor! 🦈
Последнее нарушение было использовано через скомпрометированный сторонний почтовый сервис: злоумышленники отправляли письма с темой «Critical Security Alert», которые выглядят так, будто они пришли с домена Trezor. 📧 Уже 87k+ пользователей оказались затронуты из‑за предыдущей утечки через партнеров по отгрузке, а теперь фишинговая полезная нагрузка маскируется под срочное обновление прошивки — визуально это почти невозможно распознать. 📊
Умные деньги знают: как только находит письмо, выглядящее правдоподобно, это «ликвидити‑сбор» учетных данных, а не движение рынка. Держите почтовый ящик предельно внимательным и проверяйте каждую ссылку на официальном сайте, а не в письме. 💡💬 Вы перепроверяете предупреждения Trezor перед тем, как кликнуть? 👇
⚠️ Это не финансовый совет. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
Последнее нарушение было использовано через скомпрометированный сторонний почтовый сервис: злоумышленники отправляли письма с темой «Critical Security Alert», которые выглядят так, будто они пришли с домена Trezor. 📧 Уже 87k+ пользователей оказались затронуты из‑за предыдущей утечки через партнеров по отгрузке, а теперь фишинговая полезная нагрузка маскируется под срочное обновление прошивки — визуально это почти невозможно распознать. 📊
Умные деньги знают: как только находит письмо, выглядящее правдоподобно, это «ликвидити‑сбор» учетных данных, а не движение рынка. Держите почтовый ящик предельно внимательным и проверяйте каждую ссылку на официальном сайте, а не в письме. 💡💬 Вы перепроверяете предупреждения Trezor перед тем, как кликнуть? 👇
⚠️ Это не финансовый совет. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
12
🚨 МАССОВАЯ ФИШИНГ-А ТАКА ОРИЕНТИРОВАНА НА 347K ПОЛЬЗОВАТЕЛЕЙ TREZOR, ЧТОБЫ УКРАСТЬ $BTC СИД-ФРАЗЫ! ⚡
В результате взлома сторонней компании было раскрыто 347 000 адресов электронной почты, что вызвало волну фальшивых уведомлений о безопасности. Мошенники сфабриковали уязвимость в энтропии STM32, запустив вредоносное ПО, предназначенное для перехвата восстановительных сид-фраз. 📊
Ваше реальное аппаратное холодное хранилище полностью не скомпрометировано. Вектор атаки строго социальная инженерия — охота на человеческую ошибку, а не взлом шифрования. 🛡️ Храните сид-фразу строго офлайн — никогда не вводите эти слова ни в какое приложение, на сайт или в форму электронной почты. 💡
💬 Вы заметили это фальшивое уведомление о безопасности в своей входящей почте сегодня? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️
🚨 МАССОВАЯ ФИШИНГ-А ТАКА ОРИЕНТИРОВАНА НА 347K ПОЛЬЗОВАТЕЛЕЙ TREZOR, ЧТОБЫ УКРАСТЬ $BTC СИД-ФРАЗЫ! ⚡
В результате взлома сторонней компании было раскрыто 347 000 адресов электронной почты, что вызвало волну фальшивых уведомлений о безопасности. Мошенники сфабриковали уязвимость в энтропии STM32, запустив вредоносное ПО, предназначенное для перехвата восстановительных сид-фраз. 📊
Ваше реальное аппаратное холодное хранилище полностью не скомпрометировано. Вектор атаки строго социальная инженерия — охота на человеческую ошибку, а не взлом шифрования. 🛡️ Храните сид-фразу строго офлайн — никогда не вводите эти слова ни в какое приложение, на сайт или в форму электронной почты. 💡
💬 Вы заметили это фальшивое уведомление о безопасности в своей входящей почте сегодня? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️
В результате взлома сторонней компании было раскрыто 347 000 адресов электронной почты, что вызвало волну фальшивых уведомлений о безопасности. Мошенники сфабриковали уязвимость в энтропии STM32, запустив вредоносное ПО, предназначенное для перехвата восстановительных сид-фраз. 📊
Ваше реальное аппаратное холодное хранилище полностью не скомпрометировано. Вектор атаки строго социальная инженерия — охота на человеческую ошибку, а не взлом шифрования. 🛡️ Храните сид-фразу строго офлайн — никогда не вводите эти слова ни в какое приложение, на сайт или в форму электронной почты. 💡
💬 Вы заметили это фальшивое уведомление о безопасности в своей входящей почте сегодня? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️

16

Пользователи Trezor, внимание. Производитель аппаратных кошельков Trezor только что подтвердил, что их сторонний поставщик электронной почты был взломан. Это значит, что злоумышленники рассылали пользователям реалистично выглядящие фальшивые уведомления о безопасности. Вот что вам нужно знать прямо сейчас: 1️⃣ В фишинговых письмах ложно утверждается, что на вашем устройстве есть критическая аппаратная уязвимость. 2️⃣ Они попытаются обманом заставить вас ввести вашу seed-фразу (фразу восстановления), чтобы «исправить» это вымышленное проблему. 3️⃣ Никогда и ни при каких обстоятельствах не вводите seed-фразу онлайн и не передавайте ее кому-либо. Ваше физическое устройство и ваши $BTC средства остаются в безопасности, пока вы полностью офлайн и конфиденциально храните вашу фразу восстановления. Будьте бдительны, потому что безопасность начинается с наших собственных действий. #Bitcoin #PhishingAlert #Security #Write2Earn
Пользователи Trezor, внимание. Производитель аппаратных кошельков Trezor только что подтвердил, что их сторонний поставщик электронной почты был взломан. Это значит, что злоумышленники рассылали пользователям реалистично выглядящие фальшивые уведомления о безопасности. Вот что вам нужно знать прямо сейчас: 1️⃣ В фишинговых письмах ложно утверждается, что на вашем устройстве есть критическая аппаратная уязвимость. 2️⃣ Они попытаются обманом заставить вас ввести вашу seed-фразу (фразу восстановления), чтобы «исправить» это вымышленное проблему. 3️⃣ Никогда и ни при каких обстоятельствах не вводите seed-фразу онлайн и не передавайте ее кому-либо. Ваше физическое устройство и ваши $BTC средства остаются в безопасности, пока вы полностью офлайн и конфиденциально храните вашу фразу восстановления. Будьте бдительны, потому что безопасность начинается с наших собственных действий. #Bitcoin #PhishingAlert #Security #Write2Earn

56

Trezor подтверждает, что утечка данных у одного из его поставщиков услуг доставки скомпрометировала информацию 67 000 клиентов из США, потенциально подвергая их целевым фишинговым и социально-инженерным атакам.
#Trezor #PhishingAlert
Trezor подтверждает, что утечка данных у одного из его поставщиков услуг доставки скомпрометировала информацию 67 000 клиентов из США, потенциально подвергая их целевым фишинговым и социально-инженерным атакам.
#Trezor #PhishingAlert
#Trezor #PhishingAlert
7
Остерегайтесь поддельной рекламы в Telegram
Украинская полиция только что накрыла базирующуюся в Киеве группу криптодрейнеров, которая получала по $1 млн в месяц. Они использовали поддельную рекламу в Telegram и фальшивые биржи, чтобы обманывать жертв. Будьте начеку.
#TelegramScams #PhishingAlert
Остерегайтесь поддельной рекламы в Telegram
Украинская полиция только что накрыла базирующуюся в Киеве группу криптодрейнеров, которая получала по $1 млн в месяц. Они использовали поддельную рекламу в Telegram и фальшивые биржи, чтобы обманывать жертв. Будьте начеку.
#TelegramScams #PhishingAlert
Украинская полиция только что накрыла базирующуюся в Киеве группу криптодрейнеров, которая получала по $1 млн в месяц. Они использовали поддельную рекламу в Telegram и фальшивые биржи, чтобы обманывать жертв. Будьте начеку.
#TelegramScams #PhishingAlert
7
Осторожно: новая мошенническая схема с GTA 6
Мошенники используют фейковые сайты с «утечками» Grand Theft Auto VI, чтобы развернуть вредоносные программы для кражи средств из кошельков. Будьте предельно внимательны к ссылкам, которые распространяются на волне хайпа, и не подключайте свой кошелёк к непроверенным источникам, чтобы не остаться ни с чем.
#PhishingAlert #WalletSecurity
Осторожно: новая мошенническая схема с GTA 6
Мошенники используют фейковые сайты с «утечками» Grand Theft Auto VI, чтобы развернуть вредоносные программы для кражи средств из кошельков. Будьте предельно внимательны к ссылкам, которые распространяются на волне хайпа, и не подключайте свой кошелёк к непроверенным источникам, чтобы не остаться ни с чем.
#PhishingAlert #WalletSecurity
Мошенники используют фейковые сайты с «утечками» Grand Theft Auto VI, чтобы развернуть вредоносные программы для кражи средств из кошельков. Будьте предельно внимательны к ссылкам, которые распространяются на волне хайпа, и не подключайте свой кошелёк к непроверенным источникам, чтобы не остаться ни с чем.
#PhishingAlert #WalletSecurity
1
35
·
--
КРИТИЧЕСКОЕ ПРЕДУПРЕЖДЕНИЕ: Защитите вашу криптовалюту! 🛑 5 обязательных привычек безопасности для новичков 🔐
GM #BinanceSquare Fam! 👋 По мере того как рынок разогревается, активизируются и мошенники. Ваша первая приоритетная задача в криптовалюте — не просто получать прибыль, а защищать свои активы.
Каждый день мы видим новые истории о том, как люди теряют свои с трудом заработанные деньги из‑за фишинговых ссылок, фальшивых раздач (airdrops) и «сливателей» кошельков. Не станьте следующей жертвой!
Сразу выработайте эти 5 привычек:
1️⃣ Включите 2FA (двухфакторную аутентификацию): используйте приложение-аутентификатор (например, Google Authenticator) в аккаунтах на бирже — НЕ SMS.
2️⃣ НИКОГДА не делитесь seed-фразой (секретной фразой): запишите её офлайн на бумаге. Ни одна легитимная служба поддержки никогда не попросит об этом.
3️⃣ Добавляйте в закладки официальные сайты: избегайте переходов по ссылкам из Google Поиска или рекламных объявлений в соцсетях. Мошенники создают фальшивые сайты, которые выглядят идентично.
4️⃣ Дважды проверяйте адреса кошельков: сначала всегда отправляйте небольшую тестовую сумму. Злоумышленное ПО может подменять адреса в буфере обмена.
5️⃣ Остерегайтесь предложений «слишком хорошо, чтобы быть правдой»: схемы «удвой крипту бесплатно» и внезапные раздачи с высокой ценностью почти всегда оказываются мошенничеством.
💡 Мой личный взгляд: оставайтесь параноидальными. Безопасность — это ваша личная ответственность. Если что-то кажется подозрительным, доверьтесь интуиции и уходите. Лучше упустить возможность, чем потерять свои средства навсегда.
👇 Какую самую страшную попытку мошенничества вы видели в последнее время? Поделитесь своим опытом ниже, чтобы предупредить других! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #МошенничествоПрофилактика #ОбучениеКрипте #ЗащититеСвоиСредства
КРИТИЧЕСКОЕ ПРЕДУПРЕЖДЕНИЕ: Защитите вашу криптовалюту! 🛑 5 обязательных привычек безопасности для новичков 🔐
GM #BinanceSquare Fam! 👋 По мере того как рынок разогревается, активизируются и мошенники. Ваша первая приоритетная задача в криптовалюте — не просто получать прибыль, а защищать свои активы.
Каждый день мы видим новые истории о том, как люди теряют свои с трудом заработанные деньги из‑за фишинговых ссылок, фальшивых раздач (airdrops) и «сливателей» кошельков. Не станьте следующей жертвой!
Сразу выработайте эти 5 привычек:
1️⃣ Включите 2FA (двухфакторную аутентификацию): используйте приложение-аутентификатор (например, Google Authenticator) в аккаунтах на бирже — НЕ SMS.
2️⃣ НИКОГДА не делитесь seed-фразой (секретной фразой): запишите её офлайн на бумаге. Ни одна легитимная служба поддержки никогда не попросит об этом.
3️⃣ Добавляйте в закладки официальные сайты: избегайте переходов по ссылкам из Google Поиска или рекламных объявлений в соцсетях. Мошенники создают фальшивые сайты, которые выглядят идентично.
4️⃣ Дважды проверяйте адреса кошельков: сначала всегда отправляйте небольшую тестовую сумму. Злоумышленное ПО может подменять адреса в буфере обмена.
5️⃣ Остерегайтесь предложений «слишком хорошо, чтобы быть правдой»: схемы «удвой крипту бесплатно» и внезапные раздачи с высокой ценностью почти всегда оказываются мошенничеством.
💡 Мой личный взгляд: оставайтесь параноидальными. Безопасность — это ваша личная ответственность. Если что-то кажется подозрительным, доверьтесь интуиции и уходите. Лучше упустить возможность, чем потерять свои средства навсегда.
👇 Какую самую страшную попытку мошенничества вы видели в последнее время? Поделитесь своим опытом ниже, чтобы предупредить других! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #МошенничествоПрофилактика #ОбучениеКрипте #ЗащититеСвоиСредства
GM #BinanceSquare Fam! 👋 По мере того как рынок разогревается, активизируются и мошенники. Ваша первая приоритетная задача в криптовалюте — не просто получать прибыль, а защищать свои активы.
Каждый день мы видим новые истории о том, как люди теряют свои с трудом заработанные деньги из‑за фишинговых ссылок, фальшивых раздач (airdrops) и «сливателей» кошельков. Не станьте следующей жертвой!
Сразу выработайте эти 5 привычек:
1️⃣ Включите 2FA (двухфакторную аутентификацию): используйте приложение-аутентификатор (например, Google Authenticator) в аккаунтах на бирже — НЕ SMS.
2️⃣ НИКОГДА не делитесь seed-фразой (секретной фразой): запишите её офлайн на бумаге. Ни одна легитимная служба поддержки никогда не попросит об этом.
3️⃣ Добавляйте в закладки официальные сайты: избегайте переходов по ссылкам из Google Поиска или рекламных объявлений в соцсетях. Мошенники создают фальшивые сайты, которые выглядят идентично.
4️⃣ Дважды проверяйте адреса кошельков: сначала всегда отправляйте небольшую тестовую сумму. Злоумышленное ПО может подменять адреса в буфере обмена.
5️⃣ Остерегайтесь предложений «слишком хорошо, чтобы быть правдой»: схемы «удвой крипту бесплатно» и внезапные раздачи с высокой ценностью почти всегда оказываются мошенничеством.
💡 Мой личный взгляд: оставайтесь параноидальными. Безопасность — это ваша личная ответственность. Если что-то кажется подозрительным, доверьтесь интуиции и уходите. Лучше упустить возможность, чем потерять свои средства навсегда.
👇 Какую самую страшную попытку мошенничества вы видели в последнее время? Поделитесь своим опытом ниже, чтобы предупредить других! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #МошенничествоПрофилактика #ОбучениеКрипте #ЗащититеСвоиСредства
35
🚨 Оповещение о безопасности: сбой в SafePal подверг 40.000 пользователей
Компания SafePal, занимающаяся аппаратными кошельками, только что подтвердила утечку данных после сбоя в своей системе отслеживания заказов (E-commerce).
📊 Данные инцидента:
Что было утечено: имена, физические адреса доставки, электронные письма, номера телефонов и история покупок примерно 39.798 клиентов.
Криптобезопасность: 100% сохранена. Приватные ключи, seed-фразы и средства НЕ были скомпрометированы.
🛠️ Технический анализ:
Хотя архитектура Air-Gapped и холодное хранение SafePal защищают активы в цепочке, реальная опасность теперь — это высокоточная социальная инженерия (Spear-Phishing).
Привязав ваше имя и физический адрес к покупке cold wallet, злоумышленники могут развернуть:
Фальшивые письма и SMS с предупреждениями об «срочных обновлениях прошивки», чтобы украсть вашу seed-фразу.
Физические почтовые отправления с подменёнными устройствами или фальшивые письма с вредоносными QR-кодами.
💬 ОБСУЖДЕНИЕ:
В какой степени утечки данных на уровне Web2 (E-commerce) уничтожают приватность безопасности Web3? Если вы используете hardware wallet, покупаете напрямую у производителя или предпочитаете методы, которые не оставляют следа вашего физического адреса?
Читайте меня в комментариях! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Оповещение о безопасности: сбой в SafePal подверг 40.000 пользователей
Компания SafePal, занимающаяся аппаратными кошельками, только что подтвердила утечку данных после сбоя в своей системе отслеживания заказов (E-commerce).
📊 Данные инцидента:
Что было утечено: имена, физические адреса доставки, электронные письма, номера телефонов и история покупок примерно 39.798 клиентов.
Криптобезопасность: 100% сохранена. Приватные ключи, seed-фразы и средства НЕ были скомпрометированы.
🛠️ Технический анализ:
Хотя архитектура Air-Gapped и холодное хранение SafePal защищают активы в цепочке, реальная опасность теперь — это высокоточная социальная инженерия (Spear-Phishing).
Привязав ваше имя и физический адрес к покупке cold wallet, злоумышленники могут развернуть:
Фальшивые письма и SMS с предупреждениями об «срочных обновлениях прошивки», чтобы украсть вашу seed-фразу.
Физические почтовые отправления с подменёнными устройствами или фальшивые письма с вредоносными QR-кодами.
💬 ОБСУЖДЕНИЕ:
В какой степени утечки данных на уровне Web2 (E-commerce) уничтожают приватность безопасности Web3? Если вы используете hardware wallet, покупаете напрямую у производителя или предпочитаете методы, которые не оставляют следа вашего физического адреса?
Читайте меня в комментариях! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
Компания SafePal, занимающаяся аппаратными кошельками, только что подтвердила утечку данных после сбоя в своей системе отслеживания заказов (E-commerce).
📊 Данные инцидента:
Что было утечено: имена, физические адреса доставки, электронные письма, номера телефонов и история покупок примерно 39.798 клиентов.
Криптобезопасность: 100% сохранена. Приватные ключи, seed-фразы и средства НЕ были скомпрометированы.
🛠️ Технический анализ:
Хотя архитектура Air-Gapped и холодное хранение SafePal защищают активы в цепочке, реальная опасность теперь — это высокоточная социальная инженерия (Spear-Phishing).
Привязав ваше имя и физический адрес к покупке cold wallet, злоумышленники могут развернуть:
Фальшивые письма и SMS с предупреждениями об «срочных обновлениях прошивки», чтобы украсть вашу seed-фразу.
Физические почтовые отправления с подменёнными устройствами или фальшивые письма с вредоносными QR-кодами.
💬 ОБСУЖДЕНИЕ:
В какой степени утечки данных на уровне Web2 (E-commerce) уничтожают приватность безопасности Web3? Если вы используете hardware wallet, покупаете напрямую у производителя или предпочитаете методы, которые не оставляют следа вашего физического адреса?
Читайте меня в комментариях! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
204

🚨 Срочно: #Coldcard тайно замышляет против вас? 🕵️♂️
Руководитель исследований «Galaxy» только что бросил бомбу: фишинговые атаки и эксплуатационные атаки всё ещё активно нацелены на пользователей Coldcard! Если ваши активы там хранятся — проснитесь и прямо сейчас трижды проверьте настройки вашего устройства. Что самое страшное? Повсюду распространяются поддельные аккаунты службы поддержки — они ждут, что вы «попросите о помощи», чтобы в действительности списать средства с вашего кошелька. Если что-то выглядит подозрительно, эксперты по безопасности предлагают немедленно перенести активы в более безопасную среду — даже супербезопасная биржа, как Binance, лучше, чем взломанная настройка!
♂️ Что должны сделать трейдеры прямо сейчас?
1️⃣ Проверьте устройство: перепроверьте настройки Coldcard и прошивку (firmware). Не доверяйте слепо.
2️⃣ Остерегайтесь фальшивой помощи: настоящие команды безопасности никогда не будут писать вам в DM, чтобы получить seed-фразу. Игнорируйте мошенников поддержки!
3️⃣ Обезопасьте свои средства: если есть сомнения, временно обеспечьте ликвидные активы на надежной платформе.
Это не финансовый совет. Всегда проводите собственное исследование (DYOR)!
Пожалуйста, продолжайте
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
{future}(BTCUSDT)
$NVDAB
{spot}(NVDABUSDT)
🚨 Срочно: #Coldcard тайно замышляет против вас? 🕵️♂️
Руководитель исследований «Galaxy» только что бросил бомбу: фишинговые атаки и эксплуатационные атаки всё ещё активно нацелены на пользователей Coldcard! Если ваши активы там хранятся — проснитесь и прямо сейчас трижды проверьте настройки вашего устройства. Что самое страшное? Повсюду распространяются поддельные аккаунты службы поддержки — они ждут, что вы «попросите о помощи», чтобы в действительности списать средства с вашего кошелька. Если что-то выглядит подозрительно, эксперты по безопасности предлагают немедленно перенести активы в более безопасную среду — даже супербезопасная биржа, как Binance, лучше, чем взломанная настройка!
♂️ Что должны сделать трейдеры прямо сейчас?
1️⃣ Проверьте устройство: перепроверьте настройки Coldcard и прошивку (firmware). Не доверяйте слепо.
2️⃣ Остерегайтесь фальшивой помощи: настоящие команды безопасности никогда не будут писать вам в DM, чтобы получить seed-фразу. Игнорируйте мошенников поддержки!
3️⃣ Обезопасьте свои средства: если есть сомнения, временно обеспечьте ликвидные активы на надежной платформе.
Это не финансовый совет. Всегда проводите собственное исследование (DYOR)!
Пожалуйста, продолжайте
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
Руководитель исследований «Galaxy» только что бросил бомбу: фишинговые атаки и эксплуатационные атаки всё ещё активно нацелены на пользователей Coldcard! Если ваши активы там хранятся — проснитесь и прямо сейчас трижды проверьте настройки вашего устройства. Что самое страшное? Повсюду распространяются поддельные аккаунты службы поддержки — они ждут, что вы «попросите о помощи», чтобы в действительности списать средства с вашего кошелька. Если что-то выглядит подозрительно, эксперты по безопасности предлагают немедленно перенести активы в более безопасную среду — даже супербезопасная биржа, как Binance, лучше, чем взломанная настройка!
♂️ Что должны сделать трейдеры прямо сейчас?
1️⃣ Проверьте устройство: перепроверьте настройки Coldcard и прошивку (firmware). Не доверяйте слепо.
2️⃣ Остерегайтесь фальшивой помощи: настоящие команды безопасности никогда не будут писать вам в DM, чтобы получить seed-фразу. Игнорируйте мошенников поддержки!
3️⃣ Обезопасьте свои средства: если есть сомнения, временно обеспечьте ликвидные активы на надежной платформе.
Это не финансовый совет. Всегда проводите собственное исследование (DYOR)!
Пожалуйста, продолжайте
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
1
40


·
--
🚨 КРИТИЧЕСКОЕ ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: Новая фишинговая атака на iOS
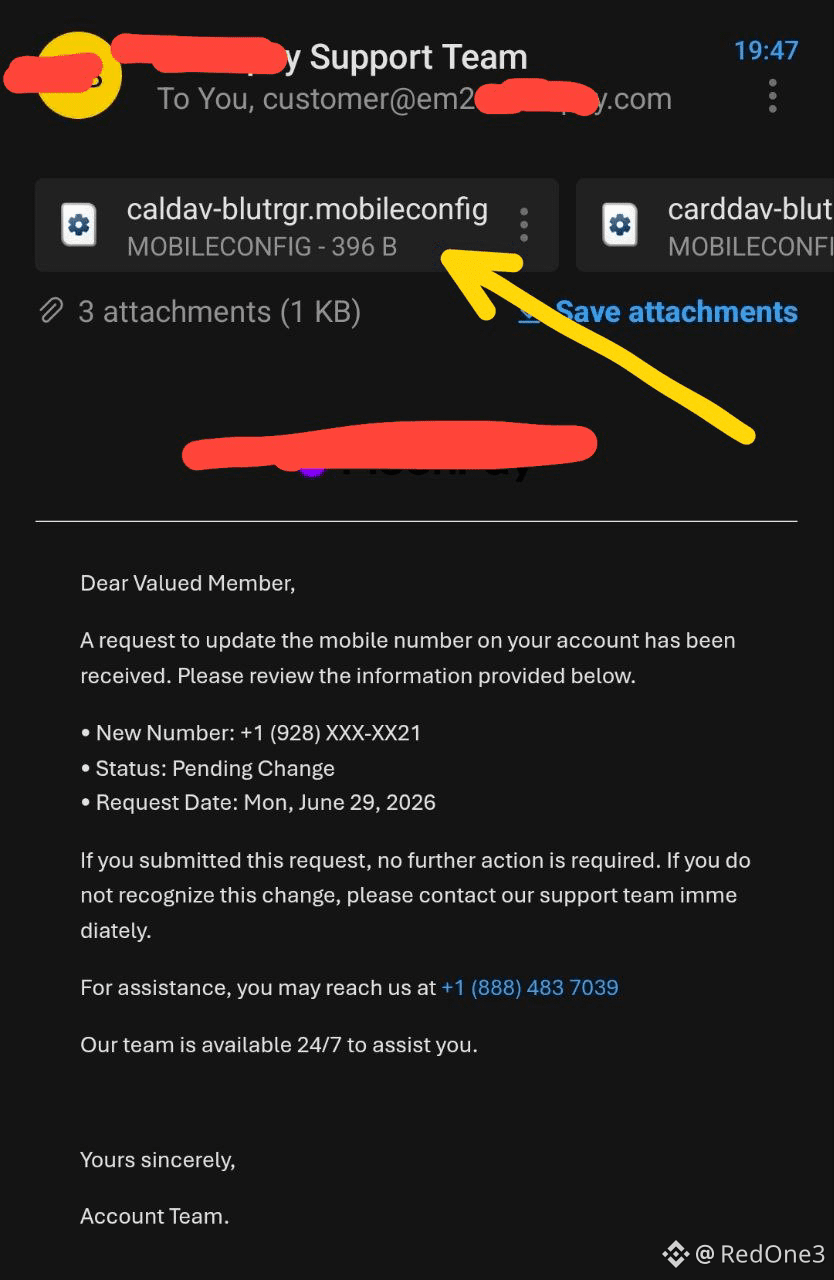
Я только что получил это высокоизощрённое фишинговое письмо несколько мгновений назад, и хотел немедленно предупредить вас, чтобы вы могли защитить свои устройства и криптоактивы.
Как работает атака (как показано на image.png):
В письме утверждается, что мой номер телефона в аккаунте меняют, чтобы вызвать панику. Реальная опасность — во вложенных файлах с расширением .mobileconfig (например, caldav-файл, указанный стрелкой).
Почему это опасно:
Файл .mobileconfig — это профиль конфигурации iOS. Если вы скачаете и установите его, вы предоставляете злоумышленникам расширенные системные привилегии. Они могут направить ваш интернет-трафик через вредоносный VPN, установить поддельные сертификаты для слежки за вашими данными или украсть пароли и коды 2FA.
Что делать:
* Никогда не скачивайте файлы .mobileconfig из писем.
* Никогда не звоните по номерам поддержки, указанным в этих письмах.
* Проверьте iPhone через «Настройки» → «Основные» → «VPN и управление устройством». Если увидите какой-либо несанкционированный профиль, немедленно удалите его.
Будьте на связи #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 КРИТИЧЕСКОЕ ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: Новая фишинговая атака на iOS
Я только что получил это высокоизощрённое фишинговое письмо несколько мгновений назад, и хотел немедленно предупредить вас, чтобы вы могли защитить свои устройства и криптоактивы.
Как работает атака (как показано на image.png):
В письме утверждается, что мой номер телефона в аккаунте меняют, чтобы вызвать панику. Реальная опасность — во вложенных файлах с расширением .mobileconfig (например, caldav-файл, указанный стрелкой).
Почему это опасно:
Файл .mobileconfig — это профиль конфигурации iOS. Если вы скачаете и установите его, вы предоставляете злоумышленникам расширенные системные привилегии. Они могут направить ваш интернет-трафик через вредоносный VPN, установить поддельные сертификаты для слежки за вашими данными или украсть пароли и коды 2FA.
Что делать:
* Никогда не скачивайте файлы .mobileconfig из писем.
* Никогда не звоните по номерам поддержки, указанным в этих письмах.
* Проверьте iPhone через «Настройки» → «Основные» → «VPN и управление устройством». Если увидите какой-либо несанкционированный профиль, немедленно удалите его.
Будьте на связи #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
Я только что получил это высокоизощрённое фишинговое письмо несколько мгновений назад, и хотел немедленно предупредить вас, чтобы вы могли защитить свои устройства и криптоактивы.
Как работает атака (как показано на image.png):
В письме утверждается, что мой номер телефона в аккаунте меняют, чтобы вызвать панику. Реальная опасность — во вложенных файлах с расширением .mobileconfig (например, caldav-файл, указанный стрелкой).
Почему это опасно:
Файл .mobileconfig — это профиль конфигурации iOS. Если вы скачаете и установите его, вы предоставляете злоумышленникам расширенные системные привилегии. Они могут направить ваш интернет-трафик через вредоносный VPN, установить поддельные сертификаты для слежки за вашими данными или украсть пароли и коды 2FA.
Что делать:
* Никогда не скачивайте файлы .mobileconfig из писем.
* Никогда не звоните по номерам поддержки, указанным в этих письмах.
* Проверьте iPhone через «Настройки» → «Основные» → «VPN и управление устройством». Если увидите какой-либо несанкционированный профиль, немедленно удалите его.
Будьте на связи #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
282

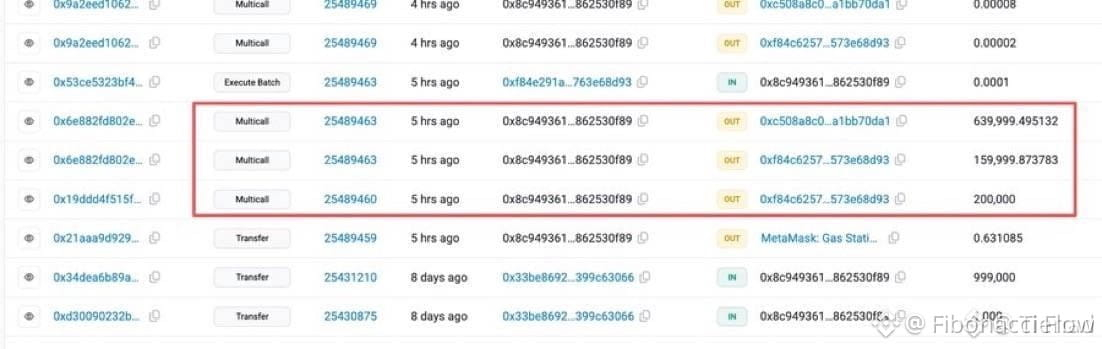
$VANRY ПОВТОРНАЯ АТАКА ФИШИНГА — РЫНОК НА ГРАНИ 😱
Не применимо — в входных данных не указаны конкретные ценовые уровни.
Фишинговый ущерб в размере 999 999 долларов только что ударил по рынку, и такой отток ликвидности всегда оставляет след. Ожидайте краткосрочных колебаний, пока трейдеры усиливают безопасность, но «резкие деньги» могут воспринять это как зону для покупки на снижении по $VANRY и $THE .
Объёмы могут просесть на несколько часов, прежде чем появятся агрессивные заявки. Как вы это разыгрываете — сидите в стороне или ждёте жёсткого повторного теста ниже поддержки?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY ПОВТОРНАЯ АТАКА ФИШИНГА — РЫНОК НА ГРАНИ 😱
Не применимо — в входных данных не указаны конкретные ценовые уровни.
Фишинговый ущерб в размере 999 999 долларов только что ударил по рынку, и такой отток ликвидности всегда оставляет след. Ожидайте краткосрочных колебаний, пока трейдеры усиливают безопасность, но «резкие деньги» могут воспринять это как зону для покупки на снижении по $VANRY и $THE .
Объёмы могут просесть на несколько часов, прежде чем появятся агрессивные заявки. Как вы это разыгрываете — сидите в стороне или ждёте жёсткого повторного теста ниже поддержки?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
Не применимо — в входных данных не указаны конкретные ценовые уровни.
Фишинговый ущерб в размере 999 999 долларов только что ударил по рынку, и такой отток ликвидности всегда оставляет след. Ожидайте краткосрочных колебаний, пока трейдеры усиливают безопасность, но «резкие деньги» могут воспринять это как зону для покупки на снижении по $VANRY и $THE .
Объёмы могут просесть на несколько часов, прежде чем появятся агрессивные заявки. Как вы это разыгрываете — сидите в стороне или ждёте жёсткого повторного теста ниже поддержки?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
179

·
--
Цифровые атаки на бизнес через захват доменов набирают популярность.
• TechRadar сообщает, что злоумышленники регистрируют мошеннические домены, чтобы выдавать себя за легитимные компании.
• Заработанные домены используются для обмана пользователей, чтобы они посещали фейковые сайты и крали учетные данные.
• Споры по доменным именам возросли на 68% с 2020 по 2025 год, достигнув 6,200 случаев в 2025 году.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
Цифровые атаки на бизнес через захват доменов набирают популярность.
• TechRadar сообщает, что злоумышленники регистрируют мошеннические домены, чтобы выдавать себя за легитимные компании.
• Заработанные домены используются для обмана пользователей, чтобы они посещали фейковые сайты и крали учетные данные.
• Споры по доменным именам возросли на 68% с 2020 по 2025 год, достигнув 6,200 случаев в 2025 году.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
• TechRadar сообщает, что злоумышленники регистрируют мошеннические домены, чтобы выдавать себя за легитимные компании.
• Заработанные домены используются для обмана пользователей, чтобы они посещали фейковые сайты и крали учетные данные.
• Споры по доменным именам возросли на 68% с 2020 по 2025 год, достигнув 6,200 случаев в 2025 году.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
26
ПРОТЕЧКА ДАННЫХ TREZOR: 11 742 КОШЕЛЬКА РАСКРЫТЫ — НАДВИГАЕТСЯ ФИШИНГОВЫЙ ШТОРМ 🚨📡
Крупнейший производитель аппаратных кошельков только что подтвердил утечку у поставщика доставки — в открытом доступе оказались имена, адреса, телефоны и email 11 742 клиентов. Ещё у 1 947 обнаружилась частичная утечка. Это не взлом протокола; ваши монеты всё ещё надёжно заблокированы внутри устройства. Но человеческий фактор только что дал трещину.
Сезон фишинга включился на полную. Злоумышленники теперь держат ваши личные координаты — ждите фальшивые личные сообщения в поддержку, вредоносные ссылки и социальную инженерию, замаскированную под официальные коммуникации Trezor. Устройство по‑прежнему пуленепробиваемое, но ваш почтовый ящик стал новой ареной боевых действий.
Для $COTI и $QNTB держателей, которые оказались на этом гребне: ваши ключи — это стены замка. Всё за пределами этого хранилища — добыча. Как отделить легитимные сообщения Trezor от поддельных? 🛡️
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
ПРОТЕЧКА ДАННЫХ TREZOR: 11 742 КОШЕЛЬКА РАСКРЫТЫ — НАДВИГАЕТСЯ ФИШИНГОВЫЙ ШТОРМ 🚨📡
Крупнейший производитель аппаратных кошельков только что подтвердил утечку у поставщика доставки — в открытом доступе оказались имена, адреса, телефоны и email 11 742 клиентов. Ещё у 1 947 обнаружилась частичная утечка. Это не взлом протокола; ваши монеты всё ещё надёжно заблокированы внутри устройства. Но человеческий фактор только что дал трещину.
Сезон фишинга включился на полную. Злоумышленники теперь держат ваши личные координаты — ждите фальшивые личные сообщения в поддержку, вредоносные ссылки и социальную инженерию, замаскированную под официальные коммуникации Trezor. Устройство по‑прежнему пуленепробиваемое, но ваш почтовый ящик стал новой ареной боевых действий.
Для $COTI и $QNTB держателей, которые оказались на этом гребне: ваши ключи — это стены замка. Всё за пределами этого хранилища — добыча. Как отделить легитимные сообщения Trezor от поддельных? 🛡️
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
Крупнейший производитель аппаратных кошельков только что подтвердил утечку у поставщика доставки — в открытом доступе оказались имена, адреса, телефоны и email 11 742 клиентов. Ещё у 1 947 обнаружилась частичная утечка. Это не взлом протокола; ваши монеты всё ещё надёжно заблокированы внутри устройства. Но человеческий фактор только что дал трещину.
Сезон фишинга включился на полную. Злоумышленники теперь держат ваши личные координаты — ждите фальшивые личные сообщения в поддержку, вредоносные ссылки и социальную инженерию, замаскированную под официальные коммуникации Trezor. Устройство по‑прежнему пуленепробиваемое, но ваш почтовый ящик стал новой ареной боевых действий.
Для $COTI и $QNTB держателей, которые оказались на этом гребне: ваши ключи — это стены замка. Всё за пределами этого хранилища — добыча. Как отделить легитимные сообщения Trezor от поддельных? 🛡️
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
46

·
--
$GNO УТЕЧКА ДАННЫХ — ОФИЦИАЛЬНЫЙ АККАУНТ X СКОМПРОМЕТИРОВАН ⚠️
Тело:
PeckShield подтвердил, что официальный аккаунт Gnosis на X был захвачен сегодня. Членам сообщества рекомендуется избегать любых взаимодействий — никаких ссылок, никаких личных сообщений, никаких ретвитов. Это второй крупный компромисс аккаунта проекта на этой неделе.
Злоумышленники обычно используют скомпрометированные аккаунты для публикации фальшивых токен-контрактов или фишинговых ссылок. Проверяйте все официальные сообщения только через сайт Gnosis или Discord. Какие шаги вы предпринимаете для проверки анонсов проектов перед взаимодействием?
Это не финансовый совет. Всегда управляйте своими рисками.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO УТЕЧКА ДАННЫХ — ОФИЦИАЛЬНЫЙ АККАУНТ X СКОМПРОМЕТИРОВАН ⚠️
Тело:
PeckShield подтвердил, что официальный аккаунт Gnosis на X был захвачен сегодня. Членам сообщества рекомендуется избегать любых взаимодействий — никаких ссылок, никаких личных сообщений, никаких ретвитов. Это второй крупный компромисс аккаунта проекта на этой неделе.
Злоумышленники обычно используют скомпрометированные аккаунты для публикации фальшивых токен-контрактов или фишинговых ссылок. Проверяйте все официальные сообщения только через сайт Gnosis или Discord. Какие шаги вы предпринимаете для проверки анонсов проектов перед взаимодействием?
Это не финансовый совет. Всегда управляйте своими рисками.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
Тело:
PeckShield подтвердил, что официальный аккаунт Gnosis на X был захвачен сегодня. Членам сообщества рекомендуется избегать любых взаимодействий — никаких ссылок, никаких личных сообщений, никаких ретвитов. Это второй крупный компромисс аккаунта проекта на этой неделе.
Злоумышленники обычно используют скомпрометированные аккаунты для публикации фальшивых токен-контрактов или фишинговых ссылок. Проверяйте все официальные сообщения только через сайт Gnosis или Discord. Какие шаги вы предпринимаете для проверки анонсов проектов перед взаимодействием?
Это не финансовый совет. Всегда управляйте своими рисками.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
19

·
--
$PUMP ВНИМАНИЕ ХОЛДЕРАМ — РОССИЙСКИЕ ХАКЕРЫ ФИШИНГУЮТ КЛЮЧИ ДЛЯ ВОССТАНОВЛЕНИЯ SIGNAL 🔥
Это не типичная фишинговая кампания. ФБР и CISA только что предупредили, что российские разведывательные группы нацелены на ключи восстановления Signal — не только коды входа. Если хакер получит этот ключ, он сможет восстановить всю вашу историю чатов и сохранить доступ даже после того, как вы смените телефон.
$PUMP в последнее время вырос на 12%, но реальный риск — в том, что трейдеры могут лишиться доступа к своим аккаунтам Signal. Эти злоумышленники выдают себя за автоматизированную поддержку и просят вас вставить ваш ключ восстановления. Создание нового ключа в настройках Signal делает старый недействительным, но любой резервный доступ, который уже был получен, пропадает. Вы уверены, что ваши групповые чаты Signal в безопасности?
Это не финансовый совет. Всегда управляйте своим риском.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP ВНИМАНИЕ ХОЛДЕРАМ — РОССИЙСКИЕ ХАКЕРЫ ФИШИНГУЮТ КЛЮЧИ ДЛЯ ВОССТАНОВЛЕНИЯ SIGNAL 🔥
Это не типичная фишинговая кампания. ФБР и CISA только что предупредили, что российские разведывательные группы нацелены на ключи восстановления Signal — не только коды входа. Если хакер получит этот ключ, он сможет восстановить всю вашу историю чатов и сохранить доступ даже после того, как вы смените телефон.
$PUMP в последнее время вырос на 12%, но реальный риск — в том, что трейдеры могут лишиться доступа к своим аккаунтам Signal. Эти злоумышленники выдают себя за автоматизированную поддержку и просят вас вставить ваш ключ восстановления. Создание нового ключа в настройках Signal делает старый недействительным, но любой резервный доступ, который уже был получен, пропадает. Вы уверены, что ваши групповые чаты Signal в безопасности?
Это не финансовый совет. Всегда управляйте своим риском.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
Это не типичная фишинговая кампания. ФБР и CISA только что предупредили, что российские разведывательные группы нацелены на ключи восстановления Signal — не только коды входа. Если хакер получит этот ключ, он сможет восстановить всю вашу историю чатов и сохранить доступ даже после того, как вы смените телефон.
$PUMP в последнее время вырос на 12%, но реальный риск — в том, что трейдеры могут лишиться доступа к своим аккаунтам Signal. Эти злоумышленники выдают себя за автоматизированную поддержку и просят вас вставить ваш ключ восстановления. Создание нового ключа в настройках Signal делает старый недействительным, но любой резервный доступ, который уже был получен, пропадает. Вы уверены, что ваши групповые чаты Signal в безопасности?
Это не финансовый совет. Всегда управляйте своим риском.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
48

ПОЛМИЛЛИОНА ПОТЕРЯНО ЗА ОДИН КЛИК — $HYPE : РАЗОБЛАЧЕНИЕ МОШЕННИЧЕСТВА В GOOGLE ADS 🎣💸
Один неверный клик обошёлся пользователю Hyperliquid в 550 000 долларов в USDC. Злоумышленная рекламная Google-ссылка перенаправила его на поддельный сайт Hyperliquid, а данные блокчейна показывают три перевода, которые вывели средства с кошелька на адреса, контролируемые атакующими. 🚨
Это не случайный единичный инцидент. Security Alliance (SEAL) отслеживает эту схему уже несколько месяцев — в апреле они заблокировали 356 вредоносных URL рекламных объявлений Google, многие из которых выдавали себя за Hyperliquid. Атакующие нацеливаются на ценные платформы вроде $HYPE , Jupiter, Raydium и Pump.fun, часто используя взломанные рекламные аккаунты, чтобы обойти автоматические проверки. 📉
Горькая правда? Вся экосистема — биржи, протоколы и даже Google — хранит молчание, пока пользователей продолжают «снимать» с аккаунтов. Ни комментариев, ни ответственности, ни срочных действий.
Прежде чем искать следующий протокол, спросите себя: как вы проверяете, что сайт, на который вы нажимаете, настоящий? 🔐
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
ПОЛМИЛЛИОНА ПОТЕРЯНО ЗА ОДИН КЛИК — $HYPE : РАЗОБЛАЧЕНИЕ МОШЕННИЧЕСТВА В GOOGLE ADS 🎣💸
Один неверный клик обошёлся пользователю Hyperliquid в 550 000 долларов в USDC. Злоумышленная рекламная Google-ссылка перенаправила его на поддельный сайт Hyperliquid, а данные блокчейна показывают три перевода, которые вывели средства с кошелька на адреса, контролируемые атакующими. 🚨
Это не случайный единичный инцидент. Security Alliance (SEAL) отслеживает эту схему уже несколько месяцев — в апреле они заблокировали 356 вредоносных URL рекламных объявлений Google, многие из которых выдавали себя за Hyperliquid. Атакующие нацеливаются на ценные платформы вроде $HYPE , Jupiter, Raydium и Pump.fun, часто используя взломанные рекламные аккаунты, чтобы обойти автоматические проверки. 📉
Горькая правда? Вся экосистема — биржи, протоколы и даже Google — хранит молчание, пока пользователей продолжают «снимать» с аккаунтов. Ни комментариев, ни ответственности, ни срочных действий.
Прежде чем искать следующий протокол, спросите себя: как вы проверяете, что сайт, на который вы нажимаете, настоящий? 🔐
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
Один неверный клик обошёлся пользователю Hyperliquid в 550 000 долларов в USDC. Злоумышленная рекламная Google-ссылка перенаправила его на поддельный сайт Hyperliquid, а данные блокчейна показывают три перевода, которые вывели средства с кошелька на адреса, контролируемые атакующими. 🚨
Это не случайный единичный инцидент. Security Alliance (SEAL) отслеживает эту схему уже несколько месяцев — в апреле они заблокировали 356 вредоносных URL рекламных объявлений Google, многие из которых выдавали себя за Hyperliquid. Атакующие нацеливаются на ценные платформы вроде $HYPE , Jupiter, Raydium и Pump.fun, часто используя взломанные рекламные аккаунты, чтобы обойти автоматические проверки. 📉
Горькая правда? Вся экосистема — биржи, протоколы и даже Google — хранит молчание, пока пользователей продолжают «снимать» с аккаунтов. Ни комментариев, ни ответственности, ни срочных действий.
Прежде чем искать следующий протокол, спросите себя: как вы проверяете, что сайт, на который вы нажимаете, настоящий? 🔐
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
57

🚨 КРИТИЧЕСКАЯ ФИШИНГ-АTАКА РАСКРЫВАЕТ 347K ПОЛЬЗОВАТЕЛЕЙ ЖЕСТКИХ КОШЕЛЬКОВ, УДЕРЖИВАЮЩИХ $BTC ! 🚨
Злоумышленники воспользовались сторонним почтовым провайдером Brevo, скомпрометировав базы контактов у крупных производителей аппаратных кошельков, включая Trezor и BitBox. 🚨 Более 347 000 подписчиков стали целью фальшивых оповещений о безопасности, созданных для кражи резервных фраз кошелька.
Хотя экстренные DNS-ловушки заблокировали домен в течение 20 минут, почти 2 500 пользователей всё равно перешли по ссылке на фальшивый портал. 🔍 Интеграции стороннего ПО продолжают создавать серьёзные риски уязвимости для офлайн-активов. 🛡️
💬 Как вы проверяете безопасность своей электронной почты, чтобы защитить своё $BTC cold storage? 👇
⚠️ Это не финансовый совет. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
🚨 КРИТИЧЕСКАЯ ФИШИНГ-АTАКА РАСКРЫВАЕТ 347K ПОЛЬЗОВАТЕЛЕЙ ЖЕСТКИХ КОШЕЛЬКОВ, УДЕРЖИВАЮЩИХ $BTC ! 🚨
Злоумышленники воспользовались сторонним почтовым провайдером Brevo, скомпрометировав базы контактов у крупных производителей аппаратных кошельков, включая Trezor и BitBox. 🚨 Более 347 000 подписчиков стали целью фальшивых оповещений о безопасности, созданных для кражи резервных фраз кошелька.
Хотя экстренные DNS-ловушки заблокировали домен в течение 20 минут, почти 2 500 пользователей всё равно перешли по ссылке на фальшивый портал. 🔍 Интеграции стороннего ПО продолжают создавать серьёзные риски уязвимости для офлайн-активов. 🛡️
💬 Как вы проверяете безопасность своей электронной почты, чтобы защитить своё $BTC cold storage? 👇
⚠️ Это не финансовый совет. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
Злоумышленники воспользовались сторонним почтовым провайдером Brevo, скомпрометировав базы контактов у крупных производителей аппаратных кошельков, включая Trezor и BitBox. 🚨 Более 347 000 подписчиков стали целью фальшивых оповещений о безопасности, созданных для кражи резервных фраз кошелька.
Хотя экстренные DNS-ловушки заблокировали домен в течение 20 минут, почти 2 500 пользователей всё равно перешли по ссылке на фальшивый портал. 🔍 Интеграции стороннего ПО продолжают создавать серьёзные риски уязвимости для офлайн-активов. 🛡️
💬 Как вы проверяете безопасность своей электронной почты, чтобы защитить своё $BTC cold storage? 👇
⚠️ Это не финансовый совет. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
hw10009:
Do you imagine Exchange wallets have more security than cold storage wallets.
1
1
68
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#FedRateWatch
Просмотров: 1.4M
6,554 обсуждают
2
#fomcотслеживание
Просмотров: 22,173
297 обсуждают
3
#ПротоколFOMC
Просмотров: 16,137
90 обсуждают
4
#ZcashRises6%
Просмотров: 41,039
571 обсуждают
5
#XRPSinks10%
Просмотров: 27,691
377 обсуждают
6
#BitcoinETFsShed$450M
Просмотров: 4,658
76 обсуждают
7
#CircleOpensArcMainnet
Просмотров: 13,288
258 обсуждают
8
#ZcashHoldersBackNU7Upgrade
Просмотров: 24,163
427 обсуждают
9
#MSTRTradingVolumeSurpassesMorganStanley
Просмотров: 23,996
580 обсуждают
10
#BitcoinFalls4%
Просмотров: 49,382
896 обсуждают