
#linux
linux
Просмотров: 8,091
37 обсуждают
Популярные
Новые

OpenAI заставила весь технологический мир забеспокоиться: ИИ автоматически ищет, доказывает наличие и эксплуатирует тысячи уязвимостей Linux! Эта система ИИ просканировала ядро Linux, обнаружила 2 308 потенциальных проблем и воспроизвела 1 724 уязвимости.
Ещё страшнее то, что она самостоятельно создала 948 эксплойтов для повышения локальных привилегий и 291 эксплойт для утечки информации. То есть злоумышленник может легко получить права root на компьютере с Linux! ИИ даже нашёл 10 ранее неизвестных методов эксплуатации.
Потратив всего 1,2 миллиона долларов США на API, эта система создала сотни эксплойтов. Для команды специалистов по кибербезопасности это сущие копейки, но и этой небольшой суммы достаточно, чтобы создать чрезвычайно опасное кибероружие.
ИИ навсегда меняет правила игры в сфере кибербезопасности. Он может помочь нам защититься, но в чужих руках также способен стать инструментом разрушения.
Готовы ли мы к эпохе, когда ИИ будет управлять кибервойной?
#Crypto #AI #Linux
$AI
OpenAI заставила весь технологический мир забеспокоиться: ИИ автоматически ищет, доказывает наличие и эксплуатирует тысячи уязвимостей Linux! Эта система ИИ просканировала ядро Linux, обнаружила 2 308 потенциальных проблем и воспроизвела 1 724 уязвимости.
Ещё страшнее то, что она самостоятельно создала 948 эксплойтов для повышения локальных привилегий и 291 эксплойт для утечки информации. То есть злоумышленник может легко получить права root на компьютере с Linux! ИИ даже нашёл 10 ранее неизвестных методов эксплуатации.
Потратив всего 1,2 миллиона долларов США на API, эта система создала сотни эксплойтов. Для команды специалистов по кибербезопасности это сущие копейки, но и этой небольшой суммы достаточно, чтобы создать чрезвычайно опасное кибероружие.
ИИ навсегда меняет правила игры в сфере кибербезопасности. Он может помочь нам защититься, но в чужих руках также способен стать инструментом разрушения.
Готовы ли мы к эпохе, когда ИИ будет управлять кибервойной?
#Crypto #AI #Linux
$AI
Ещё страшнее то, что она самостоятельно создала 948 эксплойтов для повышения локальных привилегий и 291 эксплойт для утечки информации. То есть злоумышленник может легко получить права root на компьютере с Linux! ИИ даже нашёл 10 ранее неизвестных методов эксплуатации.
Потратив всего 1,2 миллиона долларов США на API, эта система создала сотни эксплойтов. Для команды специалистов по кибербезопасности это сущие копейки, но и этой небольшой суммы достаточно, чтобы создать чрезвычайно опасное кибероружие.
ИИ навсегда меняет правила игры в сфере кибербезопасности. Он может помочь нам защититься, но в чужих руках также способен стать инструментом разрушения.
Готовы ли мы к эпохе, когда ИИ будет управлять кибервойной?
#Crypto #AI #Linux
$AI
12
ИИ OpenAI обнаружил 948 уязвимостей в ядре Linux, потратив на обнаружение каждой всего 1 279 долларов, а примерно две трети узлов Ethereum работают под управлением Linux — децентрализация не защищает общую инфраструктуру; важно, смогут ли все операторы одновременно и быстро установить исправления.
ИИ OpenAI только что обнаружил 948 уязвимостей в ядре Linux — и написал рабочий эксплойт для каждой из них.
Стоимость: 1 279 долларов за уязвимость.
Примерно 2/3 из $ETH узлов работают под управлением Linux.
Децентрализация должна была защитить криптовалюты именно от такого. Но не защитила.
Успокаивающая фраза гласит: «Децентрализация обеспечивает разнообразие».
Нет — по крайней мере, не там, где это важно. Тысячи независимых операторов, одно общее ядро. Единственная уязвимость превращается в карту тех, кто медленнее всех устанавливает исправления.
Разнообразие операторов — это не разнообразие инфраструктуры.
Теперь гонка идёт не за обнаружение уязвимостей. ИИ сделал их поиск дешёвым: 1,2 млн долларов за ошибки, за которые программы вознаграждения за обнаружение уязвимостей готовы выплатить до 66 млн долларов.
Преимущество криптовалют никогда не заключалось в неуязвимости. Оно в том, что ни одна машина не определяет состояние всей сети.
Но это верно лишь при условии, что операторы устанавливают исправления — быстро и все одновременно.
#Linux #AI #Эфириум
ИИ OpenAI обнаружил 948 уязвимостей в ядре Linux, потратив на обнаружение каждой всего 1 279 долларов, а примерно две трети узлов Ethereum работают под управлением Linux — децентрализация не защищает общую инфраструктуру; важно, смогут ли все операторы одновременно и быстро установить исправления.
ИИ OpenAI только что обнаружил 948 уязвимостей в ядре Linux — и написал рабочий эксплойт для каждой из них.
Стоимость: 1 279 долларов за уязвимость.
Примерно 2/3 из $ETH узлов работают под управлением Linux.
Децентрализация должна была защитить криптовалюты именно от такого. Но не защитила.
Успокаивающая фраза гласит: «Децентрализация обеспечивает разнообразие».
Нет — по крайней мере, не там, где это важно. Тысячи независимых операторов, одно общее ядро. Единственная уязвимость превращается в карту тех, кто медленнее всех устанавливает исправления.
Разнообразие операторов — это не разнообразие инфраструктуры.
Теперь гонка идёт не за обнаружение уязвимостей. ИИ сделал их поиск дешёвым: 1,2 млн долларов за ошибки, за которые программы вознаграждения за обнаружение уязвимостей готовы выплатить до 66 млн долларов.
Преимущество криптовалют никогда не заключалось в неуязвимости. Оно в том, что ни одна машина не определяет состояние всей сети.
Но это верно лишь при условии, что операторы устанавливают исправления — быстро и все одновременно.
#Linux #AI #Эфириум
ИИ OpenAI только что обнаружил 948 уязвимостей в ядре Linux — и написал рабочий эксплойт для каждой из них.
Стоимость: 1 279 долларов за уязвимость.
Примерно 2/3 из $ETH узлов работают под управлением Linux.
Децентрализация должна была защитить криптовалюты именно от такого. Но не защитила.
Успокаивающая фраза гласит: «Децентрализация обеспечивает разнообразие».
Нет — по крайней мере, не там, где это важно. Тысячи независимых операторов, одно общее ядро. Единственная уязвимость превращается в карту тех, кто медленнее всех устанавливает исправления.
Разнообразие операторов — это не разнообразие инфраструктуры.
Теперь гонка идёт не за обнаружение уязвимостей. ИИ сделал их поиск дешёвым: 1,2 млн долларов за ошибки, за которые программы вознаграждения за обнаружение уязвимостей готовы выплатить до 66 млн долларов.
Преимущество криптовалют никогда не заключалось в неуязвимости. Оно в том, что ни одна машина не определяет состояние всей сети.
Но это верно лишь при условии, что операторы устанавливают исправления — быстро и все одновременно.
#Linux #AI #Эфириум
89
·
--
Доступ root теперь стоит 1279 долларов.
OpenAI с помощью ещё не выпущенной модели для кибербезопасности автоматически просканировала ядро Linux: за 30 часов модель воспроизвела 1724 уязвимости и в итоге создала 948 рабочих эксплойтов для локального повышения привилегий. Общая стоимость — 1,2134 млн долларов.
Три месяца назад в ходе тех же тестов обнаружили всего 166 уязвимостей, а цена за одну составляла 3094 доллара. Теперь — 1279 долларов, то есть меньше половины прежней цены.
Биржи, узлы, валидаторы, устройства для хранения ключей подписи — всё работает на Linux. Децентрализованная защита защищает сеть, но не вашу машину, которую не обновляли уже два года.
Исправления отправлены сообществу разработчиков ядра. Доказательств использования уязвимостей пока нет. Но поиск уязвимостей уже превратился из ремесла в поточное производство.
Выполните uname -r и посмотрите, кому пора обновиться 🐧
#OpenAI #linux #节点
Доступ root теперь стоит 1279 долларов.
OpenAI с помощью ещё не выпущенной модели для кибербезопасности автоматически просканировала ядро Linux: за 30 часов модель воспроизвела 1724 уязвимости и в итоге создала 948 рабочих эксплойтов для локального повышения привилегий. Общая стоимость — 1,2134 млн долларов.
Три месяца назад в ходе тех же тестов обнаружили всего 166 уязвимостей, а цена за одну составляла 3094 доллара. Теперь — 1279 долларов, то есть меньше половины прежней цены.
Биржи, узлы, валидаторы, устройства для хранения ключей подписи — всё работает на Linux. Децентрализованная защита защищает сеть, но не вашу машину, которую не обновляли уже два года.
Исправления отправлены сообществу разработчиков ядра. Доказательств использования уязвимостей пока нет. Но поиск уязвимостей уже превратился из ремесла в поточное производство.
Выполните uname -r и посмотрите, кому пора обновиться 🐧
#OpenAI #linux #节点
OpenAI с помощью ещё не выпущенной модели для кибербезопасности автоматически просканировала ядро Linux: за 30 часов модель воспроизвела 1724 уязвимости и в итоге создала 948 рабочих эксплойтов для локального повышения привилегий. Общая стоимость — 1,2134 млн долларов.
Три месяца назад в ходе тех же тестов обнаружили всего 166 уязвимостей, а цена за одну составляла 3094 доллара. Теперь — 1279 долларов, то есть меньше половины прежней цены.
Биржи, узлы, валидаторы, устройства для хранения ключей подписи — всё работает на Linux. Децентрализованная защита защищает сеть, но не вашу машину, которую не обновляли уже два года.
Исправления отправлены сообществу разработчиков ядра. Доказательств использования уязвимостей пока нет. Но поиск уязвимостей уже превратился из ремесла в поточное производство.
Выполните uname -r и посмотрите, кому пора обновиться 🐧
#OpenAI #linux #节点
35

·
--
Наткнулся на довольно серьёзное исследование безопасности от OpenAI: они автоматизировали весь процесс — от поиска уязвимостей и их проверки до оценки возможности эксплуатации и выпуска патчей — и прогнали его на ядре Linux.
По данным официального блога, в ходе сканирования в середине октября система отобрала около 2308 потенциальных уязвимостей, динамически воспроизвела 1724 из них и создала 948 эксплойтов для локального повышения привилегий (LPE) — то есть обычный локальный пользователь мог получить права root. Общие расходы на API составили около 1,21 млн долларов, в среднем примерно 1279 долларов на один LPE. Если грубо оценивать по вознаграждениям Pwn2Own / TyphoonPWN прошлых лет, эти 948 эксплойтов могли бы стоить от 18,9 до 66,3 млн долларов.
В процессе проводилась ручная проверка. По их словам, было использовано как минимум 10 методов эксплуатации, новых даже для сторонних экспертов по ядрам. Сейчас они передают отчёты и патчи сопровождающим. Важно: речь идёт о локальном повышении привилегий, а не об удалённом взломе; кроме того, перед отправкой отчёты проверяются людьми.
ИИ уже начинает находить и устранять уязвимости быстрее, чем сопровождающие успевают за ним.#OpenAI #Linux #AI
Наткнулся на довольно серьёзное исследование безопасности от OpenAI: они автоматизировали весь процесс — от поиска уязвимостей и их проверки до оценки возможности эксплуатации и выпуска патчей — и прогнали его на ядре Linux.
По данным официального блога, в ходе сканирования в середине октября система отобрала около 2308 потенциальных уязвимостей, динамически воспроизвела 1724 из них и создала 948 эксплойтов для локального повышения привилегий (LPE) — то есть обычный локальный пользователь мог получить права root. Общие расходы на API составили около 1,21 млн долларов, в среднем примерно 1279 долларов на один LPE. Если грубо оценивать по вознаграждениям Pwn2Own / TyphoonPWN прошлых лет, эти 948 эксплойтов могли бы стоить от 18,9 до 66,3 млн долларов.
В процессе проводилась ручная проверка. По их словам, было использовано как минимум 10 методов эксплуатации, новых даже для сторонних экспертов по ядрам. Сейчас они передают отчёты и патчи сопровождающим. Важно: речь идёт о локальном повышении привилегий, а не об удалённом взломе; кроме того, перед отправкой отчёты проверяются людьми.
ИИ уже начинает находить и устранять уязвимости быстрее, чем сопровождающие успевают за ним.#OpenAI #Linux #AI
По данным официального блога, в ходе сканирования в середине октября система отобрала около 2308 потенциальных уязвимостей, динамически воспроизвела 1724 из них и создала 948 эксплойтов для локального повышения привилегий (LPE) — то есть обычный локальный пользователь мог получить права root. Общие расходы на API составили около 1,21 млн долларов, в среднем примерно 1279 долларов на один LPE. Если грубо оценивать по вознаграждениям Pwn2Own / TyphoonPWN прошлых лет, эти 948 эксплойтов могли бы стоить от 18,9 до 66,3 млн долларов.
В процессе проводилась ручная проверка. По их словам, было использовано как минимум 10 методов эксплуатации, новых даже для сторонних экспертов по ядрам. Сейчас они передают отчёты и патчи сопровождающим. Важно: речь идёт о локальном повышении привилегий, а не об удалённом взломе; кроме того, перед отправкой отчёты проверяются людьми.
ИИ уже начинает находить и устранять уязвимости быстрее, чем сопровождающие успевают за ним.#OpenAI #Linux #AI
8

🤖🔓 Сообщается, что код, сгенерированный Claude, может захватить контроль над сервером Linux без ввода пароля. Red Hat уже выпустила исправление в воскресенье, а Ubuntu пока выжидает. Мы видели лишь результат технического эксперимента; насколько велик реальный риск и могут ли этим воспользоваться злоумышленники — пока неясно, для этого нужны дополнительные независимые проверки. Друзья из сообщества, что вы думаете о таких уязвимостях безопасности, созданных ИИ? Вы уже проверили наличие последних обновлений безопасности на своих узлах? 👀
Не является инвестиционной рекомендацией.
#AI安全 #Linux #开源社区 #Write2Earn
🤖🔓 Сообщается, что код, сгенерированный Claude, может захватить контроль над сервером Linux без ввода пароля. Red Hat уже выпустила исправление в воскресенье, а Ubuntu пока выжидает. Мы видели лишь результат технического эксперимента; насколько велик реальный риск и могут ли этим воспользоваться злоумышленники — пока неясно, для этого нужны дополнительные независимые проверки. Друзья из сообщества, что вы думаете о таких уязвимостях безопасности, созданных ИИ? Вы уже проверили наличие последних обновлений безопасности на своих узлах? 👀
Не является инвестиционной рекомендацией.
#AI安全 #Linux #开源社区 #Write2Earn
Не является инвестиционной рекомендацией.
#AI安全 #Linux #开源社区 #Write2Earn
13

·
--
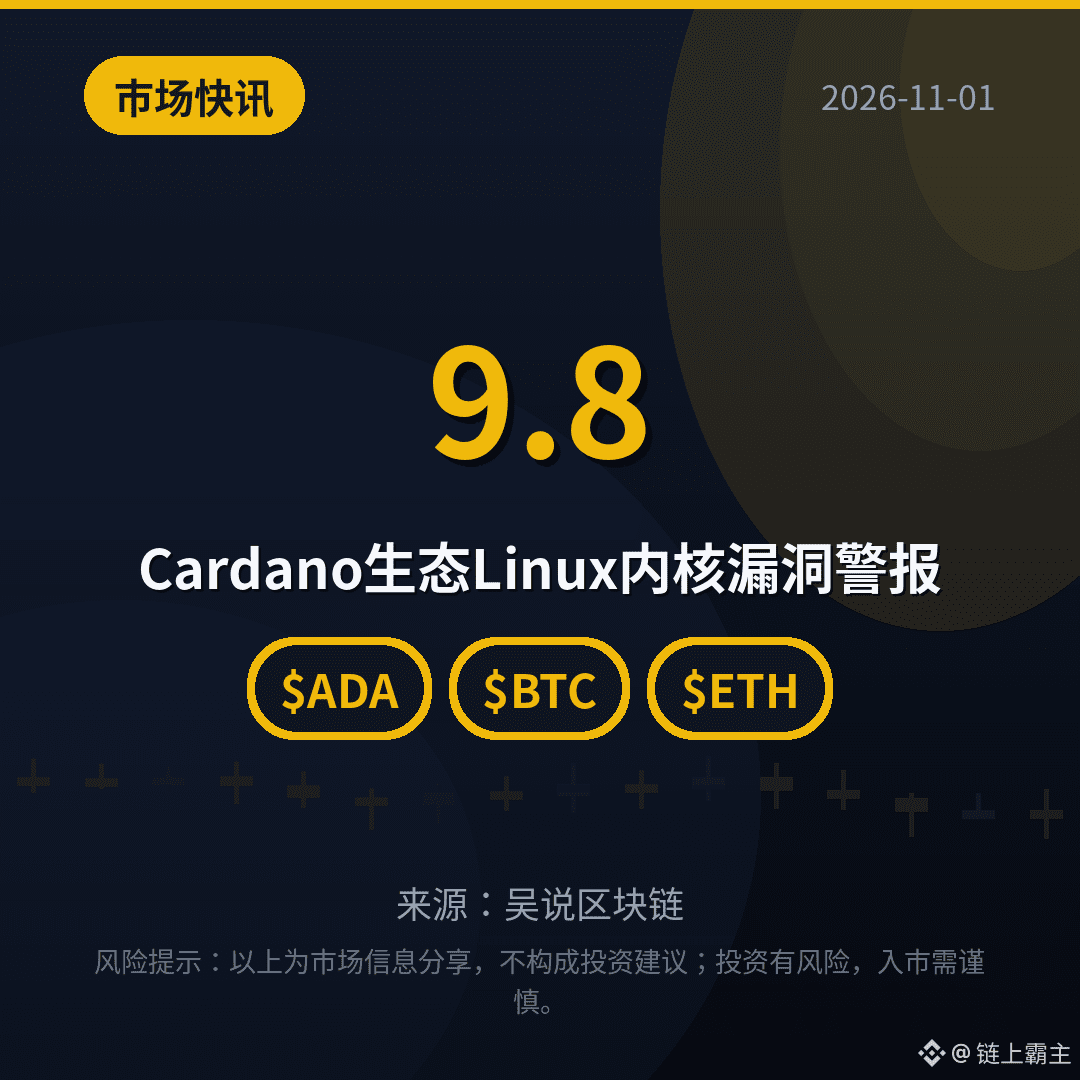
【Новости рынка】Предупреждение об уязвимости ядра Linux в экосистеме Cardano
30 октября Intersect предупредила: уязвимость ядра Linux CVE-2026-98432 получила оценку 9,8. Это проблема безопасности памяти IPv4 TCP, которая при определённых условиях позволяет удалённо выполнять код без аутентификации и затрагивает несколько дистрибутивов. Операторам следует проверить ядра узлов и ретрансляционных серверов, установить исправления и перезагрузить их, если патчи доступны. На тот момент патч для Ubuntu всё ещё готовился. Вы уже установили патч?
$ADA $BTC $ETH
#ADA #Linux #Безопасностьблокчейна
(Источник: Wu Says Blockchain)
Предупреждение о рисках: эта статья не является инвестиционной рекомендацией. Учитывайте риски.
【Новости рынка】Предупреждение об уязвимости ядра Linux в экосистеме Cardano
30 октября Intersect предупредила: уязвимость ядра Linux CVE-2026-98432 получила оценку 9,8. Это проблема безопасности памяти IPv4 TCP, которая при определённых условиях позволяет удалённо выполнять код без аутентификации и затрагивает несколько дистрибутивов. Операторам следует проверить ядра узлов и ретрансляционных серверов, установить исправления и перезагрузить их, если патчи доступны. На тот момент патч для Ubuntu всё ещё готовился. Вы уже установили патч?
$ADA $BTC $ETH
#ADA #Linux #Безопасностьблокчейна
(Источник: Wu Says Blockchain)
Предупреждение о рисках: эта статья не является инвестиционной рекомендацией. Учитывайте риски.
30 октября Intersect предупредила: уязвимость ядра Linux CVE-2026-98432 получила оценку 9,8. Это проблема безопасности памяти IPv4 TCP, которая при определённых условиях позволяет удалённо выполнять код без аутентификации и затрагивает несколько дистрибутивов. Операторам следует проверить ядра узлов и ретрансляционных серверов, установить исправления и перезагрузить их, если патчи доступны. На тот момент патч для Ubuntu всё ещё готовился. Вы уже установили патч?
$ADA $BTC $ETH
#ADA #Linux #Безопасностьблокчейна
(Источник: Wu Says Blockchain)
Предупреждение о рисках: эта статья не является инвестиционной рекомендацией. Учитывайте риски.
21

·
--
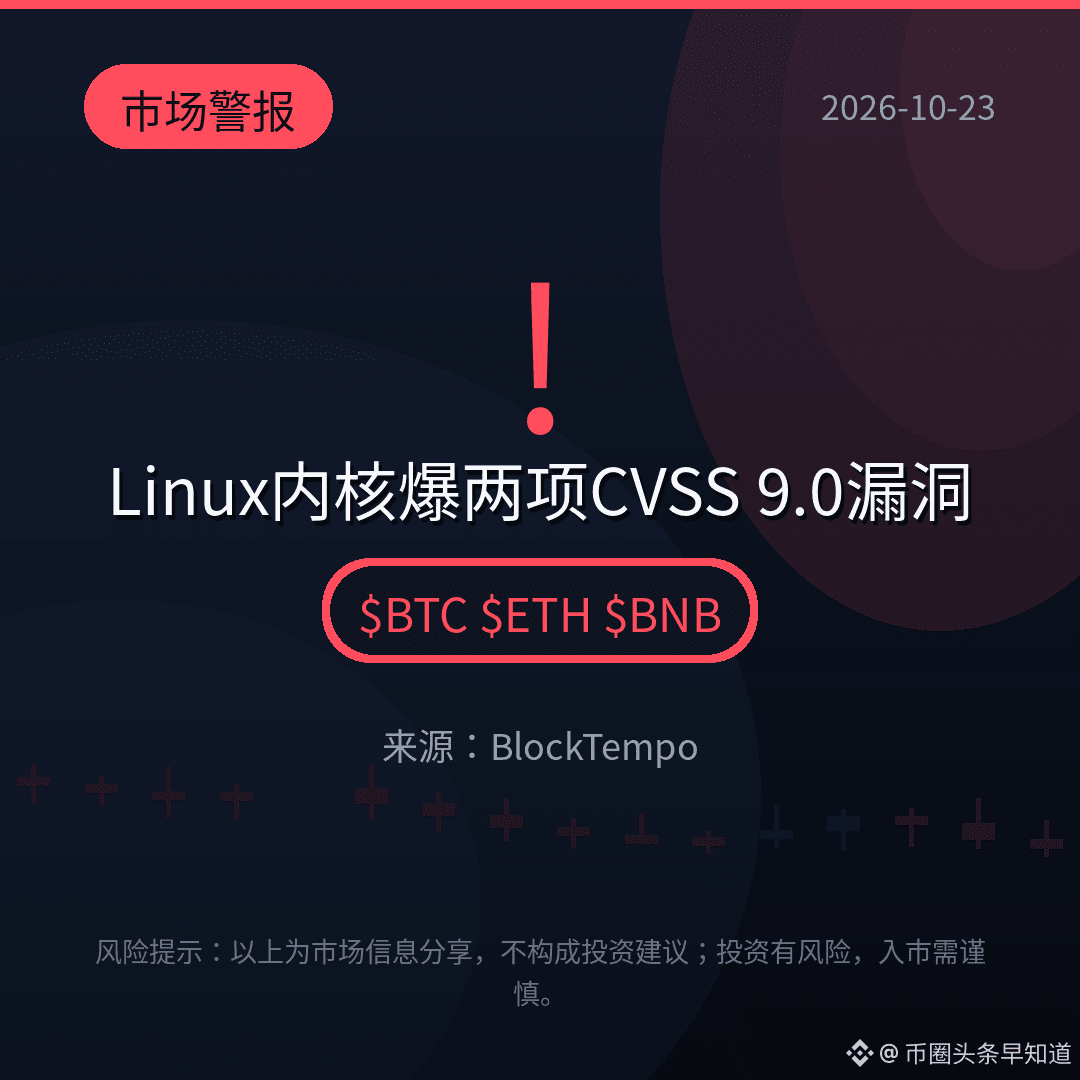
В ядре Linux обнаружены две уязвимости удалённого выполнения кода с оценкой CVSS 9.0. Одну можно использовать без аутентификации! Патч ещё не вошёл в mainline, подробности уже опубликованы.
Уязвимы машины с включённым файловым сервером KSMBD. Те, где он отключён по умолчанию, не затронуты. RHEL не затронут.
После PHP и Node.js — Linux. Тем, кто запускает узлы, стоит проверить свои системы.
Совпадение или систематическое «стресс-тестирование»? Обсудим в комментариях.
$BTC $ETH $BNB
#安全 #Linux #уязвимость
(Источник: BlockTempo)
⚠️Предупреждение о рисках: приведённая выше информация носит информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, будьте осторожны.
В ядре Linux обнаружены две уязвимости удалённого выполнения кода с оценкой CVSS 9.0. Одну можно использовать без аутентификации! Патч ещё не вошёл в mainline, подробности уже опубликованы.
Уязвимы машины с включённым файловым сервером KSMBD. Те, где он отключён по умолчанию, не затронуты. RHEL не затронут.
После PHP и Node.js — Linux. Тем, кто запускает узлы, стоит проверить свои системы.
Совпадение или систематическое «стресс-тестирование»? Обсудим в комментариях.
$BTC $ETH $BNB
#安全 #Linux #уязвимость
(Источник: BlockTempo)
⚠️Предупреждение о рисках: приведённая выше информация носит информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, будьте осторожны.
Уязвимы машины с включённым файловым сервером KSMBD. Те, где он отключён по умолчанию, не затронуты. RHEL не затронут.
После PHP и Node.js — Linux. Тем, кто запускает узлы, стоит проверить свои системы.
Совпадение или систематическое «стресс-тестирование»? Обсудим в комментариях.
$BTC $ETH $BNB
#安全 #Linux #уязвимость
(Источник: BlockTempo)
⚠️Предупреждение о рисках: приведённая выше информация носит информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, будьте осторожны.
11

Новая уязвимость в Linux под названием «Bad Epoll» только что появилась... 🚨
Она позволяет любому получить доступ уровня root на устройствах с Linux и Android!! Даже ИИ упустил это... обязательно обновите свои системы как можно скорее!! 🛡️
#CyberSecurity #Linux
Новая уязвимость в Linux под названием «Bad Epoll» только что появилась... 🚨
Она позволяет любому получить доступ уровня root на устройствах с Linux и Android!! Даже ИИ упустил это... обязательно обновите свои системы как можно скорее!! 🛡️
#CyberSecurity #Linux
Она позволяет любому получить доступ уровня root на устройствах с Linux и Android!! Даже ИИ упустил это... обязательно обновите свои системы как можно скорее!! 🛡️
#CyberSecurity #Linux
30
Вы можете поделиться мыслями о цифровых финансах: будущее цифровых финансов уже наступило, а трансграничные переводы ещё никогда не были такими простыми благодаря платформам вроде RedotPay и Binance. #CryptoTransaction действия.
Ещё об одной технической настройке: настроить слой совместимости Android в Linux было отличным решением. Запуск мобильных приложений в настольной среде повышает продуктивность. #linux #TechSetup вверх.
Вы можете поделиться мыслями о цифровых финансах: будущее цифровых финансов уже наступило, а трансграничные переводы ещё никогда не были такими простыми благодаря платформам вроде RedotPay и Binance. #CryptoTransaction действия.
Ещё об одной технической настройке: настроить слой совместимости Android в Linux было отличным решением. Запуск мобильных приложений в настольной среде повышает продуктивность. #linux #TechSetup вверх.
Ещё об одной технической настройке: настроить слой совместимости Android в Linux было отличным решением. Запуск мобильных приложений в настольной среде повышает продуктивность. #linux #TechSetup вверх.
40
·
--
Новые выпуски Bitcoin Core с исправлениями безопасности важнее для операторов узлов, чем для графика $BTC .
Две уязвимости средней степени серьёзности могли привести к исчерпанию памяти. Одна позволяла подключённому злоумышленнику без труда вывести из строя узлы #Windows , #MacOS или #BSD ; другая могла увеличивать потребление памяти на величину до 2 МБ в час для каждого входящего пира и до 5 МБ в час для каждого исходящего пира. На #linux первый дефект не распространяется.
Исправления вошли в версии 29.5, 30.4, 31.2 и 32.1. На 32-разрядных системах и носителях с файловой системой FAT32 остаётся отдельная проблема низкой степени серьёзности, связанная с файлом отмены, хотя её эксплуатация считается практически невозможной.
Главный вывод: проверьте операционную систему, формат накопителя и версию Core. Это обновление для операторов, а не повод для паники в сети #bitcoin .
{future}(BTCUSDT)
Новые выпуски Bitcoin Core с исправлениями безопасности важнее для операторов узлов, чем для графика $BTC .
Две уязвимости средней степени серьёзности могли привести к исчерпанию памяти. Одна позволяла подключённому злоумышленнику без труда вывести из строя узлы #Windows , #MacOS или #BSD ; другая могла увеличивать потребление памяти на величину до 2 МБ в час для каждого входящего пира и до 5 МБ в час для каждого исходящего пира. На #linux первый дефект не распространяется.
Исправления вошли в версии 29.5, 30.4, 31.2 и 32.1. На 32-разрядных системах и носителях с файловой системой FAT32 остаётся отдельная проблема низкой степени серьёзности, связанная с файлом отмены, хотя её эксплуатация считается практически невозможной.
Главный вывод: проверьте операционную систему, формат накопителя и версию Core. Это обновление для операторов, а не повод для паники в сети #bitcoin .
Две уязвимости средней степени серьёзности могли привести к исчерпанию памяти. Одна позволяла подключённому злоумышленнику без труда вывести из строя узлы #Windows , #MacOS или #BSD ; другая могла увеличивать потребление памяти на величину до 2 МБ в час для каждого входящего пира и до 5 МБ в час для каждого исходящего пира. На #linux первый дефект не распространяется.
Исправления вошли в версии 29.5, 30.4, 31.2 и 32.1. На 32-разрядных системах и носителях с файловой системой FAT32 остаётся отдельная проблема низкой степени серьёзности, связанная с файлом отмены, хотя её эксплуатация считается практически невозможной.
Главный вывод: проверьте операционную систему, формат накопителя и версию Core. Это обновление для операторов, а не повод для паники в сети #bitcoin .
65
·
--
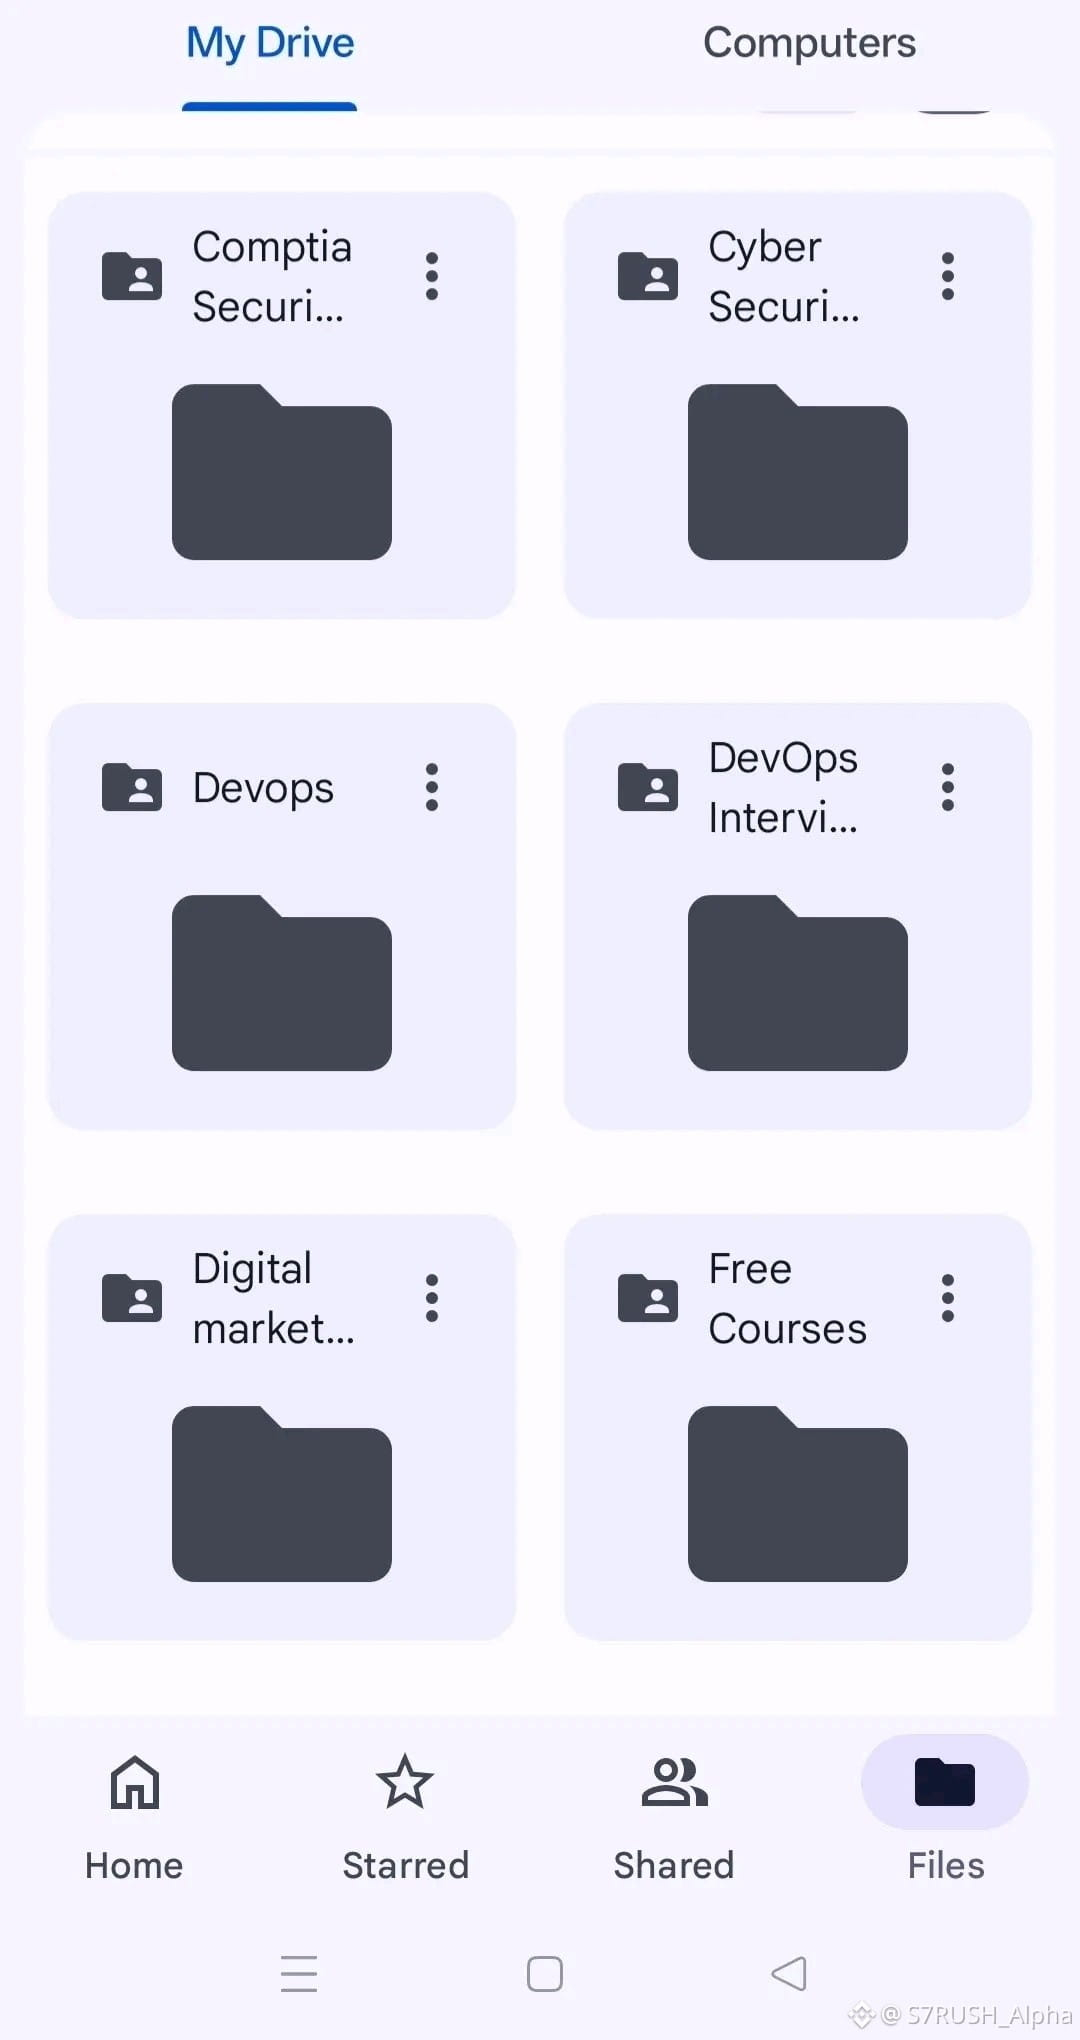
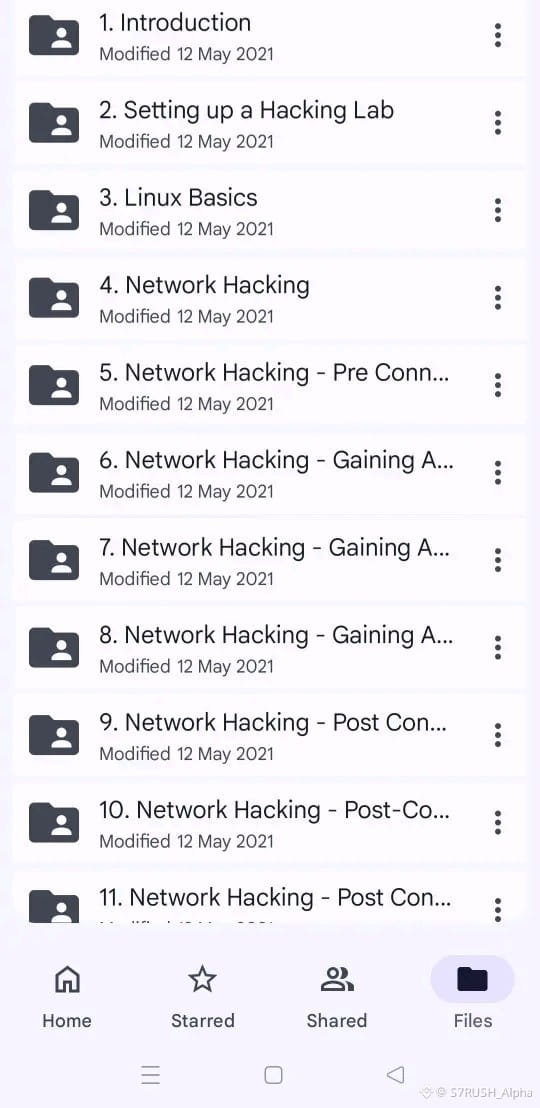
50+ ГБ Бандл обучения кибербезопасности 🚀
Огромная коллекция ресурсов, охватывающая сетевые технологии, Linux, веб-безопасность, OSINT и рабочие процессы оборонительной безопасности.
Идеально подходит для тех, кто серьезно настроен развивать реальные навыки в кибербезопасности от новичка до продвинутого уровня.
Делитесь и комментируйте "БАНДЛ" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
50+ ГБ Бандл обучения кибербезопасности 🚀
Огромная коллекция ресурсов, охватывающая сетевые технологии, Linux, веб-безопасность, OSINT и рабочие процессы оборонительной безопасности.
Идеально подходит для тех, кто серьезно настроен развивать реальные навыки в кибербезопасности от новичка до продвинутого уровня.
Делитесь и комментируйте "БАНДЛ" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Огромная коллекция ресурсов, охватывающая сетевые технологии, Linux, веб-безопасность, OSINT и рабочие процессы оборонительной безопасности.
Идеально подходит для тех, кто серьезно настроен развивать реальные навыки в кибербезопасности от новичка до продвинутого уровня.
Делитесь и комментируйте "БАНДЛ" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
48

👾Исследователи обнаружили уязвимость в ядре Linux, операционной системе, используемой 63% узлов Bitcoin. Ошибка, выявленная с помощью ИИ, исправима с помощью патча, который уже был распространён.
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
👾Исследователи обнаружили уязвимость в ядре Linux, операционной системе, используемой 63% узлов Bitcoin. Ошибка, выявленная с помощью ИИ, исправима с помощью патча, который уже был распространён.
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
3
101
·
--
Пробуждение на сумму 2,1 миллиарда долларов: хитрая ошибка Web3, которую игнорируют большинство людейПредставьте, что вы просыпаетесь, берете телефон, чтобы проверить свой любимый DeFi протокол, и видите, что весь ликвидный пул находится на абсолютном нуле. Никто не украл вашу семенную фразу. Вы не нажали на подозрительную фишинговую ссылку. Хакер просто нашел маленькую лазейку в коде смарт-контракта и вытащил содержимое хранилища на глазах у всех.
По мере масштабирования Web3, ставки становятся безумно высокими. Если вы хотите защитить свой капитал и действительно выжить в этом пространстве, вам нужно начать думать глубже и умнее. Давайте разберемся, как на самом деле работает безопасность блокчейна и почему ваш первый шаг в этот мир всегда должен начинаться с Linux.
Пробуждение на сумму 2,1 миллиарда долларов: хитрая ошибка Web3, которую игнорируют большинство людей
Представьте, что вы просыпаетесь, берете телефон, чтобы проверить свой любимый DeFi протокол, и видите, что весь ликвидный пул находится на абсолютном нуле. Никто не украл вашу семенную фразу. Вы не нажали на подозрительную фишинговую ссылку. Хакер просто нашел маленькую лазейку в коде смарт-контракта и вытащил содержимое хранилища на глазах у всех.
По мере масштабирования Web3, ставки становятся безумно высокими. Если вы хотите защитить свой капитал и действительно выжить в этом пространстве, вам нужно начать думать глубже и умнее. Давайте разберемся, как на самом деле работает безопасность блокчейна и почему ваш первый шаг в этот мир всегда должен начинаться с Linux.
По мере масштабирования Web3, ставки становятся безумно высокими. Если вы хотите защитить свой капитал и действительно выжить в этом пространстве, вам нужно начать думать глубже и умнее. Давайте разберемся, как на самом деле работает безопасность блокчейна и почему ваш первый шаг в этот мир всегда должен начинаться с Linux.
157

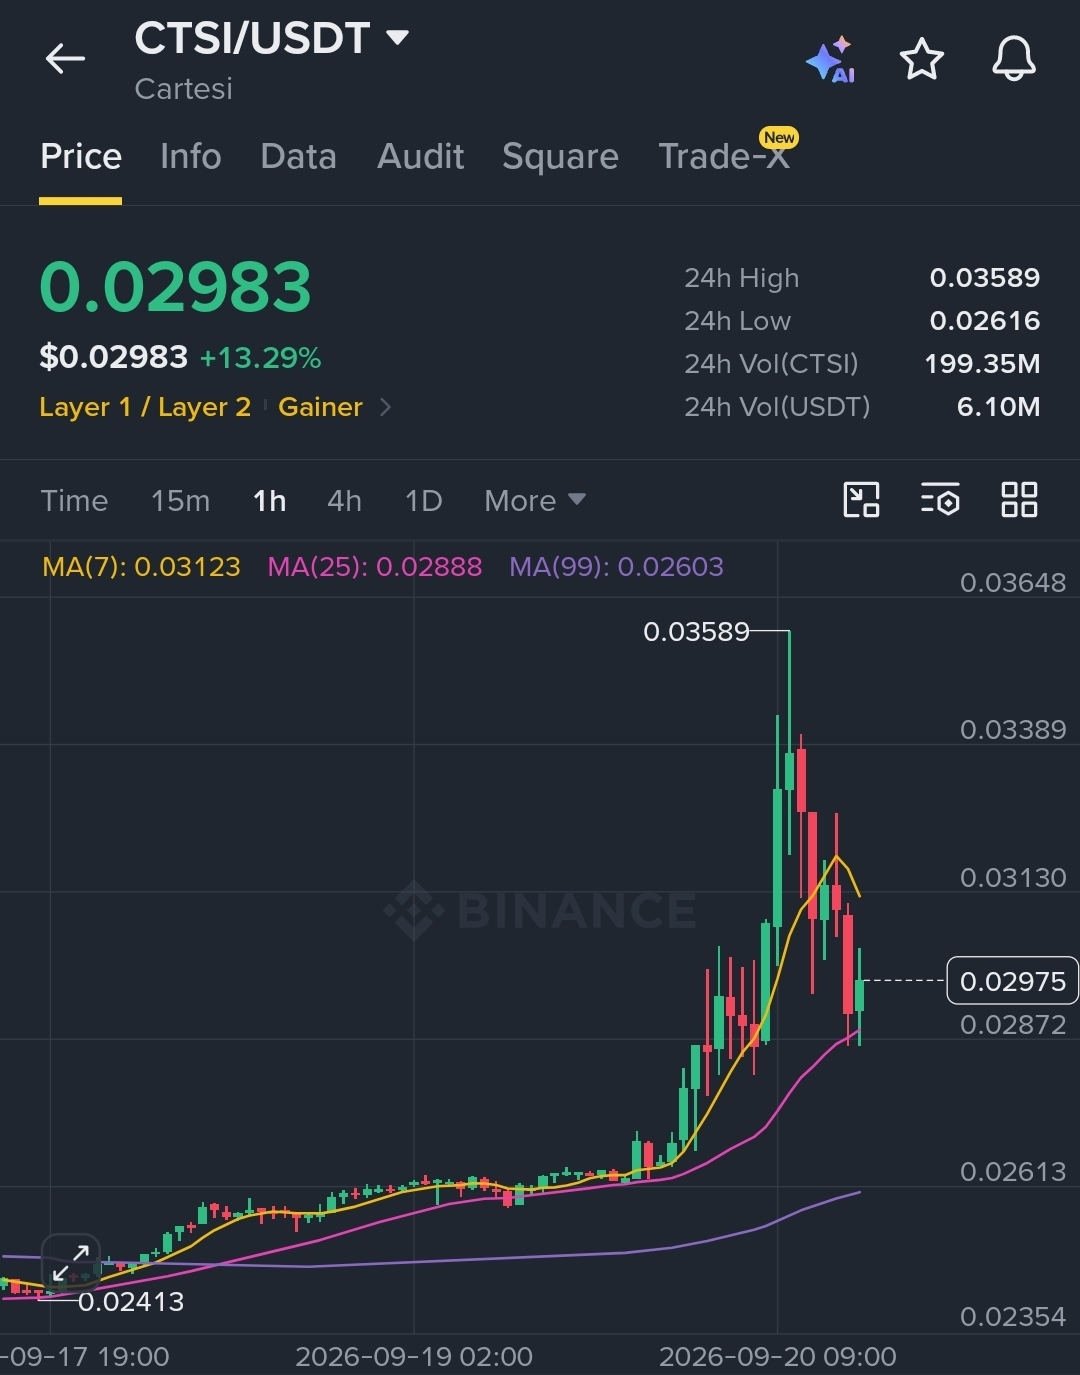
$CTSI /USDT — 🔴 ШОРТ · Конф 69%
📍 Вход: 0.0297 – 0.0299
🛑 SL: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
Вырвалось до 0.03589, затем резко развернулось — MA7 (0.03123) уже заворачивает вниз, а цена не может вернуть его после нескольких попыток на 1H, что указывает: импульс пампа иссякает.
$CTSI : Cartesi — решение Layer 2, которое позволяет выполнять вычисления на базе Linux для смарт-контрактов через архитектуру rollup на Cartesi Machine — ключевой механизм в том, что разработчики могут собирать dApps, используя привычные стеки традиционного ПО без Solidity; риск в том, что подход с Linux VM не привёл к значимым развертываниям dApp, несмотря на годы на рынке.
Если ключевая ценность Cartesi в том, что разработчикам дают использовать знакомые Linux-инструменты для блокчейн-приложений, то почему экосистема не смогла привлечь массовых Web2-разработчиков, которые теоретически получили бы от этого наибольшую выгоду?
#CTSI #Cartesi #Layer2 #linux #dApps
{future}(CTSIUSDT)
$CTSI /USDT — 🔴 ШОРТ · Конф 69%
📍 Вход: 0.0297 – 0.0299
🛑 SL: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
Вырвалось до 0.03589, затем резко развернулось — MA7 (0.03123) уже заворачивает вниз, а цена не может вернуть его после нескольких попыток на 1H, что указывает: импульс пампа иссякает.
$CTSI : Cartesi — решение Layer 2, которое позволяет выполнять вычисления на базе Linux для смарт-контрактов через архитектуру rollup на Cartesi Machine — ключевой механизм в том, что разработчики могут собирать dApps, используя привычные стеки традиционного ПО без Solidity; риск в том, что подход с Linux VM не привёл к значимым развертываниям dApp, несмотря на годы на рынке.
Если ключевая ценность Cartesi в том, что разработчикам дают использовать знакомые Linux-инструменты для блокчейн-приложений, то почему экосистема не смогла привлечь массовых Web2-разработчиков, которые теоретически получили бы от этого наибольшую выгоду?
#CTSI #Cartesi #Layer2 #linux #dApps
📍 Вход: 0.0297 – 0.0299
🛑 SL: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
Вырвалось до 0.03589, затем резко развернулось — MA7 (0.03123) уже заворачивает вниз, а цена не может вернуть его после нескольких попыток на 1H, что указывает: импульс пампа иссякает.
$CTSI : Cartesi — решение Layer 2, которое позволяет выполнять вычисления на базе Linux для смарт-контрактов через архитектуру rollup на Cartesi Machine — ключевой механизм в том, что разработчики могут собирать dApps, используя привычные стеки традиционного ПО без Solidity; риск в том, что подход с Linux VM не привёл к значимым развертываниям dApp, несмотря на годы на рынке.
Если ключевая ценность Cartesi в том, что разработчикам дают использовать знакомые Linux-инструменты для блокчейн-приложений, то почему экосистема не смогла привлечь массовых Web2-разработчиков, которые теоретически получили бы от этого наибольшую выгоду?
#CTSI #Cartesi #Layer2 #linux #dApps
1
282

·
--
Рост
1
3
366
После того, как я уже превысил 10 лет #Linux , я чрезвычайно опечален тем, что не знал этот мир Dev раньше!💪🙏🤓
Органическая антология! 😅
#softwaee #Dapps #sistemasoperacionais
После того, как я уже превысил 10 лет #Linux , я чрезвычайно опечален тем, что не знал этот мир Dev раньше!💪🙏🤓
Органическая антология! 😅
#softwaee #Dapps #sistemasoperacionais
Органическая антология! 😅
#softwaee #Dapps #sistemasoperacionais
2
117
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 120,581
589 обсуждают
2
#ПротоколFOMC
Просмотров: 145,359
328 обсуждают
3
#WhoWillSucceedJensenHuangatNvidia?
Просмотров: 77,376
1,049 обсуждают
4
#WhatWillDriveCryptoandStocks’NextRebound?
Просмотров: 421,091
2,962 обсуждают
5
#BitcoinActiveSupplyInProfitDropsBelow45%
Просмотров: 18,957
293 обсуждают
6
#KavaSaysAbnormalActivityLimitedToKavaLend
Просмотров: 7,079
141 обсуждают
7
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
Просмотров: 6,422
138 обсуждают
8
#USPPIMissMayEaseBTCPressure
Просмотров: 202,447
2,018 обсуждают
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
Просмотров: 2,381
42 обсуждают
10
#TONStrategyReports$23.97MQ3NetLoss
Просмотров: 3,033
39 обсуждают