
#keplr
keplr
Просмотров: 46,007
60 обсуждают
Популярные
Новые

Статья
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!
Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
404
🚨 Криптокошелёк Keplr под угрозой: пользователи сообщают о пропаже средств
Команда Keplr Wallet сообщила о несанкционированных транзакциях в кошельках, созданных через аккаунты Google и Apple. Вход через эти сервисы временно отключён.
🔐 Предположительно, проблема связана с провайдером авторизации Web3Auth, который также сообщил об инциденте безопасности. По предварительной оценке, кошельки с seed-фразами и аппаратные устройства не пострадали.
⚠️ Keplr рекомендует не пополнять потенциально затронутые кошельки и не импортировать их в другие приложения.
Масштаб потерь пока неизвестен. Пользователей предупреждают о мошенниках, предлагающих помощь в восстановлении средств.
#Keplr #Cosmos #ATOM
🚨 Криптокошелёк Keplr под угрозой: пользователи сообщают о пропаже средств
Команда Keplr Wallet сообщила о несанкционированных транзакциях в кошельках, созданных через аккаунты Google и Apple. Вход через эти сервисы временно отключён.
🔐 Предположительно, проблема связана с провайдером авторизации Web3Auth, который также сообщил об инциденте безопасности. По предварительной оценке, кошельки с seed-фразами и аппаратные устройства не пострадали.
⚠️ Keplr рекомендует не пополнять потенциально затронутые кошельки и не импортировать их в другие приложения.
Масштаб потерь пока неизвестен. Пользователей предупреждают о мошенниках, предлагающих помощь в восстановлении средств.
#Keplr #Cosmos #ATOM
Команда Keplr Wallet сообщила о несанкционированных транзакциях в кошельках, созданных через аккаунты Google и Apple. Вход через эти сервисы временно отключён.
🔐 Предположительно, проблема связана с провайдером авторизации Web3Auth, который также сообщил об инциденте безопасности. По предварительной оценке, кошельки с seed-фразами и аппаратные устройства не пострадали.
⚠️ Keplr рекомендует не пополнять потенциально затронутые кошельки и не импортировать их в другие приложения.
Масштаб потерь пока неизвестен. Пользователей предупреждают о мошенниках, предлагающих помощь в восстановлении средств.
#Keplr #Cosmos #ATOM
2
635

·
--
Из кошельков, связанных с входом через Google, вывели более 6 млн долларов — пострадали как минимум 44 тысячи
▫️ Keplr подтвердил: с аккаунтов, в которые входили через Google или Apple, были совершены несанкционированные переводы. Проблема связана со службой социального входа Web3Auth
▫️ Согласно данным блокчейна, пострадали как минимум 44 тысячи кошельков; сумма составила около 6,01 млн долларов. Средства пока не были выведены
▫️ Даже после официального предупреждения злоумышленники опустошили ещё 86% кошельков пострадавших
▫️ Злоумышленники также обошли 21-дневный период разблокировки и вывели около 1,96 млн застейканных ATOM
Сейчас аккаунты, использующие мнемоническую фразу или аппаратный кошелёк, судя по всему, не пострадали. Вход через обе эти соцсети приостановлен
Удобный вход одним нажатием — но ключи могут быть вовсе не в ваших руках
Будете ли вы и дальше спокойно входить в кошелёк через социальные сети? 👇 (не является инвестиционной рекомендацией)
#Keplr #Web3Auth #БезопасностьКошельков
Из кошельков, связанных с входом через Google, вывели более 6 млн долларов — пострадали как минимум 44 тысячи
▫️ Keplr подтвердил: с аккаунтов, в которые входили через Google или Apple, были совершены несанкционированные переводы. Проблема связана со службой социального входа Web3Auth
▫️ Согласно данным блокчейна, пострадали как минимум 44 тысячи кошельков; сумма составила около 6,01 млн долларов. Средства пока не были выведены
▫️ Даже после официального предупреждения злоумышленники опустошили ещё 86% кошельков пострадавших
▫️ Злоумышленники также обошли 21-дневный период разблокировки и вывели около 1,96 млн застейканных ATOM
Сейчас аккаунты, использующие мнемоническую фразу или аппаратный кошелёк, судя по всему, не пострадали. Вход через обе эти соцсети приостановлен
Удобный вход одним нажатием — но ключи могут быть вовсе не в ваших руках
Будете ли вы и дальше спокойно входить в кошелёк через социальные сети? 👇 (не является инвестиционной рекомендацией)
#Keplr #Web3Auth #БезопасностьКошельков
▫️ Keplr подтвердил: с аккаунтов, в которые входили через Google или Apple, были совершены несанкционированные переводы. Проблема связана со службой социального входа Web3Auth
▫️ Согласно данным блокчейна, пострадали как минимум 44 тысячи кошельков; сумма составила около 6,01 млн долларов. Средства пока не были выведены
▫️ Даже после официального предупреждения злоумышленники опустошили ещё 86% кошельков пострадавших
▫️ Злоумышленники также обошли 21-дневный период разблокировки и вывели около 1,96 млн застейканных ATOM
Сейчас аккаунты, использующие мнемоническую фразу или аппаратный кошелёк, судя по всему, не пострадали. Вход через обе эти соцсети приостановлен
Удобный вход одним нажатием — но ключи могут быть вовсе не в ваших руках
Будете ли вы и дальше спокойно входить в кошелёк через социальные сети? 👇 (не является инвестиционной рекомендацией)
#Keplr #Web3Auth #БезопасностьКошельков
2
2.2k

·
--
Статья
Если вы входите в кошелёк через аккаунт Google, сегодняшняя новость касается васСегодня днём кошелёк Keplr из экосистемы Cosmos опубликовал объявление. В некоторых кошельках, созданных с помощью входа через аккаунт Google или Apple, произошли переводы, на которые пользователи не давали разрешения. Keplr приостановил оба способа входа — через Google и Apple — и выясняет причины вместе с Web3Auth, поставщиком технологии авторизации. Web3Auth тоже признала проблему: вчера вечером, чуть позже 11 часов, компания опубликовала заявление о проблеме безопасности в своём сервисе и сообщила, что приостановила работу сервиса встроенных кошельков.
Проблема возникла на этапе входа в аккаунт, а не в самом кошельке. Web3Auth позволяет создать кошелёк без необходимости переписывать сид-фразу — достаточно войти через аккаунт Google или Apple. Это удобно, но фактически ключи от кошелька хранит промежуточный сервис. Если с ним что-то случится, средства могут перевести без вашего подтверждения. По предварительной оценке Джоша Ли из Keplr, пострадали около 20% аккаунтов, созданных через вход с помощью Google и Apple. При этом средства действительно были переведены лишь у части пользователей, а остальные, возможно, смогут их вернуть. Это только предварительная оценка: официальных данных о числе пострадавших и размере потерь пока нет.
Если вы входите в кошелёк через аккаунт Google, сегодняшняя новость касается вас
Сегодня днём кошелёк Keplr из экосистемы Cosmos опубликовал объявление. В некоторых кошельках, созданных с помощью входа через аккаунт Google или Apple, произошли переводы, на которые пользователи не давали разрешения. Keplr приостановил оба способа входа — через Google и Apple — и выясняет причины вместе с Web3Auth, поставщиком технологии авторизации. Web3Auth тоже признала проблему: вчера вечером, чуть позже 11 часов, компания опубликовала заявление о проблеме безопасности в своём сервисе и сообщила, что приостановила работу сервиса встроенных кошельков.
Проблема возникла на этапе входа в аккаунт, а не в самом кошельке. Web3Auth позволяет создать кошелёк без необходимости переписывать сид-фразу — достаточно войти через аккаунт Google или Apple. Это удобно, но фактически ключи от кошелька хранит промежуточный сервис. Если с ним что-то случится, средства могут перевести без вашего подтверждения. По предварительной оценке Джоша Ли из Keplr, пострадали около 20% аккаунтов, созданных через вход с помощью Google и Apple. При этом средства действительно были переведены лишь у части пользователей, а остальные, возможно, смогут их вернуть. Это только предварительная оценка: официальных данных о числе пострадавших и размере потерь пока нет.
Проблема возникла на этапе входа в аккаунт, а не в самом кошельке. Web3Auth позволяет создать кошелёк без необходимости переписывать сид-фразу — достаточно войти через аккаунт Google или Apple. Это удобно, но фактически ключи от кошелька хранит промежуточный сервис. Если с ним что-то случится, средства могут перевести без вашего подтверждения. По предварительной оценке Джоша Ли из Keplr, пострадали около 20% аккаунтов, созданных через вход с помощью Google и Apple. При этом средства действительно были переведены лишь у части пользователей, а остальные, возможно, смогут их вернуть. Это только предварительная оценка: официальных данных о числе пострадавших и размере потерь пока нет.
GOOGUS+1,10%
必备小神器888:
谷歌登录钱包本质是便利换安全,大额别放,等Web3Auth把根因查清再谈信任。
1
785

#keplradvisessocialloginuserstotransferassets
🚨 Keplr предупреждает пользователей, входящих через соцсети: переведите свои активы, пока не поздно!
Keplr выпустила важное предупреждение для пользователей, которые получают доступ к своим кошелькам через вход через соцсети.
Пользователям, которые входят через соцсети, следует принять меры и перевести активы в кошелёк с надёжной резервной копией, пока они не потеряли доступ.
🔍 Что нужно знать:
Пользователям, входящим через соцсети, следует немедленно проверить доступ к своему кошельку.
Убедитесь, что данные для восстановления и резервная копия кошелька надёжно защищены.
Переведите активы в кошелёк, где вы контролируете фразу восстановления и храните её в безопасности.
Никому не сообщайте свою сид-фразу или приватные ключи.
⚠️ Почему это важно:
Безопасность ваших криптоактивов зависит от того, контролируете ли вы доступ к кошельку. Потеря доступа к аккаунту, связанному со входом через соцсети, может привести к серьёзным проблемам, если вы не позаботились о способах восстановления доступа к кошельку.
Суть проста: не ждите, пока потеряете доступ, чтобы защитить свои средства.
#keplr #CryptoSecurity #WalletSafety
#keplradvisessocialloginuserstotransferassets
🚨 Keplr предупреждает пользователей, входящих через соцсети: переведите свои активы, пока не поздно!
Keplr выпустила важное предупреждение для пользователей, которые получают доступ к своим кошелькам через вход через соцсети.
Пользователям, которые входят через соцсети, следует принять меры и перевести активы в кошелёк с надёжной резервной копией, пока они не потеряли доступ.
🔍 Что нужно знать:
Пользователям, входящим через соцсети, следует немедленно проверить доступ к своему кошельку.
Убедитесь, что данные для восстановления и резервная копия кошелька надёжно защищены.
Переведите активы в кошелёк, где вы контролируете фразу восстановления и храните её в безопасности.
Никому не сообщайте свою сид-фразу или приватные ключи.
⚠️ Почему это важно:
Безопасность ваших криптоактивов зависит от того, контролируете ли вы доступ к кошельку. Потеря доступа к аккаунту, связанному со входом через соцсети, может привести к серьёзным проблемам, если вы не позаботились о способах восстановления доступа к кошельку.
Суть проста: не ждите, пока потеряете доступ, чтобы защитить свои средства.
#keplr #CryptoSecurity #WalletSafety
🚨 Keplr предупреждает пользователей, входящих через соцсети: переведите свои активы, пока не поздно!
Keplr выпустила важное предупреждение для пользователей, которые получают доступ к своим кошелькам через вход через соцсети.
Пользователям, которые входят через соцсети, следует принять меры и перевести активы в кошелёк с надёжной резервной копией, пока они не потеряли доступ.
🔍 Что нужно знать:
Пользователям, входящим через соцсети, следует немедленно проверить доступ к своему кошельку.
Убедитесь, что данные для восстановления и резервная копия кошелька надёжно защищены.
Переведите активы в кошелёк, где вы контролируете фразу восстановления и храните её в безопасности.
Никому не сообщайте свою сид-фразу или приватные ключи.
⚠️ Почему это важно:
Безопасность ваших криптоактивов зависит от того, контролируете ли вы доступ к кошельку. Потеря доступа к аккаунту, связанному со входом через соцсети, может привести к серьёзным проблемам, если вы не позаботились о способах восстановления доступа к кошельку.
Суть проста: не ждите, пока потеряете доступ, чтобы защитить свои средства.
#keplr #CryptoSecurity #WalletSafety
1
882
#keplradvisessocialloginuserstotransferassets
🚨 Keplr предупреждает пользователей, входящих через социальные сети: переведите свои активы, пока не поздно!
Keplr выпустил важное предупреждение для пользователей, которые получают доступ к своим кошелькам через учетную запись в социальной сети.
Пользователям, использующим этот способ входа, следует действовать и перевести свои активы в кошелек с надежной резервной копией, пока они не потеряли доступ.
🔍 Что нужно знать:
Пользователям, входящим через социальные сети, следует немедленно проверить доступ к своему кошельку.
Убедитесь, что ваши данные для восстановления и резервная копия кошелька надежно защищены.
Переведите свои активы в кошелек, фраза восстановления от которого находится под вашим контролем и хранится в надежном месте.
Никогда и никому не сообщайте свою фразу восстановления или приватные ключи.
⚠️ Почему это важно?
Безопасность ваших криптовалют зависит от того, контролируете ли вы доступ к своему кошельку. Потеря доступа к учетной записи в социальной сети может привести к серьезным проблемам, если вы не позаботились о способах восстановления доступа к кошельку.
Суть проста: не ждите, пока потеряете доступ, чтобы защитить свои средства.
#keplr #CryptoSecurity #WalletSafety
$AIOT
{future}(AIOTUSDT)
$JCT
{future}(JCTUSDT)
$IDOL
{future}(IDOLUSDT)
#keplradvisessocialloginuserstotransferassets
🚨 Keplr предупреждает пользователей, входящих через социальные сети: переведите свои активы, пока не поздно!
Keplr выпустил важное предупреждение для пользователей, которые получают доступ к своим кошелькам через учетную запись в социальной сети.
Пользователям, использующим этот способ входа, следует действовать и перевести свои активы в кошелек с надежной резервной копией, пока они не потеряли доступ.
🔍 Что нужно знать:
Пользователям, входящим через социальные сети, следует немедленно проверить доступ к своему кошельку.
Убедитесь, что ваши данные для восстановления и резервная копия кошелька надежно защищены.
Переведите свои активы в кошелек, фраза восстановления от которого находится под вашим контролем и хранится в надежном месте.
Никогда и никому не сообщайте свою фразу восстановления или приватные ключи.
⚠️ Почему это важно?
Безопасность ваших криптовалют зависит от того, контролируете ли вы доступ к своему кошельку. Потеря доступа к учетной записи в социальной сети может привести к серьезным проблемам, если вы не позаботились о способах восстановления доступа к кошельку.
Суть проста: не ждите, пока потеряете доступ, чтобы защитить свои средства.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
🚨 Keplr предупреждает пользователей, входящих через социальные сети: переведите свои активы, пока не поздно!
Keplr выпустил важное предупреждение для пользователей, которые получают доступ к своим кошелькам через учетную запись в социальной сети.
Пользователям, использующим этот способ входа, следует действовать и перевести свои активы в кошелек с надежной резервной копией, пока они не потеряли доступ.
🔍 Что нужно знать:
Пользователям, входящим через социальные сети, следует немедленно проверить доступ к своему кошельку.
Убедитесь, что ваши данные для восстановления и резервная копия кошелька надежно защищены.
Переведите свои активы в кошелек, фраза восстановления от которого находится под вашим контролем и хранится в надежном месте.
Никогда и никому не сообщайте свою фразу восстановления или приватные ключи.
⚠️ Почему это важно?
Безопасность ваших криптовалют зависит от того, контролируете ли вы доступ к своему кошельку. Потеря доступа к учетной записи в социальной сети может привести к серьезным проблемам, если вы не позаботились о способах восстановления доступа к кошельку.
Суть проста: не ждите, пока потеряете доступ, чтобы защитить свои средства.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
4
2.3k
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: ВАШИ КРИПТОАКТИВЫ МОГУТ БЫТЬ ПОД УГРОЗОЙ! НЕ ИГНОРИРУЙТЕ ЭТО ПРЕДУПРЕЖДЕНИЕ!
Инцидент с кошельком Keplr вызывает серьёзную обеспокоенность в сообществе Web3.
Уязвимость в инфраструктуре Web3Auth может затронуть некоторых пользователей, которые создали кошельки через социальную авторизацию Google или Apple.
🔥 Что следует знать пользователям?
🔹 Пользователям, которые могут быть затронуты, следует придерживаться официальных инструкций Keplr по безопасности.
🔹 Не вносите дополнительные средства в кошельки, которые могут быть затронуты.
🔹 Рассмотрите возможность перевода подходящих для этого активов в новый защищённый кошелёк.
🔹 Никогда никому не сообщайте свою сид-фразу или приватные ключи.
🔹 Остерегайтесь поддельных ссылок для восстановления доступа и мошенников, выдающих себя за других.
🛡️ Помните: удобство НИКОГДА не должно быть важнее безопасности криптоактивов!
💬 Давайте обсудим:
Доверили бы вы снова защиту своих криптоактивов входу через Google или Apple?
Или единственный надёжный вариант — это сид-фраза или аппаратный кошелёк?
👇 Поделитесь своим мнением. Ваш опыт поможет защитить другого инвестора!
#Keplr #CryptoSecurity #Web3
$BTC
{future}(BTCUSDT)
$HYPE
{future}(HYPEUSDT)
$ONE
{future}(ONEUSDT)
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: ВАШИ КРИПТОАКТИВЫ МОГУТ БЫТЬ ПОД УГРОЗОЙ! НЕ ИГНОРИРУЙТЕ ЭТО ПРЕДУПРЕЖДЕНИЕ!
Инцидент с кошельком Keplr вызывает серьёзную обеспокоенность в сообществе Web3.
Уязвимость в инфраструктуре Web3Auth может затронуть некоторых пользователей, которые создали кошельки через социальную авторизацию Google или Apple.
🔥 Что следует знать пользователям?
🔹 Пользователям, которые могут быть затронуты, следует придерживаться официальных инструкций Keplr по безопасности.
🔹 Не вносите дополнительные средства в кошельки, которые могут быть затронуты.
🔹 Рассмотрите возможность перевода подходящих для этого активов в новый защищённый кошелёк.
🔹 Никогда никому не сообщайте свою сид-фразу или приватные ключи.
🔹 Остерегайтесь поддельных ссылок для восстановления доступа и мошенников, выдающих себя за других.
🛡️ Помните: удобство НИКОГДА не должно быть важнее безопасности криптоактивов!
💬 Давайте обсудим:
Доверили бы вы снова защиту своих криптоактивов входу через Google или Apple?
Или единственный надёжный вариант — это сид-фраза или аппаратный кошелёк?
👇 Поделитесь своим мнением. Ваш опыт поможет защитить другого инвестора!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
🚨⚠️ ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: ВАШИ КРИПТОАКТИВЫ МОГУТ БЫТЬ ПОД УГРОЗОЙ! НЕ ИГНОРИРУЙТЕ ЭТО ПРЕДУПРЕЖДЕНИЕ!
Инцидент с кошельком Keplr вызывает серьёзную обеспокоенность в сообществе Web3.
Уязвимость в инфраструктуре Web3Auth может затронуть некоторых пользователей, которые создали кошельки через социальную авторизацию Google или Apple.
🔥 Что следует знать пользователям?
🔹 Пользователям, которые могут быть затронуты, следует придерживаться официальных инструкций Keplr по безопасности.
🔹 Не вносите дополнительные средства в кошельки, которые могут быть затронуты.
🔹 Рассмотрите возможность перевода подходящих для этого активов в новый защищённый кошелёк.
🔹 Никогда никому не сообщайте свою сид-фразу или приватные ключи.
🔹 Остерегайтесь поддельных ссылок для восстановления доступа и мошенников, выдающих себя за других.
🛡️ Помните: удобство НИКОГДА не должно быть важнее безопасности криптоактивов!
💬 Давайте обсудим:
Доверили бы вы снова защиту своих криптоактивов входу через Google или Apple?
Или единственный надёжный вариант — это сид-фраза или аппаратный кошелёк?
👇 Поделитесь своим мнением. Ваш опыт поможет защитить другого инвестора!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
505

·
--
Сид-фразы в безопасности, а «вход в один клик» — нет: Keplr отключила вход через Google и AppleВ этот раз первыми пострадали кошельки, в которые для удобства входили через Google или Apple.
6 ноября Web3Auth, сервис встроенных кошельков и входа через соцсети, сообщила о проблеме безопасности и временно отключила встроенные кошельки; по предварительным данным, пользователи MetaMask не пострадали. 7 ноября компания уточнила: проблема была в инфраструктуре Web3Auth и затронула некоторые встроенные кошельки, используемые в Keplr.
В тот же день официальный аккаунт часто используемого в Cosmos кошелька Keplr сообщил: у некоторых аккаунтов, вошедших через Google или Apple, обнаружены несанкционированные транзакции. Команда уже вместе с Web3Auth расследует произошедшее. По предварительной оценке, аккаунты, созданные с помощью сид-фразы или аппаратного кошелька, не затронуты; вход через Google и Apple приостановлен. Пользователям таких аккаунтов рекомендовали не переводить на них новые средства и не импортировать кошелёк повторно, а также не создавать его заново в другом месте.
Сид-фразы в безопасности, а «вход в один клик» — нет: Keplr отключила вход через Google и Apple
В этот раз первыми пострадали кошельки, в которые для удобства входили через Google или Apple.
6 ноября Web3Auth, сервис встроенных кошельков и входа через соцсети, сообщила о проблеме безопасности и временно отключила встроенные кошельки; по предварительным данным, пользователи MetaMask не пострадали. 7 ноября компания уточнила: проблема была в инфраструктуре Web3Auth и затронула некоторые встроенные кошельки, используемые в Keplr.
В тот же день официальный аккаунт часто используемого в Cosmos кошелька Keplr сообщил: у некоторых аккаунтов, вошедших через Google или Apple, обнаружены несанкционированные транзакции. Команда уже вместе с Web3Auth расследует произошедшее. По предварительной оценке, аккаунты, созданные с помощью сид-фразы или аппаратного кошелька, не затронуты; вход через Google и Apple приостановлен. Пользователям таких аккаунтов рекомендовали не переводить на них новые средства и не импортировать кошелёк повторно, а также не создавать его заново в другом месте.
6 ноября Web3Auth, сервис встроенных кошельков и входа через соцсети, сообщила о проблеме безопасности и временно отключила встроенные кошельки; по предварительным данным, пользователи MetaMask не пострадали. 7 ноября компания уточнила: проблема была в инфраструктуре Web3Auth и затронула некоторые встроенные кошельки, используемые в Keplr.
В тот же день официальный аккаунт часто используемого в Cosmos кошелька Keplr сообщил: у некоторых аккаунтов, вошедших через Google или Apple, обнаружены несанкционированные транзакции. Команда уже вместе с Web3Auth расследует произошедшее. По предварительной оценке, аккаунты, созданные с помощью сид-фразы или аппаратного кошелька, не затронуты; вход через Google и Apple приостановлен. Пользователям таких аккаунтов рекомендовали не переводить на них новые средства и не импортировать кошелёк повторно, а также не создавать его заново в другом месте.
GOOGUS+1,10%
買不起比特幣只能買比特犬:
所有熱錢包都不要用,並移除所有㽞覽器插件
1
177
·
--
#KeplrСоветуетПользователямСоциальногоВходаПеревестиАктивы
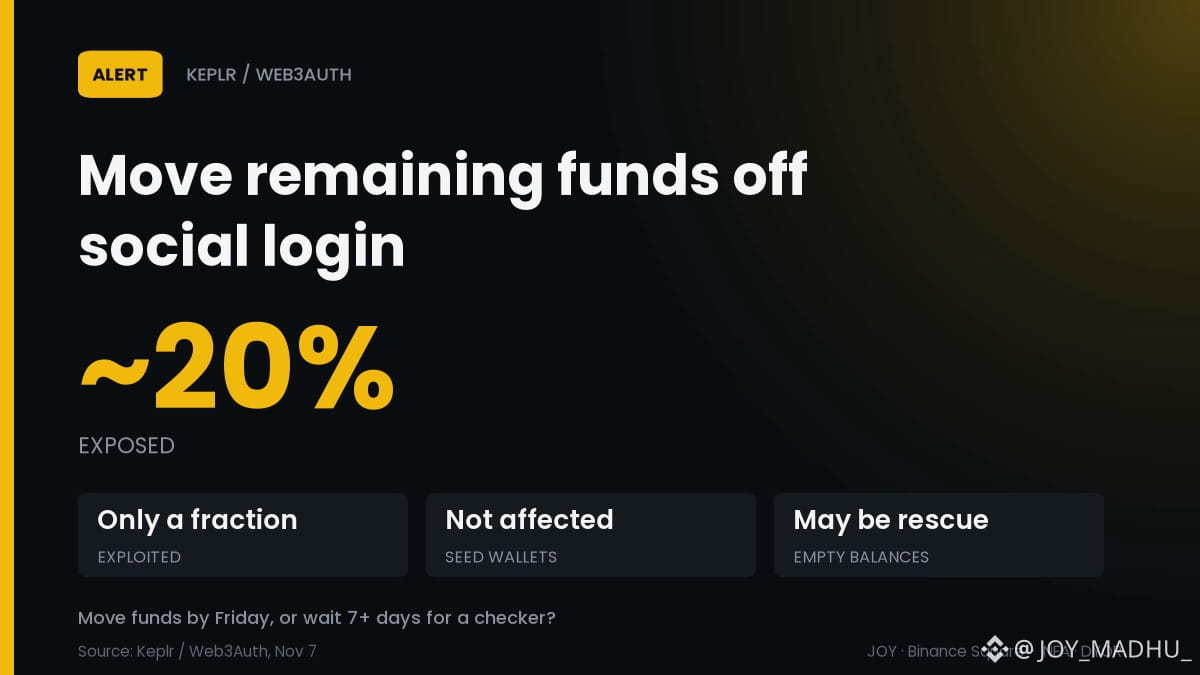
🔄 Keplr изменил рекомендации: переведите оставшиеся активы сейчас
Уязвимость Web3Auth раскрыла некоторые ключи для входа через Google и Apple, поэтому теперь Keplr советует таким пользователям перевести оставшиеся активы.
📊 Предварительная оценка: данные примерно 20% аккаунтов с социальным входом могли быть раскрыты
⚠️ Похоже, что полностью взломана лишь часть этих 20%
🏦 Аккаунты с сид-фразой и аппаратными кошельками не пострадали
📉 Некоторые опустевшие балансы могли быть результатом спасательной операции белых хакеров, а не кражи
Если посмотреть шире: брешь была у провайдера входа, а не в кошельках с сид-фразой.
Перевести средства до пятницы или ждать 7+ дней, пока проверка завершится? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Безопасность
#KeplrСоветуетПользователямСоциальногоВходаПеревестиАктивы
🔄 Keplr изменил рекомендации: переведите оставшиеся активы сейчас
Уязвимость Web3Auth раскрыла некоторые ключи для входа через Google и Apple, поэтому теперь Keplr советует таким пользователям перевести оставшиеся активы.
📊 Предварительная оценка: данные примерно 20% аккаунтов с социальным входом могли быть раскрыты
⚠️ Похоже, что полностью взломана лишь часть этих 20%
🏦 Аккаунты с сид-фразой и аппаратными кошельками не пострадали
📉 Некоторые опустевшие балансы могли быть результатом спасательной операции белых хакеров, а не кражи
Если посмотреть шире: брешь была у провайдера входа, а не в кошельках с сид-фразой.
Перевести средства до пятницы или ждать 7+ дней, пока проверка завершится? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Безопасность
🔄 Keplr изменил рекомендации: переведите оставшиеся активы сейчас
Уязвимость Web3Auth раскрыла некоторые ключи для входа через Google и Apple, поэтому теперь Keplr советует таким пользователям перевести оставшиеся активы.
📊 Предварительная оценка: данные примерно 20% аккаунтов с социальным входом могли быть раскрыты
⚠️ Похоже, что полностью взломана лишь часть этих 20%
🏦 Аккаунты с сид-фразой и аппаратными кошельками не пострадали
📉 Некоторые опустевшие балансы могли быть результатом спасательной операции белых хакеров, а не кражи
Если посмотреть шире: брешь была у провайдера входа, а не в кошельках с сид-фразой.
Перевести средства до пятницы или ждать 7+ дней, пока проверка завершится? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Безопасность
1
·
--
В новом обновлении по инциденту с Keplr Web3Auth опубликовала подтверждённые адреса кошельков для восстановления и сообщила, что некоторые заметные переводы были частью спасательных усилий. Не судите о переводе по его виду: сверьте адрес с официальным аккаунтом и игнорируйте личные сообщения с предложениями восстановить доступ. Видели обновление? 🛡️🔎🔐
Самый торгуемый актив на Binance на момент проверки (13:07 по Стамбулу, рейтинг по объёму торгов за 24 часа): $BTC $ETH $BNB. Это общий обзор рынка, он причинно не связан с инцидентом.
#Keplr #Цифровая_безопасность
В новом обновлении по инциденту с Keplr Web3Auth опубликовала подтверждённые адреса кошельков для восстановления и сообщила, что некоторые заметные переводы были частью спасательных усилий. Не судите о переводе по его виду: сверьте адрес с официальным аккаунтом и игнорируйте личные сообщения с предложениями восстановить доступ. Видели обновление? 🛡️🔎🔐
Самый торгуемый актив на Binance на момент проверки (13:07 по Стамбулу, рейтинг по объёму торгов за 24 часа): $BTC $ETH $BNB . Это общий обзор рынка, он причинно не связан с инцидентом.
#Keplr #Цифровая_безопасность
Самый торгуемый актив на Binance на момент проверки (13:07 по Стамбулу, рейтинг по объёму торгов за 24 часа): $BTC $ETH $BNB . Это общий обзор рынка, он причинно не связан с инцидентом.
#Keplr #Цифровая_безопасность
69
·
--
Bitquery проследила похищение 6,01 млн долларов до кошельков Keplr, созданных с помощью входа через Google и Apple.
Как сообщает Crypto Briefing, этот инцидент указывает на риски, связанные с использованием стороннего входа через соцсети в криптокошельках.
· Пострадали пользователи Keplr, создавшие кошельки через вход в аккаунт соцсети.
· В сообщении приводится только вывод о том, куда удалось отследить средства; конкретный путь их вывода из горячего кошелька не описан. Поэтому нельзя заключить, что такая же проблема касается всех кошельков с входом через соцсети.
Вы бы отказались от входа через сторонние соцсети при создании кошелька?
#Keplr
Bitquery проследила похищение 6,01 млн долларов до кошельков Keplr, созданных с помощью входа через Google и Apple.
Как сообщает Crypto Briefing, этот инцидент указывает на риски, связанные с использованием стороннего входа через соцсети в криптокошельках.
· Пострадали пользователи Keplr, создавшие кошельки через вход в аккаунт соцсети.
· В сообщении приводится только вывод о том, куда удалось отследить средства; конкретный путь их вывода из горячего кошелька не описан. Поэтому нельзя заключить, что такая же проблема касается всех кошельков с входом через соцсети.
Вы бы отказались от входа через сторонние соцсети при создании кошелька?
#Keplr
Как сообщает Crypto Briefing, этот инцидент указывает на риски, связанные с использованием стороннего входа через соцсети в криптокошельках.
· Пострадали пользователи Keplr, создавшие кошельки через вход в аккаунт соцсети.
· В сообщении приводится только вывод о том, куда удалось отследить средства; конкретный путь их вывода из горячего кошелька не описан. Поэтому нельзя заключить, что такая же проблема касается всех кошельков с входом через соцсети.
Вы бы отказались от входа через сторонние соцсети при создании кошелька?
#Keplr
11
Сегодня в экосистеме Cosmos — настоящая гонка: хакеры крадут впереди, белые хакеры догоняют и перехватывают, а ваши монеты ждут приговора посередине.
Keplr только что признал: уязвимость Web3Auth привела к утечке приватных ключей пользователей, входивших через Google и Apple. Пострадали более 44 тысяч кошельков, в блокчейне уже отследили перевод на 6,01 миллиона долларов, а под ударом могли оказаться около 20% аккаунтов, созданных через соцсети. Команда призывает всех поскорее перевести оставшиеся средства на кошельки с сид-фразой: промедлите — баланс может обнулиться, а застейканные средства придётся ещё ждать.
Картина такая: пользователи Google-входа среди ночи переезжают — руки дрожат, сид-фразу переписывают с ошибками; владельцы сид-фраз и аппаратных кошельков спокойно наблюдают: «Мы же говорили — не ищите лёгких путей»; а сильнее всех растерялись те, кто не отличает белых хакеров от чёрных: у них пропали деньги из кошелька, и они даже не знают, кого благодарить.
$ATOM 1.37 бакса — падение на 8.8% за 7 дней; $INJ 8.2 бакса — рост на 17.8% за 5 дней. Один и тот же список спасённых, а результаты разные.
Выбирайте сторону: A — сначала спасаемся, а там посмотрим, кто победит, белые хакеры или чёрные / B — паническая распродажа — это шанс купить подешевле, если $ATOM упадёт ниже 1.3 — беру.
#Keplr #Web3Auth #БезопасностьКошелька
Сегодня в экосистеме Cosmos — настоящая гонка: хакеры крадут впереди, белые хакеры догоняют и перехватывают, а ваши монеты ждут приговора посередине.
Keplr только что признал: уязвимость Web3Auth привела к утечке приватных ключей пользователей, входивших через Google и Apple. Пострадали более 44 тысяч кошельков, в блокчейне уже отследили перевод на 6,01 миллиона долларов, а под ударом могли оказаться около 20% аккаунтов, созданных через соцсети. Команда призывает всех поскорее перевести оставшиеся средства на кошельки с сид-фразой: промедлите — баланс может обнулиться, а застейканные средства придётся ещё ждать.
Картина такая: пользователи Google-входа среди ночи переезжают — руки дрожат, сид-фразу переписывают с ошибками; владельцы сид-фраз и аппаратных кошельков спокойно наблюдают: «Мы же говорили — не ищите лёгких путей»; а сильнее всех растерялись те, кто не отличает белых хакеров от чёрных: у них пропали деньги из кошелька, и они даже не знают, кого благодарить.
$ATOM 1.37 бакса — падение на 8.8% за 7 дней; $INJ 8.2 бакса — рост на 17.8% за 5 дней. Один и тот же список спасённых, а результаты разные.
Выбирайте сторону: A — сначала спасаемся, а там посмотрим, кто победит, белые хакеры или чёрные / B — паническая распродажа — это шанс купить подешевле, если $ATOM упадёт ниже 1.3 — беру.
#Keplr #Web3Auth #БезопасностьКошелька
Keplr только что признал: уязвимость Web3Auth привела к утечке приватных ключей пользователей, входивших через Google и Apple. Пострадали более 44 тысяч кошельков, в блокчейне уже отследили перевод на 6,01 миллиона долларов, а под ударом могли оказаться около 20% аккаунтов, созданных через соцсети. Команда призывает всех поскорее перевести оставшиеся средства на кошельки с сид-фразой: промедлите — баланс может обнулиться, а застейканные средства придётся ещё ждать.
Картина такая: пользователи Google-входа среди ночи переезжают — руки дрожат, сид-фразу переписывают с ошибками; владельцы сид-фраз и аппаратных кошельков спокойно наблюдают: «Мы же говорили — не ищите лёгких путей»; а сильнее всех растерялись те, кто не отличает белых хакеров от чёрных: у них пропали деньги из кошелька, и они даже не знают, кого благодарить.
$ATOM 1.37 бакса — падение на 8.8% за 7 дней; $INJ 8.2 бакса — рост на 17.8% за 5 дней. Один и тот же список спасённых, а результаты разные.
Выбирайте сторону: A — сначала спасаемся, а там посмотрим, кто победит, белые хакеры или чёрные / B — паническая распродажа — это шанс купить подешевле, если $ATOM упадёт ниже 1.3 — беру.
#Keplr #Web3Auth #БезопасностьКошелька

См. перевод
Keplr这次被掏,别光盯着Keplr骂。
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
Keplr这次被掏,别光盯着Keplr骂。
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
5
·
--
#Keplr建议社交登录用户转移资产
После предупреждения было опустошено 86% кошельков
$AMZNB $TSMB
Keplr рекомендует пользователям, вошедшим через соцсети, перевести активы. Это не профилактическая мера, а попытка ограничить ущерб постфактум.
Данные блокчейна показывают: злоумышленники вывели не менее 6 миллионов долларов из более чем 44 000 кошельков Keplr, в которые входили через Google/Apple. Пострадали 8 сетей Cosmos. Keplr выпустил предупреждение 7 ноября в 04:38 UTC, но крупнейшая волна атак произошла через два часа после этого — её масштаб в шесть раз превысил масштаб первой волны. Если считать по числу кошельков, 86% пострадавших лишились средств уже после того, как увидели предупреждение.
Причина проста: приватные ключи уже утекли, поэтому отключение функции входа не остановит тех, у кого ключи уже есть. «Приостановка» защищает аккаунты, данные которых ещё не утекли, но не те, которые уже скомпрометированы.
#Keplr #Web3安全 #Cosmos
{future}(BNBUSDT)
{web3_wallet_create}(560xc6bff31bbfa84d3c05ad61d8ec47be8b31517777)
#Keplr建议社交登录用户转移资产
После предупреждения было опустошено 86% кошельков
$AMZNB $TSMB
Keplr рекомендует пользователям, вошедшим через соцсети, перевести активы. Это не профилактическая мера, а попытка ограничить ущерб постфактум.
Данные блокчейна показывают: злоумышленники вывели не менее 6 миллионов долларов из более чем 44 000 кошельков Keplr, в которые входили через Google/Apple. Пострадали 8 сетей Cosmos. Keplr выпустил предупреждение 7 ноября в 04:38 UTC, но крупнейшая волна атак произошла через два часа после этого — её масштаб в шесть раз превысил масштаб первой волны. Если считать по числу кошельков, 86% пострадавших лишились средств уже после того, как увидели предупреждение.
Причина проста: приватные ключи уже утекли, поэтому отключение функции входа не остановит тех, у кого ключи уже есть. «Приостановка» защищает аккаунты, данные которых ещё не утекли, но не те, которые уже скомпрометированы.
#Keplr #Web3安全 #Cosmos
После предупреждения было опустошено 86% кошельков
$AMZNB $TSMB
Keplr рекомендует пользователям, вошедшим через соцсети, перевести активы. Это не профилактическая мера, а попытка ограничить ущерб постфактум.
Данные блокчейна показывают: злоумышленники вывели не менее 6 миллионов долларов из более чем 44 000 кошельков Keplr, в которые входили через Google/Apple. Пострадали 8 сетей Cosmos. Keplr выпустил предупреждение 7 ноября в 04:38 UTC, но крупнейшая волна атак произошла через два часа после этого — её масштаб в шесть раз превысил масштаб первой волны. Если считать по числу кошельков, 86% пострадавших лишились средств уже после того, как увидели предупреждение.
Причина проста: приватные ключи уже утекли, поэтому отключение функции входа не остановит тех, у кого ключи уже есть. «Приостановка» защищает аккаунты, данные которых ещё не утекли, но не те, которые уже скомпрометированы.
#Keplr #Web3安全 #Cosmos
165
·
--
🚨 СРОЧНО: предупреждение безопасности Keplr! 🚨
Если вы входили в Keplr через Google / Apple — ПРОЧИТАЙТЕ ЭТО!
Уязвимость Web3Auth привела к утечке приватных ключей некоторых пользователей, вошедших через соцсети. Ваши средства могут быть под угрозой!
✅ СДЕЛАЙТЕ ЭТО СЕЙЧАС:
1. ПРЕКРАТИТЕ отправлять средства на старый кошелёк
2. ПЕРЕВЕДИТЕ активы на новый кошелёк с сид-фразой
3. ИСПОЛЬЗУЙТЕ аппаратный кошелёк для хранения крупных сумм
Не ждите — сначала защитите свои средства!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 СРОЧНО: предупреждение безопасности Keplr! 🚨
Если вы входили в Keplr через Google / Apple — ПРОЧИТАЙТЕ ЭТО!
Уязвимость Web3Auth привела к утечке приватных ключей некоторых пользователей, вошедших через соцсети. Ваши средства могут быть под угрозой!
✅ СДЕЛАЙТЕ ЭТО СЕЙЧАС:
1. ПРЕКРАТИТЕ отправлять средства на старый кошелёк
2. ПЕРЕВЕДИТЕ активы на новый кошелёк с сид-фразой
3. ИСПОЛЬЗУЙТЕ аппаратный кошелёк для хранения крупных сумм
Не ждите — сначала защитите свои средства!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
Если вы входили в Keplr через Google / Apple — ПРОЧИТАЙТЕ ЭТО!
Уязвимость Web3Auth привела к утечке приватных ключей некоторых пользователей, вошедших через соцсети. Ваши средства могут быть под угрозой!
✅ СДЕЛАЙТЕ ЭТО СЕЙЧАС:
1. ПРЕКРАТИТЕ отправлять средства на старый кошелёк
2. ПЕРЕВЕДИТЕ активы на новый кошелёк с сид-фразой
3. ИСПОЛЬЗУЙТЕ аппаратный кошелёк для хранения крупных сумм
Не ждите — сначала защитите свои средства!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
4
172

·
--
【Рыночное предупреждение】Утечка приватных ключей Keplr: пользователям, вошедшим через соцсети, следует перевести активы
Кошелёк Cosmos Keplr подтвердил, что из-за уязвимости инфраструктуры Web3Auth произошла утечка приватных ключей некоторых пользователей, вошедших через Google или Apple. Аккаунты, созданные с помощью мнемонической фразы или аппаратного кошелька, не затронуты. Официальная рекомендация: не переводите новые средства на исходный аккаунт и как можно скорее переместите оставшиеся активы, которые можно перевести, на аккаунт, созданный с помощью мнемонической фразы или аппаратного кошелька. Вы входите через соцсети или используете мнемоническую фразу?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Источник: Wu Blockchain)
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; перед выходом на рынок проявляйте осторожность.
【Рыночное предупреждение】Утечка приватных ключей Keplr: пользователям, вошедшим через соцсети, следует перевести активы
Кошелёк Cosmos Keplr подтвердил, что из-за уязвимости инфраструктуры Web3Auth произошла утечка приватных ключей некоторых пользователей, вошедших через Google или Apple. Аккаунты, созданные с помощью мнемонической фразы или аппаратного кошелька, не затронуты. Официальная рекомендация: не переводите новые средства на исходный аккаунт и как можно скорее переместите оставшиеся активы, которые можно перевести, на аккаунт, созданный с помощью мнемонической фразы или аппаратного кошелька. Вы входите через соцсети или используете мнемоническую фразу?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Источник: Wu Blockchain)
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; перед выходом на рынок проявляйте осторожность.
Кошелёк Cosmos Keplr подтвердил, что из-за уязвимости инфраструктуры Web3Auth произошла утечка приватных ключей некоторых пользователей, вошедших через Google или Apple. Аккаунты, созданные с помощью мнемонической фразы или аппаратного кошелька, не затронуты. Официальная рекомендация: не переводите новые средства на исходный аккаунт и как можно скорее переместите оставшиеся активы, которые можно перевести, на аккаунт, созданный с помощью мнемонической фразы или аппаратного кошелька. Вы входите через соцсети или используете мнемоническую фразу?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Источник: Wu Blockchain)
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; перед выходом на рынок проявляйте осторожность.
9

·
--
Проблема с кошельками Keplr, созданными через соцсети: у кого на самом деле ваши приватные ключи?
Если вы создали кошелёк Keplr, нажав «Войти через Google/Apple», прочитайте это.
7 ноября Keplr сообщил, что получил сообщения о несанкционированных переводах с некоторых аккаунтов, созданных через Google или Apple. Затем Web3Auth подтвердил наличие проблем с безопасностью своей инфраструктуры, затронувших некоторые встроенные кошельки, используемые Keplr. В последующем заявлении Keplr прямо использовал формулировку «утечка приватных ключей».
Важно различать несколько вещей:
1. По заявлению Keplr, кошельки, созданные с помощью мнемонической фразы или аппаратного кошелька, не затронуты.
2. Вход через Google/Apple приостановлен. Web3Auth сообщил, что вместе с партнёрами провёл «белую» миграцию средств из уязвимых, но ещё не взломанных кошельков, используя тот же путь, что и злоумышленники. Поэтому на некоторых счетах баланс мог уменьшиться или обнулиться — возможно, это спасательная операция, а не кража. Обработка застейканных и заблокированных активов занимает больше времени.
3. Ни одна из сторон пока не раскрыла количество затронутых кошельков и сумму потерь.
Официальный совет пользователям, которые могут быть затронуты: не переводите на этот аккаунт новые средства, а оставшиеся ликвидные активы переведите на аккаунт с мнемонической фразой или аппаратным кошельком. Доверяйте только официальным аккаунтам Keplr и Web3Auth, а любые ссылки из личных сообщений с предложением «помочь восстановить доступ» считайте фишинговыми.
«Без мнемонической фразы» означает, что не нужно запоминать 12 слов, но не то, что нет рисков: ключ просто хранится в другом месте. Прежде чем входить через соцсеть, спросите себя: кто генерирует приватный ключ, где он хранится и кто сможет им распорядиться в случае проблем?
#Keplr #钱包安全 #Web3
Проблема с кошельками Keplr, созданными через соцсети: у кого на самом деле ваши приватные ключи?
Если вы создали кошелёк Keplr, нажав «Войти через Google/Apple», прочитайте это.
7 ноября Keplr сообщил, что получил сообщения о несанкционированных переводах с некоторых аккаунтов, созданных через Google или Apple. Затем Web3Auth подтвердил наличие проблем с безопасностью своей инфраструктуры, затронувших некоторые встроенные кошельки, используемые Keplr. В последующем заявлении Keplr прямо использовал формулировку «утечка приватных ключей».
Важно различать несколько вещей:
1. По заявлению Keplr, кошельки, созданные с помощью мнемонической фразы или аппаратного кошелька, не затронуты.
2. Вход через Google/Apple приостановлен. Web3Auth сообщил, что вместе с партнёрами провёл «белую» миграцию средств из уязвимых, но ещё не взломанных кошельков, используя тот же путь, что и злоумышленники. Поэтому на некоторых счетах баланс мог уменьшиться или обнулиться — возможно, это спасательная операция, а не кража. Обработка застейканных и заблокированных активов занимает больше времени.
3. Ни одна из сторон пока не раскрыла количество затронутых кошельков и сумму потерь.
Официальный совет пользователям, которые могут быть затронуты: не переводите на этот аккаунт новые средства, а оставшиеся ликвидные активы переведите на аккаунт с мнемонической фразой или аппаратным кошельком. Доверяйте только официальным аккаунтам Keplr и Web3Auth, а любые ссылки из личных сообщений с предложением «помочь восстановить доступ» считайте фишинговыми.
«Без мнемонической фразы» означает, что не нужно запоминать 12 слов, но не то, что нет рисков: ключ просто хранится в другом месте. Прежде чем входить через соцсеть, спросите себя: кто генерирует приватный ключ, где он хранится и кто сможет им распорядиться в случае проблем?
#Keplr #钱包安全 #Web3
Если вы создали кошелёк Keplr, нажав «Войти через Google/Apple», прочитайте это.
7 ноября Keplr сообщил, что получил сообщения о несанкционированных переводах с некоторых аккаунтов, созданных через Google или Apple. Затем Web3Auth подтвердил наличие проблем с безопасностью своей инфраструктуры, затронувших некоторые встроенные кошельки, используемые Keplr. В последующем заявлении Keplr прямо использовал формулировку «утечка приватных ключей».
Важно различать несколько вещей:
1. По заявлению Keplr, кошельки, созданные с помощью мнемонической фразы или аппаратного кошелька, не затронуты.
2. Вход через Google/Apple приостановлен. Web3Auth сообщил, что вместе с партнёрами провёл «белую» миграцию средств из уязвимых, но ещё не взломанных кошельков, используя тот же путь, что и злоумышленники. Поэтому на некоторых счетах баланс мог уменьшиться или обнулиться — возможно, это спасательная операция, а не кража. Обработка застейканных и заблокированных активов занимает больше времени.
3. Ни одна из сторон пока не раскрыла количество затронутых кошельков и сумму потерь.
Официальный совет пользователям, которые могут быть затронуты: не переводите на этот аккаунт новые средства, а оставшиеся ликвидные активы переведите на аккаунт с мнемонической фразой или аппаратным кошельком. Доверяйте только официальным аккаунтам Keplr и Web3Auth, а любые ссылки из личных сообщений с предложением «помочь восстановить доступ» считайте фишинговыми.
«Без мнемонической фразы» означает, что не нужно запоминать 12 слов, но не то, что нет рисков: ключ просто хранится в другом месте. Прежде чем входить через соцсеть, спросите себя: кто генерирует приватный ключ, где он хранится и кто сможет им распорядиться в случае проблем?
#Keplr #钱包安全 #Web3
4

·
--
【Украли кошелёк, привязанный к Google! Keplr за ночь отключил вход через соцсети】
7 ноября популярный в Cosmos кошелёк Keplr приостановил вход через Google и Apple: с некоторых кошельков, созданных через аккаунты соцсетей, без разрешения перевели активы. Проблема затронула Web3Auth — сторонний сервис, отвечающий за вход через соцсети. Пользователи, использующие сид-фразу или аппаратный кошелёк, не пострадали. Не пополняйте такие аккаунты: все, кто пишет вам в личные сообщения под предлогом «помочь вернуть средства», — мошенники.
$ATOM $OSMO
#Keplr #Web3Auth #БезопасностьКошелька
【Украли кошелёк, привязанный к Google! Keplr за ночь отключил вход через соцсети】
7 ноября популярный в Cosmos кошелёк Keplr приостановил вход через Google и Apple: с некоторых кошельков, созданных через аккаунты соцсетей, без разрешения перевели активы. Проблема затронула Web3Auth — сторонний сервис, отвечающий за вход через соцсети. Пользователи, использующие сид-фразу или аппаратный кошелёк, не пострадали. Не пополняйте такие аккаунты: все, кто пишет вам в личные сообщения под предлогом «помочь вернуть средства», — мошенники.
$ATOM $OSMO
#Keplr #Web3Auth #БезопасностьКошелька
7 ноября популярный в Cosmos кошелёк Keplr приостановил вход через Google и Apple: с некоторых кошельков, созданных через аккаунты соцсетей, без разрешения перевели активы. Проблема затронула Web3Auth — сторонний сервис, отвечающий за вход через соцсети. Пользователи, использующие сид-фразу или аппаратный кошелёк, не пострадали. Не пополняйте такие аккаунты: все, кто пишет вам в личные сообщения под предлогом «помочь вернуть средства», — мошенники.
$ATOM $OSMO
#Keplr #Web3Auth #БезопасностьКошелька
40
·
--
На прошлой неделе после взлома Binance вся криптотусовка кричала: «Храните активы самостоятельно». На этой неделе самокастодиальное хранение дало сбой: со счетов Keplr, созданных через вход с Google/Apple, перевели средства без разрешения. Команда приостановила вход через соцсети и вместе с Web3Auth разбирается в произошедшем. Пользователи с сид-фразами и аппаратными кошельками не пострадали. Команда Akash призывает перевести $AKT в кошельки с полным самокастодиальным контролем; у стейкеров есть 21 день, чтобы помочь с восстановлением.
Если коротко, удобство входа через соцсети — это здорово, но вместе с ним вы доверяете третьей стороне механизм восстановления приватного ключа. На прошлой неделе проблема называлась «биржа хранит за вас», на этой — «способ входа хранит за вас». Названия разные, суть одна: каждое лишнее звено в цепочке доступа к ключу — ещё один риск. Запишите сид-фразу и спрячьте в ящик, крупные суммы держите на аппаратном кошельке. Может, и старомодно, зато надёжно.
В сфере ИИ выходные тоже выдались бурными: Marvell поглощает Lumentum за все свои акции; подразумеваемая стоимость предприятия — $115 млрд. Компания забирает себе весь лакомый кусок рынка оптических модулей. Microsoft сочла чипы Nvidia в дата-центрах Oracle устаревшими и постепенно отказывается от аренды, пересматривая обязательства по использованию внешних облачных сервисов. Intel дела обстоят ещё хуже: в четвёртом квартале акции рухнули на 57% — худший результат в S&P 500. Внутри индустрии ИИ идёт перетасовка: деньги уходят от тех, кто продаёт идеи, к тем, кто способен поставить продукт.
Предупреждение о рисках: танкеры в Ормузском проливе один за другим подрываются на минах; хуситы заявили об ударах по объектам Aramco в Эр-Рияде и Хурайсе. На горизонте всё ещё маячат новолуние 9 ноября и восьминедельное окно Трампа. На выходных ликвидность низкая — размер позиции важнее убеждённости.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #криптовалюта
На прошлой неделе после взлома Binance вся криптотусовка кричала: «Храните активы самостоятельно». На этой неделе самокастодиальное хранение дало сбой: со счетов Keplr, созданных через вход с Google/Apple, перевели средства без разрешения. Команда приостановила вход через соцсети и вместе с Web3Auth разбирается в произошедшем. Пользователи с сид-фразами и аппаратными кошельками не пострадали. Команда Akash призывает перевести $AKT в кошельки с полным самокастодиальным контролем; у стейкеров есть 21 день, чтобы помочь с восстановлением.
Если коротко, удобство входа через соцсети — это здорово, но вместе с ним вы доверяете третьей стороне механизм восстановления приватного ключа. На прошлой неделе проблема называлась «биржа хранит за вас», на этой — «способ входа хранит за вас». Названия разные, суть одна: каждое лишнее звено в цепочке доступа к ключу — ещё один риск. Запишите сид-фразу и спрячьте в ящик, крупные суммы держите на аппаратном кошельке. Может, и старомодно, зато надёжно.
В сфере ИИ выходные тоже выдались бурными: Marvell поглощает Lumentum за все свои акции; подразумеваемая стоимость предприятия — $115 млрд. Компания забирает себе весь лакомый кусок рынка оптических модулей. Microsoft сочла чипы Nvidia в дата-центрах Oracle устаревшими и постепенно отказывается от аренды, пересматривая обязательства по использованию внешних облачных сервисов. Intel дела обстоят ещё хуже: в четвёртом квартале акции рухнули на 57% — худший результат в S&P 500. Внутри индустрии ИИ идёт перетасовка: деньги уходят от тех, кто продаёт идеи, к тем, кто способен поставить продукт.
Предупреждение о рисках: танкеры в Ормузском проливе один за другим подрываются на минах; хуситы заявили об ударах по объектам Aramco в Эр-Рияде и Хурайсе. На горизонте всё ещё маячат новолуние 9 ноября и восьминедельное окно Трампа. На выходных ликвидность низкая — размер позиции важнее убеждённости.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #криптовалюта
Если коротко, удобство входа через соцсети — это здорово, но вместе с ним вы доверяете третьей стороне механизм восстановления приватного ключа. На прошлой неделе проблема называлась «биржа хранит за вас», на этой — «способ входа хранит за вас». Названия разные, суть одна: каждое лишнее звено в цепочке доступа к ключу — ещё один риск. Запишите сид-фразу и спрячьте в ящик, крупные суммы держите на аппаратном кошельке. Может, и старомодно, зато надёжно.
В сфере ИИ выходные тоже выдались бурными: Marvell поглощает Lumentum за все свои акции; подразумеваемая стоимость предприятия — $115 млрд. Компания забирает себе весь лакомый кусок рынка оптических модулей. Microsoft сочла чипы Nvidia в дата-центрах Oracle устаревшими и постепенно отказывается от аренды, пересматривая обязательства по использованию внешних облачных сервисов. Intel дела обстоят ещё хуже: в четвёртом квартале акции рухнули на 57% — худший результат в S&P 500. Внутри индустрии ИИ идёт перетасовка: деньги уходят от тех, кто продаёт идеи, к тем, кто способен поставить продукт.
Предупреждение о рисках: танкеры в Ормузском проливе один за другим подрываются на минах; хуситы заявили об ударах по объектам Aramco в Эр-Рияде и Хурайсе. На горизонте всё ещё маячат новолуние 9 ноября и восьминедельное окно Трампа. На выходных ликвидность низкая — размер позиции важнее убеждённости.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #криптовалюта
346
·
--
Скажу то, что может кого-то задеть: «Войти в кошелёк одним нажатием через Google/Apple» по сути означает доверить третьей стороне хранение ключей.
Сегодня ранним утром Keplr сообщил, что на некоторых аккаунтах, созданных через вход с помощью Google/Apple, произошли несанкционированные переводы. Вход временно приостановлен. Сообщается, что инцидент безопасности произошёл у Web3Auth, стоящей за этой функцией. По предварительной оценке основателя, затронуто около 20% аккаунтов с входом через соцсети, но реально воспользовались уязвимостью лишь на некоторых из них (оценка предварительная, ещё требует подтверждения). Пользователи мнемонических фраз или аппаратных кошельков не пострадали.
Лично я считаю, что между удобством и полным контролем над своими приватными ключами действительно приходится выбирать что-то одно. Если вы пользуетесь кошельком с входом через соцсети, пока не переводите туда новые средства, не спешите импортировать его заново в другом месте и ни в коем случае не нажимайте на ссылки из личных сообщений с предложениями «помочь восстановить доступ».
У скольких из вас кошельки созданы через вход в соцсети? Честно говоря, мне самому захотелось всё перепроверить. DYOR
#自托管 #钱包安全 #Keplr
Скажу то, что может кого-то задеть: «Войти в кошелёк одним нажатием через Google/Apple» по сути означает доверить третьей стороне хранение ключей.
Сегодня ранним утром Keplr сообщил, что на некоторых аккаунтах, созданных через вход с помощью Google/Apple, произошли несанкционированные переводы. Вход временно приостановлен. Сообщается, что инцидент безопасности произошёл у Web3Auth, стоящей за этой функцией. По предварительной оценке основателя, затронуто около 20% аккаунтов с входом через соцсети, но реально воспользовались уязвимостью лишь на некоторых из них (оценка предварительная, ещё требует подтверждения). Пользователи мнемонических фраз или аппаратных кошельков не пострадали.
Лично я считаю, что между удобством и полным контролем над своими приватными ключами действительно приходится выбирать что-то одно. Если вы пользуетесь кошельком с входом через соцсети, пока не переводите туда новые средства, не спешите импортировать его заново в другом месте и ни в коем случае не нажимайте на ссылки из личных сообщений с предложениями «помочь восстановить доступ».
У скольких из вас кошельки созданы через вход в соцсети? Честно говоря, мне самому захотелось всё перепроверить. DYOR
#自托管 #钱包安全 #Keplr
Сегодня ранним утром Keplr сообщил, что на некоторых аккаунтах, созданных через вход с помощью Google/Apple, произошли несанкционированные переводы. Вход временно приостановлен. Сообщается, что инцидент безопасности произошёл у Web3Auth, стоящей за этой функцией. По предварительной оценке основателя, затронуто около 20% аккаунтов с входом через соцсети, но реально воспользовались уязвимостью лишь на некоторых из них (оценка предварительная, ещё требует подтверждения). Пользователи мнемонических фраз или аппаратных кошельков не пострадали.
Лично я считаю, что между удобством и полным контролем над своими приватными ключами действительно приходится выбирать что-то одно. Если вы пользуетесь кошельком с входом через соцсети, пока не переводите туда новые средства, не спешите импортировать его заново в другом месте и ни в коем случае не нажимайте на ссылки из личных сообщений с предложениями «помочь восстановить доступ».
У скольких из вас кошельки созданы через вход в соцсети? Честно говоря, мне самому захотелось всё перепроверить. DYOR
#自托管 #钱包安全 #Keplr
AAPL-0,16%
GOOGUS+1,10%
73
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 86,515
301 обсуждают
2
#fomcотслеживание
Просмотров: 62,619
552 обсуждают
3
#BinanceReopensWithdrawalsForHYPE&APT
Просмотров: 9,217
254 обсуждают
4
#SouthKoreaDraftLawTargets15To20%ShareholderCap
Просмотров: 16,054
205 обсуждают
5
#TradFiForBeginners
Просмотров: 124,077
1,308 обсуждают
6
#KeplrAdvisesSocialLoginUsersToTransferAssets
Просмотров: 15,876
274 обсуждают
7
#TetherPlans€28.8MForJuventusCapitalIncrease
Просмотров: 8,512
210 обсуждают
8
#JobsReportRaisesHikeOdds
Просмотров: 719,632
4,158 обсуждают
9
#CPITestsDecemberRateOutlook
Просмотров: 264,090
1,688 обсуждают
10
#US Data Center Rules May Constrain AI Expansion
Просмотров: 104,685
253 обсуждают