

#eip7702
eip7702
Просмотров: 23,610
50 обсуждают
Популярные
Новые

·
--
Статья
🚨 How Eip-7702 Hacked Binance Hot Wallet 🚨The 3-Minute Heist: How EIP-7702 Turned a Wallet Into Its Own Robber
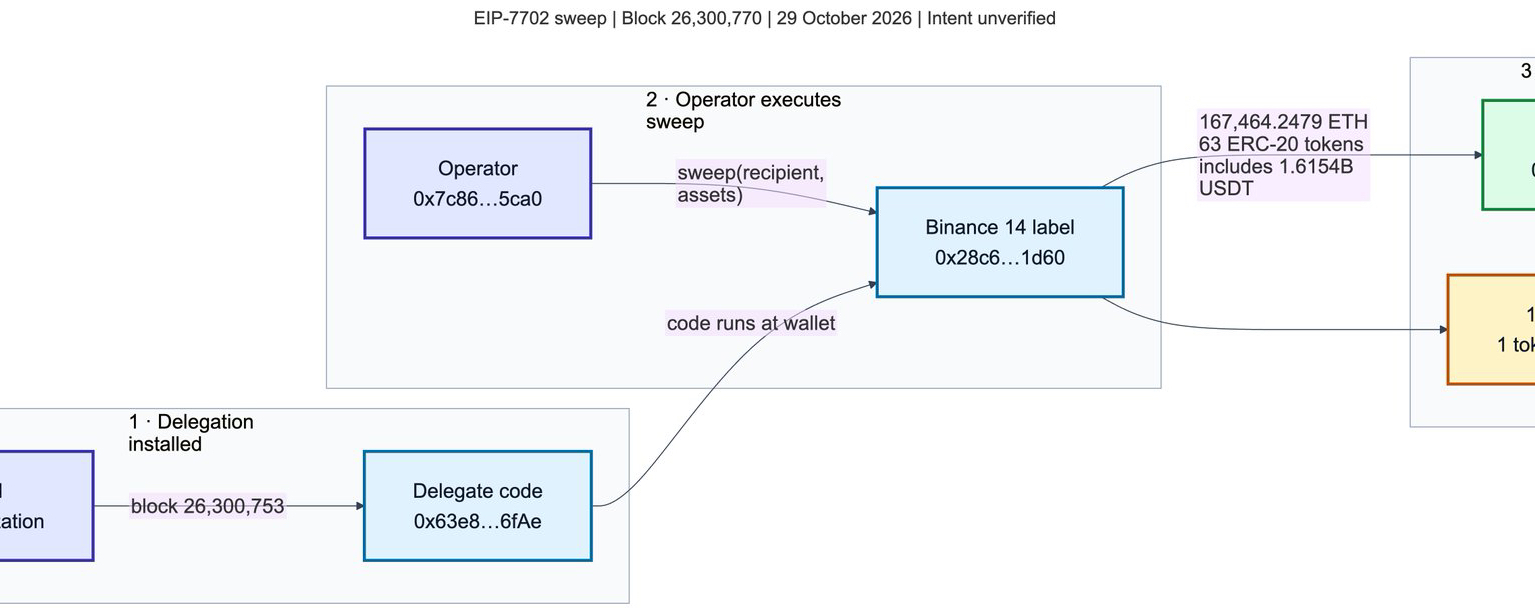
Three minutes and twenty-four seconds. That is all it took for 167,464 ETH and 63 tokens, including 1.615B USDT, to vanish from a Binance-labeled wallet after a single signed message installed an EIP-7702 delegation. Security researcher Odysseus of phylax.systems mapped the entire attack on-chain in a thread that is now going viral.
The timeline is chilling.
20:20:59 UTC: an EIP-7702 delegation authorization is installed on the wallet. 20:24:23: a different address calls sweep(). The wallet's own execution context now runs the attacker's contract, draining everything to 0x027…2ffe. Then at 20:41:23, it gets worse: the delegated wallet uses its owner role on a separate smart wallet to move another 780M USDC.
Why is this so dangerous? EIP-7702 lets a normal wallet temporarily run smart-contract code. The catch: the delegation persists, and that code can keep authorizing transfers without the owner ever signing again. The attacker's delegate even hard-coded a Tornado Cash-funded operator and rejected unrelated callers. This was a precision operation, not spray-and-pray.
The open question is how the signature was obtained: a stolen private key, or a malicious authorization tricked out of the owner. Either way, the lesson is the same.
Protect yourself:
1. Never sign an opaque authorization message you do not fully understand, especially anything mentioning delegation.
2. Check what code your address is delegated to and revoke anything you do not recognize immediately.
3. Split your holdings: hot wallets for activity, cold wallets for size.
4. Remember that delegated code inherits your permissions, including owner roles on other contracts.
One signature. No second confirmation. Over $2.4B in stablecoins alone, gone in under four minutes. EIP-7702 is powerful, and that power cuts both ways.
#Ethereum #EIP7702 #CryptoSecurity #DeFi
🚨 How Eip-7702 Hacked Binance Hot Wallet 🚨
The 3-Minute Heist: How EIP-7702 Turned a Wallet Into Its Own Robber
Three minutes and twenty-four seconds. That is all it took for 167,464 ETH and 63 tokens, including 1.615B USDT, to vanish from a Binance-labeled wallet after a single signed message installed an EIP-7702 delegation. Security researcher Odysseus of phylax.systems mapped the entire attack on-chain in a thread that is now going viral.
The timeline is chilling.
20:20:59 UTC: an EIP-7702 delegation authorization is installed on the wallet. 20:24:23: a different address calls sweep(). The wallet's own execution context now runs the attacker's contract, draining everything to 0x027…2ffe. Then at 20:41:23, it gets worse: the delegated wallet uses its owner role on a separate smart wallet to move another 780M USDC.
Why is this so dangerous? EIP-7702 lets a normal wallet temporarily run smart-contract code. The catch: the delegation persists, and that code can keep authorizing transfers without the owner ever signing again. The attacker's delegate even hard-coded a Tornado Cash-funded operator and rejected unrelated callers. This was a precision operation, not spray-and-pray.
The open question is how the signature was obtained: a stolen private key, or a malicious authorization tricked out of the owner. Either way, the lesson is the same.
Protect yourself:
1. Never sign an opaque authorization message you do not fully understand, especially anything mentioning delegation.
2. Check what code your address is delegated to and revoke anything you do not recognize immediately.
3. Split your holdings: hot wallets for activity, cold wallets for size.
4. Remember that delegated code inherits your permissions, including owner roles on other contracts.
One signature. No second confirmation. Over $2.4B in stablecoins alone, gone in under four minutes. EIP-7702 is powerful, and that power cuts both ways.
#Ethereum #EIP7702 #CryptoSecurity #DeFi
410
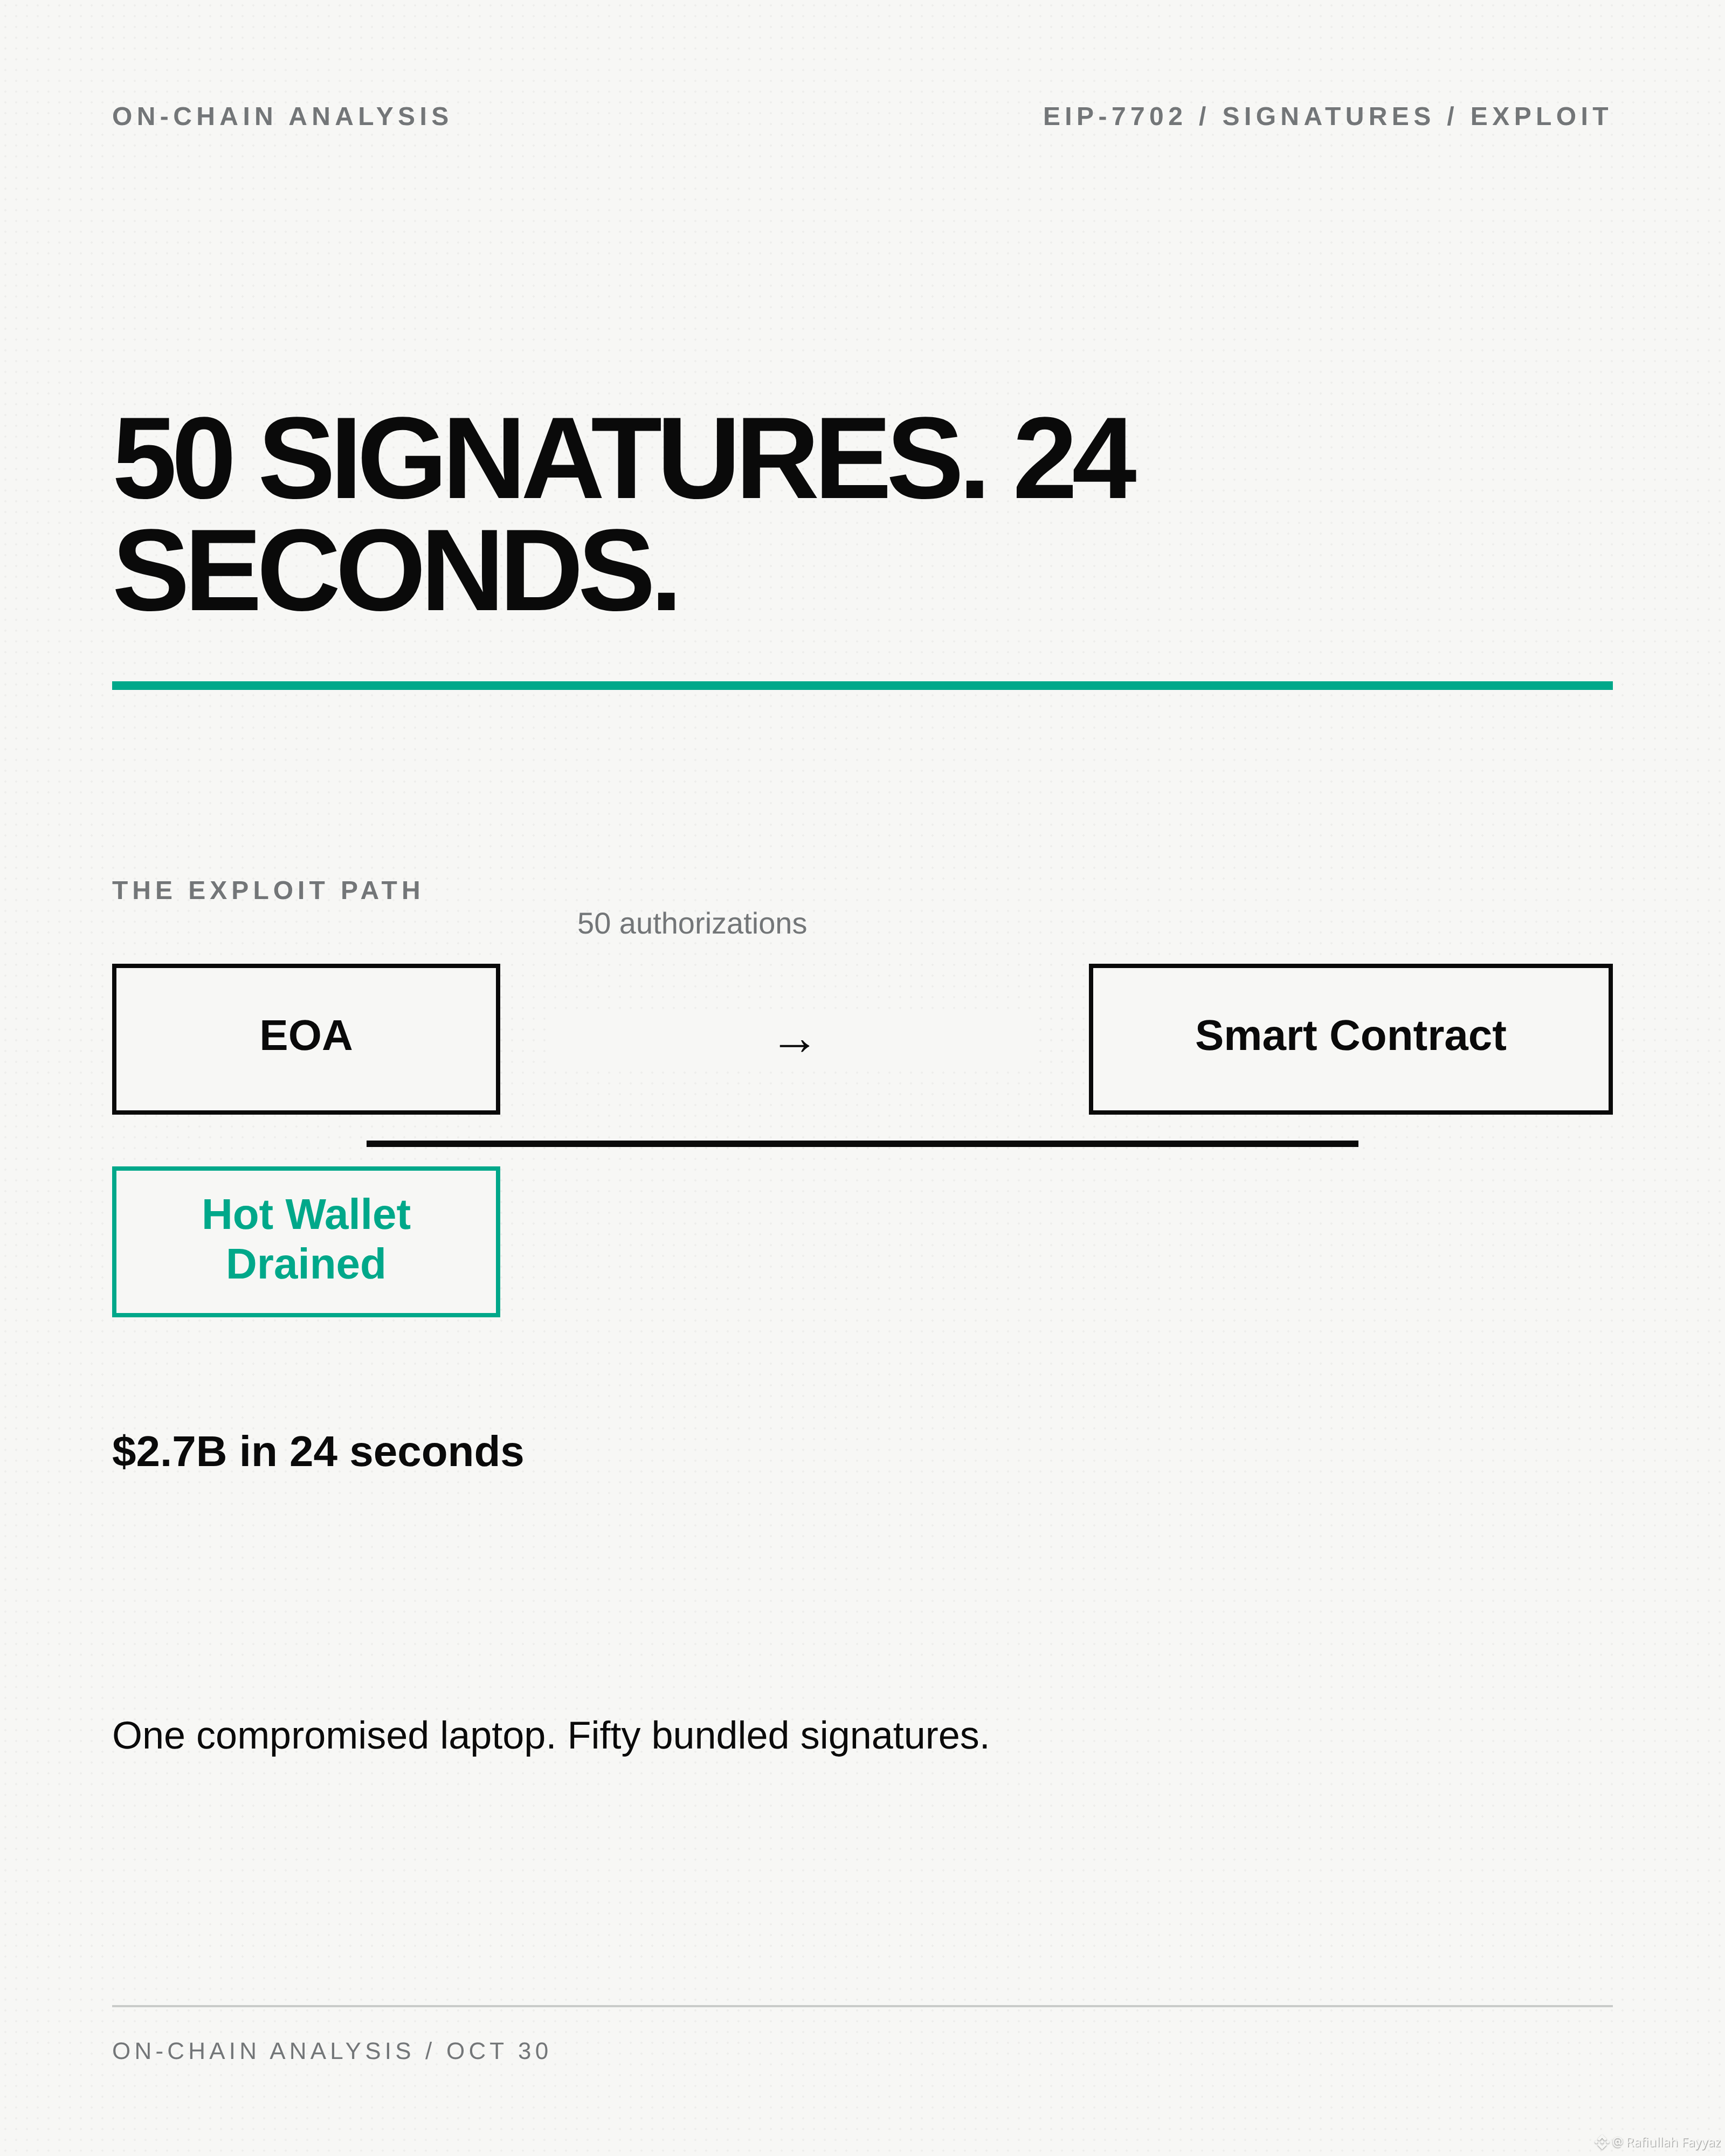
50 SIGNATURES. 24 SECONDS.
$2.7 billion left Binance 14 in 24 seconds.
The attacker didn't steal a private key. They bundled 50 EIP-7702 authorizations into one transaction. Each signature handed wallet control to the same smart contract. Once all 50 were in, the hot wallet drained.
This is the first major exploit using EIP-7702 at this scale. The standard lets an externally owned account delegate to a smart contract. Useful for account abstraction. Catastrophic when the signing process is compromised.
Binance says the laptop was the entry point. But the signature bundling was the weapon.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 SIGNATURES. 24 SECONDS.
$2.7 billion left Binance 14 in 24 seconds.
The attacker didn't steal a private key. They bundled 50 EIP-7702 authorizations into one transaction. Each signature handed wallet control to the same smart contract. Once all 50 were in, the hot wallet drained.
This is the first major exploit using EIP-7702 at this scale. The standard lets an externally owned account delegate to a smart contract. Useful for account abstraction. Catastrophic when the signing process is compromised.
Binance says the laptop was the entry point. But the signature bundling was the weapon.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
279

·
--
ONE SIGNATURE. COULD SOMEONE MOVE YOUR FUNDS WITHOUT ASKING AGAIN? 🔐
That is a real risk with malicious EIP-7702 delegation. But seeing “EIP-7702” on your wallet does NOT automatically mean you have been hacked
Here is the simple explanation 👇
A regular wallet uses your private key to sign transactions
EIP-7702 lets that same wallet address run smart contract code, adding features such as bundled transactions, sponsored gas and programmable permissions
Think of it as installing an assistant inside your wallet
A trusted assistant follows secure rules. A malicious one could let an attacker move assets without another confirmation from you
How does that happen?
• You are tricked into signing an authorization pointing to malicious code
• Your private key is stolen, allowing the attacker to sign it
• The delegated code contains a vulnerability
Simply knowing your public address is not enough to install a delegation. A valid authorization signature is required
Three misunderstandings worth correcting:
❌ “EIP-7702 was created for hackers”
It was designed to improve wallet functionality. The danger depends on the code and its permissions
❌ “Delegation cannot be revoked”
The protocol allows it to be cleared with a valid authorization to the zero address. Your wallet interface may not support every case
❌ “Revoking token approvals removes everything”
Token approvals and EIP-7702 delegation are different permissions. Removing one does not automatically remove the other
Most importantly: if your private key is compromised, revoking delegation does not make that key safe again. The attacker can sign again
Check the actual delegated contract, not just its displayed name. Use official wallet tools, and never trust a random “fix your wallet” link
Before signing, ask:
“Am I approving one action—or changing how my wallet can operate?”
Source: Ethereum EIP-7702 specification
#EIP7702 $BTC $ETH $BNB
2
456

·
--
🚨 EIP-7702 didn’t cause the Binance hack, but may have amplified losses. Security experts suggest attackers could drain wallets without this upgrade, yet it may have helped bypass withdrawal safeguards on ETH.
The upgrade’s account abstraction features might have provided attackers new vectors to circumvent security protocols.
Implication: Heightened risk for ETH holders during active upgrades.
💭 Is your ETH exposure protected against account abstraction risks? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
1

·
--
Статья
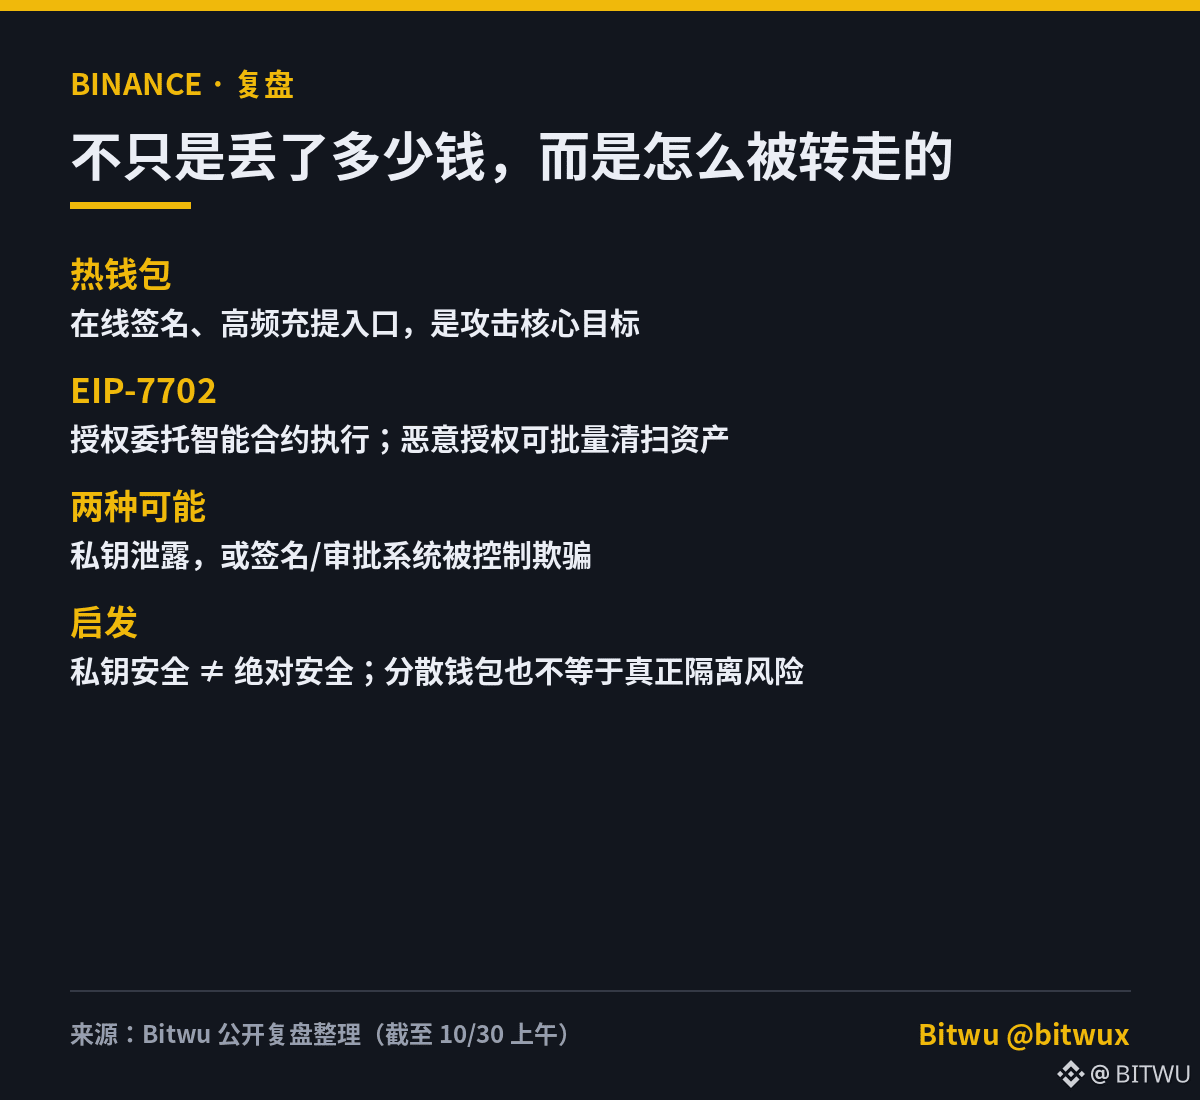
Binance 热钱包安全事件复盘:数十亿美元是怎么被转走的?根据目前公开的链上分析,涉及多个热钱包的异常资金流出规模可能达到 55—60 亿美元。如果最终确认,这可能成为加密行业历史上规模最大的盗币事件。
先说明:这个金额目前仍是第三方估算,不是币安确认的最终损失。目前已有约 30 亿美元相关资产被核实冻结,币安也宣布暂停充提并展开安全调查。
最值得关注的,其实不是黑客转走了多少钱,而是他们究竟怎么做到的。
1️⃣ 黑客究竟做了什么?
交易所每天要处理大量充提,需要能在线签名的热钱包。这让业务能跑起来,也让热钱包成为攻击目标。
安全机构 Blockaid 的分析显示,攻击者事先部署了恶意智能合约,还做了多次小额测试。北京时间 10 月 30 日凌晨 4:20 左右,攻击者向 Binance 14 热钱包提交一组特殊授权;大约四分钟后,大规模转账开始。
仅首批转出,就涉及大约 16.7 万枚 ETH、16.15 亿枚 USDT,以及数十种其他代币。随后其他钱包也出现异常转出。这不是简单转账,而是有准备、有自动化程序参与的攻击。
2️⃣ 黑客到底是怎么拿到钱的?
关键技术线索是以太坊 EIP-7702:允许普通钱包经授权后,委托一段智能合约代码执行操作。方便批量交易,也带来新的权限风险。
可以这样理解:你有一个保险柜,现在可以签署授权书,让一台机器按规则管理里面的东西。如果签下的是恶意授权,机器就会按攻击者的规则不断搬走资产。
链上分析显示 Binance 14 出现了这类恶意委托。黑客还一次提交了 50 条不同交易序号的授权,最终有一条成功生效,随后恶意程序开始批量清扫资产。
但 EIP-7702 授权本身仍需要有效签名。真正要查的是:攻击者怎样拿到了这份有效授权?目前两种主要可能——私钥真的泄露;或者私钥没被直接偷走,但签名/审批系统被控制或欺骗。
3️⃣ 黑客可能来自哪里?
很多人联想到 Lazarus。2025 年 Bybit 约 15 亿美元盗币事件,FBI 后来归因朝鲜相关攻击者。手法相似不等于同一组织。目前没有足够公开证据,把这次事件明确归因于 Lazarus 或任何特定国家。
从准备程度、多钱包操作和后续资金处理看,更像具备较强技术和组织能力的攻击者,而不是临时起意。
4️⃣ 这么多资产,黑客能全部拿走吗?
不一定。要区分:被转走的钱、被冻结的钱、最终无法追回的钱。USDT/USDC 等可由发行方冻结;ETH/BTC 等原生资产不能简单靠拉黑地址追回。
公开分析显示,攻击者在转移后又做了地址拆分、代币兑换,甚至用 Aave 抵押部分稳定币借出 ETH,增加了追踪和处置复杂度。
所以现在说盗走了 60 亿,或最终缺口是多少,都还为时过早。
5️⃣ 这次事件给我们什么启发?
1)私钥安全不等于资产绝对安全。若签名请求、审批流程被操纵,或已获授权被滥用,同样可能产生有效链上交易。安全必须覆盖整个授权过程。
2)分散钱包不一定等于真正分散风险。若多个钱包共享同一套签名服务、审批系统或管理权限,一个关键环节被攻破,就可能影响多个钱包。
3)交易所安全,不只看它会不会出事,更看出事以后有没有能力承担责任。币安已表示会承担相关损失,并推进冻结与调查。还要继续盯:入口是否找到、风险是否隔离、提现何时安全恢复、缺口如何补足。
赚钱需要判断力;留住钱,需要一套能经受意外的安全结构。对想在 Crypto 长期生存的人来说,后者可能更重要。
注:依据截至 2026 年 10 月 30 日上午的公开信息整理,金额及攻击归因仍可能随调查更新。
$BNB $ETH $BTC
#币安 #安全复盘 #EIP7702 #资产安全
Binance 热钱包安全事件复盘:数十亿美元是怎么被转走的?
根据目前公开的链上分析,涉及多个热钱包的异常资金流出规模可能达到 55—60 亿美元。如果最终确认,这可能成为加密行业历史上规模最大的盗币事件。
先说明:这个金额目前仍是第三方估算,不是币安确认的最终损失。目前已有约 30 亿美元相关资产被核实冻结,币安也宣布暂停充提并展开安全调查。
最值得关注的,其实不是黑客转走了多少钱,而是他们究竟怎么做到的。
1️⃣ 黑客究竟做了什么?
交易所每天要处理大量充提,需要能在线签名的热钱包。这让业务能跑起来,也让热钱包成为攻击目标。
安全机构 Blockaid 的分析显示,攻击者事先部署了恶意智能合约,还做了多次小额测试。北京时间 10 月 30 日凌晨 4:20 左右,攻击者向 Binance 14 热钱包提交一组特殊授权;大约四分钟后,大规模转账开始。
仅首批转出,就涉及大约 16.7 万枚 ETH、16.15 亿枚 USDT,以及数十种其他代币。随后其他钱包也出现异常转出。这不是简单转账,而是有准备、有自动化程序参与的攻击。
2️⃣ 黑客到底是怎么拿到钱的?
关键技术线索是以太坊 EIP-7702:允许普通钱包经授权后,委托一段智能合约代码执行操作。方便批量交易,也带来新的权限风险。
可以这样理解:你有一个保险柜,现在可以签署授权书,让一台机器按规则管理里面的东西。如果签下的是恶意授权,机器就会按攻击者的规则不断搬走资产。
链上分析显示 Binance 14 出现了这类恶意委托。黑客还一次提交了 50 条不同交易序号的授权,最终有一条成功生效,随后恶意程序开始批量清扫资产。
但 EIP-7702 授权本身仍需要有效签名。真正要查的是:攻击者怎样拿到了这份有效授权?目前两种主要可能——私钥真的泄露;或者私钥没被直接偷走,但签名/审批系统被控制或欺骗。
3️⃣ 黑客可能来自哪里?
很多人联想到 Lazarus。2025 年 Bybit 约 15 亿美元盗币事件,FBI 后来归因朝鲜相关攻击者。手法相似不等于同一组织。目前没有足够公开证据,把这次事件明确归因于 Lazarus 或任何特定国家。
从准备程度、多钱包操作和后续资金处理看,更像具备较强技术和组织能力的攻击者,而不是临时起意。
4️⃣ 这么多资产,黑客能全部拿走吗?
不一定。要区分:被转走的钱、被冻结的钱、最终无法追回的钱。USDT/USDC 等可由发行方冻结;ETH/BTC 等原生资产不能简单靠拉黑地址追回。
公开分析显示,攻击者在转移后又做了地址拆分、代币兑换,甚至用 Aave 抵押部分稳定币借出 ETH,增加了追踪和处置复杂度。
所以现在说盗走了 60 亿,或最终缺口是多少,都还为时过早。
5️⃣ 这次事件给我们什么启发?
1)私钥安全不等于资产绝对安全。若签名请求、审批流程被操纵,或已获授权被滥用,同样可能产生有效链上交易。安全必须覆盖整个授权过程。
2)分散钱包不一定等于真正分散风险。若多个钱包共享同一套签名服务、审批系统或管理权限,一个关键环节被攻破,就可能影响多个钱包。
3)交易所安全,不只看它会不会出事,更看出事以后有没有能力承担责任。币安已表示会承担相关损失,并推进冻结与调查。还要继续盯:入口是否找到、风险是否隔离、提现何时安全恢复、缺口如何补足。
赚钱需要判断力;留住钱,需要一套能经受意外的安全结构。对想在 Crypto 长期生存的人来说,后者可能更重要。
注:依据截至 2026 年 10 月 30 日上午的公开信息整理,金额及攻击归因仍可能随调查更新。
$BNB $ETH $BTC
#币安 #安全复盘 #EIP7702 #资产安全
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.4k

·
--
说白了,这次不是私钥被偷,是签名系统被人当提款机使了。TRM Labs的时间线:10月29日20:05 UTC开动,20分钟,63.6亿美元从10条链的币安钱包被搬走,是Bybit被盗15亿的4倍多。币安初步调查也对得上:一台运维工程师的电脑被黑,黑手摸进内部服务容器提交提币请求,没发现私钥泄露。最绝的是以太坊这段:黑手让币安签名系统一口气签了50份EIP-7702预授权,挨着序号排开总有一份撞上,Binance 14当场变成黑手的扫地机器人,一笔卷走167,464枚$ETH加16.15亿USDT,只剩1枚ETH,补货后又被扫。TRM和Chainalysis都指向朝鲜TraderTraitor,币安自己还没点名。冻住的约30亿全是能冻的稳定币,Tether冻15.67亿、Circle冻8亿多;冻不住的$BTC、$ETH约24亿已脱手。SAFU里1.5万枚$BTC约12亿美元,不到损失五分之一,剩下靠币安家底兜。个人观点,仅供参考。提币恢复后你是第一时间提走自托管,还是继续放币安赌它全额兜底?评论区站队。
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
说白了,这次不是私钥被偷,是签名系统被人当提款机使了。TRM Labs的时间线:10月29日20:05 UTC开动,20分钟,63.6亿美元从10条链的币安钱包被搬走,是Bybit被盗15亿的4倍多。币安初步调查也对得上:一台运维工程师的电脑被黑,黑手摸进内部服务容器提交提币请求,没发现私钥泄露。最绝的是以太坊这段:黑手让币安签名系统一口气签了50份EIP-7702预授权,挨着序号排开总有一份撞上,Binance 14当场变成黑手的扫地机器人,一笔卷走167,464枚$ETH 加16.15亿USDT,只剩1枚ETH,补货后又被扫。TRM和Chainalysis都指向朝鲜TraderTraitor,币安自己还没点名。冻住的约30亿全是能冻的稳定币,Tether冻15.67亿、Circle冻8亿多;冻不住的$BTC 、$ETH 约24亿已脱手。SAFU里1.5万枚$BTC 约12亿美元,不到损失五分之一,剩下靠币安家底兜。个人观点,仅供参考。提币恢复后你是第一时间提走自托管,还是继续放币安赌它全额兜底?评论区站队。
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k

·
--
La propuesta EIP-7702 está dando de qué hablar en Ethereum.
Esta mejora permite que las billeteras comunes ejecuten código de contratos inteligentes. Básicamente, busca facilitar las transacciones por lotes y los pagos patrocinados.
Es un cambio interesante para la experiencia de usuario dentro de la red. Si esto se implementa, la forma de interactuar con los activos podría volverse mucho más sencilla.
¿Qué te parece este cambio para las billeteras?
$ETH #Ethereum #EIP7702
6

·
--
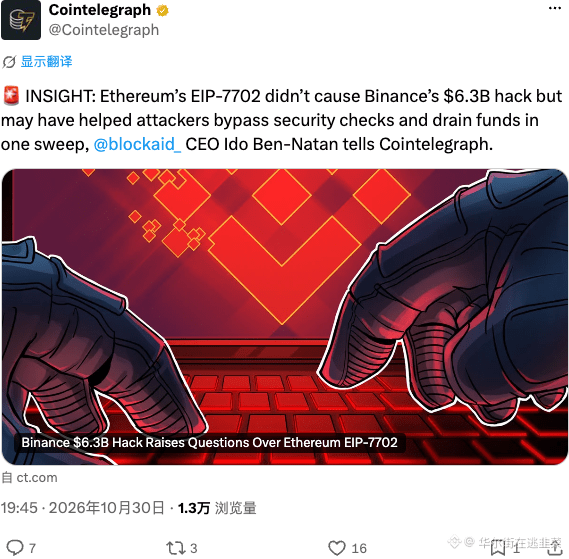
630亿黑单跟EIP-7702没关系,别炒作了。但这协议确实让黑客绕过安检,资金来去无踪,成了恶意操作的“加速器”。新标准再香,安全这根弦崩不住就是白搭。以后链上交互,先看风险再看收益。
$ETH #EIP7702
630亿黑单跟EIP-7702没关系,别炒作了。但这协议确实让黑客绕过安检,资金来去无踪,成了恶意操作的“加速器”。新标准再香,安全这根弦崩不住就是白搭。以后链上交互,先看风险再看收益。
$ETH #EIP7702
$ETH #EIP7702
13

EIP-7702 không gây hack Binance, nhưng có thể làm tăng lỗ
- Các chuyên gia bảo mật cho rằng attackers có thể rút tiền khỏi ví Binance mà không cần EIP-7702
- Ethereum upgrade EIP-7702 có thể giúp绕 qua các biện pháp rút tiền, làm tăng thiệt hại
- Sự kiện này chỉ ảnh hưởng đến cách tấn công, không phải nguyên nhân chính của hack
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
37

·
--
今天凌晨币安热钱包出事,很多人第一次听说 EIP-7702,先把这个词讲清楚:
1,它是什么:以太坊 Pectra 升级带来的功能,普通钱包可以签一张授权,把执行权临时交给一段智能合约代码,地址不变,好处是能批量操作、让别人代付 gas。
2,为什么这次被盯上:据 Blockaid 等复盘,攻击者在一笔交易里塞了 50 条连续序号的授权,只为撞上热钱包当时的那一个序号,一旦命中,恶意合约就能以钱包名义批量转走资产,而且委托不撤销会一直有效。
3,普通用户要防什么:第一,不签看不懂的授权,尤其是一次性打包很多操作的签名;第二,陌生网站让签名先停下来,核对它要委托给哪个合约;第三,定期检查并撤销不用的授权,大额资产尽量放冷钱包。
我的判断是,EIP-7702 本身不是后门,它是把钱包从只能转账的钥匙,升级成能执行程序的钥匙,钥匙变强了,签名前看清楚委托对象就成了必修课。你平时签名前会逐条看授权内容吗?
$ETH #EIP7702
21

·
--
58亿美元从币安热钱包直接蒸发,加密史上最大交易所失窃案就这么砸下来了。
10月30号凌晨4点24分,Binance 14热钱包往新地址转了167,464枚ETH,把约16.15亿USDT和63种代币也打包带走了。单笔25亿美元,40分钟后总流出干到56亿,直接把2025年Bybit那15亿美元的记录甩飞了。
最讽刺的是,这家号称安全团队全球最大、资产负债表最厚的交易所,被EIP-7702协议层漏洞直接捅穿。市场反应够直接,$ETH 24小时被砸掉5.33%,$BTC 跌破78500,6.29亿杠杆就地爆仓。
短期别急着接飞刀,抛压没那么快消化。要是EIP-7702只是交易所托管层这个面的事,链上协议倒还能喘口气。
#加密安全 #币安 #EIP7702
10月30号凌晨4点24分,Binance 14热钱包往新地址转了167,464枚ETH,把约16.15亿USDT和63种代币也打包带走了。单笔25亿美元,40分钟后总流出干到56亿,直接把2025年Bybit那15亿美元的记录甩飞了。
最讽刺的是,这家号称安全团队全球最大、资产负债表最厚的交易所,被EIP-7702协议层漏洞直接捅穿。市场反应够直接,$ETH 24小时被砸掉5.33%,$BTC 跌破78500,6.29亿杠杆就地爆仓。
短期别急着接飞刀,抛压没那么快消化。要是EIP-7702只是交易所托管层这个面的事,链上协议倒还能喘口气。
#加密安全 #币安 #EIP7702
361

刚看完神鱼复盘币安被盗的视频,后背有点凉:这不是临时起意,是排练过的抢劫。
凌晨4点20分,攻击者广播一笔含50项授权请求的交易,3分钟后开始批量转资产,多链合计约58亿美元。事前人家列了64种代币的转移清单,还用测试钱包演练了两次,最后一次离正式动手只有3个半小时。
用的是EIP-7702授权机制:慢雾余弦说机制本身没问题,是被借来批量盗币;Blockaid的CEO则怀疑签名系统被入侵,而非私钥被盗。核心问题至今没定论。
好消息是币安官方最新核实冻结已约30亿美元。但18270枚$BTC(约14.4亿)还没动,46.7万枚$ETH还攥在黑客手里。
你更怕哪种?A:清单列好、演练两次的有准备抢劫;B:签名环节出问题,再大的所也可能在你看不见的地方替你签字。评论区站队。
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
刚看完神鱼复盘币安被盗的视频,后背有点凉:这不是临时起意,是排练过的抢劫。
凌晨4点20分,攻击者广播一笔含50项授权请求的交易,3分钟后开始批量转资产,多链合计约58亿美元。事前人家列了64种代币的转移清单,还用测试钱包演练了两次,最后一次离正式动手只有3个半小时。
用的是EIP-7702授权机制:慢雾余弦说机制本身没问题,是被借来批量盗币;Blockaid的CEO则怀疑签名系统被入侵,而非私钥被盗。核心问题至今没定论。
好消息是币安官方最新核实冻结已约30亿美元。但18270枚$BTC (约14.4亿)还没动,46.7万枚$ETH 还攥在黑客手里。
你更怕哪种?A:清单列好、演练两次的有准备抢劫;B:签名环节出问题,再大的所也可能在你看不见的地方替你签字。评论区站队。
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
72

·
--
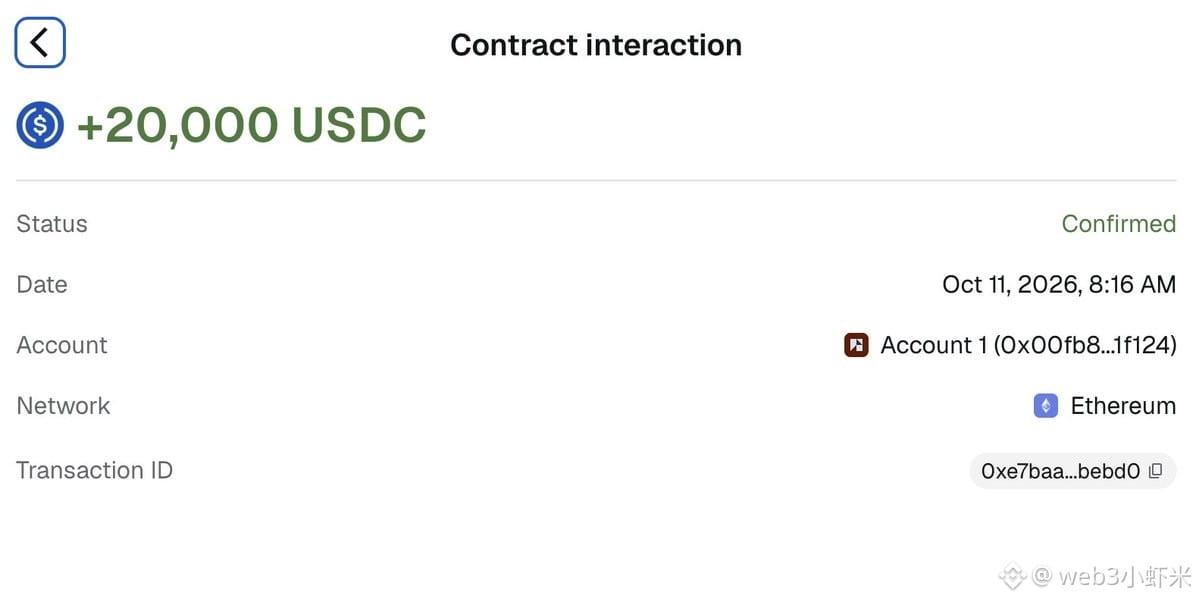
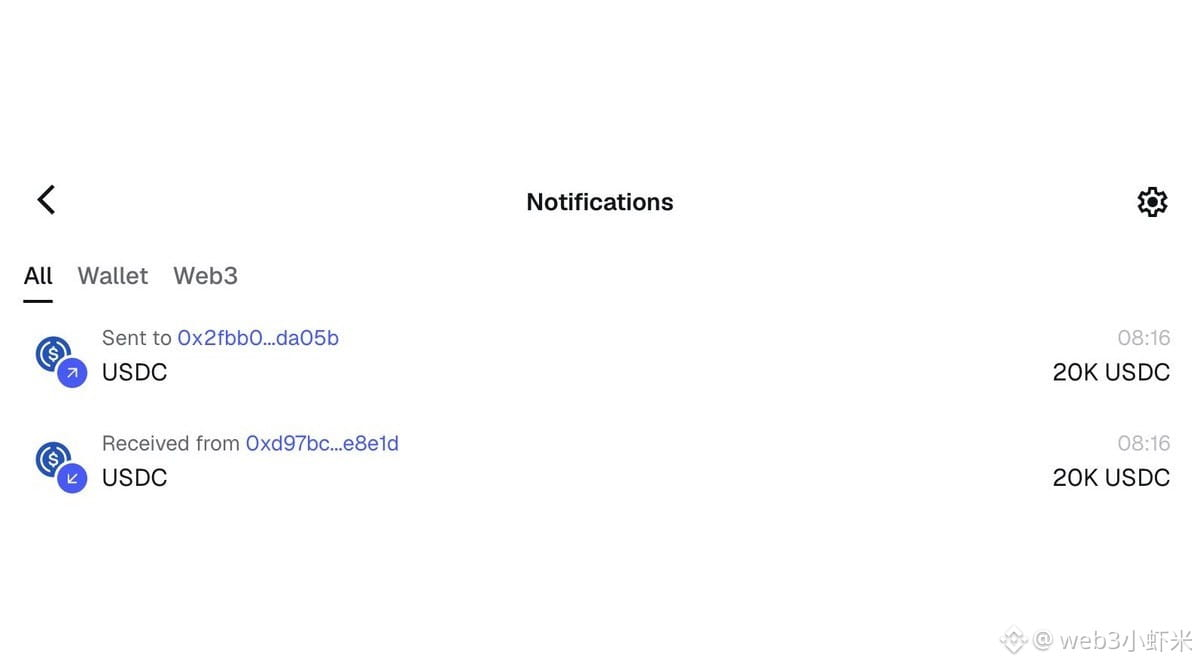
# 币安被盗手法复盘:50 项 EIP-7702 授权 3 分钟转走约 58 亿美元,归属疑云指向朝鲜但未经证实
- 手法复盘:据 Cobo 联合创始人神鱼从链上复盘,攻击者于北京时间 10 月 30 日凌晨 4:20 广播一笔包含 50 项授权请求的交易,约 3 分钟后开始批量转移资产,涉及以太坊、波场等多条链,按当时币价估算转移总额约 58 亿美元;事前已制定涵盖 64 种代币的转移清单,并用测试钱包演练两次,最后一次演练距正式攻击约 3 个半小时;攻击者还把部分 USDT 等可冻结资产换成 ETH,以规避发行方冻结。
- 签名环节成焦点:据安全公司 Blockaid 首席执行官初步评估,此次攻击指向签名基础设施被滥用,而非直接窃取私钥——50 项 EIP-7702 授权被打包进一笔交易,针对币安 Binance 14 热钱包,把控制权委托给清扫合约;该手法与 2025 年 2 月 Bybit 案高度相似,作案手法与朝鲜网络行动相关;但币安官方尚未确认具体攻击机制,归属说法未经官方证实。
- 资金仍在流转:据 Arkham 数据,攻击者钱包正通过 Uniswap 转移资产,并以被盗 USDT 为抵押在 Aave 借出至少 2 万枚 WETH(约 4400 万美元);Aave 已冻结其借贷市场,称合约本身未受影响、头寸仍超额抵押;Bybit 同日澄清未受此次事件影响,系统与充提正常。
- 现状提醒:币安充提与 Alpha 交易仍暂停,恢复时间未公布;BTC 约 7.8 万美元上下,BNB 约 699 美元。事件仍在发展中,冻结与损失数字各方口径不一,一切以币安官方核实口径为准;只认官方渠道,警惕假冒“解锁资金”的诈骗。
$BNB $BTC
#币安 #黑客攻击 #EIP7702
我的判断:对 BNB 短期偏看跌,因为攻击手法复盘指向签名环节风险尚未排除、充提恢复时间表未出,情绪修复仍需官方事后报告来确认。
来源:ChainCatcher 转引神鱼 / Cobo 链上复盘、CoinDesk 转引 Blockaid 与 Arkham 数据、CoinDesk 直播更新;攻击机制与归属均为初步评估,未经币安官方证实。仅供参考,不构成投资建议。
你觉得交易所接下来最该先修的是签名流程还是热钱包权限?点标签看实时行情,评论区聊聊。
608

·
--
Most people think a compromised wallet is a lost cause.
The reality is more nuanced.
In many cases, the assets are still there. The problem is execution.
The moment a victim sends gas to the compromised address, automated sweeper bots detect the incoming balance and immediately act on it. What should have been a simple recovery turns into another loss.
This is where transaction architecture becomes more important than wallet ownership itself.
MOBIUS69 is built around a simple idea: the compromised wallet should never need to receive gas in order to recover assets.
Using EIP-7702 execution, a separate Sponsor Wallet covers network fees while recovery actions are bundled into a single atomic transaction. Claims, withdrawals, protocol interactions, and asset transfers can be executed as one coordinated operation instead of multiple vulnerable steps.
What's interesting is that this changes the recovery process from a speed problem into a design problem.
For years, users were told to abandon compromised wallets because every recovery attempt exposed them to automated bots watching the network.
New execution models are showing that the challenge isn't always the assets themselves. Sometimes the challenge is finding a way to
interact with them without creating an opportunity for front-runners.
No architecture can guarantee success against every form of sophisticated execution strategy or Flashbots-based infrastructure, but it's fascinating to see how wallet recovery is evolving alongside the Ethereum execution layer.
The future of wallet security may not be defined only by how we protect private keys.
It may also be defined by how we execute transactions after things go wrong.
Built with this philosophy in mind: MOBIUS69.
#EIP7702
1
203

·
--
Статья
币安5.6亿美元级"闪电战"复盘:50个连号签名、64种代币清单、两次实战彩排——这不是黑客攻击,是一场排练好的战役10月30日凌晨4:20(北京时间),币安热钱包"金融级"防线失守——不是被盗一笔,是被系统化清扫:攻击者从10月28日就在准备gas费(37小时前)、用700万美元稳定币做两次实战彩排(最后一次在动手前3.5小时)、提前列好64种代币的搬运清单 。
翻译成人话:这不像黑客临时起意,更像一场战役级渗透的执行日——从彩排到总攻,全程不到37小时。
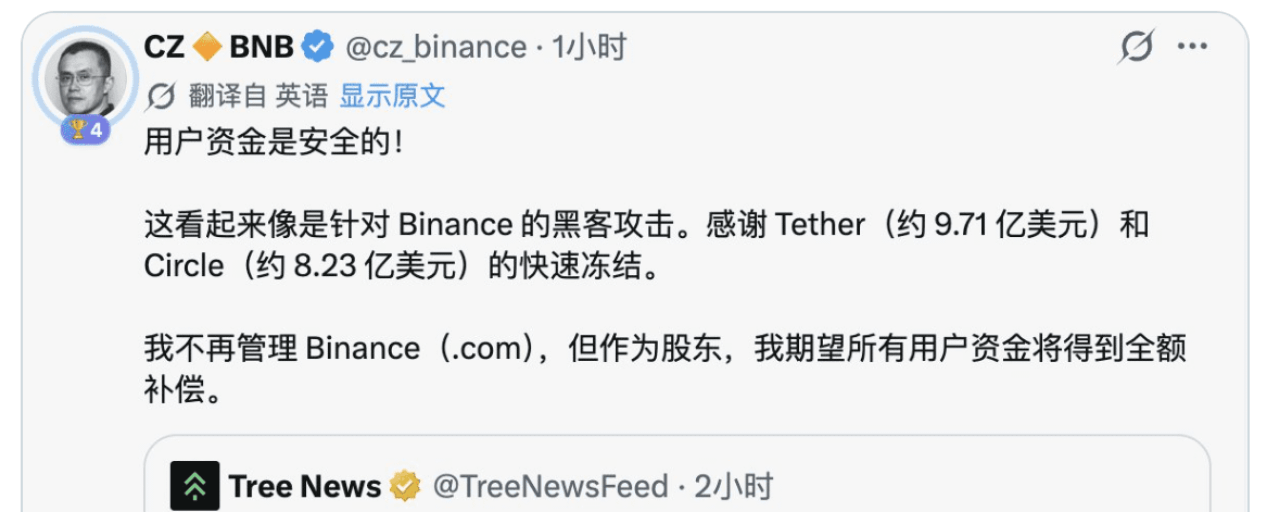
给损失上刻度(链上监测口径):流出总额约56.43亿美元——以太坊35.28亿、比特币14.49亿(18,270枚BTC被拆成19份分散转移)、波场6.28亿、Arbitrum/Optimism/Base合计3,800万 。但注意一个关键限定:流出≠被盗——币安截至目前只承认“潜在安全问题”、尚未确认总额与性质,CZ表态“很可能是黑客攻击、预计用户资金全额赔付” 。
另一组数字同样重要:Tether已冻结超15.67亿USDT、Circle冻结8.23亿USDC、Ripple冻结4,054万RLUSD——以太坊链上37.5亿被追踪资产中24亿已冻结;未冻结部分主要是约19.5万枚ETH和1.67万枚BTC,攻击者甚至宁可亏7000万滑点也要把4.35亿USDT换成ETH(稳定币能冻、ETH冻不了)。
技术上最值得抄录的是这条判断:问题不在EIP-7702,在“谁完成了签名”。Blockaid和多位链上研究员的逆向还原指向一致:这不是合约漏洞,是对交易所底层签名基础设施(HSM/MPC签名机+策略引擎)的精准渗透——攻击者获得了“按需签名”能力 。三个铁证:①同一分钟内,BTC钱包(18,270枚)、以太坊、波场(6.12亿USDT)三链同时转账——三链签名算法完全不同,只有顶层统一调度被渗透才能做到 ;②币安在攻击后6:55还能用私钥把没转走的零碎代币转回自家钱包——私钥没丢,是签名系统被操纵(8:10币安14已撤销EIP-7702授权);③**“50连发Nonce盲狙”——黑客根本不知道热钱包当前nonce是多少,一次塞入50个连号EIP-7702授权、只有一个碰巧生效** 。
翻译成人话:保险柜密码没被偷,但“按密码开保险柜”的自动化流程被人插了一手——黑客让签名机“心甘情愿”签出了把钱包托管权交给攻击者预部署清扫合约(Sweeper B)的授权,然后单区块一键掏空、只留1枚ETH当gas 。市场反应:BTC一度跌3.7%破79,000(9月以来最低)、一小时全网清算6.28亿、多单占97% 。
这是加密史上最大的单次安全事件(远超Bybit),但真正的影响在“攻击面定义”变了——过去十年行业打补丁的顺序是私钥→多签→MPC→策略引擎,现在这个链条的最后一环“签名机”被证明可以整台沦陷。Cobo联合创始人沈宇的警示值得抄下来:“所有交易平台都需要自查:自己的签名系统是否可能签出未预期的授权” 。
攻击者归属方面,链上分析师Ai Yi发现黑客将7,456万枚ARB转入了Arkham标记为"Kelp DAO Hacker"的地址——而Kelp DAO今年4月18日被攻击、损失2.92亿rsETH,社区当时推测是朝鲜Lazarus Group——但同一组织的判断目前只是疑似 。跟你我有啥关系(行动清单):①币安的自动存款归集功能据监测仍在把新资金转入已被入侵的热钱包——事件解决前不要充值 ;②提币已暂停、恢复以官方公告为准 ;③币安官方提醒警惕假冒客服钓鱼 ——历次大案后钓鱼高发是规律;④CZ承诺全额赔付,但赔付资金来源与时间表未披露 。
给你三个观察哨:
①币安官方对被盗金额与根因的披露——签名系统如何被渗透(内部人/供应链/维护窗口?)决定行业补丁方向 ;
②冻结追回比例——目前24亿/37.5亿,最终能追回多少决定SAFU储备承压程度 ;
③BTC在79,000-75,000的位子——攻击是流动性的放大器不是创造者,宏观(PCE加速至3.6%、中期选举)仍是主驱动 。
{future}(BNBUSDT)
风险提示:“流出56.43亿美元”为链上监测口径,流出≠被盗,币安未确认总额与性质,Arkham标记的59亿为黑客钱包持仓而非损失 ;冻结资金能否追回、赔付资金来源均未披露 ;“与Kelp DAO攻击者同伙/Lazarus”为疑似推断,无官方结论 ;币价下跌叠加PCE通胀加速(3.6%)与中期选举宏观因素,不能全归因于本次攻击 ;“自动归集仍在转入被入侵钱包”为Bitcoin News监测转述,未获币安证实 ;本篇为资讯解读,不构成投资建议。
#币安 #黑客攻击 #EIP7702 #比特币 #
币安5.6亿美元级"闪电战"复盘:50个连号签名、64种代币清单、两次实战彩排——这不是黑客攻击,是一场排练好的战役
10月30日凌晨4:20(北京时间),币安热钱包"金融级"防线失守——不是被盗一笔,是被系统化清扫:攻击者从10月28日就在准备gas费(37小时前)、用700万美元稳定币做两次实战彩排(最后一次在动手前3.5小时)、提前列好64种代币的搬运清单 。
翻译成人话:这不像黑客临时起意,更像一场战役级渗透的执行日——从彩排到总攻,全程不到37小时。
给损失上刻度(链上监测口径):流出总额约56.43亿美元——以太坊35.28亿、比特币14.49亿(18,270枚BTC被拆成19份分散转移)、波场6.28亿、Arbitrum/Optimism/Base合计3,800万 。但注意一个关键限定:流出≠被盗——币安截至目前只承认“潜在安全问题”、尚未确认总额与性质,CZ表态“很可能是黑客攻击、预计用户资金全额赔付” 。
另一组数字同样重要:Tether已冻结超15.67亿USDT、Circle冻结8.23亿USDC、Ripple冻结4,054万RLUSD——以太坊链上37.5亿被追踪资产中24亿已冻结;未冻结部分主要是约19.5万枚ETH和1.67万枚BTC,攻击者甚至宁可亏7000万滑点也要把4.35亿USDT换成ETH(稳定币能冻、ETH冻不了)。
技术上最值得抄录的是这条判断:问题不在EIP-7702,在“谁完成了签名”。Blockaid和多位链上研究员的逆向还原指向一致:这不是合约漏洞,是对交易所底层签名基础设施(HSM/MPC签名机+策略引擎)的精准渗透——攻击者获得了“按需签名”能力 。三个铁证:①同一分钟内,BTC钱包(18,270枚)、以太坊、波场(6.12亿USDT)三链同时转账——三链签名算法完全不同,只有顶层统一调度被渗透才能做到 ;②币安在攻击后6:55还能用私钥把没转走的零碎代币转回自家钱包——私钥没丢,是签名系统被操纵(8:10币安14已撤销EIP-7702授权);③**“50连发Nonce盲狙”——黑客根本不知道热钱包当前nonce是多少,一次塞入50个连号EIP-7702授权、只有一个碰巧生效** 。
翻译成人话:保险柜密码没被偷,但“按密码开保险柜”的自动化流程被人插了一手——黑客让签名机“心甘情愿”签出了把钱包托管权交给攻击者预部署清扫合约(Sweeper B)的授权,然后单区块一键掏空、只留1枚ETH当gas 。市场反应:BTC一度跌3.7%破79,000(9月以来最低)、一小时全网清算6.28亿、多单占97% 。
这是加密史上最大的单次安全事件(远超Bybit),但真正的影响在“攻击面定义”变了——过去十年行业打补丁的顺序是私钥→多签→MPC→策略引擎,现在这个链条的最后一环“签名机”被证明可以整台沦陷。Cobo联合创始人沈宇的警示值得抄下来:“所有交易平台都需要自查:自己的签名系统是否可能签出未预期的授权” 。
攻击者归属方面,链上分析师Ai Yi发现黑客将7,456万枚ARB转入了Arkham标记为"Kelp DAO Hacker"的地址——而Kelp DAO今年4月18日被攻击、损失2.92亿rsETH,社区当时推测是朝鲜Lazarus Group——但同一组织的判断目前只是疑似 。跟你我有啥关系(行动清单):①币安的自动存款归集功能据监测仍在把新资金转入已被入侵的热钱包——事件解决前不要充值 ;②提币已暂停、恢复以官方公告为准 ;③币安官方提醒警惕假冒客服钓鱼 ——历次大案后钓鱼高发是规律;④CZ承诺全额赔付,但赔付资金来源与时间表未披露 。
给你三个观察哨:
①币安官方对被盗金额与根因的披露——签名系统如何被渗透(内部人/供应链/维护窗口?)决定行业补丁方向 ;
②冻结追回比例——目前24亿/37.5亿,最终能追回多少决定SAFU储备承压程度 ;
③BTC在79,000-75,000的位子——攻击是流动性的放大器不是创造者,宏观(PCE加速至3.6%、中期选举)仍是主驱动 。
风险提示:“流出56.43亿美元”为链上监测口径,流出≠被盗,币安未确认总额与性质,Arkham标记的59亿为黑客钱包持仓而非损失 ;冻结资金能否追回、赔付资金来源均未披露 ;“与Kelp DAO攻击者同伙/Lazarus”为疑似推断,无官方结论 ;币价下跌叠加PCE通胀加速(3.6%)与中期选举宏观因素,不能全归因于本次攻击 ;“自动归集仍在转入被入侵钱包”为Bitcoin News监测转述,未获币安证实 ;本篇为资讯解读,不构成投资建议。
#币安 #黑客攻击 #EIP7702 #比特币 #
1
804
·
--
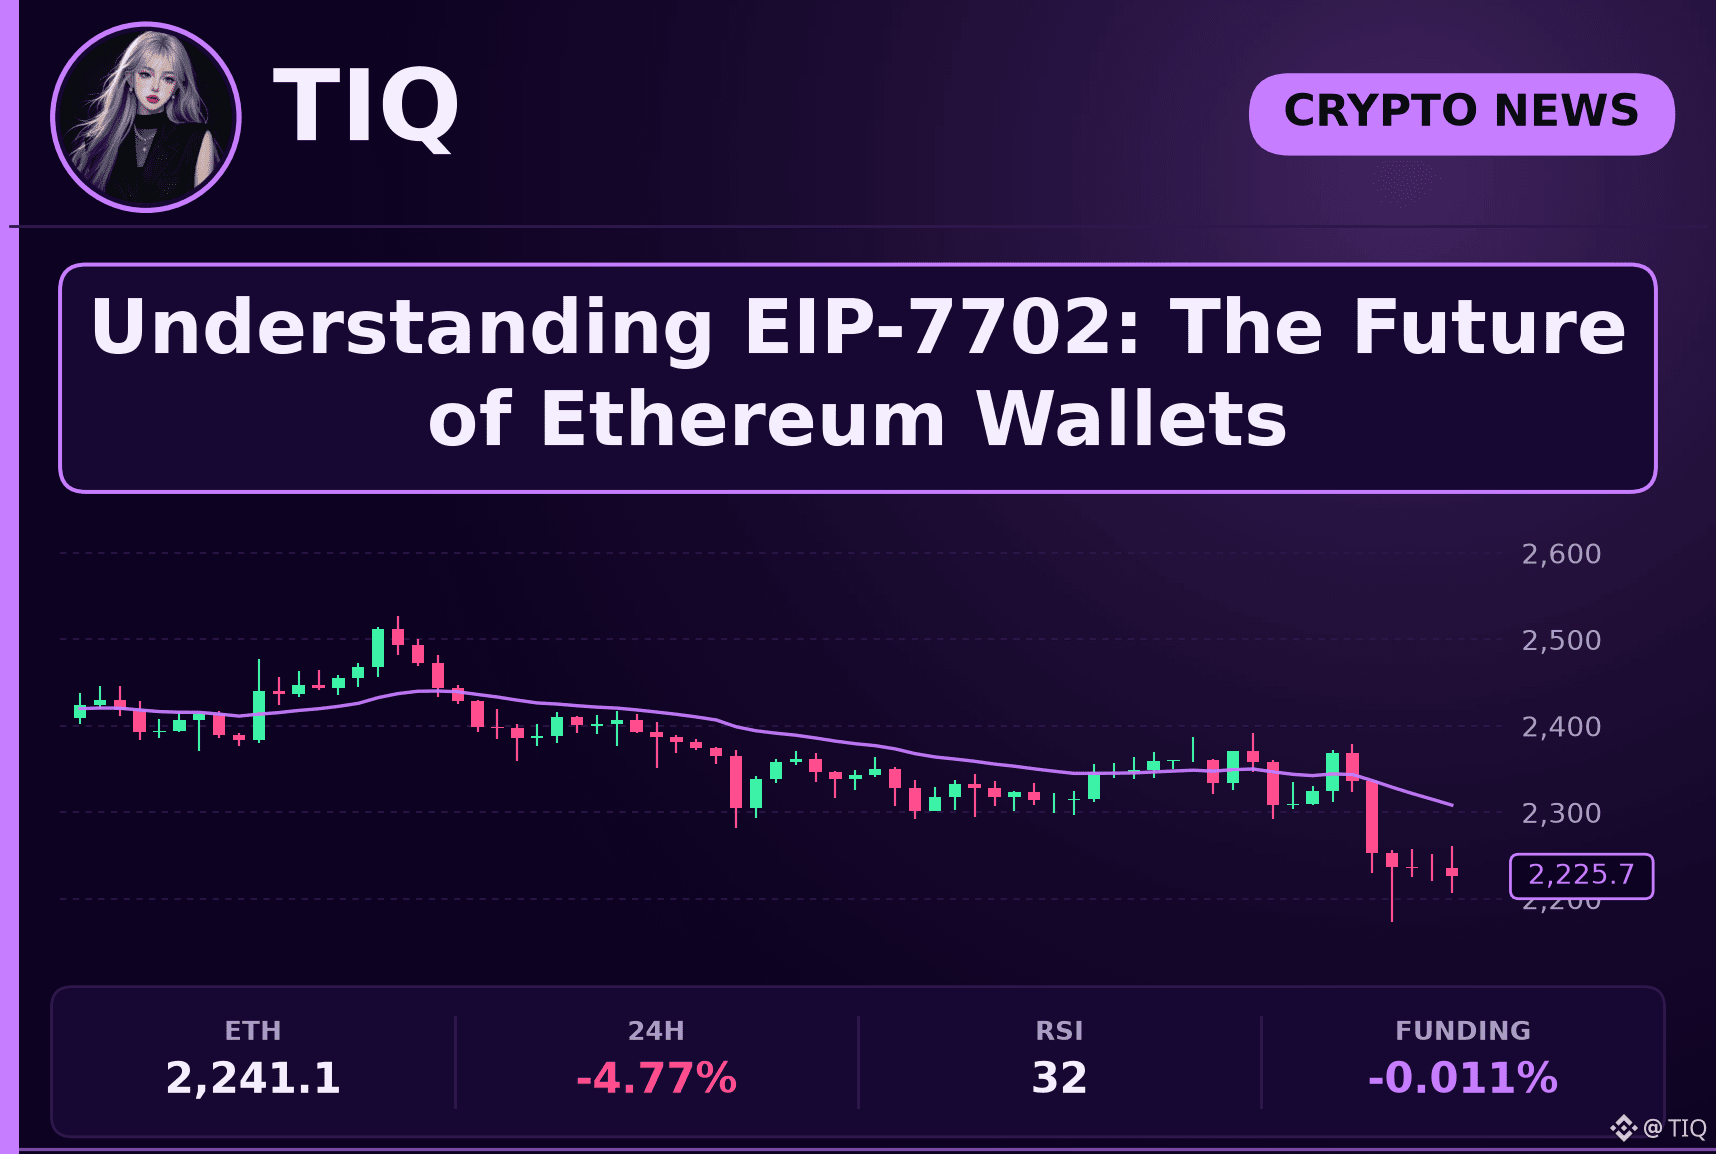
👀 Fresh off the crypto wire: Understanding EIP-7702: The Future of Ethereum Wallets
EIP-7702 is gaining attention as a significant Ethereum upgrade aimed at transforming how standard wallets function.
This proposal allows regular Ethereum wallets to temporarily act as smart contracts. By enabling this, users can enjoy features like batched transactions and sponsored gas fees, making the network much easier to navigate. It essentially gives your basic wallet a superpower upgrade without needing a complete overhaul of your existing setup.
If this goes live, it could make interacting with decentralized apps feel as smooth as using a regular banking app. It is definitely worth keeping an eye on how developers implement this to improve user security and convenience. After all, anything that saves us from manual transaction headaches is a win in my book! 🚀
Grab a coffee, this one's worth a read ☕
$ETH $BTC $XAU #ETH #Ethereum #EIP7702 #CryptoTech #Blockchain
ℹ️ News roundup from public sources, not financial advice.
1
164
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
Просмотров: 19,430
668 обсуждают
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
Просмотров: 13,518
410 обсуждают
3
#$1.5BInLeveragedCryptoBetsLiquidated
Просмотров: 32,071
233 обсуждают
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
Просмотров: 2,104
59 обсуждают
5
#KOSPIFalls3.53%BackBelow6000
Просмотров: 57,188
1,043 обсуждают
6
#AmazonSharesFallAbout7%InPremarketTrading
Просмотров: 25,354
555 обсуждают
7
#USMidtermElections
Просмотров: 226,410
2,307 обсуждают
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
Просмотров: 20,103
93 обсуждают
9
#BinanceWillListPredictPREDICT
Просмотров: 85,202
1,347 обсуждают
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
Просмотров: 2,914
106 обсуждают