
#web3security
web3security
Просмотров: 606,577
1,248 обсуждают
Популярные
Новые

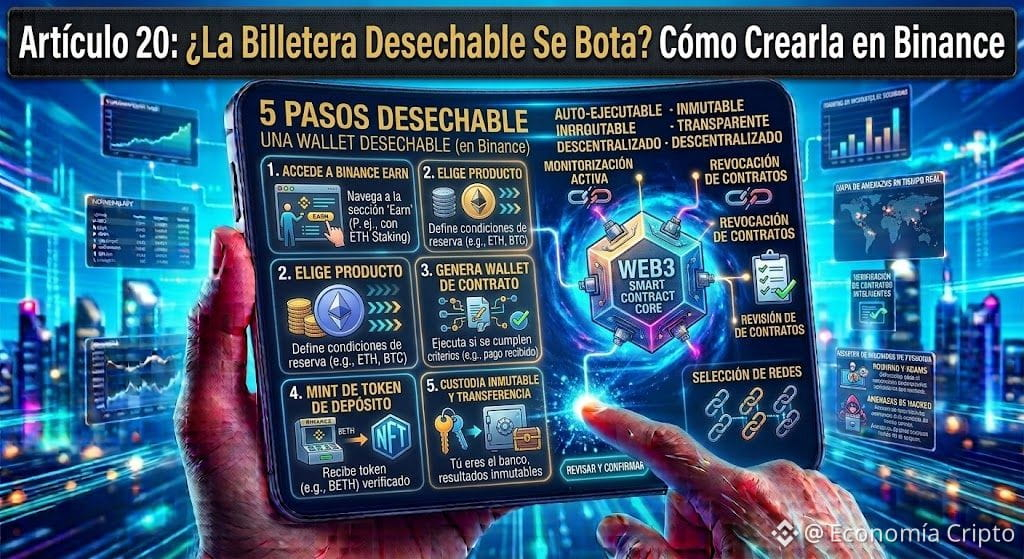
Статья 20: Выбрасываемый кошелёк — это всё? Как создать его в Binance
После предыдущей статьи многие пользователи спрашивали: «Нужно ли каждый раз, когда я совершаю операции, создавать и удалять новый кошелёк?» Короткий ответ — НЕТ.
Тебе не нужно уничтожать кошелёк или терять свои ключи. Термин «выбрасываемый» (Burner Wallet) — это лишь операционная стратегия: ты используешь его как «промежуточный щит», храня в нём только минимальный баланс, который собираешься потратить в данный момент.
Как это работает на практике?
Твоё приложение или кошелёк-расширение могут управлять несколькими адресами в рамках одного приложения. У тебя может быть адрес под названием «Сбережения» (который ты никогда не подключаешь к веб-страницам) и другой адрес под названием «Тесты/Выбрасываемый».
Тебе не нужно удалять тестовый кошелёк после использования; просто оставь его пустым (или с несколькими центов в $BNB для газа) до следующего раза, когда захочешь взаимодействовать с dApp, купить NFT или попробовать новый протокол.
Как создать выбрасываемый кошелёк с помощью Binance
С кошельком Web3 от Binance это невероятно просто, и тебе не нужно устанавливать сторонние приложения:
Открой приложение Binance: Перейди во вкладку «Web3» в верхней части экрана.
Создай дополнительный кошелёк: Зайди в настройки кошелька (значок профиля или управление кошельками) и выбери «Добавить кошелёк» или создай новый адрес в рамках той же учётной записи.
Присвой ему имя: Назови его «Тестовый кошелёк» или «Выбрасываемый».
Дайте ему только необходимое: Когда ты будешь взаимодействовать с внешним сайтом, переведи из своего Spot-кошелька Binance только точную сумму в $BNB или USDT, которая нужна для транзакции.
Окончательное преимущество
Используя такую структуру, если по ошибке ты авторизуешь вредоносный сайт с тестовым кошельком, твой основной баланс в Binance и сбережения, сохранённые на других адресах, останутся на 100% нетронутыми. Это самый умный способ исследовать Web3 без лишнего стресса.
#SeguridadCripto #BinanceWeb3 #Web3Security #AprendeCripto $BNB
{spot}(BTCUSDT)
{spot}(BNBUSDT)
Статья 20: Выбрасываемый кошелёк — это всё? Как создать его в Binance
После предыдущей статьи многие пользователи спрашивали: «Нужно ли каждый раз, когда я совершаю операции, создавать и удалять новый кошелёк?» Короткий ответ — НЕТ.
Тебе не нужно уничтожать кошелёк или терять свои ключи. Термин «выбрасываемый» (Burner Wallet) — это лишь операционная стратегия: ты используешь его как «промежуточный щит», храня в нём только минимальный баланс, который собираешься потратить в данный момент.
Как это работает на практике?
Твоё приложение или кошелёк-расширение могут управлять несколькими адресами в рамках одного приложения. У тебя может быть адрес под названием «Сбережения» (который ты никогда не подключаешь к веб-страницам) и другой адрес под названием «Тесты/Выбрасываемый».
Тебе не нужно удалять тестовый кошелёк после использования; просто оставь его пустым (или с несколькими центов в $BNB для газа) до следующего раза, когда захочешь взаимодействовать с dApp, купить NFT или попробовать новый протокол.
Как создать выбрасываемый кошелёк с помощью Binance
С кошельком Web3 от Binance это невероятно просто, и тебе не нужно устанавливать сторонние приложения:
Открой приложение Binance: Перейди во вкладку «Web3» в верхней части экрана.
Создай дополнительный кошелёк: Зайди в настройки кошелька (значок профиля или управление кошельками) и выбери «Добавить кошелёк» или создай новый адрес в рамках той же учётной записи.
Присвой ему имя: Назови его «Тестовый кошелёк» или «Выбрасываемый».
Дайте ему только необходимое: Когда ты будешь взаимодействовать с внешним сайтом, переведи из своего Spot-кошелька Binance только точную сумму в $BNB или USDT, которая нужна для транзакции.
Окончательное преимущество
Используя такую структуру, если по ошибке ты авторизуешь вредоносный сайт с тестовым кошельком, твой основной баланс в Binance и сбережения, сохранённые на других адресах, останутся на 100% нетронутыми. Это самый умный способ исследовать Web3 без лишнего стресса.
#SeguridadCripto #BinanceWeb3 #Web3Security #AprendeCripto $BNB
После предыдущей статьи многие пользователи спрашивали: «Нужно ли каждый раз, когда я совершаю операции, создавать и удалять новый кошелёк?» Короткий ответ — НЕТ.
Тебе не нужно уничтожать кошелёк или терять свои ключи. Термин «выбрасываемый» (Burner Wallet) — это лишь операционная стратегия: ты используешь его как «промежуточный щит», храня в нём только минимальный баланс, который собираешься потратить в данный момент.
Как это работает на практике?
Твоё приложение или кошелёк-расширение могут управлять несколькими адресами в рамках одного приложения. У тебя может быть адрес под названием «Сбережения» (который ты никогда не подключаешь к веб-страницам) и другой адрес под названием «Тесты/Выбрасываемый».
Тебе не нужно удалять тестовый кошелёк после использования; просто оставь его пустым (или с несколькими центов в $BNB для газа) до следующего раза, когда захочешь взаимодействовать с dApp, купить NFT или попробовать новый протокол.
Как создать выбрасываемый кошелёк с помощью Binance
С кошельком Web3 от Binance это невероятно просто, и тебе не нужно устанавливать сторонние приложения:
Открой приложение Binance: Перейди во вкладку «Web3» в верхней части экрана.
Создай дополнительный кошелёк: Зайди в настройки кошелька (значок профиля или управление кошельками) и выбери «Добавить кошелёк» или создай новый адрес в рамках той же учётной записи.
Присвой ему имя: Назови его «Тестовый кошелёк» или «Выбрасываемый».
Дайте ему только необходимое: Когда ты будешь взаимодействовать с внешним сайтом, переведи из своего Spot-кошелька Binance только точную сумму в $BNB или USDT, которая нужна для транзакции.
Окончательное преимущество
Используя такую структуру, если по ошибке ты авторизуешь вредоносный сайт с тестовым кошельком, твой основной баланс в Binance и сбережения, сохранённые на других адресах, останутся на 100% нетронутыми. Это самый умный способ исследовать Web3 без лишнего стресса.
#SeguridadCripto #BinanceWeb3 #Web3Security #AprendeCripto $BNB
1
54
Традиционные финансовые гиганты удваивают ставки на инфраструктуру web3. Приобретение OpenZeppelin компанией S&P Global доказывает, что безопасность смарт-контрактов больше не является только крипто-ориентированной заботой — это приоритет институционального масштаба на триллионы долларов. По мере того как аудиты и управление рисками сливаются со стандартами Уолл-стрит, ждите, что соответствие требованиям будет двигать следующую волну внедрения. Это масштабное подтверждение для ончейн-инструментов и задаёт позитивный прецедент для корпоративной блокчейн-безопасности в дальнейшем. #CryptoNews #Web3Security #InstitutionalCrypto
Традиционные финансовые гиганты удваивают ставки на инфраструктуру web3. Приобретение OpenZeppelin компанией S&P Global доказывает, что безопасность смарт-контрактов больше не является только крипто-ориентированной заботой — это приоритет институционального масштаба на триллионы долларов. По мере того как аудиты и управление рисками сливаются со стандартами Уолл-стрит, ждите, что соответствие требованиям будет двигать следующую волну внедрения. Это масштабное подтверждение для ончейн-инструментов и задаёт позитивный прецедент для корпоративной блокчейн-безопасности в дальнейшем. #CryptoNews #Web3Security #InstitutionalCrypto
Традиционные финансовые учреждения все глубже погружаются в блокчейн-инфраструктурный уровень. Приобретение OpenZeppelin компанией S&P Global сигнализирует о значительном сдвиге в сторону институционального уровня безопасности для токенизированных активов. Поскольку банки и управляющие активами переносят реальные финансовые продукты в onchain, снижение уязвимостей смарт-контрактов стало приоритетом номер один. Этот шаг связывает существующие подходы к управлению рисками с децентрализованными технологиями, прокладывая путь к более безопасному институциональному внедрению в ближайшее время. #CryptoNews #DeFi #Web3Security
Традиционные финансовые учреждения все глубже погружаются в блокчейн-инфраструктурный уровень. Приобретение OpenZeppelin компанией S&P Global сигнализирует о значительном сдвиге в сторону институционального уровня безопасности для токенизированных активов. Поскольку банки и управляющие активами переносят реальные финансовые продукты в onchain, снижение уязвимостей смарт-контрактов стало приоритетом номер один. Этот шаг связывает существующие подходы к управлению рисками с децентрализованными технологиями, прокладывая путь к более безопасному институциональному внедрению в ближайшее время. #CryptoNews #DeFi #Web3Security
53

Все думают, что безопасность кошелька web3 — это лишь про защиту seed-фраз, но на самом деле большинство повседневных потерь происходят из‑за простых ошибок при копировании-вставке и вредоносного спам-рассылочного контента в входящих.
Мы все испытывали мини-панику, когда отправляешь $ETH случайному адресу длиной 42 символа формата 0x — и молишься, чтобы одна неверная буква не стерла твой портфель. Добавьте сюда еще и фишинговые ДМ, и навигация по on-chain транзакциям начинает ощущаться как прогулка по минному полю.
Во‑первых, удобочитаемые идентификаторы работают как сохранение имени контакта в телефоне вместо попыток запомнить «сырые» цифры. Вместо того чтобы каждый раз проверять длинные шестнадцатеричные строки при переводе активов или взаимодействии с протоколами вроде $ENS, простая метка имени полностью убирает необходимость гадать.
Во‑вторых, on-chain система платы за сообщения относится к спаму как к платной доставке. Если отправителям нужно внести небольшую комиссию, чтобы доставить нежелательные сообщения, массовые фишинговые кампании становится слишком дорого запускать — и ваш почтовый ящик остается чистым, а кошелек защищен.
Насколько улучшились бы ваша повседневная торговая рутина благодаря удобочитаемым именам и плате за доставку в входящих?
#Web3Security #CryptoEducation #Blockchain
Все думают, что безопасность кошелька web3 — это лишь про защиту seed-фраз, но на самом деле большинство повседневных потерь происходят из‑за простых ошибок при копировании-вставке и вредоносного спам-рассылочного контента в входящих.
Мы все испытывали мини-панику, когда отправляешь $ETH случайному адресу длиной 42 символа формата 0x — и молишься, чтобы одна неверная буква не стерла твой портфель. Добавьте сюда еще и фишинговые ДМ, и навигация по on-chain транзакциям начинает ощущаться как прогулка по минному полю.
Во‑первых, удобочитаемые идентификаторы работают как сохранение имени контакта в телефоне вместо попыток запомнить «сырые» цифры. Вместо того чтобы каждый раз проверять длинные шестнадцатеричные строки при переводе активов или взаимодействии с протоколами вроде $ENS , простая метка имени полностью убирает необходимость гадать.
Во‑вторых, on-chain система платы за сообщения относится к спаму как к платной доставке. Если отправителям нужно внести небольшую комиссию, чтобы доставить нежелательные сообщения, массовые фишинговые кампании становится слишком дорого запускать — и ваш почтовый ящик остается чистым, а кошелек защищен.
Насколько улучшились бы ваша повседневная торговая рутина благодаря удобочитаемым именам и плате за доставку в входящих?
#Web3Security #CryptoEducation #Blockchain
Мы все испытывали мини-панику, когда отправляешь $ETH случайному адресу длиной 42 символа формата 0x — и молишься, чтобы одна неверная буква не стерла твой портфель. Добавьте сюда еще и фишинговые ДМ, и навигация по on-chain транзакциям начинает ощущаться как прогулка по минному полю.
Во‑первых, удобочитаемые идентификаторы работают как сохранение имени контакта в телефоне вместо попыток запомнить «сырые» цифры. Вместо того чтобы каждый раз проверять длинные шестнадцатеричные строки при переводе активов или взаимодействии с протоколами вроде $ENS , простая метка имени полностью убирает необходимость гадать.
Во‑вторых, on-chain система платы за сообщения относится к спаму как к платной доставке. Если отправителям нужно внести небольшую комиссию, чтобы доставить нежелательные сообщения, массовые фишинговые кампании становится слишком дорого запускать — и ваш почтовый ящик остается чистым, а кошелек защищен.
Насколько улучшились бы ваша повседневная торговая рутина благодаря удобочитаемым именам и плате за доставку в входящих?
#Web3Security #CryptoEducation #Blockchain
59
Инструменты для трейдинга: управление разрешениями на токены (Token Approvals)
Заголовок: Отмените устаревшие разрешения в вашем Web3-портфеле 🛡️🧹
Содержание:
При взаимодействии с децентрализованными приложениями (DApps) вы предоставляете разрешения на доступ к токенам своего кошелька.
📌 Почему это критично?
Если ранее используемая DApp впоследствии подвергнется взлому, ранее выданные неограниченные разрешения могут быть использованы злоумышленниками.
💡 Лучшие практики:
Выработайте привычку регулярно проверять и отзывать неиспользуемые разрешения с помощью инструментов проверки отозваний (Revoke).
#Web3Security #SmartContracts #TokenApprovals #CryptoSafety #BinanceSquare
Инструменты для трейдинга: управление разрешениями на токены (Token Approvals)
Заголовок: Отмените устаревшие разрешения в вашем Web3-портфеле 🛡️🧹
Содержание:
При взаимодействии с децентрализованными приложениями (DApps) вы предоставляете разрешения на доступ к токенам своего кошелька.
📌 Почему это критично?
Если ранее используемая DApp впоследствии подвергнется взлому, ранее выданные неограниченные разрешения могут быть использованы злоумышленниками.
💡 Лучшие практики:
Выработайте привычку регулярно проверять и отзывать неиспользуемые разрешения с помощью инструментов проверки отозваний (Revoke).
#Web3Security #SmartContracts #TokenApprovals #CryptoSafety #BinanceSquare
Заголовок: Отмените устаревшие разрешения в вашем Web3-портфеле 🛡️🧹
Содержание:
При взаимодействии с децентрализованными приложениями (DApps) вы предоставляете разрешения на доступ к токенам своего кошелька.
📌 Почему это критично?
Если ранее используемая DApp впоследствии подвергнется взлому, ранее выданные неограниченные разрешения могут быть использованы злоумышленниками.
💡 Лучшие практики:
Выработайте привычку регулярно проверять и отзывать неиспользуемые разрешения с помощью инструментов проверки отозваний (Revoke).
#Web3Security #SmartContracts #TokenApprovals #CryptoSafety #BinanceSquare
10
·
--
⚡ Корпоративные данные под угрозой: кибератаки на юридические фирмы почти удваиваются, выводя безопасность Web3 на передний план
📌 Основные тезисы:
• **Усиливающаяся угроза:** Крупная юридическая фирма Greenberg Traurig подтверждает, что конфиденциальные документы клиентов были похищены и впоследствии опубликованы в даркнете, подчеркивая критические уязвимости в традиционной корпоративной защите данных.
• **Тревожный всплеск:** Руководитель в сфере кибербезопасности BakerHostetler сообщает о почти двукратном росте киберинцидентов, нацеленных на юридические фирмы за последний год, что указывает на растущую изощренность и объем попыток утечек данных.
• **Необходимость Web3:** Этот всплеск громких случаев кражи данных усиливает срочную потребность в неизменяемом децентрализованном хранении данных и надежных решениях для конфиденциальности, потенциально ускоряя институциональный спрос на рамки безопасности Web3.
📊 Вывод для рынка:
Рост частоты и тяжести традиционных утечек данных может ускорить внедрение корпоративных решений на основе блокчейна для безопасности и протоколов конфиденциальности. Эта тенденция может повысить интерес к проектам, предлагающим децентрализованное хранилище и расширенные функции защиты данных как более устойчивую альтернативу.
#Cybersecurity #DataPrivacy #Web3Security
⚡ Корпоративные данные под угрозой: кибератаки на юридические фирмы почти удваиваются, выводя безопасность Web3 на передний план
📌 Основные тезисы:
• **Усиливающаяся угроза:** Крупная юридическая фирма Greenberg Traurig подтверждает, что конфиденциальные документы клиентов были похищены и впоследствии опубликованы в даркнете, подчеркивая критические уязвимости в традиционной корпоративной защите данных.
• **Тревожный всплеск:** Руководитель в сфере кибербезопасности BakerHostetler сообщает о почти двукратном росте киберинцидентов, нацеленных на юридические фирмы за последний год, что указывает на растущую изощренность и объем попыток утечек данных.
• **Необходимость Web3:** Этот всплеск громких случаев кражи данных усиливает срочную потребность в неизменяемом децентрализованном хранении данных и надежных решениях для конфиденциальности, потенциально ускоряя институциональный спрос на рамки безопасности Web3.
📊 Вывод для рынка:
Рост частоты и тяжести традиционных утечек данных может ускорить внедрение корпоративных решений на основе блокчейна для безопасности и протоколов конфиденциальности. Эта тенденция может повысить интерес к проектам, предлагающим децентрализованное хранилище и расширенные функции защиты данных как более устойчивую альтернативу.
#Cybersecurity #DataPrivacy #Web3Security
📌 Основные тезисы:
• **Усиливающаяся угроза:** Крупная юридическая фирма Greenberg Traurig подтверждает, что конфиденциальные документы клиентов были похищены и впоследствии опубликованы в даркнете, подчеркивая критические уязвимости в традиционной корпоративной защите данных.
• **Тревожный всплеск:** Руководитель в сфере кибербезопасности BakerHostetler сообщает о почти двукратном росте киберинцидентов, нацеленных на юридические фирмы за последний год, что указывает на растущую изощренность и объем попыток утечек данных.
• **Необходимость Web3:** Этот всплеск громких случаев кражи данных усиливает срочную потребность в неизменяемом децентрализованном хранении данных и надежных решениях для конфиденциальности, потенциально ускоряя институциональный спрос на рамки безопасности Web3.
📊 Вывод для рынка:
Рост частоты и тяжести традиционных утечек данных может ускорить внедрение корпоративных решений на основе блокчейна для безопасности и протоколов конфиденциальности. Эта тенденция может повысить интерес к проектам, предлагающим децентрализованное хранилище и расширенные функции защиты данных как более устойчивую альтернативу.
#Cybersecurity #DataPrivacy #Web3Security

89

·
--
🚨 HACKENPROOF ЗАВЕРШАЕТ ПРОНИКАЮЩИЙ ПЕНЕТРАЦИОННЫЙ АУДИТ ДЛЯ ТОП-БИРЖИ, ОБЕСПЕЧИВАЯ $BTC FLOWS! 🛡️
Институциональный капитал требует надежных архитектур контроля рисков перед размещением существенной ликвидности в торговых книгах. Хакеры-«белые шляпы» HackenProof завершили комплексный пенетрационный аудит топовой биржи по ключевым торговым движкам, смарт-контрактам и API-эндпоинтам. 🔍
Благодаря оптимизации мер по снижению рисков в модулях защиты активов и управления рисками операционная целостность остается надежно защищенной до рыночной волатильности. 📊 Упреждающее укрепление инфраструктуры гарантирует, что институциональные пулы ликвидности полностью защищены от внешних угроз исполнения. 🛡️
💬 При выборе площадок для ордер-флоу вы отдаете приоритет сторонним security-аудитам? 👇
⚠️ Это не финансовый совет. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAudit
🛡️ 💎
🚨 HACKENPROOF ЗАВЕРШАЕТ ПРОНИКАЮЩИЙ ПЕНЕТРАЦИОННЫЙ АУДИТ ДЛЯ ТОП-БИРЖИ, ОБЕСПЕЧИВАЯ $BTC FLOWS! 🛡️
Институциональный капитал требует надежных архитектур контроля рисков перед размещением существенной ликвидности в торговых книгах. Хакеры-«белые шляпы» HackenProof завершили комплексный пенетрационный аудит топовой биржи по ключевым торговым движкам, смарт-контрактам и API-эндпоинтам. 🔍
Благодаря оптимизации мер по снижению рисков в модулях защиты активов и управления рисками операционная целостность остается надежно защищенной до рыночной волатильности. 📊 Упреждающее укрепление инфраструктуры гарантирует, что институциональные пулы ликвидности полностью защищены от внешних угроз исполнения. 🛡️
💬 При выборе площадок для ордер-флоу вы отдаете приоритет сторонним security-аудитам? 👇
⚠️ Это не финансовый совет. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAudit
🛡️ 💎
Институциональный капитал требует надежных архитектур контроля рисков перед размещением существенной ликвидности в торговых книгах. Хакеры-«белые шляпы» HackenProof завершили комплексный пенетрационный аудит топовой биржи по ключевым торговым движкам, смарт-контрактам и API-эндпоинтам. 🔍
Благодаря оптимизации мер по снижению рисков в модулях защиты активов и управления рисками операционная целостность остается надежно защищенной до рыночной волатильности. 📊 Упреждающее укрепление инфраструктуры гарантирует, что институциональные пулы ликвидности полностью защищены от внешних угроз исполнения. 🛡️
💬 При выборе площадок для ордер-флоу вы отдаете приоритет сторонним security-аудитам? 👇
⚠️ Это не финансовый совет. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAudit
🛡️ 💎
8
Если вы по-прежнему отключаете обязательные cookie-файлы сеанса, чтобы защитить свою конфиденциальность при торговле, остановитесь сейчас. Пропустить высоковолатильный прорыв на $BTC , потому что агрессивное браузерное расширение разлогинило вас во время оформления ордера — дорогостоящий способ усвоить простую базовую урок безопасности.
Только обязательные системные cookie срабатывают, когда вы выполняете прямые действия, например отправляете формы ордеров, обновляете настройки конфиденциальности или входите в свою учетную запись. Они не хранят никаких персонально идентифицируемых данных и просто помогают вашему терминалу работать стабильно. Когда вы принудительно блокируете их, ключевые функции платформы сразу перестают работать.
Некоторые трейдеры настаивают на блокировке каждого скрипта, полагая, что абсолютная изоляция всегда безопаснее. Однако ухудшение работы интерфейса при управлении активными $ETH и $BNB позициями создаёт ненужный риск исполнения без какой-либо дополнительной выгоды для приватности.
Где, по вашему мнению, трейдерам стоит проводить границу между надёжностью интерфейса и строгой приватностью?
#CryptoTrading #Web3Security #RiskManagement
Если вы по-прежнему отключаете обязательные cookie-файлы сеанса, чтобы защитить свою конфиденциальность при торговле, остановитесь сейчас. Пропустить высоковолатильный прорыв на $BTC , потому что агрессивное браузерное расширение разлогинило вас во время оформления ордера — дорогостоящий способ усвоить простую базовую урок безопасности.
Только обязательные системные cookie срабатывают, когда вы выполняете прямые действия, например отправляете формы ордеров, обновляете настройки конфиденциальности или входите в свою учетную запись. Они не хранят никаких персонально идентифицируемых данных и просто помогают вашему терминалу работать стабильно. Когда вы принудительно блокируете их, ключевые функции платформы сразу перестают работать.
Некоторые трейдеры настаивают на блокировке каждого скрипта, полагая, что абсолютная изоляция всегда безопаснее. Однако ухудшение работы интерфейса при управлении активными $ETH и $BNB позициями создаёт ненужный риск исполнения без какой-либо дополнительной выгоды для приватности.
Где, по вашему мнению, трейдерам стоит проводить границу между надёжностью интерфейса и строгой приватностью?
#CryptoTrading #Web3Security #RiskManagement
Только обязательные системные cookie срабатывают, когда вы выполняете прямые действия, например отправляете формы ордеров, обновляете настройки конфиденциальности или входите в свою учетную запись. Они не хранят никаких персонально идентифицируемых данных и просто помогают вашему терминалу работать стабильно. Когда вы принудительно блокируете их, ключевые функции платформы сразу перестают работать.
Некоторые трейдеры настаивают на блокировке каждого скрипта, полагая, что абсолютная изоляция всегда безопаснее. Однако ухудшение работы интерфейса при управлении активными $ETH и $BNB позициями создаёт ненужный риск исполнения без какой-либо дополнительной выгоды для приватности.
Где, по вашему мнению, трейдерам стоит проводить границу между надёжностью интерфейса и строгой приватностью?
#CryptoTrading #Web3Security #RiskManagement

9

·
--
Контракт может сохранять тот же внешний интерфейс, изменяя при этом доказательства под ним.
TokenToolHub сравнил реализации проверенного ETHLockbox v1.2.0 и v1.3.1 у Soneium.
Вызываемая поверхность показала ноль добавленных, удалённых или изменённых функций, и оба контракта имели 36 записей ABI. Однако нормализованный байт-код во время выполнения отличался, а артефакты компилятора выявили три изменения позиции хранения, требующие проверки:
• systemConfig
• authorizedPortals
• authorizedLockboxes
Сравнение вернуло 72/100 по материальности изменений: три существенные находки и одна нерешённая область покрытия.
Эти результаты не доказывают наличие эксплойта или полную несовместимость хранилищ. Они указывают, где проверка на безопасность обновления, сопоставленная с компилятором, и ручной разбор должны быть сосредоточены.
Полное сравнение:
https://tokentoolhub.com/smart-contract-diff/?a_net=eth&a=0x784d2f03593a42a6e4676a012762f18775ecbbe6&b_net=eth&b=0xb3a24db07038b51962026329b62e7a965d56a6ad
#Ethereum #blockchain #SmartContracts #Web3Security #CryptoResearch
Контракт может сохранять тот же внешний интерфейс, изменяя при этом доказательства под ним.
TokenToolHub сравнил реализации проверенного ETHLockbox v1.2.0 и v1.3.1 у Soneium.
Вызываемая поверхность показала ноль добавленных, удалённых или изменённых функций, и оба контракта имели 36 записей ABI. Однако нормализованный байт-код во время выполнения отличался, а артефакты компилятора выявили три изменения позиции хранения, требующие проверки:
• systemConfig
• authorizedPortals
• authorizedLockboxes
Сравнение вернуло 72/100 по материальности изменений: три существенные находки и одна нерешённая область покрытия.
Эти результаты не доказывают наличие эксплойта или полную несовместимость хранилищ. Они указывают, где проверка на безопасность обновления, сопоставленная с компилятором, и ручной разбор должны быть сосредоточены.
Полное сравнение:
https://tokentoolhub.com/smart-contract-diff/?a_net=eth&a=0x784d2f03593a42a6e4676a012762f18775ecbbe6&b_net=eth&b=0xb3a24db07038b51962026329b62e7a965d56a6ad
#Ethereum #blockchain #SmartContracts #Web3Security #CryptoResearch
TokenToolHub сравнил реализации проверенного ETHLockbox v1.2.0 и v1.3.1 у Soneium.
Вызываемая поверхность показала ноль добавленных, удалённых или изменённых функций, и оба контракта имели 36 записей ABI. Однако нормализованный байт-код во время выполнения отличался, а артефакты компилятора выявили три изменения позиции хранения, требующие проверки:
• systemConfig
• authorizedPortals
• authorizedLockboxes
Сравнение вернуло 72/100 по материальности изменений: три существенные находки и одна нерешённая область покрытия.
Эти результаты не доказывают наличие эксплойта или полную несовместимость хранилищ. Они указывают, где проверка на безопасность обновления, сопоставленная с компилятором, и ручной разбор должны быть сосредоточены.
Полное сравнение:
https://tokentoolhub.com/smart-contract-diff/?a_net=eth&a=0x784d2f03593a42a6e4676a012762f18775ecbbe6&b_net=eth&b=0xb3a24db07038b51962026329b62e7a965d56a6ad
#Ethereum #blockchain #SmartContracts #Web3Security #CryptoResearch
26

Представьте: вы всего в нескольких секундах от снайпинга хайпового токен-запуска, но интерфейс зависает и требует вручную решить проверочную головоломку, которая блокирует расширения вашего браузера.
Ничто не причиняет такой боли, как смотреть, как прибыльный вход ускользает, пока неожиданно срабатывает защитный барьер и сбрасывает вашу транзакцию. Для розничных трейдеров, которые соревнуются с автоматизированными скриптами, пятисекундная задержка часто означает покупку на пике или пропуск блока целиком.
Мы наблюдали похожее узкое место во время безумия с мем-коинами в 2024 году на $BNB Chain, где фильтры anti-bot для проверки случайно блокировали почти 40 процентов подлинного розничного трафика в моменты пиковых всплесков объёма. Когда протоколы навязывают жёсткие клиентские головоломки для борьбы с sybil-атаками, они нередко штрафуют обычных пользователей, которые полагаются на автоматизированный перевод или локализованные инструменты браузера. Это напоминает трение, которое видно на $ETH decentralized-протоколах: чрезмерно строгие фильтры на фронтенде создавали огромные расхождения по проскальзыванию для трейдеров-не носителей языка.
Сохранять баланс между автоматизированной защитой и бесшовным исполнением остаётся одной из самых сложных компромиссных задач в современной архитектуре Web3. Если меры безопасности отчуждают обычных участников, чтобы остановить лишь нескольких плохих акторов, в итоге экосистема платит цену потерями по объёму и подорванным доверием пользователей.
Как вы думаете, где разработчикам стоит провести границу между строгой anti-bot безопасностью и удобством для пользователей?
#CryptoTrading #BinanceSquare #Web3Security
Представьте: вы всего в нескольких секундах от снайпинга хайпового токен-запуска, но интерфейс зависает и требует вручную решить проверочную головоломку, которая блокирует расширения вашего браузера.
Ничто не причиняет такой боли, как смотреть, как прибыльный вход ускользает, пока неожиданно срабатывает защитный барьер и сбрасывает вашу транзакцию. Для розничных трейдеров, которые соревнуются с автоматизированными скриптами, пятисекундная задержка часто означает покупку на пике или пропуск блока целиком.
Мы наблюдали похожее узкое место во время безумия с мем-коинами в 2024 году на $BNB Chain, где фильтры anti-bot для проверки случайно блокировали почти 40 процентов подлинного розничного трафика в моменты пиковых всплесков объёма. Когда протоколы навязывают жёсткие клиентские головоломки для борьбы с sybil-атаками, они нередко штрафуют обычных пользователей, которые полагаются на автоматизированный перевод или локализованные инструменты браузера. Это напоминает трение, которое видно на $ETH decentralized-протоколах: чрезмерно строгие фильтры на фронтенде создавали огромные расхождения по проскальзыванию для трейдеров-не носителей языка.
Сохранять баланс между автоматизированной защитой и бесшовным исполнением остаётся одной из самых сложных компромиссных задач в современной архитектуре Web3. Если меры безопасности отчуждают обычных участников, чтобы остановить лишь нескольких плохих акторов, в итоге экосистема платит цену потерями по объёму и подорванным доверием пользователей.
Как вы думаете, где разработчикам стоит провести границу между строгой anti-bot безопасностью и удобством для пользователей?
#CryptoTrading #BinanceSquare #Web3Security
Ничто не причиняет такой боли, как смотреть, как прибыльный вход ускользает, пока неожиданно срабатывает защитный барьер и сбрасывает вашу транзакцию. Для розничных трейдеров, которые соревнуются с автоматизированными скриптами, пятисекундная задержка часто означает покупку на пике или пропуск блока целиком.
Мы наблюдали похожее узкое место во время безумия с мем-коинами в 2024 году на $BNB Chain, где фильтры anti-bot для проверки случайно блокировали почти 40 процентов подлинного розничного трафика в моменты пиковых всплесков объёма. Когда протоколы навязывают жёсткие клиентские головоломки для борьбы с sybil-атаками, они нередко штрафуют обычных пользователей, которые полагаются на автоматизированный перевод или локализованные инструменты браузера. Это напоминает трение, которое видно на $ETH decentralized-протоколах: чрезмерно строгие фильтры на фронтенде создавали огромные расхождения по проскальзыванию для трейдеров-не носителей языка.
Сохранять баланс между автоматизированной защитой и бесшовным исполнением остаётся одной из самых сложных компромиссных задач в современной архитектуре Web3. Если меры безопасности отчуждают обычных участников, чтобы остановить лишь нескольких плохих акторов, в итоге экосистема платит цену потерями по объёму и подорванным доверием пользователей.
Как вы думаете, где разработчикам стоит провести границу между строгой anti-bot безопасностью и удобством для пользователей?
#CryptoTrading #BinanceSquare #Web3Security
8
·
--
Подключение кошелька и одобрение токена — это не одно и то же.
Подключение обычно позволяет dApp видеть публичный адрес кошелька и запрашивать действия.
Одобрение может дать спендеру разрешение позже перемещать подходящие токены.
Этот нюанс важен, потому что исходная транзакция может быть завершена, пока разрешение остается активным.
Перед одобрением:
• определите токен
• определите спендера
• проверьте сумму allowance (лимита)
• разберитесь, является ли она неограниченной
• убедитесь, что это приложение запрашивает разрешение
• регулярно просматривайте старые разрешения
Безопасный приватный ключ не отменяет опасное разрешение, которое кошелек законно авторизовал.
TokenToolHub рассматривает раскрытие (exposure) одобрений как отдельный слой доказательств — отдельно от обычного баланса кошелька и истории транзакций.
#WalletSecurity #CryptoSecurity #Web3Security #DeFiSecurity2026 #OnChain
Подключение кошелька и одобрение токена — это не одно и то же.
Подключение обычно позволяет dApp видеть публичный адрес кошелька и запрашивать действия.
Одобрение может дать спендеру разрешение позже перемещать подходящие токены.
Этот нюанс важен, потому что исходная транзакция может быть завершена, пока разрешение остается активным.
Перед одобрением:
• определите токен
• определите спендера
• проверьте сумму allowance (лимита)
• разберитесь, является ли она неограниченной
• убедитесь, что это приложение запрашивает разрешение
• регулярно просматривайте старые разрешения
Безопасный приватный ключ не отменяет опасное разрешение, которое кошелек законно авторизовал.
TokenToolHub рассматривает раскрытие (exposure) одобрений как отдельный слой доказательств — отдельно от обычного баланса кошелька и истории транзакций.
#WalletSecurity #CryptoSecurity #Web3Security #DeFiSecurity2026 #OnChain
Подключение обычно позволяет dApp видеть публичный адрес кошелька и запрашивать действия.
Одобрение может дать спендеру разрешение позже перемещать подходящие токены.
Этот нюанс важен, потому что исходная транзакция может быть завершена, пока разрешение остается активным.
Перед одобрением:
• определите токен
• определите спендера
• проверьте сумму allowance (лимита)
• разберитесь, является ли она неограниченной
• убедитесь, что это приложение запрашивает разрешение
• регулярно просматривайте старые разрешения
Безопасный приватный ключ не отменяет опасное разрешение, которое кошелек законно авторизовал.
TokenToolHub рассматривает раскрытие (exposure) одобрений как отдельный слой доказательств — отдельно от обычного баланса кошелька и истории транзакций.
#WalletSecurity #CryptoSecurity #Web3Security #DeFiSecurity2026 #OnChain
49
·
--
Безопасная миграция кошелька: что делать, если ваша фраза восстановления могла быть раскрытаМиграция кошелька не завершена только потому, что вы перевели криптовалюту в другое приложение-кошелек.
Если сама фраза восстановления могла быть скомпрометирована, похищена через фишинг, раскрыта вредоносным ПО, сгенерирована с использованием слабой случайности или иным образом скомпрометирована, импорт той же самой фразы в другой кошелек не устраняет базовый риск.
Интерфейс меняется. Криптографический корень — нет.
Это различие важно, потому что фраза восстановления может порождать приватные ключи, управляющие несколькими учетными записями. Если злоумышленник получил эту фразу, создание другой учетной записи под тем же seed или восстановление ее в другом приложении не создает действительно независимой границы безопасности.
Безопасная миграция кошелька: что делать, если ваша фраза восстановления могла быть раскрыта
Миграция кошелька не завершена только потому, что вы перевели криптовалюту в другое приложение-кошелек.
Если сама фраза восстановления могла быть скомпрометирована, похищена через фишинг, раскрыта вредоносным ПО, сгенерирована с использованием слабой случайности или иным образом скомпрометирована, импорт той же самой фразы в другой кошелек не устраняет базовый риск.
Интерфейс меняется. Криптографический корень — нет.
Это различие важно, потому что фраза восстановления может порождать приватные ключи, управляющие несколькими учетными записями. Если злоумышленник получил эту фразу, создание другой учетной записи под тем же seed или восстановление ее в другом приложении не создает действительно независимой границы безопасности.
Если сама фраза восстановления могла быть скомпрометирована, похищена через фишинг, раскрыта вредоносным ПО, сгенерирована с использованием слабой случайности или иным образом скомпрометирована, импорт той же самой фразы в другой кошелек не устраняет базовый риск.
Интерфейс меняется. Криптографический корень — нет.
Это различие важно, потому что фраза восстановления может порождать приватные ключи, управляющие несколькими учетными записями. Если злоумышленник получил эту фразу, создание другой учетной записи под тем же seed или восстановление ее в другом приложении не создает действительно независимой границы безопасности.
89
🚨 3 признака, которые выдают мошеннический токен ДО того, как вы инвестируете
Многие новые токены стремительно набирают популярность за считанные дни... а затем исчезают вместе с деньгами инвесторов. Вот как их распознать:
1️⃣ Заблокирована ликвидность? Если в контракте нет проверяемой «блокировки ликвидности» в обозревателе, создатель может вывести средства в любой момент (rug pull).
2️⃣ Отсутствует или вызывает подозрения функция «revoke». Всегда проверяйте, были ли права контракта отозваны после развёртывания — иначе разработчик сохраняет полный контроль над вашим кошельком.
3️⃣ Хайп без содержания. Нет понятного whitepaper, нет идентифицируемой команды, обещания «гарантированной» прибыли → бегите.
💡 Всегда уделяйте 5 минут проверке контракта перед инвестированием. Это может уберечь вас от потери всего.
👇 Вы когда-нибудь сталкивались с мошенническим токеном? Напишите нам в комментариях.
#Binance #CryptoScam #DYOR #Altcoins #Web3Security
🚨 3 признака, которые выдают мошеннический токен ДО того, как вы инвестируете
Многие новые токены стремительно набирают популярность за считанные дни... а затем исчезают вместе с деньгами инвесторов. Вот как их распознать:
1️⃣ Заблокирована ликвидность? Если в контракте нет проверяемой «блокировки ликвидности» в обозревателе, создатель может вывести средства в любой момент (rug pull).
2️⃣ Отсутствует или вызывает подозрения функция «revoke». Всегда проверяйте, были ли права контракта отозваны после развёртывания — иначе разработчик сохраняет полный контроль над вашим кошельком.
3️⃣ Хайп без содержания. Нет понятного whitepaper, нет идентифицируемой команды, обещания «гарантированной» прибыли → бегите.
💡 Всегда уделяйте 5 минут проверке контракта перед инвестированием. Это может уберечь вас от потери всего.
👇 Вы когда-нибудь сталкивались с мошенническим токеном? Напишите нам в комментариях.
#Binance #CryptoScam #DYOR #Altcoins #Web3Security
Многие новые токены стремительно набирают популярность за считанные дни... а затем исчезают вместе с деньгами инвесторов. Вот как их распознать:
1️⃣ Заблокирована ликвидность? Если в контракте нет проверяемой «блокировки ликвидности» в обозревателе, создатель может вывести средства в любой момент (rug pull).
2️⃣ Отсутствует или вызывает подозрения функция «revoke». Всегда проверяйте, были ли права контракта отозваны после развёртывания — иначе разработчик сохраняет полный контроль над вашим кошельком.
3️⃣ Хайп без содержания. Нет понятного whitepaper, нет идентифицируемой команды, обещания «гарантированной» прибыли → бегите.
💡 Всегда уделяйте 5 минут проверке контракта перед инвестированием. Это может уберечь вас от потери всего.
👇 Вы когда-нибудь сталкивались с мошенническим токеном? Напишите нам в комментариях.
#Binance #CryptoScam #DYOR #Altcoins #Web3Security
97
В пост-мортем от Cosmos Security от 28 августа говорится, что уязвимость в Cosmos EVM была использована в шести сетях; затронутым цепочкам рекомендовали перейти на исправленные релизы. В сегодняшнем отчёте TAC говорится, что сеть остаётся остановленной, пока готовится восстановление.\n\n1 Царств 16:7 переводит внимание с внешнего вида к сердцу. В работе по безопасности это означает честное раскрытие, тщательную проверку и заботу о людях, пострадавших от инцидента.\n\nБоже, дай строителям смирение — сообщать ясно, терпение — аккуратно устранять уязвимости и мудрость — защищать пользователей. Аминь.\n\nИспользуйте официальные уведомления по цепочкам. Никогда не сообщайте seed phrase и не подписывайте неожиданную транзакцию.\n\n#Web3Security #Молитва
В пост-мортем от Cosmos Security от 28 августа говорится, что уязвимость в Cosmos EVM была использована в шести сетях; затронутым цепочкам рекомендовали перейти на исправленные релизы. В сегодняшнем отчёте TAC говорится, что сеть остаётся остановленной, пока готовится восстановление.\n\n1 Царств 16:7 переводит внимание с внешнего вида к сердцу. В работе по безопасности это означает честное раскрытие, тщательную проверку и заботу о людях, пострадавших от инцидента.\n\nБоже, дай строителям смирение — сообщать ясно, терпение — аккуратно устранять уязвимости и мудрость — защищать пользователей. Аминь.\n\nИспользуйте официальные уведомления по цепочкам. Никогда не сообщайте seed phrase и не подписывайте неожиданную транзакцию.\n\n#Web3Security #Молитва
184
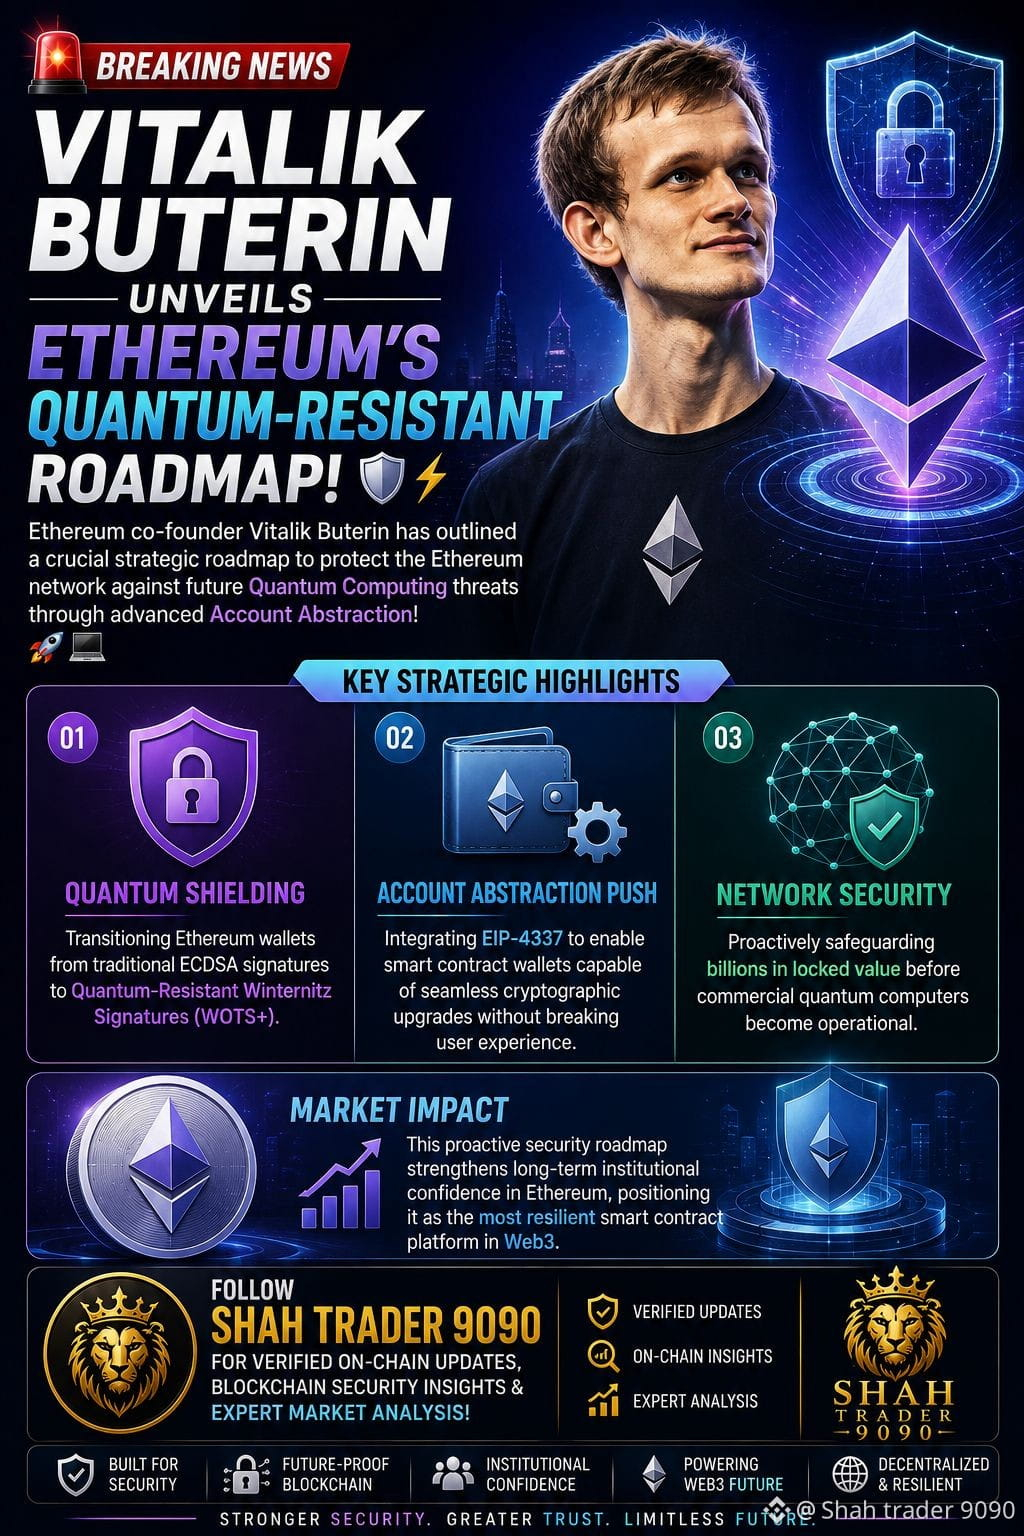
🚨 ВИТАЛИК БУТЕРИН РАСКРЫВАЕТ ДОРОЖНУЮ КАРТУ ETHEREUM, УСТОЙЧИВУЮ К КВАНТОВЫМ ВОЗДЕЙСТВИЯМ! 🛡️⚡
Основатель Ethereum Виталик Бутерин обозначил ключевую стратегическую дорожную карту, чтобы защитить сеть Ethereum от будущих угроз, связанных с квантовыми вычислениями, с помощью продвинутого абстрагирования аккаунта! 🚀💻
🔑 Ключевые стратегические акценты:
• Квантовое экранирование: перевод кошельков Ethereum с традиционных подписей ECDSA на квантово-устойчивые подписи Winternitz (WOTS+).
• Усиление абстрагирования аккаунта: интеграция EIP-4337 для включения смарт-контрактных кошельков, которые смогут выполнять бесшовные криптографические обновления без нарушения пользовательского опыта.
• Защита сети: заблаговременное обеспечение безопасности миллиардов долларов в заблокированной стоимости до того, как коммерческие квантовые компьютеры начнут работать.
💡 Влияние на рынок:
Эта упреждающая программа безопасности повышает долгосрочную институциональную уверенность в Ethereum, позиционируя его как самую устойчивую платформу смарт-контрактов в Web3.
📌 Подписывайтесь на Shah Trader 9090, чтобы получать подтверждённые on-chain обновления, инсайты по безопасности блокчейна и экспертный анализ рынка!
#Ethereum #ETH #VitalikButerin #ShahTrader9090 #BinanceSquare #Web3Security $ETH
{spot}(ETHUSDT)
🚨 ВИТАЛИК БУТЕРИН РАСКРЫВАЕТ ДОРОЖНУЮ КАРТУ ETHEREUM, УСТОЙЧИВУЮ К КВАНТОВЫМ ВОЗДЕЙСТВИЯМ! 🛡️⚡
Основатель Ethereum Виталик Бутерин обозначил ключевую стратегическую дорожную карту, чтобы защитить сеть Ethereum от будущих угроз, связанных с квантовыми вычислениями, с помощью продвинутого абстрагирования аккаунта! 🚀💻
🔑 Ключевые стратегические акценты:
• Квантовое экранирование: перевод кошельков Ethereum с традиционных подписей ECDSA на квантово-устойчивые подписи Winternitz (WOTS+).
• Усиление абстрагирования аккаунта: интеграция EIP-4337 для включения смарт-контрактных кошельков, которые смогут выполнять бесшовные криптографические обновления без нарушения пользовательского опыта.
• Защита сети: заблаговременное обеспечение безопасности миллиардов долларов в заблокированной стоимости до того, как коммерческие квантовые компьютеры начнут работать.
💡 Влияние на рынок:
Эта упреждающая программа безопасности повышает долгосрочную институциональную уверенность в Ethereum, позиционируя его как самую устойчивую платформу смарт-контрактов в Web3.
📌 Подписывайтесь на Shah Trader 9090, чтобы получать подтверждённые on-chain обновления, инсайты по безопасности блокчейна и экспертный анализ рынка!
#Ethereum #ETH #VitalikButerin #ShahTrader9090 #BinanceSquare #Web3Security $ETH
Основатель Ethereum Виталик Бутерин обозначил ключевую стратегическую дорожную карту, чтобы защитить сеть Ethereum от будущих угроз, связанных с квантовыми вычислениями, с помощью продвинутого абстрагирования аккаунта! 🚀💻
🔑 Ключевые стратегические акценты:
• Квантовое экранирование: перевод кошельков Ethereum с традиционных подписей ECDSA на квантово-устойчивые подписи Winternitz (WOTS+).
• Усиление абстрагирования аккаунта: интеграция EIP-4337 для включения смарт-контрактных кошельков, которые смогут выполнять бесшовные криптографические обновления без нарушения пользовательского опыта.
• Защита сети: заблаговременное обеспечение безопасности миллиардов долларов в заблокированной стоимости до того, как коммерческие квантовые компьютеры начнут работать.
💡 Влияние на рынок:
Эта упреждающая программа безопасности повышает долгосрочную институциональную уверенность в Ethereum, позиционируя его как самую устойчивую платформу смарт-контрактов в Web3.
📌 Подписывайтесь на Shah Trader 9090, чтобы получать подтверждённые on-chain обновления, инсайты по безопасности блокчейна и экспертный анализ рынка!
#Ethereum #ETH #VitalikButerin #ShahTrader9090 #BinanceSquare #Web3Security $ETH
84
·
--
Суперцикл ИИ × кибербезопасность, версия on-chain 🔐
Ход, на который все смотрят у CrowdStrike и Okta, существует и в Web3 — в ускоренном режиме.
Контекст
ИИ одновременно умножает и поверхности атаки, и инструменты защиты. Безопасность смарт-контрактов становится отдельной сферой — уже не просто строка расходов перед мейннетом.
Что происходит на практике
- Octane Security привлекла 6,75 M$ в начале 2026 года (Gemini, Circle в раунде) и уже в прямом эфире заблокировала эксплойт, который угрожал более чем 8 M$ на протоколе DeFi.
- OpenAI и Paradigm опубликовали EVMbench — бенчмарк, где ИИ-агенты успешно эксплуатируют 72 % проверенных уязвимостей. Граница между инструментом аудита и инструментом атаки становится крайне тонкой.
- Непрерывный мониторинг (типа Forta, Hypernative, Hexagate) существенно сократит средние потери на инцидент по сравнению с изолированным разовым аудитом.
Точка внимания ⚠️
Olympix резюмирует это одной статистикой, которая должна обеспокоить всех: 90 % эксплуатированных контрактов уже были проаудированы. One-shot аудит больше не достаточен — главный вопрос в том, кто перейдёт к непрерывному мониторингу до следующего эксплойта, а не после. #Web3Security #AIxCrypto
Суперцикл ИИ × кибербезопасность, версия on-chain 🔐
Ход, на который все смотрят у CrowdStrike и Okta, существует и в Web3 — в ускоренном режиме.
Контекст
ИИ одновременно умножает и поверхности атаки, и инструменты защиты. Безопасность смарт-контрактов становится отдельной сферой — уже не просто строка расходов перед мейннетом.
Что происходит на практике
- Octane Security привлекла 6,75 M$ в начале 2026 года (Gemini, Circle в раунде) и уже в прямом эфире заблокировала эксплойт, который угрожал более чем 8 M$ на протоколе DeFi.
- OpenAI и Paradigm опубликовали EVMbench — бенчмарк, где ИИ-агенты успешно эксплуатируют 72 % проверенных уязвимостей. Граница между инструментом аудита и инструментом атаки становится крайне тонкой.
- Непрерывный мониторинг (типа Forta, Hypernative, Hexagate) существенно сократит средние потери на инцидент по сравнению с изолированным разовым аудитом.
Точка внимания ⚠️
Olympix резюмирует это одной статистикой, которая должна обеспокоить всех: 90 % эксплуатированных контрактов уже были проаудированы. One-shot аудит больше не достаточен — главный вопрос в том, кто перейдёт к непрерывному мониторингу до следующего эксплойта, а не после. #Web3Security #AIxCrypto
Ход, на который все смотрят у CrowdStrike и Okta, существует и в Web3 — в ускоренном режиме.
Контекст
ИИ одновременно умножает и поверхности атаки, и инструменты защиты. Безопасность смарт-контрактов становится отдельной сферой — уже не просто строка расходов перед мейннетом.
Что происходит на практике
- Octane Security привлекла 6,75 M$ в начале 2026 года (Gemini, Circle в раунде) и уже в прямом эфире заблокировала эксплойт, который угрожал более чем 8 M$ на протоколе DeFi.
- OpenAI и Paradigm опубликовали EVMbench — бенчмарк, где ИИ-агенты успешно эксплуатируют 72 % проверенных уязвимостей. Граница между инструментом аудита и инструментом атаки становится крайне тонкой.
- Непрерывный мониторинг (типа Forta, Hypernative, Hexagate) существенно сократит средние потери на инцидент по сравнению с изолированным разовым аудитом.
Точка внимания ⚠️
Olympix резюмирует это одной статистикой, которая должна обеспокоить всех: 90 % эксплуатированных контрактов уже были проаудированы. One-shot аудит больше не достаточен — главный вопрос в том, кто перейдёт к непрерывному мониторингу до следующего эксплойта, а не после. #Web3Security #AIxCrypto
27
·
--
🦈 $ETH LEDGER FUD РАЗОБЛАЧЕН: ВНУТРЕННИЕ АУДИТЫ РАЗВЕРНУЛИ ПРОАКТИВНЫЕ СЕГБЕР-ПАТЧИ 🛡️
Умные деньги видят насквозь смонтированный рыночный шум. CTO Ledger подтвердил, что их внутренняя команда безопасности использовала ИИ-инструменты для устранения аномалии в приложении Ethereum за недели до того, как внешние охотники за хайпом попытались воспользоваться этим для FUD. 📊
Оборонительные ИИ-модели в активном режиме усиливают инфраструктурные протоколы за кулисами, укрепляя кастодиальные решения уровня институциональных стандартов. 🔍 Простые обновления прошивки поддерживают полную целостность активов, делая эти громкие атаки полностью бездейственными для продвинутых участников. 💬 Как вы в своей ежедневной рутине отделяете спекулятивный шум от реальных обновлений по безопасности? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #ETH #CryptoSecurity #Ethereum #Web3Security
🛡️ 🔍
🦈 $ETH LEDGER FUD РАЗОБЛАЧЕН: ВНУТРЕННИЕ АУДИТЫ РАЗВЕРНУЛИ ПРОАКТИВНЫЕ СЕГБЕР-ПАТЧИ 🛡️
Умные деньги видят насквозь смонтированный рыночный шум. CTO Ledger подтвердил, что их внутренняя команда безопасности использовала ИИ-инструменты для устранения аномалии в приложении Ethereum за недели до того, как внешние охотники за хайпом попытались воспользоваться этим для FUD. 📊
Оборонительные ИИ-модели в активном режиме усиливают инфраструктурные протоколы за кулисами, укрепляя кастодиальные решения уровня институциональных стандартов. 🔍 Простые обновления прошивки поддерживают полную целостность активов, делая эти громкие атаки полностью бездейственными для продвинутых участников. 💬 Как вы в своей ежедневной рутине отделяете спекулятивный шум от реальных обновлений по безопасности? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #ETH #CryptoSecurity #Ethereum #Web3Security
🛡️ 🔍
Умные деньги видят насквозь смонтированный рыночный шум. CTO Ledger подтвердил, что их внутренняя команда безопасности использовала ИИ-инструменты для устранения аномалии в приложении Ethereum за недели до того, как внешние охотники за хайпом попытались воспользоваться этим для FUD. 📊
Оборонительные ИИ-модели в активном режиме усиливают инфраструктурные протоколы за кулисами, укрепляя кастодиальные решения уровня институциональных стандартов. 🔍 Простые обновления прошивки поддерживают полную целостность активов, делая эти громкие атаки полностью бездейственными для продвинутых участников. 💬 Как вы в своей ежедневной рутине отделяете спекулятивный шум от реальных обновлений по безопасности? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #ETH #CryptoSecurity #Ethereum #Web3Security
🛡️ 🔍
18
·
--
🚨 КРИТИЧЕСКАЯ УГРОЗА БЕЗОПАСНОСТИ ОРИЕНТИРУЕТСЯ НА $BTC И ВЕБ3-КОШЕЛЬКИ ЧЕРЕЗ ЗЛОВРЕДНЫЕ РАСШИРЕНИЯ! ⚠️
Защита институционального капитала начинается с абсолютной операционной безопасности на вашем уровне интерфейса. 🔍 Компания по киберфорензике Socket обнаружила масштабную кампанию взлома: 77 скомпрометированных расширений для Firefox, выдававших себя за основные провайдеры Web3-кошельков, такие как Rabby и TronLink, чтобы перехватить приватные seed-фразы.
Злоумышленники маскировали вредоносную полезную нагрузку внутри безобидных утилит, внедряя троянские обновления для перехвата критически важных seed phrase. 💡 Удаление расширения не отменяет скомпрометированные учетные данные, из‑за чего старые адреса становятся навсегда небезопасными и требуется немедленная миграция активов в чистое хранилище.
💬 Вы проверили свою операционную настройку и разрешения расширений, чтобы защитить свой портфель? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAlert
🛡️ 🔍
🚨 КРИТИЧЕСКАЯ УГРОЗА БЕЗОПАСНОСТИ ОРИЕНТИРУЕТСЯ НА $BTC И ВЕБ3-КОШЕЛЬКИ ЧЕРЕЗ ЗЛОВРЕДНЫЕ РАСШИРЕНИЯ! ⚠️
Защита институционального капитала начинается с абсолютной операционной безопасности на вашем уровне интерфейса. 🔍 Компания по киберфорензике Socket обнаружила масштабную кампанию взлома: 77 скомпрометированных расширений для Firefox, выдававших себя за основные провайдеры Web3-кошельков, такие как Rabby и TronLink, чтобы перехватить приватные seed-фразы.
Злоумышленники маскировали вредоносную полезную нагрузку внутри безобидных утилит, внедряя троянские обновления для перехвата критически важных seed phrase. 💡 Удаление расширения не отменяет скомпрометированные учетные данные, из‑за чего старые адреса становятся навсегда небезопасными и требуется немедленная миграция активов в чистое хранилище.
💬 Вы проверили свою операционную настройку и разрешения расширений, чтобы защитить свой портфель? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAlert
🛡️ 🔍
Защита институционального капитала начинается с абсолютной операционной безопасности на вашем уровне интерфейса. 🔍 Компания по киберфорензике Socket обнаружила масштабную кампанию взлома: 77 скомпрометированных расширений для Firefox, выдававших себя за основные провайдеры Web3-кошельков, такие как Rabby и TronLink, чтобы перехватить приватные seed-фразы.
Злоумышленники маскировали вредоносную полезную нагрузку внутри безобидных утилит, внедряя троянские обновления для перехвата критически важных seed phrase. 💡 Удаление расширения не отменяет скомпрометированные учетные данные, из‑за чего старые адреса становятся навсегда небезопасными и требуется немедленная миграция активов в чистое хранилище.
💬 Вы проверили свою операционную настройку и разрешения расширений, чтобы защитить свой портфель? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAlert
🛡️ 🔍
32

·
--
Статья
SAND от The Sandbox переходит на цифровую диету: Base & BNB Chain отключены после эксплойтаThe Sandbox отключила бриджинг собственного токена $SAND на Base и BNB Chain после того, как всплыл небольшой, но неприятный эксплойт, и тем самым отправляет понятный сигнал крипто‑игровому сообществу: «Мы не играем с огнём — и вам не стоит». Это был быстрый тактический метод изоляции: команда предупредила пользователей не торговать SAND на этих сетях, указав, что затронуто менее 0,01% от общего объёма предложения. Иными словами, взлом был крошечным, но меры по ликвидации последствий — большими.
Альфа: Решение The Sandbox отключить бриджинг на Base и BNB Chain — классический пример принципа «меньше — значит больше» в области безопасности. Перекрыв мост, они остановили потенциальную атаку через «вселенную‑дыру» (wormhole), которая могла бы вывести из оборота запасы токенов. Прозрачность команды — с акцентом на исчезающе малую долю затронутого объёма — помогает сохранять доверие и информировать сообщество. #Web3Security #GamingCrypto #SAND
SAND от The Sandbox переходит на цифровую диету: Base & BNB Chain отключены после эксплойта
The Sandbox отключила бриджинг собственного токена $SAND на Base и BNB Chain после того, как всплыл небольшой, но неприятный эксплойт, и тем самым отправляет понятный сигнал крипто‑игровому сообществу: «Мы не играем с огнём — и вам не стоит». Это был быстрый тактический метод изоляции: команда предупредила пользователей не торговать SAND на этих сетях, указав, что затронуто менее 0,01% от общего объёма предложения. Иными словами, взлом был крошечным, но меры по ликвидации последствий — большими.
Альфа: Решение The Sandbox отключить бриджинг на Base и BNB Chain — классический пример принципа «меньше — значит больше» в области безопасности. Перекрыв мост, они остановили потенциальную атаку через «вселенную‑дыру» (wormhole), которая могла бы вывести из оборота запасы токенов. Прозрачность команды — с акцентом на исчезающе малую долю затронутого объёма — помогает сохранять доверие и информировать сообщество. #Web3Security #GamingCrypto #SAND
Альфа: Решение The Sandbox отключить бриджинг на Base и BNB Chain — классический пример принципа «меньше — значит больше» в области безопасности. Перекрыв мост, они остановили потенциальную атаку через «вселенную‑дыру» (wormhole), которая могла бы вывести из оборота запасы токенов. Прозрачность команды — с акцентом на исчезающе малую долю затронутого объёма — помогает сохранять доверие и информировать сообщество. #Web3Security #GamingCrypto #SAND
13
·
--
#dusk $DUSK @Dusk_Foundation не скажу, что это было очевидно: я пошёл искать удачный ракурс в модели приватности dusk, когда сестра указала на неё — и наткнулся на кое-что получше: настоящую публикацию по безопасности
OtterSec нашла уязвимость в корректности (soundness) в dusk-plonk — системе доказательств за phoenix, которая защищает транзакции. Верификатор должен был проверять четыре конкретных значения из каждого доказательства, но не проверял их вовсе — просто использовал в финальных вычислениях, не валидируя относительно доверенных коммитментов
что теоретически открывается — дико: кто-то мог собрать доказательство, выглядящее полностью валидным, при этом лжа о том, что именно оно представляет. «заминтить» dusk из ничего или протолкнуть фальшивый защищённый расход. И поскольку это phoenix, сфабрикованные выходы, оказавшиеся в защищённом пуле, было бы почти невозможно заметить — приватную заметку не «на глаз» оценишь так, как публичный баланс
патч вышел в commit 645265b7 от 14 февраля 2026. Важно отметить: это раскрытие от OtterSec; я сам не нашёл эквивалентной публикации от dusk — если кто-то её видел, дайте знать
tе часть, которую часто пропускают, когда обсуждают цепочки zk-приватности: рисковая часть — не приватность, а верификатор. публичные tx moonlight ограничены простой проверкой подписи — её легко понять. защищённые tx phoenix держатся полностью на том, что одна проверка доказательства должна быть безупречной. большая зона доверия, просто она незаметна, потому что это математика, а не UI
это не только проблема dusk — у второй независимой реализации plonk (ультраплонк от jellyfish) был тот же класс бага: патчили на месяц позже, 18 марта. та же ошибка, две команды, с разницей в месяцы
a у dusk в 2022 тоже был другой баг корректности plonk — он всплыл через отчёт trail of bits, был публично раскрыт и исправлен. два отдельных инцидента, с разницей в годы, разные режимы отказа, выявленные двумя разными фирмами
заставляет думать, что реальный вопрос не в том, «может ли это скрывать транзакции», а в том, сколько независимых проверяющих нужно системе доказательств, прежде чем институции начнут доверять ей реальные ценные бумаги.
#Web3Security
{future}(DUSKUSDT)
#dusk $DUSK @Dusk не скажу, что это было очевидно: я пошёл искать удачный ракурс в модели приватности dusk, когда сестра указала на неё — и наткнулся на кое-что получше: настоящую публикацию по безопасности
OtterSec нашла уязвимость в корректности (soundness) в dusk-plonk — системе доказательств за phoenix, которая защищает транзакции. Верификатор должен был проверять четыре конкретных значения из каждого доказательства, но не проверял их вовсе — просто использовал в финальных вычислениях, не валидируя относительно доверенных коммитментов
что теоретически открывается — дико: кто-то мог собрать доказательство, выглядящее полностью валидным, при этом лжа о том, что именно оно представляет. «заминтить» dusk из ничего или протолкнуть фальшивый защищённый расход. И поскольку это phoenix, сфабрикованные выходы, оказавшиеся в защищённом пуле, было бы почти невозможно заметить — приватную заметку не «на глаз» оценишь так, как публичный баланс
патч вышел в commit 645265b7 от 14 февраля 2026. Важно отметить: это раскрытие от OtterSec; я сам не нашёл эквивалентной публикации от dusk — если кто-то её видел, дайте знать
tе часть, которую часто пропускают, когда обсуждают цепочки zk-приватности: рисковая часть — не приватность, а верификатор. публичные tx moonlight ограничены простой проверкой подписи — её легко понять. защищённые tx phoenix держатся полностью на том, что одна проверка доказательства должна быть безупречной. большая зона доверия, просто она незаметна, потому что это математика, а не UI
это не только проблема dusk — у второй независимой реализации plonk (ультраплонк от jellyfish) был тот же класс бага: патчили на месяц позже, 18 марта. та же ошибка, две команды, с разницей в месяцы
a у dusk в 2022 тоже был другой баг корректности plonk — он всплыл через отчёт trail of bits, был публично раскрыт и исправлен. два отдельных инцидента, с разницей в годы, разные режимы отказа, выявленные двумя разными фирмами
заставляет думать, что реальный вопрос не в том, «может ли это скрывать транзакции», а в том, сколько независимых проверяющих нужно системе доказательств, прежде чем институции начнут доверять ей реальные ценные бумаги.
#Web3Security
OtterSec нашла уязвимость в корректности (soundness) в dusk-plonk — системе доказательств за phoenix, которая защищает транзакции. Верификатор должен был проверять четыре конкретных значения из каждого доказательства, но не проверял их вовсе — просто использовал в финальных вычислениях, не валидируя относительно доверенных коммитментов
что теоретически открывается — дико: кто-то мог собрать доказательство, выглядящее полностью валидным, при этом лжа о том, что именно оно представляет. «заминтить» dusk из ничего или протолкнуть фальшивый защищённый расход. И поскольку это phoenix, сфабрикованные выходы, оказавшиеся в защищённом пуле, было бы почти невозможно заметить — приватную заметку не «на глаз» оценишь так, как публичный баланс
патч вышел в commit 645265b7 от 14 февраля 2026. Важно отметить: это раскрытие от OtterSec; я сам не нашёл эквивалентной публикации от dusk — если кто-то её видел, дайте знать
tе часть, которую часто пропускают, когда обсуждают цепочки zk-приватности: рисковая часть — не приватность, а верификатор. публичные tx moonlight ограничены простой проверкой подписи — её легко понять. защищённые tx phoenix держатся полностью на том, что одна проверка доказательства должна быть безупречной. большая зона доверия, просто она незаметна, потому что это математика, а не UI
это не только проблема dusk — у второй независимой реализации plonk (ультраплонк от jellyfish) был тот же класс бага: патчили на месяц позже, 18 марта. та же ошибка, две команды, с разницей в месяцы
a у dusk в 2022 тоже был другой баг корректности plonk — он всплыл через отчёт trail of bits, был публично раскрыт и исправлен. два отдельных инцидента, с разницей в годы, разные режимы отказа, выявленные двумя разными фирмами
заставляет думать, что реальный вопрос не в том, «может ли это скрывать транзакции», а в том, сколько независимых проверяющих нужно системе доказательств, прежде чем институции начнут доверять ей реальные ценные бумаги.
#Web3Security
7
5
96
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BOJRaisesRatesTo31YearHigh
Просмотров: 1,793
117 обсуждают
2
#HKCompletesFirstHKDStablecoinUseCase
Просмотров: 21,522
545 обсуждают
3
#VietnamPlansFirstCryptoLicensesIn2026
Просмотров: 15,434
360 обсуждают
4
#BTCBreaks80K
Просмотров: 240,346
3,714 обсуждают
5
#比特币突破8万
Просмотров: 137,143
404 обсуждают
6
#BitcoinMarketCapTopsTesla
Просмотров: 32,283
721 обсуждают
7
#SOLJumpsAbout10%
Просмотров: 45,598
777 обсуждают
8
#EthereumReclaims$2600
Просмотров: 3,777
92 обсуждают
9
#LineraShutsDownAfterFundraisingFallsShort
Просмотров: 10,721
209 обсуждают
10
#SECReceivesAmendedInjectiveETFFiling
Просмотров: 24,195
473 обсуждают