
#cryptohacks
cryptohacks
Просмотров: 1.2M
842 обсуждают
Популярные
Новые
·
--
См. перевод
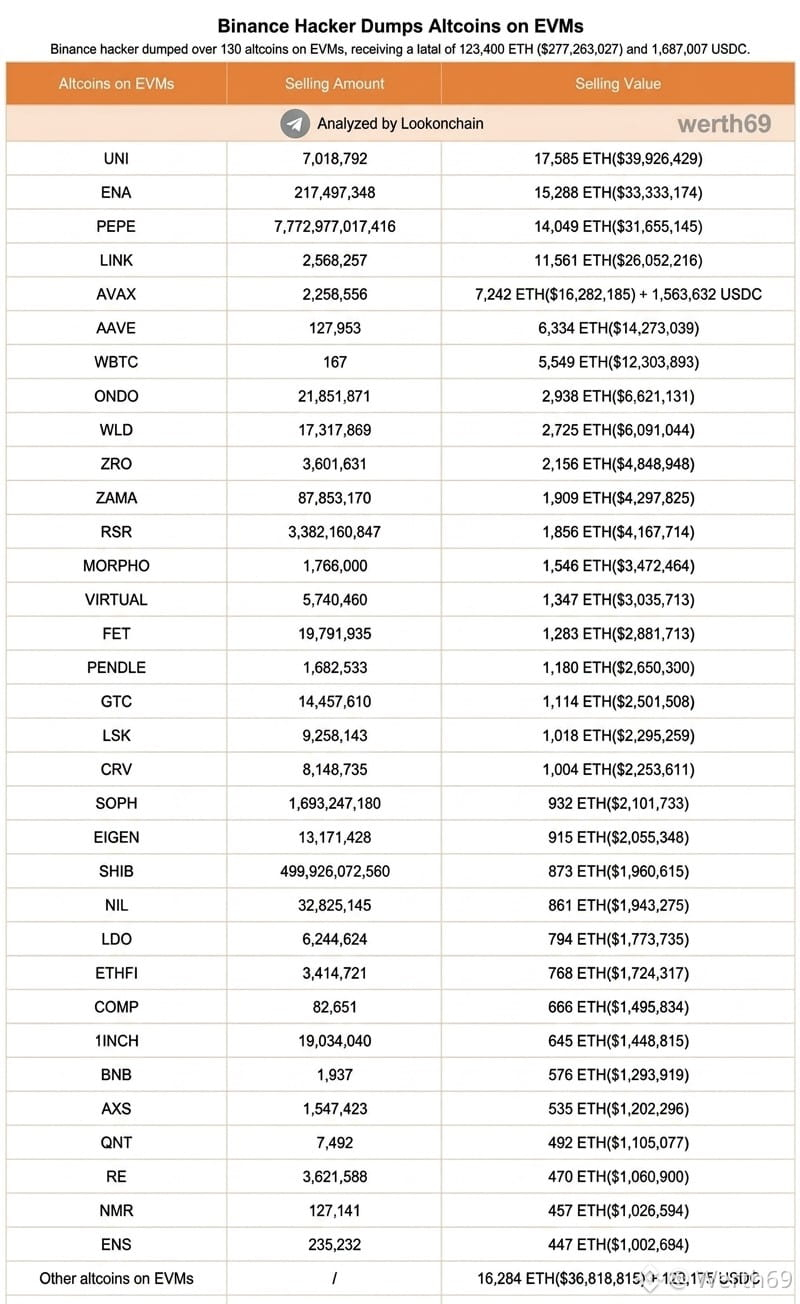
🚨 Хакер слил альткоинов на $279 000 000. Что известно?
Срочные новости с рынка! По данным ончейн-аналитиков, хакер, связанный с Binance, продал более 130 альткоинов в сети EVM, получив с них около $279 миллионов.
Список проданных монет огромен, он прикреплен на скриншоте.
Что это значит для рынка?
1️⃣ Давление на альткоины. Продажа такого объема токенов неизбежно создает краткосрочное давление на цены этих активов. Мы можем увидеть локальные проливы.
2️⃣ Паника. Люди будут проверять, есть ли эти монеты в их портфелях, и могут начать продавать их.
3️⃣ Реакция бирж. Вероятно, биржи начнут проверять кошельки и усиливать меры безопасности.
Важно: это не значит, что сам Binance взломали. Речь идет о кошельке, связанном с крупным игроком или хакерской группировкой, который использовал Binance для вывода средств.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
🚨 Хакер слил альткоинов на $279 000 000. Что известно?
Срочные новости с рынка! По данным ончейн-аналитиков, хакер, связанный с Binance, продал более 130 альткоинов в сети EVM, получив с них около $279 миллионов.
Список проданных монет огромен, он прикреплен на скриншоте.
Что это значит для рынка?
1️⃣ Давление на альткоины. Продажа такого объема токенов неизбежно создает краткосрочное давление на цены этих активов. Мы можем увидеть локальные проливы.
2️⃣ Паника. Люди будут проверять, есть ли эти монеты в их портфелях, и могут начать продавать их.
3️⃣ Реакция бирж. Вероятно, биржи начнут проверять кошельки и усиливать меры безопасности.
Важно: это не значит, что сам Binance взломали. Речь идет о кошельке, связанном с крупным игроком или хакерской группировкой, который использовал Binance для вывода средств.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
Срочные новости с рынка! По данным ончейн-аналитиков, хакер, связанный с Binance, продал более 130 альткоинов в сети EVM, получив с них около $279 миллионов.
Список проданных монет огромен, он прикреплен на скриншоте.
Что это значит для рынка?
1️⃣ Давление на альткоины. Продажа такого объема токенов неизбежно создает краткосрочное давление на цены этих активов. Мы можем увидеть локальные проливы.
2️⃣ Паника. Люди будут проверять, есть ли эти монеты в их портфелях, и могут начать продавать их.
3️⃣ Реакция бирж. Вероятно, биржи начнут проверять кошельки и усиливать меры безопасности.
Важно: это не значит, что сам Binance взломали. Речь идет о кошельке, связанном с крупным игроком или хакерской группировкой, который использовал Binance для вывода средств.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
1 act future:
What does this mean, so eth is all otw down, right?
3
9
21.3k

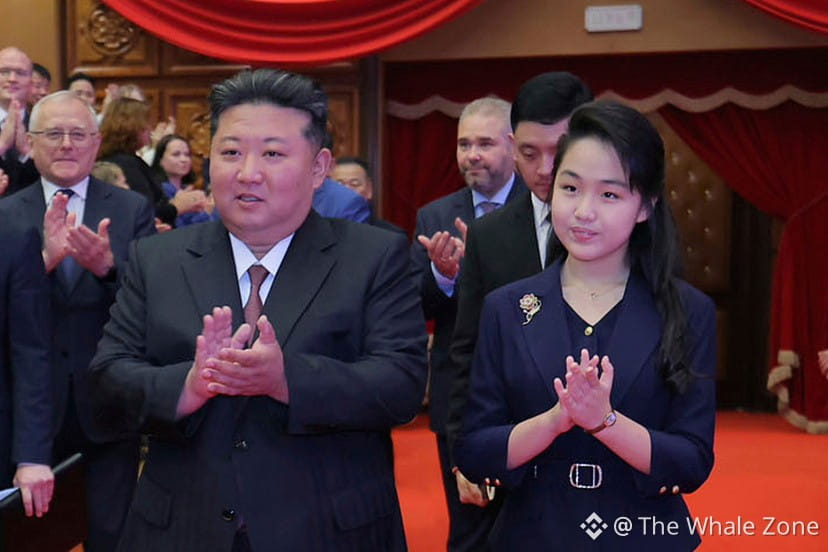
🚨 СРОЧНО: КРИПОКРАЖИ СЕВЕРНОЙ КОРЕИ ПРЕВЫСИЛИ 12,8 МЛРД ДОЛЛАРОВ!
По данным TRM Labs, хакеры, поддерживаемые государством Северная Корея, с 2017 года украли криптовалюту на сумму около 12,8 млрд долларов в результате почти 100 инцидентов.
По оценкам, только в 2026 году было украдено 7,4 млрд долларов.
Отдельно оценку в 11,87 млрд долларов сравнили примерно с 45% ВВП Северной Кореи.
Кража криптовалюты $BTC становится крупным источником незаконных доходов.
#northkorea #cryptohacks #LazarusGroup #CryptoSecurity
{future}(BTCUSDT)
🚨 СРОЧНО: КРИПОКРАЖИ СЕВЕРНОЙ КОРЕИ ПРЕВЫСИЛИ 12,8 МЛРД ДОЛЛАРОВ!
По данным TRM Labs, хакеры, поддерживаемые государством Северная Корея, с 2017 года украли криптовалюту на сумму около 12,8 млрд долларов в результате почти 100 инцидентов.
По оценкам, только в 2026 году было украдено 7,4 млрд долларов.
Отдельно оценку в 11,87 млрд долларов сравнили примерно с 45% ВВП Северной Кореи.
Кража криптовалюты $BTC становится крупным источником незаконных доходов.
#northkorea #cryptohacks #LazarusGroup #CryptoSecurity
По данным TRM Labs, хакеры, поддерживаемые государством Северная Корея, с 2017 года украли криптовалюту на сумму около 12,8 млрд долларов в результате почти 100 инцидентов.
По оценкам, только в 2026 году было украдено 7,4 млрд долларов.
Отдельно оценку в 11,87 млрд долларов сравнили примерно с 45% ВВП Северной Кореи.
Кража криптовалюты $BTC становится крупным источником незаконных доходов.
#northkorea #cryptohacks #LazarusGroup #CryptoSecurity
1
15
·
--
КРИПТОВЗЛОМЫ 🚨
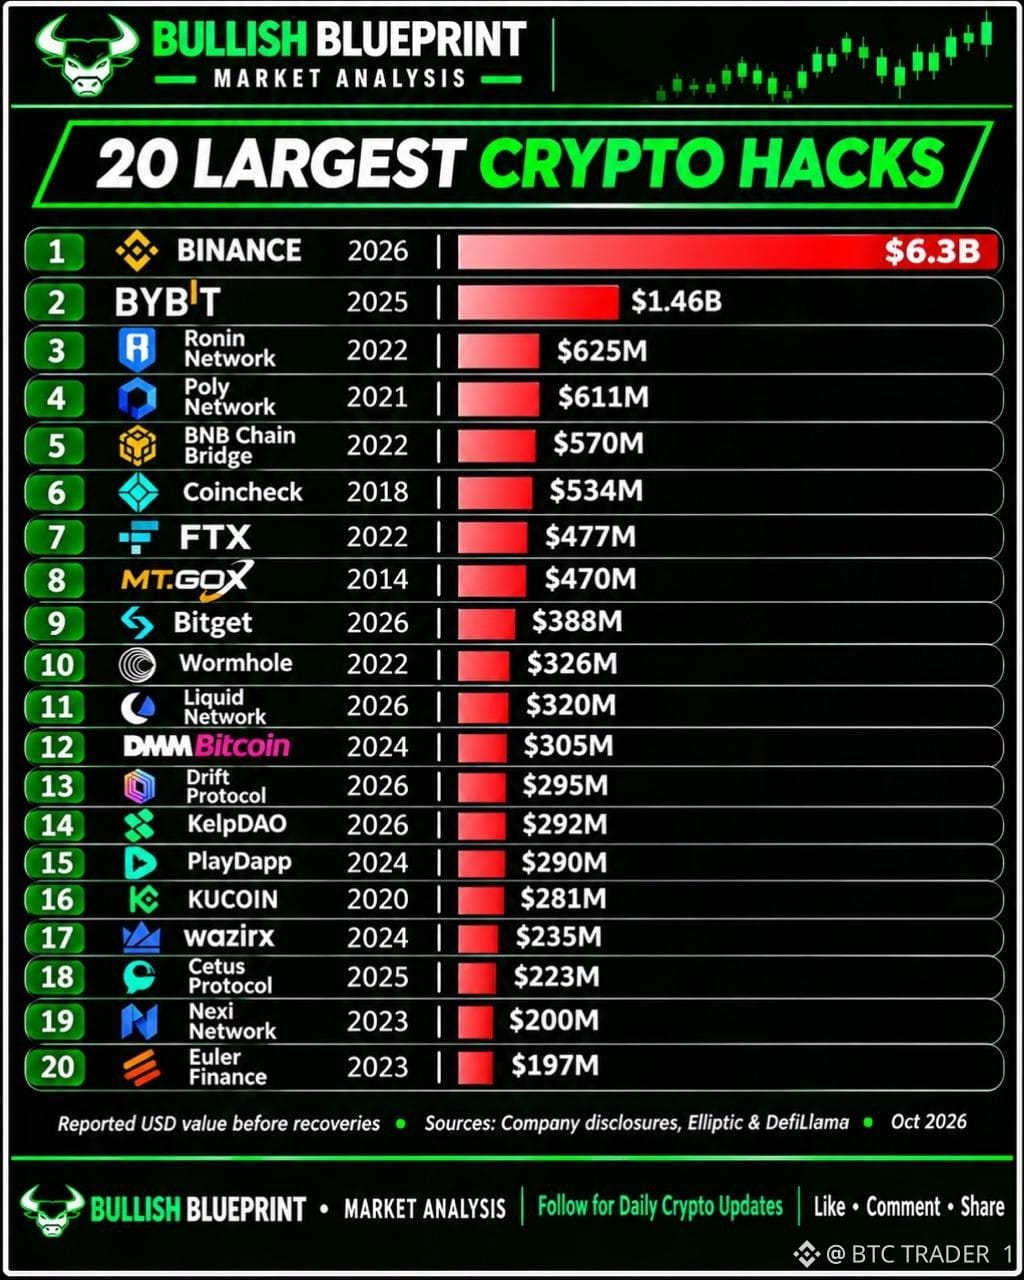
20 крупнейших известных взломов криптоплатформ свидетельствуют о растущих рисках для безопасности во всей отрасли: Binance — $6,3 млрд, Bybit — $1,46 млрд. Всегда уделяйте первостепенное внимание безопасности платформы и защите своих активов.
🔥 То, что произойдёт дальше, может удивить большинство трейдеров. Полный разбор ждёт вас в описании нашего профиля.
Не является финансовой рекомендацией
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
КРИПТОВЗЛОМЫ 🚨
20 крупнейших известных взломов криптоплатформ свидетельствуют о растущих рисках для безопасности во всей отрасли: Binance — $6,3 млрд, Bybit — $1,46 млрд. Всегда уделяйте первостепенное внимание безопасности платформы и защите своих активов.
🔥 То, что произойдёт дальше, может удивить большинство трейдеров. Полный разбор ждёт вас в описании нашего профиля.
Не является финансовой рекомендацией
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
20 крупнейших известных взломов криптоплатформ свидетельствуют о растущих рисках для безопасности во всей отрасли: Binance — $6,3 млрд, Bybit — $1,46 млрд. Всегда уделяйте первостепенное внимание безопасности платформы и защите своих активов.
🔥 То, что произойдёт дальше, может удивить большинство трейдеров. Полный разбор ждёт вас в описании нашего профиля.
Не является финансовой рекомендацией
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
139
😱 22,68 МИЛЛИАРДА ДОЛЛАРОВ. ИСЧЕЗЛИ. УКРАДЕНЫ.
КРУПНЕЙШИЙ ТРЕВОЖНЫЙ СИГНАЛ В БЕЗОПАСНОСТИ КРИПТОВАЛЮТ: КТО НА САМОМ ДЕЛЕ ПЛАТИТ ЗА ЭТО?
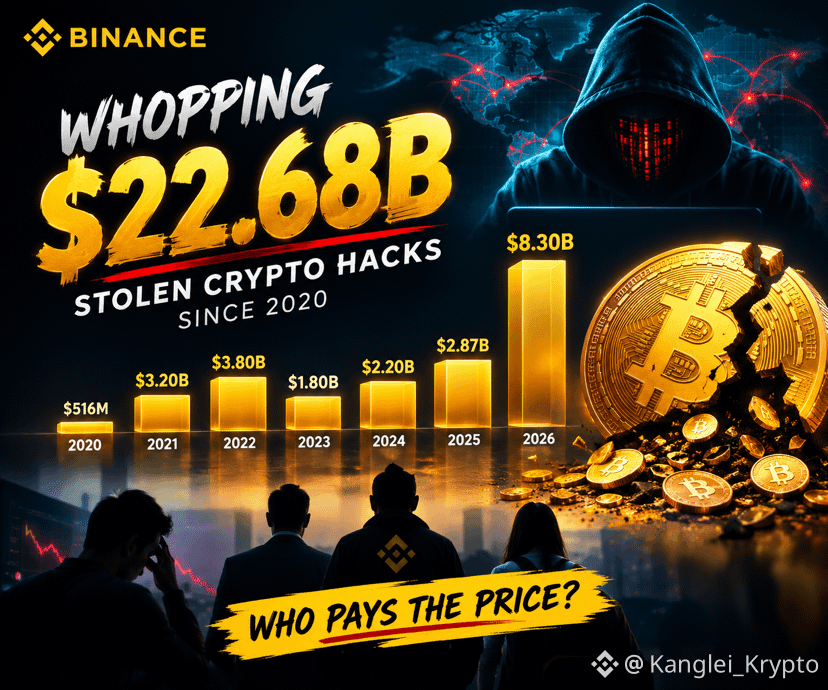
С 2020 года в результате взломов криптовалютных систем было украдено, по оценкам, 22,68 миллиарда долларов. И эти цифры вызывают всё большую тревогу.
📊 УЩЕРБ ПО ГОДАМ:
🛑 2020: 516 млн долларов
🛑 2021: 3,20 млрд долларов
🛑 2022: 3,80 млрд долларов
🛑 2023: 1,80 млрд долларов
🛑 2024: 2,20 млрд долларов
🛑 2025: 2,87 млрд долларов
🛑 2026: 8,30 млрд долларов
Самая тревожная цифра? Только на 2026 год приходится около 36,6% от всей заявленной суммы.
Но вот вопрос поважнее:
Когда миллиарды исчезают из-за эксплойтов, взломанных систем и сбоев безопасности, кто в конечном счёте несёт за это последствия?
* Розничные инвесторы, теряющие деньги, заработанные тяжёлым трудом?
* Биржи и платформы, от которых ждут защиты активов на миллиарды?
* Разработчики и специалисты по безопасности, отвечающие за защиту инфраструктуры?
* Или вся криптоиндустрия, расплачивающаяся утратой доверия и репутации?
Будущее криптовалют нельзя строить лишь на инновациях. На первом месте должны быть безопасность, прозрачность, подотчётность и защита инвесторов.
💬 ГЛАВНЫЙ ВОПРОС:
Кто должен нести финансовую ответственность, когда крадут миллиарды: хакеры, биржи или вся экосистема?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
😱 22,68 МИЛЛИАРДА ДОЛЛАРОВ. ИСЧЕЗЛИ. УКРАДЕНЫ.
КРУПНЕЙШИЙ ТРЕВОЖНЫЙ СИГНАЛ В БЕЗОПАСНОСТИ КРИПТОВАЛЮТ: КТО НА САМОМ ДЕЛЕ ПЛАТИТ ЗА ЭТО?
С 2020 года в результате взломов криптовалютных систем было украдено, по оценкам, 22,68 миллиарда долларов. И эти цифры вызывают всё большую тревогу.
📊 УЩЕРБ ПО ГОДАМ:
🛑 2020: 516 млн долларов
🛑 2021: 3,20 млрд долларов
🛑 2022: 3,80 млрд долларов
🛑 2023: 1,80 млрд долларов
🛑 2024: 2,20 млрд долларов
🛑 2025: 2,87 млрд долларов
🛑 2026: 8,30 млрд долларов
Самая тревожная цифра? Только на 2026 год приходится около 36,6% от всей заявленной суммы.
Но вот вопрос поважнее:
Когда миллиарды исчезают из-за эксплойтов, взломанных систем и сбоев безопасности, кто в конечном счёте несёт за это последствия?
* Розничные инвесторы, теряющие деньги, заработанные тяжёлым трудом?
* Биржи и платформы, от которых ждут защиты активов на миллиарды?
* Разработчики и специалисты по безопасности, отвечающие за защиту инфраструктуры?
* Или вся криптоиндустрия, расплачивающаяся утратой доверия и репутации?
Будущее криптовалют нельзя строить лишь на инновациях. На первом месте должны быть безопасность, прозрачность, подотчётность и защита инвесторов.
💬 ГЛАВНЫЙ ВОПРОС:
Кто должен нести финансовую ответственность, когда крадут миллиарды: хакеры, биржи или вся экосистема?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
КРУПНЕЙШИЙ ТРЕВОЖНЫЙ СИГНАЛ В БЕЗОПАСНОСТИ КРИПТОВАЛЮТ: КТО НА САМОМ ДЕЛЕ ПЛАТИТ ЗА ЭТО?
С 2020 года в результате взломов криптовалютных систем было украдено, по оценкам, 22,68 миллиарда долларов. И эти цифры вызывают всё большую тревогу.
📊 УЩЕРБ ПО ГОДАМ:
🛑 2020: 516 млн долларов
🛑 2021: 3,20 млрд долларов
🛑 2022: 3,80 млрд долларов
🛑 2023: 1,80 млрд долларов
🛑 2024: 2,20 млрд долларов
🛑 2025: 2,87 млрд долларов
🛑 2026: 8,30 млрд долларов
Самая тревожная цифра? Только на 2026 год приходится около 36,6% от всей заявленной суммы.
Но вот вопрос поважнее:
Когда миллиарды исчезают из-за эксплойтов, взломанных систем и сбоев безопасности, кто в конечном счёте несёт за это последствия?
* Розничные инвесторы, теряющие деньги, заработанные тяжёлым трудом?
* Биржи и платформы, от которых ждут защиты активов на миллиарды?
* Разработчики и специалисты по безопасности, отвечающие за защиту инфраструктуры?
* Или вся криптоиндустрия, расплачивающаяся утратой доверия и репутации?
Будущее криптовалют нельзя строить лишь на инновациях. На первом месте должны быть безопасность, прозрачность, подотчётность и защита инвесторов.
💬 ГЛАВНЫЙ ВОПРОС:
Кто должен нести финансовую ответственность, когда крадут миллиарды: хакеры, биржи или вся экосистема?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
2
103
·
--
См. перевод
crypto hacks in history today ? 💀
some of the big platforms faced hacks recently
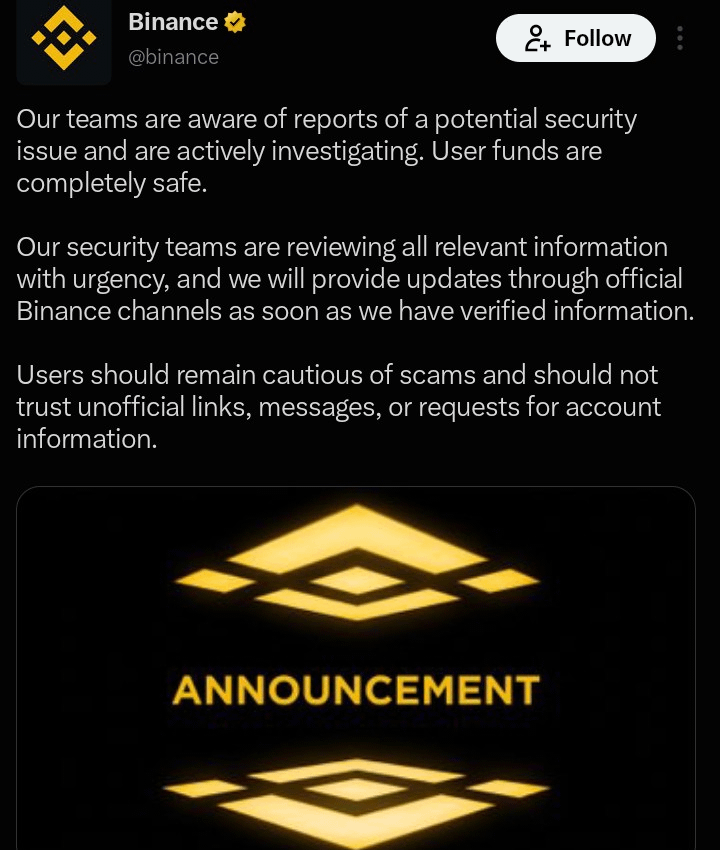
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
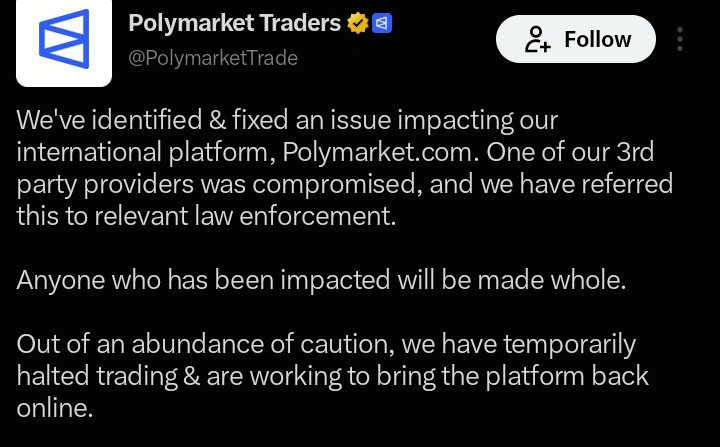
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
crypto hacks in history today ? 💀
some of the big platforms faced hacks recently
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
some of the big platforms faced hacks recently
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
1
248

Крупнейшая криптобиржа Индии публично спорит с ZachXBT из-за $16 млн, которые переместили прошлой ночью.
Хронология: 21 октября в 23:35 UTC+8 кошельки, связанные с CoinDCX, отправили около 15,99 млн USDT и 5 783 TRX на один адрес в сети Tron, откуда средства затем распределили — часть поступила на Binance, OKX и Gate, согласно отчёту о транзакциях. На это обратил внимание пост Darcy из Salus.
Генеральный директор CoinDCX Сумит Гупта утверждает, что это не новая атака: кошельки создали в январе 2025 года, а взломали во время прошлогодней кражи $44 млн; хакеры просто повторно используют старые адреса. Средства пользователей в безопасности, торговля идёт в обычном режиме.
Но ZachXBT возразил: по его словам, один из отмеченных адресов вплоть до мая 2026 года продолжал собирать пользовательские депозиты и получать средства на оплату комиссий за газ, а также отправлял средства на текущий горячий кошелёк CoinDCX. Он спросил, как «мёртвый» кошелёк мог принимать пользовательские депозиты.
Рыночная сводка: BTC — $81 877 (-2,0% за 24 ч), ETH — $2 403 (-2,6% за 24 ч). Это лишь контекст; с этим событием движение рынка не связано.
Так почему «скомпрометированный» кошелёк, взломанный в июле 2025 года, всё ещё взаимодействовал с пользовательскими депозитами в мае 2026-го? Проводите собственное исследование. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
Крупнейшая криптобиржа Индии публично спорит с ZachXBT из-за $16 млн, которые переместили прошлой ночью.
Хронология: 21 октября в 23:35 UTC+8 кошельки, связанные с CoinDCX, отправили около 15,99 млн USDT и 5 783 TRX на один адрес в сети Tron, откуда средства затем распределили — часть поступила на Binance, OKX и Gate, согласно отчёту о транзакциях. На это обратил внимание пост Darcy из Salus.
Генеральный директор CoinDCX Сумит Гупта утверждает, что это не новая атака: кошельки создали в январе 2025 года, а взломали во время прошлогодней кражи $44 млн; хакеры просто повторно используют старые адреса. Средства пользователей в безопасности, торговля идёт в обычном режиме.
Но ZachXBT возразил: по его словам, один из отмеченных адресов вплоть до мая 2026 года продолжал собирать пользовательские депозиты и получать средства на оплату комиссий за газ, а также отправлял средства на текущий горячий кошелёк CoinDCX. Он спросил, как «мёртвый» кошелёк мог принимать пользовательские депозиты.
Рыночная сводка: BTC — $81 877 (-2,0% за 24 ч), ETH — $2 403 (-2,6% за 24 ч). Это лишь контекст; с этим событием движение рынка не связано.
Так почему «скомпрометированный» кошелёк, взломанный в июле 2025 года, всё ещё взаимодействовал с пользовательскими депозитами в мае 2026-го? Проводите собственное исследование. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
Хронология: 21 октября в 23:35 UTC+8 кошельки, связанные с CoinDCX, отправили около 15,99 млн USDT и 5 783 TRX на один адрес в сети Tron, откуда средства затем распределили — часть поступила на Binance, OKX и Gate, согласно отчёту о транзакциях. На это обратил внимание пост Darcy из Salus.
Генеральный директор CoinDCX Сумит Гупта утверждает, что это не новая атака: кошельки создали в январе 2025 года, а взломали во время прошлогодней кражи $44 млн; хакеры просто повторно используют старые адреса. Средства пользователей в безопасности, торговля идёт в обычном режиме.
Но ZachXBT возразил: по его словам, один из отмеченных адресов вплоть до мая 2026 года продолжал собирать пользовательские депозиты и получать средства на оплату комиссий за газ, а также отправлял средства на текущий горячий кошелёк CoinDCX. Он спросил, как «мёртвый» кошелёк мог принимать пользовательские депозиты.
Рыночная сводка: BTC — $81 877 (-2,0% за 24 ч), ETH — $2 403 (-2,6% за 24 ч). Это лишь контекст; с этим событием движение рынка не связано.
Так почему «скомпрометированный» кошелёк, взломанный в июле 2025 года, всё ещё взаимодействовал с пользовательскими депозитами в мае 2026-го? Проводите собственное исследование. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
37

·
--
Qubic заявила, что причиной потери 2,94 трлн QU стали слабые сид-фразы кошельков, а не уязвимость протокола.
Qubic подтвердила, что злоумышленник опустошил 1 404 кошелька и похитил около 2,94 трлн QU в период с 17 по 18 октября. Причиной стала слабая генерация сид-фраз кошельков.
Случайность при создании сид-фраз была недостаточной на iPhone и iPad (в любом браузере до 18 октября), на Mac (в Safari до этой даты), а также в приложении Qubic для iOS до июля 2025 года.
Валидаторы остановили блокчейн на тике 85 371 949, заморозив 87,1% средств. Оставшиеся 12,9% перевели на MEXC, где аккаунт заморозили; биржи приостановили ввод и вывод QUBIC.
В сентябре произошло 55 криптовалютных взломов с ущербом около 766,5 млн долларов — на 462% больше, чем в августе. Из этой суммы 387 млн долларов потеряла Bitget, а 320 млн — Liquid Network.
Как блокчейнам первого уровня улучшить генерацию сид-фраз, чтобы защитить пользователей и при этом не усложнить использование?
#Qubic #CryptoSecurity #Blockchain #КриптоВзломы
Qubic заявила, что причиной потери 2,94 трлн QU стали слабые сид-фразы кошельков, а не уязвимость протокола.
Qubic подтвердила, что злоумышленник опустошил 1 404 кошелька и похитил около 2,94 трлн QU в период с 17 по 18 октября. Причиной стала слабая генерация сид-фраз кошельков.
Случайность при создании сид-фраз была недостаточной на iPhone и iPad (в любом браузере до 18 октября), на Mac (в Safari до этой даты), а также в приложении Qubic для iOS до июля 2025 года.
Валидаторы остановили блокчейн на тике 85 371 949, заморозив 87,1% средств. Оставшиеся 12,9% перевели на MEXC, где аккаунт заморозили; биржи приостановили ввод и вывод QUBIC.
В сентябре произошло 55 криптовалютных взломов с ущербом около 766,5 млн долларов — на 462% больше, чем в августе. Из этой суммы 387 млн долларов потеряла Bitget, а 320 млн — Liquid Network.
Как блокчейнам первого уровня улучшить генерацию сид-фраз, чтобы защитить пользователей и при этом не усложнить использование?
#Qubic #CryptoSecurity #Blockchain #КриптоВзломы
Qubic подтвердила, что злоумышленник опустошил 1 404 кошелька и похитил около 2,94 трлн QU в период с 17 по 18 октября. Причиной стала слабая генерация сид-фраз кошельков.
Случайность при создании сид-фраз была недостаточной на iPhone и iPad (в любом браузере до 18 октября), на Mac (в Safari до этой даты), а также в приложении Qubic для iOS до июля 2025 года.
Валидаторы остановили блокчейн на тике 85 371 949, заморозив 87,1% средств. Оставшиеся 12,9% перевели на MEXC, где аккаунт заморозили; биржи приостановили ввод и вывод QUBIC.
В сентябре произошло 55 криптовалютных взломов с ущербом около 766,5 млн долларов — на 462% больше, чем в августе. Из этой суммы 387 млн долларов потеряла Bitget, а 320 млн — Liquid Network.
Как блокчейнам первого уровня улучшить генерацию сид-фраз, чтобы защитить пользователей и при этом не усложнить использование?
#Qubic #CryptoSecurity #Blockchain #КриптоВзломы
1
11

🚨 В III квартале 2026 года украли $1,17 млрд: брешь в Bitget и новый минимальный уровень безопасности
📊 Разбор Alpha:
По данным SlowMist, в III квартале 2026 года в результате взломов было похищено криптовалюты на сумму $1,17 млрд. Только в сентябре в ходе 50 инцидентов украли $762 млн. На взлом Bitget пришлось $387,5 млн от общей суммы. Эти потери превысили показатели всего первого полугодия. Данные показывают крайнюю концентрацию ущерба: на пять крупнейших атак пришлось большинство потерь....
🔗 Полный разбор на YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Безопасность
🚨 В III квартале 2026 года украли $1,17 млрд: брешь в Bitget и новый минимальный уровень безопасности
📊 Разбор Alpha:
По данным SlowMist, в III квартале 2026 года в результате взломов было похищено криптовалюты на сумму $1,17 млрд. Только в сентябре в ходе 50 инцидентов украли $762 млн. На взлом Bitget пришлось $387,5 млн от общей суммы. Эти потери превысили показатели всего первого полугодия. Данные показывают крайнюю концентрацию ущерба: на пять крупнейших атак пришлось большинство потерь....
🔗 Полный разбор на YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Безопасность
📊 Разбор Alpha:
По данным SlowMist, в III квартале 2026 года в результате взломов было похищено криптовалюты на сумму $1,17 млрд. Только в сентябре в ходе 50 инцидентов украли $762 млн. На взлом Bitget пришлось $387,5 млн от общей суммы. Эти потери превысили показатели всего первого полугодия. Данные показывают крайнюю концентрацию ущерба: на пять крупнейших атак пришлось большинство потерь....
🔗 Полный разбор на YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Безопасность
34
·
--
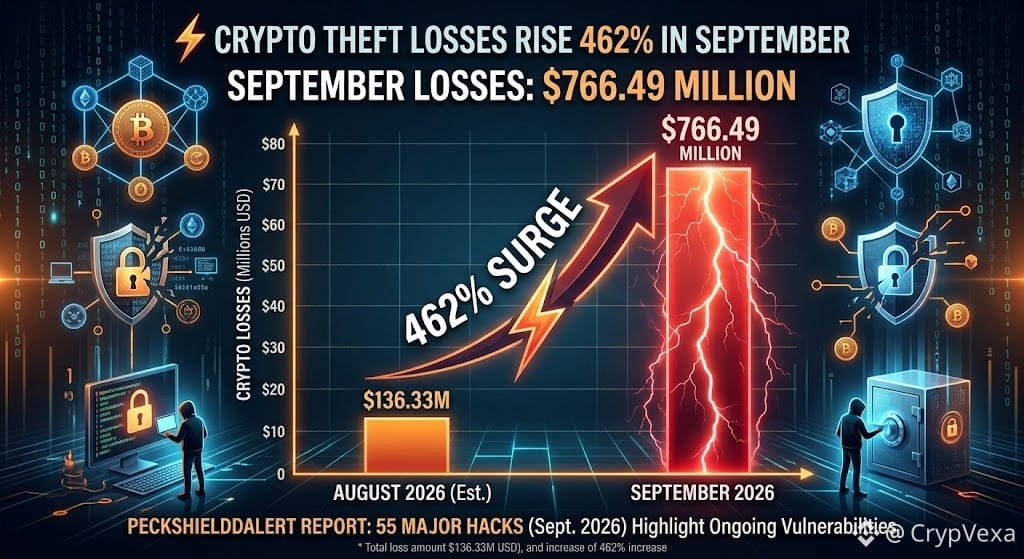
🚨 Убытки от краж криптовалюты в сентябре выросли на 462%
💰 В сентябре убытки от краж криптовалюты выросли на 462% по сравнению с предыдущим месяцем и составили около $766.49M.
🔐 Сообщается, что было зафиксировано 55 крупных взломов, что подчеркивает сохраняющиеся риски для безопасности во всей криптоиндустрии.
⚠️ Еще одно напоминание о том, что надежные меры безопасности по-прежнему крайне важны в сфере цифровых активов.
👀 Сможет ли отрасль сократить эти убытки по мере роста популярности криптовалют?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
🚨 Убытки от краж криптовалюты в сентябре выросли на 462%
💰 В сентябре убытки от краж криптовалюты выросли на 462% по сравнению с предыдущим месяцем и составили около $766.49M.
🔐 Сообщается, что было зафиксировано 55 крупных взломов, что подчеркивает сохраняющиеся риски для безопасности во всей криптоиндустрии.
⚠️ Еще одно напоминание о том, что надежные меры безопасности по-прежнему крайне важны в сфере цифровых активов.
👀 Сможет ли отрасль сократить эти убытки по мере роста популярности криптовалют?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
💰 В сентябре убытки от краж криптовалюты выросли на 462% по сравнению с предыдущим месяцем и составили около $766.49M.
🔐 Сообщается, что было зафиксировано 55 крупных взломов, что подчеркивает сохраняющиеся риски для безопасности во всей криптоиндустрии.
⚠️ Еще одно напоминание о том, что надежные меры безопасности по-прежнему крайне важны в сфере цифровых активов.
👀 Сможет ли отрасль сократить эти убытки по мере роста популярности криптовалют?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
1
71
·
--
🚨 Сентябрьские криптоатаки нанесли ущерб на $768 млн ⚠️🚫
Криптовалюты пережили худший месяц взломов за 2026 год: по данным CertiK, украдено $768,4 млн в 97 инцидентах. Крупные нарушения включали взлом Bitget на $388 млн и взлом Liquid Network на $320 млн. Позже было возвращено более $270 млн. Общие потери в 2026 году достигли $2,68 млрд в 656 инцидентах.
$TRUMP $BTW $MOVR
#cryptohacks
🚨 Сентябрьские криптоатаки нанесли ущерб на $768 млн ⚠️🚫
Криптовалюты пережили худший месяц взломов за 2026 год: по данным CertiK, украдено $768,4 млн в 97 инцидентах. Крупные нарушения включали взлом Bitget на $388 млн и взлом Liquid Network на $320 млн. Позже было возвращено более $270 млн. Общие потери в 2026 году достигли $2,68 млрд в 656 инцидентах.
$TRUMP $BTW $MOVR
#cryptohacks
Криптовалюты пережили худший месяц взломов за 2026 год: по данным CertiK, украдено $768,4 млн в 97 инцидентах. Крупные нарушения включали взлом Bitget на $388 млн и взлом Liquid Network на $320 млн. Позже было возвращено более $270 млн. Общие потери в 2026 году достигли $2,68 млрд в 656 инцидентах.
$TRUMP $BTW $MOVR
#cryptohacks
1
347
·
--
Проверено
См. перевод
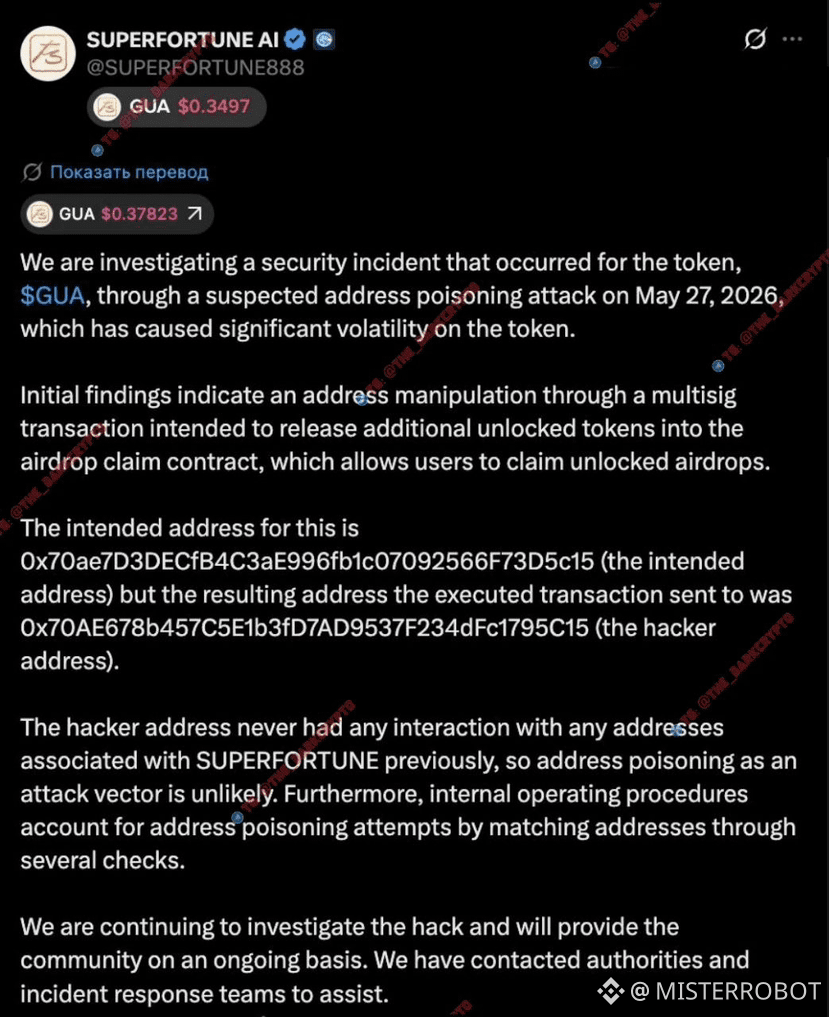
🚨 ХАКЕР ПОЛУЧИЛ АИРДРОП ВМЕСТО ДЕРЖАТЕЛЕЙ ТОКЕНА — КАК ТАКОЕ ВООБЩЕ ВОЗМОЖНО?
Команда #Superfortune умудрилась отправить аирдроп… прямо в карман хакера. Нет, это не шутка.
В ходе multisig-транзакции злоумышленник каким-то образом подменил адрес получателя. В итоге токены #GUA улетели на кошелёк хакера 0x70ae67…5c15 — вместо официального контракта аирдропа 0x70ae7d…5c15. Разница между адресами — всего несколько символов в середине. Именно этого и хватило.
Что примечательно: сама команда исключает классическую схему address poisoning — ведь адрес хакера ни разу не взаимодействовал с инфраструктурой проекта до инцидента. Это значит, что вектор атаки был другим, и, скорее всего, более изощрённым — возможно, компрометация одного из подписантов или подмена на уровне интерфейса.
Рынок отреагировал молниеносно:
📉 $GUA — минус 75% за 24 часа
Очередное напоминание: даже multisig не панацея, если в цепочке подписей есть слабое звено. Всегда верифицируйте адреса побайтово, а не визуально.
#cryptohacks #Airdrop #Web3Security #defi
Если такой контент полезен — подпишись, здесь регулярно разбираю громкие инциденты и находки из мира крипты 🔔
🚨 ХАКЕР ПОЛУЧИЛ АИРДРОП ВМЕСТО ДЕРЖАТЕЛЕЙ ТОКЕНА — КАК ТАКОЕ ВООБЩЕ ВОЗМОЖНО?
Команда #Superfortune умудрилась отправить аирдроп… прямо в карман хакера. Нет, это не шутка.
В ходе multisig-транзакции злоумышленник каким-то образом подменил адрес получателя. В итоге токены #GUA улетели на кошелёк хакера 0x70ae67…5c15 — вместо официального контракта аирдропа 0x70ae7d…5c15. Разница между адресами — всего несколько символов в середине. Именно этого и хватило.
Что примечательно: сама команда исключает классическую схему address poisoning — ведь адрес хакера ни разу не взаимодействовал с инфраструктурой проекта до инцидента. Это значит, что вектор атаки был другим, и, скорее всего, более изощрённым — возможно, компрометация одного из подписантов или подмена на уровне интерфейса.
Рынок отреагировал молниеносно:
📉 $GUA — минус 75% за 24 часа
Очередное напоминание: даже multisig не панацея, если в цепочке подписей есть слабое звено. Всегда верифицируйте адреса побайтово, а не визуально.
#cryptohacks #Airdrop #Web3Security #defi
Если такой контент полезен — подпишись, здесь регулярно разбираю громкие инциденты и находки из мира крипты 🔔
Команда #Superfortune умудрилась отправить аирдроп… прямо в карман хакера. Нет, это не шутка.
В ходе multisig-транзакции злоумышленник каким-то образом подменил адрес получателя. В итоге токены #GUA улетели на кошелёк хакера 0x70ae67…5c15 — вместо официального контракта аирдропа 0x70ae7d…5c15. Разница между адресами — всего несколько символов в середине. Именно этого и хватило.
Что примечательно: сама команда исключает классическую схему address poisoning — ведь адрес хакера ни разу не взаимодействовал с инфраструктурой проекта до инцидента. Это значит, что вектор атаки был другим, и, скорее всего, более изощрённым — возможно, компрометация одного из подписантов или подмена на уровне интерфейса.
Рынок отреагировал молниеносно:
📉 $GUA — минус 75% за 24 часа
Очередное напоминание: даже multisig не панацея, если в цепочке подписей есть слабое звено. Всегда верифицируйте адреса побайтово, а не визуально.
#cryptohacks #Airdrop #Web3Security #defi
Если такой контент полезен — подпишись, здесь регулярно разбираю громкие инциденты и находки из мира крипты 🔔
2
4
5k

$BTC AND $ETH TANKING AS HACKS HIT RECORD HIGH IN 2026 🔥
207 взломов за шесть месяцев — это максимум за всю историю. Группы, связанные с Северной Кореей, взяли 66% из украденных $972 млн; всего два эксплойта вывели $577 млн из KelpDAO и Drift Protocol.
Смарт-контракты — не единственное слабое место. Отказы инфраструктуры стали причиной 76% потерь, хотя на них приходилось лишь 15% инцидентов. TVL в DeFi снизился с $115 млрд до $70 млрд за тот же период.
Биткоин упал на 28%, ETH — на 40%. Такое давление быстро выбивает слабых участников. Вы остаетесь в сделках или выходите?
Не является финансовым советом. Всегда управляйте рисками.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
$BTC AND $ETH TANKING AS HACKS HIT RECORD HIGH IN 2026 🔥
207 взломов за шесть месяцев — это максимум за всю историю. Группы, связанные с Северной Кореей, взяли 66% из украденных $972 млн; всего два эксплойта вывели $577 млн из KelpDAO и Drift Protocol.
Смарт-контракты — не единственное слабое место. Отказы инфраструктуры стали причиной 76% потерь, хотя на них приходилось лишь 15% инцидентов. TVL в DeFi снизился с $115 млрд до $70 млрд за тот же период.
Биткоин упал на 28%, ETH — на 40%. Такое давление быстро выбивает слабых участников. Вы остаетесь в сделках или выходите?
Не является финансовым советом. Всегда управляйте рисками.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
207 взломов за шесть месяцев — это максимум за всю историю. Группы, связанные с Северной Кореей, взяли 66% из украденных $972 млн; всего два эксплойта вывели $577 млн из KelpDAO и Drift Protocol.
Смарт-контракты — не единственное слабое место. Отказы инфраструктуры стали причиной 76% потерь, хотя на них приходилось лишь 15% инцидентов. TVL в DeFi снизился с $115 млрд до $70 млрд за тот же период.
Биткоин упал на 28%, ETH — на 40%. Такое давление быстро выбивает слабых участников. Вы остаетесь в сделках или выходите?
Не является финансовым советом. Всегда управляйте рисками.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
61
💥 Группа Lazarus готовит крипту в 2026 ⚠️
Северокорейские хакеры только что выложили одни из крупнейших уязвимостей за этот год:
Drift Protocol → 285 млн $
Kelp DAO → 292 млн $
Их Грязные Методы:
Фейковые предложения о работе & звонки с дипфейками 😈
Вредоносное ПО на ноутбуках разработчиков, чтобы украсть ключи
Эксплойты мостов & поддельные ставки в залог
Они готовят атаки месяцами... супер терпеливые & опасные.
Берегитесь, короли:
Только аппаратный кошелёк
Никогда не делитесь seed/приватными ключами
Проверяйте каждую ссылку & файл
Проектам нужна более надёжная защита СРОЧНО!
Вы объединяетесь против Lazarus или всё ещё кликаете случайные ссылки? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 Группа Lazarus готовит крипту в 2026 ⚠️
Северокорейские хакеры только что выложили одни из крупнейших уязвимостей за этот год:
Drift Protocol → 285 млн $
Kelp DAO → 292 млн $
Их Грязные Методы:
Фейковые предложения о работе & звонки с дипфейками 😈
Вредоносное ПО на ноутбуках разработчиков, чтобы украсть ключи
Эксплойты мостов & поддельные ставки в залог
Они готовят атаки месяцами... супер терпеливые & опасные.
Берегитесь, короли:
Только аппаратный кошелёк
Никогда не делитесь seed/приватными ключами
Проверяйте каждую ссылку & файл
Проектам нужна более надёжная защита СРОЧНО!
Вы объединяетесь против Lazarus или всё ещё кликаете случайные ссылки? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Северокорейские хакеры только что выложили одни из крупнейших уязвимостей за этот год:
Drift Protocol → 285 млн $
Kelp DAO → 292 млн $
Их Грязные Методы:
Фейковые предложения о работе & звонки с дипфейками 😈
Вредоносное ПО на ноутбуках разработчиков, чтобы украсть ключи
Эксплойты мостов & поддельные ставки в залог
Они готовят атаки месяцами... супер терпеливые & опасные.
Берегитесь, короли:
Только аппаратный кошелёк
Никогда не делитесь seed/приватными ключами
Проверяйте каждую ссылку & файл
Проектам нужна более надёжная защита СРОЧНО!
Вы объединяетесь против Lazarus или всё ещё кликаете случайные ссылки? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649

#sandboxsandsuspectedinfinitemintflawonbase
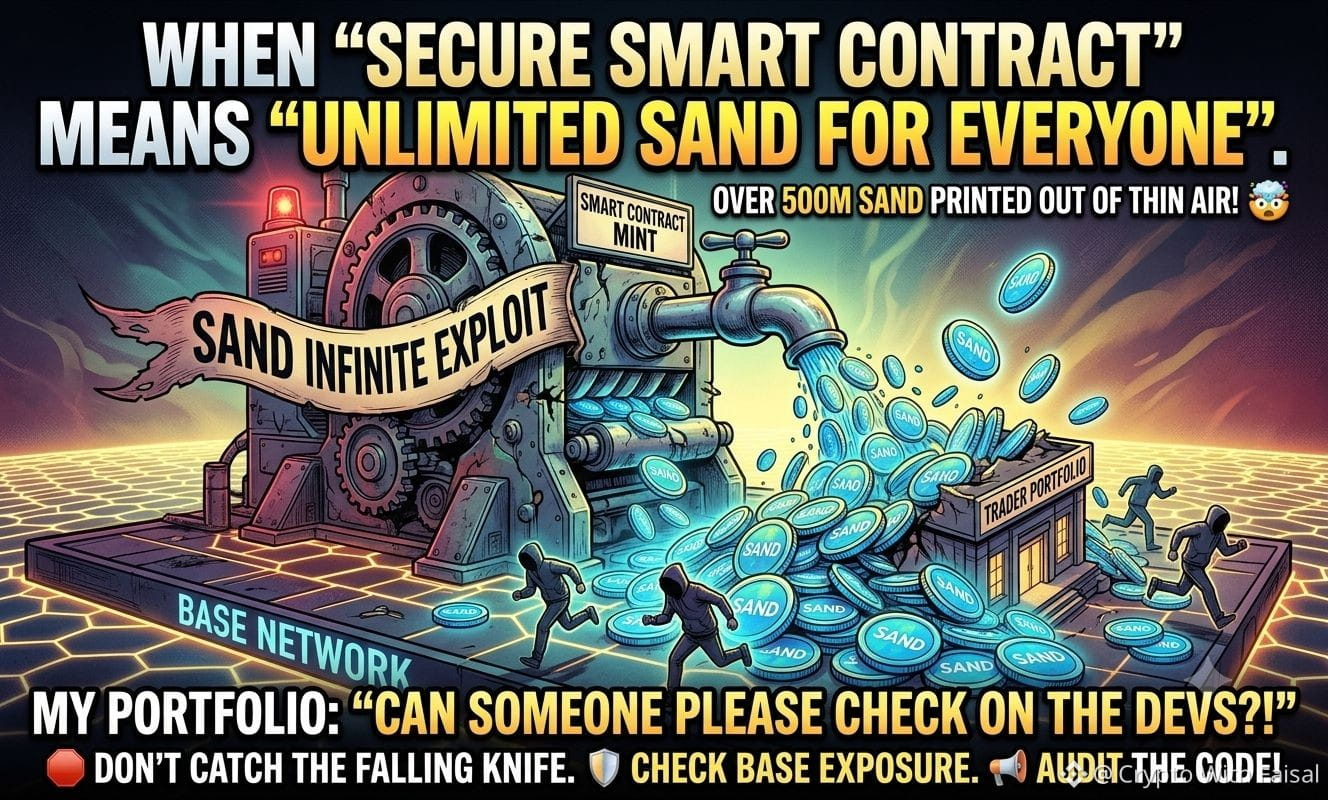
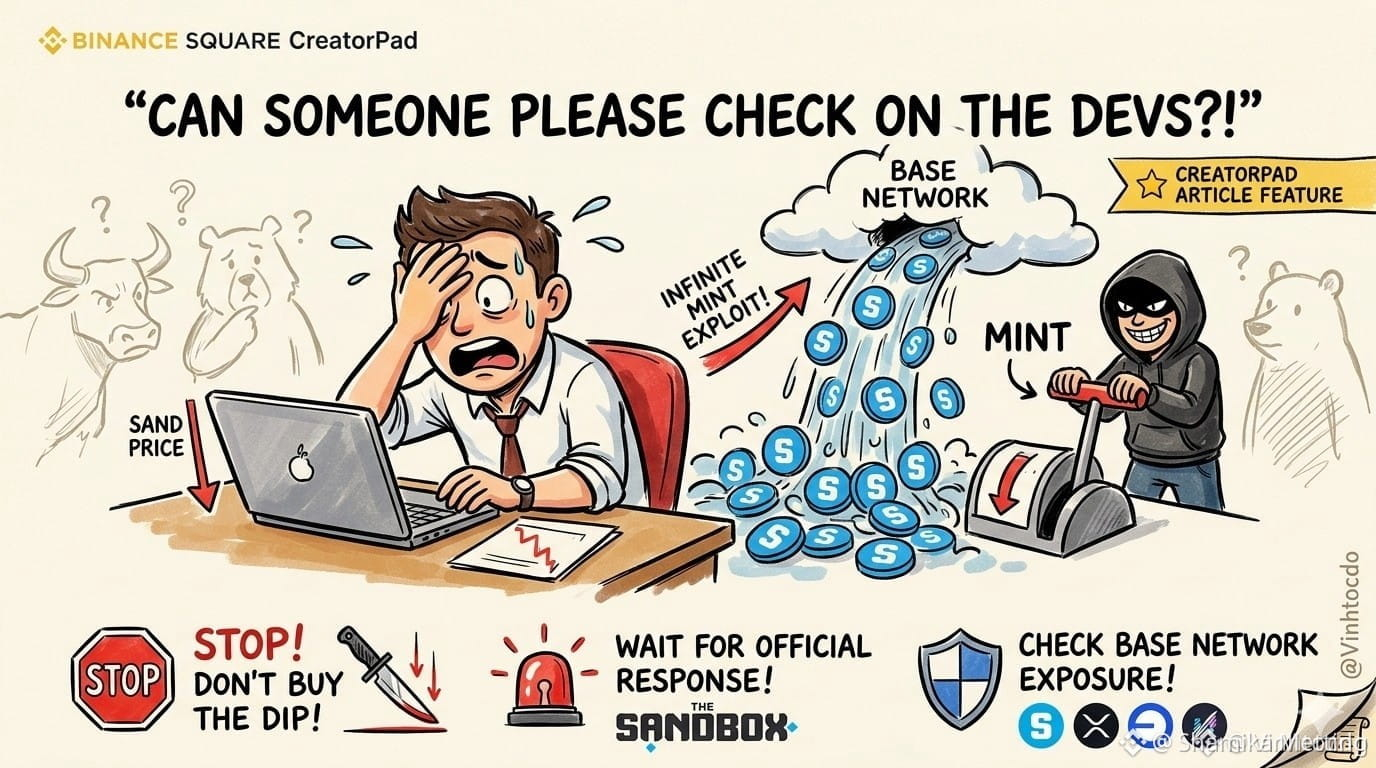
🚨 КРИТИЧЕСКАЯ УЯЗВИМОСТЬ СМАРТ-КОНТРАКТА В BASE! 🚨
Огромный бесконечный майнт-эксплойт только что появился на рынке. Из ниоткуда было напечатано более 500 МИЛЛИОНОВ токенов SAND из‑за серьёзной лазейки в смарт-контракте в сети Base.
Условия на рынке и так достаточно тяжёлые, без того чтобы сломанный код затапливал предложение!
Немедленный план действий для трейдеров:
🛑 Отойдите от SAND: Не пытайтесь «поймать падающий нож». Покупка на снижении прямо сейчас невероятно рискованна.
🛡️ Проверьте свою подверженность риску: Перепроверьте, насколько ваш портфель подвержен другим активам в сети Base, просто чтобы быть уверенным.
📢 Дождитесь официальных обновлений: Следите за формальным объявлением и постмортемом от команды The Sandbox.
Разработчикам нужно в приоритетном порядке заняться аудитом своего кода, чтобы мы могли торговать спокойно. Берегите себя!
⚠️ Отказ от ответственности: Всегда проводите собственное исследование. Это не является финансовым советом.
#cryptohacks #SmartContractExploit
Нажмите ниже 👇 ЧТОБЫ ТОРГОВАТЬ
$SOL $TRB $DASH
{future}(DASHUSDT)
{future}(SOLUSDT)
{future}(TRBUSDT)
#sandboxsandsuspectedinfinitemintflawonbase
🚨 КРИТИЧЕСКАЯ УЯЗВИМОСТЬ СМАРТ-КОНТРАКТА В BASE! 🚨
Огромный бесконечный майнт-эксплойт только что появился на рынке. Из ниоткуда было напечатано более 500 МИЛЛИОНОВ токенов SAND из‑за серьёзной лазейки в смарт-контракте в сети Base.
Условия на рынке и так достаточно тяжёлые, без того чтобы сломанный код затапливал предложение!
Немедленный план действий для трейдеров:
🛑 Отойдите от SAND: Не пытайтесь «поймать падающий нож». Покупка на снижении прямо сейчас невероятно рискованна.
🛡️ Проверьте свою подверженность риску: Перепроверьте, насколько ваш портфель подвержен другим активам в сети Base, просто чтобы быть уверенным.
📢 Дождитесь официальных обновлений: Следите за формальным объявлением и постмортемом от команды The Sandbox.
Разработчикам нужно в приоритетном порядке заняться аудитом своего кода, чтобы мы могли торговать спокойно. Берегите себя!
⚠️ Отказ от ответственности: Всегда проводите собственное исследование. Это не является финансовым советом.
#cryptohacks #SmartContractExploit
Нажмите ниже 👇 ЧТОБЫ ТОРГОВАТЬ
$SOL $TRB $DASH
🚨 КРИТИЧЕСКАЯ УЯЗВИМОСТЬ СМАРТ-КОНТРАКТА В BASE! 🚨
Огромный бесконечный майнт-эксплойт только что появился на рынке. Из ниоткуда было напечатано более 500 МИЛЛИОНОВ токенов SAND из‑за серьёзной лазейки в смарт-контракте в сети Base.
Условия на рынке и так достаточно тяжёлые, без того чтобы сломанный код затапливал предложение!
Немедленный план действий для трейдеров:
🛑 Отойдите от SAND: Не пытайтесь «поймать падающий нож». Покупка на снижении прямо сейчас невероятно рискованна.
🛡️ Проверьте свою подверженность риску: Перепроверьте, насколько ваш портфель подвержен другим активам в сети Base, просто чтобы быть уверенным.
📢 Дождитесь официальных обновлений: Следите за формальным объявлением и постмортемом от команды The Sandbox.
Разработчикам нужно в приоритетном порядке заняться аудитом своего кода, чтобы мы могли торговать спокойно. Берегите себя!
⚠️ Отказ от ответственности: Всегда проводите собственное исследование. Это не является финансовым советом.
#cryptohacks #SmartContractExploit
Нажмите ниже 👇 ЧТОБЫ ТОРГОВАТЬ
$SOL $TRB $DASH
2
2.1k

🚨 $11 МЛРД СТЕРТЫ ЗА 6 МЕСЯЦЕВ – САМАЯ БОЛЬШАЯ ВОЛНА ХАКОВ В ИСТОРИИ КРИПТО 💥
Только в этом году — более 212 ончейн-эксплойтов, при этом группы, связанные с Северной Кореей, присваивают 55% всех потерь. Реальная история — не только в цифрах, а в том, как именно они наносят эти удары.
🔍 Топ-4 атаки (KelpDAO, Drift Protocol, Resolv, CowSwap) составили 64% всего ущерба, и ни одна из них не была простым багом в коде. Злоумышленники скомпрометировали учетные данные разработчиков, манипулировали RPC-инфраструктурой и использовали однокомпонентные схемы валидаторов. Даже мошеннические схемы с рекрутингом в LinkedIn теперь применяются, чтобы украсть админ-ключи.
📊 По абсолютным потерям по-прежнему лидирует Ethereum ($332 млн), но Solana уже #2 – и 98% ее $326 млн приходятся на скомпрометированные приватные ключи и инфраструктуру подписи. Тем временем Arbitrum увидел первый в истории эксплойт с использованием делегирования кошелька по EIP-7702. Площадь атаки расширяется быстрее, чем большинство трейдеров успевают осознать.
💬 Если у вас есть активы в любой сети, какая ваша главная уязвимость прямо сейчас? Протокол, мост или собственное управление ключами? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте рисками. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
🚨 $11 МЛРД СТЕРТЫ ЗА 6 МЕСЯЦЕВ – САМАЯ БОЛЬШАЯ ВОЛНА ХАКОВ В ИСТОРИИ КРИПТО 💥
Только в этом году — более 212 ончейн-эксплойтов, при этом группы, связанные с Северной Кореей, присваивают 55% всех потерь. Реальная история — не только в цифрах, а в том, как именно они наносят эти удары.
🔍 Топ-4 атаки (KelpDAO, Drift Protocol, Resolv, CowSwap) составили 64% всего ущерба, и ни одна из них не была простым багом в коде. Злоумышленники скомпрометировали учетные данные разработчиков, манипулировали RPC-инфраструктурой и использовали однокомпонентные схемы валидаторов. Даже мошеннические схемы с рекрутингом в LinkedIn теперь применяются, чтобы украсть админ-ключи.
📊 По абсолютным потерям по-прежнему лидирует Ethereum ($332 млн), но Solana уже #2 – и 98% ее $326 млн приходятся на скомпрометированные приватные ключи и инфраструктуру подписи. Тем временем Arbitrum увидел первый в истории эксплойт с использованием делегирования кошелька по EIP-7702. Площадь атаки расширяется быстрее, чем большинство трейдеров успевают осознать.
💬 Если у вас есть активы в любой сети, какая ваша главная уязвимость прямо сейчас? Протокол, мост или собственное управление ключами? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте рисками. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
Только в этом году — более 212 ончейн-эксплойтов, при этом группы, связанные с Северной Кореей, присваивают 55% всех потерь. Реальная история — не только в цифрах, а в том, как именно они наносят эти удары.
🔍 Топ-4 атаки (KelpDAO, Drift Protocol, Resolv, CowSwap) составили 64% всего ущерба, и ни одна из них не была простым багом в коде. Злоумышленники скомпрометировали учетные данные разработчиков, манипулировали RPC-инфраструктурой и использовали однокомпонентные схемы валидаторов. Даже мошеннические схемы с рекрутингом в LinkedIn теперь применяются, чтобы украсть админ-ключи.
📊 По абсолютным потерям по-прежнему лидирует Ethereum ($332 млн), но Solana уже #2 – и 98% ее $326 млн приходятся на скомпрометированные приватные ключи и инфраструктуру подписи. Тем временем Arbitrum увидел первый в истории эксплойт с использованием делегирования кошелька по EIP-7702. Площадь атаки расширяется быстрее, чем большинство трейдеров успевают осознать.
💬 Если у вас есть активы в любой сети, какая ваша главная уязвимость прямо сейчас? Протокол, мост или собственное управление ключами? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте рисками. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
56
·
--
Рост
В 2026 году, сумма средств, похищенных из DeFi, превысила 750 миллионов долларов. Я взглянул на список жертв, и там есть несколько проектов с проведёнными аудитами. Многие думают, что наличие аудиторского отчета равно безопасности, но данные 2026 года говорят об обратном: Kelp DAO был взломан на 293 миллиона долларов, что стало самой крупной единовременной потерей в этом году; Silo V2 был под контролем оракулов, что также произошло после аудита.
Аудит не является амулетом, так какова же истинная суть аудита? 🤔
【Я проверил четыре аудиторские компании Genius Terminal】
Halborn, Cantina, HackenProof, Borg Research — каждая из этих компаний имеет свои особенности в индустрии. Halborn провел аудит более 200 блокчейн проектов, их основной фокус — уязвимости смарт-контрактов и инфраструктуры; Cantina известна своими конкурсными аудитами, где несколько независимых исследователей одновременно тестируют один и тот же код; HackenProof специализируется на управлении bug bounty и тестировании на проникновение; Borg Research ориентирован на проверку криптографических протоколов.
Я считаю, что интересная особенность этого сочетания не в количестве, а в охвате. У единственной аудиторской компании могут быть слепые зоны, тогда как четыре компании подходят к делу с разных сторон, что теоретически может уменьшить риски упущенных атак.
【Суть аудита】
Лично я считаю, что четыре аудиторские компании не дают гарантии «не быть взломанными», а подают сигнал: эта команда готова тратить деньги на привлечение внешних специалистов для выявления недостатков, и не только один раз. В индустрии стоимость аудита колеблется от 25 тысяч до 200 тысяч долларов, тогда как успешная атака в DeFi может привести к потерям от 5 миллионов до сотен миллионов долларов. Эта пропорция показывает, что дополнительные аудиты имеют полное основание.
«Количество аудитов не означает безопасность, но оно отражает отношение проекта к рискам.»
【Значение для $GENIUS 】🔑
После внедрения Ghost Orders, функция приватных сделок Genius Terminal наконец-то может реализоваться, и пользователи будут готовы совершать крупные сделки на платформе. Высокий объем крупных сделок поддерживает GMV платформы, а вознаграждения для держателей токенов $USDC становятся устойчивой основой. Безопасность не является дополнительным фактором, это основа всего механизма.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
В 2026 году, сумма средств, похищенных из DeFi, превысила 750 миллионов долларов. Я взглянул на список жертв, и там есть несколько проектов с проведёнными аудитами. Многие думают, что наличие аудиторского отчета равно безопасности, но данные 2026 года говорят об обратном: Kelp DAO был взломан на 293 миллиона долларов, что стало самой крупной единовременной потерей в этом году; Silo V2 был под контролем оракулов, что также произошло после аудита.
Аудит не является амулетом, так какова же истинная суть аудита? 🤔
【Я проверил четыре аудиторские компании Genius Terminal】
Halborn, Cantina, HackenProof, Borg Research — каждая из этих компаний имеет свои особенности в индустрии. Halborn провел аудит более 200 блокчейн проектов, их основной фокус — уязвимости смарт-контрактов и инфраструктуры; Cantina известна своими конкурсными аудитами, где несколько независимых исследователей одновременно тестируют один и тот же код; HackenProof специализируется на управлении bug bounty и тестировании на проникновение; Borg Research ориентирован на проверку криптографических протоколов.
Я считаю, что интересная особенность этого сочетания не в количестве, а в охвате. У единственной аудиторской компании могут быть слепые зоны, тогда как четыре компании подходят к делу с разных сторон, что теоретически может уменьшить риски упущенных атак.
【Суть аудита】
Лично я считаю, что четыре аудиторские компании не дают гарантии «не быть взломанными», а подают сигнал: эта команда готова тратить деньги на привлечение внешних специалистов для выявления недостатков, и не только один раз. В индустрии стоимость аудита колеблется от 25 тысяч до 200 тысяч долларов, тогда как успешная атака в DeFi может привести к потерям от 5 миллионов до сотен миллионов долларов. Эта пропорция показывает, что дополнительные аудиты имеют полное основание.
«Количество аудитов не означает безопасность, но оно отражает отношение проекта к рискам.»
【Значение для $GENIUS 】🔑
После внедрения Ghost Orders, функция приватных сделок Genius Terminal наконец-то может реализоваться, и пользователи будут готовы совершать крупные сделки на платформе. Высокий объем крупных сделок поддерживает GMV платформы, а вознаграждения для держателей токенов $USDC становятся устойчивой основой. Безопасность не является дополнительным фактором, это основа всего механизма.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
Аудит не является амулетом, так какова же истинная суть аудита? 🤔
【Я проверил четыре аудиторские компании Genius Terminal】
Halborn, Cantina, HackenProof, Borg Research — каждая из этих компаний имеет свои особенности в индустрии. Halborn провел аудит более 200 блокчейн проектов, их основной фокус — уязвимости смарт-контрактов и инфраструктуры; Cantina известна своими конкурсными аудитами, где несколько независимых исследователей одновременно тестируют один и тот же код; HackenProof специализируется на управлении bug bounty и тестировании на проникновение; Borg Research ориентирован на проверку криптографических протоколов.
Я считаю, что интересная особенность этого сочетания не в количестве, а в охвате. У единственной аудиторской компании могут быть слепые зоны, тогда как четыре компании подходят к делу с разных сторон, что теоретически может уменьшить риски упущенных атак.
【Суть аудита】
Лично я считаю, что четыре аудиторские компании не дают гарантии «не быть взломанными», а подают сигнал: эта команда готова тратить деньги на привлечение внешних специалистов для выявления недостатков, и не только один раз. В индустрии стоимость аудита колеблется от 25 тысяч до 200 тысяч долларов, тогда как успешная атака в DeFi может привести к потерям от 5 миллионов до сотен миллионов долларов. Эта пропорция показывает, что дополнительные аудиты имеют полное основание.
«Количество аудитов не означает безопасность, но оно отражает отношение проекта к рискам.»
【Значение для $GENIUS 】🔑
После внедрения Ghost Orders, функция приватных сделок Genius Terminal наконец-то может реализоваться, и пользователи будут готовы совершать крупные сделки на платформе. Высокий объем крупных сделок поддерживает GMV платформы, а вознаграждения для держателей токенов $USDC становятся устойчивой основой. Безопасность не является дополнительным фактором, это основа всего механизма.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
2
134

·
--
$ETH ИНЦИДЕНТ РАСКРЫВАЕТ ГЛУБОКУЮ УЯЗВИМОСТЬ В MEV БОТАХ 🚨
Недавний хак джареда из subway.eth, известного MEV бота в сети Ethereum, выявил значительную уязвимость в системах автоматического исполнения, что привело к потере более $7.5 миллионов. Этот инцидент подчеркивает важность надежных мер безопасности в крипто-пространстве.
Атака заключалась в развертывании 66 поддельных токен-контрактов и ликвидных пулов, имитирующих активы, такие как $WETH, $USDC и $USDT , что заманило бота на выполнение злонамеренных транзакций. Этот уровень сложности и обмана является сигналом для всего крипто-сообщества, вы усиливаете свои меры безопасности в ответ на этот инцидент?
Это не финансовый совет. Управляйте своими рисками.
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
$ETH ИНЦИДЕНТ РАСКРЫВАЕТ ГЛУБОКУЮ УЯЗВИМОСТЬ В MEV БОТАХ 🚨
Недавний хак джареда из subway.eth, известного MEV бота в сети Ethereum, выявил значительную уязвимость в системах автоматического исполнения, что привело к потере более $7.5 миллионов. Этот инцидент подчеркивает важность надежных мер безопасности в крипто-пространстве.
Атака заключалась в развертывании 66 поддельных токен-контрактов и ликвидных пулов, имитирующих активы, такие как $WETH, $USDC и $USDT , что заманило бота на выполнение злонамеренных транзакций. Этот уровень сложности и обмана является сигналом для всего крипто-сообщества, вы усиливаете свои меры безопасности в ответ на этот инцидент?
Это не финансовый совет. Управляйте своими рисками.
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
Недавний хак джареда из subway.eth, известного MEV бота в сети Ethereum, выявил значительную уязвимость в системах автоматического исполнения, что привело к потере более $7.5 миллионов. Этот инцидент подчеркивает важность надежных мер безопасности в крипто-пространстве.
Атака заключалась в развертывании 66 поддельных токен-контрактов и ликвидных пулов, имитирующих активы, такие как $WETH, $USDC и $USDT , что заманило бота на выполнение злонамеренных транзакций. Этот уровень сложности и обмана является сигналом для всего крипто-сообщества, вы усиливаете свои меры безопасности в ответ на этот инцидент?
Это не финансовый совет. Управляйте своими рисками.
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
31

·
--
ИСПОЛЬЗОВАНО
Gnosis Pay только что обнародовала шокирующие сведения о программной уязвимости, датируемой октябрём 2023 года, которая позволила воспользоваться взломом на 1,5 миллиона долларов против защищённой инфраструктуры её сейфа для карт #GnosisPay #CryptoHacks #SecurityMatters. Согласно материалам разбора инцидента, уязвимость была обнаружена уже после того, как произошёл эксплойт, и, к счастью, все затронутые пользователи были полностью компенсированы. Этот исторический взлом служит напоминанием о том, что крипто-среда — это игра «кошки-мышки», где безопасность имеет решающее значение. Вывод очевиден: если вы ещё не затянули гайки в вопросах защиты, самое время сделать это — не только ради себя, но и ради своих коллег-владельцев. Вы успеете адаптироваться до того, как станет слишком поздно?
ИСПОЛЬЗОВАНО
Gnosis Pay только что обнародовала шокирующие сведения о программной уязвимости, датируемой октябрём 2023 года, которая позволила воспользоваться взломом на 1,5 миллиона долларов против защищённой инфраструктуры её сейфа для карт #GnosisPay #CryptoHacks #SecurityMatters. Согласно материалам разбора инцидента, уязвимость была обнаружена уже после того, как произошёл эксплойт, и, к счастью, все затронутые пользователи были полностью компенсированы. Этот исторический взлом служит напоминанием о том, что крипто-среда — это игра «кошки-мышки», где безопасность имеет решающее значение. Вывод очевиден: если вы ещё не затянули гайки в вопросах защиты, самое время сделать это — не только ради себя, но и ради своих коллег-владельцев. Вы успеете адаптироваться до того, как станет слишком поздно?
Gnosis Pay только что обнародовала шокирующие сведения о программной уязвимости, датируемой октябрём 2023 года, которая позволила воспользоваться взломом на 1,5 миллиона долларов против защищённой инфраструктуры её сейфа для карт #GnosisPay #CryptoHacks #SecurityMatters. Согласно материалам разбора инцидента, уязвимость была обнаружена уже после того, как произошёл эксплойт, и, к счастью, все затронутые пользователи были полностью компенсированы. Этот исторический взлом служит напоминанием о том, что крипто-среда — это игра «кошки-мышки», где безопасность имеет решающее значение. Вывод очевиден: если вы ещё не затянули гайки в вопросах защиты, самое время сделать это — не только ради себя, но и ради своих коллег-владельцев. Вы успеете адаптироваться до того, как станет слишком поздно?
121
·
--
См. перевод
🔓 RAYDIUM ВЗЛОМАЛИ НА $1,34 МЛН — ЧЕРЕЗ КОНТРАКТЫ КОТОРЫМ УЖЕ 3 ГОДА
Паниковать не нужно — но разобраться стоит.
Взломали не саму биржу, а legacy AMM V3 — пять устаревших пулов ликвидности, которые задепрекейтили ещё в 2021 году после смерти #Serum. Никакого активного интерфейса, никаких текущих пользователей. Просто мёртвые контракты, которые забыли окончательно закрыть.
Что утекло:
— ~150 000 токенов #RAY
— 5 600 #SOL
— ~893 000 #USDC
Как именно:
Хакер создал фейковый LP mint и через него обошёл проверку безопасности при выводе. Уязвимость — не в свежем коде, а в логике трёхлетней давности, до которой ни у кого не доходили руки.
Хорошая новость:
#Raydium заявил, что покроет потери пострадавших из казны. Текущие пулы CLMM и новые версии AMM не затронуты — продолжают работать в штатном режиме.
Это идеальная иллюстрация одной из главных проблем DeFi: новые контракты аудитят и патчат, старые — забывают. Команды уходят вперёд, Legacy висит в фоне годами. Хакеры не торопятся — они просто ждут, пока все забудут что там вообще что-то лежит.
$1,34 млн за трёхлетнюю уязвимость — дорогое напоминание о цифровой гигиене.
#raydium #solana #defi #cryptohacks
Подпишись🤝
🔓 RAYDIUM ВЗЛОМАЛИ НА $1,34 МЛН — ЧЕРЕЗ КОНТРАКТЫ КОТОРЫМ УЖЕ 3 ГОДА
Паниковать не нужно — но разобраться стоит.
Взломали не саму биржу, а legacy AMM V3 — пять устаревших пулов ликвидности, которые задепрекейтили ещё в 2021 году после смерти #Serum. Никакого активного интерфейса, никаких текущих пользователей. Просто мёртвые контракты, которые забыли окончательно закрыть.
Что утекло:
— ~150 000 токенов #RAY
— 5 600 #SOL
— ~893 000 #USDC
Как именно:
Хакер создал фейковый LP mint и через него обошёл проверку безопасности при выводе. Уязвимость — не в свежем коде, а в логике трёхлетней давности, до которой ни у кого не доходили руки.
Хорошая новость:
#Raydium заявил, что покроет потери пострадавших из казны. Текущие пулы CLMM и новые версии AMM не затронуты — продолжают работать в штатном режиме.
Это идеальная иллюстрация одной из главных проблем DeFi: новые контракты аудитят и патчат, старые — забывают. Команды уходят вперёд, Legacy висит в фоне годами. Хакеры не торопятся — они просто ждут, пока все забудут что там вообще что-то лежит.
$1,34 млн за трёхлетнюю уязвимость — дорогое напоминание о цифровой гигиене.
#raydium #solana #defi #cryptohacks
Подпишись🤝
Паниковать не нужно — но разобраться стоит.
Взломали не саму биржу, а legacy AMM V3 — пять устаревших пулов ликвидности, которые задепрекейтили ещё в 2021 году после смерти #Serum. Никакого активного интерфейса, никаких текущих пользователей. Просто мёртвые контракты, которые забыли окончательно закрыть.
Что утекло:
— ~150 000 токенов #RAY
— 5 600 #SOL
— ~893 000 #USDC
Как именно:
Хакер создал фейковый LP mint и через него обошёл проверку безопасности при выводе. Уязвимость — не в свежем коде, а в логике трёхлетней давности, до которой ни у кого не доходили руки.
Хорошая новость:
#Raydium заявил, что покроет потери пострадавших из казны. Текущие пулы CLMM и новые версии AMM не затронуты — продолжают работать в штатном режиме.
Это идеальная иллюстрация одной из главных проблем DeFi: новые контракты аудитят и патчат, старые — забывают. Команды уходят вперёд, Legacy висит в фоне годами. Хакеры не торопятся — они просто ждут, пока все забудут что там вообще что-то лежит.
$1,34 млн за трёхлетнюю уязвимость — дорогое напоминание о цифровой гигиене.
#raydium #solana #defi #cryptohacks
Подпишись🤝
1
1.4k
#sandboxsandsuspectedinfinitemintflawonbase
هل يمكن لأحد أن يتحقق من المطورين?! 🤦♂️ بجدية، كونك متداولًا صعب بما يكفي مع الانهيارات المعتادة في السوق، لكن الآن علينا التعامل مع استغلالات استحداث (mint) لا نهائية؟ تم طباعة أكثر من 500M SAND وكأنها من العدم على شبكة Base بسبب ثغرة في عقد ذكي. كابوس كامل!
ماذا يجب أن يفعل المتداولون الآن؟
🛑 تجنّب الإمساك بسكين ساقط—لا تحاول شراء SAND في الوقت الحالي.
🚨 راقب الموقف للحصول على رد رسمي من فريق The Sandbox.
🛡️ تأكد من إعادة التحقق من تعرّضك لأي أصول على شبكة Base.
نحن فقط نحاول التداول بسلام، من فضلكم أصلحوا الكود في المرة القادمة!
⚠️ هذا ليس نصيحة مالية!
ابقَ آمنًا وتداول على منصة آمنة.
متابعة من فضلكم
#cryptohacks #SmartContractExploit #sand
$BTC
{future}(BTCUSDT)
#sandboxsandsuspectedinfinitemintflawonbase
هل يمكن لأحد أن يتحقق من المطورين?! 🤦♂️ بجدية، كونك متداولًا صعب بما يكفي مع الانهيارات المعتادة في السوق، لكن الآن علينا التعامل مع استغلالات استحداث (mint) لا نهائية؟ تم طباعة أكثر من 500M SAND وكأنها من العدم على شبكة Base بسبب ثغرة في عقد ذكي. كابوس كامل!
ماذا يجب أن يفعل المتداولون الآن؟
🛑 تجنّب الإمساك بسكين ساقط—لا تحاول شراء SAND في الوقت الحالي.
🚨 راقب الموقف للحصول على رد رسمي من فريق The Sandbox.
🛡️ تأكد من إعادة التحقق من تعرّضك لأي أصول على شبكة Base.
نحن فقط نحاول التداول بسلام، من فضلكم أصلحوا الكود في المرة القادمة!
⚠️ هذا ليس نصيحة مالية!
ابقَ آمنًا وتداول على منصة آمنة.
متابعة من فضلكم
#cryptohacks #SmartContractExploit #sand
$BTC
هل يمكن لأحد أن يتحقق من المطورين?! 🤦♂️ بجدية، كونك متداولًا صعب بما يكفي مع الانهيارات المعتادة في السوق، لكن الآن علينا التعامل مع استغلالات استحداث (mint) لا نهائية؟ تم طباعة أكثر من 500M SAND وكأنها من العدم على شبكة Base بسبب ثغرة في عقد ذكي. كابوس كامل!
ماذا يجب أن يفعل المتداولون الآن؟
🛑 تجنّب الإمساك بسكين ساقط—لا تحاول شراء SAND في الوقت الحالي.
🚨 راقب الموقف للحصول على رد رسمي من فريق The Sandbox.
🛡️ تأكد من إعادة التحقق من تعرّضك لأي أصول على شبكة Base.
نحن فقط نحاول التداول بسلام، من فضلكم أصلحوا الكود في المرة القادمة!
⚠️ هذا ليس نصيحة مالية!
ابقَ آمنًا وتداول على منصة آمنة.
متابعة من فضلكم
#cryptohacks #SmartContractExploit #sand
$BTC
2
159
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BinanceWithdrawalScamWarning
Просмотров: 27,858
568 обсуждают
2
#USMidtermElections
Просмотров: 586,098
3,144 обсуждают
3
#USOctoberNFP-AreRateCutsStillPossible
Просмотров: 36,189
483 обсуждают
4
#AppleEarningsAhead-CanStockHitNewHigh
Просмотров: 14,064
348 обсуждают
5
#Verify1to1BinanceReserves
Просмотров: 30,512
380 обсуждают
6
#BinanceRestores28FiatWithdrawals
Просмотров: 134,849
1,010 обсуждают
7
#StrategyRepurchases$208MSTRCAdds811Bitcoin
Просмотров: 6,148
16 обсуждают
8
#FATFLaunchesReviewOfCryptoHubsMoneyLaunderingControls
Просмотров: 597
12 обсуждают
9
#BinanceProcesses$4.65BWithdrawals
Просмотров: 109,798
365 обсуждают
10
#HKMALaunchesSAGEAgenticFinanceProject
Просмотров: 3,601
171 обсуждают