
mojibur5
156 Publicações
mojibur5
Denunciar
Bloquear Utilizador
30 A seguir
44 Seguidores
154 Gostaram
Publicações
Tudo
Cotações
PINNED
·
--
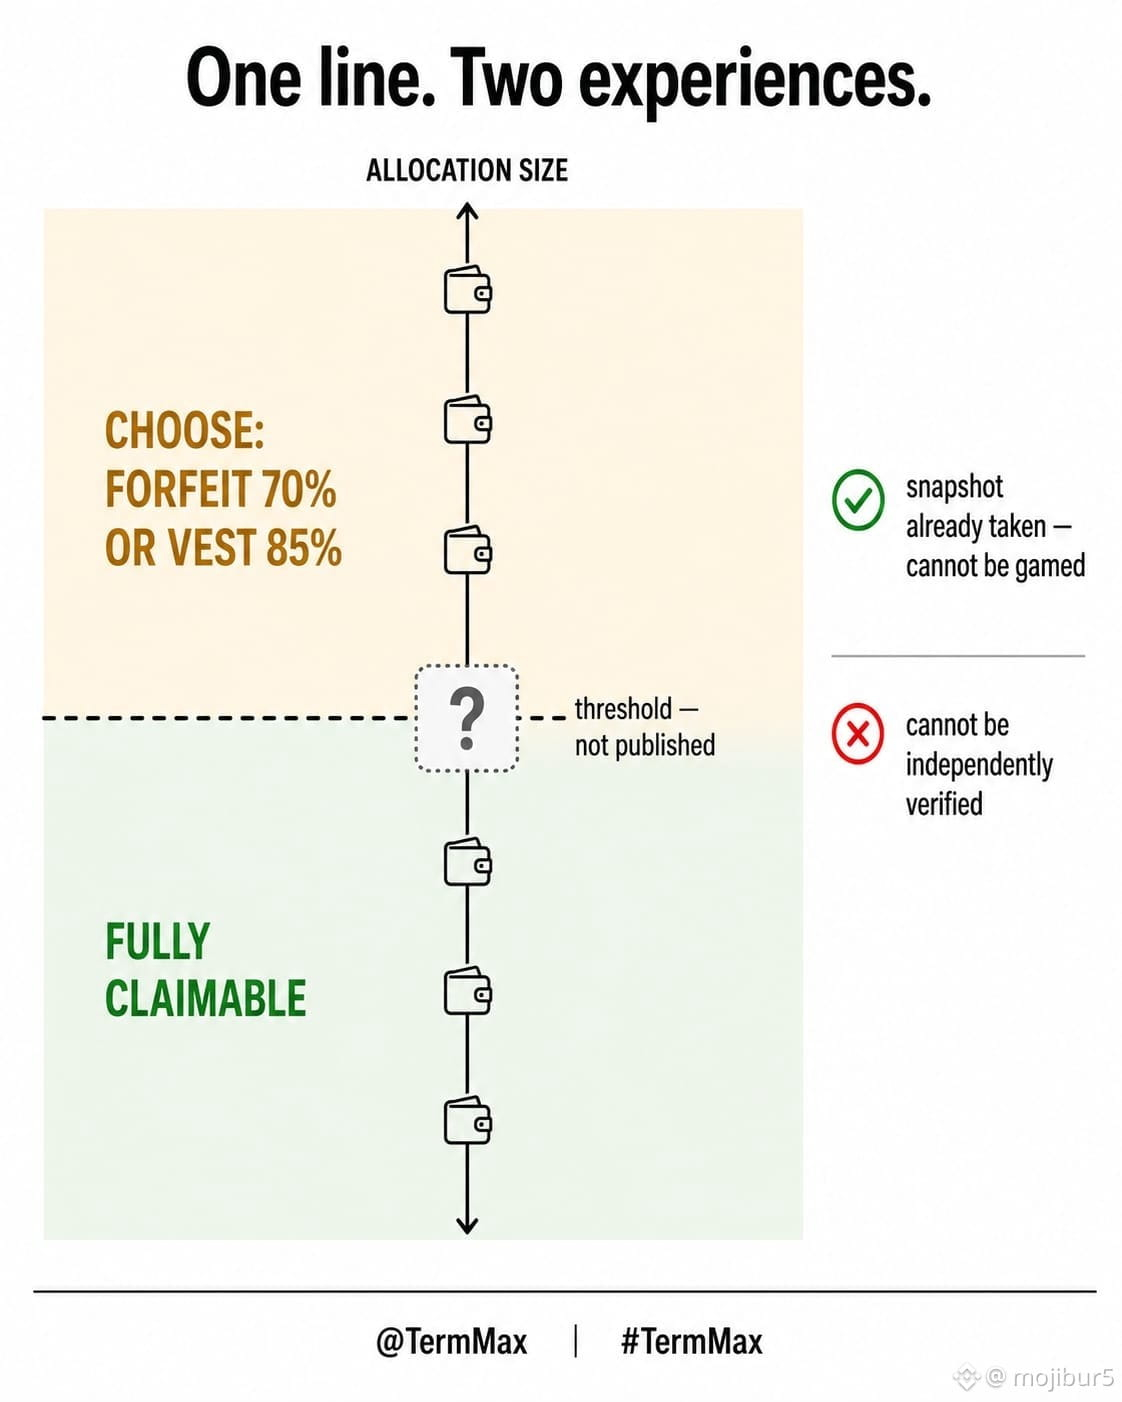
Fui procurar o limite de vesting da TermMax e não consegui encontrá-lo.
Não está no guia do airdrop. Não está na página do checker nas perguntas frequentes. Não está no whitepaper.
Isso importa mais do que parece. O limite é a linha que determina qual versão do airdrop você recebe. Abaixo dele, toda a sua alocação é diretamente elegível para reivindicação, sem lockup, sem nada para pensar. Acima dele, você está escolhendo entre abrir mão de 70% e fazer vesting de 85%.
Mesmo protocolo, mesma campanha, duas experiências totalmente diferentes — separadas por um número que ninguém publicou.
Há um argumento razoável para isso. Publicar a linha permitiria que as pessoas trabalhassem de volta a partir dela, e o snapshot já aconteceu, então saber isso agora não muda nada. Tudo bem.
Mas, ao combinar isso com a segunda regra na mesma página, fica ainda mais pesado.
As alocações são calculadas com base em registros de atividade verificados na data do snapshot, e não podem ser ajustadas. Não há solicitações individuais de mudança. A FAQ afirma isso duas vezes, com redações ligeiramente diferentes, o que normalmente significa que eles esperam que muita gente pergunte.
"Atividade verificada" faz um trabalho discreto nessa frase. Ela implica que alguma atividade foi considerada e outra não. Essa metodologia também não é publicada e, honestamente, não pode ser — publicar regras de sybil as destrói.
Assim, ambas as lacunas são defensáveis por si só. Juntas, elas colocam os usuários em uma situação esquisita: fazer uma escolha final e irreversível, com base em um número que eles conseguem ver, do outro lado de uma linha que eles não conseguem.
A página ainda antecipa uma versão menor disso, observando que pequenas diferenças nos valores exibidos na página são apenas arredondamento.
Quando uma decisão não pode ser apelada, quanto do trabalho deveria ser mostrado?
#termmax @termmax $AAPL.US
Fui procurar o limite de vesting da TermMax e não consegui encontrá-lo.
Não está no guia do airdrop. Não está na página do checker nas perguntas frequentes. Não está no whitepaper.
Isso importa mais do que parece. O limite é a linha que determina qual versão do airdrop você recebe. Abaixo dele, toda a sua alocação é diretamente elegível para reivindicação, sem lockup, sem nada para pensar. Acima dele, você está escolhendo entre abrir mão de 70% e fazer vesting de 85%.
Mesmo protocolo, mesma campanha, duas experiências totalmente diferentes — separadas por um número que ninguém publicou.
Há um argumento razoável para isso. Publicar a linha permitiria que as pessoas trabalhassem de volta a partir dela, e o snapshot já aconteceu, então saber isso agora não muda nada. Tudo bem.
Mas, ao combinar isso com a segunda regra na mesma página, fica ainda mais pesado.
As alocações são calculadas com base em registros de atividade verificados na data do snapshot, e não podem ser ajustadas. Não há solicitações individuais de mudança. A FAQ afirma isso duas vezes, com redações ligeiramente diferentes, o que normalmente significa que eles esperam que muita gente pergunte.
"Atividade verificada" faz um trabalho discreto nessa frase. Ela implica que alguma atividade foi considerada e outra não. Essa metodologia também não é publicada e, honestamente, não pode ser — publicar regras de sybil as destrói.
Assim, ambas as lacunas são defensáveis por si só. Juntas, elas colocam os usuários em uma situação esquisita: fazer uma escolha final e irreversível, com base em um número que eles conseguem ver, do outro lado de uma linha que eles não conseguem.
A página ainda antecipa uma versão menor disso, observando que pequenas diferenças nos valores exibidos na página são apenas arredondamento.
Quando uma decisão não pode ser apelada, quanto do trabalho deveria ser mostrado?
#termmax @TermMax $AAPL.US
Não está no guia do airdrop. Não está na página do checker nas perguntas frequentes. Não está no whitepaper.
Isso importa mais do que parece. O limite é a linha que determina qual versão do airdrop você recebe. Abaixo dele, toda a sua alocação é diretamente elegível para reivindicação, sem lockup, sem nada para pensar. Acima dele, você está escolhendo entre abrir mão de 70% e fazer vesting de 85%.
Mesmo protocolo, mesma campanha, duas experiências totalmente diferentes — separadas por um número que ninguém publicou.
Há um argumento razoável para isso. Publicar a linha permitiria que as pessoas trabalhassem de volta a partir dela, e o snapshot já aconteceu, então saber isso agora não muda nada. Tudo bem.
Mas, ao combinar isso com a segunda regra na mesma página, fica ainda mais pesado.
As alocações são calculadas com base em registros de atividade verificados na data do snapshot, e não podem ser ajustadas. Não há solicitações individuais de mudança. A FAQ afirma isso duas vezes, com redações ligeiramente diferentes, o que normalmente significa que eles esperam que muita gente pergunte.
"Atividade verificada" faz um trabalho discreto nessa frase. Ela implica que alguma atividade foi considerada e outra não. Essa metodologia também não é publicada e, honestamente, não pode ser — publicar regras de sybil as destrói.
Assim, ambas as lacunas são defensáveis por si só. Juntas, elas colocam os usuários em uma situação esquisita: fazer uma escolha final e irreversível, com base em um número que eles conseguem ver, do outro lado de uma linha que eles não conseguem.
A página ainda antecipa uma versão menor disso, observando que pequenas diferenças nos valores exibidos na página são apenas arredondamento.
Quando uma decisão não pode ser apelada, quanto do trabalho deveria ser mostrado?
#termmax @TermMax $AAPL.US
AAPLUS-0,36%
74
·
--
#dusk $DUSK @Dusk_Foundation
Eu repetia que essa blockchain faz a liquidação mais rápida, sem perguntar se a velocidade era de fato o obstáculo.
Não é. O atraso é um sintoma. A condição real é que cada um mantenha sua própria cópia do que aconteceu — a emissora, a plataforma/venue, o custodiante, a plataforma do investidor. Quatro sistemas, quatro versões, e um processo noturno de compará-las e discutir as lacunas.
Um razão compartilhado não é, principalmente, um “tubo” mais rápido. É a possibilidade de nem haver quatro cópias.
Quando vi isso, outra coisa ficou visível. Em mercados reais, existe uma instituição no meio cuja função inteira é manter a cópia que realmente importa. A maioria dos investidores nem sabe que ela existe. Ela está lá porque alguém precisa ser responsável quando o registro está errado. O objetivo da Dusk é descrito como remover a necessidade disso e permitir que o razão assuma esse papel — uma ambição muito maior do que apenas negociação mais barata.
E uma terceira coisa que eu vinha juntando às outras. Negociar e liquidar são atos separados. Uma negociação é um acordo. Liquidação é quando o ativo e o dinheiro realmente se movem. Entre eles está o trabalho de decidir o que cada parte deve e confirmar que todos conseguem entregar. Liquidação rápida não inclui automaticamente essa etapa intermediária, e é essa etapa que ocupa, de fato, a maior parte da equipe do setor.
O que eu não consigo dizer de fora é quanto reconciliação realmente desaparece e quanto apenas se desloca para a fronteira entre a cadeia e tudo o que ainda fica fora dela.
A partir daqui, parei de procurar promessas de velocidade. A melhor pergunta é quantos registros separados permanecem depois e quem responde quando dois discordam.
#dusk $DUSK @Dusk
Eu repetia que essa blockchain faz a liquidação mais rápida, sem perguntar se a velocidade era de fato o obstáculo.
Não é. O atraso é um sintoma. A condição real é que cada um mantenha sua própria cópia do que aconteceu — a emissora, a plataforma/venue, o custodiante, a plataforma do investidor. Quatro sistemas, quatro versões, e um processo noturno de compará-las e discutir as lacunas.
Um razão compartilhado não é, principalmente, um “tubo” mais rápido. É a possibilidade de nem haver quatro cópias.
Quando vi isso, outra coisa ficou visível. Em mercados reais, existe uma instituição no meio cuja função inteira é manter a cópia que realmente importa. A maioria dos investidores nem sabe que ela existe. Ela está lá porque alguém precisa ser responsável quando o registro está errado. O objetivo da Dusk é descrito como remover a necessidade disso e permitir que o razão assuma esse papel — uma ambição muito maior do que apenas negociação mais barata.
E uma terceira coisa que eu vinha juntando às outras. Negociar e liquidar são atos separados. Uma negociação é um acordo. Liquidação é quando o ativo e o dinheiro realmente se movem. Entre eles está o trabalho de decidir o que cada parte deve e confirmar que todos conseguem entregar. Liquidação rápida não inclui automaticamente essa etapa intermediária, e é essa etapa que ocupa, de fato, a maior parte da equipe do setor.
O que eu não consigo dizer de fora é quanto reconciliação realmente desaparece e quanto apenas se desloca para a fronteira entre a cadeia e tudo o que ainda fica fora dela.
A partir daqui, parei de procurar promessas de velocidade. A melhor pergunta é quantos registros separados permanecem depois e quem responde quando dois discordam.
Eu repetia que essa blockchain faz a liquidação mais rápida, sem perguntar se a velocidade era de fato o obstáculo.
Não é. O atraso é um sintoma. A condição real é que cada um mantenha sua própria cópia do que aconteceu — a emissora, a plataforma/venue, o custodiante, a plataforma do investidor. Quatro sistemas, quatro versões, e um processo noturno de compará-las e discutir as lacunas.
Um razão compartilhado não é, principalmente, um “tubo” mais rápido. É a possibilidade de nem haver quatro cópias.
Quando vi isso, outra coisa ficou visível. Em mercados reais, existe uma instituição no meio cuja função inteira é manter a cópia que realmente importa. A maioria dos investidores nem sabe que ela existe. Ela está lá porque alguém precisa ser responsável quando o registro está errado. O objetivo da Dusk é descrito como remover a necessidade disso e permitir que o razão assuma esse papel — uma ambição muito maior do que apenas negociação mais barata.
E uma terceira coisa que eu vinha juntando às outras. Negociar e liquidar são atos separados. Uma negociação é um acordo. Liquidação é quando o ativo e o dinheiro realmente se movem. Entre eles está o trabalho de decidir o que cada parte deve e confirmar que todos conseguem entregar. Liquidação rápida não inclui automaticamente essa etapa intermediária, e é essa etapa que ocupa, de fato, a maior parte da equipe do setor.
O que eu não consigo dizer de fora é quanto reconciliação realmente desaparece e quanto apenas se desloca para a fronteira entre a cadeia e tudo o que ainda fica fora dela.
A partir daqui, parei de procurar promessas de velocidade. A melhor pergunta é quantos registros separados permanecem depois e quem responde quando dois discordam.
9
·
--
#dusk $DUSK @Dusk_Foundation
Então, se um ativo pode ser transferido em segundos, isso o torna líquido?
No passado eu teria dito sim sem hesitar. Eu via liquidez como um problema de velocidade, e blockchains são rápidas, então o problema parecia resolvido por definição.
Mas pensando no que valores mobiliários tokenizados realmente precisam, parei de acreditar nisso.
Liquidez não é sobre quão rapidamente uma transferência é concluída. É sobre se alguém está disposto a ficar do outro lado do seu negócio por um preço que você considere aceitável. Se ninguém quer comprar, a camada de liquidação instantânea não muda nada. Você está mantendo algo que não consegue vender, de forma muito eficiente.
O que me chamou atenção é que ativos restritos tornam isso mais difícil, e não mais fácil. Se um instrumento só pode ser mantido por pessoas que atendem a certas condições, então sua base de possíveis compradores não é todo mundo com dinheiro. É todo mundo com dinheiro que também se qualifica.
Assim, as mesmas regras que tornam um ativo legalmente utilizável on-chain também estreitam o mercado para ele. Isso não é uma falha do design. É a natureza do ativo. Mas significa que a adoção não pode ser medida por quão rápido a cadeia é.
Eu sinceramente não sei como isso se resolve. Talvez simplesmente exija muito mais participantes do que existem hoje, o que é um problema lento em vez de um problema solucionável.
A partir daqui, parei de tratar velocidade de liquidação e profundidade de mercado como relacionadas. Uma é engenharia. A outra é pessoas decidindo aparecer.
#dusk $DUSK @Dusk
Então, se um ativo pode ser transferido em segundos, isso o torna líquido?
No passado eu teria dito sim sem hesitar. Eu via liquidez como um problema de velocidade, e blockchains são rápidas, então o problema parecia resolvido por definição.
Mas pensando no que valores mobiliários tokenizados realmente precisam, parei de acreditar nisso.
Liquidez não é sobre quão rapidamente uma transferência é concluída. É sobre se alguém está disposto a ficar do outro lado do seu negócio por um preço que você considere aceitável. Se ninguém quer comprar, a camada de liquidação instantânea não muda nada. Você está mantendo algo que não consegue vender, de forma muito eficiente.
O que me chamou atenção é que ativos restritos tornam isso mais difícil, e não mais fácil. Se um instrumento só pode ser mantido por pessoas que atendem a certas condições, então sua base de possíveis compradores não é todo mundo com dinheiro. É todo mundo com dinheiro que também se qualifica.
Assim, as mesmas regras que tornam um ativo legalmente utilizável on-chain também estreitam o mercado para ele. Isso não é uma falha do design. É a natureza do ativo. Mas significa que a adoção não pode ser medida por quão rápido a cadeia é.
Eu sinceramente não sei como isso se resolve. Talvez simplesmente exija muito mais participantes do que existem hoje, o que é um problema lento em vez de um problema solucionável.
A partir daqui, parei de tratar velocidade de liquidação e profundidade de mercado como relacionadas. Uma é engenharia. A outra é pessoas decidindo aparecer.
Então, se um ativo pode ser transferido em segundos, isso o torna líquido?
No passado eu teria dito sim sem hesitar. Eu via liquidez como um problema de velocidade, e blockchains são rápidas, então o problema parecia resolvido por definição.
Mas pensando no que valores mobiliários tokenizados realmente precisam, parei de acreditar nisso.
Liquidez não é sobre quão rapidamente uma transferência é concluída. É sobre se alguém está disposto a ficar do outro lado do seu negócio por um preço que você considere aceitável. Se ninguém quer comprar, a camada de liquidação instantânea não muda nada. Você está mantendo algo que não consegue vender, de forma muito eficiente.
O que me chamou atenção é que ativos restritos tornam isso mais difícil, e não mais fácil. Se um instrumento só pode ser mantido por pessoas que atendem a certas condições, então sua base de possíveis compradores não é todo mundo com dinheiro. É todo mundo com dinheiro que também se qualifica.
Assim, as mesmas regras que tornam um ativo legalmente utilizável on-chain também estreitam o mercado para ele. Isso não é uma falha do design. É a natureza do ativo. Mas significa que a adoção não pode ser medida por quão rápido a cadeia é.
Eu sinceramente não sei como isso se resolve. Talvez simplesmente exija muito mais participantes do que existem hoje, o que é um problema lento em vez de um problema solucionável.
A partir daqui, parei de tratar velocidade de liquidação e profundidade de mercado como relacionadas. Uma é engenharia. A outra é pessoas decidindo aparecer.
274
·
--
#dusk $DUSK @Dusk_Foundation
Uma frase aparece em quase todas as discussões sobre tokenização: ativos que podem ser negociados e geridos o tempo todo, sem esperar a abertura do mercado.
Eu costumava entender isso de forma direta como algo claramente bom, e nunca pensei além disso.
Mas, quanto mais eu olhava para o que de fato está sendo tokenizado, mais eu começava a achar que a frase descreve menos do que parece.
Uma blockchain realmente funciona continuamente. Blocos chegam numa noite de domingo exatamente como chegam numa tarde de terça-feira. Essa parte é real, e o benefício também é real — qualquer pessoa que já tenha esperado durante um fim de semana para mover uma posição sabe qual é o custo desse atrito.
O que chamou minha atenção, porém, é tudo o que a cadeia não controla. Um fundo calcula seu valor uma vez por dia, em um horário definido, por um processo executado por pessoas. Um título paga conforme um cronograma escrito em um documento legal. Decidir quem tem direito a um pagamento depende de uma data de corte específica, e essa data existe em um sistema administrativo, não no livro-razão.
Então uma cadeia contínua pode mover um ativo às três da manhã. O que ela não consegue, por conta própria, é te dizer quanto esse ativo valia naquele momento, ou se a transferência aconteceu antes ou depois da data que determina quem recebe no próximo pagamento.
Essas respostas ainda dependem de processos que seguem o horário de funcionamento.
Não estou dizendo que a liquidação contínua seja algo sem importância. Estou dizendo que ela descreve as vias (os trilhos), e não o instrumento, e que o instrumento trouxe seu próprio calendário.
É essa lacuna que eu gostaria de continuar observando. Não se a cadeia roda o dia inteiro, mas quanto do mundo financeiro ao redor está disposto a rodar junto com ela.
#dusk $DUSK @Dusk
Uma frase aparece em quase todas as discussões sobre tokenização: ativos que podem ser negociados e geridos o tempo todo, sem esperar a abertura do mercado.
Eu costumava entender isso de forma direta como algo claramente bom, e nunca pensei além disso.
Mas, quanto mais eu olhava para o que de fato está sendo tokenizado, mais eu começava a achar que a frase descreve menos do que parece.
Uma blockchain realmente funciona continuamente. Blocos chegam numa noite de domingo exatamente como chegam numa tarde de terça-feira. Essa parte é real, e o benefício também é real — qualquer pessoa que já tenha esperado durante um fim de semana para mover uma posição sabe qual é o custo desse atrito.
O que chamou minha atenção, porém, é tudo o que a cadeia não controla. Um fundo calcula seu valor uma vez por dia, em um horário definido, por um processo executado por pessoas. Um título paga conforme um cronograma escrito em um documento legal. Decidir quem tem direito a um pagamento depende de uma data de corte específica, e essa data existe em um sistema administrativo, não no livro-razão.
Então uma cadeia contínua pode mover um ativo às três da manhã. O que ela não consegue, por conta própria, é te dizer quanto esse ativo valia naquele momento, ou se a transferência aconteceu antes ou depois da data que determina quem recebe no próximo pagamento.
Essas respostas ainda dependem de processos que seguem o horário de funcionamento.
Não estou dizendo que a liquidação contínua seja algo sem importância. Estou dizendo que ela descreve as vias (os trilhos), e não o instrumento, e que o instrumento trouxe seu próprio calendário.
É essa lacuna que eu gostaria de continuar observando. Não se a cadeia roda o dia inteiro, mas quanto do mundo financeiro ao redor está disposto a rodar junto com ela.
Uma frase aparece em quase todas as discussões sobre tokenização: ativos que podem ser negociados e geridos o tempo todo, sem esperar a abertura do mercado.
Eu costumava entender isso de forma direta como algo claramente bom, e nunca pensei além disso.
Mas, quanto mais eu olhava para o que de fato está sendo tokenizado, mais eu começava a achar que a frase descreve menos do que parece.
Uma blockchain realmente funciona continuamente. Blocos chegam numa noite de domingo exatamente como chegam numa tarde de terça-feira. Essa parte é real, e o benefício também é real — qualquer pessoa que já tenha esperado durante um fim de semana para mover uma posição sabe qual é o custo desse atrito.
O que chamou minha atenção, porém, é tudo o que a cadeia não controla. Um fundo calcula seu valor uma vez por dia, em um horário definido, por um processo executado por pessoas. Um título paga conforme um cronograma escrito em um documento legal. Decidir quem tem direito a um pagamento depende de uma data de corte específica, e essa data existe em um sistema administrativo, não no livro-razão.
Então uma cadeia contínua pode mover um ativo às três da manhã. O que ela não consegue, por conta própria, é te dizer quanto esse ativo valia naquele momento, ou se a transferência aconteceu antes ou depois da data que determina quem recebe no próximo pagamento.
Essas respostas ainda dependem de processos que seguem o horário de funcionamento.
Não estou dizendo que a liquidação contínua seja algo sem importância. Estou dizendo que ela descreve as vias (os trilhos), e não o instrumento, e que o instrumento trouxe seu próprio calendário.
É essa lacuna que eu gostaria de continuar observando. Não se a cadeia roda o dia inteiro, mas quanto do mundo financeiro ao redor está disposto a rodar junto com ela.
12
·
--
#dusk $DUSK @Dusk_Foundation Antes, eu achava que tokenizar um ativo financeiro era essencialmente um problema de dados: você representa a propriedade on-chain ou a mantém em algum registro em outro lugar. Duas opções. Uma vez que o saldo está correto, o trabalho parecia terminado.
Mas, ao ler como a Dusk enquadra ativos regulados, comecei a perceber que a propriedade é apenas a metade fácil. A parte difícil é tudo o que acontece com esse ativo enquanto você o mantém.
Um título paga cupons. Um fundo distribui dividendos. As ações se desdobram. Os detentores votam. Nenhuma dessas coisas é uma transferência, mas tudo isso muda o que sua posição significa.
O que achei particularmente notável é um requisito específico na documentação deles: snapshots de governança que não contam em duplicidade. Essa frase parece pequena, mas é o problema inteiro em miniatura. Se uma participação se move entre carteiras durante uma janela de votação, ou fica em um pool, ou é representada em dois lugares ao mesmo tempo, um snapshot ingênuo contabiliza o mesmo interesse econômico duas vezes — e um voto contado duas vezes não é um voto; é uma disputa.
Os mercados tradicionais resolveram isso com datas de corte, registradores e reconciliação entre custodiante(s). É lento e caro, e existe precisamente porque o problema de contagem é real.
Então a pergunta interessante não é se um ativo pode viver on-chain. É se a cadeia consegue lidar com o calendário inteiro do ativo — a data do cupom, a data de registro, a ação corporativa — sem que um humano reconstrua o registro toda vez.
Eu ainda não sei quanto disso é implementado versus apenas especificado, e essa lacuna importa.
A partir daqui, comecei a ver a tokenização de forma diferente. Um token é um snapshot de propriedade. Um título é uma sequência de obrigações. A distância entre essas duas coisas é onde mora grande parte do trabalho de verdade.
#dusk $DUSK @Dusk Antes, eu achava que tokenizar um ativo financeiro era essencialmente um problema de dados: você representa a propriedade on-chain ou a mantém em algum registro em outro lugar. Duas opções. Uma vez que o saldo está correto, o trabalho parecia terminado.
Mas, ao ler como a Dusk enquadra ativos regulados, comecei a perceber que a propriedade é apenas a metade fácil. A parte difícil é tudo o que acontece com esse ativo enquanto você o mantém.
Um título paga cupons. Um fundo distribui dividendos. As ações se desdobram. Os detentores votam. Nenhuma dessas coisas é uma transferência, mas tudo isso muda o que sua posição significa.
O que achei particularmente notável é um requisito específico na documentação deles: snapshots de governança que não contam em duplicidade. Essa frase parece pequena, mas é o problema inteiro em miniatura. Se uma participação se move entre carteiras durante uma janela de votação, ou fica em um pool, ou é representada em dois lugares ao mesmo tempo, um snapshot ingênuo contabiliza o mesmo interesse econômico duas vezes — e um voto contado duas vezes não é um voto; é uma disputa.
Os mercados tradicionais resolveram isso com datas de corte, registradores e reconciliação entre custodiante(s). É lento e caro, e existe precisamente porque o problema de contagem é real.
Então a pergunta interessante não é se um ativo pode viver on-chain. É se a cadeia consegue lidar com o calendário inteiro do ativo — a data do cupom, a data de registro, a ação corporativa — sem que um humano reconstrua o registro toda vez.
Eu ainda não sei quanto disso é implementado versus apenas especificado, e essa lacuna importa.
A partir daqui, comecei a ver a tokenização de forma diferente. Um token é um snapshot de propriedade. Um título é uma sequência de obrigações. A distância entre essas duas coisas é onde mora grande parte do trabalho de verdade.
Mas, ao ler como a Dusk enquadra ativos regulados, comecei a perceber que a propriedade é apenas a metade fácil. A parte difícil é tudo o que acontece com esse ativo enquanto você o mantém.
Um título paga cupons. Um fundo distribui dividendos. As ações se desdobram. Os detentores votam. Nenhuma dessas coisas é uma transferência, mas tudo isso muda o que sua posição significa.
O que achei particularmente notável é um requisito específico na documentação deles: snapshots de governança que não contam em duplicidade. Essa frase parece pequena, mas é o problema inteiro em miniatura. Se uma participação se move entre carteiras durante uma janela de votação, ou fica em um pool, ou é representada em dois lugares ao mesmo tempo, um snapshot ingênuo contabiliza o mesmo interesse econômico duas vezes — e um voto contado duas vezes não é um voto; é uma disputa.
Os mercados tradicionais resolveram isso com datas de corte, registradores e reconciliação entre custodiante(s). É lento e caro, e existe precisamente porque o problema de contagem é real.
Então a pergunta interessante não é se um ativo pode viver on-chain. É se a cadeia consegue lidar com o calendário inteiro do ativo — a data do cupom, a data de registro, a ação corporativa — sem que um humano reconstrua o registro toda vez.
Eu ainda não sei quanto disso é implementado versus apenas especificado, e essa lacuna importa.
A partir daqui, comecei a ver a tokenização de forma diferente. Um token é um snapshot de propriedade. Um título é uma sequência de obrigações. A distância entre essas duas coisas é onde mora grande parte do trabalho de verdade.
76
·
--
Não consigo parar de virar este cenário.
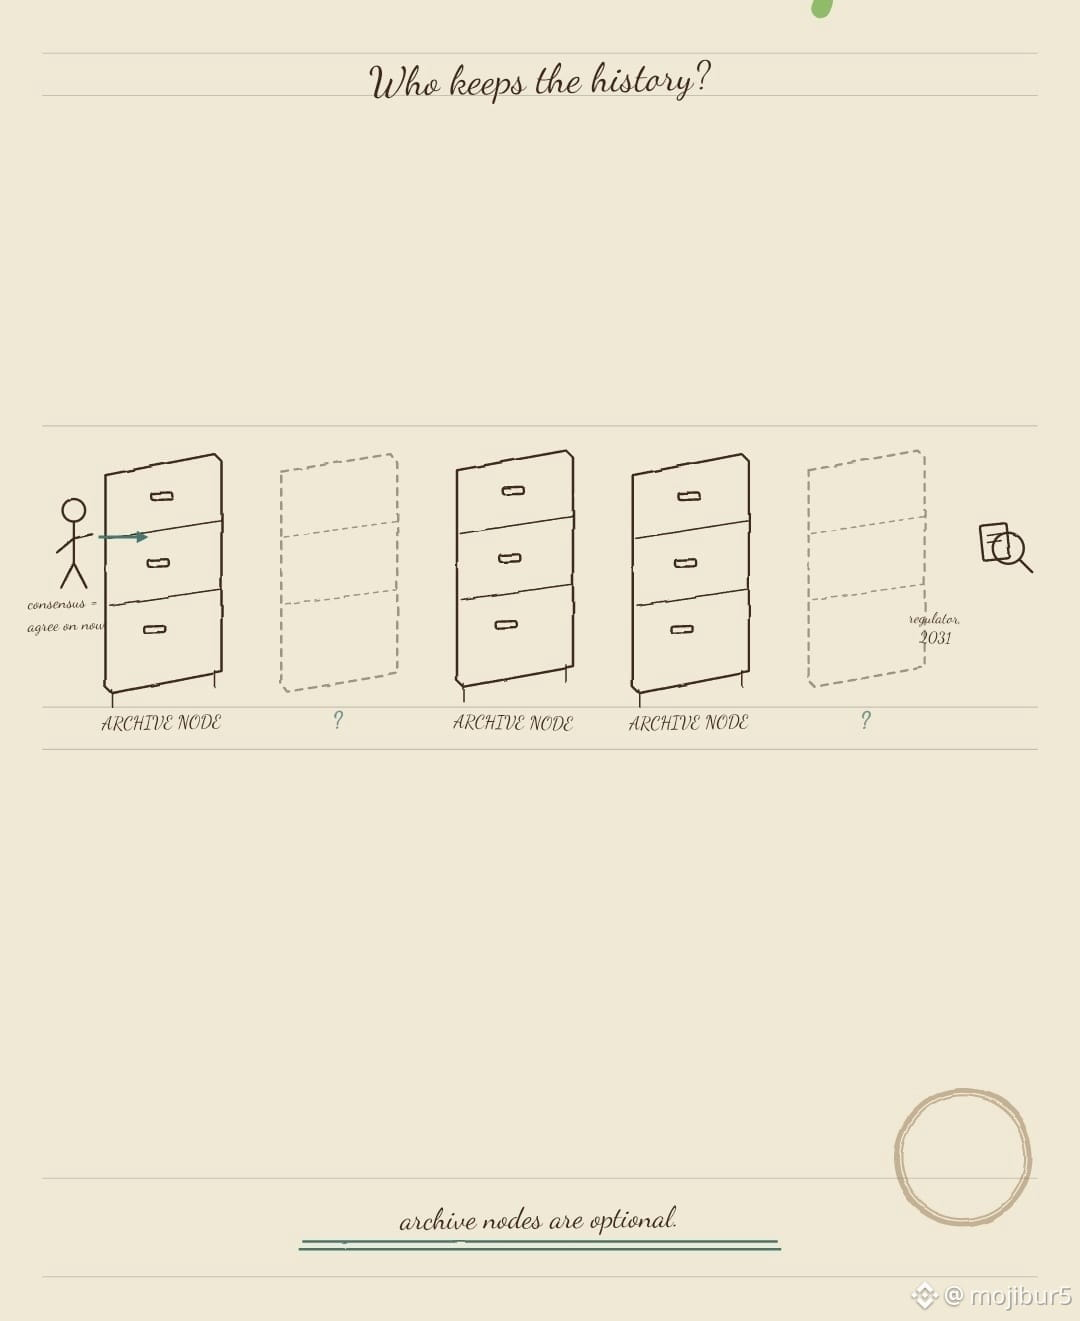
É 2031. Um regulador pergunta a um local sobre @Dusk_Foundation para produzir o histórico completo de um token de título (bond) emitido em 2026 — cada transferência, cada transferência falha, cada ação corporativa.
Quem tem isso?
Não são os provisioners. O trabalho deles é o consenso, e consenso não exige lembrar de todo o passado — exige concordar com o presente. O histórico completo fica com os nós de arquivo, que são um tipo de nó separado e opcional na documentação do Dusk, ficando ao lado de provisioner e prover.
“Opcional” está fazendo um trabalho pesado nessa frase.
Boreas realmente deixou os dados de arquivo mais ricos, não mais escassos. Eventos de contrato revertidos agora são mantidos com um marcador de reversão especificamente para que consumidores do arquivo possam distinguir entre "isso aconteceu" e "isso foi tentado e revertido". Essa é uma mudança bem pensada — muitas cadeias simplesmente descartam eventos falhos e deixam indexadores sem saber.
Mas um histórico mais rico ainda precisa de alguém para armazená-lo. E quando eu olhei o que está realmente em execução: o explorador de blocos que a maioria das pessoas usa e o painel de rede estão ambos listados na própria página de ecossistema do Dusk como operados pela comunidade, com um aviso explícito de que são independentes e não constituem endosso.
Assim, a auditabilidade que torna plausível uma cadeia de ativo regulado atualmente se apoia em voluntários e infraestrutura comunitária. Isso não é exclusivo do $DUSK — é verdade para a maioria das cadeias. É só que a maioria das cadeias não está se promovendo a auditores.
Eu não acho que isso seja um escândalo. Acho que é uma dependência sem preço.
Se você fosse o responsável pela conformidade em um local que está fechando um acordo on-chain — você rodaria o seu próprio nó de arquivo, ou confiaria que alguém ainda estará rodando o dele daqui a cinco anos?
#dusk
Não consigo parar de virar este cenário.
É 2031. Um regulador pergunta a um local sobre @Dusk para produzir o histórico completo de um token de título (bond) emitido em 2026 — cada transferência, cada transferência falha, cada ação corporativa.
Quem tem isso?
Não são os provisioners. O trabalho deles é o consenso, e consenso não exige lembrar de todo o passado — exige concordar com o presente. O histórico completo fica com os nós de arquivo, que são um tipo de nó separado e opcional na documentação do Dusk, ficando ao lado de provisioner e prover.
“Opcional” está fazendo um trabalho pesado nessa frase.
Boreas realmente deixou os dados de arquivo mais ricos, não mais escassos. Eventos de contrato revertidos agora são mantidos com um marcador de reversão especificamente para que consumidores do arquivo possam distinguir entre "isso aconteceu" e "isso foi tentado e revertido". Essa é uma mudança bem pensada — muitas cadeias simplesmente descartam eventos falhos e deixam indexadores sem saber.
Mas um histórico mais rico ainda precisa de alguém para armazená-lo. E quando eu olhei o que está realmente em execução: o explorador de blocos que a maioria das pessoas usa e o painel de rede estão ambos listados na própria página de ecossistema do Dusk como operados pela comunidade, com um aviso explícito de que são independentes e não constituem endosso.
Assim, a auditabilidade que torna plausível uma cadeia de ativo regulado atualmente se apoia em voluntários e infraestrutura comunitária. Isso não é exclusivo do $DUSK — é verdade para a maioria das cadeias. É só que a maioria das cadeias não está se promovendo a auditores.
Eu não acho que isso seja um escândalo. Acho que é uma dependência sem preço.
Se você fosse o responsável pela conformidade em um local que está fechando um acordo on-chain — você rodaria o seu próprio nó de arquivo, ou confiaria que alguém ainda estará rodando o dele daqui a cinco anos?
#dusk
É 2031. Um regulador pergunta a um local sobre @Dusk para produzir o histórico completo de um token de título (bond) emitido em 2026 — cada transferência, cada transferência falha, cada ação corporativa.
Quem tem isso?
Não são os provisioners. O trabalho deles é o consenso, e consenso não exige lembrar de todo o passado — exige concordar com o presente. O histórico completo fica com os nós de arquivo, que são um tipo de nó separado e opcional na documentação do Dusk, ficando ao lado de provisioner e prover.
“Opcional” está fazendo um trabalho pesado nessa frase.
Boreas realmente deixou os dados de arquivo mais ricos, não mais escassos. Eventos de contrato revertidos agora são mantidos com um marcador de reversão especificamente para que consumidores do arquivo possam distinguir entre "isso aconteceu" e "isso foi tentado e revertido". Essa é uma mudança bem pensada — muitas cadeias simplesmente descartam eventos falhos e deixam indexadores sem saber.
Mas um histórico mais rico ainda precisa de alguém para armazená-lo. E quando eu olhei o que está realmente em execução: o explorador de blocos que a maioria das pessoas usa e o painel de rede estão ambos listados na própria página de ecossistema do Dusk como operados pela comunidade, com um aviso explícito de que são independentes e não constituem endosso.
Assim, a auditabilidade que torna plausível uma cadeia de ativo regulado atualmente se apoia em voluntários e infraestrutura comunitária. Isso não é exclusivo do $DUSK — é verdade para a maioria das cadeias. É só que a maioria das cadeias não está se promovendo a auditores.
Eu não acho que isso seja um escândalo. Acho que é uma dependência sem preço.
Se você fosse o responsável pela conformidade em um local que está fechando um acordo on-chain — você rodaria o seu próprio nó de arquivo, ou confiaria que alguém ainda estará rodando o dele daqui a cinco anos?
#dusk
7
·
--
Se você está procurando pontos Alpha em diferentes faixas de volume, leia a página de metodologia de volume antes de dimensionar qualquer coisa.
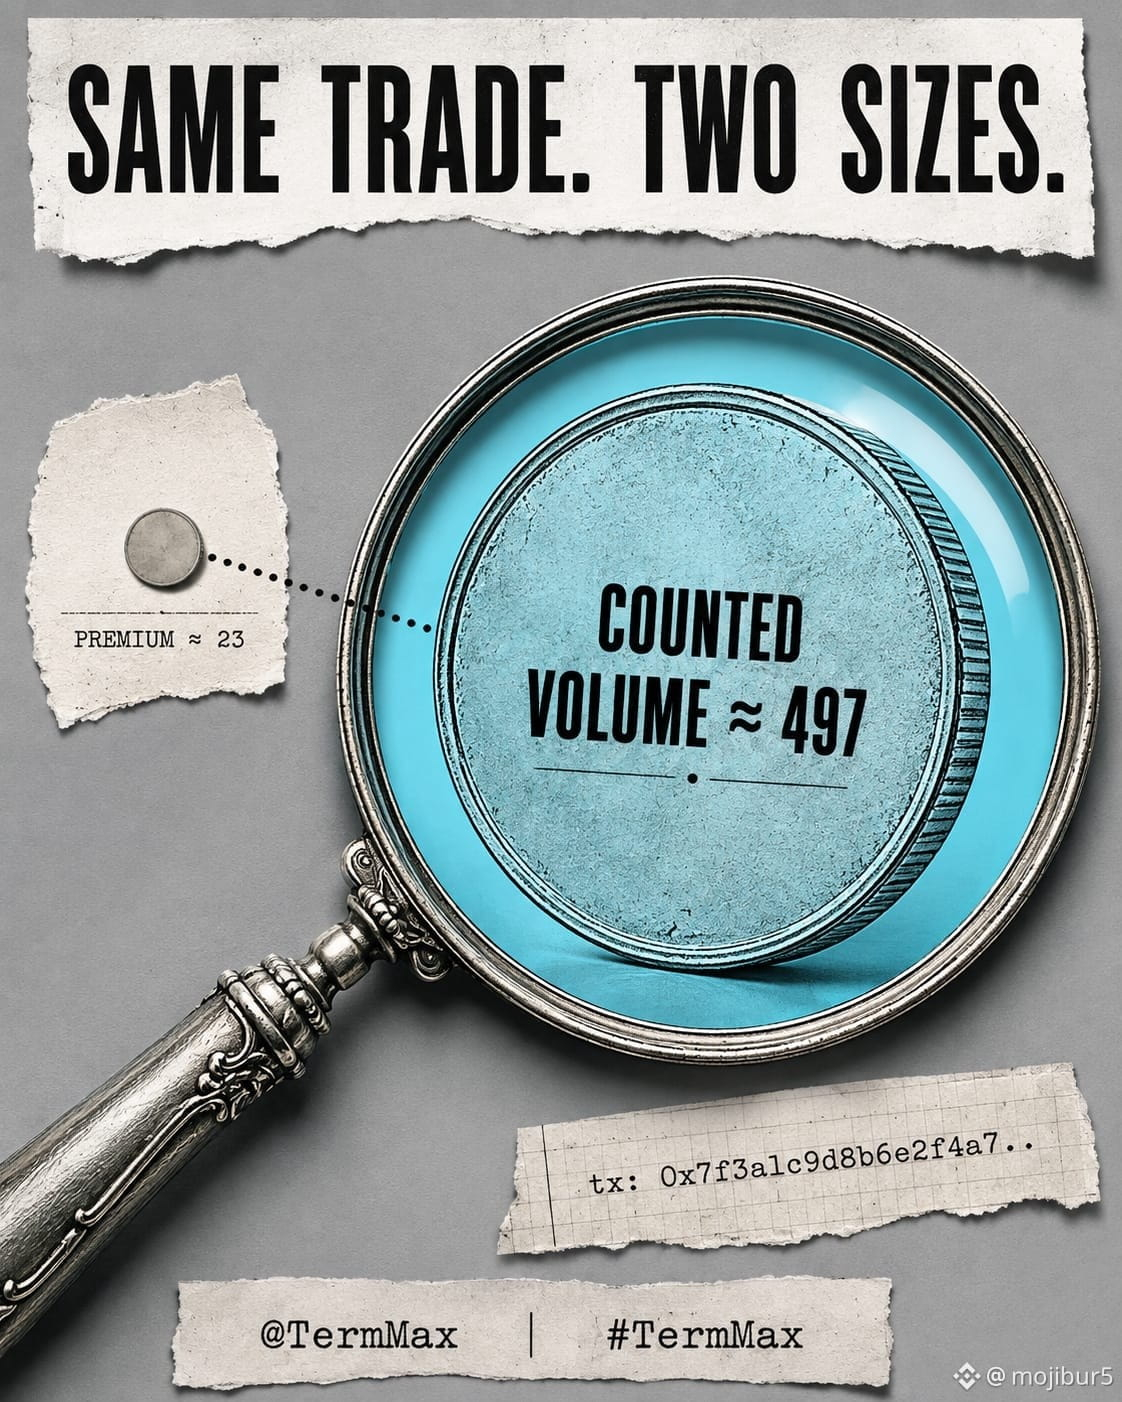
O volume de negociação nos mercados Alpha não é o prêmio que você pagou. A documentação o define como tradingAmts menos os tokens realmente transferidos — o que na prática significa nocional.
O exemplo trabalhado deles inclui o hash da transação. Um Long em uma chamada de ESPORTS em que a entrada de token real do trader foi de cerca de 23,1 é contabilizado como aproximadamente 496,9 de volume de negociação. Fechar a posição conta novamente, por volta de 490,3.
Então uma ida e volta em cerca de 23 unidades de prêmio gera perto de 987 unidades de volume contabilizado.
Isso não é uma brecha. O volume de opções é medido convencionalmente por nocional em todos os lugares, e @termmax publica a fórmula e os hashes para que qualquer pessoa possa verificar — o que é mais do que a maioria.
Isso significa, porém, que o volume headline Alpha e o dinheiro realmente gasto são duas quantidades bem diferentes, e os desafios de faixas recompensam a primeira.
Quando um venue reporta volume de opções, ele deveria publicar o prêmio junto com o nocional?
#termmax @termmax $BTC
Se você está procurando pontos Alpha em diferentes faixas de volume, leia a página de metodologia de volume antes de dimensionar qualquer coisa.
O volume de negociação nos mercados Alpha não é o prêmio que você pagou. A documentação o define como tradingAmts menos os tokens realmente transferidos — o que na prática significa nocional.
O exemplo trabalhado deles inclui o hash da transação. Um Long em uma chamada de ESPORTS em que a entrada de token real do trader foi de cerca de 23,1 é contabilizado como aproximadamente 496,9 de volume de negociação. Fechar a posição conta novamente, por volta de 490,3.
Então uma ida e volta em cerca de 23 unidades de prêmio gera perto de 987 unidades de volume contabilizado.
Isso não é uma brecha. O volume de opções é medido convencionalmente por nocional em todos os lugares, e @TermMax publica a fórmula e os hashes para que qualquer pessoa possa verificar — o que é mais do que a maioria.
Isso significa, porém, que o volume headline Alpha e o dinheiro realmente gasto são duas quantidades bem diferentes, e os desafios de faixas recompensam a primeira.
Quando um venue reporta volume de opções, ele deveria publicar o prêmio junto com o nocional?
#termmax @TermMax $BTC
O volume de negociação nos mercados Alpha não é o prêmio que você pagou. A documentação o define como tradingAmts menos os tokens realmente transferidos — o que na prática significa nocional.
O exemplo trabalhado deles inclui o hash da transação. Um Long em uma chamada de ESPORTS em que a entrada de token real do trader foi de cerca de 23,1 é contabilizado como aproximadamente 496,9 de volume de negociação. Fechar a posição conta novamente, por volta de 490,3.
Então uma ida e volta em cerca de 23 unidades de prêmio gera perto de 987 unidades de volume contabilizado.
Isso não é uma brecha. O volume de opções é medido convencionalmente por nocional em todos os lugares, e @TermMax publica a fórmula e os hashes para que qualquer pessoa possa verificar — o que é mais do que a maioria.
Isso significa, porém, que o volume headline Alpha e o dinheiro realmente gasto são duas quantidades bem diferentes, e os desafios de faixas recompensam a primeira.
Quando um venue reporta volume de opções, ele deveria publicar o prêmio junto com o nocional?
#termmax @TermMax $BTC
95
·
--
#dusk $DUSK @Dusk_Foundation #dusk $DUSK @Dusk_Foundation
A maioria das L2s aluga sua disponibilidade de dados. Blobs do Ethereum, Celestia, alguém.
O DuskEVM não. Leia o ciclo de vida da transação na documentação e ele é: o sequenciador inclui sua transação em um bloco de uma L2, então um empacotador (batcher) publica esses dados da transação no DuskDS, então compromissos de estado e provas de falha ancoram isso de volta no settlement do DuskDS. A mesma cadeia fazendo consenso, settlement e DA para sua própria camada de execução.
Depois, confira a página de atualizações da rede e há uma entrada correspondente: transações de blobs ativadas na mainnet no bloco 2.873.420 em 10 de dezembro de 2025, exigindo Rusk 1.4.1.
Duas coisas seguem disso, e elas puxam em direções opostas.
A boa: nenhum fator de dependência externa no caminho do settlement. Para uma cadeia que argumenta que ativos regulamentados precisam de um único ambiente coerente com uma única garantia de finalidade, terceirizar a DA para uma rede terceira abriria um buraco direto na proposta. Isso é arquiteturalmente consistente com o que eles dizem que estão construindo.
A mais difícil: a demanda por DA e o espaço de bloco da L1 agora são o mesmo recurso. Cada transação do DuskEVM eventualmente custa espaço de bloco no DuskDS. Se o uso do EVM ficar pesado, a pressão nas taxas da L1 e o custo da L2 deixam de ser conversas separadas. Esse é um acoplamento real, e ele corta nos dois sentidos — é também o mecanismo pelo qual a atividade do EVM realmente geraria taxas para validadores da L1, em vez de ficar em uma economia paralela.
A ressalva honesta: o DuskEVM ainda está rotulado como Testnet na própria página inicial da Dusk. Então esse acoplamento foi desenhado, não ainda estressado. A maquinaria de blobs está ativa na mainnet antes da carga para a qual foi construída.
Você preferiria que uma L2 fosse dona da sua DA e compartilhasse o espaço de bloco do seu “pai”, ou alugasse a DA em outro lugar e ficasse barata?
#dusk $DUSK @Dusk #dusk $DUSK @Dusk_Foundation
A maioria das L2s aluga sua disponibilidade de dados. Blobs do Ethereum, Celestia, alguém.
O DuskEVM não. Leia o ciclo de vida da transação na documentação e ele é: o sequenciador inclui sua transação em um bloco de uma L2, então um empacotador (batcher) publica esses dados da transação no DuskDS, então compromissos de estado e provas de falha ancoram isso de volta no settlement do DuskDS. A mesma cadeia fazendo consenso, settlement e DA para sua própria camada de execução.
Depois, confira a página de atualizações da rede e há uma entrada correspondente: transações de blobs ativadas na mainnet no bloco 2.873.420 em 10 de dezembro de 2025, exigindo Rusk 1.4.1.
Duas coisas seguem disso, e elas puxam em direções opostas.
A boa: nenhum fator de dependência externa no caminho do settlement. Para uma cadeia que argumenta que ativos regulamentados precisam de um único ambiente coerente com uma única garantia de finalidade, terceirizar a DA para uma rede terceira abriria um buraco direto na proposta. Isso é arquiteturalmente consistente com o que eles dizem que estão construindo.
A mais difícil: a demanda por DA e o espaço de bloco da L1 agora são o mesmo recurso. Cada transação do DuskEVM eventualmente custa espaço de bloco no DuskDS. Se o uso do EVM ficar pesado, a pressão nas taxas da L1 e o custo da L2 deixam de ser conversas separadas. Esse é um acoplamento real, e ele corta nos dois sentidos — é também o mecanismo pelo qual a atividade do EVM realmente geraria taxas para validadores da L1, em vez de ficar em uma economia paralela.
A ressalva honesta: o DuskEVM ainda está rotulado como Testnet na própria página inicial da Dusk. Então esse acoplamento foi desenhado, não ainda estressado. A maquinaria de blobs está ativa na mainnet antes da carga para a qual foi construída.
Você preferiria que uma L2 fosse dona da sua DA e compartilhasse o espaço de bloco do seu “pai”, ou alugasse a DA em outro lugar e ficasse barata?
A maioria das L2s aluga sua disponibilidade de dados. Blobs do Ethereum, Celestia, alguém.
O DuskEVM não. Leia o ciclo de vida da transação na documentação e ele é: o sequenciador inclui sua transação em um bloco de uma L2, então um empacotador (batcher) publica esses dados da transação no DuskDS, então compromissos de estado e provas de falha ancoram isso de volta no settlement do DuskDS. A mesma cadeia fazendo consenso, settlement e DA para sua própria camada de execução.
Depois, confira a página de atualizações da rede e há uma entrada correspondente: transações de blobs ativadas na mainnet no bloco 2.873.420 em 10 de dezembro de 2025, exigindo Rusk 1.4.1.
Duas coisas seguem disso, e elas puxam em direções opostas.
A boa: nenhum fator de dependência externa no caminho do settlement. Para uma cadeia que argumenta que ativos regulamentados precisam de um único ambiente coerente com uma única garantia de finalidade, terceirizar a DA para uma rede terceira abriria um buraco direto na proposta. Isso é arquiteturalmente consistente com o que eles dizem que estão construindo.
A mais difícil: a demanda por DA e o espaço de bloco da L1 agora são o mesmo recurso. Cada transação do DuskEVM eventualmente custa espaço de bloco no DuskDS. Se o uso do EVM ficar pesado, a pressão nas taxas da L1 e o custo da L2 deixam de ser conversas separadas. Esse é um acoplamento real, e ele corta nos dois sentidos — é também o mecanismo pelo qual a atividade do EVM realmente geraria taxas para validadores da L1, em vez de ficar em uma economia paralela.
A ressalva honesta: o DuskEVM ainda está rotulado como Testnet na própria página inicial da Dusk. Então esse acoplamento foi desenhado, não ainda estressado. A maquinaria de blobs está ativa na mainnet antes da carga para a qual foi construída.
Você preferiria que uma L2 fosse dona da sua DA e compartilhasse o espaço de bloco do seu “pai”, ou alugasse a DA em outro lugar e ficasse barata?
1
16
·
--
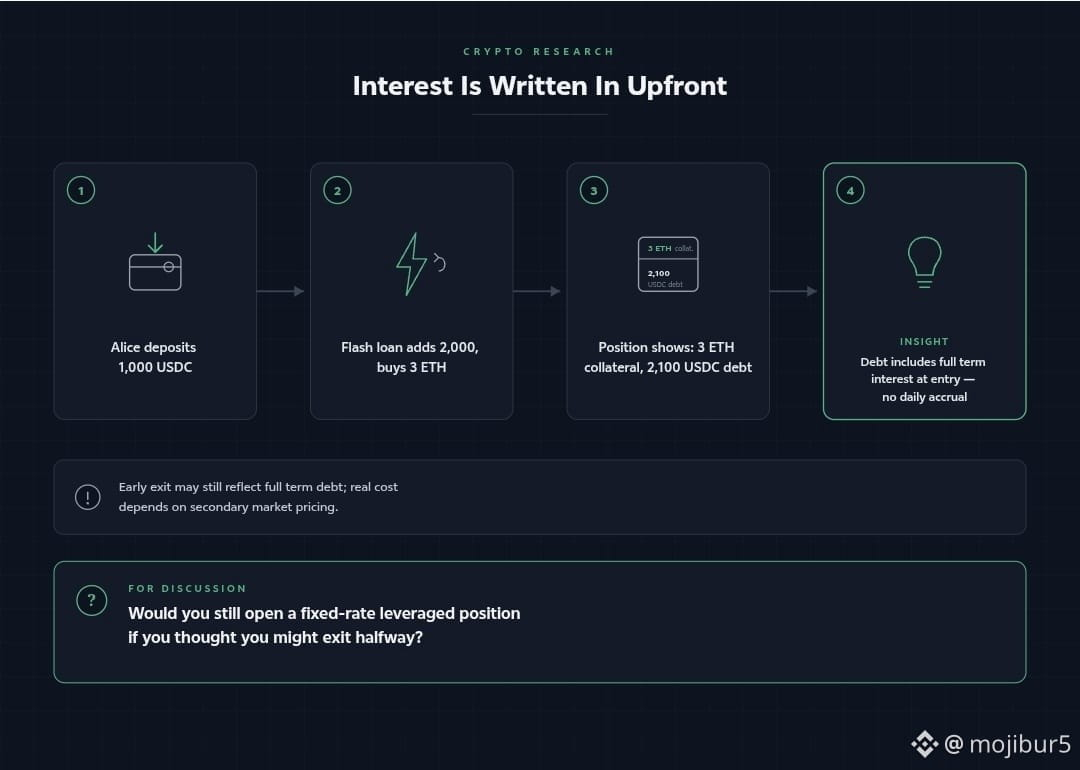
Os juros já são pagos antes de você o manter por um dia
O exemplo de alavancagem das próprias documentações vale a pena ser lido com calma, porque a última linha muda o produto.
Alice deposita 1.000 USDC. Um empréstimo flash adiciona 2.000. Ela compra 3 ETH a US$ 1.000 cada e os bloqueia como garantia.
Quando a transação é liquidada, a posição dela fica: garantia de 3 ETH, dívida de 2.100 USDC.
Ela tomou emprestados 2.000. A dívida registrada é 2.100. O juro do prazo inteiro foi escrito na posição na entrada — não acumulado dia a dia.
É isso que significa taxa fixa, de forma mecânica. O número é liquidado no momento em que você abre, porque não há mais nada para acumular.
A consequência é a parte que as pessoas costumam pular. Sair no meio do prazo e a dívida que você está prestes a pagar ainda foi construída sobre o prazo inteiro. Um loop de taxa variável para de cobrar quando você o fecha. Este já cobrou.
Eu gostaria de ver como saídas antecipadas precificam na prática antes de chamar isso de caro — o mercado secundário pode absorver parte disso.
Você ainda abriria uma posição alavancada de taxa fixa se esperasse sair na metade do prazo?
#termmax @termmax $ETH
Os juros já são pagos antes de você o manter por um dia
O exemplo de alavancagem das próprias documentações vale a pena ser lido com calma, porque a última linha muda o produto.
Alice deposita 1.000 USDC. Um empréstimo flash adiciona 2.000. Ela compra 3 ETH a US$ 1.000 cada e os bloqueia como garantia.
Quando a transação é liquidada, a posição dela fica: garantia de 3 ETH, dívida de 2.100 USDC.
Ela tomou emprestados 2.000. A dívida registrada é 2.100. O juro do prazo inteiro foi escrito na posição na entrada — não acumulado dia a dia.
É isso que significa taxa fixa, de forma mecânica. O número é liquidado no momento em que você abre, porque não há mais nada para acumular.
A consequência é a parte que as pessoas costumam pular. Sair no meio do prazo e a dívida que você está prestes a pagar ainda foi construída sobre o prazo inteiro. Um loop de taxa variável para de cobrar quando você o fecha. Este já cobrou.
Eu gostaria de ver como saídas antecipadas precificam na prática antes de chamar isso de caro — o mercado secundário pode absorver parte disso.
Você ainda abriria uma posição alavancada de taxa fixa se esperasse sair na metade do prazo?
#termmax @TermMax $ETH
O exemplo de alavancagem das próprias documentações vale a pena ser lido com calma, porque a última linha muda o produto.
Alice deposita 1.000 USDC. Um empréstimo flash adiciona 2.000. Ela compra 3 ETH a US$ 1.000 cada e os bloqueia como garantia.
Quando a transação é liquidada, a posição dela fica: garantia de 3 ETH, dívida de 2.100 USDC.
Ela tomou emprestados 2.000. A dívida registrada é 2.100. O juro do prazo inteiro foi escrito na posição na entrada — não acumulado dia a dia.
É isso que significa taxa fixa, de forma mecânica. O número é liquidado no momento em que você abre, porque não há mais nada para acumular.
A consequência é a parte que as pessoas costumam pular. Sair no meio do prazo e a dívida que você está prestes a pagar ainda foi construída sobre o prazo inteiro. Um loop de taxa variável para de cobrar quando você o fecha. Este já cobrou.
Eu gostaria de ver como saídas antecipadas precificam na prática antes de chamar isso de caro — o mercado secundário pode absorver parte disso.
Você ainda abriria uma posição alavancada de taxa fixa se esperasse sair na metade do prazo?
#termmax @TermMax $ETH
99
·
--
Eu estava lendo a página de Atualizações de Rede do Dusk às 1h da manhã, e não a homepage.
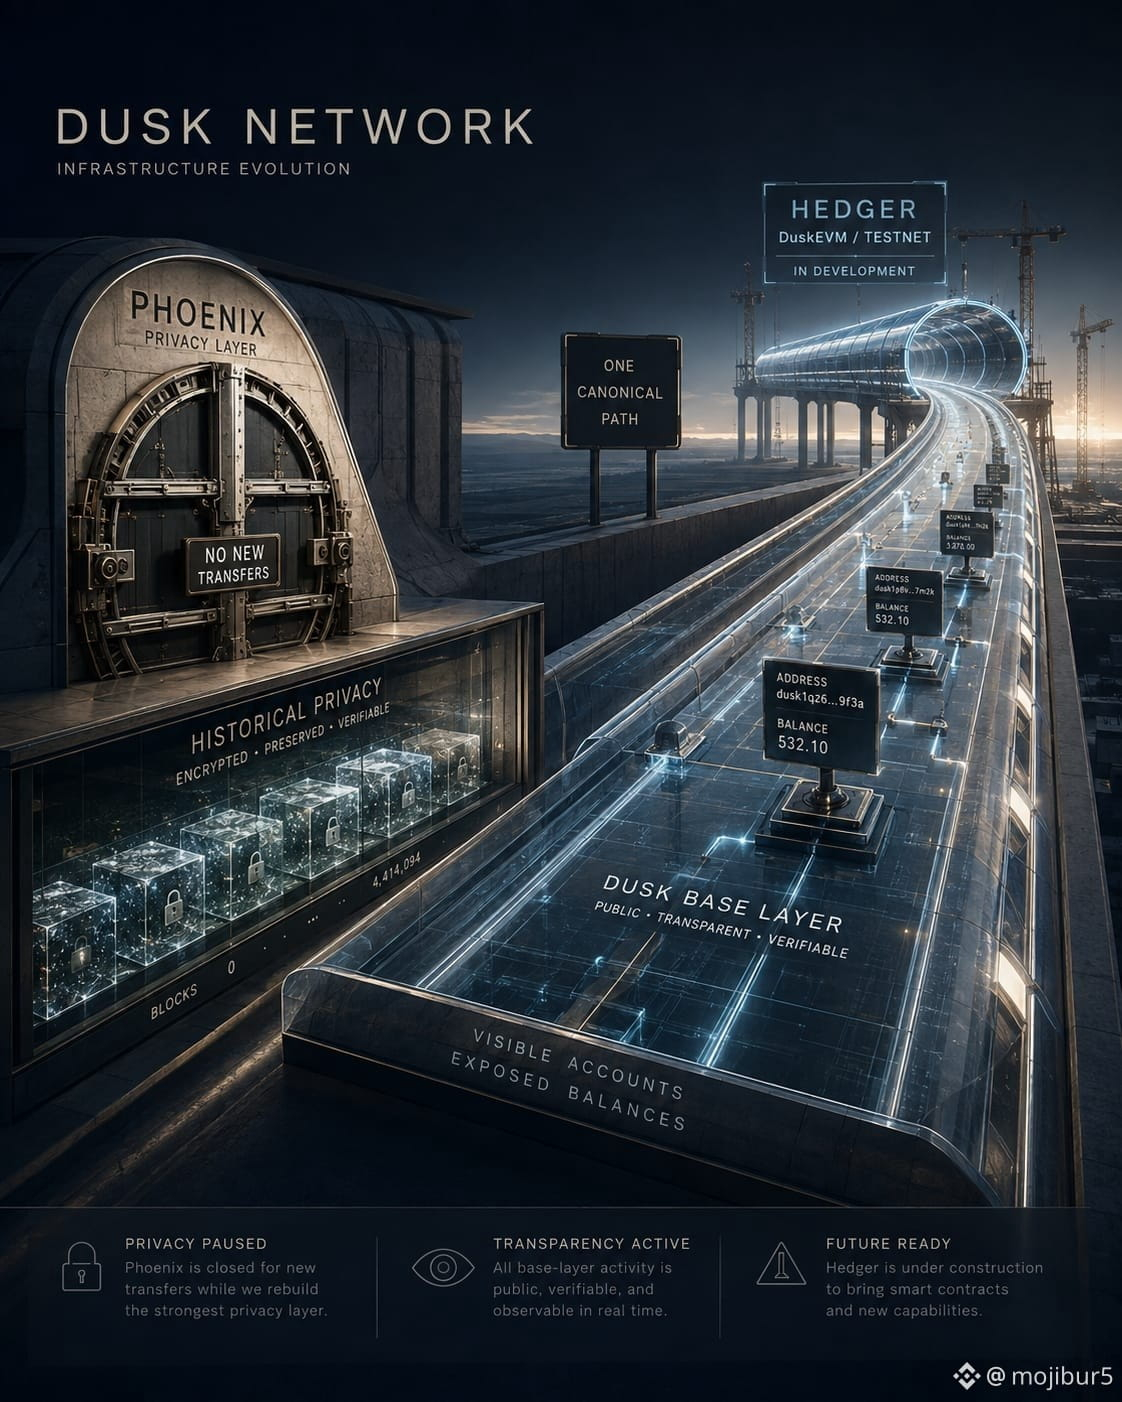
Uma linha me fez parar: novas transações Phoenix não são mais aceitas.
Phoenix é o modelo protegido (shielded) do Dusk — baseado em notas, ZK, aquilo que fez "privacy L1" ter algum significado na camada base. No hard fork Boreas, ele foi desativado para novas transações: mainnet no bloco de reinício coordenado 4.414.095 em 10 de junho de 2026, testnet no bloco 4.000.000 em 7 de agosto de 2026.
Moonlight é o que sobra. Totalmente transparente, baseado em contas. Endereços públicos, saldos públicos.
Os nós ainda mantêm a decodificação do Phoenix, então blocos antigos continuam reproduzíveis. A privacidade histórica está intacta. Mas nenhuma nova transferência protegida (shielded) está sendo aceita.
O substituto pretendido para fluxos confidenciais é Hedger no DuskEVM.
Então eu verifiquei a homepage. DuskEVM: Testnet. Hedger: Testnet. O cartão nativo da L1, marcado como Live, ainda lista transferências confidenciais protegidas como um recurso.
Então existe uma janela. Uma cadeia vendida como confidencial por padrão é, na camada base, transparente por padrão até que a camada de privacidade do EVM seja lançada.
Agora a leitura justa. Isso parece consolidação, não abandono — um único caminho canônico de transação enquanto a camada de privacidade amadurece. Dois modelos ZK em paralelo é uma superfície de ataque real e um custo de auditoria real. Descontinuar primeiro, lançar depois, é defensável.
O que eu não sei: se um sucessor do Phoenix volta para a L1, ou se Hedger se torna o único caminho de confidencialidade que o Dusk tem. Não vi nenhum deles comprometido com algum lugar.
Então, a pergunta real.
Uma privacidade L1 deve manter um caminho shielded ativo na camada base enquanto seu substituto amadurece, mesmo que isso custe manter dois modelos? Ou um único modelo canônico é a opção de engenharia mais segura, e o marketing simplesmente precisa acompanhar?
#dusk $DUSK @Dusk_Foundation
Eu estava lendo a página de Atualizações de Rede do Dusk às 1h da manhã, e não a homepage.
Uma linha me fez parar: novas transações Phoenix não são mais aceitas.
Phoenix é o modelo protegido (shielded) do Dusk — baseado em notas, ZK, aquilo que fez "privacy L1" ter algum significado na camada base. No hard fork Boreas, ele foi desativado para novas transações: mainnet no bloco de reinício coordenado 4.414.095 em 10 de junho de 2026, testnet no bloco 4.000.000 em 7 de agosto de 2026.
Moonlight é o que sobra. Totalmente transparente, baseado em contas. Endereços públicos, saldos públicos.
Os nós ainda mantêm a decodificação do Phoenix, então blocos antigos continuam reproduzíveis. A privacidade histórica está intacta. Mas nenhuma nova transferência protegida (shielded) está sendo aceita.
O substituto pretendido para fluxos confidenciais é Hedger no DuskEVM.
Então eu verifiquei a homepage. DuskEVM: Testnet. Hedger: Testnet. O cartão nativo da L1, marcado como Live, ainda lista transferências confidenciais protegidas como um recurso.
Então existe uma janela. Uma cadeia vendida como confidencial por padrão é, na camada base, transparente por padrão até que a camada de privacidade do EVM seja lançada.
Agora a leitura justa. Isso parece consolidação, não abandono — um único caminho canônico de transação enquanto a camada de privacidade amadurece. Dois modelos ZK em paralelo é uma superfície de ataque real e um custo de auditoria real. Descontinuar primeiro, lançar depois, é defensável.
O que eu não sei: se um sucessor do Phoenix volta para a L1, ou se Hedger se torna o único caminho de confidencialidade que o Dusk tem. Não vi nenhum deles comprometido com algum lugar.
Então, a pergunta real.
Uma privacidade L1 deve manter um caminho shielded ativo na camada base enquanto seu substituto amadurece, mesmo que isso custe manter dois modelos? Ou um único modelo canônico é a opção de engenharia mais segura, e o marketing simplesmente precisa acompanhar?
#dusk $DUSK @Dusk
Uma linha me fez parar: novas transações Phoenix não são mais aceitas.
Phoenix é o modelo protegido (shielded) do Dusk — baseado em notas, ZK, aquilo que fez "privacy L1" ter algum significado na camada base. No hard fork Boreas, ele foi desativado para novas transações: mainnet no bloco de reinício coordenado 4.414.095 em 10 de junho de 2026, testnet no bloco 4.000.000 em 7 de agosto de 2026.
Moonlight é o que sobra. Totalmente transparente, baseado em contas. Endereços públicos, saldos públicos.
Os nós ainda mantêm a decodificação do Phoenix, então blocos antigos continuam reproduzíveis. A privacidade histórica está intacta. Mas nenhuma nova transferência protegida (shielded) está sendo aceita.
O substituto pretendido para fluxos confidenciais é Hedger no DuskEVM.
Então eu verifiquei a homepage. DuskEVM: Testnet. Hedger: Testnet. O cartão nativo da L1, marcado como Live, ainda lista transferências confidenciais protegidas como um recurso.
Então existe uma janela. Uma cadeia vendida como confidencial por padrão é, na camada base, transparente por padrão até que a camada de privacidade do EVM seja lançada.
Agora a leitura justa. Isso parece consolidação, não abandono — um único caminho canônico de transação enquanto a camada de privacidade amadurece. Dois modelos ZK em paralelo é uma superfície de ataque real e um custo de auditoria real. Descontinuar primeiro, lançar depois, é defensável.
O que eu não sei: se um sucessor do Phoenix volta para a L1, ou se Hedger se torna o único caminho de confidencialidade que o Dusk tem. Não vi nenhum deles comprometido com algum lugar.
Então, a pergunta real.
Uma privacidade L1 deve manter um caminho shielded ativo na camada base enquanto seu substituto amadurece, mesmo que isso custe manter dois modelos? Ou um único modelo canônico é a opção de engenharia mais segura, e o marketing simplesmente precisa acompanhar?
#dusk $DUSK @Dusk
2
3
20
·
--
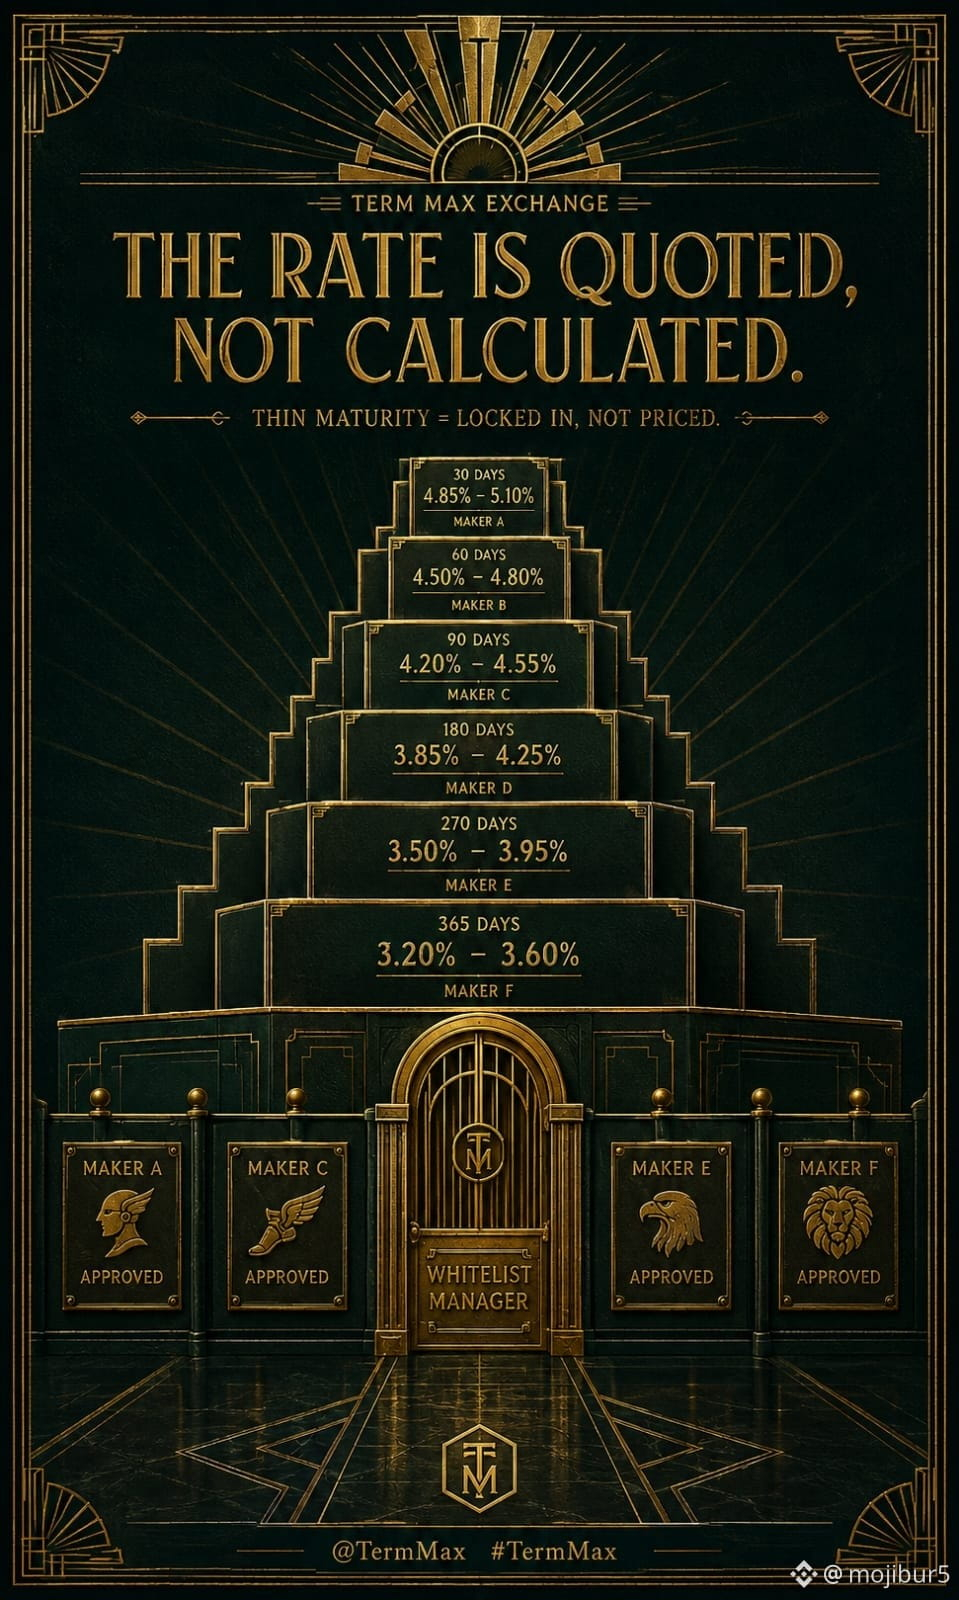
Passei uma hora na documentação do TermMax tentando responder uma pergunta específica: de onde exatamente vem a taxa citada? Não a filosofia por trás dela — a fonte mecânica literal do número que aparece na tela.
A resposta era mais simples e estranha do que eu esperava. Não existe uma curva de utilização calculando uma taxa a partir de oferta e demanda. Curadores e criadores de ordens configuram ordens de faixa em uma curva no estilo Uniswap V3: cada um coloca algo bem próximo de uma ordem de limite para emprestar ou tomar emprestado em um vencimento que eles escolhem. A taxa é "fixa" porque é cotada, não calculada — e, quando vários criadores estão cotando ativamente o mesmo vencimento, a competição entre eles é o que estreita o spread. Isso é uma vantagem real sobre mercados baseados em fórmulas quando isso se mantém.
O que a página de destino não deixa claro é o que acontece quando isso não se mantém. Se apenas um ou dois criadores estiverem ativos em um determinado vencimento, a curva é apenas o que eles definiram, sem nada forçando-a a um preço competitivo. E quem sequer tem elegibilidade para colocar essas ordens não é aberto — um contrato de Whitelist Manager governa quais endereços podem atuar como curador ou criador de ordens. Baixa liquidez não é um erro ocasional aqui. É o estado padrão de qualquer vencimento para o qual os criadores na whitelist não apareceram para competir.
Esse risco não fica com o protocolo. Ele fica com quem toma emprestado ou empresta para um vencimento em que "fixo" significa travado, não precificado de forma competitiva.
As taxas cotadas pelos criadores ou as taxas derivadas de fórmulas produzem custos mais justos em um mercado com pouca liquidez, e por quê?
#termmax @termmax
Passei uma hora na documentação do TermMax tentando responder uma pergunta específica: de onde exatamente vem a taxa citada? Não a filosofia por trás dela — a fonte mecânica literal do número que aparece na tela.
A resposta era mais simples e estranha do que eu esperava. Não existe uma curva de utilização calculando uma taxa a partir de oferta e demanda. Curadores e criadores de ordens configuram ordens de faixa em uma curva no estilo Uniswap V3: cada um coloca algo bem próximo de uma ordem de limite para emprestar ou tomar emprestado em um vencimento que eles escolhem. A taxa é "fixa" porque é cotada, não calculada — e, quando vários criadores estão cotando ativamente o mesmo vencimento, a competição entre eles é o que estreita o spread. Isso é uma vantagem real sobre mercados baseados em fórmulas quando isso se mantém.
O que a página de destino não deixa claro é o que acontece quando isso não se mantém. Se apenas um ou dois criadores estiverem ativos em um determinado vencimento, a curva é apenas o que eles definiram, sem nada forçando-a a um preço competitivo. E quem sequer tem elegibilidade para colocar essas ordens não é aberto — um contrato de Whitelist Manager governa quais endereços podem atuar como curador ou criador de ordens. Baixa liquidez não é um erro ocasional aqui. É o estado padrão de qualquer vencimento para o qual os criadores na whitelist não apareceram para competir.
Esse risco não fica com o protocolo. Ele fica com quem toma emprestado ou empresta para um vencimento em que "fixo" significa travado, não precificado de forma competitiva.
As taxas cotadas pelos criadores ou as taxas derivadas de fórmulas produzem custos mais justos em um mercado com pouca liquidez, e por quê?
#termmax @TermMax
A resposta era mais simples e estranha do que eu esperava. Não existe uma curva de utilização calculando uma taxa a partir de oferta e demanda. Curadores e criadores de ordens configuram ordens de faixa em uma curva no estilo Uniswap V3: cada um coloca algo bem próximo de uma ordem de limite para emprestar ou tomar emprestado em um vencimento que eles escolhem. A taxa é "fixa" porque é cotada, não calculada — e, quando vários criadores estão cotando ativamente o mesmo vencimento, a competição entre eles é o que estreita o spread. Isso é uma vantagem real sobre mercados baseados em fórmulas quando isso se mantém.
O que a página de destino não deixa claro é o que acontece quando isso não se mantém. Se apenas um ou dois criadores estiverem ativos em um determinado vencimento, a curva é apenas o que eles definiram, sem nada forçando-a a um preço competitivo. E quem sequer tem elegibilidade para colocar essas ordens não é aberto — um contrato de Whitelist Manager governa quais endereços podem atuar como curador ou criador de ordens. Baixa liquidez não é um erro ocasional aqui. É o estado padrão de qualquer vencimento para o qual os criadores na whitelist não apareceram para competir.
Esse risco não fica com o protocolo. Ele fica com quem toma emprestado ou empresta para um vencimento em que "fixo" significa travado, não precificado de forma competitiva.
As taxas cotadas pelos criadores ou as taxas derivadas de fórmulas produzem custos mais justos em um mercado com pouca liquidez, e por quê?
#termmax @TermMax
5
5
92
·
--
Quanto mais eu analiso a TermMax, mais uma coisa continua se destacando para mim.
O empréstimo a taxa fixa parece simples à primeira vista: você fixa o custo do seu empréstimo e para de se preocupar com taxas variáveis.
Mas acho que existe outro lado disso que merece mais atenção.
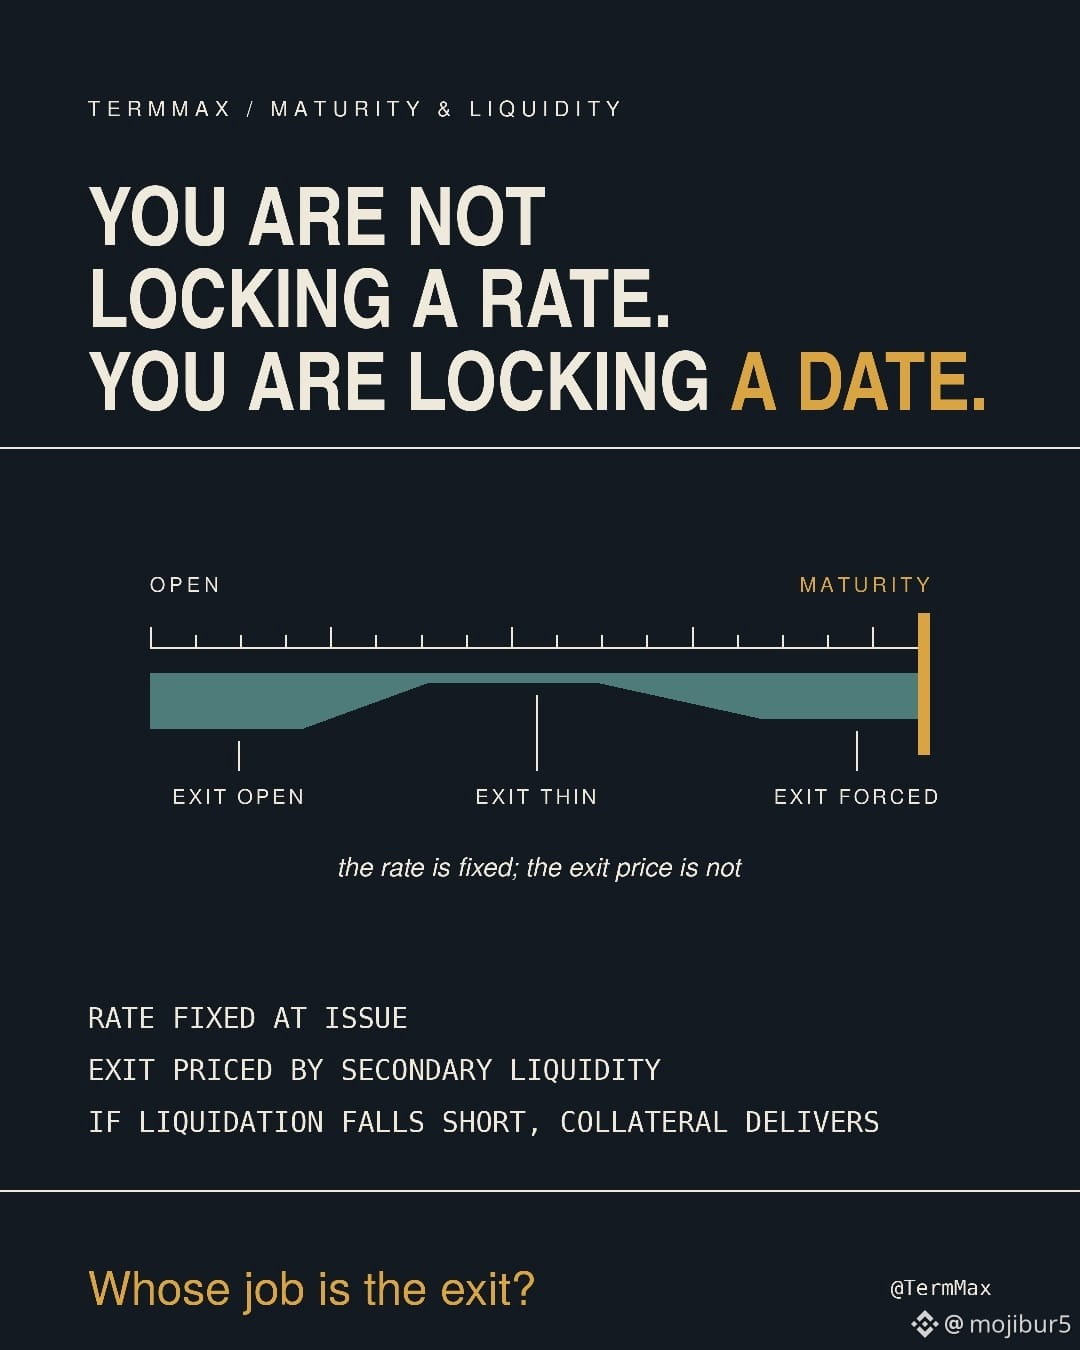
Quando você fixa uma taxa para uma maturidade definida, você não está apenas apostando na taxa.
Você também está apostando no tempo.
Imagine abrir uma posição com um custo de empréstimo fixo por vários meses. No começo, tudo parece previsível.
Mas o que acontece se as condições do mercado mudarem no meio do caminho?
O desafio não é necessariamente mais a taxa de juros.
Ele passa a ser sobre liquidez, maturidade e a facilidade com que o capital pode se mover quando você realmente precisa dele.
É isso que torna a TermMax interessante para mim.
Mercados de taxa variável recalculam o preço do capital constantemente. Mercados de taxa fixa reduzem essa incerteza, mas aumentam muito a importância do planejamento de maturidade e liquidez.
E o mecanismo de entrega física da TermMax adiciona mais uma camada ao desenho. Se a liquidação não puder ser resolvida totalmente pela liquidez disponível no mercado, o processo de recuperação pode parecer muito diferente de uma simples venda do colateral.
Então eu não acho que a pergunta real seja:
“Taxas fixas são melhores do que taxas variáveis?”
A pergunta mais interessante é:
“É possível que a DeFi construa um mercado de taxa fixa no qual os tomadores consigam planejar seus custos, os credores consigam planejar o rendimento e ambas as partes mantenham uma liquidez previsível até a maturidade?”
Ou será que o maior desafio da DeFi de taxa fixa acabará não sendo a própria taxa, mas o timing da liquidez?
#termmax @termmax
Quanto mais eu analiso a TermMax, mais uma coisa continua se destacando para mim.
O empréstimo a taxa fixa parece simples à primeira vista: você fixa o custo do seu empréstimo e para de se preocupar com taxas variáveis.
Mas acho que existe outro lado disso que merece mais atenção.
Quando você fixa uma taxa para uma maturidade definida, você não está apenas apostando na taxa.
Você também está apostando no tempo.
Imagine abrir uma posição com um custo de empréstimo fixo por vários meses. No começo, tudo parece previsível.
Mas o que acontece se as condições do mercado mudarem no meio do caminho?
O desafio não é necessariamente mais a taxa de juros.
Ele passa a ser sobre liquidez, maturidade e a facilidade com que o capital pode se mover quando você realmente precisa dele.
É isso que torna a TermMax interessante para mim.
Mercados de taxa variável recalculam o preço do capital constantemente. Mercados de taxa fixa reduzem essa incerteza, mas aumentam muito a importância do planejamento de maturidade e liquidez.
E o mecanismo de entrega física da TermMax adiciona mais uma camada ao desenho. Se a liquidação não puder ser resolvida totalmente pela liquidez disponível no mercado, o processo de recuperação pode parecer muito diferente de uma simples venda do colateral.
Então eu não acho que a pergunta real seja:
“Taxas fixas são melhores do que taxas variáveis?”
A pergunta mais interessante é:
“É possível que a DeFi construa um mercado de taxa fixa no qual os tomadores consigam planejar seus custos, os credores consigam planejar o rendimento e ambas as partes mantenham uma liquidez previsível até a maturidade?”
Ou será que o maior desafio da DeFi de taxa fixa acabará não sendo a própria taxa, mas o timing da liquidez?
#termmax @TermMax
O empréstimo a taxa fixa parece simples à primeira vista: você fixa o custo do seu empréstimo e para de se preocupar com taxas variáveis.
Mas acho que existe outro lado disso que merece mais atenção.
Quando você fixa uma taxa para uma maturidade definida, você não está apenas apostando na taxa.
Você também está apostando no tempo.
Imagine abrir uma posição com um custo de empréstimo fixo por vários meses. No começo, tudo parece previsível.
Mas o que acontece se as condições do mercado mudarem no meio do caminho?
O desafio não é necessariamente mais a taxa de juros.
Ele passa a ser sobre liquidez, maturidade e a facilidade com que o capital pode se mover quando você realmente precisa dele.
É isso que torna a TermMax interessante para mim.
Mercados de taxa variável recalculam o preço do capital constantemente. Mercados de taxa fixa reduzem essa incerteza, mas aumentam muito a importância do planejamento de maturidade e liquidez.
E o mecanismo de entrega física da TermMax adiciona mais uma camada ao desenho. Se a liquidação não puder ser resolvida totalmente pela liquidez disponível no mercado, o processo de recuperação pode parecer muito diferente de uma simples venda do colateral.
Então eu não acho que a pergunta real seja:
“Taxas fixas são melhores do que taxas variáveis?”
A pergunta mais interessante é:
“É possível que a DeFi construa um mercado de taxa fixa no qual os tomadores consigam planejar seus custos, os credores consigam planejar o rendimento e ambas as partes mantenham uma liquidez previsível até a maturidade?”
Ou será que o maior desafio da DeFi de taxa fixa acabará não sendo a própria taxa, mas o timing da liquidez?
#termmax @TermMax
2
2
30
·
--
Em Baixa
A narrativa dominante em torno do Dusk é que ele resolve a tensão entre privacidade e conformidade. Isso merece atenção, mas também levanta uma questão separada: quais dos mecanismos que tornam #dusk amigável à conformidade também introduzem riscos que uma cadeia puramente permissionless não teria.
Hedger, a camada de confidencialidade no DuskEVM, combina criptografia homomórfica com provas de zero conhecimento, com a conformidade sendo imposta por allowlisting. O papel da NPEX em trazer status licenciado para ativos emitidos pelo Dusk vem de uma parceria com uma única exchange regulada e nomeada, e não de uma propriedade inerente ao próprio protocolo. E o modelo de emissão distribui 500 milhões $DUSK ao longo de 36 anos para financiar recompensas de staking, conectando a economia de segurança de longo prazo da rede a um cronograma fixo, de várias décadas, definido hoje.
Algumas frentes de risco se destacam. O allowlisting é, por construção, um vetor de centralização — qualquer mecanismo que condicione quem pode transacionar de forma confidencial exige que alguém mantenha essa lista — e a promessa de privacidade com conformidade do Hedger depende de como essa governança do gatekeeping é feita, não apenas de a criptografia estar correta. A narrativa de legitimidade institucional também é concentrada: as licenças ficam vinculadas à NPEX como entidade regulada, e não ao Dusk como protocolo. Executar dois sistemas independentes de confidencialidade — Phoenix nativamente, Hedger no @Dusk_Foundation EVM — duplica a criptografia inédita que precisa resistir ao longo do tempo. E um cronograma fixo de emissão por 36 anos, com halving, assume expectativas de crescimento atuais; se a adoção for mais lenta, o rendimento em DUSK decai independentemente, e o orçamento de segurança passa mais a depender de receita de taxas ainda não comprovada em escala.
Nada disso significa que o design esteja errado — infraestrutura orientada à conformidade faz escolhas diferentes das cadeias maximalistas permissionless. O ponto é que esses custos são específicos, não apenas um risco de fundo.
Dentre a governança do allowlist, a concentração de parcerias, os sistemas criptográficos duais ou a economia de emissão de longo prazo qual é mais provável que realmente se imponha na prática nos próximos anos, e qual é mais teórico do que prático?
A narrativa dominante em torno do Dusk é que ele resolve a tensão entre privacidade e conformidade. Isso merece atenção, mas também levanta uma questão separada: quais dos mecanismos que tornam #dusk amigável à conformidade também introduzem riscos que uma cadeia puramente permissionless não teria.
Hedger, a camada de confidencialidade no DuskEVM, combina criptografia homomórfica com provas de zero conhecimento, com a conformidade sendo imposta por allowlisting. O papel da NPEX em trazer status licenciado para ativos emitidos pelo Dusk vem de uma parceria com uma única exchange regulada e nomeada, e não de uma propriedade inerente ao próprio protocolo. E o modelo de emissão distribui 500 milhões $DUSK ao longo de 36 anos para financiar recompensas de staking, conectando a economia de segurança de longo prazo da rede a um cronograma fixo, de várias décadas, definido hoje.
Algumas frentes de risco se destacam. O allowlisting é, por construção, um vetor de centralização — qualquer mecanismo que condicione quem pode transacionar de forma confidencial exige que alguém mantenha essa lista — e a promessa de privacidade com conformidade do Hedger depende de como essa governança do gatekeeping é feita, não apenas de a criptografia estar correta. A narrativa de legitimidade institucional também é concentrada: as licenças ficam vinculadas à NPEX como entidade regulada, e não ao Dusk como protocolo. Executar dois sistemas independentes de confidencialidade — Phoenix nativamente, Hedger no @Dusk EVM — duplica a criptografia inédita que precisa resistir ao longo do tempo. E um cronograma fixo de emissão por 36 anos, com halving, assume expectativas de crescimento atuais; se a adoção for mais lenta, o rendimento em DUSK decai independentemente, e o orçamento de segurança passa mais a depender de receita de taxas ainda não comprovada em escala.
Nada disso significa que o design esteja errado — infraestrutura orientada à conformidade faz escolhas diferentes das cadeias maximalistas permissionless. O ponto é que esses custos são específicos, não apenas um risco de fundo.
Dentre a governança do allowlist, a concentração de parcerias, os sistemas criptográficos duais ou a economia de emissão de longo prazo qual é mais provável que realmente se imponha na prática nos próximos anos, e qual é mais teórico do que prático?
Hedger, a camada de confidencialidade no DuskEVM, combina criptografia homomórfica com provas de zero conhecimento, com a conformidade sendo imposta por allowlisting. O papel da NPEX em trazer status licenciado para ativos emitidos pelo Dusk vem de uma parceria com uma única exchange regulada e nomeada, e não de uma propriedade inerente ao próprio protocolo. E o modelo de emissão distribui 500 milhões $DUSK ao longo de 36 anos para financiar recompensas de staking, conectando a economia de segurança de longo prazo da rede a um cronograma fixo, de várias décadas, definido hoje.
Algumas frentes de risco se destacam. O allowlisting é, por construção, um vetor de centralização — qualquer mecanismo que condicione quem pode transacionar de forma confidencial exige que alguém mantenha essa lista — e a promessa de privacidade com conformidade do Hedger depende de como essa governança do gatekeeping é feita, não apenas de a criptografia estar correta. A narrativa de legitimidade institucional também é concentrada: as licenças ficam vinculadas à NPEX como entidade regulada, e não ao Dusk como protocolo. Executar dois sistemas independentes de confidencialidade — Phoenix nativamente, Hedger no @Dusk EVM — duplica a criptografia inédita que precisa resistir ao longo do tempo. E um cronograma fixo de emissão por 36 anos, com halving, assume expectativas de crescimento atuais; se a adoção for mais lenta, o rendimento em DUSK decai independentemente, e o orçamento de segurança passa mais a depender de receita de taxas ainda não comprovada em escala.
Nada disso significa que o design esteja errado — infraestrutura orientada à conformidade faz escolhas diferentes das cadeias maximalistas permissionless. O ponto é que esses custos são específicos, não apenas um risco de fundo.
Dentre a governança do allowlist, a concentração de parcerias, os sistemas criptográficos duais ou a economia de emissão de longo prazo qual é mais provável que realmente se imponha na prática nos próximos anos, e qual é mais teórico do que prático?
1
87
·
--
#dusk $DUSK @Dusk_Foundation
Os protocolos de privacidade são discutidos principalmente em termos do que eles ocultam. O que eu não havia notado até recentemente é o que torna ocultar algo computacionalmente barato o suficiente para ser utilizável — e, no Dusk, isso se resume a duas escolhas relativamente pouco glamourosas: PLONK como sistema de prova e Poseidon como a função hash usada dentro dos seus circuitos.
O PLONK é o que efetivamente gera e verifica as provas de conhecimento zero por trás das transações Phoenix, das alegações de identidade do Citadel e de outras operações privadas na rede. O que chama a atenção não é apenas que ele funciona, mas que ele suporta circuitos personalizados e reutilizáveis — ou seja, diferentes recursos de preservação de privacidade no protocolo podem compartilhar o mesmo mecanismo de prova subjacente, em vez de cada um reinventar sua própria roda criptográfica.
O Poseidon é a parte mais silenciosa. É uma função hash projetada especificamente para ser eficiente dentro de circuitos de conhecimento zero, o que importa porque funções hash de uso geral como SHA-256 são caras para calcular dentro de uma prova ZK — cada bit de computação dentro de um circuito aumenta o tempo necessário para gerar uma prova. Usar uma função hash construída para esse ambiente afeta diretamente se "privado e verificável" continua rápido o suficiente para ser viável em volumes reais de transações, ou se vira um recurso tecnicamente possível, mas lento demais para ter relevância prática.
A velocidade de geração de provas costuma ser o gargalo real entre uma demonstração funcional e algo que escala para uso no mundo real.
A troca com a qual vale a pena conviver é que primitivas amigáveis a ZK como o Poseidon são mais novas e menos testadas em batalha do que algo como o SHA-256, que sobreviveu por décadas de criptoanálise. Eficiência e histórico puxam em direções diferentes aqui, e é uma questão genuinamente aberta na criptografia aplicada em geral — não algo exclusivo do Dusk. Se essa troca envelhece bem é algo que apenas o tempo e a fiscalização contínua podem realmente responder.
#dusk $DUSK @Dusk
Os protocolos de privacidade são discutidos principalmente em termos do que eles ocultam. O que eu não havia notado até recentemente é o que torna ocultar algo computacionalmente barato o suficiente para ser utilizável — e, no Dusk, isso se resume a duas escolhas relativamente pouco glamourosas: PLONK como sistema de prova e Poseidon como a função hash usada dentro dos seus circuitos.
O PLONK é o que efetivamente gera e verifica as provas de conhecimento zero por trás das transações Phoenix, das alegações de identidade do Citadel e de outras operações privadas na rede. O que chama a atenção não é apenas que ele funciona, mas que ele suporta circuitos personalizados e reutilizáveis — ou seja, diferentes recursos de preservação de privacidade no protocolo podem compartilhar o mesmo mecanismo de prova subjacente, em vez de cada um reinventar sua própria roda criptográfica.
O Poseidon é a parte mais silenciosa. É uma função hash projetada especificamente para ser eficiente dentro de circuitos de conhecimento zero, o que importa porque funções hash de uso geral como SHA-256 são caras para calcular dentro de uma prova ZK — cada bit de computação dentro de um circuito aumenta o tempo necessário para gerar uma prova. Usar uma função hash construída para esse ambiente afeta diretamente se "privado e verificável" continua rápido o suficiente para ser viável em volumes reais de transações, ou se vira um recurso tecnicamente possível, mas lento demais para ter relevância prática.
A velocidade de geração de provas costuma ser o gargalo real entre uma demonstração funcional e algo que escala para uso no mundo real.
A troca com a qual vale a pena conviver é que primitivas amigáveis a ZK como o Poseidon são mais novas e menos testadas em batalha do que algo como o SHA-256, que sobreviveu por décadas de criptoanálise. Eficiência e histórico puxam em direções diferentes aqui, e é uma questão genuinamente aberta na criptografia aplicada em geral — não algo exclusivo do Dusk. Se essa troca envelhece bem é algo que apenas o tempo e a fiscalização contínua podem realmente responder.
Os protocolos de privacidade são discutidos principalmente em termos do que eles ocultam. O que eu não havia notado até recentemente é o que torna ocultar algo computacionalmente barato o suficiente para ser utilizável — e, no Dusk, isso se resume a duas escolhas relativamente pouco glamourosas: PLONK como sistema de prova e Poseidon como a função hash usada dentro dos seus circuitos.
O PLONK é o que efetivamente gera e verifica as provas de conhecimento zero por trás das transações Phoenix, das alegações de identidade do Citadel e de outras operações privadas na rede. O que chama a atenção não é apenas que ele funciona, mas que ele suporta circuitos personalizados e reutilizáveis — ou seja, diferentes recursos de preservação de privacidade no protocolo podem compartilhar o mesmo mecanismo de prova subjacente, em vez de cada um reinventar sua própria roda criptográfica.
O Poseidon é a parte mais silenciosa. É uma função hash projetada especificamente para ser eficiente dentro de circuitos de conhecimento zero, o que importa porque funções hash de uso geral como SHA-256 são caras para calcular dentro de uma prova ZK — cada bit de computação dentro de um circuito aumenta o tempo necessário para gerar uma prova. Usar uma função hash construída para esse ambiente afeta diretamente se "privado e verificável" continua rápido o suficiente para ser viável em volumes reais de transações, ou se vira um recurso tecnicamente possível, mas lento demais para ter relevância prática.
A velocidade de geração de provas costuma ser o gargalo real entre uma demonstração funcional e algo que escala para uso no mundo real.
A troca com a qual vale a pena conviver é que primitivas amigáveis a ZK como o Poseidon são mais novas e menos testadas em batalha do que algo como o SHA-256, que sobreviveu por décadas de criptoanálise. Eficiência e histórico puxam em direções diferentes aqui, e é uma questão genuinamente aberta na criptografia aplicada em geral — não algo exclusivo do Dusk. Se essa troca envelhece bem é algo que apenas o tempo e a fiscalização contínua podem realmente responder.
1
1
18
·
--
Há uma suposição embutida na maioria dos projetos de blockchain “em conformidade”: transparência equivale a confiança. Deixe tudo visível e os reguladores ficarão satisfeitos. Essa é uma suposição “limpa”. Ela também está errada por um motivo específico — visibilidade total não comprova conformidade, apenas evidencia exposição. Não é a mesma coisa.
O modelo da Dusk separa isso.
Mecanicamente, é o que acontece. As transações permanecem protegidas. Um regulador não recebe os dados brutos da transação — ele recebe uma prova criptográfica de que condições específicas foram atendidas. Limites de propriedade respeitados. Elegibilidade confirmada. Restrições de transferência honradas. A prova responde à pergunta de conformidade sem responder à pergunta “quem fez o quê”.
Isso importa por um motivo estrutural: a maioria das cadeias “compliant-by-design” resolve a regulação removendo a privacidade totalmente. A Dusk está testando se é possível manter as duas variáveis intactas ao mesmo tempo, em vez de trocar uma pela outra.
Há duas coisas que vale separar aqui. Primeiro, o estado padrão é protegido — a privacidade não é opt-in; ela é o padrão. Segundo, a divulgação seletiva existe como um caminho de exceção, não como o mecanismo primário — ou seja, uma autoridade legítima pode solicitar mais apenas sob condições específicas e controladas.
Onde isso é testado não está no design. Está na adoção. Um fundo que emite valores mobiliários tokenizados nesse modelo poderia, em teoria, provar limites de propriedade e elegibilidade de investidores sem expor dados de nível de negociação para concorrentes. Esse é um caso de uso institucional real, não hipotético.
O que continua genuinamente sem resposta é se os reguladores aceitam uma prova como suficiente ao longo do tempo, ou se “comprove matematicamente” eventualmente é substituído por “me mostre os dados subjacentes de qualquer forma”. Isso não é uma questão de tecnologia. É uma questão de confiança e precedente, e precedente leva anos para ser construído.
@Dusk_Foundation #dusk $DUSK
Há uma suposição embutida na maioria dos projetos de blockchain “em conformidade”: transparência equivale a confiança. Deixe tudo visível e os reguladores ficarão satisfeitos. Essa é uma suposição “limpa”. Ela também está errada por um motivo específico — visibilidade total não comprova conformidade, apenas evidencia exposição. Não é a mesma coisa.
O modelo da Dusk separa isso.
Mecanicamente, é o que acontece. As transações permanecem protegidas. Um regulador não recebe os dados brutos da transação — ele recebe uma prova criptográfica de que condições específicas foram atendidas. Limites de propriedade respeitados. Elegibilidade confirmada. Restrições de transferência honradas. A prova responde à pergunta de conformidade sem responder à pergunta “quem fez o quê”.
Isso importa por um motivo estrutural: a maioria das cadeias “compliant-by-design” resolve a regulação removendo a privacidade totalmente. A Dusk está testando se é possível manter as duas variáveis intactas ao mesmo tempo, em vez de trocar uma pela outra.
Há duas coisas que vale separar aqui. Primeiro, o estado padrão é protegido — a privacidade não é opt-in; ela é o padrão. Segundo, a divulgação seletiva existe como um caminho de exceção, não como o mecanismo primário — ou seja, uma autoridade legítima pode solicitar mais apenas sob condições específicas e controladas.
Onde isso é testado não está no design. Está na adoção. Um fundo que emite valores mobiliários tokenizados nesse modelo poderia, em teoria, provar limites de propriedade e elegibilidade de investidores sem expor dados de nível de negociação para concorrentes. Esse é um caso de uso institucional real, não hipotético.
O que continua genuinamente sem resposta é se os reguladores aceitam uma prova como suficiente ao longo do tempo, ou se “comprove matematicamente” eventualmente é substituído por “me mostre os dados subjacentes de qualquer forma”. Isso não é uma questão de tecnologia. É uma questão de confiança e precedente, e precedente leva anos para ser construído.
@Dusk #dusk $DUSK
O modelo da Dusk separa isso.
Mecanicamente, é o que acontece. As transações permanecem protegidas. Um regulador não recebe os dados brutos da transação — ele recebe uma prova criptográfica de que condições específicas foram atendidas. Limites de propriedade respeitados. Elegibilidade confirmada. Restrições de transferência honradas. A prova responde à pergunta de conformidade sem responder à pergunta “quem fez o quê”.
Isso importa por um motivo estrutural: a maioria das cadeias “compliant-by-design” resolve a regulação removendo a privacidade totalmente. A Dusk está testando se é possível manter as duas variáveis intactas ao mesmo tempo, em vez de trocar uma pela outra.
Há duas coisas que vale separar aqui. Primeiro, o estado padrão é protegido — a privacidade não é opt-in; ela é o padrão. Segundo, a divulgação seletiva existe como um caminho de exceção, não como o mecanismo primário — ou seja, uma autoridade legítima pode solicitar mais apenas sob condições específicas e controladas.
Onde isso é testado não está no design. Está na adoção. Um fundo que emite valores mobiliários tokenizados nesse modelo poderia, em teoria, provar limites de propriedade e elegibilidade de investidores sem expor dados de nível de negociação para concorrentes. Esse é um caso de uso institucional real, não hipotético.
O que continua genuinamente sem resposta é se os reguladores aceitam uma prova como suficiente ao longo do tempo, ou se “comprove matematicamente” eventualmente é substituído por “me mostre os dados subjacentes de qualquer forma”. Isso não é uma questão de tecnologia. É uma questão de confiança e precedente, e precedente leva anos para ser construído.
@Dusk #dusk $DUSK
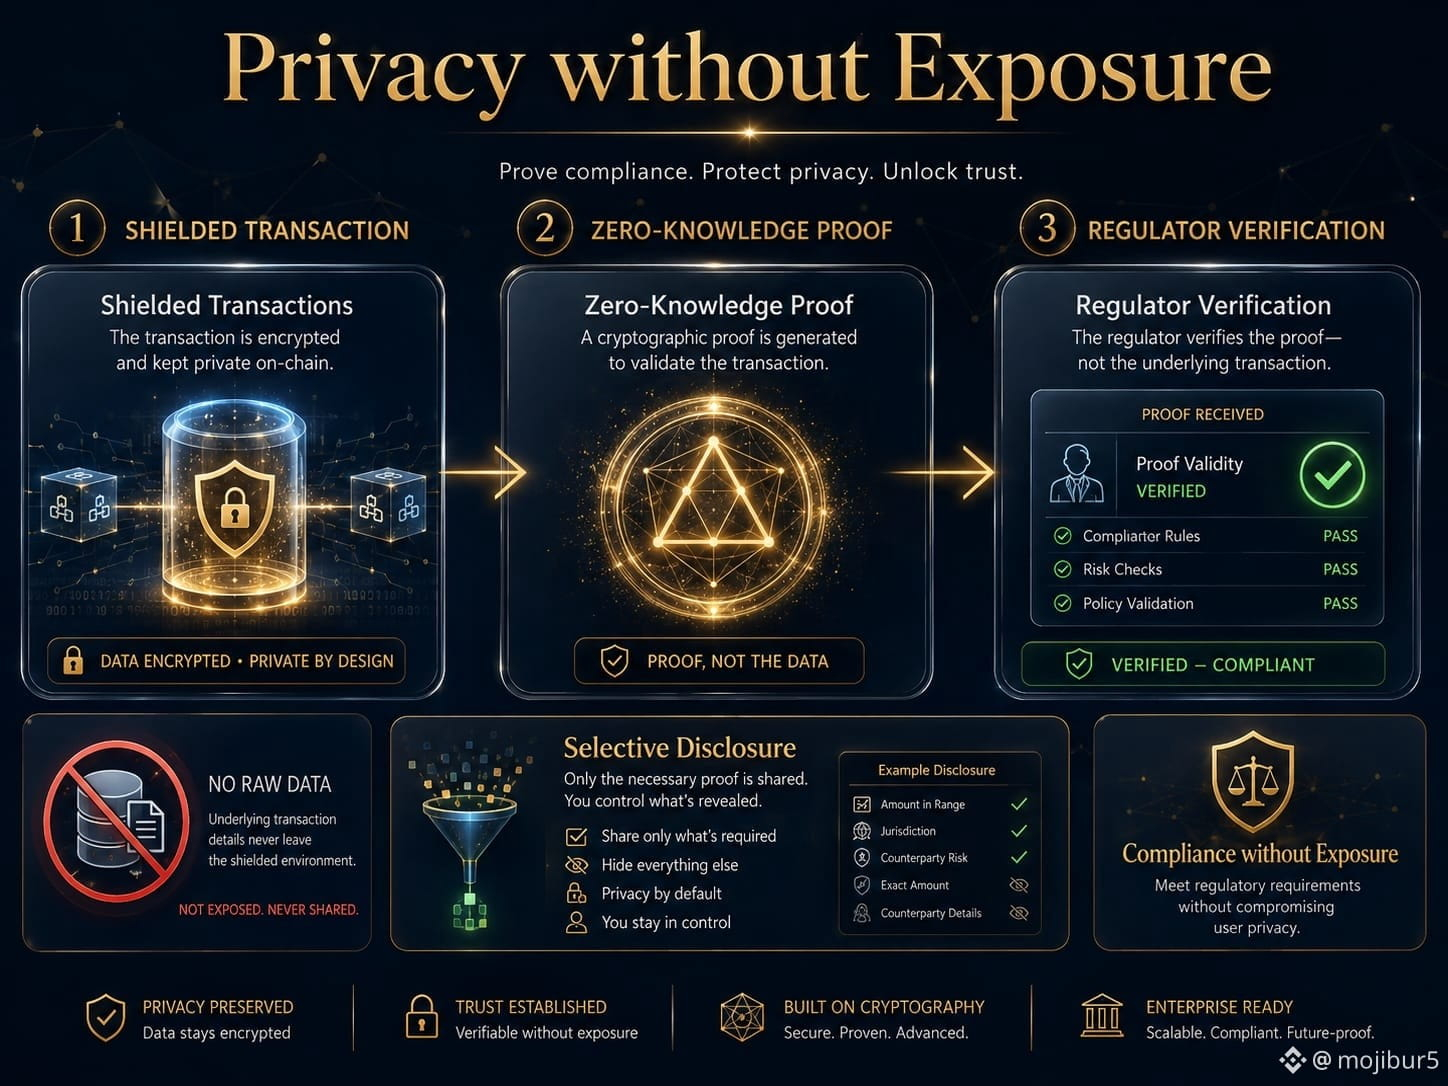
4
3
52
·
--
Duas coisas podem ser verdadeiras sobre a história de segurança da Dusk ao mesmo tempo, e a maior parte da cobertura menciona apenas uma delas.
Verdade um: o histórico na trilha de desenvolvimento é realmente denso. Commits regulares no GitHub desde o 3º tri de 2025, mais de 200 páginas combinadas em cerca de dez auditorias separadas de segurança, um lançamento de mainnet concluído e integração do Chainlink CCIP em produção. Isso não é atividade do tipo “quase” — é um time que está entregando.
Verdade dois: cobertura de auditorias e um programa de bug bounty (premiação por vulnerabilidades) endurecido não são a mesma linha de itens, e, dependendo de qual serviço de avaliação de segurança você consulta, a diferença entre eles aparece claramente — auditorias existem e são substanciais, enquanto a cobertura via bounty e estilo seguro/insurance fica para trás do que você esperaria de uma cadeia que se posiciona explicitamente para bancos custodiais e emissores institucionais de RWA. Isso é um sequenciamento normal para um mainnet jovem, não um sinal vermelho por si só — muitos L1s lançam antes que toda a pilha de defesa em profundidade alcance maturidade. Mas ainda assim é uma lacuna real entre o pitch de “nível institucional” e o que já foi endurecido operacionalmente até agora.
Do lado da utilidade do token, o staking já está ativo e é permissionless, com opções de delegação baseadas em contrato que têm janelas de maturidade medidas em horas, não em dias — algo pequeno, acessível ao varejo, ainda nada pensado para o comitê de risco de um custodiante. Isso é consistente com o padrão mais amplo: as “vias” voltadas ao varejo (staking, liquidez em DEX, negociação spot) já estão em funcionamento agora, enquanto as “vias” institucionais (custódia regulada, cobertura de insurance, programas formais de bounty) ainda estão sendo construídas por trás delas.
Nada disso desqualifica uma rede que lançou o mainnet em janeiro de 2025 e ainda está executando seu roadmap. Mas, para qualquer pessoa que trate “conforme MiCA, nível institucional” como uma alegação já concluída e não como uma direção de evolução, o scorecard real de segurança é uma leitura desafiadora.
Uma pilha de segurança precisa estar totalmente madura antes que o capital regulado chegue, ou o capital chega primeiro e o endurecimento acompanha sob pressão por uso real?
#dusk $DUSK @Dusk_Foundation
Duas coisas podem ser verdadeiras sobre a história de segurança da Dusk ao mesmo tempo, e a maior parte da cobertura menciona apenas uma delas.
Verdade um: o histórico na trilha de desenvolvimento é realmente denso. Commits regulares no GitHub desde o 3º tri de 2025, mais de 200 páginas combinadas em cerca de dez auditorias separadas de segurança, um lançamento de mainnet concluído e integração do Chainlink CCIP em produção. Isso não é atividade do tipo “quase” — é um time que está entregando.
Verdade dois: cobertura de auditorias e um programa de bug bounty (premiação por vulnerabilidades) endurecido não são a mesma linha de itens, e, dependendo de qual serviço de avaliação de segurança você consulta, a diferença entre eles aparece claramente — auditorias existem e são substanciais, enquanto a cobertura via bounty e estilo seguro/insurance fica para trás do que você esperaria de uma cadeia que se posiciona explicitamente para bancos custodiais e emissores institucionais de RWA. Isso é um sequenciamento normal para um mainnet jovem, não um sinal vermelho por si só — muitos L1s lançam antes que toda a pilha de defesa em profundidade alcance maturidade. Mas ainda assim é uma lacuna real entre o pitch de “nível institucional” e o que já foi endurecido operacionalmente até agora.
Do lado da utilidade do token, o staking já está ativo e é permissionless, com opções de delegação baseadas em contrato que têm janelas de maturidade medidas em horas, não em dias — algo pequeno, acessível ao varejo, ainda nada pensado para o comitê de risco de um custodiante. Isso é consistente com o padrão mais amplo: as “vias” voltadas ao varejo (staking, liquidez em DEX, negociação spot) já estão em funcionamento agora, enquanto as “vias” institucionais (custódia regulada, cobertura de insurance, programas formais de bounty) ainda estão sendo construídas por trás delas.
Nada disso desqualifica uma rede que lançou o mainnet em janeiro de 2025 e ainda está executando seu roadmap. Mas, para qualquer pessoa que trate “conforme MiCA, nível institucional” como uma alegação já concluída e não como uma direção de evolução, o scorecard real de segurança é uma leitura desafiadora.
Uma pilha de segurança precisa estar totalmente madura antes que o capital regulado chegue, ou o capital chega primeiro e o endurecimento acompanha sob pressão por uso real?
#dusk $DUSK @Dusk
Verdade um: o histórico na trilha de desenvolvimento é realmente denso. Commits regulares no GitHub desde o 3º tri de 2025, mais de 200 páginas combinadas em cerca de dez auditorias separadas de segurança, um lançamento de mainnet concluído e integração do Chainlink CCIP em produção. Isso não é atividade do tipo “quase” — é um time que está entregando.
Verdade dois: cobertura de auditorias e um programa de bug bounty (premiação por vulnerabilidades) endurecido não são a mesma linha de itens, e, dependendo de qual serviço de avaliação de segurança você consulta, a diferença entre eles aparece claramente — auditorias existem e são substanciais, enquanto a cobertura via bounty e estilo seguro/insurance fica para trás do que você esperaria de uma cadeia que se posiciona explicitamente para bancos custodiais e emissores institucionais de RWA. Isso é um sequenciamento normal para um mainnet jovem, não um sinal vermelho por si só — muitos L1s lançam antes que toda a pilha de defesa em profundidade alcance maturidade. Mas ainda assim é uma lacuna real entre o pitch de “nível institucional” e o que já foi endurecido operacionalmente até agora.
Do lado da utilidade do token, o staking já está ativo e é permissionless, com opções de delegação baseadas em contrato que têm janelas de maturidade medidas em horas, não em dias — algo pequeno, acessível ao varejo, ainda nada pensado para o comitê de risco de um custodiante. Isso é consistente com o padrão mais amplo: as “vias” voltadas ao varejo (staking, liquidez em DEX, negociação spot) já estão em funcionamento agora, enquanto as “vias” institucionais (custódia regulada, cobertura de insurance, programas formais de bounty) ainda estão sendo construídas por trás delas.
Nada disso desqualifica uma rede que lançou o mainnet em janeiro de 2025 e ainda está executando seu roadmap. Mas, para qualquer pessoa que trate “conforme MiCA, nível institucional” como uma alegação já concluída e não como uma direção de evolução, o scorecard real de segurança é uma leitura desafiadora.
Uma pilha de segurança precisa estar totalmente madura antes que o capital regulado chegue, ou o capital chega primeiro e o endurecimento acompanha sob pressão por uso real?
#dusk $DUSK @Dusk
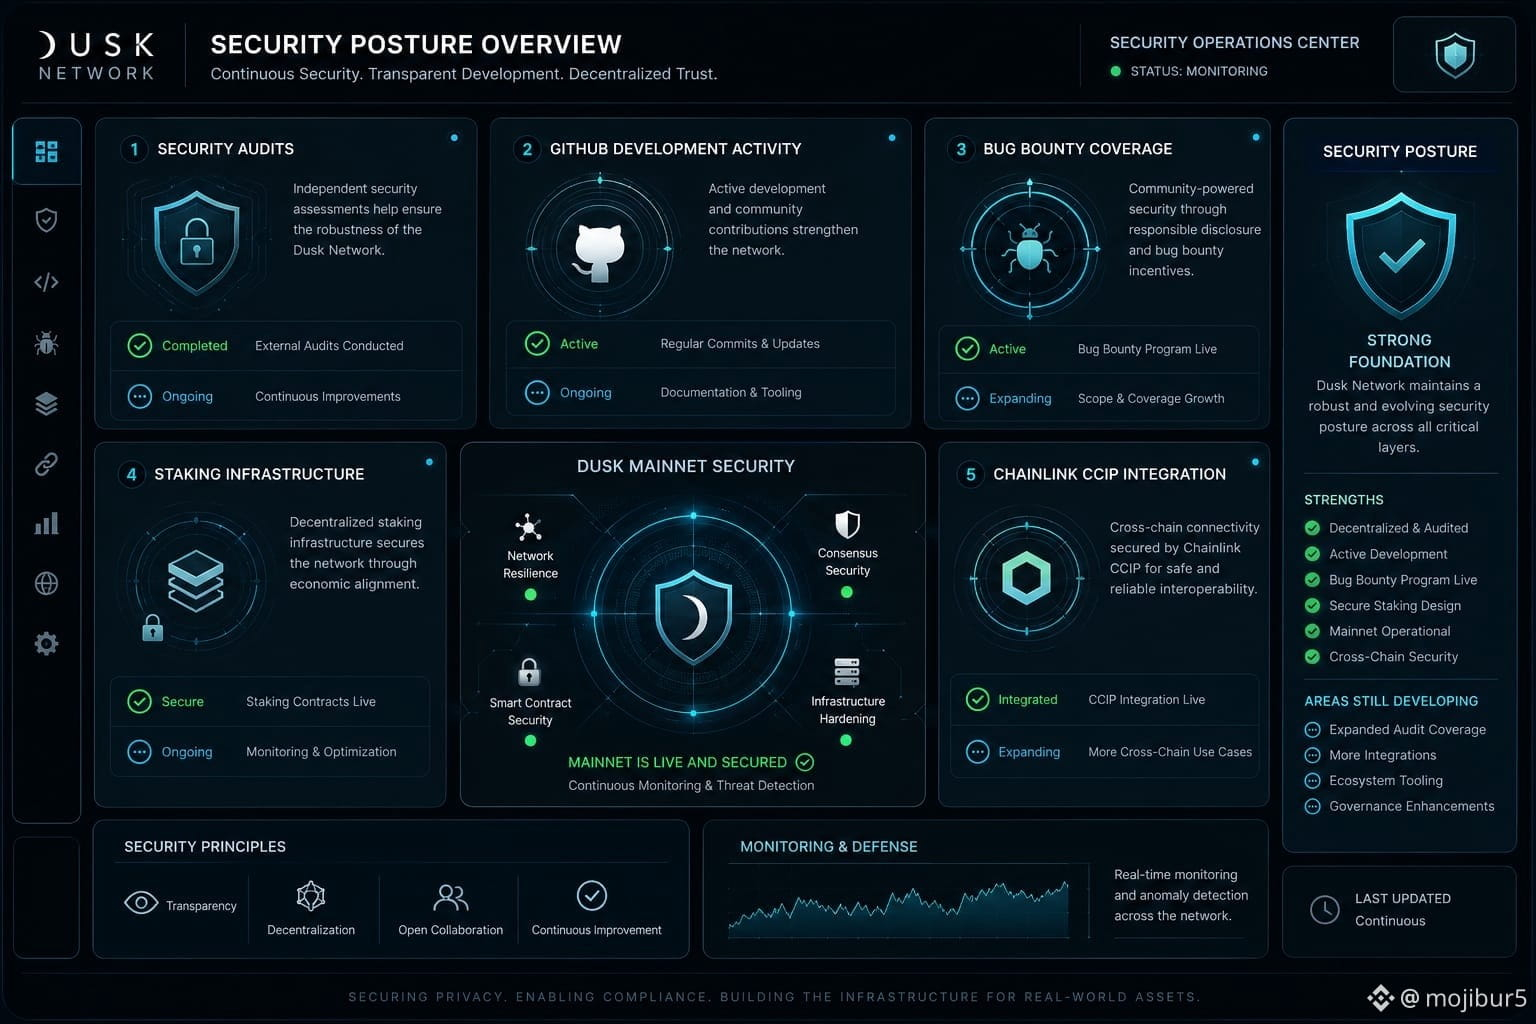
1
2
23
·
--
Continuo ouvindo "confiável, flexível desvinculação via carimbo de data do Bitcoin" e assumi que isso significava uma espera mais ou menos igual, não importa qual ativo você esteja retirando. Não é.
De acordo com os próprios documentos da Babylon, o BABY desfaz a vinculação em cerca de 300 blocos de Bitcoin — aproximadamente dois dias. A desvinculação do BTC segue um relógio separado: 1008 blocos de Bitcoin, perto de uma semana. Ambos são impostos da mesma forma, por meio de carimbos de data do Bitcoin em vez de consenso social, então nenhum dos números é arbitrário. Mas "confiável" e "rápido" acabaram sendo duas alegações diferentes usando um único título.
A assimetria faz sentido no papel — o BTC é o ativo de maior risco; então, uma janela mais longa dá mais espaço para detectar e punir um provedor de finalização mal comportado antes de os fundos se moverem. Ainda assim, qualquer pessoa que planeja em torno de "saída flexível" está, na verdade, planejando em torno de duas portas de saída com tempos de espera diferentes, não de uma.
Pergunta em aberto: para alguém que precisa sair rápido durante uma semana volátil, essa janela de desvinculação do BTC de uma semana alguma vez limita na prática — e como você verificaria isso mesmo, sem puxar dados reais da fila de desvinculação off-chain?
@babylonlabs_io #baby $BABY
Continuo ouvindo "confiável, flexível desvinculação via carimbo de data do Bitcoin" e assumi que isso significava uma espera mais ou menos igual, não importa qual ativo você esteja retirando. Não é.
De acordo com os próprios documentos da Babylon, o BABY desfaz a vinculação em cerca de 300 blocos de Bitcoin — aproximadamente dois dias. A desvinculação do BTC segue um relógio separado: 1008 blocos de Bitcoin, perto de uma semana. Ambos são impostos da mesma forma, por meio de carimbos de data do Bitcoin em vez de consenso social, então nenhum dos números é arbitrário. Mas "confiável" e "rápido" acabaram sendo duas alegações diferentes usando um único título.
A assimetria faz sentido no papel — o BTC é o ativo de maior risco; então, uma janela mais longa dá mais espaço para detectar e punir um provedor de finalização mal comportado antes de os fundos se moverem. Ainda assim, qualquer pessoa que planeja em torno de "saída flexível" está, na verdade, planejando em torno de duas portas de saída com tempos de espera diferentes, não de uma.
Pergunta em aberto: para alguém que precisa sair rápido durante uma semana volátil, essa janela de desvinculação do BTC de uma semana alguma vez limita na prática — e como você verificaria isso mesmo, sem puxar dados reais da fila de desvinculação off-chain?
@BabylonLabs_io #baby $BABY
De acordo com os próprios documentos da Babylon, o BABY desfaz a vinculação em cerca de 300 blocos de Bitcoin — aproximadamente dois dias. A desvinculação do BTC segue um relógio separado: 1008 blocos de Bitcoin, perto de uma semana. Ambos são impostos da mesma forma, por meio de carimbos de data do Bitcoin em vez de consenso social, então nenhum dos números é arbitrário. Mas "confiável" e "rápido" acabaram sendo duas alegações diferentes usando um único título.
A assimetria faz sentido no papel — o BTC é o ativo de maior risco; então, uma janela mais longa dá mais espaço para detectar e punir um provedor de finalização mal comportado antes de os fundos se moverem. Ainda assim, qualquer pessoa que planeja em torno de "saída flexível" está, na verdade, planejando em torno de duas portas de saída com tempos de espera diferentes, não de uma.
Pergunta em aberto: para alguém que precisa sair rápido durante uma semana volátil, essa janela de desvinculação do BTC de uma semana alguma vez limita na prática — e como você verificaria isso mesmo, sem puxar dados reais da fila de desvinculação off-chain?
@BabylonLabs_io #baby $BABY
3
1
42
·
--
Esta queda no TVL está brutal.
Esta queda no TVL está brutal.
bro_sf
·
--
Em vez de apenas ler o material, tenho desmontado a proposta de “DeFi BTC sem confiança” da Babylon.
O TVL está por volta de US$ 2,6 bi, caindo perto de 19% esta semana — mais de US$ 600 mi se foram. Não é exatamente o tipo de história que “acabamos de consertar DeFi BTC” deveria parecer, embora isso seja fraco por si só, já que a expansão do produto pode continuar acontecendo enquanto o TVL contrai.
O sinal mais difícil é onde <0>$BABY </0> realmente é negociado — volume em 24h de ~US$ 6,2 mi, e apenas ~13% disso está em DEXs; o resto é fluxo de corretoras centralizadas. Para um protocolo construído para remover intermediários confiáveis, o token em si quase não toca as “linhas” sem confiança.
Depois há o spoke dedicado lastreado em BTC. À primeira vista parece só mais um item de colateral, mas isolar a liquidez de BTC faz algo mais silencioso — ele filtra depositantes testando se o BTC consegue ficar e funcionar sem ser vendido, e não caçadores de rendimento. A ponte e a fricção de custódia eliminam quem não estiver, no mínimo, já convencido. Entra mais devagar, sai mais devagar.
A tokenomics adiciona mais uma camada: inflação anual de 8%, mecânica e garantida, em vez de um leilão de burn que só dispara se a adoção do BSN realmente gerar fluxo de recompensas. Um relógio anda independentemente do uso. O outro não.
Não estou dizendo que qualquer coisa esteja “quebrada” — apenas sistemas separados em cronogramas separados, e só um deles é garantidamente capaz de se mover a favor da Babylon.
Onde “sem confiança” realmente precisa estar — no mecanismo de colateral, ou em tudo o que é precificado em cima disso?
@BabylonLabs_io #baby $BABY $BTC
O TVL está por volta de US$ 2,6 bi, caindo perto de 19% esta semana — mais de US$ 600 mi se foram. Não é exatamente o tipo de história que “acabamos de consertar DeFi BTC” deveria parecer, embora isso seja fraco por si só, já que a expansão do produto pode continuar acontecendo enquanto o TVL contrai.
O sinal mais difícil é onde <0>$BABY </0> realmente é negociado — volume em 24h de ~US$ 6,2 mi, e apenas ~13% disso está em DEXs; o resto é fluxo de corretoras centralizadas. Para um protocolo construído para remover intermediários confiáveis, o token em si quase não toca as “linhas” sem confiança.
Depois há o spoke dedicado lastreado em BTC. À primeira vista parece só mais um item de colateral, mas isolar a liquidez de BTC faz algo mais silencioso — ele filtra depositantes testando se o BTC consegue ficar e funcionar sem ser vendido, e não caçadores de rendimento. A ponte e a fricção de custódia eliminam quem não estiver, no mínimo, já convencido. Entra mais devagar, sai mais devagar.
A tokenomics adiciona mais uma camada: inflação anual de 8%, mecânica e garantida, em vez de um leilão de burn que só dispara se a adoção do BSN realmente gerar fluxo de recompensas. Um relógio anda independentemente do uso. O outro não.
Não estou dizendo que qualquer coisa esteja “quebrada” — apenas sistemas separados em cronogramas separados, e só um deles é garantidamente capaz de se mover a favor da Babylon.
Onde “sem confiança” realmente precisa estar — no mecanismo de colateral, ou em tudo o que é precificado em cima disso?
@BabylonLabs_io #baby $BABY $BTC
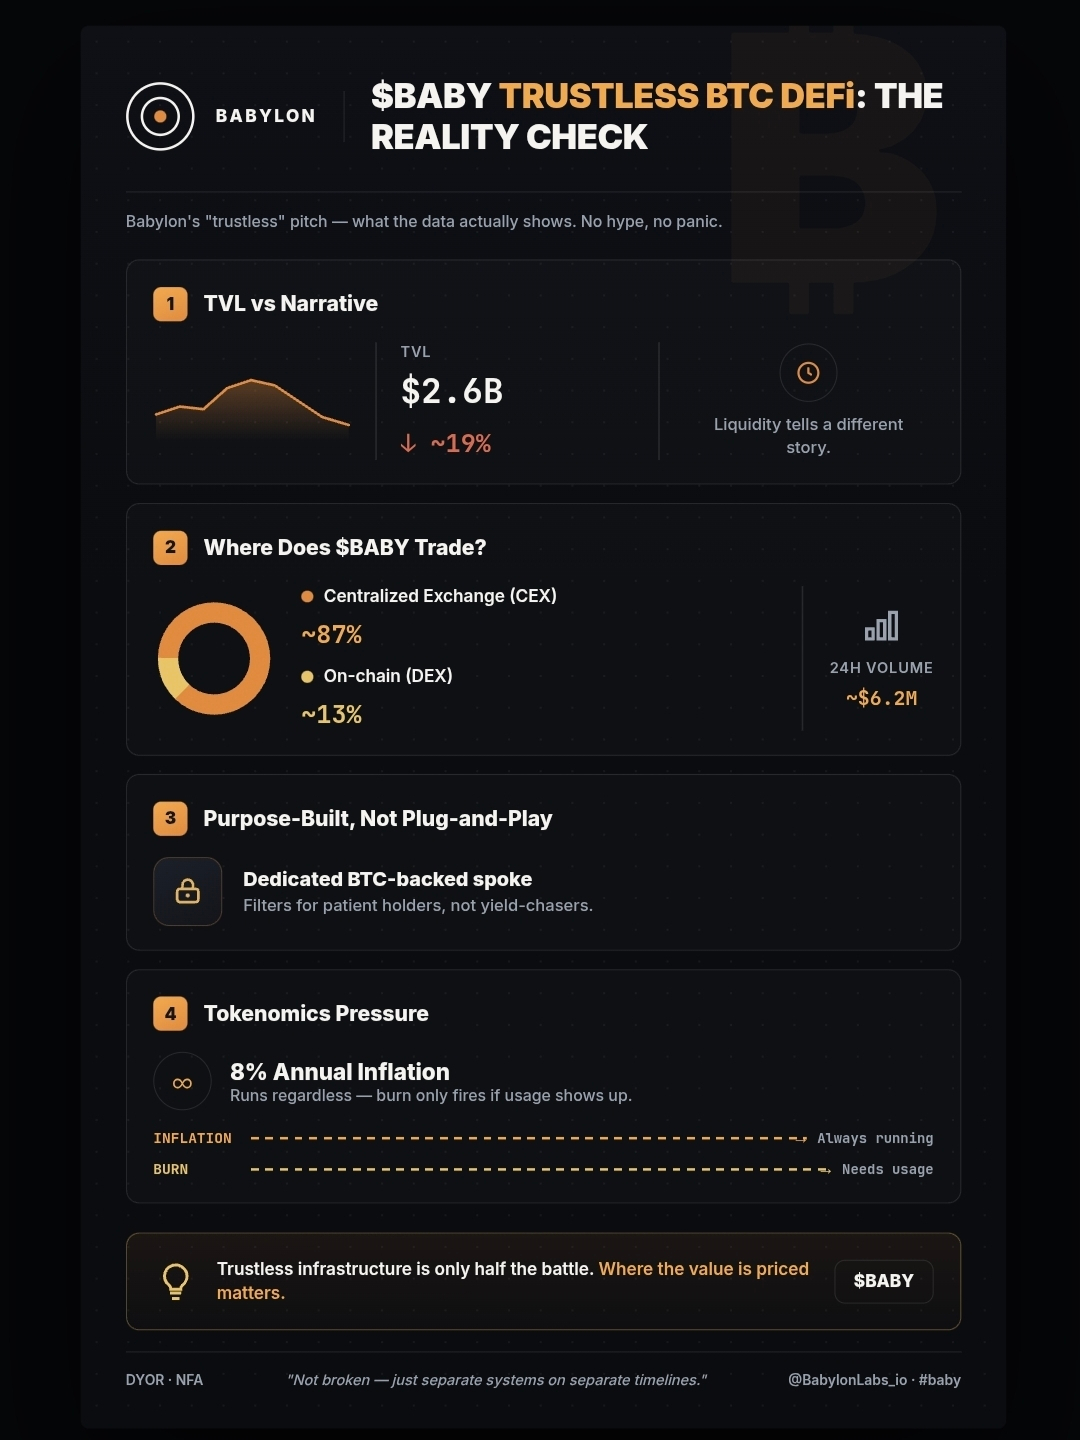
103
·
--
😱🤩
😱🤩
bro_sf
·
--
Não consegui dormir na noite passada, então fiquei pensando no que fazer: devo assistir a um filme ou trabalhar? Aí pensei em dar uma olhada no mercado de cripto. Depois abri os apps do CoinMarketCap. Então vi que hoje o mercado do BTC está em queda de 0,72%. Em seguida, vi que $BABY token está subindo 3,5% a 0,01199$. O preço está subindo, market cap 51,22m, volume nas últimas 24h 52,11m, que é 24º, com volume subindo 475%. Eu estava pensando em sair só olhando o preço. Mas por alguns dias, @BabylonLabs_io tem aparecido de novo e de novo diante dos meus olhos, então eu quis ver mais detalhes sobre o projeto. Depois fui para a página de auditoria do Certik.Skynet. Depois disso, fiquei chocado ao ver a pontuação. A pontuação do nível AA 89,58 parecia estar em boa condição na seção de segurança. Também há algumas auditorias de terceiros. Olhando um pouco mais para baixo na página da Certik, vejo que a auditoria da Certik ainda não foi concluída, não há verificação do time e a classificação também está aparecendo como parcial. Então surgiu uma pergunta na minha cabeça. Parece bem forte. Mas ainda tenho dúvidas sobre por que isso não está concluído, apesar de ser um projeto tão bom. Vi na página da Certik que a auditoria ainda não foi concluída. Talvez haja motivos suficientes por trás disso, que a gente não sabe, mas como usuário comum, essa questão despertou minha curiosidade. Agora, você acha que seria melhor se houvesse essas informações sobre o assunto? Ou o pouco que já existe é suficiente?
#baby $BABY
#baby $BABY
14
·
--
Em Alta
Parcialmente verdadeiro
Todo mundo fala em obter mais lucros, mas gastamos muito menos tempo falando sobre como usamos nosso capital com eficiência.
Quanto mais aprendo sobre negociação, mais sinto que uma boa gestão de capital pode ser tão importante quanto encontrar a entrada ou a saída certas. É por isso que me interessei pela abordagem da @grvt_io sobre margem e gestão de portfólio.
O que chamou minha atenção não foi apenas mais um recurso de negociação, mas a ideia de fazer o capital trabalhar com mais eficiência.
Um recurso que achei particularmente interessante é a margem de portfólio. Em vez de analisar cada posição completamente separada, ela pode avaliar o risco no nível do portfólio. A GRVT também oferece suporte tanto à margem cruzada quanto à margem isolada, dando mais flexibilidade aos traders conforme seu estilo de negociação e tolerância ao risco.
Outra coisa que notei é como a plataforma monitora o patrimônio da conta, a margem inicial e a margem de manutenção. Esses números ajudam a determinar se novas posições podem ser abertas e se as posições existentes têm colateral suficiente. Se os requisitos de margem de manutenção deixarem de ser atendidos, a liquidação pode ser acionada.
Também gosto da lógica por trás da margem unificada. A ideia é simples: em vez de deixar o capital parado, ocioso, em saldos separados, fazer com que ele funcione com mais eficiência entre as posições.
Claro, uma boa ideia no papel é apenas o começo. O teste real é o desempenho em condições de mercado ao vivo e se os traders de fato a consideram confiável e útil o suficiente para continuar usando.
Então fico curioso: recursos como margem de portfólio ou margem unificada influenciariam sua escolha de uma exchange, ou liquidez e qualidade de execução ainda importam mais para você?
#grvt #Protfolio #2026
Todo mundo fala em obter mais lucros, mas gastamos muito menos tempo falando sobre como usamos nosso capital com eficiência.
Quanto mais aprendo sobre negociação, mais sinto que uma boa gestão de capital pode ser tão importante quanto encontrar a entrada ou a saída certas. É por isso que me interessei pela abordagem da @grvt_io sobre margem e gestão de portfólio.
O que chamou minha atenção não foi apenas mais um recurso de negociação, mas a ideia de fazer o capital trabalhar com mais eficiência.
Um recurso que achei particularmente interessante é a margem de portfólio. Em vez de analisar cada posição completamente separada, ela pode avaliar o risco no nível do portfólio. A GRVT também oferece suporte tanto à margem cruzada quanto à margem isolada, dando mais flexibilidade aos traders conforme seu estilo de negociação e tolerância ao risco.
Outra coisa que notei é como a plataforma monitora o patrimônio da conta, a margem inicial e a margem de manutenção. Esses números ajudam a determinar se novas posições podem ser abertas e se as posições existentes têm colateral suficiente. Se os requisitos de margem de manutenção deixarem de ser atendidos, a liquidação pode ser acionada.
Também gosto da lógica por trás da margem unificada. A ideia é simples: em vez de deixar o capital parado, ocioso, em saldos separados, fazer com que ele funcione com mais eficiência entre as posições.
Claro, uma boa ideia no papel é apenas o começo. O teste real é o desempenho em condições de mercado ao vivo e se os traders de fato a consideram confiável e útil o suficiente para continuar usando.
Então fico curioso: recursos como margem de portfólio ou margem unificada influenciariam sua escolha de uma exchange, ou liquidez e qualidade de execução ainda importam mais para você?
#grvt #Protfolio #2026
Quanto mais aprendo sobre negociação, mais sinto que uma boa gestão de capital pode ser tão importante quanto encontrar a entrada ou a saída certas. É por isso que me interessei pela abordagem da @grvt_io sobre margem e gestão de portfólio.
O que chamou minha atenção não foi apenas mais um recurso de negociação, mas a ideia de fazer o capital trabalhar com mais eficiência.
Um recurso que achei particularmente interessante é a margem de portfólio. Em vez de analisar cada posição completamente separada, ela pode avaliar o risco no nível do portfólio. A GRVT também oferece suporte tanto à margem cruzada quanto à margem isolada, dando mais flexibilidade aos traders conforme seu estilo de negociação e tolerância ao risco.
Outra coisa que notei é como a plataforma monitora o patrimônio da conta, a margem inicial e a margem de manutenção. Esses números ajudam a determinar se novas posições podem ser abertas e se as posições existentes têm colateral suficiente. Se os requisitos de margem de manutenção deixarem de ser atendidos, a liquidação pode ser acionada.
Também gosto da lógica por trás da margem unificada. A ideia é simples: em vez de deixar o capital parado, ocioso, em saldos separados, fazer com que ele funcione com mais eficiência entre as posições.
Claro, uma boa ideia no papel é apenas o começo. O teste real é o desempenho em condições de mercado ao vivo e se os traders de fato a consideram confiável e útil o suficiente para continuar usando.
Então fico curioso: recursos como margem de portfólio ou margem unificada influenciariam sua escolha de uma exchange, ou liquidez e qualidade de execução ainda importam mais para você?
#grvt #Protfolio #2026
29
3
17
121
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
BTCBreaks80K
123,491 visualizações
1,908 a discutir
$BTC
Qual será o preço do BTC em 2026?
O spot está em US$ 80.748. Faltam 104 dias
↑ US$ 90 mil - 58%
↑ US$ 100 mil - 24%
↓ Queda para US$ 70 mil primeiro - 48%
O cenário altista que paira no chão:
>Agosto teve uma alta de verdade: de US$ 62.275 até US$ 81.479 — +31% do fundo ao topo
>A Lei CLARITY falhou na votação de encerramento no Senado por 49–50 em 15 de setembro. O BTC já vinha caindo antes da votação, chegou a US$ 74.968 nessa hora, e recuperou tudo dentro de três dias
>O Fed elevou as taxas em 16 de setembro — a primeira vez desde julho de 2023. O spot atualmente está 7,4% acima da mínima daquele dia
>As altcoins estão disparando de verdade. Visão de 30 dias: SOL +38%, XRP +35%, ETH +32% versus BTC +23%
>O cronograma ainda está cheio de motivos para isso desandar — e é exatamente essa muralha de preocupações que os mercados de alta tendem a escalar
>As eleições de meio de mandato acontecem em 3 de novembro, bem no meio dessa janela do mercado
Então, o que você colocaria como aposta de +24% em 104 dias?
$ETH
$SOL
#BTCBreaks80K #solonapumping #ETH🔥🔥🔥🔥🔥🔥 #BullMarket📈
Wealthy bloke
·6 gostos
·5.1k visualizações
SOLJumpsAbout10%
83 visualizações
20 a discutir
EthereumReclaims$2600
130 visualizações
22 a discutir