
Nairobi_
1.8k Publicações
Nairobi_
Denunciar
Bloquear Utilizador
BP-368DAD8C0B13
290 A seguir
6.7K+ Seguidores
1.9K+ Gostaram
Publicações
Tudo
Cotações
Em direto
·
--
eu costumava achar que dar uma carteira a um agente de IA era a parte perigosa.
a pergunta mais estranha é o que acontece depois que eu aprovo uma vez.
digamos que eu peça a um agente para pesquisar algo. Ele precisa de uma fonte de dados paga, depois de outra API, talvez de um segundo agente. Se cada solicitação voltar para mim para uma assinatura, ele não é autônomo. Se eu entregar minha carteira, autonomia começa a parecer abrir mão do controle.
$KITE 's Agent Passport fica nesse meio-termo desconfortável.
eu mantenho uma conta, e os fundos continuam sob meu controle. O agente recebe uma identidade própria, mas opera por meio de uma sessão com escopo e prazo limitados, protegida por uma passkey, com regras de gastos e cotas que eu aprovo.
uma única aprovação da sessão pode cobrir o trabalho; não preciso assinar cada pagamento, sem transformar cada pequena chamada em uma nova aprovação.
a sessão não é uma permissão permanente para o agente. É uma parcela temporária de autoridade para uma execução específica. À medida que o agente acessa endpoints pagos, ele negocia pagamentos x402 em tempo real, pagando em USDC dentro desses limites, sem poder esvaziar o que quer que haja na conta principal.
e o recibo não se resume a “pagamento enviado”.
Kite vincula a ação à sessão, ao agente e ao usuário, com um recibo on-chain. Um serviço pode verificar que o pagamento passou por uma cadeia autorizada, enquanto o agente não precisa revelar a pessoa por trás dele em cada interação.
essa é a parte em que continuo pensando.
o agente precisa de identidade suficiente para ser responsabilizado, mas não de autoridade para se tornar o proprietário.
o usuário precisa de controle suficiente para definir os limites, mas não de um novo pedido de aprovação para cada chamada minúscula de API.
o serviço precisa de provas de que não se trata apenas de um bot anônimo enviando uma transação.
@GoKiteAI está tentando fazer esses requisitos caberem no mesmo pagamento.
a carteira não é simplesmente um pote de dinheiro entregue a um software. É a conta a partir da qual uma autoridade limitada pode ser delegada, usada, rastreada e deixada expirar.
não um agente que pode gastar sem pedir.
um agente que pode continuar trabalhando depois que eu digo sim, sem que esse sim se torne permissão para tudo.
#KiteBBW $SOPH
eu costumava achar que dar uma carteira a um agente de IA era a parte perigosa.
a pergunta mais estranha é o que acontece depois que eu aprovo uma vez.
digamos que eu peça a um agente para pesquisar algo. Ele precisa de uma fonte de dados paga, depois de outra API, talvez de um segundo agente. Se cada solicitação voltar para mim para uma assinatura, ele não é autônomo. Se eu entregar minha carteira, autonomia começa a parecer abrir mão do controle.
$KITE 's Agent Passport fica nesse meio-termo desconfortável.
eu mantenho uma conta, e os fundos continuam sob meu controle. O agente recebe uma identidade própria, mas opera por meio de uma sessão com escopo e prazo limitados, protegida por uma passkey, com regras de gastos e cotas que eu aprovo.
uma única aprovação da sessão pode cobrir o trabalho; não preciso assinar cada pagamento, sem transformar cada pequena chamada em uma nova aprovação.
a sessão não é uma permissão permanente para o agente. É uma parcela temporária de autoridade para uma execução específica. À medida que o agente acessa endpoints pagos, ele negocia pagamentos x402 em tempo real, pagando em USDC dentro desses limites, sem poder esvaziar o que quer que haja na conta principal.
e o recibo não se resume a “pagamento enviado”.
Kite vincula a ação à sessão, ao agente e ao usuário, com um recibo on-chain. Um serviço pode verificar que o pagamento passou por uma cadeia autorizada, enquanto o agente não precisa revelar a pessoa por trás dele em cada interação.
essa é a parte em que continuo pensando.
o agente precisa de identidade suficiente para ser responsabilizado, mas não de autoridade para se tornar o proprietário.
o usuário precisa de controle suficiente para definir os limites, mas não de um novo pedido de aprovação para cada chamada minúscula de API.
o serviço precisa de provas de que não se trata apenas de um bot anônimo enviando uma transação.
@KITE AI 中文 está tentando fazer esses requisitos caberem no mesmo pagamento.
a carteira não é simplesmente um pote de dinheiro entregue a um software. É a conta a partir da qual uma autoridade limitada pode ser delegada, usada, rastreada e deixada expirar.
não um agente que pode gastar sem pedir.
um agente que pode continuar trabalhando depois que eu digo sim, sem que esse sim se torne permissão para tudo.
#KiteBBW $SOPH
a pergunta mais estranha é o que acontece depois que eu aprovo uma vez.
digamos que eu peça a um agente para pesquisar algo. Ele precisa de uma fonte de dados paga, depois de outra API, talvez de um segundo agente. Se cada solicitação voltar para mim para uma assinatura, ele não é autônomo. Se eu entregar minha carteira, autonomia começa a parecer abrir mão do controle.
$KITE 's Agent Passport fica nesse meio-termo desconfortável.
eu mantenho uma conta, e os fundos continuam sob meu controle. O agente recebe uma identidade própria, mas opera por meio de uma sessão com escopo e prazo limitados, protegida por uma passkey, com regras de gastos e cotas que eu aprovo.
uma única aprovação da sessão pode cobrir o trabalho; não preciso assinar cada pagamento, sem transformar cada pequena chamada em uma nova aprovação.
a sessão não é uma permissão permanente para o agente. É uma parcela temporária de autoridade para uma execução específica. À medida que o agente acessa endpoints pagos, ele negocia pagamentos x402 em tempo real, pagando em USDC dentro desses limites, sem poder esvaziar o que quer que haja na conta principal.
e o recibo não se resume a “pagamento enviado”.
Kite vincula a ação à sessão, ao agente e ao usuário, com um recibo on-chain. Um serviço pode verificar que o pagamento passou por uma cadeia autorizada, enquanto o agente não precisa revelar a pessoa por trás dele em cada interação.
essa é a parte em que continuo pensando.
o agente precisa de identidade suficiente para ser responsabilizado, mas não de autoridade para se tornar o proprietário.
o usuário precisa de controle suficiente para definir os limites, mas não de um novo pedido de aprovação para cada chamada minúscula de API.
o serviço precisa de provas de que não se trata apenas de um bot anônimo enviando uma transação.
@KITE AI 中文 está tentando fazer esses requisitos caberem no mesmo pagamento.
a carteira não é simplesmente um pote de dinheiro entregue a um software. É a conta a partir da qual uma autoridade limitada pode ser delegada, usada, rastreada e deixada expirar.
não um agente que pode gastar sem pedir.
um agente que pode continuar trabalhando depois que eu digo sim, sem que esse sim se torne permissão para tudo.
#KiteBBW $SOPH
336
·
--
O mercado realmente disse: esqueçam os grandes nomes por um momento 👀
$AGT está em alta de 104.11%. É esse que está chamando a atenção, mas olhem para o resto desta lista.
🟢 $ICNT +49.90%
🟢 $EPIC +34.76%
🟢 $Q +30.49%
🟢 $SIREN +25.46%
🟢 $FOLKS +20.79%
🟢 $GTC +20.70%
AGT dobrou, ICNT está logo atrás, e até os últimos nomes estão em alta de cerca de 20%.
O que me chama a atenção é a amplitude. Não é só uma moeda roubando os holofotes; vários nomes estão se movimentando bastante ao mesmo tempo.
Mas, depois de movimentos como esses, eu teria cuidado para não correr atrás de candles verdes. O próximo ponto a observar é se os compradores vão continuar por aqui ou se os primeiros investidores começarão a realizar lucros.
Se você tivesse que manter UMA na sua lista de observação agora, qual seria?
O mercado realmente disse: esqueçam os grandes nomes por um momento 👀
$AGT está em alta de 104.11%. É esse que está chamando a atenção, mas olhem para o resto desta lista.
🟢 $ICNT +49.90%
🟢 $EPIC +34.76%
🟢 $Q +30.49%
🟢 $SIREN +25.46%
🟢 $FOLKS +20.79%
🟢 $GTC +20.70%
AGT dobrou, ICNT está logo atrás, e até os últimos nomes estão em alta de cerca de 20%.
O que me chama a atenção é a amplitude. Não é só uma moeda roubando os holofotes; vários nomes estão se movimentando bastante ao mesmo tempo.
Mas, depois de movimentos como esses, eu teria cuidado para não correr atrás de candles verdes. O próximo ponto a observar é se os compradores vão continuar por aqui ou se os primeiros investidores começarão a realizar lucros.
Se você tivesse que manter UMA na sua lista de observação agora, qual seria?
$AGT está em alta de 104.11%. É esse que está chamando a atenção, mas olhem para o resto desta lista.
🟢 $ICNT +49.90%
🟢 $EPIC +34.76%
🟢 $Q +30.49%
🟢 $SIREN +25.46%
🟢 $FOLKS +20.79%
🟢 $GTC +20.70%
AGT dobrou, ICNT está logo atrás, e até os últimos nomes estão em alta de cerca de 20%.
O que me chama a atenção é a amplitude. Não é só uma moeda roubando os holofotes; vários nomes estão se movimentando bastante ao mesmo tempo.
Mas, depois de movimentos como esses, eu teria cuidado para não correr atrás de candles verdes. O próximo ponto a observar é se os compradores vão continuar por aqui ou se os primeiros investidores começarão a realizar lucros.
Se você tivesse que manter UMA na sua lista de observação agora, qual seria?
$AGT — the momentum leader
39%
$ICNT — the next contender
19%
$EPIC — room for another leg?
36%
$QUACK — the wildcard
6%
36 Votos • Votação encerrada
5.1k
·
--
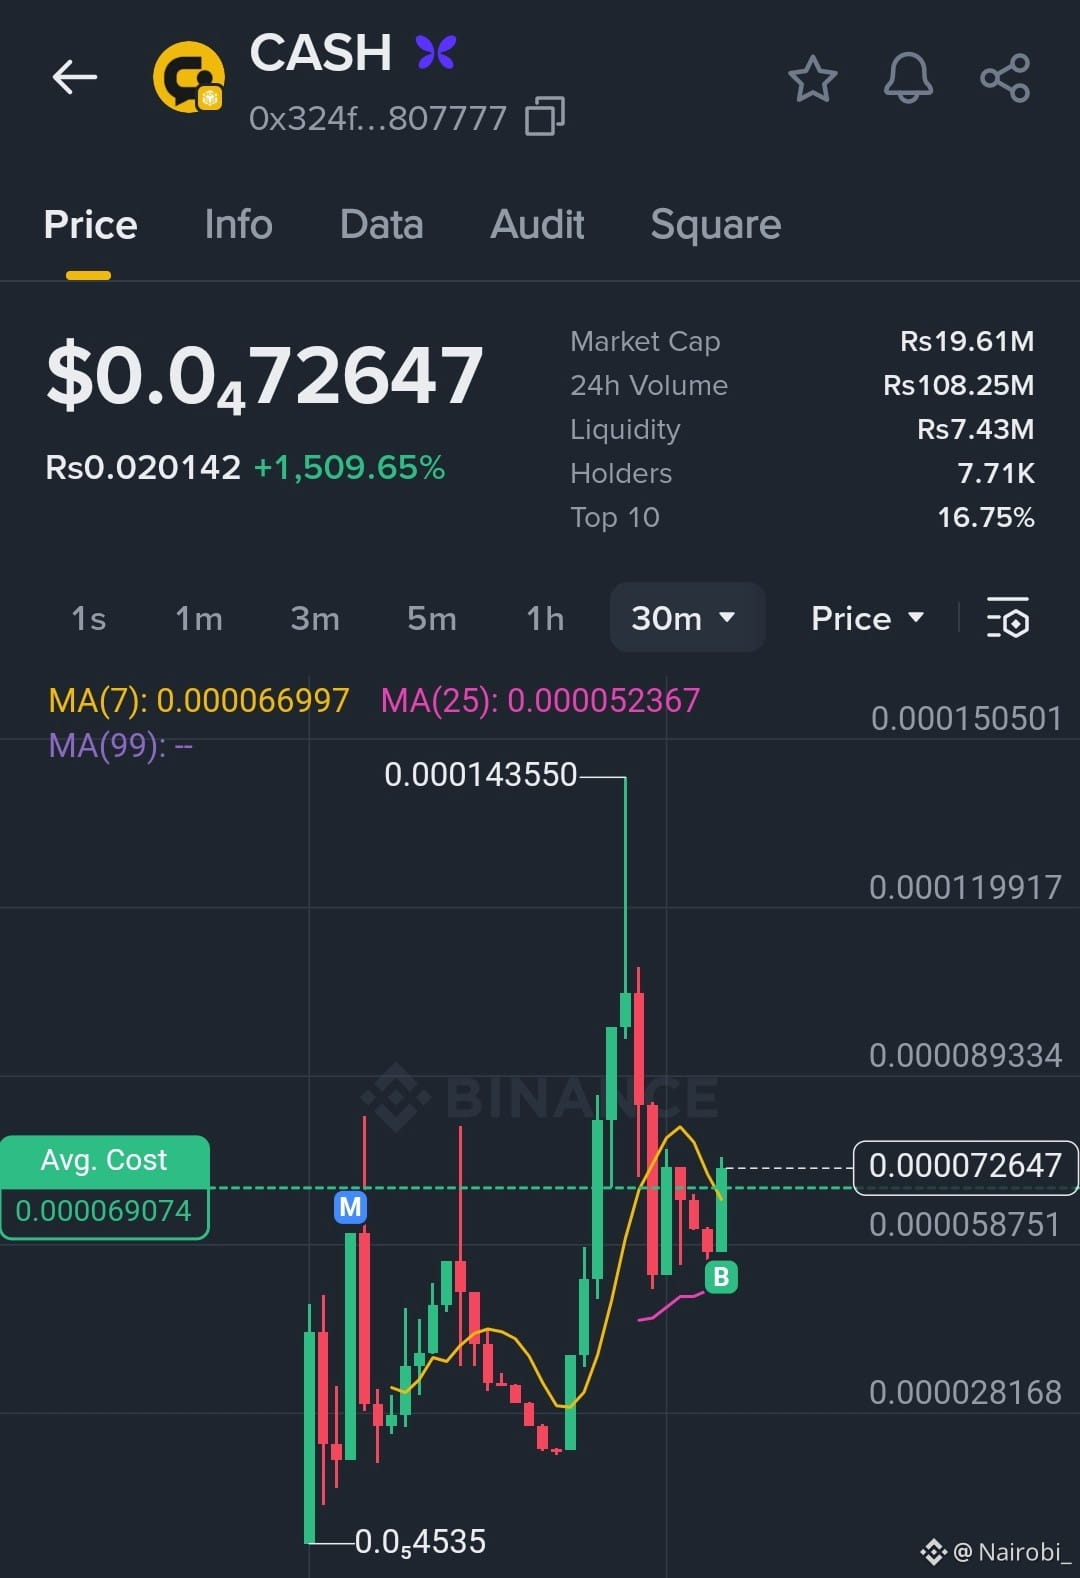
$CASH subiu 1.509% e o gráfico já está contando duas histórias diferentes.
Disparou até 0,00014355, depois sofreu uma forte rejeição e se estabilizou em torno de 0,000047.
Agora está tentando recuperar os 0,00007.
A capitalização de mercado é de apenas US$ 19,6 milhões, mas o volume em 24h chegou a US$ 108 milhões, com US$ 7,4 milhões em liquidez.
Baixa capitalização, volatilidade enorme. Este ativo precisa de muito mais do que um candle verde para provar seu valor.
SR-9126143BA2FFB1C394561C6A
$CASH subiu 1.509% e o gráfico já está contando duas histórias diferentes.
Disparou até 0,00014355, depois sofreu uma forte rejeição e se estabilizou em torno de 0,000047.
Agora está tentando recuperar os 0,00007.
A capitalização de mercado é de apenas US$ 19,6 milhões, mas o volume em 24h chegou a US$ 108 milhões, com US$ 7,4 milhões em liquidez.
Baixa capitalização, volatilidade enorme. Este ativo precisa de muito mais do que um candle verde para provar seu valor.
SR-9126143BA2FFB1C394561C6A
Disparou até 0,00014355, depois sofreu uma forte rejeição e se estabilizou em torno de 0,000047.
Agora está tentando recuperar os 0,00007.
A capitalização de mercado é de apenas US$ 19,6 milhões, mas o volume em 24h chegou a US$ 108 milhões, com US$ 7,4 milhões em liquidez.
Baixa capitalização, volatilidade enorme. Este ativo precisa de muito mais do que um candle verde para provar seu valor.
SR-9126143BA2FFB1C394561C6A
14
·
--
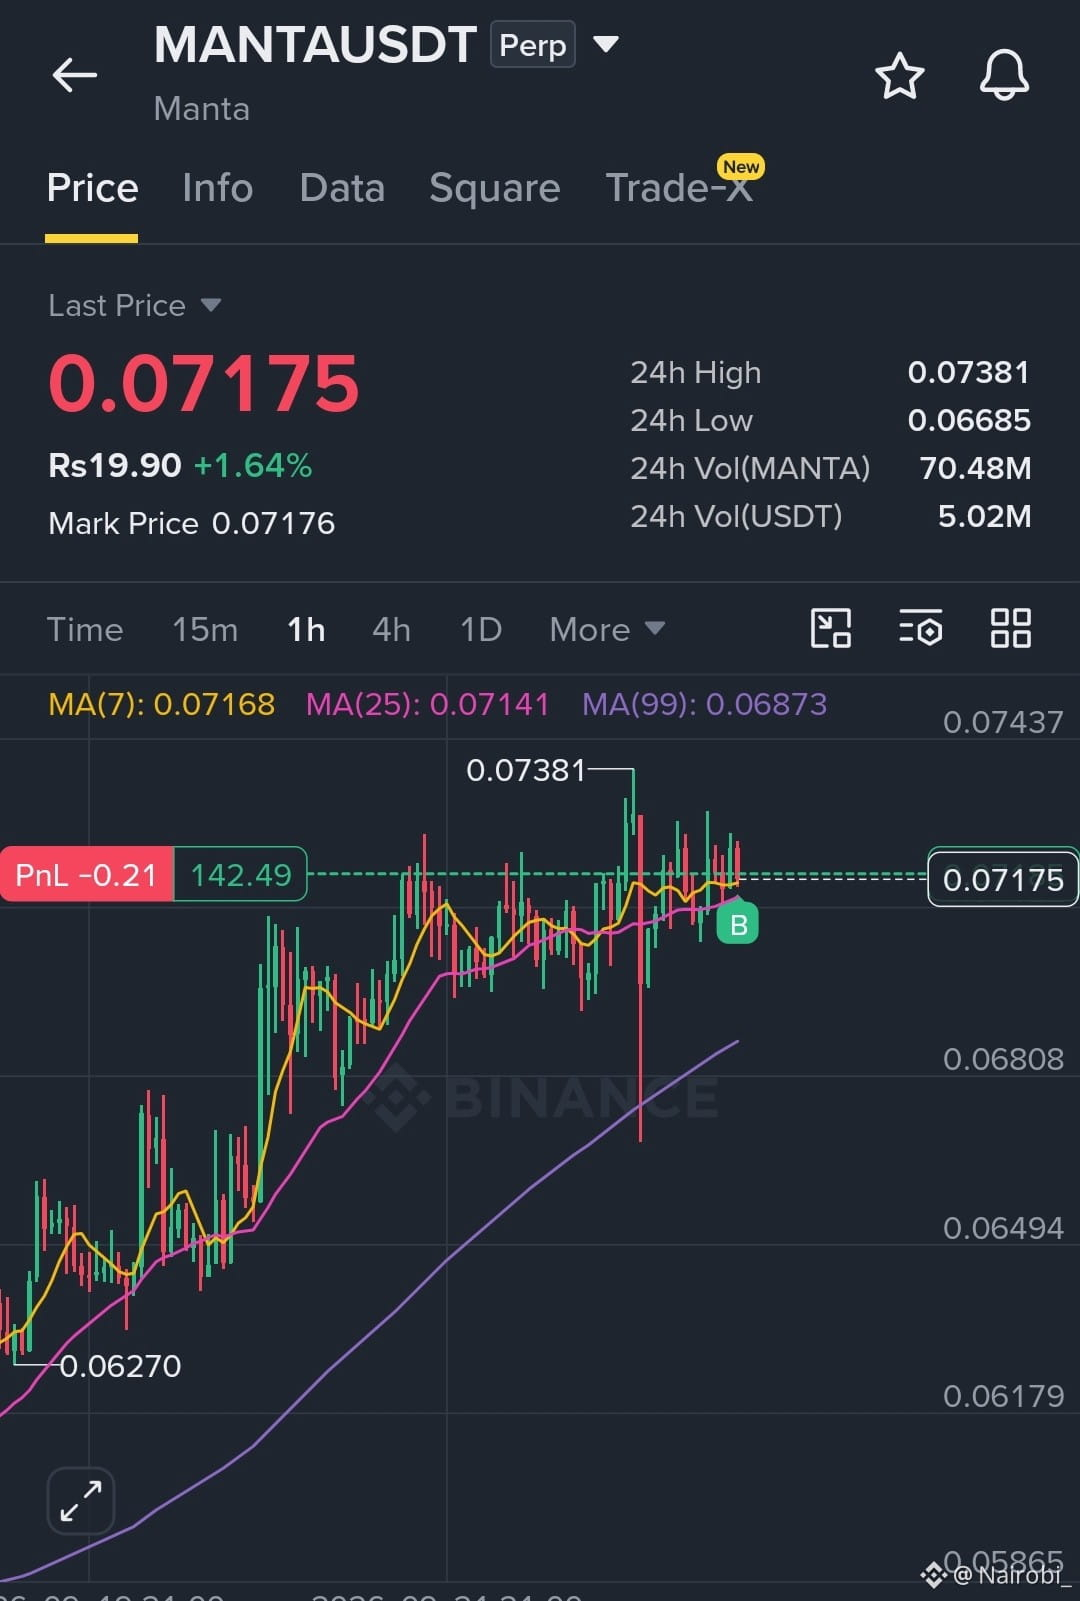
Estou comprando a alta em $MANTA aqui.
Não porque esteja disparando; na verdade, eu gosto da estrutura.
O preço está segurando acima da MA25, a MA99 está em tendência de alta e estamos vendo mínimas mais altas depois desse movimento saindo de US$ 0.0627. O gráfico está basicamente comprimindo abaixo da resistência de US$ 0.0738.
Meu plano:
🟢 Long: US$ 0.0708–US$ 0.0720
🎯 TP1: US$ 0.0738
🎯 TP2: US$ 0.0765
🎯 TP3: US$ 0.0800
🛑 Invalidação: abaixo de US$ 0.0685
Eu não estou procurando um movimento grande imediatamente. Eu quero que a MANTA rompa US$ 0.0738, converta isso em suporte e então deixe o momentum fazer o trabalho.
A parte boa? O risco está bem claro aqui.
Se US$ 0.0685 segurar, eu fico com a operação.
Se perder, eu não vou “casar” com a posição. 😂
Vamos ver o que a MANTA tem para mostrar. 👀
$MARSCOIN $NIL
Estou comprando a alta em $MANTA aqui.
Não porque esteja disparando; na verdade, eu gosto da estrutura.
O preço está segurando acima da MA25, a MA99 está em tendência de alta e estamos vendo mínimas mais altas depois desse movimento saindo de US$ 0.0627. O gráfico está basicamente comprimindo abaixo da resistência de US$ 0.0738.
Meu plano:
🟢 Long: US$ 0.0708–US$ 0.0720
🎯 TP1: US$ 0.0738
🎯 TP2: US$ 0.0765
🎯 TP3: US$ 0.0800
🛑 Invalidação: abaixo de US$ 0.0685
Eu não estou procurando um movimento grande imediatamente. Eu quero que a MANTA rompa US$ 0.0738, converta isso em suporte e então deixe o momentum fazer o trabalho.
A parte boa? O risco está bem claro aqui.
Se US$ 0.0685 segurar, eu fico com a operação.
Se perder, eu não vou “casar” com a posição. 😂
Vamos ver o que a MANTA tem para mostrar. 👀
$MARSCOIN $NIL
Não porque esteja disparando; na verdade, eu gosto da estrutura.
O preço está segurando acima da MA25, a MA99 está em tendência de alta e estamos vendo mínimas mais altas depois desse movimento saindo de US$ 0.0627. O gráfico está basicamente comprimindo abaixo da resistência de US$ 0.0738.
Meu plano:
🟢 Long: US$ 0.0708–US$ 0.0720
🎯 TP1: US$ 0.0738
🎯 TP2: US$ 0.0765
🎯 TP3: US$ 0.0800
🛑 Invalidação: abaixo de US$ 0.0685
Eu não estou procurando um movimento grande imediatamente. Eu quero que a MANTA rompa US$ 0.0738, converta isso em suporte e então deixe o momentum fazer o trabalho.
A parte boa? O risco está bem claro aqui.
Se US$ 0.0685 segurar, eu fico com a operação.
Se perder, eu não vou “casar” com a posição. 😂
Vamos ver o que a MANTA tem para mostrar. 👀
$MARSCOIN $NIL
2
272
·
--
Vendi minhas participações de $NVDAB com lucro de 6$ 😛
Vendi minhas participações de $NVDAB com lucro de 6$ 😛
104
·
--
O quadro dos perpetuais acordou e escolheu o caos puro hoje 📈⚡
🟢 $ZETA +70.95%
🟢 $PTB +60.13%
🟢 $SAGA +35.74%
🟢 $NIL +34.37%
🟢 $KMNO +28.41%
🟢 $BTW +26.99%
🟢 $MINA +24.94%
🟢 $VVV +24.73%
A ZETA está fazendo uma masterclass em momentum vertical, entregando mais de +70% sem olhar para trás.
Enquanto isso, a PTB ganhando +60% negociando a 0.0011 é a degeneração clássica de perp em sua forma mais pura.
A parte mais insana? Mesmo subindo +24% hoje com VVV e MINA, ainda te deixa bem em cima da linha de base. O board inteiro está se movendo como se a estrutura de mercado tivesse tirado o dia de folga.
Quando o leverage entra numa fita como essa, o verdadeiro teste não é pegar o pump—é sair antes que as taxas de funding e as revisões tirem tudo de volta.
Qual desses primeiros colocados tem pernas para continuar se movendo amanhã?
O quadro dos perpetuais acordou e escolheu o caos puro hoje 📈⚡
🟢 $ZETA +70.95%
🟢 $PTB +60.13%
🟢 $SAGA +35.74%
🟢 $NIL +34.37%
🟢 $KMNO +28.41%
🟢 $BTW +26.99%
🟢 $MINA +24.94%
🟢 $VVV +24.73%
A ZETA está fazendo uma masterclass em momentum vertical, entregando mais de +70% sem olhar para trás.
Enquanto isso, a PTB ganhando +60% negociando a 0.0011 é a degeneração clássica de perp em sua forma mais pura.
A parte mais insana? Mesmo subindo +24% hoje com VVV e MINA, ainda te deixa bem em cima da linha de base. O board inteiro está se movendo como se a estrutura de mercado tivesse tirado o dia de folga.
Quando o leverage entra numa fita como essa, o verdadeiro teste não é pegar o pump—é sair antes que as taxas de funding e as revisões tirem tudo de volta.
Qual desses primeiros colocados tem pernas para continuar se movendo amanhã?
🟢 $ZETA +70.95%
🟢 $PTB +60.13%
🟢 $SAGA +35.74%
🟢 $NIL +34.37%
🟢 $KMNO +28.41%
🟢 $BTW +26.99%
🟢 $MINA +24.94%
🟢 $VVV +24.73%
A ZETA está fazendo uma masterclass em momentum vertical, entregando mais de +70% sem olhar para trás.
Enquanto isso, a PTB ganhando +60% negociando a 0.0011 é a degeneração clássica de perp em sua forma mais pura.
A parte mais insana? Mesmo subindo +24% hoje com VVV e MINA, ainda te deixa bem em cima da linha de base. O board inteiro está se movendo como se a estrutura de mercado tivesse tirado o dia de folga.
Quando o leverage entra numa fita como essa, o verdadeiro teste não é pegar o pump—é sair antes que as taxas de funding e as revisões tirem tudo de volta.
Qual desses primeiros colocados tem pernas para continuar se movendo amanhã?
$ZETA (Trend continuation)
21%
$PTB (Micro-cap momentum)
20%
$SAGA (Mid-tier breakout)
47%
Fade all (Trap / Retest due)
12%
34 Votos • Votação encerrada
3.5k
·
--
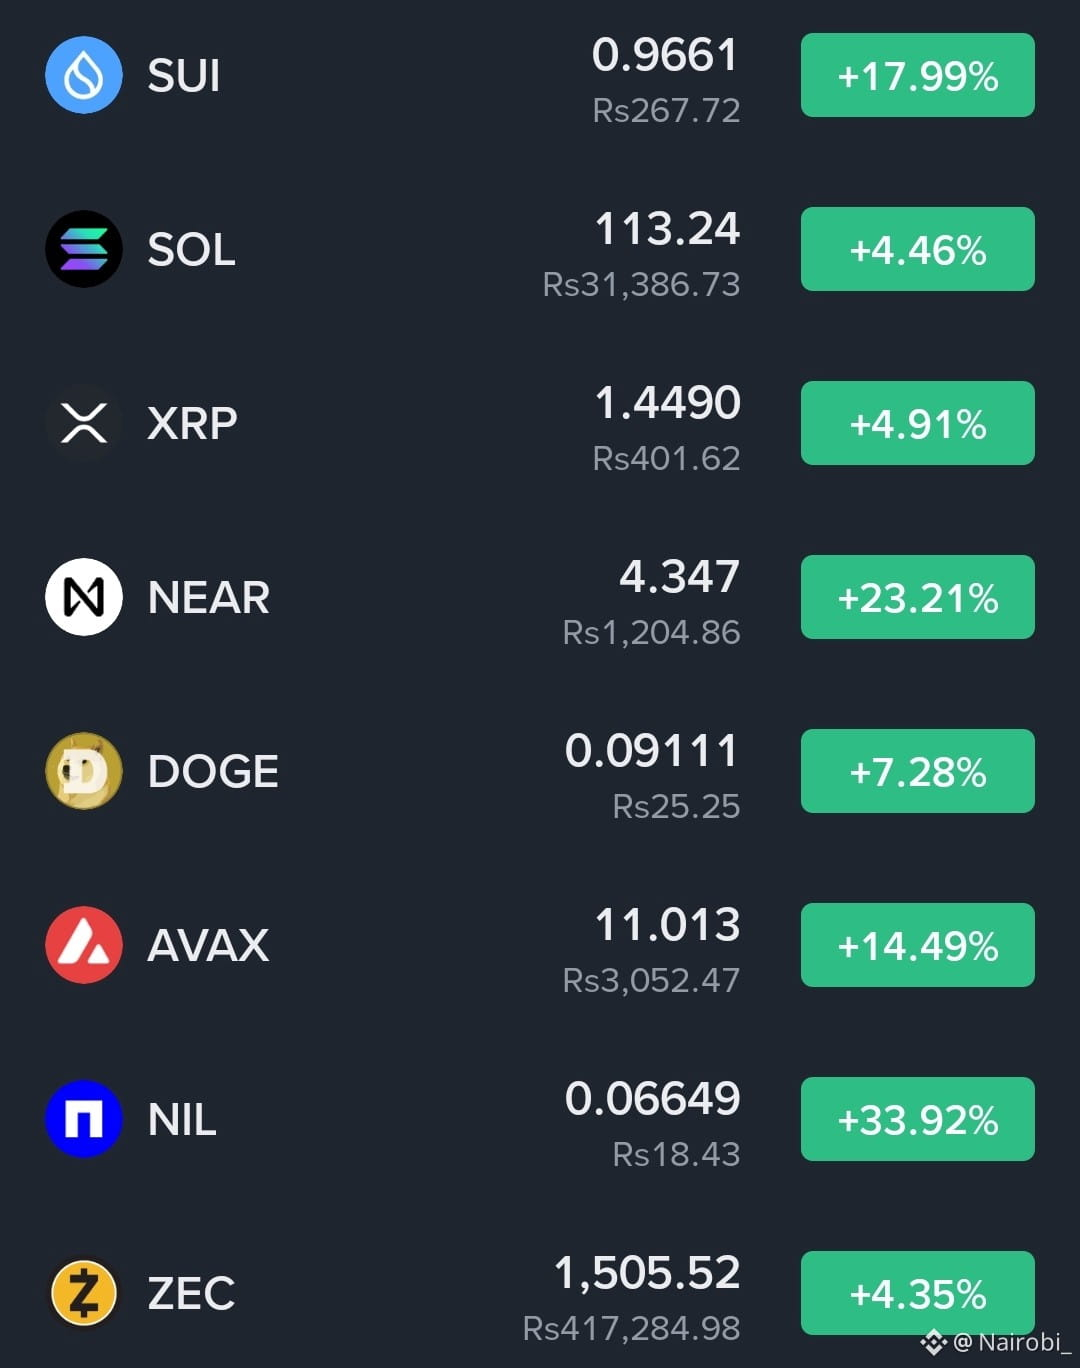
ALTSEASON ACABOU DE ACORDAR? 👀
O dinheiro está começando a girar para as altcoins, e os números estão ficando difíceis de ignorar:
🟢 $NIL +33.92%
🟢 $NEAR +23.21%
🟢 $SUI +17.99%
🟢 $AVAX +14.49%
🟢 $DOGE +7.28%
🟢 $XRP +4.91%
🟢 $SOL +4.46%
🟢 $ZEC +4.35%
Esse é o tipo de tela que faz todo trader lembrar de repente que tem uma watchlist 😂
Mas a pergunta de verdade é…
Você já está segurando suas alts, ou está esperando por “confirmação” enquanto elas rodam sem você? 👀
Deixe abaixo a alt que você está acompanhando.
Vamos ver quais “bags” o Crypto Twitter está realmente carregando. 🫡
#SolanaCutsTargetSlotTimeTo250ms
#BTCBreaks80K
#AltSeasonComing
ALTSEASON ACABOU DE ACORDAR? 👀
O dinheiro está começando a girar para as altcoins, e os números estão ficando difíceis de ignorar:
🟢 $NIL +33.92%
🟢 $NEAR +23.21%
🟢 $SUI +17.99%
🟢 $AVAX +14.49%
🟢 $DOGE +7.28%
🟢 $XRP +4.91%
🟢 $SOL +4.46%
🟢 $ZEC +4.35%
Esse é o tipo de tela que faz todo trader lembrar de repente que tem uma watchlist 😂
Mas a pergunta de verdade é…
Você já está segurando suas alts, ou está esperando por “confirmação” enquanto elas rodam sem você? 👀
Deixe abaixo a alt que você está acompanhando.
Vamos ver quais “bags” o Crypto Twitter está realmente carregando. 🫡
#SolanaCutsTargetSlotTimeTo250ms
#BTCBreaks80K
#AltSeasonComing
O dinheiro está começando a girar para as altcoins, e os números estão ficando difíceis de ignorar:
🟢 $NIL +33.92%
🟢 $NEAR +23.21%
🟢 $SUI +17.99%
🟢 $AVAX +14.49%
🟢 $DOGE +7.28%
🟢 $XRP +4.91%
🟢 $SOL +4.46%
🟢 $ZEC +4.35%
Esse é o tipo de tela que faz todo trader lembrar de repente que tem uma watchlist 😂
Mas a pergunta de verdade é…
Você já está segurando suas alts, ou está esperando por “confirmação” enquanto elas rodam sem você? 👀
Deixe abaixo a alt que você está acompanhando.
Vamos ver quais “bags” o Crypto Twitter está realmente carregando. 🫡
#SolanaCutsTargetSlotTimeTo250ms
#BTCBreaks80K
#AltSeasonComing
1
357
·
--
Este conselho está simplesmente se recusando a agir normalmente 😭
🟢 $BULLA +121.19%
🟢 $MARSCOIN +93.26%
🟢 $4 +54.05%
🟢 $BU +45.58%
🟢 $AKE +38.61%
🟢 牛来 +38.41%
🟢 $FLOCK +34.12%
BULLA mais que dobrou em 24h.
MARSCOIN quase fez o mesmo.
E, de algum modo, +54% em 4 parece um movimento normal ao lado deles 😂
O que estou observando agora não é quem mais disparou, essa parte é óbvia.
É quem consegue sobreviver à primeira onda séria de realização de lucros sem devolver metade disso.
quem ainda tem mais uma perna?
Este conselho está simplesmente se recusando a agir normalmente 😭
🟢 $BULLA +121.19%
🟢 $MARSCOIN +93.26%
🟢 $4 +54.05%
🟢 $BU +45.58%
🟢 $AKE +38.61%
🟢 牛来 +38.41%
🟢 $FLOCK +34.12%
BULLA mais que dobrou em 24h.
MARSCOIN quase fez o mesmo.
E, de algum modo, +54% em 4 parece um movimento normal ao lado deles 😂
O que estou observando agora não é quem mais disparou, essa parte é óbvia.
É quem consegue sobreviver à primeira onda séria de realização de lucros sem devolver metade disso.
quem ainda tem mais uma perna?
🟢 $BULLA +121.19%
🟢 $MARSCOIN +93.26%
🟢 $4 +54.05%
🟢 $BU +45.58%
🟢 $AKE +38.61%
🟢 牛来 +38.41%
🟢 $FLOCK +34.12%
BULLA mais que dobrou em 24h.
MARSCOIN quase fez o mesmo.
E, de algum modo, +54% em 4 parece um movimento normal ao lado deles 😂
O que estou observando agora não é quem mais disparou, essa parte é óbvia.
É quem consegue sobreviver à primeira onda séria de realização de lucros sem devolver metade disso.
quem ainda tem mais uma perna?
🔘 BULLA
44%
🔘 MARSCOIN
36%
🔘 4
10%
🔘 FLOCK
10%
39 Votos • Votação encerrada
1
3.3k
·
--
Os vencedores de ontem estão sendo verificados hoje.
A feia é $CYS at -33.52%.
Depois vem:
$牛来 -22.55%
$TRIA -22.17%
$ZORA -17.93%
$SKR -17.20%
$BLESS -16.21%
$4 -12.01%
O que torna essa lista interessante não é apenas o vermelho.
É ver ZORA e SKR aqui depois de estarem do lado dos ganhadores há pouco tempo.
Essa é a parte do day trade por momentum que as pessoas geralmente esquecem.
O verde chama atenção.
O vermelho testa convicção.
Agora estou mais curioso sobre a reação do que sobre a queda em si.
Os vencedores de ontem estão sendo verificados hoje.
A feia é $CYS at -33.52%.
Depois vem:
$牛来 -22.55%
$TRIA -22.17%
$ZORA -17.93%
$SKR -17.20%
$BLESS -16.21%
$4 -12.01%
O que torna essa lista interessante não é apenas o vermelho.
É ver ZORA e SKR aqui depois de estarem do lado dos ganhadores há pouco tempo.
Essa é a parte do day trade por momentum que as pessoas geralmente esquecem.
O verde chama atenção.
O vermelho testa convicção.
Agora estou mais curioso sobre a reação do que sobre a queda em si.
A feia é $CYS at -33.52%.
Depois vem:
$牛来 -22.55%
$TRIA -22.17%
$ZORA -17.93%
$SKR -17.20%
$BLESS -16.21%
$4 -12.01%
O que torna essa lista interessante não é apenas o vermelho.
É ver ZORA e SKR aqui depois de estarem do lado dos ganhadores há pouco tempo.
Essa é a parte do day trade por momentum que as pessoas geralmente esquecem.
O verde chama atenção.
O vermelho testa convicção.
Agora estou mais curioso sobre a reação do que sobre a queda em si.
🔘 SKR bounces first
20%
🔘 ZORA gets bought back
5%
🔘 CYS gives strongest rebound
75%
🔘 Red continues tomorrow
0%
20 Votos • Votação encerrada
1
1.4k
·
--
Placa vermelha hoje à noite. E a BTR foi completamente destruída.
$BTR -37,57% a US$ 0,09813
CYS -21,12%
$MAGMA -20,25%
$PROM -19,68%
$ONG -17,42%
$RIVER -17,05%
$BLESS -16,57%
A BTR é o destaque óbvio aqui. Uma queda de quase -38% no dia seguinte a toda a atenção que ela teve recentemente é exatamente por isso que esses movimentos de alta volatilidade são divertidos… até deixarem de ser.
MAGMA e PROM também aparecendo de novo diz muito. Elas estavam ganhando bastante impulso antes; agora, o outro lado dessa operação está aparecendo.
A pergunta agora não é “quem vendeu com mais força?”
É quem realmente tem as melhores chances de voltar primeiro?
Placa vermelha hoje à noite. E a BTR foi completamente destruída.
$BTR -37,57% a US$ 0,09813
CYS -21,12%
$MAGMA -20,25%
$PROM -19,68%
$ONG -17,42%
$RIVER -17,05%
$BLESS -16,57%
A BTR é o destaque óbvio aqui. Uma queda de quase -38% no dia seguinte a toda a atenção que ela teve recentemente é exatamente por isso que esses movimentos de alta volatilidade são divertidos… até deixarem de ser.
MAGMA e PROM também aparecendo de novo diz muito. Elas estavam ganhando bastante impulso antes; agora, o outro lado dessa operação está aparecendo.
A pergunta agora não é “quem vendeu com mais força?”
É quem realmente tem as melhores chances de voltar primeiro?
$BTR -37,57% a US$ 0,09813
CYS -21,12%
$MAGMA -20,25%
$PROM -19,68%
$ONG -17,42%
$RIVER -17,05%
$BLESS -16,57%
A BTR é o destaque óbvio aqui. Uma queda de quase -38% no dia seguinte a toda a atenção que ela teve recentemente é exatamente por isso que esses movimentos de alta volatilidade são divertidos… até deixarem de ser.
MAGMA e PROM também aparecendo de novo diz muito. Elas estavam ganhando bastante impulso antes; agora, o outro lado dessa operação está aparecendo.
A pergunta agora não é “quem vendeu com mais força?”
É quem realmente tem as melhores chances de voltar primeiro?
🔘 BTR — oversold bounce
85%
🔘 MAGMA — buyers return
6%
🔘 PROM — recovery setup
3%
🔘 None — more pain first
6%
35 Votos • Votação encerrada
1.5k
·
--
Vou ser sincero: essa placa está começando a parecer menos um pump aleatório e mais uma rotação completa de momentum.
$SKR ainda é a única que todo mundo tem que olhar primeiro, +71,10%.
Aí a segunda linha fica interessante:
$ZORA +39,37%
$HEMI +37,39%
Essa diferença é minúscula.
É só uma vela mais forte e ZORA ou HEMI podem facilmente virar o próximo nome de que todo mundo começa a falar.
Aí você tem:
$0G +24,21%
$FLOCK +22,31%
Normalmente +20% já seria o suficiente para dominar a tela.
Hoje, isso só te dá uma cadeira na mesa 😂
O que eu estou observando agora não é quem bombeou mais.
É quem consegue manter o momentum depois que os traders começam a travar os lucros.
Vou ser sincero: essa placa está começando a parecer menos um pump aleatório e mais uma rotação completa de momentum.
$SKR ainda é a única que todo mundo tem que olhar primeiro, +71,10%.
Aí a segunda linha fica interessante:
$ZORA +39,37%
$HEMI +37,39%
Essa diferença é minúscula.
É só uma vela mais forte e ZORA ou HEMI podem facilmente virar o próximo nome de que todo mundo começa a falar.
Aí você tem:
$0G +24,21%
$FLOCK +22,31%
Normalmente +20% já seria o suficiente para dominar a tela.
Hoje, isso só te dá uma cadeira na mesa 😂
O que eu estou observando agora não é quem bombeou mais.
É quem consegue manter o momentum depois que os traders começam a travar os lucros.
$SKR ainda é a única que todo mundo tem que olhar primeiro, +71,10%.
Aí a segunda linha fica interessante:
$ZORA +39,37%
$HEMI +37,39%
Essa diferença é minúscula.
É só uma vela mais forte e ZORA ou HEMI podem facilmente virar o próximo nome de que todo mundo começa a falar.
Aí você tem:
$0G +24,21%
$FLOCK +22,31%
Normalmente +20% já seria o suficiente para dominar a tela.
Hoje, isso só te dá uma cadeira na mesa 😂
O que eu estou observando agora não é quem bombeou mais.
É quem consegue manter o momentum depois que os traders começam a travar os lucros.
🔘 SKR — still the leader
60%
🔘 ZORA — next one up
19%
🔘 HEMI — strongest challenger
13%
🔘 0G / FLOCK — sleeper move
8%
52 Votos • Votação encerrada
1
3.7k
·
--
MOVR realmente disse “move over” 😭
🟢 $MOVR : +44.35% — $0.9885
🟢 $MAGMA : +32.99% — $0.35265
🟢 $VET : +28.30% — $0.007254
O engraçado é que esse mesmo trio já estava rondando a lista de destaques mais cedo… e de alguma forma eles ainda estão aqui.
O MOVR realmente apertou mais.
A MAGMA ainda está confortavelmente acima de +30%.
E a VET está fazendo +28% como se fosse uma quinta-feira normal.
Nesse ponto, a pergunta não é quem fez pump.
É quem ainda tem combustível suficiente para mais uma perna? 👀
MOVR realmente disse “move over” 😭
🟢 $MOVR : +44.35% — $0.9885
🟢 $MAGMA : +32.99% — $0.35265
🟢 $VET : +28.30% — $0.007254
O engraçado é que esse mesmo trio já estava rondando a lista de destaques mais cedo… e de alguma forma eles ainda estão aqui.
O MOVR realmente apertou mais.
A MAGMA ainda está confortavelmente acima de +30%.
E a VET está fazendo +28% como se fosse uma quinta-feira normal.
Nesse ponto, a pergunta não é quem fez pump.
É quem ainda tem combustível suficiente para mais uma perna? 👀
🟢 $MOVR : +44.35% — $0.9885
🟢 $MAGMA : +32.99% — $0.35265
🟢 $VET : +28.30% — $0.007254
O engraçado é que esse mesmo trio já estava rondando a lista de destaques mais cedo… e de alguma forma eles ainda estão aqui.
O MOVR realmente apertou mais.
A MAGMA ainda está confortavelmente acima de +30%.
E a VET está fazendo +28% como se fosse uma quinta-feira normal.
Nesse ponto, a pergunta não é quem fez pump.
É quem ainda tem combustível suficiente para mais uma perna? 👀
🔘 $MOVR — momentum king
50%
🔘 $MAGMA — still heating up
30%
🔘 $VET — sleeper pick
20%
🔘 None — pullback first
0%
10 Votos • Votação encerrada
471
·
--
$PROM nos deu a bomba. Agora estou vendo se ela consegue transformar essa bomba em continuidade.
O gráfico de 1H ainda está forte: o preço subiu de aproximadamente US$ 2,60 → US$ 4,05, esfriou e agora está tentando se manter perto de US$ 3,75, em vez de retrair totalmente o movimento.
Isso importa.
Meu setup 👇
🟢 Zona de entrada: US$ 3,68–US$ 3,76
🎯 TP1: US$ 3,90
🎯 TP2: US$ 4,05
🎯 TP3: US$ 4,25–US$ 4,30
🔴 Invalidação: fechamento de 1H abaixo de US$ 3,55
A parte que eu mais gosto é que o PROM ainda está bem acima da MA25 por volta de US$ 3,31, enquanto a MA curta está achatando perto do preço atual. Basicamente, o mercado está decidindo se isso vira consolidação antes de outro impulso… ou o topo do movimento.
Para mim, US$ 4,05 é o nível real de “chefe”.
Rompe de forma limpa e mantém acima? Estou mirando mais alto.
Perder US$ 3,55? O setup acabou. Sem discussão com o gráfico.
O que o PROM faz a seguir?
$UAI $SUPER
$PROM nos deu a bomba. Agora estou vendo se ela consegue transformar essa bomba em continuidade.
O gráfico de 1H ainda está forte: o preço subiu de aproximadamente US$ 2,60 → US$ 4,05, esfriou e agora está tentando se manter perto de US$ 3,75, em vez de retrair totalmente o movimento.
Isso importa.
Meu setup 👇
🟢 Zona de entrada: US$ 3,68–US$ 3,76
🎯 TP1: US$ 3,90
🎯 TP2: US$ 4,05
🎯 TP3: US$ 4,25–US$ 4,30
🔴 Invalidação: fechamento de 1H abaixo de US$ 3,55
A parte que eu mais gosto é que o PROM ainda está bem acima da MA25 por volta de US$ 3,31, enquanto a MA curta está achatando perto do preço atual. Basicamente, o mercado está decidindo se isso vira consolidação antes de outro impulso… ou o topo do movimento.
Para mim, US$ 4,05 é o nível real de “chefe”.
Rompe de forma limpa e mantém acima? Estou mirando mais alto.
Perder US$ 3,55? O setup acabou. Sem discussão com o gráfico.
O que o PROM faz a seguir?
$UAI $SUPER
O gráfico de 1H ainda está forte: o preço subiu de aproximadamente US$ 2,60 → US$ 4,05, esfriou e agora está tentando se manter perto de US$ 3,75, em vez de retrair totalmente o movimento.
Isso importa.
Meu setup 👇
🟢 Zona de entrada: US$ 3,68–US$ 3,76
🎯 TP1: US$ 3,90
🎯 TP2: US$ 4,05
🎯 TP3: US$ 4,25–US$ 4,30
🔴 Invalidação: fechamento de 1H abaixo de US$ 3,55
A parte que eu mais gosto é que o PROM ainda está bem acima da MA25 por volta de US$ 3,31, enquanto a MA curta está achatando perto do preço atual. Basicamente, o mercado está decidindo se isso vira consolidação antes de outro impulso… ou o topo do movimento.
Para mim, US$ 4,05 é o nível real de “chefe”.
Rompe de forma limpa e mantém acima? Estou mirando mais alto.
Perder US$ 3,55? O setup acabou. Sem discussão com o gráfico.
O que o PROM faz a seguir?
$UAI $SUPER
🚀 Break $4.05
33%
📈 Tap $4.25+
45%
😴 Chop around $3.70
0%
📉 Lose $3.55
22%
9 Votos • Votação encerrada
251
·
--
os 6% nunca se moveram.
a negociação ainda piorou.
esse era o detalhe de alavancagem do TermMax que eu ficava culpando pelo número errado.
eu tinha um ativo que rendia 12%.
o TermMax podia me permitir tomar emprestado contra ele a 6% fixos, usar o capital emprestado para aumentar a exposição ao colateral e empacotar a posição de colateral + dívida dentro do GT.
12 entrando.
6 saindo.
adicione alavancagem ao spread.
história bem fácil de gostar.
e a parte reconfortante era os 6%.
eu não precisava ficar imaginando se, em algum lugar, a utilização empurraria o funding para 9, depois 14, enquanto eu já estava dentro da posição.
o TermMax travou esse lado.
então o rendimento do colateral caiu para 4%.
nada aconteceu com meu empréstimo.
foi isso que deixou tudo estranho.
o GT ainda tinha a dívida.
a taxa de empréstimo do TermMax ainda era 6%.
a maturidade não tinha mudado.
ninguém recalculou meu funding fixo porque as condições de mercado ficaram piores.
o número exato que eu queria protegido ainda estava protegido.
exceto que agora eu estava tomando empréstimo a 6% para aumentar exposição a algo que rendia 4.
e a alavancagem não tinha parado de funcionar.
eram apenas multiplicando um spread que eu já não queria multiplicado.
acho que eu transformei silenciosamente “alavancagem com taxa fixa” em “retorno alavancado previsível”.
mas isso não é a mesma coisa.
o TermMax pode remover o problema da taxa de empréstimo variável.
ele não pode forçar o colateral que rende a continuar produzindo o APY que eu usava quando entrei.
esses 12% pertencem a outro mecanismo.
as recompensas podem cair.
o rendimento subjacente pode se comprimir.
e o GT não precisa ser quebrado para que qualquer uma dessas coisas machuque.
por isso eu continuo voltando para os 6%.
se tivesse saltado para 15%, a falha pareceria óbvia.
mas aqui o TermMax fez exatamente o que eu pedi.
os 6% ficaram 6%.
o número instável estava do outro lado.
12 virou 4.
mesma dívida fixa.
motivo bem diferente para querer a alavancagem.
o TermMax podia travar uma das pontas desse spread.
eu ainda me pergunto por que eu tratei a distância entre eles como algo fixo também.
@termmax #TermMax #termmax $AVAAI $ONG $BOME
os 6% nunca se moveram.
a negociação ainda piorou.
esse era o detalhe de alavancagem do TermMax que eu ficava culpando pelo número errado.
eu tinha um ativo que rendia 12%.
o TermMax podia me permitir tomar emprestado contra ele a 6% fixos, usar o capital emprestado para aumentar a exposição ao colateral e empacotar a posição de colateral + dívida dentro do GT.
12 entrando.
6 saindo.
adicione alavancagem ao spread.
história bem fácil de gostar.
e a parte reconfortante era os 6%.
eu não precisava ficar imaginando se, em algum lugar, a utilização empurraria o funding para 9, depois 14, enquanto eu já estava dentro da posição.
o TermMax travou esse lado.
então o rendimento do colateral caiu para 4%.
nada aconteceu com meu empréstimo.
foi isso que deixou tudo estranho.
o GT ainda tinha a dívida.
a taxa de empréstimo do TermMax ainda era 6%.
a maturidade não tinha mudado.
ninguém recalculou meu funding fixo porque as condições de mercado ficaram piores.
o número exato que eu queria protegido ainda estava protegido.
exceto que agora eu estava tomando empréstimo a 6% para aumentar exposição a algo que rendia 4.
e a alavancagem não tinha parado de funcionar.
eram apenas multiplicando um spread que eu já não queria multiplicado.
acho que eu transformei silenciosamente “alavancagem com taxa fixa” em “retorno alavancado previsível”.
mas isso não é a mesma coisa.
o TermMax pode remover o problema da taxa de empréstimo variável.
ele não pode forçar o colateral que rende a continuar produzindo o APY que eu usava quando entrei.
esses 12% pertencem a outro mecanismo.
as recompensas podem cair.
o rendimento subjacente pode se comprimir.
e o GT não precisa ser quebrado para que qualquer uma dessas coisas machuque.
por isso eu continuo voltando para os 6%.
se tivesse saltado para 15%, a falha pareceria óbvia.
mas aqui o TermMax fez exatamente o que eu pedi.
os 6% ficaram 6%.
o número instável estava do outro lado.
12 virou 4.
mesma dívida fixa.
motivo bem diferente para querer a alavancagem.
o TermMax podia travar uma das pontas desse spread.
eu ainda me pergunto por que eu tratei a distância entre eles como algo fixo também.
@TermMax #TermMax #termmax $AVAAI $ONG $BOME
a negociação ainda piorou.
esse era o detalhe de alavancagem do TermMax que eu ficava culpando pelo número errado.
eu tinha um ativo que rendia 12%.
o TermMax podia me permitir tomar emprestado contra ele a 6% fixos, usar o capital emprestado para aumentar a exposição ao colateral e empacotar a posição de colateral + dívida dentro do GT.
12 entrando.
6 saindo.
adicione alavancagem ao spread.
história bem fácil de gostar.
e a parte reconfortante era os 6%.
eu não precisava ficar imaginando se, em algum lugar, a utilização empurraria o funding para 9, depois 14, enquanto eu já estava dentro da posição.
o TermMax travou esse lado.
então o rendimento do colateral caiu para 4%.
nada aconteceu com meu empréstimo.
foi isso que deixou tudo estranho.
o GT ainda tinha a dívida.
a taxa de empréstimo do TermMax ainda era 6%.
a maturidade não tinha mudado.
ninguém recalculou meu funding fixo porque as condições de mercado ficaram piores.
o número exato que eu queria protegido ainda estava protegido.
exceto que agora eu estava tomando empréstimo a 6% para aumentar exposição a algo que rendia 4.
e a alavancagem não tinha parado de funcionar.
eram apenas multiplicando um spread que eu já não queria multiplicado.
acho que eu transformei silenciosamente “alavancagem com taxa fixa” em “retorno alavancado previsível”.
mas isso não é a mesma coisa.
o TermMax pode remover o problema da taxa de empréstimo variável.
ele não pode forçar o colateral que rende a continuar produzindo o APY que eu usava quando entrei.
esses 12% pertencem a outro mecanismo.
as recompensas podem cair.
o rendimento subjacente pode se comprimir.
e o GT não precisa ser quebrado para que qualquer uma dessas coisas machuque.
por isso eu continuo voltando para os 6%.
se tivesse saltado para 15%, a falha pareceria óbvia.
mas aqui o TermMax fez exatamente o que eu pedi.
os 6% ficaram 6%.
o número instável estava do outro lado.
12 virou 4.
mesma dívida fixa.
motivo bem diferente para querer a alavancagem.
o TermMax podia travar uma das pontas desse spread.
eu ainda me pergunto por que eu tratei a distância entre eles como algo fixo também.
@TermMax #TermMax #termmax $AVAAI $ONG $BOME
ONG
75%
BOME
13%
AVAAI
12%
TMX
0%
8 Votos • Votação encerrada
2
760
·
--
o detalhe da rede Dusk ao qual eu continuava voltando é que um nó pode verificar uma mensagem sem necessariamente aprender de onde essa mensagem começou.
na minha primeira leitura da camada Kadcast do Dusk, a maior parte era sobre eficiência.
o Dusk organiza pares usando a distância XOR no estilo Kademlia e, então, encaminha blocos, transações e mensagens de consenso por pares selecionados em vez de inundar todos os vizinhos.
menos transmissões duplicadas. menos largura de banda. faz sentido.
então o lado da segurança muda o quadro.
as mensagens no Dusk são assinadas, e os nós verificam essas assinaturas antes de encaminhá-las.
assim, a rede pode rejeitar dados ilegítimos sem exigir que cada retransmissor saiba a fonte original da rede.
a propagação do Kadcast dentro do Dusk obscurece essa origem.
uma mensagem se move por pares selecionados com distâncias XOR crescentes. quando outro nó do Dusk a recebe, o nó que a repassou pode não ser o nó que a criou.
isso cria uma distinção que eu estava, casualmente, colapsando:
quem autenticou esta mensagem?
e
onde esta mensagem entrou na rede?
essas não são a mesma pergunta.
a assinatura protege a autenticidade.
a rota de roteamento não preserva um caminho simples de volta até a origem.
isso importa mais no Dusk porque a privacidade de transações já faz parte do design do livro-razão. ocultar o conteúdo das transações enquanto tornar a origem na rede trivial de rastrear exporia outro tipo de metadado.
há, porém, um tradeoff dentro do mesmo mecanismo.
o Dusk ainda precisa de uma estrutura de roteamento. os nós mantêm tabelas de pares, substituem pares que falham e podem usar pares alternativos quando um caminho falha.
então, a privacidade aqui não é “ninguém sabe de nada”.
o que o Dusk evita é tornar a entrega dependente de expor um caminho limpo de origem até destino.
a autenticidade pertence à mensagem.
a origem pertence ao caminho na rede.
e, uma vez que isso se separa, minha pergunta muda:
para uma rede focada em privacidade como o Dusk, quanta metainformação a camada de transporte pode revelar antes que a privacidade em nível de transação deixe de ser a história inteira da privacidade?
@Dusk_Foundation #Dusk $DUSK $HYPE $ZEC
o detalhe da rede Dusk ao qual eu continuava voltando é que um nó pode verificar uma mensagem sem necessariamente aprender de onde essa mensagem começou.
na minha primeira leitura da camada Kadcast do Dusk, a maior parte era sobre eficiência.
o Dusk organiza pares usando a distância XOR no estilo Kademlia e, então, encaminha blocos, transações e mensagens de consenso por pares selecionados em vez de inundar todos os vizinhos.
menos transmissões duplicadas. menos largura de banda. faz sentido.
então o lado da segurança muda o quadro.
as mensagens no Dusk são assinadas, e os nós verificam essas assinaturas antes de encaminhá-las.
assim, a rede pode rejeitar dados ilegítimos sem exigir que cada retransmissor saiba a fonte original da rede.
a propagação do Kadcast dentro do Dusk obscurece essa origem.
uma mensagem se move por pares selecionados com distâncias XOR crescentes. quando outro nó do Dusk a recebe, o nó que a repassou pode não ser o nó que a criou.
isso cria uma distinção que eu estava, casualmente, colapsando:
quem autenticou esta mensagem?
e
onde esta mensagem entrou na rede?
essas não são a mesma pergunta.
a assinatura protege a autenticidade.
a rota de roteamento não preserva um caminho simples de volta até a origem.
isso importa mais no Dusk porque a privacidade de transações já faz parte do design do livro-razão. ocultar o conteúdo das transações enquanto tornar a origem na rede trivial de rastrear exporia outro tipo de metadado.
há, porém, um tradeoff dentro do mesmo mecanismo.
o Dusk ainda precisa de uma estrutura de roteamento. os nós mantêm tabelas de pares, substituem pares que falham e podem usar pares alternativos quando um caminho falha.
então, a privacidade aqui não é “ninguém sabe de nada”.
o que o Dusk evita é tornar a entrega dependente de expor um caminho limpo de origem até destino.
a autenticidade pertence à mensagem.
a origem pertence ao caminho na rede.
e, uma vez que isso se separa, minha pergunta muda:
para uma rede focada em privacidade como o Dusk, quanta metainformação a camada de transporte pode revelar antes que a privacidade em nível de transação deixe de ser a história inteira da privacidade?
@Dusk #Dusk $DUSK $HYPE $ZEC
na minha primeira leitura da camada Kadcast do Dusk, a maior parte era sobre eficiência.
o Dusk organiza pares usando a distância XOR no estilo Kademlia e, então, encaminha blocos, transações e mensagens de consenso por pares selecionados em vez de inundar todos os vizinhos.
menos transmissões duplicadas. menos largura de banda. faz sentido.
então o lado da segurança muda o quadro.
as mensagens no Dusk são assinadas, e os nós verificam essas assinaturas antes de encaminhá-las.
assim, a rede pode rejeitar dados ilegítimos sem exigir que cada retransmissor saiba a fonte original da rede.
a propagação do Kadcast dentro do Dusk obscurece essa origem.
uma mensagem se move por pares selecionados com distâncias XOR crescentes. quando outro nó do Dusk a recebe, o nó que a repassou pode não ser o nó que a criou.
isso cria uma distinção que eu estava, casualmente, colapsando:
quem autenticou esta mensagem?
e
onde esta mensagem entrou na rede?
essas não são a mesma pergunta.
a assinatura protege a autenticidade.
a rota de roteamento não preserva um caminho simples de volta até a origem.
isso importa mais no Dusk porque a privacidade de transações já faz parte do design do livro-razão. ocultar o conteúdo das transações enquanto tornar a origem na rede trivial de rastrear exporia outro tipo de metadado.
há, porém, um tradeoff dentro do mesmo mecanismo.
o Dusk ainda precisa de uma estrutura de roteamento. os nós mantêm tabelas de pares, substituem pares que falham e podem usar pares alternativos quando um caminho falha.
então, a privacidade aqui não é “ninguém sabe de nada”.
o que o Dusk evita é tornar a entrega dependente de expor um caminho limpo de origem até destino.
a autenticidade pertence à mensagem.
a origem pertence ao caminho na rede.
e, uma vez que isso se separa, minha pergunta muda:
para uma rede focada em privacidade como o Dusk, quanta metainformação a camada de transporte pode revelar antes que a privacidade em nível de transação deixe de ser a história inteira da privacidade?
@Dusk #Dusk $DUSK $HYPE $ZEC
PHOENIX AND MOONLIGHT
75%
DUSK VM
25%
DUSK DS
0%
KADCAST's PROPAGATION
0%
4 Votos • Votação encerrada
4
4
240
·
--
Verificado
A regra do TermMax que mais me incomodou foi mais do que a ideia central de “liquidez gerida com taxa fixa”.
Um Curador gerencia ordens, alocação e estratégia para os depositantes. Os usuários fornecem capital; outra pessoa decide como ele é implantado.
Então percebi o design do timelock.
Nos vaults TermMax, mudanças sensíveis não esperam todas do mesmo jeito. Mudanças que aumentam o risco, como elevar a taxa de performance, adicionar uma lista de permissões de mercado, reduzir o timelock ou alterar o Guardian, precisam passar pelo timelock. Algumas mudanças que reduzem risco podem ser aplicadas imediatamente.
No começo, isso pareceu uma conveniência de governança.
Mas acho que é, na verdade, uma declaração sobre tempo.
A TermMax está separando permissão de velocidade.
Um Curador pode ter autoridade para propor uma mudança, mas autoridade não significa que a mudança deva se tornar efetiva agora. O sistema pergunta: isso amplia a exposição dos depositantes ou a reduz?
Isso importa porque um vault continua funcionando enquanto a governança está acontecendo. As ordens podem estar em execução. O capital pode já ter sido alocado. Os depositantes podem não estar acompanhando cada mudança de parâmetro.
Então o atraso em uma mudança que aumenta risco não é apenas cerimônia. Ele cria um período em que o estado proposto e o estado ativo são diferentes, e o Guardian pode revisar ou revogar a mudança pendente antes que ela se torne real.
A TermMax não impõe o mesmo atraso quando a mudança segue na direção mais segura.
Essa assimetria ficou comigo.
A maioria dos sistemas de permissão responde: “quem está autorizado a fazer isso?”
O design do vault da TermMax também pergunta: “com que rapidez esse tipo de ação deve ser permitido a realmente importar?”
Isso são controles diferentes.
O Curador gerencia a estratégia. O Guardian pode intervir durante o período de espera. O contrato do vault determina quando uma decisão pendente se torna executável.
Então, no TermMax, gestão delegada não é a mesma coisa que imediatidade delegada.
A pergunta com que fico é o que os depositantes devem monitorar com mais atenção: quem controla o vault, ou quais mudanças estão autorizadas a se tornar reais antes que eles tenham tempo de reagir.
@termmax #TermMax $BTW $HEMI $TREE
A regra do TermMax que mais me incomodou foi mais do que a ideia central de “liquidez gerida com taxa fixa”.
Um Curador gerencia ordens, alocação e estratégia para os depositantes. Os usuários fornecem capital; outra pessoa decide como ele é implantado.
Então percebi o design do timelock.
Nos vaults TermMax, mudanças sensíveis não esperam todas do mesmo jeito. Mudanças que aumentam o risco, como elevar a taxa de performance, adicionar uma lista de permissões de mercado, reduzir o timelock ou alterar o Guardian, precisam passar pelo timelock. Algumas mudanças que reduzem risco podem ser aplicadas imediatamente.
No começo, isso pareceu uma conveniência de governança.
Mas acho que é, na verdade, uma declaração sobre tempo.
A TermMax está separando permissão de velocidade.
Um Curador pode ter autoridade para propor uma mudança, mas autoridade não significa que a mudança deva se tornar efetiva agora. O sistema pergunta: isso amplia a exposição dos depositantes ou a reduz?
Isso importa porque um vault continua funcionando enquanto a governança está acontecendo. As ordens podem estar em execução. O capital pode já ter sido alocado. Os depositantes podem não estar acompanhando cada mudança de parâmetro.
Então o atraso em uma mudança que aumenta risco não é apenas cerimônia. Ele cria um período em que o estado proposto e o estado ativo são diferentes, e o Guardian pode revisar ou revogar a mudança pendente antes que ela se torne real.
A TermMax não impõe o mesmo atraso quando a mudança segue na direção mais segura.
Essa assimetria ficou comigo.
A maioria dos sistemas de permissão responde: “quem está autorizado a fazer isso?”
O design do vault da TermMax também pergunta: “com que rapidez esse tipo de ação deve ser permitido a realmente importar?”
Isso são controles diferentes.
O Curador gerencia a estratégia. O Guardian pode intervir durante o período de espera. O contrato do vault determina quando uma decisão pendente se torna executável.
Então, no TermMax, gestão delegada não é a mesma coisa que imediatidade delegada.
A pergunta com que fico é o que os depositantes devem monitorar com mais atenção: quem controla o vault, ou quais mudanças estão autorizadas a se tornar reais antes que eles tenham tempo de reagir.
@TermMax #TermMax $BTW $HEMI $TREE
Um Curador gerencia ordens, alocação e estratégia para os depositantes. Os usuários fornecem capital; outra pessoa decide como ele é implantado.
Então percebi o design do timelock.
Nos vaults TermMax, mudanças sensíveis não esperam todas do mesmo jeito. Mudanças que aumentam o risco, como elevar a taxa de performance, adicionar uma lista de permissões de mercado, reduzir o timelock ou alterar o Guardian, precisam passar pelo timelock. Algumas mudanças que reduzem risco podem ser aplicadas imediatamente.
No começo, isso pareceu uma conveniência de governança.
Mas acho que é, na verdade, uma declaração sobre tempo.
A TermMax está separando permissão de velocidade.
Um Curador pode ter autoridade para propor uma mudança, mas autoridade não significa que a mudança deva se tornar efetiva agora. O sistema pergunta: isso amplia a exposição dos depositantes ou a reduz?
Isso importa porque um vault continua funcionando enquanto a governança está acontecendo. As ordens podem estar em execução. O capital pode já ter sido alocado. Os depositantes podem não estar acompanhando cada mudança de parâmetro.
Então o atraso em uma mudança que aumenta risco não é apenas cerimônia. Ele cria um período em que o estado proposto e o estado ativo são diferentes, e o Guardian pode revisar ou revogar a mudança pendente antes que ela se torne real.
A TermMax não impõe o mesmo atraso quando a mudança segue na direção mais segura.
Essa assimetria ficou comigo.
A maioria dos sistemas de permissão responde: “quem está autorizado a fazer isso?”
O design do vault da TermMax também pergunta: “com que rapidez esse tipo de ação deve ser permitido a realmente importar?”
Isso são controles diferentes.
O Curador gerencia a estratégia. O Guardian pode intervir durante o período de espera. O contrato do vault determina quando uma decisão pendente se torna executável.
Então, no TermMax, gestão delegada não é a mesma coisa que imediatidade delegada.
A pergunta com que fico é o que os depositantes devem monitorar com mais atenção: quem controla o vault, ou quais mudanças estão autorizadas a se tornar reais antes que eles tenham tempo de reagir.
@TermMax #TermMax $BTW $HEMI $TREE
CURATOR PROTECTION
50%
GUARDIAN WATCHING
0%
FT AND GT
50%
MATURITY FLOW
0%
6 Votos • Votação encerrada
4
9
3.3k
·
--
o detalhe do staking da Dusk a que eu ficava voltando é que bloquear DUSK não dá imediatamente aquele poder de consenso.
na minha primeira leitura parecia simples:
fazer stake de tokens.
se tornar um provisioner.
entrar no consenso.
mas a Dusk insere outro estado entre essas etapas:
elegibilidade.
um stake é registrado como uma quantia mais a altura do bloco em que sua transação foi incluída. para entrar na sortição determinística, ele precisa atender ao mínimo e sobreviver a um período de maturidade ligado a epochs.
esse período não é apenas “esperar N blocos a partir do depósito”.
ele inclui o restante da epoch em que o stake cai, além de mais uma epoch inteira. o resultado: novos stakes se tornam elegíveis na virada de uma epoch.
assim, dois stakes comprometidos em tempos bem diferentes ainda podem adquirir direitos de consenso em conjunto.
alguém que faz staking perto do começo de uma epoch espera mais do que alguém perto do fim, mas ambos podem atravessar a fronteira de elegibilidade ao mesmo tempo.
isso parece pequeno até você separar os estados.
o capital bloqueado já está exposto ao sistema de staking.
o capital elegível pode realmente entrar na sortição.
o capital selecionado recebe um papel concreto de consenso.
são três momentos diferentes.
as penalidades dividem ainda mais o quadro. a suspensão pode excluir um provisioner da sortição por epochs. o soft slashing pode travar parte do stake e reduzir seu peso. o hard slashing pode queimar o stake.
então, mesmo “ainda staked” não significa necessariamente “ainda com a mesma influência de consenso”.
isso torna a fronteira de epoch mais do que mera contabilidade.
ela faz parte da superfície de segurança do protocolo.
imagine um stake grande chegando tarde em uma epoch. o capital está comprometido, mas ele não pode remodelar imediatamente a seleção do comitê só porque a transação foi finalizada.
a Dusk torna a posse do stake imediata e a elegibilidade para o consenso, atrasada.
e isso mudou a pergunta para mim.
quando dizemos que uma rede PoS ganhou um novo stake, quer dizer que o capital foi bloqueado?
ou que o protocolo realmente permitiu que esse capital começasse a decidir blocos?
@Dusk_Foundation #Dusk $DUSK $GPS $VELVET
o detalhe do staking da Dusk a que eu ficava voltando é que bloquear DUSK não dá imediatamente aquele poder de consenso.
na minha primeira leitura parecia simples:
fazer stake de tokens.
se tornar um provisioner.
entrar no consenso.
mas a Dusk insere outro estado entre essas etapas:
elegibilidade.
um stake é registrado como uma quantia mais a altura do bloco em que sua transação foi incluída. para entrar na sortição determinística, ele precisa atender ao mínimo e sobreviver a um período de maturidade ligado a epochs.
esse período não é apenas “esperar N blocos a partir do depósito”.
ele inclui o restante da epoch em que o stake cai, além de mais uma epoch inteira. o resultado: novos stakes se tornam elegíveis na virada de uma epoch.
assim, dois stakes comprometidos em tempos bem diferentes ainda podem adquirir direitos de consenso em conjunto.
alguém que faz staking perto do começo de uma epoch espera mais do que alguém perto do fim, mas ambos podem atravessar a fronteira de elegibilidade ao mesmo tempo.
isso parece pequeno até você separar os estados.
o capital bloqueado já está exposto ao sistema de staking.
o capital elegível pode realmente entrar na sortição.
o capital selecionado recebe um papel concreto de consenso.
são três momentos diferentes.
as penalidades dividem ainda mais o quadro. a suspensão pode excluir um provisioner da sortição por epochs. o soft slashing pode travar parte do stake e reduzir seu peso. o hard slashing pode queimar o stake.
então, mesmo “ainda staked” não significa necessariamente “ainda com a mesma influência de consenso”.
isso torna a fronteira de epoch mais do que mera contabilidade.
ela faz parte da superfície de segurança do protocolo.
imagine um stake grande chegando tarde em uma epoch. o capital está comprometido, mas ele não pode remodelar imediatamente a seleção do comitê só porque a transação foi finalizada.
a Dusk torna a posse do stake imediata e a elegibilidade para o consenso, atrasada.
e isso mudou a pergunta para mim.
quando dizemos que uma rede PoS ganhou um novo stake, quer dizer que o capital foi bloqueado?
ou que o protocolo realmente permitiu que esse capital começasse a decidir blocos?
@Dusk #Dusk $DUSK $GPS $VELVET
na minha primeira leitura parecia simples:
fazer stake de tokens.
se tornar um provisioner.
entrar no consenso.
mas a Dusk insere outro estado entre essas etapas:
elegibilidade.
um stake é registrado como uma quantia mais a altura do bloco em que sua transação foi incluída. para entrar na sortição determinística, ele precisa atender ao mínimo e sobreviver a um período de maturidade ligado a epochs.
esse período não é apenas “esperar N blocos a partir do depósito”.
ele inclui o restante da epoch em que o stake cai, além de mais uma epoch inteira. o resultado: novos stakes se tornam elegíveis na virada de uma epoch.
assim, dois stakes comprometidos em tempos bem diferentes ainda podem adquirir direitos de consenso em conjunto.
alguém que faz staking perto do começo de uma epoch espera mais do que alguém perto do fim, mas ambos podem atravessar a fronteira de elegibilidade ao mesmo tempo.
isso parece pequeno até você separar os estados.
o capital bloqueado já está exposto ao sistema de staking.
o capital elegível pode realmente entrar na sortição.
o capital selecionado recebe um papel concreto de consenso.
são três momentos diferentes.
as penalidades dividem ainda mais o quadro. a suspensão pode excluir um provisioner da sortição por epochs. o soft slashing pode travar parte do stake e reduzir seu peso. o hard slashing pode queimar o stake.
então, mesmo “ainda staked” não significa necessariamente “ainda com a mesma influência de consenso”.
isso torna a fronteira de epoch mais do que mera contabilidade.
ela faz parte da superfície de segurança do protocolo.
imagine um stake grande chegando tarde em uma epoch. o capital está comprometido, mas ele não pode remodelar imediatamente a seleção do comitê só porque a transação foi finalizada.
a Dusk torna a posse do stake imediata e a elegibilidade para o consenso, atrasada.
e isso mudou a pergunta para mim.
quando dizemos que uma rede PoS ganhou um novo stake, quer dizer que o capital foi bloqueado?
ou que o protocolo realmente permitiu que esse capital começasse a decidir blocos?
@Dusk #Dusk $DUSK $GPS $VELVET
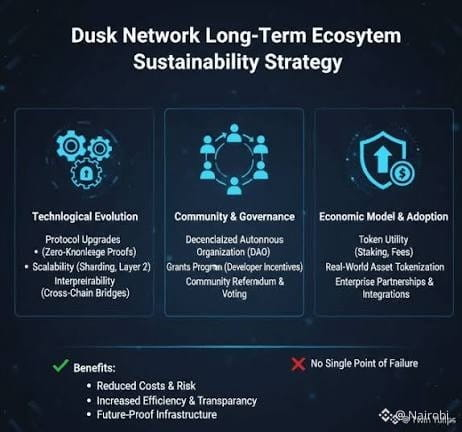
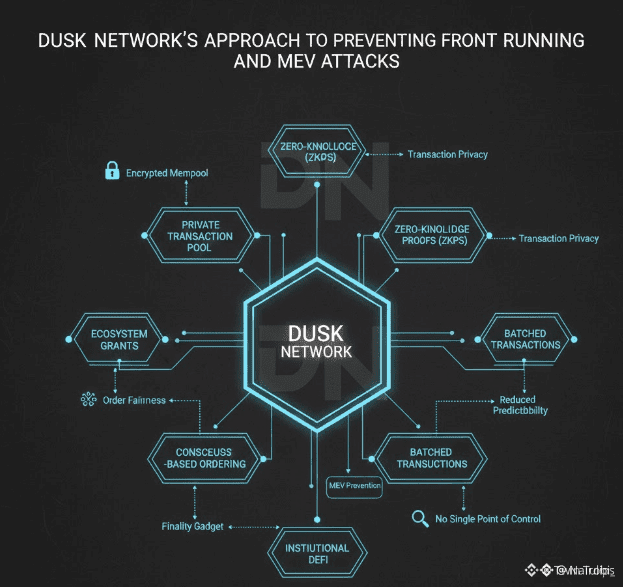
3
4
496
·
--
os detalhes do Fênix são fáceis de passar despercebidos:
as notas gastas permanecem na árvore de Merkle.
eu tratei essa árvore como um conjunto UTXO privado. uma vez que uma nota é gasta, eu assumia que ela sumiria.
a whitepaper diz o contrário.
quando uma nota do Fênix é gasta, o seu proprietário deriva um nullifier a partir da chave secreta da nota. a rede registra esse nullifier para que a nota não possa ser gasta novamente.
mas ela não aprende a qual nota o nullifier pertence.
então a nota permanece. a árvore continua crescendo.
isso cria uma distinção que eu não tinha considerado:
gravado não é o mesmo que gastável.
um Merkle root recente permite que a rede verifique que uma nota de entrada pertence à árvore. apenas a participação não significa que o valor ainda está ativo.
a resposta fica na lista de nullifiers.
e o Fênix mantém a ligação pública entre os dois escondida.
no Moonlight, Dusk mapeia uma conta para um saldo público.
o Fênix funciona de forma diferente. a rede verifica uma prova ZK de que as notas de entrada foram corretamente nulificadas e têm valor suficiente para novas notas, depósito e gás máximo, sem expor os valores.
assim, uma nota do Fênix pode permanecer registrada mesmo depois de sua utilidade econômica ter acabado.
a gravação sobrevive.
o direito de gastar não.
então há outra separação.
uma chave de visualização pode ser dada a uma parte confiável para escanear a rede e identificar transações endereçadas ao usuário. mas ainda assim ela não pode gastar essas notas, porque a chave secreta da nota exige a chave secreta completa do usuário.
então “pode ver meu estado privado” e “pode controlar meu estado privado” são permissões diferentes.
dois limites aparecem:
gravação / gastabilidade
visível / controlável
a situação-limite para a qual eu continuo voltando é uma aplicação reconstruindo o que um usuário tem agora.
a presença da nota não é suficiente.
ser capaz de reconhecê-la também não é suficiente.
você precisa de histórico, estado de nulificação e o material secreto correto.
o que me leva a pensar:
num ledger privado, “estado atual” é um objeto em si, ou a interseção de registros intencionalmente incompletos quando lidos sozinhos?
@Dusk_Foundation #dusk $DUSK $VELVET $APR
os detalhes do Fênix são fáceis de passar despercebidos:
as notas gastas permanecem na árvore de Merkle.
eu tratei essa árvore como um conjunto UTXO privado. uma vez que uma nota é gasta, eu assumia que ela sumiria.
a whitepaper diz o contrário.
quando uma nota do Fênix é gasta, o seu proprietário deriva um nullifier a partir da chave secreta da nota. a rede registra esse nullifier para que a nota não possa ser gasta novamente.
mas ela não aprende a qual nota o nullifier pertence.
então a nota permanece. a árvore continua crescendo.
isso cria uma distinção que eu não tinha considerado:
gravado não é o mesmo que gastável.
um Merkle root recente permite que a rede verifique que uma nota de entrada pertence à árvore. apenas a participação não significa que o valor ainda está ativo.
a resposta fica na lista de nullifiers.
e o Fênix mantém a ligação pública entre os dois escondida.
no Moonlight, Dusk mapeia uma conta para um saldo público.
o Fênix funciona de forma diferente. a rede verifica uma prova ZK de que as notas de entrada foram corretamente nulificadas e têm valor suficiente para novas notas, depósito e gás máximo, sem expor os valores.
assim, uma nota do Fênix pode permanecer registrada mesmo depois de sua utilidade econômica ter acabado.
a gravação sobrevive.
o direito de gastar não.
então há outra separação.
uma chave de visualização pode ser dada a uma parte confiável para escanear a rede e identificar transações endereçadas ao usuário. mas ainda assim ela não pode gastar essas notas, porque a chave secreta da nota exige a chave secreta completa do usuário.
então “pode ver meu estado privado” e “pode controlar meu estado privado” são permissões diferentes.
dois limites aparecem:
gravação / gastabilidade
visível / controlável
a situação-limite para a qual eu continuo voltando é uma aplicação reconstruindo o que um usuário tem agora.
a presença da nota não é suficiente.
ser capaz de reconhecê-la também não é suficiente.
você precisa de histórico, estado de nulificação e o material secreto correto.
o que me leva a pensar:
num ledger privado, “estado atual” é um objeto em si, ou a interseção de registros intencionalmente incompletos quando lidos sozinhos?
@Dusk #dusk $DUSK $VELVET $APR
as notas gastas permanecem na árvore de Merkle.
eu tratei essa árvore como um conjunto UTXO privado. uma vez que uma nota é gasta, eu assumia que ela sumiria.
a whitepaper diz o contrário.
quando uma nota do Fênix é gasta, o seu proprietário deriva um nullifier a partir da chave secreta da nota. a rede registra esse nullifier para que a nota não possa ser gasta novamente.
mas ela não aprende a qual nota o nullifier pertence.
então a nota permanece. a árvore continua crescendo.
isso cria uma distinção que eu não tinha considerado:
gravado não é o mesmo que gastável.
um Merkle root recente permite que a rede verifique que uma nota de entrada pertence à árvore. apenas a participação não significa que o valor ainda está ativo.
a resposta fica na lista de nullifiers.
e o Fênix mantém a ligação pública entre os dois escondida.
no Moonlight, Dusk mapeia uma conta para um saldo público.
o Fênix funciona de forma diferente. a rede verifica uma prova ZK de que as notas de entrada foram corretamente nulificadas e têm valor suficiente para novas notas, depósito e gás máximo, sem expor os valores.
assim, uma nota do Fênix pode permanecer registrada mesmo depois de sua utilidade econômica ter acabado.
a gravação sobrevive.
o direito de gastar não.
então há outra separação.
uma chave de visualização pode ser dada a uma parte confiável para escanear a rede e identificar transações endereçadas ao usuário. mas ainda assim ela não pode gastar essas notas, porque a chave secreta da nota exige a chave secreta completa do usuário.
então “pode ver meu estado privado” e “pode controlar meu estado privado” são permissões diferentes.
dois limites aparecem:
gravação / gastabilidade
visível / controlável
a situação-limite para a qual eu continuo voltando é uma aplicação reconstruindo o que um usuário tem agora.
a presença da nota não é suficiente.
ser capaz de reconhecê-la também não é suficiente.
você precisa de histórico, estado de nulificação e o material secreto correto.
o que me leva a pensar:
num ledger privado, “estado atual” é um objeto em si, ou a interseção de registros intencionalmente incompletos quando lidos sozinhos?
@Dusk #dusk $DUSK $VELVET $APR
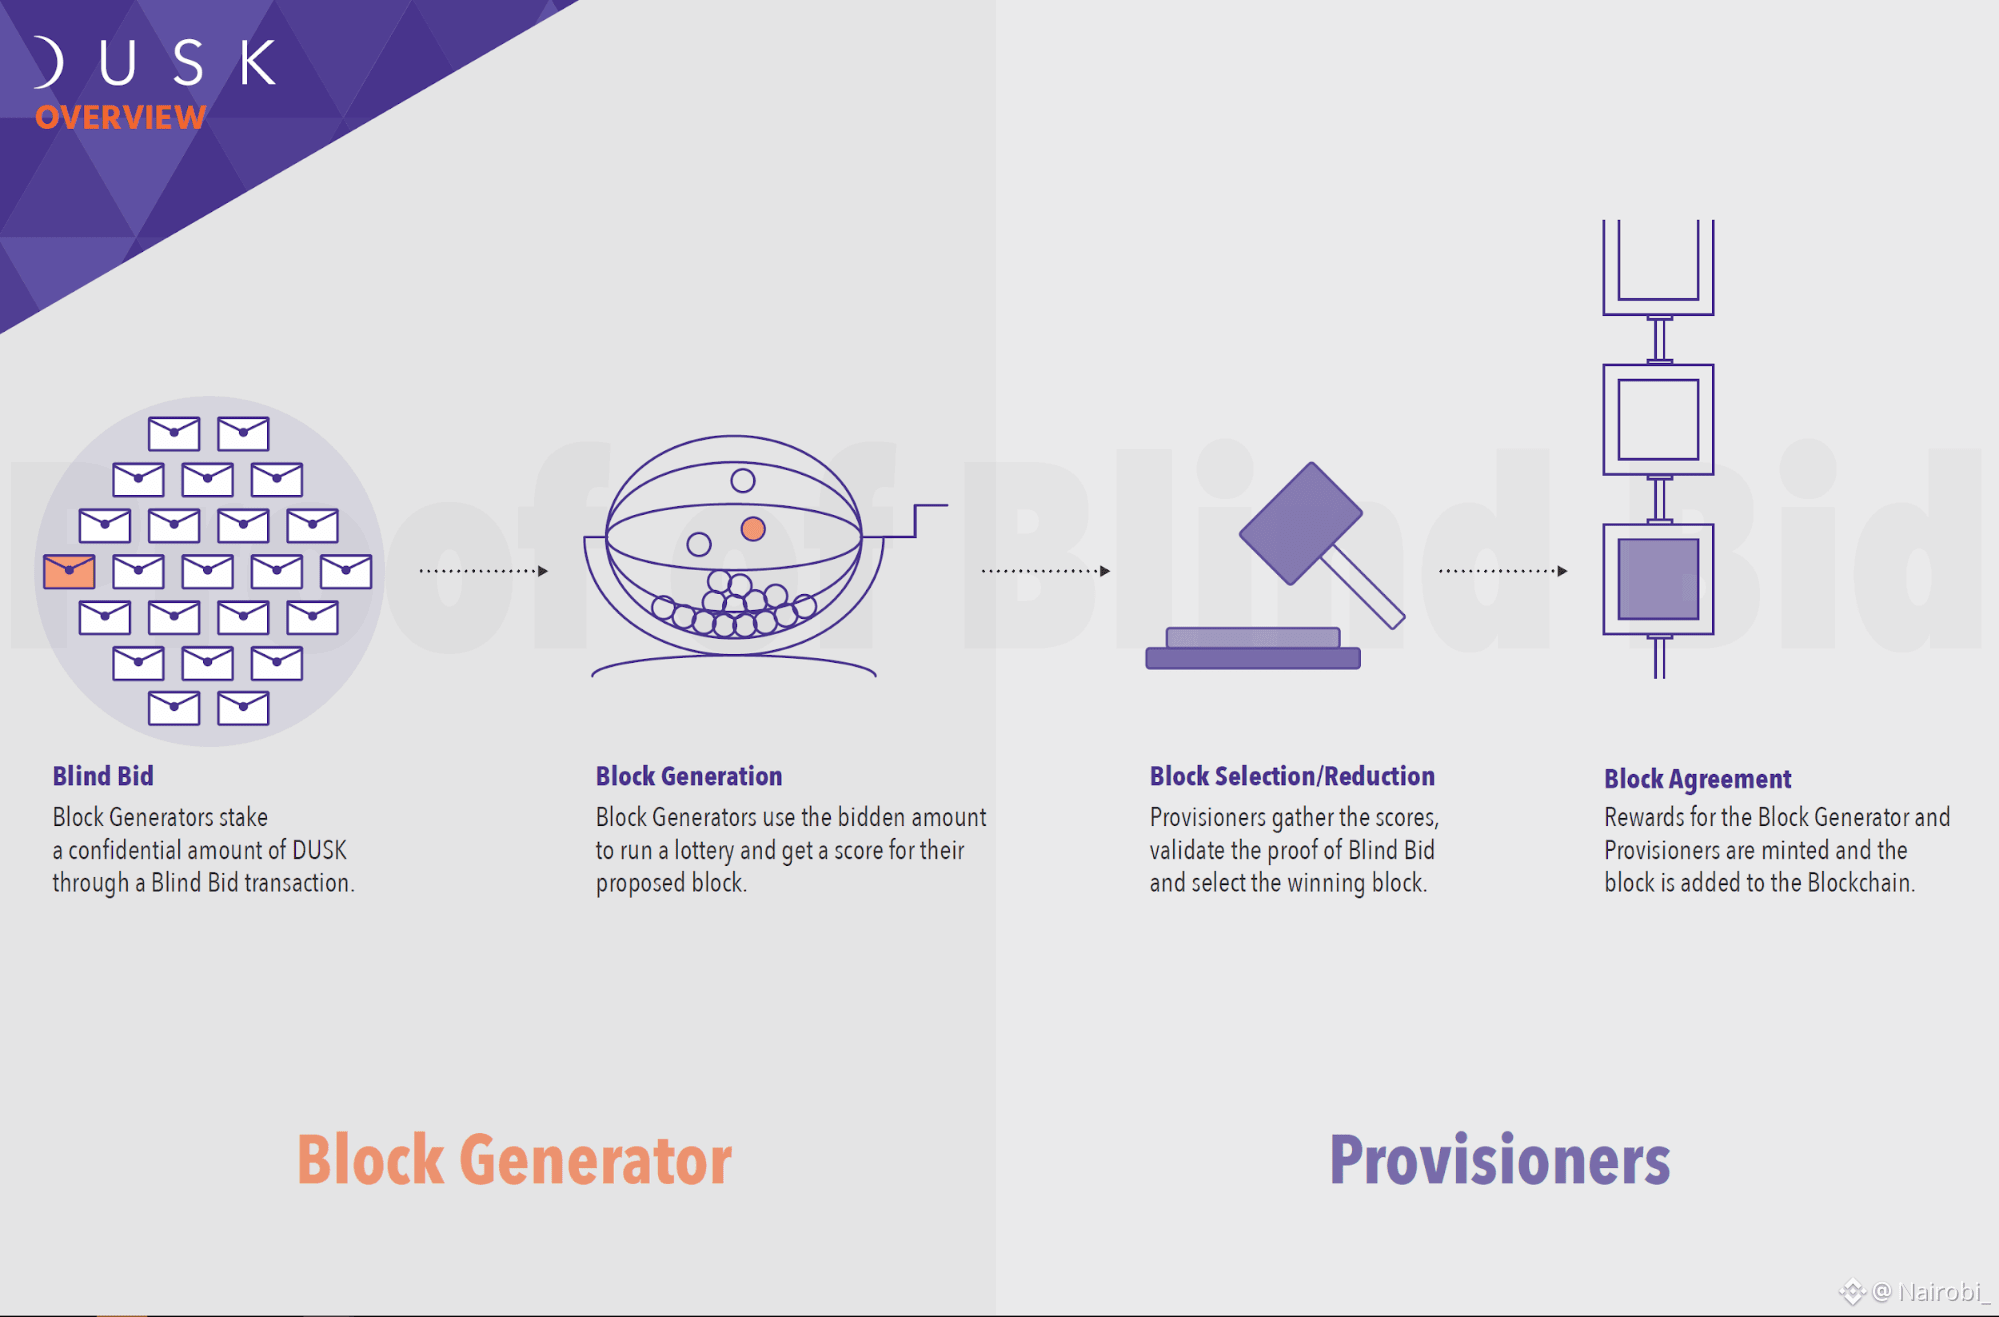
1
3
159
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
CanBTCReboundAfterFallingBelow60K?
172,403 visualizações
764 a discutir
Notícias sobre Bitcoin | Bitcoin cai abaixo de US$ 60.000 pela primeira vez desde julho, enquanto IBIT registra saída recorde de US$ 541 milhões
Binance News
·43 gostos
·78.6k visualizações
GlobalStocksFaceLongestLosingStreakSince2023
68,055 visualizações
652 a discutir
AnthropicPlungesTowardIPOPriceonDay2
28,313 visualizações
296 a discutir