

Kane Crypto
1.3k Publicações
Kane Crypto
Denunciar
Bloquear Utilizador
Chỉ yêu mình $TAO
X: @kane_tdt
Aberto ao trading
Trader de Alta Frequência
5 ano(s)
6.1K+ A seguir
3.5K+ Seguidores
2.3K+ Gostaram
Publicações
Portfólio
Tudo
Cotações
Vídeos
·
--
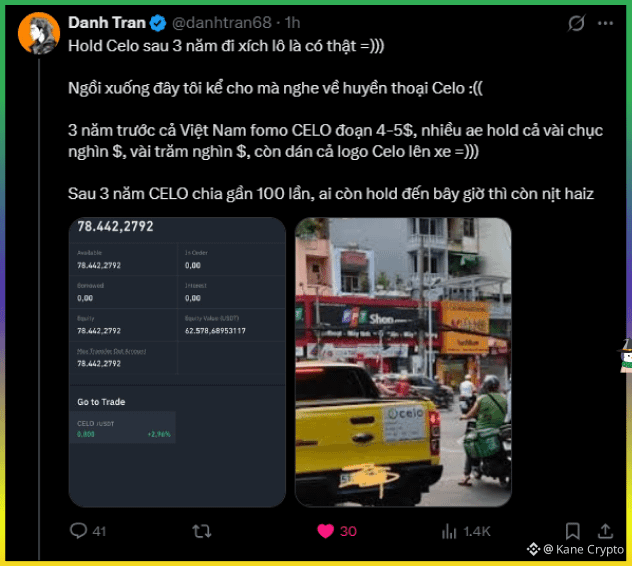
Antigamente eu perdi 500$ por causa desse Celo
500$ foi realmente valioso porque na época eu ainda era estudante
Dava aulas particulares, uma noite ganhava 120k
Triste
Antigamente eu perdi 500$ por causa desse Celo
500$ foi realmente valioso porque na época eu ainda era estudante
Dava aulas particulares, uma noite ganhava 120k
Triste
500$ foi realmente valioso porque na época eu ainda era estudante
Dava aulas particulares, uma noite ganhava 120k
Triste
1
4
901
·
--
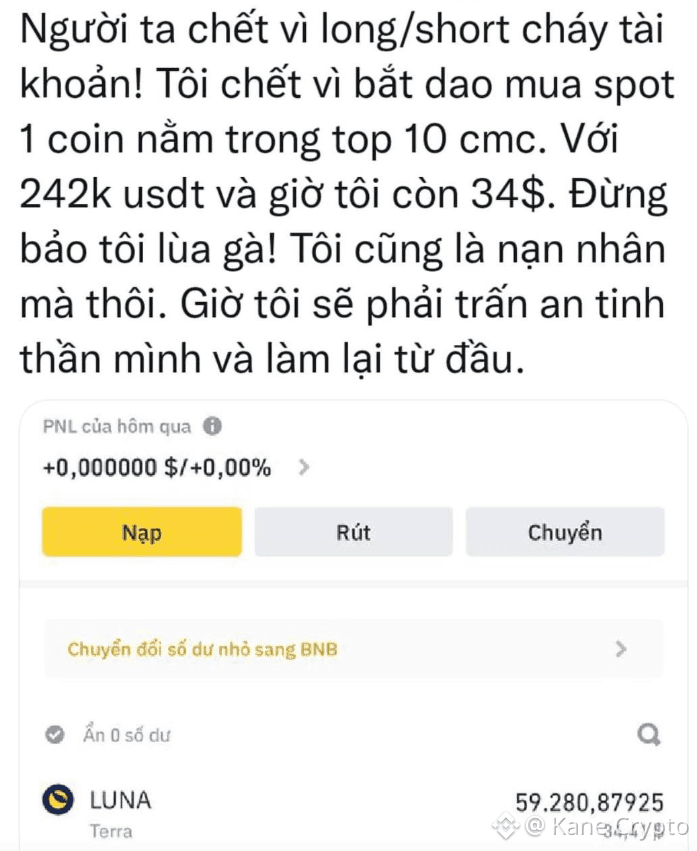
Lenda LUNA đình đám 1 thời
Từ 242k usdt giờ chỉ còn 34 usdt
downtrend lần trước chưa có con nào như thế cả
không biết năm nay có không nữa đây
Lenda LUNA đình đám 1 thời
Từ 242k usdt giờ chỉ còn 34 usdt
downtrend lần trước chưa có con nào như thế cả
không biết năm nay có không nữa đây
Từ 242k usdt giờ chỉ còn 34 usdt
downtrend lần trước chưa có con nào như thế cả
không biết năm nay có không nữa đây
2
349
·
--
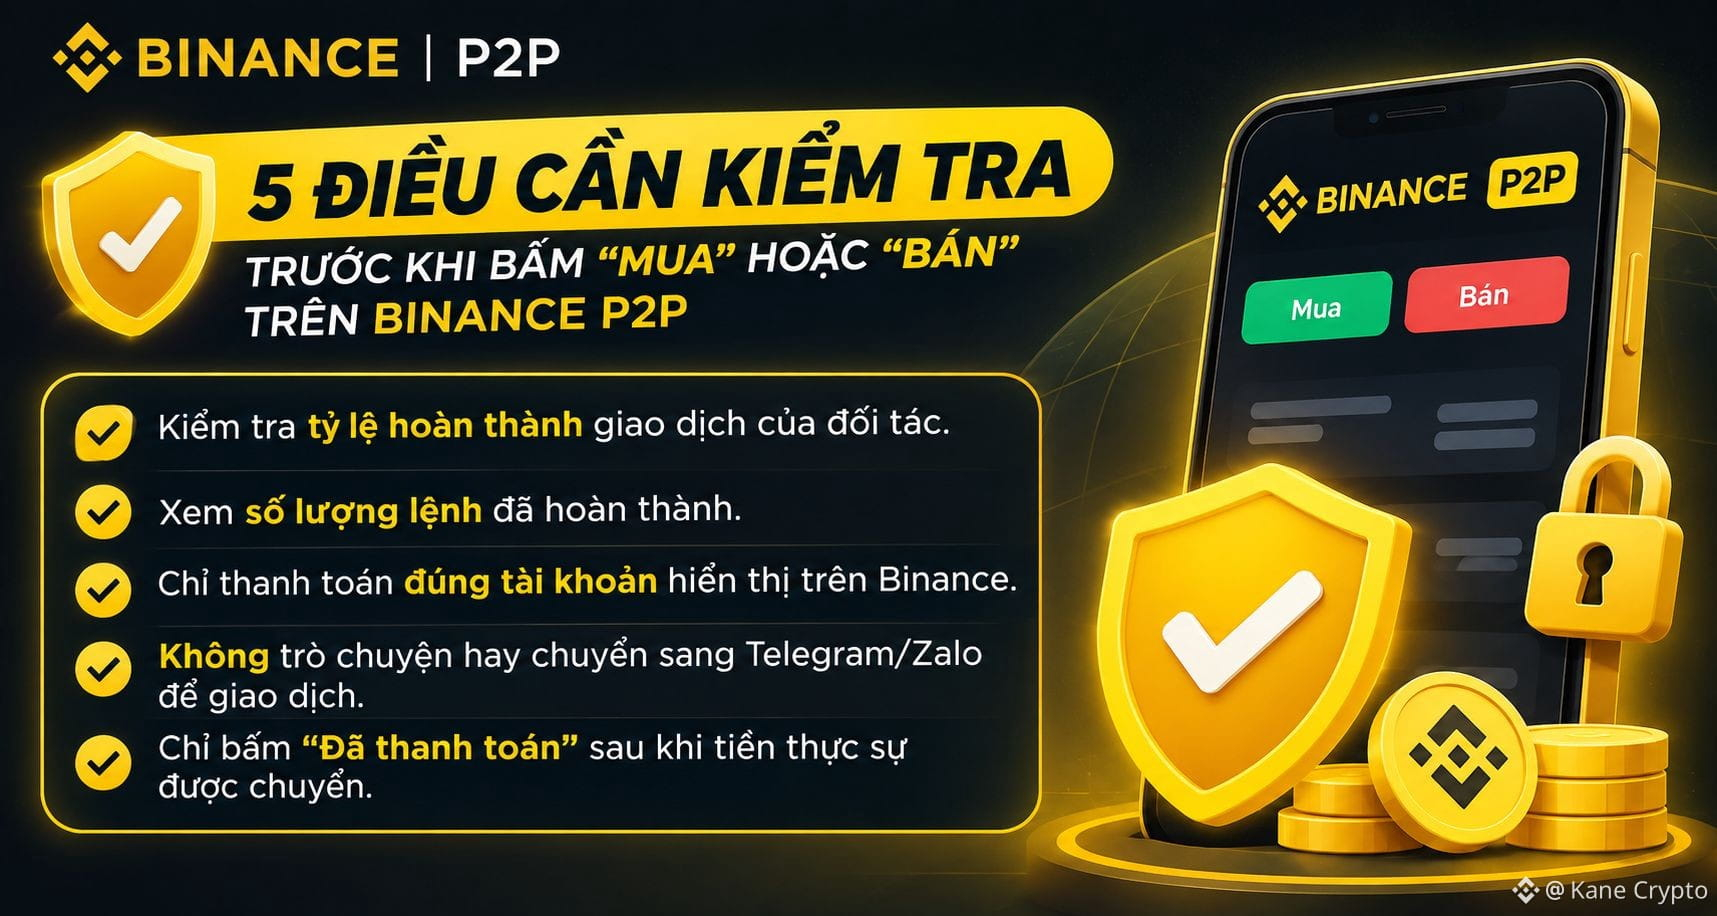
Antes de clicar em "Comprar" ou "Vender" na Binance P2P, eu sempre verifico estas 5 coisas:
✅ Verifico a taxa de conclusão das transações do parceiro.
✅ Ver o número de ordens concluídas.
✅ Pagar apenas para a conta exibida na Binance.
✅ Não conversar nem ir para o Telegram/Zalo para fazer a transação.
✅ Clicar em "Pagamento feito" apenas depois que o dinheiro realmente foi transferido.
Estes 5 passos podem ser simples, mas ajudam vocês a reduzir muitos riscos ao negociar. Salvem isso nhé.
@Binance_Vietnam
#BinanceP2PAnToan #BinanceP2P #BNB
Antes de clicar em "Comprar" ou "Vender" na Binance P2P, eu sempre verifico estas 5 coisas:
✅ Verifico a taxa de conclusão das transações do parceiro.
✅ Ver o número de ordens concluídas.
✅ Pagar apenas para a conta exibida na Binance.
✅ Não conversar nem ir para o Telegram/Zalo para fazer a transação.
✅ Clicar em "Pagamento feito" apenas depois que o dinheiro realmente foi transferido.
Estes 5 passos podem ser simples, mas ajudam vocês a reduzir muitos riscos ao negociar. Salvem isso nhé.
@Binance Vietnam
#BinanceP2PAnToan #BinanceP2P #BNB
1
213
·
--
ONDO é 1 dos poucos Altcoins em que eu confio muito
Recentemente, o Idol Ryker compartilhou o plano do ONDO
Gente, podem conferir aí :))
DYOR
ONDO é 1 dos poucos Altcoins em que eu confio muito
Recentemente, o Idol Ryker compartilhou o plano do ONDO
Gente, podem conferir aí :))
DYOR
Recentemente, o Idol Ryker compartilhou o plano do ONDO
Gente, podem conferir aí :))
DYOR
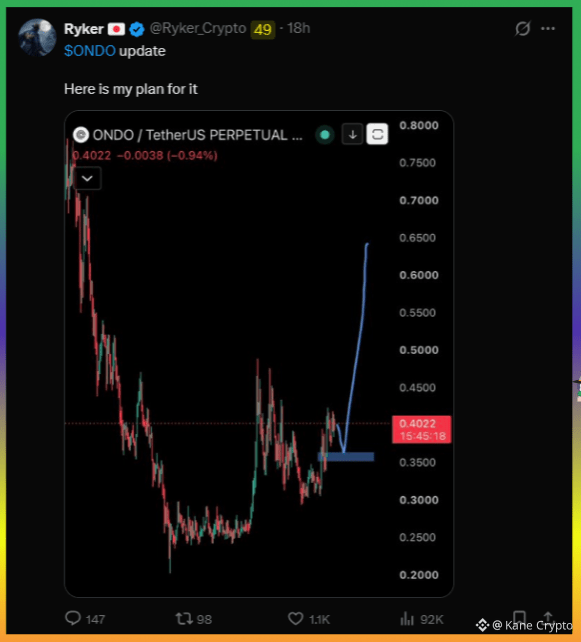
1
1
322
·
--
Este é um amigo meu
mais de boa do que $6k
trabalha no escritório, ganha uns trocados e todo o dinheiro que recebe vai para doar e ajudar na sala, aguenta
Este é um amigo meu
mais de boa do que $6k
trabalha no escritório, ganha uns trocados e todo o dinheiro que recebe vai para doar e ajudar na sala, aguenta
mais de boa do que $6k
trabalha no escritório, ganha uns trocados e todo o dinheiro que recebe vai para doar e ajudar na sala, aguenta
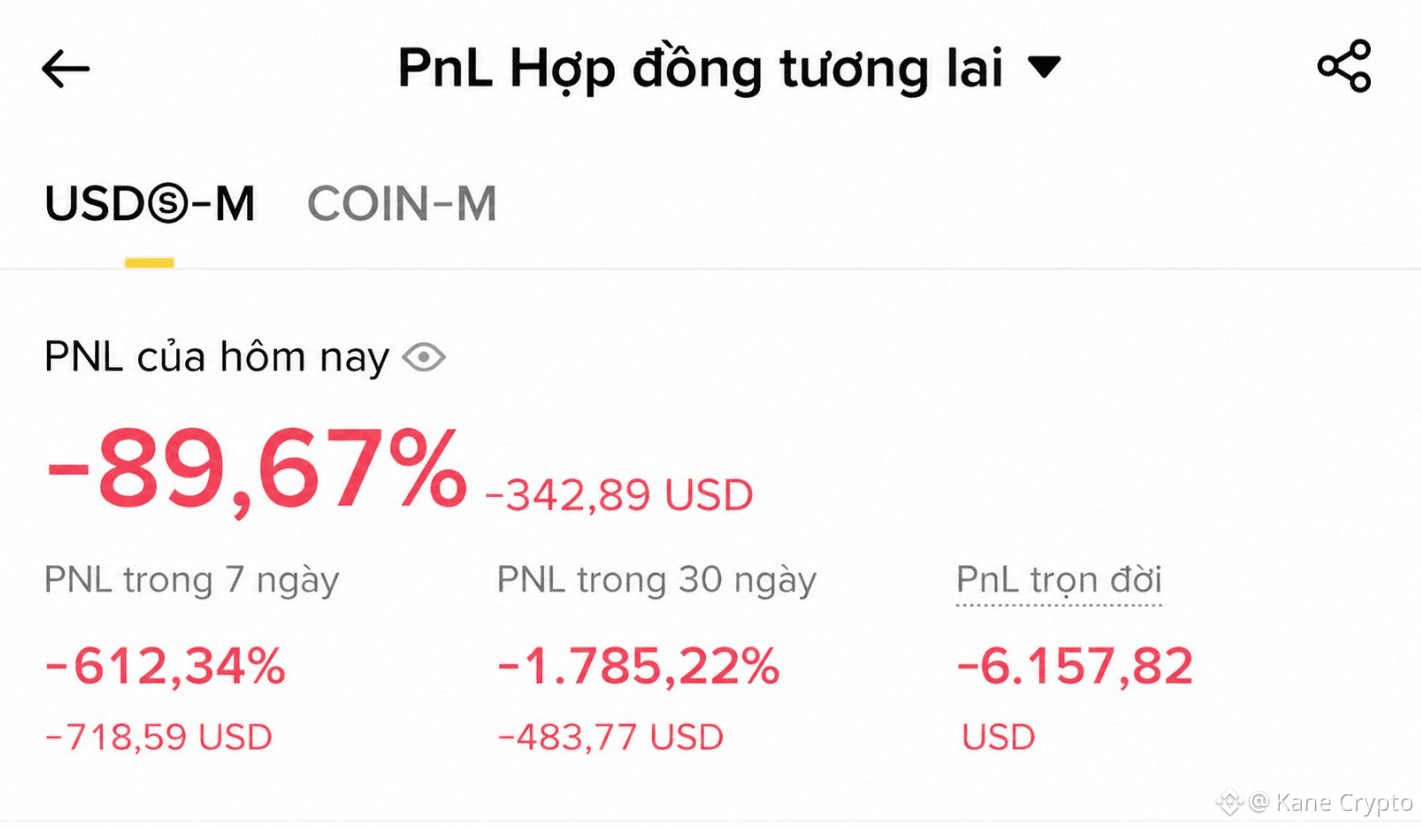
1
317
·
--
Cada mês, reserve 10% da renda para acumular ETH
Tá ok, pessoal?
Dia em que o ETH chega a 10k e o imperador volta para casa
E eu também não quero mais trabalhar como empregado, kk
$ETH
{future}(ETHUSDT)
Cada mês, reserve 10% da renda para acumular ETH
Tá ok, pessoal?
Dia em que o ETH chega a 10k e o imperador volta para casa
E eu também não quero mais trabalhar como empregado, kk
$ETH
Tá ok, pessoal?
Dia em que o ETH chega a 10k e o imperador volta para casa
E eu também não quero mais trabalhar como empregado, kk
$ETH
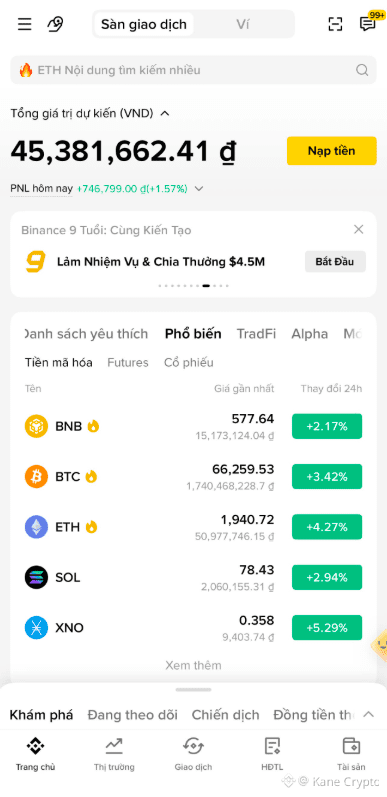
1
5
686
·
--
O meu amigo faz trade assim, tem classe não, pessoal :))
Em junho ele não conseguiu ganhar nenhuma ordem o mês inteiro, haha
Pessoal, fazer flex com ordens verdes era coisa do passado, haha
O meu amigo faz trade assim, tem classe não, pessoal :))
Em junho ele não conseguiu ganhar nenhuma ordem o mês inteiro, haha
Pessoal, fazer flex com ordens verdes era coisa do passado, haha
Em junho ele não conseguiu ganhar nenhuma ordem o mês inteiro, haha
Pessoal, fazer flex com ordens verdes era coisa do passado, haha
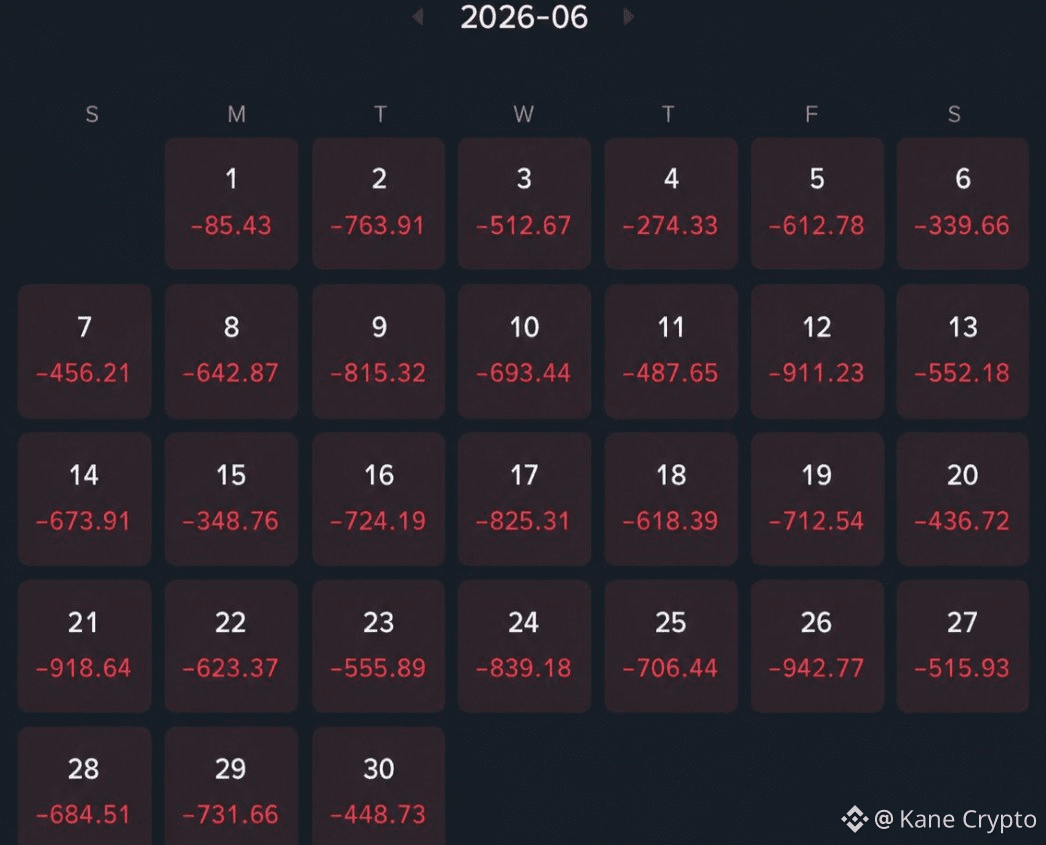
2
2
279
·
--
2
2
274
·
--
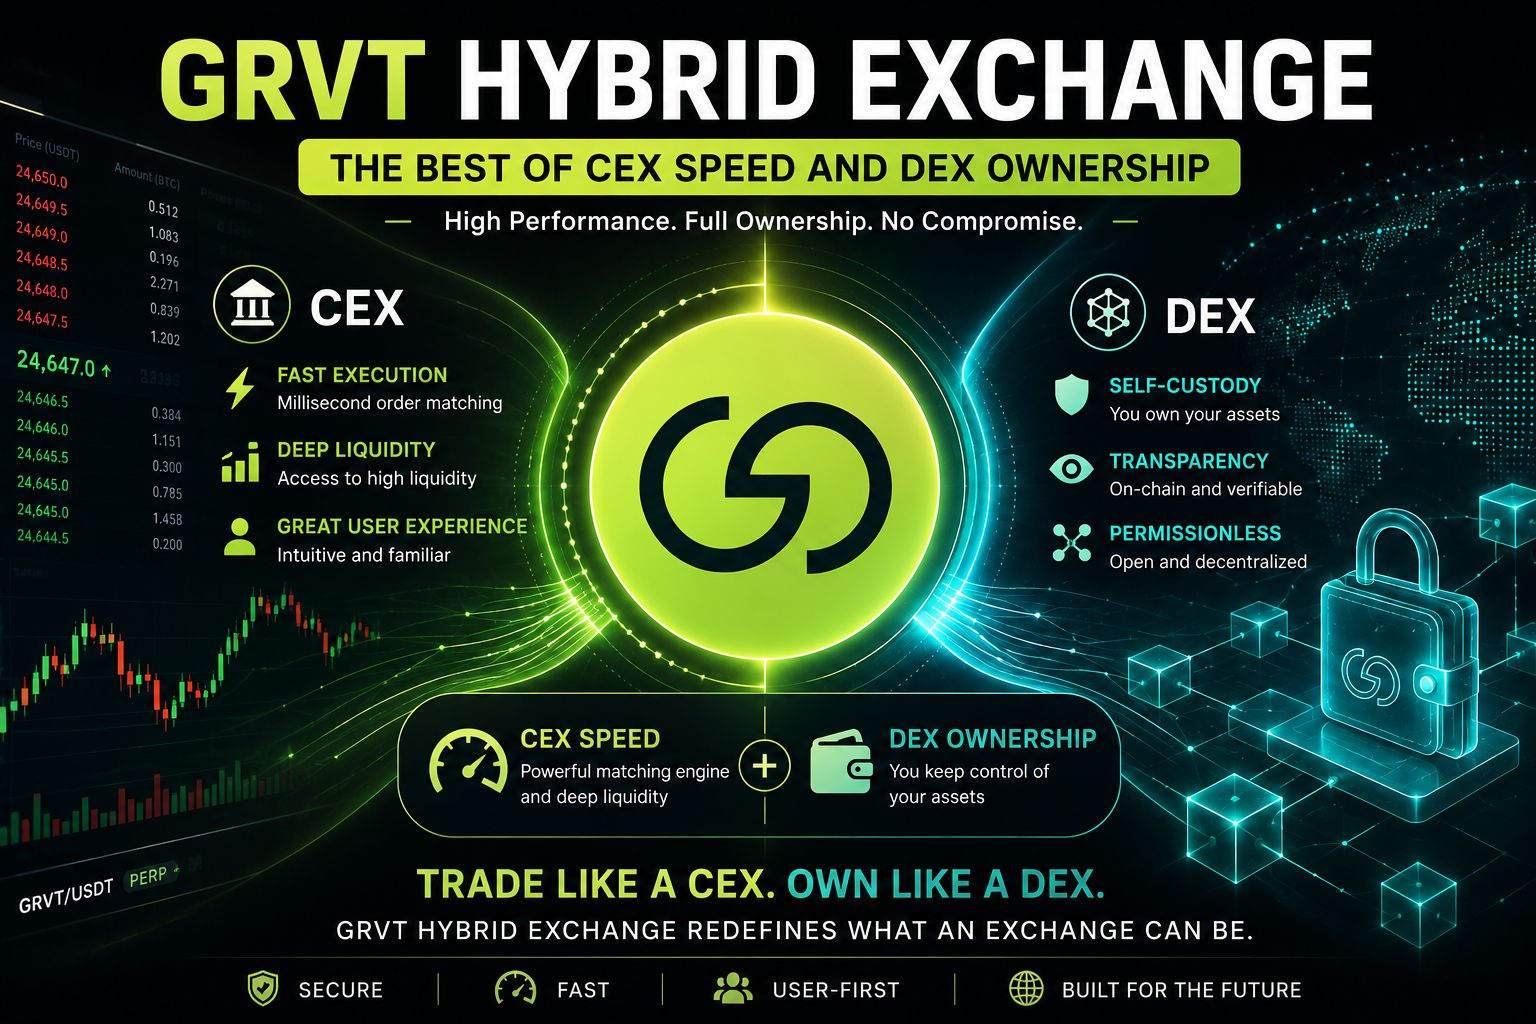
Há um detalhe no design do @grvt_io que é fácil de ignorar: em vez de tentar substituir o CEX ou o DEX, o projeto construiu um modelo de Hybrid Exchange para combinar os dois.
À primeira vista, parece apenas uma forma de rotular o produto. Mas o que realmente importa não é o fato de a GRVT se autointitular "híbrida", e sim por que eles escolheram essa direção de design.
O CEX se tornou popular graças à capacidade de executar ordens rapidamente, oferecer alta liquidez e proporcionar uma experiência de negociação suave. Em troca, os usuários precisam enviar seus ativos para a exchange e confiar no custodiante.
O DEX permite que os usuários mantenham sempre a propriedade dos próprios ativos. No entanto, a experiência de negociação geralmente é menos contínua, a liquidez pode se fragmentar e a performance pode ser mais difícil de alcançar do que em exchanges centralizadas.
O modelo de Hybrid Exchange da GRVT aparentemente não tenta provar que CEX ou DEX são melhores. Em vez disso, o projeto parte de outra suposição: velocidade de negociação e propriedade dos ativos não necessariamente precisam ser duas coisas que obrigatoriamente se sacrificam.
Claro, essa escolha também traz trade-offs. Ao combinar a experiência do CEX com o mecanismo de autocustódia do DEX, o protocolo precisa harmonizar dois modelos construídos sobre premissas muito diferentes, o que torna o design mais complexo.
O que me chamou a atenção depois de pesquisar a GRVT não foi o slogan "juntar CEX e DEX", e sim a maneira como o projeto enxerga o problema.
Em vez de aceitar que os usuários precisam escolher entre conveniência e propriedade dos ativos, a GRVT vê isso como uma limitação que vale a pena redesenhar. Se esse modelo terá sucesso ou não ainda depende da implementação, mas a própria decisão de design já oferece uma perspectiva bastante interessante.
#grvt
1
179
·
--

Artigo
Newton está resolvendo o problema de “frenagem de emergência” da blockchain?Na época em que eu aprendi a dirigir, meu professor dizia essa frase, que é muito memorável:
“Frenar de emergência não é algo de que se orgulhar; é um sinal de que eu reagi tarde.”
Dirigir bem é dirigir de um jeito que você nunca precise pisar no freio.
Olhe à distância, antecipe, reduza a velocidade aos poucos; quem vai atrás nem sequer sabe que o carro acabou de desviar de uma situação perigosa.
A conformidade em cripto é exatamente igual.
A transação já estava em andamento quando só então descobrimos o problema; só depois fizemos a frenagem: bloquear a conta, reembolsar, investigar.
Newton está resolvendo o problema de “frenagem de emergência” da blockchain?
Na época em que eu aprendi a dirigir, meu professor dizia essa frase, que é muito memorável:
“Frenar de emergência não é algo de que se orgulhar; é um sinal de que eu reagi tarde.”
Dirigir bem é dirigir de um jeito que você nunca precise pisar no freio.
Olhe à distância, antecipe, reduza a velocidade aos poucos; quem vai atrás nem sequer sabe que o carro acabou de desviar de uma situação perigosa.
A conformidade em cripto é exatamente igual.
A transação já estava em andamento quando só então descobrimos o problema; só depois fizemos a frenagem: bloquear a conta, reembolsar, investigar.
3
4
190
·
--
Há duas maneiras de manter um rio limpo.
Uma é deixar o lixo descer e, no fim do rio, recolher.
A outra é colocar uma rede na cabeceira; antes mesmo de o lixo conseguir fluir, ele já é bloqueado.
Cripto também é assim, mas está seguindo o primeiro caminho.
As transações vão primeiro; hack ou lavagem de dinheiro vêm depois.
@NewtonProtocol também escolheu o caminho inverso.
Não espera a transação terminar para só então verificar.
Em vez disso, sempre pergunta antes:
"Este comando tem permissão para ser executado?"
Na minha visão, este é o ponto mais valioso de Newton.
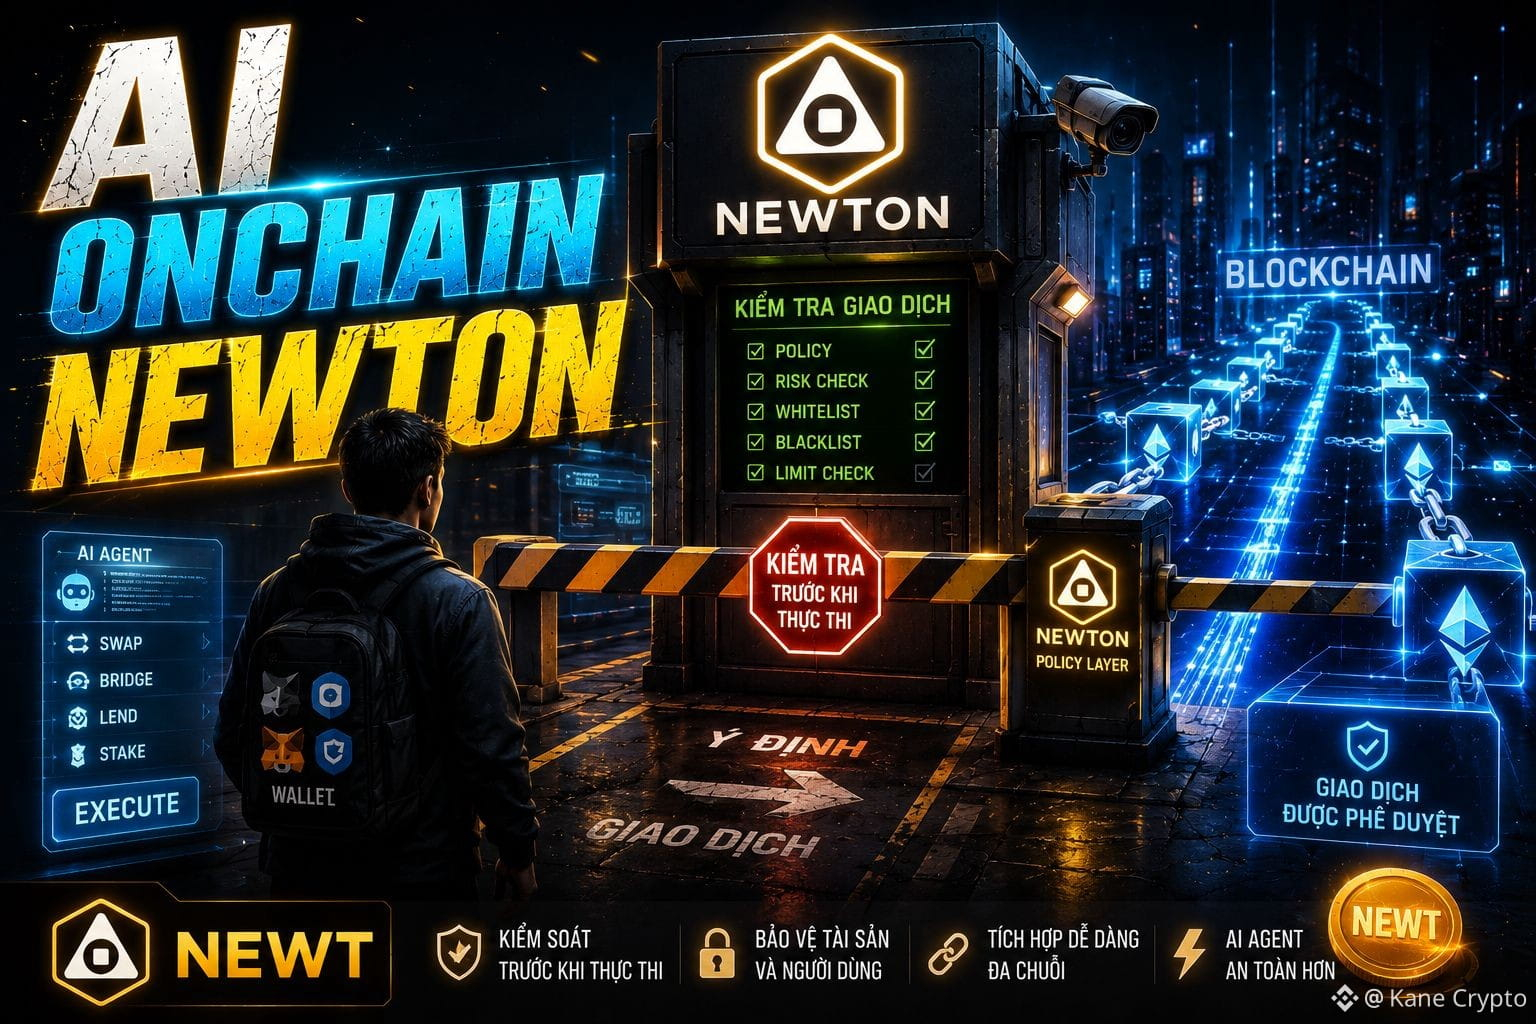
Newton é como um portão entre o usuário e o blockchain.
Quer transferir dinheiro?
Quer fazer swap?
Quer atravessar o portão?
Tudo bem.
Mas tem que checar antes:
Se não violar, pode passar.
Se violar, para imediatamente.
Assim você não precisa ficar sentado "apagando incêndio" depois.
Uma coisa que achei bem interessante é...
Nos últimos anos, o cripto vive focado em corrigir erros de smart contract.
Enquanto muitos casos em que há perda de dinheiro não são por código defeituoso.
E sim por...
A pessoa estava certa, o código estava certo, mas a decisão foi errada.
Newton não conserta o blockchain.
Eles adicionam uma camada de "permitido ou não permitido" antes do blockchain trabalhar.
Parece pequeno, mas acho que esta é a coisa mais necessária.
Ainda assim, há um problema.
Quanto mais fácil criar uma policy, maior o risco de ela ser abusada.
Hoje bloqueiam hackers.
Amanhã bloqueiam mais usuários em um país A.
No dia seguinte, adicionam dezenas de outras condições.
Até chegar a esse ponto, o blockchain ainda estará descentralizado...
Mas o poder estará concentrado em um "portão".
Na minha opinião, a pergunta importante não é o quão rápido o Newton filtra.
Mas sim:
Quem é a pessoa que escreve a policy?
Quem tem poder para alterá-la?
E se a policy estiver errada, quem responde por isso?
Ainda gosto bastante do rumo que a Newton tomou.
Eles querem se tornar a camada de autorização que qualquer chain possa usar.
#Newt $NEWT $M $TLM
1
1
329
·
--
Artigo
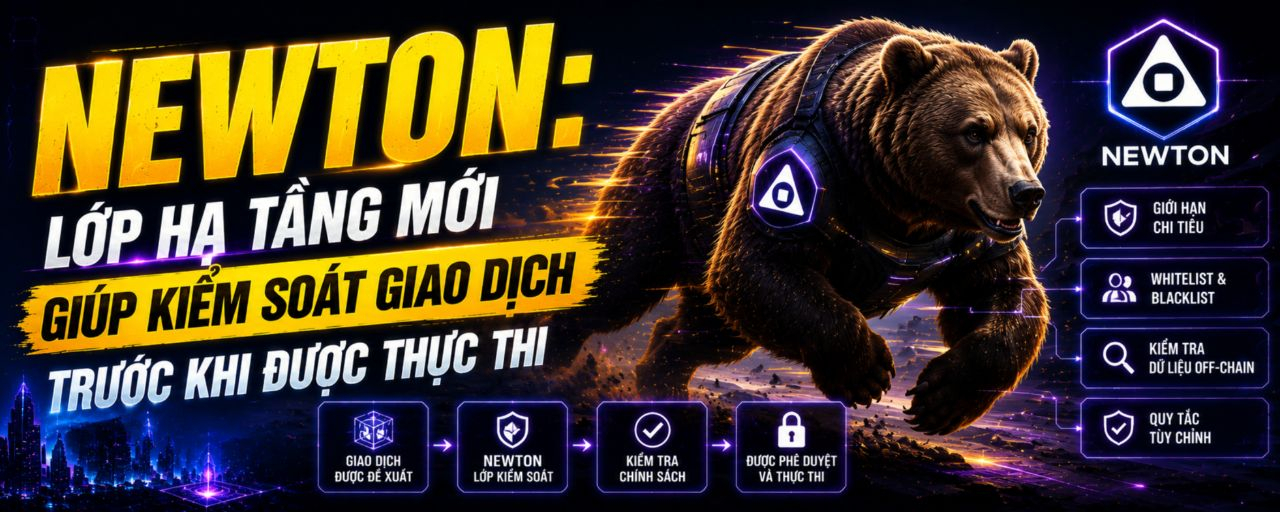
Newton: Nova camada de infraestrutura para controlar transações antes de serem executadasNo contexto em que agentes de IA estão sendo cada vez mais aplicados na blockchain, a Newton está se aproximando por um caminho bastante diferente. Em vez de se concentrar em construir modelos de IA mais inteligentes ou desenvolver uma blockchain nova, o projeto busca criar uma camada de infraestrutura para controlar transações antes que elas sejam executadas.
Um ponto digno de nota é que a Newton não exige que os desenvolvedores migrem para outra blockchain ou reescrevam as aplicações existentes. O projeto apenas adiciona uma camada de verificação imediatamente antes da execução da transação.
Newton: Nova camada de infraestrutura para controlar transações antes de serem executadas
No contexto em que agentes de IA estão sendo cada vez mais aplicados na blockchain, a Newton está se aproximando por um caminho bastante diferente. Em vez de se concentrar em construir modelos de IA mais inteligentes ou desenvolver uma blockchain nova, o projeto busca criar uma camada de infraestrutura para controlar transações antes que elas sejam executadas.
Um ponto digno de nota é que a Newton não exige que os desenvolvedores migrem para outra blockchain ou reescrevam as aplicações existentes. O projeto apenas adiciona uma camada de verificação imediatamente antes da execução da transação.
Um ponto digno de nota é que a Newton não exige que os desenvolvedores migrem para outra blockchain ou reescrevam as aplicações existentes. O projeto apenas adiciona uma camada de verificação imediatamente antes da execução da transação.
1
427
·
--
Ê, ae, tô acompanhando o Newton Protocol há um tempo também. Quanto mais eu leio, mais vejo gente entendendo errado esse projeto.
Muita gente acha que o Newton é apenas um projeto de IA.
Mas, na minha visão, o que eles estão construindo não é IA — é uma camada de controle antes de a IA ter permissão de executar transações.
Esse é o ponto que realmente chama atenção.
O blockchain só garante que a transação seja executada corretamente.
Ele não se importa se a IA decide certo ou errado.
Se a IA ler dados errados e fizer um swap na hora errada, a chain ainda assim processa normalmente.
O Newton quer preencher essa lacuna.
Em vez de deixar a IA tomar decisões sozinha, todas as transações precisam passar por uma camada de policy:
verificar limite de gastos, whitelist, dados off-chain... só com as condições satisfeitas é que a execução acontece.
O ponto que eu mais gosto é que o Newton não deposita confiança em que a IA vai ficar cada vez mais inteligente.
Eles partem do pressuposto de que a IA sempre pode errar — então adicionam um “freio” antes de o dinheiro ser movido.
Mas também existe uma pergunta que vale a pena pensar.
A policy também é criada por humanos.
Se o mercado mudar e a policy não for atualizada a tempo, ela pode virar um ponto fraco do sistema.
Na minha opinião, o Newton não está construindo apenas infraestrutura para agentes de IA — está construindo uma camada de autorização para a IA na blockchain.
Se agentes de IA virarem tendência nos próximos anos, isso pode ser uma peça bem importante.
E aí, ae, o que vocês acham?
A IA deve ter liberdade total para negociar, ou sempre precisa de uma camada de “freio” como o Newton no meio? 👇
@NewtonProtocol #Newt $NEWT $NFP $BNB
1
1
262
·
--

Artigo
Newton está resolvendo o maior problema do agente de IA?Ei, pessoal,
Quanto mais eu leio sobre um agente de IA on-chain, mais eu sinto que é uma história bem contraintuitiva.
O maior problema às vezes pode não ser se a IA tem inteligência suficiente.
Mas é que...
Quem tem o direito de apertar esse botão?
Imagina só.
Uma IA é encarregada de administrar a tua carteira.
Ela lê a proposta sozinha, caça lucro, balanceia a carteira, faz ponte de ativos, gira o stable para ganhar juros.
Parece bem legal.
Mas e se um dia ela decidir errado e fizer você perder dinheiro...
Newton está resolvendo o maior problema do agente de IA?
Ei, pessoal,
Quanto mais eu leio sobre um agente de IA on-chain, mais eu sinto que é uma história bem contraintuitiva.
O maior problema às vezes pode não ser se a IA tem inteligência suficiente.
Mas é que...
Quem tem o direito de apertar esse botão?
Imagina só.
Uma IA é encarregada de administrar a tua carteira.
Ela lê a proposta sozinha, caça lucro, balanceia a carteira, faz ponte de ativos, gira o stable para ganhar juros.
Parece bem legal.
Mas e se um dia ela decidir errado e fizer você perder dinheiro...
5
1
242
·
--
Ê ae,
Ontem fui para futures com 124 USD margin, đòn bẩy x10.
Lệnh âm 36 USD, funding fee nhấp nháy liên tục.
Nhưng nghĩ lại, thứ khiến tao khó chịu nhất lại không phải chuyện sắp bị thanh lý.
Mà là... memory.
Trade sai thì đóng lệnh được.
Approve nhầm thì revoke.
Đi nhầm route, mất vài USD tiền gas hay ăn slippage thì ít nhất còn biết mình sai ở đâu.
Còn memory sai thì khác.
Nó không hỏng ngay lập tức, mà âm thầm đi qua cả chuỗi trích xuất → lưu trữ → truy xuất → suy luận, rồi AI đưa ra một kết luận nghe rất hợp lý.
Chỉ tiếc là... nó đang dựa trên phiên bản cũ của mày.
Điều khiến tao suy nghĩ nhất là:
Nguy hiểm không nằm ở dữ liệu sai.
Mà nằm ở dữ liệu từng đúng, nhưng giờ đã hết hạn.
Ví dụ, ngày trước mày quản 14 ví, làm MM, trade liên tục.
Giờ nghỉ nửa năm rồi.
Nhưng AI vẫn xem mày là một active trader.
TEE chỉ chứng minh được dữ liệu đó từng tồn tại.
Nó không chứng minh được dữ liệu đó vẫn còn đúng.
Crypto dạy tao một bài học:
Một sự thật đã hết hạn nhưng vẫn được tin tưởng đôi khi còn nguy hiểm hơn một lời nói sai ngay từ đầu.
Nếu không có yếu tố thời gian, semantic search chỉ đang đào lại quá khứ.
Nếu user không thể cập nhật memory, dữ liệu cũ rất dễ biến thành "sự thật đã được xác minh".
Đến lúc đó, quên không còn là phản xạ tự nhiên nữa.
Nó sẽ trở thành... một thao tác.
@NewtonProtocol đang xây AI agent on-chain, mà memory gần như là linh hồn của agent.
Nếu không giải được bài toán "temporal relevance", AI sẽ hành động dựa trên phiên bản cũ của mày, chứ không phải con người ở hiện tại.
#Newt $NEWT $NFP $BTC
2
1
306
·
--

Artigo
Newton: A camada de segurança esquecida, mas que pode ser a mais importanteEi, pessoal do cripto, vamos falar um pouco sobre uma parte bem “silenciosa” do security stack da Newton.
Quando se fala em segurança da Newton, as pessoas geralmente mencionam muito a Chainalysis ou a Hexagate por sua capacidade de detectar riscos em tempo real, barrando transações anormais quase imediatamente.
Mas existe um nome que recebe menos atenção: Octane.
Na minha opinião, ignorar o Octane é um pouco faltar visão.
Na verdade, ele resolve um problema completamente diferente.
Newton: A camada de segurança esquecida, mas que pode ser a mais importante
Ei, pessoal do cripto, vamos falar um pouco sobre uma parte bem “silenciosa” do security stack da Newton.
Quando se fala em segurança da Newton, as pessoas geralmente mencionam muito a Chainalysis ou a Hexagate por sua capacidade de detectar riscos em tempo real, barrando transações anormais quase imediatamente.
Mas existe um nome que recebe menos atenção: Octane.
Na minha opinião, ignorar o Octane é um pouco faltar visão.
Na verdade, ele resolve um problema completamente diferente.
1
1
95
·
--
Ê ae, conta/escuta sobre o @NewtonProtocol c da Magic Labs aí.
Muita gente diz: “A Magic sempre fez carteiras; agora pular para compliance com certeza é pra seguir a tendência”.
Faz sentido também, porque o cripto não falta time rodando narrative.
Mas se você aprofunda, é diferente.
A Magic faz carteiras embarcadas desde 2018, hoje tem mais de 57 milhões de carteiras, 200.000+ devs integrados e volume de stablecoin acima de 10 bilhões de USD. Forbes, Polymarket, Helium — tudo usando. Isso são usuários reais, não números pra contar história.
Newton não é um produto “secundário”. Ele é uma etapa de expansão do gerenciamento de conta → gerenciamento de transações.
A ideia é: antes da transação rodar, o sistema verifica regras como KYC, AML, limites de transação e até usa dados off-chain + AI. Essa é a parte que os smart contracts tradicionais fazem mal.
A tecnologia que eles usam é TEE + ZK para apoiar a conformidade e, ao mesmo tempo, manter a privacidade.
Um ponto importante:
O mundo está gastando mais de 200 bilhões de USD por ano com compliance. Se essas regras forem programadas em código, o Newton pode se beneficiar bastante da tendência de stablecoin e RWA.
Mas ainda há quem discorde.
Ter usuários já existentes é uma vantagem, mas os devs realmente usam? Se ficar rígido demais, perde usuários; se ficar solto demais, perde o sentido.
Os pontos positivos: a Magic já tem uma boa base de segurança e já foi validada por produtos reais como a Polymarket.
Em resumo:
Newton não parece um projeto correndo atrás de tendência. É uma expansão bem coerente do onboarding para a camada de transações.
Se vai dar certo ou não, ainda precisa esperar para ver se os devs votam com um produto de verdade.
Ae, o que vocês acham? Vai de ape ou pass? 👇
#Newt $NEWT $SYN
1
257
·
--
Ê colegas crypto, OpenGradient está jogando uma estratégia de privacidade com IA de nível máximo
A maioria dos projetos de IA só fica fazendo propaganda de “eu protejo os seus dados”, mas na prática é só promessa vazia.
Hoje promete, amanhã ajusta—se o governo exigir, eles entregam tudo, porque eles ainda conseguem ver as perguntas que você fez.
A OpenGradient joga diferente: até a equipe deles não sabe o que você perguntou.
Todo o processo de IA pensando e respondendo roda dentro do TEE — aquele “quarto trancado” do hardware no CPU e na GPU.
Os dados que você envia são criptografados antes de entrar, processados por dentro e só o resultado é liberado.
Sem chave, sem log, sem nenhum caminho por onde alguém possa ver.
O governo quer cobrar os dados?
Não tem nada para entregar.
O mais estranho e também o mais incrível é que eles combinam o hardware TEE com verificação na blockchain.
Você mesmo consegue checar se o código está rodando corretamente, sem precisar confiar na palavra de ninguém.
Enquanto outros projetos correm para fazer model on-chain para o oai, a OpenGradient foca em construir uma base de computação secreta de verdade.
O token #OPG é usado para pagar taxas, hospedar o modelo e implementar agentes.
Já rodou milhões de vezes em inferência privada.
TEE não é uma tecnologia nova, mas usar por padrão para chat de IA é raro.
O grande risco é se o CPU da Intel, AMD ou NVIDIA der algum problema, aí quebra.
Eles também estão preparando mais ZKML para se proteger, mas ainda não é 100% perfeito.
No futuro, quando as regras de IA ficarem mais rígidas, quem tiver os dados dos usuários será o primeiro a ser investigado.
A OpenGradient foi desenhada para ninguém conseguir acessar essas informações — e essa é a forma inteligente de sobreviver no universo crypto-AI.
Testa o app de chat deles: não precisa de conta, não há rastreamento, e suas perguntas somem.
A história de privacidade + IA verificável está muito em alta.
$OPG vale a pena ficar de olho.
#BTC $SYN
1
1
401
·
--
Verificado
Haha, descobri isso tarde: AI Agents estão repetindo o antigo ciclo do DeFi com a Layer 1.
As pessoas só exibem o que o agent consegue fazer, e quase ninguém pergunta como o sistema o incentiva a agir. O problema não é quão “forte” é a IA, e sim incentive e trust.
Adicionar mais capability o tempo todo é inútil se o usuário ainda precisa confiar cegamente na black box. O importante não é o agent decidir por você, e sim o quanto você consegue verificar.
@OpenGradient é diferente.
Eles não entram na tendência de “agent super inteligente”; em vez disso, focam em design de sistema confiável.
Usam HACA para separar execução e verificação: a inferência roda rápido primeiro, e a proof é verificada depois. TEE para LLM, ZKML para modelos pequenos.
Já rodaram mais de 2 milhões de inferências verificáveis, 500k+ proofs.
O detalhe estranho é que eles transformaram a inferência verificável em base/pilar, permitindo que qualquer decisão do agent seja rastreada — model + input + output.
É como o DeFi que saiu de “confiar no time” para “confiar no código”.
Mas eu ainda contesto: se a proof é lenta, o dinheiro vai embora antes; TEE ainda tem trust assumption; e o usuário geralmente também é preguiçoso para verificar.
O mercado costuma premiar o que é mais chamativo do que o que é certo.
Eu sigo porque eles realmente jogam “trust-minimized”: enxergam a IA como um coprocessador confiável para a chain e para o agent.
A pergunta de verdade não é qual agent é o mais inteligente, e sim qual sistema o torna mais digno de confiança.
É por isso que eu prestei atenção no #OPG
$OPG $SYN $BTC
4
4
843
·
--
Verificado
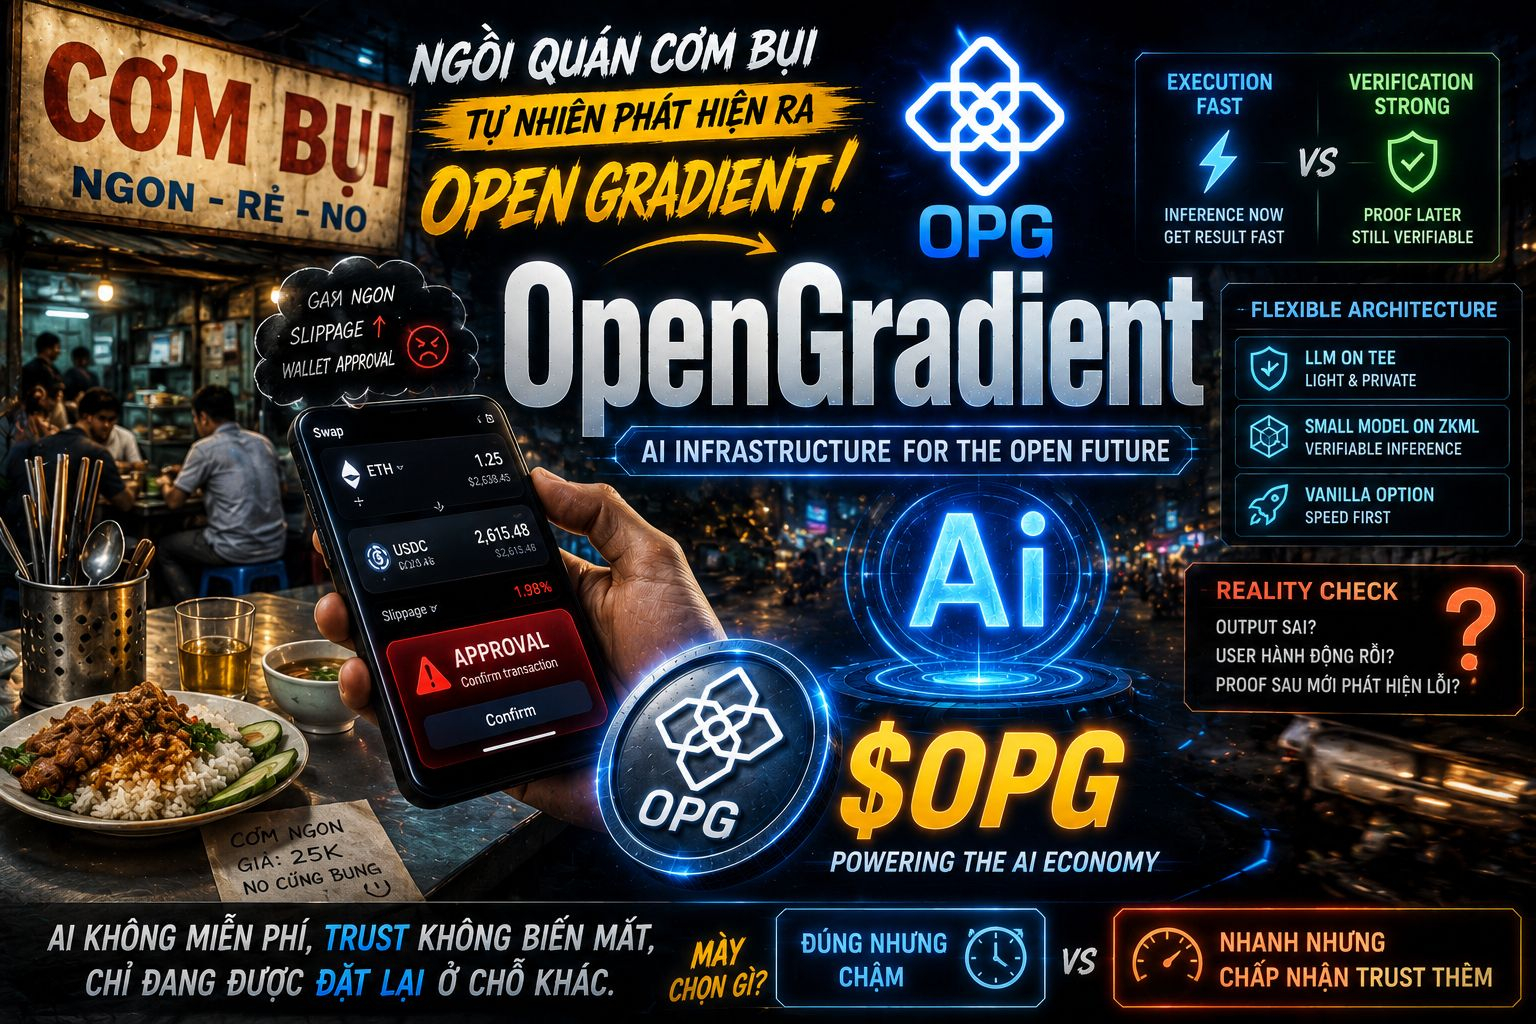
Ontem sentei num restaurante de “comida de rua” e, enquanto comia, ia rolando as rotas num DEX—aí a carteira voltou a pedir Approval. O gas subiu levemente, e o slippage aumentou quase 2%.
Tava meio incomodado e do nada pensei em @OpenGradient
Não é porque a comida é ruim.
É porque em cripto tem uma sensação bem familiar: quanto mais você ouve a palavra “verifiable”, mais vontade eu tenho de perguntar—se o dinheiro sumir, quem vai arcar?
—
ZKML no papel parece muito bonito.
Tem proof do AI, a inference pode ser verificada, tudo fica transparente.
Mas a realidade do mercado não espera.
Em DeFi ou em trading com IA, atrasar alguns segundos às vezes já é o suficiente pra pagar o preço.
Não é sobre quão bonito é o proof.
É só sobre:
“Quando eu clico e pego o resultado, ele funciona?”
Aí é que eu acho OpenGradient bem pragmático.
Em vez de obrigar a IA a verificar tudo antes de devolver o resultado, eles separam execução e verificação.
A inference roda primeiro, pra o usuário receber output rápido.
O proof roda depois, pra ainda manter a capacidade de checar.
O LLM usa TEE pra ficar leve.
Model pequeno usa ZKML.
Quem precisa de velocidade escolhe o vanilla.
Não força todos os casos de uso num único trade-off.
Mas a pergunta continua aí.
Se o output estiver errado, o usuário já agiu… e o proof só vem depois pra detectar o erro…
então que sentido ainda tem verificar naquele momento?
É por isso que eu continuo acompanhando OpenGradient.
Não é porque eles prometeram resolver tudo.
É porque pelo menos eles têm coragem de falar na lata: IA não é de graça, e trust não desaparece—só está sendo realocado.
Você escolhe o quê:
certo, mas lento… ou rápido, mas aceitando um pouco mais de trust?
$OPG #opg
2
3
1.3k
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
EarningsSeason
134,749 visualizações
1,293 a discutir
Temporada de Resultados: Resultados do 4T da Micron — Touro ou Urso?
Binance Square Official
·262 gostos
·452.9k visualizações
BitwiseLaunchesFirstSpotNEARETF
575 visualizações
75 a discutir
USJobOpeningsFallToFiveMonthLow
871 visualizações
57 a discutir