
CryptoMasterXY
739 Publicações

CryptoMasterXY
Denunciar
Bloquear Utilizador
Crypto MasterX | Precision.
TA On-chain Execution
Master. Repeat
Aberto ao trading
Trader Frequente
2 ano(s)
45 A seguir
94 Seguidores
664 Gostaram
Publicações
Portfólio
Tudo
Cotações
Vídeos
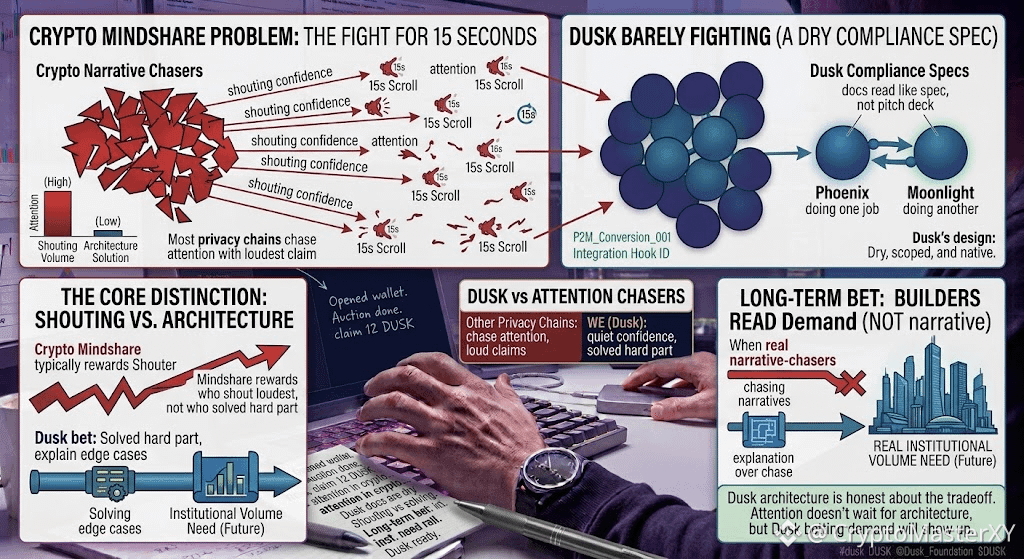
Tenho pensado sobre atenção em cripto de um jeito diferente desde esta manhã. Todo mundo neste espaço está brigando pelos mesmos quinze segundos do scroll de alguém. A Dusk mal parece estar brigando, e foi isso que me fez parar e olhar mais de perto.
A maioria das cadeias de privacidade corre atrás de atenção com a afirmação mais barulhenta que consegue. A documentação da Dusk, em comparação, quase parece seca; mais como uma especificação de conformidade do que como um pitch deck. Sem promessas de vencer reguladores no próprio jogo. Só Moonlight e Phoenix, silenciosamente fazendo dois trabalhos diferentes.
Foi essa a parte que me pegou. A atenção em cripto costuma recompensar quem grita com mais confiança, não quem realmente resolveu a parte difícil. A Dusk parece estar apostando no caminho contrário: que, quando o volume institucional real eventualmente precisar de um trilho de privacidade em conformidade, os construtores que passaram este ciclo explicando casos-limite em vez de perseguir narrativas serão os únicos prontos.
Eu não sei se essa aposta dá certo. Atenção não fica esperando a arquitetura provar que funciona.
Mas é um tipo estranho de confiança: construir para uma demanda que ainda não apareceu totalmente.
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(PORTALUSDT)
{future}(PROMUSDT)
Tenho pensado sobre atenção em cripto de um jeito diferente desde esta manhã. Todo mundo neste espaço está brigando pelos mesmos quinze segundos do scroll de alguém. A Dusk mal parece estar brigando, e foi isso que me fez parar e olhar mais de perto.
A maioria das cadeias de privacidade corre atrás de atenção com a afirmação mais barulhenta que consegue. A documentação da Dusk, em comparação, quase parece seca; mais como uma especificação de conformidade do que como um pitch deck. Sem promessas de vencer reguladores no próprio jogo. Só Moonlight e Phoenix, silenciosamente fazendo dois trabalhos diferentes.
Foi essa a parte que me pegou. A atenção em cripto costuma recompensar quem grita com mais confiança, não quem realmente resolveu a parte difícil. A Dusk parece estar apostando no caminho contrário: que, quando o volume institucional real eventualmente precisar de um trilho de privacidade em conformidade, os construtores que passaram este ciclo explicando casos-limite em vez de perseguir narrativas serão os únicos prontos.
Eu não sei se essa aposta dá certo. Atenção não fica esperando a arquitetura provar que funciona.
Mas é um tipo estranho de confiança: construir para uma demanda que ainda não apareceu totalmente.
@Dusk $DUSK #dusk
A maioria das cadeias de privacidade corre atrás de atenção com a afirmação mais barulhenta que consegue. A documentação da Dusk, em comparação, quase parece seca; mais como uma especificação de conformidade do que como um pitch deck. Sem promessas de vencer reguladores no próprio jogo. Só Moonlight e Phoenix, silenciosamente fazendo dois trabalhos diferentes.
Foi essa a parte que me pegou. A atenção em cripto costuma recompensar quem grita com mais confiança, não quem realmente resolveu a parte difícil. A Dusk parece estar apostando no caminho contrário: que, quando o volume institucional real eventualmente precisar de um trilho de privacidade em conformidade, os construtores que passaram este ciclo explicando casos-limite em vez de perseguir narrativas serão os únicos prontos.
Eu não sei se essa aposta dá certo. Atenção não fica esperando a arquitetura provar que funciona.
Mas é um tipo estranho de confiança: construir para uma demanda que ainda não apareceu totalmente.
@Dusk $DUSK #dusk
124
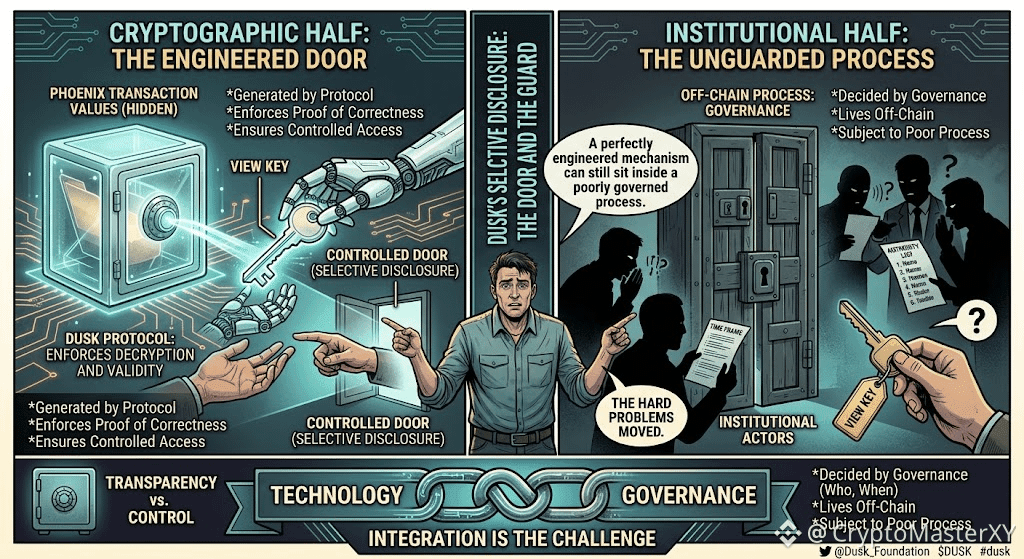
Ainda pensando em Dusk esta noite, e algo mais surgiu enquanto eu estava revirando os documentos. Se o Phoenix oculta valores de transações por padrão, fiquei me perguntando: como alguém realmente consegue auditar uma.
Acontece que a resposta são as view keys. Não é o mesmo conceito de chave de visualização que as pessoas normalmente mencionam para sincronização de carteira. Aqui é sobre divulgação seletiva, em que o proprietário de uma transação pode entregar uma chave de visualização específica a um auditor ou regulador, permitindo que apenas essa parte decifre os detalhes sem expor nada para a rede inteira.
Isso reformulou totalmente a questão da privacidade para mim. Não é privacidade versus transparência. É privacidade com uma porta controlada embutida nela.
Mas uma porta só importa se alguém escolher abri-la corretamente. O protocolo consegue gerar a chave e garantir que a descriptografia funcione como foi projetada. Ele não tem participação em quem recebe essa chave, quando ela é emitida, nem se o processo ao redor disso é confiável.
Então a tecnologia resolve a metade criptográfica da divulgação. A metade institucional—quem tem a autoridade para solicitar uma chave e em quais condições—continua totalmente fora da cadeia (off-chain).
Essa é a parte que me deixa um pouco inquieto. Um mecanismo de divulgação seletiva perfeitamente engenheirado ainda pode estar dentro de um processo mal governado.
Eu não acho que isso o torne menos útil. Só significa que os problemas difíceis não desapareceram. Eles mudaram de lugar.
A aba de Documentos ainda está aberta. Vamos para a próxima seção.
@Dusk_Foundation $DUSK #dusk $SPK $MORPHO
Ainda pensando em Dusk esta noite, e algo mais surgiu enquanto eu estava revirando os documentos. Se o Phoenix oculta valores de transações por padrão, fiquei me perguntando: como alguém realmente consegue auditar uma.
Acontece que a resposta são as view keys. Não é o mesmo conceito de chave de visualização que as pessoas normalmente mencionam para sincronização de carteira. Aqui é sobre divulgação seletiva, em que o proprietário de uma transação pode entregar uma chave de visualização específica a um auditor ou regulador, permitindo que apenas essa parte decifre os detalhes sem expor nada para a rede inteira.
Isso reformulou totalmente a questão da privacidade para mim. Não é privacidade versus transparência. É privacidade com uma porta controlada embutida nela.
Mas uma porta só importa se alguém escolher abri-la corretamente. O protocolo consegue gerar a chave e garantir que a descriptografia funcione como foi projetada. Ele não tem participação em quem recebe essa chave, quando ela é emitida, nem se o processo ao redor disso é confiável.
Então a tecnologia resolve a metade criptográfica da divulgação. A metade institucional—quem tem a autoridade para solicitar uma chave e em quais condições—continua totalmente fora da cadeia (off-chain).
Essa é a parte que me deixa um pouco inquieto. Um mecanismo de divulgação seletiva perfeitamente engenheirado ainda pode estar dentro de um processo mal governado.
Eu não acho que isso o torne menos útil. Só significa que os problemas difíceis não desapareceram. Eles mudaram de lugar.
A aba de Documentos ainda está aberta. Vamos para a próxima seção.
@Dusk $DUSK #dusk $SPK $MORPHO
Acontece que a resposta são as view keys. Não é o mesmo conceito de chave de visualização que as pessoas normalmente mencionam para sincronização de carteira. Aqui é sobre divulgação seletiva, em que o proprietário de uma transação pode entregar uma chave de visualização específica a um auditor ou regulador, permitindo que apenas essa parte decifre os detalhes sem expor nada para a rede inteira.
Isso reformulou totalmente a questão da privacidade para mim. Não é privacidade versus transparência. É privacidade com uma porta controlada embutida nela.
Mas uma porta só importa se alguém escolher abri-la corretamente. O protocolo consegue gerar a chave e garantir que a descriptografia funcione como foi projetada. Ele não tem participação em quem recebe essa chave, quando ela é emitida, nem se o processo ao redor disso é confiável.
Então a tecnologia resolve a metade criptográfica da divulgação. A metade institucional—quem tem a autoridade para solicitar uma chave e em quais condições—continua totalmente fora da cadeia (off-chain).
Essa é a parte que me deixa um pouco inquieto. Um mecanismo de divulgação seletiva perfeitamente engenheirado ainda pode estar dentro de um processo mal governado.
Eu não acho que isso o torne menos útil. Só significa que os problemas difíceis não desapareceram. Eles mudaram de lugar.
A aba de Documentos ainda está aberta. Vamos para a próxima seção.
@Dusk $DUSK #dusk $SPK $MORPHO
3
3
264
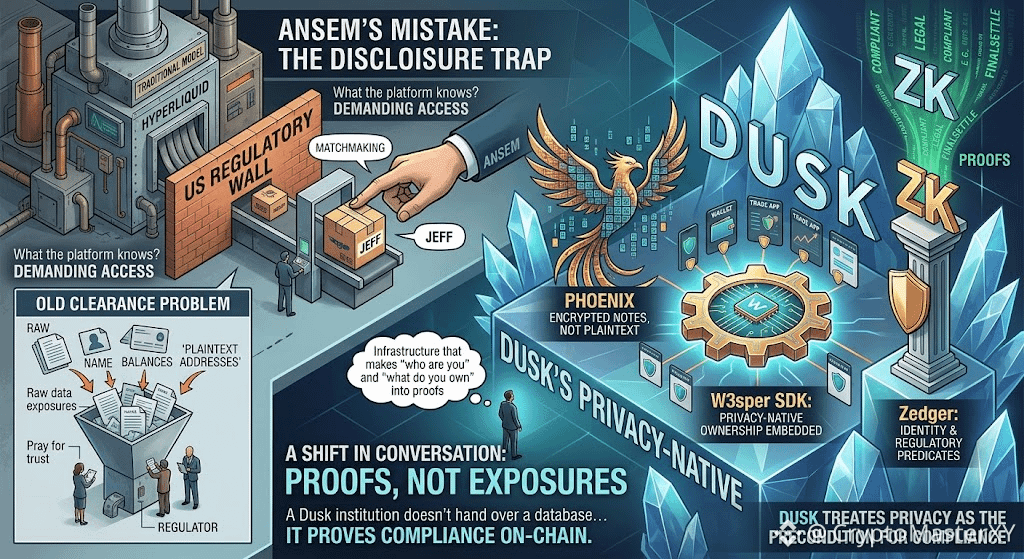
O erro de Ansem não foi não nomear um parceiro para Jeff. Foi tratar o muro regulatório dos EUA da Hyperliquid como um problema de liberação, quando na verdade é um problema de divulgação.
O lado americano não pergunta se a plataforma funciona; ele pergunta o que a plataforma sabe.
A Hyperliquid não consegue responder a isso sem revelar saldos, identidades e históricos de transações que nunca foram concebidos para serem compartilhados de forma seletiva. A Dusk não construiu uma ponte mais rápida para reguladores. Ela construiu um sistema em que a divulgação é nativa, delimitada e criptográfica.
A Phoenix compromete cada saldo como uma nota criptografada, não como um endereço em texto puro, e o W3sper SDK permite que qualquer aplicação incorpore esse modelo de propriedade com privacidade nativa sem precisar reconstruir circuitos de zero conhecimento do zero.
A Zedger fica por cima disso: credenciais de identidade e restrições regulatórias se tornam predicados verificáveis dentro da prova, não documentos brutos entregues a um parceiro. A propriedade é comprovada por meio de circuitos de zero conhecimento que produzem a verdade sem vazar o registro subjacente. Isso muda toda a conversa.
Uma instituição da Dusk não entrega um banco de dados e reza para que o regulador confie no parceiro. Ela prova conformidade on-chain — restrições de identidade, legitimidade de ativos, definitividade da liquidação — enquanto os dados brutos permanecem criptografados. A Hyperliquid precisa de um parceiro dos EUA porque sua arquitetura trata a privacidade como um obstáculo para a conformidade.
A Dusk trata a privacidade como a condição prévia para isso. Ansem teve alcance para explicar essa diferença, e usou esse alcance na busca de parceiros.
O mercado não precisa de outro anúncio de parceiro. Ele precisa de infraestrutura que transforme “quem é você” e “o que você possui” em provas, e não em exposições. A Dusk já construiu isso. A questão é se a audiência estava pronta para ouvir.
@Dusk_Foundation $DUSK #dusk $TUT $TRUMP
O erro de Ansem não foi não nomear um parceiro para Jeff. Foi tratar o muro regulatório dos EUA da Hyperliquid como um problema de liberação, quando na verdade é um problema de divulgação.
O lado americano não pergunta se a plataforma funciona; ele pergunta o que a plataforma sabe.
A Hyperliquid não consegue responder a isso sem revelar saldos, identidades e históricos de transações que nunca foram concebidos para serem compartilhados de forma seletiva. A Dusk não construiu uma ponte mais rápida para reguladores. Ela construiu um sistema em que a divulgação é nativa, delimitada e criptográfica.
A Phoenix compromete cada saldo como uma nota criptografada, não como um endereço em texto puro, e o W3sper SDK permite que qualquer aplicação incorpore esse modelo de propriedade com privacidade nativa sem precisar reconstruir circuitos de zero conhecimento do zero.
A Zedger fica por cima disso: credenciais de identidade e restrições regulatórias se tornam predicados verificáveis dentro da prova, não documentos brutos entregues a um parceiro. A propriedade é comprovada por meio de circuitos de zero conhecimento que produzem a verdade sem vazar o registro subjacente. Isso muda toda a conversa.
Uma instituição da Dusk não entrega um banco de dados e reza para que o regulador confie no parceiro. Ela prova conformidade on-chain — restrições de identidade, legitimidade de ativos, definitividade da liquidação — enquanto os dados brutos permanecem criptografados. A Hyperliquid precisa de um parceiro dos EUA porque sua arquitetura trata a privacidade como um obstáculo para a conformidade.
A Dusk trata a privacidade como a condição prévia para isso. Ansem teve alcance para explicar essa diferença, e usou esse alcance na busca de parceiros.
O mercado não precisa de outro anúncio de parceiro. Ele precisa de infraestrutura que transforme “quem é você” e “o que você possui” em provas, e não em exposições. A Dusk já construiu isso. A questão é se a audiência estava pronta para ouvir.
@Dusk $DUSK #dusk $TUT $TRUMP
O lado americano não pergunta se a plataforma funciona; ele pergunta o que a plataforma sabe.
A Hyperliquid não consegue responder a isso sem revelar saldos, identidades e históricos de transações que nunca foram concebidos para serem compartilhados de forma seletiva. A Dusk não construiu uma ponte mais rápida para reguladores. Ela construiu um sistema em que a divulgação é nativa, delimitada e criptográfica.
A Phoenix compromete cada saldo como uma nota criptografada, não como um endereço em texto puro, e o W3sper SDK permite que qualquer aplicação incorpore esse modelo de propriedade com privacidade nativa sem precisar reconstruir circuitos de zero conhecimento do zero.
A Zedger fica por cima disso: credenciais de identidade e restrições regulatórias se tornam predicados verificáveis dentro da prova, não documentos brutos entregues a um parceiro. A propriedade é comprovada por meio de circuitos de zero conhecimento que produzem a verdade sem vazar o registro subjacente. Isso muda toda a conversa.
Uma instituição da Dusk não entrega um banco de dados e reza para que o regulador confie no parceiro. Ela prova conformidade on-chain — restrições de identidade, legitimidade de ativos, definitividade da liquidação — enquanto os dados brutos permanecem criptografados. A Hyperliquid precisa de um parceiro dos EUA porque sua arquitetura trata a privacidade como um obstáculo para a conformidade.
A Dusk trata a privacidade como a condição prévia para isso. Ansem teve alcance para explicar essa diferença, e usou esse alcance na busca de parceiros.
O mercado não precisa de outro anúncio de parceiro. Ele precisa de infraestrutura que transforme “quem é você” e “o que você possui” em provas, e não em exposições. A Dusk já construiu isso. A questão é se a audiência estava pronta para ouvir.
@Dusk $DUSK #dusk $TUT $TRUMP
1
1
2
230
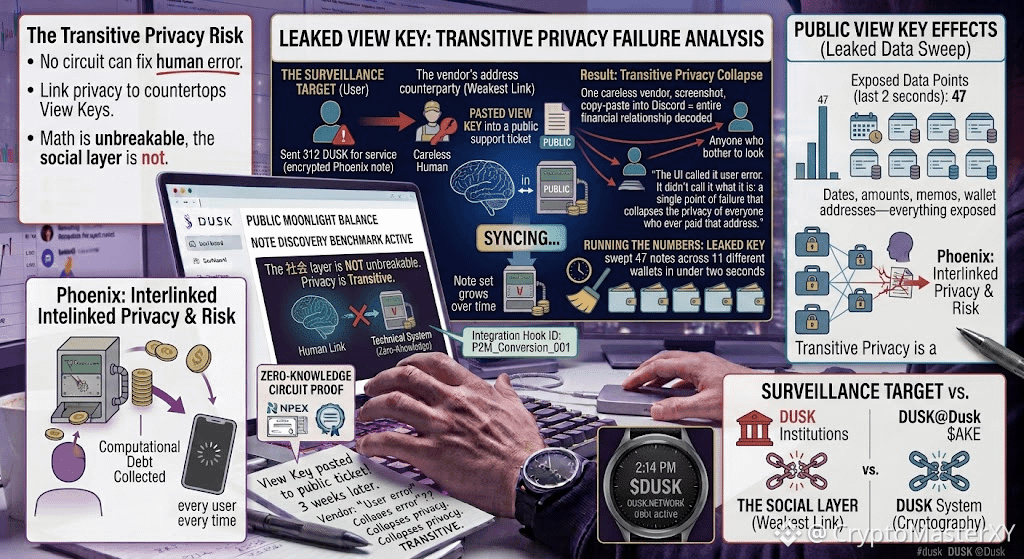
Eu não planejei me tornar um alvo de vigilância. Eu só enviei 312 DUSK a um fornecedor para um serviço, e usamos o Phoenix exatamente como era esperado: notas criptografadas, prova de conhecimento zero, sem texto em aberto na cadeia.
Foi aí que eu vi: três semanas depois, aquele fornecedor colou sua View Key em um ticket público de suporte para “verificar” um pagamento diferente. O ticket era público. A View Key era pública. E, pronto, minha transação de 312 DUSK deixou de ser privada.
A interface chamou de “erro do usuário”. Ela não chamou pelo que é: um único ponto de falha que destrói a privacidade de qualquer pessoa que já tenha pago aquele endereço. Porque o Phoenix não apenas criptografa seu saldo — ele liga sua privacidade às View Keys de cada parte com quem você já confiou. Um fornecedor descuidado, uma captura de tela, um copiar e colar no Discord, e todo o seu relacionamento financeiro com eles é decodificado por qualquer pessoa que se dê ao trabalho de olhar.
Eu calculei os números daquela chave vazada: ela varreu 47 notas em 11 carteiras diferentes em menos de dois segundos. Datas, valores, mnemônicos, endereços de carteira — tudo exposto. E eu percebi que a prova de conhecimento zero não falhou. A criptografia não falhou. O fator humano é que falhou. Mas o sistema não tinha como impedir esse humano de virar o vazamento.
A gente fala de privacidade como uma propriedade da cadeia. Mas em Dusk, a privacidade é transitiva — e morre no instante em que o elo mais fraco do seu grafo de transações comete um erro. Nenhum circuito consegue consertar isso. Nenhuma Attestation Succinct consegue resolver.
A matemática é inquebrável. A camada social, não.
#dusk $DUSK @Dusk_Foundation $ROBO $GALA
Eu não planejei me tornar um alvo de vigilância. Eu só enviei 312 DUSK a um fornecedor para um serviço, e usamos o Phoenix exatamente como era esperado: notas criptografadas, prova de conhecimento zero, sem texto em aberto na cadeia.
Foi aí que eu vi: três semanas depois, aquele fornecedor colou sua View Key em um ticket público de suporte para “verificar” um pagamento diferente. O ticket era público. A View Key era pública. E, pronto, minha transação de 312 DUSK deixou de ser privada.
A interface chamou de “erro do usuário”. Ela não chamou pelo que é: um único ponto de falha que destrói a privacidade de qualquer pessoa que já tenha pago aquele endereço. Porque o Phoenix não apenas criptografa seu saldo — ele liga sua privacidade às View Keys de cada parte com quem você já confiou. Um fornecedor descuidado, uma captura de tela, um copiar e colar no Discord, e todo o seu relacionamento financeiro com eles é decodificado por qualquer pessoa que se dê ao trabalho de olhar.
Eu calculei os números daquela chave vazada: ela varreu 47 notas em 11 carteiras diferentes em menos de dois segundos. Datas, valores, mnemônicos, endereços de carteira — tudo exposto. E eu percebi que a prova de conhecimento zero não falhou. A criptografia não falhou. O fator humano é que falhou. Mas o sistema não tinha como impedir esse humano de virar o vazamento.
A gente fala de privacidade como uma propriedade da cadeia. Mas em Dusk, a privacidade é transitiva — e morre no instante em que o elo mais fraco do seu grafo de transações comete um erro. Nenhum circuito consegue consertar isso. Nenhuma Attestation Succinct consegue resolver.
A matemática é inquebrável. A camada social, não.
#dusk $DUSK @Dusk $ROBO $GALA
Foi aí que eu vi: três semanas depois, aquele fornecedor colou sua View Key em um ticket público de suporte para “verificar” um pagamento diferente. O ticket era público. A View Key era pública. E, pronto, minha transação de 312 DUSK deixou de ser privada.
A interface chamou de “erro do usuário”. Ela não chamou pelo que é: um único ponto de falha que destrói a privacidade de qualquer pessoa que já tenha pago aquele endereço. Porque o Phoenix não apenas criptografa seu saldo — ele liga sua privacidade às View Keys de cada parte com quem você já confiou. Um fornecedor descuidado, uma captura de tela, um copiar e colar no Discord, e todo o seu relacionamento financeiro com eles é decodificado por qualquer pessoa que se dê ao trabalho de olhar.
Eu calculei os números daquela chave vazada: ela varreu 47 notas em 11 carteiras diferentes em menos de dois segundos. Datas, valores, mnemônicos, endereços de carteira — tudo exposto. E eu percebi que a prova de conhecimento zero não falhou. A criptografia não falhou. O fator humano é que falhou. Mas o sistema não tinha como impedir esse humano de virar o vazamento.
A gente fala de privacidade como uma propriedade da cadeia. Mas em Dusk, a privacidade é transitiva — e morre no instante em que o elo mais fraco do seu grafo de transações comete um erro. Nenhum circuito consegue consertar isso. Nenhuma Attestation Succinct consegue resolver.
A matemática é inquebrável. A camada social, não.
#dusk $DUSK @Dusk $ROBO $GALA
1
76
Não planejei fazer um benchmark da descoberta de notas do Dusk.
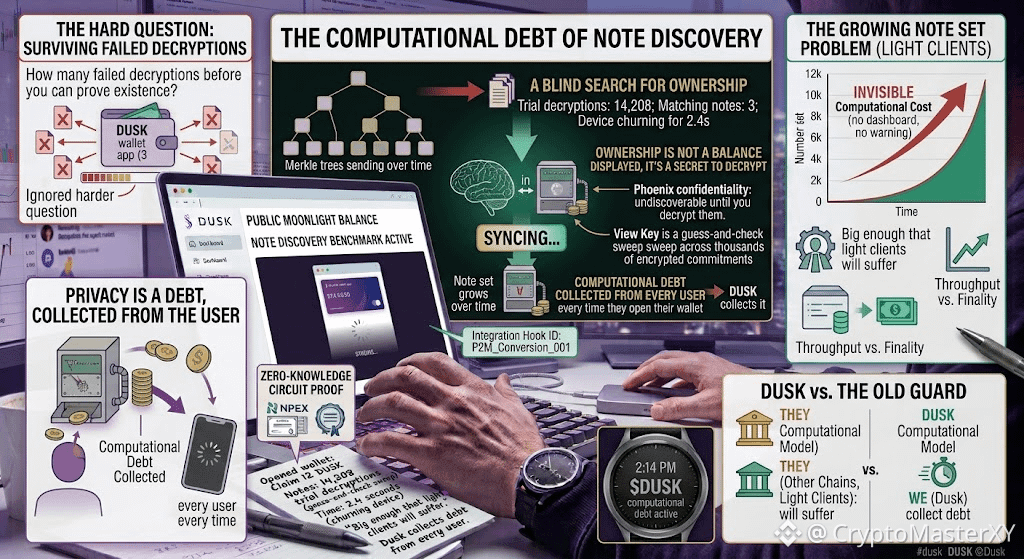
Eu só abri minha carteira para reivindicar 12 DUSK de um leilão concluído. Foi aí que eu vi: 14.208 descriptografias de testes, 3 notas correspondentes e 2,4 segundos do meu dispositivo triturando a árvore de Merkle antes mesmo do saldo aparecer.
A interface chamou de “sincronizando”. Ela não chamou pelo que é: uma busca cega por propriedade em um livro-razão que se recusa a dizer o que é seu.
Phoenix torna os saldos privados ao deixá-los indescobertos até você descriptografá-los. Minha View Key não era uma chave; era um processo de tentativa e erro, varrendo milhares de compromissos criptografados que eu não possuía, apenas para encontrar as três que eu tinha. O conjunto de notas cresce a cada bloco, mas o custo de varrê-lo é invisível—sem medidor de gas, sem painel, sem aviso.
Nos obcecamos por vazão, finalização, Succinct Attestation. Ignoramos a pergunta mais difícil: quantas descriptografias fracassadas sua carteira precisa aguentar antes que ela consiga provar para si mesma que você existe?
Perguntei a um validador qual era o tamanho do conjunto de notas agora. Ele disse: “Grande o bastante para que clientes leves sofram.”
Naquela noite, parei de pensar na privacidade como um recurso. É uma dívida computacional, e o Dusk a cobra de cada usuário toda vez que ele abre sua carteira.
#dusk $DUSK @Dusk_Foundation $ONG $AVAAI
Não planejei fazer um benchmark da descoberta de notas do Dusk.
Eu só abri minha carteira para reivindicar 12 DUSK de um leilão concluído. Foi aí que eu vi: 14.208 descriptografias de testes, 3 notas correspondentes e 2,4 segundos do meu dispositivo triturando a árvore de Merkle antes mesmo do saldo aparecer.
A interface chamou de “sincronizando”. Ela não chamou pelo que é: uma busca cega por propriedade em um livro-razão que se recusa a dizer o que é seu.
Phoenix torna os saldos privados ao deixá-los indescobertos até você descriptografá-los. Minha View Key não era uma chave; era um processo de tentativa e erro, varrendo milhares de compromissos criptografados que eu não possuía, apenas para encontrar as três que eu tinha. O conjunto de notas cresce a cada bloco, mas o custo de varrê-lo é invisível—sem medidor de gas, sem painel, sem aviso.
Nos obcecamos por vazão, finalização, Succinct Attestation. Ignoramos a pergunta mais difícil: quantas descriptografias fracassadas sua carteira precisa aguentar antes que ela consiga provar para si mesma que você existe?
Perguntei a um validador qual era o tamanho do conjunto de notas agora. Ele disse: “Grande o bastante para que clientes leves sofram.”
Naquela noite, parei de pensar na privacidade como um recurso. É uma dívida computacional, e o Dusk a cobra de cada usuário toda vez que ele abre sua carteira.
#dusk $DUSK @Dusk $ONG $AVAAI
Eu só abri minha carteira para reivindicar 12 DUSK de um leilão concluído. Foi aí que eu vi: 14.208 descriptografias de testes, 3 notas correspondentes e 2,4 segundos do meu dispositivo triturando a árvore de Merkle antes mesmo do saldo aparecer.
A interface chamou de “sincronizando”. Ela não chamou pelo que é: uma busca cega por propriedade em um livro-razão que se recusa a dizer o que é seu.
Phoenix torna os saldos privados ao deixá-los indescobertos até você descriptografá-los. Minha View Key não era uma chave; era um processo de tentativa e erro, varrendo milhares de compromissos criptografados que eu não possuía, apenas para encontrar as três que eu tinha. O conjunto de notas cresce a cada bloco, mas o custo de varrê-lo é invisível—sem medidor de gas, sem painel, sem aviso.
Nos obcecamos por vazão, finalização, Succinct Attestation. Ignoramos a pergunta mais difícil: quantas descriptografias fracassadas sua carteira precisa aguentar antes que ela consiga provar para si mesma que você existe?
Perguntei a um validador qual era o tamanho do conjunto de notas agora. Ele disse: “Grande o bastante para que clientes leves sofram.”
Naquela noite, parei de pensar na privacidade como um recurso. É uma dívida computacional, e o Dusk a cobra de cada usuário toda vez que ele abre sua carteira.
#dusk $DUSK @Dusk $ONG $AVAAI
2
73
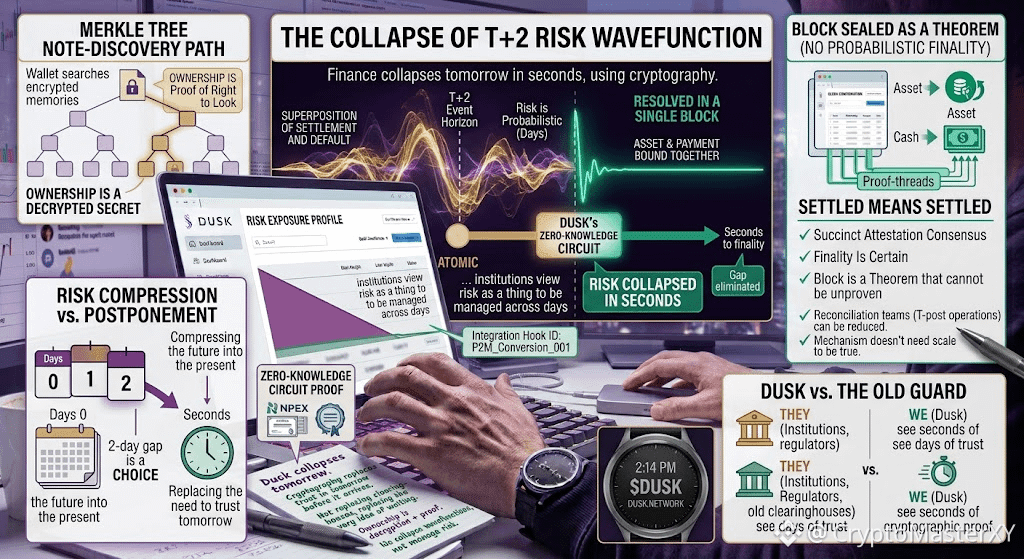
A liquidação costumava ser uma probabilidade. A Penumbra transformou isso em um teorema.
Estamos na borda do antigo horizonte de eventos de T+2, onde um trade ainda não está finalizado, mas já é real — uma superposição de liquidação e default, que dois dias de confiança impedem de colapsar.
No circuito da Penumbra, essa superposição se resolve em um único bloco: ativo e pagamento presos juntos em uma prova de conhecimento zero que não pode ser dividida sem invalidar o universo que ela descreve.
Eu mesmo traço o caminho da descoberta de notas, a carteira tateando pela árvore Merkle como uma mente buscando suas próprias memórias criptografadas, e percebo que aqui a propriedade não é um saldo exibido, mas um segredo que apenas o proprietário consegue descriptografar — e apenas depois de provar que tem o direito de olhar.
Eles — as instituições, os reguladores, as antigas câmaras de compensação — veem o risco como algo a ser gerenciado ao longo de dias; a Penumbra o vê como uma função de onda a ser colapsada em segundos.
Por baixo de tudo corre a Atestação Concisa (Succinct Attestation), a camada de consenso que se recusa a permitir que a finalização seja uma probabilidade: cada bloco é selado como um teorema que não pode ser desprovado, de modo que “liquidado” signifique o que diz e nunca “provavelmente liquidado”.
Nós não estamos esperando liquidação; estamos comprimindo o futuro no presente, usando criptografia para fazer a lacuna de dois dias ser uma escolha — e não uma lei. E temo, ou talvez tenha certeza, que o que a Penumbra realmente substitui não é a câmara de compensação, mas a própria ideia de que o amanhã precisa ser confiável antes de chegar.
@Dusk_Foundation $DUSK #dusk $HEMI $MAGMA
A liquidação costumava ser uma probabilidade. A Penumbra transformou isso em um teorema.
Estamos na borda do antigo horizonte de eventos de T+2, onde um trade ainda não está finalizado, mas já é real — uma superposição de liquidação e default, que dois dias de confiança impedem de colapsar.
No circuito da Penumbra, essa superposição se resolve em um único bloco: ativo e pagamento presos juntos em uma prova de conhecimento zero que não pode ser dividida sem invalidar o universo que ela descreve.
Eu mesmo traço o caminho da descoberta de notas, a carteira tateando pela árvore Merkle como uma mente buscando suas próprias memórias criptografadas, e percebo que aqui a propriedade não é um saldo exibido, mas um segredo que apenas o proprietário consegue descriptografar — e apenas depois de provar que tem o direito de olhar.
Eles — as instituições, os reguladores, as antigas câmaras de compensação — veem o risco como algo a ser gerenciado ao longo de dias; a Penumbra o vê como uma função de onda a ser colapsada em segundos.
Por baixo de tudo corre a Atestação Concisa (Succinct Attestation), a camada de consenso que se recusa a permitir que a finalização seja uma probabilidade: cada bloco é selado como um teorema que não pode ser desprovado, de modo que “liquidado” signifique o que diz e nunca “provavelmente liquidado”.
Nós não estamos esperando liquidação; estamos comprimindo o futuro no presente, usando criptografia para fazer a lacuna de dois dias ser uma escolha — e não uma lei. E temo, ou talvez tenha certeza, que o que a Penumbra realmente substitui não é a câmara de compensação, mas a própria ideia de que o amanhã precisa ser confiável antes de chegar.
@Dusk $DUSK #dusk $HEMI $MAGMA
Estamos na borda do antigo horizonte de eventos de T+2, onde um trade ainda não está finalizado, mas já é real — uma superposição de liquidação e default, que dois dias de confiança impedem de colapsar.
No circuito da Penumbra, essa superposição se resolve em um único bloco: ativo e pagamento presos juntos em uma prova de conhecimento zero que não pode ser dividida sem invalidar o universo que ela descreve.
Eu mesmo traço o caminho da descoberta de notas, a carteira tateando pela árvore Merkle como uma mente buscando suas próprias memórias criptografadas, e percebo que aqui a propriedade não é um saldo exibido, mas um segredo que apenas o proprietário consegue descriptografar — e apenas depois de provar que tem o direito de olhar.
Eles — as instituições, os reguladores, as antigas câmaras de compensação — veem o risco como algo a ser gerenciado ao longo de dias; a Penumbra o vê como uma função de onda a ser colapsada em segundos.
Por baixo de tudo corre a Atestação Concisa (Succinct Attestation), a camada de consenso que se recusa a permitir que a finalização seja uma probabilidade: cada bloco é selado como um teorema que não pode ser desprovado, de modo que “liquidado” signifique o que diz e nunca “provavelmente liquidado”.
Nós não estamos esperando liquidação; estamos comprimindo o futuro no presente, usando criptografia para fazer a lacuna de dois dias ser uma escolha — e não uma lei. E temo, ou talvez tenha certeza, que o que a Penumbra realmente substitui não é a câmara de compensação, mas a própria ideia de que o amanhã precisa ser confiável antes de chegar.
@Dusk $DUSK #dusk $HEMI $MAGMA
1
81
Eu não entendi a liquidação atômica até parar de perguntar “quão rápido?” e começar a perguntar “o que desaparece?”
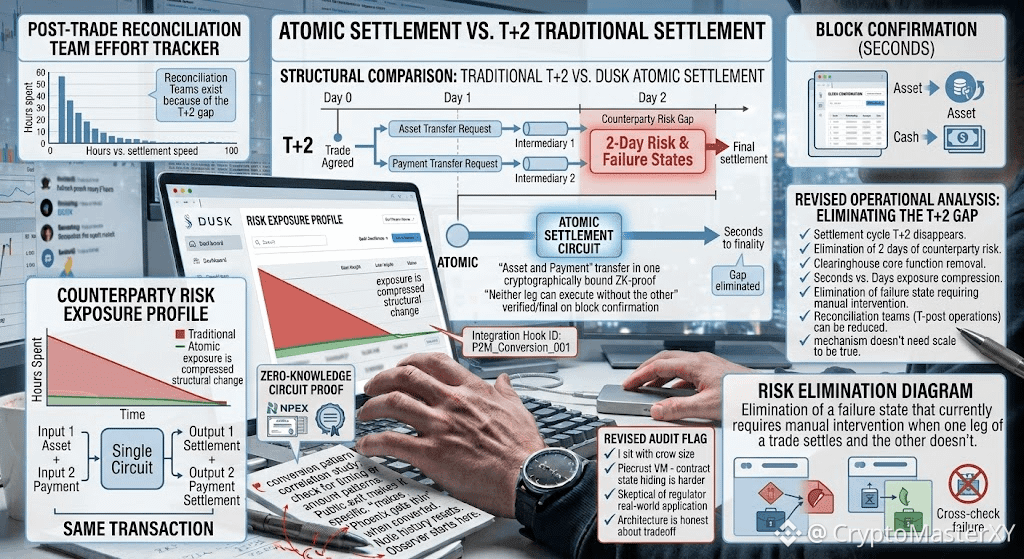
O que desaparece primeiro é o próprio ciclo de liquidação T+2: dois dias completos em que um trade é acordado, mas não finalizado, em que ambas as partes assumem risco de contraparte porque a transferência do ativo e a transferência do pagamento acontecem como eventos separados, confiando em intermediários distintos para que, eventualmente, conciliem.
Eu rastreei como o design da Dusk transforma isso em um único passo atômico — o circuito de conhecimento zero prova que a transferência do ativo e a liquidação do pagamento são a mesma transação, criptograficamente vinculadas para que nenhuma das partes consiga executar sem a outra, verificadas e finalizadas no exato momento em que o bloco confirma.
Isso não é uma câmara de compensação mais rápida; é a remoção da função central da câmara, a lacuna de vários dias onde o risco realmente existe. Fiz a comparação eu mesmo com um ciclo padrão T+2 e a diferença não é incremental: é estrutural — dois dias de exposição à contraparte comprimidos no tempo de bloco, segundos em vez de dias.
O que me impediu de descartar isso como mais uma alegação de “liquidação instantânea” foi perceber que a liquidação atômica não é só velocidade: é a eliminação de um estado de falha que atualmente exige intervenção manual quando uma perna de uma operação liquida e a outra não.
Eu perguntei a um colega que trabalha com operações pós-trade tradicionais o que essa lacuna realmente custa na prática, e a resposta honesta foi que equipes de conciliação existem por causa disso. Eu não vou fingir que a Dusk já provou isso ainda em volume institucional — não provou — mas o mecanismo não precisa de escala para ser verdadeiro.
Basta uma operação para demonstrar que a liquidação atômica torna essa lacuna de dois dias uma escolha de design, e não uma necessidade técnica.
@Dusk_Foundation $DUSK #dusk $ACE $AKE
Eu não entendi a liquidação atômica até parar de perguntar “quão rápido?” e começar a perguntar “o que desaparece?”
O que desaparece primeiro é o próprio ciclo de liquidação T+2: dois dias completos em que um trade é acordado, mas não finalizado, em que ambas as partes assumem risco de contraparte porque a transferência do ativo e a transferência do pagamento acontecem como eventos separados, confiando em intermediários distintos para que, eventualmente, conciliem.
Eu rastreei como o design da Dusk transforma isso em um único passo atômico — o circuito de conhecimento zero prova que a transferência do ativo e a liquidação do pagamento são a mesma transação, criptograficamente vinculadas para que nenhuma das partes consiga executar sem a outra, verificadas e finalizadas no exato momento em que o bloco confirma.
Isso não é uma câmara de compensação mais rápida; é a remoção da função central da câmara, a lacuna de vários dias onde o risco realmente existe. Fiz a comparação eu mesmo com um ciclo padrão T+2 e a diferença não é incremental: é estrutural — dois dias de exposição à contraparte comprimidos no tempo de bloco, segundos em vez de dias.
O que me impediu de descartar isso como mais uma alegação de “liquidação instantânea” foi perceber que a liquidação atômica não é só velocidade: é a eliminação de um estado de falha que atualmente exige intervenção manual quando uma perna de uma operação liquida e a outra não.
Eu perguntei a um colega que trabalha com operações pós-trade tradicionais o que essa lacuna realmente custa na prática, e a resposta honesta foi que equipes de conciliação existem por causa disso. Eu não vou fingir que a Dusk já provou isso ainda em volume institucional — não provou — mas o mecanismo não precisa de escala para ser verdadeiro.
Basta uma operação para demonstrar que a liquidação atômica torna essa lacuna de dois dias uma escolha de design, e não uma necessidade técnica.
@Dusk $DUSK #dusk $ACE $AKE
O que desaparece primeiro é o próprio ciclo de liquidação T+2: dois dias completos em que um trade é acordado, mas não finalizado, em que ambas as partes assumem risco de contraparte porque a transferência do ativo e a transferência do pagamento acontecem como eventos separados, confiando em intermediários distintos para que, eventualmente, conciliem.
Eu rastreei como o design da Dusk transforma isso em um único passo atômico — o circuito de conhecimento zero prova que a transferência do ativo e a liquidação do pagamento são a mesma transação, criptograficamente vinculadas para que nenhuma das partes consiga executar sem a outra, verificadas e finalizadas no exato momento em que o bloco confirma.
Isso não é uma câmara de compensação mais rápida; é a remoção da função central da câmara, a lacuna de vários dias onde o risco realmente existe. Fiz a comparação eu mesmo com um ciclo padrão T+2 e a diferença não é incremental: é estrutural — dois dias de exposição à contraparte comprimidos no tempo de bloco, segundos em vez de dias.
O que me impediu de descartar isso como mais uma alegação de “liquidação instantânea” foi perceber que a liquidação atômica não é só velocidade: é a eliminação de um estado de falha que atualmente exige intervenção manual quando uma perna de uma operação liquida e a outra não.
Eu perguntei a um colega que trabalha com operações pós-trade tradicionais o que essa lacuna realmente custa na prática, e a resposta honesta foi que equipes de conciliação existem por causa disso. Eu não vou fingir que a Dusk já provou isso ainda em volume institucional — não provou — mas o mecanismo não precisa de escala para ser verdadeiro.
Basta uma operação para demonstrar que a liquidação atômica torna essa lacuna de dois dias uma escolha de design, e não uma necessidade técnica.
@Dusk $DUSK #dusk $ACE $AKE
2
1
438
Algo que fiquei analisando por mais tempo do que eu esperava não era a criptografia do Dusk; era o tamanho da multidão.
Voltei ao design do Dusk especificamente para rastrear o problema do conjunto de anonimato: a ideia de que uma transação protegida é tão privada quanto a multidão de notas indistinguíveis ao redor dela.
Se a adoção continuar baixa, a matemática não mente, e eu disse isso de forma direta, em vez de fingir que apenas a criptografia resolve a exposição. O que me puxou de volta foi o Piecrust, o ambiente de execução baseado em WASM do Dusk, e como ele lida com contratos inteligentes confidenciais de um jeito diferente de uma simples transferência protegida.
Não é só esconder saldos aqui; estamos escondendo transições de estado dentro da própria lógica do contrato. Isso significa que o circuito de zero conhecimento precisa provar que um programa foi executado corretamente sem revelar suas entradas nem etapas intermediárias.
Eu fiquei com isso por um tempo porque é uma alegação computacional muito mais difícil do que apenas provar um saldo. Depois vem a questão de conformidade, a parte que a maioria das cadeias de privacidade evita completamente: o trabalho de licenciamento do Dusk com a NPEX e a sua busca por tokens de segurança regulados, o que só funciona se a mesma camada de zero conhecimento puder provar elegibilidade de forma seletiva sem expor a identidade.
Ainda estou cético sobre como isso se sustenta diante de reguladores reais, e não de whitepapers, e não vi volume ao vivo suficiente para dizer que o conjunto de anonimato foi resolvido. Mas a arquitetura, no mínimo, é honesta sobre o tradeoff: privacidade que escala com a participação, não privacidade como garantia fixa.
Essa distinção é o que separou isso do pitch usual de coin protegida.
@Dusk_Foundation $DUSK #dusk $GPS $STAR
Algo que fiquei analisando por mais tempo do que eu esperava não era a criptografia do Dusk; era o tamanho da multidão.
Voltei ao design do Dusk especificamente para rastrear o problema do conjunto de anonimato: a ideia de que uma transação protegida é tão privada quanto a multidão de notas indistinguíveis ao redor dela.
Se a adoção continuar baixa, a matemática não mente, e eu disse isso de forma direta, em vez de fingir que apenas a criptografia resolve a exposição. O que me puxou de volta foi o Piecrust, o ambiente de execução baseado em WASM do Dusk, e como ele lida com contratos inteligentes confidenciais de um jeito diferente de uma simples transferência protegida.
Não é só esconder saldos aqui; estamos escondendo transições de estado dentro da própria lógica do contrato. Isso significa que o circuito de zero conhecimento precisa provar que um programa foi executado corretamente sem revelar suas entradas nem etapas intermediárias.
Eu fiquei com isso por um tempo porque é uma alegação computacional muito mais difícil do que apenas provar um saldo. Depois vem a questão de conformidade, a parte que a maioria das cadeias de privacidade evita completamente: o trabalho de licenciamento do Dusk com a NPEX e a sua busca por tokens de segurança regulados, o que só funciona se a mesma camada de zero conhecimento puder provar elegibilidade de forma seletiva sem expor a identidade.
Ainda estou cético sobre como isso se sustenta diante de reguladores reais, e não de whitepapers, e não vi volume ao vivo suficiente para dizer que o conjunto de anonimato foi resolvido. Mas a arquitetura, no mínimo, é honesta sobre o tradeoff: privacidade que escala com a participação, não privacidade como garantia fixa.
Essa distinção é o que separou isso do pitch usual de coin protegida.
@Dusk $DUSK #dusk $GPS $STAR
Voltei ao design do Dusk especificamente para rastrear o problema do conjunto de anonimato: a ideia de que uma transação protegida é tão privada quanto a multidão de notas indistinguíveis ao redor dela.
Se a adoção continuar baixa, a matemática não mente, e eu disse isso de forma direta, em vez de fingir que apenas a criptografia resolve a exposição. O que me puxou de volta foi o Piecrust, o ambiente de execução baseado em WASM do Dusk, e como ele lida com contratos inteligentes confidenciais de um jeito diferente de uma simples transferência protegida.
Não é só esconder saldos aqui; estamos escondendo transições de estado dentro da própria lógica do contrato. Isso significa que o circuito de zero conhecimento precisa provar que um programa foi executado corretamente sem revelar suas entradas nem etapas intermediárias.
Eu fiquei com isso por um tempo porque é uma alegação computacional muito mais difícil do que apenas provar um saldo. Depois vem a questão de conformidade, a parte que a maioria das cadeias de privacidade evita completamente: o trabalho de licenciamento do Dusk com a NPEX e a sua busca por tokens de segurança regulados, o que só funciona se a mesma camada de zero conhecimento puder provar elegibilidade de forma seletiva sem expor a identidade.
Ainda estou cético sobre como isso se sustenta diante de reguladores reais, e não de whitepapers, e não vi volume ao vivo suficiente para dizer que o conjunto de anonimato foi resolvido. Mas a arquitetura, no mínimo, é honesta sobre o tradeoff: privacidade que escala com a participação, não privacidade como garantia fixa.
Essa distinção é o que separou isso do pitch usual de coin protegida.
@Dusk $DUSK #dusk $GPS $STAR
83
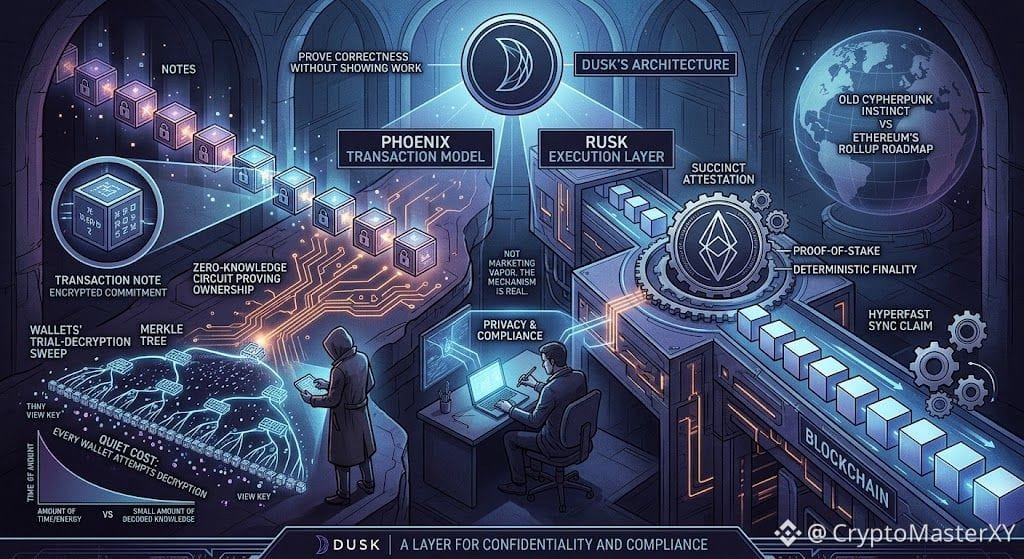
A arquitetura do Dusk não esconde suas transações; ela esconde, na própria essência, o fato de que elas são suas para serem encontradas.
Esse é o paradoxo que continuava me puxando de volta à mesma pergunta: como uma cadeia prova correção sem jamais mostrar o seu trabalho. Ficamos voltando ao Phoenix, o modelo de transações em que as notas existem como compromissos criptografados e a propriedade é provada por circuitos de zero-conhecimento, em vez de saldos em texto puro.
Eu mesmo rastreei o caminho de descoberta de notas, a varredura de tentativas de descriptografia com a Chave de Visualização contra a árvore Merkle, e o que me chamou atenção não foi a alegação de privacidade — foi a troca que ninguém divulga com tanta voz: cada carteira precisa tentar a descriptografia contra um conjunto crescente de notas apenas para saber do que é dona. Esse é o custo silencioso da confidencialidade, e o Dusk paga isso antecipadamente para que a própria cadeia nunca precise.
Depois há o Rusk, a camada de execução que transforma isso em algo que ainda tem de passar pelo consenso sob Succinct Attestation, uma variante de proof-of-stake construída para finalização determinística, e não para liquidação probabilística.
Nós nos vimos comparando menos com o roteiro centrado em rollups da Ethereum e mais com o instinto cypherpunk mais antigo: privacidade e conformidade não são opostos se a camada de zero-conhecimento for expressiva o suficiente para provar restrições regulatórias sem revelar os dados subjacentes.
Ainda não estou convencido de que as alegações de rendimento se sustentem sob carga institucional real, e eu disse isso quando um colega contestou a linguagem de “sincronização hiper-rápida”. Mas o mecanismo é real, não vapor de marketing — e é essa distinção que me manteve escrevendo em vez de desistir.
@Dusk_Foundation #dusk $DUSK $PORTAL $VELVET
A arquitetura do Dusk não esconde suas transações; ela esconde, na própria essência, o fato de que elas são suas para serem encontradas.
Esse é o paradoxo que continuava me puxando de volta à mesma pergunta: como uma cadeia prova correção sem jamais mostrar o seu trabalho. Ficamos voltando ao Phoenix, o modelo de transações em que as notas existem como compromissos criptografados e a propriedade é provada por circuitos de zero-conhecimento, em vez de saldos em texto puro.
Eu mesmo rastreei o caminho de descoberta de notas, a varredura de tentativas de descriptografia com a Chave de Visualização contra a árvore Merkle, e o que me chamou atenção não foi a alegação de privacidade — foi a troca que ninguém divulga com tanta voz: cada carteira precisa tentar a descriptografia contra um conjunto crescente de notas apenas para saber do que é dona. Esse é o custo silencioso da confidencialidade, e o Dusk paga isso antecipadamente para que a própria cadeia nunca precise.
Depois há o Rusk, a camada de execução que transforma isso em algo que ainda tem de passar pelo consenso sob Succinct Attestation, uma variante de proof-of-stake construída para finalização determinística, e não para liquidação probabilística.
Nós nos vimos comparando menos com o roteiro centrado em rollups da Ethereum e mais com o instinto cypherpunk mais antigo: privacidade e conformidade não são opostos se a camada de zero-conhecimento for expressiva o suficiente para provar restrições regulatórias sem revelar os dados subjacentes.
Ainda não estou convencido de que as alegações de rendimento se sustentem sob carga institucional real, e eu disse isso quando um colega contestou a linguagem de “sincronização hiper-rápida”. Mas o mecanismo é real, não vapor de marketing — e é essa distinção que me manteve escrevendo em vez de desistir.
@Dusk #dusk $DUSK $PORTAL $VELVET
Esse é o paradoxo que continuava me puxando de volta à mesma pergunta: como uma cadeia prova correção sem jamais mostrar o seu trabalho. Ficamos voltando ao Phoenix, o modelo de transações em que as notas existem como compromissos criptografados e a propriedade é provada por circuitos de zero-conhecimento, em vez de saldos em texto puro.
Eu mesmo rastreei o caminho de descoberta de notas, a varredura de tentativas de descriptografia com a Chave de Visualização contra a árvore Merkle, e o que me chamou atenção não foi a alegação de privacidade — foi a troca que ninguém divulga com tanta voz: cada carteira precisa tentar a descriptografia contra um conjunto crescente de notas apenas para saber do que é dona. Esse é o custo silencioso da confidencialidade, e o Dusk paga isso antecipadamente para que a própria cadeia nunca precise.
Depois há o Rusk, a camada de execução que transforma isso em algo que ainda tem de passar pelo consenso sob Succinct Attestation, uma variante de proof-of-stake construída para finalização determinística, e não para liquidação probabilística.
Nós nos vimos comparando menos com o roteiro centrado em rollups da Ethereum e mais com o instinto cypherpunk mais antigo: privacidade e conformidade não são opostos se a camada de zero-conhecimento for expressiva o suficiente para provar restrições regulatórias sem revelar os dados subjacentes.
Ainda não estou convencido de que as alegações de rendimento se sustentem sob carga institucional real, e eu disse isso quando um colega contestou a linguagem de “sincronização hiper-rápida”. Mas o mecanismo é real, não vapor de marketing — e é essa distinção que me manteve escrevendo em vez de desistir.
@Dusk #dusk $DUSK $PORTAL $VELVET
1
1
86
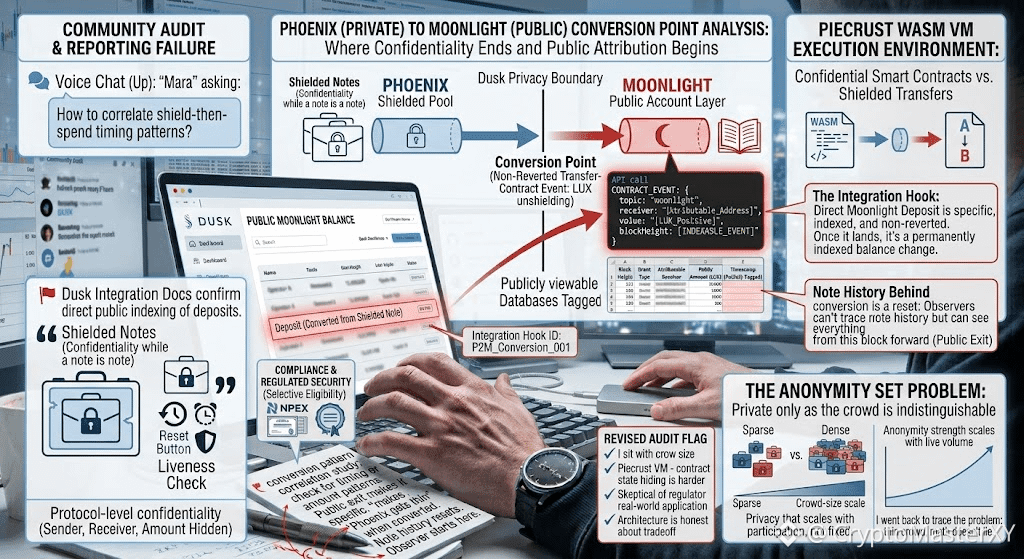
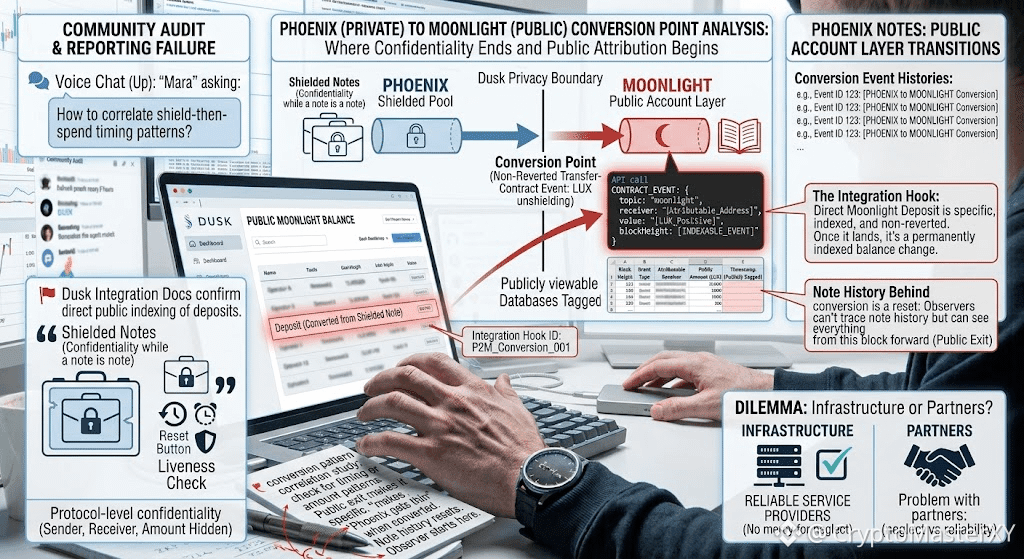
O que se destacou desta vez não foi a garantia de privacidade da Phoenix, e sim o quão fina ela fica no momento em que uma nota da Phoenix se torna um saldo de Moonlight.
A própria documentação de integração da Dusk descreve um depósito direto de Moonlight como um evento específico e indexável: um evento de transferência-contrato não revertido, marcado com o tópico "moonlight", um recebedor e um valor positivo em LUX.
Esse evento dispara da mesma forma quer a DUSK que entra na conta tenha vindo de uma transferência pública ou de desproteger uma nota privada Phoenix. Uma vez que ele cai, vira uma mudança de saldo publicamente atribuível, com carimbo de data e hora e valor marcado, de forma permanente.
As documentações não estão descrevendo um vazamento; estão dizendo aos integradores exatamente como indexar isso de propósito. Mas isso significa que a confidencialidade da Phoenix só cobre uma nota enquanto ela ainda é uma nota.
No instante em que ela é convertida, o valor e o timing ficam públicos e consultáveis, enquanto o histórico da nota por trás dele é redefinido para zero; um observador não consegue rastrear qual nota financiou o depósito, mas pode observar tudo a partir daquele bloco em diante, em pleno.
Então, o verdadeiro limite de privacidade na Dusk não é o protocolo: é o ponto de conversão. O que eu ainda não descobri é se a Dusk publica algo sobre os padrões de timing ou de valores que tornam uma sequência de proteger-e-gastar correlacionável, o mesmo risco de deanonymização que usuários do Zcash aprenderam que se aplica a qualquer cadeia de privacidade com uma saída pública.
@Dusk_Foundation $DUSK #Dusk $HEMI $AIO
O que se destacou desta vez não foi a garantia de privacidade da Phoenix, e sim o quão fina ela fica no momento em que uma nota da Phoenix se torna um saldo de Moonlight.
A própria documentação de integração da Dusk descreve um depósito direto de Moonlight como um evento específico e indexável: um evento de transferência-contrato não revertido, marcado com o tópico "moonlight", um recebedor e um valor positivo em LUX.
Esse evento dispara da mesma forma quer a DUSK que entra na conta tenha vindo de uma transferência pública ou de desproteger uma nota privada Phoenix. Uma vez que ele cai, vira uma mudança de saldo publicamente atribuível, com carimbo de data e hora e valor marcado, de forma permanente.
As documentações não estão descrevendo um vazamento; estão dizendo aos integradores exatamente como indexar isso de propósito. Mas isso significa que a confidencialidade da Phoenix só cobre uma nota enquanto ela ainda é uma nota.
No instante em que ela é convertida, o valor e o timing ficam públicos e consultáveis, enquanto o histórico da nota por trás dele é redefinido para zero; um observador não consegue rastrear qual nota financiou o depósito, mas pode observar tudo a partir daquele bloco em diante, em pleno.
Então, o verdadeiro limite de privacidade na Dusk não é o protocolo: é o ponto de conversão. O que eu ainda não descobri é se a Dusk publica algo sobre os padrões de timing ou de valores que tornam uma sequência de proteger-e-gastar correlacionável, o mesmo risco de deanonymização que usuários do Zcash aprenderam que se aplica a qualquer cadeia de privacidade com uma saída pública.
@Dusk $DUSK #Dusk $HEMI $AIO
A própria documentação de integração da Dusk descreve um depósito direto de Moonlight como um evento específico e indexável: um evento de transferência-contrato não revertido, marcado com o tópico "moonlight", um recebedor e um valor positivo em LUX.
Esse evento dispara da mesma forma quer a DUSK que entra na conta tenha vindo de uma transferência pública ou de desproteger uma nota privada Phoenix. Uma vez que ele cai, vira uma mudança de saldo publicamente atribuível, com carimbo de data e hora e valor marcado, de forma permanente.
As documentações não estão descrevendo um vazamento; estão dizendo aos integradores exatamente como indexar isso de propósito. Mas isso significa que a confidencialidade da Phoenix só cobre uma nota enquanto ela ainda é uma nota.
No instante em que ela é convertida, o valor e o timing ficam públicos e consultáveis, enquanto o histórico da nota por trás dele é redefinido para zero; um observador não consegue rastrear qual nota financiou o depósito, mas pode observar tudo a partir daquele bloco em diante, em pleno.
Então, o verdadeiro limite de privacidade na Dusk não é o protocolo: é o ponto de conversão. O que eu ainda não descobri é se a Dusk publica algo sobre os padrões de timing ou de valores que tornam uma sequência de proteger-e-gastar correlacionável, o mesmo risco de deanonymização que usuários do Zcash aprenderam que se aplica a qualquer cadeia de privacidade com uma saída pública.
@Dusk $DUSK #Dusk $HEMI $AIO
1
1
210
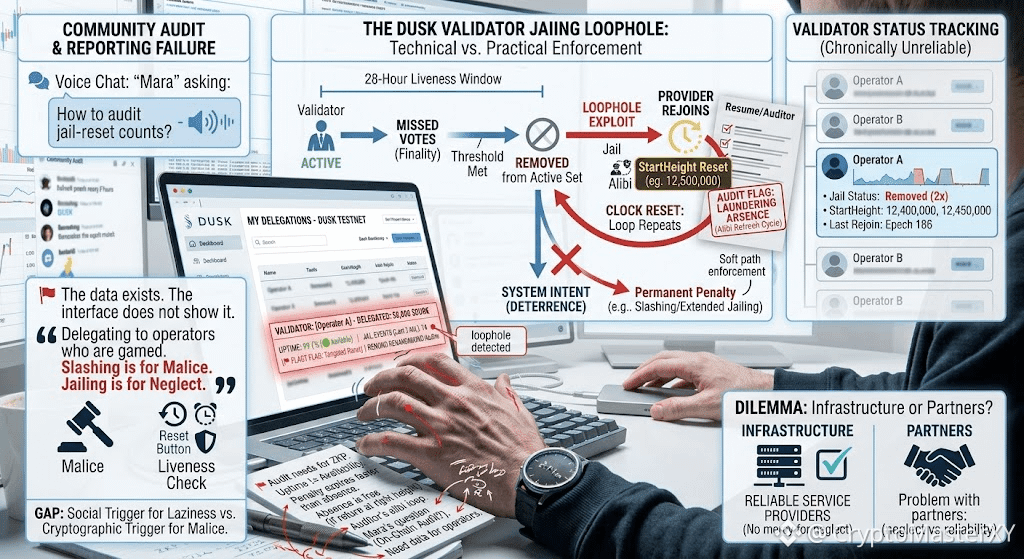
Não planejei testar novamente o relógio de encarceramento (jailing) do DUSK. Eu só abri meu painel de recompensas da testnet para reivindicar rendimento. Foi aí que eu vi: meu provedor de finalidade tinha 99,1% de uptime e 14 eventos de reset de jailing nos últimos três meses.
O painel não sinalizou. Ele os registrou silenciosamente no histórico, do jeito que um currículo esconde lacunas ao esticar datas. Cada reset reancorou o StartHeight, reiniciando a janela de live de 28 horas antes que a anterior amadurecesse. O provedor não era confiável. Era lavando ausência através de reinserção.
Eu vinha acumulando recompensas de um validador que raramente estava presente, porque a penalidade por perder votos expira mais rápido do que os epochs que ele deixou de cumprir. A métrica em que eu confiava—uptime—não estava medindo disponibilidade. Estava medindo o quão bem um operador consegue atualizar o próprio álibi. Aquela noite, o chat de voz do DUSK não estava discutindo Phoenix ou Citadel. Estava sendo discutido por uma usuária chamada Mara, perguntando como auditar as contagens de reset de jailing na cadeia. Ninguém tinha uma resposta clara. Os dados existem.
A interface não mostra. Todos nós estávamos delegando para operadores que nunca havíamos visto de fato permanecerem acordados, porque o único número que importava era o que foi projetado para ser manipulado. Slashing pune a malícia. Jailing deveria punir negligência. Mas, na prática, o jailing só pune aqueles que esquecem de se reinserir antes que o relógio alcance. A rede não precisa de um validador malicioso para falhar.
Ela só precisa de operadores suficientes que entendam que ausência é grátis desde que você retorne na altura de bloco certa. A matemática é transparente. A disponibilidade que ela reporta, não.
#dusk $DUSK @Dusk_Foundation $ACE $AKE
Não planejei testar novamente o relógio de encarceramento (jailing) do DUSK. Eu só abri meu painel de recompensas da testnet para reivindicar rendimento. Foi aí que eu vi: meu provedor de finalidade tinha 99,1% de uptime e 14 eventos de reset de jailing nos últimos três meses.
O painel não sinalizou. Ele os registrou silenciosamente no histórico, do jeito que um currículo esconde lacunas ao esticar datas. Cada reset reancorou o StartHeight, reiniciando a janela de live de 28 horas antes que a anterior amadurecesse. O provedor não era confiável. Era lavando ausência através de reinserção.
Eu vinha acumulando recompensas de um validador que raramente estava presente, porque a penalidade por perder votos expira mais rápido do que os epochs que ele deixou de cumprir. A métrica em que eu confiava—uptime—não estava medindo disponibilidade. Estava medindo o quão bem um operador consegue atualizar o próprio álibi. Aquela noite, o chat de voz do DUSK não estava discutindo Phoenix ou Citadel. Estava sendo discutido por uma usuária chamada Mara, perguntando como auditar as contagens de reset de jailing na cadeia. Ninguém tinha uma resposta clara. Os dados existem.
A interface não mostra. Todos nós estávamos delegando para operadores que nunca havíamos visto de fato permanecerem acordados, porque o único número que importava era o que foi projetado para ser manipulado. Slashing pune a malícia. Jailing deveria punir negligência. Mas, na prática, o jailing só pune aqueles que esquecem de se reinserir antes que o relógio alcance. A rede não precisa de um validador malicioso para falhar.
Ela só precisa de operadores suficientes que entendam que ausência é grátis desde que você retorne na altura de bloco certa. A matemática é transparente. A disponibilidade que ela reporta, não.
#dusk $DUSK @Dusk $ACE $AKE
O painel não sinalizou. Ele os registrou silenciosamente no histórico, do jeito que um currículo esconde lacunas ao esticar datas. Cada reset reancorou o StartHeight, reiniciando a janela de live de 28 horas antes que a anterior amadurecesse. O provedor não era confiável. Era lavando ausência através de reinserção.
Eu vinha acumulando recompensas de um validador que raramente estava presente, porque a penalidade por perder votos expira mais rápido do que os epochs que ele deixou de cumprir. A métrica em que eu confiava—uptime—não estava medindo disponibilidade. Estava medindo o quão bem um operador consegue atualizar o próprio álibi. Aquela noite, o chat de voz do DUSK não estava discutindo Phoenix ou Citadel. Estava sendo discutido por uma usuária chamada Mara, perguntando como auditar as contagens de reset de jailing na cadeia. Ninguém tinha uma resposta clara. Os dados existem.
A interface não mostra. Todos nós estávamos delegando para operadores que nunca havíamos visto de fato permanecerem acordados, porque o único número que importava era o que foi projetado para ser manipulado. Slashing pune a malícia. Jailing deveria punir negligência. Mas, na prática, o jailing só pune aqueles que esquecem de se reinserir antes que o relógio alcance. A rede não precisa de um validador malicioso para falhar.
Ela só precisa de operadores suficientes que entendam que ausência é grátis desde que você retorne na altura de bloco certa. A matemática é transparente. A disponibilidade que ela reporta, não.
#dusk $DUSK @Dusk $ACE $AKE
3
3
1.7k
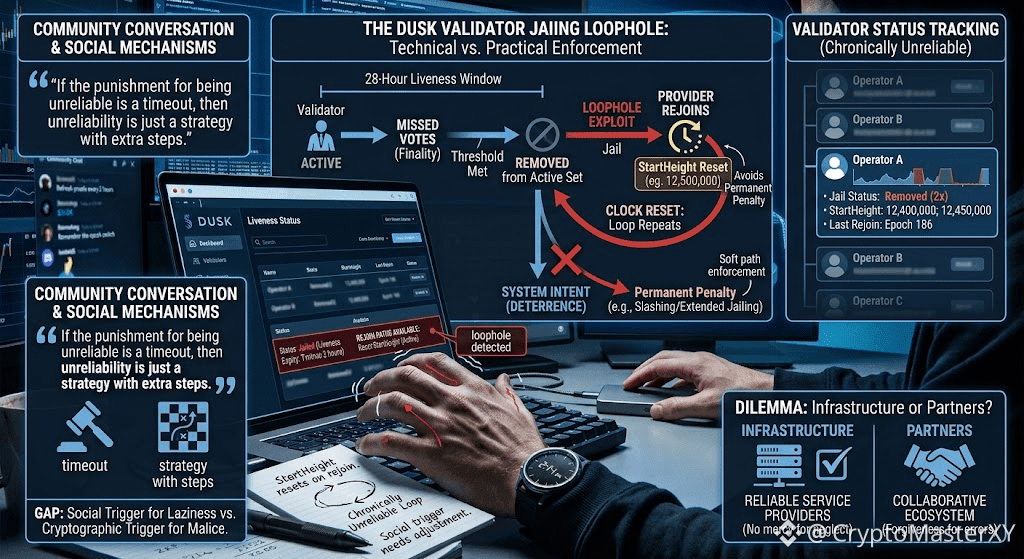
Assisti a um validador DUSK sendo removido do conjunto ativo no testnet. Não foi hackeado. Não foi slashed. Apenas removido. O motivo foi liveness: perdeu votos de finalidade demais dentro de uma janela de 28 horas.
O sistema funcionou exatamente como foi projetado. É isso que me deixou inquieto.
O validador não perdeu sua participação vinculada. Nenhuma punição criptográfica. Nenhuma chave privada exposta. Apenas uma saída silenciosa do ciclo de consenso. E aqui está a parte que ficou comigo: a janela de encarceramento é medida em relação a um valor StartHeight que é redefinido toda vez que o provedor retorna. Sai rapidamente, volta, redefine o relógio e repete. Um operador cronicamente pouco confiável pode evitar a remoção permanente para sempre, nunca ficando offline tempo suficiente para acionar a penalidade completa. O caminho de aplicação suave é o que tem a brecha.
Continuei pensando nessa brecha enquanto observava a comunidade DUSK debater se provedores de finalidade devem ser tratados como infraestrutura ou como parceiros. Alguém no chat disse: "Se a punição por ser pouco confiável é um timeout, então a falta de confiabilidade é apenas uma estratégia com passos extras." Ninguém riu. Porque todos sabiam que um validador que redefine seu próprio relógio de jail não está quebrando as regras. Está fazendo um jogo com o ritmo da aplicação.
Esse é o abismo entre segurança técnica e segurança prática. O gatilho criptográfico para double-signing é absoluto, implacável, automático. O gatilho social para a preguiça é uma máquina de estados com um botão de reset. Um protege a rede contra malícia. O outro protege contra negligência. E, neste momento, o botão de reset pertence justamente ao operador que deveria ser contido.
#dusk $DUSK @Dusk_Foundation $EDEN $AKE
Assisti a um validador DUSK sendo removido do conjunto ativo no testnet. Não foi hackeado. Não foi slashed. Apenas removido. O motivo foi liveness: perdeu votos de finalidade demais dentro de uma janela de 28 horas.
O sistema funcionou exatamente como foi projetado. É isso que me deixou inquieto.
O validador não perdeu sua participação vinculada. Nenhuma punição criptográfica. Nenhuma chave privada exposta. Apenas uma saída silenciosa do ciclo de consenso. E aqui está a parte que ficou comigo: a janela de encarceramento é medida em relação a um valor StartHeight que é redefinido toda vez que o provedor retorna. Sai rapidamente, volta, redefine o relógio e repete. Um operador cronicamente pouco confiável pode evitar a remoção permanente para sempre, nunca ficando offline tempo suficiente para acionar a penalidade completa. O caminho de aplicação suave é o que tem a brecha.
Continuei pensando nessa brecha enquanto observava a comunidade DUSK debater se provedores de finalidade devem ser tratados como infraestrutura ou como parceiros. Alguém no chat disse: "Se a punição por ser pouco confiável é um timeout, então a falta de confiabilidade é apenas uma estratégia com passos extras." Ninguém riu. Porque todos sabiam que um validador que redefine seu próprio relógio de jail não está quebrando as regras. Está fazendo um jogo com o ritmo da aplicação.
Esse é o abismo entre segurança técnica e segurança prática. O gatilho criptográfico para double-signing é absoluto, implacável, automático. O gatilho social para a preguiça é uma máquina de estados com um botão de reset. Um protege a rede contra malícia. O outro protege contra negligência. E, neste momento, o botão de reset pertence justamente ao operador que deveria ser contido.
#dusk $DUSK @Dusk $EDEN $AKE
O sistema funcionou exatamente como foi projetado. É isso que me deixou inquieto.
O validador não perdeu sua participação vinculada. Nenhuma punição criptográfica. Nenhuma chave privada exposta. Apenas uma saída silenciosa do ciclo de consenso. E aqui está a parte que ficou comigo: a janela de encarceramento é medida em relação a um valor StartHeight que é redefinido toda vez que o provedor retorna. Sai rapidamente, volta, redefine o relógio e repete. Um operador cronicamente pouco confiável pode evitar a remoção permanente para sempre, nunca ficando offline tempo suficiente para acionar a penalidade completa. O caminho de aplicação suave é o que tem a brecha.
Continuei pensando nessa brecha enquanto observava a comunidade DUSK debater se provedores de finalidade devem ser tratados como infraestrutura ou como parceiros. Alguém no chat disse: "Se a punição por ser pouco confiável é um timeout, então a falta de confiabilidade é apenas uma estratégia com passos extras." Ninguém riu. Porque todos sabiam que um validador que redefine seu próprio relógio de jail não está quebrando as regras. Está fazendo um jogo com o ritmo da aplicação.
Esse é o abismo entre segurança técnica e segurança prática. O gatilho criptográfico para double-signing é absoluto, implacável, automático. O gatilho social para a preguiça é uma máquina de estados com um botão de reset. Um protege a rede contra malícia. O outro protege contra negligência. E, neste momento, o botão de reset pertence justamente ao operador que deveria ser contido.
#dusk $DUSK @Dusk $EDEN $AKE
75
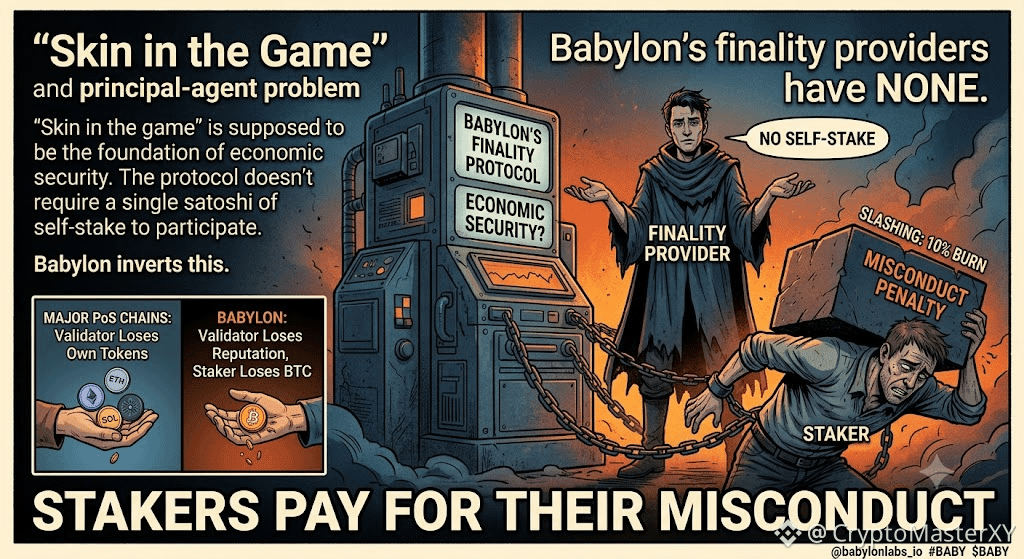
"Skin in the game" deve ser a base da segurança econômica. Os provedores de finalidade final do Babylon não têm nenhuma — e os apostadores pagam por sua má conduta.
Eu costumava achar que segurança econômica significava que todo validador tinha algo a perder. Então eu rastreei o registro dos provedores de finalidade do Babylon — e descobri que o protocolo não exige nem um único satoshi de self-stake para participar.
A documentação do Babylon afirma claramente: "Sem exigência de self-stake para provedores de finalidade." Qualquer pessoa pode se registrar enviando uma transação com sua chave pública, taxa de comissão e descrição. Não há BTC bloqueado. Não há caução. Sem risco de slashing ao próprio capital.
Esse é o ponto que eu não tinha separado antes.
Toda grande cadeia de Proof-of-Stake exige que os validadores apostem seus próprios tokens — Ethereum exige 32 ETH, Cosmos exige self-bonding, Solana precisa de SOL. Isso alinha incentivos: aja mal e você perde seu próprio dinheiro. O Babylon inverte isso. Os provedores de finalidade arriscam apenas sua reputação e recompensas futuras, não seu próprio BTC. O mecanismo inteiro de slashing — que queima 10% dos fundos do apostador por double-sign — não atinge diretamente o bolso do provedor. O apostador é quem paga pela má conduta do provedor.
A pesquisa sobre validadores confirma que isso cria um problema de principal-agente. Um provedor que equivoca não perde self-stake, apenas taxas futuras dos apostadores que podem sacar. Mas com um timelock de 15 meses e um atraso de desapostagem de 7 dias, os apostadores não conseguem sacar com facilidade. O provedor tem uma janela para se comportar mal sem uma penalidade imediata de capital.
O que não é abordado na documentação do Babylon é se algum provedor já foi alguma vez obrigado a postar garantias de forma privada, ou se este desenho foi herdado do modelo de provedor do Cosmos sem ser adaptado ao peso econômico do Bitcoin.
Com o que eu fico: a regra do Babylon de "sem self-stake" torna mais fácil fazer bootstrapping de um conjunto de provedores — ou ela cria um sistema em que as pessoas que protegem bilhões em BTC não têm nada próprio a perder?
@babylonlabs_io #BABY #baby $BABY $CYS $HEI
"Skin in the game" deve ser a base da segurança econômica. Os provedores de finalidade final do Babylon não têm nenhuma — e os apostadores pagam por sua má conduta.
Eu costumava achar que segurança econômica significava que todo validador tinha algo a perder. Então eu rastreei o registro dos provedores de finalidade do Babylon — e descobri que o protocolo não exige nem um único satoshi de self-stake para participar.
A documentação do Babylon afirma claramente: "Sem exigência de self-stake para provedores de finalidade." Qualquer pessoa pode se registrar enviando uma transação com sua chave pública, taxa de comissão e descrição. Não há BTC bloqueado. Não há caução. Sem risco de slashing ao próprio capital.
Esse é o ponto que eu não tinha separado antes.
Toda grande cadeia de Proof-of-Stake exige que os validadores apostem seus próprios tokens — Ethereum exige 32 ETH, Cosmos exige self-bonding, Solana precisa de SOL. Isso alinha incentivos: aja mal e você perde seu próprio dinheiro. O Babylon inverte isso. Os provedores de finalidade arriscam apenas sua reputação e recompensas futuras, não seu próprio BTC. O mecanismo inteiro de slashing — que queima 10% dos fundos do apostador por double-sign — não atinge diretamente o bolso do provedor. O apostador é quem paga pela má conduta do provedor.
A pesquisa sobre validadores confirma que isso cria um problema de principal-agente. Um provedor que equivoca não perde self-stake, apenas taxas futuras dos apostadores que podem sacar. Mas com um timelock de 15 meses e um atraso de desapostagem de 7 dias, os apostadores não conseguem sacar com facilidade. O provedor tem uma janela para se comportar mal sem uma penalidade imediata de capital.
O que não é abordado na documentação do Babylon é se algum provedor já foi alguma vez obrigado a postar garantias de forma privada, ou se este desenho foi herdado do modelo de provedor do Cosmos sem ser adaptado ao peso econômico do Bitcoin.
Com o que eu fico: a regra do Babylon de "sem self-stake" torna mais fácil fazer bootstrapping de um conjunto de provedores — ou ela cria um sistema em que as pessoas que protegem bilhões em BTC não têm nada próprio a perder?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
Eu costumava achar que segurança econômica significava que todo validador tinha algo a perder. Então eu rastreei o registro dos provedores de finalidade do Babylon — e descobri que o protocolo não exige nem um único satoshi de self-stake para participar.
A documentação do Babylon afirma claramente: "Sem exigência de self-stake para provedores de finalidade." Qualquer pessoa pode se registrar enviando uma transação com sua chave pública, taxa de comissão e descrição. Não há BTC bloqueado. Não há caução. Sem risco de slashing ao próprio capital.
Esse é o ponto que eu não tinha separado antes.
Toda grande cadeia de Proof-of-Stake exige que os validadores apostem seus próprios tokens — Ethereum exige 32 ETH, Cosmos exige self-bonding, Solana precisa de SOL. Isso alinha incentivos: aja mal e você perde seu próprio dinheiro. O Babylon inverte isso. Os provedores de finalidade arriscam apenas sua reputação e recompensas futuras, não seu próprio BTC. O mecanismo inteiro de slashing — que queima 10% dos fundos do apostador por double-sign — não atinge diretamente o bolso do provedor. O apostador é quem paga pela má conduta do provedor.
A pesquisa sobre validadores confirma que isso cria um problema de principal-agente. Um provedor que equivoca não perde self-stake, apenas taxas futuras dos apostadores que podem sacar. Mas com um timelock de 15 meses e um atraso de desapostagem de 7 dias, os apostadores não conseguem sacar com facilidade. O provedor tem uma janela para se comportar mal sem uma penalidade imediata de capital.
O que não é abordado na documentação do Babylon é se algum provedor já foi alguma vez obrigado a postar garantias de forma privada, ou se este desenho foi herdado do modelo de provedor do Cosmos sem ser adaptado ao peso econômico do Bitcoin.
Com o que eu fico: a regra do Babylon de "sem self-stake" torna mais fácil fazer bootstrapping de um conjunto de provedores — ou ela cria um sistema em que as pessoas que protegem bilhões em BTC não têm nada próprio a perder?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
2
1
274
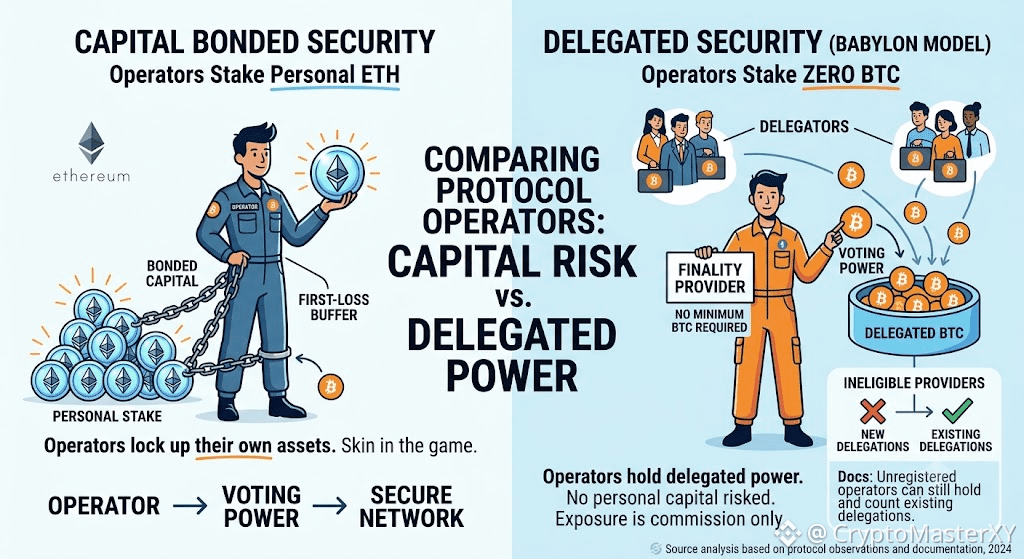
Um senhorio com zero capital próprio no imóvel ainda cobra rendas. A Babylon opera com a mesma estrutura — provedores de finalização podem garantir posições lastreadas em Bitcoin sem apostar nenhum Bitcoin por conta própria.
Eu costumava presumir que "Redes Impulsionadas por Bitcoin" significava que todo operador tinha participação no jogo. Então encontrei a página de recrutamento da Babylon — "sem Bitcoin mínimo necessário" para se tornar um provedor de finalidade.
Essa foi a parte que eu não havia separado antes. Um provedor de finalidade detém o poder de voto do BTC delegado e vota nas rodadas de finalização. Nada exige que ele faça staking do próprio Bitcoin. A exposição dele vem integralmente por meio de comissão sobre os stakes delegados — e não de capital que ele próprio arrisque. Compare isso com o Ethereum, onde os operadores fazem bond com seu próprio capital como um amortecedor de primeira perda.
Há uma segunda camada. A documentação da Babylon descreve uma categoria de provedor "inelegível" — operadores que nunca se registraram, mas ainda assim receberam delegações. O aplicativo web não permite que novos usuários deleguem para eles, mas as delegações existentes ainda são rastreadas e contabilizadas. O filtro apenas bloqueia novos relacionamentos. Ele não desfaz os existentes.
No que eu estou pensando: ao remover a exigência de capital, isso reduz a barreira para um conjunto de operadores mais descentralizado — ou significa apenas que as pessoas que tomam as decisões de finalização podem sair sem ter nada próprio em jogo?
@babylonlabs_io #BABY #baby $BABY $VIC $BTW
Um senhorio com zero capital próprio no imóvel ainda cobra rendas. A Babylon opera com a mesma estrutura — provedores de finalização podem garantir posições lastreadas em Bitcoin sem apostar nenhum Bitcoin por conta própria.
Eu costumava presumir que "Redes Impulsionadas por Bitcoin" significava que todo operador tinha participação no jogo. Então encontrei a página de recrutamento da Babylon — "sem Bitcoin mínimo necessário" para se tornar um provedor de finalidade.
Essa foi a parte que eu não havia separado antes. Um provedor de finalidade detém o poder de voto do BTC delegado e vota nas rodadas de finalização. Nada exige que ele faça staking do próprio Bitcoin. A exposição dele vem integralmente por meio de comissão sobre os stakes delegados — e não de capital que ele próprio arrisque. Compare isso com o Ethereum, onde os operadores fazem bond com seu próprio capital como um amortecedor de primeira perda.
Há uma segunda camada. A documentação da Babylon descreve uma categoria de provedor "inelegível" — operadores que nunca se registraram, mas ainda assim receberam delegações. O aplicativo web não permite que novos usuários deleguem para eles, mas as delegações existentes ainda são rastreadas e contabilizadas. O filtro apenas bloqueia novos relacionamentos. Ele não desfaz os existentes.
No que eu estou pensando: ao remover a exigência de capital, isso reduz a barreira para um conjunto de operadores mais descentralizado — ou significa apenas que as pessoas que tomam as decisões de finalização podem sair sem ter nada próprio em jogo?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
Eu costumava presumir que "Redes Impulsionadas por Bitcoin" significava que todo operador tinha participação no jogo. Então encontrei a página de recrutamento da Babylon — "sem Bitcoin mínimo necessário" para se tornar um provedor de finalidade.
Essa foi a parte que eu não havia separado antes. Um provedor de finalidade detém o poder de voto do BTC delegado e vota nas rodadas de finalização. Nada exige que ele faça staking do próprio Bitcoin. A exposição dele vem integralmente por meio de comissão sobre os stakes delegados — e não de capital que ele próprio arrisque. Compare isso com o Ethereum, onde os operadores fazem bond com seu próprio capital como um amortecedor de primeira perda.
Há uma segunda camada. A documentação da Babylon descreve uma categoria de provedor "inelegível" — operadores que nunca se registraram, mas ainda assim receberam delegações. O aplicativo web não permite que novos usuários deleguem para eles, mas as delegações existentes ainda são rastreadas e contabilizadas. O filtro apenas bloqueia novos relacionamentos. Ele não desfaz os existentes.
No que eu estou pensando: ao remover a exigência de capital, isso reduz a barreira para um conjunto de operadores mais descentralizado — ou significa apenas que as pessoas que tomam as decisões de finalização podem sair sem ter nada próprio em jogo?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
104
Cortar causa queimadura. Prender não. A prisão deveria ser o fallback para períodos sem operação (“downtime”), e a prisão funcionava bem no papel — até que uma auditoria descobriu que o relógio da prisão em si poderia ser redefinido pelo provedor, que a prisão foi criada para conter.
A Babylon separa completamente dois modos de falha. Equivocação — dupla assinatura — dispara queima (slashing): o BTC é queimado, permanentemente, assim que a criptografia o detecta. Downtime dispara prisão em vez disso — uma regra de vivacidade (“liveness”) destinada a remover um provedor do conjunto ativo se ele perder votos de finalização demais dentro de uma janela de aproximadamente 28 horas. Sem queima. Apenas remoção temporária.
Essa é a parte que eu não tinha separado antes.
Um relatório de pesquisa de segurança da OpenZeppelin descobriu que a janela de prisão é medida em relação a um valor “StartHeight” — e esse valor é redefinido sempre que um provedor de finalização reentra no conjunto ativo. Isso criou um padrão explorável: sair brevemente, voltar a entrar pouco antes de a prisão ser acionada, redefinir o relógio e repetir indefinidamente. Um provedor cronicamente pouco confiável poderia evitar a prisão para sempre sem nunca ficar tecnicamente offline tempo suficiente para ser detectado.
Esse é um tipo diferente de risco do que qualquer coisa no desenho de slashing. Equivocação é punida por um gatilho rígido e criptográfico que ninguém consegue contornar — a chave exposta torna a penalidade automática. A aplicação de vivacidade era uma regra de máquina de estados que dependia de um temporizador cuja segurança contra exatamente a entidade que ele pretendia restringir ninguém havia confirmado.
O que não está claro é se esse bypass específico alguma vez esteve ativo na mainnet, ou se foi detectado durante a auditoria antes da implantação — o relatório cobre o mecanismo, mas não a linha do tempo da exposição.
O que eu estou considerando: faz sentido tratar equivocação e downtime como categorias de risco fundamentalmente diferentes — porque uma é maliciosa e a outra não — ou isso apenas significa que o caminho de “enforcement” mais “suave” sempre seria onde os verdadeiros buracos se escondiam?
@babylonlabs_io #BABY $BABY #baby $TAKE $BLESS
Cortar causa queimadura. Prender não. A prisão deveria ser o fallback para períodos sem operação (“downtime”), e a prisão funcionava bem no papel — até que uma auditoria descobriu que o relógio da prisão em si poderia ser redefinido pelo provedor, que a prisão foi criada para conter.
A Babylon separa completamente dois modos de falha. Equivocação — dupla assinatura — dispara queima (slashing): o BTC é queimado, permanentemente, assim que a criptografia o detecta. Downtime dispara prisão em vez disso — uma regra de vivacidade (“liveness”) destinada a remover um provedor do conjunto ativo se ele perder votos de finalização demais dentro de uma janela de aproximadamente 28 horas. Sem queima. Apenas remoção temporária.
Essa é a parte que eu não tinha separado antes.
Um relatório de pesquisa de segurança da OpenZeppelin descobriu que a janela de prisão é medida em relação a um valor “StartHeight” — e esse valor é redefinido sempre que um provedor de finalização reentra no conjunto ativo. Isso criou um padrão explorável: sair brevemente, voltar a entrar pouco antes de a prisão ser acionada, redefinir o relógio e repetir indefinidamente. Um provedor cronicamente pouco confiável poderia evitar a prisão para sempre sem nunca ficar tecnicamente offline tempo suficiente para ser detectado.
Esse é um tipo diferente de risco do que qualquer coisa no desenho de slashing. Equivocação é punida por um gatilho rígido e criptográfico que ninguém consegue contornar — a chave exposta torna a penalidade automática. A aplicação de vivacidade era uma regra de máquina de estados que dependia de um temporizador cuja segurança contra exatamente a entidade que ele pretendia restringir ninguém havia confirmado.
O que não está claro é se esse bypass específico alguma vez esteve ativo na mainnet, ou se foi detectado durante a auditoria antes da implantação — o relatório cobre o mecanismo, mas não a linha do tempo da exposição.
O que eu estou considerando: faz sentido tratar equivocação e downtime como categorias de risco fundamentalmente diferentes — porque uma é maliciosa e a outra não — ou isso apenas significa que o caminho de “enforcement” mais “suave” sempre seria onde os verdadeiros buracos se escondiam?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
A Babylon separa completamente dois modos de falha. Equivocação — dupla assinatura — dispara queima (slashing): o BTC é queimado, permanentemente, assim que a criptografia o detecta. Downtime dispara prisão em vez disso — uma regra de vivacidade (“liveness”) destinada a remover um provedor do conjunto ativo se ele perder votos de finalização demais dentro de uma janela de aproximadamente 28 horas. Sem queima. Apenas remoção temporária.
Essa é a parte que eu não tinha separado antes.
Um relatório de pesquisa de segurança da OpenZeppelin descobriu que a janela de prisão é medida em relação a um valor “StartHeight” — e esse valor é redefinido sempre que um provedor de finalização reentra no conjunto ativo. Isso criou um padrão explorável: sair brevemente, voltar a entrar pouco antes de a prisão ser acionada, redefinir o relógio e repetir indefinidamente. Um provedor cronicamente pouco confiável poderia evitar a prisão para sempre sem nunca ficar tecnicamente offline tempo suficiente para ser detectado.
Esse é um tipo diferente de risco do que qualquer coisa no desenho de slashing. Equivocação é punida por um gatilho rígido e criptográfico que ninguém consegue contornar — a chave exposta torna a penalidade automática. A aplicação de vivacidade era uma regra de máquina de estados que dependia de um temporizador cuja segurança contra exatamente a entidade que ele pretendia restringir ninguém havia confirmado.
O que não está claro é se esse bypass específico alguma vez esteve ativo na mainnet, ou se foi detectado durante a auditoria antes da implantação — o relatório cobre o mecanismo, mas não a linha do tempo da exposição.
O que eu estou considerando: faz sentido tratar equivocação e downtime como categorias de risco fundamentalmente diferentes — porque uma é maliciosa e a outra não — ou isso apenas significa que o caminho de “enforcement” mais “suave” sempre seria onde os verdadeiros buracos se escondiam?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
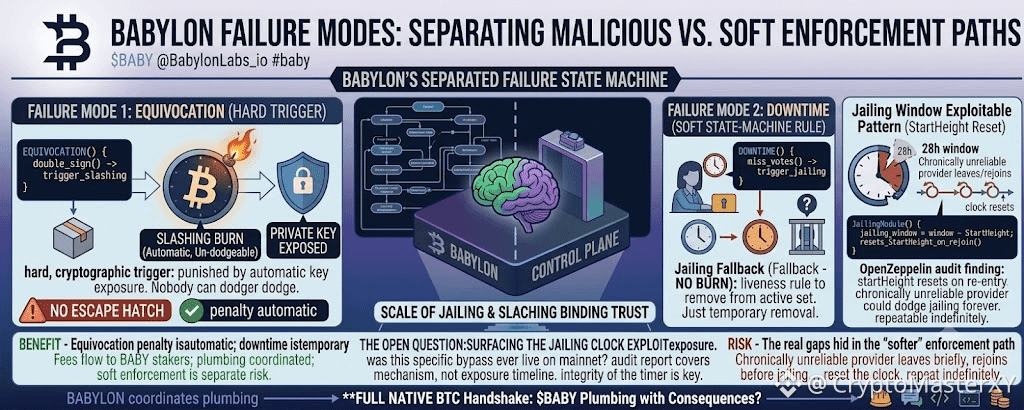
2
1
181
Eu descompilei o script de resgate do cofre procurando uma saída de emergência. Não havia uma. Só uma opcode OP_CHECKSEQUENCEVERIFY e uma altura de bloco que chega, esteja você pronto ou não. Sem sobrescrita de multisig. Sem chave de administrador. Sem liberação antecipada acionada por oráculo.
Quando você clica em Unstake, você não está pedindo permissão. Você está acendendo um pavio que queima exatamente na velocidade de produção de blocos do Bitcoin, e nada neste mundo pode fazê-lo queimar mais rápido.
O problema é que o mercado não pausa enquanto o pavio queima. Seis dias de um unbonding de sete dias, o gráfico exibiu uma vela vermelha de 12% e eu não consegui me mover. Não porque congelei. Mas porque o script do cofre já tinha travado minha saída para um carimbo de data/hora que ainda não tinha chegado. O rendimento que eu ganhei não foi juros. Foi um prêmio que eu coletei por vender meu direito de entrar em pânico.
Cada ponto-base desse rendimento foi precificado contra a probabilidade de que eu precisaria de liquidez antes do vencimento do timelock e não teria como obtê-la.
A conversa por voz naquela noite não estava discutindo preços de entrada. Era cheia de gente observando seus próprios temporizadores fazerem contagem regressiva, trocando prints de block explorers como se fossem revistas da sala de espera do hospital.
O cofre protege seu Bitcoin. O timelock protege o protocolo.
O grupo protege a parte de você que consegue encarar uma faca caindo e não segurá-la antes que a contagem termine. Eu não aprendi isso com o whitepaper. Eu aprendi com um desconhecido que digitou "respire, o bloco 847.032 está vindo de qualquer jeito" em um chat que eu quase não entrei.
O script de resgate é transparente. A redenção emocional do outro lado do timelock não é.
#baby $BABY @babylonlabs_io $1000RATS $KOMA
Eu descompilei o script de resgate do cofre procurando uma saída de emergência. Não havia uma. Só uma opcode OP_CHECKSEQUENCEVERIFY e uma altura de bloco que chega, esteja você pronto ou não. Sem sobrescrita de multisig. Sem chave de administrador. Sem liberação antecipada acionada por oráculo.
Quando você clica em Unstake, você não está pedindo permissão. Você está acendendo um pavio que queima exatamente na velocidade de produção de blocos do Bitcoin, e nada neste mundo pode fazê-lo queimar mais rápido.
O problema é que o mercado não pausa enquanto o pavio queima. Seis dias de um unbonding de sete dias, o gráfico exibiu uma vela vermelha de 12% e eu não consegui me mover. Não porque congelei. Mas porque o script do cofre já tinha travado minha saída para um carimbo de data/hora que ainda não tinha chegado. O rendimento que eu ganhei não foi juros. Foi um prêmio que eu coletei por vender meu direito de entrar em pânico.
Cada ponto-base desse rendimento foi precificado contra a probabilidade de que eu precisaria de liquidez antes do vencimento do timelock e não teria como obtê-la.
A conversa por voz naquela noite não estava discutindo preços de entrada. Era cheia de gente observando seus próprios temporizadores fazerem contagem regressiva, trocando prints de block explorers como se fossem revistas da sala de espera do hospital.
O cofre protege seu Bitcoin. O timelock protege o protocolo.
O grupo protege a parte de você que consegue encarar uma faca caindo e não segurá-la antes que a contagem termine. Eu não aprendi isso com o whitepaper. Eu aprendi com um desconhecido que digitou "respire, o bloco 847.032 está vindo de qualquer jeito" em um chat que eu quase não entrei.
O script de resgate é transparente. A redenção emocional do outro lado do timelock não é.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
Quando você clica em Unstake, você não está pedindo permissão. Você está acendendo um pavio que queima exatamente na velocidade de produção de blocos do Bitcoin, e nada neste mundo pode fazê-lo queimar mais rápido.
O problema é que o mercado não pausa enquanto o pavio queima. Seis dias de um unbonding de sete dias, o gráfico exibiu uma vela vermelha de 12% e eu não consegui me mover. Não porque congelei. Mas porque o script do cofre já tinha travado minha saída para um carimbo de data/hora que ainda não tinha chegado. O rendimento que eu ganhei não foi juros. Foi um prêmio que eu coletei por vender meu direito de entrar em pânico.
Cada ponto-base desse rendimento foi precificado contra a probabilidade de que eu precisaria de liquidez antes do vencimento do timelock e não teria como obtê-la.
A conversa por voz naquela noite não estava discutindo preços de entrada. Era cheia de gente observando seus próprios temporizadores fazerem contagem regressiva, trocando prints de block explorers como se fossem revistas da sala de espera do hospital.
O cofre protege seu Bitcoin. O timelock protege o protocolo.
O grupo protege a parte de você que consegue encarar uma faca caindo e não segurá-la antes que a contagem termine. Eu não aprendi isso com o whitepaper. Eu aprendi com um desconhecido que digitou "respire, o bloco 847.032 está vindo de qualquer jeito" em um chat que eu quase não entrei.
O script de resgate é transparente. A redenção emocional do outro lado do timelock não é.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
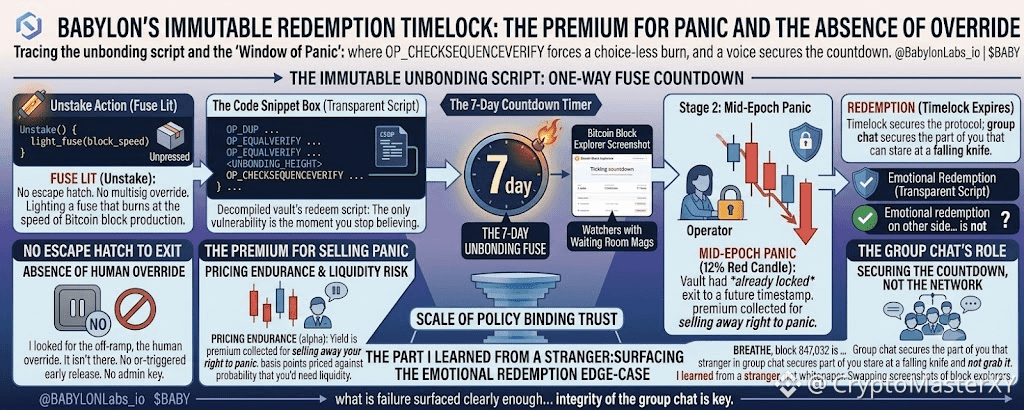
3
1
533
Eu não procurei a palavra "confiança" no whitepaper. Eu procurei a rota de saída, a opção humana, a linha de código que pausa a execução quando alguém percebe que cometeu um erro. Ela não existe.
O esquema EOTS é um espelho sem misericórdia. Eu assinei um bloco honestamente e depois assinei um outro contraditório só para ver a matemática funcionar. A segunda assinatura rachou a primeira e derramou a chave privada na cadeia como uma confissão que você nem sabia que estava escrevendo. Sem juiz. Sem voto. Só a curva fazendo o que curvas fazem.
Babylon não construiu um mecanismo de punição. Construiu uma máquina de autorretrato. Cada validador que assina corretamente deixa para trás não uma prova de honestidade, mas a ausência de autodestruição. Sua chave permanece secreta apenas enquanto você permanecer alinhado com a verdade que assinou primeiro.
Essa é a inversão que o mercado ainda não sabe precificar. Outras cadeias te pedem para confiar em um comitê. Babylon te pede para sobreviver à versão de você que pode quebrar sob uma vela vermelha e apertar enviar. A única vulnerabilidade que sobra não é criptográfica. É o momento em que você para de acreditar que o espelho vai se manter firme e você se torna exatamente o atacante que o protocolo foi projetado para expor.
A sala de bate-papo da comunidade não segura a rede. Ela protege a pausa entre o impulso e a ação. O cofre mantém seu Bitcoin. A matemática mantém os validadores. O chat em grupo guarda a versão de você que ainda está disposta a encarar o espelho amanhã. Eu não sei se Babylon vence. Eu sei que ela não pede confiança. Ela pede resistência, e resistência é o único alfa que não dá para cultivar.
@babylonlabs_io $BABY #baby $KOMA $SNXXB
#baby
Eu não procurei a palavra "confiança" no whitepaper. Eu procurei a rota de saída, a opção humana, a linha de código que pausa a execução quando alguém percebe que cometeu um erro. Ela não existe.
O esquema EOTS é um espelho sem misericórdia. Eu assinei um bloco honestamente e depois assinei um outro contraditório só para ver a matemática funcionar. A segunda assinatura rachou a primeira e derramou a chave privada na cadeia como uma confissão que você nem sabia que estava escrevendo. Sem juiz. Sem voto. Só a curva fazendo o que curvas fazem.
Babylon não construiu um mecanismo de punição. Construiu uma máquina de autorretrato. Cada validador que assina corretamente deixa para trás não uma prova de honestidade, mas a ausência de autodestruição. Sua chave permanece secreta apenas enquanto você permanecer alinhado com a verdade que assinou primeiro.
Essa é a inversão que o mercado ainda não sabe precificar. Outras cadeias te pedem para confiar em um comitê. Babylon te pede para sobreviver à versão de você que pode quebrar sob uma vela vermelha e apertar enviar. A única vulnerabilidade que sobra não é criptográfica. É o momento em que você para de acreditar que o espelho vai se manter firme e você se torna exatamente o atacante que o protocolo foi projetado para expor.
A sala de bate-papo da comunidade não segura a rede. Ela protege a pausa entre o impulso e a ação. O cofre mantém seu Bitcoin. A matemática mantém os validadores. O chat em grupo guarda a versão de você que ainda está disposta a encarar o espelho amanhã. Eu não sei se Babylon vence. Eu sei que ela não pede confiança. Ela pede resistência, e resistência é o único alfa que não dá para cultivar.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
O esquema EOTS é um espelho sem misericórdia. Eu assinei um bloco honestamente e depois assinei um outro contraditório só para ver a matemática funcionar. A segunda assinatura rachou a primeira e derramou a chave privada na cadeia como uma confissão que você nem sabia que estava escrevendo. Sem juiz. Sem voto. Só a curva fazendo o que curvas fazem.
Babylon não construiu um mecanismo de punição. Construiu uma máquina de autorretrato. Cada validador que assina corretamente deixa para trás não uma prova de honestidade, mas a ausência de autodestruição. Sua chave permanece secreta apenas enquanto você permanecer alinhado com a verdade que assinou primeiro.
Essa é a inversão que o mercado ainda não sabe precificar. Outras cadeias te pedem para confiar em um comitê. Babylon te pede para sobreviver à versão de você que pode quebrar sob uma vela vermelha e apertar enviar. A única vulnerabilidade que sobra não é criptográfica. É o momento em que você para de acreditar que o espelho vai se manter firme e você se torna exatamente o atacante que o protocolo foi projetado para expor.
A sala de bate-papo da comunidade não segura a rede. Ela protege a pausa entre o impulso e a ação. O cofre mantém seu Bitcoin. A matemática mantém os validadores. O chat em grupo guarda a versão de você que ainda está disposta a encarar o espelho amanhã. Eu não sei se Babylon vence. Eu sei que ela não pede confiança. Ela pede resistência, e resistência é o único alfa que não dá para cultivar.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
2
179
Eu procurei a palavra "confiança" no whitepaper da Babylon quatro vezes. Encontrei exatamente zero.
Esse número não me deixou dormir. Não porque a confiança esteja ausente do protocolo. Mas porque ela foi substituída por algo que eu não estava preparado para nomear.
Rastreie o esquema de assinaturas EOTS contra um provedor de finalidade de testnet que eu deliberadamente corrompi. Assine uma vez, honestamente, e a chave permanece oculta. Assine duas vezes em blocos conflitantes, e a matemática publica sua chave privada na rede. Sem tribunal. Sem voto de governança. A punição não precisa de um juiz porque a mentira traz consigo o próprio carrasco.
Rodei a simulação esperando encontrar um limite, um período de carência, uma anulação humana. Não há. A economia é o que me pegou.
Um validador que faz double-signing perde a parcela bloqueada além de BTC slashed. Mas esse é o custo de falhar o ataque. O custo de lançá-lo é ter de ultrapassar primeiro o timestamp do Bitcoin, o que significa reorganizar um livro-razão de um trilhão de dólares antes mesmo de a extração da assinatura ser acionada.
Você não é slashed por tentar. Você é slashed por tentar e perder.
Essa é a parte que eu não consigo parar de pensar. A Babylon não impede que você seja desonesto. Ela torna a desonestidade estruturalmente idêntica à confissão assim que a prova de trabalho do Bitcoin se recusa a seguir o seu fork.
A maioria das cadeias vende a você confiança em um comitê. A Babylon vende confiança em um axioma: se você trapacear, a matemática vai te denunciar antes que qualquer humano perceba. Isso não é segurança. Isso é determinismo.
Eu não sei se o mercado precifica isso ainda. Eu sei que toda outra cadeia pede que você acredite. A Babylon pede que você calcule. E calcular é mais barato do que acreditar até que deixe de ser.
#baby $BABY @babylonlabs_io $COTI $UAI
Eu procurei a palavra "confiança" no whitepaper da Babylon quatro vezes. Encontrei exatamente zero.
Esse número não me deixou dormir. Não porque a confiança esteja ausente do protocolo. Mas porque ela foi substituída por algo que eu não estava preparado para nomear.
Rastreie o esquema de assinaturas EOTS contra um provedor de finalidade de testnet que eu deliberadamente corrompi. Assine uma vez, honestamente, e a chave permanece oculta. Assine duas vezes em blocos conflitantes, e a matemática publica sua chave privada na rede. Sem tribunal. Sem voto de governança. A punição não precisa de um juiz porque a mentira traz consigo o próprio carrasco.
Rodei a simulação esperando encontrar um limite, um período de carência, uma anulação humana. Não há. A economia é o que me pegou.
Um validador que faz double-signing perde a parcela bloqueada além de BTC slashed. Mas esse é o custo de falhar o ataque. O custo de lançá-lo é ter de ultrapassar primeiro o timestamp do Bitcoin, o que significa reorganizar um livro-razão de um trilhão de dólares antes mesmo de a extração da assinatura ser acionada.
Você não é slashed por tentar. Você é slashed por tentar e perder.
Essa é a parte que eu não consigo parar de pensar. A Babylon não impede que você seja desonesto. Ela torna a desonestidade estruturalmente idêntica à confissão assim que a prova de trabalho do Bitcoin se recusa a seguir o seu fork.
A maioria das cadeias vende a você confiança em um comitê. A Babylon vende confiança em um axioma: se você trapacear, a matemática vai te denunciar antes que qualquer humano perceba. Isso não é segurança. Isso é determinismo.
Eu não sei se o mercado precifica isso ainda. Eu sei que toda outra cadeia pede que você acredite. A Babylon pede que você calcule. E calcular é mais barato do que acreditar até que deixe de ser.
#baby $BABY @BabylonLabs_io $COTI $UAI
Esse número não me deixou dormir. Não porque a confiança esteja ausente do protocolo. Mas porque ela foi substituída por algo que eu não estava preparado para nomear.
Rastreie o esquema de assinaturas EOTS contra um provedor de finalidade de testnet que eu deliberadamente corrompi. Assine uma vez, honestamente, e a chave permanece oculta. Assine duas vezes em blocos conflitantes, e a matemática publica sua chave privada na rede. Sem tribunal. Sem voto de governança. A punição não precisa de um juiz porque a mentira traz consigo o próprio carrasco.
Rodei a simulação esperando encontrar um limite, um período de carência, uma anulação humana. Não há. A economia é o que me pegou.
Um validador que faz double-signing perde a parcela bloqueada além de BTC slashed. Mas esse é o custo de falhar o ataque. O custo de lançá-lo é ter de ultrapassar primeiro o timestamp do Bitcoin, o que significa reorganizar um livro-razão de um trilhão de dólares antes mesmo de a extração da assinatura ser acionada.
Você não é slashed por tentar. Você é slashed por tentar e perder.
Essa é a parte que eu não consigo parar de pensar. A Babylon não impede que você seja desonesto. Ela torna a desonestidade estruturalmente idêntica à confissão assim que a prova de trabalho do Bitcoin se recusa a seguir o seu fork.
A maioria das cadeias vende a você confiança em um comitê. A Babylon vende confiança em um axioma: se você trapacear, a matemática vai te denunciar antes que qualquer humano perceba. Isso não é segurança. Isso é determinismo.
Eu não sei se o mercado precifica isso ainda. Eu sei que toda outra cadeia pede que você acredite. A Babylon pede que você calcule. E calcular é mais barato do que acreditar até que deixe de ser.
#baby $BABY @BabylonLabs_io $COTI $UAI
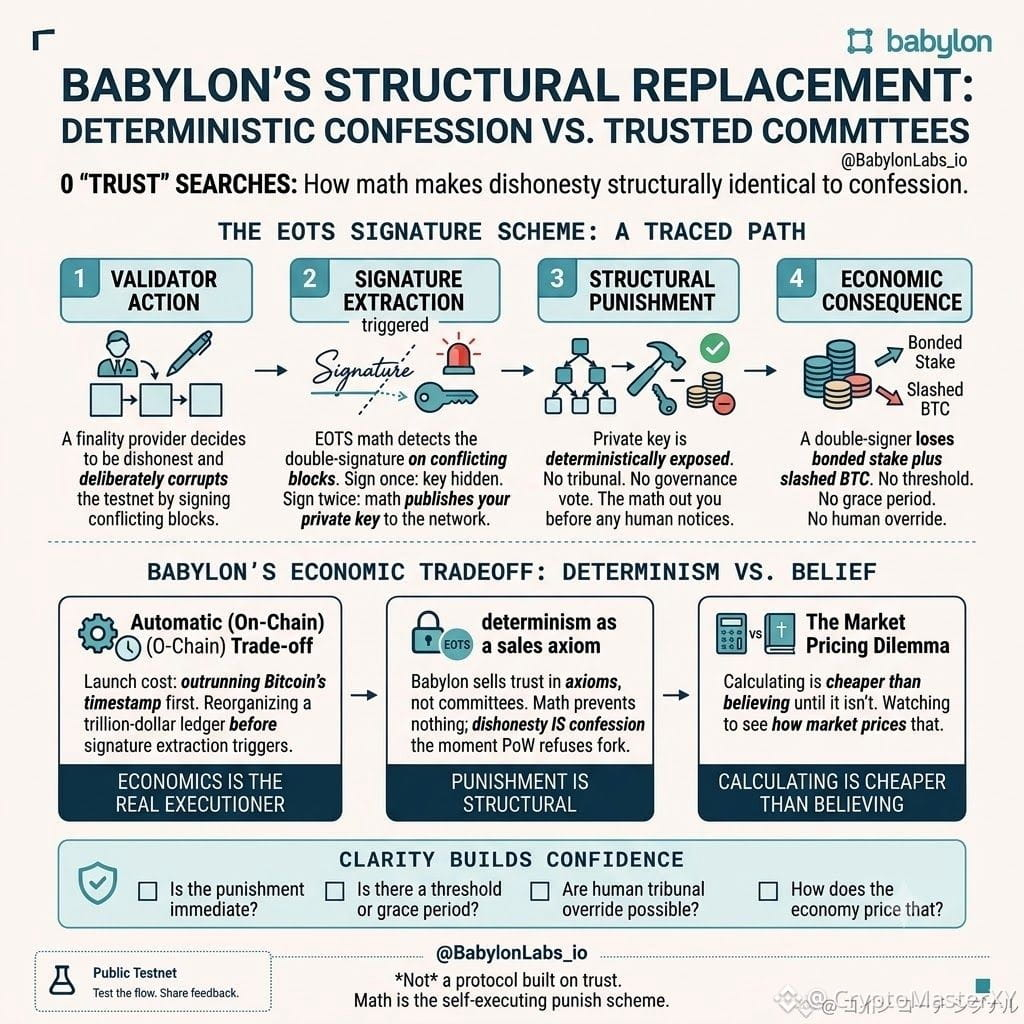
2
147
Eu queria saber o que acontece na lacuna entre quando o lastro real de um provedor de finalidade muda e quando o protocolo admite que mudou. Então eu rastreei como o módulo de x/epoching da Babylon realmente processa uma nova delegação.
As mensagens de staking e de unstaking não são executadas imediatamente. Elas ficam em fila pelo tempo de um epoch inteiro e depois são processadas em um único lote na fronteira. Até essa fronteira ser atingida, o poder de votação de finalidade da cadeia reflete o snapshot antigo, não o atual. Um provedor de finalidade pode estar perdendo delegações em tempo real, pode estar esvaziando economicamente no meio do epoch e ainda votar com o peso que tinha antes de qualquer pessoa retirar.
Isso não é um bug. É o tradeoff de fazer a agregação de milhares de delegações lastreadas em BTC em um único settlement, em vez de processar cada uma individualmente. Mas isso significa que a segurança criptoeconômica que dá suporte a um bloco não é a que existe agora. É a segurança que existia no último checkpoint, carregada adiante com a confiança de que nada material mudou nesse intervalo.
Eu continuei comparando isso com como uma linha de crédito funciona de verdade. Seu limite não é atualizado instantaneamente quando sua renda muda. Ele é atualizado em um ciclo, e nesse meio tempo o banco está estendendo confiança com base em um número que já está um pouco errado. A Babylon faz algo semelhante com o peso do Bitcoin, só que com uma criptografia melhor envolvendo o erro.
Eu não acho que isso quebre o modelo. O unbonding rápido, aproximadamente dois dias, mantém essa janela curta em comparação com cadeias PoS típicas. Mas curto não é zero, e a parte que vale observar não é o preço do token. É o quanto essa janela de epoch aumenta conforme o conjunto de validadores escala.
$BABY @babylonlabs_io #baby $ON $BTC
Eu queria saber o que acontece na lacuna entre quando o lastro real de um provedor de finalidade muda e quando o protocolo admite que mudou. Então eu rastreei como o módulo de x/epoching da Babylon realmente processa uma nova delegação.
As mensagens de staking e de unstaking não são executadas imediatamente. Elas ficam em fila pelo tempo de um epoch inteiro e depois são processadas em um único lote na fronteira. Até essa fronteira ser atingida, o poder de votação de finalidade da cadeia reflete o snapshot antigo, não o atual. Um provedor de finalidade pode estar perdendo delegações em tempo real, pode estar esvaziando economicamente no meio do epoch e ainda votar com o peso que tinha antes de qualquer pessoa retirar.
Isso não é um bug. É o tradeoff de fazer a agregação de milhares de delegações lastreadas em BTC em um único settlement, em vez de processar cada uma individualmente. Mas isso significa que a segurança criptoeconômica que dá suporte a um bloco não é a que existe agora. É a segurança que existia no último checkpoint, carregada adiante com a confiança de que nada material mudou nesse intervalo.
Eu continuei comparando isso com como uma linha de crédito funciona de verdade. Seu limite não é atualizado instantaneamente quando sua renda muda. Ele é atualizado em um ciclo, e nesse meio tempo o banco está estendendo confiança com base em um número que já está um pouco errado. A Babylon faz algo semelhante com o peso do Bitcoin, só que com uma criptografia melhor envolvendo o erro.
Eu não acho que isso quebre o modelo. O unbonding rápido, aproximadamente dois dias, mantém essa janela curta em comparação com cadeias PoS típicas. Mas curto não é zero, e a parte que vale observar não é o preço do token. É o quanto essa janela de epoch aumenta conforme o conjunto de validadores escala.
$BABY @BabylonLabs_io #baby $ON $BTC
As mensagens de staking e de unstaking não são executadas imediatamente. Elas ficam em fila pelo tempo de um epoch inteiro e depois são processadas em um único lote na fronteira. Até essa fronteira ser atingida, o poder de votação de finalidade da cadeia reflete o snapshot antigo, não o atual. Um provedor de finalidade pode estar perdendo delegações em tempo real, pode estar esvaziando economicamente no meio do epoch e ainda votar com o peso que tinha antes de qualquer pessoa retirar.
Isso não é um bug. É o tradeoff de fazer a agregação de milhares de delegações lastreadas em BTC em um único settlement, em vez de processar cada uma individualmente. Mas isso significa que a segurança criptoeconômica que dá suporte a um bloco não é a que existe agora. É a segurança que existia no último checkpoint, carregada adiante com a confiança de que nada material mudou nesse intervalo.
Eu continuei comparando isso com como uma linha de crédito funciona de verdade. Seu limite não é atualizado instantaneamente quando sua renda muda. Ele é atualizado em um ciclo, e nesse meio tempo o banco está estendendo confiança com base em um número que já está um pouco errado. A Babylon faz algo semelhante com o peso do Bitcoin, só que com uma criptografia melhor envolvendo o erro.
Eu não acho que isso quebre o modelo. O unbonding rápido, aproximadamente dois dias, mantém essa janela curta em comparação com cadeias PoS típicas. Mas curto não é zero, e a parte que vale observar não é o preço do token. É o quanto essa janela de epoch aumenta conforme o conjunto de validadores escala.
$BABY @BabylonLabs_io #baby $ON $BTC
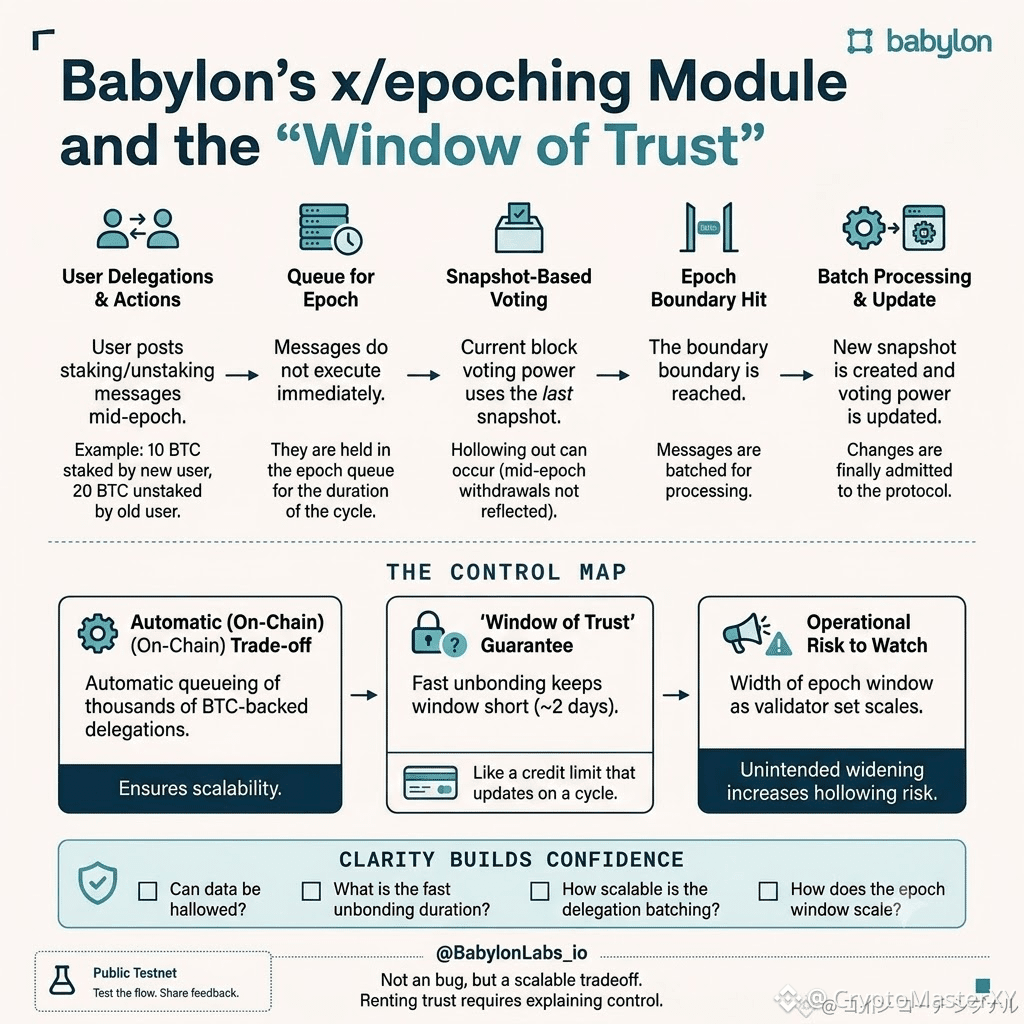
3
212
Presumi que o comitê do pacto era apenas uma formalidade — o tipo de multisig que todo protocolo de staking do Bitcoin precisa, e que ninguém lê o código. Só mudei de ideia depois de rastrear o que acontece quando um validador tenta desvincular cedo.
Não existe uma fila de desvinculação do jeito que as pessoas esperam. Quando você faz stake, você não assina uma promessa de esperar. Você assina, antecipadamente, a própria transação de saída — timelocked — mantida pelo comitê do pacto antes que o seu BTC chegue a se mover em direção a um validador. O comitê não decide se você recebe seu Bitcoin de volta. Ele mantém uma transação que já foi decidida e simplesmente aguarda o relógio que a assinatura definiu.
Esse único detalhe muda o que o comitê realmente é. Não é um órgão de governança com discrição. É um notário para uma decisão que você já tomou. Todo o trabalho dele é recusar ter uma opinião. No momento em que um membro do pacto começa a avaliar se a sua saída é justa, o desenho já falhou, porque a justiça deveria ter sido resolvida no momento da assinatura, não no momento da quitação.
Fiquei pensando em como isso é incomum fora do código. Quase toda instituição com a qual lidamos — um banco, um locador, um tribunal — reserva o direito de reinterpretar seu caso mais tarde. O comitê da Babylon foi construído para não ter nenhum caso para reinterpretar. Já foi lacrado com assinatura.
Não acho que isso torne a saída antecipada indolor. Significa que a dor foi precificada antes de você fazer o stake, não negociada depois. Uma estrutura em que a conversa mais difícil já aconteceu, em silêncio, no dia em que você clicou em confirmar.
$BABY @babylonlabs_io #baby $COTI $ON
Presumi que o comitê do pacto era apenas uma formalidade — o tipo de multisig que todo protocolo de staking do Bitcoin precisa, e que ninguém lê o código. Só mudei de ideia depois de rastrear o que acontece quando um validador tenta desvincular cedo.
Não existe uma fila de desvinculação do jeito que as pessoas esperam. Quando você faz stake, você não assina uma promessa de esperar. Você assina, antecipadamente, a própria transação de saída — timelocked — mantida pelo comitê do pacto antes que o seu BTC chegue a se mover em direção a um validador. O comitê não decide se você recebe seu Bitcoin de volta. Ele mantém uma transação que já foi decidida e simplesmente aguarda o relógio que a assinatura definiu.
Esse único detalhe muda o que o comitê realmente é. Não é um órgão de governança com discrição. É um notário para uma decisão que você já tomou. Todo o trabalho dele é recusar ter uma opinião. No momento em que um membro do pacto começa a avaliar se a sua saída é justa, o desenho já falhou, porque a justiça deveria ter sido resolvida no momento da assinatura, não no momento da quitação.
Fiquei pensando em como isso é incomum fora do código. Quase toda instituição com a qual lidamos — um banco, um locador, um tribunal — reserva o direito de reinterpretar seu caso mais tarde. O comitê da Babylon foi construído para não ter nenhum caso para reinterpretar. Já foi lacrado com assinatura.
Não acho que isso torne a saída antecipada indolor. Significa que a dor foi precificada antes de você fazer o stake, não negociada depois. Uma estrutura em que a conversa mais difícil já aconteceu, em silêncio, no dia em que você clicou em confirmar.
$BABY @BabylonLabs_io #baby $COTI $ON
Não existe uma fila de desvinculação do jeito que as pessoas esperam. Quando você faz stake, você não assina uma promessa de esperar. Você assina, antecipadamente, a própria transação de saída — timelocked — mantida pelo comitê do pacto antes que o seu BTC chegue a se mover em direção a um validador. O comitê não decide se você recebe seu Bitcoin de volta. Ele mantém uma transação que já foi decidida e simplesmente aguarda o relógio que a assinatura definiu.
Esse único detalhe muda o que o comitê realmente é. Não é um órgão de governança com discrição. É um notário para uma decisão que você já tomou. Todo o trabalho dele é recusar ter uma opinião. No momento em que um membro do pacto começa a avaliar se a sua saída é justa, o desenho já falhou, porque a justiça deveria ter sido resolvida no momento da assinatura, não no momento da quitação.
Fiquei pensando em como isso é incomum fora do código. Quase toda instituição com a qual lidamos — um banco, um locador, um tribunal — reserva o direito de reinterpretar seu caso mais tarde. O comitê da Babylon foi construído para não ter nenhum caso para reinterpretar. Já foi lacrado com assinatura.
Não acho que isso torne a saída antecipada indolor. Significa que a dor foi precificada antes de você fazer o stake, não negociada depois. Uma estrutura em que a conversa mais difícil já aconteceu, em silêncio, no dia em que você clicou em confirmar.
$BABY @BabylonLabs_io #baby $COTI $ON
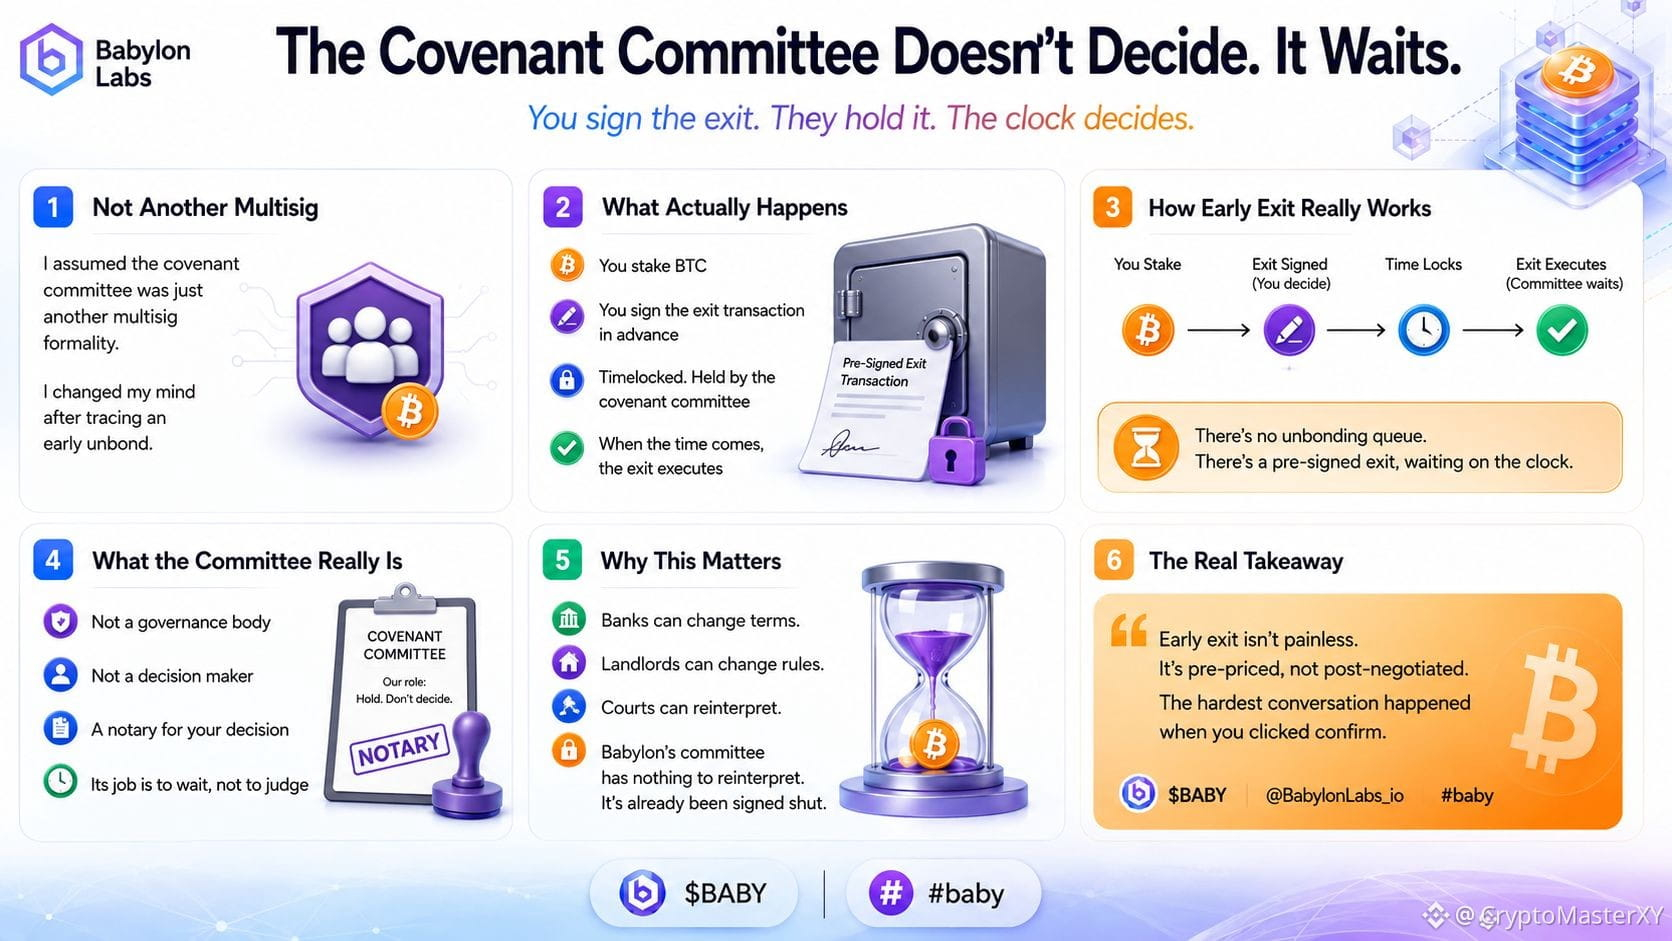
184
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
NEARSurges26%Past$3.45
3,322 visualizações
49 a discutir
“Eu Nunca Investiria em XRP” — Investidor de Singapura explica por que está evitando a ligação com a Ripple-Linke...
ZyCrypto
·3 gostos
·2.4k visualizações
BOJHikesRatesTo31YearHigh
8,798 visualizações
309 a discutir
ChainlinkPowersBottomlinePaymentPlatform
13,085 visualizações
361 a discutir