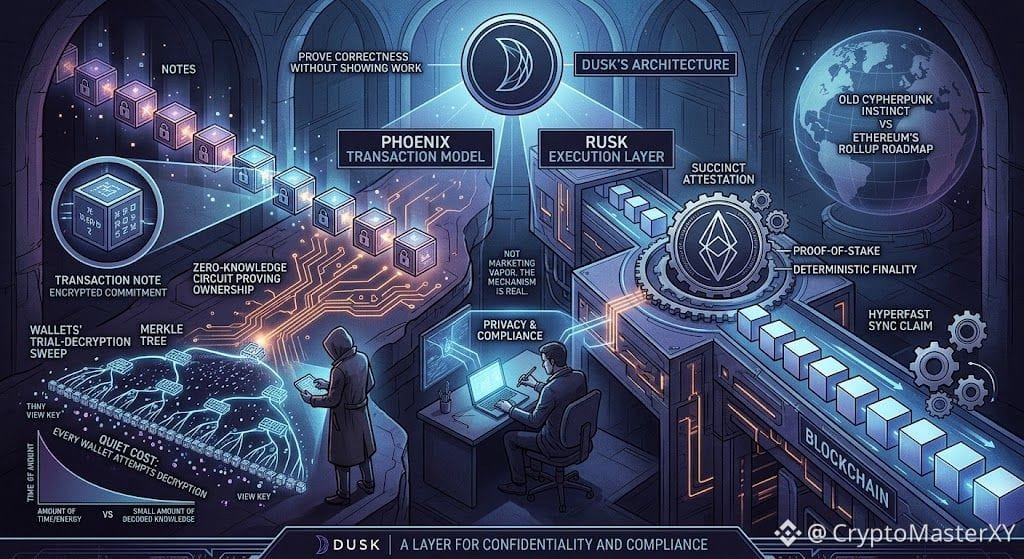
A arquitetura do Dusk não esconde suas transações; ela esconde, na própria essência, o fato de que elas são suas para serem encontradas.
Esse é o paradoxo que continuava me puxando de volta à mesma pergunta: como uma cadeia prova correção sem jamais mostrar o seu trabalho. Ficamos voltando ao Phoenix, o modelo de transações em que as notas existem como compromissos criptografados e a propriedade é provada por circuitos de zero-conhecimento, em vez de saldos em texto puro.
Eu mesmo rastreei o caminho de descoberta de notas, a varredura de tentativas de descriptografia com a Chave de Visualização contra a árvore Merkle, e o que me chamou atenção não foi a alegação de privacidade — foi a troca que ninguém divulga com tanta voz: cada carteira precisa tentar a descriptografia contra um conjunto crescente de notas apenas para saber do que é dona. Esse é o custo silencioso da confidencialidade, e o Dusk paga isso antecipadamente para que a própria cadeia nunca precise.
Depois há o Rusk, a camada de execução que transforma isso em algo que ainda tem de passar pelo consenso sob Succinct Attestation, uma variante de proof-of-stake construída para finalização determinística, e não para liquidação probabilística.
Nós nos vimos comparando menos com o roteiro centrado em rollups da Ethereum e mais com o instinto cypherpunk mais antigo: privacidade e conformidade não são opostos se a camada de zero-conhecimento for expressiva o suficiente para provar restrições regulatórias sem revelar os dados subjacentes.
Ainda não estou convencido de que as alegações de rendimento se sustentem sob carga institucional real, e eu disse isso quando um colega contestou a linguagem de “sincronização hiper-rápida”. Mas o mecanismo é real, não vapor de marketing — e é essa distinção que me manteve escrevendo em vez de desistir.
@Dusk #dusk $DUSK $PORTAL $VELVET
Esse é o paradoxo que continuava me puxando de volta à mesma pergunta: como uma cadeia prova correção sem jamais mostrar o seu trabalho. Ficamos voltando ao Phoenix, o modelo de transações em que as notas existem como compromissos criptografados e a propriedade é provada por circuitos de zero-conhecimento, em vez de saldos em texto puro.
Eu mesmo rastreei o caminho de descoberta de notas, a varredura de tentativas de descriptografia com a Chave de Visualização contra a árvore Merkle, e o que me chamou atenção não foi a alegação de privacidade — foi a troca que ninguém divulga com tanta voz: cada carteira precisa tentar a descriptografia contra um conjunto crescente de notas apenas para saber do que é dona. Esse é o custo silencioso da confidencialidade, e o Dusk paga isso antecipadamente para que a própria cadeia nunca precise.
Depois há o Rusk, a camada de execução que transforma isso em algo que ainda tem de passar pelo consenso sob Succinct Attestation, uma variante de proof-of-stake construída para finalização determinística, e não para liquidação probabilística.
Nós nos vimos comparando menos com o roteiro centrado em rollups da Ethereum e mais com o instinto cypherpunk mais antigo: privacidade e conformidade não são opostos se a camada de zero-conhecimento for expressiva o suficiente para provar restrições regulatórias sem revelar os dados subjacentes.
Ainda não estou convencido de que as alegações de rendimento se sustentem sob carga institucional real, e eu disse isso quando um colega contestou a linguagem de “sincronização hiper-rápida”. Mas o mecanismo é real, não vapor de marketing — e é essa distinção que me manteve escrevendo em vez de desistir.
@Dusk #dusk $DUSK $PORTAL $VELVET