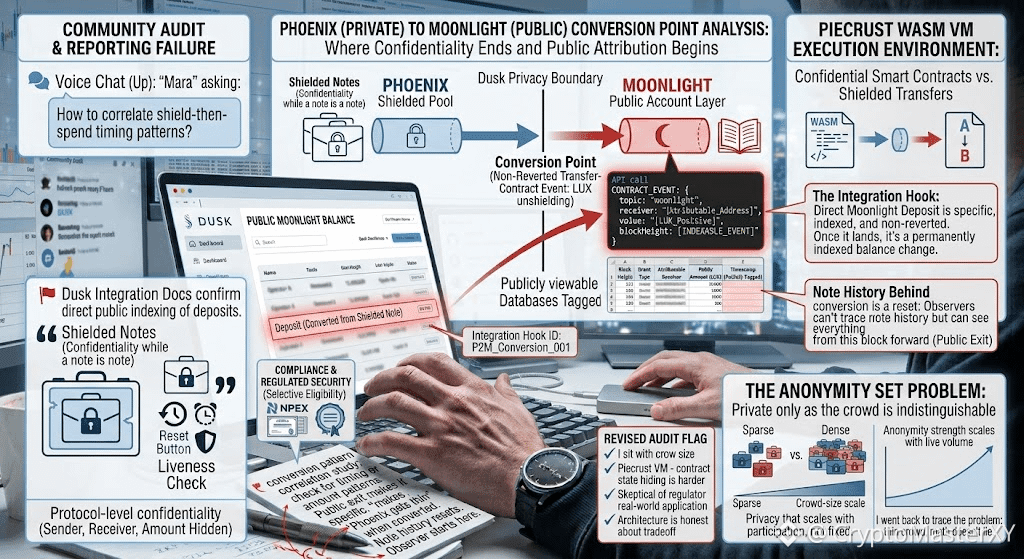
Algo que fiquei analisando por mais tempo do que eu esperava não era a criptografia do Dusk; era o tamanho da multidão.
Voltei ao design do Dusk especificamente para rastrear o problema do conjunto de anonimato: a ideia de que uma transação protegida é tão privada quanto a multidão de notas indistinguíveis ao redor dela.
Se a adoção continuar baixa, a matemática não mente, e eu disse isso de forma direta, em vez de fingir que apenas a criptografia resolve a exposição. O que me puxou de volta foi o Piecrust, o ambiente de execução baseado em WASM do Dusk, e como ele lida com contratos inteligentes confidenciais de um jeito diferente de uma simples transferência protegida.
Não é só esconder saldos aqui; estamos escondendo transições de estado dentro da própria lógica do contrato. Isso significa que o circuito de zero conhecimento precisa provar que um programa foi executado corretamente sem revelar suas entradas nem etapas intermediárias.
Eu fiquei com isso por um tempo porque é uma alegação computacional muito mais difícil do que apenas provar um saldo. Depois vem a questão de conformidade, a parte que a maioria das cadeias de privacidade evita completamente: o trabalho de licenciamento do Dusk com a NPEX e a sua busca por tokens de segurança regulados, o que só funciona se a mesma camada de zero conhecimento puder provar elegibilidade de forma seletiva sem expor a identidade.
Ainda estou cético sobre como isso se sustenta diante de reguladores reais, e não de whitepapers, e não vi volume ao vivo suficiente para dizer que o conjunto de anonimato foi resolvido. Mas a arquitetura, no mínimo, é honesta sobre o tradeoff: privacidade que escala com a participação, não privacidade como garantia fixa.
Essa distinção é o que separou isso do pitch usual de coin protegida.
@Dusk $DUSK #dusk $GPS $STAR
Voltei ao design do Dusk especificamente para rastrear o problema do conjunto de anonimato: a ideia de que uma transação protegida é tão privada quanto a multidão de notas indistinguíveis ao redor dela.
Se a adoção continuar baixa, a matemática não mente, e eu disse isso de forma direta, em vez de fingir que apenas a criptografia resolve a exposição. O que me puxou de volta foi o Piecrust, o ambiente de execução baseado em WASM do Dusk, e como ele lida com contratos inteligentes confidenciais de um jeito diferente de uma simples transferência protegida.
Não é só esconder saldos aqui; estamos escondendo transições de estado dentro da própria lógica do contrato. Isso significa que o circuito de zero conhecimento precisa provar que um programa foi executado corretamente sem revelar suas entradas nem etapas intermediárias.
Eu fiquei com isso por um tempo porque é uma alegação computacional muito mais difícil do que apenas provar um saldo. Depois vem a questão de conformidade, a parte que a maioria das cadeias de privacidade evita completamente: o trabalho de licenciamento do Dusk com a NPEX e a sua busca por tokens de segurança regulados, o que só funciona se a mesma camada de zero conhecimento puder provar elegibilidade de forma seletiva sem expor a identidade.
Ainda estou cético sobre como isso se sustenta diante de reguladores reais, e não de whitepapers, e não vi volume ao vivo suficiente para dizer que o conjunto de anonimato foi resolvido. Mas a arquitetura, no mínimo, é honesta sobre o tradeoff: privacidade que escala com a participação, não privacidade como garantia fixa.
Essa distinção é o que separou isso do pitch usual de coin protegida.
@Dusk $DUSK #dusk $GPS $STAR