Ainda pensando em Dusk esta noite, e algo mais surgiu enquanto eu estava revirando os documentos. Se o Phoenix oculta valores de transações por padrão, fiquei me perguntando: como alguém realmente consegue auditar uma.
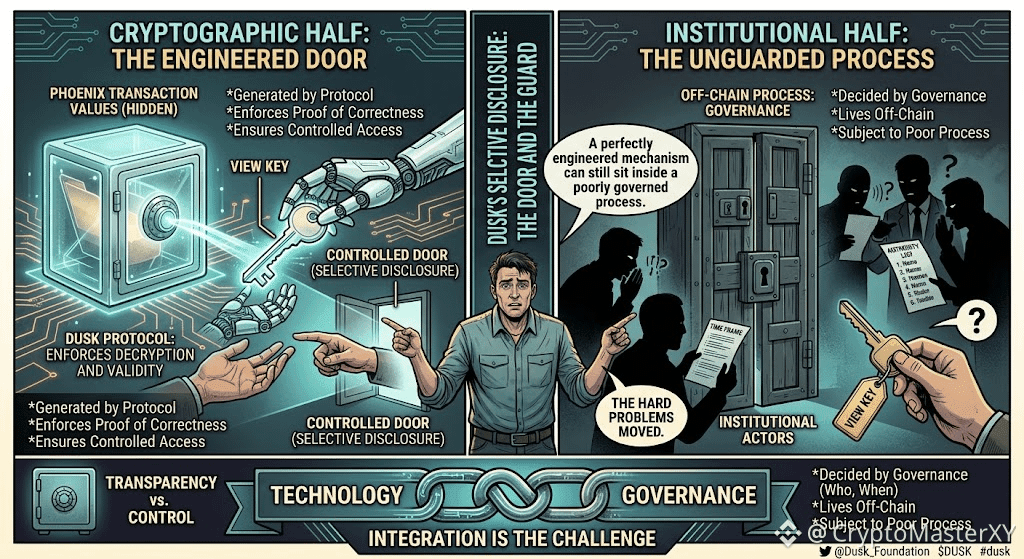
Acontece que a resposta são as view keys. Não é o mesmo conceito de chave de visualização que as pessoas normalmente mencionam para sincronização de carteira. Aqui é sobre divulgação seletiva, em que o proprietário de uma transação pode entregar uma chave de visualização específica a um auditor ou regulador, permitindo que apenas essa parte decifre os detalhes sem expor nada para a rede inteira.
Isso reformulou totalmente a questão da privacidade para mim. Não é privacidade versus transparência. É privacidade com uma porta controlada embutida nela.
Mas uma porta só importa se alguém escolher abri-la corretamente. O protocolo consegue gerar a chave e garantir que a descriptografia funcione como foi projetada. Ele não tem participação em quem recebe essa chave, quando ela é emitida, nem se o processo ao redor disso é confiável.
Então a tecnologia resolve a metade criptográfica da divulgação. A metade institucional—quem tem a autoridade para solicitar uma chave e em quais condições—continua totalmente fora da cadeia (off-chain).
Essa é a parte que me deixa um pouco inquieto. Um mecanismo de divulgação seletiva perfeitamente engenheirado ainda pode estar dentro de um processo mal governado.
Eu não acho que isso o torne menos útil. Só significa que os problemas difíceis não desapareceram. Eles mudaram de lugar.
A aba de Documentos ainda está aberta. Vamos para a próxima seção.
@Dusk $DUSK #dusk $SPK $MORPHO
Acontece que a resposta são as view keys. Não é o mesmo conceito de chave de visualização que as pessoas normalmente mencionam para sincronização de carteira. Aqui é sobre divulgação seletiva, em que o proprietário de uma transação pode entregar uma chave de visualização específica a um auditor ou regulador, permitindo que apenas essa parte decifre os detalhes sem expor nada para a rede inteira.
Isso reformulou totalmente a questão da privacidade para mim. Não é privacidade versus transparência. É privacidade com uma porta controlada embutida nela.
Mas uma porta só importa se alguém escolher abri-la corretamente. O protocolo consegue gerar a chave e garantir que a descriptografia funcione como foi projetada. Ele não tem participação em quem recebe essa chave, quando ela é emitida, nem se o processo ao redor disso é confiável.
Então a tecnologia resolve a metade criptográfica da divulgação. A metade institucional—quem tem a autoridade para solicitar uma chave e em quais condições—continua totalmente fora da cadeia (off-chain).
Essa é a parte que me deixa um pouco inquieto. Um mecanismo de divulgação seletiva perfeitamente engenheirado ainda pode estar dentro de um processo mal governado.
Eu não acho que isso o torne menos útil. Só significa que os problemas difíceis não desapareceram. Eles mudaram de lugar.
A aba de Documentos ainda está aberta. Vamos para a próxima seção.
@Dusk $DUSK #dusk $SPK $MORPHO