

jesmeen
1.4k Publicações
jesmeen
Denunciar
Bloquear Utilizador
113 A seguir
96 Seguidores
621 Gostaram
Publicações
Tudo
Cotações
Em direto
·
--
#FedRateWatch
Tenho este número da Solana há alguns dias e ainda me incomoda. Durante a alta dos memes no começo de setembro, algo como 7 em cada 10 transações simplesmente não passou, por quase dois dias. Não foi lentidão, não foi preço alto — foi praticamente descartada na largada, para qualquer pessoa tentando usar a coisa de verdade.
O que me pega não é a queda em si, e sim como todo mundo seguiu em frente tão rápido. Congestionamento durante um pico de hype não é novidade nesta cadeia, então o instinto é sempre "adicionar uma camada 2, problema resolvido". Talvez. Mas uma camada criada para capturar a falha de uma cadeia base só foi realmente testada sob estresse quando o próximo pico bater nela também. Parece que estamos só realocando a mesma pergunta, em vez de respondê-la.
Tem uma segunda coisa que fica martelando em mim e que recebe menos tempo de antena — o hardware necessário para rodar um validador na Solana é mais pesado do que a maioria das cadeias pede, o que silenciosamente restringe quem consegue participar de fato. É um comércio justo se o objetivo for apenas velocidade. Mas não dá para continuar fazendo esse tipo de troca para sempre, sem o sistema começar a parecer mais um banco de dados privado rápido do que uma rede pública.
Enfim, benchmarks de uma terça-feira normal não me dizem muita coisa. Eu quero ver o que acontece no pior dia, porque é o único dia que realmente importa.
$ZEC
{spot}(ZECUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
#FedRateWatch
Tenho este número da Solana há alguns dias e ainda me incomoda. Durante a alta dos memes no começo de setembro, algo como 7 em cada 10 transações simplesmente não passou, por quase dois dias. Não foi lentidão, não foi preço alto — foi praticamente descartada na largada, para qualquer pessoa tentando usar a coisa de verdade.
O que me pega não é a queda em si, e sim como todo mundo seguiu em frente tão rápido. Congestionamento durante um pico de hype não é novidade nesta cadeia, então o instinto é sempre "adicionar uma camada 2, problema resolvido". Talvez. Mas uma camada criada para capturar a falha de uma cadeia base só foi realmente testada sob estresse quando o próximo pico bater nela também. Parece que estamos só realocando a mesma pergunta, em vez de respondê-la.
Tem uma segunda coisa que fica martelando em mim e que recebe menos tempo de antena — o hardware necessário para rodar um validador na Solana é mais pesado do que a maioria das cadeias pede, o que silenciosamente restringe quem consegue participar de fato. É um comércio justo se o objetivo for apenas velocidade. Mas não dá para continuar fazendo esse tipo de troca para sempre, sem o sistema começar a parecer mais um banco de dados privado rápido do que uma rede pública.
Enfim, benchmarks de uma terça-feira normal não me dizem muita coisa. Eu quero ver o que acontece no pior dia, porque é o único dia que realmente importa.
$ZEC
$BTC
$ETH
1
256
·
--
#CPIWatch Eu me pego acontecendo esses eventos, com metade da atenção em mais uma proposta de restaking, enquanto o café esfria. Parece limpo — reutilizar um stake que já está garantindo uma cadeia, evitando o trabalho lento de construir confiança do zero para cada novo serviço. Mas o que realmente está sendo reutilizado não é capital, é risco. E risco não se divide de maneira uniforme; ele só fica emaranhado — cinco conjuntos de regras de slashing de cinco equipes que provavelmente nunca conversaram entre si.
É essa a parte que não sai da minha cabeça. Se os mesmos validadores apoiam uma ponte, um oráculo, uma camada de dados, um único evento ruim de slashing não fica contido. Ele volta a sangrar para a cadeia-base em que todo mundo presumiu estar em terreno firme. É, basicamente, uma rehypothecation com etapas extras — reivindicações de aparência razoável empilhadas no mesmo colateral, invisíveis até que deixem de ser.
Eu não acho que os operadores tenham entendido totalmente isso. Alguns fazem uma diligência de verdade. Muitos só correm atrás de rendimento, porque é isso que acontece quando avançar rápido rende mais do que ser cuidadoso. Não quer dizer que desmorona — só que fica mais bagunçado do que o que o pitch deck faz parecer.
O whitepaper não vai nos dizer como isso se sustenta. Verá quando sobreviver a uma semana ruim.
$MET
{spot}(METUSDT)
$ETH
{spot}(ETHUSDT)
$BTC
{spot}(BTCUSDT)
#CPIWatch Eu me pego acontecendo esses eventos, com metade da atenção em mais uma proposta de restaking, enquanto o café esfria. Parece limpo — reutilizar um stake que já está garantindo uma cadeia, evitando o trabalho lento de construir confiança do zero para cada novo serviço. Mas o que realmente está sendo reutilizado não é capital, é risco. E risco não se divide de maneira uniforme; ele só fica emaranhado — cinco conjuntos de regras de slashing de cinco equipes que provavelmente nunca conversaram entre si.
É essa a parte que não sai da minha cabeça. Se os mesmos validadores apoiam uma ponte, um oráculo, uma camada de dados, um único evento ruim de slashing não fica contido. Ele volta a sangrar para a cadeia-base em que todo mundo presumiu estar em terreno firme. É, basicamente, uma rehypothecation com etapas extras — reivindicações de aparência razoável empilhadas no mesmo colateral, invisíveis até que deixem de ser.
Eu não acho que os operadores tenham entendido totalmente isso. Alguns fazem uma diligência de verdade. Muitos só correm atrás de rendimento, porque é isso que acontece quando avançar rápido rende mais do que ser cuidadoso. Não quer dizer que desmorona — só que fica mais bagunçado do que o que o pitch deck faz parecer.
O whitepaper não vai nos dizer como isso se sustenta. Verá quando sobreviver a uma semana ruim.
$MET
$ETH
$BTC
1
2
147
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$A
{spot}(AUSDT)
$BTC
{spot}(BTCUSDT)
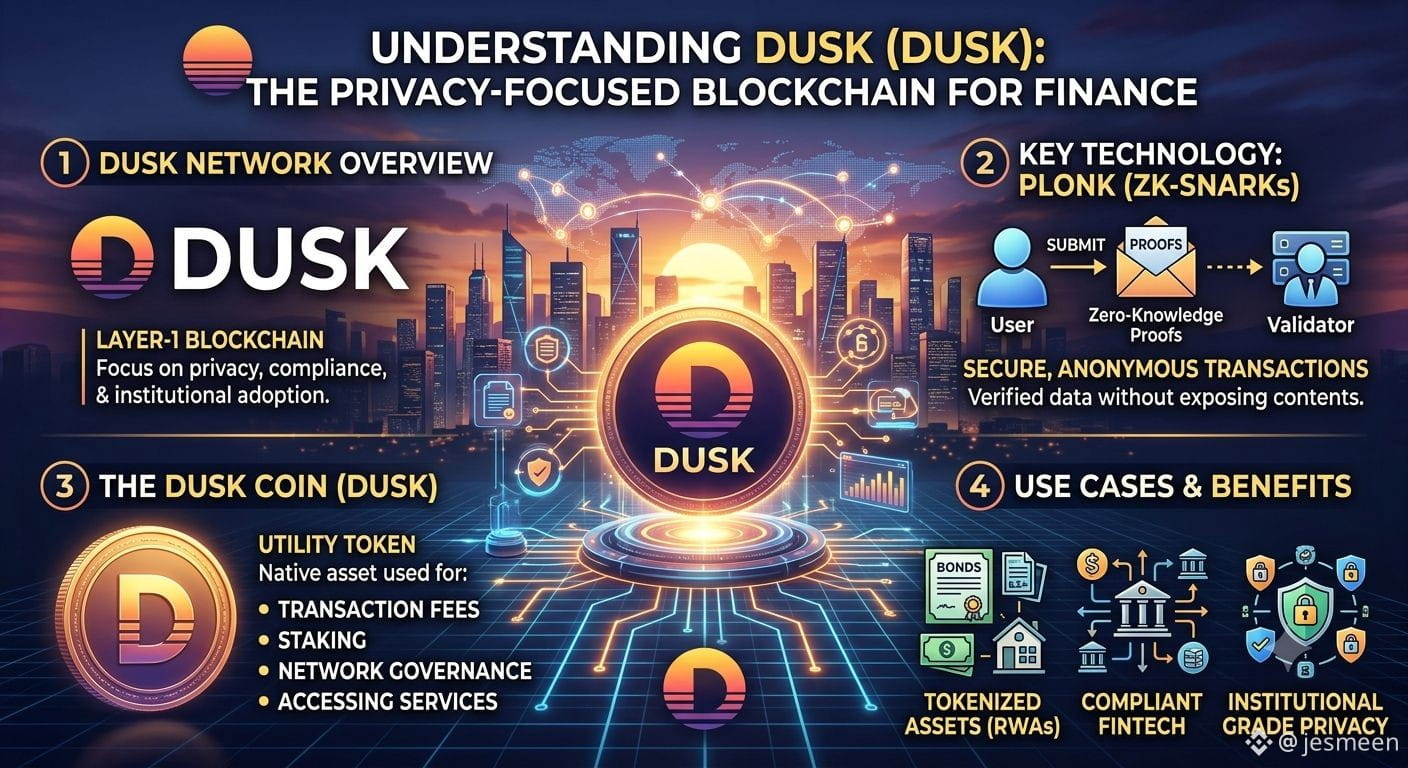
Eu continuo voltando ao discurso da Dusk Network, em parte porque ele inverte a lógica usual das moedas de privacidade de cabeça para baixo, e em parte porque ainda não tenho certeza se isso é um elogio. A maioria dos projetos esconde tudo e desafia os reguladores a alcançarem depois. A Dusk constrói a porta de saída desde o primeiro dia, algo que parece quase educado demais para o mundo cripto. O mecanismo são provas de conhecimento zero envoltas nos seus contratos XSC—uma transação pode provar que é válida, que os valores estão corretos, que as permissões estão corretas, sem expor os números reais nem quem está em cada ponta. Limpo no papel. Então você chega à pergunta real, aquela que sempre aparece mais cedo ou mais tarde: válido para quem e visível para quem? Um regulador auditando um token de segurança não vai aceitar “confie na matemática” para sempre, então a Dusk adiciona divulgação seletiva—partes aprovadas recebem uma chave que desbloqueia detalhes específicos mediante solicitação. Útil, talvez até necessária se instituições algum dia levarem isso a sério. Mas agora existe uma chave em algum lugar, nas mãos de alguém, e essa pessoa silenciosamente vira o ponto fraco que a criptografia deveria ter removido. Então a privacidade sobrevive ao contato com a primeira pessoa que tem permissão para enxergar através dela?
#dusk @Dusk $DUSK
$A
$BTC
Eu continuo voltando ao discurso da Dusk Network, em parte porque ele inverte a lógica usual das moedas de privacidade de cabeça para baixo, e em parte porque ainda não tenho certeza se isso é um elogio. A maioria dos projetos esconde tudo e desafia os reguladores a alcançarem depois. A Dusk constrói a porta de saída desde o primeiro dia, algo que parece quase educado demais para o mundo cripto. O mecanismo são provas de conhecimento zero envoltas nos seus contratos XSC—uma transação pode provar que é válida, que os valores estão corretos, que as permissões estão corretas, sem expor os números reais nem quem está em cada ponta. Limpo no papel. Então você chega à pergunta real, aquela que sempre aparece mais cedo ou mais tarde: válido para quem e visível para quem? Um regulador auditando um token de segurança não vai aceitar “confie na matemática” para sempre, então a Dusk adiciona divulgação seletiva—partes aprovadas recebem uma chave que desbloqueia detalhes específicos mediante solicitação. Útil, talvez até necessária se instituições algum dia levarem isso a sério. Mas agora existe uma chave em algum lugar, nas mãos de alguém, e essa pessoa silenciosamente vira o ponto fraco que a criptografia deveria ter removido. Então a privacidade sobrevive ao contato com a primeira pessoa que tem permissão para enxergar através dela?
12
5
759
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$TUT
{spot}(TUTUSDT)
$BITCOIN
{alpha}(10x72e4f9f808c49a2a61de9c5896298920dc4eeea9)
Estou aqui em pé pensando sobre a Dusk Network num ponto em que a conversa sobre “privacy-coin” parece cansativa, mas o problema real que ela está mastigando não foi embora. Ou você constrói para a privacidade e é tratado como um risco de conformidade, ou você constrói totalmente transparente e cada movimento do tesouro fica lá em público para que concorrentes possam destrinchá-lo. A Dusk está tentando atravessar essa agulha com contratos confidenciais sob o padrão XSC — ocultar o que precisa ficar oculto, revelar ao(s) destinatário(s) que realmente tem direito de ver.
À primeira vista, parece quase bom demais para ser verdade, sinceramente. Mas a pergunta mais difícil é: quem detém as chaves dessa divulgação, e se o sistema se adapta com elegância ou quebra na primeira vez que um regulador ou um tribunal realmente fizer uma solicitação. É essa parte que ninguém coloca num slide.
Ainda não estou totalmente convencido — não porque a engenharia pareça descuidada (não parece) — mas porque já vi tecnologia ambiciosa de privacidade acertar a matemática e errar a governança humana ao redor. As instituições falam um bom jogo sobre querer confidencialidade e, então, silenciosamente vão construir onde a liquidez já existe.
Ficar mais restrito — instrumentos financeiros, emissão regulada, nada além disso — é a aposta mais inteligente aqui, só que há menos espaço para simular progresso. A execução vai decidir tudo, como sempre. Eu quero ver disputas reais sobreviverem a esse sistema antes de eu chamá-lo de comprovado, em vez de apenas prometer.
#dusk @Dusk $DUSK
$TUT
$BITCOIN
Estou aqui em pé pensando sobre a Dusk Network num ponto em que a conversa sobre “privacy-coin” parece cansativa, mas o problema real que ela está mastigando não foi embora. Ou você constrói para a privacidade e é tratado como um risco de conformidade, ou você constrói totalmente transparente e cada movimento do tesouro fica lá em público para que concorrentes possam destrinchá-lo. A Dusk está tentando atravessar essa agulha com contratos confidenciais sob o padrão XSC — ocultar o que precisa ficar oculto, revelar ao(s) destinatário(s) que realmente tem direito de ver.
À primeira vista, parece quase bom demais para ser verdade, sinceramente. Mas a pergunta mais difícil é: quem detém as chaves dessa divulgação, e se o sistema se adapta com elegância ou quebra na primeira vez que um regulador ou um tribunal realmente fizer uma solicitação. É essa parte que ninguém coloca num slide.
Ainda não estou totalmente convencido — não porque a engenharia pareça descuidada (não parece) — mas porque já vi tecnologia ambiciosa de privacidade acertar a matemática e errar a governança humana ao redor. As instituições falam um bom jogo sobre querer confidencialidade e, então, silenciosamente vão construir onde a liquidez já existe.
Ficar mais restrito — instrumentos financeiros, emissão regulada, nada além disso — é a aposta mais inteligente aqui, só que há menos espaço para simular progresso. A execução vai decidir tudo, como sempre. Eu quero ver disputas reais sobreviverem a esse sistema antes de eu chamá-lo de comprovado, em vez de apenas prometer.
5
4
437
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$TUT
{spot}(TUTUSDT)
$BTC
{spot}(BTCUSDT)
Estou aqui em pé pensando em quantas “cadeias de privacidade” eu já vi surgirem e desaparecerem, e a Dusk Network continua caindo em um balde diferente para mim — não porque a tecnologia seja perfeita, mas porque está perseguindo a pergunta desconfortável que todo mundo evita: privacidade para quem e sob quais condições.
No começo parece simples. Contratos inteligentes confidenciais, provas de conhecimento zero, uma blockchain pública com “entranhas” privadas. Mas a realidade é outra no momento em que um regulador precisa ver o que foi construído para nunca ser visto. Isso não é mais só privacidade — é um problema de divulgação usando roupas de privacidade, e é algo muito mais difícil de engenheirar bem.
É aqui que fica interessante. A maioria dos projetos de privacidade tenta desviar da regulamentação. A Dusk parece estar construindo na direção disso, mirando algo que poderia realmente se encaixar em estruturas como a MiCA. Sistemas reais não funcionam em extremos — sigilo total assusta as instituições, transparência total destrói o ponto. Esse meio-termo desconfortável provavelmente é onde mora a demanda real, se é que existe em escala.
Ainda não estou totalmente convencido. Instituições se movem devagar e precisam de segurança jurídica muito antes de precisarem de criptografia elegante. A execução vai decidir tudo aqui, como sempre. O que eu estou observando de verdade não é outro anúncio de parceria — é se alguém fora do time central está construindo silenciosamente algo real sobre isso, e se ele simplesmente se sustenta.
#dusk @Dusk $DUSK
$TUT
$BTC
Estou aqui em pé pensando em quantas “cadeias de privacidade” eu já vi surgirem e desaparecerem, e a Dusk Network continua caindo em um balde diferente para mim — não porque a tecnologia seja perfeita, mas porque está perseguindo a pergunta desconfortável que todo mundo evita: privacidade para quem e sob quais condições.
No começo parece simples. Contratos inteligentes confidenciais, provas de conhecimento zero, uma blockchain pública com “entranhas” privadas. Mas a realidade é outra no momento em que um regulador precisa ver o que foi construído para nunca ser visto. Isso não é mais só privacidade — é um problema de divulgação usando roupas de privacidade, e é algo muito mais difícil de engenheirar bem.
É aqui que fica interessante. A maioria dos projetos de privacidade tenta desviar da regulamentação. A Dusk parece estar construindo na direção disso, mirando algo que poderia realmente se encaixar em estruturas como a MiCA. Sistemas reais não funcionam em extremos — sigilo total assusta as instituições, transparência total destrói o ponto. Esse meio-termo desconfortável provavelmente é onde mora a demanda real, se é que existe em escala.
Ainda não estou totalmente convencido. Instituições se movem devagar e precisam de segurança jurídica muito antes de precisarem de criptografia elegante. A execução vai decidir tudo aqui, como sempre. O que eu estou observando de verdade não é outro anúncio de parceria — é se alguém fora do time central está construindo silenciosamente algo real sobre isso, e se ele simplesmente se sustenta.
9
7
503
·
--
#dusk @Dusk_Foundation
$ZEC
{spot}(ZECUSDT)
$PEPE
{spot}(PEPEUSDT)
$DUSK
{spot}(DUSKUSDT)
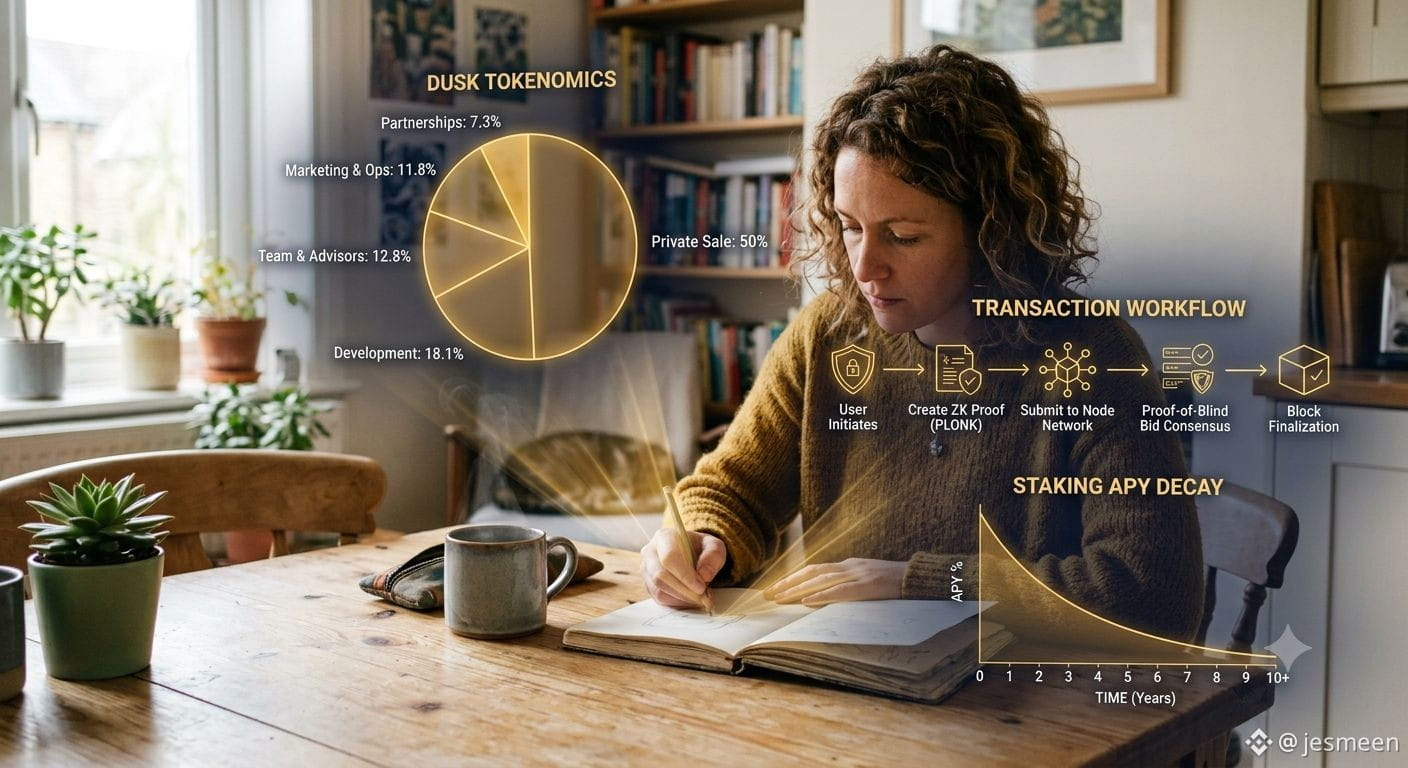
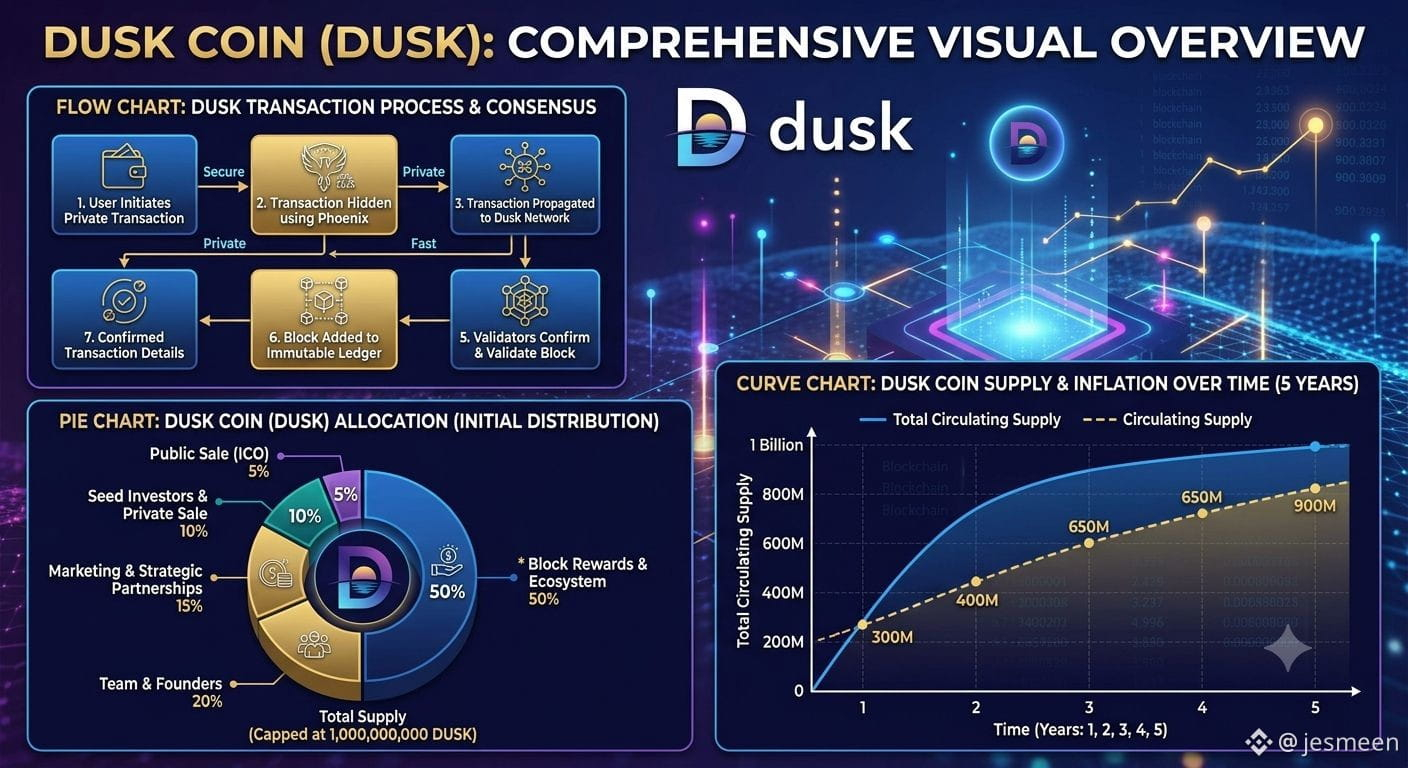
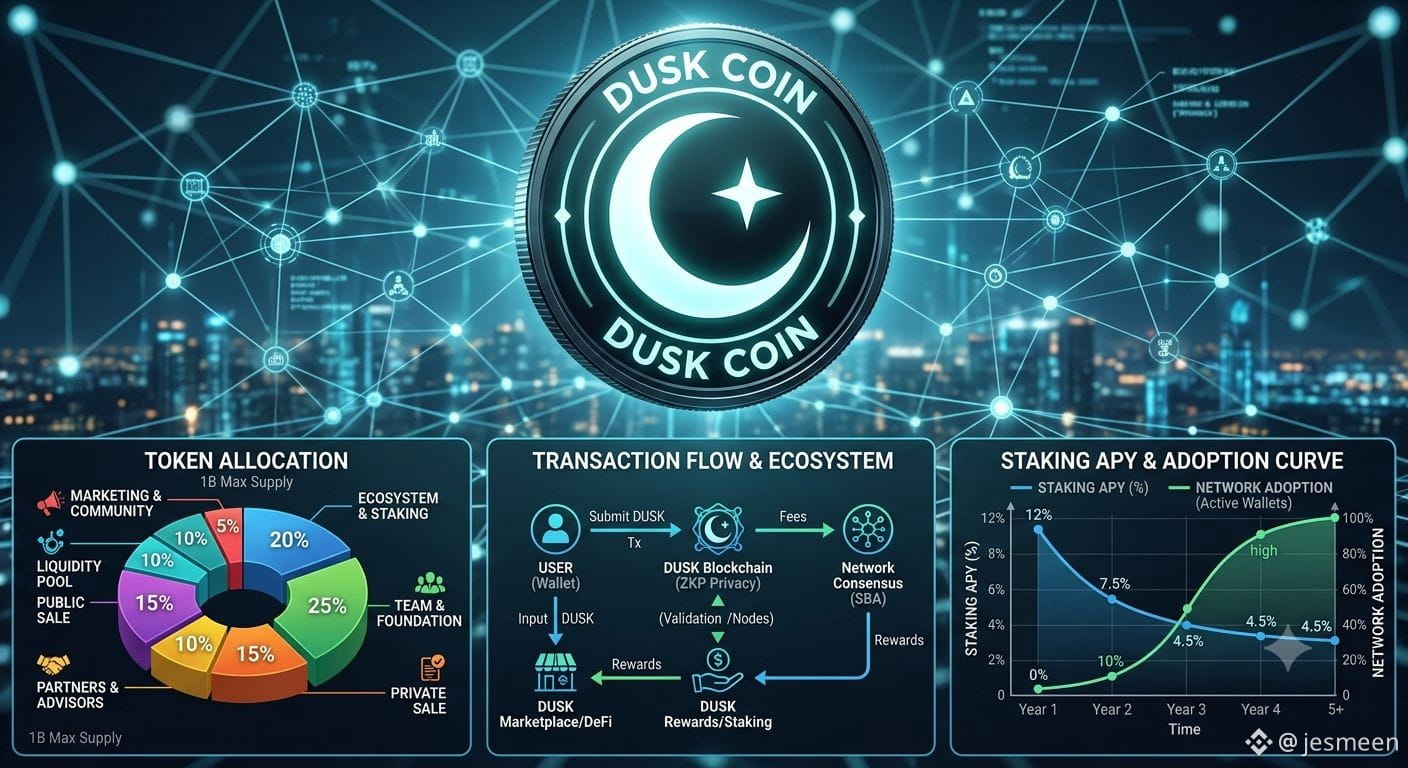
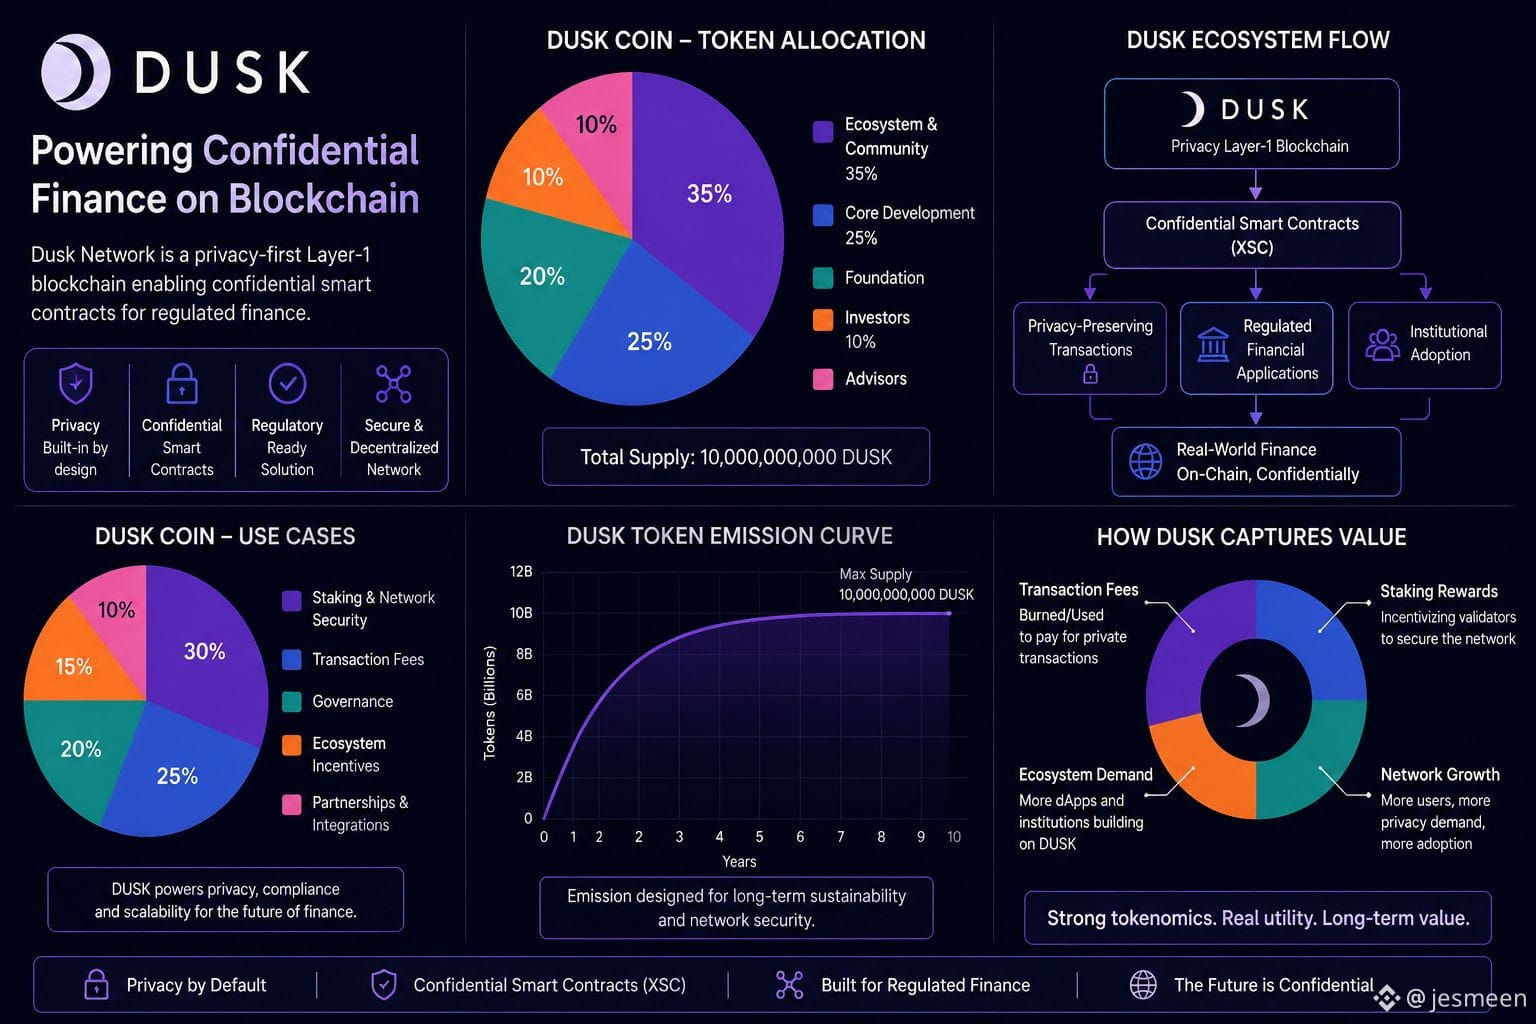
Eu continuo voltando à proposta completa da Dusk Network: privacidade E conformidade, e não privacidade versus conformidade. É fácil dizer, brutal construir.
A divulgação seletiva soa elegante no papel — auditores veem o que precisam, ninguém mais vê o resto. Mas quem fica com a chave de visualização? O que acontece quando uma ordem judicial precisa de mais do que o que foi projetado para “divulgação seletiva”? Isso já não é um problema de cripto — é a lei usando uma fantasia de contrato inteligente.
A tecnologia de ZK já está, em grande parte, pronta. O que não está pronto é tudo ao redor disso — suporte de custódia, estruturas de auditoria para estado criptografado, exchanges dispostas a listar algo que cheira como uma moeda de privacidade, mesmo quando na verdade foi construído para títulos tokenizados. A Dusk aposta forte no enquadramento de “finanças reguladas” para escapar desse estigma. Não tenho certeza se o mercado traça essa linha com a mesma clareza que eles gostariam.
Além disso, contratos confidenciais não são gratuitos. A geração de provas custa algo, e esse custo cai em algum lugar — taxas, capacidade de processamento (throughput) ou centralização em direção a quem tiver o hardware. Ainda não vi um uso real e sustentado para saber como essa troca de fato se desenrola aqui.
O que eu respeito é o escopo bem estreito. Não tentar ser tudo, mas sim infraestrutura para emissão de ativos regulados. Aposta menor, talvez mais inteligente.
Ainda estou acompanhando para ver uma implantação de verdade que não seja apenas um piloto com um comunicado à imprensa anexado. Quem vai decidir isso é a execução, não o whitepaper.
#SandboxSANDSuspectedInfiniteMintFlawOnBase
#GrayscaleFilesFifthZECETFAmendment
#BitcoinETFs
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
#dusk @Dusk
$ZEC
$PEPE
$DUSK
Eu continuo voltando à proposta completa da Dusk Network: privacidade E conformidade, e não privacidade versus conformidade. É fácil dizer, brutal construir.
A divulgação seletiva soa elegante no papel — auditores veem o que precisam, ninguém mais vê o resto. Mas quem fica com a chave de visualização? O que acontece quando uma ordem judicial precisa de mais do que o que foi projetado para “divulgação seletiva”? Isso já não é um problema de cripto — é a lei usando uma fantasia de contrato inteligente.
A tecnologia de ZK já está, em grande parte, pronta. O que não está pronto é tudo ao redor disso — suporte de custódia, estruturas de auditoria para estado criptografado, exchanges dispostas a listar algo que cheira como uma moeda de privacidade, mesmo quando na verdade foi construído para títulos tokenizados. A Dusk aposta forte no enquadramento de “finanças reguladas” para escapar desse estigma. Não tenho certeza se o mercado traça essa linha com a mesma clareza que eles gostariam.
Além disso, contratos confidenciais não são gratuitos. A geração de provas custa algo, e esse custo cai em algum lugar — taxas, capacidade de processamento (throughput) ou centralização em direção a quem tiver o hardware. Ainda não vi um uso real e sustentado para saber como essa troca de fato se desenrola aqui.
O que eu respeito é o escopo bem estreito. Não tentar ser tudo, mas sim infraestrutura para emissão de ativos regulados. Aposta menor, talvez mais inteligente.
Ainda estou acompanhando para ver uma implantação de verdade que não seja apenas um piloto com um comunicado à imprensa anexado. Quem vai decidir isso é a execução, não o whitepaper.
#SandboxSANDSuspectedInfiniteMintFlawOnBase
#GrayscaleFilesFifthZECETFAmendment
#BitcoinETFs
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
5
4
587
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$SUI
{spot}(SUIUSDT)
$X
{alpha}(560x0510101ec6c49d24ed911f0011e22a0d697ee776)
Estou aqui, parado, pensando em quantas apresentações de “privacy blockchain for finance” eu já ouvi ao longo dos anos, e a Dusk Network é aquela que continua reaparecendo silenciosamente nas conversas, sem nunca estar em nenhum palco.
A ideia em si não é complicada. O XSC permite que contratos inteligentes permaneçam confidenciais enquanto ainda provam que seguiram as regras. No começo parece simples: esconder os dados, manter a conformidade. Mas a realidade é diferente quando você percebe que reguladores, na verdade, não querem opacidade; eles querem uma visibilidade controlada. Isso é muito mais difícil de projetar do que uma privacidade “pura”.
É aqui que a coisa complica para praticamente todo projeto nessa categoria. Instituições querem privacidade em relação a concorrentes, não em relação a reguladores — e construir um sistema que consiga diferenciar isso é o trabalho real. Não é a matemática de zero conhecimento; essa parte já está, em grande medida, resolvida. O que determina se uma equipe de compliance vai ou não aprovar é a governança sobre quem pode ver o quê, quando e por quê.
Ainda não estou totalmente convencido de que isso escala do jeito que os documentos sugerem, e eu não vi volume real de transações suficiente para avaliar o custo de prova sob carga. A adoção em finanças institucionais também é lenta por natureza — não por hesitação, mas porque trocar as “vias” de liquidação é um risco jurídico real para quem for o primeiro a fazer.
O que eu diria é que a Dusk não correu atrás do hype de varejo do jeito que a maioria das L1s fez no ciclo passado. Ela se manteve restrita. Se isso é disciplina ou apenas ambição limitada, eu sinceramente ainda não consigo dizer. A execução vai decidir tudo, não o whitepaper.
#BitcoinBestWeekSinceMarch2023
#USRefinersFaceLoomingCrudeSupplyDrop
#GoldReboundsNearly5%
#GrayscaleFilesFifthZECETFAmendment
#dusk @Dusk $DUSK
$SUI
$X
Estou aqui, parado, pensando em quantas apresentações de “privacy blockchain for finance” eu já ouvi ao longo dos anos, e a Dusk Network é aquela que continua reaparecendo silenciosamente nas conversas, sem nunca estar em nenhum palco.
A ideia em si não é complicada. O XSC permite que contratos inteligentes permaneçam confidenciais enquanto ainda provam que seguiram as regras. No começo parece simples: esconder os dados, manter a conformidade. Mas a realidade é diferente quando você percebe que reguladores, na verdade, não querem opacidade; eles querem uma visibilidade controlada. Isso é muito mais difícil de projetar do que uma privacidade “pura”.
É aqui que a coisa complica para praticamente todo projeto nessa categoria. Instituições querem privacidade em relação a concorrentes, não em relação a reguladores — e construir um sistema que consiga diferenciar isso é o trabalho real. Não é a matemática de zero conhecimento; essa parte já está, em grande medida, resolvida. O que determina se uma equipe de compliance vai ou não aprovar é a governança sobre quem pode ver o quê, quando e por quê.
Ainda não estou totalmente convencido de que isso escala do jeito que os documentos sugerem, e eu não vi volume real de transações suficiente para avaliar o custo de prova sob carga. A adoção em finanças institucionais também é lenta por natureza — não por hesitação, mas porque trocar as “vias” de liquidação é um risco jurídico real para quem for o primeiro a fazer.
O que eu diria é que a Dusk não correu atrás do hype de varejo do jeito que a maioria das L1s fez no ciclo passado. Ela se manteve restrita. Se isso é disciplina ou apenas ambição limitada, eu sinceramente ainda não consigo dizer. A execução vai decidir tudo, não o whitepaper.
#BitcoinBestWeekSinceMarch2023
#USRefinersFaceLoomingCrudeSupplyDrop
#GoldReboundsNearly5%
#GrayscaleFilesFifthZECETFAmendment
7
4
304
·
--
#dusk @Dusk_Foundation
$BITCOIN
{alpha}(10x72e4f9f808c49a2a61de9c5896298920dc4eeea9)
$XRP
{spot}(XRPUSDT)
$DUSK
{spot}(DUSKUSDT)
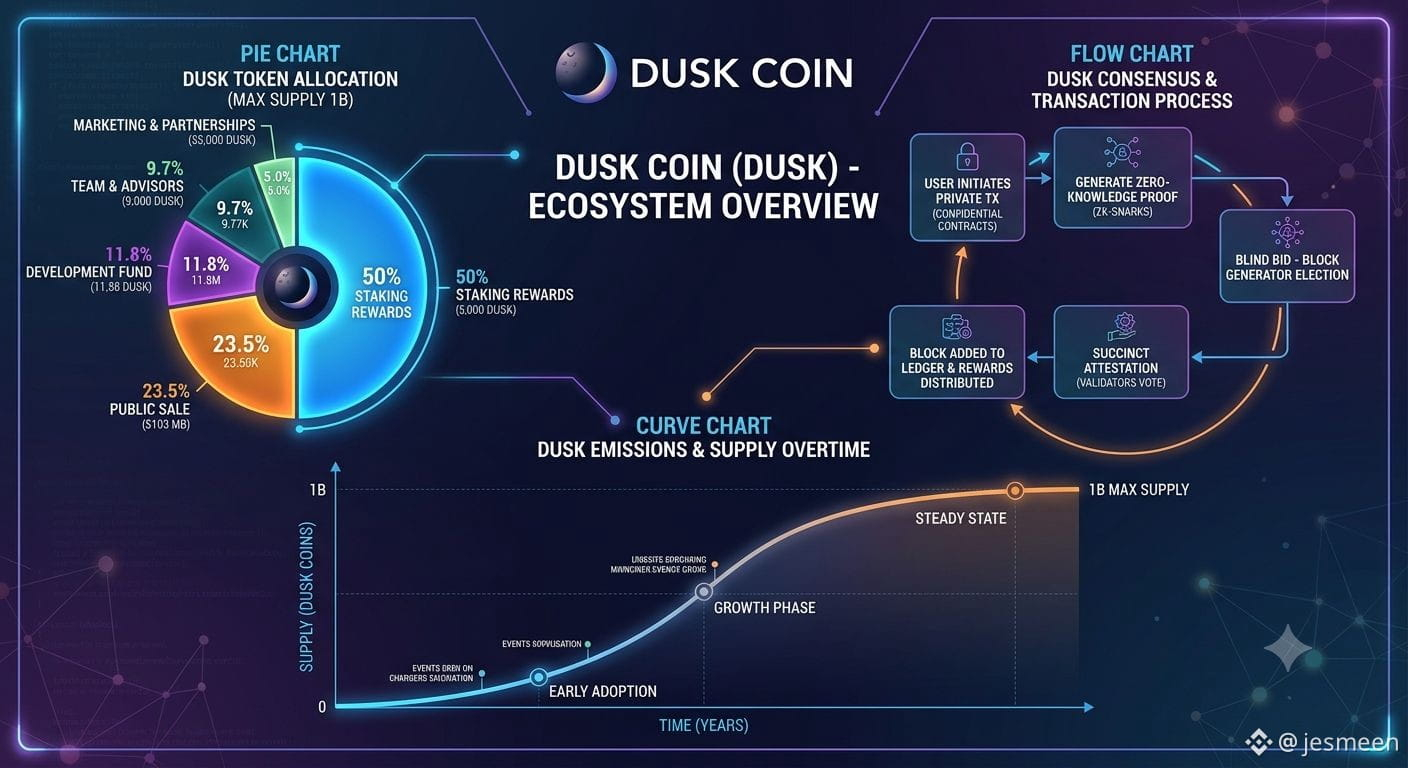
Estou vendo a Dusk Network voltar a surgir em uma discussão sobre uma cadeia de privacidade, e algo ainda me incomoda. A proposta é de contratos inteligentes confidenciais para finanças reguladas, o padrão XSC, provas de conhecimento zero que permitem ocultar detalhes das transações enquanto ainda provam conformidade para quem precisa verificar. No começo, parece simples. Ocultar os dados, manter a confiança.
Mas a realidade é diferente. Privacidade e conformidade puxam em direções opostas; elas não simplesmente apertam as mãos porque um whitepaper diz assim. Divulgação seletiva, em que um regulador vê dados específicos sem expor toda a cadeia, é um problema muito mais difícil do que a privacidade “pura” jamais foi. É aí que as coisas ficam interessantes — e também onde a maioria dos projetos, silenciosamente, deixa de falar.
Ainda não estou totalmente convencido de que a geração de provas continue rápida o suficiente quando uma lógica financeira real for integrada. Instituições não querem apenas confidencialidade: elas querem velocidade e custos previsíveis, e sistemas de conhecimento zero historicamente não foram baratos em nenhum dos dois aspectos.
A execução vai decidir tudo aqui. Não o branding, nem o alinhamento com a estrutura, nem sequer se isso realmente se sustenta sob volume real de liquidação e escrutínio regulatório real. Eu sempre volto a isso. O problema que a Dusk está perseguindo é real. Se eles são os que vão resolvê-lo, ainda é uma questão em aberto.
#TrumpPressesCongressToPassClarityAct
#SamsungToAnnounceNewShareholderReturnPlanFriday
#GoldReboundsNearly5%
#Bitcoin❗
#dusk @Dusk
$BITCOIN
$XRP
$DUSK
Estou vendo a Dusk Network voltar a surgir em uma discussão sobre uma cadeia de privacidade, e algo ainda me incomoda. A proposta é de contratos inteligentes confidenciais para finanças reguladas, o padrão XSC, provas de conhecimento zero que permitem ocultar detalhes das transações enquanto ainda provam conformidade para quem precisa verificar. No começo, parece simples. Ocultar os dados, manter a confiança.
Mas a realidade é diferente. Privacidade e conformidade puxam em direções opostas; elas não simplesmente apertam as mãos porque um whitepaper diz assim. Divulgação seletiva, em que um regulador vê dados específicos sem expor toda a cadeia, é um problema muito mais difícil do que a privacidade “pura” jamais foi. É aí que as coisas ficam interessantes — e também onde a maioria dos projetos, silenciosamente, deixa de falar.
Ainda não estou totalmente convencido de que a geração de provas continue rápida o suficiente quando uma lógica financeira real for integrada. Instituições não querem apenas confidencialidade: elas querem velocidade e custos previsíveis, e sistemas de conhecimento zero historicamente não foram baratos em nenhum dos dois aspectos.
A execução vai decidir tudo aqui. Não o branding, nem o alinhamento com a estrutura, nem sequer se isso realmente se sustenta sob volume real de liquidação e escrutínio regulatório real. Eu sempre volto a isso. O problema que a Dusk está perseguindo é real. Se eles são os que vão resolvê-lo, ainda é uma questão em aberto.
#TrumpPressesCongressToPassClarityAct
#SamsungToAnnounceNewShareholderReturnPlanFriday
#GoldReboundsNearly5%
#Bitcoin❗
2
3
254
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$DOS
{future}(DOSUSDT)
$CYBER
{spot}(CYBERUSDT)
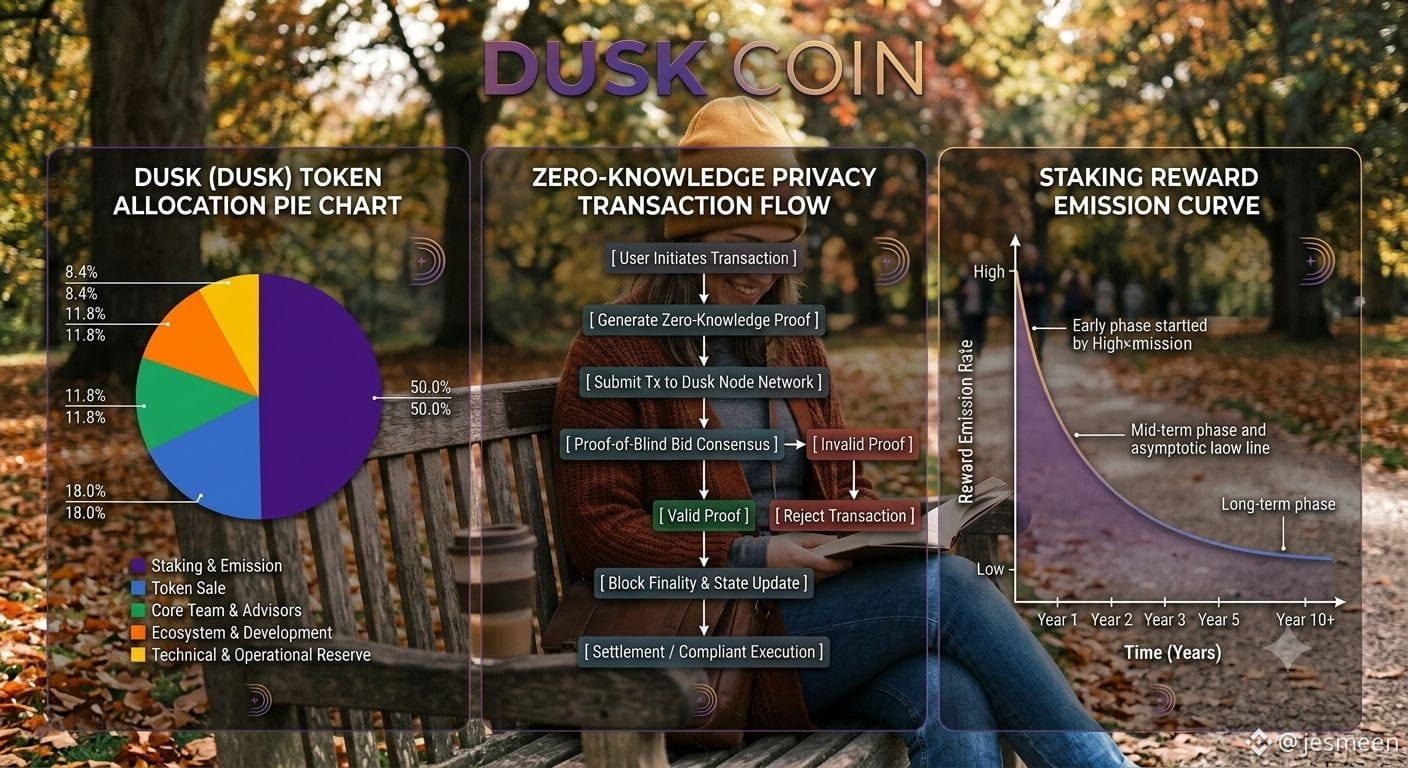
Estou assistindo ao burburinho do testnet da Dusk Network passar e é difícil não sentir uma certa entorpecência no começo. Outra cadeia de privacidade prometendo que finalmente resolveu a tensão entre conformidade e privacidade. Já ouvi isso antes.
Mas a parte do contrato confidencial XSC realmente me fez desacelerar. Contratos que provam correção sem expor os dados por trás deles, com divulgação seletiva incorporada desde o início, em vez de ser algo “colado” depois. Isso é uma visão mais madura do que o antigo manual das moedas de privacidade, que era basicamente ignorar os reguladores completamente.
Ainda não estou totalmente convencido, porém. Divulgação seletiva soa bem em um whitepaper. Fica mais difícil quando um auditor de verdade começa a perguntar onde exatamente fica a linha. E contratos confidenciais não são gratuitos — mais provas, mais verificações, e em algum lugar aparece um custo de throughput. Testnets perdoam. Mainnets sob carga real raramente perdoam.
O que eu percebo é a contenção. Sem hype guiado por memes, sem aquele barulho de “o próximo Bitcoin da privacidade”. A mensagem fica perto do que eles realmente estão afirmando, e neste espaço isso é mais raro do que deveria.
A execução vai decidir tudo aqui. Eu vou ficar de olho no volume institucional real daqui a seis meses, não no anúncio — é geralmente aí que esses projetos acabam se entregando em silêncio.
#KOSPICloses5.9%HigherOnChipmakerBuybacks
#btc70k
#CryptoRally
#FOMCWatch
#dusk @Dusk $DUSK
$DOS
$CYBER
Estou assistindo ao burburinho do testnet da Dusk Network passar e é difícil não sentir uma certa entorpecência no começo. Outra cadeia de privacidade prometendo que finalmente resolveu a tensão entre conformidade e privacidade. Já ouvi isso antes.
Mas a parte do contrato confidencial XSC realmente me fez desacelerar. Contratos que provam correção sem expor os dados por trás deles, com divulgação seletiva incorporada desde o início, em vez de ser algo “colado” depois. Isso é uma visão mais madura do que o antigo manual das moedas de privacidade, que era basicamente ignorar os reguladores completamente.
Ainda não estou totalmente convencido, porém. Divulgação seletiva soa bem em um whitepaper. Fica mais difícil quando um auditor de verdade começa a perguntar onde exatamente fica a linha. E contratos confidenciais não são gratuitos — mais provas, mais verificações, e em algum lugar aparece um custo de throughput. Testnets perdoam. Mainnets sob carga real raramente perdoam.
O que eu percebo é a contenção. Sem hype guiado por memes, sem aquele barulho de “o próximo Bitcoin da privacidade”. A mensagem fica perto do que eles realmente estão afirmando, e neste espaço isso é mais raro do que deveria.
A execução vai decidir tudo aqui. Eu vou ficar de olho no volume institucional real daqui a seis meses, não no anúncio — é geralmente aí que esses projetos acabam se entregando em silêncio.
#KOSPICloses5.9%HigherOnChipmakerBuybacks
#btc70k
#CryptoRally
#FOMCWatch
9
4
714
·
--
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Estou olhando novamente para a Dusk Network e a coisa que realmente chama minha atenção não é o slogan de "blockchain de privacidade" — é o padrão XSC por baixo dele. Contratos inteligentes confidenciais para aplicações financeiras soa limpo até você fazer a pergunta óbvia: confidencial para quem? Reguladores ainda precisam ver algo, em algum lugar, ou então toda a proposta de "construído para finanças reguladas" desmorona.
É aí que fica interessante. Divulgação seletiva é fácil de desenhar em um quadro branco. Bem mais difícil de colocar em produção quando você tem diferentes reguladores querendo níveis diferentes de acesso, e um sistema de prova que precisa aguentar uma análise legal de verdade, não apenas uma demo de testnet.
$AAPLB
{spot}(AAPLBUSDT)
Ainda não estou totalmente convencido. A criptografia provavelmente está ok — essa parte normalmente está. O que me preocupa é tudo acima dela: governança, gerenciamento de chaves, quem atualiza as regras quando a regulamentação muda. Sistemas reais não funcionam em extremos, e a Dusk está tentando se posicionar exatamente no meio desconfortável entre o transparente e o privado.
A execução vai decidir tudo aqui. Não o whitepaper.
$SOON
{future}(SOONUSDT)
#USStorageStocksExtendLosses
#FOMCWatch
#EthereumOpensGlamsterdamEarlyTestnet
#HyperliquidTradeXYZAskSECForIPOPRules
#dusk $DUSK @Dusk
Estou olhando novamente para a Dusk Network e a coisa que realmente chama minha atenção não é o slogan de "blockchain de privacidade" — é o padrão XSC por baixo dele. Contratos inteligentes confidenciais para aplicações financeiras soa limpo até você fazer a pergunta óbvia: confidencial para quem? Reguladores ainda precisam ver algo, em algum lugar, ou então toda a proposta de "construído para finanças reguladas" desmorona.
É aí que fica interessante. Divulgação seletiva é fácil de desenhar em um quadro branco. Bem mais difícil de colocar em produção quando você tem diferentes reguladores querendo níveis diferentes de acesso, e um sistema de prova que precisa aguentar uma análise legal de verdade, não apenas uma demo de testnet.
$AAPLB
Ainda não estou totalmente convencido. A criptografia provavelmente está ok — essa parte normalmente está. O que me preocupa é tudo acima dela: governança, gerenciamento de chaves, quem atualiza as regras quando a regulamentação muda. Sistemas reais não funcionam em extremos, e a Dusk está tentando se posicionar exatamente no meio desconfortável entre o transparente e o privado.
A execução vai decidir tudo aqui. Não o whitepaper.
$SOON
#USStorageStocksExtendLosses
#FOMCWatch
#EthereumOpensGlamsterdamEarlyTestnet
#HyperliquidTradeXYZAskSECForIPOPRules
6
6
345
·
--
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
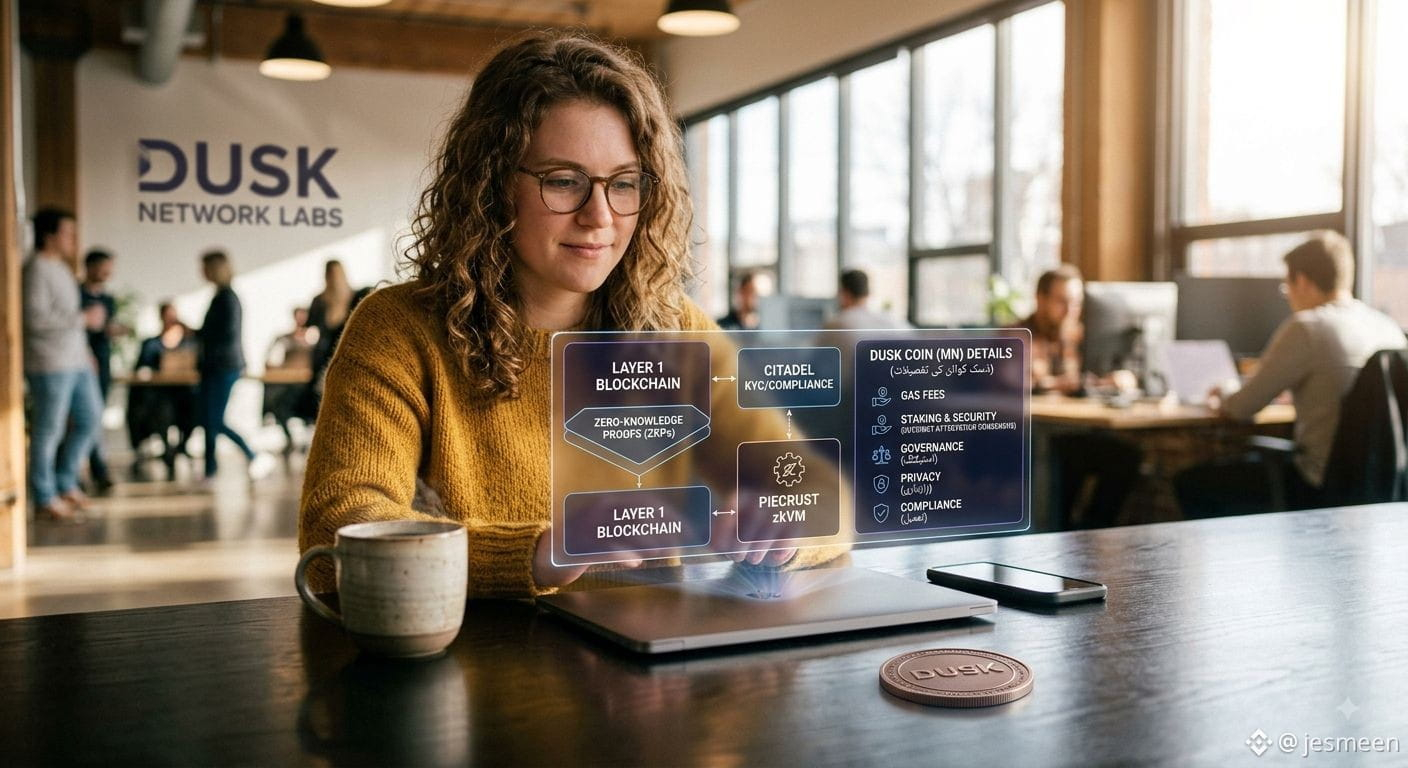
Estou vendo a Dusk Network ser discutida novamente e continuo chegando ao mesmo pensamento — privacidade e conformidade não são aliados naturais, são uma negociação, e a Dusk está tentando construir uma cadeia inteira a partir dessa negociação.
$CYCN.US
{stock_us}(CYCN.US)
A ideia em si faz sentido. Instituições não querem transparência total, mas também não querem opacidade total. Elas querem provar que algo é verdadeiro sem mostrar toda a sua “mão”. É para isso que o XSC está buscando contratos confidenciais.
Mas é aí que fica difícil. Provas de conhecimento zero são ótimas para ocultar dados, mas não são tão boas em dar aos reguladores acesso limpo e revogável quando eles realmente precisam. Essa lacuna não se resolve com código inteligente — se resolve com anos de trabalho jurídico fundamental que ninguém vê em um gráfico de roadmap.
$AAPL.US
{stock_us}(AAPL.US)
Ainda não estou totalmente convencido. Não porque a tecnologia seja ruim, mas porque essa categoria não é julgada por gráficos de TVL ou ciclos de hype. Ela é julgada se instituições reais realmente liquidam instrumentos reais nela, repetidamente, sob escrutínio real — sem desviar silenciosamente da camada de privacidade quando as coisas ficam sérias.
A execução vai decidir tudo aqui. Todo o resto é apenas ruído até lá.
#DollarHits3MonthLow
#USPressesSouthKoreaToPrioritizeMemoryChips
#BTCPerpFundingRateHits20MonthHigh
#EthereumFoundationLaunchesGlamsterdamTestnet
#dusk $DUSK @Dusk
Estou vendo a Dusk Network ser discutida novamente e continuo chegando ao mesmo pensamento — privacidade e conformidade não são aliados naturais, são uma negociação, e a Dusk está tentando construir uma cadeia inteira a partir dessa negociação.
$CYCN.US
A ideia em si faz sentido. Instituições não querem transparência total, mas também não querem opacidade total. Elas querem provar que algo é verdadeiro sem mostrar toda a sua “mão”. É para isso que o XSC está buscando contratos confidenciais.
Mas é aí que fica difícil. Provas de conhecimento zero são ótimas para ocultar dados, mas não são tão boas em dar aos reguladores acesso limpo e revogável quando eles realmente precisam. Essa lacuna não se resolve com código inteligente — se resolve com anos de trabalho jurídico fundamental que ninguém vê em um gráfico de roadmap.
$AAPL.US
Ainda não estou totalmente convencido. Não porque a tecnologia seja ruim, mas porque essa categoria não é julgada por gráficos de TVL ou ciclos de hype. Ela é julgada se instituições reais realmente liquidam instrumentos reais nela, repetidamente, sob escrutínio real — sem desviar silenciosamente da camada de privacidade quando as coisas ficam sérias.
A execução vai decidir tudo aqui. Todo o resto é apenas ruído até lá.
#DollarHits3MonthLow
#USPressesSouthKoreaToPrioritizeMemoryChips
#BTCPerpFundingRateHits20MonthHigh
#EthereumFoundationLaunchesGlamsterdamTestnet
10
7
301
·
--
#dusk $DUSK @Dusk_Foundation $BTC $DOS
{future}(DOSUSDT)
{spot}(BTCUSDT)
{spot}(DUSKUSDT)
Estou olhando novamente para a Dusk Network e ainda estou caindo no mesmo lugar. A ideia de contratos inteligentes confidenciais para uso financeiro real faz sentido no papel — instituições não querem que suas posições fiquem visíveis para todos que observam a cadeia. Mas privacidade e verificabilidade se contrapõem, e essa tensão não desaparece só porque você chama isso de XSC.
No início, parece uma solução limpa. Então você lembra que provas de conhecimento zero em escala ainda são difíceis, e reguladores querem divulgação seletiva, não uma caixa-preta. É aí que as coisas complicam.
Ainda não estou totalmente convencido. A competição real não são outras L1s; são bancos de dados permissionados e chatos que as instituições já confiam. A Dusk precisa superar isso silenciosamente, ao longo dos anos, e não com outro anúncio.
A execução vai decidir tudo aqui. Observar, não fazer hype.
#Bitcoin❗
#ChinaJulyOutputRetailInvestmentAllMiss
#SECReviewsSix3xLeveragedCommodityETFs
#SP500TopsRecord7800
#dusk $DUSK @Dusk $BTC $DOS
Estou olhando novamente para a Dusk Network e ainda estou caindo no mesmo lugar. A ideia de contratos inteligentes confidenciais para uso financeiro real faz sentido no papel — instituições não querem que suas posições fiquem visíveis para todos que observam a cadeia. Mas privacidade e verificabilidade se contrapõem, e essa tensão não desaparece só porque você chama isso de XSC.
No início, parece uma solução limpa. Então você lembra que provas de conhecimento zero em escala ainda são difíceis, e reguladores querem divulgação seletiva, não uma caixa-preta. É aí que as coisas complicam.
Ainda não estou totalmente convencido. A competição real não são outras L1s; são bancos de dados permissionados e chatos que as instituições já confiam. A Dusk precisa superar isso silenciosamente, ao longo dos anos, e não com outro anúncio.
A execução vai decidir tudo aqui. Observar, não fazer hype.
#Bitcoin❗
#ChinaJulyOutputRetailInvestmentAllMiss
#SECReviewsSix3xLeveragedCommodityETFs
#SP500TopsRecord7800
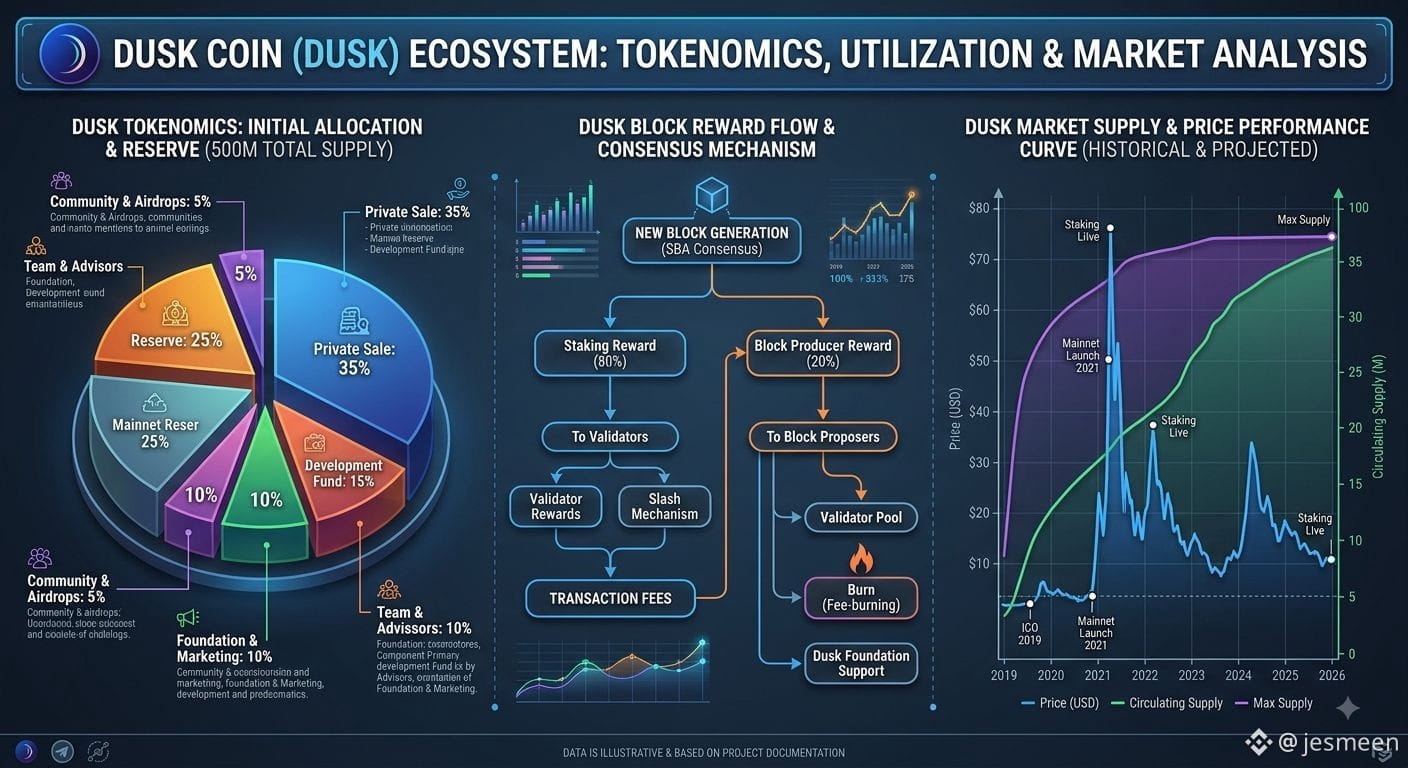
16
8
585
·
--
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
$AAPLB
{spot}(AAPLBUSDT)
$BTC
{spot}(BTCUSDT)
Tenho olhado para a Dusk Network ultimamente, principalmente porque "privacidade para finanças regulamentadas" é uma alegação muito mais difícil do que apenas "privacidade", e eu queria ver se a arquitetura realmente sustenta isso.
A proposta são contratos inteligentes confidenciais através do padrão XSC — negociações e saldos ficam ocultos, mas ainda assim são verificáveis por qualquer pessoa que tenha permissão legal para vê-los. Esse é o problema real no cripto institucional. Transparência total não funciona para uma mesa de negociação, mas sigilo total não funciona para um regulador. A forma de atravessar esse ponto delicado com provas de zero conhecimento é a ideia certa no papel.
O que me deixa cético é a escala. Comprovar uma simples transferência de forma privada é uma coisa. Comprovar lógica financeira complexa — verificações de conformidade, condições de liquidação, contratos entre múltiplas partes — é uma tarefa bem mais pesada, e é exatamente aí que esses sistemas costumam ficar lentos, do jeito que os whitepapers geralmente não mostram.
Há também o lado regulatório, que honestamente importa mais do que a tecnologia. Você pode construir estruturas "compliant-by-design", mas se nenhum regulador ainda tiver aprovado esse modelo de fato, você estará só esperando. Isso não é uma crítica específica à Dusk, é o tipo de linha do tempo em que todo projeto como esse esbarra.
Eu não acho que a ideia esteja errada. Algo assim provavelmente precisa existir eventualmente. Se a Dusk será a que ainda está de pé quando aparecer um volume real, é outra questão, e é essa parte que eu ainda estou observando, não apostando.
#BNBChainToActivatePasteurHardFork
#COWRises55.77%In24h
#SP500TopsRecord7800
#bitcoin
#dusk @Dusk $DUSK
$AAPLB
$BTC
Tenho olhado para a Dusk Network ultimamente, principalmente porque "privacidade para finanças regulamentadas" é uma alegação muito mais difícil do que apenas "privacidade", e eu queria ver se a arquitetura realmente sustenta isso.
A proposta são contratos inteligentes confidenciais através do padrão XSC — negociações e saldos ficam ocultos, mas ainda assim são verificáveis por qualquer pessoa que tenha permissão legal para vê-los. Esse é o problema real no cripto institucional. Transparência total não funciona para uma mesa de negociação, mas sigilo total não funciona para um regulador. A forma de atravessar esse ponto delicado com provas de zero conhecimento é a ideia certa no papel.
O que me deixa cético é a escala. Comprovar uma simples transferência de forma privada é uma coisa. Comprovar lógica financeira complexa — verificações de conformidade, condições de liquidação, contratos entre múltiplas partes — é uma tarefa bem mais pesada, e é exatamente aí que esses sistemas costumam ficar lentos, do jeito que os whitepapers geralmente não mostram.
Há também o lado regulatório, que honestamente importa mais do que a tecnologia. Você pode construir estruturas "compliant-by-design", mas se nenhum regulador ainda tiver aprovado esse modelo de fato, você estará só esperando. Isso não é uma crítica específica à Dusk, é o tipo de linha do tempo em que todo projeto como esse esbarra.
Eu não acho que a ideia esteja errada. Algo assim provavelmente precisa existir eventualmente. Se a Dusk será a que ainda está de pé quando aparecer um volume real, é outra questão, e é essa parte que eu ainda estou observando, não apostando.
#BNBChainToActivatePasteurHardFork
#COWRises55.77%In24h
#SP500TopsRecord7800
#bitcoin
10
5
606
·
--
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Estou assistindo à Dusk Network do jeito que assisto a maioria das cadeias de privacidade agora — mais cético do que impressionado. “Privacidade” é jogada por aí em tanto da cripto que quase não significa nada. O que chamou minha atenção aqui é como a versão deles é estreita: não é privacidade para todos, apenas para finanças regulamentadas. Contratos inteligentes confidenciais, o padrão XSC, tokens de segurança que permanecem ocultos, mas ainda se mantêm sob o escrutínio regulatório.
No começo parece simples. Mas a realidade é diferente quando você pergunta como “privado” e “auditável” deveriam funcionar ao mesmo tempo. Provas de conhecimento zero são citadas como se resolvessem tudo. Não resolvem por si só — fazer isso funcionar de modo suave em sistemas financeiros reais é um problema bem mais difícil do que o discurso deixa parecer.
É aqui que a coisa complica. As instituições não precisam apenas de privacidade: precisam de conformidade, integração com custódia, validação jurídica — e elas se movem devagar. A Dusk apoiar-se em linguagem da MiCA, em vez do papo usual sobre descentralização, parece a escolha certa, mas amarra o sucesso deles a instituições realmente aparecendo, no próprio cronograma, e não no da cripto.
$BTC
{spot}(BTCUSDT)
Também não estou totalmente convencido na tecnologia. Execução confidencial no nível da VM ainda está no início em todo lugar. A geração de provas não é gratuita — custa computação e velocidade, e em escala isso vira um problema de infraestrutura, não apenas de cripto. A execução vai decidir tudo aqui, não o whitepaper.
$BITCOIN
{alpha}(10x72e4f9f808c49a2a61de9c5896298920dc4eeea9)
Ainda assim, a lacuna que eles apontam é real. Se a arquitetura deles é a que preenche isso — não acho que ninguém saiba de verdade ainda.
#SanDiskRises7%OnRevenueGrowthOutlook
#CboeSeeks3xBitcoinAndEtherETFs
#SECCancelsCryptoInvestmentContractRulesMeeting
#Bitcoinhaving
#dusk $DUSK @Dusk
Estou assistindo à Dusk Network do jeito que assisto a maioria das cadeias de privacidade agora — mais cético do que impressionado. “Privacidade” é jogada por aí em tanto da cripto que quase não significa nada. O que chamou minha atenção aqui é como a versão deles é estreita: não é privacidade para todos, apenas para finanças regulamentadas. Contratos inteligentes confidenciais, o padrão XSC, tokens de segurança que permanecem ocultos, mas ainda se mantêm sob o escrutínio regulatório.
No começo parece simples. Mas a realidade é diferente quando você pergunta como “privado” e “auditável” deveriam funcionar ao mesmo tempo. Provas de conhecimento zero são citadas como se resolvessem tudo. Não resolvem por si só — fazer isso funcionar de modo suave em sistemas financeiros reais é um problema bem mais difícil do que o discurso deixa parecer.
É aqui que a coisa complica. As instituições não precisam apenas de privacidade: precisam de conformidade, integração com custódia, validação jurídica — e elas se movem devagar. A Dusk apoiar-se em linguagem da MiCA, em vez do papo usual sobre descentralização, parece a escolha certa, mas amarra o sucesso deles a instituições realmente aparecendo, no próprio cronograma, e não no da cripto.
$BTC
Também não estou totalmente convencido na tecnologia. Execução confidencial no nível da VM ainda está no início em todo lugar. A geração de provas não é gratuita — custa computação e velocidade, e em escala isso vira um problema de infraestrutura, não apenas de cripto. A execução vai decidir tudo aqui, não o whitepaper.
$BITCOIN
Ainda assim, a lacuna que eles apontam é real. Se a arquitetura deles é a que preenche isso — não acho que ninguém saiba de verdade ainda.
#SanDiskRises7%OnRevenueGrowthOutlook
#CboeSeeks3xBitcoinAndEtherETFs
#SECCancelsCryptoInvestmentContractRulesMeeting
#Bitcoinhaving
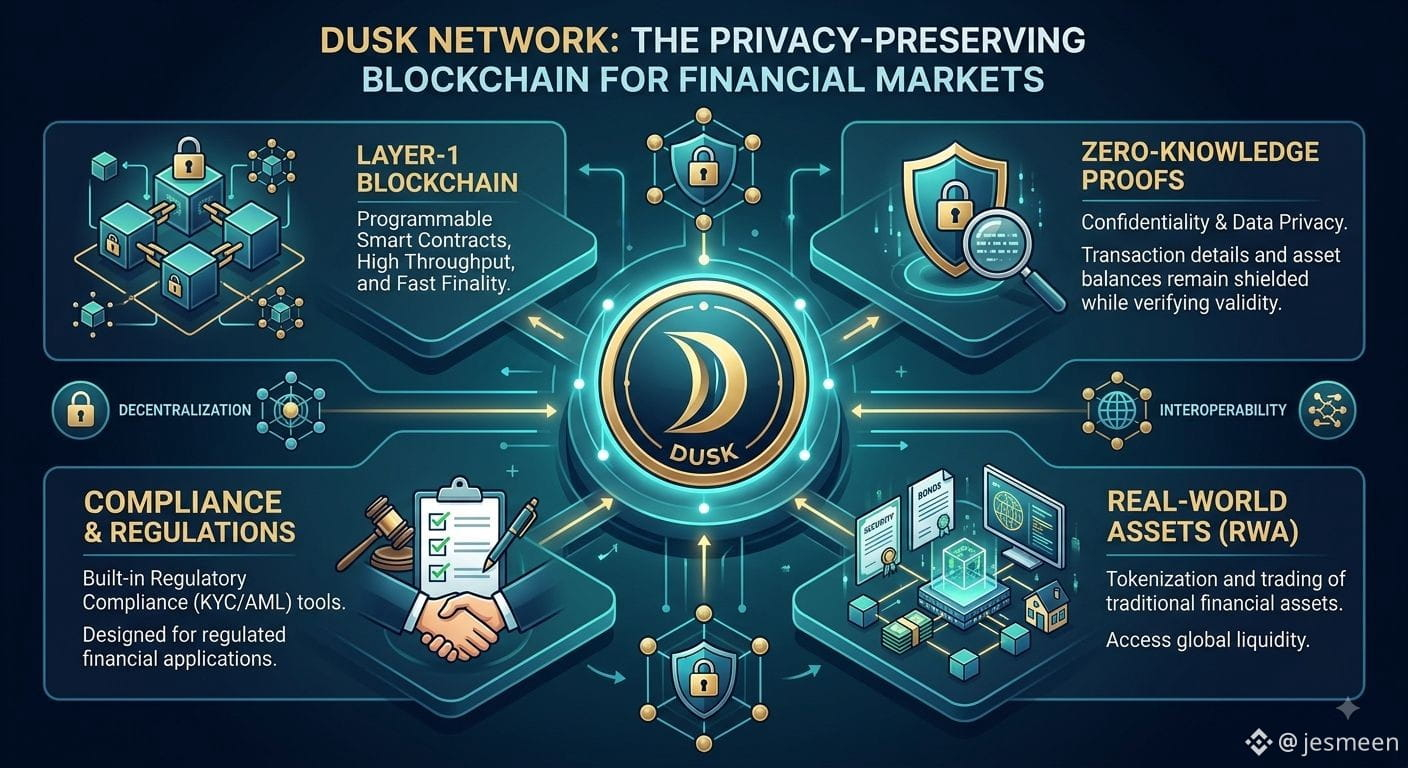
10
1
4
348
·
--
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Coisa engraçada sobre o Crepúsculo — eu fico esquecendo que ele não é novidade.
O projeto vem sendo construído silenciosamente desde antes de “blockchain de privacidade” sequer ser uma categoria que as pessoas buscavam. Começou no Ethereum, passou anos em testnet e, enquanto uma dúzia de projetos mais barulhentos veio e foi, o Dusk apenas... foi entregue. A rede principal (Mainnet) já está no ar.
$BTCDOM
{future}(BTCDOMUSDT)
A ideia central não mudou muito: transações que são de fato privadas, mas não privadas do jeito “as autoridades nunca vão trabalhar com isso”. Mais privadas no sentido de “auditável quando for necessário”. Esse é um problema genuinamente irritante de engenharia — a maioria das equipes escolhe um lado.
Duas coisas chegaram ao mesmo tempo que tornam isso digno de uma segunda olhada:
$AAPL.US
{stock_us}(AAPL.US)
O DuskEVM funciona com Solidity, então não está pedindo que os desenvolvedores reaprendam tudo.
E o DUSK acabou de aparecer na Binance US, que é a primeira vez que traders baseados nos EUA puderam tocá-lo diretamente.
Nada disso é um discurso de “moonshot”. É mais perto de: a versão chata e em conformidade da tecnologia de privacidade finalmente tem infraestrutura por trás, bem quando ativos do mundo real começam, de verdade, a se mover on-chain.
Estou genuinamente curioso para saber o que as pessoas acham — “privacidade em conformidade” é algo real, ou uma contradição bem disfarçada?
#EthereumFoundationDropsPoseidonForL1
#BTC☀
#BitcoinETFs
#TapestryFallsNearly15%OnEarnings
#dusk $DUSK @Dusk
Coisa engraçada sobre o Crepúsculo — eu fico esquecendo que ele não é novidade.
O projeto vem sendo construído silenciosamente desde antes de “blockchain de privacidade” sequer ser uma categoria que as pessoas buscavam. Começou no Ethereum, passou anos em testnet e, enquanto uma dúzia de projetos mais barulhentos veio e foi, o Dusk apenas... foi entregue. A rede principal (Mainnet) já está no ar.
$BTCDOM
A ideia central não mudou muito: transações que são de fato privadas, mas não privadas do jeito “as autoridades nunca vão trabalhar com isso”. Mais privadas no sentido de “auditável quando for necessário”. Esse é um problema genuinamente irritante de engenharia — a maioria das equipes escolhe um lado.
Duas coisas chegaram ao mesmo tempo que tornam isso digno de uma segunda olhada:
$AAPL.US
O DuskEVM funciona com Solidity, então não está pedindo que os desenvolvedores reaprendam tudo.
E o DUSK acabou de aparecer na Binance US, que é a primeira vez que traders baseados nos EUA puderam tocá-lo diretamente.
Nada disso é um discurso de “moonshot”. É mais perto de: a versão chata e em conformidade da tecnologia de privacidade finalmente tem infraestrutura por trás, bem quando ativos do mundo real começam, de verdade, a se mover on-chain.
Estou genuinamente curioso para saber o que as pessoas acham — “privacidade em conformidade” é algo real, ou uma contradição bem disfarçada?
#EthereumFoundationDropsPoseidonForL1
#BTC☀
#BitcoinETFs
#TapestryFallsNearly15%OnEarnings
5
1
7
334
·
--
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Passei uma hora na semana passada tentando explicar a um amigo fora das criptos por que alguém iria querer uma blockchain *privada*. Não é exatamente esse o ponto: tudo é transparente?
Mais ou menos. Mas transparência para todo mundo e transparência para as pessoas certas não são a mesma coisa, e a maioria das redes nunca se deu ao trabalho de separar as duas. A Dusk Network fez — basicamente essa é a premissa inteira do projeto. É uma Layer-1 construída especificamente para que contratos financeiros rodem sem transmitir cada detalhe para o mundo, mas ainda assim sejam comprovadamente compatíveis quando isso importa. Eles chamam esse padrão de XSC.
$GOOGL.US
{stock_us}(GOOGL.US)
agora faz parte da [Campaign Type] da Binance, o que parece o momento certo para isso. As cadeias recebendo atenção institucional real agora não são as mais barulhentas — são as que resolvem um problema que estava realmente bloqueando a adoção. "Não dá para colocar isso on-chain, todo mundo veria nossas posições" tem sido a objeção silenciosa em todas as conversas sobre RWA há anos.
Não vou fingir que sei como o mercado precifica isso. Mas estou genuinamente curioso — para as pessoas que realmente estão construindo ou investindo nesse espaço, a privacidade por design muda a sua lógica para um token, ou ainda é algo 'bom de ter' em comparação com liquidez e velocidade?
#DUSK #Binance #Web3 #RWA
$AAPL.US
{stock_us}(AAPL.US)
Este aqui se apoia em uma pequena anedota e num tom honesto, um pouco incerto, em vez de hype confiante — geralmente é isso que dá uma sensação humana em vez de gerada. Eu ainda deixei [Campaign Type] como um placeholder e evitei quaisquer números inventados de APY/tokenomics, já que eles precisam bater com os termos reais da Binance.
#Dusk/usdt✅
#SolanaStakingNearsHaltOnRoutingError
#SpaceXRisesNearly12%Intraday
#USJulyCPI&PPIDueThisWeek
#dusk $DUSK @Dusk
Passei uma hora na semana passada tentando explicar a um amigo fora das criptos por que alguém iria querer uma blockchain *privada*. Não é exatamente esse o ponto: tudo é transparente?
Mais ou menos. Mas transparência para todo mundo e transparência para as pessoas certas não são a mesma coisa, e a maioria das redes nunca se deu ao trabalho de separar as duas. A Dusk Network fez — basicamente essa é a premissa inteira do projeto. É uma Layer-1 construída especificamente para que contratos financeiros rodem sem transmitir cada detalhe para o mundo, mas ainda assim sejam comprovadamente compatíveis quando isso importa. Eles chamam esse padrão de XSC.
$GOOGL.US
agora faz parte da [Campaign Type] da Binance, o que parece o momento certo para isso. As cadeias recebendo atenção institucional real agora não são as mais barulhentas — são as que resolvem um problema que estava realmente bloqueando a adoção. "Não dá para colocar isso on-chain, todo mundo veria nossas posições" tem sido a objeção silenciosa em todas as conversas sobre RWA há anos.
Não vou fingir que sei como o mercado precifica isso. Mas estou genuinamente curioso — para as pessoas que realmente estão construindo ou investindo nesse espaço, a privacidade por design muda a sua lógica para um token, ou ainda é algo 'bom de ter' em comparação com liquidez e velocidade?
#DUSK #Binance #Web3 #RWA
$AAPL.US
Este aqui se apoia em uma pequena anedota e num tom honesto, um pouco incerto, em vez de hype confiante — geralmente é isso que dá uma sensação humana em vez de gerada. Eu ainda deixei [Campaign Type] como um placeholder e evitei quaisquer números inventados de APY/tokenomics, já que eles precisam bater com os termos reais da Binance.
#Dusk/usdt✅
#SolanaStakingNearsHaltOnRoutingError
#SpaceXRisesNearly12%Intraday
#USJulyCPI&PPIDueThisWeek
2
3
153
·
--
#baby $BABY
{spot}(BABYUSDT)
@babylonlabs_io
$BTC
{spot}(BTCUSDT)
$ESPORTS
{future}(ESPORTSUSDT)
#BTC☀️
#MastercardCompletesBVNKStablecoinAcquisition
#KOSPINikkeiOpenHigherOnChipStocks
#bitcoin
Eu fico voltando à mesma pergunta irritante com Bitcoin: por que o "ativo mais seguro em cripto" também precisa ser o mais preguiçoso?
Toda outra rede já descobriu como fazer o capital ocioso trabalhar. O Bitcoin só... fica parado. Armazenamento em cold storage, esperança, repete. Enquanto isso, trilhões em valor não fazem nada além de existir.
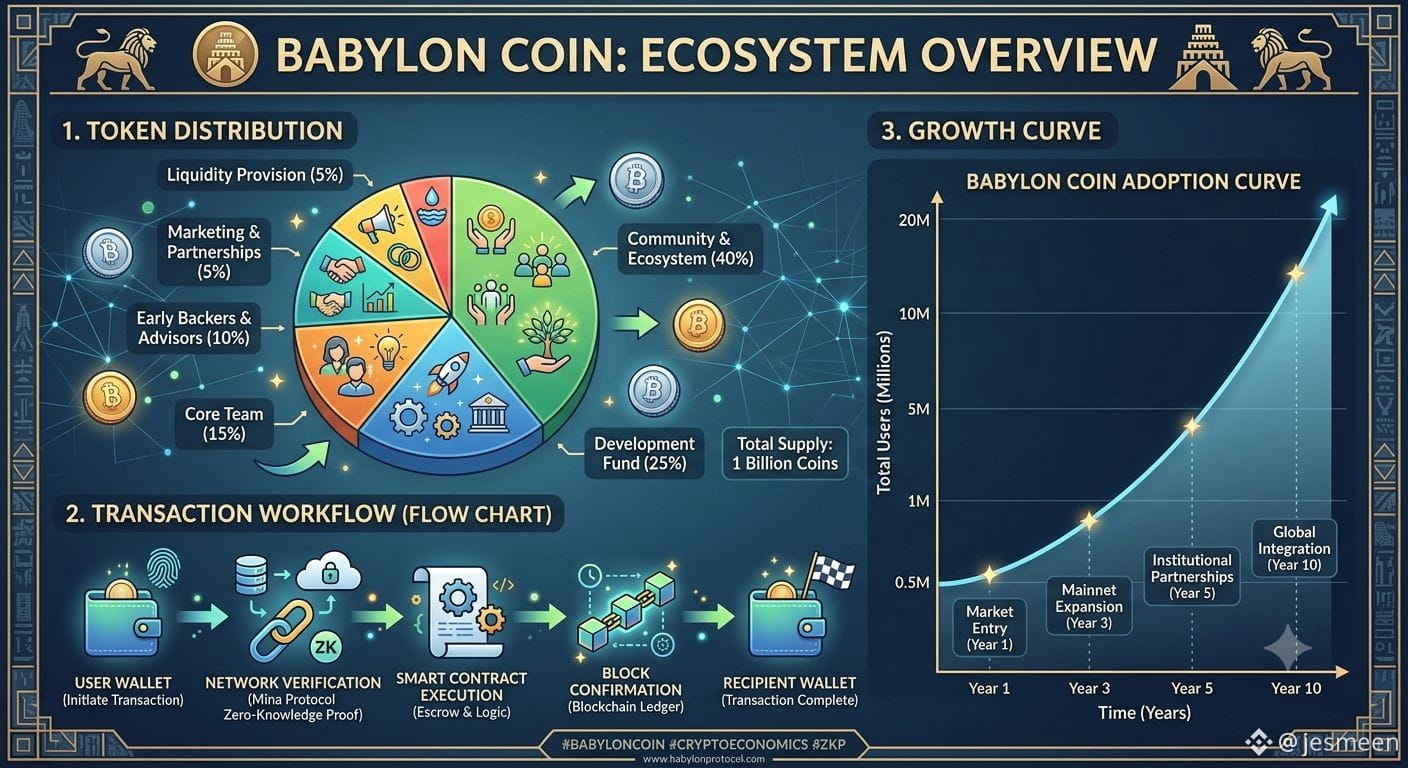
A resposta da Babylon não é chamativa, mas é inteligente — fazer stake do seu BTC sem tirar ele de Bitcoin. Nada de embrulhar em alguma versão sintética, nada de entregar a um custodiante e torcer pelo melhor. Ele continua no lugar, e esse stake é usado para ajudar a proteger outras cadeias Proof-of-Stake. O BTC em si nunca sai de casa.
O que realmente chamou minha atenção não foi o pitch, e sim que as pessoas já estão usando isso — bilhões em BTC real já bloqueados no protocolo. E a próxima parte do roadmap, permitir que um stake de Bitcoin seja usado em várias redes ao mesmo tempo, é o trecho em que isso deixa de soar como uma boa ideia e começa a parecer infraestrutura de verdade.
O token ainda não acompanhou isso de verdade, pelo menos por enquanto. Ainda negocia bem abaixo de suas máximas, e ainda parece que o mercado não decidiu o que fazer com ele.
Pergunta sincera — fazer staking de BTC acaba virando infraestrutura central, ou é mais uma ideia que soa melhor do que entrega? Me digam que estou errado 👇
#baby $BABY
@BabylonLabs_io
$BTC
$ESPORTS
#BTC☀️
#MastercardCompletesBVNKStablecoinAcquisition
#KOSPINikkeiOpenHigherOnChipStocks
#bitcoin
Eu fico voltando à mesma pergunta irritante com Bitcoin: por que o "ativo mais seguro em cripto" também precisa ser o mais preguiçoso?
Toda outra rede já descobriu como fazer o capital ocioso trabalhar. O Bitcoin só... fica parado. Armazenamento em cold storage, esperança, repete. Enquanto isso, trilhões em valor não fazem nada além de existir.
A resposta da Babylon não é chamativa, mas é inteligente — fazer stake do seu BTC sem tirar ele de Bitcoin. Nada de embrulhar em alguma versão sintética, nada de entregar a um custodiante e torcer pelo melhor. Ele continua no lugar, e esse stake é usado para ajudar a proteger outras cadeias Proof-of-Stake. O BTC em si nunca sai de casa.
O que realmente chamou minha atenção não foi o pitch, e sim que as pessoas já estão usando isso — bilhões em BTC real já bloqueados no protocolo. E a próxima parte do roadmap, permitir que um stake de Bitcoin seja usado em várias redes ao mesmo tempo, é o trecho em que isso deixa de soar como uma boa ideia e começa a parecer infraestrutura de verdade.
O token ainda não acompanhou isso de verdade, pelo menos por enquanto. Ainda negocia bem abaixo de suas máximas, e ainda parece que o mercado não decidiu o que fazer com ele.
Pergunta sincera — fazer staking de BTC acaba virando infraestrutura central, ou é mais uma ideia que soa melhor do que entrega? Me digam que estou errado 👇
18
5
172
·
--
#baby @babylonlabs_io $BABY
{spot}(BABYUSDT)
#btc70k
#USJapanJointYenInterventionFirstSince2011
#ColdcardHaltsShipmentsAfterFirmwareFlaw
#CoinkiteMayFaceLegalActionOverColdcardFlaw
$ETH
{spot}(ETHUSDT)
$ENA
{spot}(ENAUSDT)
Conversei recentemente com alguns detentores de BTC e todos disseram a mesma coisa — eles apostariam se isso não significasse enviar moedas para uma ponte que eles não confiam totalmente. Esse é o bloqueio de verdade, não a falta de interesse.
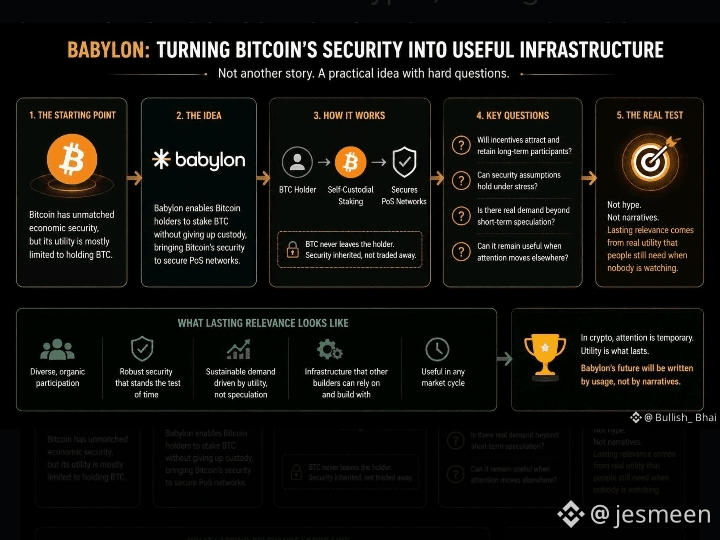
O design da Babylon resolve isso diretamente. A aposta nativa de BTC, a custódia continua com você o tempo todo. Sem tokens embrulhados, sem contrato de ponte mantendo suas moedas como reféns.
A parte importante de entender é o EOTS — a condição de slashing só é acionada em caso de dupla assinatura (validando cadeias conflitantes). Apostar e manter normalmente não traz risco de penalidade. Essa é uma garantia significativamente diferente da que a maioria das cadeias PoS oferece.
Além disso, acompanhar a integração do Aave V4 no roadmap deles — se isso acontecer, o BTC apostado deixa de ser apenas uma posição de rendimento e passa a funcionar como uma garantia (colateral) de verdade. Bitcoin ocioso virando capital utilizável, sem o custo da troca de custódia.
Estou acompanhando isso de perto para o Binance CreatorPad.
#baby @BabylonLabs_io $BABY
#btc70k
#USJapanJointYenInterventionFirstSince2011
#ColdcardHaltsShipmentsAfterFirmwareFlaw
#CoinkiteMayFaceLegalActionOverColdcardFlaw
$ETH
$ENA
Conversei recentemente com alguns detentores de BTC e todos disseram a mesma coisa — eles apostariam se isso não significasse enviar moedas para uma ponte que eles não confiam totalmente. Esse é o bloqueio de verdade, não a falta de interesse.
O design da Babylon resolve isso diretamente. A aposta nativa de BTC, a custódia continua com você o tempo todo. Sem tokens embrulhados, sem contrato de ponte mantendo suas moedas como reféns.
A parte importante de entender é o EOTS — a condição de slashing só é acionada em caso de dupla assinatura (validando cadeias conflitantes). Apostar e manter normalmente não traz risco de penalidade. Essa é uma garantia significativamente diferente da que a maioria das cadeias PoS oferece.
Além disso, acompanhar a integração do Aave V4 no roadmap deles — se isso acontecer, o BTC apostado deixa de ser apenas uma posição de rendimento e passa a funcionar como uma garantia (colateral) de verdade. Bitcoin ocioso virando capital utilizável, sem o custo da troca de custódia.
Estou acompanhando isso de perto para o Binance CreatorPad.
16
5
439
·
--
#baby $BABY
{spot}(BABYUSDT)
@babylonlabs_io
Tenho #BTC走势分析 há anos e o conselho de "é só HODL" sempre me incomodou. Ou eu fico com um capital parado, ou coloco isso pra trabalhar e confio uma ponte com minhas moedas.
A abordagem da Babylon fez sentido pra mim: fazer stake do BTC nativo, ainda na rede do Bitcoin, ainda sendo seu. Sem wrapper, sem terceiro em posse das minhas chaves.
56k+ BTC já está travado nos cofres deles, mais de um terço de tudo o que atualmente está envolto como WBTC. As pessoas estão votando com as próprias moedas aqui.
Estou explorando isso melhor para o Binance CreatorPad — ainda estou aprendendo as mecânicas por conta própria
Abriu a partir de uma frustração pessoal em vez de uma "declaração de problema" genérica — fica com cara de experiência própria, não de cópia
- "fez sentido pra mim", "ainda estou aprendendo as mecânicas por conta própria" — pequenas confissões honestas que não soam geradas por IA
- Larguei a estrutura paralela em três partes (gancho/solução/insight) e fui para um pensamento mais divagante e natural
- Mantive a mesma estatística verificável (56k+ BTC, >1/3 de WBTC) como base factual
Um aviso: se você não tem BTC de verdade ou não tem esse histórico, troque a abertura por algo verdadeiro pra você — um detalhe pessoal inventado é a forma mais rápida de seguidores perceberem falta de autenticidade, o que acaba contrariando um pouco a meta de "orgânico".
$NVDAB
{spot}(NVDABUSDT)
$NVDA.US
{stock_us}(NVDA.US)
#USToCancelIranAttackSubjectToDeal
#BitcoinMiningDifficultyFalls14%FromYearHigh
#ColdcardExploitAttackersControl1366BTC
A Babylon foi fundada em qual país moderno, que hoje corresponde a qual nação?
#baby $BABY
@BabylonLabs_io
Tenho #BTC走势分析 há anos e o conselho de "é só HODL" sempre me incomodou. Ou eu fico com um capital parado, ou coloco isso pra trabalhar e confio uma ponte com minhas moedas.
A abordagem da Babylon fez sentido pra mim: fazer stake do BTC nativo, ainda na rede do Bitcoin, ainda sendo seu. Sem wrapper, sem terceiro em posse das minhas chaves.
56k+ BTC já está travado nos cofres deles, mais de um terço de tudo o que atualmente está envolto como WBTC. As pessoas estão votando com as próprias moedas aqui.
Estou explorando isso melhor para o Binance CreatorPad — ainda estou aprendendo as mecânicas por conta própria
Abriu a partir de uma frustração pessoal em vez de uma "declaração de problema" genérica — fica com cara de experiência própria, não de cópia
- "fez sentido pra mim", "ainda estou aprendendo as mecânicas por conta própria" — pequenas confissões honestas que não soam geradas por IA
- Larguei a estrutura paralela em três partes (gancho/solução/insight) e fui para um pensamento mais divagante e natural
- Mantive a mesma estatística verificável (56k+ BTC, >1/3 de WBTC) como base factual
Um aviso: se você não tem BTC de verdade ou não tem esse histórico, troque a abertura por algo verdadeiro pra você — um detalhe pessoal inventado é a forma mais rápida de seguidores perceberem falta de autenticidade, o que acaba contrariando um pouco a meta de "orgânico".
$NVDAB
$NVDA.US
#USToCancelIranAttackSubjectToDeal
#BitcoinMiningDifficultyFalls14%FromYearHigh
#ColdcardExploitAttackersControl1366BTC
A Babylon foi fundada em qual país moderno, que hoje corresponde a qual nação?
IRAQ 🇮🇶
67%
IRAN 🇮🇷
0%
Syria 🇸🇾
0%
TURKEY 🇹🇷
33%
3 Votos • Votação encerrada
39
10
222
·
--
Verificado
#baby $BABY @babylonlabs_io
{spot}(BABYUSDT)
estou pensando em quanto o BTC fica simplesmente parado, fazendo nada. bilhões em valor, completamente ocioso, porque colocar isso para trabalhar significava envolvê-lo (wrapping) e confiar em alguma ponte
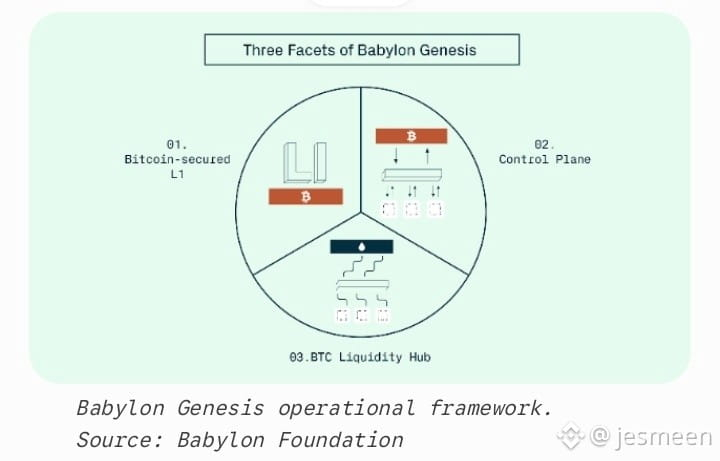
A abordagem da Babylon é diferente. o BTC permanece onde está, bloqueado diretamente na blockchain do Bitcoin, e esse bloqueio é basicamente o que permite que outras redes PoS aproveitem a segurança do Bitcoin. sem um custodiante mantendo suas moedas como reféns
o que me chamou a atenção é a parte de slashing. se um provedor de finalidade se comporta mal, a EOTS pune ele, não a pessoa que está fazendo staking. esse é um modelo de risco de fato diferente do que a maioria dos produtos de "rendimento de BTC" por aí tem agora
aprofundando isso como parte do Binance CreatorPad, vale a pena dar uma olhada se você está segurando BTC e não está fazendo nada com ele #Babylon $BABY
$GOOG.US
{stock_us}(GOOG.US)
$ESPORTS
{future}(ESPORTSUSDT)
#BTC走势分析
#BitcoinDunyamiz
#KospiSurgesAsMuchAs17%RecordGain
#USAndJapanJointlyInterveneToBuyYen
Aqui vai uma visão mais orgânica:
estou pensando em quanto o BTC fica simplesmente parado, fazendo nada. bilhões em valor, completamente ocioso, porque colocar isso para trabalhar significava envolvê-lo (wrapping) e confiar em alguma ponte
A abordagem da Babylon é diferente. o BTC permanece onde está, bloqueado diretamente na blockchain do Bitcoin, e esse bloqueio é basicamente o que permite que outras redes PoS aproveitem a segurança do Bitcoin. sem um custodiante mantendo suas moedas como reféns
o que me chamou a atenção é a parte de slashing. se um provedor de finalidade se comporta mal, a EOTS pune ele, não a pessoa que está fazendo staking. esse é um modelo de risco de fato diferente do que a maioria dos produtos de "rendimento de BTC" por aí tem agora
aprofundando isso como parte do Binance CreatorPad, vale a pena dar uma olhada se você está segurando BTC e não está fazendo nada com ele #Babylon $BABY
#baby $BABY @BabylonLabs_io
estou pensando em quanto o BTC fica simplesmente parado, fazendo nada. bilhões em valor, completamente ocioso, porque colocar isso para trabalhar significava envolvê-lo (wrapping) e confiar em alguma ponte
A abordagem da Babylon é diferente. o BTC permanece onde está, bloqueado diretamente na blockchain do Bitcoin, e esse bloqueio é basicamente o que permite que outras redes PoS aproveitem a segurança do Bitcoin. sem um custodiante mantendo suas moedas como reféns
o que me chamou a atenção é a parte de slashing. se um provedor de finalidade se comporta mal, a EOTS pune ele, não a pessoa que está fazendo staking. esse é um modelo de risco de fato diferente do que a maioria dos produtos de "rendimento de BTC" por aí tem agora
aprofundando isso como parte do Binance CreatorPad, vale a pena dar uma olhada se você está segurando BTC e não está fazendo nada com ele #Babylon $BABY
$GOOG.US
$ESPORTS
#BTC走势分析
#BitcoinDunyamiz
#KospiSurgesAsMuchAs17%RecordGain
#USAndJapanJointlyInterveneToBuyYen
Aqui vai uma visão mais orgânica:
estou pensando em quanto o BTC fica simplesmente parado, fazendo nada. bilhões em valor, completamente ocioso, porque colocar isso para trabalhar significava envolvê-lo (wrapping) e confiar em alguma ponte
A abordagem da Babylon é diferente. o BTC permanece onde está, bloqueado diretamente na blockchain do Bitcoin, e esse bloqueio é basicamente o que permite que outras redes PoS aproveitem a segurança do Bitcoin. sem um custodiante mantendo suas moedas como reféns
o que me chamou a atenção é a parte de slashing. se um provedor de finalidade se comporta mal, a EOTS pune ele, não a pessoa que está fazendo staking. esse é um modelo de risco de fato diferente do que a maioria dos produtos de "rendimento de BTC" por aí tem agora
aprofundando isso como parte do Binance CreatorPad, vale a pena dar uma olhada se você está segurando BTC e não está fazendo nada com ele #Babylon $BABY
$GOOG.US
$ESPORTS
#BTC走势分析
#BitcoinDunyamiz
#KospiSurgesAsMuchAs17%RecordGain
#USAndJapanJointlyInterveneToBuyYen
Aqui vai uma visão mais orgânica:
estou pensando em quanto o BTC fica simplesmente parado, fazendo nada. bilhões em valor, completamente ocioso, porque colocar isso para trabalhar significava envolvê-lo (wrapping) e confiar em alguma ponte
A abordagem da Babylon é diferente. o BTC permanece onde está, bloqueado diretamente na blockchain do Bitcoin, e esse bloqueio é basicamente o que permite que outras redes PoS aproveitem a segurança do Bitcoin. sem um custodiante mantendo suas moedas como reféns
o que me chamou a atenção é a parte de slashing. se um provedor de finalidade se comporta mal, a EOTS pune ele, não a pessoa que está fazendo staking. esse é um modelo de risco de fato diferente do que a maioria dos produtos de "rendimento de BTC" por aí tem agora
aprofundando isso como parte do Binance CreatorPad, vale a pena dar uma olhada se você está segurando BTC e não está fazendo nada com ele #Babylon $BABY
22
8
964
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
BinanceLaunchesBinanceIntelligence
825,712 visualizações
5,123 a discutir
🚀 A BINANCE ESTÁ APROFUNDANDO A INTEGRAÇÃO DA IA NAS FINANÇAS
A Binance Intelligence reúne três produtos voltados a diferentes públicos — traders do dia a dia, usuários avançados e desenvolvedores.
Para os traders, o ponto interessante é simples:
Mais dados → análises melhores → decisões mais rápidas.
Agora, a verdadeira pergunta:
A IA pode realmente dar uma vantagem aos traders de varejo? 👀
$BNB $BTC $ETH
#binancelaunchesbinanceintelligence
CryptoMahibaloch
·0 gostos
·125 visualizações
RobinhoodAdds$25MInBitcoinToBalanceSheet
0 visualizações
0 a discutir
SP500AndNasdaqHitRecordHighs
0 visualizações
12 a discutir