

#peckshield
peckshield
15,978 visualizações
38 a discutir
Popular
Mais recente
·
--
🚨 $8,5 MILHÕES RETORNADOS: O JOGO DO HACKER DE 75%! 🚨
Uma grande reviravolta na exploração da Verus Bridge! O atacante retornou oficialmente 4.052 $ETH ($8,5M) após drenar $11,58M do protocolo.
$BEAT $AGT $ZEC
Segundo a PeckShield, os fundos retornados representam 75% dos ativos roubados. Os 25% restantes—1.350 $ETH ($2,8M)—estão sendo mantidos pelo explorador como um enorme prêmio "white hat".
A negociação funcionou, e 75% dos fundos do protocolo estão oficialmente seguros! 💸🛡️
É um prêmio de 25% muito alto ou um preço justo pela recuperação? 👇
#Ethereum #ETH #VerusBridge #PeckShield #BinanceSquare
1
296


Moonwell foi explorado por $8,7 milhões
#Moonwell sofreu um exploit que resultou em aproximadamente $8,7 milhões em perdas, de acordo com a empresa de segurança blockchain #PeckShield . Os atacantes manipularam o preço do token de garantia ilíquido MAMO, elevando artificialmente seu valor para tomar emprestado cbBTC do Moonwell. Os fundos roubados foram então transferidos para um endereço vinculado ao atacante.
Moonwell é um protocolo descentralizado de empréstimos e financiamentos (DeFi) operando em várias redes blockchain.
👉 x.com/PeckShieldAlert/status/2092929813959049347
357

·
--
Em Alta
US$766,5 milhões roubados em setembro, segundo a contagem da PeckShield. pior mês de 2026
parece uma onda. são basicamente dois nomes
🔸 Bitget: cerca de US$387,5 milhões, software de segurança de terceiros comprometido permitiu que o atacante entrasse
🔸 Liquid: perto de 4.000 $BTC
{spot}(BTCUSDT)
, um bug de consenso no código desde abril de 2018. 3.400 BTC voltaram no dia seguinte
A CertiK contabiliza um pouco mais: US$768,4 milhões em 97 incidentes
ninguém fez phishing de uma seed phrase. uma entrou via software de segurança, a outra por um bug de anos atrás
é a parte que eu não consigo ignorar. nenhum checklist de usuários cobre o fornecedor de segurança da sua exchange
A Bitget diz que saques de tokens, fiat e P2P serão retomados às 08:00 UTC de 2 de outubro. meu próprio saldo lá ainda não saiu; vou escrever aqui o que acontece com ele. siga se quiser ver como isso termina
#CryptoSecurity #Bitget #Hacks #PeckShield
US$766,5 milhões roubados em setembro, segundo a contagem da PeckShield. pior mês de 2026
parece uma onda. são basicamente dois nomes
🔸 Bitget: cerca de US$387,5 milhões, software de segurança de terceiros comprometido permitiu que o atacante entrasse
🔸 Liquid: perto de 4.000 $BTC
, um bug de consenso no código desde abril de 2018. 3.400 BTC voltaram no dia seguinte
A CertiK contabiliza um pouco mais: US$768,4 milhões em 97 incidentes
ninguém fez phishing de uma seed phrase. uma entrou via software de segurança, a outra por um bug de anos atrás
é a parte que eu não consigo ignorar. nenhum checklist de usuários cobre o fornecedor de segurança da sua exchange
A Bitget diz que saques de tokens, fiat e P2P serão retomados às 08:00 UTC de 2 de outubro. meu próprio saldo lá ainda não saiu; vou escrever aqui o que acontece com ele. siga se quiser ver como isso termina
#CryptoSecurity #Bitget #Hacks #PeckShield
23

Ver tradução
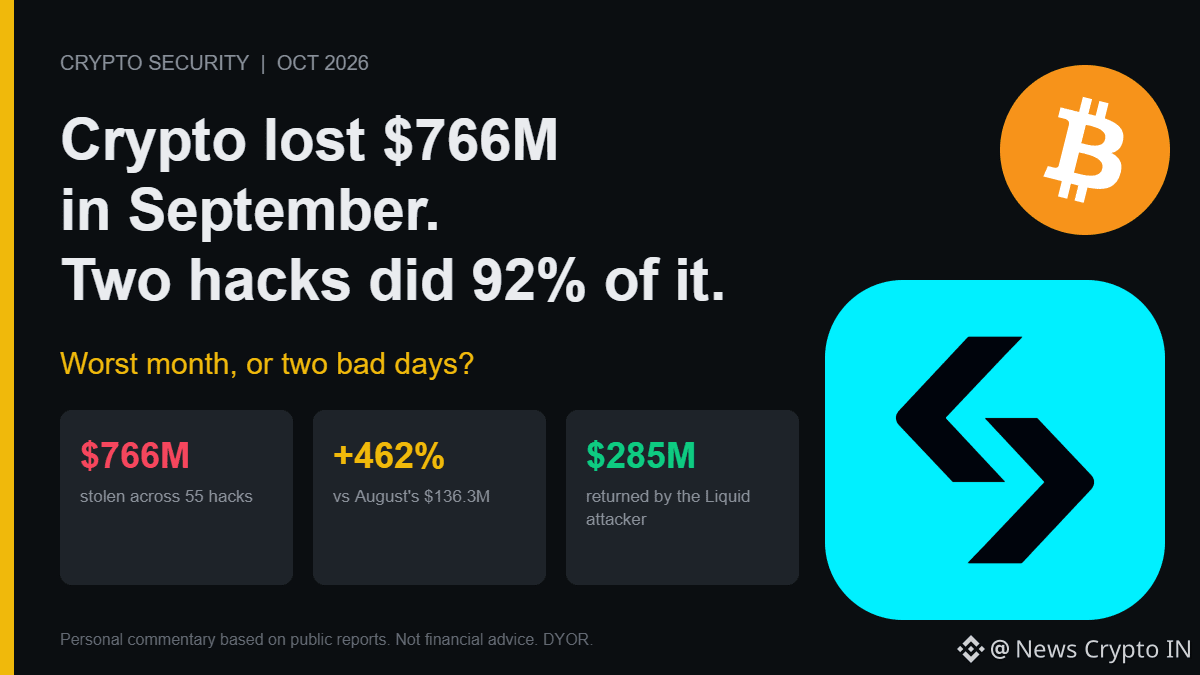
September was officially crypto's worst hack month of 2026: 55 major incidents and $766M stolen, according to PeckShield. That's up ~462% from August's $136.3M. CertiK puts the year-to-date total at 656 incidents and about $2.68B.
Now look at how concentrated it is. Two incidents, the Bitget hot-wallet breach ($387.5M, Sept 24) and the Liquid Network exploit (~$320M, Sept 6), make up 92% of the month's losses. The other 53 hacks combined account for roughly $60M (my math).
And the headline number overstates what's actually gone. The Liquid attacker returned about $285M, roughly 85% of what was taken. Net of the funds returned so far, September's real loss is closer to $470M (my math). Still terrible. Just not the number in the headlines.
Both big hits also came through doors audits don't cover. Bitget was breached via compromised third-party security software. Liquid's flaw was a validation bug in the Elements codebase that let an attacker mint about 4,000 unbacked L-BTC. Neither was a classic smart-contract bug.
So which story is true: an industry getting hacked more often, or an industry with a couple of catastrophic single points of failure?
#CryptoSecurity #PeckShield
633
·
--
🎯 Roubo grátis de 74M em “tesouras” e fuga: esta foi forte
📰 Ataque a empréstimos associados à Crypto.com: após pegar emprestado 74 milhões em USDT/“Dólar” (7400万刀), o operador manipulou o preço dos tokens dados como garantia para sacar; a PeckShield confirmou que pelo menos 6 milhões foram desviados
💬 Em resumo: o que os empréstimos on-chain mais temem é justamente essa jogada. Assim que o valor da garantia é manipulado, a coisa vira uma máquina de saques. Não é um caso isolado. Se você tem ativos, verifique agora mesmo seus pools de colateral para evitar armadilhas
🏷️ #安全事件 #DeFi #借贷协议 #PeckShield #Risco_on-chain
36
Aviso de segurança importante para a comunidade de criptomoedas: a conta da plataforma Gnosis no X pode estar atualmente sob o controle de invasores.
A empresa de cibersegurança PeckShield acionou o alerta após detectar atividades suspeitas na conta. Se você acompanha, é necessária cautela redobrada no momento; não clique em links que sejam publicados por meio da conta e não interaja com quaisquer novos posts até que o time emita uma explicação oficial.
Veja o que você deve fazer imediatamente:
Evite clicar em quaisquer links relacionados ao Gnosis no X.
Ignore quaisquer ofertas ou solicitações para conectar carteiras que apareçam por meio da conta invadida.
Acompanhe outros canais oficiais do projeto para obter atualizações confiáveis.
Lembre-se sempre de que a segurança começa com uma atitude preventiva da sua parte. Você tem enfrentado recentemente tentativas de phishing semelhantes em outros projetos? E como você se protege desses links maliciosos?
Compartilhem suas opiniões e experiências nos comentários, e não se esqueçam de republicar para alertar seus amigos na comunidade. 🛡️⚠️
$GNO
{spot}(GNOUSDT)
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
Aviso de segurança importante para a comunidade de criptomoedas: a conta da plataforma Gnosis no X pode estar atualmente sob o controle de invasores.
A empresa de cibersegurança PeckShield acionou o alerta após detectar atividades suspeitas na conta. Se você acompanha, é necessária cautela redobrada no momento; não clique em links que sejam publicados por meio da conta e não interaja com quaisquer novos posts até que o time emita uma explicação oficial.
Veja o que você deve fazer imediatamente:
Evite clicar em quaisquer links relacionados ao Gnosis no X.
Ignore quaisquer ofertas ou solicitações para conectar carteiras que apareçam por meio da conta invadida.
Acompanhe outros canais oficiais do projeto para obter atualizações confiáveis.
Lembre-se sempre de que a segurança começa com uma atitude preventiva da sua parte. Você tem enfrentado recentemente tentativas de phishing semelhantes em outros projetos? E como você se protege desses links maliciosos?
Compartilhem suas opiniões e experiências nos comentários, e não se esqueçam de republicar para alertar seus amigos na comunidade. 🛡️⚠️
$GNO
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
75

·
--
Os invasores do Across Protocol devolveram 331,8 ETH (cerca de US$ 623,9 mil) para o endereço de multisig do proprietário do Across Protocol Hub Pool.
À primeira vista parece um progresso de mitigação de perdas; o ponto que realmente merece discussão é o destinatário do reembolso:
O dinheiro retornou ao endereço de multisig, não diretamente ao lado do usuário. Isso significa que os riscos reais estão em como os valores serão distribuídos depois, como as contas serão registradas e quem vai confirmar o montante da perda.
O fato de o invasor estar disposto a devolver cerca de US$ 623,9 mil geralmente indica que o incidente se parece mais com uma ocorrência de segurança negociável do que com um roubo totalmente fora de controle e com fuga de fundos. Mas a notícia não traz o tipo de vulnerabilidade, a perda total e se houve devolução integral; portanto, o mercado não pode tratar isso diretamente como uma resolução do risco.
Mais sutil ainda: a PeckShield divulgou a informação antes do projeto. Isso força a Across a completar os detalhes com um relatório de incidente mais transparente; se o projeto apenas enfatizar que houve devolução e evitar o caminho do ataque, então esse é o sinal vermelho que os traders deveriam observar.
Para os traders da ACX, no curto prazo o que realmente importa não são esses 331,8 ETH, mas sim: se ainda haverá devoluções depois, se as rotas de cross-chain relacionadas foram pausadas e se os provedores de liquidez começaram a se retirar.
Você acha que, depois de um protocolo cross-chain ser hackeado, os fundos devolvidos conseguem recuperar a confiança?
#AcrossProtocol #ACX #跨链安全 #PeckShield #Ataque
150
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#NFPWatch
10.5M visualizações
17,288 a discutir
2
#ZcashFalls21%FromSeptemberPeak
0 visualizações
3 a discutir
3
#XRPPostsFirstThreeGreenMonthsInQ3
3,721 visualizações
115 a discutir
4
#BitcoinRisesToward$85K
34,683 visualizações
92 a discutir
5
#AmazonPlansToSell$8BNvidiaChips
4,346 visualizações
66 a discutir
6
#NEARFallsToAround$4.70Down14%
35,169 visualizações
92 a discutir
7
#EthereumFoundationLaunchesZkAPIOnMainnet
52,159 visualizações
777 a discutir
8
#EvernorthPlansNasdaqListingOct8
77,013 visualizações
657 a discutir
9
#SECProposesCryptoCustodyFramework
66,400 visualizações
590 a discutir
10
#IMFApproves$139MDisbursementToElSalvador
31,779 visualizações
32 a discutir