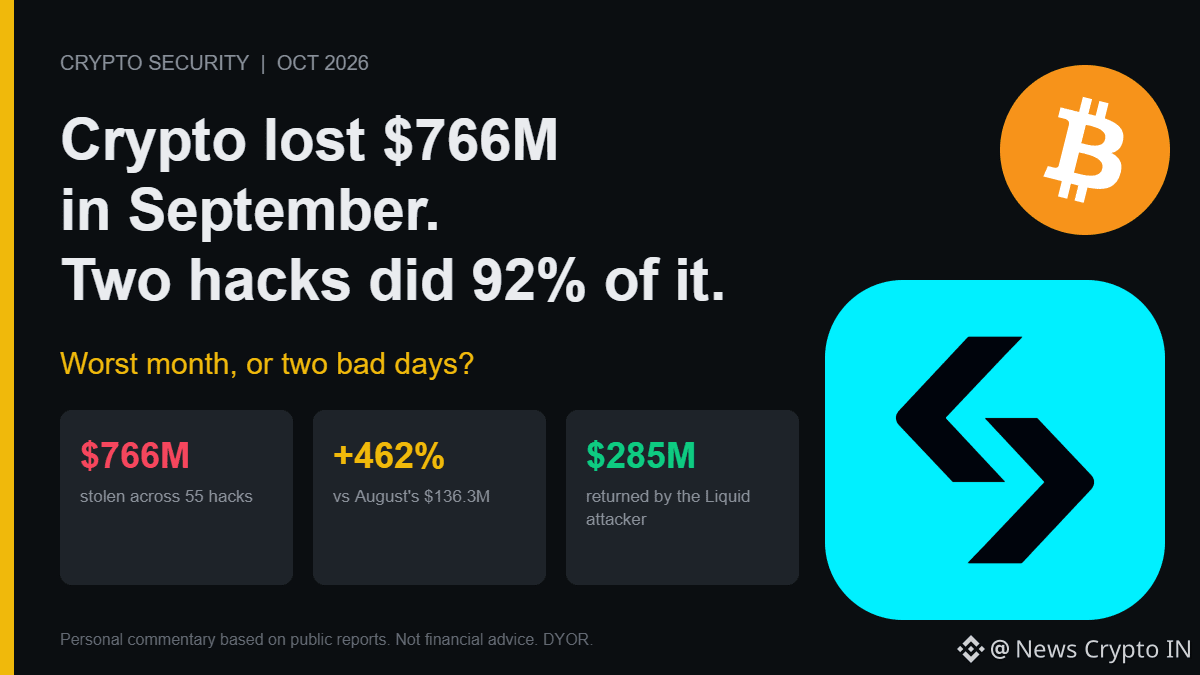
Setembro foi oficialmente o pior mês de ataques do setor cripto em 2026: 55 incidentes importantes e US$ 766 milhões roubados, segundo a PeckShield. Isso é cerca de ~462% a mais do que os US$ 136,3 milhões de agosto. A CertiK coloca o total acumulado no ano em 656 incidentes e cerca de US$ 2,68 bilhões.
Agora veja como isso está concentrado. Dois incidentes, a violação da hot-wallet da Bitget (US$ 387,5 milhões, 24 de setembro) e o exploit da Liquid Network (~US$ 320 milhões, 6 de setembro), somam 92% das perdas do mês. Os outros 53 hacks, juntos, respondem por aproximadamente US$ 60 milhões (minha conta).
E o número de manchete exagera o que de fato foi perdido. O atacante da Liquid devolveu cerca de US$ 285 milhões, algo como 85% do que foi levado. Considerando os fundos devolvidos até agora, a perda real de setembro fica mais perto de US$ 470 milhões (minha conta). Ainda é terrível. Só não é o número das manchetes.
Os dois golpes principais também passaram por portas que auditorias não cobrem. A Bitget foi comprometida via um software de segurança de terceiros com credenciais comprometidas. A falha da Liquid foi um bug de validação na base de código do Elements que permitiu que um atacante cunhasse cerca de 4.000 L-BTC não lastreados. Nenhum deles foi um bug clássico de smart contract.
Então qual é a história verdadeira: um setor sendo hackeado com mais frequência, ou um setor com alguns poucos pontos únicos de falha catastróficos?
#CryptoSecurity #PeckShield