
#coldcardexploitdrains1367btc
coldcardexploitdrains1367btc
73,427 visualizações
822 a discutir
Popular
Mais recente

·
--

Artigo
Coldcard Hack: A Custódia Própria Ainda é Segura Após o Exploit de US$ 89M?" O hack da carteira de hardware Coldcard enviou ondas de choque pela comunidade cripto, drenando cerca de US$ 89 milhões de milhares de endereços. 🚨 O exploit, que mirou uma falha de firmware que remonta a março de 2021, levantou sérias dúvidas sobre a segurança da custódia própria. Mas isso significa que carteiras de hardware não são mais seguras? Vamos explicar o que aconteceu, os riscos e o que você pode fazer para proteger seus fundos. 🧐
O Exploit: Como Aconteceu ⚙️
O ataque explorou uma falha de firmware que enfraqueceu a geração de frases-semente. Em vez de usar o gerador de números aleatórios em hardware do dispositivo, o problema fez parte do processo passar por um gerador de software com muito menos aleatoriedade, tornando matematicamente viável para os atacantes reconstruírem chaves privadas offline.
Coldcard Hack: A Custódia Própria Ainda é Segura Após o Exploit de US$ 89M?"
O hack da carteira de hardware Coldcard enviou ondas de choque pela comunidade cripto, drenando cerca de US$ 89 milhões de milhares de endereços. 🚨 O exploit, que mirou uma falha de firmware que remonta a março de 2021, levantou sérias dúvidas sobre a segurança da custódia própria. Mas isso significa que carteiras de hardware não são mais seguras? Vamos explicar o que aconteceu, os riscos e o que você pode fazer para proteger seus fundos. 🧐
O Exploit: Como Aconteceu ⚙️
O ataque explorou uma falha de firmware que enfraqueceu a geração de frases-semente. Em vez de usar o gerador de números aleatórios em hardware do dispositivo, o problema fez parte do processo passar por um gerador de software com muito menos aleatoriedade, tornando matematicamente viável para os atacantes reconstruírem chaves privadas offline.
O Exploit: Como Aconteceu ⚙️
O ataque explorou uma falha de firmware que enfraqueceu a geração de frases-semente. Em vez de usar o gerador de números aleatórios em hardware do dispositivo, o problema fez parte do processo passar por um gerador de software com muito menos aleatoriedade, tornando matematicamente viável para os atacantes reconstruírem chaves privadas offline.
2
549
·
--
#ColdcardExploitDrains1367BTC A hashtag #ColdcardExploitDrains1367BTC se refere a um grande incidente de segurança do Bitcoin reportado no fim de julho/início de agosto de 2026.
Principais detalhes:
Segundo relatos, os atacantes drenaram 1.367 BTC (avaliados em cerca de US$ 89 milhões na época) de 4.585 endereços de Bitcoin. �
CoinDesk +1
Os investigadores atribuíram o roubo a uma vulnerabilidade de firmware em certos processos mais antigos de geração de seeds em carteiras Coldcard, onde a aleatoriedade fraca tornava algumas chaves privadas previsíveis. �
The Hacker News +1
O fabricante da carteira lançou um firmware corrigido, mas foi recomendado que os usuários que geraram seeds afetados criassem uma carteira/seed nova no firmware atualizado e transferissem seus BTC, pois apenas atualizar o firmware não protege uma seed que já tenha sido comprometida. �
The Hacker News
Se você estiver usando uma carteira de hardware Coldcard, é importante verificar se o seu dispositivo e a versão do firmware usada quando sua seed foi criada estão entre as versões afetadas e seguir as orientações de migração do fabricante com rapidez. �
The Hacker News +1
#ColdcardExploitDrains1367BTC A hashtag #ColdcardExploitDrains1367BTC se refere a um grande incidente de segurança do Bitcoin reportado no fim de julho/início de agosto de 2026.
Principais detalhes:
Segundo relatos, os atacantes drenaram 1.367 BTC (avaliados em cerca de US$ 89 milhões na época) de 4.585 endereços de Bitcoin. �
CoinDesk +1
Os investigadores atribuíram o roubo a uma vulnerabilidade de firmware em certos processos mais antigos de geração de seeds em carteiras Coldcard, onde a aleatoriedade fraca tornava algumas chaves privadas previsíveis. �
The Hacker News +1
O fabricante da carteira lançou um firmware corrigido, mas foi recomendado que os usuários que geraram seeds afetados criassem uma carteira/seed nova no firmware atualizado e transferissem seus BTC, pois apenas atualizar o firmware não protege uma seed que já tenha sido comprometida. �
The Hacker News
Se você estiver usando uma carteira de hardware Coldcard, é importante verificar se o seu dispositivo e a versão do firmware usada quando sua seed foi criada estão entre as versões afetadas e seguir as orientações de migração do fabricante com rapidez. �
The Hacker News +1
Principais detalhes:
Segundo relatos, os atacantes drenaram 1.367 BTC (avaliados em cerca de US$ 89 milhões na época) de 4.585 endereços de Bitcoin. �
CoinDesk +1
Os investigadores atribuíram o roubo a uma vulnerabilidade de firmware em certos processos mais antigos de geração de seeds em carteiras Coldcard, onde a aleatoriedade fraca tornava algumas chaves privadas previsíveis. �
The Hacker News +1
O fabricante da carteira lançou um firmware corrigido, mas foi recomendado que os usuários que geraram seeds afetados criassem uma carteira/seed nova no firmware atualizado e transferissem seus BTC, pois apenas atualizar o firmware não protege uma seed que já tenha sido comprometida. �
The Hacker News
Se você estiver usando uma carteira de hardware Coldcard, é importante verificar se o seu dispositivo e a versão do firmware usada quando sua seed foi criada estão entre as versões afetadas e seguir as orientações de migração do fabricante com rapidez. �
The Hacker News +1
102
·
--
🚨 QUEBRA DE NOTÍCIAS: US$ 100M+ EM BITCOIN TERIA SIDO ROUBADO DE CARTEIRAS DE HARDWARE COLDcard
Um grande incidente de segurança está levantando novas preocupações em toda a comunidade cripto. 💥
🔴 As perdas supostamente ultrapassam US$ 100 MILHÕES 🛡️ A segurança das carteiras de hardware sob escrutínio ₿ Titulares de Bitcoin são aconselhados a permanecerem atentos
Este é um lembrete importante: a segurança cripto nunca é algo para levar de forma leviana.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
🚨 QUEBRA DE NOTÍCIAS: US$ 100M+ EM BITCOIN TERIA SIDO ROUBADO DE CARTEIRAS DE HARDWARE COLDcard
Um grande incidente de segurança está levantando novas preocupações em toda a comunidade cripto. 💥
🔴 As perdas supostamente ultrapassam US$ 100 MILHÕES 🛡️ A segurança das carteiras de hardware sob escrutínio ₿ Titulares de Bitcoin são aconselhados a permanecerem atentos
Este é um lembrete importante: a segurança cripto nunca é algo para levar de forma leviana.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
Um grande incidente de segurança está levantando novas preocupações em toda a comunidade cripto. 💥
🔴 As perdas supostamente ultrapassam US$ 100 MILHÕES 🛡️ A segurança das carteiras de hardware sob escrutínio ₿ Titulares de Bitcoin são aconselhados a permanecerem atentos
Este é um lembrete importante: a segurança cripto nunca é algo para levar de forma leviana.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
1
136
·
--
Em Baixa
#coldcardexploitdrains1367btc
🚨 ALERTA DE SEGURANÇA DA COLDCARD: CARTEIRAS BTC SOB ATAQUE
Uma grande vulnerabilidade na Coldcard já levou a quase US$ 89 milhões em perdas de BTC reportadas, e os ataques ainda estão sendo investigados. O problema envolve entropia fraca ou previsível em seeds geradas pelo firmware afetado.
O que os usuários devem saber:
Atualizar o firmware sozinho pode não proteger uma seed vulnerável já gerada. Usuários afetados devem seguir as orientações oficiais de migração e criar uma nova seed em hardware corrigido. Entropia baseada em dados (dice) também é suportada pela Coldcard.
🎯 TRADING VIEW: VENDA/SAIR DO RISCO 📉
Para detentores afetados, a segurança vem antes da negociação. Proteja seu BTC primeiro e evite interagir com contas suspeitas de suporte ou compartilhar sua frase-seed.
❓ Este alerta de segurança vai te assustar a ponto de reduzir sua exposição a BTC?
"CLIQUE NA TAG AMARELA DE MOEDA ABAIXO PARA IR À PÁGINA DE TRADING DESEJADA E OBTER BENEFÍCIO NA OPERAÇÃO"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
{spot}(VICUSDT)
{spot}(BICOUSDT)
{spot}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 ALERTA DE SEGURANÇA DA COLDCARD: CARTEIRAS BTC SOB ATAQUE
Uma grande vulnerabilidade na Coldcard já levou a quase US$ 89 milhões em perdas de BTC reportadas, e os ataques ainda estão sendo investigados. O problema envolve entropia fraca ou previsível em seeds geradas pelo firmware afetado.
O que os usuários devem saber:
Atualizar o firmware sozinho pode não proteger uma seed vulnerável já gerada. Usuários afetados devem seguir as orientações oficiais de migração e criar uma nova seed em hardware corrigido. Entropia baseada em dados (dice) também é suportada pela Coldcard.
🎯 TRADING VIEW: VENDA/SAIR DO RISCO 📉
Para detentores afetados, a segurança vem antes da negociação. Proteja seu BTC primeiro e evite interagir com contas suspeitas de suporte ou compartilhar sua frase-seed.
❓ Este alerta de segurança vai te assustar a ponto de reduzir sua exposição a BTC?
"CLIQUE NA TAG AMARELA DE MOEDA ABAIXO PARA IR À PÁGINA DE TRADING DESEJADA E OBTER BENEFÍCIO NA OPERAÇÃO"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
🚨 ALERTA DE SEGURANÇA DA COLDCARD: CARTEIRAS BTC SOB ATAQUE
Uma grande vulnerabilidade na Coldcard já levou a quase US$ 89 milhões em perdas de BTC reportadas, e os ataques ainda estão sendo investigados. O problema envolve entropia fraca ou previsível em seeds geradas pelo firmware afetado.
O que os usuários devem saber:
Atualizar o firmware sozinho pode não proteger uma seed vulnerável já gerada. Usuários afetados devem seguir as orientações oficiais de migração e criar uma nova seed em hardware corrigido. Entropia baseada em dados (dice) também é suportada pela Coldcard.
🎯 TRADING VIEW: VENDA/SAIR DO RISCO 📉
Para detentores afetados, a segurança vem antes da negociação. Proteja seu BTC primeiro e evite interagir com contas suspeitas de suporte ou compartilhar sua frase-seed.
❓ Este alerta de segurança vai te assustar a ponto de reduzir sua exposição a BTC?
"CLIQUE NA TAG AMARELA DE MOEDA ABAIXO PARA IR À PÁGINA DE TRADING DESEJADA E OBTER BENEFÍCIO NA OPERAÇÃO"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
1
225
·
--
Em Alta
#coldcardexploitdrains1367btc
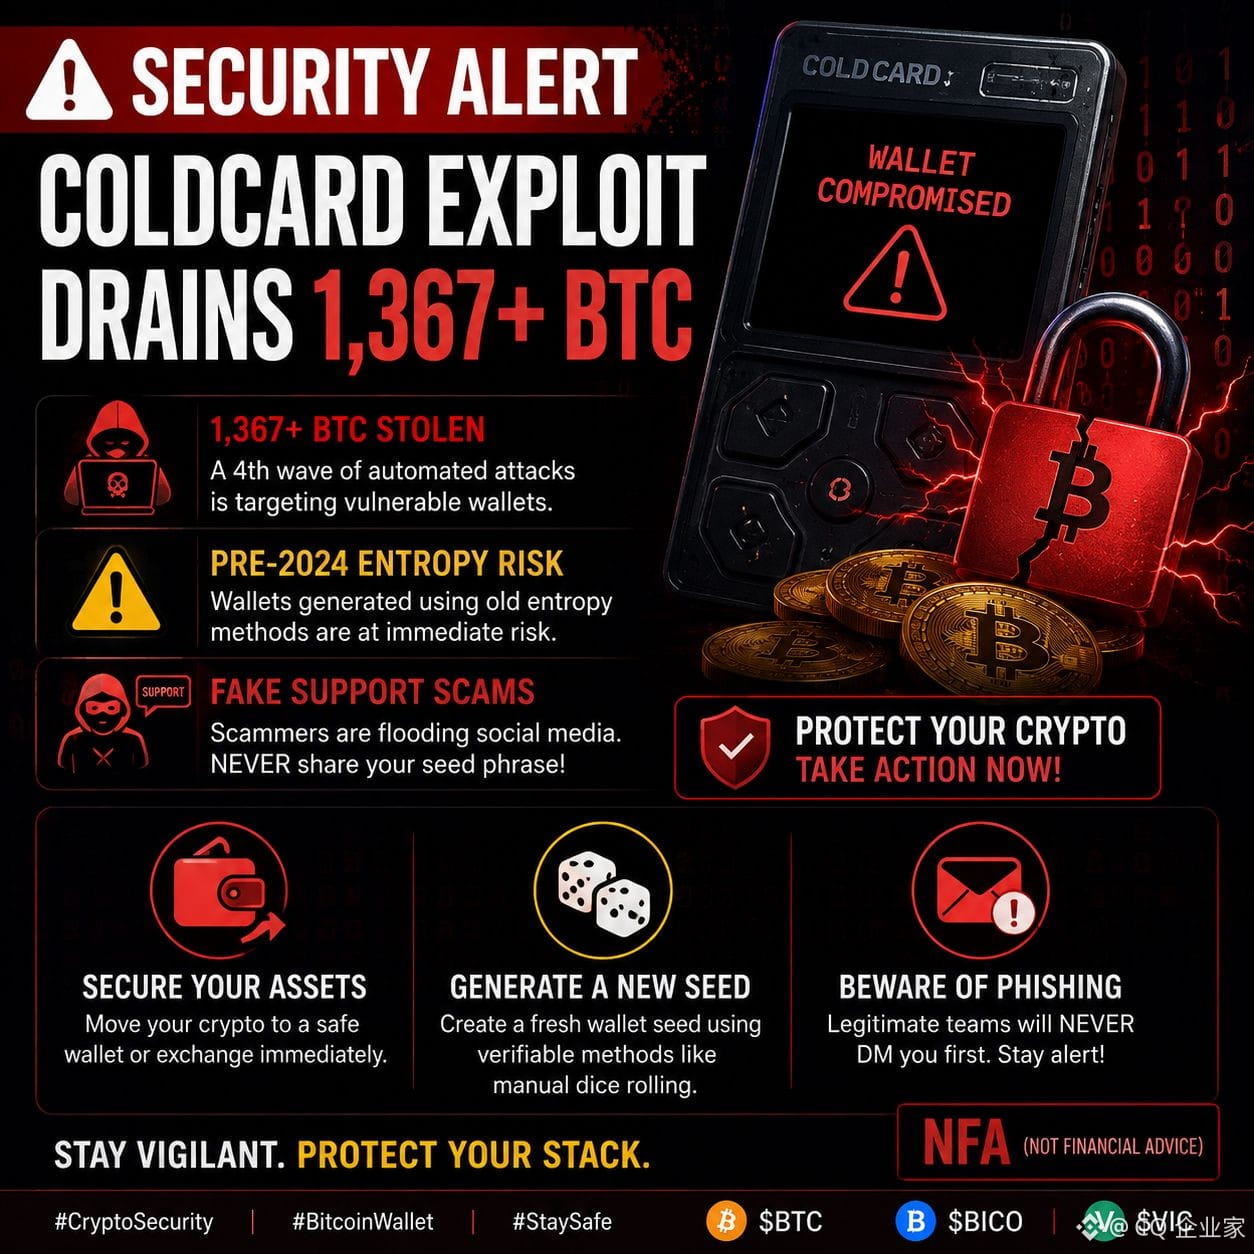
🚨 Aviso de Segurança
Relatos indicam que mais de 1.367 BTC foram roubados no mais recente exploit relacionado a Cold card, enquanto os atacantes continuam a varrer carteiras vulneráveis.
Se a sua carteira foi criada usando métodos de entropia mais antigos, vale a pena revisar sua configuração de segurança. Tenha especial cuidado com contas falsas de suporte — nunca compartilhe sua frase-semente com ninguém.
O que você pode fazer??
• Transfira seus fundos para uma carteira segura se tiver qualquer preocupação.
• Gere uma nova frase-semente usando um método confiável e verificável.
• Ignore DMs não solicitados que aleguem oferecer suporte — equipes legítimas não vão entrar em contato com você primeiro.
Mantenha-se atento. Alguns minutos de verificações de segurança hoje podem ajudar a proteger seus ativos amanhã.
$BTC $BICO $VIC
#coldcardexploitdrains1367btc
🚨 Aviso de Segurança
Relatos indicam que mais de 1.367 BTC foram roubados no mais recente exploit relacionado a Cold card, enquanto os atacantes continuam a varrer carteiras vulneráveis.
Se a sua carteira foi criada usando métodos de entropia mais antigos, vale a pena revisar sua configuração de segurança. Tenha especial cuidado com contas falsas de suporte — nunca compartilhe sua frase-semente com ninguém.
O que você pode fazer??
• Transfira seus fundos para uma carteira segura se tiver qualquer preocupação.
• Gere uma nova frase-semente usando um método confiável e verificável.
• Ignore DMs não solicitados que aleguem oferecer suporte — equipes legítimas não vão entrar em contato com você primeiro.
Mantenha-se atento. Alguns minutos de verificações de segurança hoje podem ajudar a proteger seus ativos amanhã.
$BTC $BICO $VIC
🚨 Aviso de Segurança
Relatos indicam que mais de 1.367 BTC foram roubados no mais recente exploit relacionado a Cold card, enquanto os atacantes continuam a varrer carteiras vulneráveis.
Se a sua carteira foi criada usando métodos de entropia mais antigos, vale a pena revisar sua configuração de segurança. Tenha especial cuidado com contas falsas de suporte — nunca compartilhe sua frase-semente com ninguém.
O que você pode fazer??
• Transfira seus fundos para uma carteira segura se tiver qualquer preocupação.
• Gere uma nova frase-semente usando um método confiável e verificável.
• Ignore DMs não solicitados que aleguem oferecer suporte — equipes legítimas não vão entrar em contato com você primeiro.
Mantenha-se atento. Alguns minutos de verificações de segurança hoje podem ajudar a proteger seus ativos amanhã.
$BTC $BICO $VIC
2
6
11.9k
·
--
Em Alta
#ColdcardExploitDrains1367BTC $BTC
{spot}(BTCUSDT)
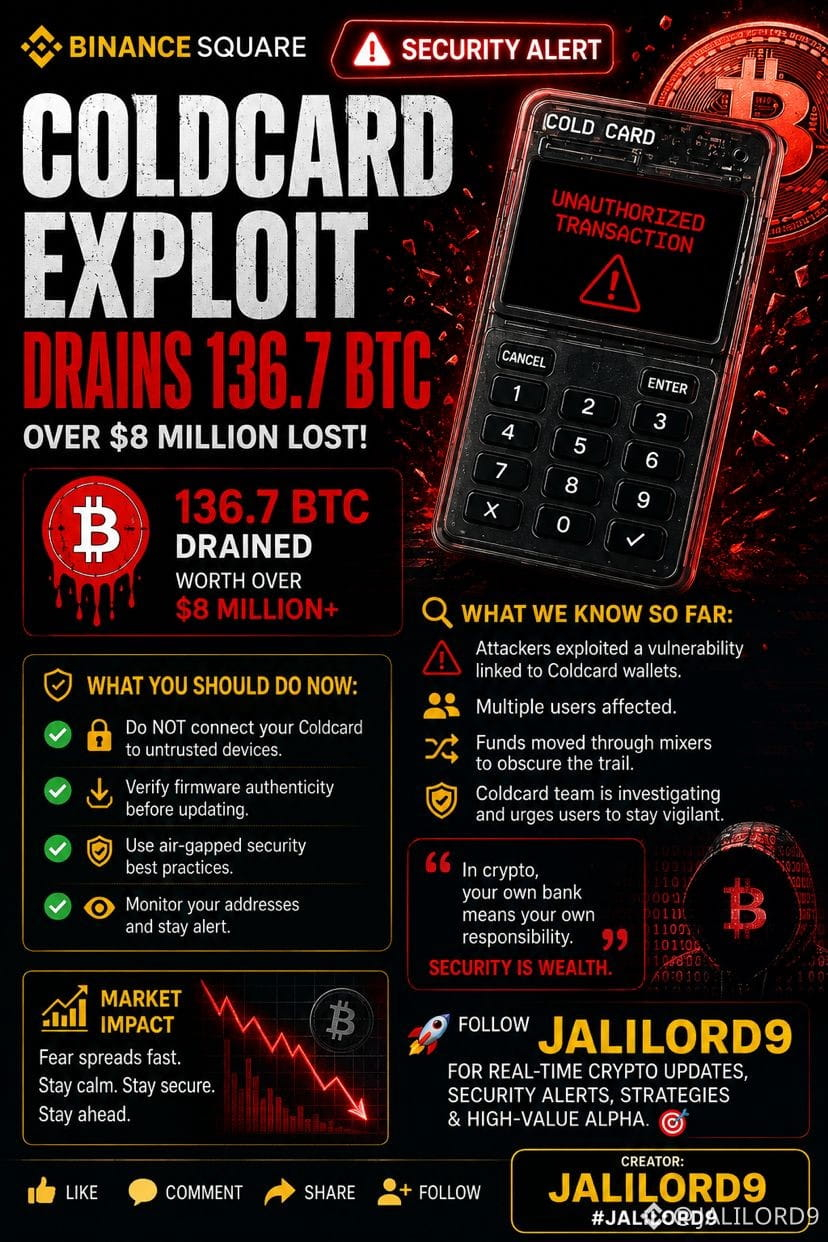
🚨 ALERTA DE SEGURANÇA DO COLD CARD: 136,7 BTC DRENADOS?
Um suposto exploit relacionado ao Coldcard está colocando novamente em evidência uma das maiores verdades do cripto: a autocustódia significa que a segurança é SUA responsabilidade. 🔐₿
💰 136,7 BTC supostamente drenados
⚠️ Usuários de hardware-wallet estão observando de perto
🔎 A questão-chave: Como o atacante conseguiu acesso?
🛡️ Verifique o firmware, evite dispositivos não confiáveis e revise a atividade da carteira com atenção.
Isso não é apenas mais uma manchete do mundo cripto.
É um lembrete de que manter suas próprias chaves vem com a responsabilidade de manter seus próprios padrões de segurança.
👇 O que VOCÊ acha que aconteceu aqui — vulnerabilidade na carteira, configuração comprometida ou ataque do lado do usuário?
Siga JALILORD9 para mais alertas de segurança em cripto, atualizações de mercado & alfa de alto valor.
🔥 LIKE • COMENTE • COMPARTILHE • SIGA
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
#ColdcardExploitDrains1367BTC $BTC
🚨 ALERTA DE SEGURANÇA DO COLD CARD: 136,7 BTC DRENADOS?
Um suposto exploit relacionado ao Coldcard está colocando novamente em evidência uma das maiores verdades do cripto: a autocustódia significa que a segurança é SUA responsabilidade. 🔐₿
💰 136,7 BTC supostamente drenados
⚠️ Usuários de hardware-wallet estão observando de perto
🔎 A questão-chave: Como o atacante conseguiu acesso?
🛡️ Verifique o firmware, evite dispositivos não confiáveis e revise a atividade da carteira com atenção.
Isso não é apenas mais uma manchete do mundo cripto.
É um lembrete de que manter suas próprias chaves vem com a responsabilidade de manter seus próprios padrões de segurança.
👇 O que VOCÊ acha que aconteceu aqui — vulnerabilidade na carteira, configuração comprometida ou ataque do lado do usuário?
Siga JALILORD9 para mais alertas de segurança em cripto, atualizações de mercado & alfa de alto valor.
🔥 LIKE • COMENTE • COMPARTILHE • SIGA
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
🚨 ALERTA DE SEGURANÇA DO COLD CARD: 136,7 BTC DRENADOS?
Um suposto exploit relacionado ao Coldcard está colocando novamente em evidência uma das maiores verdades do cripto: a autocustódia significa que a segurança é SUA responsabilidade. 🔐₿
💰 136,7 BTC supostamente drenados
⚠️ Usuários de hardware-wallet estão observando de perto
🔎 A questão-chave: Como o atacante conseguiu acesso?
🛡️ Verifique o firmware, evite dispositivos não confiáveis e revise a atividade da carteira com atenção.
Isso não é apenas mais uma manchete do mundo cripto.
É um lembrete de que manter suas próprias chaves vem com a responsabilidade de manter seus próprios padrões de segurança.
👇 O que VOCÊ acha que aconteceu aqui — vulnerabilidade na carteira, configuração comprometida ou ataque do lado do usuário?
Siga JALILORD9 para mais alertas de segurança em cripto, atualizações de mercado & alfa de alto valor.
🔥 LIKE • COMENTE • COMPARTILHE • SIGA
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
1
112
·
--
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — isso é sobre um grande exploit de carteira de hardware que atingiu em 30 de julho.
### O que aconteceu
- *Quando*: 30 de julho, em menos de 1 hora
- *Quanto*: Hackers drenaram *mais de 1.000 BTC* de *1.196 carteiras* em 41 minutos. A Galaxy Research identificou mais 2 ondas depois, elevando as perdas totais estimadas para *∼US$ 89 milhões*.
- *Dispositivo*: *Coldcard*, uma carteira de hardware portátil popular usada para armazenar Bitcoin offline/air-gapped. 96da5cf3
### Como o exploit funcionou
Pesquisadores de segurança da equipe *Bitcoin Engineering and Security* da Block rastrearam isso até um *erro de programação no software de geração de números aleatórios do Coldcard*. 96da
O bug tornou algumas frases-semente de recuperação *previsíveis o bastante* para atacantes sofisticados descobrirem. Isso significava que eles poderiam roubar BTC *sem nunca tocar fisicamente na carteira*. 5cf3
A Galaxy/Block alertaram que suas descobertas se baseiam em análise de blockchain e não confirmaram que toda carteira afetada foi criada com o software vulnerável. 5cf3
### O que a Coldcard/Coinkite fez
- A empresa canadense *Coinkite*, que fabrica a Coldcard, lançou uma *atualização de software* para evitar o problema em carteiras criadas recentemente.
- *Importante*: Instalar a atualização *não vai proteger* pessoas que já criaram uma frase de recuperação usando o software afetado. 5cf3fc1d
### Impacto no mercado
O Bitcoin caiu 1,3% para US$ 62.549 nas 24h após a notícia. Foi chamado de "duplo golpe" enquanto a Strategy também vendia 1.638 BTC. 96da
### O que fazer se você usa Coldcard
1. *Atualize o firmware imediatamente* se ainda não fez. Isso protege novas carteiras.
2. *Se sua seed foi criada antes do patch*: Block e Coinkite alertam que você deve considerar mover os fundos para uma nova carteira com uma seed nova criada em software corrigido.
3. Fique atento a orientações oficiais da Coinkite — eles disseram que ataques ainda podem estar acontecendo. 5cf3
Este é um dos maiores exploits de carteiras de hardware registrados. Ele mostra que até dispositivos "air-gapped" podem ter falhas de software.
Você quer que eu verifique se o modelo/versão do firmware do seu Coldcard está afetado e que eu te mostre como migrar com segurança?
#ColdcardExploitDrains1367BTC
*#ColdcardExploitDrains1367BTC* — isso é sobre um grande exploit de carteira de hardware que atingiu em 30 de julho.
### O que aconteceu
- *Quando*: 30 de julho, em menos de 1 hora
- *Quanto*: Hackers drenaram *mais de 1.000 BTC* de *1.196 carteiras* em 41 minutos. A Galaxy Research identificou mais 2 ondas depois, elevando as perdas totais estimadas para *∼US$ 89 milhões*.
- *Dispositivo*: *Coldcard*, uma carteira de hardware portátil popular usada para armazenar Bitcoin offline/air-gapped. 96da5cf3
### Como o exploit funcionou
Pesquisadores de segurança da equipe *Bitcoin Engineering and Security* da Block rastrearam isso até um *erro de programação no software de geração de números aleatórios do Coldcard*. 96da
O bug tornou algumas frases-semente de recuperação *previsíveis o bastante* para atacantes sofisticados descobrirem. Isso significava que eles poderiam roubar BTC *sem nunca tocar fisicamente na carteira*. 5cf3
A Galaxy/Block alertaram que suas descobertas se baseiam em análise de blockchain e não confirmaram que toda carteira afetada foi criada com o software vulnerável. 5cf3
### O que a Coldcard/Coinkite fez
- A empresa canadense *Coinkite*, que fabrica a Coldcard, lançou uma *atualização de software* para evitar o problema em carteiras criadas recentemente.
- *Importante*: Instalar a atualização *não vai proteger* pessoas que já criaram uma frase de recuperação usando o software afetado. 5cf3fc1d
### Impacto no mercado
O Bitcoin caiu 1,3% para US$ 62.549 nas 24h após a notícia. Foi chamado de "duplo golpe" enquanto a Strategy também vendia 1.638 BTC. 96da
### O que fazer se você usa Coldcard
1. *Atualize o firmware imediatamente* se ainda não fez. Isso protege novas carteiras.
2. *Se sua seed foi criada antes do patch*: Block e Coinkite alertam que você deve considerar mover os fundos para uma nova carteira com uma seed nova criada em software corrigido.
3. Fique atento a orientações oficiais da Coinkite — eles disseram que ataques ainda podem estar acontecendo. 5cf3
Este é um dos maiores exploits de carteiras de hardware registrados. Ele mostra que até dispositivos "air-gapped" podem ter falhas de software.
Você quer que eu verifique se o modelo/versão do firmware do seu Coldcard está afetado e que eu te mostre como migrar com segurança?
*#ColdcardExploitDrains1367BTC* — isso é sobre um grande exploit de carteira de hardware que atingiu em 30 de julho.
### O que aconteceu
- *Quando*: 30 de julho, em menos de 1 hora
- *Quanto*: Hackers drenaram *mais de 1.000 BTC* de *1.196 carteiras* em 41 minutos. A Galaxy Research identificou mais 2 ondas depois, elevando as perdas totais estimadas para *∼US$ 89 milhões*.
- *Dispositivo*: *Coldcard*, uma carteira de hardware portátil popular usada para armazenar Bitcoin offline/air-gapped. 96da5cf3
### Como o exploit funcionou
Pesquisadores de segurança da equipe *Bitcoin Engineering and Security* da Block rastrearam isso até um *erro de programação no software de geração de números aleatórios do Coldcard*. 96da
O bug tornou algumas frases-semente de recuperação *previsíveis o bastante* para atacantes sofisticados descobrirem. Isso significava que eles poderiam roubar BTC *sem nunca tocar fisicamente na carteira*. 5cf3
A Galaxy/Block alertaram que suas descobertas se baseiam em análise de blockchain e não confirmaram que toda carteira afetada foi criada com o software vulnerável. 5cf3
### O que a Coldcard/Coinkite fez
- A empresa canadense *Coinkite*, que fabrica a Coldcard, lançou uma *atualização de software* para evitar o problema em carteiras criadas recentemente.
- *Importante*: Instalar a atualização *não vai proteger* pessoas que já criaram uma frase de recuperação usando o software afetado. 5cf3fc1d
### Impacto no mercado
O Bitcoin caiu 1,3% para US$ 62.549 nas 24h após a notícia. Foi chamado de "duplo golpe" enquanto a Strategy também vendia 1.638 BTC. 96da
### O que fazer se você usa Coldcard
1. *Atualize o firmware imediatamente* se ainda não fez. Isso protege novas carteiras.
2. *Se sua seed foi criada antes do patch*: Block e Coinkite alertam que você deve considerar mover os fundos para uma nova carteira com uma seed nova criada em software corrigido.
3. Fique atento a orientações oficiais da Coinkite — eles disseram que ataques ainda podem estar acontecendo. 5cf3
Este é um dos maiores exploits de carteiras de hardware registrados. Ele mostra que até dispositivos "air-gapped" podem ter falhas de software.
Você quer que eu verifique se o modelo/versão do firmware do seu Coldcard está afetado e que eu te mostre como migrar com segurança?
1
119
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC faz referência a uma crise de segurança em andamento em que atacantes exploraram uma vulnerabilidade crítica de firmware em carteiras de hardware Coldcard. De acordo com dados acompanhados pela Galaxy Research, o exploit inicialmente drenou 1.367 BTC (avaliados em aproximadamente US$ 89 milhões) por 4.585 endereços ao longo de três ondas distintas e automatizadas de ataque iniciadas em 30 de julho de 2026. Uma quarta onda subsequente desde então elevou ainda mais as perdas estimadas, mirando mais de 5.200 endereços.
A Causa Raiz
Contrariamente ao pânico inicial, o próprio protocolo Bitcoin não foi hackeado. O problema se deve estritamente a uma falha introduzida em uma versão do firmware Coldcard de março de 2021 (v4.0.1) pelo fabricante Coinkite.
Baixa Entropia/Randomicidade: o bug fez com que dispositivos afetados (principalmente o Coldcard Mk3) contornassem o gerador interno de números aleatórios (RNG) de forma segura ao gerar novas frases-semente.
Fallback Determinístico: a carteira recorreu a um gerador previsível baseado em software. Isso limitou severamente a entropia criptográfica, criando um conjunto limitado de variações possíveis de seed.
$NVDAB $NVDA.US $AAPL.US
#ColdcardExploitDrains1367BTC
ColdcardExploitDrains1367BTC faz referência a uma crise de segurança em andamento em que atacantes exploraram uma vulnerabilidade crítica de firmware em carteiras de hardware Coldcard. De acordo com dados acompanhados pela Galaxy Research, o exploit inicialmente drenou 1.367 BTC (avaliados em aproximadamente US$ 89 milhões) por 4.585 endereços ao longo de três ondas distintas e automatizadas de ataque iniciadas em 30 de julho de 2026. Uma quarta onda subsequente desde então elevou ainda mais as perdas estimadas, mirando mais de 5.200 endereços.
A Causa Raiz
Contrariamente ao pânico inicial, o próprio protocolo Bitcoin não foi hackeado. O problema se deve estritamente a uma falha introduzida em uma versão do firmware Coldcard de março de 2021 (v4.0.1) pelo fabricante Coinkite.
Baixa Entropia/Randomicidade: o bug fez com que dispositivos afetados (principalmente o Coldcard Mk3) contornassem o gerador interno de números aleatórios (RNG) de forma segura ao gerar novas frases-semente.
Fallback Determinístico: a carteira recorreu a um gerador previsível baseado em software. Isso limitou severamente a entropia criptográfica, criando um conjunto limitado de variações possíveis de seed.
$NVDAB $NVDA.US $AAPL.US
ColdcardExploitDrains1367BTC faz referência a uma crise de segurança em andamento em que atacantes exploraram uma vulnerabilidade crítica de firmware em carteiras de hardware Coldcard. De acordo com dados acompanhados pela Galaxy Research, o exploit inicialmente drenou 1.367 BTC (avaliados em aproximadamente US$ 89 milhões) por 4.585 endereços ao longo de três ondas distintas e automatizadas de ataque iniciadas em 30 de julho de 2026. Uma quarta onda subsequente desde então elevou ainda mais as perdas estimadas, mirando mais de 5.200 endereços.
A Causa Raiz
Contrariamente ao pânico inicial, o próprio protocolo Bitcoin não foi hackeado. O problema se deve estritamente a uma falha introduzida em uma versão do firmware Coldcard de março de 2021 (v4.0.1) pelo fabricante Coinkite.
Baixa Entropia/Randomicidade: o bug fez com que dispositivos afetados (principalmente o Coldcard Mk3) contornassem o gerador interno de números aleatórios (RNG) de forma segura ao gerar novas frases-semente.
Fallback Determinístico: a carteira recorreu a um gerador previsível baseado em software. Isso limitou severamente a entropia criptográfica, criando um conjunto limitado de variações possíveis de seed.
$NVDAB $NVDA.US $AAPL.US
1
60
Detém $BTC no valor de 0.5 USDT
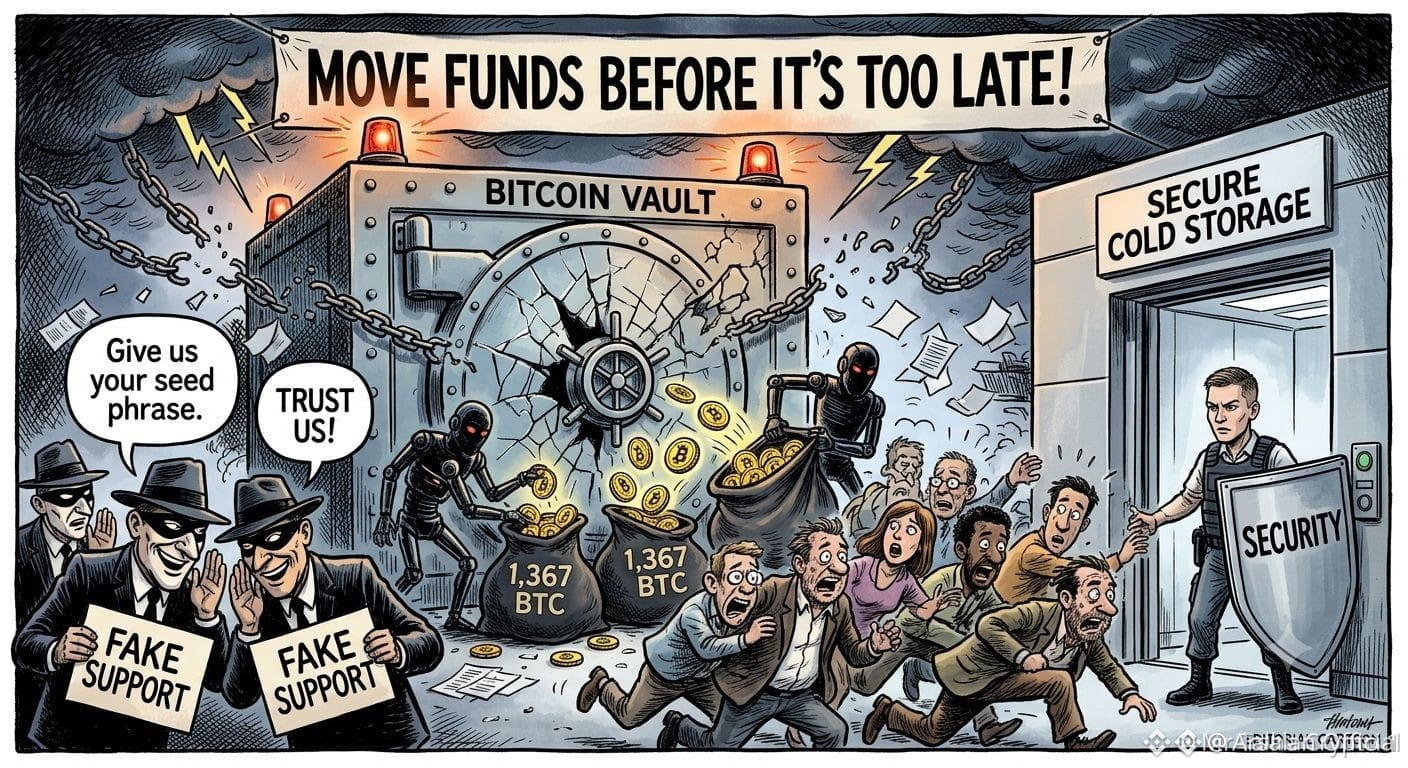
#ColdcardExploitDrains1367BTC Este hashtag se refere a relatos de que uma falha no firmware de uma carteira de hardware Coldcard foi explorada e que perdas observadas atingiram cerca de 1.367 BTC em 4.585 endereços até 1–3 de agosto de 2026, segundo reportagens citando a Galaxy Research. Vários veículos descrevem isso como um problema de geração de seed/aleatoriedade que poderia permitir que atacantes reconstruíssem chaves privadas de carteiras afetadas. (financefeeds.com)
Em linguagem simples: a alegação não é que o Bitcoin em si tenha sido quebrado, mas que algumas seeds de carteiras geradas pela Coldcard poderiam ser previsíveis devido a uma vulnerabilidade de firmware. Se isso for verdade, atacantes poderiam derivar as chaves offline e só depois varrer os fundos. As reportagens dizem que o período vulnerável remonta ao firmware introduzido em 2021, com múltiplas ondas de ataque identificadas no fim de julho e no começo de agosto de 2026. (decrypt.co)
Por que isso importa para os usuários:
É uma história de segurança de autocustódia, não um incidente na plataforma da Binance. (ig.com)
O número “1.367 BTC” é uma estimativa observada por investigadores, então pode mudar à medida que mais endereços forem analisados. (finance.yahoo.com)
Se alguém usou um dispositivo/firmware Coldcard afetado para gerar uma seed, a principal preocupação seria migrar a carteira para uma carteira nova e segura gerada recentemente, e não um comportamento comum de negociação em conta de exchange. Esse último ponto é uma inferência sobre a natureza da falha reportada. (ig.com)
Se você pessoalmente usa Coldcard, a atitude prudente é verificar o modelo exato do dispositivo e a versão do firmware, checar as orientações oficiais do fornecedor sobre o incidente e evitar compartilhar ou reutilizar qualquer frase-semente que possa ter sido gerada em uma versão afetada. Eu não posso verificar apenas com base nas reportagens atuais quais usuários individuais foram impactados, então trate isso como um incidente de segurança sério, mas ainda em desenvolvimento. (financefeeds.com$BTC
{spot}(BTCUSDT)
$COLD.US $ETH
#ColdcardExploitDrains1367BTC Este hashtag se refere a relatos de que uma falha no firmware de uma carteira de hardware Coldcard foi explorada e que perdas observadas atingiram cerca de 1.367 BTC em 4.585 endereços até 1–3 de agosto de 2026, segundo reportagens citando a Galaxy Research. Vários veículos descrevem isso como um problema de geração de seed/aleatoriedade que poderia permitir que atacantes reconstruíssem chaves privadas de carteiras afetadas. (financefeeds.com)
Em linguagem simples: a alegação não é que o Bitcoin em si tenha sido quebrado, mas que algumas seeds de carteiras geradas pela Coldcard poderiam ser previsíveis devido a uma vulnerabilidade de firmware. Se isso for verdade, atacantes poderiam derivar as chaves offline e só depois varrer os fundos. As reportagens dizem que o período vulnerável remonta ao firmware introduzido em 2021, com múltiplas ondas de ataque identificadas no fim de julho e no começo de agosto de 2026. (decrypt.co)
Por que isso importa para os usuários:
É uma história de segurança de autocustódia, não um incidente na plataforma da Binance. (ig.com)
O número “1.367 BTC” é uma estimativa observada por investigadores, então pode mudar à medida que mais endereços forem analisados. (finance.yahoo.com)
Se alguém usou um dispositivo/firmware Coldcard afetado para gerar uma seed, a principal preocupação seria migrar a carteira para uma carteira nova e segura gerada recentemente, e não um comportamento comum de negociação em conta de exchange. Esse último ponto é uma inferência sobre a natureza da falha reportada. (ig.com)
Se você pessoalmente usa Coldcard, a atitude prudente é verificar o modelo exato do dispositivo e a versão do firmware, checar as orientações oficiais do fornecedor sobre o incidente e evitar compartilhar ou reutilizar qualquer frase-semente que possa ter sido gerada em uma versão afetada. Eu não posso verificar apenas com base nas reportagens atuais quais usuários individuais foram impactados, então trate isso como um incidente de segurança sério, mas ainda em desenvolvimento. (financefeeds.com$BTC
$COLD.US $ETH
Em linguagem simples: a alegação não é que o Bitcoin em si tenha sido quebrado, mas que algumas seeds de carteiras geradas pela Coldcard poderiam ser previsíveis devido a uma vulnerabilidade de firmware. Se isso for verdade, atacantes poderiam derivar as chaves offline e só depois varrer os fundos. As reportagens dizem que o período vulnerável remonta ao firmware introduzido em 2021, com múltiplas ondas de ataque identificadas no fim de julho e no começo de agosto de 2026. (decrypt.co)
Por que isso importa para os usuários:
É uma história de segurança de autocustódia, não um incidente na plataforma da Binance. (ig.com)
O número “1.367 BTC” é uma estimativa observada por investigadores, então pode mudar à medida que mais endereços forem analisados. (finance.yahoo.com)
Se alguém usou um dispositivo/firmware Coldcard afetado para gerar uma seed, a principal preocupação seria migrar a carteira para uma carteira nova e segura gerada recentemente, e não um comportamento comum de negociação em conta de exchange. Esse último ponto é uma inferência sobre a natureza da falha reportada. (ig.com)
Se você pessoalmente usa Coldcard, a atitude prudente é verificar o modelo exato do dispositivo e a versão do firmware, checar as orientações oficiais do fornecedor sobre o incidente e evitar compartilhar ou reutilizar qualquer frase-semente que possa ter sido gerada em uma versão afetada. Eu não posso verificar apenas com base nas reportagens atuais quais usuários individuais foram impactados, então trate isso como um incidente de segurança sério, mas ainda em desenvolvimento. (financefeeds.com$BTC
$COLD.US $ETH
30
·
--
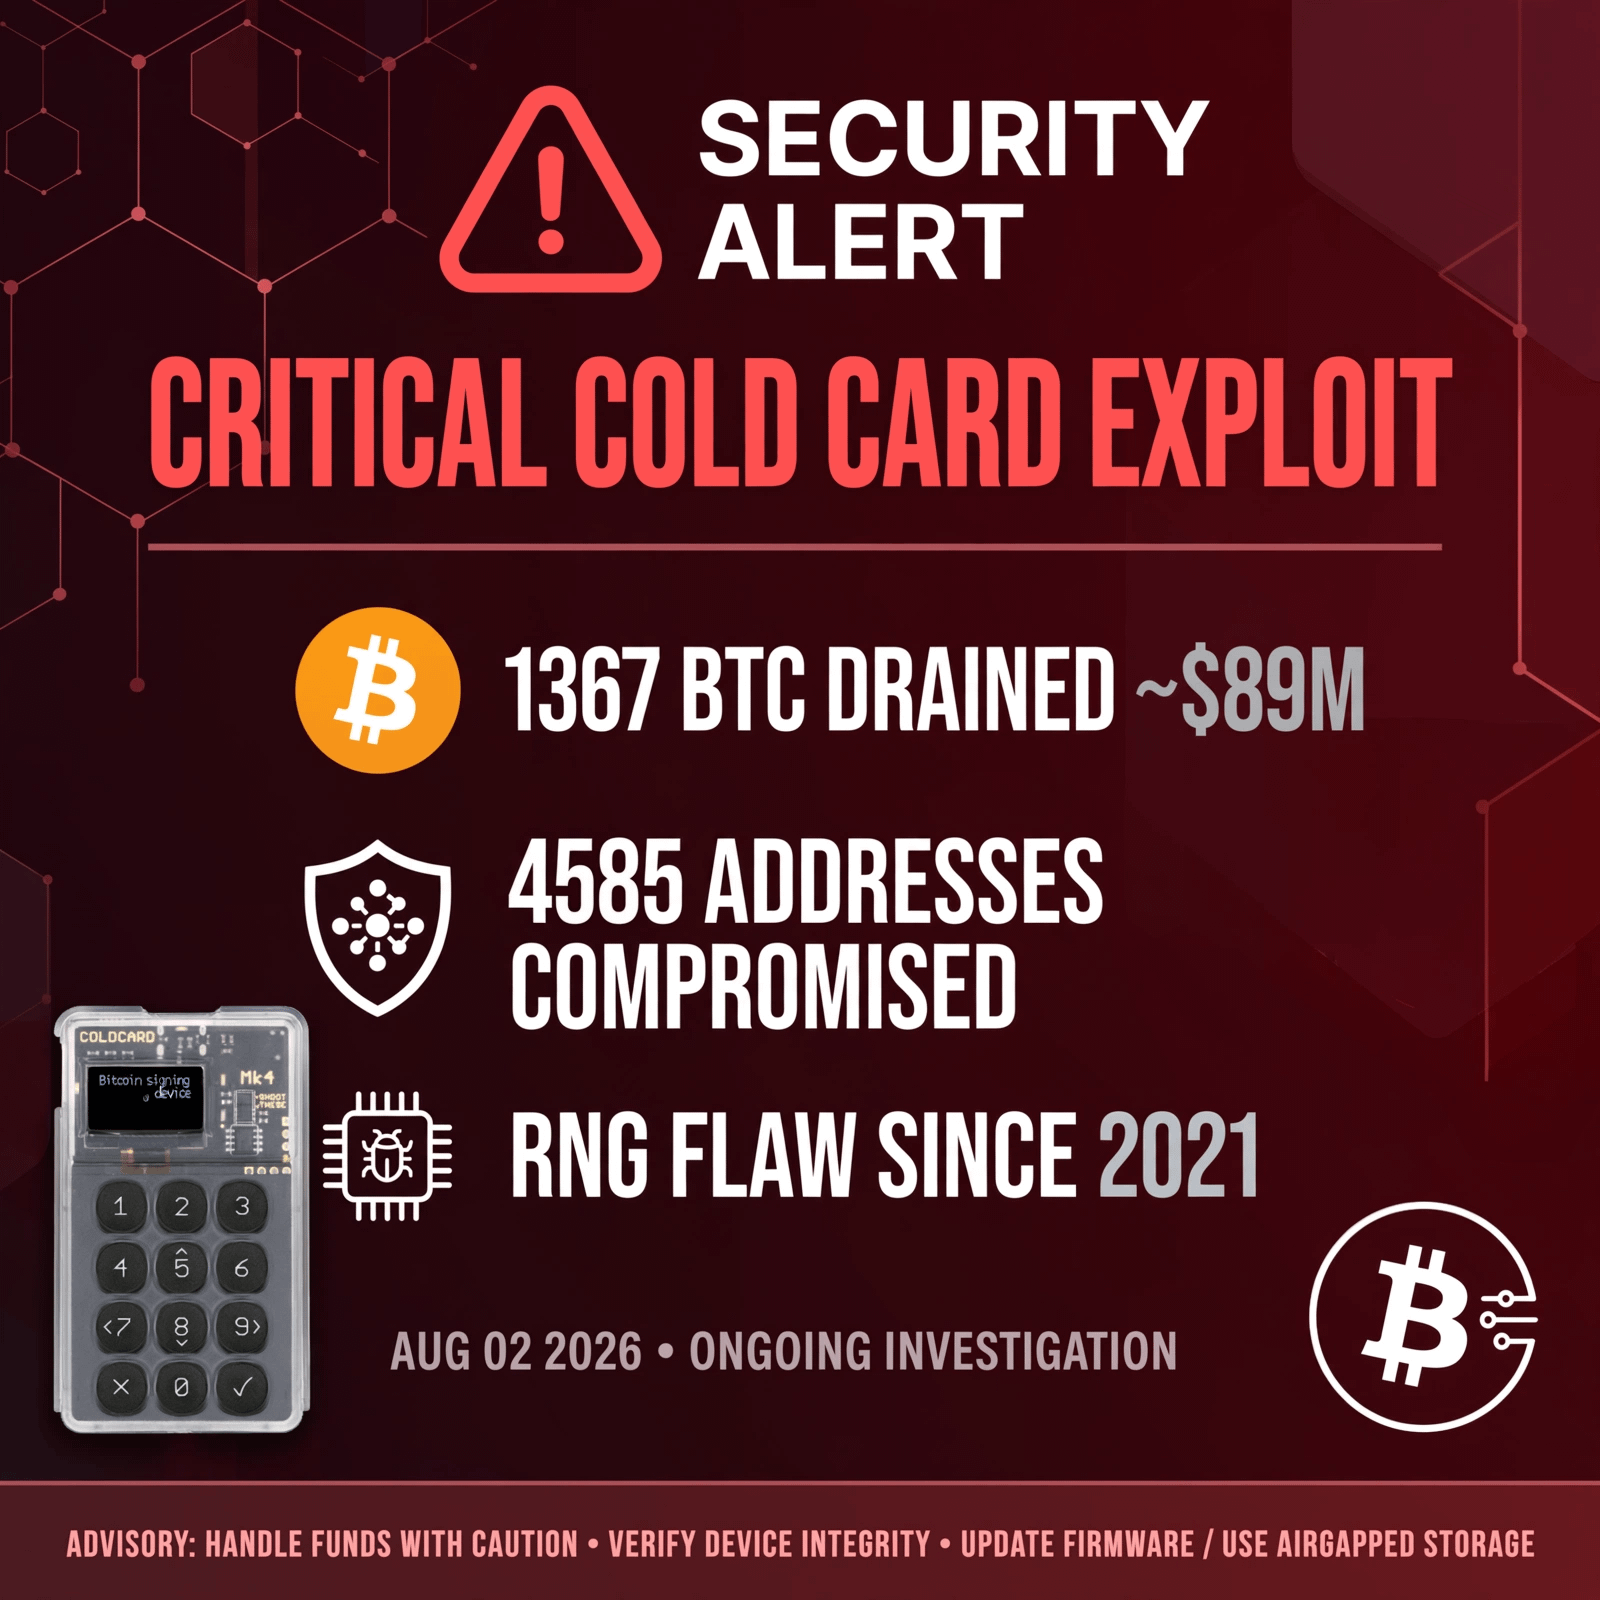
#coldcardexploitdrains1367btc 🚨 NOTÍCIA URGENTE: Exploit na ColdCard drena 1.367 BTC (≈ US$89M)
Uma vulnerabilidade crítica no RNG desde 2021 tornou as seeds da ColdCard adivinháveis.
4.585 endereços comprometidos em 42 países.
O atacante varreu carteiras sem tocar nos dispositivos.
CZ diz: "Nada é 100% seguro — diversifique as carteiras"
Suas carteiras frias estão seguras? Verifique o firmware AGORA!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
#coldcardexploitdrains1367btc 🚨 NOTÍCIA URGENTE: Exploit na ColdCard drena 1.367 BTC (≈ US$89M)
Uma vulnerabilidade crítica no RNG desde 2021 tornou as seeds da ColdCard adivinháveis.
4.585 endereços comprometidos em 42 países.
O atacante varreu carteiras sem tocar nos dispositivos.
CZ diz: "Nada é 100% seguro — diversifique as carteiras"
Suas carteiras frias estão seguras? Verifique o firmware AGORA!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
Uma vulnerabilidade crítica no RNG desde 2021 tornou as seeds da ColdCard adivinháveis.
4.585 endereços comprometidos em 42 países.
O atacante varreu carteiras sem tocar nos dispositivos.
CZ diz: "Nada é 100% seguro — diversifique as carteiras"
Suas carteiras frias estão seguras? Verifique o firmware AGORA!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
1
3
702
·
--
Em Alta
#coldcardexploitdrains1367btc
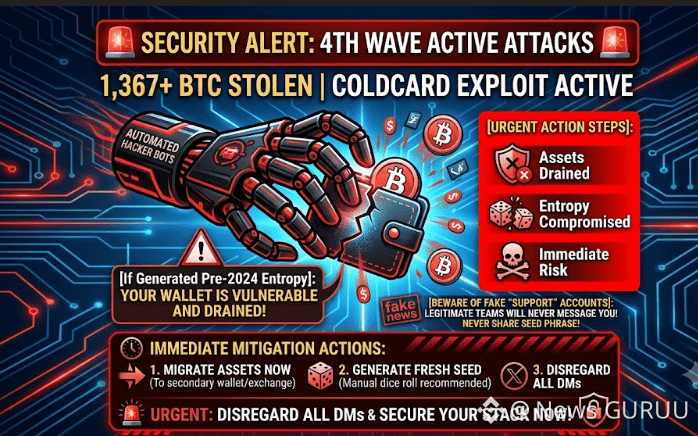
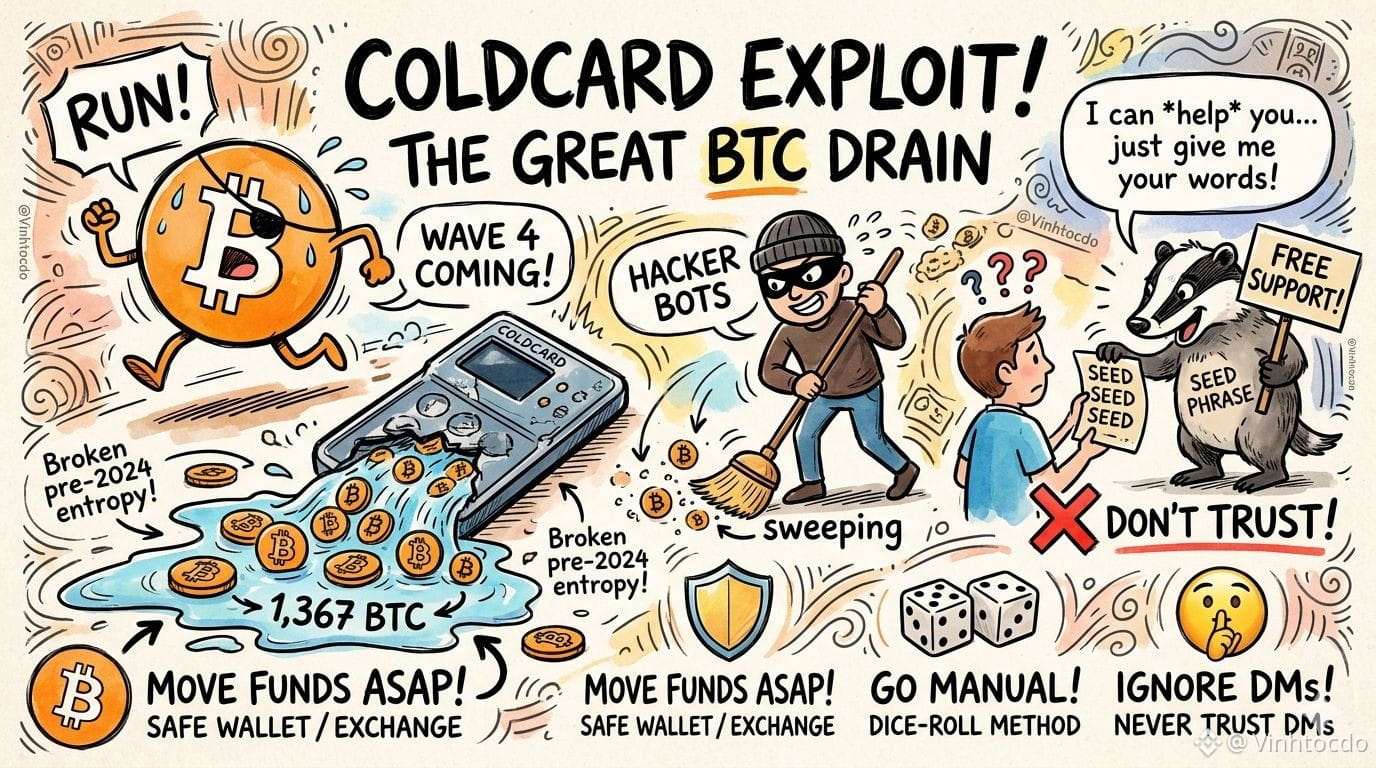
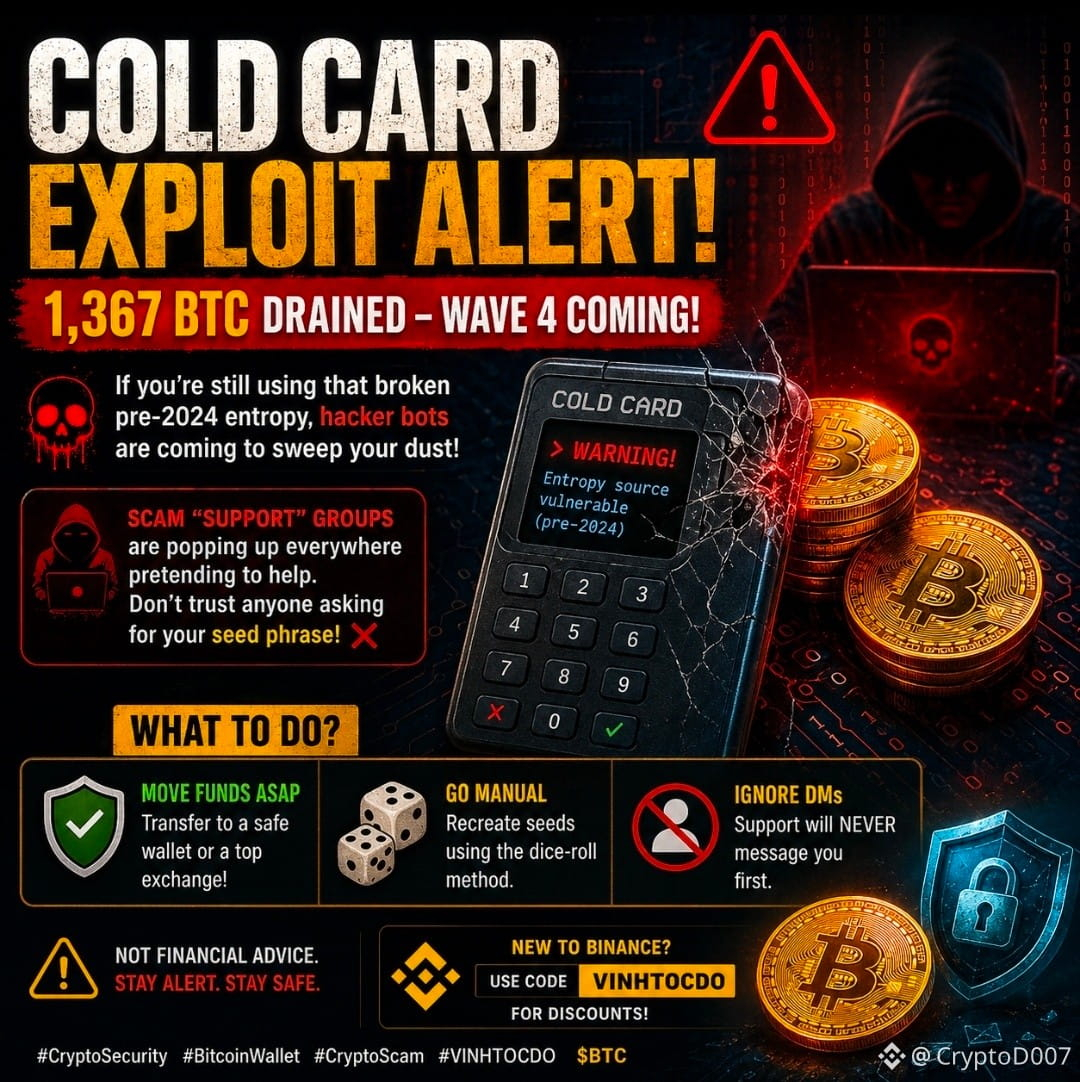
🚨 Drama de Exploit do Coldcard! 1.367 BTC drenados e a onda 4 de ataques está chegando para quem ainda usa aquela entropia quebrada antes de 2024! 🌊 Se você ainda não moveu seus fundos, robôs de hacker estão vindo para varrer seu troco.
A pior parte? Grupos falsos de "suporte" estão surgindo por todo lado fingindo ajudar. Não confie em ninguém que peça sua seed phrase! ❌
O que fazer?
🛡️ Mova os fundos AGORA: Transfira para uma carteira segura ou para uma corretora top!
🎲 Vá no manual: Recrie seeds usando o método do lançamento de dados.
🤫 Ignore DMs: O suporte NUNCA vai te chamar primeiro.
Não é conselho financeiro.
👉 Novato na Binance? Use o código VINHTOCDO para descontos!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#coldcardexploitdrains1367btc
🚨 Drama de Exploit do Coldcard! 1.367 BTC drenados e a onda 4 de ataques está chegando para quem ainda usa aquela entropia quebrada antes de 2024! 🌊 Se você ainda não moveu seus fundos, robôs de hacker estão vindo para varrer seu troco.
A pior parte? Grupos falsos de "suporte" estão surgindo por todo lado fingindo ajudar. Não confie em ninguém que peça sua seed phrase! ❌
O que fazer?
🛡️ Mova os fundos AGORA: Transfira para uma carteira segura ou para uma corretora top!
🎲 Vá no manual: Recrie seeds usando o método do lançamento de dados.
🤫 Ignore DMs: O suporte NUNCA vai te chamar primeiro.
Não é conselho financeiro.
👉 Novato na Binance? Use o código VINHTOCDO para descontos!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
🚨 Drama de Exploit do Coldcard! 1.367 BTC drenados e a onda 4 de ataques está chegando para quem ainda usa aquela entropia quebrada antes de 2024! 🌊 Se você ainda não moveu seus fundos, robôs de hacker estão vindo para varrer seu troco.
A pior parte? Grupos falsos de "suporte" estão surgindo por todo lado fingindo ajudar. Não confie em ninguém que peça sua seed phrase! ❌
O que fazer?
🛡️ Mova os fundos AGORA: Transfira para uma carteira segura ou para uma corretora top!
🎲 Vá no manual: Recrie seeds usando o método do lançamento de dados.
🤫 Ignore DMs: O suporte NUNCA vai te chamar primeiro.
Não é conselho financeiro.
👉 Novato na Binance? Use o código VINHTOCDO para descontos!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
4
4
1.3k
#ColdcardExploitDrains1367BTC
Uma vulnerabilidade crítica de firmware em carteiras de hardware Coldcard levou a um dos incidentes de segurança mais graves da história do Bitcoin.
Atacantes exploraram uma falha em uma versão de firmware de março de 2021 que gerava seeds de carteira usando aleatoriedade fraca baseada em software, permitindo que reproduzissem chaves privadas offline. Ao longo de três ondas confirmadas, aproximadamente 1.367 BTC (no valor de quase US$ 89 milhões) foi drenado de **4.585 endereços.
Uma suposta quarta onda agora surgiu, com mais de 380 BTC potencialmente roubados de 462 novas vítimas.
A Coldcard destruiu todo o restante do estoque vulnerável e pede aos usuários que criem seeds novas e migrem os fundos imediatamente.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
#ColdcardExploitDrains1367BTC
Uma vulnerabilidade crítica de firmware em carteiras de hardware Coldcard levou a um dos incidentes de segurança mais graves da história do Bitcoin.
Atacantes exploraram uma falha em uma versão de firmware de março de 2021 que gerava seeds de carteira usando aleatoriedade fraca baseada em software, permitindo que reproduzissem chaves privadas offline. Ao longo de três ondas confirmadas, aproximadamente 1.367 BTC (no valor de quase US$ 89 milhões) foi drenado de **4.585 endereços.
Uma suposta quarta onda agora surgiu, com mais de 380 BTC potencialmente roubados de 462 novas vítimas.
A Coldcard destruiu todo o restante do estoque vulnerável e pede aos usuários que criem seeds novas e migrem os fundos imediatamente.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
Uma vulnerabilidade crítica de firmware em carteiras de hardware Coldcard levou a um dos incidentes de segurança mais graves da história do Bitcoin.
Atacantes exploraram uma falha em uma versão de firmware de março de 2021 que gerava seeds de carteira usando aleatoriedade fraca baseada em software, permitindo que reproduzissem chaves privadas offline. Ao longo de três ondas confirmadas, aproximadamente 1.367 BTC (no valor de quase US$ 89 milhões) foi drenado de **4.585 endereços.
Uma suposta quarta onda agora surgiu, com mais de 380 BTC potencialmente roubados de 462 novas vítimas.
A Coldcard destruiu todo o restante do estoque vulnerável e pede aos usuários que criem seeds novas e migrem os fundos imediatamente.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
1
71
·
--
#ColdcardExploitDrains1367BTC 🚨 1.367 BTC Se Foi! Sua Carteira é a próxima? 🚨
Um grande exploit já drenou 1.367 BTC, e relatos sugerem que outra onda de ataques pode mirar carteiras criadas com entropia vulnerável anterior a 2024.
⚠️ Não entre em pânico—mas também não ignore.
✅ Mova seus fundos para uma carteira segura ou uma exchange confiável. 🎲 Se você for afetado, gere uma nova seed usando um método seguro offline (como a abordagem de rolagem de dados). 🚫 Nunca compartilhe sua frase-semente. Equipes de suporte legítimas nunca vão pedir isso, nem enviar DM primeiro.
Em cripto, segurança não é opcional—é seu primeiro investimento.
Fique atento. Verifique tudo. Proteja seus ativos antes que os golpistas cheguem até eles.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
#ColdcardExploitDrains1367BTC 🚨 1.367 BTC Se Foi! Sua Carteira é a próxima? 🚨
Um grande exploit já drenou 1.367 BTC, e relatos sugerem que outra onda de ataques pode mirar carteiras criadas com entropia vulnerável anterior a 2024.
⚠️ Não entre em pânico—mas também não ignore.
✅ Mova seus fundos para uma carteira segura ou uma exchange confiável. 🎲 Se você for afetado, gere uma nova seed usando um método seguro offline (como a abordagem de rolagem de dados). 🚫 Nunca compartilhe sua frase-semente. Equipes de suporte legítimas nunca vão pedir isso, nem enviar DM primeiro.
Em cripto, segurança não é opcional—é seu primeiro investimento.
Fique atento. Verifique tudo. Proteja seus ativos antes que os golpistas cheguem até eles.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
Um grande exploit já drenou 1.367 BTC, e relatos sugerem que outra onda de ataques pode mirar carteiras criadas com entropia vulnerável anterior a 2024.
⚠️ Não entre em pânico—mas também não ignore.
✅ Mova seus fundos para uma carteira segura ou uma exchange confiável. 🎲 Se você for afetado, gere uma nova seed usando um método seguro offline (como a abordagem de rolagem de dados). 🚫 Nunca compartilhe sua frase-semente. Equipes de suporte legítimas nunca vão pedir isso, nem enviar DM primeiro.
Em cripto, segurança não é opcional—é seu primeiro investimento.
Fique atento. Verifique tudo. Proteja seus ativos antes que os golpistas cheguem até eles.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
93
·
--
#ColdcardExploitDrains1367BTC As perdas reportadas do exploit Coldcard já subiram para 1.367 BTC (no valor de aproximadamente US$ 89 milhões), afetando cerca de 4.585 endereços do Bitcoin em três ondas coordenadas de ataque. �
Descriptografar +1
Atualizações de chaves:
Os atacantes exploraram uma vulnerabilidade de firmware introduzida em 2021 que enfraqueceu a aleatoriedade usada para gerar frases-semente de carteiras nos dispositivos Coldcard afetados. �
CoinDesk +1
Pesquisadores de segurança acreditam que a campanha pode não ter terminado, com alguns analistas apontando sinais de alerta que poderiam indicar uma possível quarta onda de ataques. �
TradingView
Os usuários com carteiras Coldcard afetadas estão sendo incentivados a migrar imediatamente os fundos para uma nova carteira gerada em hardware não afetado e evitar reutilizar frases-semente comprometidas. �
Crypto Briefing +1
O incidente reacendeu o debate sobre a segurança de carteiras de hardware, embora os pesquisadores enfatizem que se trata de um problema no firmware do Coldcard — e não de uma falha no Bitcoin em si.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
#ColdcardExploitDrains1367BTC As perdas reportadas do exploit Coldcard já subiram para 1.367 BTC (no valor de aproximadamente US$ 89 milhões), afetando cerca de 4.585 endereços do Bitcoin em três ondas coordenadas de ataque. �
Descriptografar +1
Atualizações de chaves:
Os atacantes exploraram uma vulnerabilidade de firmware introduzida em 2021 que enfraqueceu a aleatoriedade usada para gerar frases-semente de carteiras nos dispositivos Coldcard afetados. �
CoinDesk +1
Pesquisadores de segurança acreditam que a campanha pode não ter terminado, com alguns analistas apontando sinais de alerta que poderiam indicar uma possível quarta onda de ataques. �
TradingView
Os usuários com carteiras Coldcard afetadas estão sendo incentivados a migrar imediatamente os fundos para uma nova carteira gerada em hardware não afetado e evitar reutilizar frases-semente comprometidas. �
Crypto Briefing +1
O incidente reacendeu o debate sobre a segurança de carteiras de hardware, embora os pesquisadores enfatizem que se trata de um problema no firmware do Coldcard — e não de uma falha no Bitcoin em si.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
Descriptografar +1
Atualizações de chaves:
Os atacantes exploraram uma vulnerabilidade de firmware introduzida em 2021 que enfraqueceu a aleatoriedade usada para gerar frases-semente de carteiras nos dispositivos Coldcard afetados. �
CoinDesk +1
Pesquisadores de segurança acreditam que a campanha pode não ter terminado, com alguns analistas apontando sinais de alerta que poderiam indicar uma possível quarta onda de ataques. �
TradingView
Os usuários com carteiras Coldcard afetadas estão sendo incentivados a migrar imediatamente os fundos para uma nova carteira gerada em hardware não afetado e evitar reutilizar frases-semente comprometidas. �
Crypto Briefing +1
O incidente reacendeu o debate sobre a segurança de carteiras de hardware, embora os pesquisadores enfatizem que se trata de um problema no firmware do Coldcard — e não de uma falha no Bitcoin em si.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
1
593

#coldcardexploitdrains1367btc
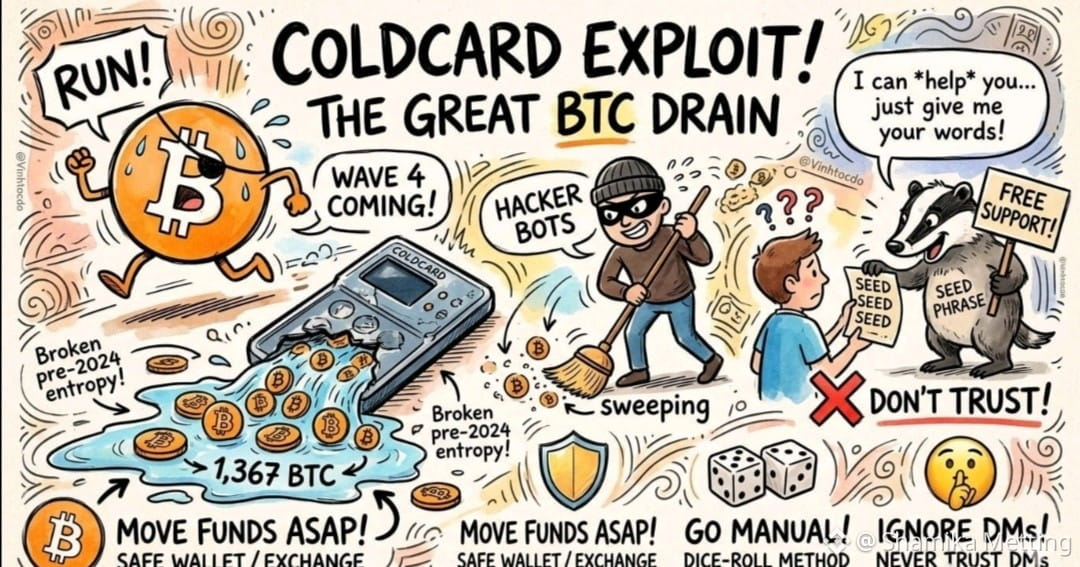
🚨 Drama de exploração Coldcard! Foram retirados 1.367 BTC, e a quarta onda de ataques está a caminho para qualquer pessoa que ainda use essa entropia fraca antes de 2024! 🌊 Se você ainda não tiver transferido seus fundos, os robôs dos hackers vão chegar para varrer suas migalhas.
E o pior? Aparecem grupos falsos de “suporte” por toda parte, alegando ajudar. Não confie em ninguém que peça sua frase-semente! ❌
O que fazer?
🛡️ Transfira os fundos agora: mova para uma carteira segura ou para uma exchange confiável!
🎲 Faça manualmente: recrie as frases usando o método de lançar dados.
🤫 Ignore mensagens privadas: o suporte nunca vai te contatar primeiro.
Não é conselho financeiro.
Por favor, acompanhem
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
{future}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 Drama de exploração Coldcard! Foram retirados 1.367 BTC, e a quarta onda de ataques está a caminho para qualquer pessoa que ainda use essa entropia fraca antes de 2024! 🌊 Se você ainda não tiver transferido seus fundos, os robôs dos hackers vão chegar para varrer suas migalhas.
E o pior? Aparecem grupos falsos de “suporte” por toda parte, alegando ajudar. Não confie em ninguém que peça sua frase-semente! ❌
O que fazer?
🛡️ Transfira os fundos agora: mova para uma carteira segura ou para uma exchange confiável!
🎲 Faça manualmente: recrie as frases usando o método de lançar dados.
🤫 Ignore mensagens privadas: o suporte nunca vai te contatar primeiro.
Não é conselho financeiro.
Por favor, acompanhem
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
🚨 Drama de exploração Coldcard! Foram retirados 1.367 BTC, e a quarta onda de ataques está a caminho para qualquer pessoa que ainda use essa entropia fraca antes de 2024! 🌊 Se você ainda não tiver transferido seus fundos, os robôs dos hackers vão chegar para varrer suas migalhas.
E o pior? Aparecem grupos falsos de “suporte” por toda parte, alegando ajudar. Não confie em ninguém que peça sua frase-semente! ❌
O que fazer?
🛡️ Transfira os fundos agora: mova para uma carteira segura ou para uma exchange confiável!
🎲 Faça manualmente: recrie as frases usando o método de lançar dados.
🤫 Ignore mensagens privadas: o suporte nunca vai te contatar primeiro.
Não é conselho financeiro.
Por favor, acompanhem
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
4
2k
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Descarregado... Mas o Bitcoin foi Hackeado?
A resposta é Não.
Um incidente recente envolvendo 1,367 $BTC chocou a comunidade cripto. Mas a rede do Bitcoin não foi comprometida.
O problema foi relacionado a uma falha de segurança em uma carteira de hardware, não ao Bitcoin em si.
Lição principal para todo investidor em cripto: mantenha o firmware da sua carteira atualizado.
Use práticas confiáveis de segurança.
Sempre faça backup da sua frase de recuperação com segurança. Nunca compartilhe sua seed phrase com ninguém.
Isso é um lembrete de que, no mundo cripto, sua segurança é tão importante quanto seu investimento.
O que você acha—isso vai levar mais pessoas a melhorar a segurança da própria carteira?
#BTC #CryptoSecurity
#Blockchain #Web3
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC Descarregado... Mas o Bitcoin foi Hackeado?
A resposta é Não.
Um incidente recente envolvendo 1,367 $BTC chocou a comunidade cripto. Mas a rede do Bitcoin não foi comprometida.
O problema foi relacionado a uma falha de segurança em uma carteira de hardware, não ao Bitcoin em si.
Lição principal para todo investidor em cripto: mantenha o firmware da sua carteira atualizado.
Use práticas confiáveis de segurança.
Sempre faça backup da sua frase de recuperação com segurança. Nunca compartilhe sua seed phrase com ninguém.
Isso é um lembrete de que, no mundo cripto, sua segurança é tão importante quanto seu investimento.
O que você acha—isso vai levar mais pessoas a melhorar a segurança da própria carteira?
#BTC #CryptoSecurity
#Blockchain #Web3
🚨 1,367 $BTC Descarregado... Mas o Bitcoin foi Hackeado?
A resposta é Não.
Um incidente recente envolvendo 1,367 $BTC chocou a comunidade cripto. Mas a rede do Bitcoin não foi comprometida.
O problema foi relacionado a uma falha de segurança em uma carteira de hardware, não ao Bitcoin em si.
Lição principal para todo investidor em cripto: mantenha o firmware da sua carteira atualizado.
Use práticas confiáveis de segurança.
Sempre faça backup da sua frase de recuperação com segurança. Nunca compartilhe sua seed phrase com ninguém.
Isso é um lembrete de que, no mundo cripto, sua segurança é tão importante quanto seu investimento.
O que você acha—isso vai levar mais pessoas a melhorar a segurança da própria carteira?
#BTC #CryptoSecurity
#Blockchain #Web3
101
·
--
#ColdcardExploitDrains1367BTC
🚨 ALERTA CRÍTICA DE SEGURANÇA: 1.367 BTC FORAM DRENADOS EM UM EXPLOIT MASSIVO DA COLDCARD!
A Onda 4 dos ataques automatizados de drenagem está acontecendo agora. Se você gerou uma frase-semente da Coldcard antes de 2024 usando a falha de entropia, sua carteira está sob mira.
Robôs de hackers estão varrendo ativamente o mempool e varrendo os saldos restantes para zero. 📉💸
⚠️ A ARMADILHA DUPLA (CUIDADO COM SUPORTE FALSO)
Como se o exploit não fosse suficiente, "equipes de suporte" falsas estão aparecendo em todo lugar nos comentários e DMs.
REGRA DE OURO: QUEM pedir sua frase-semente, "sincronização da carteira" ou "link de validação" está tentando roubar você. Ponto final.
🛡️ PLANO DE AÇÃO IMEDIATA (FAÇA AGORA)
COLOQUE SEUS FUNDOS EM SEGURANÇA O QUANTO ANTES
Não espere. Transfira seus ativos imediatamente para uma carteira confirmadamente segura ou para uma exchange de primeira linha enquanto você se reorganiza.
REFAÇA SUA ENTROPIA (JOGADA MANUAL DE DADOS)
Destrua sementes antigas anteriores a 2024. Recrie sua nova frase-semente usando rolagens puramente físicas de dados no seu dispositivo de hardware.
MUTE E BLOQUEIE TODOS OS DMs
O suporte real NUNCA vai te chamar primeiro. Ignore todas as mensagens diretas que alegam oferecer assistência técnica.
🔥 COMPARTILHE PARA SALVAR UMA CARTEIRA. Marque um amigo que use Coldcard antes que a Onda 4 apague tudo!
Não é conselho financeiro. Fiquem seguros aí, anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BICO
{future}(BICOUSDT)
#ColdcardExploitDrains1367BTC
🚨 ALERTA CRÍTICA DE SEGURANÇA: 1.367 BTC FORAM DRENADOS EM UM EXPLOIT MASSIVO DA COLDCARD!
A Onda 4 dos ataques automatizados de drenagem está acontecendo agora. Se você gerou uma frase-semente da Coldcard antes de 2024 usando a falha de entropia, sua carteira está sob mira.
Robôs de hackers estão varrendo ativamente o mempool e varrendo os saldos restantes para zero. 📉💸
⚠️ A ARMADILHA DUPLA (CUIDADO COM SUPORTE FALSO)
Como se o exploit não fosse suficiente, "equipes de suporte" falsas estão aparecendo em todo lugar nos comentários e DMs.
REGRA DE OURO: QUEM pedir sua frase-semente, "sincronização da carteira" ou "link de validação" está tentando roubar você. Ponto final.
🛡️ PLANO DE AÇÃO IMEDIATA (FAÇA AGORA)
COLOQUE SEUS FUNDOS EM SEGURANÇA O QUANTO ANTES
Não espere. Transfira seus ativos imediatamente para uma carteira confirmadamente segura ou para uma exchange de primeira linha enquanto você se reorganiza.
REFAÇA SUA ENTROPIA (JOGADA MANUAL DE DADOS)
Destrua sementes antigas anteriores a 2024. Recrie sua nova frase-semente usando rolagens puramente físicas de dados no seu dispositivo de hardware.
MUTE E BLOQUEIE TODOS OS DMs
O suporte real NUNCA vai te chamar primeiro. Ignore todas as mensagens diretas que alegam oferecer assistência técnica.
🔥 COMPARTILHE PARA SALVAR UMA CARTEIRA. Marque um amigo que use Coldcard antes que a Onda 4 apague tudo!
Não é conselho financeiro. Fiquem seguros aí, anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
🚨 ALERTA CRÍTICA DE SEGURANÇA: 1.367 BTC FORAM DRENADOS EM UM EXPLOIT MASSIVO DA COLDCARD!
A Onda 4 dos ataques automatizados de drenagem está acontecendo agora. Se você gerou uma frase-semente da Coldcard antes de 2024 usando a falha de entropia, sua carteira está sob mira.
Robôs de hackers estão varrendo ativamente o mempool e varrendo os saldos restantes para zero. 📉💸
⚠️ A ARMADILHA DUPLA (CUIDADO COM SUPORTE FALSO)
Como se o exploit não fosse suficiente, "equipes de suporte" falsas estão aparecendo em todo lugar nos comentários e DMs.
REGRA DE OURO: QUEM pedir sua frase-semente, "sincronização da carteira" ou "link de validação" está tentando roubar você. Ponto final.
🛡️ PLANO DE AÇÃO IMEDIATA (FAÇA AGORA)
COLOQUE SEUS FUNDOS EM SEGURANÇA O QUANTO ANTES
Não espere. Transfira seus ativos imediatamente para uma carteira confirmadamente segura ou para uma exchange de primeira linha enquanto você se reorganiza.
REFAÇA SUA ENTROPIA (JOGADA MANUAL DE DADOS)
Destrua sementes antigas anteriores a 2024. Recrie sua nova frase-semente usando rolagens puramente físicas de dados no seu dispositivo de hardware.
MUTE E BLOQUEIE TODOS OS DMs
O suporte real NUNCA vai te chamar primeiro. Ignore todas as mensagens diretas que alegam oferecer assistência técnica.
🔥 COMPARTILHE PARA SALVAR UMA CARTEIRA. Marque um amigo que use Coldcard antes que a Onda 4 apague tudo!
Não é conselho financeiro. Fiquem seguros aí, anonyms. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
87
·
--
#ColdcardExploitDrains1367BTC # 🚨Exploit da Coldcard Draina 1.367 BT🚨: A Segurança Cripto em Foco
Um grande incidente de segurança abalou a comunidade cripto depois que um exploit teria drenado 1.367 BTC de carteiras afetadas. A violação levantou novas preocupações sobre a segurança dos ativos digitais e a importância de práticas robustas de segurança para carteiras.
Embora as investigações estejam em andamento, analistas de blockchain estão monitorando o movimento do Bitcoin roubado para identificar os atacantes e recuperar os fundos quando possível. O incidente serve como lembrete de que até soluções avançadas de armazenamento cripto podem se tornar alvos de exploits sofisticados.
Especialistas em segurança estão instando os usuários a verificar o firmware da carteira, proteger as frases de recuperação offline, ativar todos os recursos de segurança disponíveis e evitar baixar softwares de fontes não oficiais.
À medida que a investigação continua, espera-se que a indústria cripto fortaleça os padrões de segurança das carteiras e melhore a proteção contra ataques futuros. Os investidores são aconselhados a se manter informados e seguir as atualizações oficiais antes de tomar qualquer decisão.
$BTC $ETH $SOL
#ColdcardExploitDrains1367BTC # 🚨Exploit da Coldcard Draina 1.367 BT🚨: A Segurança Cripto em Foco
Um grande incidente de segurança abalou a comunidade cripto depois que um exploit teria drenado 1.367 BTC de carteiras afetadas. A violação levantou novas preocupações sobre a segurança dos ativos digitais e a importância de práticas robustas de segurança para carteiras.
Embora as investigações estejam em andamento, analistas de blockchain estão monitorando o movimento do Bitcoin roubado para identificar os atacantes e recuperar os fundos quando possível. O incidente serve como lembrete de que até soluções avançadas de armazenamento cripto podem se tornar alvos de exploits sofisticados.
Especialistas em segurança estão instando os usuários a verificar o firmware da carteira, proteger as frases de recuperação offline, ativar todos os recursos de segurança disponíveis e evitar baixar softwares de fontes não oficiais.
À medida que a investigação continua, espera-se que a indústria cripto fortaleça os padrões de segurança das carteiras e melhore a proteção contra ataques futuros. Os investidores são aconselhados a se manter informados e seguir as atualizações oficiais antes de tomar qualquer decisão.
$BTC $ETH $SOL
Um grande incidente de segurança abalou a comunidade cripto depois que um exploit teria drenado 1.367 BTC de carteiras afetadas. A violação levantou novas preocupações sobre a segurança dos ativos digitais e a importância de práticas robustas de segurança para carteiras.
Embora as investigações estejam em andamento, analistas de blockchain estão monitorando o movimento do Bitcoin roubado para identificar os atacantes e recuperar os fundos quando possível. O incidente serve como lembrete de que até soluções avançadas de armazenamento cripto podem se tornar alvos de exploits sofisticados.
Especialistas em segurança estão instando os usuários a verificar o firmware da carteira, proteger as frases de recuperação offline, ativar todos os recursos de segurança disponíveis e evitar baixar softwares de fontes não oficiais.
À medida que a investigação continua, espera-se que a indústria cripto fortaleça os padrões de segurança das carteiras e melhore a proteção contra ataques futuros. Os investidores são aconselhados a se manter informados e seguir as atualizações oficiais antes de tomar qualquer decisão.
$BTC $ETH $SOL
104
·
--
Em Alta
#ColdcardExploitDrains1367BTC
hackeo da carteira de hardware Coldcard rouba 89 milhões de dólares: o que isso significa para a autocustódia de criptomoedas?
Uma vulnerabilidade no firmware das carteiras de hardware Coldcard, fabricadas pela empresa canadense Coinkite, foi explorada para subtrair aproximadamente 1367 BTC (com um valor próximo a 89 milhões de dólares) de milhares de endereços desde 30 de julho de 2026.
O incidente abalou o mercado de criptomoedas, já que afetou o armazenamento a frio, considerado há muito tempo a forma mais segura de guardar bitcoins.
$NVDAB
{spot}(NVDABUSDT)
$NVDA.US
{stock_us}(NVDA.US)
$GOOG.US
{stock_us}(GOOG.US)
#ColdcardExploitDrains1367BTC
hackeo da carteira de hardware Coldcard rouba 89 milhões de dólares: o que isso significa para a autocustódia de criptomoedas?
Uma vulnerabilidade no firmware das carteiras de hardware Coldcard, fabricadas pela empresa canadense Coinkite, foi explorada para subtrair aproximadamente 1367 BTC (com um valor próximo a 89 milhões de dólares) de milhares de endereços desde 30 de julho de 2026.
O incidente abalou o mercado de criptomoedas, já que afetou o armazenamento a frio, considerado há muito tempo a forma mais segura de guardar bitcoins.
$NVDAB
$NVDA.US
$GOOG.US
hackeo da carteira de hardware Coldcard rouba 89 milhões de dólares: o que isso significa para a autocustódia de criptomoedas?
Uma vulnerabilidade no firmware das carteiras de hardware Coldcard, fabricadas pela empresa canadense Coinkite, foi explorada para subtrair aproximadamente 1367 BTC (com um valor próximo a 89 milhões de dólares) de milhares de endereços desde 30 de julho de 2026.
O incidente abalou o mercado de criptomoedas, já que afetou o armazenamento a frio, considerado há muito tempo a forma mais segura de guardar bitcoins.
$NVDAB
$NVDA.US
$GOOG.US
1
1
188
#coldcardexploitdrains1367btc
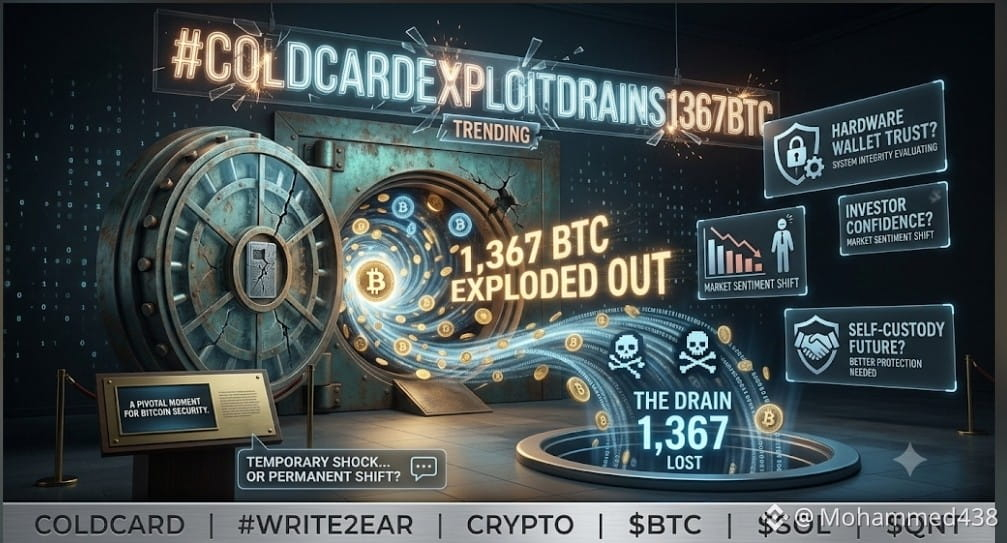
O exploit do Coldcard, segundo relatos, levou à perda de 1.367 BTC, levantando novas preocupações na comunidade cripto sobre segurança de carteiras e proteção de ativos.
Mas essa história é maior do que apenas um incidente...
Ela destaca uma pergunta crítica para cada detentor de Bitcoin:
Quão seguros são os ativos digitais, mesmo quando armazenados com soluções avançadas de segurança?
Esse evento pode impactar:
🔐 A confiança e os padrões de segurança das carteiras de hardware.
₿ A confiança dos investidores em Bitcoin.
📉 O sentimento do mercado sobre a segurança das criptos.
🌐 O desenvolvimento futuro das soluções de autocustódia.
Todo grande incidente de segurança em cripto vira um lembrete de que a inovação deve sempre avançar junto com a proteção.
Agora o mercado está perguntando:
Isso vai se tornar um choque temporário... ou um ponto de virada que muda a forma como os investidores pensam sobre a segurança do Bitcoin? 👀
💬 Você ainda confia nas carteiras de hardware para armazenar Bitcoin a longo prazo?
#Coldcard #Write2Earn #Crypto
$BTC
{spot}(BTCUSDT)
$SOL
{spot}(SOLUSDT)
$QNT
{spot}(QNTUSDT)
#coldcardexploitdrains1367btc
O exploit do Coldcard, segundo relatos, levou à perda de 1.367 BTC, levantando novas preocupações na comunidade cripto sobre segurança de carteiras e proteção de ativos.
Mas essa história é maior do que apenas um incidente...
Ela destaca uma pergunta crítica para cada detentor de Bitcoin:
Quão seguros são os ativos digitais, mesmo quando armazenados com soluções avançadas de segurança?
Esse evento pode impactar:
🔐 A confiança e os padrões de segurança das carteiras de hardware.
₿ A confiança dos investidores em Bitcoin.
📉 O sentimento do mercado sobre a segurança das criptos.
🌐 O desenvolvimento futuro das soluções de autocustódia.
Todo grande incidente de segurança em cripto vira um lembrete de que a inovação deve sempre avançar junto com a proteção.
Agora o mercado está perguntando:
Isso vai se tornar um choque temporário... ou um ponto de virada que muda a forma como os investidores pensam sobre a segurança do Bitcoin? 👀
💬 Você ainda confia nas carteiras de hardware para armazenar Bitcoin a longo prazo?
#Coldcard #Write2Earn #Crypto
$BTC
$SOL
$QNT
O exploit do Coldcard, segundo relatos, levou à perda de 1.367 BTC, levantando novas preocupações na comunidade cripto sobre segurança de carteiras e proteção de ativos.
Mas essa história é maior do que apenas um incidente...
Ela destaca uma pergunta crítica para cada detentor de Bitcoin:
Quão seguros são os ativos digitais, mesmo quando armazenados com soluções avançadas de segurança?
Esse evento pode impactar:
🔐 A confiança e os padrões de segurança das carteiras de hardware.
₿ A confiança dos investidores em Bitcoin.
📉 O sentimento do mercado sobre a segurança das criptos.
🌐 O desenvolvimento futuro das soluções de autocustódia.
Todo grande incidente de segurança em cripto vira um lembrete de que a inovação deve sempre avançar junto com a proteção.
Agora o mercado está perguntando:
Isso vai se tornar um choque temporário... ou um ponto de virada que muda a forma como os investidores pensam sobre a segurança do Bitcoin? 👀
💬 Você ainda confia nas carteiras de hardware para armazenar Bitcoin a longo prazo?
#Coldcard #Write2Earn #Crypto
$BTC
$SOL
$QNT
2
1
905
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BTCBreaks80K
12,279 visualizações
416 a discutir
2
#BuffettBecomesBerkshireChairmanEmeritus
278 visualizações
57 a discutir
3
#ZcashSpotETFTops$230MMonthlyInflow
318 visualizações
29 a discutir
4
#HYPEJumpsOver11%
22,120 visualizações
662 a discutir
5
#ZcashDevelopersTargetNU7MainnetActivationNov5
6,972 visualizações
247 a discutir
6
#BitcoinSpotETFsNetInflow$159M
6,516 visualizações
87 a discutir
7
#HKMAPlansWholesaleCBDCByYearEnd
24,855 visualizações
699 a discutir
8
#NEARSurges26%Past$3.45
15,000 visualizações
137 a discutir
9
#BOJHikesRatesTo31YearHigh
44,501 visualizações
1,031 a discutir
10
#EvernorthRaises$30MToBuyXRP
1,442 visualizações
35 a discutir