
#walletsecurity
walletsecurity
176,393 visualizações
458 a discutir
Popular
Mais recente

Uma raiz Merkle correspondente já não prova que as transações são as mesmas.
Aviso GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): a verificação checkTxRoots da bitcoinjs-lib não detecta transações duplicadas que completam um nível Merkle ímpar. Um par pode enviar um bloco com uma lista de transações diferente, mas com a mesma raiz e o mesmo hash. Não é necessário minerar.
Por que isso importa para $BTC builders: clientes SPV, exploradores de blocos ou a lógica de depósitos que confiam em checkTxRoots podem creditar um depósito duas vezes.
O que fazer:
• Verifique seu arquivo de dependências
• Atualize para 5.2.1, 6.1.8 ou 7.0.2
• Não há correção para versões anteriores à v5
• Não coloque simplesmente o hash do bloco na lista de bloqueio como resposta: isso pode rejeitar um bloco legítimo
Veredito: COMPROVADO, confiança: alta.
Ponto de atenção: se o aviso ainda não indicar uma correção para versões anteriores à 5 em 16 de dezembro de 2026, esses usuários devem migrar, em vez de esperar por uma correção.
O Signal #004 da Cirqus Intelligence. Nihil sine probatione.
Sua lógica de depósitos verifica a própria lista de transações ou apenas se a raiz parece correta?
#Bitcoin #WalletSecurity #bitcoinjs #CryptoSecurity
Uma raiz Merkle correspondente já não prova que as transações são as mesmas.
Aviso GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): a verificação checkTxRoots da bitcoinjs-lib não detecta transações duplicadas que completam um nível Merkle ímpar. Um par pode enviar um bloco com uma lista de transações diferente, mas com a mesma raiz e o mesmo hash. Não é necessário minerar.
Por que isso importa para $BTC builders: clientes SPV, exploradores de blocos ou a lógica de depósitos que confiam em checkTxRoots podem creditar um depósito duas vezes.
O que fazer:
• Verifique seu arquivo de dependências
• Atualize para 5.2.1, 6.1.8 ou 7.0.2
• Não há correção para versões anteriores à v5
• Não coloque simplesmente o hash do bloco na lista de bloqueio como resposta: isso pode rejeitar um bloco legítimo
Veredito: COMPROVADO, confiança: alta.
Ponto de atenção: se o aviso ainda não indicar uma correção para versões anteriores à 5 em 16 de dezembro de 2026, esses usuários devem migrar, em vez de esperar por uma correção.
O Signal #004 da Cirqus Intelligence. Nihil sine probatione.
Sua lógica de depósitos verifica a própria lista de transações ou apenas se a raiz parece correta?
#Bitcoin #WalletSecurity #bitcoinjs #CryptoSecurity
Aviso GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): a verificação checkTxRoots da bitcoinjs-lib não detecta transações duplicadas que completam um nível Merkle ímpar. Um par pode enviar um bloco com uma lista de transações diferente, mas com a mesma raiz e o mesmo hash. Não é necessário minerar.
Por que isso importa para $BTC builders: clientes SPV, exploradores de blocos ou a lógica de depósitos que confiam em checkTxRoots podem creditar um depósito duas vezes.
O que fazer:
• Verifique seu arquivo de dependências
• Atualize para 5.2.1, 6.1.8 ou 7.0.2
• Não há correção para versões anteriores à v5
• Não coloque simplesmente o hash do bloco na lista de bloqueio como resposta: isso pode rejeitar um bloco legítimo
Veredito: COMPROVADO, confiança: alta.
Ponto de atenção: se o aviso ainda não indicar uma correção para versões anteriores à 5 em 16 de dezembro de 2026, esses usuários devem migrar, em vez de esperar por uma correção.
O Signal #004 da Cirqus Intelligence. Nihil sine probatione.
Sua lógica de depósitos verifica a própria lista de transações ou apenas se a raiz parece correta?
#Bitcoin #WalletSecurity #bitcoinjs #CryptoSecurity
117
Você aprovou isso uma vez. Ainda está ativo.
Uma autorização de token não expira por conta própria. Uma autorização vale para um contrato, um token e uma rede, e permanece ativa até que você a remova.
Uma verificação rápida:
— Digite revoke.cash você mesmo. Não toque em links
— Cole seu endereço público. Não é necessário conectar uma carteira
— Escolha uma rede. As autorizações são específicas de cada rede, então verifique todas as que você usou, tanto $ETH side quanto $BNB side
— Ordene por Limite de gasto e procure por Ilimitado
— Revogue o que você não usa mais
Seja prudente:
— Ilimitado representa um risco maior, mas não é prova de invasão
— Alguns aplicativos precisam dessa autorização, então não revogue sem pensar
— Cada revogação custa taxas de gas
— Se sua frase-semente foi comprometida, revogar não é suficiente: transfira seus fundos para uma nova carteira
Este é um guia, não um veredito. Sem selo de aprovação, sem garantias.
Quando foi a última vez que você verificou o que sua carteira ainda considera confiável?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
Você aprovou isso uma vez. Ainda está ativo.
Uma autorização de token não expira por conta própria. Uma autorização vale para um contrato, um token e uma rede, e permanece ativa até que você a remova.
Uma verificação rápida:
— Digite revoke.cash você mesmo. Não toque em links
— Cole seu endereço público. Não é necessário conectar uma carteira
— Escolha uma rede. As autorizações são específicas de cada rede, então verifique todas as que você usou, tanto $ETH side quanto $BNB side
— Ordene por Limite de gasto e procure por Ilimitado
— Revogue o que você não usa mais
Seja prudente:
— Ilimitado representa um risco maior, mas não é prova de invasão
— Alguns aplicativos precisam dessa autorização, então não revogue sem pensar
— Cada revogação custa taxas de gas
— Se sua frase-semente foi comprometida, revogar não é suficiente: transfira seus fundos para uma nova carteira
Este é um guia, não um veredito. Sem selo de aprovação, sem garantias.
Quando foi a última vez que você verificou o que sua carteira ainda considera confiável?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
Uma autorização de token não expira por conta própria. Uma autorização vale para um contrato, um token e uma rede, e permanece ativa até que você a remova.
Uma verificação rápida:
— Digite revoke.cash você mesmo. Não toque em links
— Cole seu endereço público. Não é necessário conectar uma carteira
— Escolha uma rede. As autorizações são específicas de cada rede, então verifique todas as que você usou, tanto $ETH side quanto $BNB side
— Ordene por Limite de gasto e procure por Ilimitado
— Revogue o que você não usa mais
Seja prudente:
— Ilimitado representa um risco maior, mas não é prova de invasão
— Alguns aplicativos precisam dessa autorização, então não revogue sem pensar
— Cada revogação custa taxas de gas
— Se sua frase-semente foi comprometida, revogar não é suficiente: transfira seus fundos para uma nova carteira
Este é um guia, não um veredito. Sem selo de aprovação, sem garantias.
Quando foi a última vez que você verificou o que sua carteira ainda considera confiável?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
1
52

·
--
🚨 $ETH MUDANÇA NO ECOSSISTEMA: COMO LIDAR COM O ENCERRAMENTO DA REDE BLAST E OS PROTOCOLOS DE RECUPERAÇÃO DE ATIVOS 🔍
Mudanças estruturais exigem precisão absoluta na gestão de ativos à medida que a infraestrutura da rede evolui. Com a próxima descontinuação do suporte à rede em uma importante interface de carteira, os saldos históricos exibidos na blockchain podem deixar de refletir o acesso real à liquidez. 📊
Participantes bem informados entendem que o encerramento de uma interface não invalida a propriedade na camada base. Os detentores elegíveis devem encaminhar suas solicitações diretamente pelos canais oficiais de recuperação da rede principal Ethereum, em vez de depender de painéis de interface antigos. 🛡️
A segurança continua sendo primordial durante migrações estruturais. Nunca exponha credenciais privadas nem interaja com links de solicitação de terceiros não verificados que se façam passar por ferramentas de suporte. 💡 Que medidas você está tomando para auditar sua exposição em carteiras frias e quentes antes da próxima data de encerramento da rede? 🤔
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
🚨 $ETH MUDANÇA NO ECOSSISTEMA: COMO LIDAR COM O ENCERRAMENTO DA REDE BLAST E OS PROTOCOLOS DE RECUPERAÇÃO DE ATIVOS 🔍
Mudanças estruturais exigem precisão absoluta na gestão de ativos à medida que a infraestrutura da rede evolui. Com a próxima descontinuação do suporte à rede em uma importante interface de carteira, os saldos históricos exibidos na blockchain podem deixar de refletir o acesso real à liquidez. 📊
Participantes bem informados entendem que o encerramento de uma interface não invalida a propriedade na camada base. Os detentores elegíveis devem encaminhar suas solicitações diretamente pelos canais oficiais de recuperação da rede principal Ethereum, em vez de depender de painéis de interface antigos. 🛡️
A segurança continua sendo primordial durante migrações estruturais. Nunca exponha credenciais privadas nem interaja com links de solicitação de terceiros não verificados que se façam passar por ferramentas de suporte. 💡 Que medidas você está tomando para auditar sua exposição em carteiras frias e quentes antes da próxima data de encerramento da rede? 🤔
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
Mudanças estruturais exigem precisão absoluta na gestão de ativos à medida que a infraestrutura da rede evolui. Com a próxima descontinuação do suporte à rede em uma importante interface de carteira, os saldos históricos exibidos na blockchain podem deixar de refletir o acesso real à liquidez. 📊
Participantes bem informados entendem que o encerramento de uma interface não invalida a propriedade na camada base. Os detentores elegíveis devem encaminhar suas solicitações diretamente pelos canais oficiais de recuperação da rede principal Ethereum, em vez de depender de painéis de interface antigos. 🛡️
A segurança continua sendo primordial durante migrações estruturais. Nunca exponha credenciais privadas nem interaja com links de solicitação de terceiros não verificados que se façam passar por ferramentas de suporte. 💡 Que medidas você está tomando para auditar sua exposição em carteiras frias e quentes antes da próxima data de encerramento da rede? 🤔
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
12

·
--
Ver tradução
摩根士丹利高管直言,加密圈最大的安全漏洞不在代码,而在钱包安全差、治理失控和社会工程。天天盯着代码审计,结果连私钥管理得一塌糊涂,这种“人为刀俎我为鱼肉”才最致命。
#DeFi #WalletSecurity
摩根士丹利高管直言,加密圈最大的安全漏洞不在代码,而在钱包安全差、治理失控和社会工程。天天盯着代码审计,结果连私钥管理得一塌糊涂,这种“人为刀俎我为鱼肉”才最致命。
#DeFi #WalletSecurity
#DeFi #WalletSecurity
8
🚨 Carteira SAFE pode ter sido roubada após suspeita de vazamento de chave: US$ 6,5 milhões 🧠
📊 | $BTC | $ETH | $BNB |
- Siga e deixe um comentário para compartilhar sua opinião 📈
- Segundo relatos, US$ 6,5 milhões foram roubados da carteira Safe após um possível vazamento da chave privada
- O cofundador da Zodiac afirmou que o problema decorreu do comprometimento da chave e de permissões excessivamente amplas na carteira
- Ele ressaltou que a vulnerabilidade não foi causada por uma falha no contrato inteligente
- O incidente voltou a destacar a importância da gestão de permissões da carteira e da segurança das chaves 🔥
- O roubo de criptomoedas pode gerar cautela no mercado no curto prazo
- Se a investigação confirmar que houve o comprometimento de uma única chave, o impacto na confiança geral na Safe poderá ser limitado
- Espera-se que grandes investidores permaneçam cautelosos no curto prazo, enquanto a movimentação das baleias tende à neutralidade
- No curto prazo, é provável que o mercado continue oscilando
- Você acha que reforçar a gestão da segurança das chaves privadas deve ser uma prioridade? Participe da discussão
- Siga e deixe um comentário para discutir as mudanças do mercado com racionalidade
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
🚨 Carteira SAFE pode ter sido roubada após suspeita de vazamento de chave: US$ 6,5 milhões 🧠
📊 | $BTC | $ETH | $BNB |
- Siga e deixe um comentário para compartilhar sua opinião 📈
- Segundo relatos, US$ 6,5 milhões foram roubados da carteira Safe após um possível vazamento da chave privada
- O cofundador da Zodiac afirmou que o problema decorreu do comprometimento da chave e de permissões excessivamente amplas na carteira
- Ele ressaltou que a vulnerabilidade não foi causada por uma falha no contrato inteligente
- O incidente voltou a destacar a importância da gestão de permissões da carteira e da segurança das chaves 🔥
- O roubo de criptomoedas pode gerar cautela no mercado no curto prazo
- Se a investigação confirmar que houve o comprometimento de uma única chave, o impacto na confiança geral na Safe poderá ser limitado
- Espera-se que grandes investidores permaneçam cautelosos no curto prazo, enquanto a movimentação das baleias tende à neutralidade
- No curto prazo, é provável que o mercado continue oscilando
- Você acha que reforçar a gestão da segurança das chaves privadas deve ser uma prioridade? Participe da discussão
- Siga e deixe um comentário para discutir as mudanças do mercado com racionalidade
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
📊 | $BTC | $ETH | $BNB |
- Siga e deixe um comentário para compartilhar sua opinião 📈
- Segundo relatos, US$ 6,5 milhões foram roubados da carteira Safe após um possível vazamento da chave privada
- O cofundador da Zodiac afirmou que o problema decorreu do comprometimento da chave e de permissões excessivamente amplas na carteira
- Ele ressaltou que a vulnerabilidade não foi causada por uma falha no contrato inteligente
- O incidente voltou a destacar a importância da gestão de permissões da carteira e da segurança das chaves 🔥
- O roubo de criptomoedas pode gerar cautela no mercado no curto prazo
- Se a investigação confirmar que houve o comprometimento de uma única chave, o impacto na confiança geral na Safe poderá ser limitado
- Espera-se que grandes investidores permaneçam cautelosos no curto prazo, enquanto a movimentação das baleias tende à neutralidade
- No curto prazo, é provável que o mercado continue oscilando
- Você acha que reforçar a gestão da segurança das chaves privadas deve ser uma prioridade? Participe da discussão
- Siga e deixe um comentário para discutir as mudanças do mercado com racionalidade
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
124

·
--
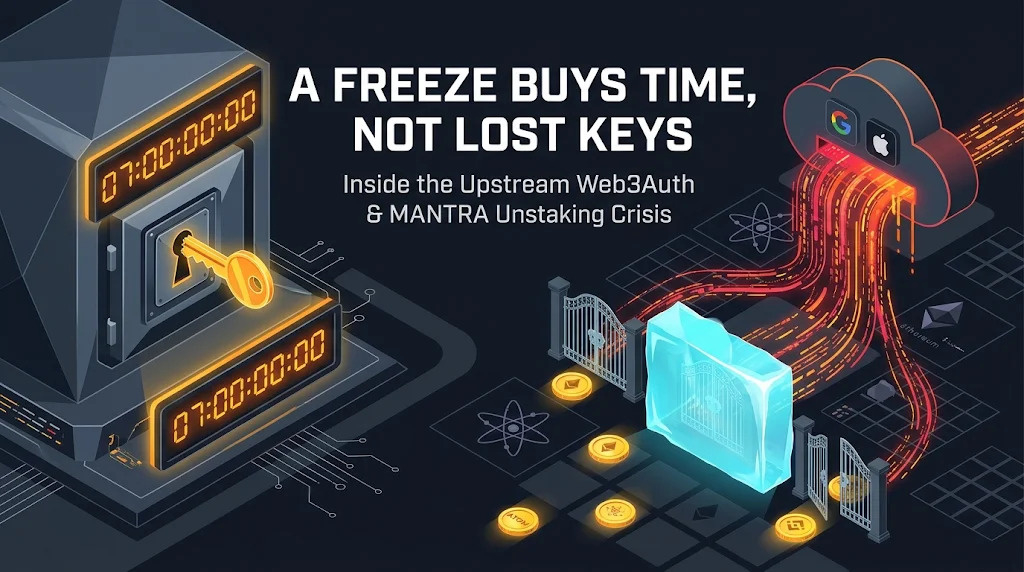
⚠️Um bloqueio de sete dias para retirar tokens do staking não pode reverter o roubo de uma chave privada. Ele só pode ganhar tempo.
Em 13 de novembro, a MANTRA pausou por sete dias todas as novas transações de desvinculação após relatos de que invasores estavam retirando MANTRA em staking de carteiras Keplr com login social comprometidas. Isso não cancela as retiradas que já estão na fila de desvinculação de oito dias.
A MANTRA diz que os detentores afetados precisam delegar novamente antes que esse prazo termine.
A vulnerabilidade está na infraestrutura subjacente de carteiras incorporadas da Web3Auth, usada no login do Keplr pelo Google/Apple. A Keplr afirma que contas com frase de recuperação e carteiras de hardware não foram afetadas.
Isso não é uma evidência de que as próprias contas do Google ou da Apple tenham sido invadidas.
A investigação da Bitquery, de 12 de novembro, rastreou pelo menos US$ 1,82 milhão retirados entre 1º e 12 de novembro de 7.842 carteiras Cosmos, 52 carteiras Ethereum e 13 contas Hyperliquid. Mais de US$ 1,01 milhão saiu antes da primeira operação de resgate da Web3Auth. Separadamente, a Web3Auth transferiu cerca de US$ 6 milhões para carteiras de recuperação. Esses US$ 6 milhões não são um total confirmado de valores roubados.
Ainda faltam a causa técnica, a conciliação final das perdas e um cronograma confirmado para a devolução dos fundos.
Em agosto, a MANTRA também sofreu uma exploração separada na contabilização da cadeia subjacente. A causa foi diferente, mas choques de segurança repetidos em diferentes camadas são importantes para a confiança.
O bloqueio restringe as retiradas; não corrige chaves comprometidas nem protege todas as outras redes.
Isto não é aconselhamento financeiro.
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️Um bloqueio de sete dias para retirar tokens do staking não pode reverter o roubo de uma chave privada. Ele só pode ganhar tempo.
Em 13 de novembro, a MANTRA pausou por sete dias todas as novas transações de desvinculação após relatos de que invasores estavam retirando MANTRA em staking de carteiras Keplr com login social comprometidas. Isso não cancela as retiradas que já estão na fila de desvinculação de oito dias.
A MANTRA diz que os detentores afetados precisam delegar novamente antes que esse prazo termine.
A vulnerabilidade está na infraestrutura subjacente de carteiras incorporadas da Web3Auth, usada no login do Keplr pelo Google/Apple. A Keplr afirma que contas com frase de recuperação e carteiras de hardware não foram afetadas.
Isso não é uma evidência de que as próprias contas do Google ou da Apple tenham sido invadidas.
A investigação da Bitquery, de 12 de novembro, rastreou pelo menos US$ 1,82 milhão retirados entre 1º e 12 de novembro de 7.842 carteiras Cosmos, 52 carteiras Ethereum e 13 contas Hyperliquid. Mais de US$ 1,01 milhão saiu antes da primeira operação de resgate da Web3Auth. Separadamente, a Web3Auth transferiu cerca de US$ 6 milhões para carteiras de recuperação. Esses US$ 6 milhões não são um total confirmado de valores roubados.
Ainda faltam a causa técnica, a conciliação final das perdas e um cronograma confirmado para a devolução dos fundos.
Em agosto, a MANTRA também sofreu uma exploração separada na contabilização da cadeia subjacente. A causa foi diferente, mas choques de segurança repetidos em diferentes camadas são importantes para a confiança.
O bloqueio restringe as retiradas; não corrige chaves comprometidas nem protege todas as outras redes.
Isto não é aconselhamento financeiro.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
Em 13 de novembro, a MANTRA pausou por sete dias todas as novas transações de desvinculação após relatos de que invasores estavam retirando MANTRA em staking de carteiras Keplr com login social comprometidas. Isso não cancela as retiradas que já estão na fila de desvinculação de oito dias.
A MANTRA diz que os detentores afetados precisam delegar novamente antes que esse prazo termine.
A vulnerabilidade está na infraestrutura subjacente de carteiras incorporadas da Web3Auth, usada no login do Keplr pelo Google/Apple. A Keplr afirma que contas com frase de recuperação e carteiras de hardware não foram afetadas.
Isso não é uma evidência de que as próprias contas do Google ou da Apple tenham sido invadidas.
A investigação da Bitquery, de 12 de novembro, rastreou pelo menos US$ 1,82 milhão retirados entre 1º e 12 de novembro de 7.842 carteiras Cosmos, 52 carteiras Ethereum e 13 contas Hyperliquid. Mais de US$ 1,01 milhão saiu antes da primeira operação de resgate da Web3Auth. Separadamente, a Web3Auth transferiu cerca de US$ 6 milhões para carteiras de recuperação. Esses US$ 6 milhões não são um total confirmado de valores roubados.
Ainda faltam a causa técnica, a conciliação final das perdas e um cronograma confirmado para a devolução dos fundos.
Em agosto, a MANTRA também sofreu uma exploração separada na contabilização da cadeia subjacente. A causa foi diferente, mas choques de segurança repetidos em diferentes camadas são importantes para a confiança.
O bloqueio restringe as retiradas; não corrige chaves comprometidas nem protege todas as outras redes.
Isto não é aconselhamento financeiro.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
419

·
--
Em Baixa
MANTRA SUSPENDEU OS PEDIDOS DE DESBLOQUEIO DE STAKING — MAS ALGUNS PRAZOS DE SAQUE CONTINUAM CORRENDO
Imagine ter suas criptomoedas bloqueadas em staking e descobrir que outra pessoa começou a retirá-las
É essa situação que a MANTRA está tentando conter
$MANTRA
{future}(MANTRAUSDT)
⚠️ Após relatos de que o acesso às carteiras Web3Auth e Keplr foi comprometido, a MANTRA anunciou uma pausa emergencial de 7 dias para novos pedidos de desbloqueio de staking
Segundo relatos, invasores roubaram tokens líquidos antes de iniciar o desbloqueio não autorizado de $OM
Mas há uma exceção perigosa
Os pedidos de desbloqueio já existentes NÃO estão congelados
A contagem regressiva de 8 dias para o saque continua, o que pode permitir que invasores com chaves comprometidas reivindiquem os tokens quando estiverem disponíveis
🔐 A MANTRA aconselhou os usuários afetados a delegar novamente antes que a contagem regressiva termine
Delegar novamente pode interromper um saque em andamento, mas não pode tornar segura novamente uma chave privada exposta
Nem todas as carteiras Keplr estão necessariamente comprometidas
Se você foi afetado, verifique o status do seu staking e siga as instruções oficiais de recuperação — nunca digite sua frase de recuperação em um site não solicitado
Uma pausa temporária dá tempo
O que os usuários fazem com esse tempo é importante
{spot}(MANTRAUSDT)
$MANTRA #WalletSecurity #CryptoSecurity
MANTRA SUSPENDEU OS PEDIDOS DE DESBLOQUEIO DE STAKING — MAS ALGUNS PRAZOS DE SAQUE CONTINUAM CORRENDO
Imagine ter suas criptomoedas bloqueadas em staking e descobrir que outra pessoa começou a retirá-las
É essa situação que a MANTRA está tentando conter
$MANTRA
⚠️ Após relatos de que o acesso às carteiras Web3Auth e Keplr foi comprometido, a MANTRA anunciou uma pausa emergencial de 7 dias para novos pedidos de desbloqueio de staking
Segundo relatos, invasores roubaram tokens líquidos antes de iniciar o desbloqueio não autorizado de $OM
Mas há uma exceção perigosa
Os pedidos de desbloqueio já existentes NÃO estão congelados
A contagem regressiva de 8 dias para o saque continua, o que pode permitir que invasores com chaves comprometidas reivindiquem os tokens quando estiverem disponíveis
🔐 A MANTRA aconselhou os usuários afetados a delegar novamente antes que a contagem regressiva termine
Delegar novamente pode interromper um saque em andamento, mas não pode tornar segura novamente uma chave privada exposta
Nem todas as carteiras Keplr estão necessariamente comprometidas
Se você foi afetado, verifique o status do seu staking e siga as instruções oficiais de recuperação — nunca digite sua frase de recuperação em um site não solicitado
Uma pausa temporária dá tempo
O que os usuários fazem com esse tempo é importante
$MANTRA #WalletSecurity #CryptoSecurity
Imagine ter suas criptomoedas bloqueadas em staking e descobrir que outra pessoa começou a retirá-las
É essa situação que a MANTRA está tentando conter
$MANTRA
⚠️ Após relatos de que o acesso às carteiras Web3Auth e Keplr foi comprometido, a MANTRA anunciou uma pausa emergencial de 7 dias para novos pedidos de desbloqueio de staking
Segundo relatos, invasores roubaram tokens líquidos antes de iniciar o desbloqueio não autorizado de $OM
Mas há uma exceção perigosa
Os pedidos de desbloqueio já existentes NÃO estão congelados
A contagem regressiva de 8 dias para o saque continua, o que pode permitir que invasores com chaves comprometidas reivindiquem os tokens quando estiverem disponíveis
🔐 A MANTRA aconselhou os usuários afetados a delegar novamente antes que a contagem regressiva termine
Delegar novamente pode interromper um saque em andamento, mas não pode tornar segura novamente uma chave privada exposta
Nem todas as carteiras Keplr estão necessariamente comprometidas
Se você foi afetado, verifique o status do seu staking e siga as instruções oficiais de recuperação — nunca digite sua frase de recuperação em um site não solicitado
Uma pausa temporária dá tempo
O que os usuários fazem com esse tempo é importante
$MANTRA #WalletSecurity #CryptoSecurity
417

⚠️ $MANTRA DESVINCULAÇÃO EM PAUSA ENQUANTO OS ATACANTES MANTÊM O RELÓGIO A CONTAR 🦈
📊 A pausa de emergência de 7 dias comprou uma janela estreita, mas a contagem decrescente de 8 dias para o levantamento continua ativa, permitindo que chaves comprometidas ainda retirem tokens líquidos. 🕵️♂️ O dinheiro inteligente já está a analisar o fluxo de ordens em busca de quaisquer saídas residuais, e picos de volume podem sinalizar uma última retirada.
💡 Redelegue agora se detetar um pedido ativo — isso pode interromper o levantamento pendente, embora não corrija uma fuga de . Mantenha-se atento, audite o seu acesso ao Keplr e proteja as etapas de recuperação. 🤔 Vai redelegar antes de o temporizador chegar ao fim?
⚠️ Isto não é aconselhamento financeiro. Gira sempre o seu risco. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
⚠️ $MANTRA DESVINCULAÇÃO EM PAUSA ENQUANTO OS ATACANTES MANTÊM O RELÓGIO A CONTAR 🦈
📊 A pausa de emergência de 7 dias comprou uma janela estreita, mas a contagem decrescente de 8 dias para o levantamento continua ativa, permitindo que chaves comprometidas ainda retirem tokens líquidos. 🕵️♂️ O dinheiro inteligente já está a analisar o fluxo de ordens em busca de quaisquer saídas residuais, e picos de volume podem sinalizar uma última retirada.
💡 Redelegue agora se detetar um pedido ativo — isso pode interromper o levantamento pendente, embora não corrija uma fuga de . Mantenha-se atento, audite o seu acesso ao Keplr e proteja as etapas de recuperação. 🤔 Vai redelegar antes de o temporizador chegar ao fim?
⚠️ Isto não é aconselhamento financeiro. Gira sempre o seu risco. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
📊 A pausa de emergência de 7 dias comprou uma janela estreita, mas a contagem decrescente de 8 dias para o levantamento continua ativa, permitindo que chaves comprometidas ainda retirem tokens líquidos. 🕵️♂️ O dinheiro inteligente já está a analisar o fluxo de ordens em busca de quaisquer saídas residuais, e picos de volume podem sinalizar uma última retirada.
💡 Redelegue agora se detetar um pedido ativo — isso pode interromper o levantamento pendente, embora não corrija uma fuga de . Mantenha-se atento, audite o seu acesso ao Keplr e proteja as etapas de recuperação. 🤔 Vai redelegar antes de o temporizador chegar ao fim?
⚠️ Isto não é aconselhamento financeiro. Gira sempre o seu risco. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
14
Em 31 de outubro de 2024, um SMS interrompeu um ladrão no meio de um saque.
No total, foram roubados cerca de US$ 2.000 do nosso fundador, incluindo 1.088 BNB. O roubo aconteceu na MetaMask, na Trust Wallet e em uma conta da OKX.
Na HTX, o invasor acessou a conta e converteu os ativos em $BNB. Mesmo assim, o saque falhou: uma confirmação por SMS foi enviada para um número de telefone separado.
Não conseguimos determinar como conseguiram entrar. Nossa hipótese de trabalho: o laptop foi entregue a um desconhecido para conserto e usava uma versão não licenciada do Windows, sem antivírus. São circunstâncias, não uma causa comprovada.
Não estamos afirmando que o SMS seja seguro. Existem ataques de troca de SIM. É apenas uma observação específica: um canal separado impediu o saque. É só isso que o primeiro selo C·H·A·O· na HTX indica. Não se trata de uma auditoria de segurança da corretora.
A lição: não confie, verifique. Nada sem comprovação.
Por isso, a Cirqus Intelligence está lançando o The Cirqus Register. Ele publica mudanças, não notícias. Cada previsão recebe uma data e um critério para determinar se se confirmou. Uma vez por mês, avaliamos nossas próprias previsões, começando pelos erros. Sem sinais de negociação, sem previsões de preço.
O Q não é um erro de digitação. É a lente.
Agentes de IA ajudam na pesquisa, um Verificador confere as afirmações e uma pessoa aprova cada edição.
Quais dos seus saques ainda dependem de um único dispositivo?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Em 31 de outubro de 2024, um SMS interrompeu um ladrão no meio de um saque.
No total, foram roubados cerca de US$ 2.000 do nosso fundador, incluindo 1.088 BNB. O roubo aconteceu na MetaMask, na Trust Wallet e em uma conta da OKX.
Na HTX, o invasor acessou a conta e converteu os ativos em $BNB . Mesmo assim, o saque falhou: uma confirmação por SMS foi enviada para um número de telefone separado.
Não conseguimos determinar como conseguiram entrar. Nossa hipótese de trabalho: o laptop foi entregue a um desconhecido para conserto e usava uma versão não licenciada do Windows, sem antivírus. São circunstâncias, não uma causa comprovada.
Não estamos afirmando que o SMS seja seguro. Existem ataques de troca de SIM. É apenas uma observação específica: um canal separado impediu o saque. É só isso que o primeiro selo C·H·A·O· na HTX indica. Não se trata de uma auditoria de segurança da corretora.
A lição: não confie, verifique. Nada sem comprovação.
Por isso, a Cirqus Intelligence está lançando o The Cirqus Register. Ele publica mudanças, não notícias. Cada previsão recebe uma data e um critério para determinar se se confirmou. Uma vez por mês, avaliamos nossas próprias previsões, começando pelos erros. Sem sinais de negociação, sem previsões de preço.
O Q não é um erro de digitação. É a lente.
Agentes de IA ajudam na pesquisa, um Verificador confere as afirmações e uma pessoa aprova cada edição.
Quais dos seus saques ainda dependem de um único dispositivo?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
No total, foram roubados cerca de US$ 2.000 do nosso fundador, incluindo 1.088 BNB. O roubo aconteceu na MetaMask, na Trust Wallet e em uma conta da OKX.
Na HTX, o invasor acessou a conta e converteu os ativos em $BNB . Mesmo assim, o saque falhou: uma confirmação por SMS foi enviada para um número de telefone separado.
Não conseguimos determinar como conseguiram entrar. Nossa hipótese de trabalho: o laptop foi entregue a um desconhecido para conserto e usava uma versão não licenciada do Windows, sem antivírus. São circunstâncias, não uma causa comprovada.
Não estamos afirmando que o SMS seja seguro. Existem ataques de troca de SIM. É apenas uma observação específica: um canal separado impediu o saque. É só isso que o primeiro selo C·H·A·O· na HTX indica. Não se trata de uma auditoria de segurança da corretora.
A lição: não confie, verifique. Nada sem comprovação.
Por isso, a Cirqus Intelligence está lançando o The Cirqus Register. Ele publica mudanças, não notícias. Cada previsão recebe uma data e um critério para determinar se se confirmou. Uma vez por mês, avaliamos nossas próprias previsões, começando pelos erros. Sem sinais de negociação, sem previsões de preço.
O Q não é um erro de digitação. É a lente.
Agentes de IA ajudam na pesquisa, um Verificador confere as afirmações e uma pessoa aprova cada edição.
Quais dos seus saques ainda dependem de um único dispositivo?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
1
132

·
--
Desconectar não é o mesmo que revogar permissões da carteira
Desconectar-se de um aplicativo DeFi não revoga necessariamente a permissão que você concedeu a ele. Segundo o Ethereum.org, as permissões de tokens podem continuar ativas mesmo depois que você se desconecta — e talvez não tenham prazo de validade. Uma aprovação ilimitada pode permitir que um contrato gaste todos os tokens desse tipo que estão na sua carteira. A Binance Academy recomenda analisar cuidadosamente as solicitações de aprovação e revogar as permissões de que você não precisa mais.
Isso torna a gestão das aprovações um hábito de segurança à parte: verifique o contrato antes de assinar, limite o valor quando sua carteira permitir e confira as permissões em cada rede. A revogação é uma transação na blockchain e pode exigir o pagamento de uma taxa de rede.
Minha opinião: não presuma que “desconectar” significa “revogar”. Você verifica regularmente as aprovações da sua carteira?
Fontes: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
Desconectar não é o mesmo que revogar permissões da carteira
Desconectar-se de um aplicativo DeFi não revoga necessariamente a permissão que você concedeu a ele. Segundo o Ethereum.org, as permissões de tokens podem continuar ativas mesmo depois que você se desconecta — e talvez não tenham prazo de validade. Uma aprovação ilimitada pode permitir que um contrato gaste todos os tokens desse tipo que estão na sua carteira. A Binance Academy recomenda analisar cuidadosamente as solicitações de aprovação e revogar as permissões de que você não precisa mais.
Isso torna a gestão das aprovações um hábito de segurança à parte: verifique o contrato antes de assinar, limite o valor quando sua carteira permitir e confira as permissões em cada rede. A revogação é uma transação na blockchain e pode exigir o pagamento de uma taxa de rede.
Minha opinião: não presuma que “desconectar” significa “revogar”. Você verifica regularmente as aprovações da sua carteira?
Fontes: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
Desconectar-se de um aplicativo DeFi não revoga necessariamente a permissão que você concedeu a ele. Segundo o Ethereum.org, as permissões de tokens podem continuar ativas mesmo depois que você se desconecta — e talvez não tenham prazo de validade. Uma aprovação ilimitada pode permitir que um contrato gaste todos os tokens desse tipo que estão na sua carteira. A Binance Academy recomenda analisar cuidadosamente as solicitações de aprovação e revogar as permissões de que você não precisa mais.
Isso torna a gestão das aprovações um hábito de segurança à parte: verifique o contrato antes de assinar, limite o valor quando sua carteira permitir e confira as permissões em cada rede. A revogação é uma transação na blockchain e pode exigir o pagamento de uma taxa de rede.
Minha opinião: não presuma que “desconectar” significa “revogar”. Você verifica regularmente as aprovações da sua carteira?
Fontes: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
7
·
--
Em Baixa
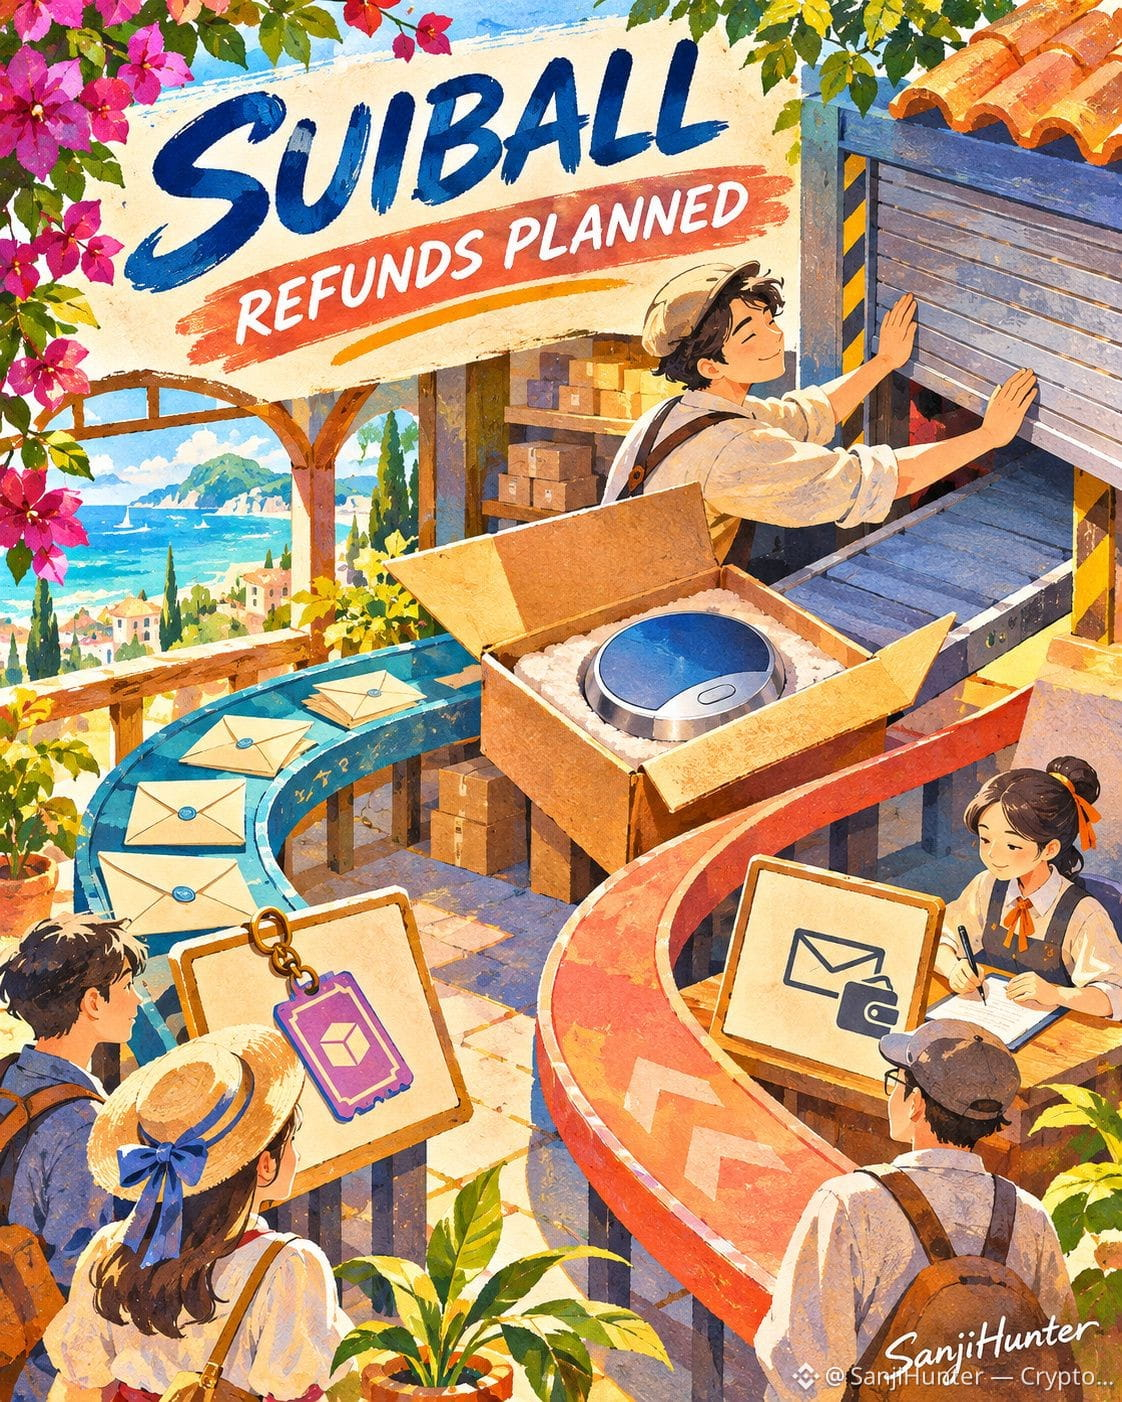
🚨 Uma carteira física $SUI estava pronta para ser enviada — agora, todo o projeto está sendo encerrado
A Suiball anunciou o cancelamento do lançamento de sua carteira física e prometeu reembolsos em USDC para todas as pré-encomendas
A equipe afirma que preocupações com a segurança levaram a Sui Foundation a retirar seu apoio
Mas o detalhe mais importante para os clientes é COMO eles pagaram 👇
$SUI
{future}(SUIUSDT)
🔹 Pré-encomendas on-chain — Cerca de 80% dos pedidos receberão reembolsos automáticos em USDC nas carteiras que possuem os NFTs soulbound de reserva
Não é necessário fazer nenhuma solicitação nem conectar a carteira
🔹 Pré-encomendas com cartão de crédito — Os clientes receberão um e-mail solicitando o endereço de uma carteira Sui para que o reembolso seja distribuído separadamente
⚠️ A Suiball afirma que NUNCA solicitará frases-semente, chaves privadas ou pagamentos adicionais
Verifique as comunicações por meio dos canais oficiais antes de responder
Um e-mail de reembolso pode ser falsificado — mesmo quando o remetente parece conhecido
Este é o encerramento de um projeto de carteira física, NÃO uma prova de que a própria blockchain Sui foi invadida
{spot}(SUIUSDT)
O próximo marco é a confirmação das transações de reembolso, não mais uma promessa
Um reembolso programado não é o mesmo que dinheiro devolvido
$SUI #SUİ #WalletSecurity
🚨 Uma carteira física $SUI estava pronta para ser enviada — agora, todo o projeto está sendo encerrado
A Suiball anunciou o cancelamento do lançamento de sua carteira física e prometeu reembolsos em USDC para todas as pré-encomendas
A equipe afirma que preocupações com a segurança levaram a Sui Foundation a retirar seu apoio
Mas o detalhe mais importante para os clientes é COMO eles pagaram 👇
$SUI
🔹 Pré-encomendas on-chain — Cerca de 80% dos pedidos receberão reembolsos automáticos em USDC nas carteiras que possuem os NFTs soulbound de reserva
Não é necessário fazer nenhuma solicitação nem conectar a carteira
🔹 Pré-encomendas com cartão de crédito — Os clientes receberão um e-mail solicitando o endereço de uma carteira Sui para que o reembolso seja distribuído separadamente
⚠️ A Suiball afirma que NUNCA solicitará frases-semente, chaves privadas ou pagamentos adicionais
Verifique as comunicações por meio dos canais oficiais antes de responder
Um e-mail de reembolso pode ser falsificado — mesmo quando o remetente parece conhecido
Este é o encerramento de um projeto de carteira física, NÃO uma prova de que a própria blockchain Sui foi invadida
O próximo marco é a confirmação das transações de reembolso, não mais uma promessa
Um reembolso programado não é o mesmo que dinheiro devolvido
$SUI #SUİ #WalletSecurity
A Suiball anunciou o cancelamento do lançamento de sua carteira física e prometeu reembolsos em USDC para todas as pré-encomendas
A equipe afirma que preocupações com a segurança levaram a Sui Foundation a retirar seu apoio
Mas o detalhe mais importante para os clientes é COMO eles pagaram 👇
$SUI
🔹 Pré-encomendas on-chain — Cerca de 80% dos pedidos receberão reembolsos automáticos em USDC nas carteiras que possuem os NFTs soulbound de reserva
Não é necessário fazer nenhuma solicitação nem conectar a carteira
🔹 Pré-encomendas com cartão de crédito — Os clientes receberão um e-mail solicitando o endereço de uma carteira Sui para que o reembolso seja distribuído separadamente
⚠️ A Suiball afirma que NUNCA solicitará frases-semente, chaves privadas ou pagamentos adicionais
Verifique as comunicações por meio dos canais oficiais antes de responder
Um e-mail de reembolso pode ser falsificado — mesmo quando o remetente parece conhecido
Este é o encerramento de um projeto de carteira física, NÃO uma prova de que a própria blockchain Sui foi invadida
O próximo marco é a confirmação das transações de reembolso, não mais uma promessa
Um reembolso programado não é o mesmo que dinheiro devolvido
$SUI #SUİ #WalletSecurity
233
Múltiplas chaves de Bitcoin não ajudam muito se um único roubo expuser todas elas.
Uma carteira com múltiplas assinaturas pode exigir várias aprovações independentes antes de gastar $BTC. Por exemplo, uma configuração de duas entre três chaves exige quaisquer duas chaves de assinatura — não apenas uma senha em um dispositivo.
O benefício prático é a separação: roubar uma única chave não é suficiente. Mas manter todas as chaves e cópias de segurança juntas pode comprometer essa proteção.
Antes de escolher essa configuração, avalie quais dispositivos e locais poderiam falhar ao mesmo tempo. Depois, verifique se ainda haveria chaves de assinatura suficientes disponíveis para recuperar o acesso.
A contrapartida é a complexidade: perder o acesso a muitas chaves pode impedir você de acessar a carteira. As múltiplas assinaturas mudam o projeto de segurança; não eliminam a necessidade de fazer cópias de segurança com cuidado.
Fonte: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #Autocustódia
Múltiplas chaves de Bitcoin não ajudam muito se um único roubo expuser todas elas.
Uma carteira com múltiplas assinaturas pode exigir várias aprovações independentes antes de gastar $BTC . Por exemplo, uma configuração de duas entre três chaves exige quaisquer duas chaves de assinatura — não apenas uma senha em um dispositivo.
O benefício prático é a separação: roubar uma única chave não é suficiente. Mas manter todas as chaves e cópias de segurança juntas pode comprometer essa proteção.
Antes de escolher essa configuração, avalie quais dispositivos e locais poderiam falhar ao mesmo tempo. Depois, verifique se ainda haveria chaves de assinatura suficientes disponíveis para recuperar o acesso.
A contrapartida é a complexidade: perder o acesso a muitas chaves pode impedir você de acessar a carteira. As múltiplas assinaturas mudam o projeto de segurança; não eliminam a necessidade de fazer cópias de segurança com cuidado.
Fonte: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #Autocustódia
Uma carteira com múltiplas assinaturas pode exigir várias aprovações independentes antes de gastar $BTC . Por exemplo, uma configuração de duas entre três chaves exige quaisquer duas chaves de assinatura — não apenas uma senha em um dispositivo.
O benefício prático é a separação: roubar uma única chave não é suficiente. Mas manter todas as chaves e cópias de segurança juntas pode comprometer essa proteção.
Antes de escolher essa configuração, avalie quais dispositivos e locais poderiam falhar ao mesmo tempo. Depois, verifique se ainda haveria chaves de assinatura suficientes disponíveis para recuperar o acesso.
A contrapartida é a complexidade: perder o acesso a muitas chaves pode impedir você de acessar a carteira. As múltiplas assinaturas mudam o projeto de segurança; não eliminam a necessidade de fazer cópias de segurança com cuidado.
Fonte: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #Autocustódia
69

UMA BALEIA ADORMECIDA HÁ ONZE ANOS $ETH ACABOU DE ACORDAR E DESVIOU DE UMA ARMADILHA MORTAL 🚨
Quando uma baleia antiga desperta após uma década de hibernação, olhos predatórios começam a rondá-la imediatamente. Uma carteira adormecida $ETH fez uma pequena transferência de teste e, em poucos minutos, agentes mal-intencionados inundaram seu histórico com endereços de poeira semelhantes, criados para imitar destinatários recentes 🦈.
Essa tática de envenenamento explora os hábitos humanos ao inserir réplicas minúsculas no seu histórico de transações. Embora essa baleia tenha identificado o endereço falso e protegido seus fundos, confiar nos registros recentes da interface sem verificação independente continua sendo um perigoso ponto cego.
Você confere o endereço completo do destinatário todas as vezes ou confia cegamente na lista suspensa de transações recentes 👇?
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
UMA BALEIA ADORMECIDA HÁ ONZE ANOS $ETH ACABOU DE ACORDAR E DESVIOU DE UMA ARMADILHA MORTAL 🚨
Quando uma baleia antiga desperta após uma década de hibernação, olhos predatórios começam a rondá-la imediatamente. Uma carteira adormecida $ETH fez uma pequena transferência de teste e, em poucos minutos, agentes mal-intencionados inundaram seu histórico com endereços de poeira semelhantes, criados para imitar destinatários recentes 🦈.
Essa tática de envenenamento explora os hábitos humanos ao inserir réplicas minúsculas no seu histórico de transações. Embora essa baleia tenha identificado o endereço falso e protegido seus fundos, confiar nos registros recentes da interface sem verificação independente continua sendo um perigoso ponto cego.
Você confere o endereço completo do destinatário todas as vezes ou confia cegamente na lista suspensa de transações recentes 👇?
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
Quando uma baleia antiga desperta após uma década de hibernação, olhos predatórios começam a rondá-la imediatamente. Uma carteira adormecida $ETH fez uma pequena transferência de teste e, em poucos minutos, agentes mal-intencionados inundaram seu histórico com endereços de poeira semelhantes, criados para imitar destinatários recentes 🦈.
Essa tática de envenenamento explora os hábitos humanos ao inserir réplicas minúsculas no seu histórico de transações. Embora essa baleia tenha identificado o endereço falso e protegido seus fundos, confiar nos registros recentes da interface sem verificação independente continua sendo um perigoso ponto cego.
Você confere o endereço completo do destinatário todas as vezes ou confia cegamente na lista suspensa de transações recentes 👇?
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
3
·
--
Em Baixa
🚨 Uma carteira Ethereum inativa há 11 ANOS movimentou US$ 4,6 MILHÕES — e os golpistas estavam à espera em menos de 3 minutos
Em 9 de novembro, a carteira enviou uma pequena transação de teste de 0.05 $ETH
Quase imediatamente, dois endereços muito parecidos começaram a inundar o histórico de transações com pequenos pagamentos
Segundo relatos, um deles enviou 43 transferências de valores ínfimos
O ataque não tinha como objetivo roubar uma chave privada 🔐
{future}(ETHUSDT)
O alvo era algo bem mais simples — copiar um endereço de destinatário das transações recentes
Os dois endereços falsos eram parecidos com o destino legítimo
Mas, no fim, a carteira transferiu 2,154.94 $ETH para o endereço correto, evitando a armadilha
⚠️ A lição que passou despercebida?
Uma transferência de teste bem-sucedida não protege você se copiar um endereço comprometido para a próxima transação
Antes de movimentar valores significativos, compare o endereço COMPLETO do destinatário com uma fonte confiável e verificada de forma independente
Nunca confie apenas no histórico de transações recentes
Sua carteira pode estar tecnicamente segura, mas um único erro ao copiar e colar pode colocar tudo em risco
{spot}(ETHUSDT)
$ETH #Ethereum #WalletSecurity
🚨 Uma carteira Ethereum inativa há 11 ANOS movimentou US$ 4,6 MILHÕES — e os golpistas estavam à espera em menos de 3 minutos
Em 9 de novembro, a carteira enviou uma pequena transação de teste de 0.05 $ETH
Quase imediatamente, dois endereços muito parecidos começaram a inundar o histórico de transações com pequenos pagamentos
Segundo relatos, um deles enviou 43 transferências de valores ínfimos
O ataque não tinha como objetivo roubar uma chave privada 🔐
O alvo era algo bem mais simples — copiar um endereço de destinatário das transações recentes
Os dois endereços falsos eram parecidos com o destino legítimo
Mas, no fim, a carteira transferiu 2,154.94 $ETH para o endereço correto, evitando a armadilha
⚠️ A lição que passou despercebida?
Uma transferência de teste bem-sucedida não protege você se copiar um endereço comprometido para a próxima transação
Antes de movimentar valores significativos, compare o endereço COMPLETO do destinatário com uma fonte confiável e verificada de forma independente
Nunca confie apenas no histórico de transações recentes
Sua carteira pode estar tecnicamente segura, mas um único erro ao copiar e colar pode colocar tudo em risco
$ETH #Ethereum #WalletSecurity
Em 9 de novembro, a carteira enviou uma pequena transação de teste de 0.05 $ETH
Quase imediatamente, dois endereços muito parecidos começaram a inundar o histórico de transações com pequenos pagamentos
Segundo relatos, um deles enviou 43 transferências de valores ínfimos
O ataque não tinha como objetivo roubar uma chave privada 🔐
O alvo era algo bem mais simples — copiar um endereço de destinatário das transações recentes
Os dois endereços falsos eram parecidos com o destino legítimo
Mas, no fim, a carteira transferiu 2,154.94 $ETH para o endereço correto, evitando a armadilha
⚠️ A lição que passou despercebida?
Uma transferência de teste bem-sucedida não protege você se copiar um endereço comprometido para a próxima transação
Antes de movimentar valores significativos, compare o endereço COMPLETO do destinatário com uma fonte confiável e verificada de forma independente
Nunca confie apenas no histórico de transações recentes
Sua carteira pode estar tecnicamente segura, mas um único erro ao copiar e colar pode colocar tudo em risco
$ETH #Ethereum #WalletSecurity
11

·
--
Alerta urgente da Binance! Atenção, usuários de iPhone: existe uma vulnerabilidade de segurança no iOS chamada "worse_query" que permite que aplicativos maliciosos roubem as frases-semente e as chaves privadas da sua carteira! O mais assustador é que a atualização da Apple de 9 de novembro nem sequer menciona o problema! Verifique a segurança da sua carteira agora e não deixe os hackers roubarem facilmente seu $BTC e seu $BNB!
A Binance acaba de emitir um alerta sério para usuários de iPhone! Há uma falha no iOS chamada "worse_query" que permite que aplicativos maliciosos roubem as frases-semente e as chaves privadas da sua carteira. A parte mais assustadora? A atualização da Apple de 9 de novembro nem sequer menciona esse problema! Verifique a segurança da sua carteira agora e não deixe os hackers levarem facilmente seus $BTC e $BNB!
#cryptosecurity #walletsecurity #SegurançaiOS
Alerta urgente da Binance! Atenção, usuários de iPhone: existe uma vulnerabilidade de segurança no iOS chamada "worse_query" que permite que aplicativos maliciosos roubem as frases-semente e as chaves privadas da sua carteira! O mais assustador é que a atualização da Apple de 9 de novembro nem sequer menciona o problema! Verifique a segurança da sua carteira agora e não deixe os hackers roubarem facilmente seu $BTC e seu $BNB !
A Binance acaba de emitir um alerta sério para usuários de iPhone! Há uma falha no iOS chamada "worse_query" que permite que aplicativos maliciosos roubem as frases-semente e as chaves privadas da sua carteira. A parte mais assustadora? A atualização da Apple de 9 de novembro nem sequer menciona esse problema! Verifique a segurança da sua carteira agora e não deixe os hackers levarem facilmente seus $BTC e $BNB !
#cryptosecurity #walletsecurity #SegurançaiOS
A Binance acaba de emitir um alerta sério para usuários de iPhone! Há uma falha no iOS chamada "worse_query" que permite que aplicativos maliciosos roubem as frases-semente e as chaves privadas da sua carteira. A parte mais assustadora? A atualização da Apple de 9 de novembro nem sequer menciona esse problema! Verifique a segurança da sua carteira agora e não deixe os hackers levarem facilmente seus $BTC e $BNB !
#cryptosecurity #walletsecurity #SegurançaiOS
556

·
--
A Keplr suspendeu o login pelo Google e pela Apple após transações não autorizadas em algumas carteiras com login social, e a Web3Auth afirmou que o valor de US$ 6,01 milhões em perdas incluía transferências de recuperação.
A Web3Auth revelou um problema de segurança por volta das 21h13 UTC de 6 de novembro de 2026 e suspendeu seu produto de carteira incorporada. A Keplr informou por volta das 04h38 UTC de 7 de novembro que algumas contas com login pelo Google e pela Apple haviam realizado transações não autorizadas e suspendeu essas opções de acesso. O cofundador Josh Lee afirmou que o código da própria Keplr não foi invadido e estimou que cerca de 20% das contas com login social foram afetadas, mas apenas uma fração delas foi totalmente explorada. Contas com frase de recuperação e carteiras de hardware não foram afetadas, e a Web3Auth não encontrou evidências de que usuários da MetaMask tenham sido impactados.
Em 8 de novembro, a Web3Auth contestou a estimativa de US$ 6,01 milhões em perdas, afirmando que algumas retiradas eram recuperações preventivas para carteiras verificadas. A empresa publicou endereços de recuperação em onze redes baseadas em Cosmos e oito redes compatíveis com EVM. A Keplr orientou os usuários de login social a não enviarem novos fundos para essas contas, a não as importarem novamente e a ignorarem mensagens não oficiais sobre recuperação.
#Crypto #WalletSecurity #Keplr
Faça sua própria pesquisa. Isto não é aconselhamento financeiro.
A Keplr suspendeu o login pelo Google e pela Apple após transações não autorizadas em algumas carteiras com login social, e a Web3Auth afirmou que o valor de US$ 6,01 milhões em perdas incluía transferências de recuperação.
A Web3Auth revelou um problema de segurança por volta das 21h13 UTC de 6 de novembro de 2026 e suspendeu seu produto de carteira incorporada. A Keplr informou por volta das 04h38 UTC de 7 de novembro que algumas contas com login pelo Google e pela Apple haviam realizado transações não autorizadas e suspendeu essas opções de acesso. O cofundador Josh Lee afirmou que o código da própria Keplr não foi invadido e estimou que cerca de 20% das contas com login social foram afetadas, mas apenas uma fração delas foi totalmente explorada. Contas com frase de recuperação e carteiras de hardware não foram afetadas, e a Web3Auth não encontrou evidências de que usuários da MetaMask tenham sido impactados.
Em 8 de novembro, a Web3Auth contestou a estimativa de US$ 6,01 milhões em perdas, afirmando que algumas retiradas eram recuperações preventivas para carteiras verificadas. A empresa publicou endereços de recuperação em onze redes baseadas em Cosmos e oito redes compatíveis com EVM. A Keplr orientou os usuários de login social a não enviarem novos fundos para essas contas, a não as importarem novamente e a ignorarem mensagens não oficiais sobre recuperação.
#Crypto #WalletSecurity #Keplr
Faça sua própria pesquisa. Isto não é aconselhamento financeiro.
A Web3Auth revelou um problema de segurança por volta das 21h13 UTC de 6 de novembro de 2026 e suspendeu seu produto de carteira incorporada. A Keplr informou por volta das 04h38 UTC de 7 de novembro que algumas contas com login pelo Google e pela Apple haviam realizado transações não autorizadas e suspendeu essas opções de acesso. O cofundador Josh Lee afirmou que o código da própria Keplr não foi invadido e estimou que cerca de 20% das contas com login social foram afetadas, mas apenas uma fração delas foi totalmente explorada. Contas com frase de recuperação e carteiras de hardware não foram afetadas, e a Web3Auth não encontrou evidências de que usuários da MetaMask tenham sido impactados.
Em 8 de novembro, a Web3Auth contestou a estimativa de US$ 6,01 milhões em perdas, afirmando que algumas retiradas eram recuperações preventivas para carteiras verificadas. A empresa publicou endereços de recuperação em onze redes baseadas em Cosmos e oito redes compatíveis com EVM. A Keplr orientou os usuários de login social a não enviarem novos fundos para essas contas, a não as importarem novamente e a ignorarem mensagens não oficiais sobre recuperação.
#Crypto #WalletSecurity #Keplr
Faça sua própria pesquisa. Isto não é aconselhamento financeiro.
AAPL-0,96%
GOOGUS-0,24%
201
Uma tela organizada de aprovações de tokens pode esconder um erro simples: verificar a rede errada.
As ferramentas de aprovação mostram as permissões da blockchain selecionada. Verificar a Ethereum Mainnet não informa quais contratos podem movimentar seus tokens na Polygon ou em outra rede que você usa.
Para fazer uma limpeza útil na carteira, liste as redes em que você usou aplicativos. Abra um verificador de aprovações confiável pelo endereço verificado, confira se a rede selecionada na ferramenta é a mesma da carteira e, em seguida, revise separadamente as permissões de movimentação em cada rede.
Revogar uma aprovação exige uma transação on-chain e uma taxa de rede. Depois, atualize o verificador para confirmar que a permissão foi alterada.
A limitação: uma lista vazia em uma rede não significa que está tudo certo com sua carteira inteira.
Fonte: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
Uma tela organizada de aprovações de tokens pode esconder um erro simples: verificar a rede errada.
As ferramentas de aprovação mostram as permissões da blockchain selecionada. Verificar a Ethereum Mainnet não informa quais contratos podem movimentar seus tokens na Polygon ou em outra rede que você usa.
Para fazer uma limpeza útil na carteira, liste as redes em que você usou aplicativos. Abra um verificador de aprovações confiável pelo endereço verificado, confira se a rede selecionada na ferramenta é a mesma da carteira e, em seguida, revise separadamente as permissões de movimentação em cada rede.
Revogar uma aprovação exige uma transação on-chain e uma taxa de rede. Depois, atualize o verificador para confirmar que a permissão foi alterada.
A limitação: uma lista vazia em uma rede não significa que está tudo certo com sua carteira inteira.
Fonte: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
As ferramentas de aprovação mostram as permissões da blockchain selecionada. Verificar a Ethereum Mainnet não informa quais contratos podem movimentar seus tokens na Polygon ou em outra rede que você usa.
Para fazer uma limpeza útil na carteira, liste as redes em que você usou aplicativos. Abra um verificador de aprovações confiável pelo endereço verificado, confira se a rede selecionada na ferramenta é a mesma da carteira e, em seguida, revise separadamente as permissões de movimentação em cada rede.
Revogar uma aprovação exige uma transação on-chain e uma taxa de rede. Depois, atualize o verificador para confirmar que a permissão foi alterada.
A limitação: uma lista vazia em uma rede não significa que está tudo certo com sua carteira inteira.
Fonte: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
82
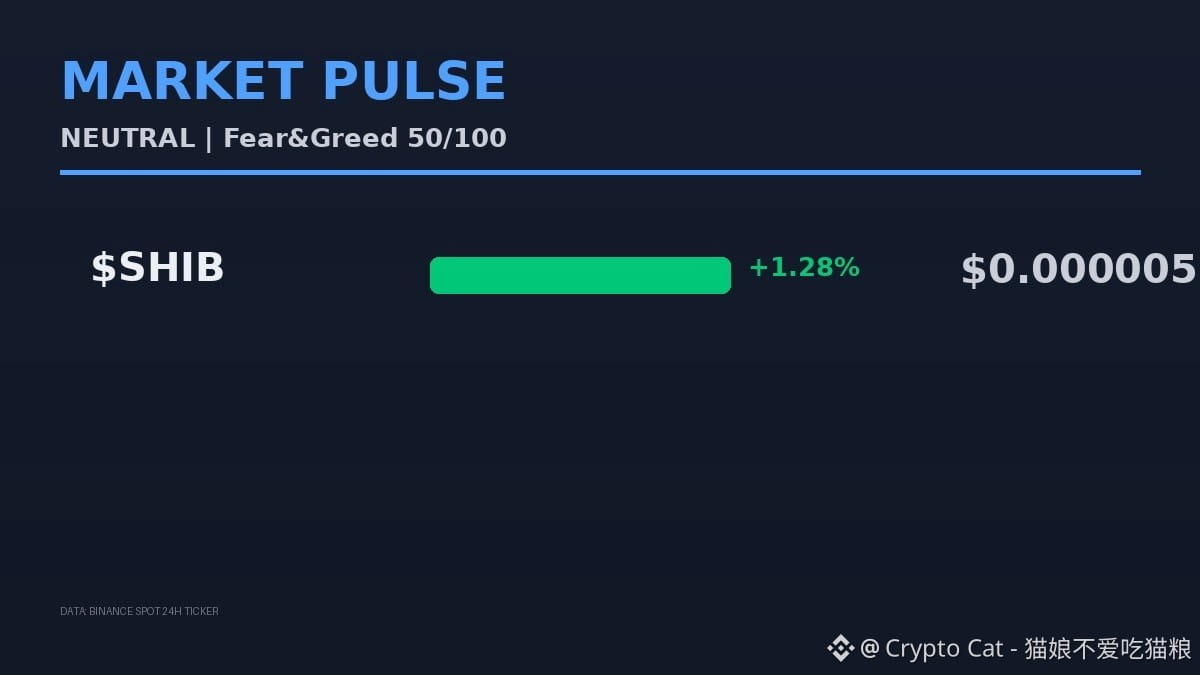
Vulnerabilidade de spyware de alto risco no iOS é exposta; carteiras de quem tem cripto ficam totalmente vulneráveis. $SHIB está agora a 0.000005, com alta de 1.28%. Foi afetado?
Não pense que isso não tem nada a ver consigo: a vulnerabilidade pode expor todas as autorizações da sua carteira. Interações com DeFi e a verificação em duas etapas de exchanges podem ser roubadas. Muita gente que negocia $SHIB gosta de usar carteiras no telemóvel, o que eleva o risco ao máximo.
Por enquanto, o mercado não apresenta oscilações evidentes, e a notícia ainda não se espalhou por completo. Não se precipite para comprar nem para vender; espere para ver se surgem relatos de roubos em grande escala. Não há vergonha nenhuma em esperar quando a direção não está clara.
Se acha que a minha análise faz sentido, vá praticar no torneio de trading à vista Season 10. Só vai saber se consegue quando entrar em campo — e ainda pode receber comissões.
Será que esta vulnerabilidade vai evoluir para um incidente de segurança em grande escala? Se está otimista e acha que as notícias negativas já foram totalmente absorvidas pelo mercado, vote 1; se está pessimista e acha que os preços vão cair, vote 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Vulnerabilidade de spyware de alto risco no iOS é exposta; carteiras de quem tem cripto ficam totalmente vulneráveis. $SHIB está agora a 0.000005, com alta de 1.28%. Foi afetado?
Não pense que isso não tem nada a ver consigo: a vulnerabilidade pode expor todas as autorizações da sua carteira. Interações com DeFi e a verificação em duas etapas de exchanges podem ser roubadas. Muita gente que negocia $SHIB gosta de usar carteiras no telemóvel, o que eleva o risco ao máximo.
Por enquanto, o mercado não apresenta oscilações evidentes, e a notícia ainda não se espalhou por completo. Não se precipite para comprar nem para vender; espere para ver se surgem relatos de roubos em grande escala. Não há vergonha nenhuma em esperar quando a direção não está clara.
Se acha que a minha análise faz sentido, vá praticar no torneio de trading à vista Season 10. Só vai saber se consegue quando entrar em campo — e ainda pode receber comissões.
Será que esta vulnerabilidade vai evoluir para um incidente de segurança em grande escala? Se está otimista e acha que as notícias negativas já foram totalmente absorvidas pelo mercado, vote 1; se está pessimista e acha que os preços vão cair, vote 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Não pense que isso não tem nada a ver consigo: a vulnerabilidade pode expor todas as autorizações da sua carteira. Interações com DeFi e a verificação em duas etapas de exchanges podem ser roubadas. Muita gente que negocia $SHIB gosta de usar carteiras no telemóvel, o que eleva o risco ao máximo.
Por enquanto, o mercado não apresenta oscilações evidentes, e a notícia ainda não se espalhou por completo. Não se precipite para comprar nem para vender; espere para ver se surgem relatos de roubos em grande escala. Não há vergonha nenhuma em esperar quando a direção não está clara.
Se acha que a minha análise faz sentido, vá praticar no torneio de trading à vista Season 10. Só vai saber se consegue quando entrar em campo — e ainda pode receber comissões.
Será que esta vulnerabilidade vai evoluir para um incidente de segurança em grande escala? Se está otimista e acha que as notícias negativas já foram totalmente absorvidas pelo mercado, vote 1; se está pessimista e acha que os preços vão cair, vote 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
9
·
--
Artigo
Guia passo a passo para iniciantes protegerem sua carteira de criptomoedasQuando comprei pela primeira vez alguns dólares em $BTC por $77,078, senti uma mistura de empolgação e nervosismo. Ver o preço cair 1.37% em um único dia me lembrou que o mercado pode se movimentar rapidamente, mas a segurança da minha carteira deve ser ainda mais estável. A seguir, uma lista simples que qualquer pessoa pode seguir para manter suas criptomoedas seguras.
Por que a segurança é importante
Mesmo quando o Índice de Medo e Ganância marca 26 (Medo), o risco de perder fundos por um simples erro continua alto. Uma frase-semente perdida ou um dispositivo comprometido pode transformar uma modesta posição de $2,257 em $ETH em uma conta com saldo zero em minutos. Trate a segurança como um hábito, não como uma configuração feita uma única vez.
Guia passo a passo para iniciantes protegerem sua carteira de criptomoedas
Quando comprei pela primeira vez alguns dólares em $BTC por $77,078, senti uma mistura de empolgação e nervosismo. Ver o preço cair 1.37% em um único dia me lembrou que o mercado pode se movimentar rapidamente, mas a segurança da minha carteira deve ser ainda mais estável. A seguir, uma lista simples que qualquer pessoa pode seguir para manter suas criptomoedas seguras.
Por que a segurança é importante
Mesmo quando o Índice de Medo e Ganância marca 26 (Medo), o risco de perder fundos por um simples erro continua alto. Uma frase-semente perdida ou um dispositivo comprometido pode transformar uma modesta posição de $2,257 em $ETH em uma conta com saldo zero em minutos. Trate a segurança como um hábito, não como uma configuração feita uma única vez.
Por que a segurança é importante
Mesmo quando o Índice de Medo e Ganância marca 26 (Medo), o risco de perder fundos por um simples erro continua alto. Uma frase-semente perdida ou um dispositivo comprometido pode transformar uma modesta posição de $2,257 em $ETH em uma conta com saldo zero em minutos. Trate a segurança como um hábito, não como uma configuração feita uma única vez.
147
·
--
Alerta urgente! O BTCPay Server alerta os usuários sobre o risco de roubo de carteiras quentes! Se você ainda estiver usando uma versão antiga do software, desligue o servidor imediatamente! Os hackers estão roubando fundos sem parar! #cryptosecurity #walletsecurity $BTC $BCH
Alerta urgente! O BTCPay Server alerta sobre o roubo de carteiras quentes! Se você estiver usando um software desatualizado, desligue os servidores agora! Os hackers estão drenando os fundos! #cryptosecurity #walletsecurity $BTC $BCH
Alerta urgente! O BTCPay Server alerta os usuários sobre o risco de roubo de carteiras quentes! Se você ainda estiver usando uma versão antiga do software, desligue o servidor imediatamente! Os hackers estão roubando fundos sem parar! #cryptosecurity #walletsecurity $BTC $BCH
Alerta urgente! O BTCPay Server alerta sobre o roubo de carteiras quentes! Se você estiver usando um software desatualizado, desligue os servidores agora! Os hackers estão drenando os fundos! #cryptosecurity #walletsecurity $BTC $BCH
Alerta urgente! O BTCPay Server alerta sobre o roubo de carteiras quentes! Se você estiver usando um software desatualizado, desligue os servidores agora! Os hackers estão drenando os fundos! #cryptosecurity #walletsecurity $BTC $BCH
316
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
0 visualizações
3 a discutir
2
#AnthropicIPOPriceCouldExceed$80
0 visualizações
20 a discutir
3
#CanNvidia’sDataCenterGrowthContinue?
0 visualizações
3 a discutir
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
139,219 visualizações
1,040 a discutir
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
36,370 visualizações
360 a discutir
6
#AnthropicClearedToListOnNasdaqAsANT
30,910 visualizações
302 a discutir
7
#WhatInvestmentSignalsDo13FFilingsReveal?
75,154 visualizações
697 a discutir
8
#TetherCapitalMakesStrategicInvestmentInStables
17,540 visualizações
136 a discutir
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
2,128 visualizações
23 a discutir
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,536 visualizações
19 a discutir