

#phishingscam
phishingscam
255,378 visualizações
213 a discutir
Popular
Mais recente
·
--
Cuidado com golpes de phishing: ⛔️ 📵 ❌️ 👇👇
1. Em momentos de confusão, os golpistas costumam enviar e-mails, mensagens de texto ou links falsos, fingindo ser o suporte da Binance, para roubar senhas. Não acesse links externos nem compartilhe suas senhas.
2. Acompanhe os canais oficiais: acesse diretamente o aplicativo da Binance ou suas contas verificadas para conferir o status dos saques e das operações.
#phishingscam
32

🟢🚨 ÚLTIMA HORA:
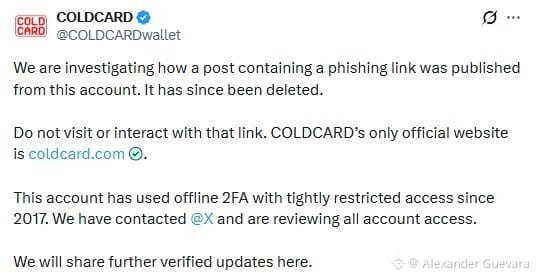
O fabricante de carteiras de hardware COLDCARD diz que um link de phishing foi publicado em sua conta oficial no X, apesar de a conta usar 2FA offline com acesso estritamente restrito desde 2017.
🇺🇸continuamos no Ganancia, junte-se:
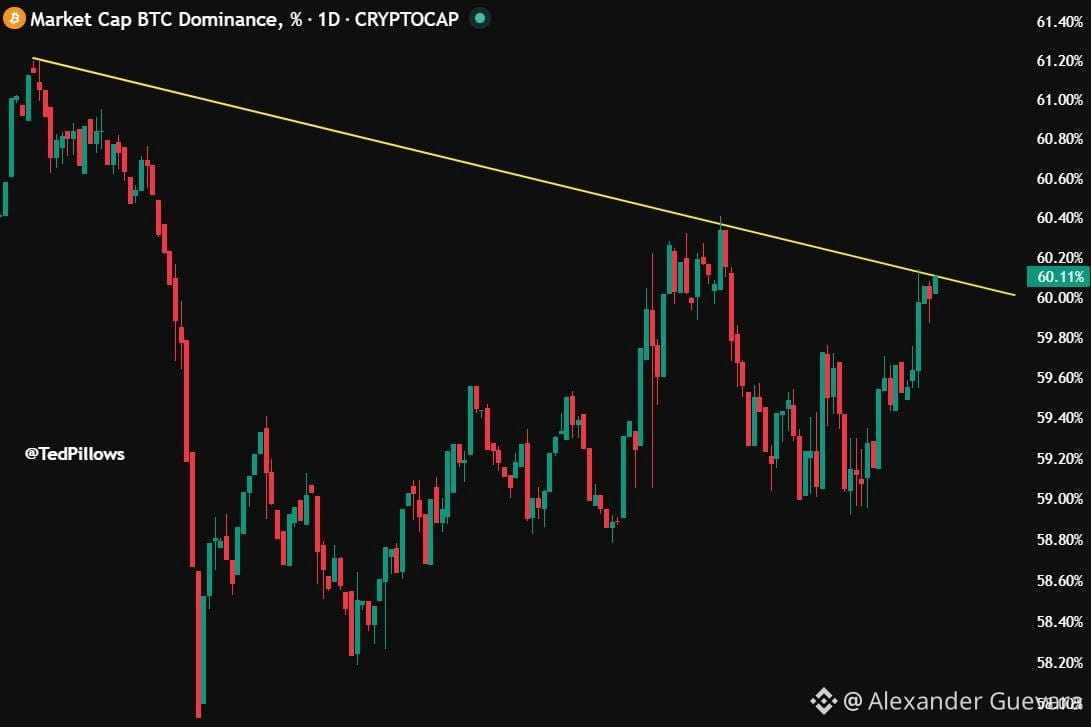
🇺🇸$BTC .D agora está em seu nível de resistência.
Uma rejeição a partir daqui seria realmente muito boa para as altcoins
#BTC #Coldcard #phishingscam #Twitter #TrendingTopic
76
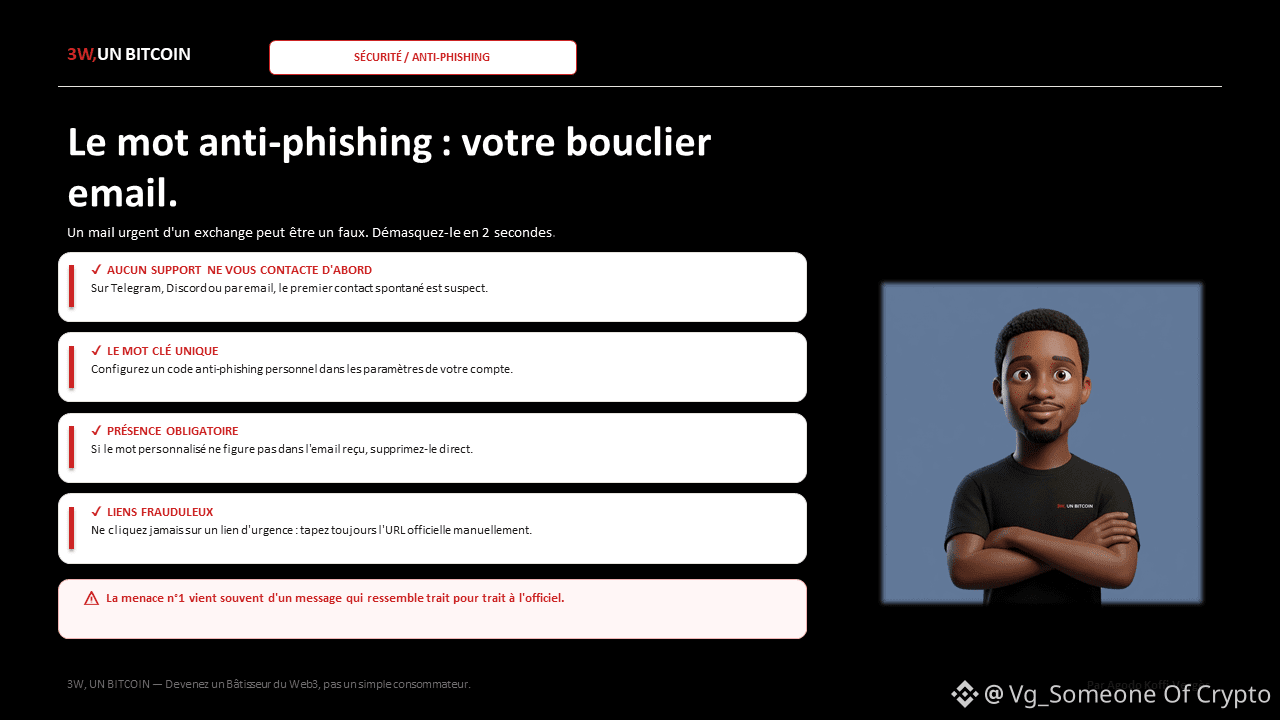
Um e-mail da Binance a alertar sobre a sua conta pode ser uma armadilha. Veja como desmascará-lo em 2 segundos.
A ameaça n.º 1 no mundo das criptomoedas não vem de um vírus: vem de uma mensagem que se parece demasiado consigo.
Regra de ouro que explico em 3W, UM BITCOIN: o suporte técnico NUNCA entra em contacto consigo primeiro, seja pelo Telegram, Discord ou e-mail.
O truque que poucos principiantes conhecem: configure uma palavra anti-phishing nas definições de segurança da sua exchange (a Binance e outras oferecem essa opção). Essa palavra deve aparecer em CADA e-mail legítimo enviado pela plataforma.
Exemplo concreto: se a sua palavra for «meu sol» e um e-mail supostamente urgente não a incluir → é falso; apague-o sem hesitar.
Já configurou este tipo de proteção nas suas contas?
#phishingscam #defi #EducationalContent #StaySafeCryptoCommunity #Web3
5
1.3k

·
--
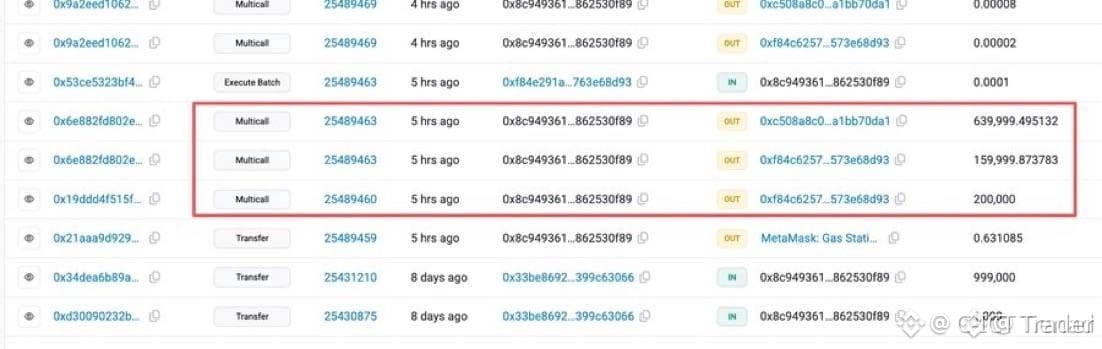
$VANRY PHISHING INCIDENT DRAINS $1M - MERCADO EM ALTA ALERTA ⚡
Uma única transação de phishing em uma bolsa de primeira linha resultou em uma perda de US$ 999.999, lembrando-nos como a liquidez pode desaparecer rapidamente quando assinaturas são aprovadas de forma irresponsável. Este evento já está deixando os livros de ofertas mais finos enquanto os traders reavaliam o risco de contraparte.
Por outro lado, despejos movidos pelo medo frequentemente criam lacunas de liquidez que compradores pacientes aproveitam. O último incidente semelhante fez o token afetado se recuperar 12% em 48 horas, à medida que as ordens de compra acumuladas absorveram o pânico. Você está tratando isso como uma oportunidade de compra ou vai se afastar?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#VANRY #SecurityAlert #PhishingScam #CryptoNews
⚡
1
151
·
--
Verificado
$ETH ALERTA DE GOLPE🚨: $24,23 MILHÕES EM STETH & RETH DRENADOS VIA PHISHING DE PERMISSÃO
Um usuário experiente de DeFi caiu vítima de um dos maiores golpes de phishing on-chain na história do Web3, perdendo $24,23 milhões em criptomoeda sem nunca expor uma senha, chave privada ou frase-semente.
O ataque explorou a funcionalidade de Permissão ERC-20, um mecanismo que economiza gás que permite transferências de tokens com base apenas em uma assinatura off-chain. A vítima conectou sua carteira a um site que clonou um protocolo descentralizado legítimo, onde um pedido de assinatura de Permissão malicioso foi disfarçado como uma interação rotineira.
No momento em que a vítima assinou, o atacante obteve autorização total para mover os fundos. Em segundos, 9.579 stETH e 4.851 rETH foram drenados diretamente para as carteiras do hacker, tudo sem que a vítima enviasse manualmente uma única transação.
O incidente foi sinalizado ao vivo pela empresa de segurança Scam Sniffer e é permanentemente verificável na blockchain Ethereum, provando que assinaturas de carteiras podem ser tão devastadoras quanto uma frase-semente vazada.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
6
295

·
--
$BTC Rede de Phishing Exposta, Ativos Congelados pelas Autoridades 🛡️
Um grande caso de phishing no mundo cripto avançou depois que a Diretoria de Execução da Índia apresentou um relatório de acusações relacionado a um golpe estimado em $20 milhões. A operação usou hijacking de SEO e um site falso da Coinbase Pro para roubar detalhes de login e 2FA, e então redirecionou fundos por meio de milhares de wallets e exchanges locais.
A lição principal é simples: as superfícies de ataque ainda estão se expandindo, e a segurança operacional é tão importante quanto o timing de mercado. A cooperação entre fronteiras está se fortalecendo, mas os usuários ainda precisam verificar cada caminho de login e tratar a segurança da conta como uma parte essencial da gestão de risco.
Não é aconselhamento financeiro. Gerencie seu risco.
#BTC #CryptoSecurity #PhishingScam #CryptoNews
🛡️
41
·
--
⚠️ O erro mais perigoso em cripto — clicar em um link sem verificá-lo.
O phishing hoje não parece, de jeito nenhum, aquele golpe óbvio.
Pode chegar uma mensagem como:
«Sua conta precisa de confirmação»
«Você recebeu um bônus 🎁»
«Atividade suspeita detectada»
E tudo parece tão real que a mão já vai, sem perceber, apertar 😬
Mas é exatamente isso que os golpistas esperam.
Eu, para mim, anotei uma regra simples: se a mensagem me faz ter pressa — eu não tenho pressa.
Eu fecho e entro eu mesma no site oficial ou no app para tudo conferir de novo.
É preciso lembrar do principal:
❌ Não inserir a senha por um link de outra pessoa
❌ Não compartilhar códigos de 2FA
❌ Não enviar frase seed para ninguém
❌ Não conectar uma carteira a sites desconhecidos
Às vezes, um minuto de atenção pode salvar tudo o que você juntou por tanto tempo. 🔐
E você verifica os links antes de clicar neles?
#phishingscam #defi
1
13
2.2k
·
--
Em Alta
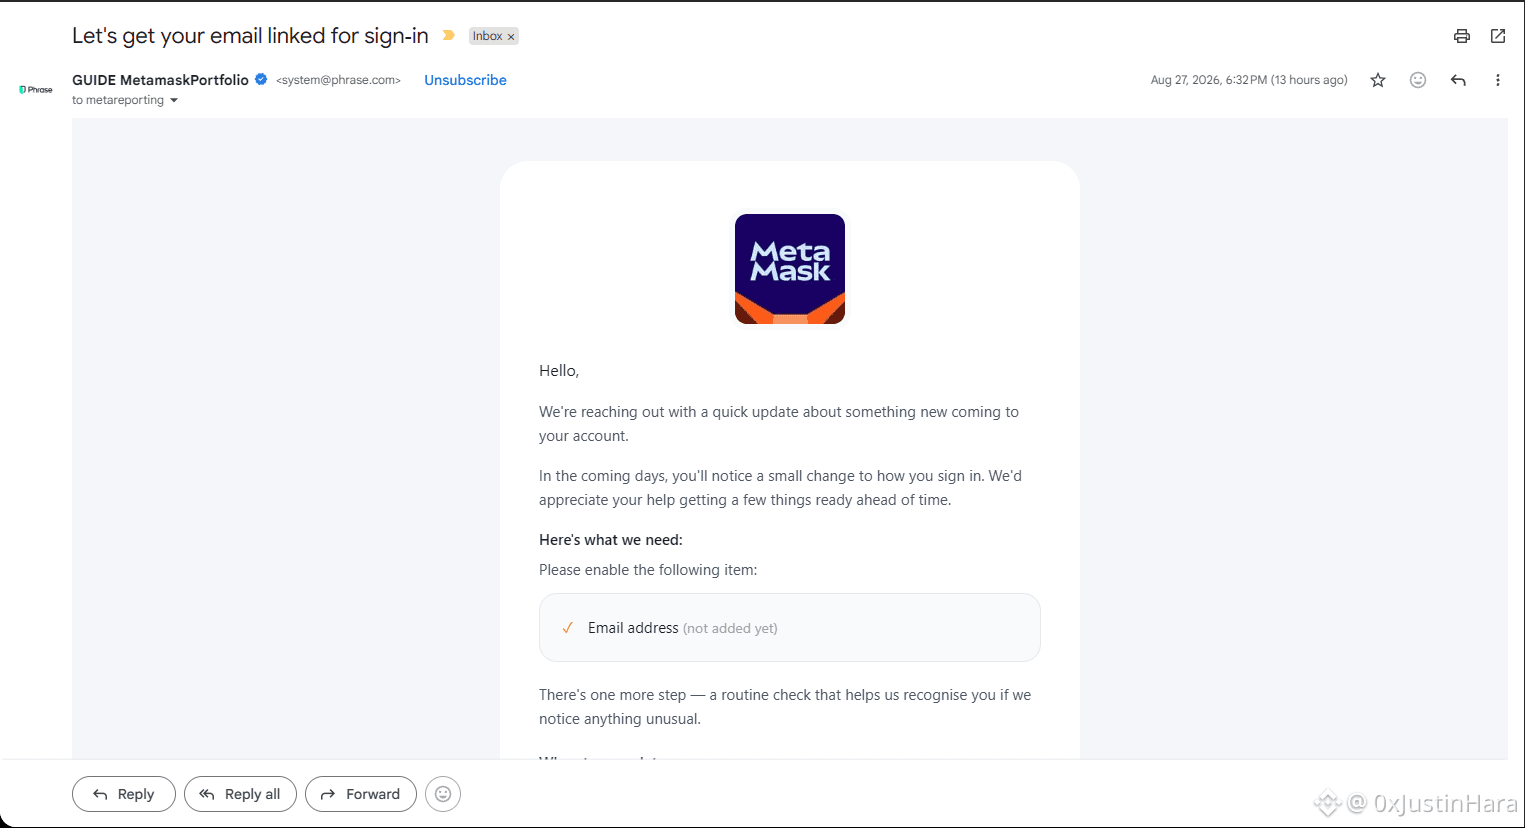
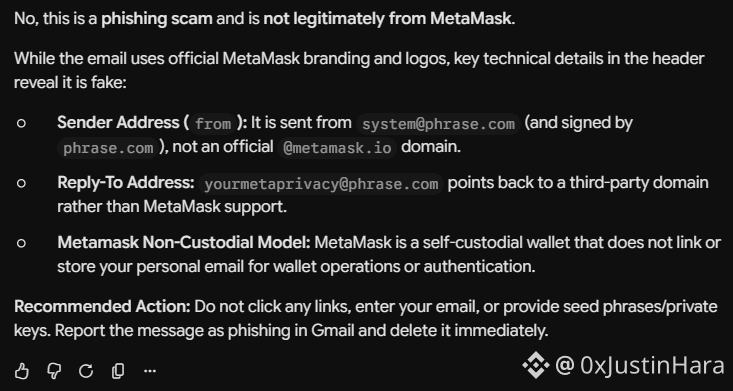
você sabe que é sinal de bull run quando coisas assim acontecem com frequência. cuidado, pessoal, sejam mais cautelosos durante a jornada de bull run a partir daqui! sempre verifique tudo antes de clicar em qualquer coisa ou, melhor ainda, não verifique mais seu e-mail!
$BTC
#ScamAwareness #phishingscam
$BTC
#ScamAwareness #phishingscam
41

Artigo
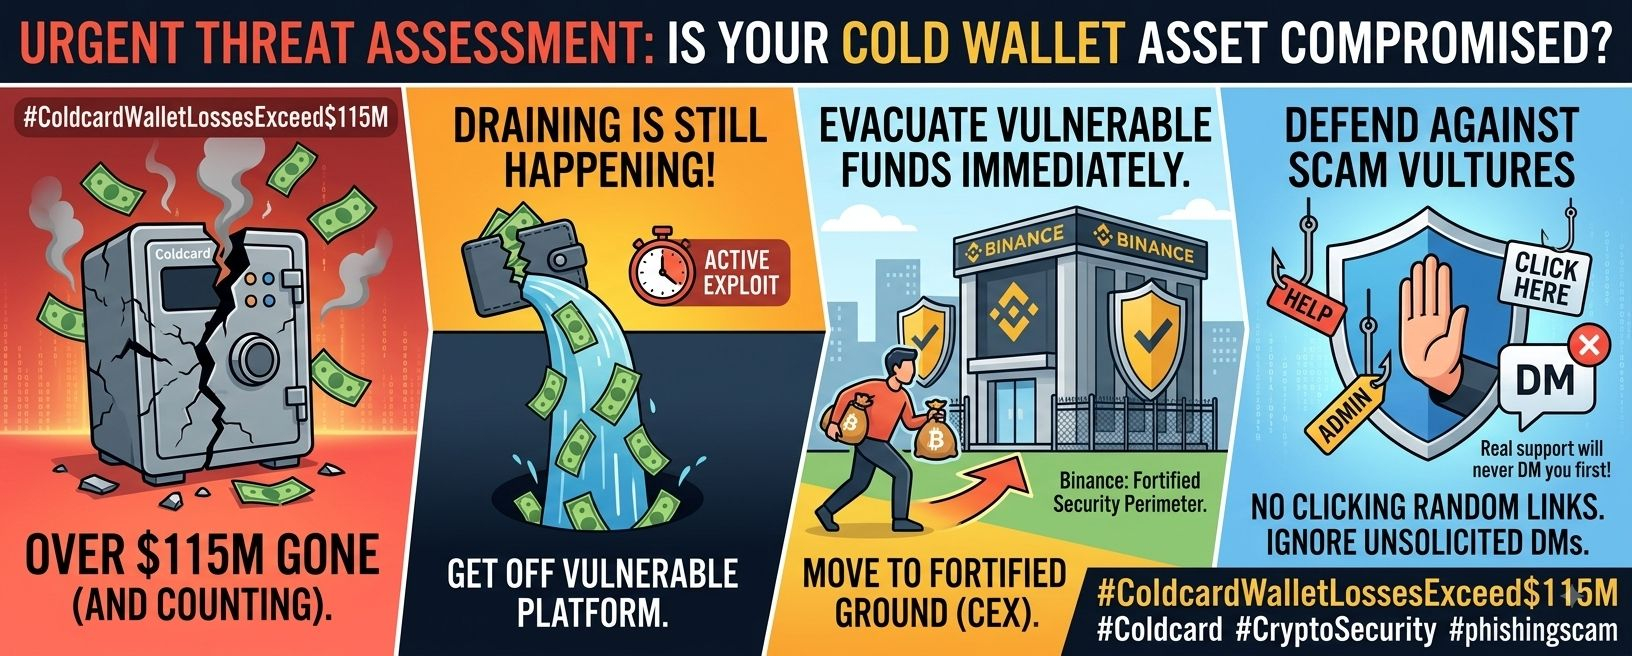
🚨 Avaliação de Ameaça: Brecha de Infraestrutura do Coldcard de US$ 115M+#ColdcardWalletLossesExceed$115M
A premissa da autocustódia impenetrável acabou de ser severamente testada. Segundo informações da Galaxy, o historicamente confiável ecossistema de hardware Coldcard está atualmente passando por um exploit sem precedentes, com agentes de ameaça já siphonando mais de US$ 115 milhões em capital. O mais preocupante é que o sangramento não parou — trata-se de uma extração ativa e contínua.
Etapas Estratégicas de Mitigação:
Evacue a Infraestrutura Vulnerável: Se seu capital estiver atualmente em um dispositivo Coldcard, a jogada estrutural imediata é migrar seus ativos para um ambiente de exchange fortificado e de alta segurança, como a Binance, para eliminar sua exposição a essa falha específica de hardware.
🚨 Avaliação de Ameaça: Brecha de Infraestrutura do Coldcard de US$ 115M+
#ColdcardWalletLossesExceed$115M
A premissa da autocustódia impenetrável acabou de ser severamente testada. Segundo informações da Galaxy, o historicamente confiável ecossistema de hardware Coldcard está atualmente passando por um exploit sem precedentes, com agentes de ameaça já siphonando mais de US$ 115 milhões em capital. O mais preocupante é que o sangramento não parou — trata-se de uma extração ativa e contínua.
Etapas Estratégicas de Mitigação:
Evacue a Infraestrutura Vulnerável: Se seu capital estiver atualmente em um dispositivo Coldcard, a jogada estrutural imediata é migrar seus ativos para um ambiente de exchange fortificado e de alta segurança, como a Binance, para eliminar sua exposição a essa falha específica de hardware.
1
306
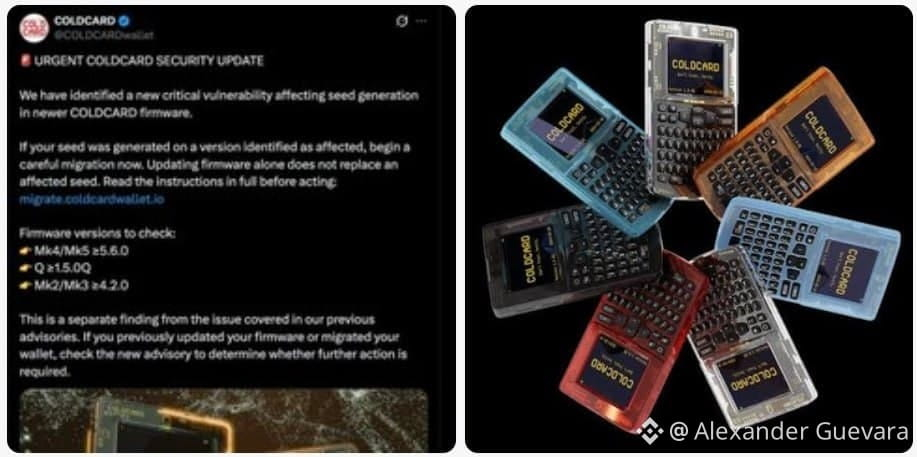
🚨A conta da COLDCARD no X publicou e apagou um link de phishing. A empresa teme que acessos administrativos tenham sido comprometidos e vendidos na dark web.
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
🚨A conta da COLDCARD no X publicou e apagou um link de phishing. A empresa teme que acessos administrativos tenham sido comprometidos e vendidos na dark web.
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
111

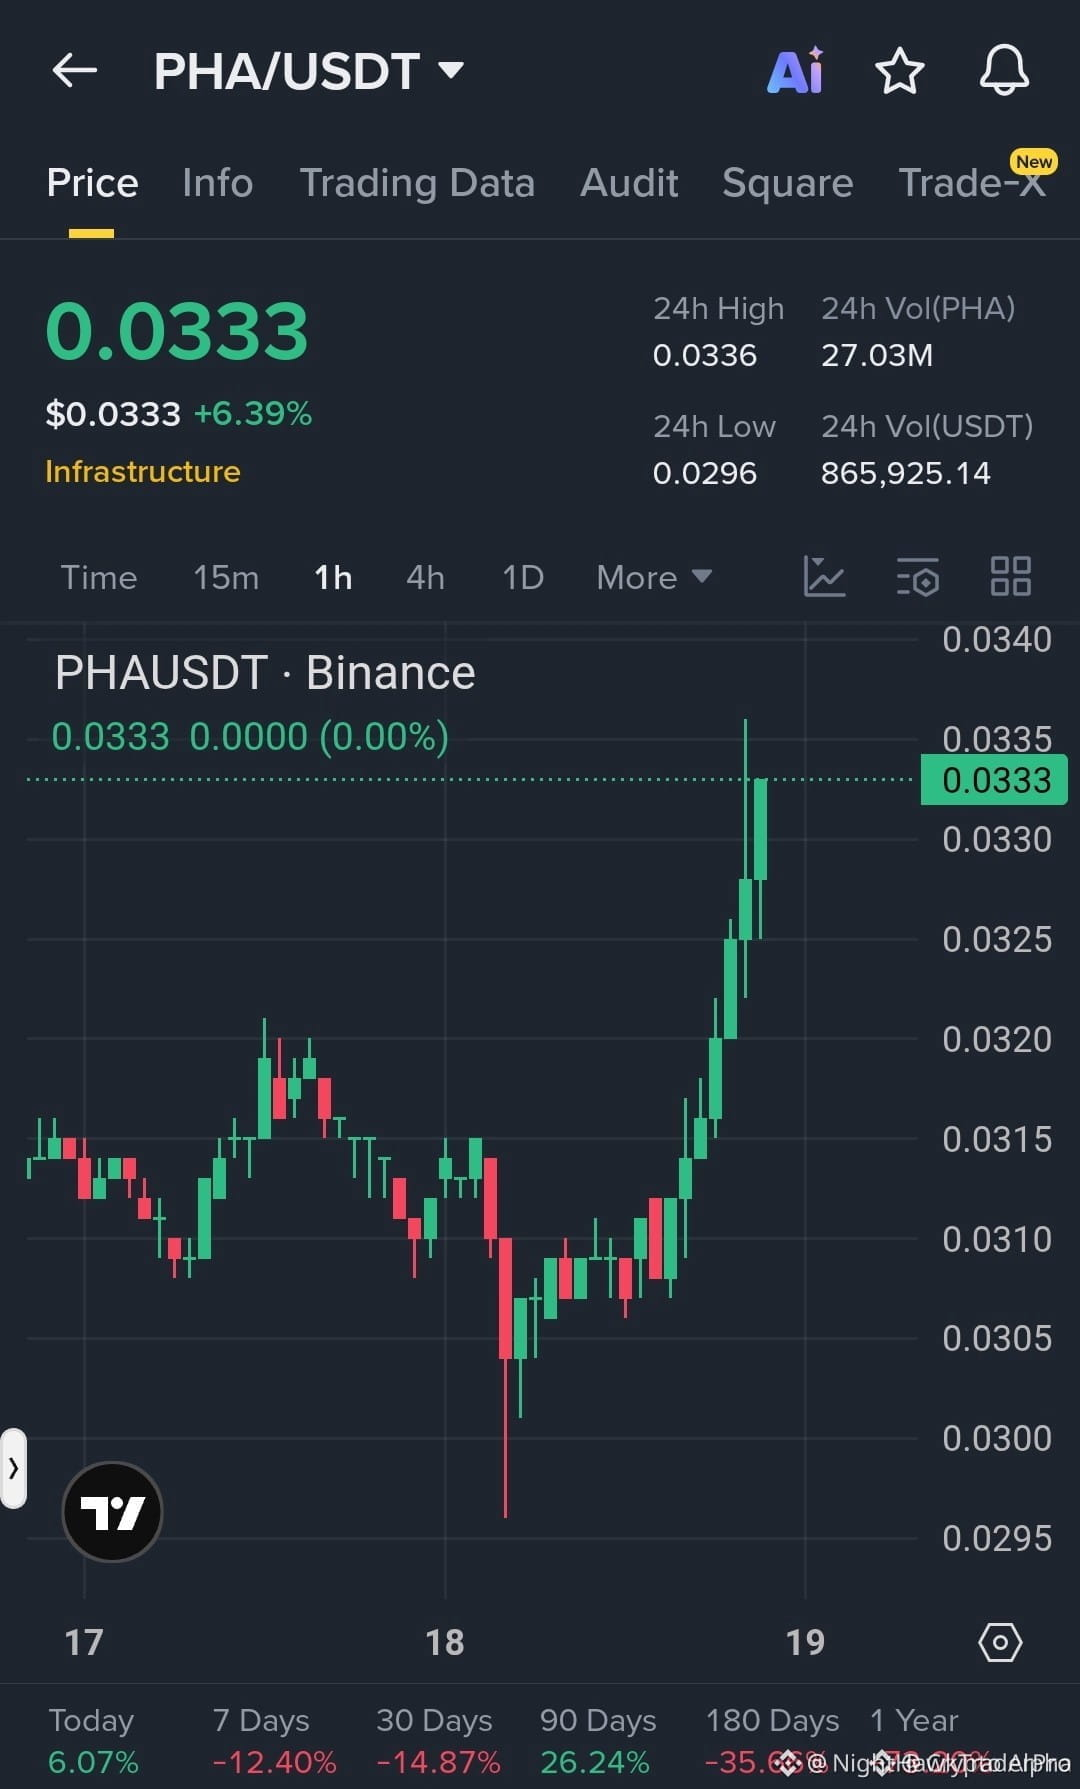
$PHA A PRESSÃO DE BREAKOUT ESTÁ AUMENTANDO 🚨
Entrada: 0.0330 - 0.0334 🔥
Alvo: 0.0340 / 0.0352 / 0.0365 🚀
Stop Loss: 0.0318 ⚠️
$PHA acabou de retomar a zona de suporte em 0.0310 e os compradores estão pressionando forte. Velas verdes consecutivas, além de volume crescente, mostram que a momentum não está dormindo. Se o preço continuar segurando acima da pressão de resistência, esse movimento pode acelerar rapidamente.
Não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #Altcoins #BinanceSquare #Trading #phishingscam
⚡
{future}(PHAUSDT)
$PHA A PRESSÃO DE BREAKOUT ESTÁ AUMENTANDO 🚨
Entrada: 0.0330 - 0.0334 🔥
Alvo: 0.0340 / 0.0352 / 0.0365 🚀
Stop Loss: 0.0318 ⚠️
$PHA acabou de retomar a zona de suporte em 0.0310 e os compradores estão pressionando forte. Velas verdes consecutivas, além de volume crescente, mostram que a momentum não está dormindo. Se o preço continuar segurando acima da pressão de resistência, esse movimento pode acelerar rapidamente.
Não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #Altcoins #BinanceSquare #Trading #phishingscam
⚡
44

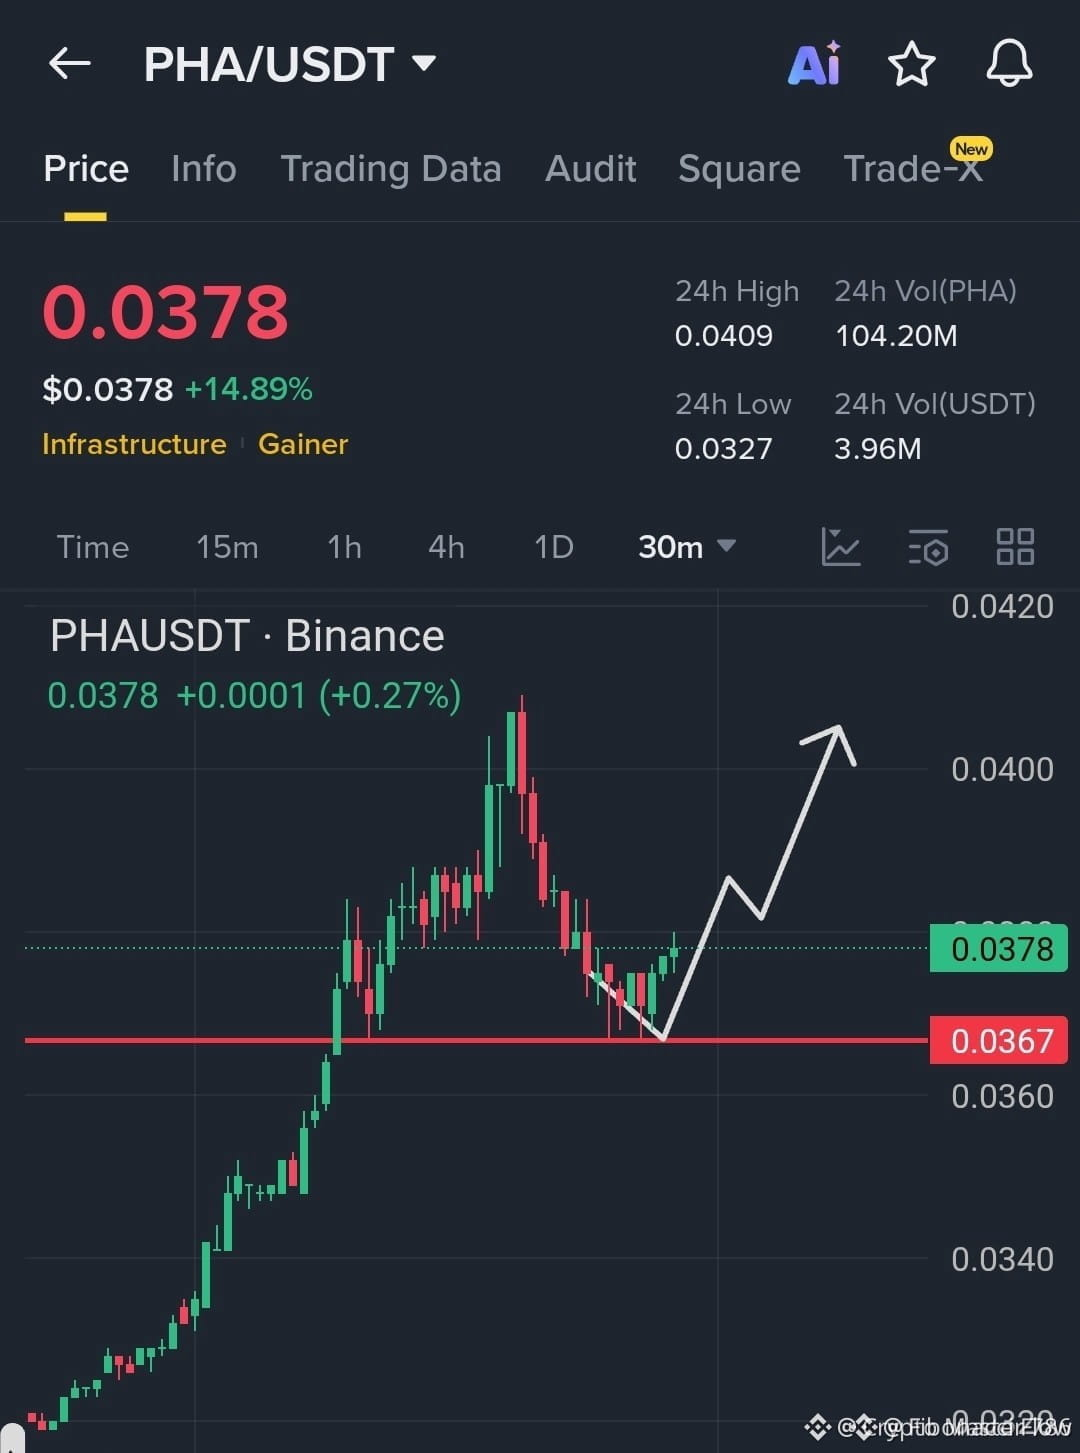
$PHA ESTÁ EM UM TESTE CRÍTICO DE SUPORTE ⚡
Entrada: 0.0372–0.0378 🔥
Meta: 0.0395 / 0.0410 / 0.0430 ✅
Stop Loss: 0.0364 🛑
$PHA está segurando a zona de suporte de 0.0367 após um pullback controlado do recente spike. A atividade dos compradores está retornando gradualmente, com a próxima área de liquidez situada perto de 0.040–0.042 se o momentum se sustentar. O uso de leverage aumenta o risco de execução, então o dimensionamento da posição e a disciplina com o stop permanecem essenciais.
Não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
🧭
{future}(PHAUSDT)
$PHA ESTÁ EM UM TESTE CRÍTICO DE SUPORTE ⚡
Entrada: 0.0372–0.0378 🔥
Meta: 0.0395 / 0.0410 / 0.0430 ✅
Stop Loss: 0.0364 🛑
$PHA está segurando a zona de suporte de 0.0367 após um pullback controlado do recente spike. A atividade dos compradores está retornando gradualmente, com a próxima área de liquidez situada perto de 0.040–0.042 se o momentum se sustentar. O uso de leverage aumenta o risco de execução, então o dimensionamento da posição e a disciplina com o stop permanecem essenciais.
Não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
🧭
42

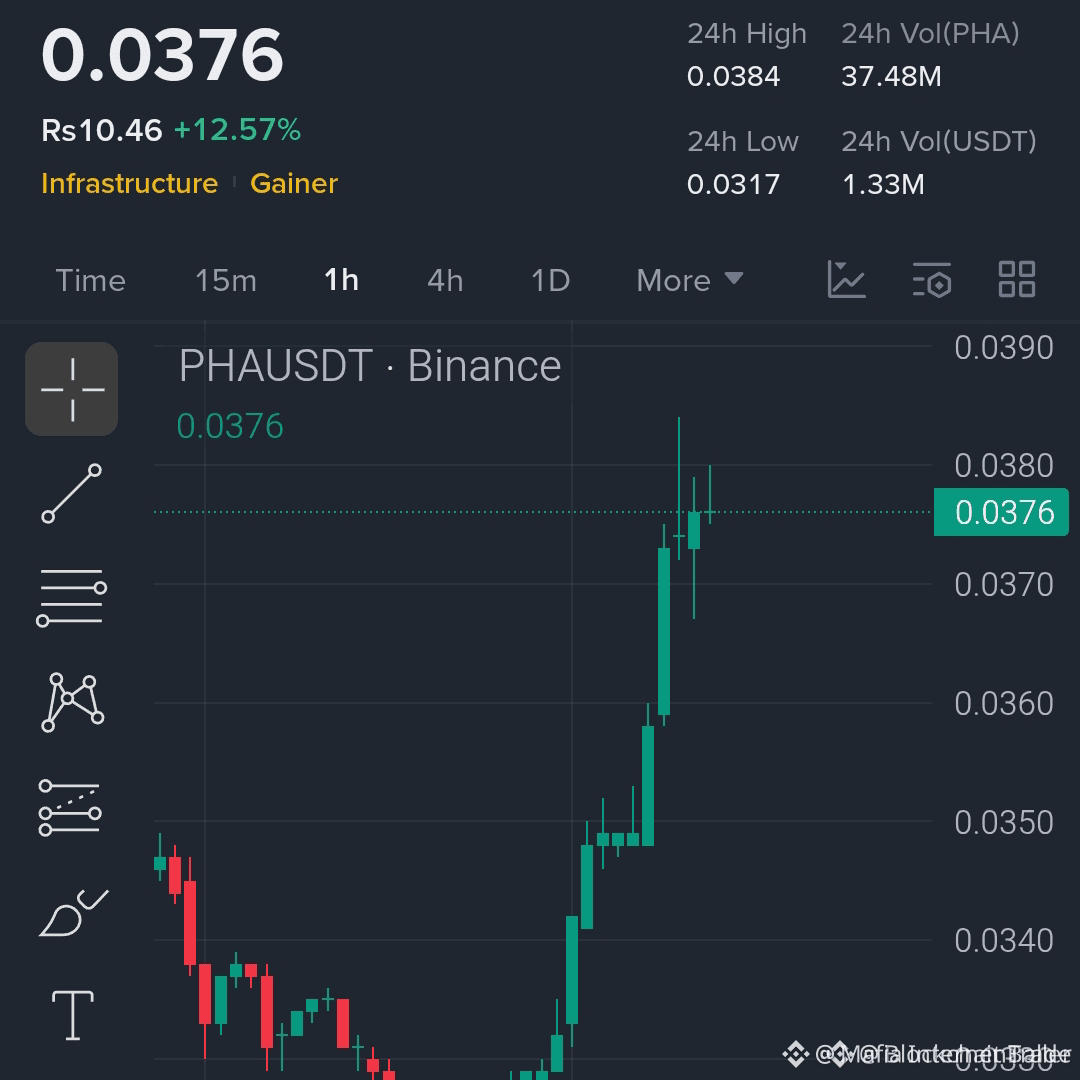
$PHA PRESSÃO DE BREAKOUT ESTÁ ATIVA ⚡
Zona de compra: 0.0370 - 0.0376 🔥
Alvos: 0.0390 / 0.0415 / 0.0440 🚀
Stop: 0.0355 🛑
Clean breakout no gráfico de 1H.
O momentum está empurrando forte.
O volume está apoiando os compradores.
Essa é uma configuração de continuidade, não ruído aleatório. A alavancagem é de alto risco a 10x, então dimensione com sabedoria e mantenha-se atento.
Não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
🦅
{future}(PHAUSDT)
$PHA PRESSÃO DE BREAKOUT ESTÁ ATIVA ⚡
Zona de compra: 0.0370 - 0.0376 🔥
Alvos: 0.0390 / 0.0415 / 0.0440 🚀
Stop: 0.0355 🛑
Clean breakout no gráfico de 1H.
O momentum está empurrando forte.
O volume está apoiando os compradores.
Essa é uma configuração de continuidade, não ruído aleatório. A alavancagem é de alto risco a 10x, então dimensione com sabedoria e mantenha-se atento.
Não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
🦅
94
·
--
🚨 ALERTA DE GOLPE: Proteja Sua Carteira de Parcerias Falsas no Telegram! ⚠️ATENÇÃO TRADERS & CRIADORES! 🛑
Um golpe altamente sofisticado e perigoso está circulando no espaço cripto hoje, 19 de maio de 2026 📅. Fraudadores de phishing estão ativamente mirando usuários no Telegram e nas redes sociais. Se você não tomar cuidado, sua carteira inteira pode ser drenada em segundos! 💸😱
🛑 Como Funciona o Golpe:
A Isca 🎣: Um golpista invade suas DMs fingindo ser um gerente de projeto. Eles oferecem uma parceria lucrativa, patrocínio ou um acordo de colaboração de "$1.000+/mês" para te empolgar.
🚨 ALERTA DE GOLPE: Proteja Sua Carteira de Parcerias Falsas no Telegram! ⚠️
ATENÇÃO TRADERS & CRIADORES! 🛑
Um golpe altamente sofisticado e perigoso está circulando no espaço cripto hoje, 19 de maio de 2026 📅. Fraudadores de phishing estão ativamente mirando usuários no Telegram e nas redes sociais. Se você não tomar cuidado, sua carteira inteira pode ser drenada em segundos! 💸😱
🛑 Como Funciona o Golpe:
A Isca 🎣: Um golpista invade suas DMs fingindo ser um gerente de projeto. Eles oferecem uma parceria lucrativa, patrocínio ou um acordo de colaboração de "$1.000+/mês" para te empolgar.
231

·
--
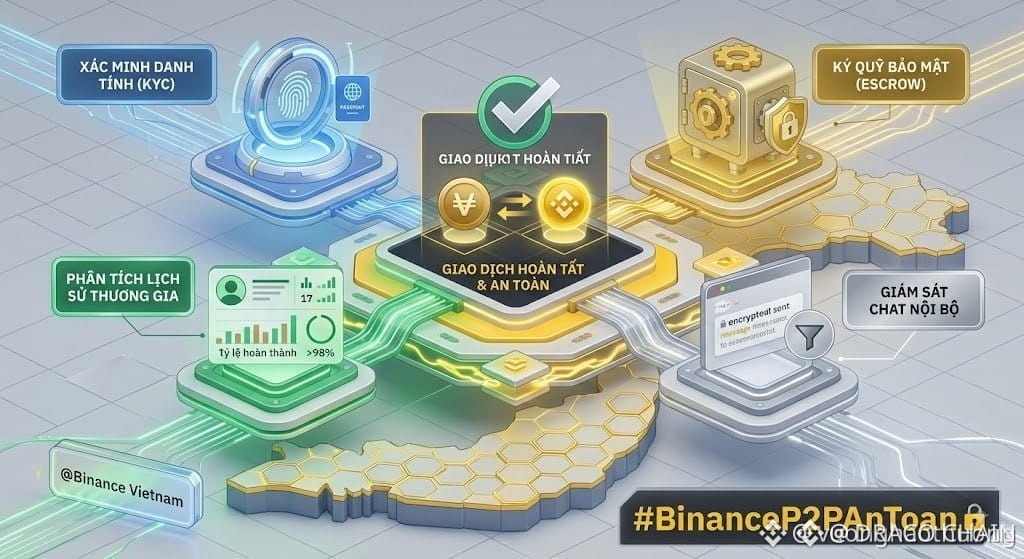
MANTENHA-SE ATENTO(A) CONTRA ATAQUES DE FALSOS SMS E EMAILS DE PHISHING! $BNB 📱⚡️
As redes de golpes estão constantemente à procura de pontos de entrada vulneráveis. Elas criam alertas de SMS e e-mail convincentes que imitam mensagens oficiais de bancos ou confirmações de depósito. Mas quem é esperto sabe o protocolo real 🧠
Sua plataforma nunca vai pedir para você desbloquear moedas via apps de chat como Zalo ou Telegram. Todas as ações acontecem diretamente no aplicativo oficial. Qualquer coisa além disso é uma armadilha de liquidez — feita para drenar seus ativos silenciosamente 💸
Fique atento(a) e verifique cada notificação antes de agir. Você já recebeu uma mensagem suspeita como essa? Compartilhe sua experiência abaixo 🛡️
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BNB #PhishingScam #CryptoSafety #SecureWallet #BinanceP2PAnToan
🔒🤝
39
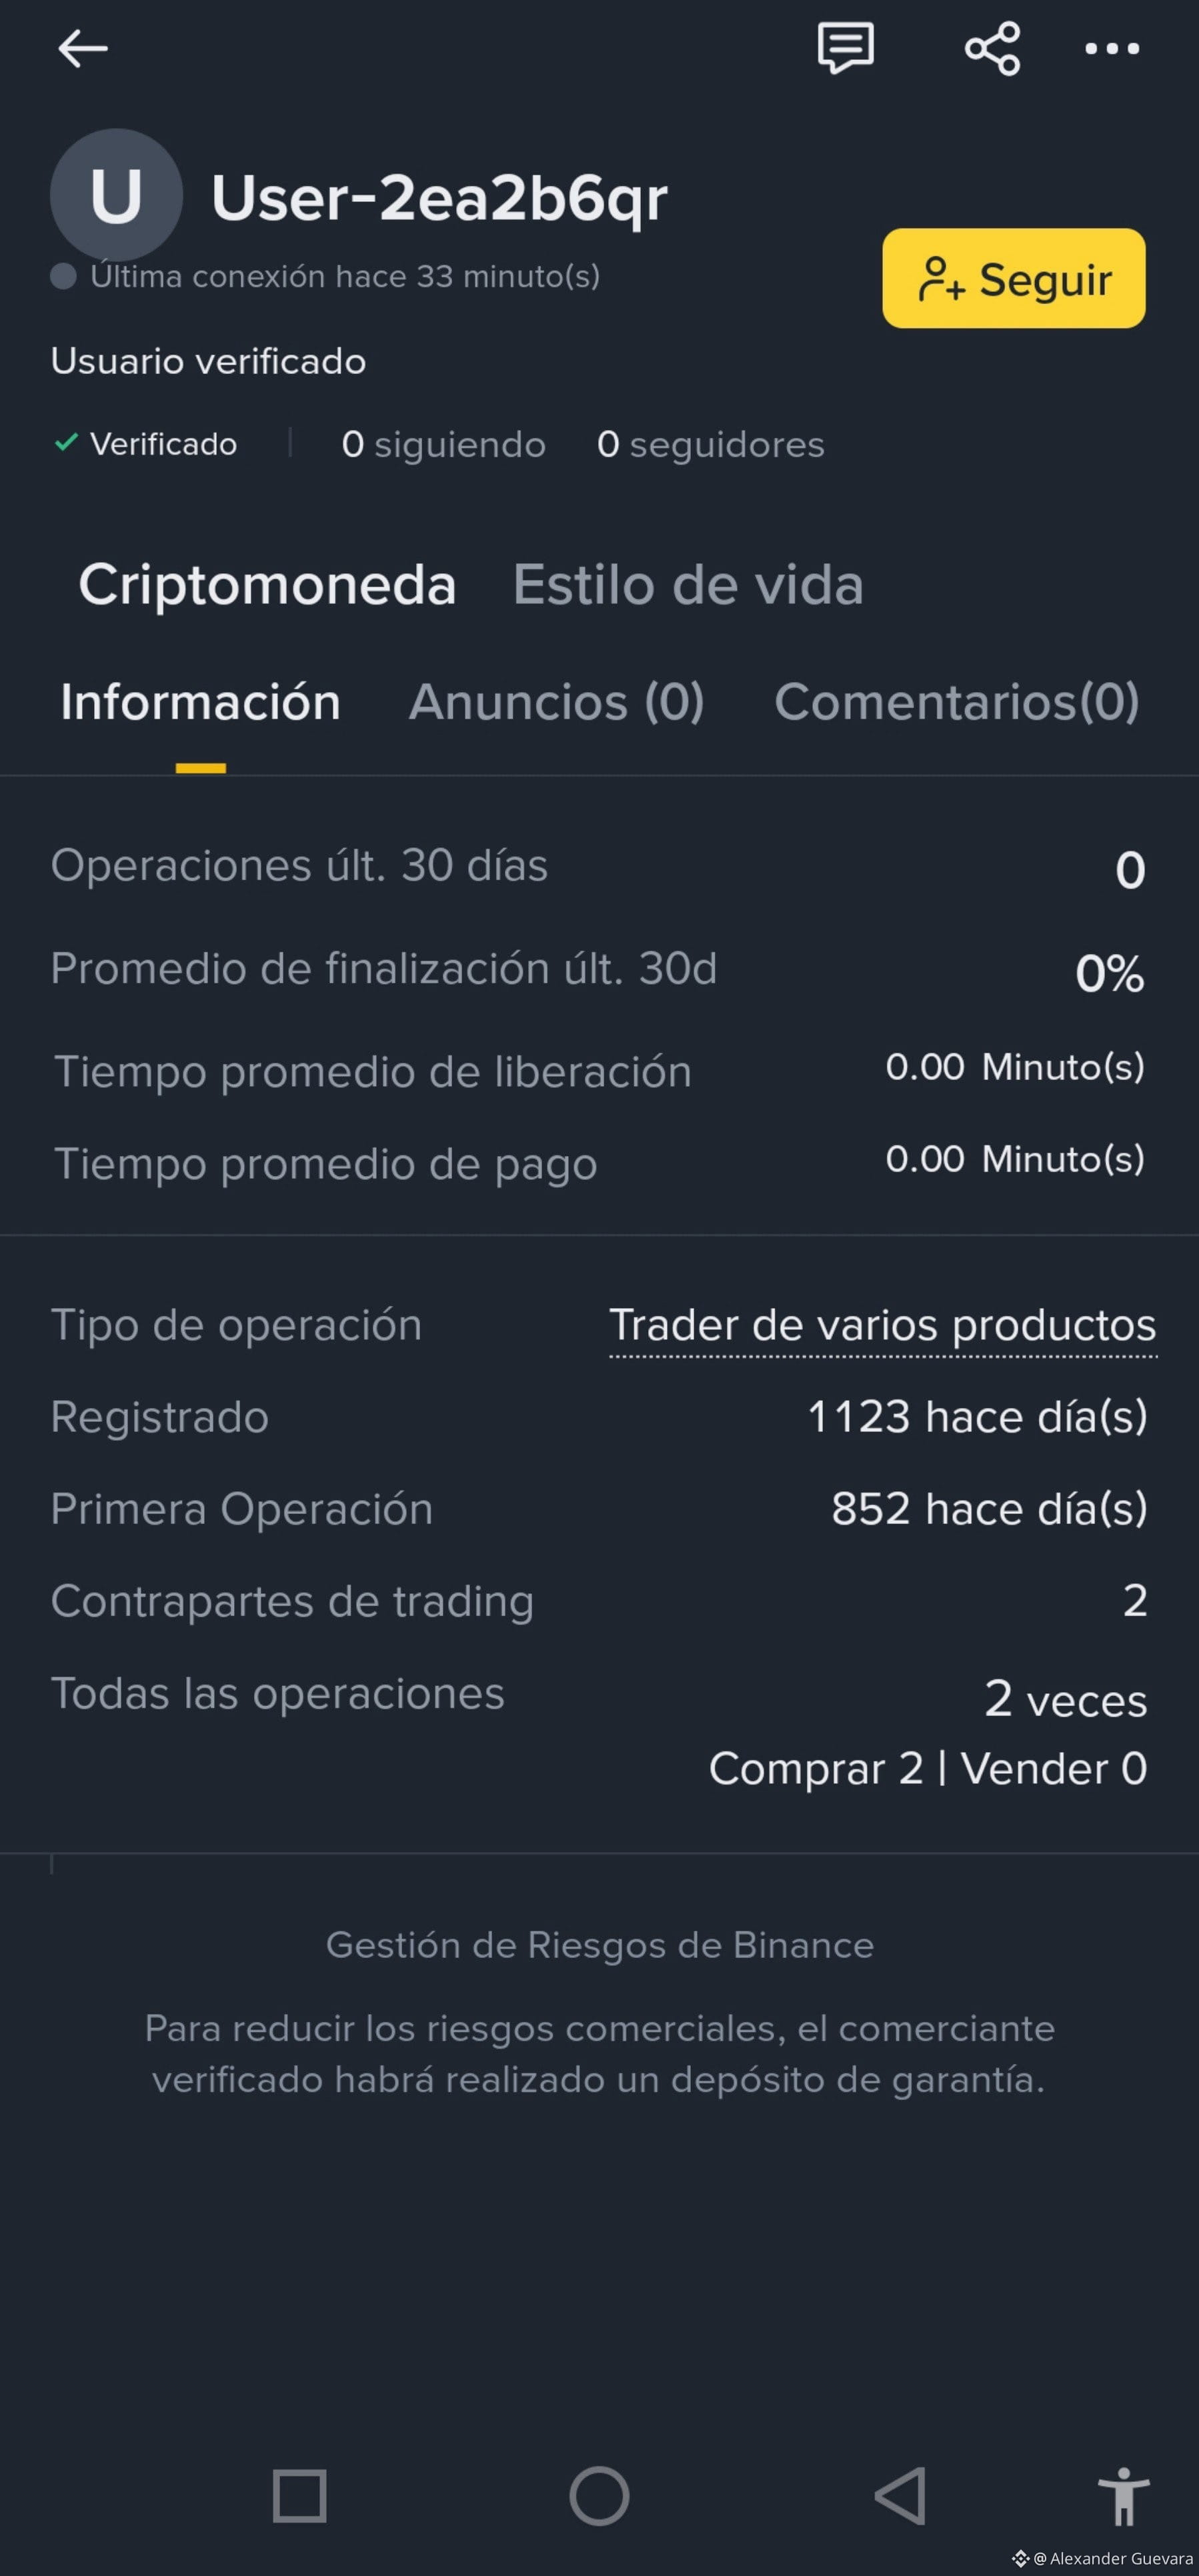
Nunca confiem em contas que tenham muito tempo abertas. Possivelmente este caso poderia ter acontecido por uma venda de uma conta algo muito comum que pessoas menos experientes fazem vendendo suas contas por alguns centavos de dólar para então utilizá-la para possíveis fraudes.
Não vendam suas contas para ninguém; podem acabar presos e mal orientados.
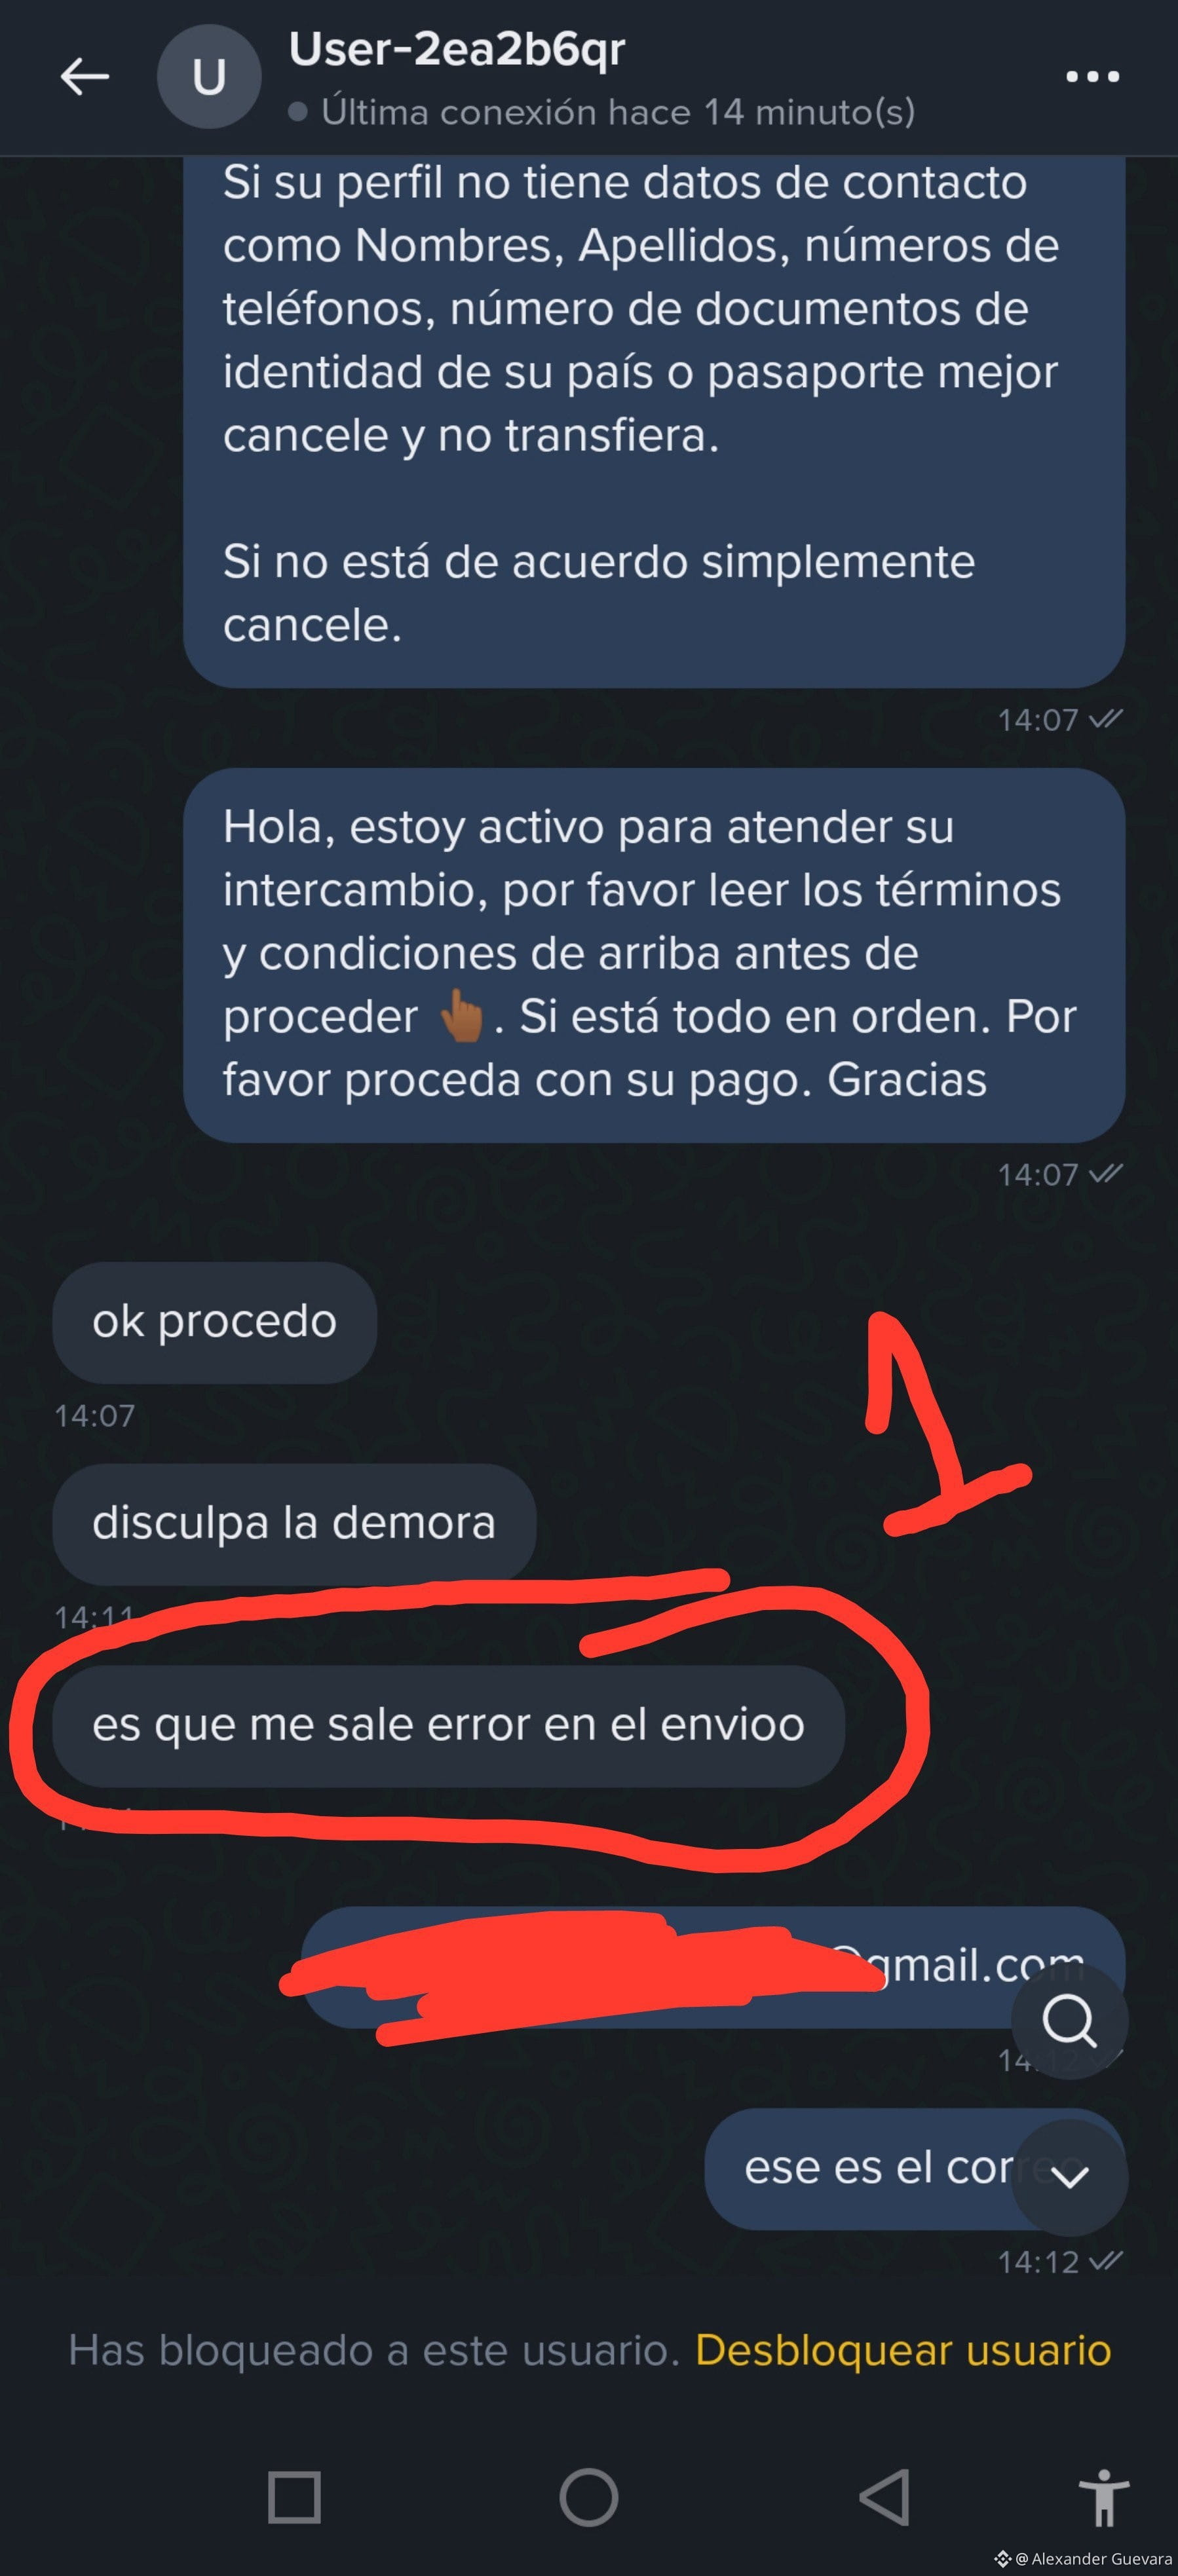
Este é um caso em que o comprador, usando @Binancelatam , tenta comprar Cripto utilizando #zinli como método de pagamento. Ele faz um pedido pensando em enganar o comerciante, indicando que tem problemas com a plataforma (mas não diz qual problema). O comerciante repete os dados para receber o saldo no Zinli. Primeiro indício de fraude “é que aparece um erro de envio” 🚩
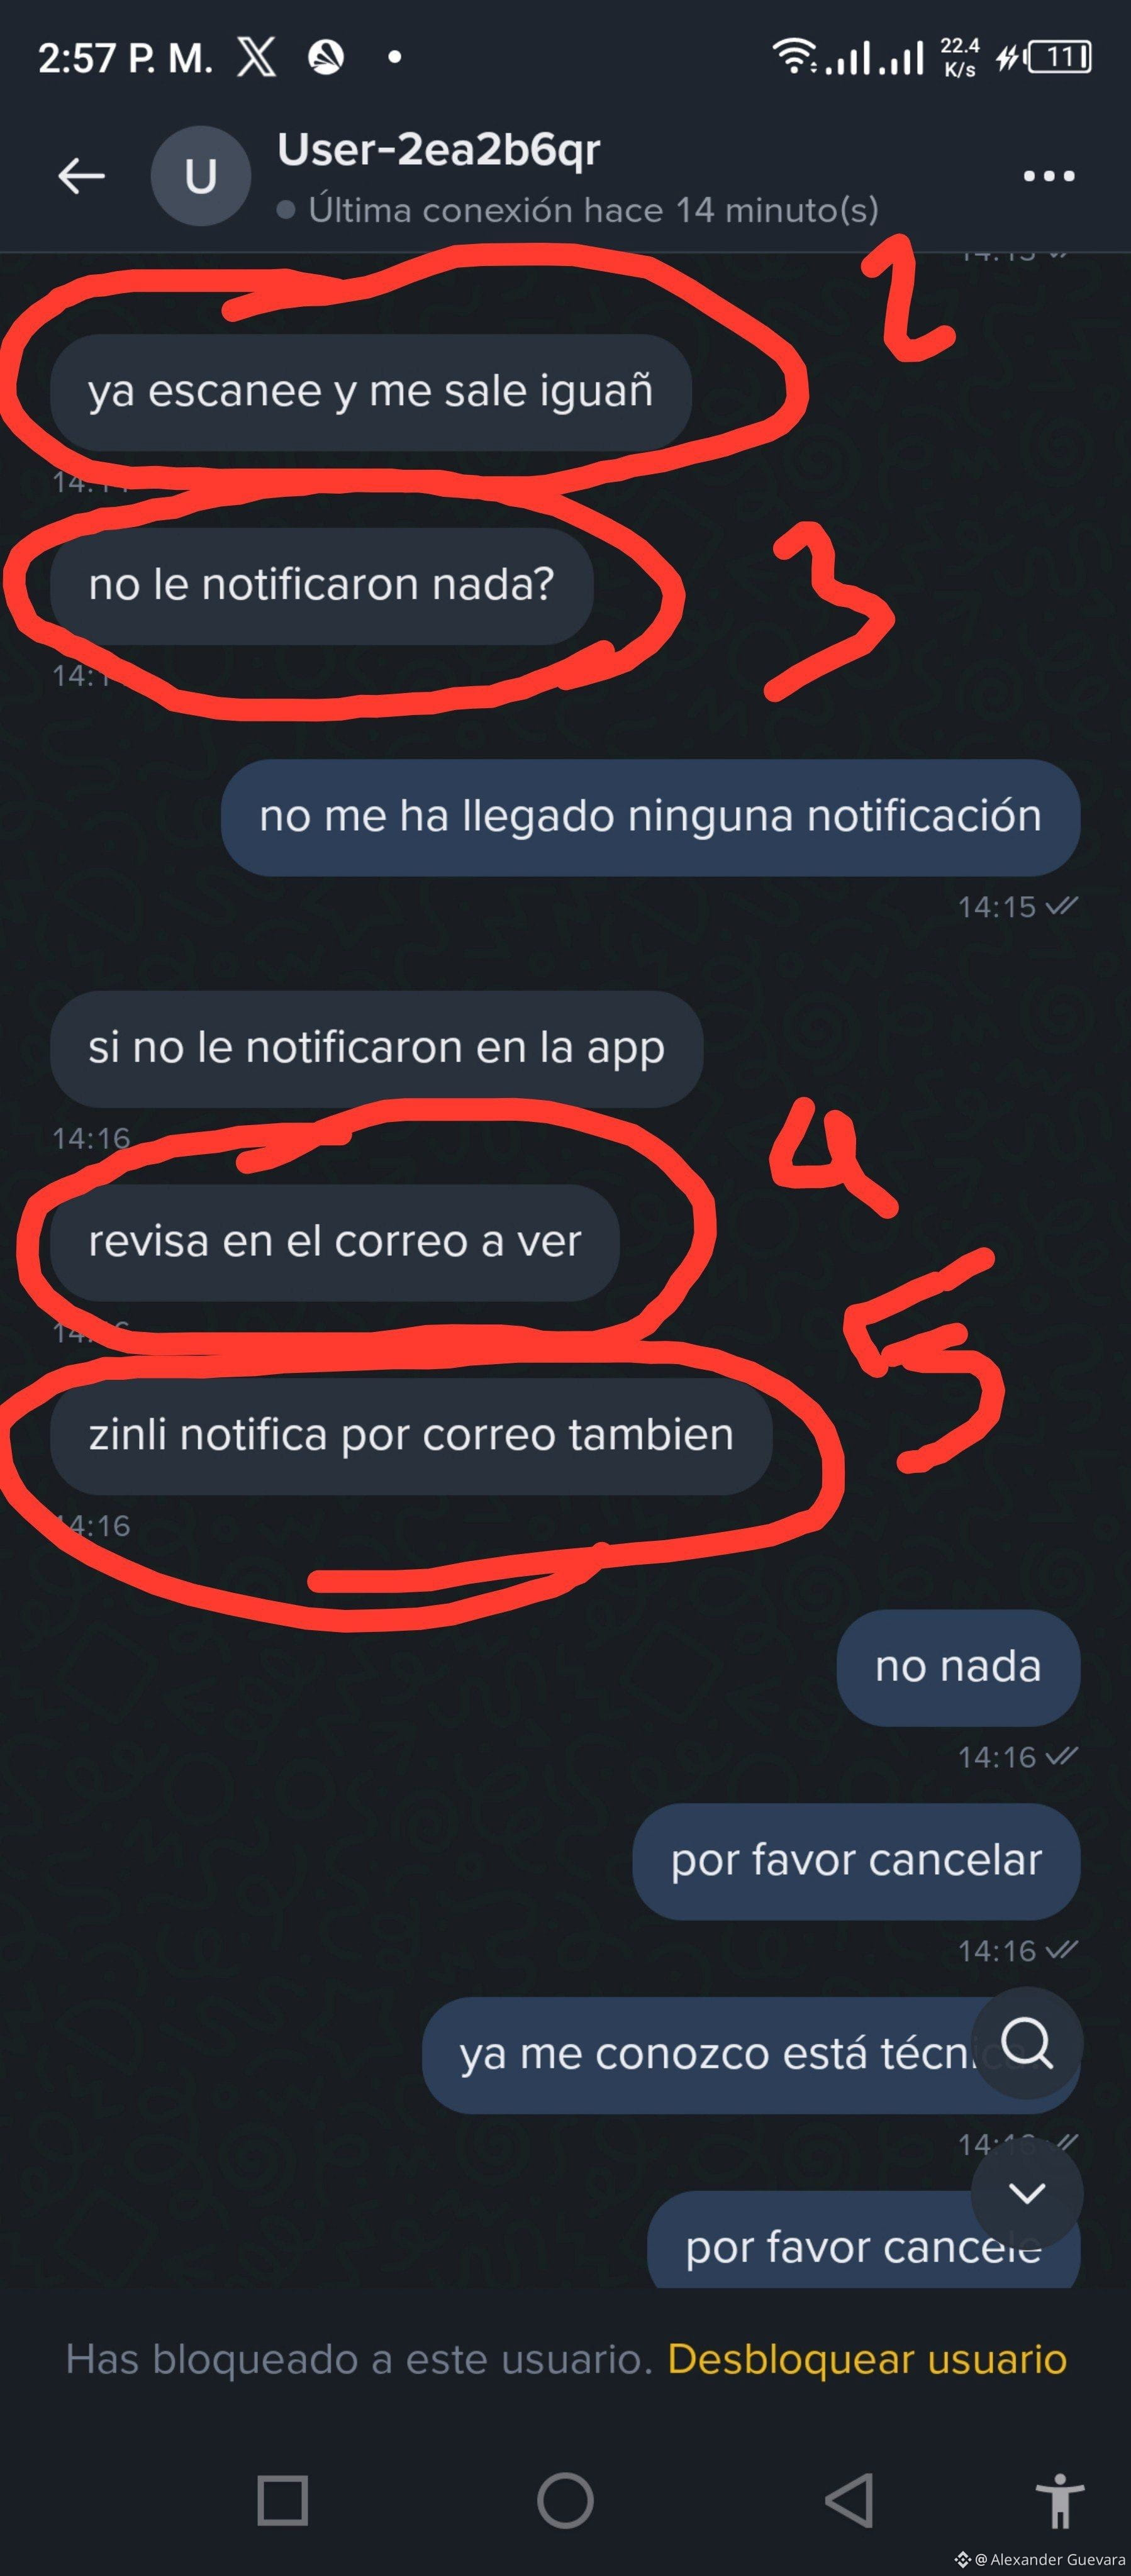
E os seguintes sinais de alerta correspondem à insistência do comprador em um suposto e-mail que deveria ter chegado à caixa do vendedor devido à suposta falha no envio. (2,3,4,5) 🚩
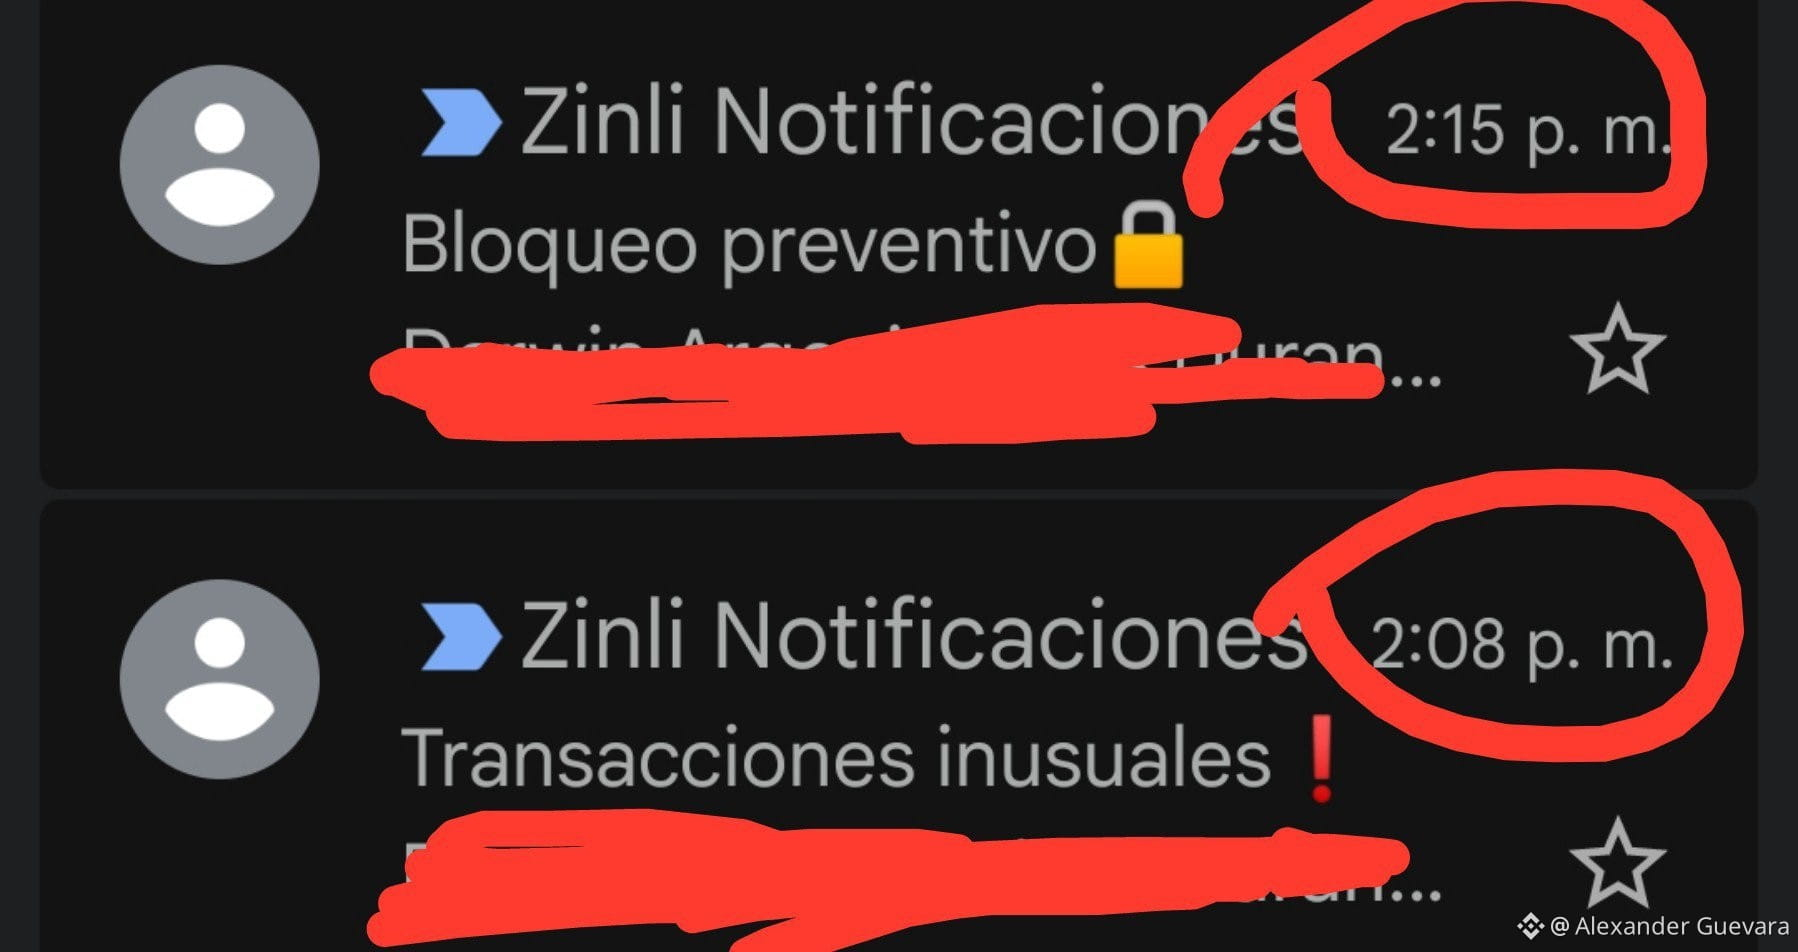
E qual é a surpresa? WOW, se chegaram dois e-mails do zinli informando que a conta está suspensa e que deve ser desbloqueada clicando no link. Coincidência? NÃO.
Pois o primeiro e-mail foi enviado justamente quando o pedido foi feito, e o segundo e-mail quando o golpista comprador indicou que tinha que verificar o e-mail por causa da suposta falha que ele estava apresentando.
#phishingscam #scam #Latinoamérica #BinanceSquareFamily $BNB $AAPLB $LDO
Nunca confiem em contas que tenham muito tempo abertas. Possivelmente este caso poderia ter acontecido por uma venda de uma conta algo muito comum que pessoas menos experientes fazem vendendo suas contas por alguns centavos de dólar para então utilizá-la para possíveis fraudes.
Não vendam suas contas para ninguém; podem acabar presos e mal orientados.
Este é um caso em que o comprador, usando @Binance LATAM Official , tenta comprar Cripto utilizando #zinli como método de pagamento. Ele faz um pedido pensando em enganar o comerciante, indicando que tem problemas com a plataforma (mas não diz qual problema). O comerciante repete os dados para receber o saldo no Zinli. Primeiro indício de fraude “é que aparece um erro de envio” 🚩
E os seguintes sinais de alerta correspondem à insistência do comprador em um suposto e-mail que deveria ter chegado à caixa do vendedor devido à suposta falha no envio. (2,3,4,5) 🚩
E qual é a surpresa? WOW, se chegaram dois e-mails do zinli informando que a conta está suspensa e que deve ser desbloqueada clicando no link. Coincidência? NÃO.
Pois o primeiro e-mail foi enviado justamente quando o pedido foi feito, e o segundo e-mail quando o golpista comprador indicou que tinha que verificar o e-mail por causa da suposta falha que ele estava apresentando.
#phishingscam #scam #Latinoamérica #BinanceSquareFamily $BNB $AAPLB $LDO
169
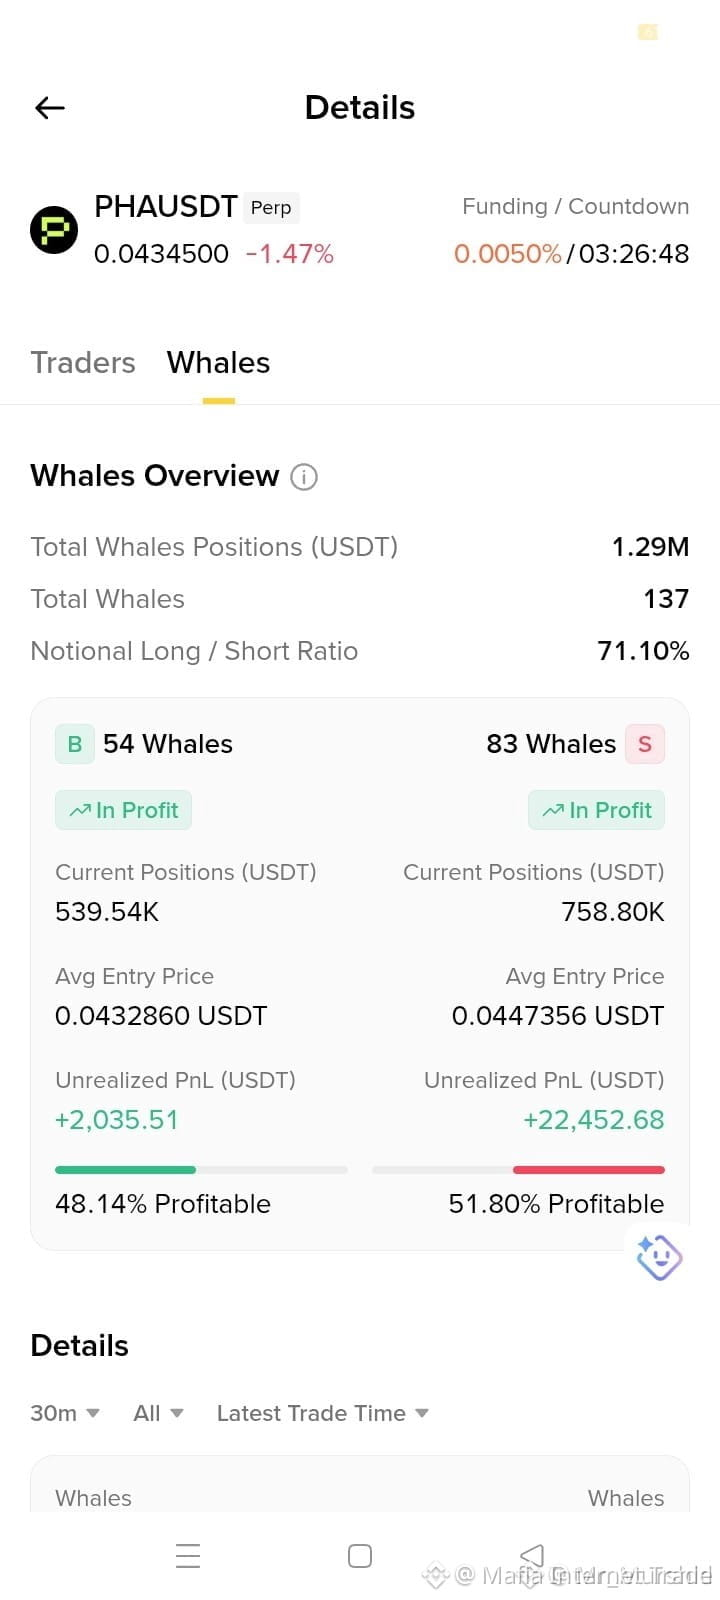
$PHA AS BALENAS ACABARAM DE VIRAR O JOGO ⚠️
0.0432 - 0.0436 🔥
0.0440 / 0.0445 🚀
0.0425 🛡️
A atividade das baleias está esquentando rápido. A posição total das baleias está em $1.29M, com 137 baleias ativas e exposição em futuros a 71.10%. As shorts dominam atualmente com 83 baleias controlando $758.80K, enquanto 54 baleias long seguram $539.54K. A volatilidade está no ar. A liquidez pode mudar rapidamente. Evite alavancagem imprudente e aguarde confirmação.
Não é aconselhamento financeiro. Gerencie seu risco.
#phishingscam #Crypto #Altcoins #WhaleAlert #BinanceSquar
🚀
{future}(PHAUSDT)
$PHA AS BALENAS ACABARAM DE VIRAR O JOGO ⚠️
0.0432 - 0.0436 🔥
0.0440 / 0.0445 🚀
0.0425 🛡️
A atividade das baleias está esquentando rápido. A posição total das baleias está em $1.29M, com 137 baleias ativas e exposição em futuros a 71.10%. As shorts dominam atualmente com 83 baleias controlando $758.80K, enquanto 54 baleias long seguram $539.54K. A volatilidade está no ar. A liquidez pode mudar rapidamente. Evite alavancagem imprudente e aguarde confirmação.
Não é aconselhamento financeiro. Gerencie seu risco.
#phishingscam #Crypto #Altcoins #WhaleAlert #BinanceSquar
🚀
68
·
--
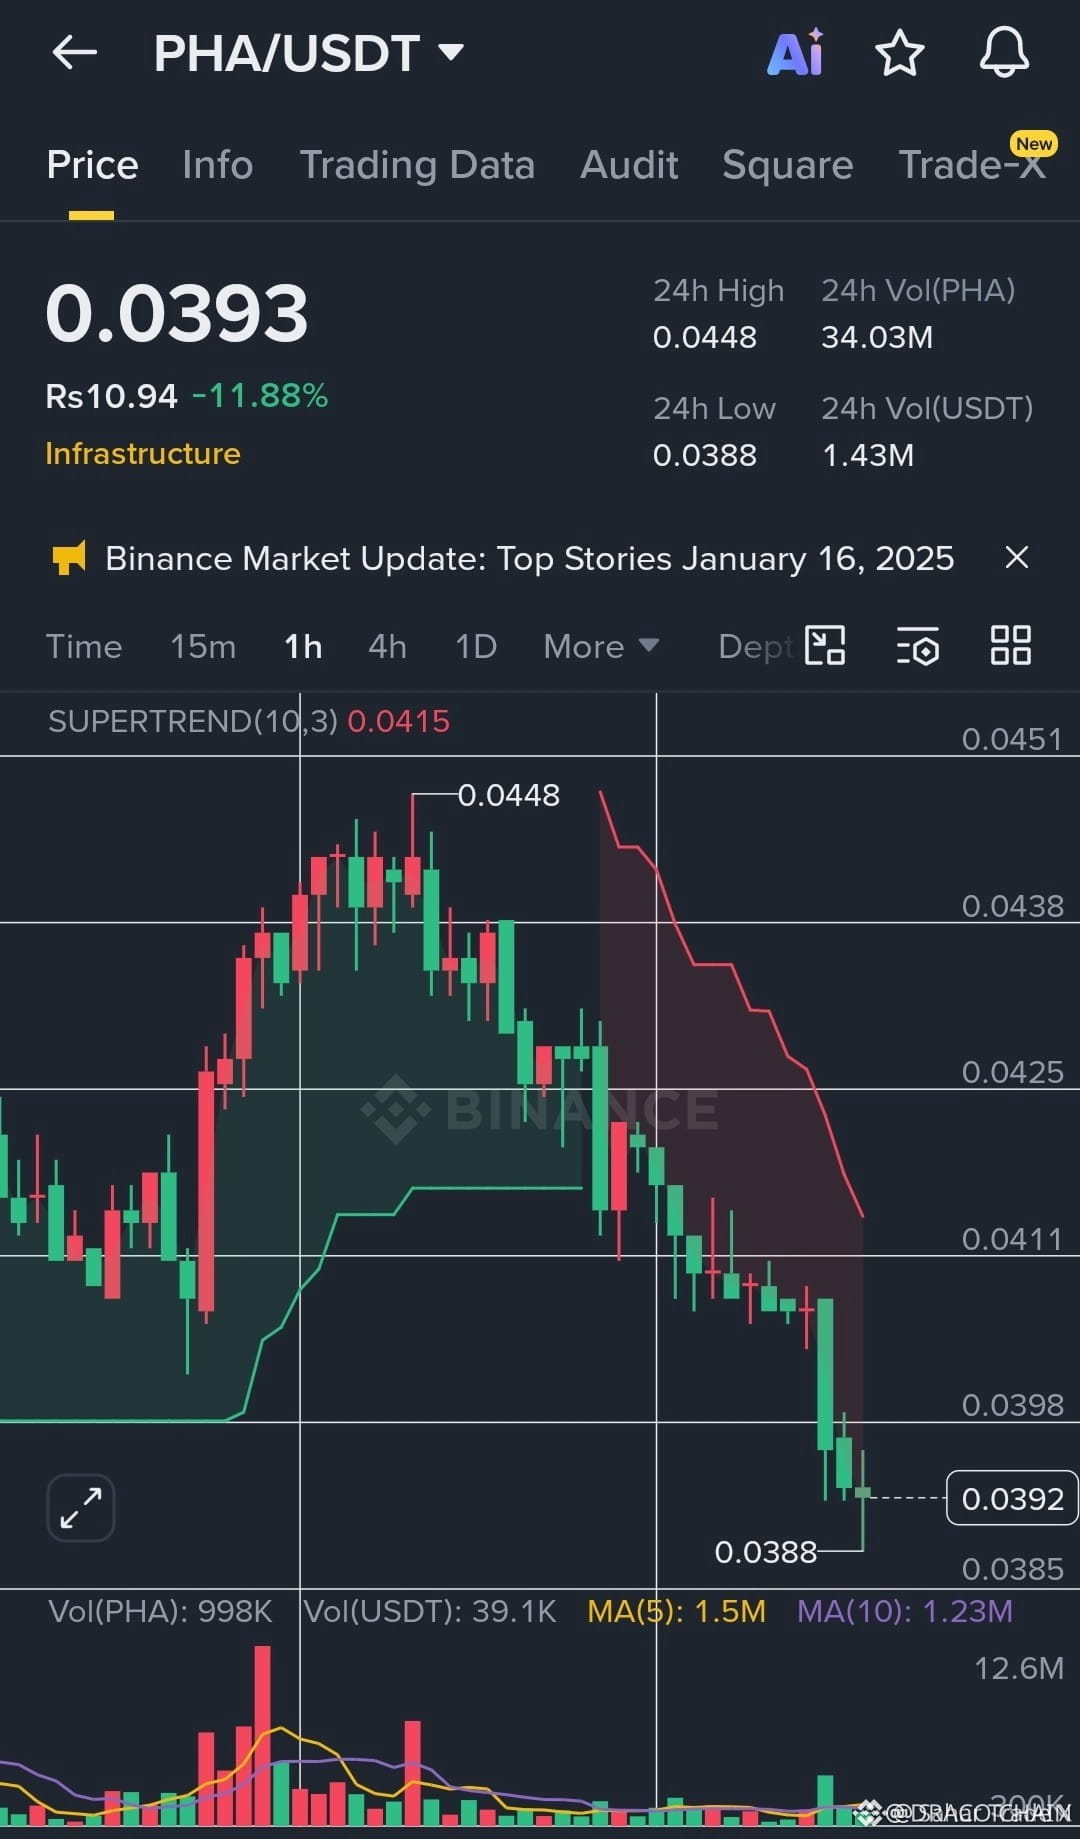
$PHA QUEBRA DE MOMENTUM NO TOPO ⚠️
Entrada: 0.03908 – 0.03910 🔻
Meta: 0.03870 / 0.03820 / 0.03750 📉
Stop Loss: 0.03930 🛡️
O preço está lutando para sustentar o movimento anterior em direção a 0.043, com rebounds mais fracos indicando que o controle dos compradores está se esgotando. O setup favorece uma execução disciplinada: realização parcial de lucros no primeiro nível de queda, e depois reduzindo o risco de exposição se o momentum confirmar. A liquidez continua baixa em torno dos máximos falhados, então evite tamanho excessivo e deixe a confirmação guiar a gestão.
Não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
⚡
{future}(PHAUSDT)
$PHA QUEBRA DE MOMENTUM NO TOPO ⚠️
Entrada: 0.03908 – 0.03910 🔻
Meta: 0.03870 / 0.03820 / 0.03750 📉
Stop Loss: 0.03930 🛡️
O preço está lutando para sustentar o movimento anterior em direção a 0.043, com rebounds mais fracos indicando que o controle dos compradores está se esgotando. O setup favorece uma execução disciplinada: realização parcial de lucros no primeiro nível de queda, e depois reduzindo o risco de exposição se o momentum confirmar. A liquidez continua baixa em torno dos máximos falhados, então evite tamanho excessivo e deixe a confirmação guiar a gestão.
Não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
⚡
132

·
--
Artigo
Kimsuky Norte-Coreano Exposto por Enorme Vazamento de DadosEm junho de 2025, a comunidade de cibersegurança foi abalada. Um membro do notório grupo de hackers norte-coreano Kimsuky APT tornou-se vítima de uma enorme violação de dados, revelando centenas de gigabytes de arquivos internos sensíveis, ferramentas e detalhes operacionais.
De acordo com especialistas em segurança da Slow Mist, os dados vazados incluíam históricos de navegação, registros detalhados de campanhas de phishing, manuais para backdoors personalizados e sistemas de ataque, como o backdoor do kernel TomCat, faróis modificados do Cobalt Strike, a exploração Ivanti RootRot e malware Android como Toybox.
Kimsuky Norte-Coreano Exposto por Enorme Vazamento de Dados
Em junho de 2025, a comunidade de cibersegurança foi abalada. Um membro do notório grupo de hackers norte-coreano Kimsuky APT tornou-se vítima de uma enorme violação de dados, revelando centenas de gigabytes de arquivos internos sensíveis, ferramentas e detalhes operacionais.
De acordo com especialistas em segurança da Slow Mist, os dados vazados incluíam históricos de navegação, registros detalhados de campanhas de phishing, manuais para backdoors personalizados e sistemas de ataque, como o backdoor do kernel TomCat, faróis modificados do Cobalt Strike, a exploração Ivanti RootRot e malware Android como Toybox.
De acordo com especialistas em segurança da Slow Mist, os dados vazados incluíam históricos de navegação, registros detalhados de campanhas de phishing, manuais para backdoors personalizados e sistemas de ataque, como o backdoor do kernel TomCat, faróis modificados do Cobalt Strike, a exploração Ivanti RootRot e malware Android como Toybox.
bnuriymuhammed:
CYB
3
2
3
5.4k
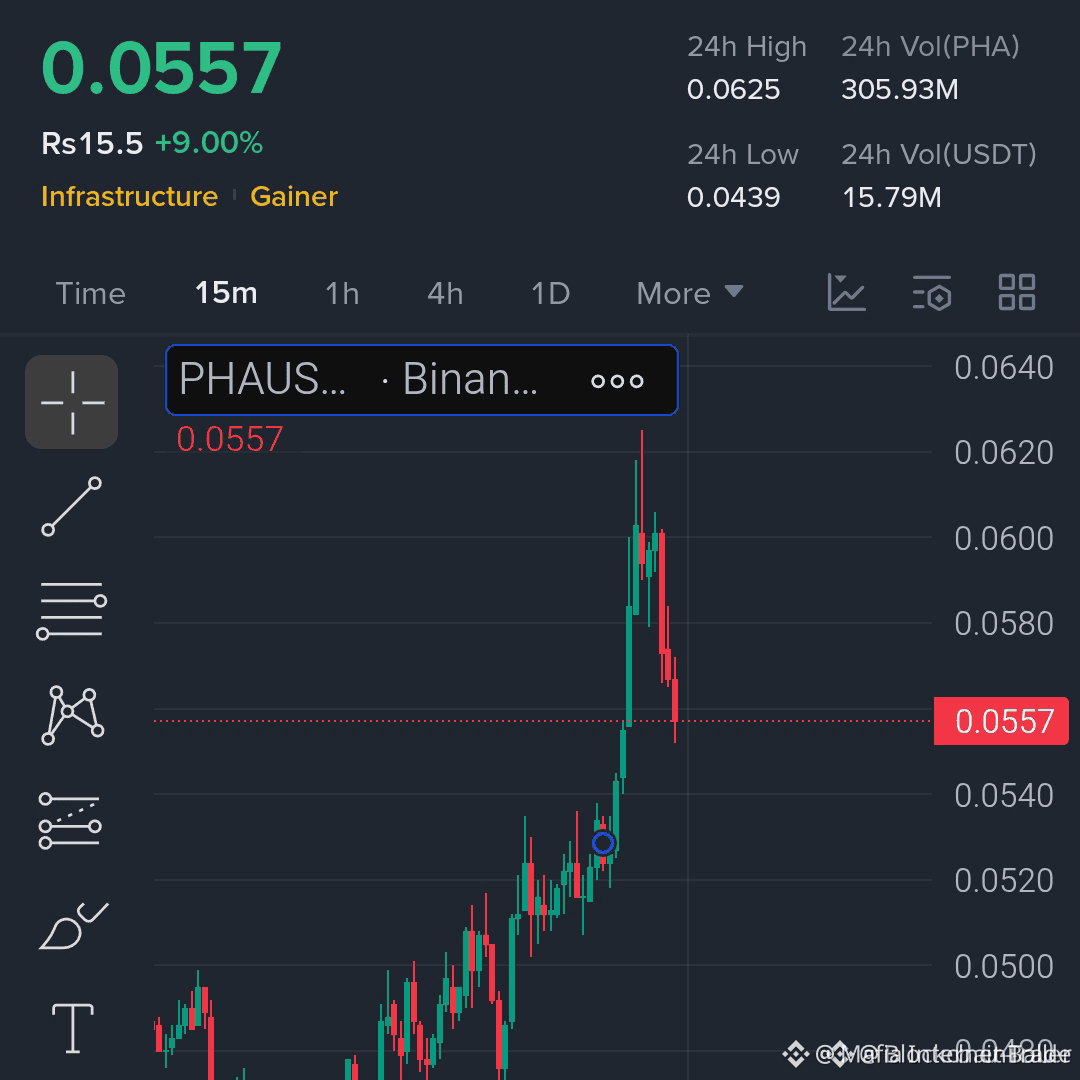
$PHA PRESSÃO DE VENDAS ESTÁ ATIVA ⚡
Entrada: 0.0555 - 0.0562 🔥
Alvo: 0.0540 / 0.0525 / 0.0505 ✅
Stop Loss: 0.0585 🛑
$PHA está abaixo da zona de resistência de 0.0565 e os urso estão pressionando o gráfico. A configuração de venda permanece ativa enquanto o preço não conseguir retomar esse nível. O uso de alavancagem é no máximo 10x, então mantenha o tamanho limpo e não seja imprudente.
Isso não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #BinanceSquar #Altcoins #Trading #phishingscam
⚡
{future}(PHAUSDT)
$PHA PRESSÃO DE VENDAS ESTÁ ATIVA ⚡
Entrada: 0.0555 - 0.0562 🔥
Alvo: 0.0540 / 0.0525 / 0.0505 ✅
Stop Loss: 0.0585 🛑
$PHA está abaixo da zona de resistência de 0.0565 e os urso estão pressionando o gráfico. A configuração de venda permanece ativa enquanto o preço não conseguir retomar esse nível. O uso de alavancagem é no máximo 10x, então mantenha o tamanho limpo e não seja imprudente.
Isso não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #BinanceSquar #Altcoins #Trading #phishingscam
⚡
43
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
8,702 visualizações
91 a discutir
2
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
15,381 visualizações
309 a discutir
3
#CZSaysCompensationIsinPlaceUsersAreProtected
14,757 visualizações
237 a discutir
4
#RichardTengSaysBinanceWillCoverAllHackedLosseswithCompanyFunds
1,213 visualizações
15 a discutir
5
#IntelHasItsWorstDaySince1974
112 visualizações
21 a discutir
6
#TRMCambodianCasinosReceived$1.07BInCrypto
875 visualizações
32 a discutir
7
#USDCCirculationFallsAbout800MInSevenDays
10,819 visualizações
211 a discutir
8
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
7,024 visualizações
70 a discutir
9
#OpenAICutsFundraisingTargetBy$10B
1,247 visualizações
53 a discutir
10
#ASICHasReceivedNoPredictionMarketApplications
24,895 visualizações
615 a discutir