
#keplr
keplr
46,007 visualizações
60 a discutir
Popular
Mais recente

#keplradvisessocialloginuserstotransferassets
🚨 Keplr alerta usuários que usam login social: transfira seus ativos antes que seja tarde demais!
A Keplr emitiu um alerta importante para usuários que acessam suas carteiras por meio do login social.
Quem depende do login social deve agir e transferir seus ativos para uma carteira com backup seguro antes de correr o risco de perder o acesso.
🔍 O que você precisa saber:
Quem usa login social deve revisar imediatamente o acesso à carteira.
Certifique-se de que suas credenciais de recuperação e o backup da carteira estejam seguros.
Transfira os ativos para uma carteira cujo acesso você controla e na qual possa armazenar com segurança a frase de recuperação.
Nunca compartilhe sua frase-semente nem suas chaves privadas com ninguém.
⚠️ Por que isso é importante:
A segurança das suas criptomoedas depende de você controlar o acesso à sua carteira. Perder o acesso a uma conta usada para login social pode causar sérios problemas se você não tiver protegido as opções de recuperação da carteira.
A mensagem é simples: não espere perder o acesso para proteger seus fundos.
#keplr #CryptoSecurity #WalletSafety
#keplradvisessocialloginuserstotransferassets
🚨 Keplr alerta usuários que usam login social: transfira seus ativos antes que seja tarde demais!
A Keplr emitiu um alerta importante para usuários que acessam suas carteiras por meio do login social.
Quem depende do login social deve agir e transferir seus ativos para uma carteira com backup seguro antes de correr o risco de perder o acesso.
🔍 O que você precisa saber:
Quem usa login social deve revisar imediatamente o acesso à carteira.
Certifique-se de que suas credenciais de recuperação e o backup da carteira estejam seguros.
Transfira os ativos para uma carteira cujo acesso você controla e na qual possa armazenar com segurança a frase de recuperação.
Nunca compartilhe sua frase-semente nem suas chaves privadas com ninguém.
⚠️ Por que isso é importante:
A segurança das suas criptomoedas depende de você controlar o acesso à sua carteira. Perder o acesso a uma conta usada para login social pode causar sérios problemas se você não tiver protegido as opções de recuperação da carteira.
A mensagem é simples: não espere perder o acesso para proteger seus fundos.
#keplr #CryptoSecurity #WalletSafety
🚨 Keplr alerta usuários que usam login social: transfira seus ativos antes que seja tarde demais!
A Keplr emitiu um alerta importante para usuários que acessam suas carteiras por meio do login social.
Quem depende do login social deve agir e transferir seus ativos para uma carteira com backup seguro antes de correr o risco de perder o acesso.
🔍 O que você precisa saber:
Quem usa login social deve revisar imediatamente o acesso à carteira.
Certifique-se de que suas credenciais de recuperação e o backup da carteira estejam seguros.
Transfira os ativos para uma carteira cujo acesso você controla e na qual possa armazenar com segurança a frase de recuperação.
Nunca compartilhe sua frase-semente nem suas chaves privadas com ninguém.
⚠️ Por que isso é importante:
A segurança das suas criptomoedas depende de você controlar o acesso à sua carteira. Perder o acesso a uma conta usada para login social pode causar sérios problemas se você não tiver protegido as opções de recuperação da carteira.
A mensagem é simples: não espere perder o acesso para proteger seus fundos.
#keplr #CryptoSecurity #WalletSafety
1
880
#KeplrAdvisesSocialLoginUsersToTransferAssets
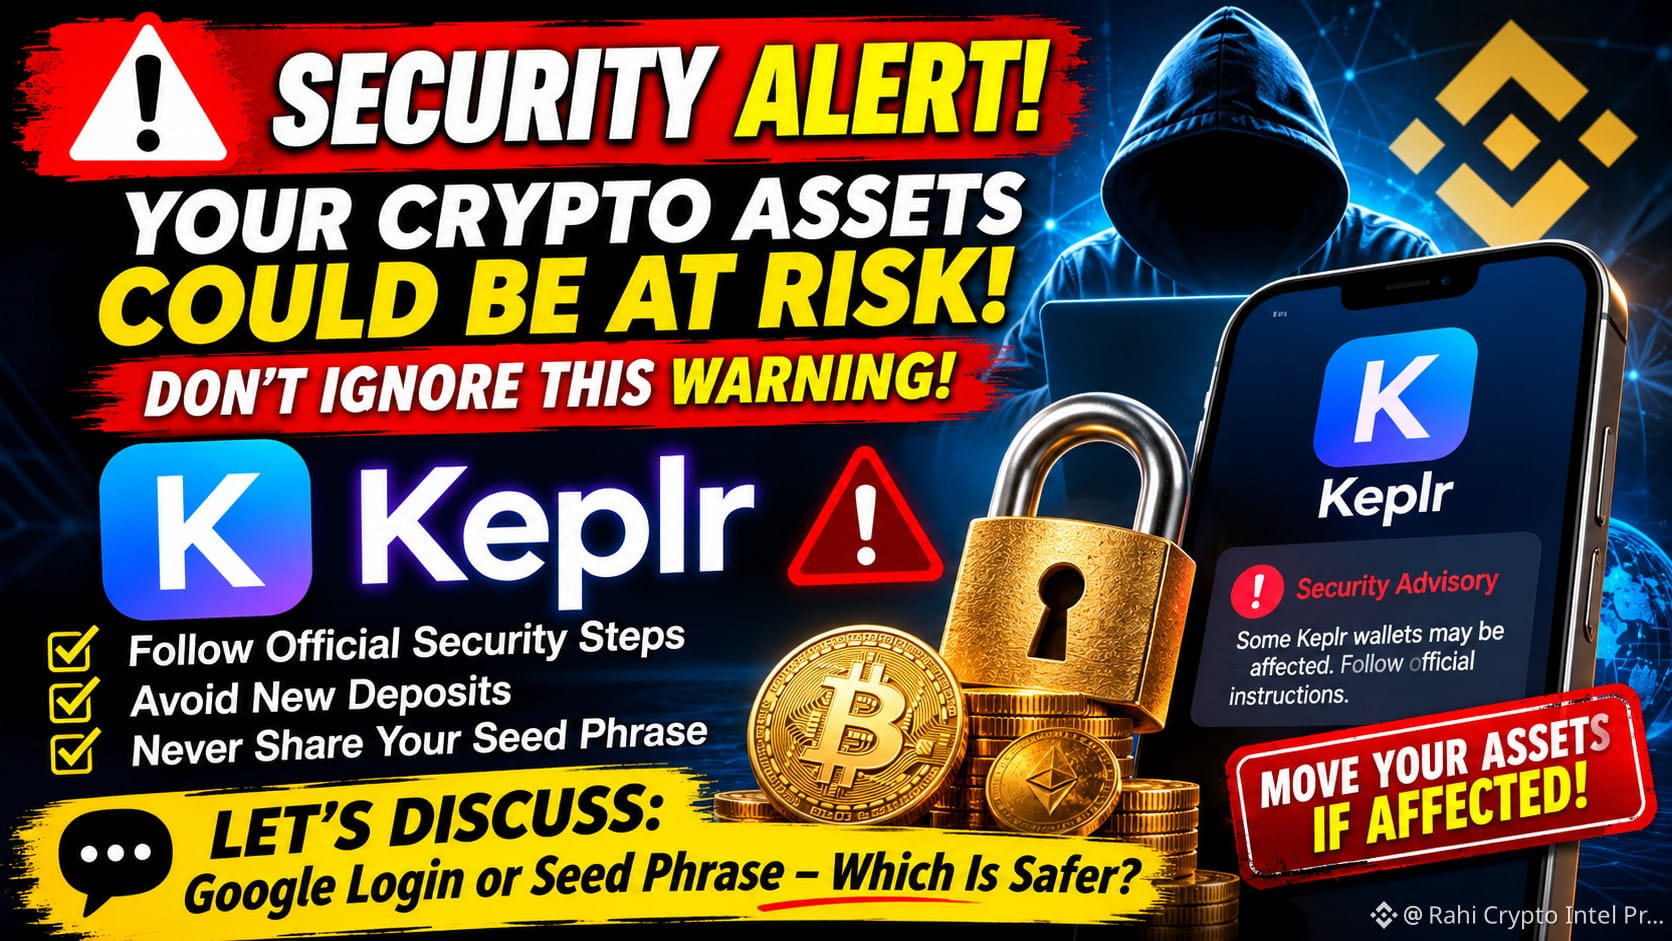
🚨⚠️ ALERTA DE SEGURANÇA: SEUS ATIVOS CRIPTO PODEM ESTAR EM RISCO! NÃO IGNORE ESTE AVISO!
O incidente com a carteira Keplr está causando sérias preocupações na comunidade Web3.
Alguns usuários que criaram carteiras usando o login social do Google ou da Apple podem ter sido afetados por uma vulnerabilidade na infraestrutura da Web3Auth.
🔥 O que os usuários precisam saber?
🔹 Os usuários potencialmente afetados devem seguir as instruções oficiais de segurança da Keplr.
🔹 Evite depositar fundos adicionais nas carteiras afetadas.
🔹 Considere transferir os ativos elegíveis para uma carteira recém-protegida.
🔹 Nunca compartilhe sua frase-semente ou suas chaves privadas com ninguém.
🔹 Cuidado com links falsos de recuperação e pessoas que se passam por outras.
🛡️ Lembre-se: a praticidade NUNCA deve vir antes da segurança das suas criptomoedas!
💬 Vamos conversar:
Você confiaria novamente no login do Google ou da Apple para proteger seus ativos cripto?
Ou uma frase-semente / carteira de hardware é a única opção?
👇 Compartilhe sua opinião. Sua experiência pode ajudar a proteger outro investidor!
#Keplr #CryptoSecurity #Web3
$BTC
{future}(BTCUSDT)
$HYPE
{future}(HYPEUSDT)
$ONE
{future}(ONEUSDT)
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ ALERTA DE SEGURANÇA: SEUS ATIVOS CRIPTO PODEM ESTAR EM RISCO! NÃO IGNORE ESTE AVISO!
O incidente com a carteira Keplr está causando sérias preocupações na comunidade Web3.
Alguns usuários que criaram carteiras usando o login social do Google ou da Apple podem ter sido afetados por uma vulnerabilidade na infraestrutura da Web3Auth.
🔥 O que os usuários precisam saber?
🔹 Os usuários potencialmente afetados devem seguir as instruções oficiais de segurança da Keplr.
🔹 Evite depositar fundos adicionais nas carteiras afetadas.
🔹 Considere transferir os ativos elegíveis para uma carteira recém-protegida.
🔹 Nunca compartilhe sua frase-semente ou suas chaves privadas com ninguém.
🔹 Cuidado com links falsos de recuperação e pessoas que se passam por outras.
🛡️ Lembre-se: a praticidade NUNCA deve vir antes da segurança das suas criptomoedas!
💬 Vamos conversar:
Você confiaria novamente no login do Google ou da Apple para proteger seus ativos cripto?
Ou uma frase-semente / carteira de hardware é a única opção?
👇 Compartilhe sua opinião. Sua experiência pode ajudar a proteger outro investidor!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
🚨⚠️ ALERTA DE SEGURANÇA: SEUS ATIVOS CRIPTO PODEM ESTAR EM RISCO! NÃO IGNORE ESTE AVISO!
O incidente com a carteira Keplr está causando sérias preocupações na comunidade Web3.
Alguns usuários que criaram carteiras usando o login social do Google ou da Apple podem ter sido afetados por uma vulnerabilidade na infraestrutura da Web3Auth.
🔥 O que os usuários precisam saber?
🔹 Os usuários potencialmente afetados devem seguir as instruções oficiais de segurança da Keplr.
🔹 Evite depositar fundos adicionais nas carteiras afetadas.
🔹 Considere transferir os ativos elegíveis para uma carteira recém-protegida.
🔹 Nunca compartilhe sua frase-semente ou suas chaves privadas com ninguém.
🔹 Cuidado com links falsos de recuperação e pessoas que se passam por outras.
🛡️ Lembre-se: a praticidade NUNCA deve vir antes da segurança das suas criptomoedas!
💬 Vamos conversar:
Você confiaria novamente no login do Google ou da Apple para proteger seus ativos cripto?
Ou uma frase-semente / carteira de hardware é a única opção?
👇 Compartilhe sua opinião. Sua experiência pode ajudar a proteger outro investidor!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
505
·
--
#KeplrAconselhaUsuáriosDeLoginSocialATransferirAtivos
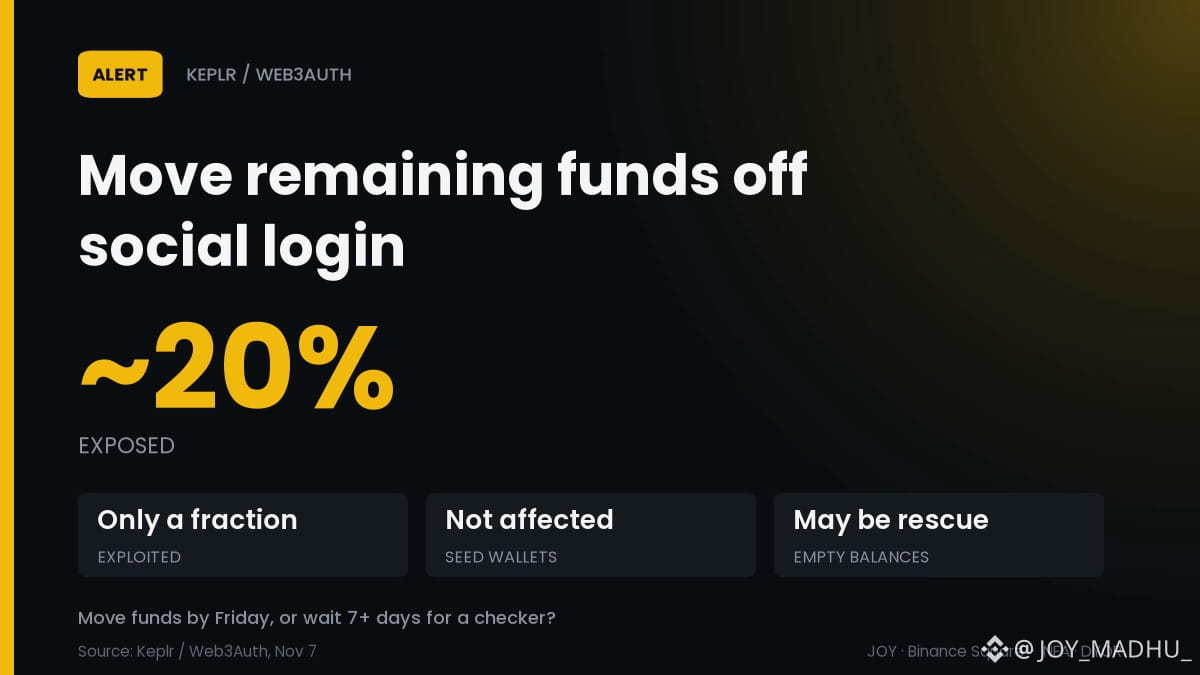
🔄 Keplr mudou sua recomendação: transfira o que restou agora
Uma falha no Web3Auth expôs algumas chaves de login do Google e da Apple, então a Keplr agora recomenda que esses usuários transfiram os ativos restantes.
📊 Estimativa inicial: cerca de 20% das contas com login social foram expostas
⚠️ Apenas uma fração desses 20% parece ter sido totalmente explorada
🏦 Contas com frase-semente e carteiras físicas não foram afetadas
📉 Alguns saldos zerados podem ser resultado de um resgate ético, e não de roubo
Em resumo: a violação ocorreu no provedor de login, não nas carteiras com frase-semente.
Transfira os fundos até sexta-feira ou espere mais de 7 dias por uma ferramenta de verificação? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Segurança
#KeplrAconselhaUsuáriosDeLoginSocialATransferirAtivos
🔄 Keplr mudou sua recomendação: transfira o que restou agora
Uma falha no Web3Auth expôs algumas chaves de login do Google e da Apple, então a Keplr agora recomenda que esses usuários transfiram os ativos restantes.
📊 Estimativa inicial: cerca de 20% das contas com login social foram expostas
⚠️ Apenas uma fração desses 20% parece ter sido totalmente explorada
🏦 Contas com frase-semente e carteiras físicas não foram afetadas
📉 Alguns saldos zerados podem ser resultado de um resgate ético, e não de roubo
Em resumo: a violação ocorreu no provedor de login, não nas carteiras com frase-semente.
Transfira os fundos até sexta-feira ou espere mais de 7 dias por uma ferramenta de verificação? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Segurança
🔄 Keplr mudou sua recomendação: transfira o que restou agora
Uma falha no Web3Auth expôs algumas chaves de login do Google e da Apple, então a Keplr agora recomenda que esses usuários transfiram os ativos restantes.
📊 Estimativa inicial: cerca de 20% das contas com login social foram expostas
⚠️ Apenas uma fração desses 20% parece ter sido totalmente explorada
🏦 Contas com frase-semente e carteiras físicas não foram afetadas
📉 Alguns saldos zerados podem ser resultado de um resgate ético, e não de roubo
Em resumo: a violação ocorreu no provedor de login, não nas carteiras com frase-semente.
Transfira os fundos até sexta-feira ou espere mais de 7 dias por uma ferramenta de verificação? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Segurança
1
·
--
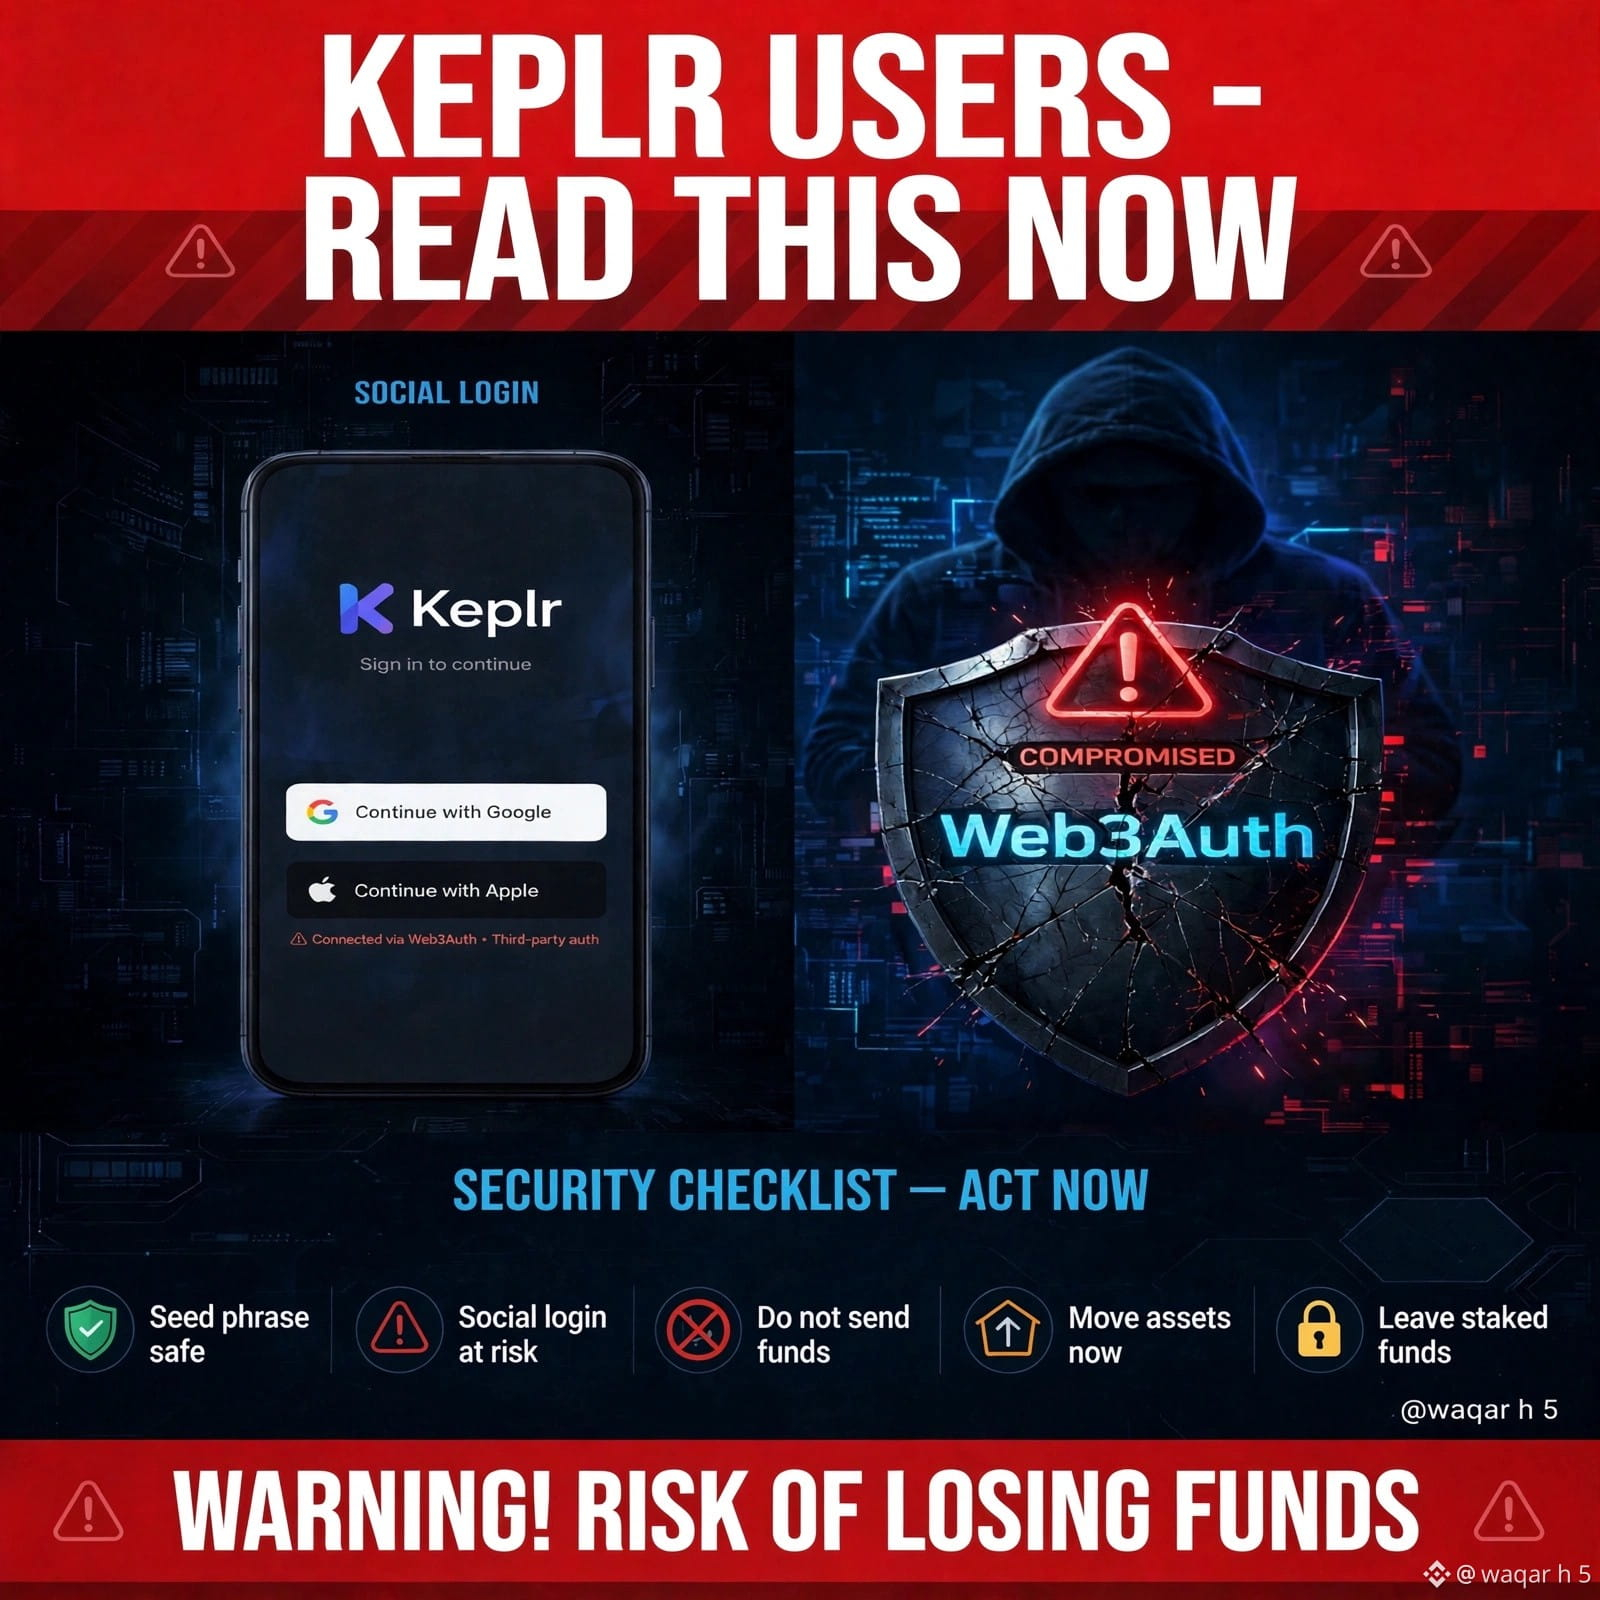
🚨 URGENTE: Alerta de segurança da Keplr! 🚨
Se você fez login na Keplr com Google / Apple — LEIA ISTO!
Uma vulnerabilidade do Web3Auth expôs chaves privadas de alguns usuários que fizeram login pelas redes sociais. Seus fundos podem estar em risco!
✅ FAÇA ISTO AGORA:
1. PARE de enviar fundos para a carteira antiga
2. TRANSFIRA os ativos para uma nova carteira com frase-semente
3. USE uma carteira de hardware para guardar valores significativos
Não espere — proteja seus ativos primeiro!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 URGENTE: Alerta de segurança da Keplr! 🚨
Se você fez login na Keplr com Google / Apple — LEIA ISTO!
Uma vulnerabilidade do Web3Auth expôs chaves privadas de alguns usuários que fizeram login pelas redes sociais. Seus fundos podem estar em risco!
✅ FAÇA ISTO AGORA:
1. PARE de enviar fundos para a carteira antiga
2. TRANSFIRA os ativos para uma nova carteira com frase-semente
3. USE uma carteira de hardware para guardar valores significativos
Não espere — proteja seus ativos primeiro!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
Se você fez login na Keplr com Google / Apple — LEIA ISTO!
Uma vulnerabilidade do Web3Auth expôs chaves privadas de alguns usuários que fizeram login pelas redes sociais. Seus fundos podem estar em risco!
✅ FAÇA ISTO AGORA:
1. PARE de enviar fundos para a carteira antiga
2. TRANSFIRA os ativos para uma nova carteira com frase-semente
3. USE uma carteira de hardware para guardar valores significativos
Não espere — proteja seus ativos primeiro!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
4
172

·
--
Mais de US$ 6 milhões foram retirados de pelo menos 44 mil carteiras conectadas pelo Google
▫️A Keplr confirmou transferências não autorizadas em contas conectadas pelo Google ou pela Apple. O problema estava no serviço de login social Web3Auth
▫️Dados on-chain apontam pelo menos 44 mil carteiras e cerca de US$ 6,01 milhões; os fundos ainda não foram retirados
▫️Mesmo após o alerta oficial, 86% das carteiras das vítimas só foram esvaziadas depois
▫️Os invasores também contornaram o período de desbloqueio de 21 dias e retiraram cerca de 1,96 milhão de ATOM em staking
Até o momento, contas que usam frases-semente ou carteiras físicas parecem não ter sido afetadas. Esses dois métodos de login social foram suspensos
A praticidade de entrar com um clique pode significar que as chaves nem sequer estão sob seu controle
Você ainda se sentirá à vontade para entrar na carteira com uma conta de rede social? 👇 (Isto não constitui recomendação de investimento)
#Keplr #Web3Auth #SegurançaDaCarteira
Mais de US$ 6 milhões foram retirados de pelo menos 44 mil carteiras conectadas pelo Google
▫️A Keplr confirmou transferências não autorizadas em contas conectadas pelo Google ou pela Apple. O problema estava no serviço de login social Web3Auth
▫️Dados on-chain apontam pelo menos 44 mil carteiras e cerca de US$ 6,01 milhões; os fundos ainda não foram retirados
▫️Mesmo após o alerta oficial, 86% das carteiras das vítimas só foram esvaziadas depois
▫️Os invasores também contornaram o período de desbloqueio de 21 dias e retiraram cerca de 1,96 milhão de ATOM em staking
Até o momento, contas que usam frases-semente ou carteiras físicas parecem não ter sido afetadas. Esses dois métodos de login social foram suspensos
A praticidade de entrar com um clique pode significar que as chaves nem sequer estão sob seu controle
Você ainda se sentirá à vontade para entrar na carteira com uma conta de rede social? 👇 (Isto não constitui recomendação de investimento)
#Keplr #Web3Auth #SegurançaDaCarteira
▫️A Keplr confirmou transferências não autorizadas em contas conectadas pelo Google ou pela Apple. O problema estava no serviço de login social Web3Auth
▫️Dados on-chain apontam pelo menos 44 mil carteiras e cerca de US$ 6,01 milhões; os fundos ainda não foram retirados
▫️Mesmo após o alerta oficial, 86% das carteiras das vítimas só foram esvaziadas depois
▫️Os invasores também contornaram o período de desbloqueio de 21 dias e retiraram cerca de 1,96 milhão de ATOM em staking
Até o momento, contas que usam frases-semente ou carteiras físicas parecem não ter sido afetadas. Esses dois métodos de login social foram suspensos
A praticidade de entrar com um clique pode significar que as chaves nem sequer estão sob seu controle
Você ainda se sentirá à vontade para entrar na carteira com uma conta de rede social? 👇 (Isto não constitui recomendação de investimento)
#Keplr #Web3Auth #SegurançaDaCarteira
2
2.2k

·
--
Artigo
Se você usa sua conta do Google para entrar na carteira, esta notícia de hoje é para vocêHoje à tarde, a Keplr, carteira do ecossistema Cosmos, publicou um comunicado. Algumas carteiras criadas com login por conta do Google ou da Apple realizaram transferências que os próprios usuários não autorizaram. A Keplr suspendeu essas duas formas de login e está investigando o ocorrido junto com a Web3Auth, que fornece a tecnologia de login. A própria Web3Auth também admitiu o problema: pouco depois das 23h de ontem, publicou um comunicado dizendo que seu serviço teve um problema de segurança e que o serviço de carteira incorporada foi suspenso.
O problema ocorreu na etapa de login, não na própria carteira. O que a Web3Auth faz é permitir que você crie uma carteira com sua conta do Google ou da Apple, sem precisar anotar a frase de recuperação. É prático, mas, na prática, as chaves da sua carteira ficam sob a guarda dessa camada intermediária. Se algo dá errado com ela, os fundos podem ser transferidos sem que você precise confirmar. Josh Lee, da Keplr, estima preliminarmente que cerca de 20% das contas que usaram o login do Google ou da Apple foram afetadas. Destas, apenas uma parte teve fundos realmente transferidos; os demais talvez ainda possam ser recuperados. Essa é apenas uma estimativa inicial: até agora, a empresa não divulgou quantas pessoas foram afetadas nem quanto dinheiro foi perdido.
Se você usa sua conta do Google para entrar na carteira, esta notícia de hoje é para você
Hoje à tarde, a Keplr, carteira do ecossistema Cosmos, publicou um comunicado. Algumas carteiras criadas com login por conta do Google ou da Apple realizaram transferências que os próprios usuários não autorizaram. A Keplr suspendeu essas duas formas de login e está investigando o ocorrido junto com a Web3Auth, que fornece a tecnologia de login. A própria Web3Auth também admitiu o problema: pouco depois das 23h de ontem, publicou um comunicado dizendo que seu serviço teve um problema de segurança e que o serviço de carteira incorporada foi suspenso.
O problema ocorreu na etapa de login, não na própria carteira. O que a Web3Auth faz é permitir que você crie uma carteira com sua conta do Google ou da Apple, sem precisar anotar a frase de recuperação. É prático, mas, na prática, as chaves da sua carteira ficam sob a guarda dessa camada intermediária. Se algo dá errado com ela, os fundos podem ser transferidos sem que você precise confirmar. Josh Lee, da Keplr, estima preliminarmente que cerca de 20% das contas que usaram o login do Google ou da Apple foram afetadas. Destas, apenas uma parte teve fundos realmente transferidos; os demais talvez ainda possam ser recuperados. Essa é apenas uma estimativa inicial: até agora, a empresa não divulgou quantas pessoas foram afetadas nem quanto dinheiro foi perdido.
O problema ocorreu na etapa de login, não na própria carteira. O que a Web3Auth faz é permitir que você crie uma carteira com sua conta do Google ou da Apple, sem precisar anotar a frase de recuperação. É prático, mas, na prática, as chaves da sua carteira ficam sob a guarda dessa camada intermediária. Se algo dá errado com ela, os fundos podem ser transferidos sem que você precise confirmar. Josh Lee, da Keplr, estima preliminarmente que cerca de 20% das contas que usaram o login do Google ou da Apple foram afetadas. Destas, apenas uma parte teve fundos realmente transferidos; os demais talvez ainda possam ser recuperados. Essa é apenas uma estimativa inicial: até agora, a empresa não divulgou quantas pessoas foram afetadas nem quanto dinheiro foi perdido.
GOOGUS+1,10%
必备小神器888:
谷歌登录钱包本质是便利换安全,大额别放,等Web3Auth把根因查清再谈信任。
1
785

Artigo
Ver tradução
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!
Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
334
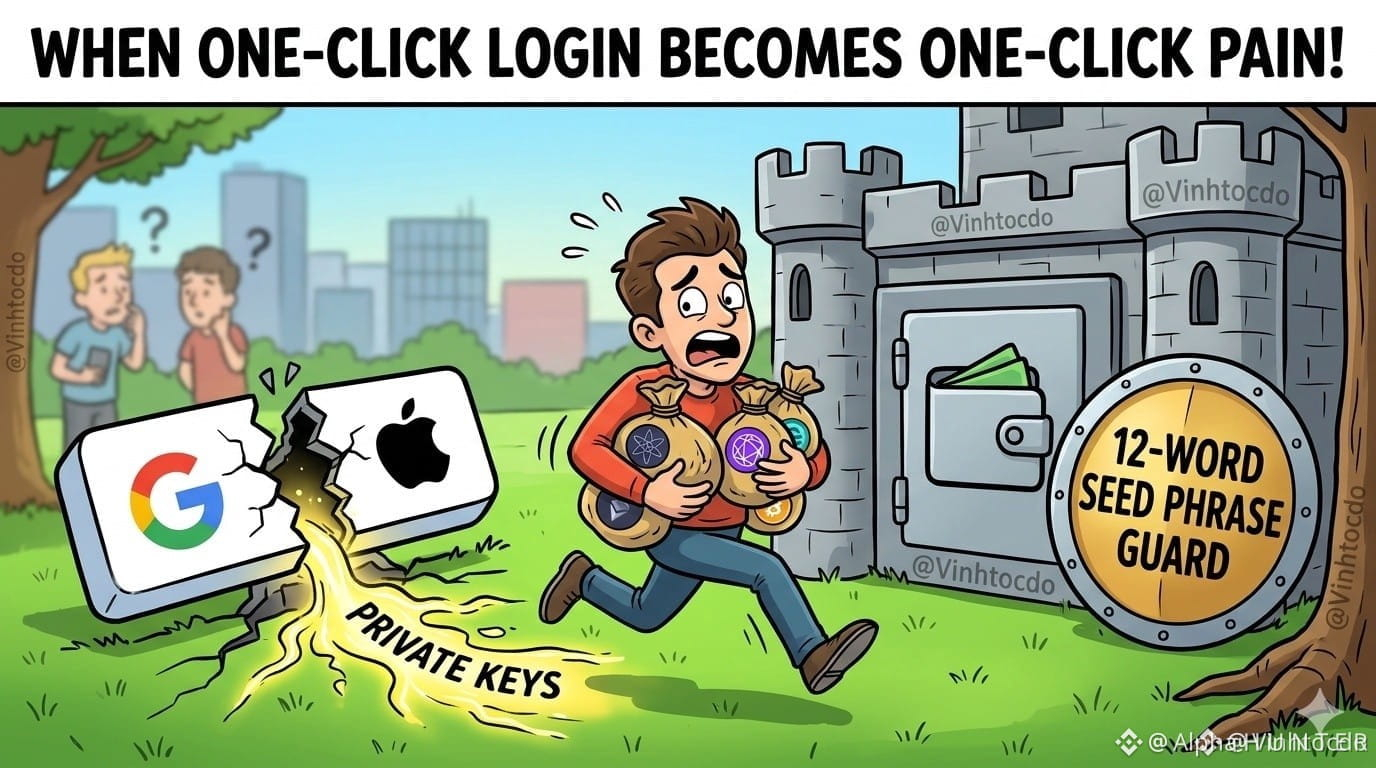
#keplradvisessocialloginuserstotransferassets
🚨 Keplr alerta os usuários que iniciam sessão através das redes sociais: transfiram seus ativos antes que seja tarde demais!
A Keplr emitiu um alerta importante aos usuários que acessam suas carteiras iniciando sessão com uma conta de rede social.
Os usuários que dependem desse método devem agir e transferir seus ativos para uma carteira com backup seguro, antes que corram o risco de perder o acesso.
🔍 O que você precisa saber:
Os usuários que iniciam sessão através das redes sociais devem verificar imediatamente se conseguem acessar suas carteiras.
Certifique-se de que suas credenciais de recuperação e o backup da sua carteira estão seguros.
Transfira seus ativos para uma carteira cuja frase de recuperação esteja sob seu controle e que você possa guardar em um local seguro.
Nunca compartilhe sua frase de recuperação nem suas chaves privadas com ninguém.
⚠️ Por que isso é importante?
A segurança das suas criptomoedas depende do seu controle sobre o acesso à sua carteira. Perder o acesso a uma conta de rede social pode causar sérios problemas se você não tiver protegido as opções de recuperação da sua carteira.
A mensagem é simples: não espere perder o acesso para proteger seus fundos.
#keplr #CryptoSecurity #WalletSafety
$AIOT
{future}(AIOTUSDT)
$JCT
{future}(JCTUSDT)
$IDOL
{future}(IDOLUSDT)
#keplradvisessocialloginuserstotransferassets
🚨 Keplr alerta os usuários que iniciam sessão através das redes sociais: transfiram seus ativos antes que seja tarde demais!
A Keplr emitiu um alerta importante aos usuários que acessam suas carteiras iniciando sessão com uma conta de rede social.
Os usuários que dependem desse método devem agir e transferir seus ativos para uma carteira com backup seguro, antes que corram o risco de perder o acesso.
🔍 O que você precisa saber:
Os usuários que iniciam sessão através das redes sociais devem verificar imediatamente se conseguem acessar suas carteiras.
Certifique-se de que suas credenciais de recuperação e o backup da sua carteira estão seguros.
Transfira seus ativos para uma carteira cuja frase de recuperação esteja sob seu controle e que você possa guardar em um local seguro.
Nunca compartilhe sua frase de recuperação nem suas chaves privadas com ninguém.
⚠️ Por que isso é importante?
A segurança das suas criptomoedas depende do seu controle sobre o acesso à sua carteira. Perder o acesso a uma conta de rede social pode causar sérios problemas se você não tiver protegido as opções de recuperação da sua carteira.
A mensagem é simples: não espere perder o acesso para proteger seus fundos.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
🚨 Keplr alerta os usuários que iniciam sessão através das redes sociais: transfiram seus ativos antes que seja tarde demais!
A Keplr emitiu um alerta importante aos usuários que acessam suas carteiras iniciando sessão com uma conta de rede social.
Os usuários que dependem desse método devem agir e transferir seus ativos para uma carteira com backup seguro, antes que corram o risco de perder o acesso.
🔍 O que você precisa saber:
Os usuários que iniciam sessão através das redes sociais devem verificar imediatamente se conseguem acessar suas carteiras.
Certifique-se de que suas credenciais de recuperação e o backup da sua carteira estão seguros.
Transfira seus ativos para uma carteira cuja frase de recuperação esteja sob seu controle e que você possa guardar em um local seguro.
Nunca compartilhe sua frase de recuperação nem suas chaves privadas com ninguém.
⚠️ Por que isso é importante?
A segurança das suas criptomoedas depende do seu controle sobre o acesso à sua carteira. Perder o acesso a uma conta de rede social pode causar sérios problemas se você não tiver protegido as opções de recuperação da sua carteira.
A mensagem é simples: não espere perder o acesso para proteger seus fundos.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
4
2.3k

·
--
Frases-semente intactas; login com um clique comprometido: Keplr suspende login pelo Google e pela AppleAs carteiras conectadas pelo Google ou pela Apple por praticidade foram as primeiras a ser afetadas desta vez.
Em 6 de novembro, a Web3Auth, que oferece carteiras incorporadas e login social, informou que seu serviço havia enfrentado um problema de segurança e que as carteiras incorporadas foram desativadas temporariamente. A avaliação inicial não apontou impacto sobre usuários da MetaMask. Em 7 de novembro, a empresa acrescentou que o problema estava na infraestrutura da Web3Auth e afetou algumas carteiras incorporadas usadas pela Keplr.
No mesmo dia, a Keplr, carteira bastante usada no Cosmos, publicou um comunicado oficial: recebeu relatos de transações não autorizadas em algumas contas conectadas pelo Google ou pela Apple e está investigando o caso junto com a Web3Auth. A avaliação preliminar da equipe é que as contas criadas com frases-semente ou carteiras de hardware não foram afetadas; o login pelo Google e pela Apple foi suspenso por enquanto. A equipe pediu aos usuários afetados que não depositem mais fundos nessas contas, nem reimportem a carteira ou a recriem em outro lugar.
Frases-semente intactas; login com um clique comprometido: Keplr suspende login pelo Google e pela Apple
As carteiras conectadas pelo Google ou pela Apple por praticidade foram as primeiras a ser afetadas desta vez.
Em 6 de novembro, a Web3Auth, que oferece carteiras incorporadas e login social, informou que seu serviço havia enfrentado um problema de segurança e que as carteiras incorporadas foram desativadas temporariamente. A avaliação inicial não apontou impacto sobre usuários da MetaMask. Em 7 de novembro, a empresa acrescentou que o problema estava na infraestrutura da Web3Auth e afetou algumas carteiras incorporadas usadas pela Keplr.
No mesmo dia, a Keplr, carteira bastante usada no Cosmos, publicou um comunicado oficial: recebeu relatos de transações não autorizadas em algumas contas conectadas pelo Google ou pela Apple e está investigando o caso junto com a Web3Auth. A avaliação preliminar da equipe é que as contas criadas com frases-semente ou carteiras de hardware não foram afetadas; o login pelo Google e pela Apple foi suspenso por enquanto. A equipe pediu aos usuários afetados que não depositem mais fundos nessas contas, nem reimportem a carteira ou a recriem em outro lugar.
Em 6 de novembro, a Web3Auth, que oferece carteiras incorporadas e login social, informou que seu serviço havia enfrentado um problema de segurança e que as carteiras incorporadas foram desativadas temporariamente. A avaliação inicial não apontou impacto sobre usuários da MetaMask. Em 7 de novembro, a empresa acrescentou que o problema estava na infraestrutura da Web3Auth e afetou algumas carteiras incorporadas usadas pela Keplr.
No mesmo dia, a Keplr, carteira bastante usada no Cosmos, publicou um comunicado oficial: recebeu relatos de transações não autorizadas em algumas contas conectadas pelo Google ou pela Apple e está investigando o caso junto com a Web3Auth. A avaliação preliminar da equipe é que as contas criadas com frases-semente ou carteiras de hardware não foram afetadas; o login pelo Google e pela Apple foi suspenso por enquanto. A equipe pediu aos usuários afetados que não depositem mais fundos nessas contas, nem reimportem a carteira ou a recriem em outro lugar.
GOOGUS+1,10%
買不起比特幣只能買比特犬:
所有熱錢包都不要用,並移除所有㽞覽器插件
1
177
·
--
Em uma nova atualização sobre o incidente da Keplr, a Web3Auth publicou endereços de carteiras de recuperação verificados e afirmou que algumas das transferências visíveis faziam parte dos esforços de resgate. Não julgue uma transferência pela aparência; confira o endereço na conta oficial e ignore mensagens privadas de recuperação. Vocês viram a atualização? 🛡️🔎🔐
Mais negociado na Binance no momento da observação (13:07 em Istambul, classificação por volume de negociação em 24 horas): $BTC $ETH $BNB. Acompanhamento geral do mercado, sem relação causal com o incidente.
#Keplr #Segurança_Digital
Em uma nova atualização sobre o incidente da Keplr, a Web3Auth publicou endereços de carteiras de recuperação verificados e afirmou que algumas das transferências visíveis faziam parte dos esforços de resgate. Não julgue uma transferência pela aparência; confira o endereço na conta oficial e ignore mensagens privadas de recuperação. Vocês viram a atualização? 🛡️🔎🔐
Mais negociado na Binance no momento da observação (13:07 em Istambul, classificação por volume de negociação em 24 horas): $BTC $ETH $BNB . Acompanhamento geral do mercado, sem relação causal com o incidente.
#Keplr #Segurança_Digital
Mais negociado na Binance no momento da observação (13:07 em Istambul, classificação por volume de negociação em 24 horas): $BTC $ETH $BNB . Acompanhamento geral do mercado, sem relação causal com o incidente.
#Keplr #Segurança_Digital
69
·
--
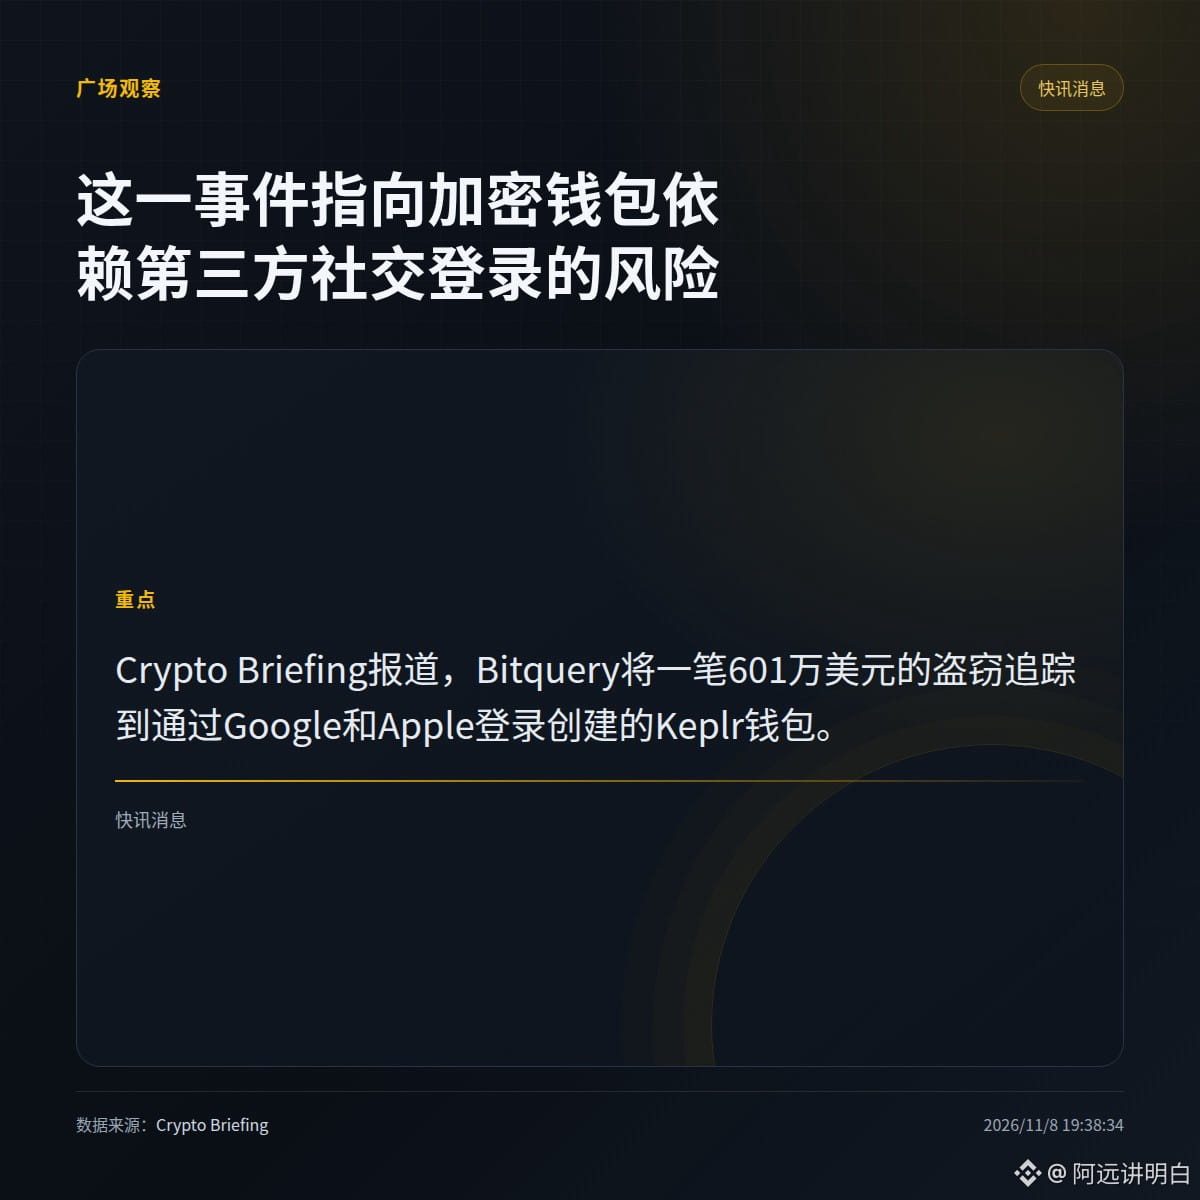
A Bitquery rastreou o roubo de US$ 6,01 milhões até carteiras Keplr criadas com o login do Google e da Apple.
Segundo o Crypto Briefing, o incidente aponta para os riscos de as carteiras de criptomoedas dependerem de logins sociais de terceiros.
· Os usuários afetados são aqueles que criaram carteiras Keplr usando contas de redes sociais.
· A fonte apresenta apenas a conclusão do rastreamento; o caminho específico das perdas da hot wallet não foi explicado. Portanto, não é possível concluir que todas as carteiras criadas com login social tenham o mesmo problema.
Você evitaria usar o login social de terceiros ao criar uma carteira?
#Keplr
A Bitquery rastreou o roubo de US$ 6,01 milhões até carteiras Keplr criadas com o login do Google e da Apple.
Segundo o Crypto Briefing, o incidente aponta para os riscos de as carteiras de criptomoedas dependerem de logins sociais de terceiros.
· Os usuários afetados são aqueles que criaram carteiras Keplr usando contas de redes sociais.
· A fonte apresenta apenas a conclusão do rastreamento; o caminho específico das perdas da hot wallet não foi explicado. Portanto, não é possível concluir que todas as carteiras criadas com login social tenham o mesmo problema.
Você evitaria usar o login social de terceiros ao criar uma carteira?
#Keplr
Segundo o Crypto Briefing, o incidente aponta para os riscos de as carteiras de criptomoedas dependerem de logins sociais de terceiros.
· Os usuários afetados são aqueles que criaram carteiras Keplr usando contas de redes sociais.
· A fonte apresenta apenas a conclusão do rastreamento; o caminho específico das perdas da hot wallet não foi explicado. Portanto, não é possível concluir que todas as carteiras criadas com login social tenham o mesmo problema.
Você evitaria usar o login social de terceiros ao criar uma carteira?
#Keplr
11
Hoje, o ecossistema Cosmos virou uma corrida de verdade: hackers roubam na frente, white hats correm atrás para recuperar, e suas moedas ficam no meio aguardando o veredito.
A Keplr acabou de admitir: uma vulnerabilidade no Web3Auth expôs as chaves privadas de quem faz login pelo Google/Apple. Mais de 44 mil carteiras foram afetadas, e já foram rastreados 6,01 milhões de dólares em transferências on-chain. Cerca de 20% das contas com login social podem ter sido atingidas. A equipe oficial pede que todos transfiram imediatamente o saldo restante para uma carteira com frase-semente. Se demorar, o saldo pode simplesmente zerar; quem tem fundos em staking bloqueados ainda vai ter de esperar.
Cada um reage de um jeito: quem entra pelo Google está se mudando às pressas, com a mão tremendo tanto que até copia a frase-semente na linha errada; quem usa frase-semente ou carteira de hardware assiste tranquilo: “Eu avisei para não escolher o caminho mais fácil”; os mais perdidos são os que não sabem distinguir white hats de black hats — se o dinheiro sumir da carteira, nem sabem a quem agradecer.
$ATOM 1.37, queda de 8,8% em 7 dias; $INJ 8.2, alta de 17,8% em 5 dias. A mesma lista de resgate, dois caminhos diferentes.
Escolha seu lado: A) Melhor sair correndo primeiro; depois vemos quem vence, white hats ou black hats / B) O que despenca no pânico é que fica barato; se $ATOM cair abaixo de 1.3, compro
#Keplr #Web3Auth #SegurançaDaCarteira
Hoje, o ecossistema Cosmos virou uma corrida de verdade: hackers roubam na frente, white hats correm atrás para recuperar, e suas moedas ficam no meio aguardando o veredito.
A Keplr acabou de admitir: uma vulnerabilidade no Web3Auth expôs as chaves privadas de quem faz login pelo Google/Apple. Mais de 44 mil carteiras foram afetadas, e já foram rastreados 6,01 milhões de dólares em transferências on-chain. Cerca de 20% das contas com login social podem ter sido atingidas. A equipe oficial pede que todos transfiram imediatamente o saldo restante para uma carteira com frase-semente. Se demorar, o saldo pode simplesmente zerar; quem tem fundos em staking bloqueados ainda vai ter de esperar.
Cada um reage de um jeito: quem entra pelo Google está se mudando às pressas, com a mão tremendo tanto que até copia a frase-semente na linha errada; quem usa frase-semente ou carteira de hardware assiste tranquilo: “Eu avisei para não escolher o caminho mais fácil”; os mais perdidos são os que não sabem distinguir white hats de black hats — se o dinheiro sumir da carteira, nem sabem a quem agradecer.
$ATOM 1.37, queda de 8,8% em 7 dias; $INJ 8.2, alta de 17,8% em 5 dias. A mesma lista de resgate, dois caminhos diferentes.
Escolha seu lado: A) Melhor sair correndo primeiro; depois vemos quem vence, white hats ou black hats / B) O que despenca no pânico é que fica barato; se $ATOM cair abaixo de 1.3, compro
#Keplr #Web3Auth #SegurançaDaCarteira
A Keplr acabou de admitir: uma vulnerabilidade no Web3Auth expôs as chaves privadas de quem faz login pelo Google/Apple. Mais de 44 mil carteiras foram afetadas, e já foram rastreados 6,01 milhões de dólares em transferências on-chain. Cerca de 20% das contas com login social podem ter sido atingidas. A equipe oficial pede que todos transfiram imediatamente o saldo restante para uma carteira com frase-semente. Se demorar, o saldo pode simplesmente zerar; quem tem fundos em staking bloqueados ainda vai ter de esperar.
Cada um reage de um jeito: quem entra pelo Google está se mudando às pressas, com a mão tremendo tanto que até copia a frase-semente na linha errada; quem usa frase-semente ou carteira de hardware assiste tranquilo: “Eu avisei para não escolher o caminho mais fácil”; os mais perdidos são os que não sabem distinguir white hats de black hats — se o dinheiro sumir da carteira, nem sabem a quem agradecer.
$ATOM 1.37, queda de 8,8% em 7 dias; $INJ 8.2, alta de 17,8% em 5 dias. A mesma lista de resgate, dois caminhos diferentes.
Escolha seu lado: A) Melhor sair correndo primeiro; depois vemos quem vence, white hats ou black hats / B) O que despenca no pânico é que fica barato; se $ATOM cair abaixo de 1.3, compro
#Keplr #Web3Auth #SegurançaDaCarteira

Desta vez, a Keplr foi saqueada. Não adianta ficar só xingando a Keplr.
A versão mais recente no X: pelo menos 6 milhões de dólares, envolvendo mais de 44 mil carteiras Cosmos, todas criadas com login do Google/Apple. A origem está no Web3Auth. Esse serviço de login passou para a Consensys em junho de 2025, ou seja, a empresa-mãe da MetaMask. A nota publicada pelo próprio Web3Auth diz que “não há evidências de que usuários da MetaMask tenham sido afetados”.
A frase é muito bem formulada, mas evita a verdadeira questão: além da Keplr, quantas carteiras e aplicativos usam o mesmo sistema de login social? Até agora, ninguém apresentou uma lista. A própria Keplr só veio a público cerca de 7,5 horas depois para dizer que era uma delas.
Fiz uma conta aproximada: dividindo 6 milhões por 44 mil carteiras, dá em média só uns 136 dólares por carteira. As vítimas são basicamente contas pequenas de iniciantes que escolheram a praticidade e não quiseram anotar a frase-semente — justamente as pessoas com menos capacidade de verificar a blockchain por conta própria.
E tem algo ainda mais absurdo: logo abaixo do alerta da CoinBureau, apareceu uma conta que promove ICP, escrevendo tudo em maiúsculas, para divulgar o “Internet Identity”. A carteira dos outros acabou de ser esvaziada, e ele já aparece para vender a próxima solução de login.
A chamada “carteira sem custódia que permite entrar com e-mail” é, na prática, terceirizar a segurança da chave privada para um intermediário de quem você nunca ouviu falar. A praticidade é real; não saber a quem recorrer quando algo dá errado também.
#Keplr #SegurançaDaCarteira
Desta vez, a Keplr foi saqueada. Não adianta ficar só xingando a Keplr.
A versão mais recente no X: pelo menos 6 milhões de dólares, envolvendo mais de 44 mil carteiras Cosmos, todas criadas com login do Google/Apple. A origem está no Web3Auth. Esse serviço de login passou para a Consensys em junho de 2025, ou seja, a empresa-mãe da MetaMask. A nota publicada pelo próprio Web3Auth diz que “não há evidências de que usuários da MetaMask tenham sido afetados”.
A frase é muito bem formulada, mas evita a verdadeira questão: além da Keplr, quantas carteiras e aplicativos usam o mesmo sistema de login social? Até agora, ninguém apresentou uma lista. A própria Keplr só veio a público cerca de 7,5 horas depois para dizer que era uma delas.
Fiz uma conta aproximada: dividindo 6 milhões por 44 mil carteiras, dá em média só uns 136 dólares por carteira. As vítimas são basicamente contas pequenas de iniciantes que escolheram a praticidade e não quiseram anotar a frase-semente — justamente as pessoas com menos capacidade de verificar a blockchain por conta própria.
E tem algo ainda mais absurdo: logo abaixo do alerta da CoinBureau, apareceu uma conta que promove ICP, escrevendo tudo em maiúsculas, para divulgar o “Internet Identity”. A carteira dos outros acabou de ser esvaziada, e ele já aparece para vender a próxima solução de login.
A chamada “carteira sem custódia que permite entrar com e-mail” é, na prática, terceirizar a segurança da chave privada para um intermediário de quem você nunca ouviu falar. A praticidade é real; não saber a quem recorrer quando algo dá errado também.
#Keplr #SegurançaDaCarteira
A versão mais recente no X: pelo menos 6 milhões de dólares, envolvendo mais de 44 mil carteiras Cosmos, todas criadas com login do Google/Apple. A origem está no Web3Auth. Esse serviço de login passou para a Consensys em junho de 2025, ou seja, a empresa-mãe da MetaMask. A nota publicada pelo próprio Web3Auth diz que “não há evidências de que usuários da MetaMask tenham sido afetados”.
A frase é muito bem formulada, mas evita a verdadeira questão: além da Keplr, quantas carteiras e aplicativos usam o mesmo sistema de login social? Até agora, ninguém apresentou uma lista. A própria Keplr só veio a público cerca de 7,5 horas depois para dizer que era uma delas.
Fiz uma conta aproximada: dividindo 6 milhões por 44 mil carteiras, dá em média só uns 136 dólares por carteira. As vítimas são basicamente contas pequenas de iniciantes que escolheram a praticidade e não quiseram anotar a frase-semente — justamente as pessoas com menos capacidade de verificar a blockchain por conta própria.
E tem algo ainda mais absurdo: logo abaixo do alerta da CoinBureau, apareceu uma conta que promove ICP, escrevendo tudo em maiúsculas, para divulgar o “Internet Identity”. A carteira dos outros acabou de ser esvaziada, e ele já aparece para vender a próxima solução de login.
A chamada “carteira sem custódia que permite entrar com e-mail” é, na prática, terceirizar a segurança da chave privada para um intermediário de quem você nunca ouviu falar. A praticidade é real; não saber a quem recorrer quando algo dá errado também.
#Keplr #SegurançaDaCarteira
5
·
--
#Keplr建议社交登录用户转移资产
Após o alerta, só então 86% das carteiras foram esvaziadas
$AMZNB $TSMB
A Keplr recomenda que usuários que fazem login com redes sociais transfiram seus ativos. Essa recomendação não é preventiva: é uma tentativa de limitar os danos depois do ocorrido.
Os dados on-chain mostram que os invasores retiraram pelo menos 6 milhões de dólares de mais de 44.000 carteiras Keplr acessadas por meio do Google/Apple, em 8 redes Cosmos. A Keplr emitiu um alerta em 7 de novembro, às 04:38 UTC, mas a maior onda de saques ocorreu duas horas depois do alerta e foi seis vezes maior que a primeira. Considerando o número de carteiras, 86% das vítimas só perderam seus fundos depois de ver o alerta.
A causa é simples: as chaves privadas já haviam sido expostas, e suspender a função de login não impede quem já está de posse das chaves. A “suspensão” protege as contas cujas chaves ainda não foram expostas, mas não consegue proteger as que já foram.
#Keplr #Web3安全 #Cosmos
{future}(BNBUSDT)
{web3_wallet_create}(560xc6bff31bbfa84d3c05ad61d8ec47be8b31517777)
#Keplr建议社交登录用户转移资产
Após o alerta, só então 86% das carteiras foram esvaziadas
$AMZNB $TSMB
A Keplr recomenda que usuários que fazem login com redes sociais transfiram seus ativos. Essa recomendação não é preventiva: é uma tentativa de limitar os danos depois do ocorrido.
Os dados on-chain mostram que os invasores retiraram pelo menos 6 milhões de dólares de mais de 44.000 carteiras Keplr acessadas por meio do Google/Apple, em 8 redes Cosmos. A Keplr emitiu um alerta em 7 de novembro, às 04:38 UTC, mas a maior onda de saques ocorreu duas horas depois do alerta e foi seis vezes maior que a primeira. Considerando o número de carteiras, 86% das vítimas só perderam seus fundos depois de ver o alerta.
A causa é simples: as chaves privadas já haviam sido expostas, e suspender a função de login não impede quem já está de posse das chaves. A “suspensão” protege as contas cujas chaves ainda não foram expostas, mas não consegue proteger as que já foram.
#Keplr #Web3安全 #Cosmos
Após o alerta, só então 86% das carteiras foram esvaziadas
$AMZNB $TSMB
A Keplr recomenda que usuários que fazem login com redes sociais transfiram seus ativos. Essa recomendação não é preventiva: é uma tentativa de limitar os danos depois do ocorrido.
Os dados on-chain mostram que os invasores retiraram pelo menos 6 milhões de dólares de mais de 44.000 carteiras Keplr acessadas por meio do Google/Apple, em 8 redes Cosmos. A Keplr emitiu um alerta em 7 de novembro, às 04:38 UTC, mas a maior onda de saques ocorreu duas horas depois do alerta e foi seis vezes maior que a primeira. Considerando o número de carteiras, 86% das vítimas só perderam seus fundos depois de ver o alerta.
A causa é simples: as chaves privadas já haviam sido expostas, e suspender a função de login não impede quem já está de posse das chaves. A “suspensão” protege as contas cujas chaves ainda não foram expostas, mas não consegue proteger as que já foram.
#Keplr #Web3安全 #Cosmos
165

·
--
【Alerta de mercado】Chave privada da Keplr exposta: usuários que entraram com redes sociais devem transferir seus ativos
A carteira Cosmos Keplr confirmou que uma vulnerabilidade na infraestrutura do Web3Auth expôs as chaves privadas de alguns usuários que entraram com Google ou Apple. As contas criadas com frases-semente ou carteiras físicas não foram afetadas. O aviso oficial: não transfira novos fundos para a conta original e transfira o quanto antes os ativos restantes que possam ser transferidos para uma conta criada com frase-semente ou carteira física. Você entrou com uma rede social ou usou uma frase-semente?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Fonte: Wu Shuo Blockchain)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
【Alerta de mercado】Chave privada da Keplr exposta: usuários que entraram com redes sociais devem transferir seus ativos
A carteira Cosmos Keplr confirmou que uma vulnerabilidade na infraestrutura do Web3Auth expôs as chaves privadas de alguns usuários que entraram com Google ou Apple. As contas criadas com frases-semente ou carteiras físicas não foram afetadas. O aviso oficial: não transfira novos fundos para a conta original e transfira o quanto antes os ativos restantes que possam ser transferidos para uma conta criada com frase-semente ou carteira física. Você entrou com uma rede social ou usou uma frase-semente?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Fonte: Wu Shuo Blockchain)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
A carteira Cosmos Keplr confirmou que uma vulnerabilidade na infraestrutura do Web3Auth expôs as chaves privadas de alguns usuários que entraram com Google ou Apple. As contas criadas com frases-semente ou carteiras físicas não foram afetadas. O aviso oficial: não transfira novos fundos para a conta original e transfira o quanto antes os ativos restantes que possam ser transferidos para uma conta criada com frase-semente ou carteira física. Você entrou com uma rede social ou usou uma frase-semente?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Fonte: Wu Shuo Blockchain)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
9

·
--
Problema com carteiras Keplr criadas por login social: quem está com sua chave privada?
Se você criou sua carteira Keplr clicando em “Entrar com Google/Apple”, precisa ler isto.
Em 7 de novembro, a Keplr informou que recebeu relatos de transferências não autorizadas em algumas contas criadas com login do Google ou da Apple. Em seguida, a Web3Auth confirmou que sua infraestrutura tinha um problema de segurança que afetou algumas carteiras incorporadas usadas pela Keplr. Em um comunicado posterior, a Keplr usou diretamente a expressão “vazamento de chave privada”.
É importante distinguir algumas coisas:
1. Segundo a Keplr, as carteiras criadas com frase-semente ou carteira de hardware não foram afetadas.
2. O login com Google/Apple foi suspenso. A Web3Auth disse que, junto com parceiros, realizou transferências de chapéu branco de carteiras vulneráveis, mas que ainda não haviam sido roubadas, usando o mesmo método dos invasores. Por isso, o saldo de algumas contas diminuiu ou até foi zerado; pode ter sido uma operação de resgate, não necessariamente um roubo. Os ativos em staking e bloqueados levam mais tempo para serem tratados.
3. Até o momento, nenhuma das partes divulgou quantas carteiras foram afetadas nem o valor das perdas.
A recomendação oficial para usuários possivelmente afetados: não transfira mais fundos para essa conta; transfira os ativos líquidos restantes para uma conta com frase-semente ou carteira de hardware. Confie apenas nas contas oficiais da Keplr e da Web3Auth. Trate como phishing qualquer link enviado por mensagem privada prometendo “ajudar na recuperação”.
“Sem frase-semente” elimina o trabalho de memorizar 12 palavras, não o risco — a chave só fica guardada em outro lugar. Antes de usar o login social, pergunte: quem gera a chave privada, onde ela fica armazenada e quem pode acessá-la se algo der errado?
#Keplr #钱包安全 #Web3
Problema com carteiras Keplr criadas por login social: quem está com sua chave privada?
Se você criou sua carteira Keplr clicando em “Entrar com Google/Apple”, precisa ler isto.
Em 7 de novembro, a Keplr informou que recebeu relatos de transferências não autorizadas em algumas contas criadas com login do Google ou da Apple. Em seguida, a Web3Auth confirmou que sua infraestrutura tinha um problema de segurança que afetou algumas carteiras incorporadas usadas pela Keplr. Em um comunicado posterior, a Keplr usou diretamente a expressão “vazamento de chave privada”.
É importante distinguir algumas coisas:
1. Segundo a Keplr, as carteiras criadas com frase-semente ou carteira de hardware não foram afetadas.
2. O login com Google/Apple foi suspenso. A Web3Auth disse que, junto com parceiros, realizou transferências de chapéu branco de carteiras vulneráveis, mas que ainda não haviam sido roubadas, usando o mesmo método dos invasores. Por isso, o saldo de algumas contas diminuiu ou até foi zerado; pode ter sido uma operação de resgate, não necessariamente um roubo. Os ativos em staking e bloqueados levam mais tempo para serem tratados.
3. Até o momento, nenhuma das partes divulgou quantas carteiras foram afetadas nem o valor das perdas.
A recomendação oficial para usuários possivelmente afetados: não transfira mais fundos para essa conta; transfira os ativos líquidos restantes para uma conta com frase-semente ou carteira de hardware. Confie apenas nas contas oficiais da Keplr e da Web3Auth. Trate como phishing qualquer link enviado por mensagem privada prometendo “ajudar na recuperação”.
“Sem frase-semente” elimina o trabalho de memorizar 12 palavras, não o risco — a chave só fica guardada em outro lugar. Antes de usar o login social, pergunte: quem gera a chave privada, onde ela fica armazenada e quem pode acessá-la se algo der errado?
#Keplr #钱包安全 #Web3
Se você criou sua carteira Keplr clicando em “Entrar com Google/Apple”, precisa ler isto.
Em 7 de novembro, a Keplr informou que recebeu relatos de transferências não autorizadas em algumas contas criadas com login do Google ou da Apple. Em seguida, a Web3Auth confirmou que sua infraestrutura tinha um problema de segurança que afetou algumas carteiras incorporadas usadas pela Keplr. Em um comunicado posterior, a Keplr usou diretamente a expressão “vazamento de chave privada”.
É importante distinguir algumas coisas:
1. Segundo a Keplr, as carteiras criadas com frase-semente ou carteira de hardware não foram afetadas.
2. O login com Google/Apple foi suspenso. A Web3Auth disse que, junto com parceiros, realizou transferências de chapéu branco de carteiras vulneráveis, mas que ainda não haviam sido roubadas, usando o mesmo método dos invasores. Por isso, o saldo de algumas contas diminuiu ou até foi zerado; pode ter sido uma operação de resgate, não necessariamente um roubo. Os ativos em staking e bloqueados levam mais tempo para serem tratados.
3. Até o momento, nenhuma das partes divulgou quantas carteiras foram afetadas nem o valor das perdas.
A recomendação oficial para usuários possivelmente afetados: não transfira mais fundos para essa conta; transfira os ativos líquidos restantes para uma conta com frase-semente ou carteira de hardware. Confie apenas nas contas oficiais da Keplr e da Web3Auth. Trate como phishing qualquer link enviado por mensagem privada prometendo “ajudar na recuperação”.
“Sem frase-semente” elimina o trabalho de memorizar 12 palavras, não o risco — a chave só fica guardada em outro lugar. Antes de usar o login social, pergunte: quem gera a chave privada, onde ela fica armazenada e quem pode acessá-la se algo der errado?
#Keplr #钱包安全 #Web3
4
🚨 Carteira de criptomoedas Keplr em risco: usuários relatam desaparecimento de fundos
A equipe da Keplr Wallet informou sobre transações não autorizadas em carteiras criadas por meio de contas do Google e da Apple. O acesso por esses serviços foi temporariamente desativado.
🔐 Acredita-se que o problema esteja relacionado ao provedor de autenticação Web3Auth, que também informou sobre um incidente de segurança. Segundo uma avaliação preliminar, carteiras com frases-semente e dispositivos de hardware não foram afetados.
⚠️ A Keplr recomenda não adicionar fundos a carteiras potencialmente afetadas nem importá-las para outros aplicativos.
A dimensão das perdas ainda é desconhecida. Os usuários estão sendo alertados sobre golpistas que oferecem ajuda para recuperar os fundos.
#Keplr #Cosmos #ATOM
🚨 Carteira de criptomoedas Keplr em risco: usuários relatam desaparecimento de fundos
A equipe da Keplr Wallet informou sobre transações não autorizadas em carteiras criadas por meio de contas do Google e da Apple. O acesso por esses serviços foi temporariamente desativado.
🔐 Acredita-se que o problema esteja relacionado ao provedor de autenticação Web3Auth, que também informou sobre um incidente de segurança. Segundo uma avaliação preliminar, carteiras com frases-semente e dispositivos de hardware não foram afetados.
⚠️ A Keplr recomenda não adicionar fundos a carteiras potencialmente afetadas nem importá-las para outros aplicativos.
A dimensão das perdas ainda é desconhecida. Os usuários estão sendo alertados sobre golpistas que oferecem ajuda para recuperar os fundos.
#Keplr #Cosmos #ATOM
A equipe da Keplr Wallet informou sobre transações não autorizadas em carteiras criadas por meio de contas do Google e da Apple. O acesso por esses serviços foi temporariamente desativado.
🔐 Acredita-se que o problema esteja relacionado ao provedor de autenticação Web3Auth, que também informou sobre um incidente de segurança. Segundo uma avaliação preliminar, carteiras com frases-semente e dispositivos de hardware não foram afetados.
⚠️ A Keplr recomenda não adicionar fundos a carteiras potencialmente afetadas nem importá-las para outros aplicativos.
A dimensão das perdas ainda é desconhecida. Os usuários estão sendo alertados sobre golpistas que oferecem ajuda para recuperar os fundos.
#Keplr #Cosmos #ATOM
2
635

·
--
【Carteiras conectadas pelo Google foram roubadas! Keplr desativa às pressas o login social】
7 de novembro: a Keplr, carteira bastante usada no Cosmos, suspendeu o login pelo Google e pela Apple. Ativos de algumas carteiras criadas com contas de redes sociais foram transferidos sem autorização. O problema foi causado pela Web3Auth, serviço terceirizado responsável pelo login social. Quem usa frase-semente ou carteira física não foi afetado. Não deposite moedas nessas contas; quem mandar mensagem privada oferecendo "ajuda para recuperar" é golpista.
$ATOM $OSMO
#Keplr #Web3Auth #Segurança da carteira
【Carteiras conectadas pelo Google foram roubadas! Keplr desativa às pressas o login social】
7 de novembro: a Keplr, carteira bastante usada no Cosmos, suspendeu o login pelo Google e pela Apple. Ativos de algumas carteiras criadas com contas de redes sociais foram transferidos sem autorização. O problema foi causado pela Web3Auth, serviço terceirizado responsável pelo login social. Quem usa frase-semente ou carteira física não foi afetado. Não deposite moedas nessas contas; quem mandar mensagem privada oferecendo "ajuda para recuperar" é golpista.
$ATOM $OSMO
#Keplr #Web3Auth #Segurança da carteira
7 de novembro: a Keplr, carteira bastante usada no Cosmos, suspendeu o login pelo Google e pela Apple. Ativos de algumas carteiras criadas com contas de redes sociais foram transferidos sem autorização. O problema foi causado pela Web3Auth, serviço terceirizado responsável pelo login social. Quem usa frase-semente ou carteira física não foi afetado. Não deposite moedas nessas contas; quem mandar mensagem privada oferecendo "ajuda para recuperar" é golpista.
$ATOM $OSMO
#Keplr #Web3Auth #Segurança da carteira
40
·
--
Na semana passada, depois de a Binance ser hackeada, a internet inteira gritou «autocustódia». Nesta semana, o lado da autocustódia é que deu ruim: contas Keplr criadas com login social do Google/Apple sofreram transferências não autorizadas. A equipe suspendeu o login social e está investigando o caso com a Web3Auth. Quem usa frase-semente ou carteira física não foi afetado. A equipe da Akash está pedindo que as pessoas transfiram seus $AKT para carteiras de autocustódia pura; quem faz staking tem uma janela de 21 dias para colaborar com o resgate.
No fundo, é simples: o login social é realmente prático, mas você confiou a um terceiro o caminho para recuperar sua chave privada. O problema da semana passada se chamava «deixar a corretora guardar para você»; o desta semana, «deixar o método de login guardar para você». O nome muda, mas a raiz do problema é a mesma: cada mão extra por onde a chave passa é mais um risco. Anote a frase-semente e tranque-a numa gaveta; para valores altos, use uma carteira física. É antiquado, mas funciona.
O setor de IA também não parou no fim de semana: a Marvell comprou a Lumentum pagando inteiramente em ações, por um valor empresarial implícito de US$ 115 bilhões, levando de uma vez o filé dos módulos ópticos. A Microsoft considera obsoletos os chips da Nvidia nos data centers da Oracle e está reduzindo gradualmente os aluguéis enquanto reavalia seus compromissos com a nuvem externa. E a Intel está em situação ainda pior: caiu 57% no quarto trimestre, ficando em último lugar no S&P 500. O setor de IA está passando por uma reorganização interna: o dinheiro está saindo de quem vende conceitos e indo para quem consegue entregar.
Alerta de riscos: petroleiros vêm sendo atingidos por minas no Estreito de Ormuz, e os houthis afirmam ter atacado instalações da Aramco em Riade e Khurais. A noite da lua nova de 9 de novembro e a janela de oito semanas de Trump ainda estão no horizonte. Com a liquidez baixa no fim de semana, o tamanho da posição vale mais do que a opinião.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #Criptomoedas
Na semana passada, depois de a Binance ser hackeada, a internet inteira gritou «autocustódia». Nesta semana, o lado da autocustódia é que deu ruim: contas Keplr criadas com login social do Google/Apple sofreram transferências não autorizadas. A equipe suspendeu o login social e está investigando o caso com a Web3Auth. Quem usa frase-semente ou carteira física não foi afetado. A equipe da Akash está pedindo que as pessoas transfiram seus $AKT para carteiras de autocustódia pura; quem faz staking tem uma janela de 21 dias para colaborar com o resgate.
No fundo, é simples: o login social é realmente prático, mas você confiou a um terceiro o caminho para recuperar sua chave privada. O problema da semana passada se chamava «deixar a corretora guardar para você»; o desta semana, «deixar o método de login guardar para você». O nome muda, mas a raiz do problema é a mesma: cada mão extra por onde a chave passa é mais um risco. Anote a frase-semente e tranque-a numa gaveta; para valores altos, use uma carteira física. É antiquado, mas funciona.
O setor de IA também não parou no fim de semana: a Marvell comprou a Lumentum pagando inteiramente em ações, por um valor empresarial implícito de US$ 115 bilhões, levando de uma vez o filé dos módulos ópticos. A Microsoft considera obsoletos os chips da Nvidia nos data centers da Oracle e está reduzindo gradualmente os aluguéis enquanto reavalia seus compromissos com a nuvem externa. E a Intel está em situação ainda pior: caiu 57% no quarto trimestre, ficando em último lugar no S&P 500. O setor de IA está passando por uma reorganização interna: o dinheiro está saindo de quem vende conceitos e indo para quem consegue entregar.
Alerta de riscos: petroleiros vêm sendo atingidos por minas no Estreito de Ormuz, e os houthis afirmam ter atacado instalações da Aramco em Riade e Khurais. A noite da lua nova de 9 de novembro e a janela de oito semanas de Trump ainda estão no horizonte. Com a liquidez baixa no fim de semana, o tamanho da posição vale mais do que a opinião.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #Criptomoedas
No fundo, é simples: o login social é realmente prático, mas você confiou a um terceiro o caminho para recuperar sua chave privada. O problema da semana passada se chamava «deixar a corretora guardar para você»; o desta semana, «deixar o método de login guardar para você». O nome muda, mas a raiz do problema é a mesma: cada mão extra por onde a chave passa é mais um risco. Anote a frase-semente e tranque-a numa gaveta; para valores altos, use uma carteira física. É antiquado, mas funciona.
O setor de IA também não parou no fim de semana: a Marvell comprou a Lumentum pagando inteiramente em ações, por um valor empresarial implícito de US$ 115 bilhões, levando de uma vez o filé dos módulos ópticos. A Microsoft considera obsoletos os chips da Nvidia nos data centers da Oracle e está reduzindo gradualmente os aluguéis enquanto reavalia seus compromissos com a nuvem externa. E a Intel está em situação ainda pior: caiu 57% no quarto trimestre, ficando em último lugar no S&P 500. O setor de IA está passando por uma reorganização interna: o dinheiro está saindo de quem vende conceitos e indo para quem consegue entregar.
Alerta de riscos: petroleiros vêm sendo atingidos por minas no Estreito de Ormuz, e os houthis afirmam ter atacado instalações da Aramco em Riade e Khurais. A noite da lua nova de 9 de novembro e a janela de oito semanas de Trump ainda estão no horizonte. Com a liquidez baixa no fim de semana, o tamanho da posição vale mais do que a opinião.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #Criptomoedas
345
·
--
Uma opinião que talvez desagrade: “entrar na carteira com um clique usando a conta do Google/Apple” é, na essência, entregar as chaves para terceiros guardarem.
Na madrugada de hoje, a Keplr informou que algumas contas criadas com login do Google/Apple sofreram transferências não autorizadas e que os logins foram suspensos. Ao que parece, houve um incidente de segurança na Web3Auth, que está por trás do serviço. Segundo uma estimativa inicial do fundador, cerca de 20% das contas com login social foram afetadas, mas apenas uma parte delas foi realmente usada para fazer transferências (estimativa, ainda não confirmada). Quem usa frase-semente ou carteira de hardware não foi afetado.
Na minha opinião, não dá para ter as duas coisas: praticidade e controle das próprias chaves privadas. Se você usa uma carteira com login social, não transfira dinheiro novo para ela por enquanto, não tente importá-la em outro lugar às pressas e, principalmente, não clique em nenhuma mensagem privada oferecendo “ajuda para recuperar” seus fundos.
Quantas das carteiras de vocês foram criadas com login social? Para ser sincero, estou pensando em fazer uma revisão de todas as minhas. DYOR
#自托管 #钱包安全 #Keplr
Uma opinião que talvez desagrade: “entrar na carteira com um clique usando a conta do Google/Apple” é, na essência, entregar as chaves para terceiros guardarem.
Na madrugada de hoje, a Keplr informou que algumas contas criadas com login do Google/Apple sofreram transferências não autorizadas e que os logins foram suspensos. Ao que parece, houve um incidente de segurança na Web3Auth, que está por trás do serviço. Segundo uma estimativa inicial do fundador, cerca de 20% das contas com login social foram afetadas, mas apenas uma parte delas foi realmente usada para fazer transferências (estimativa, ainda não confirmada). Quem usa frase-semente ou carteira de hardware não foi afetado.
Na minha opinião, não dá para ter as duas coisas: praticidade e controle das próprias chaves privadas. Se você usa uma carteira com login social, não transfira dinheiro novo para ela por enquanto, não tente importá-la em outro lugar às pressas e, principalmente, não clique em nenhuma mensagem privada oferecendo “ajuda para recuperar” seus fundos.
Quantas das carteiras de vocês foram criadas com login social? Para ser sincero, estou pensando em fazer uma revisão de todas as minhas. DYOR
#自托管 #钱包安全 #Keplr
Na madrugada de hoje, a Keplr informou que algumas contas criadas com login do Google/Apple sofreram transferências não autorizadas e que os logins foram suspensos. Ao que parece, houve um incidente de segurança na Web3Auth, que está por trás do serviço. Segundo uma estimativa inicial do fundador, cerca de 20% das contas com login social foram afetadas, mas apenas uma parte delas foi realmente usada para fazer transferências (estimativa, ainda não confirmada). Quem usa frase-semente ou carteira de hardware não foi afetado.
Na minha opinião, não dá para ter as duas coisas: praticidade e controle das próprias chaves privadas. Se você usa uma carteira com login social, não transfira dinheiro novo para ela por enquanto, não tente importá-la em outro lugar às pressas e, principalmente, não clique em nenhuma mensagem privada oferecendo “ajuda para recuperar” seus fundos.
Quantas das carteiras de vocês foram criadas com login social? Para ser sincero, estou pensando em fazer uma revisão de todas as minhas. DYOR
#自托管 #钱包安全 #Keplr
AAPL-0,14%
GOOGUS+1,10%
73
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceReopensWithdrawalsForHYPE&APT
9,217 visualizações
254 a discutir
2
#SouthKoreaDraftLawTargets15To20%ShareholderCap
14,806 visualizações
194 a discutir
3
#TradFiForBeginners
122,913 visualizações
1,292 a discutir
4
#KeplrAdvisesSocialLoginUsersToTransferAssets
15,499 visualizações
265 a discutir
5
#TetherPlans€28.8MForJuventusCapitalIncrease
8,317 visualizações
204 a discutir
6
#JobsReportRaisesHikeOdds
716,342 visualizações
4,150 a discutir
7
#CPITestsDecemberRateOutlook
264,090 visualizações
1,683 a discutir
8
#US Data Center Rules May Constrain AI Expansion
104,102 visualizações
253 a discutir
9
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
6,898 visualizações
86 a discutir
10
#WillAnthropicListOnTime
232,188 visualizações
1,789 a discutir