
#across
across
13,920 visualizações
55 a discutir
Popular
Mais recente
·
--
Ver tradução
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
3

·
--
【Assinou apenas uma «autorização» e perdeu 300 mil dólares depositados na Aave em três minutos! Divulgadas as perdas causadas pelo sequestro do site oficial da Across】
Dados on-chain mostram que, durante o sequestro do site oficial da ponte cross-chain Across, em 10 de novembro, foram roubados cerca de 402 mil dólares de 9 carteiras em 5 blockchains. Cerca de 305 mil dólares vieram de um único usuário que tinha depósitos na Aave: ele assinou uma autorização em uma página falsa, e o hacker transferiu imediatamente, em quatro transações ao longo de três minutos, cerca de 148,6 aWETH (recibos de depósitos de ETH na Aave, que podem ser transferidos diretamente). Quando revogou a autorização, os fundos já tinham desaparecido. A Across afirmou que recuperou o domínio e prometeu indenizar os usuários afetados.
$AAVE $ETH
#Across #Aave #SegurançaDaCarteira
【Assinou apenas uma «autorização» e perdeu 300 mil dólares depositados na Aave em três minutos! Divulgadas as perdas causadas pelo sequestro do site oficial da Across】
Dados on-chain mostram que, durante o sequestro do site oficial da ponte cross-chain Across, em 10 de novembro, foram roubados cerca de 402 mil dólares de 9 carteiras em 5 blockchains. Cerca de 305 mil dólares vieram de um único usuário que tinha depósitos na Aave: ele assinou uma autorização em uma página falsa, e o hacker transferiu imediatamente, em quatro transações ao longo de três minutos, cerca de 148,6 aWETH (recibos de depósitos de ETH na Aave, que podem ser transferidos diretamente). Quando revogou a autorização, os fundos já tinham desaparecido. A Across afirmou que recuperou o domínio e prometeu indenizar os usuários afetados.
$AAVE $ETH
#Across #Aave #SegurançaDaCarteira
Dados on-chain mostram que, durante o sequestro do site oficial da ponte cross-chain Across, em 10 de novembro, foram roubados cerca de 402 mil dólares de 9 carteiras em 5 blockchains. Cerca de 305 mil dólares vieram de um único usuário que tinha depósitos na Aave: ele assinou uma autorização em uma página falsa, e o hacker transferiu imediatamente, em quatro transações ao longo de três minutos, cerca de 148,6 aWETH (recibos de depósitos de ETH na Aave, que podem ser transferidos diretamente). Quando revogou a autorização, os fundos já tinham desaparecido. A Across afirmou que recuperou o domínio e prometeu indenizar os usuários afetados.
$AAVE $ETH
#Across #Aave #SegurançaDaCarteira
385

·
--
Em Baixa
🚨 A Across Protocol recuperou seu site após um ataque de phishing — mas algumas carteiras AINDA podem estar expostas
Em 10 de novembro, segundo relatos, invasores assumiram o controle do domínio da Across por meio de um ataque de engenharia social direcionado ao seu registrador, a Namecheap
Os visitantes eram redirecionados para um site malicioso que podia solicitar aprovações perigosas de tokens
A Across já recuperou o controle do domínio e afirma que seus sistemas voltaram a funcionar
Mas há um detalhe de segurança que vale a pena entender 👇
$BNB
{future}(BNBUSDT)
🔐 Desconectar sua carteira NÃO revoga as aprovações de tokens
⚠️ Uma aprovação maliciosa pode continuar ativa mesmo depois que o site de phishing desaparece
Se você conectou sua carteira ou assinou algo na Across durante o incidente de 10 de novembro, revise as aprovações suspeitas e as permissões do Permit2 nas redes afetadas
Revogue permissões não autorizadas usando uma ferramenta confiável, acessada de forma independente — nunca por meio de links de recuperação não solicitados
A Across prometeu compensar os usuários afetados, mas os prejuízos finais e os detalhes do reembolso ainda não foram divulgados
Não houve confirmação de que este tenha sido um exploit dos contratos inteligentes da bridge
O invasor atacou algo em que os usuários confiavam antes de chegar a esses contratos — o site oficial
A recuperação de um domínio não significa automaticamente a recuperação de uma carteira
$ACX
#Across #DeFiSecurity
🚨 A Across Protocol recuperou seu site após um ataque de phishing — mas algumas carteiras AINDA podem estar expostas
Em 10 de novembro, segundo relatos, invasores assumiram o controle do domínio da Across por meio de um ataque de engenharia social direcionado ao seu registrador, a Namecheap
Os visitantes eram redirecionados para um site malicioso que podia solicitar aprovações perigosas de tokens
A Across já recuperou o controle do domínio e afirma que seus sistemas voltaram a funcionar
Mas há um detalhe de segurança que vale a pena entender 👇
$BNB
🔐 Desconectar sua carteira NÃO revoga as aprovações de tokens
⚠️ Uma aprovação maliciosa pode continuar ativa mesmo depois que o site de phishing desaparece
Se você conectou sua carteira ou assinou algo na Across durante o incidente de 10 de novembro, revise as aprovações suspeitas e as permissões do Permit2 nas redes afetadas
Revogue permissões não autorizadas usando uma ferramenta confiável, acessada de forma independente — nunca por meio de links de recuperação não solicitados
A Across prometeu compensar os usuários afetados, mas os prejuízos finais e os detalhes do reembolso ainda não foram divulgados
Não houve confirmação de que este tenha sido um exploit dos contratos inteligentes da bridge
O invasor atacou algo em que os usuários confiavam antes de chegar a esses contratos — o site oficial
A recuperação de um domínio não significa automaticamente a recuperação de uma carteira
$ACX
#Across #DeFiSecurity
Em 10 de novembro, segundo relatos, invasores assumiram o controle do domínio da Across por meio de um ataque de engenharia social direcionado ao seu registrador, a Namecheap
Os visitantes eram redirecionados para um site malicioso que podia solicitar aprovações perigosas de tokens
A Across já recuperou o controle do domínio e afirma que seus sistemas voltaram a funcionar
Mas há um detalhe de segurança que vale a pena entender 👇
$BNB
🔐 Desconectar sua carteira NÃO revoga as aprovações de tokens
⚠️ Uma aprovação maliciosa pode continuar ativa mesmo depois que o site de phishing desaparece
Se você conectou sua carteira ou assinou algo na Across durante o incidente de 10 de novembro, revise as aprovações suspeitas e as permissões do Permit2 nas redes afetadas
Revogue permissões não autorizadas usando uma ferramenta confiável, acessada de forma independente — nunca por meio de links de recuperação não solicitados
A Across prometeu compensar os usuários afetados, mas os prejuízos finais e os detalhes do reembolso ainda não foram divulgados
Não houve confirmação de que este tenha sido um exploit dos contratos inteligentes da bridge
O invasor atacou algo em que os usuários confiavam antes de chegar a esses contratos — o site oficial
A recuperação de um domínio não significa automaticamente a recuperação de uma carteira
$ACX
#Across #DeFiSecurity
41

🚨 COMPROMETIMENTO DE DOMÍNIO DO $ACROSS EXPÕE VULNERABILIDADES DE FRONTEND EM PONTES CROSS-CHAIN ⚠️
Relatórios recentes sobre um incidente de segurança no nível do domínio do $ACROSS destacam a natureza frágil das camadas de interface das finanças descentralizadas. Embora a lógica de execução dos contratos inteligentes possa permanecer segura, frontends comprometidos criam vetores críticos de injeção que interceptam as aprovações dos usuários. 🔍
O capital institucional e os participantes ativos do mercado devem tratar a integridade da interface com o mesmo rigor que a profundidade da liquidez on-chain. Até que a equipe de desenvolvimento emita uma confirmação verificada de que está tudo seguro, pausar todas as interações é o único protocolo racional de mitigação de riscos. 🛡️
💬 Como os protocolos descentralizados devem projetar redundância de frontend para eliminar completamente os riscos de domínio de ponto único de falha? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
🚨 COMPROMETIMENTO DE DOMÍNIO DO $ACROSS EXPÕE VULNERABILIDADES DE FRONTEND EM PONTES CROSS-CHAIN ⚠️
Relatórios recentes sobre um incidente de segurança no nível do domínio do $ACROSS destacam a natureza frágil das camadas de interface das finanças descentralizadas. Embora a lógica de execução dos contratos inteligentes possa permanecer segura, frontends comprometidos criam vetores críticos de injeção que interceptam as aprovações dos usuários. 🔍
O capital institucional e os participantes ativos do mercado devem tratar a integridade da interface com o mesmo rigor que a profundidade da liquidez on-chain. Até que a equipe de desenvolvimento emita uma confirmação verificada de que está tudo seguro, pausar todas as interações é o único protocolo racional de mitigação de riscos. 🛡️
💬 Como os protocolos descentralizados devem projetar redundância de frontend para eliminar completamente os riscos de domínio de ponto único de falha? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
Relatórios recentes sobre um incidente de segurança no nível do domínio do $ACROSS destacam a natureza frágil das camadas de interface das finanças descentralizadas. Embora a lógica de execução dos contratos inteligentes possa permanecer segura, frontends comprometidos criam vetores críticos de injeção que interceptam as aprovações dos usuários. 🔍
O capital institucional e os participantes ativos do mercado devem tratar a integridade da interface com o mesmo rigor que a profundidade da liquidez on-chain. Até que a equipe de desenvolvimento emita uma confirmação verificada de que está tudo seguro, pausar todas as interações é o único protocolo racional de mitigação de riscos. 🛡️
💬 Como os protocolos descentralizados devem projetar redundância de frontend para eliminar completamente os riscos de domínio de ponto único de falha? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
2

·
--
🚨 ALERTA CRÍTICO NO FRONTEND DE $ACROSS: MANTENHA SUAS CARTEIRAS BEM PROTEGIDAS AGORA MESMO! ⚠️
O dinheiro inteligente sabe que o código subjacente só é tão seguro quanto o portal usado para acessá-lo. 🦈 Não param de chegar relatos de interfaces de domínio comprometidas drenando fundos por meio de aprovações maliciosas, mesmo quando os contratos inteligentes permanecem intactos.
Vulnerabilidades na infraestrutura nos lembram que preservar o capital é sempre mais importante do que buscar rendimentos. ⚡ Até que a equipe principal dê uma liberação explícita, trate esse frontend como um campo minado e mantenha-se completamente afastado. 🔍
Você está auditando hoje as aprovações ativas dos seus tokens ou esperando um raio atingir seu portfólio? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
🚨 ALERTA CRÍTICO NO FRONTEND DE $ACROSS: MANTENHA SUAS CARTEIRAS BEM PROTEGIDAS AGORA MESMO! ⚠️
O dinheiro inteligente sabe que o código subjacente só é tão seguro quanto o portal usado para acessá-lo. 🦈 Não param de chegar relatos de interfaces de domínio comprometidas drenando fundos por meio de aprovações maliciosas, mesmo quando os contratos inteligentes permanecem intactos.
Vulnerabilidades na infraestrutura nos lembram que preservar o capital é sempre mais importante do que buscar rendimentos. ⚡ Até que a equipe principal dê uma liberação explícita, trate esse frontend como um campo minado e mantenha-se completamente afastado. 🔍
Você está auditando hoje as aprovações ativas dos seus tokens ou esperando um raio atingir seu portfólio? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
O dinheiro inteligente sabe que o código subjacente só é tão seguro quanto o portal usado para acessá-lo. 🦈 Não param de chegar relatos de interfaces de domínio comprometidas drenando fundos por meio de aprovações maliciosas, mesmo quando os contratos inteligentes permanecem intactos.
Vulnerabilidades na infraestrutura nos lembram que preservar o capital é sempre mais importante do que buscar rendimentos. ⚡ Até que a equipe principal dê uma liberação explícita, trate esse frontend como um campo minado e mantenha-se completamente afastado. 🔍
Você está auditando hoje as aprovações ativas dos seus tokens ou esperando um raio atingir seu portfólio? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
13


·
--
🚨 A Across Protocol alerta os usuários para ficarem longe de seu aplicativo após relatos de esvaziamento de carteiras
A ponte cross-chain Across pediu aos usuários na terça-feira que não acessassem seu aplicativo, conectassem carteiras nem assinassem transações ou aprovações até novo aviso, enquanto investiga um possível incidente de segurança que afeta seu domínio.
A equipe não informou o que causou o problema nem se seus contratos inteligentes ou operações de ponte foram afetados. No X, um usuário afirmou ter perdido US$ 9.000 em USDC, e outro relatou ter perdido 7.053 USDT0 em sete transações na Plasma; esses relatos não foram verificados de forma independente.
⭐ As interfaces de pontes continuam sendo um ponto fraco no DeFi: um domínio sequestrado pode esvaziar as carteiras de usuários que assinam aprovações, mesmo que os contratos subjacentes estejam intactos. Por isso, os traders devem aguardar o aviso oficial de que está tudo seguro antes de interagir com a Across.
#Across #DeFi #Security #Bridge
🚨 A Across Protocol alerta os usuários para ficarem longe de seu aplicativo após relatos de esvaziamento de carteiras
A ponte cross-chain Across pediu aos usuários na terça-feira que não acessassem seu aplicativo, conectassem carteiras nem assinassem transações ou aprovações até novo aviso, enquanto investiga um possível incidente de segurança que afeta seu domínio.
A equipe não informou o que causou o problema nem se seus contratos inteligentes ou operações de ponte foram afetados. No X, um usuário afirmou ter perdido US$ 9.000 em USDC, e outro relatou ter perdido 7.053 USDT0 em sete transações na Plasma; esses relatos não foram verificados de forma independente.
⭐ As interfaces de pontes continuam sendo um ponto fraco no DeFi: um domínio sequestrado pode esvaziar as carteiras de usuários que assinam aprovações, mesmo que os contratos subjacentes estejam intactos. Por isso, os traders devem aguardar o aviso oficial de que está tudo seguro antes de interagir com a Across.
#Across #DeFi #Security #Bridge
A ponte cross-chain Across pediu aos usuários na terça-feira que não acessassem seu aplicativo, conectassem carteiras nem assinassem transações ou aprovações até novo aviso, enquanto investiga um possível incidente de segurança que afeta seu domínio.
A equipe não informou o que causou o problema nem se seus contratos inteligentes ou operações de ponte foram afetados. No X, um usuário afirmou ter perdido US$ 9.000 em USDC, e outro relatou ter perdido 7.053 USDT0 em sete transações na Plasma; esses relatos não foram verificados de forma independente.
⭐ As interfaces de pontes continuam sendo um ponto fraco no DeFi: um domínio sequestrado pode esvaziar as carteiras de usuários que assinam aprovações, mesmo que os contratos subjacentes estejam intactos. Por isso, os traders devem aguardar o aviso oficial de que está tudo seguro antes de interagir com a Across.
#Across #DeFi #Security #Bridge
103

·
--
O código da Across não foi pirateado. E é justamente isso que deveria preocupar você.
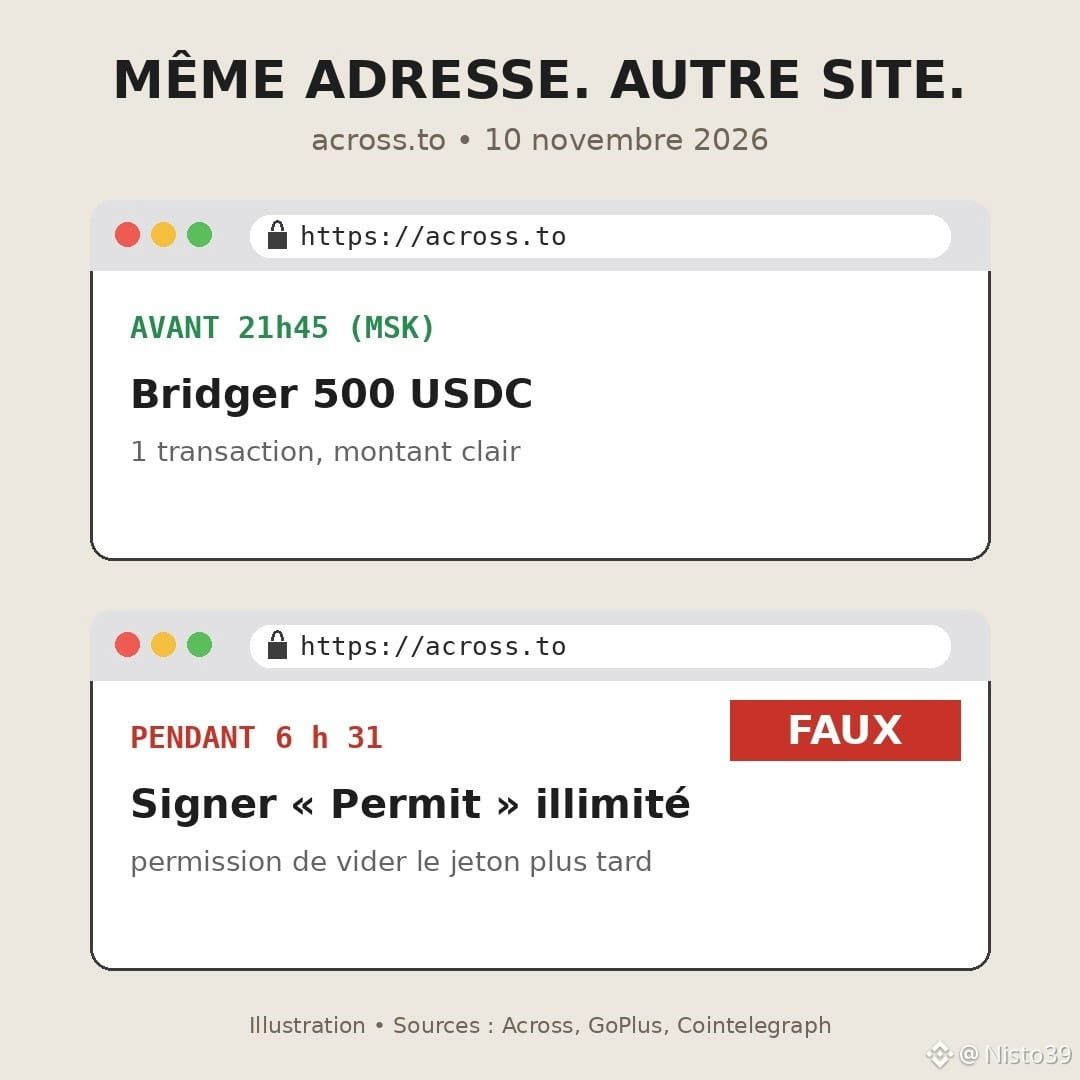
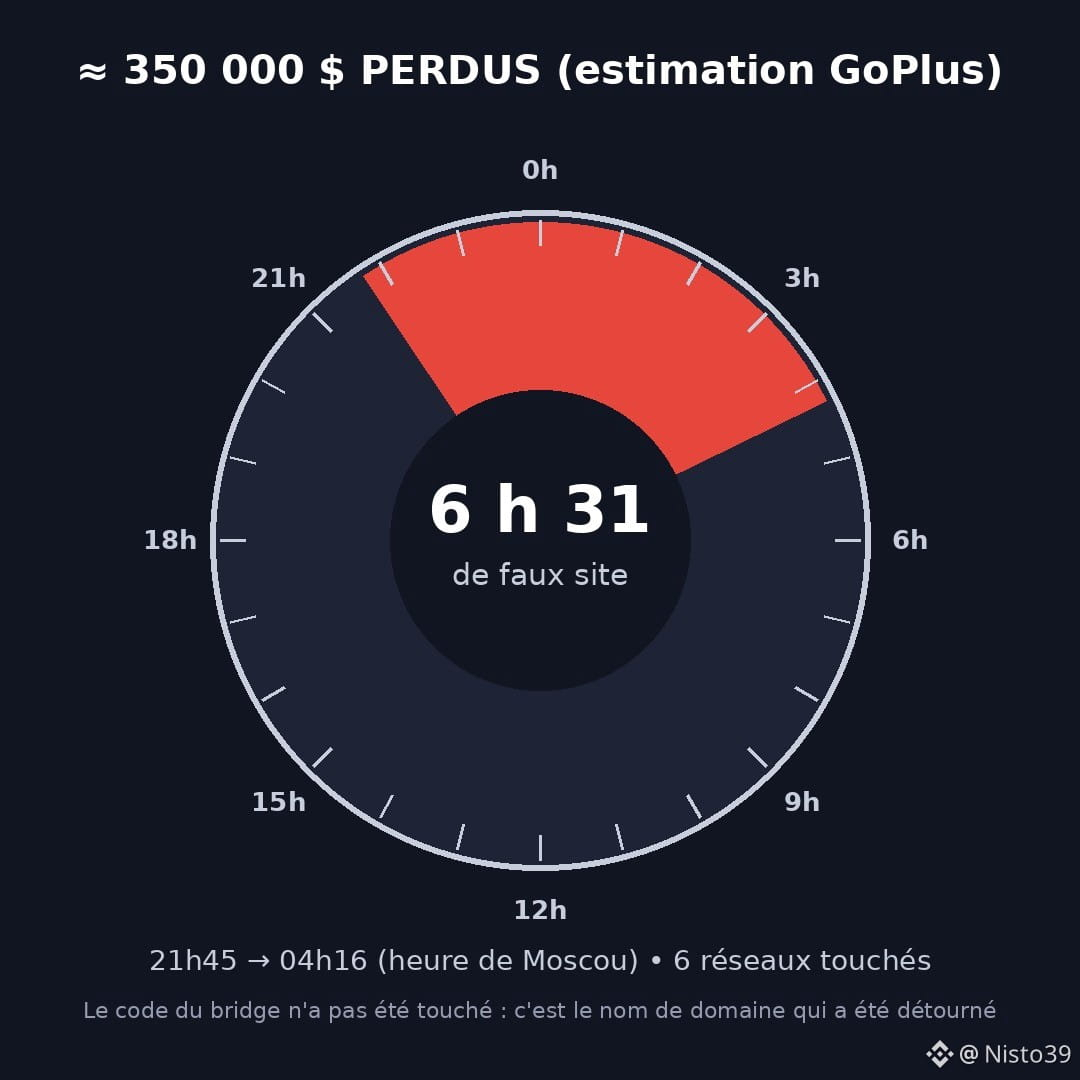
Terça-feira, 10 de novembro, por volta das 21h45 (horário de Moscou), alguém assumiu o controle do nome de domínio across.to, o endereço de uma das bridges mais usadas (cerca de 5,9 bilhões de dólares transferidos em 30 dias, segundo a DefiLlama). Não houve nenhuma falha nos contratos inteligentes. Foi apenas uma manipulação humana na Namecheap, a empresa que administra o nome de domínio, segundo a equipe.
Resultado: você digitava o endereço certo, via o logotipo certo e acabava em um site falso. Ele pedia que você assinasse «permits» e aprovações. Uma aprovação é uma permissão concedida a um endereço para movimentar seus tokens mais tarde, sem pedir sua autorização novamente. Basta uma assinatura para que a carteira seja esvaziada quando o invasor decidir.
A GoPlus estima as perdas em cerca de US$ 350.000, na Ethereum, Arbitrum, Base, BNB Chain, Ink e Plasma. A Across não confirmou nenhum valor total, mas promete reembolsar todo mundo. O domínio foi recuperado por volta das 4h16 do dia seguinte. Seis horas e meia.
Minha opinião, um pouco impopular: passamos meses auditando o código e depois confiamos a entrada da loja a um registrador que pode ser contatado por telefone. O elo fraco já não é a blockchain, mas a página da web à sua frente.
O que levo disso: quando um site que conheço de cor me pede uma assinatura incomum para uma simples transferência de $USDC ou de $ETH, eu paro. E verifico minhas aprovações de vez em quando, mesmo quando não há nenhum incidente.
Uma perguntinha sincera: da última vez que você assinou uma aprovação, leu para quem estava concedendo a permissão?
#Across #Securite #Phishing #DeFi #Crypto
O código da Across não foi pirateado. E é justamente isso que deveria preocupar você.
Terça-feira, 10 de novembro, por volta das 21h45 (horário de Moscou), alguém assumiu o controle do nome de domínio across.to, o endereço de uma das bridges mais usadas (cerca de 5,9 bilhões de dólares transferidos em 30 dias, segundo a DefiLlama). Não houve nenhuma falha nos contratos inteligentes. Foi apenas uma manipulação humana na Namecheap, a empresa que administra o nome de domínio, segundo a equipe.
Resultado: você digitava o endereço certo, via o logotipo certo e acabava em um site falso. Ele pedia que você assinasse «permits» e aprovações. Uma aprovação é uma permissão concedida a um endereço para movimentar seus tokens mais tarde, sem pedir sua autorização novamente. Basta uma assinatura para que a carteira seja esvaziada quando o invasor decidir.
A GoPlus estima as perdas em cerca de US$ 350.000, na Ethereum, Arbitrum, Base, BNB Chain, Ink e Plasma. A Across não confirmou nenhum valor total, mas promete reembolsar todo mundo. O domínio foi recuperado por volta das 4h16 do dia seguinte. Seis horas e meia.
Minha opinião, um pouco impopular: passamos meses auditando o código e depois confiamos a entrada da loja a um registrador que pode ser contatado por telefone. O elo fraco já não é a blockchain, mas a página da web à sua frente.
O que levo disso: quando um site que conheço de cor me pede uma assinatura incomum para uma simples transferência de $USDC ou de $ETH , eu paro. E verifico minhas aprovações de vez em quando, mesmo quando não há nenhum incidente.
Uma perguntinha sincera: da última vez que você assinou uma aprovação, leu para quem estava concedendo a permissão?
#Across #Securite #Phishing #DeFi #Crypto
Terça-feira, 10 de novembro, por volta das 21h45 (horário de Moscou), alguém assumiu o controle do nome de domínio across.to, o endereço de uma das bridges mais usadas (cerca de 5,9 bilhões de dólares transferidos em 30 dias, segundo a DefiLlama). Não houve nenhuma falha nos contratos inteligentes. Foi apenas uma manipulação humana na Namecheap, a empresa que administra o nome de domínio, segundo a equipe.
Resultado: você digitava o endereço certo, via o logotipo certo e acabava em um site falso. Ele pedia que você assinasse «permits» e aprovações. Uma aprovação é uma permissão concedida a um endereço para movimentar seus tokens mais tarde, sem pedir sua autorização novamente. Basta uma assinatura para que a carteira seja esvaziada quando o invasor decidir.
A GoPlus estima as perdas em cerca de US$ 350.000, na Ethereum, Arbitrum, Base, BNB Chain, Ink e Plasma. A Across não confirmou nenhum valor total, mas promete reembolsar todo mundo. O domínio foi recuperado por volta das 4h16 do dia seguinte. Seis horas e meia.
Minha opinião, um pouco impopular: passamos meses auditando o código e depois confiamos a entrada da loja a um registrador que pode ser contatado por telefone. O elo fraco já não é a blockchain, mas a página da web à sua frente.
O que levo disso: quando um site que conheço de cor me pede uma assinatura incomum para uma simples transferência de $USDC ou de $ETH , eu paro. E verifico minhas aprovações de vez em quando, mesmo quando não há nenhum incidente.
Uma perguntinha sincera: da última vez que você assinou uma aprovação, leu para quem estava concedendo a permissão?
#Across #Securite #Phishing #DeFi #Crypto
96
·
--
O domínio oficial do protocolo cross-chain Across foi tomado por meio de engenharia social; a equipe o recuperou e promete compensar integralmente os usuários afetados
Segundo o X oficial da Across: por volta das 02h45 de 11 de novembro, horário de Pequim (18h45 UTC do dia 10), um atacante obteve o controle de across.to por meio de um ataque de engenharia social contra a registradora de domínios Namecheap e redirecionou os visitantes para uma página de phishing.
1. A equipe afirma que recebeu um alerta em cerca de 15 minutos e tirou o site do ar. A organização de resposta a incidentes de segurança SEAL911 ajudou a sinalizar o phishing às principais carteiras. A Cloudflare classificou o domínio como de alto risco e, posteriormente, removeu os registros DNS.
2. A equipe afirma que alguns usuários que acessaram o site antes de a Cloudflare bloquear totalmente o domínio podem ter sido afetados; usuários de integrações de terceiros e da API não foram afetados. A equipe ainda não divulgou o valor das perdas nem o número de pessoas afetadas. O The Block citou uma estimativa da plataforma de segurança GoPlus de que as perdas foram de cerca de US$ 350 mil, envolvendo redes como $ETH, Arbitrum, Base e BNB Chain. A página de phishing induzia os usuários a assinar autorizações falsas.
3. Por volta das 09h16 da mesma manhã, a equipe anunciou que havia recuperado o domínio com a ajuda do fundador da Namecheap e que os sistemas haviam voltado ao normal. Também prometeu compensar integralmente os usuários afetados e publicar um relatório completo sobre o incidente nos próximos dias. Comunique-se apenas pelos canais oficiais e não confie em mensagens privadas ou links de desconhecidos.
$ACX $ETH $BNB
Conteúdo apenas informativo; não constitui recomendação de investimento. Faça sua própria pesquisa (DYOR); use apenas os canais oficiais e não clique em links desconhecidos para resgatar ativos.
#Across #ACX #安全 #跨链 #phishing
O domínio oficial do protocolo cross-chain Across foi tomado por meio de engenharia social; a equipe o recuperou e promete compensar integralmente os usuários afetados
Segundo o X oficial da Across: por volta das 02h45 de 11 de novembro, horário de Pequim (18h45 UTC do dia 10), um atacante obteve o controle de across.to por meio de um ataque de engenharia social contra a registradora de domínios Namecheap e redirecionou os visitantes para uma página de phishing.
1. A equipe afirma que recebeu um alerta em cerca de 15 minutos e tirou o site do ar. A organização de resposta a incidentes de segurança SEAL911 ajudou a sinalizar o phishing às principais carteiras. A Cloudflare classificou o domínio como de alto risco e, posteriormente, removeu os registros DNS.
2. A equipe afirma que alguns usuários que acessaram o site antes de a Cloudflare bloquear totalmente o domínio podem ter sido afetados; usuários de integrações de terceiros e da API não foram afetados. A equipe ainda não divulgou o valor das perdas nem o número de pessoas afetadas. O The Block citou uma estimativa da plataforma de segurança GoPlus de que as perdas foram de cerca de US$ 350 mil, envolvendo redes como $ETH , Arbitrum, Base e BNB Chain. A página de phishing induzia os usuários a assinar autorizações falsas.
3. Por volta das 09h16 da mesma manhã, a equipe anunciou que havia recuperado o domínio com a ajuda do fundador da Namecheap e que os sistemas haviam voltado ao normal. Também prometeu compensar integralmente os usuários afetados e publicar um relatório completo sobre o incidente nos próximos dias. Comunique-se apenas pelos canais oficiais e não confie em mensagens privadas ou links de desconhecidos.
$ACX $ETH $BNB
Conteúdo apenas informativo; não constitui recomendação de investimento. Faça sua própria pesquisa (DYOR); use apenas os canais oficiais e não clique em links desconhecidos para resgatar ativos.
#Across #ACX #安全 #跨链 #phishing
Segundo o X oficial da Across: por volta das 02h45 de 11 de novembro, horário de Pequim (18h45 UTC do dia 10), um atacante obteve o controle de across.to por meio de um ataque de engenharia social contra a registradora de domínios Namecheap e redirecionou os visitantes para uma página de phishing.
1. A equipe afirma que recebeu um alerta em cerca de 15 minutos e tirou o site do ar. A organização de resposta a incidentes de segurança SEAL911 ajudou a sinalizar o phishing às principais carteiras. A Cloudflare classificou o domínio como de alto risco e, posteriormente, removeu os registros DNS.
2. A equipe afirma que alguns usuários que acessaram o site antes de a Cloudflare bloquear totalmente o domínio podem ter sido afetados; usuários de integrações de terceiros e da API não foram afetados. A equipe ainda não divulgou o valor das perdas nem o número de pessoas afetadas. O The Block citou uma estimativa da plataforma de segurança GoPlus de que as perdas foram de cerca de US$ 350 mil, envolvendo redes como $ETH , Arbitrum, Base e BNB Chain. A página de phishing induzia os usuários a assinar autorizações falsas.
3. Por volta das 09h16 da mesma manhã, a equipe anunciou que havia recuperado o domínio com a ajuda do fundador da Namecheap e que os sistemas haviam voltado ao normal. Também prometeu compensar integralmente os usuários afetados e publicar um relatório completo sobre o incidente nos próximos dias. Comunique-se apenas pelos canais oficiais e não confie em mensagens privadas ou links de desconhecidos.
$ACX $ETH $BNB
Conteúdo apenas informativo; não constitui recomendação de investimento. Faça sua própria pesquisa (DYOR); use apenas os canais oficiais e não clique em links desconhecidos para resgatar ativos.
#Across #ACX #安全 #跨链 #phishing
52

Ver tradução
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
86

Ver tradução
跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
3

·
--
Domínio da Across sequestrado: quem usou across.to deve revogar as autorizações e evitar acessar o site oficial
Hoje de manhã, por volta das 2h45 (horário de Hong Kong), o site oficial da ponte cross-chain Across, across.to, foi tomado por terceiros e chegou a ser transformado em uma página de phishing. Segundo a equipe, o registrador de domínios Namecheap sofreu um ataque de engenharia social, e os invasores assumiram o controle do domínio. A equipe recebeu um alerta cerca de 15 minutos depois e tirou o site do ar. Em seguida, a SEAL911 o classificou como um site de phishing, e a Cloudflare removeu o apontamento DNS. A página de phishing já não pode ser acessada.
Quem foi afetado: pessoas que acessaram across.to antes de o site sair do ar e conectaram uma carteira ou concederam uma autorização por lá. Segundo a equipe, alguns usuários podem ter sido afetados. Quem usou o serviço apenas por meio de integrações de terceiros ou da API não foi afetado, de acordo com a equipe. Não se trata de um roubo a uma corretora nem de uma vulnerabilidade confirmada em um contrato. A equipe ainda não divulgou o valor das perdas. Há usuários na internet que afirmam ter tido fundos transferidos, mas isso ainda não foi verificado de forma independente.
A equipe afirmou que compensará todos os usuários afetados e recomendou revogar as autorizações pertinentes em revoke.cash — apenas desconectar a carteira não cancela as autorizações automaticamente. O site e a API continuarão fora do ar até que o domínio volte a ser seguro. A Namecheap ainda não se pronunciou publicamente. Portanto, evite acessar across.to e não assine transações por lá.
Você acessou across.to recentemente e assinou alguma transação por lá?
Isto não constitui aconselhamento de investimento.
Fontes: X oficial da Across (por volta de 02h45–08h14 HKT de 2026-11-11); relatos da PANews e da Odaily · 2026-11-11, por volta das 09h30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Domínio da Across sequestrado: quem usou across.to deve revogar as autorizações e evitar acessar o site oficial
Hoje de manhã, por volta das 2h45 (horário de Hong Kong), o site oficial da ponte cross-chain Across, across.to, foi tomado por terceiros e chegou a ser transformado em uma página de phishing. Segundo a equipe, o registrador de domínios Namecheap sofreu um ataque de engenharia social, e os invasores assumiram o controle do domínio. A equipe recebeu um alerta cerca de 15 minutos depois e tirou o site do ar. Em seguida, a SEAL911 o classificou como um site de phishing, e a Cloudflare removeu o apontamento DNS. A página de phishing já não pode ser acessada.
Quem foi afetado: pessoas que acessaram across.to antes de o site sair do ar e conectaram uma carteira ou concederam uma autorização por lá. Segundo a equipe, alguns usuários podem ter sido afetados. Quem usou o serviço apenas por meio de integrações de terceiros ou da API não foi afetado, de acordo com a equipe. Não se trata de um roubo a uma corretora nem de uma vulnerabilidade confirmada em um contrato. A equipe ainda não divulgou o valor das perdas. Há usuários na internet que afirmam ter tido fundos transferidos, mas isso ainda não foi verificado de forma independente.
A equipe afirmou que compensará todos os usuários afetados e recomendou revogar as autorizações pertinentes em revoke.cash — apenas desconectar a carteira não cancela as autorizações automaticamente. O site e a API continuarão fora do ar até que o domínio volte a ser seguro. A Namecheap ainda não se pronunciou publicamente. Portanto, evite acessar across.to e não assine transações por lá.
Você acessou across.to recentemente e assinou alguma transação por lá?
Isto não constitui aconselhamento de investimento.
Fontes: X oficial da Across (por volta de 02h45–08h14 HKT de 2026-11-11); relatos da PANews e da Odaily · 2026-11-11, por volta das 09h30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Hoje de manhã, por volta das 2h45 (horário de Hong Kong), o site oficial da ponte cross-chain Across, across.to, foi tomado por terceiros e chegou a ser transformado em uma página de phishing. Segundo a equipe, o registrador de domínios Namecheap sofreu um ataque de engenharia social, e os invasores assumiram o controle do domínio. A equipe recebeu um alerta cerca de 15 minutos depois e tirou o site do ar. Em seguida, a SEAL911 o classificou como um site de phishing, e a Cloudflare removeu o apontamento DNS. A página de phishing já não pode ser acessada.
Quem foi afetado: pessoas que acessaram across.to antes de o site sair do ar e conectaram uma carteira ou concederam uma autorização por lá. Segundo a equipe, alguns usuários podem ter sido afetados. Quem usou o serviço apenas por meio de integrações de terceiros ou da API não foi afetado, de acordo com a equipe. Não se trata de um roubo a uma corretora nem de uma vulnerabilidade confirmada em um contrato. A equipe ainda não divulgou o valor das perdas. Há usuários na internet que afirmam ter tido fundos transferidos, mas isso ainda não foi verificado de forma independente.
A equipe afirmou que compensará todos os usuários afetados e recomendou revogar as autorizações pertinentes em revoke.cash — apenas desconectar a carteira não cancela as autorizações automaticamente. O site e a API continuarão fora do ar até que o domínio volte a ser seguro. A Namecheap ainda não se pronunciou publicamente. Portanto, evite acessar across.to e não assine transações por lá.
Você acessou across.to recentemente e assinou alguma transação por lá?
Isto não constitui aconselhamento de investimento.
Fontes: X oficial da Across (por volta de 02h45–08h14 HKT de 2026-11-11); relatos da PANews e da Odaily · 2026-11-11, por volta das 09h30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
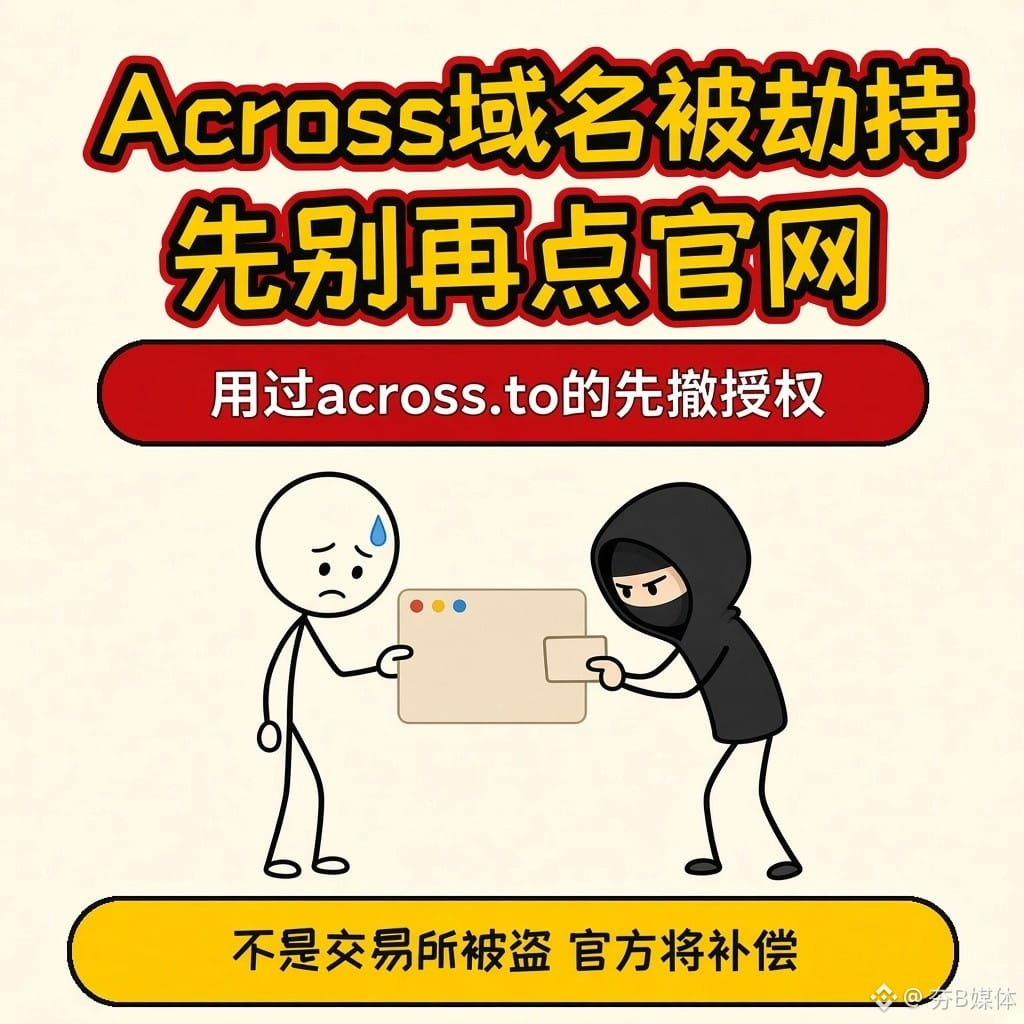
forrestbit:
官网收回了,窗口期内签过的授权也不会自己消失。先自己查并撤掉异常许可;赔付只走官方渠道,私信里的「加速领取」别点。
1
94

·
--
Domínio do site oficial foi sequestrado.
A conta oficial do protocolo cross-chain Across publicou um alerta urgente em 11 de novembro, às 03:05 (UTC+8): não abram o aplicativo, não conectem suas carteiras nem assinem ou autorizem nada nele. Naquele momento, a equipe disse apenas que estava investigando um problema com o domínio. Às 06:13 do mesmo dia, a equipe explicou o ocorrido: por volta das 02:45, o registrador de domínios Namecheap foi alvo de um ataque de engenharia social, e os invasores obtiveram o controle do domínio da Across. A equipe recebeu o alerta em 15 minutos e começou imediatamente a desativar o site. A organização de segurança SEAL911 já classificou across.to como um site de phishing. Em seguida, a Cloudflare colaborou, marcou o domínio como arriscado e revogou os registros DNS. Segundo a equipe, no momento da publicação, o site já estava completamente fora do ar, e a página de phishing também não podia mais ser acessada.
A equipe também afirmou que, durante um breve período antes de a Cloudflare bloquear completamente a página de phishing, alguns usuários que acessaram across.to podem ter sido afetados. Usuários de integrações de terceiros e da API não foram afetados, e quem usou a interface antes do ataque também está seguro. Quem acredita ter sido afetado pode enviar uma mensagem privada à equipe no X com os detalhes da transação; a equipe promete compensar os usuários afetados e recomenda usar a carteira conectada na ocasião para revogar, em revoke.cash, as autorizações concedidas durante o ataque. A equipe ainda não divulgou o valor das perdas. Segundo a equipe, o registrador ainda não respondeu de forma satisfatória. A interface e a API permanecerão desativadas até que o controle do domínio seja recuperado com segurança.
#Across #安全 não constitui aconselhamento de investimento
Domínio do site oficial foi sequestrado.
A conta oficial do protocolo cross-chain Across publicou um alerta urgente em 11 de novembro, às 03:05 (UTC+8): não abram o aplicativo, não conectem suas carteiras nem assinem ou autorizem nada nele. Naquele momento, a equipe disse apenas que estava investigando um problema com o domínio. Às 06:13 do mesmo dia, a equipe explicou o ocorrido: por volta das 02:45, o registrador de domínios Namecheap foi alvo de um ataque de engenharia social, e os invasores obtiveram o controle do domínio da Across. A equipe recebeu o alerta em 15 minutos e começou imediatamente a desativar o site. A organização de segurança SEAL911 já classificou across.to como um site de phishing. Em seguida, a Cloudflare colaborou, marcou o domínio como arriscado e revogou os registros DNS. Segundo a equipe, no momento da publicação, o site já estava completamente fora do ar, e a página de phishing também não podia mais ser acessada.
A equipe também afirmou que, durante um breve período antes de a Cloudflare bloquear completamente a página de phishing, alguns usuários que acessaram across.to podem ter sido afetados. Usuários de integrações de terceiros e da API não foram afetados, e quem usou a interface antes do ataque também está seguro. Quem acredita ter sido afetado pode enviar uma mensagem privada à equipe no X com os detalhes da transação; a equipe promete compensar os usuários afetados e recomenda usar a carteira conectada na ocasião para revogar, em revoke.cash, as autorizações concedidas durante o ataque. A equipe ainda não divulgou o valor das perdas. Segundo a equipe, o registrador ainda não respondeu de forma satisfatória. A interface e a API permanecerão desativadas até que o controle do domínio seja recuperado com segurança.
#Across #安全 não constitui aconselhamento de investimento
A conta oficial do protocolo cross-chain Across publicou um alerta urgente em 11 de novembro, às 03:05 (UTC+8): não abram o aplicativo, não conectem suas carteiras nem assinem ou autorizem nada nele. Naquele momento, a equipe disse apenas que estava investigando um problema com o domínio. Às 06:13 do mesmo dia, a equipe explicou o ocorrido: por volta das 02:45, o registrador de domínios Namecheap foi alvo de um ataque de engenharia social, e os invasores obtiveram o controle do domínio da Across. A equipe recebeu o alerta em 15 minutos e começou imediatamente a desativar o site. A organização de segurança SEAL911 já classificou across.to como um site de phishing. Em seguida, a Cloudflare colaborou, marcou o domínio como arriscado e revogou os registros DNS. Segundo a equipe, no momento da publicação, o site já estava completamente fora do ar, e a página de phishing também não podia mais ser acessada.
A equipe também afirmou que, durante um breve período antes de a Cloudflare bloquear completamente a página de phishing, alguns usuários que acessaram across.to podem ter sido afetados. Usuários de integrações de terceiros e da API não foram afetados, e quem usou a interface antes do ataque também está seguro. Quem acredita ter sido afetado pode enviar uma mensagem privada à equipe no X com os detalhes da transação; a equipe promete compensar os usuários afetados e recomenda usar a carteira conectada na ocasião para revogar, em revoke.cash, as autorizações concedidas durante o ataque. A equipe ainda não divulgou o valor das perdas. Segundo a equipe, o registrador ainda não respondeu de forma satisfatória. A interface e a API permanecerão desativadas até que o controle do domínio seja recuperado com segurança.
#Across #安全 não constitui aconselhamento de investimento
267

🚨 A ponte cross-chain Across emite alerta de segurança: não use o aplicativo por enquanto; vários usuários relatam carteiras roubadas
Na terça-feira, o protocolo de ponte cross-chain Across alertou os usuários no X para que não acessassem seu aplicativo nem conectassem suas carteiras por enquanto. Também pediu que não assinassem nenhuma transação nem autorizassem operações até novo aviso. A equipe está investigando um possível incidente de segurança que pode afetar seu domínio.
A Across ainda não esclareceu a natureza do incidente nem confirmou se o site foi comprometido. Um usuário afirmou no X ter perdido US$ 9.000 em USDC, enquanto outro disse ter perdido 7.053 USDT0 em 7 transações na rede Plasma. Outros usuários suspeitam que o site tenha sido invadido. A Across pediu aos usuários afetados que forneçam os detalhes das transações para ajudar na investigação; os relatos de perdas mencionados acima ainda não foram verificados de forma independente.
⭐ O sequestro do frontend ou do domínio de uma ponte cross-chain pode induzir diretamente os usuários a assinarem autorizações maliciosas. Quem usou a Across recentemente deve verificar e revogar autorizações suspeitas e aguardar a retirada oficial do alerta antes de interagir.
#Across #跨链桥 #安全事件 #DeFi
🚨 A ponte cross-chain Across emite alerta de segurança: não use o aplicativo por enquanto; vários usuários relatam carteiras roubadas
Na terça-feira, o protocolo de ponte cross-chain Across alertou os usuários no X para que não acessassem seu aplicativo nem conectassem suas carteiras por enquanto. Também pediu que não assinassem nenhuma transação nem autorizassem operações até novo aviso. A equipe está investigando um possível incidente de segurança que pode afetar seu domínio.
A Across ainda não esclareceu a natureza do incidente nem confirmou se o site foi comprometido. Um usuário afirmou no X ter perdido US$ 9.000 em USDC, enquanto outro disse ter perdido 7.053 USDT0 em 7 transações na rede Plasma. Outros usuários suspeitam que o site tenha sido invadido. A Across pediu aos usuários afetados que forneçam os detalhes das transações para ajudar na investigação; os relatos de perdas mencionados acima ainda não foram verificados de forma independente.
⭐ O sequestro do frontend ou do domínio de uma ponte cross-chain pode induzir diretamente os usuários a assinarem autorizações maliciosas. Quem usou a Across recentemente deve verificar e revogar autorizações suspeitas e aguardar a retirada oficial do alerta antes de interagir.
#Across #跨链桥 #安全事件 #DeFi
Na terça-feira, o protocolo de ponte cross-chain Across alertou os usuários no X para que não acessassem seu aplicativo nem conectassem suas carteiras por enquanto. Também pediu que não assinassem nenhuma transação nem autorizassem operações até novo aviso. A equipe está investigando um possível incidente de segurança que pode afetar seu domínio.
A Across ainda não esclareceu a natureza do incidente nem confirmou se o site foi comprometido. Um usuário afirmou no X ter perdido US$ 9.000 em USDC, enquanto outro disse ter perdido 7.053 USDT0 em 7 transações na rede Plasma. Outros usuários suspeitam que o site tenha sido invadido. A Across pediu aos usuários afetados que forneçam os detalhes das transações para ajudar na investigação; os relatos de perdas mencionados acima ainda não foram verificados de forma independente.
⭐ O sequestro do frontend ou do domínio de uma ponte cross-chain pode induzir diretamente os usuários a assinarem autorizações maliciosas. Quem usou a Across recentemente deve verificar e revogar autorizações suspeitas e aguardar a retirada oficial do alerta antes de interagir.
#Across #跨链桥 #安全事件 #DeFi
1

·
--
A equipe oficial da Across acabou de se pronunciar: por enquanto, não use o app, não conecte sua carteira, não assine nada e não aprove nenhuma autorização. Eles estão investigando um possível incidente de segurança. Alguns usuários dizem que suas carteiras foram esvaziadas após usar a ponte: um afirma ter perdido 9.000 USDC, e outro diz que 7 transações levaram 7.053 USDT0. A equipe oficial está verificando os relatos, e a Cointelegraph ainda não os confirmou de forma independente. A ponte já movimentou mais de 40 bilhões de dólares no total; diante de um alerta desses, ninguém vai arriscar presumir que seja um falso alarme. Se você concedeu autorizações à Across, confira agora e revogue as que forem necessárias — não espere a confirmação para se arrepender depois. Você ainda se arrisca a usar pontes cross-chain?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
A equipe oficial da Across acabou de se pronunciar: por enquanto, não use o app, não conecte sua carteira, não assine nada e não aprove nenhuma autorização. Eles estão investigando um possível incidente de segurança. Alguns usuários dizem que suas carteiras foram esvaziadas após usar a ponte: um afirma ter perdido 9.000 USDC, e outro diz que 7 transações levaram 7.053 USDT0. A equipe oficial está verificando os relatos, e a Cointelegraph ainda não os confirmou de forma independente. A ponte já movimentou mais de 40 bilhões de dólares no total; diante de um alerta desses, ninguém vai arriscar presumir que seja um falso alarme. Se você concedeu autorizações à Across, confira agora e revogue as que forem necessárias — não espere a confirmação para se arrepender depois. Você ainda se arrisca a usar pontes cross-chain?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
33
·
--
【A ponte cross-chain Across está com problemas no site oficial! Alerta urgente da equipe: não acesse, não conecte sua carteira e não assine】
A ponte cross-chain Across emitiu um alerta por volta das 3h da manhã de 11 de novembro, horário de Pequim, informando que há um problema com o domínio do site oficial e que está investigando. A equipe pediu aos usuários que não acessem o site, não conectem suas carteiras nem assinem transações ou autorizações até novo aviso. Vários usuários já relataram nos comentários que tiveram suas carteiras roubadas. Se você usou o site da Across durante esse período, verifique e revogue o quanto antes as autorizações desconhecidas.
#Across #跨链桥 #SegurançaDaCarteira
【A ponte cross-chain Across está com problemas no site oficial! Alerta urgente da equipe: não acesse, não conecte sua carteira e não assine】
A ponte cross-chain Across emitiu um alerta por volta das 3h da manhã de 11 de novembro, horário de Pequim, informando que há um problema com o domínio do site oficial e que está investigando. A equipe pediu aos usuários que não acessem o site, não conectem suas carteiras nem assinem transações ou autorizações até novo aviso. Vários usuários já relataram nos comentários que tiveram suas carteiras roubadas. Se você usou o site da Across durante esse período, verifique e revogue o quanto antes as autorizações desconhecidas.
#Across #跨链桥 #SegurançaDaCarteira
A ponte cross-chain Across emitiu um alerta por volta das 3h da manhã de 11 de novembro, horário de Pequim, informando que há um problema com o domínio do site oficial e que está investigando. A equipe pediu aos usuários que não acessem o site, não conectem suas carteiras nem assinem transações ou autorizações até novo aviso. Vários usuários já relataram nos comentários que tiveram suas carteiras roubadas. Se você usou o site da Across durante esse período, verifique e revogue o quanto antes as autorizações desconhecidas.
#Across #跨链桥 #SegurançaDaCarteira
40
No setor de pontes cross-chain, o Across Protocol sempre seguiu uma trajetória discreta. Com base no oráculo otimista da UMA, ele realiza transferências de fundos entre blockchains por meio de um modelo de correspondência de intenções (intent), e o $ACX é o token de governança do protocolo.
Um conjunto de dados on-chain recentes: cotação de aproximadamente US$ 0,0434, volume negociado em 24 horas de cerca de US$ 1,48 milhão e capitalização de mercado circulante de aproximadamente US$ 31,49 milhões. O volume negociado é claramente baixo em relação à capitalização de mercado e, somado à quase ausência de discussões recentes no mercado, indica que o ativo atravessa uma típica fase de calmaria.
Calmaria não significa oportunidade, muito menos segurança. Para ativos pouco acompanhados como este, vale mais a pena monitorar indicadores concretos: volume de transferências cross-chain, receita com taxas de roteamento, ritmo de integração de novas redes e proporção de tokens desbloqueados e em staking. Fazer o dever de casa sobre os fundamentos antes que a narrativa ganhe força é a maneira correta de abordar ativos fora do radar.
#跨链桥 #Across #ObservaçãoOnChain
No setor de pontes cross-chain, o Across Protocol sempre seguiu uma trajetória discreta. Com base no oráculo otimista da UMA, ele realiza transferências de fundos entre blockchains por meio de um modelo de correspondência de intenções (intent), e o $ACX é o token de governança do protocolo.
Um conjunto de dados on-chain recentes: cotação de aproximadamente US$ 0,0434, volume negociado em 24 horas de cerca de US$ 1,48 milhão e capitalização de mercado circulante de aproximadamente US$ 31,49 milhões. O volume negociado é claramente baixo em relação à capitalização de mercado e, somado à quase ausência de discussões recentes no mercado, indica que o ativo atravessa uma típica fase de calmaria.
Calmaria não significa oportunidade, muito menos segurança. Para ativos pouco acompanhados como este, vale mais a pena monitorar indicadores concretos: volume de transferências cross-chain, receita com taxas de roteamento, ritmo de integração de novas redes e proporção de tokens desbloqueados e em staking. Fazer o dever de casa sobre os fundamentos antes que a narrativa ganhe força é a maneira correta de abordar ativos fora do radar.
#跨链桥 #Across #ObservaçãoOnChain
Um conjunto de dados on-chain recentes: cotação de aproximadamente US$ 0,0434, volume negociado em 24 horas de cerca de US$ 1,48 milhão e capitalização de mercado circulante de aproximadamente US$ 31,49 milhões. O volume negociado é claramente baixo em relação à capitalização de mercado e, somado à quase ausência de discussões recentes no mercado, indica que o ativo atravessa uma típica fase de calmaria.
Calmaria não significa oportunidade, muito menos segurança. Para ativos pouco acompanhados como este, vale mais a pena monitorar indicadores concretos: volume de transferências cross-chain, receita com taxas de roteamento, ritmo de integração de novas redes e proporção de tokens desbloqueados e em staking. Fazer o dever de casa sobre os fundamentos antes que a narrativa ganhe força é a maneira correta de abordar ativos fora do radar.
#跨链桥 #Across #ObservaçãoOnChain

·
--
O setor de pontes cross-chain não tem atraído muita atenção ultimamente, mas períodos de baixa atividade nos dados podem ser justamente uma boa oportunidade para analisar os fundamentos. $ACX é o token nativo do Across Protocol, que aposta em uma ponte cross-chain rápida baseada em intenções (intent). O protocolo usa um mecanismo de oráculo otimista para encaminhar fundos, e a velocidade e a experiência de transferências entre diferentes Layer 2 sempre foram seus principais destaques.
Retrato on-chain: a cotação atual é de cerca de US$ 0,045, com valor de mercado em torno de US$ 32,71 milhões. Já o volume negociado em 24 horas é de apenas cerca de US$ 156 mil, um nível claramente baixo. Isso indica que o interesse do mercado está reduzido e que, no curto prazo, pequenas quantias podem influenciar mais facilmente as oscilações. Nessas condições, perseguir altas ou vender em quedas não oferece uma relação risco-retorno muito atraente.
Há três pontos que vale acompanhar: primeiro, se o uso real da ponte cross-chain e a receita com taxas podem se recuperar com o aumento da atividade do ecossistema; segundo, o ritmo de integração do protocolo a novas chains e novos Rollups — quanto maior a cobertura de rotas, mais facilmente se acumulam efeitos de rede; terceiro, se medidas concretas de valorização do token, como bloqueio por staking e distribuição de taxas, serão implementadas.
Quando falta uma narrativa, os preços muitas vezes antecipam as expectativas, mas também podem ser facilmente ignorados pelo mercado. Para ativos cross-chain de baixa capitalização como este, é melhor verificar primeiro os dados reais do negócio e só então decidir se vale a pena investir. Controlar o tamanho da posição é sempre mais importante do que tentar adivinhar a direção do mercado.
#跨链 #Layer2 #Across
O setor de pontes cross-chain não tem atraído muita atenção ultimamente, mas períodos de baixa atividade nos dados podem ser justamente uma boa oportunidade para analisar os fundamentos. $ACX é o token nativo do Across Protocol, que aposta em uma ponte cross-chain rápida baseada em intenções (intent). O protocolo usa um mecanismo de oráculo otimista para encaminhar fundos, e a velocidade e a experiência de transferências entre diferentes Layer 2 sempre foram seus principais destaques.
Retrato on-chain: a cotação atual é de cerca de US$ 0,045, com valor de mercado em torno de US$ 32,71 milhões. Já o volume negociado em 24 horas é de apenas cerca de US$ 156 mil, um nível claramente baixo. Isso indica que o interesse do mercado está reduzido e que, no curto prazo, pequenas quantias podem influenciar mais facilmente as oscilações. Nessas condições, perseguir altas ou vender em quedas não oferece uma relação risco-retorno muito atraente.
Há três pontos que vale acompanhar: primeiro, se o uso real da ponte cross-chain e a receita com taxas podem se recuperar com o aumento da atividade do ecossistema; segundo, o ritmo de integração do protocolo a novas chains e novos Rollups — quanto maior a cobertura de rotas, mais facilmente se acumulam efeitos de rede; terceiro, se medidas concretas de valorização do token, como bloqueio por staking e distribuição de taxas, serão implementadas.
Quando falta uma narrativa, os preços muitas vezes antecipam as expectativas, mas também podem ser facilmente ignorados pelo mercado. Para ativos cross-chain de baixa capitalização como este, é melhor verificar primeiro os dados reais do negócio e só então decidir se vale a pena investir. Controlar o tamanho da posição é sempre mais importante do que tentar adivinhar a direção do mercado.
#跨链 #Layer2 #Across
Retrato on-chain: a cotação atual é de cerca de US$ 0,045, com valor de mercado em torno de US$ 32,71 milhões. Já o volume negociado em 24 horas é de apenas cerca de US$ 156 mil, um nível claramente baixo. Isso indica que o interesse do mercado está reduzido e que, no curto prazo, pequenas quantias podem influenciar mais facilmente as oscilações. Nessas condições, perseguir altas ou vender em quedas não oferece uma relação risco-retorno muito atraente.
Há três pontos que vale acompanhar: primeiro, se o uso real da ponte cross-chain e a receita com taxas podem se recuperar com o aumento da atividade do ecossistema; segundo, o ritmo de integração do protocolo a novas chains e novos Rollups — quanto maior a cobertura de rotas, mais facilmente se acumulam efeitos de rede; terceiro, se medidas concretas de valorização do token, como bloqueio por staking e distribuição de taxas, serão implementadas.
Quando falta uma narrativa, os preços muitas vezes antecipam as expectativas, mas também podem ser facilmente ignorados pelo mercado. Para ativos cross-chain de baixa capitalização como este, é melhor verificar primeiro os dados reais do negócio e só então decidir se vale a pena investir. Controlar o tamanho da posição é sempre mais importante do que tentar adivinhar a direção do mercado.
#跨链 #Layer2 #Across
3
·
--
Quando o mercado está morno, vale ainda mais a pena observar o uso real da infraestrutura. $ACX é o token do ecossistema do Across Protocol, um protocolo focado em transferências entre redes e agregação de liquidez. A cotação atual é de cerca de US$ 0,0436, com valor de mercado de aproximadamente US$ 31,63 milhões, enquanto o volume negociado em 24 horas gira em torno de US$ 195 mil. A rotatividade é baixa, e o nível de discussão na comunidade também é discreto.
Pouca atenção não significa falta de valor, mas também pode ampliar a volatilidade. Daqui para a frente, vale acompanhar o volume de transações entre redes, os incentivos à liquidez e o ritmo de implantação em novas redes. Só um aumento sustentado no volume negociado indicaria que o mercado está reavaliando o ativo; até lá, ter paciência é mais importante do que comprar na alta.
#Across #intercadeia
Quando o mercado está morno, vale ainda mais a pena observar o uso real da infraestrutura. $ACX é o token do ecossistema do Across Protocol, um protocolo focado em transferências entre redes e agregação de liquidez. A cotação atual é de cerca de US$ 0,0436, com valor de mercado de aproximadamente US$ 31,63 milhões, enquanto o volume negociado em 24 horas gira em torno de US$ 195 mil. A rotatividade é baixa, e o nível de discussão na comunidade também é discreto.
Pouca atenção não significa falta de valor, mas também pode ampliar a volatilidade. Daqui para a frente, vale acompanhar o volume de transações entre redes, os incentivos à liquidez e o ritmo de implantação em novas redes. Só um aumento sustentado no volume negociado indicaria que o mercado está reavaliando o ativo; até lá, ter paciência é mais importante do que comprar na alta.
#Across #intercadeia
Pouca atenção não significa falta de valor, mas também pode ampliar a volatilidade. Daqui para a frente, vale acompanhar o volume de transações entre redes, os incentivos à liquidez e o ritmo de implantação em novas redes. Só um aumento sustentado no volume negociado indicaria que o mercado está reavaliando o ativo; até lá, ter paciência é mais importante do que comprar na alta.
#Across #intercadeia
30
·
--
Quando o mercado está tranquilo, pode ser uma boa hora para observar infraestruturas cross-chain que não estão muito em discussão. $ACX é o token do Across Protocol. A cotação mais recente é de cerca de US$ 0,0436, com valor de mercado de aproximadamente US$ 31,63 milhões e volume negociado em 24 horas de cerca de US$ 195 mil. Os dados são bem claros: pouca atenção, baixa rotatividade e falta de catalisadores sentimentais evidentes no curto prazo.
Mas, no segmento cross-chain, o que importa não é o burburinho nas redes sociais, e sim a estabilidade das liquidações, a velocidade de transferência dos ativos, a abrangência das redes suportadas e a receita real com taxas. Se o volume de ativos transferidos pelo protocolo continuar crescendo, a avaliação do token poderá ter uma base mais sólida. Se o volume negociado permanecer baixo por muito tempo, as oscilações de preço também poderão se intensificar.
Esse tipo de ativo de pequena capitalização é mais adequado para quem primeiro acompanha os dados on-chain e só depois avalia se vale a pena participar, em vez de se apressar em apostar pesado na direção contrária apenas porque “ninguém está falando dele”. Tenha paciência e espere sinais de confirmação no volume negociado, no uso da ponte ou nas notícias do ecossistema.
#Across #跨链 #DeFi
Quando o mercado está tranquilo, pode ser uma boa hora para observar infraestruturas cross-chain que não estão muito em discussão. $ACX é o token do Across Protocol. A cotação mais recente é de cerca de US$ 0,0436, com valor de mercado de aproximadamente US$ 31,63 milhões e volume negociado em 24 horas de cerca de US$ 195 mil. Os dados são bem claros: pouca atenção, baixa rotatividade e falta de catalisadores sentimentais evidentes no curto prazo.
Mas, no segmento cross-chain, o que importa não é o burburinho nas redes sociais, e sim a estabilidade das liquidações, a velocidade de transferência dos ativos, a abrangência das redes suportadas e a receita real com taxas. Se o volume de ativos transferidos pelo protocolo continuar crescendo, a avaliação do token poderá ter uma base mais sólida. Se o volume negociado permanecer baixo por muito tempo, as oscilações de preço também poderão se intensificar.
Esse tipo de ativo de pequena capitalização é mais adequado para quem primeiro acompanha os dados on-chain e só depois avalia se vale a pena participar, em vez de se apressar em apostar pesado na direção contrária apenas porque “ninguém está falando dele”. Tenha paciência e espere sinais de confirmação no volume negociado, no uso da ponte ou nas notícias do ecossistema.
#Across #跨链 #DeFi
Mas, no segmento cross-chain, o que importa não é o burburinho nas redes sociais, e sim a estabilidade das liquidações, a velocidade de transferência dos ativos, a abrangência das redes suportadas e a receita real com taxas. Se o volume de ativos transferidos pelo protocolo continuar crescendo, a avaliação do token poderá ter uma base mais sólida. Se o volume negociado permanecer baixo por muito tempo, as oscilações de preço também poderão se intensificar.
Esse tipo de ativo de pequena capitalização é mais adequado para quem primeiro acompanha os dados on-chain e só depois avalia se vale a pena participar, em vez de se apressar em apostar pesado na direção contrária apenas porque “ninguém está falando dele”. Tenha paciência e espere sinais de confirmação no volume negociado, no uso da ponte ou nas notícias do ecossistema.
#Across #跨链 #DeFi
27

·
--
5M ACX e $0.04375. enquanto a Polymarket dá a entender que terá um token próprio, a Across oferece uma saída do seu
primeiro — o limite para trocar tokens diretamente por ações
segundo — o preço pelo qual se pode simplesmente vender ACX por USDC, em vez de fazer a troca
através de um SPV, também é possível obter ações a partir de 250k ACX, mas há lugares apenas para os primeiros 100 investidores dos EUA e ~500 dos restantes
na Centrifuge também é 1:1: diretamente a partir de 100000 $CFG
{future}(CFGUSDT)
, quantias menores — através do fundo fiduciário da CoinList. a votação CP172 foi aprovada, mas a troca ainda não está disponível
segundo a CoinGecko: entre janeiro de 2025 e fevereiro de 2026, menos de 10% dos tokens nas principais exchanges fecharam em alta. as ações acabam por ser mais honestas do que os tokens, mas apenas para quem atinge o limite
enquanto isso, o CEO da Polymarket fala de um ativo on-chain. token não há: nem nome, nem ticker, nem data. há marcas registadas POLY
resumindo, «token → ação» é uma porta para os fundos. uma pequena posição não passa por essa porta; só lhe resta a recompra
#Polymarket #Across
5M ACX e $0.04375. enquanto a Polymarket dá a entender que terá um token próprio, a Across oferece uma saída do seu
primeiro — o limite para trocar tokens diretamente por ações
segundo — o preço pelo qual se pode simplesmente vender ACX por USDC, em vez de fazer a troca
através de um SPV, também é possível obter ações a partir de 250k ACX, mas há lugares apenas para os primeiros 100 investidores dos EUA e ~500 dos restantes
na Centrifuge também é 1:1: diretamente a partir de 100000 $CFG
, quantias menores — através do fundo fiduciário da CoinList. a votação CP172 foi aprovada, mas a troca ainda não está disponível
segundo a CoinGecko: entre janeiro de 2025 e fevereiro de 2026, menos de 10% dos tokens nas principais exchanges fecharam em alta. as ações acabam por ser mais honestas do que os tokens, mas apenas para quem atinge o limite
enquanto isso, o CEO da Polymarket fala de um ativo on-chain. token não há: nem nome, nem ticker, nem data. há marcas registadas POLY
resumindo, «token → ação» é uma porta para os fundos. uma pequena posição não passa por essa porta; só lhe resta a recompra
#Polymarket #Across
primeiro — o limite para trocar tokens diretamente por ações
segundo — o preço pelo qual se pode simplesmente vender ACX por USDC, em vez de fazer a troca
através de um SPV, também é possível obter ações a partir de 250k ACX, mas há lugares apenas para os primeiros 100 investidores dos EUA e ~500 dos restantes
na Centrifuge também é 1:1: diretamente a partir de 100000 $CFG
, quantias menores — através do fundo fiduciário da CoinList. a votação CP172 foi aprovada, mas a troca ainda não está disponível
segundo a CoinGecko: entre janeiro de 2025 e fevereiro de 2026, menos de 10% dos tokens nas principais exchanges fecharam em alta. as ações acabam por ser mais honestas do que os tokens, mas apenas para quem atinge o limite
enquanto isso, o CEO da Polymarket fala de um ativo on-chain. token não há: nem nome, nem ticker, nem data. há marcas registadas POLY
resumindo, «token → ação» é uma porta para os fundos. uma pequena posição não passa por essa porta; só lhe resta a recompra
#Polymarket #Across
181
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
176,627 visualizações
1,768 a discutir
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
156,573 visualizações
1,543 a discutir
3
#WillFOMCMinutesReinforceRateHikeExpectations?
45,618 visualizações
736 a discutir
4
#BitcoinActiveSupplyInProfitDropsBelow45%
232,581 visualizações
1,801 a discutir
5
#TONStrategyReports$23.97MQ3NetLoss
20,413 visualizações
150 a discutir
6
#KavaSaysAbnormalActivityLimitedToKavaLend
154,661 visualizações
1,023 a discutir
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
56,170 visualizações
412 a discutir
8
#WhoWillSucceedJensenHuangatNvidia?
358,157 visualizações
2,160 a discutir
9
#WhatWillDriveCryptoandStocks’NextRebound?
886,215 visualizações
3,970 a discutir
10
#TradFiForBeginners
851,251 visualizações
4,984 a discutir