O código da Across não foi pirateado. E é justamente isso que deveria preocupar você.
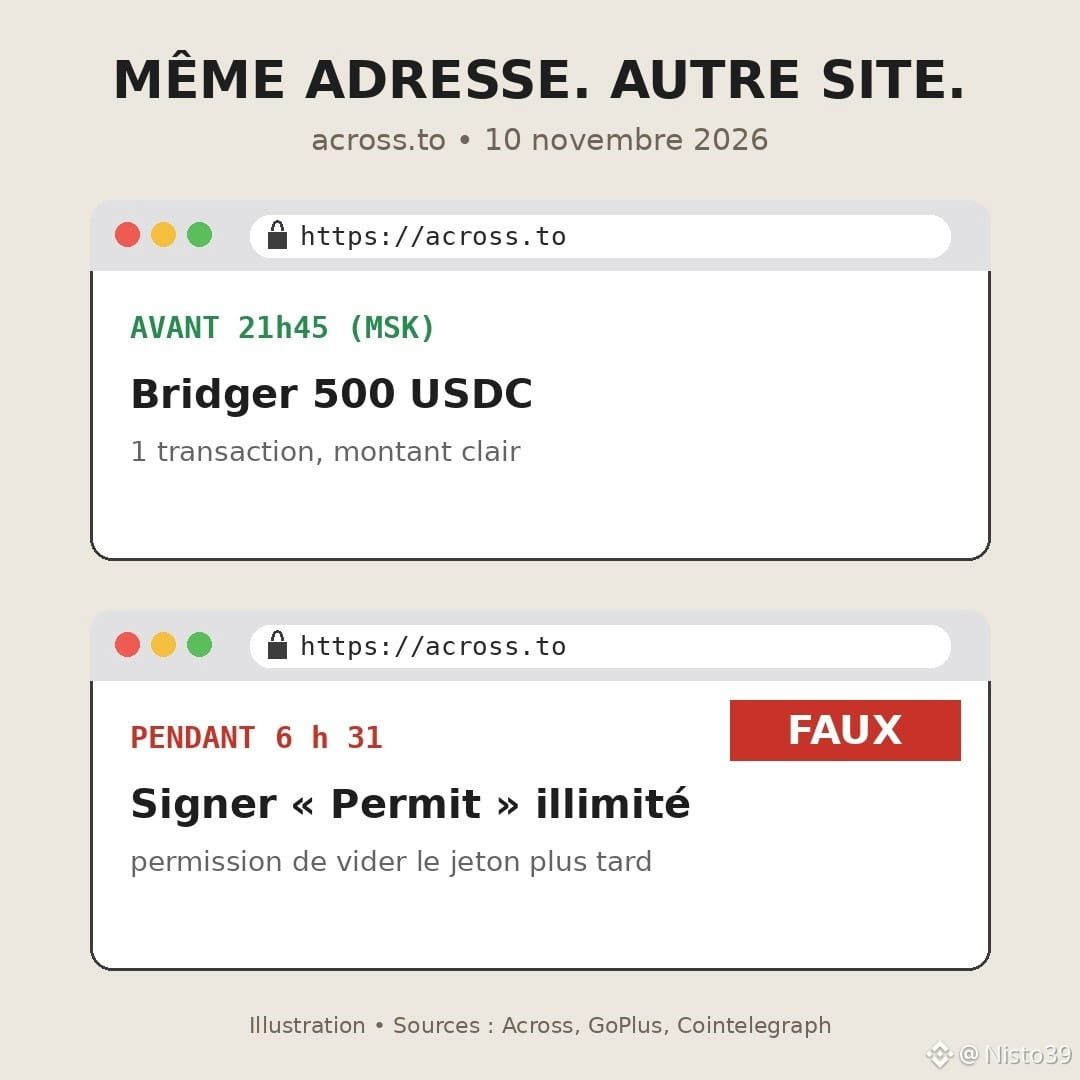
Terça-feira, 10 de novembro, por volta das 21h45 (horário de Moscou), alguém assumiu o controle do nome de domínio across.to, o endereço de uma das bridges mais usadas (cerca de 5,9 bilhões de dólares transferidos em 30 dias, segundo a DefiLlama). Não houve nenhuma falha nos contratos inteligentes. Foi apenas uma manipulação humana na Namecheap, a empresa que administra o nome de domínio, segundo a equipe.
Resultado: você digitava o endereço certo, via o logotipo certo e acabava em um site falso. Ele pedia que você assinasse «permits» e aprovações. Uma aprovação é uma permissão concedida a um endereço para movimentar seus tokens mais tarde, sem pedir sua autorização novamente. Basta uma assinatura para que a carteira seja esvaziada quando o invasor decidir.
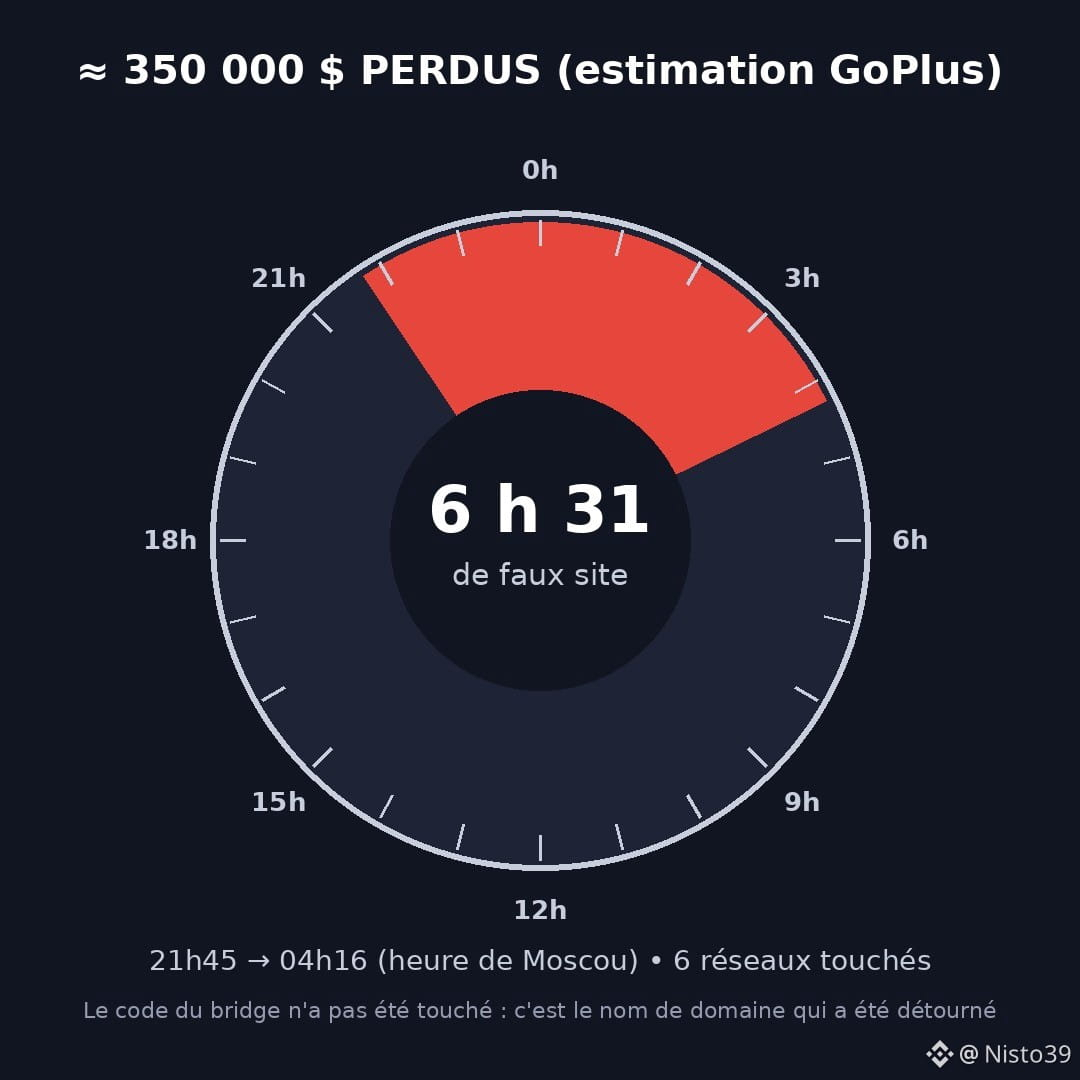
A GoPlus estima as perdas em cerca de US$ 350.000, na Ethereum, Arbitrum, Base, BNB Chain, Ink e Plasma. A Across não confirmou nenhum valor total, mas promete reembolsar todo mundo. O domínio foi recuperado por volta das 4h16 do dia seguinte. Seis horas e meia.
Minha opinião, um pouco impopular: passamos meses auditando o código e depois confiamos a entrada da loja a um registrador que pode ser contatado por telefone. O elo fraco já não é a blockchain, mas a página da web à sua frente.
O que levo disso: quando um site que conheço de cor me pede uma assinatura incomum para uma simples transferência de $USDC ou de $ETH , eu paro. E verifico minhas aprovações de vez em quando, mesmo quando não há nenhum incidente.
Uma perguntinha sincera: da última vez que você assinou uma aprovação, leu para quem estava concedendo a permissão?
#Across #Securite #Phishing #DeFi #Crypto
Terça-feira, 10 de novembro, por volta das 21h45 (horário de Moscou), alguém assumiu o controle do nome de domínio across.to, o endereço de uma das bridges mais usadas (cerca de 5,9 bilhões de dólares transferidos em 30 dias, segundo a DefiLlama). Não houve nenhuma falha nos contratos inteligentes. Foi apenas uma manipulação humana na Namecheap, a empresa que administra o nome de domínio, segundo a equipe.
Resultado: você digitava o endereço certo, via o logotipo certo e acabava em um site falso. Ele pedia que você assinasse «permits» e aprovações. Uma aprovação é uma permissão concedida a um endereço para movimentar seus tokens mais tarde, sem pedir sua autorização novamente. Basta uma assinatura para que a carteira seja esvaziada quando o invasor decidir.
A GoPlus estima as perdas em cerca de US$ 350.000, na Ethereum, Arbitrum, Base, BNB Chain, Ink e Plasma. A Across não confirmou nenhum valor total, mas promete reembolsar todo mundo. O domínio foi recuperado por volta das 4h16 do dia seguinte. Seis horas e meia.
Minha opinião, um pouco impopular: passamos meses auditando o código e depois confiamos a entrada da loja a um registrador que pode ser contatado por telefone. O elo fraco já não é a blockchain, mas a página da web à sua frente.
O que levo disso: quando um site que conheço de cor me pede uma assinatura incomum para uma simples transferência de $USDC ou de $ETH , eu paro. E verifico minhas aprovações de vez em quando, mesmo quando não há nenhum incidente.
Uma perguntinha sincera: da última vez que você assinou uma aprovação, leu para quem estava concedendo a permissão?
#Across #Securite #Phishing #DeFi #Crypto