

#hackeralert
hackeralert
1.8M visualizações
1,155 discutindo
Popular
Últimas

Artigo
Hackers roubam 400.000 USDT de um mercado de previsões ligado à BinanceA Predict.fun prometeu reembolsar as vítimas, mas ainda não explicou o mecanismo do ataque.
O caso coloca sob escrutínio a segurança de uma plataforma apoiada pelo ecossistema de investimentos ligado à Binance
Os fundos saíram das carteiras dos usuários por meio de transferências não autorizadas.
Relatórios independentes estimam que entre 19 e 29 carteiras foram afetadas.
Hackers roubaram centenas de milhares de USDT das carteiras de usuários do mercado de previsões Predict.fun, integrado à Binance Wallet. A equipe da plataforma confirmou as transferências não autorizadas em 27 de outubro de 2026 e prometeu reembolsar todas as perdas diretas decorrentes do incidente.
Hackers roubam 400.000 USDT de um mercado de previsões ligado à Binance
A Predict.fun prometeu reembolsar as vítimas, mas ainda não explicou o mecanismo do ataque.
O caso coloca sob escrutínio a segurança de uma plataforma apoiada pelo ecossistema de investimentos ligado à Binance
Os fundos saíram das carteiras dos usuários por meio de transferências não autorizadas.
Relatórios independentes estimam que entre 19 e 29 carteiras foram afetadas.
Hackers roubaram centenas de milhares de USDT das carteiras de usuários do mercado de previsões Predict.fun, integrado à Binance Wallet. A equipe da plataforma confirmou as transferências não autorizadas em 27 de outubro de 2026 e prometeu reembolsar todas as perdas diretas decorrentes do incidente.
53
·
--
A internet está em código vermelho! 🚨 Uma falha histórica chamada PHP2Shell acaba de derrubar as defesas de 7 em cada 10 sites do planeta, forçando bancos, companhias aéreas e governos a desligar seus sistemas de emergência.
Aqui vai um resumo ultrarrápido do que está acontecendo e de como salvar sua pele digital:
• O perigo: É uma falha crítica no gerenciamento de memória do PHP. Ela permite que invasores entrem nos servidores sem precisar de senhas e em grande escala.
• O salva-vidas (Ação AGORA):
• Atualize o interpretador: Instale hoje mesmo as correções oficiais do PHP.
• Faça uma limpeza: Remova scripts órfãos e plugins antigos (anteriores a 2019).
• Monitore: Verifique com atenção os logs em busca de processos estranhos no PHP-FPM.
A IA ajudou a descobrir a falha, mas os hackers já estão atacando à velocidade da luz.
Se você administra servidores ou projetos web, me diga: qual versão do PHP está usando atualmente ou qual painel de controle (como cPanel ou Plesk) utiliza? Posso fornecer os comandos exatos para blindar seu sistema imediatamente.
#HackerAlert
116
·
--
🚨 CoinDCX enfrenta novas acusações de invasão após transferências de US$ 16 milhões em criptomoedas
O investigador de blockchain ZachXBT sinalizou transferências suspeitas envolvendo aproximadamente US$ 16 milhões em criptoativos. A CoinDCX negou que tenha ocorrido uma nova invasão e afirmou que a atividade está relacionada a endereços comprometidos no incidente de julho de 2025. A corretora afirma que os fundos dos clientes continuam seguros.
#NewsAboutCrypto #HackerAlert @Binance_South_Asia @Binance_News @Binance_Square_Official
🚨 CoinDCX enfrenta novas acusações de invasão após transferências de US$ 16 milhões em criptomoedas
O investigador de blockchain ZachXBT sinalizou transferências suspeitas envolvendo aproximadamente US$ 16 milhões em criptoativos. A CoinDCX negou que tenha ocorrido uma nova invasão e afirmou que a atividade está relacionada a endereços comprometidos no incidente de julho de 2025. A corretora afirma que os fundos dos clientes continuam seguros.
#NewsAboutCrypto #HackerAlert @Binance South Asia @Binance News @Binance Square Official
1
67
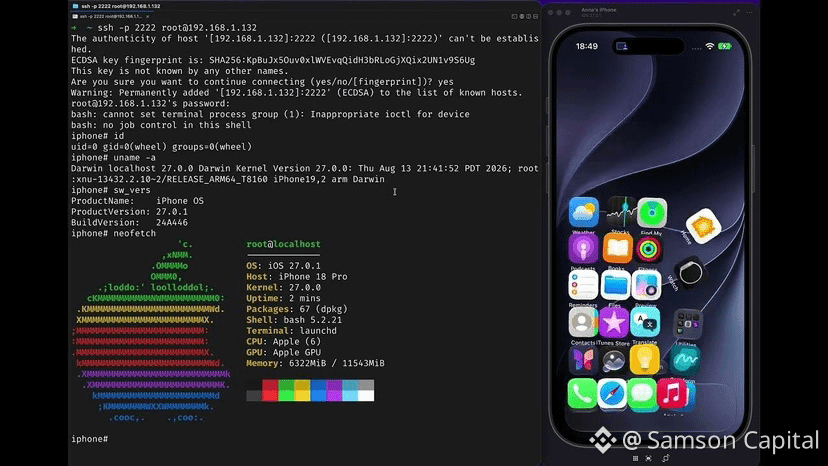
Aviso: O iPhone mais recente pode ser controlado apenas com um arquivo PDF — Não abra PDFs desconhecidos: a #IA está tornando os iPhones mais recentes mais vulneráveis do que nunca
Em 16 de outubro de 2026, na conferência Hexacon (Paris), Calif (Thai Duong e Bruce Dang) fizeram uma demonstração ao vivo:
Um jailbreak untethered em um iPhone 18 Pro com iOS 27.0.1: os privilégios de root persistem após a reinicialização.
Um ataque com um clique por meio de um arquivo PDF malicioso no Signal e no iMessage: basta abrir o arquivo para permitir a execução de código no dispositivo.
Este não é um ataque pelo Gmail. Os detalhes técnicos completos ainda não foram divulgados.
Por que isso é perigoso?
iMessage e Signal são extremamente populares. Um arquivo PDF enviado por um conhecido ou por uma conta comprometida já é suficiente para representar um risco.
A segurança da Apple continua forte, mas a distância em relação aos ataques no mundo real está diminuindo, especialmente porque a IA ajuda a descobrir vulnerabilidades com mais rapidez.
O que fazer agora:
Atualize o iOS para a versão mais recente.
Não abra PDFs desconhecidos diretamente no celular (mesmo que sejam enviados por conhecidos).
Considere ativar o Modo de Isolamento se você fizer parte de um grupo de alto risco.
Compartilhe isto com as pessoas queridas. Ter cuidado com anexos é mais importante do que nunca.
Leia mais: https://blog.calif.io/p/iphone
#HackerAlert
1
7
#Ledger #HackerAlert
🚨 Ataque à Ledger: 91 milhões de dólares roubados de dispositivos comprometidos — detalhes da investigação
O fabricante de carteiras de hardware Ledger publicou uma atualização oficial sobre o incidente em que utilizadores de criptomoedas perderam cerca de 91 milhões de dólares (estimativa de Alex Thorn, responsável pela investigação na Galaxy Research).
🔍 Principais factos da investigação:
Origem do problema: Todos os casos de violação confirmados estão exclusivamente associados a dispositivos comprados através de um revendedor não oficial no Sudeste Asiático — a CryptoBilis.
Vendas diretas seguras: Todos os sistemas oficiais e canais de venda direta da Ledger continuam sem ser afetados.
Adulteração física: Foi descoberto um implante de hardware não autorizado na carteira de pelo menos uma vítima. A Ledger informa que o número de dispositivos modificados é limitado e que a investigação está em curso.
Resposta do vendedor: A CryptoBilis suspendeu totalmente a venda de carteiras de hardware.
🛡 O que devem fazer os proprietários de dispositivos comprados através da CryptoBilis?
1. Se o dispositivo for novo (não ativado): NÃO o inicialize nem o configure.
2. Se já configurou o dispositivo: Transfira urgentemente todos os fundos para uma nova carteira, utilizando uma frase-semente gerada num dispositivo seguro comprado diretamente no site oficial da Ledger.
3. Se foi afetado: Contacte o Suporte oficial da Ledger e apresente uma denúncia às autoridades policiais.
1
3
419
⚠️ Um erro no XRP Ledger, presente desde 2015, teria permitido criar XRP sem respaldo por meio de um estouro matemático. O XRPL corrigiu a falha sem votação dos validadores e afirma que não há evidências de exploração.
🔓Detectaram que um implante intercepta os dados exibidos na tela de hardware wallets Ledger durante a configuração. Ele captura a frase-semente em texto simples e a envia pela rede celular. O chip seguro permanece intacto.
#Ledger #HackerAlert #xrp #Ripple #XRPL $XRP $RLUSD
🔓Detectaram que um implante intercepta os dados exibidos na tela de hardware wallets Ledger durante a configuração. Ele captura a frase-semente em texto simples e a envia pela rede celular. O chip seguro permanece intacto.
#Ledger #HackerAlert #xrp #Ripple #XRPL $XRP $RLUSD
50

·
--
Bearish
😭 US$ 6 milhões roubados em ataque à rede Base
Um hacker drenou 1.783 wstETH de um cofre na Base — ainda não se sabe qual protocolo era dono dos fundos
Mais um dia, mais um cofre que não era tão protegido quanto parecia 🙁
$ETH #ETHUp70%InQ3ButLiquidityFalls
#HackerAlert
😭 US$ 6 milhões roubados em ataque à rede Base
Um hacker drenou 1.783 wstETH de um cofre na Base — ainda não se sabe qual protocolo era dono dos fundos
Mais um dia, mais um cofre que não era tão protegido quanto parecia 🙁
$ETH #ETHUp70%InQ3ButLiquidityFalls
#HackerAlert
Um hacker drenou 1.783 wstETH de um cofre na Base — ainda não se sabe qual protocolo era dono dos fundos
Mais um dia, mais um cofre que não era tão protegido quanto parecia 🙁
$ETH #ETHUp70%InQ3ButLiquidityFalls
#HackerAlert
33
·
--
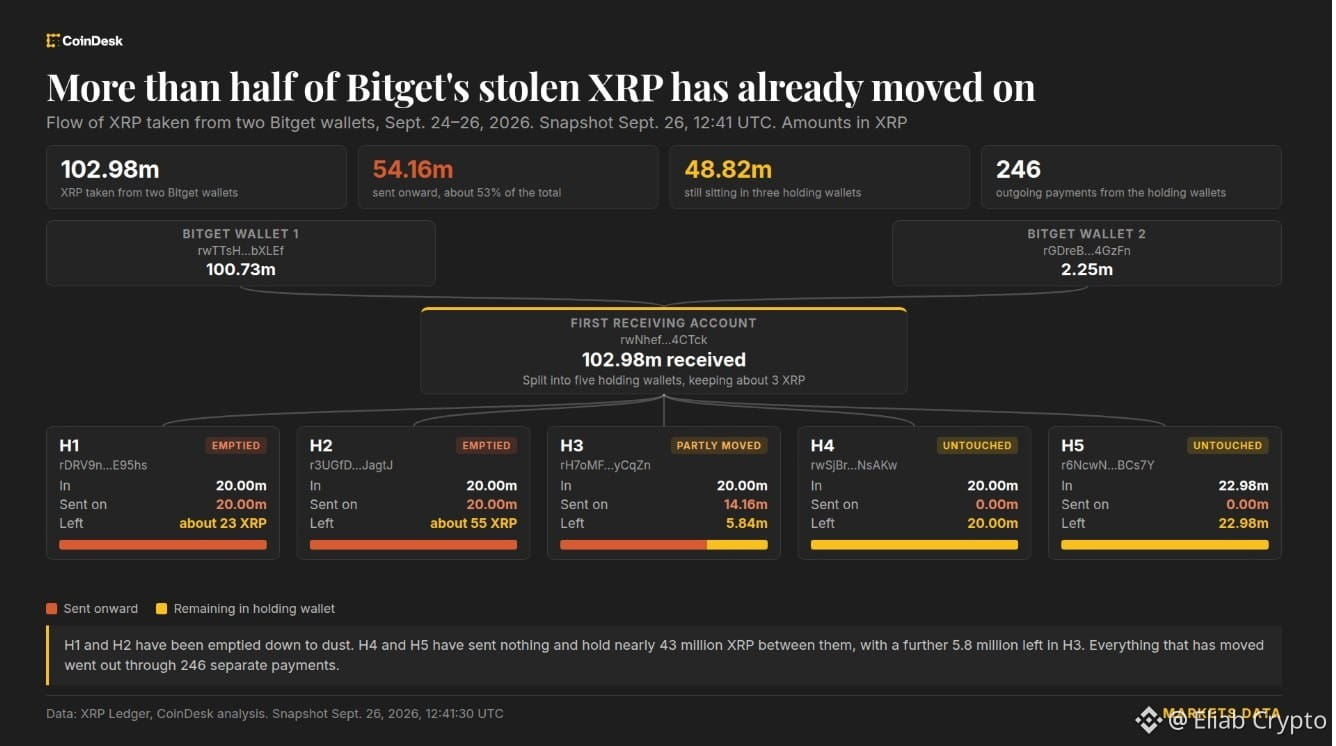
🚨 #BITGET HACKER MOVE $83M EM XRP ROUBADO
O atacante movimentou cerca de US$ 83M em XRP roubado — e a Ripple não consegue congelar os fundos
Duas carteiras foram quase completamente esvaziadas, enquanto uma terceira ainda está sendo drenada.
Apenas cerca de US$ 75M permanece entre as cinco carteiras originais de custódia
O XRP roubado está se movendo rápido
Para onde vai em seguida?
#Bitget #HackerAlert
3
266
·
--
AGORA: O HACKER CHINÊS QUE ROUBOU US$ 370 MILHÕES DA BITGET DECLARA QUE PRECISA DE APOIO DA THOR CHAIN PARA LAVAR OS RECURSOS
“ESTOU MUITO PREOCUPADO. PERDER MEUS ATIVOS CAUSARIA MUITOS PROBLEMAS NA MINHA VIDA”
#Bitget #HackerAlert
@Square-Creator-0b3444457
AGORA: O HACKER CHINÊS QUE ROUBOU US$ 370 MILHÕES DA BITGET DECLARA QUE PRECISA DE APOIO DA THOR CHAIN PARA LAVAR OS RECURSOS
“ESTOU MUITO PREOCUPADO. PERDER MEUS ATIVOS CAUSARIA MUITOS PROBLEMAS NA MINHA VIDA”
#Bitget #HackerAlert
@FINANCE-JACK
“ESTOU MUITO PREOCUPADO. PERDER MEUS ATIVOS CAUSARIA MUITOS PROBLEMAS NA MINHA VIDA”
#Bitget #HackerAlert
@FINANCE-JACK
105
·
--
Bullish
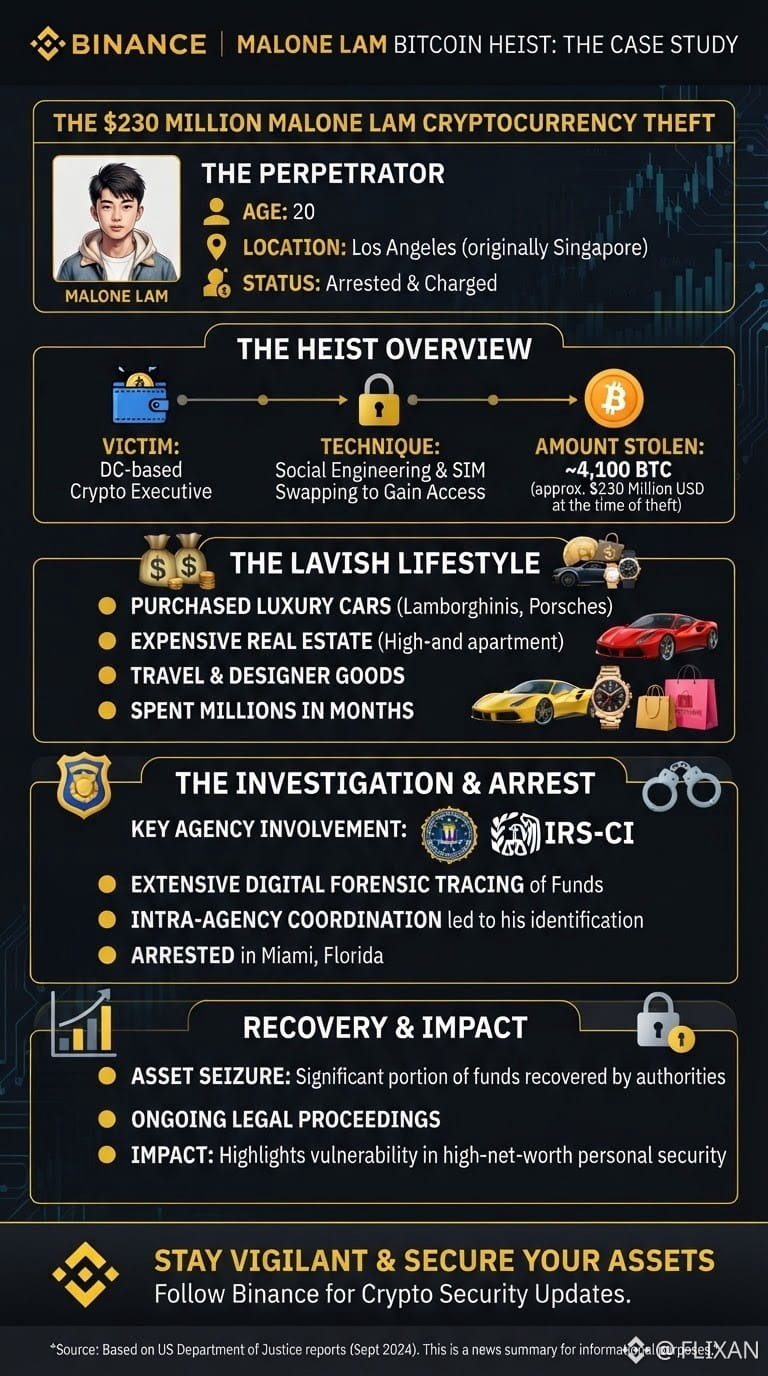
Estudo de Caso da Binance: O Grande Roubo Cripto de US$ 230M do Malone Lam
O mentor de 20 anos, Malone Lam, originalmente de Singapura, orquestrou um enorme roubo de criptomoedas de US$ 230M (aprox. 4.100 BTC) visando um executivo de Washington, D.C. Usando engenharia social e SIM swapping, eles contornaram a 2FA para drenar fundos em minutos. Lam e o comparsa Jeandiel Serrano queimaram milhões em carros de luxo, imóveis e itens de alto padrão em Los Angeles. O FBI e a IRS-CI rastrearam a atividade on-chain e farreadas de gastos, levando à prisão deles em Miami. Os ativos recuperados estão sendo garantidos, destacando vulnerabilidades extremas na segurança pessoal de criptomoedas de alta renda. Use 2FA via aplicativo e carteiras de hardware para se manter protegido.
#Bitcoin❗ #HackerAlert $
135
·
--
Bullish
O preço do THORChain sobe 15% após o CEO da exchange Bitget solicitar o bloqueio de endereços associados a um hack. O preço da criptomoeda THORChain aumentou mais de 15% depois que o CEO da Bitget pediu oficialmente que o protocolo bloqueasse os serviços para endereços ligados a um ataque cujo valor chegou a US$ 351,6 milhões. Análises de dados da rede (on-chain) confirmam que os fundos roubados teriam sido direcionados via THORChain para realizar swaps entre cadeias (cross-chain swaps), aumentando a clareza do fluxo de fundos na rede e gerando debate sobre o equilíbrio entre a descentralização e os controles contra atividades ilegais.
#THORChain #Bitget #HackerAlert #Rune
$RUNE
{future}(RUNEUSDT)
O preço do THORChain sobe 15% após o CEO da exchange Bitget solicitar o bloqueio de endereços associados a um hack. O preço da criptomoeda THORChain aumentou mais de 15% depois que o CEO da Bitget pediu oficialmente que o protocolo bloqueasse os serviços para endereços ligados a um ataque cujo valor chegou a US$ 351,6 milhões. Análises de dados da rede (on-chain) confirmam que os fundos roubados teriam sido direcionados via THORChain para realizar swaps entre cadeias (cross-chain swaps), aumentando a clareza do fluxo de fundos na rede e gerando debate sobre o equilíbrio entre a descentralização e os controles contra atividades ilegais.
#THORChain #Bitget #HackerAlert #Rune
$RUNE
#THORChain #Bitget #HackerAlert #Rune
$RUNE
1
23

·
--
$STO
{future}(STOUSDT)
🚨 ATUALIZAÇÃO:
💰 A fundadora da Bit get, Gracy Chen, confirmou uma invasão na semana de 24 de setembro, afetando aproximadamente US$351,6 milhões da infraestrutura de carteiras hot e warm.
As carteiras cold permanecem seguras. O Fundo de Proteção ao Usuário da Bit get, que soma mais de US$464 milhões, cobre a perda total.
A criptografia sofreu o maior hack do ano após a Bit get perder US$350 milhões em um único ataque.
Quase US$2 bilhões já foram roubados em mais de 300 hacks de criptomoedas em 2026.
A CEO da Bit get, Gracy Chen, diz que hackers norte-coreanos podem estar por trás da invasão de US$352 milhões da exchange, apontando endereços IP associados a VPNs usadas por um grupo da Coreia do Norte (DPRK).
#HackerAlert #BREAKING #CryptoNews
$STO
🚨 ATUALIZAÇÃO:
💰 A fundadora da Bit get, Gracy Chen, confirmou uma invasão na semana de 24 de setembro, afetando aproximadamente US$351,6 milhões da infraestrutura de carteiras hot e warm.
As carteiras cold permanecem seguras. O Fundo de Proteção ao Usuário da Bit get, que soma mais de US$464 milhões, cobre a perda total.
A criptografia sofreu o maior hack do ano após a Bit get perder US$350 milhões em um único ataque.
Quase US$2 bilhões já foram roubados em mais de 300 hacks de criptomoedas em 2026.
A CEO da Bit get, Gracy Chen, diz que hackers norte-coreanos podem estar por trás da invasão de US$352 milhões da exchange, apontando endereços IP associados a VPNs usadas por um grupo da Coreia do Norte (DPRK).
#HackerAlert #BREAKING #CryptoNews
751
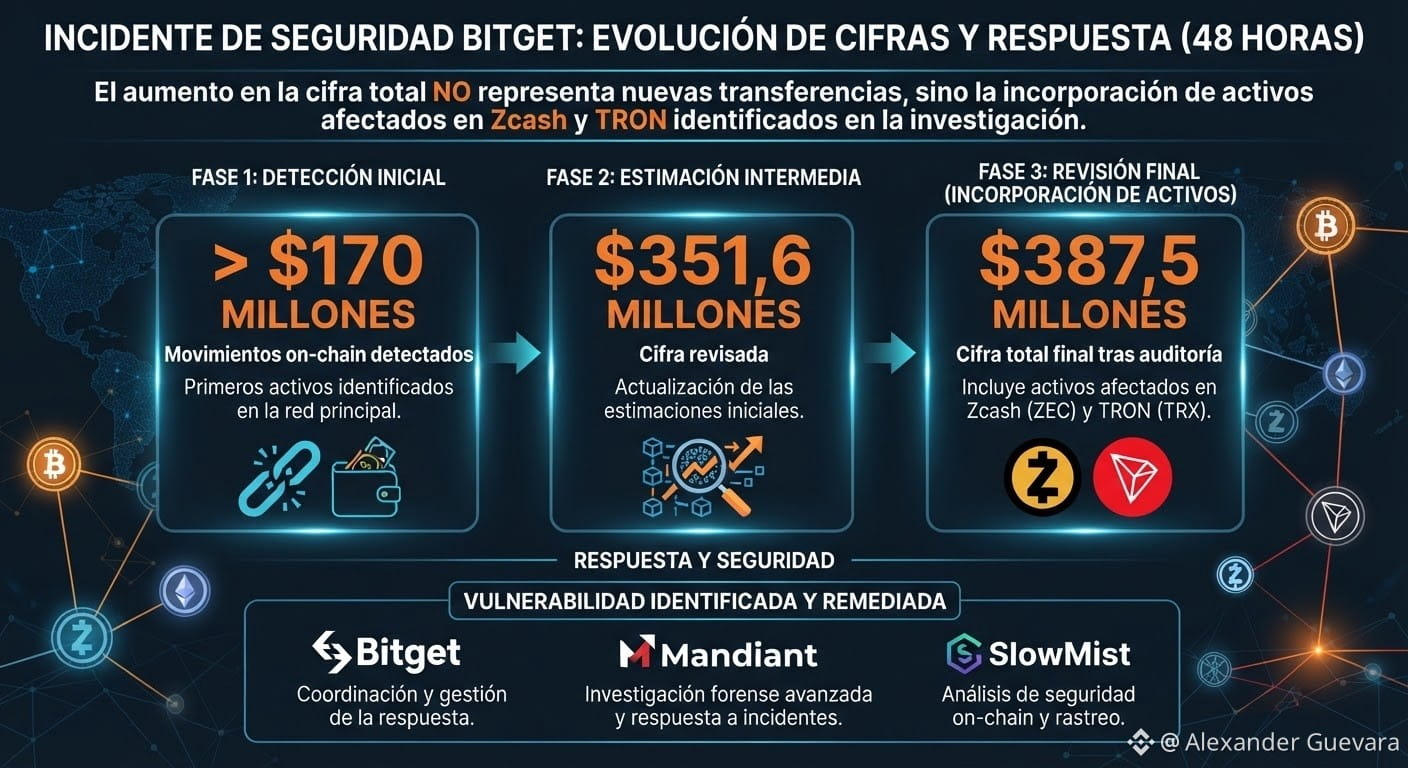
🚨 B1tg3t: de $170M a $387,5M
O caso B1tg3t mudou de escala em apenas 48 horas.
Primeiro foram mais de $170 milhões em movimentações detectadas on-chain. Depois veio uma estimativa de $351,6 milhões e, posteriormente, um valor revisado de $387,5 milhões, após incorporar ativos afetados em Zcash e TRON.
Mas há um detalhe-chave: o aumento do valor não representa uma nova onda de transferências, segundo a B1tg3t.
A empresa afirma que a vulnerabilidade foi identificada e corrigida, enquanto Mandiant e SlowMist continuam apoiando a investigação.
📌 #HackerAlert #hackattack #On-chain #ciberseguridad #CircleTetherFreezeBitgetHackerWallet $TRX $ZEC
1
139
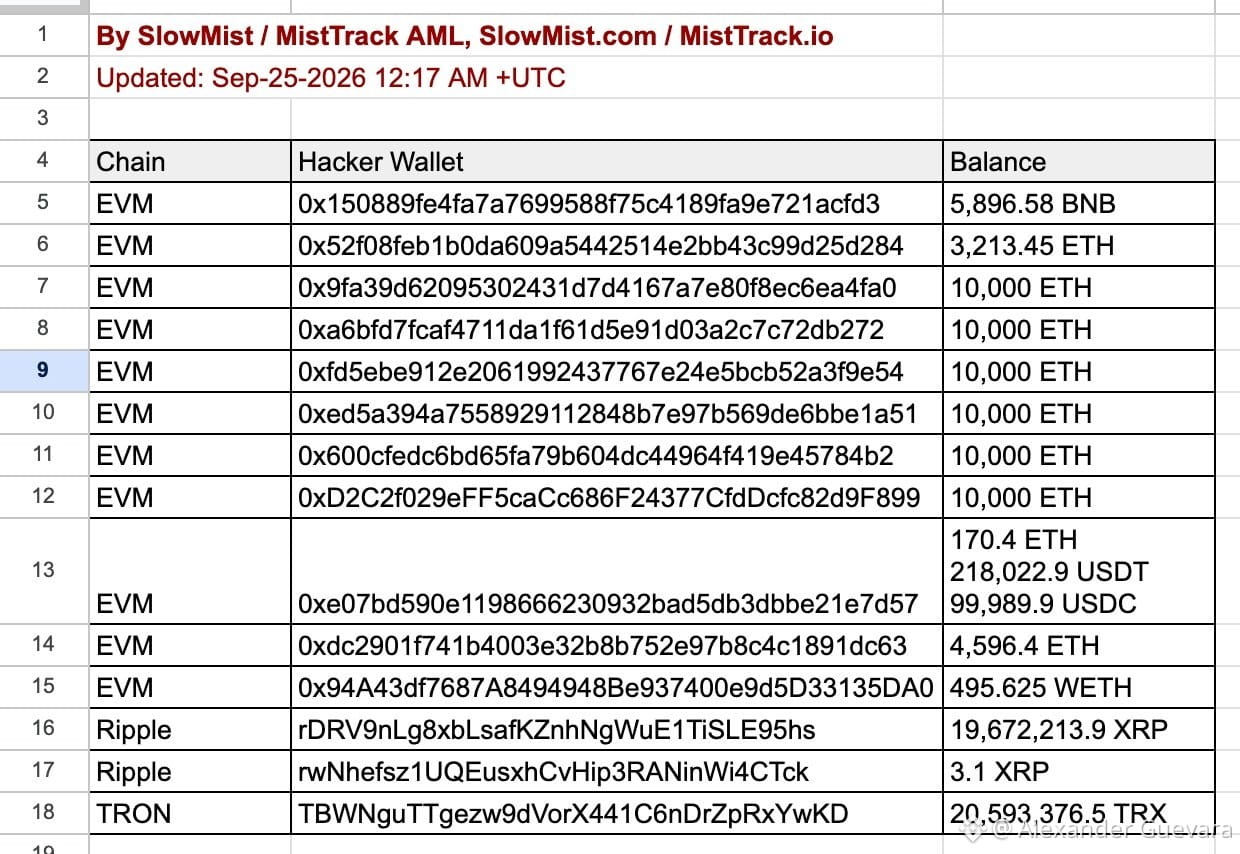
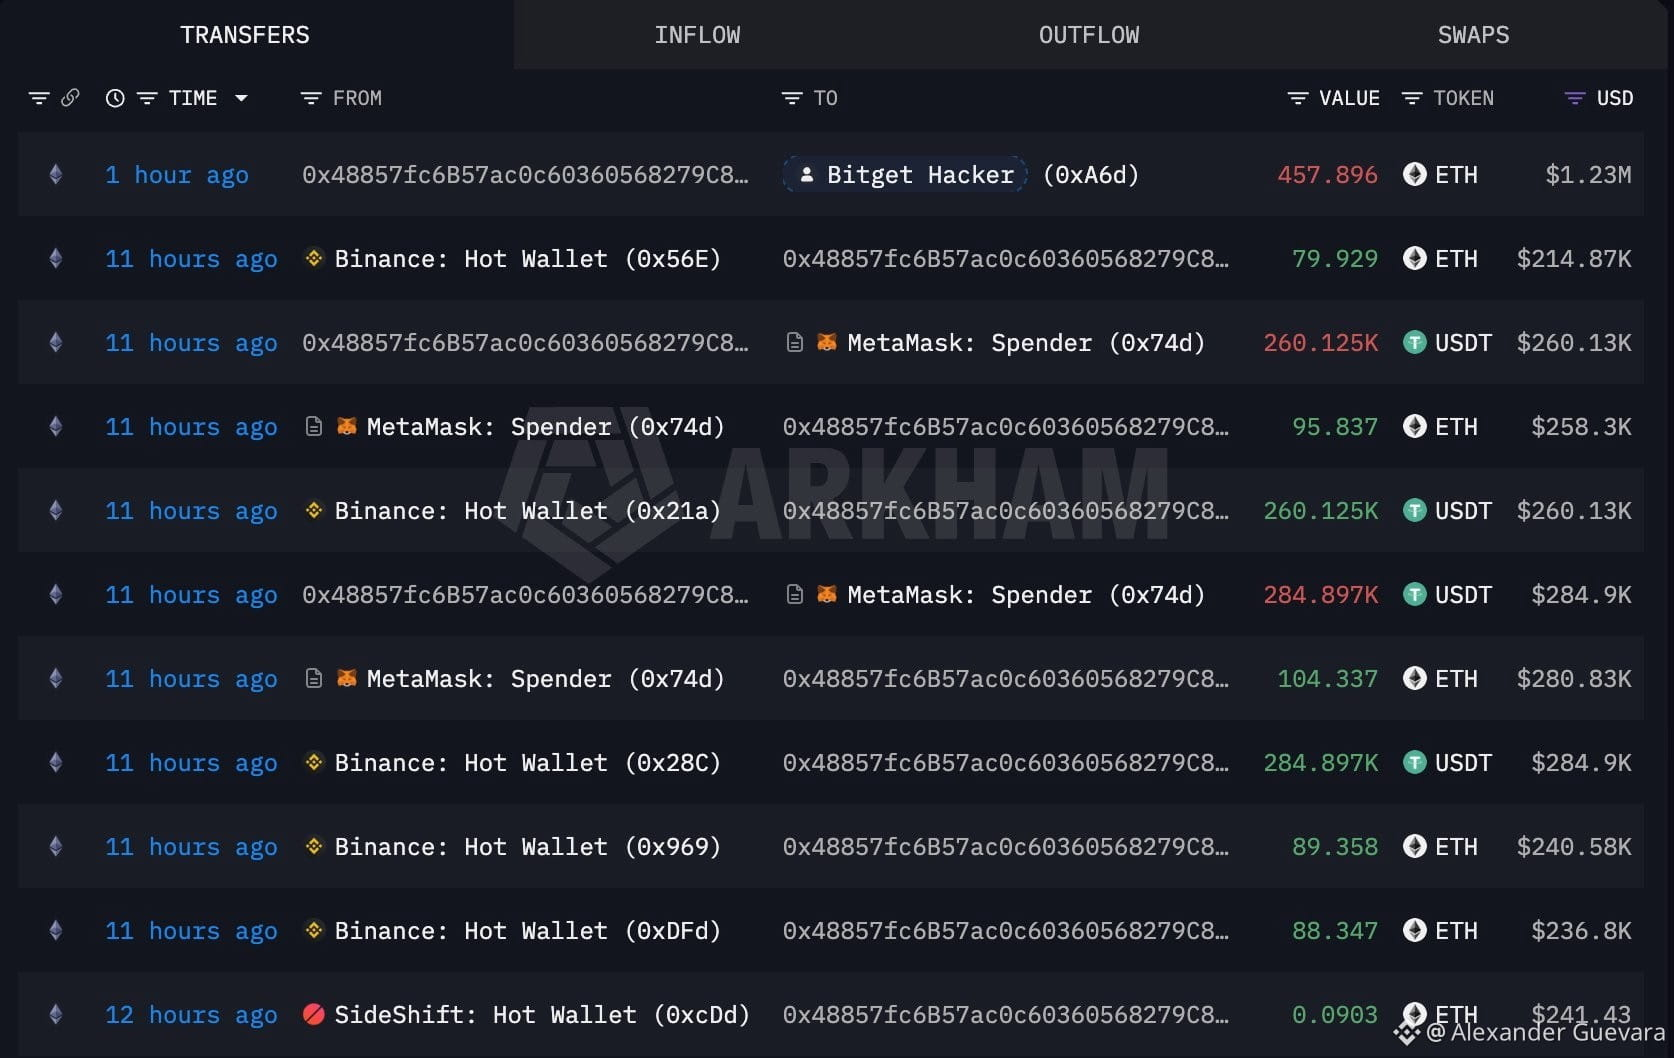
Parece que o hacker de #Bitget retirou US$1,23M de #Binance há 11 horas.
A carteira 0x4885 retirou 257,6 $ETH (US$692K) e 545K USDT da #Binance; em seguida, trocou os 545K USDT por 200,2 ETH.
Depois, transferiu todo o 457,9 $ETH (US$1,23M) para a carteira do hacker de #Bitget há uma hora.
Até agora, identificamos os seguintes endereços associados ao explorador de @bitget que ainda contêm fundos. Continuaremos atualizando esta lista. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
50

Artigo
Alerta de Segurança Cripto: Mais de US$ 100 Milhões em Bitcoin Roubados de Contas "Seguras"Uma grande violação de segurança abalou a comunidade cripto quando hackers conseguiram drenar mais de US$ 100 milhões em Bitcoin, afetando milhares de contas previamente consideradas seguras. O exploit coordenado forçou empresas de segurança e investidores a reexaminarem com urgência os protocolos padrão de proteção de ativos.
Anatomia do Ataque
As investigações de segurança iniciais indicam um vetor de ataque sofisticado e multifacetado. Em vez de mirar uma única rede blockchain, os perpetradores comprometeram sistematicamente camadas individuais de contas em uma escala massiva.
Alerta de Segurança Cripto: Mais de US$ 100 Milhões em Bitcoin Roubados de Contas "Seguras"
Uma grande violação de segurança abalou a comunidade cripto quando hackers conseguiram drenar mais de US$ 100 milhões em Bitcoin, afetando milhares de contas previamente consideradas seguras. O exploit coordenado forçou empresas de segurança e investidores a reexaminarem com urgência os protocolos padrão de proteção de ativos.
Anatomia do Ataque
As investigações de segurança iniciais indicam um vetor de ataque sofisticado e multifacetado. Em vez de mirar uma única rede blockchain, os perpetradores comprometeram sistematicamente camadas individuais de contas em uma escala massiva.
Anatomia do Ataque
As investigações de segurança iniciais indicam um vetor de ataque sofisticado e multifacetado. Em vez de mirar uma única rede blockchain, os perpetradores comprometeram sistematicamente camadas individuais de contas em uma escala massiva.
2
60
#Polymarket #HackerAlert
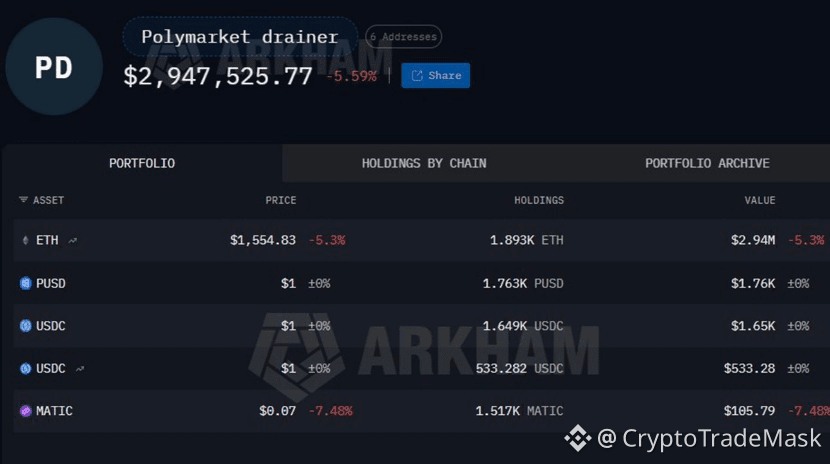
🚨 Polymarket é hackeada por US$ 2,9 milhões via frontend: usuários serão reembolsados
A plataforma de previsão Polymarket foi hackeada. Os atacantes hackearam um fornecedor terceirizado e implementaram um script de phishing na interface do site. Como resultado, pelo menos 11 carteiras de usuários foram afetadas, das quais US$ 2,94 milhões foram retirados.
Principal:
A ameaça foi eliminada: o código malicioso já foi removido, e os contratos inteligentes da plataforma não foram afetados.
Compensação: a Polymarket anunciou oficialmente que vai reembolsar integralmente todas as vítimas.
📉 Criptogolpes em junho: em resumo
Este incidente se somou às estatísticas do pior trimestre em termos de número de hacks. Só em junho, as perdas do mercado cripto totalizaram US$ 74,9 milhões (29 casos).
Top 3 hacks do mês: Humanity Protocol (US$ 36 milhões), Secret Network (US$ 4,7 milhões) e Polymarket (US$ 2,9 milhões).
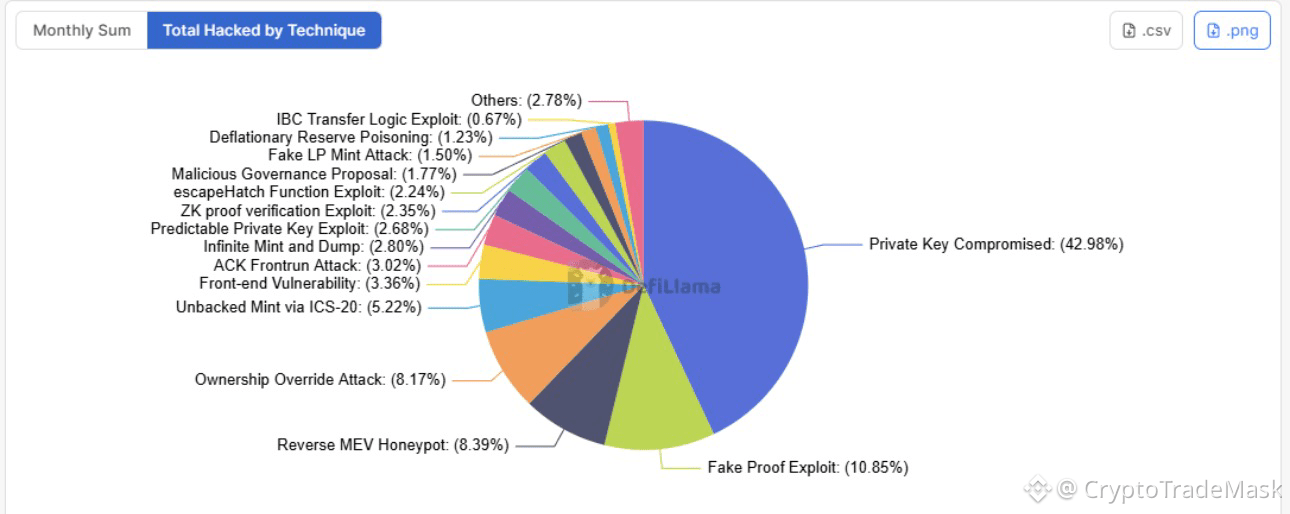
Principal vulnerabilidade: 43% de todas as perdas do mês ocorreram devido à invasão de chaves privadas. Apesar disso, a Polymarket se mantém firme: o TVL da plataforma agora excede US$ 450 milhões, o que é 301% a mais do que no ano passado.
1
181
Artigo
Alerta vermelho‼️: sua carteira fria deixou de ser fria - US$ 70 milhões evaporaram sem tocar em nenhum dispositivo!⚠️ Alerta de segurança urgente: isto não é ficção científica. Isso aconteceu de verdade.
1- O que são carteiras frias?
Uma carteira fria (Cold Wallet) é um dispositivo físico, semelhante a um pendrive. Sua única função é manter suas chaves privadas longe da internet. Diferente das carteiras quentes (Hot Wallets) no seu celular ou no navegador, que ficam sempre conectadas.
Por que as pessoas confiam nelas? Porque a lógica diz: se a chave não está conectada à internet, nenhum hacker consegue acessá-la. Grandes investidores colocam nela milhões e dormem tranquilos. Era considerada o bastião inexpugnável... até 1º de agosto de 2026.
Alerta vermelho‼️: sua carteira fria deixou de ser fria - US$ 70 milhões evaporaram sem tocar em nenhum dispositivo!
⚠️ Alerta de segurança urgente: isto não é ficção científica. Isso aconteceu de verdade.
1- O que são carteiras frias?
Uma carteira fria (Cold Wallet) é um dispositivo físico, semelhante a um pendrive. Sua única função é manter suas chaves privadas longe da internet. Diferente das carteiras quentes (Hot Wallets) no seu celular ou no navegador, que ficam sempre conectadas.
Por que as pessoas confiam nelas? Porque a lógica diz: se a chave não está conectada à internet, nenhum hacker consegue acessá-la. Grandes investidores colocam nela milhões e dormem tranquilos. Era considerada o bastião inexpugnável... até 1º de agosto de 2026.
1
2
274
·
--
O que realmente aconteceu com #coldcard Não foi um hack “de IA” — foi um bug de firmware de 2021. A vulnerabilidade foi introduzida no firmware 4.0.0 do Coldcard em março de 2021: os dispositivos ignoravam o gerador de aleatoriedade por hardware e caíam na geração de chaves por software, previsível, semeada com dados não secretos do chip.  O erro específico está na libngu: o guard usa #ifndef MICROPY_HW_ENABLE_RNG, que só verifica se a macro existe, não se seu valor é diferente de zero.  Resultado: qualquer um pode reproduzir os candidatos de seed offline e derivar endereços para compará-los com a blockchain — sem sequer tocar no dispositivo.
O número continua crescendo em ondas: de 594 BTC iniciais para 1.082 BTC (1.196 endereços) em 31 de julho, depois 1.158 BTC, e em 2 de agosto uma terceira onda levou o total a ~1.367 BTC (~US$89M) a partir de 4.585 endereços;  hoje se fala de uma quarta onda. A Coinkite lançou um firmware de emergência em 31 de julho para todos os modelos afetados, mas instalá-lo não repara uma seed já existente.  É preciso gerar uma seed nova e mover os fundos. #HackerAlert #bitcoin $BTC
O número continua crescendo em ondas: de 594 BTC iniciais para 1.082 BTC (1.196 endereços) em 31 de julho, depois 1.158 BTC, e em 2 de agosto uma terceira onda levou o total a ~1.367 BTC (~US$89M) a partir de 4.585 endereços;  hoje se fala de uma quarta onda. A Coinkite lançou um firmware de emergência em 31 de julho para todos os modelos afetados, mas instalá-lo não repara uma seed já existente.  É preciso gerar uma seed nova e mover os fundos. #HackerAlert #bitcoin $BTC
121

#coldcardexploitattackerscontrol1366btc
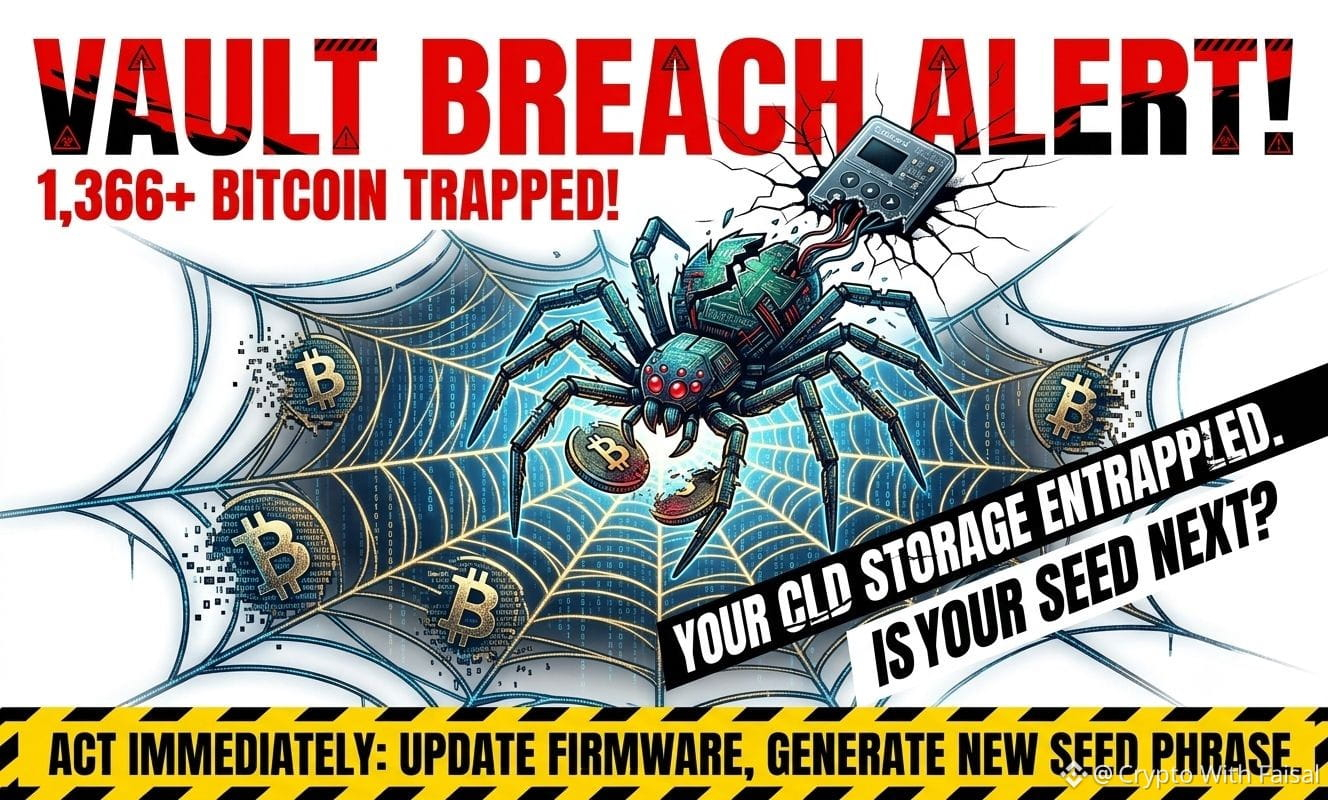
🚨 ALERTA CRÍTICA DE SEGURANÇA: EXPANSÃO DE EXPLORAÇÃO EM USUÁRIOS DO COLCARD 🚨
O sangramento não parou. O que começou com um alarmante desvio de 594 BTC em menos de 30 minutos ontem agora escalou — os exploradores atualmente mantêm mais de 1.366,38 BTC sob seu controle!
A análise da Galaxy Research confirma três ondas distintas de ataques até agora. A pergunta que todo detentor está fazendo é: O ataque acabou ou há mais violações a caminho? Seja um único hacker implantando vetores de exploração aprimorados ou vários atacantes capitalizando vulnerabilidades antigas que remontam a março de 2021, o perigo é real.
🛡️ PLANO DE AÇÃO IMEDIATO (PROTEJA SEUS ATIVOS):
Aplique o patch imediatamente: Atualize o firmware do seu dispositivo para a versão oficial mais recente sem demora.
Gere uma nova seed: Transfira seus fundos para uma frase-semente totalmente nova, não comprometida.
Mantenha-se proativo: O armazenamento a frio só é tão seguro quanto sua higiene de segurança — não espere até que sua carteira seja esvaziada para agir!
Mantenha-se paranoico, mantenha-se seguro e proteja seus ativos! 🔒⚡
Aviso: Não é aconselhamento financeiro. Sempre faça sua própria pesquisa (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
{future}(VELVETUSDT)
$BEAT
{future}(BEATUSDT)
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
🚨 ALERTA CRÍTICA DE SEGURANÇA: EXPANSÃO DE EXPLORAÇÃO EM USUÁRIOS DO COLCARD 🚨
O sangramento não parou. O que começou com um alarmante desvio de 594 BTC em menos de 30 minutos ontem agora escalou — os exploradores atualmente mantêm mais de 1.366,38 BTC sob seu controle!
A análise da Galaxy Research confirma três ondas distintas de ataques até agora. A pergunta que todo detentor está fazendo é: O ataque acabou ou há mais violações a caminho? Seja um único hacker implantando vetores de exploração aprimorados ou vários atacantes capitalizando vulnerabilidades antigas que remontam a março de 2021, o perigo é real.
🛡️ PLANO DE AÇÃO IMEDIATO (PROTEJA SEUS ATIVOS):
Aplique o patch imediatamente: Atualize o firmware do seu dispositivo para a versão oficial mais recente sem demora.
Gere uma nova seed: Transfira seus fundos para uma frase-semente totalmente nova, não comprometida.
Mantenha-se proativo: O armazenamento a frio só é tão seguro quanto sua higiene de segurança — não espere até que sua carteira seja esvaziada para agir!
Mantenha-se paranoico, mantenha-se seguro e proteja seus ativos! 🔒⚡
Aviso: Não é aconselhamento financeiro. Sempre faça sua própria pesquisa (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
2
4
4.7k
#HackerAlert
🚨 Um hacker retira US$ 1,66 milhão do Allbridge Core, ponte cross-chain, por meio de manipulação de liquidez
A plataforma cross-chain Allbridge Core foi atacada, resultando no roubo de US$ 1,66 milhão em criptomoeda a partir de pools de liquidez na rede Solana.
❓ Como o esquema funcionou:
1. Empréstimo relâmpago: O atacante tomou emprestado US$ 1,12 milhão em stablecoins USDC e os trocou por USDT.
2. Manipulação de preço: O hacker executou uma série de 5 “trocas do mesmo ativo”, trocando USDT por USDT. Devido a um erro na lógica, a contabilidade dos dois lados da transação divergiu, o que distorceu significativamente o preço intra-pool do ativo.
3. Desfecho do ataque: O preço distorcido permitiu que apenas 4.000 USDT fossem trocados por US$ 2,24 milhões em USDC. O atacante devolveu o empréstimo relâmpago e obteve cerca de US$ 1,66 milhão de lucro.
Status atual e consequências:
➡️ Segurança dos fundos: As chaves privadas, as carteiras dos usuários e as rotas que não usam pools de liquidez não foram afetadas.
➡️ Ações do projeto: A Allbridge planeja abandonar completamente as trocas via pools.
➡️ Rastreamento: A equipe já rastreou transferências no valor de US$ 1,63 milhão — os fundos foram transferidos da Solana para um endereço de consolidação na rede Ethereum, após o que foram distribuídos em várias direções.
3
68
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#CanMicrosoftDeliverOnAI
209,404 visualizações
1,772 discutindo
2
#CanGoogleDefindItsCore
115,342 visualizações
1,291 discutindo
3
#EarningsSeason
5.8M visualizações
27,710 discutindo
4
#DatavaultAICantWithdrawBitcoinFromBiconomy
0 visualizações
2 discutindo
5
#FOMCWatch
9.2M visualizações
28,991 discutindo
6
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
344 visualizações
19 discutindo
7
#USGovSellsFTXLinkedAnthropicSharesFor$627M
648 visualizações
27 discutindo
8
#MoodysAssignsRLUSDA2LongTermDepositRating
4,171 visualizações
183 discutindo
9
#SKHynixUnveils$45BShareholderReturns
970 visualizações
24 discutindo
10
#OSMOPlansToBurn100MTokensFromCommunityPool
12,303 visualizações
359 discutindo