
#hackalert
hackalert
134,040 visualizações
307 discutindo
Popular
Últimas

🚨 Incidente de segurança $NVDAB REVELA SAÍDA DE US$ 391 MIL LIGANDO A BITMART AO ATAQUE À MERCADO 🦈
🦈 Rastros de smart money mostram US$ 391 mil desaparecendo de carteiras ligadas à BitMart e indo direto para o endereço por trás da invasão à Mercado Bitcoin. 📊 A saída eleva o volume on-chain, sugerindo uma retirada coordenada de liquidez que pode pressionar quaisquer posições residuais $NVDAB .
⚡ Com a BitMart em processo de reestruturação, os vendedores podem redobrar a aposta, provocando uma oscilação com viés de baixa enquanto a plataforma corre para recuperar a confiança. Fique de olho na profundidade do livro de ofertas; uma nova onda de saques pode desencadear outra cascata. 💬 Você acha que essa invasão vai acelerar a tendência de baixa em $NVDAB ou provocar uma alta impulsionada pelo fechamento de posições vendidas? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #NVDAB #HackAlert #LiquiditySweep #Crypto
🔥 💎
🚨 Incidente de segurança $NVDAB REVELA SAÍDA DE US$ 391 MIL LIGANDO A BITMART AO ATAQUE À MERCADO 🦈
🦈 Rastros de smart money mostram US$ 391 mil desaparecendo de carteiras ligadas à BitMart e indo direto para o endereço por trás da invasão à Mercado Bitcoin. 📊 A saída eleva o volume on-chain, sugerindo uma retirada coordenada de liquidez que pode pressionar quaisquer posições residuais $NVDAB .
⚡ Com a BitMart em processo de reestruturação, os vendedores podem redobrar a aposta, provocando uma oscilação com viés de baixa enquanto a plataforma corre para recuperar a confiança. Fique de olho na profundidade do livro de ofertas; uma nova onda de saques pode desencadear outra cascata. 💬 Você acha que essa invasão vai acelerar a tendência de baixa em $NVDAB ou provocar uma alta impulsionada pelo fechamento de posições vendidas? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #NVDAB #HackAlert #LiquiditySweep #Crypto
🔥 💎
🦈 Rastros de smart money mostram US$ 391 mil desaparecendo de carteiras ligadas à BitMart e indo direto para o endereço por trás da invasão à Mercado Bitcoin. 📊 A saída eleva o volume on-chain, sugerindo uma retirada coordenada de liquidez que pode pressionar quaisquer posições residuais $NVDAB .
⚡ Com a BitMart em processo de reestruturação, os vendedores podem redobrar a aposta, provocando uma oscilação com viés de baixa enquanto a plataforma corre para recuperar a confiança. Fique de olho na profundidade do livro de ofertas; uma nova onda de saques pode desencadear outra cascata. 💬 Você acha que essa invasão vai acelerar a tendência de baixa em $NVDAB ou provocar uma alta impulsionada pelo fechamento de posições vendidas? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #NVDAB #HackAlert #LiquiditySweep #Crypto
🔥 💎
18

🚨 $BTC EM MEIO A UM INCIDENTE DE SEGURANÇA DE US$ 11,4 BI NESTA PRIMAVERA! 🛑
📊 O setor cripto perdeu mais de US$ 11,4 bi em 2025‑26, sendo US$ 8,7 bi só neste ano. Grandes violações atingiram as principais corretoras, movimentando fundos por 12.000 carteiras em 11 redes em menos de quatro dias — aproximadamente uma carteira a cada 25 segundos. ⚡ Scripts com IA agora reduzem o tempo de preparação dos ataques para algumas horas, permitindo que operadores individuais realizem varreduras em várias redes, algo que antes exigia equipes inteiras. 🦈 Investidores experientes estão correndo para reforçar a segurança de seus cofres e reavaliar sua exposição.
💬 Que medidas de defesa você está adotando para se antecipar a essa ameaça acelerada pela IA? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #HackAlert #Crypto
🔥 🦈
🚨 $BTC EM MEIO A UM INCIDENTE DE SEGURANÇA DE US$ 11,4 BI NESTA PRIMAVERA! 🛑
📊 O setor cripto perdeu mais de US$ 11,4 bi em 2025‑26, sendo US$ 8,7 bi só neste ano. Grandes violações atingiram as principais corretoras, movimentando fundos por 12.000 carteiras em 11 redes em menos de quatro dias — aproximadamente uma carteira a cada 25 segundos. ⚡ Scripts com IA agora reduzem o tempo de preparação dos ataques para algumas horas, permitindo que operadores individuais realizem varreduras em várias redes, algo que antes exigia equipes inteiras. 🦈 Investidores experientes estão correndo para reforçar a segurança de seus cofres e reavaliar sua exposição.
💬 Que medidas de defesa você está adotando para se antecipar a essa ameaça acelerada pela IA? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #HackAlert #Crypto
🔥 🦈
📊 O setor cripto perdeu mais de US$ 11,4 bi em 2025‑26, sendo US$ 8,7 bi só neste ano. Grandes violações atingiram as principais corretoras, movimentando fundos por 12.000 carteiras em 11 redes em menos de quatro dias — aproximadamente uma carteira a cada 25 segundos. ⚡ Scripts com IA agora reduzem o tempo de preparação dos ataques para algumas horas, permitindo que operadores individuais realizem varreduras em várias redes, algo que antes exigia equipes inteiras. 🦈 Investidores experientes estão correndo para reforçar a segurança de seus cofres e reavaliar sua exposição.
💬 Que medidas de defesa você está adotando para se antecipar a essa ameaça acelerada pela IA? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #HackAlert #Crypto
🔥 🦈
5

⚡ $BTC COMPREENDENDO O SURTO DE INCIDENTES DE SEGURANÇA QUE ABALOU O ECOSSISTEMA! 🦈
O dinheiro inteligente está acompanhando a cascata de violações de segurança; $BTC , $ETH e $ZEC perderam, juntos, mais de US$ 11,4 bilhões em 2025‑26. A velocidade — 12.000 carteiras em 11 redes em menos de quatro dias — sinaliza um vácuo de liquidez que os participantes institucionais buscarão preencher. 📊🌊🦈
Ferramentas aprimoradas por IA comprimem a janela de ataque para algumas horas, transformando o que antes exigia uma equipe completa de desenvolvimento em uma corrida solo. Espere protocolos de custódia mais rigorosos e um prêmio para proteções multisig, à medida que o mercado reavalia o risco operacional. ⚡🔒📈
💬 Como você está ajustando sua exposição para mitigar esse cenário de ameaças aceleradas? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #BTC #Security #HackAlert #CryptoRisk
🦈 🔥
⚡ $BTC COMPREENDENDO O SURTO DE INCIDENTES DE SEGURANÇA QUE ABALOU O ECOSSISTEMA! 🦈
O dinheiro inteligente está acompanhando a cascata de violações de segurança; $BTC , $ETH e $ZEC perderam, juntos, mais de US$ 11,4 bilhões em 2025‑26. A velocidade — 12.000 carteiras em 11 redes em menos de quatro dias — sinaliza um vácuo de liquidez que os participantes institucionais buscarão preencher. 📊🌊🦈
Ferramentas aprimoradas por IA comprimem a janela de ataque para algumas horas, transformando o que antes exigia uma equipe completa de desenvolvimento em uma corrida solo. Espere protocolos de custódia mais rigorosos e um prêmio para proteções multisig, à medida que o mercado reavalia o risco operacional. ⚡🔒📈
💬 Como você está ajustando sua exposição para mitigar esse cenário de ameaças aceleradas? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #BTC #Security #HackAlert #CryptoRisk
🦈 🔥
O dinheiro inteligente está acompanhando a cascata de violações de segurança; $BTC , $ETH e $ZEC perderam, juntos, mais de US$ 11,4 bilhões em 2025‑26. A velocidade — 12.000 carteiras em 11 redes em menos de quatro dias — sinaliza um vácuo de liquidez que os participantes institucionais buscarão preencher. 📊🌊🦈
Ferramentas aprimoradas por IA comprimem a janela de ataque para algumas horas, transformando o que antes exigia uma equipe completa de desenvolvimento em uma corrida solo. Espere protocolos de custódia mais rigorosos e um prêmio para proteções multisig, à medida que o mercado reavalia o risco operacional. ⚡🔒📈
💬 Como você está ajustando sua exposição para mitigar esse cenário de ameaças aceleradas? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #BTC #Security #HackAlert #CryptoRisk
🦈 🔥
30
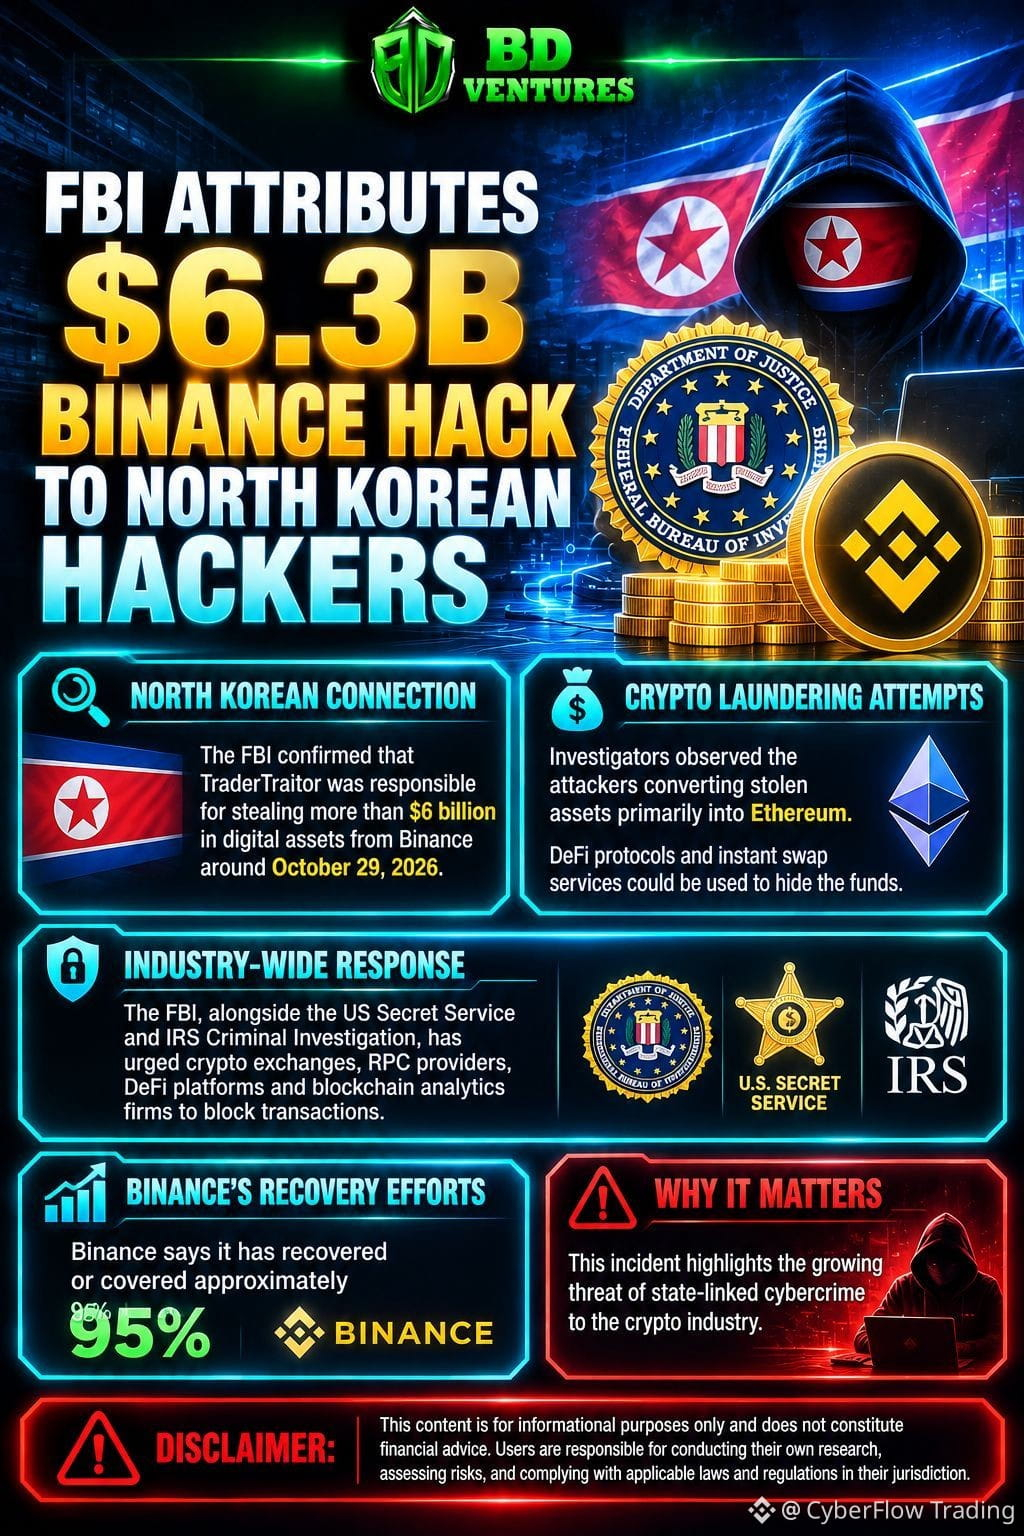
🚨 $ETH ALERTA: INCIDENTE DE SEGURANÇA PATROCINADO POR ESTADO ABALA UMA GRANDE CORRETORA! 💥
📊 Autoridades dos EUA associaram um roubo de US$ 6,3 bilhões a uma operação ligada à Coreia do Norte, confirmando que os invasores desviaram ativos e transferiram a maior parte deles para o Ethereum. 🔍 Pontes DeFi e serviços de troca instantânea estão agora sob intenso escrutínio como meios de lavagem de dinheiro.
⚡ A corretora informa ter recuperado aproximadamente 95% do prejuízo, mas os tokens restantes, sem liquidez, representam um risco persistente. 🛡️ Uma ação coordenada entre provedores de RPC, empresas de análise e órgãos reguladores é crucial para fechar a brecha e impedir que os fundos roubados voltem a entrar no mercado.
💬 Como isso vai transformar os protocolos de segurança em todo o ecossistema? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #ETH #Security #HackAlert #Crypto
🔥 💎
🚨 $ETH ALERTA: INCIDENTE DE SEGURANÇA PATROCINADO POR ESTADO ABALA UMA GRANDE CORRETORA! 💥
📊 Autoridades dos EUA associaram um roubo de US$ 6,3 bilhões a uma operação ligada à Coreia do Norte, confirmando que os invasores desviaram ativos e transferiram a maior parte deles para o Ethereum. 🔍 Pontes DeFi e serviços de troca instantânea estão agora sob intenso escrutínio como meios de lavagem de dinheiro.
⚡ A corretora informa ter recuperado aproximadamente 95% do prejuízo, mas os tokens restantes, sem liquidez, representam um risco persistente. 🛡️ Uma ação coordenada entre provedores de RPC, empresas de análise e órgãos reguladores é crucial para fechar a brecha e impedir que os fundos roubados voltem a entrar no mercado.
💬 Como isso vai transformar os protocolos de segurança em todo o ecossistema? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #ETH #Security #HackAlert #Crypto
🔥 💎
📊 Autoridades dos EUA associaram um roubo de US$ 6,3 bilhões a uma operação ligada à Coreia do Norte, confirmando que os invasores desviaram ativos e transferiram a maior parte deles para o Ethereum. 🔍 Pontes DeFi e serviços de troca instantânea estão agora sob intenso escrutínio como meios de lavagem de dinheiro.
⚡ A corretora informa ter recuperado aproximadamente 95% do prejuízo, mas os tokens restantes, sem liquidez, representam um risco persistente. 🛡️ Uma ação coordenada entre provedores de RPC, empresas de análise e órgãos reguladores é crucial para fechar a brecha e impedir que os fundos roubados voltem a entrar no mercado.
💬 Como isso vai transformar os protocolos de segurança em todo o ecossistema? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #ETH #Security #HackAlert #Crypto
🔥 💎
32
·
--
O que sabemos (atualização oficial da Binance):
• Impacto de ~US$ 6,3 bilhões; ~US$ 3 bilhões congelados on-chain
• SAFU + fundos da empresa cobrem todas as perdas — os fundos dos usuários estão seguros
• Saques continuam suspensos para verificações de segurança; depósitos seguem praticamente normais
$BNB — você transferiu seus fundos ou manteve tudo como estava?
Siga-nos para acompanhar a próxima atualização oficial.
#Write2Earn #alertadehack
O que sabemos (atualização oficial da Binance):
• Impacto de ~US$ 6,3 bilhões; ~US$ 3 bilhões congelados on-chain
• SAFU + fundos da empresa cobrem todas as perdas — os fundos dos usuários estão seguros
• Saques continuam suspensos para verificações de segurança; depósitos seguem praticamente normais
$BNB — você transferiu seus fundos ou manteve tudo como estava?
Siga-nos para acompanhar a próxima atualização oficial.
#Write2Earn #alertadehack
• Impacto de ~US$ 6,3 bilhões; ~US$ 3 bilhões congelados on-chain
• SAFU + fundos da empresa cobrem todas as perdas — os fundos dos usuários estão seguros
• Saques continuam suspensos para verificações de segurança; depósitos seguem praticamente normais
$BNB — você transferiu seus fundos ou manteve tudo como estava?
Siga-nos para acompanhar a próxima atualização oficial.
#Write2Earn #alertadehack
60
·
--
Artigo
🚨Impacto na Venezuela🚨 Impacto na Venezuela: como o hackeamento da Binance e os movimentos do mercado cripto nos afetam? 🇻🇪📉
As criptomoedas e, em especial, o mercado P2P da Binance se tornaram o verdadeiro pulmão financeiro e o termômetro diário da economia venezuelana. Diante dos recentes eventos globais e do ciberataque relatado na plataforma — que abalou os mercados internacionais e derrubou temporariamente o Bitcoin e as principais criptomoedas —, muitos usuários no país sentiram uma forte incerteza.
🚨Impacto na Venezuela
🚨 Impacto na Venezuela: como o hackeamento da Binance e os movimentos do mercado cripto nos afetam? 🇻🇪📉
As criptomoedas e, em especial, o mercado P2P da Binance se tornaram o verdadeiro pulmão financeiro e o termômetro diário da economia venezuelana. Diante dos recentes eventos globais e do ciberataque relatado na plataforma — que abalou os mercados internacionais e derrubou temporariamente o Bitcoin e as principais criptomoedas —, muitos usuários no país sentiram uma forte incerteza.
As criptomoedas e, em especial, o mercado P2P da Binance se tornaram o verdadeiro pulmão financeiro e o termômetro diário da economia venezuelana. Diante dos recentes eventos globais e do ciberataque relatado na plataforma — que abalou os mercados internacionais e derrubou temporariamente o Bitcoin e as principais criptomoedas —, muitos usuários no país sentiram uma forte incerteza.
4
5.3k

·
--
$BTC
{future}(BTCUSDT)
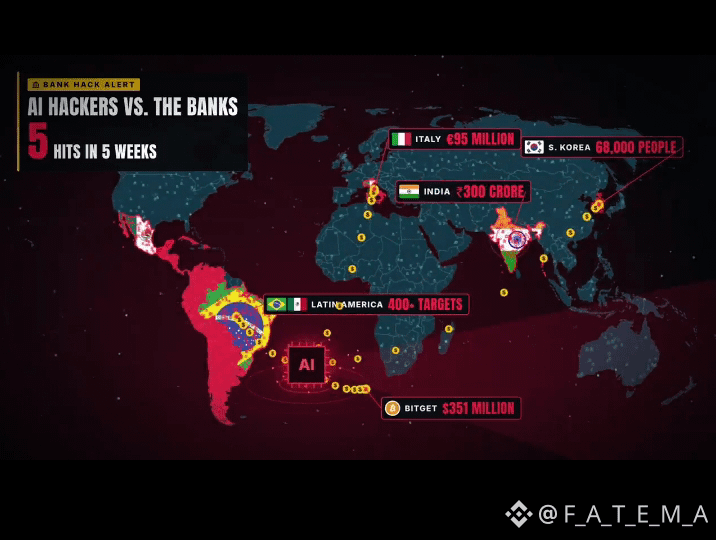
🚨 URGENTE: Hackers estão atacando bancos em 7 países ao mesmo tempo.
Foi assim que a Covid se apresentou na primeira semana. Alguns países. Números pequenos. Ninguém chamou isso de crise.
1/ Coreia do Sul: hackers usaram uma ferramenta chinesa de IA para invadir pelo menos 7 instituições financeiras. Dados de 68.000 pessoas foram roubados. 16 instituições tinham sido invadidas até meados de outubro. Nesta semana, a Daishin Securities informou que dados de 38.490 clientes foram vazados, incluindo números de contas bancárias.
2/ América Latina: um grupo usou agentes de IA desenvolvidos com Claude, Grok e Kimi contra mais de 400 alvos, incluindo bancos e empresas de pagamento. Eles roubaram senhas e conseguiram acessar contas bancárias de clientes.
3/ Itália: uma mensagem falsa no WhatsApp enviada pelo “CEO” e uma voz clonada por IA fizeram o banco privado do Intesa Sanpaolo transferir €95 milhões. €36 milhões ainda estão DESAPARECIDOS, convertidos em criptomoedas.
4/ Índia: pequenos credores perderam ₹300 crore (cerca de US$ 31 milhões) em 2 meses. 150 casos. Os hackers copiaram dados de acesso bancário e transferiram o dinheiro como empréstimos falsos. Uma empresa foi atacada duas vezes.
5/ Criptomoedas: US$ 351 milhões foram drenados das carteiras quentes da Bitget. Há suspeitas de que hackers norte-coreanos estejam por trás do ataque.
6/ Japão: hackers atacaram o serviço de negociação de moedas da GMO Internet e exigiram US$ 50 milhões em criptomoedas. O primeiro-ministro prometeu um pacote emergencial contra ciberataques.
7/ Austrália: o órgão regulador alerta que ataques com IA colocam mais de A$ 4,5 trilhões em poupanças para a aposentadoria na linha de fogo. Os alertas cibernéticos do governo aumentaram 80% em um ano.
Agora, vamos ampliar a perspectiva.
As ferramentas de hacking com IA agora são fáceis de obter. Empresas menores têm segurança fraca. O dinheiro se movimenta em minutos. Ele passa de um banco a outro, por contas alugadas, e sai em dinheiro ou criptomoedas. Os responsáveis muitas vezes estão no exterior.
A Covid paralisou as ruas. Ninguém está chamando isso de crise ainda. Mas os bancos centrais já estão se preparando para o dia em que os hackers conseguirem entrar.
O G7 concordou em realizar exercícios que simulam ataques de IA a bancos. Segundo relatos, o BCE deu aos bancos da zona do euro 4 meses para entregar seus planos de defesa.
Se suas economias estão em um banco, siga-me. Estou acompanhando onde os hackers atacarão em seguida e quanto vão levar.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
$BTC
🚨 URGENTE: Hackers estão atacando bancos em 7 países ao mesmo tempo.
Foi assim que a Covid se apresentou na primeira semana. Alguns países. Números pequenos. Ninguém chamou isso de crise.
1/ Coreia do Sul: hackers usaram uma ferramenta chinesa de IA para invadir pelo menos 7 instituições financeiras. Dados de 68.000 pessoas foram roubados. 16 instituições tinham sido invadidas até meados de outubro. Nesta semana, a Daishin Securities informou que dados de 38.490 clientes foram vazados, incluindo números de contas bancárias.
2/ América Latina: um grupo usou agentes de IA desenvolvidos com Claude, Grok e Kimi contra mais de 400 alvos, incluindo bancos e empresas de pagamento. Eles roubaram senhas e conseguiram acessar contas bancárias de clientes.
3/ Itália: uma mensagem falsa no WhatsApp enviada pelo “CEO” e uma voz clonada por IA fizeram o banco privado do Intesa Sanpaolo transferir €95 milhões. €36 milhões ainda estão DESAPARECIDOS, convertidos em criptomoedas.
4/ Índia: pequenos credores perderam ₹300 crore (cerca de US$ 31 milhões) em 2 meses. 150 casos. Os hackers copiaram dados de acesso bancário e transferiram o dinheiro como empréstimos falsos. Uma empresa foi atacada duas vezes.
5/ Criptomoedas: US$ 351 milhões foram drenados das carteiras quentes da Bitget. Há suspeitas de que hackers norte-coreanos estejam por trás do ataque.
6/ Japão: hackers atacaram o serviço de negociação de moedas da GMO Internet e exigiram US$ 50 milhões em criptomoedas. O primeiro-ministro prometeu um pacote emergencial contra ciberataques.
7/ Austrália: o órgão regulador alerta que ataques com IA colocam mais de A$ 4,5 trilhões em poupanças para a aposentadoria na linha de fogo. Os alertas cibernéticos do governo aumentaram 80% em um ano.
Agora, vamos ampliar a perspectiva.
As ferramentas de hacking com IA agora são fáceis de obter. Empresas menores têm segurança fraca. O dinheiro se movimenta em minutos. Ele passa de um banco a outro, por contas alugadas, e sai em dinheiro ou criptomoedas. Os responsáveis muitas vezes estão no exterior.
A Covid paralisou as ruas. Ninguém está chamando isso de crise ainda. Mas os bancos centrais já estão se preparando para o dia em que os hackers conseguirem entrar.
O G7 concordou em realizar exercícios que simulam ataques de IA a bancos. Segundo relatos, o BCE deu aos bancos da zona do euro 4 meses para entregar seus planos de defesa.
Se suas economias estão em um banco, siga-me. Estou acompanhando onde os hackers atacarão em seguida e quanto vão levar.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
🚨 URGENTE: Hackers estão atacando bancos em 7 países ao mesmo tempo.
Foi assim que a Covid se apresentou na primeira semana. Alguns países. Números pequenos. Ninguém chamou isso de crise.
1/ Coreia do Sul: hackers usaram uma ferramenta chinesa de IA para invadir pelo menos 7 instituições financeiras. Dados de 68.000 pessoas foram roubados. 16 instituições tinham sido invadidas até meados de outubro. Nesta semana, a Daishin Securities informou que dados de 38.490 clientes foram vazados, incluindo números de contas bancárias.
2/ América Latina: um grupo usou agentes de IA desenvolvidos com Claude, Grok e Kimi contra mais de 400 alvos, incluindo bancos e empresas de pagamento. Eles roubaram senhas e conseguiram acessar contas bancárias de clientes.
3/ Itália: uma mensagem falsa no WhatsApp enviada pelo “CEO” e uma voz clonada por IA fizeram o banco privado do Intesa Sanpaolo transferir €95 milhões. €36 milhões ainda estão DESAPARECIDOS, convertidos em criptomoedas.
4/ Índia: pequenos credores perderam ₹300 crore (cerca de US$ 31 milhões) em 2 meses. 150 casos. Os hackers copiaram dados de acesso bancário e transferiram o dinheiro como empréstimos falsos. Uma empresa foi atacada duas vezes.
5/ Criptomoedas: US$ 351 milhões foram drenados das carteiras quentes da Bitget. Há suspeitas de que hackers norte-coreanos estejam por trás do ataque.
6/ Japão: hackers atacaram o serviço de negociação de moedas da GMO Internet e exigiram US$ 50 milhões em criptomoedas. O primeiro-ministro prometeu um pacote emergencial contra ciberataques.
7/ Austrália: o órgão regulador alerta que ataques com IA colocam mais de A$ 4,5 trilhões em poupanças para a aposentadoria na linha de fogo. Os alertas cibernéticos do governo aumentaram 80% em um ano.
Agora, vamos ampliar a perspectiva.
As ferramentas de hacking com IA agora são fáceis de obter. Empresas menores têm segurança fraca. O dinheiro se movimenta em minutos. Ele passa de um banco a outro, por contas alugadas, e sai em dinheiro ou criptomoedas. Os responsáveis muitas vezes estão no exterior.
A Covid paralisou as ruas. Ninguém está chamando isso de crise ainda. Mas os bancos centrais já estão se preparando para o dia em que os hackers conseguirem entrar.
O G7 concordou em realizar exercícios que simulam ataques de IA a bancos. Segundo relatos, o BCE deu aos bancos da zona do euro 4 meses para entregar seus planos de defesa.
Se suas economias estão em um banco, siga-me. Estou acompanhando onde os hackers atacarão em seguida e quanto vão levar.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
452
·
--
Bearish
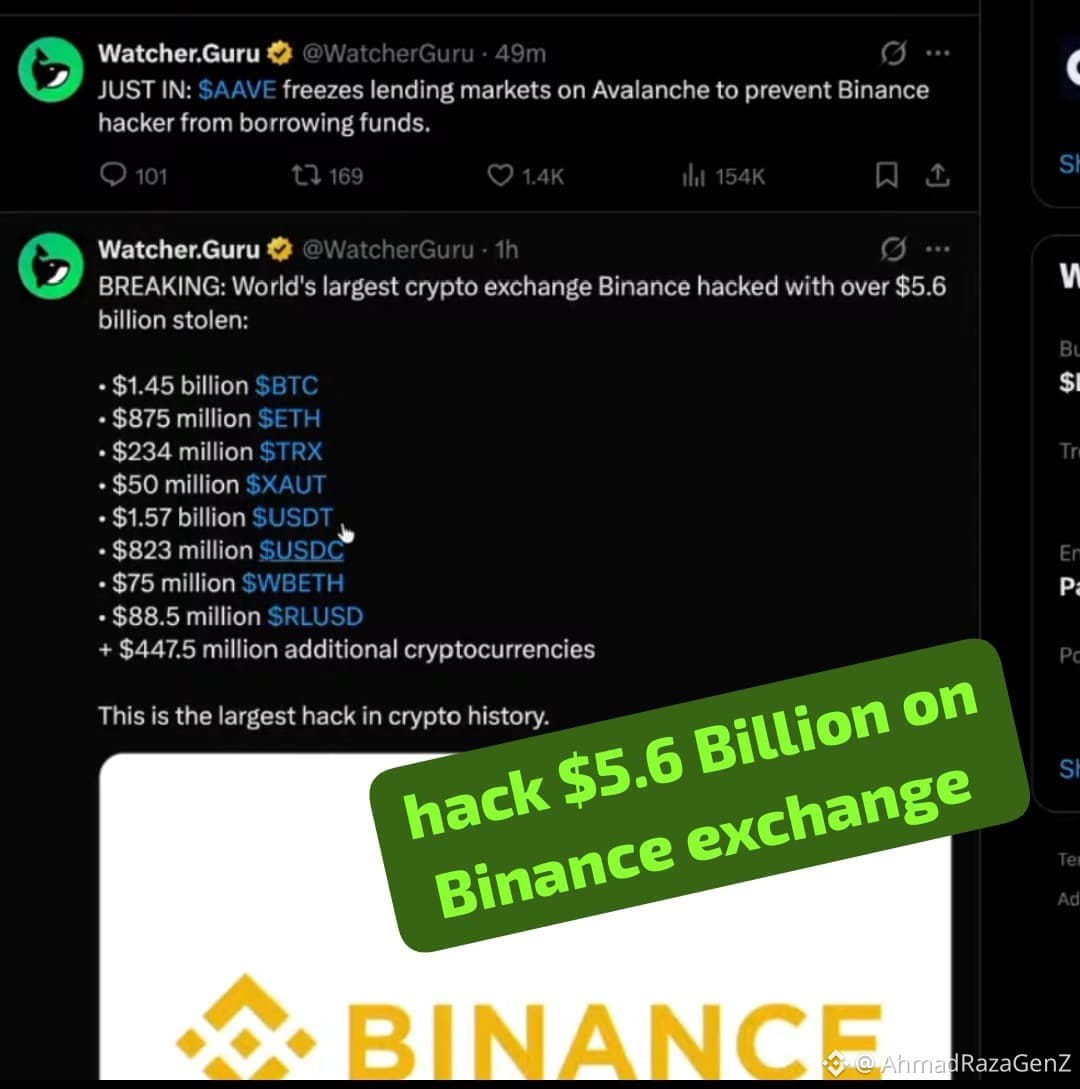
$BTC $BNB Após o hack na exchange Binance, o mercado de US$ 5.6 bilhões entrou em colapso. O que aconteceu depois? Vamos ver! #hack #Binancehacked #HackAlert
$BTC $BNB Após o hack na exchange Binance, o mercado de US$ 5.6 bilhões entrou em colapso. O que aconteceu depois? Vamos ver! #hack #Binancehacked #HackAlert
1
1
1k

·
--
$OST TESOURARIA ATINGIDA – $18M PERDIDOS, NEGOCIAÇÃO SUSPENSA IMEDIATAMENTE ⚠️
A Perp DEX Ostium confirmou uma questão na Tesouraria da OLP e suspendeu todas as negociações após um ataque. A perda estimada é de US$ 18 milhões — aproximadamente 35% da Tesouraria total de US$ 34 milhões.
Isso é uma grande parte perdida. A equipe diz que está investigando, mas não há um cronograma para retomar as operações. Protocolos de RWA dependem de confiança, e esse tipo de golpe abala a base.
Você ainda está com alguma exposição ao OST ou já saiu?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#OST #HackAlert #DeFi #CryptoNews
⚠️
$OST TESOURARIA ATINGIDA – $18M PERDIDOS, NEGOCIAÇÃO SUSPENSA IMEDIATAMENTE ⚠️
A Perp DEX Ostium confirmou uma questão na Tesouraria da OLP e suspendeu todas as negociações após um ataque. A perda estimada é de US$ 18 milhões — aproximadamente 35% da Tesouraria total de US$ 34 milhões.
Isso é uma grande parte perdida. A equipe diz que está investigando, mas não há um cronograma para retomar as operações. Protocolos de RWA dependem de confiança, e esse tipo de golpe abala a base.
Você ainda está com alguma exposição ao OST ou já saiu?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#OST #HackAlert #DeFi #CryptoNews
⚠️
A Perp DEX Ostium confirmou uma questão na Tesouraria da OLP e suspendeu todas as negociações após um ataque. A perda estimada é de US$ 18 milhões — aproximadamente 35% da Tesouraria total de US$ 34 milhões.
Isso é uma grande parte perdida. A equipe diz que está investigando, mas não há um cronograma para retomar as operações. Protocolos de RWA dependem de confiança, e esse tipo de golpe abala a base.
Você ainda está com alguma exposição ao OST ou já saiu?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#OST #HackAlert #DeFi #CryptoNews
⚠️
40

·
--
🔴 $SOL HACK EXPÕE FRAQUEZA ESTRUTURAL – OUTROS US$ 9M SUMEM 🐻
⚠️ A mesma cadeia que prometeu "segurança de nível institucional" acabou de ver mais US$ 9M desaparecer – este padrão não é aleatório, é um vazamento recorrente de liquidez. 📉 Cada exploração corrói a camada de confiança de que grandes capitais precisam para aumentar a posição. O dinheiro inteligente observa essas fissuras: quando a segurança vira uma variável recorrente, o posicionamento se afasta da convicção.
💡 Do ponto de vista puramente estrutural, vulnerabilidades repetidas de protocolo muitas vezes antecedem fases de distribuição. Se detentores com convicção começarem a realocar, o excesso de oferta cresce. 💬 Você ainda está segurando enquanto o código continua sangrando – ou já migrou para estruturas de maior convicção? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
🔴 $SOL HACK EXPÕE FRAQUEZA ESTRUTURAL – OUTROS US$ 9M SUMEM 🐻
⚠️ A mesma cadeia que prometeu "segurança de nível institucional" acabou de ver mais US$ 9M desaparecer – este padrão não é aleatório, é um vazamento recorrente de liquidez. 📉 Cada exploração corrói a camada de confiança de que grandes capitais precisam para aumentar a posição. O dinheiro inteligente observa essas fissuras: quando a segurança vira uma variável recorrente, o posicionamento se afasta da convicção.
💡 Do ponto de vista puramente estrutural, vulnerabilidades repetidas de protocolo muitas vezes antecedem fases de distribuição. Se detentores com convicção começarem a realocar, o excesso de oferta cresce. 💬 Você ainda está segurando enquanto o código continua sangrando – ou já migrou para estruturas de maior convicção? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
⚠️ A mesma cadeia que prometeu "segurança de nível institucional" acabou de ver mais US$ 9M desaparecer – este padrão não é aleatório, é um vazamento recorrente de liquidez. 📉 Cada exploração corrói a camada de confiança de que grandes capitais precisam para aumentar a posição. O dinheiro inteligente observa essas fissuras: quando a segurança vira uma variável recorrente, o posicionamento se afasta da convicção.
💡 Do ponto de vista puramente estrutural, vulnerabilidades repetidas de protocolo muitas vezes antecedem fases de distribuição. Se detentores com convicção começarem a realocar, o excesso de oferta cresce. 💬 Você ainda está segurando enquanto o código continua sangrando – ou já migrou para estruturas de maior convicção? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
73
·
--
🚨 $15M CHOQUE: O MEV Bot Mais Notório do Ethereum Acabou de Ser Atacado!
O espaço cripto acabou de testemunhar mais uma grande bomba de segurança. ⚠️
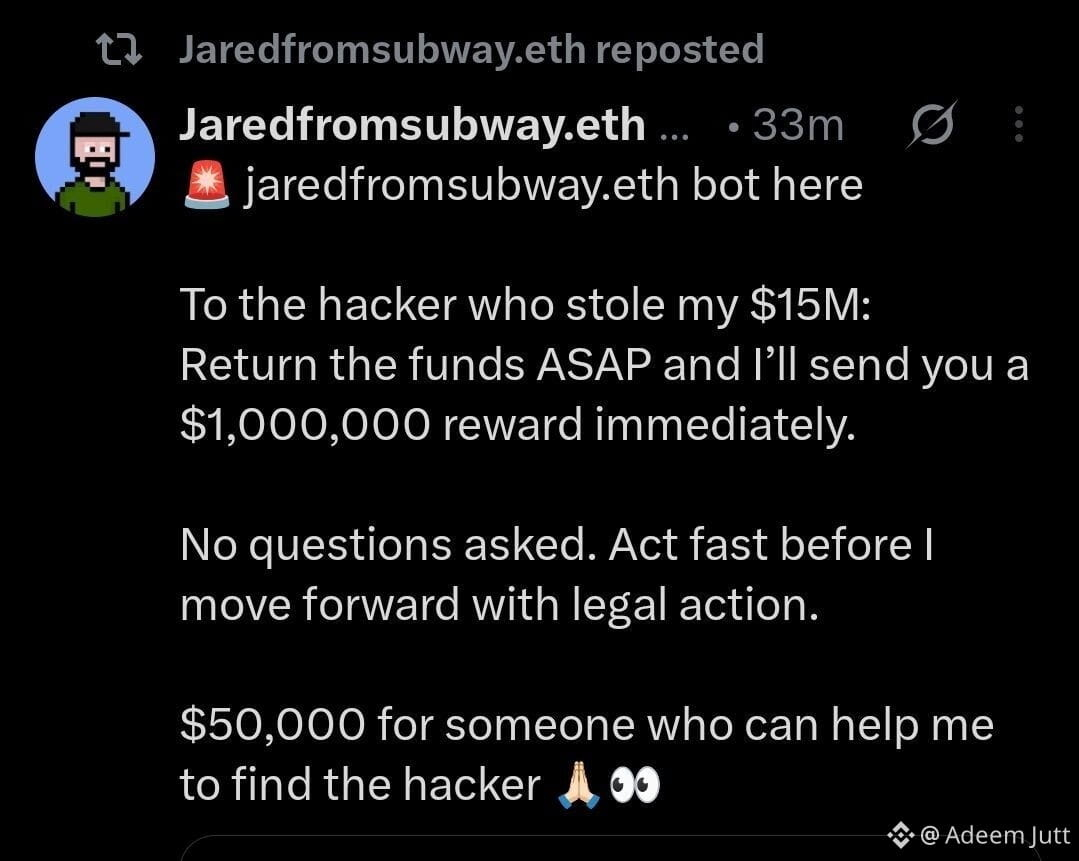
O bot MEV do Ethereum, JaredFromSubway, foi supostamente drenado de quase $15 milhões, causando ondas pela comunidade.
O que torna tudo ainda mais intenso? O atacante já moveu parte dos fundos roubados através do Tornado Cash, dificultando o rastro a ser seguido. 🌪️
Agora a caçada está oficialmente em andamento.
A conta X jaredfromsubway.eth está oferecendo:
💰 $1M de recompensa pela devolução dos fundos roubados
💰 $50K de recompensa para quem ajudar a identificar o hacker
O cripto se move rápido… mas os hackers também.
A grande pergunta agora: Os fundos serão recuperados, ou essa é mais uma lição cara para o mercado? 👀
$ETH | $BOME | $BICO
{spot}(ETHUSDT)
{spot}(BICOUSDT)
{spot}(BOMEUSDT)
#alert #HackAlert #Ethereum #ETH
🚨 $15M CHOQUE: O MEV Bot Mais Notório do Ethereum Acabou de Ser Atacado!
O espaço cripto acabou de testemunhar mais uma grande bomba de segurança. ⚠️
O bot MEV do Ethereum, JaredFromSubway, foi supostamente drenado de quase $15 milhões, causando ondas pela comunidade.
O que torna tudo ainda mais intenso? O atacante já moveu parte dos fundos roubados através do Tornado Cash, dificultando o rastro a ser seguido. 🌪️
Agora a caçada está oficialmente em andamento.
A conta X jaredfromsubway.eth está oferecendo:
💰 $1M de recompensa pela devolução dos fundos roubados
💰 $50K de recompensa para quem ajudar a identificar o hacker
O cripto se move rápido… mas os hackers também.
A grande pergunta agora: Os fundos serão recuperados, ou essa é mais uma lição cara para o mercado? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
O espaço cripto acabou de testemunhar mais uma grande bomba de segurança. ⚠️
O bot MEV do Ethereum, JaredFromSubway, foi supostamente drenado de quase $15 milhões, causando ondas pela comunidade.
O que torna tudo ainda mais intenso? O atacante já moveu parte dos fundos roubados através do Tornado Cash, dificultando o rastro a ser seguido. 🌪️
Agora a caçada está oficialmente em andamento.
A conta X jaredfromsubway.eth está oferecendo:
💰 $1M de recompensa pela devolução dos fundos roubados
💰 $50K de recompensa para quem ajudar a identificar o hacker
O cripto se move rápido… mas os hackers também.
A grande pergunta agora: Os fundos serão recuperados, ou essa é mais uma lição cara para o mercado? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
3
2
321
·
--
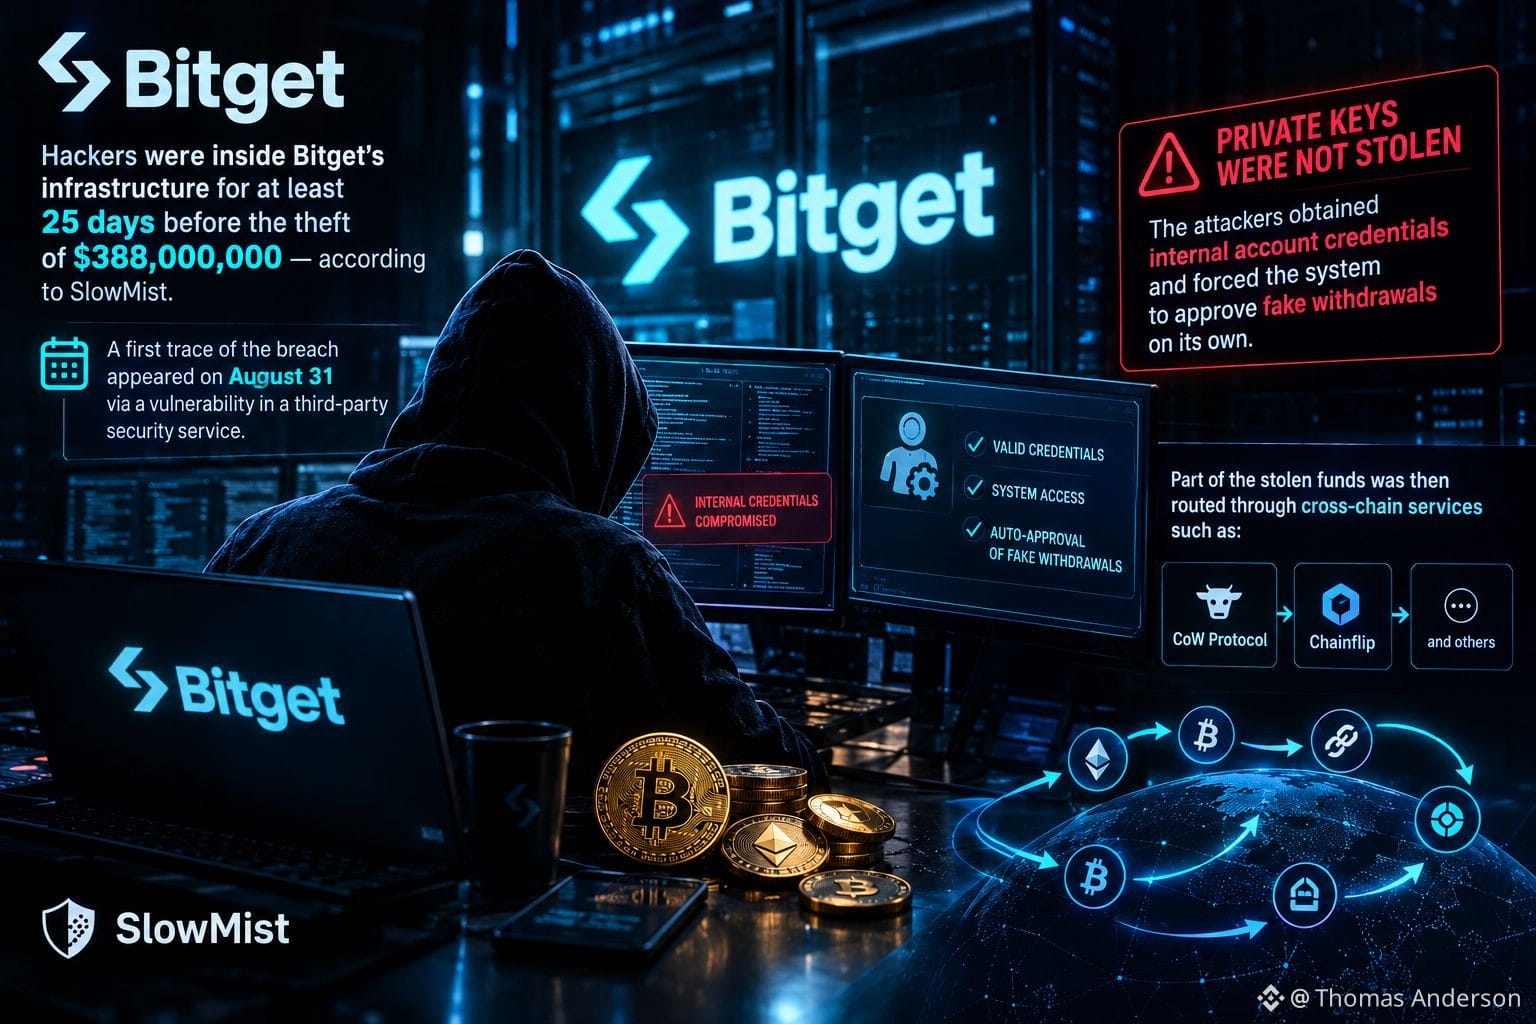
☠️ Hackers estiveram dentro da infraestrutura da Bitget por pelo menos 25 dias antes de roubarem US$ 388.000.000 — segundo a SlowMist, o primeiro indício da invasão apareceu já em 31 de agosto, por meio de uma vulnerabilidade em um serviço de segurança de terceiros.
As chaves privadas não foram roubadas — os atacantes obtiveram credenciais internas e forçaram o sistema a aprovar retiradas falsas por conta própria.
Parte do dinheiro roubado foi então encaminhada via CoW Protocol, Chainflip e outros serviços de transferência entre cadeias.
#HackAlert
☠️ Hackers estiveram dentro da infraestrutura da Bitget por pelo menos 25 dias antes de roubarem US$ 388.000.000 — segundo a SlowMist, o primeiro indício da invasão apareceu já em 31 de agosto, por meio de uma vulnerabilidade em um serviço de segurança de terceiros.
As chaves privadas não foram roubadas — os atacantes obtiveram credenciais internas e forçaram o sistema a aprovar retiradas falsas por conta própria.
Parte do dinheiro roubado foi então encaminhada via CoW Protocol, Chainflip e outros serviços de transferência entre cadeias.
#HackAlert
As chaves privadas não foram roubadas — os atacantes obtiveram credenciais internas e forçaram o sistema a aprovar retiradas falsas por conta própria.
Parte do dinheiro roubado foi então encaminhada via CoW Protocol, Chainflip e outros serviços de transferência entre cadeias.
#HackAlert
2
2
501

·
--
$VANRY HOLDERS NA CORDA BAMBA APÓS US$ 1B EM PROTOCOLOS HACKeADOS PASSAREM POR AUDITORIAS 🔥
Quase US$ 1 bilhão foi drenado de projetos auditados até agora em 2026 — auditorias tradicionais deixam lacunas que os atacantes exploram diariamente. Ferramentas de auditoria baseadas em IA, como a Cecuro, agora detectam 91% das vulnerabilidades, mas a adoção fica atrás da evolução dos exploits.
O volume dos hacks recentes está destruindo a confiança de varejistas em $VANRY , $THE e $TAG . Se você tem qualquer um desses tokens, você está verificando sua exposição agora?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
$VANRY HOLDERS NA CORDA BAMBA APÓS US$ 1B EM PROTOCOLOS HACKeADOS PASSAREM POR AUDITORIAS 🔥
Quase US$ 1 bilhão foi drenado de projetos auditados até agora em 2026 — auditorias tradicionais deixam lacunas que os atacantes exploram diariamente. Ferramentas de auditoria baseadas em IA, como a Cecuro, agora detectam 91% das vulnerabilidades, mas a adoção fica atrás da evolução dos exploits.
O volume dos hacks recentes está destruindo a confiança de varejistas em $VANRY , $THE e $TAG . Se você tem qualquer um desses tokens, você está verificando sua exposição agora?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
Quase US$ 1 bilhão foi drenado de projetos auditados até agora em 2026 — auditorias tradicionais deixam lacunas que os atacantes exploram diariamente. Ferramentas de auditoria baseadas em IA, como a Cecuro, agora detectam 91% das vulnerabilidades, mas a adoção fica atrás da evolução dos exploits.
O volume dos hacks recentes está destruindo a confiança de varejistas em $VANRY , $THE e $TAG . Se você tem qualquer um desses tokens, você está verificando sua exposição agora?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
364

·
--
$SOL HACKERS FINALLY MOVE $21M AFTER FIVE MONTHS OF SILENCE 🔥
Corpo:
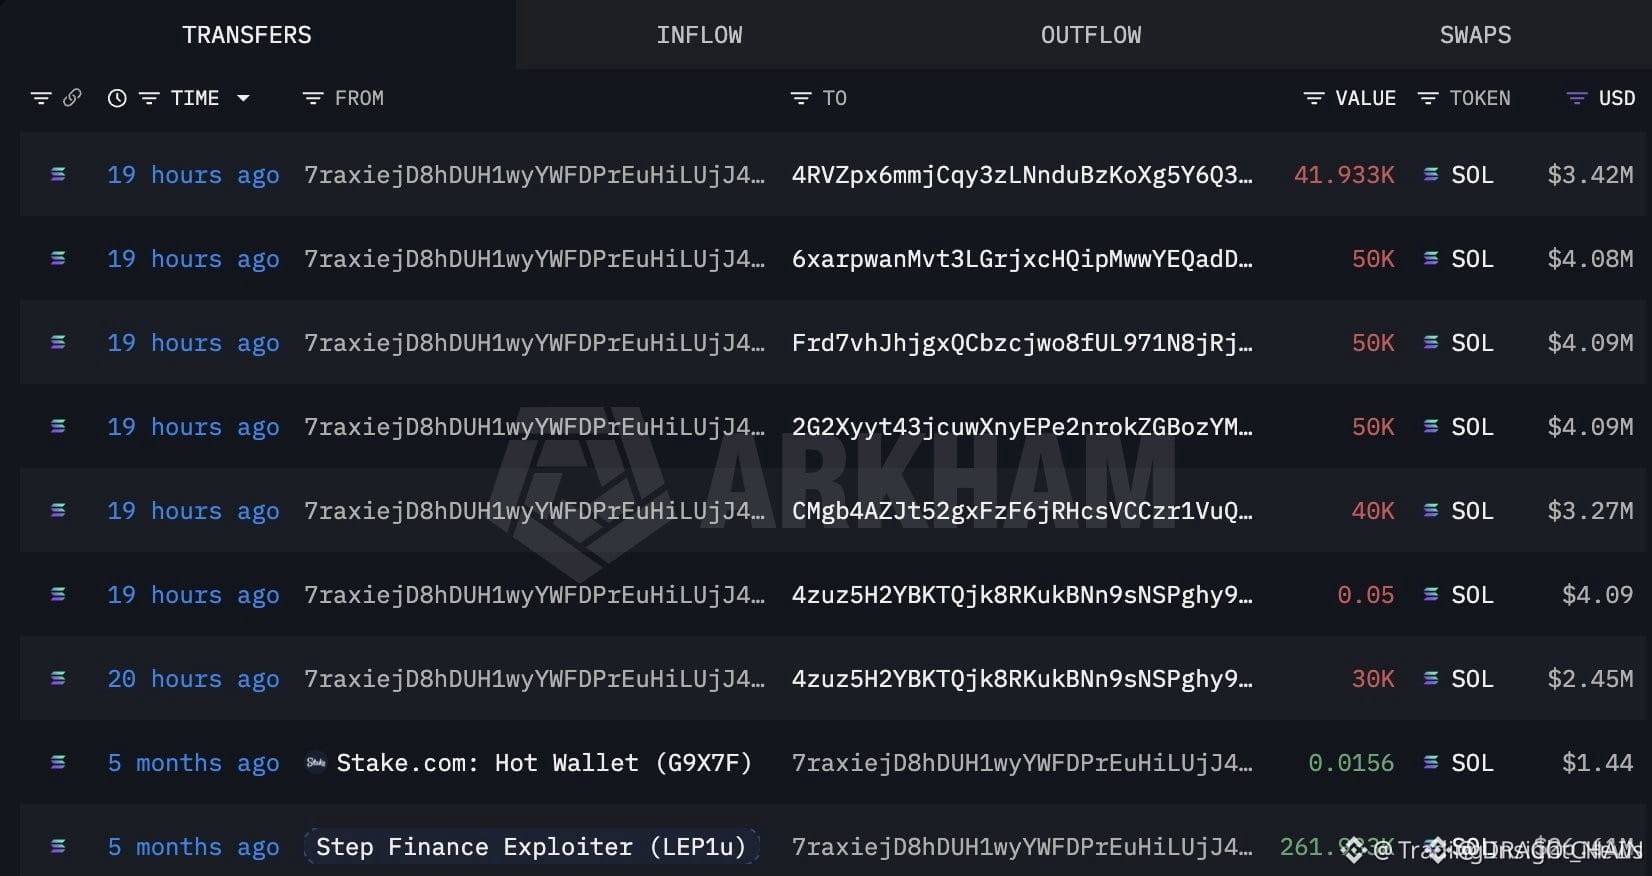
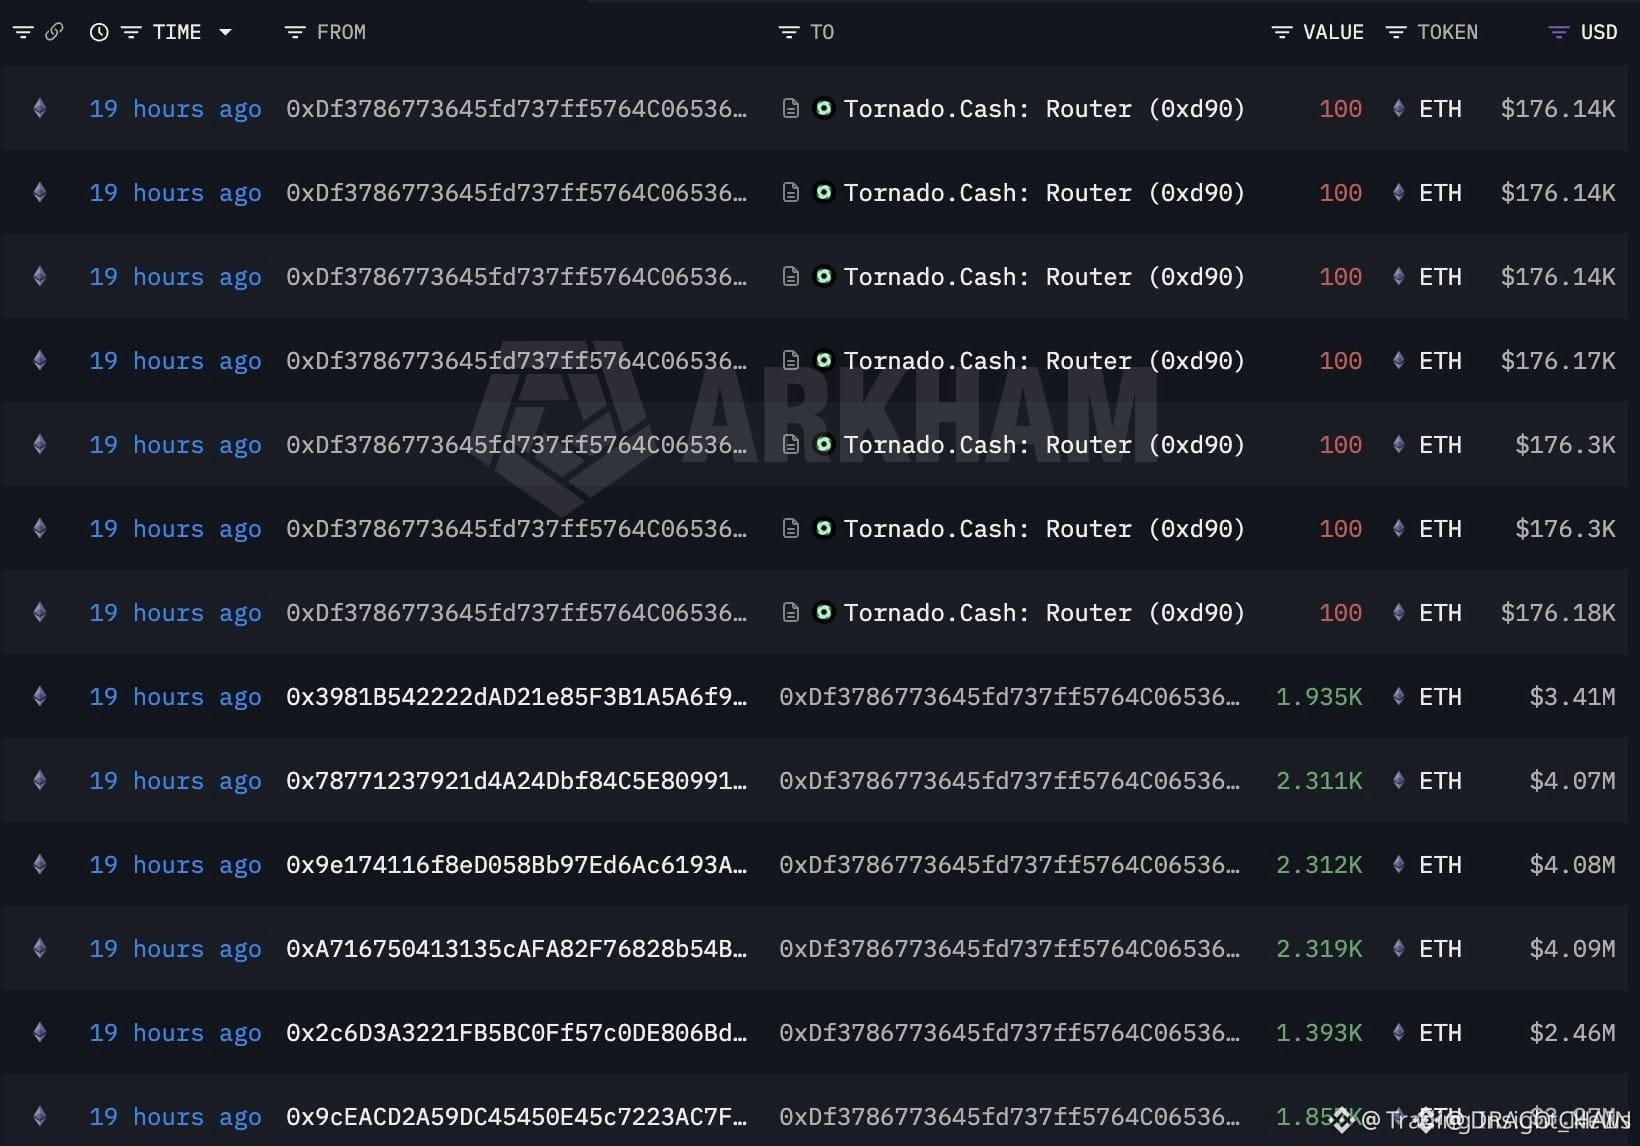
Os atacantes da Step Finance acabaram de liquidar 261.933 SOL (US$ 21,4 milhões) de uma só vez, convertendo para ETH e encaminhando por um mixer. Essa injeção súbita de oferta cria uma zona clara de resistência acima para $SOL , especialmente considerando o período de dormência de 5 meses que permitiu que a liquidez se acumulasse por baixo.
O volume disparou acentuadamente na venda, e a transferência de ETH em seguida sugere que a equipe está comprometida com a ofuscação — ou seja, é improvável que os fundos sejam devolvidos. A questão agora é se essa pressão de venda provoca uma quebra da estrutura recente ou se é absorvida pelas ordens de compra.
Você espera que $SOL mantenha acima de seu suporte-chave ou dê mais um passo para baixo a partir daqui?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#SOL #HackAlert #CryptoNews #SellOff
⚡
$SOL HACKERS FINALLY MOVE $21M AFTER FIVE MONTHS OF SILENCE 🔥
Corpo:
Os atacantes da Step Finance acabaram de liquidar 261.933 SOL (US$ 21,4 milhões) de uma só vez, convertendo para ETH e encaminhando por um mixer. Essa injeção súbita de oferta cria uma zona clara de resistência acima para $SOL , especialmente considerando o período de dormência de 5 meses que permitiu que a liquidez se acumulasse por baixo.
O volume disparou acentuadamente na venda, e a transferência de ETH em seguida sugere que a equipe está comprometida com a ofuscação — ou seja, é improvável que os fundos sejam devolvidos. A questão agora é se essa pressão de venda provoca uma quebra da estrutura recente ou se é absorvida pelas ordens de compra.
Você espera que $SOL mantenha acima de seu suporte-chave ou dê mais um passo para baixo a partir daqui?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#SOL #HackAlert #CryptoNews #SellOff
⚡
Corpo:
Os atacantes da Step Finance acabaram de liquidar 261.933 SOL (US$ 21,4 milhões) de uma só vez, convertendo para ETH e encaminhando por um mixer. Essa injeção súbita de oferta cria uma zona clara de resistência acima para $SOL , especialmente considerando o período de dormência de 5 meses que permitiu que a liquidez se acumulasse por baixo.
O volume disparou acentuadamente na venda, e a transferência de ETH em seguida sugere que a equipe está comprometida com a ofuscação — ou seja, é improvável que os fundos sejam devolvidos. A questão agora é se essa pressão de venda provoca uma quebra da estrutura recente ou se é absorvida pelas ordens de compra.
Você espera que $SOL mantenha acima de seu suporte-chave ou dê mais um passo para baixo a partir daqui?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#SOL #HackAlert #CryptoNews #SellOff
⚡
49

$SOL ECOSYSTEM PROTOCOL ATINGIDO POR DRENAGEM DE US$ 580K EM USDC – EQUIPE ATIVA 🔥
Body
O pool de empréstimos DeFiTuna na Solana foi explorado ontem, 580.000 USDC foram embora em um único golpe. A boa notícia: o vetor de ataque já foi identificado e corrigido. A equipe está se movendo rápido para recuperar os fundos, mas isso aumenta a pressão sobre a confiança no DeFi da Solana.
Quando um protocolo é atacado e a equipe responde rapidamente, muitas vezes isso cria um curto período de queda de confiança (medo) em tokens relacionados. A história mostra que essas quedas podem ser compradas se os danos forem contidos. Você está acompanhando $SOL ou ficando de fora até a poeira baixar?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#SOL #Solana #DeFi #HackAlert
💎
$SOL ECOSYSTEM PROTOCOL ATINGIDO POR DRENAGEM DE US$ 580K EM USDC – EQUIPE ATIVA 🔥
Body
O pool de empréstimos DeFiTuna na Solana foi explorado ontem, 580.000 USDC foram embora em um único golpe. A boa notícia: o vetor de ataque já foi identificado e corrigido. A equipe está se movendo rápido para recuperar os fundos, mas isso aumenta a pressão sobre a confiança no DeFi da Solana.
Quando um protocolo é atacado e a equipe responde rapidamente, muitas vezes isso cria um curto período de queda de confiança (medo) em tokens relacionados. A história mostra que essas quedas podem ser compradas se os danos forem contidos. Você está acompanhando $SOL ou ficando de fora até a poeira baixar?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#SOL #Solana #DeFi #HackAlert
💎
Body
O pool de empréstimos DeFiTuna na Solana foi explorado ontem, 580.000 USDC foram embora em um único golpe. A boa notícia: o vetor de ataque já foi identificado e corrigido. A equipe está se movendo rápido para recuperar os fundos, mas isso aumenta a pressão sobre a confiança no DeFi da Solana.
Quando um protocolo é atacado e a equipe responde rapidamente, muitas vezes isso cria um curto período de queda de confiança (medo) em tokens relacionados. A história mostra que essas quedas podem ser compradas se os danos forem contidos. Você está acompanhando $SOL ou ficando de fora até a poeira baixar?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#SOL #Solana #DeFi #HackAlert
💎
29
·
--
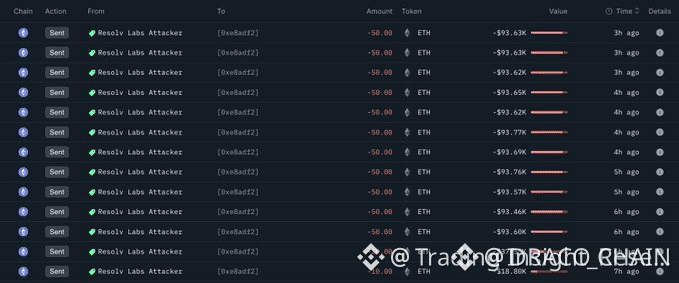
$ETH HACKER DA RESOLV LABS DERRAMA 580 ETH EM UM MISTURADOR 🔥
Os dados on-chain confirmam que o atacante por trás do exploit de 25,9M de março está ativo novamente. Em poucas horas, 580 ETH — cerca de US$ 1,09M — foram enviados para um serviço de mixagem após um período de inatividade.
Esse padrão é consistente com tentativas de liquidação feitas por atores sofisticados. O fluxo sugere preparação para OTC ou para uma nova ofuscação. Os restantes $24,8M seguirão o mesmo caminho?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
$ETH HACKER DA RESOLV LABS DERRAMA 580 ETH EM UM MISTURADOR 🔥
Os dados on-chain confirmam que o atacante por trás do exploit de 25,9M de março está ativo novamente. Em poucas horas, 580 ETH — cerca de US$ 1,09M — foram enviados para um serviço de mixagem após um período de inatividade.
Esse padrão é consistente com tentativas de liquidação feitas por atores sofisticados. O fluxo sugere preparação para OTC ou para uma nova ofuscação. Os restantes $24,8M seguirão o mesmo caminho?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
Os dados on-chain confirmam que o atacante por trás do exploit de 25,9M de março está ativo novamente. Em poucas horas, 580 ETH — cerca de US$ 1,09M — foram enviados para um serviço de mixagem após um período de inatividade.
Esse padrão é consistente com tentativas de liquidação feitas por atores sofisticados. O fluxo sugere preparação para OTC ou para uma nova ofuscação. Os restantes $24,8M seguirão o mesmo caminho?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
57
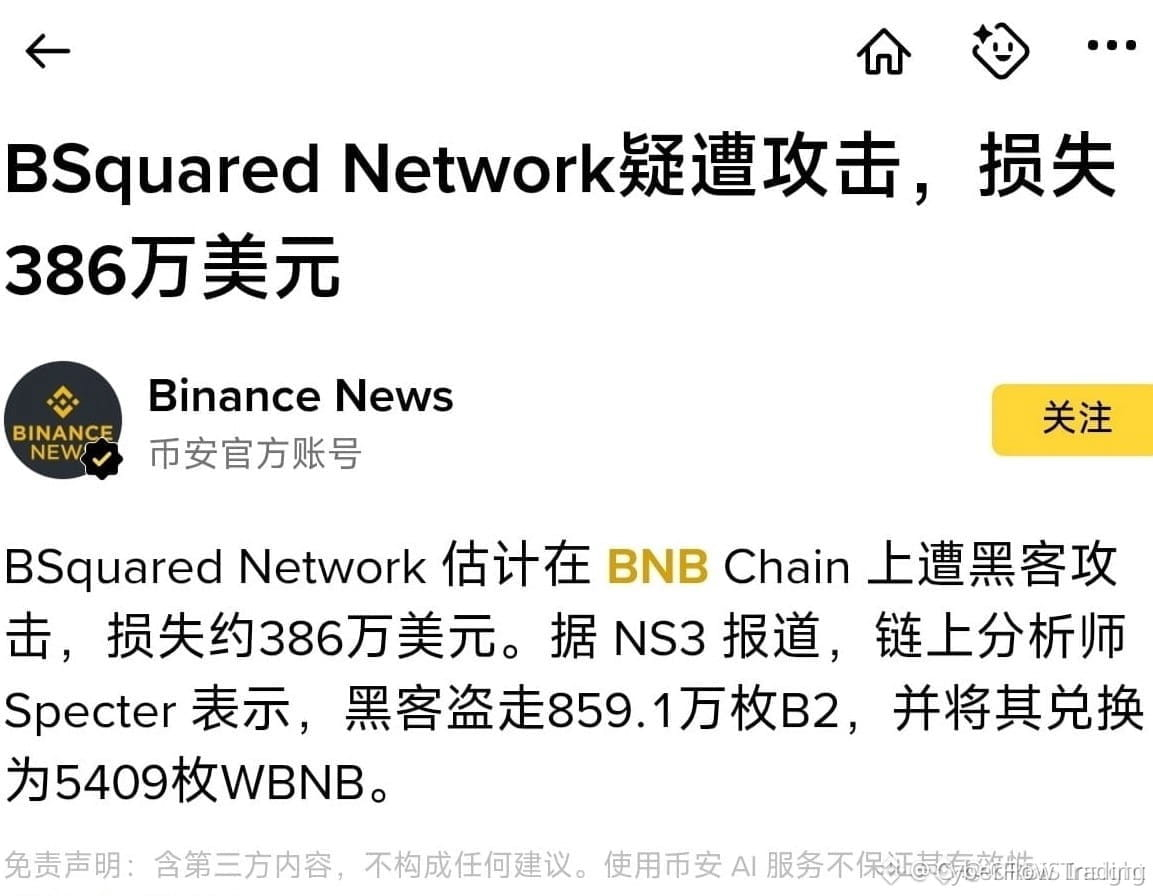
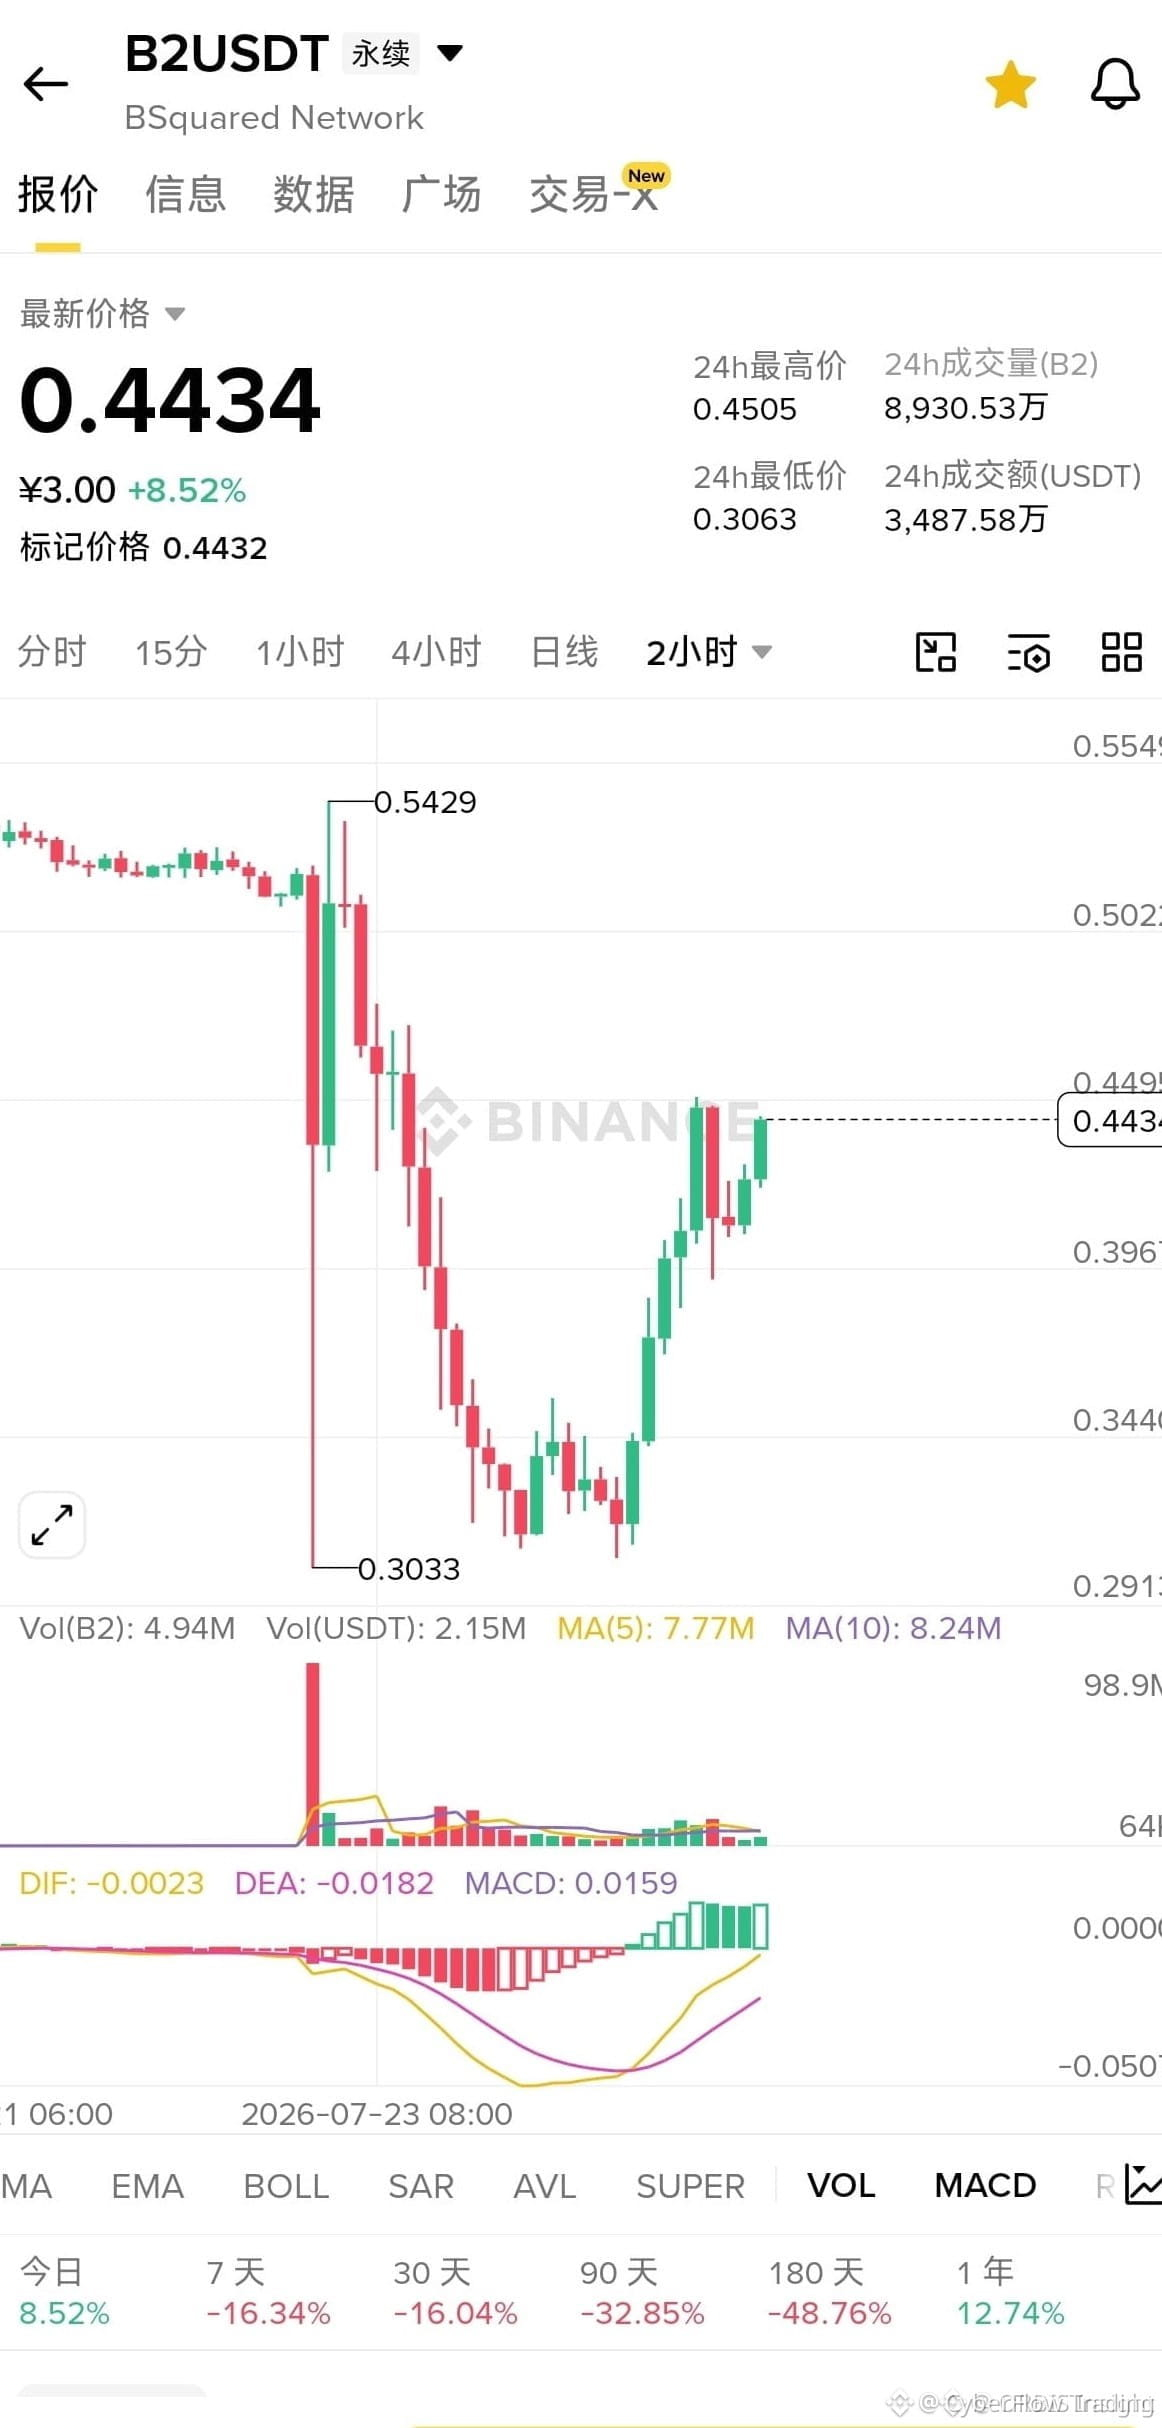
$B2 HACKED — CARREGAMENTO DE SHORTS PARA O REKTOING 🔴💣
📉 As notícias de hack vazaram e $B2 está sangrando liquidez como um porco preso. Os market makers já estão preparando o dump — os varejistas que ficaram na bolsa (bagholders) estão prestes a ser lavados. A estrutura do gráfico está destruída, não há suporte segurando, e o volume está gritando distribuição.
🦈 Isto é um manual de smart money: explorar o pânico, varrer as ofertas restantes e então dar descarga no restante até a aniquilação. Os shorts têm o vento nas costas enquanto os detentores à vista torcem por um milagre que não vai acontecer. 💬 Você está pegando esta faca de cima ou ainda agarrado aos destroços? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
$B2 HACKED — CARREGAMENTO DE SHORTS PARA O REKTOING 🔴💣
📉 As notícias de hack vazaram e $B2 está sangrando liquidez como um porco preso. Os market makers já estão preparando o dump — os varejistas que ficaram na bolsa (bagholders) estão prestes a ser lavados. A estrutura do gráfico está destruída, não há suporte segurando, e o volume está gritando distribuição.
🦈 Isto é um manual de smart money: explorar o pânico, varrer as ofertas restantes e então dar descarga no restante até a aniquilação. Os shorts têm o vento nas costas enquanto os detentores à vista torcem por um milagre que não vai acontecer. 💬 Você está pegando esta faca de cima ou ainda agarrado aos destroços? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
📉 As notícias de hack vazaram e $B2 está sangrando liquidez como um porco preso. Os market makers já estão preparando o dump — os varejistas que ficaram na bolsa (bagholders) estão prestes a ser lavados. A estrutura do gráfico está destruída, não há suporte segurando, e o volume está gritando distribuição.
🦈 Isto é um manual de smart money: explorar o pânico, varrer as ofertas restantes e então dar descarga no restante até a aniquilação. Os shorts têm o vento nas costas enquanto os detentores à vista torcem por um milagre que não vai acontecer. 💬 Você está pegando esta faca de cima ou ainda agarrado aos destroços? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
28

·
--
Um hacker furtivo acabou de desferir um golpe devastador contra um grande protocolo de DeFi, e a maioria dos traders ainda está dormindo. Mas não o dinheiro inteligente, que já está ajustando suas apostas sobre as consequências.
O sinal é claro: o aplicativo da Garden Finance está offline após uma invasão à base de dados de um solucionador independente, resultando na perda de ativos digitais que somam uma quantia significativa na faixa de seis dígitos. #DeFiSecurity #BlockchainThreats #HackAlert
A interpretação é direta: um banco de dados vulnerável deixado aberto para acesso não autorizado pode levar a consequências catastróficas, mesmo para protocolos bem protegidos. Este é um lembrete contundente dos riscos sempre presentes nas finanças descentralizadas e da importância de medidas de segurança impecáveis.
Enquanto observamos, vamos ficar de olho de perto na reação do mercado de cripto a este hack. Isso vai significar um desastre para o token da Garden Finance, ou no fim acabará servindo como uma oportunidade de compra? As motivações do atacante serão reveladas, ou permanecerão ocultas?
Um hacker furtivo acabou de desferir um golpe devastador contra um grande protocolo de DeFi, e a maioria dos traders ainda está dormindo. Mas não o dinheiro inteligente, que já está ajustando suas apostas sobre as consequências.
O sinal é claro: o aplicativo da Garden Finance está offline após uma invasão à base de dados de um solucionador independente, resultando na perda de ativos digitais que somam uma quantia significativa na faixa de seis dígitos. #DeFiSecurity #BlockchainThreats #HackAlert
A interpretação é direta: um banco de dados vulnerável deixado aberto para acesso não autorizado pode levar a consequências catastróficas, mesmo para protocolos bem protegidos. Este é um lembrete contundente dos riscos sempre presentes nas finanças descentralizadas e da importância de medidas de segurança impecáveis.
Enquanto observamos, vamos ficar de olho de perto na reação do mercado de cripto a este hack. Isso vai significar um desastre para o token da Garden Finance, ou no fim acabará servindo como uma oportunidade de compra? As motivações do atacante serão reveladas, ou permanecerão ocultas?
O sinal é claro: o aplicativo da Garden Finance está offline após uma invasão à base de dados de um solucionador independente, resultando na perda de ativos digitais que somam uma quantia significativa na faixa de seis dígitos. #DeFiSecurity #BlockchainThreats #HackAlert
A interpretação é direta: um banco de dados vulnerável deixado aberto para acesso não autorizado pode levar a consequências catastróficas, mesmo para protocolos bem protegidos. Este é um lembrete contundente dos riscos sempre presentes nas finanças descentralizadas e da importância de medidas de segurança impecáveis.
Enquanto observamos, vamos ficar de olho de perto na reação do mercado de cripto a este hack. Isso vai significar um desastre para o token da Garden Finance, ou no fim acabará servindo como uma oportunidade de compra? As motivações do atacante serão reveladas, ou permanecerão ocultas?
25

·
--
🚨 HACK DE US$ 11,8M EM TRIPLE-A – FUNDOS ROUBADOS AGORA EM $ETH ! ⚠️
A infraestrutura de pagamentos com stablecoin Triple‑A sofreu um exploit de hot wallet, com perdas agora confirmadas em US$ 11,8M. Os atacantes já trocaram mais de US$ 9,3M e fizeram o cross‑chain para Ethereum. Isso é uma situação em andamento – a liquidez está sendo realocada para o ecossistema. 📉
Quando o capital hackeado chega a uma grande blockchain, muitas vezes isso desencadeia pressão de venda ou reposicionamento estratégico por detentores institucionais. 🔍 O padrão de movimentação sugere que os perpetradores estão fazendo camadas de fundos de forma metódica em vez de despejar tudo de uma vez – um sinal clássico de coordenação profissional. 💥
Este evento reforça por que monitorar os fluxos on‑chain importa tanto quanto a variação de preço. 📊 Você está ajustando sua exposição em $ETH considerando o risco de entrada de novas disponibilidades decorrente deste exploit? 💬
⚠️ Não é conselho financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
🚨 HACK DE US$ 11,8M EM TRIPLE-A – FUNDOS ROUBADOS AGORA EM $ETH ! ⚠️
A infraestrutura de pagamentos com stablecoin Triple‑A sofreu um exploit de hot wallet, com perdas agora confirmadas em US$ 11,8M. Os atacantes já trocaram mais de US$ 9,3M e fizeram o cross‑chain para Ethereum. Isso é uma situação em andamento – a liquidez está sendo realocada para o ecossistema. 📉
Quando o capital hackeado chega a uma grande blockchain, muitas vezes isso desencadeia pressão de venda ou reposicionamento estratégico por detentores institucionais. 🔍 O padrão de movimentação sugere que os perpetradores estão fazendo camadas de fundos de forma metódica em vez de despejar tudo de uma vez – um sinal clássico de coordenação profissional. 💥
Este evento reforça por que monitorar os fluxos on‑chain importa tanto quanto a variação de preço. 📊 Você está ajustando sua exposição em $ETH considerando o risco de entrada de novas disponibilidades decorrente deste exploit? 💬
⚠️ Não é conselho financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
A infraestrutura de pagamentos com stablecoin Triple‑A sofreu um exploit de hot wallet, com perdas agora confirmadas em US$ 11,8M. Os atacantes já trocaram mais de US$ 9,3M e fizeram o cross‑chain para Ethereum. Isso é uma situação em andamento – a liquidez está sendo realocada para o ecossistema. 📉
Quando o capital hackeado chega a uma grande blockchain, muitas vezes isso desencadeia pressão de venda ou reposicionamento estratégico por detentores institucionais. 🔍 O padrão de movimentação sugere que os perpetradores estão fazendo camadas de fundos de forma metódica em vez de despejar tudo de uma vez – um sinal clássico de coordenação profissional. 💥
Este evento reforça por que monitorar os fluxos on‑chain importa tanto quanto a variação de preço. 📊 Você está ajustando sua exposição em $ETH considerando o risco de entrada de novas disponibilidades decorrente deste exploit? 💬
⚠️ Não é conselho financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
17
·
--
A Microsoft alertou sobre um novo cripto-vírus chamado CryptoBandits — ele se espalha por drives USB disfarçados como documentos comuns e verifica a área de transferência a cada 0,5 segundos.
Se um usuário copiar um endereço de carteira de criptomoeda, o vírus substitui silenciosamente pelo endereço de um golpista. Ele também pode roubar frases-semente, chaves privadas e capturas de tela.
Não conecte drives USB desconhecidos e sempre verifique o endereço antes de enviar transações cripto.
Inscreva-se para atualizações
A Microsoft alertou sobre um novo cripto-vírus chamado CryptoBandits — ele se espalha por drives USB disfarçados como documentos comuns e verifica a área de transferência a cada 0,5 segundos.
Se um usuário copiar um endereço de carteira de criptomoeda, o vírus substitui silenciosamente pelo endereço de um golpista. Ele também pode roubar frases-semente, chaves privadas e capturas de tela.
Não conecte drives USB desconhecidos e sempre verifique o endereço antes de enviar transações cripto.
Inscreva-se para atualizações
Se um usuário copiar um endereço de carteira de criptomoeda, o vírus substitui silenciosamente pelo endereço de um golpista. Ele também pode roubar frases-semente, chaves privadas e capturas de tela.
Não conecte drives USB desconhecidos e sempre verifique o endereço antes de enviar transações cripto.
Inscreva-se para atualizações
144
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#WhatWillDriveCryptoandStocks’NextRebound?
5,544 visualizações
153 discutindo
2
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
1,729 visualizações
71 discutindo
3
#HuangExitNvidiaStrategyInFocus
138,757 visualizações
1,376 discutindo
4
#AnthropicRejectsIPODelayValuationinQuestion
753,816 visualizações
5,551 discutindo
5
#HedgeFundsCMEBitcoinNetShortsFall89%
7,675 visualizações
132 discutindo
6
#BitMineReports$6.3BNetLossForFiscal2026
19,033 visualizações
157 discutindo
7
#TradFiForBeginners
548,228 visualizações
3,833 discutindo
8
#SoFiExpandsSoFiUSDStablecoinToPolygon
5,598 visualizações
94 discutindo
9
#TetherGoldXAUTCompletesKPMGAudit
7,888 visualizações
104 discutindo
10
#ChipStocksExtendLossesAfterNvidiaCEOChange
52,121 visualizações
531 discutindo