
Maythe4thbewithyou
853 ပို့စ်များ
Maythe4thbewithyou
တိုင်ကြားမည်
သုံးစွဲသူကို ဘလော့မည်
I like crypto
6 ဖော်လိုလုပ်ထားသည်
189 ဖော်လိုလုပ်သူများ
877 လိုက်ခ်လုပ်ထားသည်
ပို့စ်များ
အားလုံး
Quotes
ဗီဒီယိုများ
ပုံသေထားသည်
Article
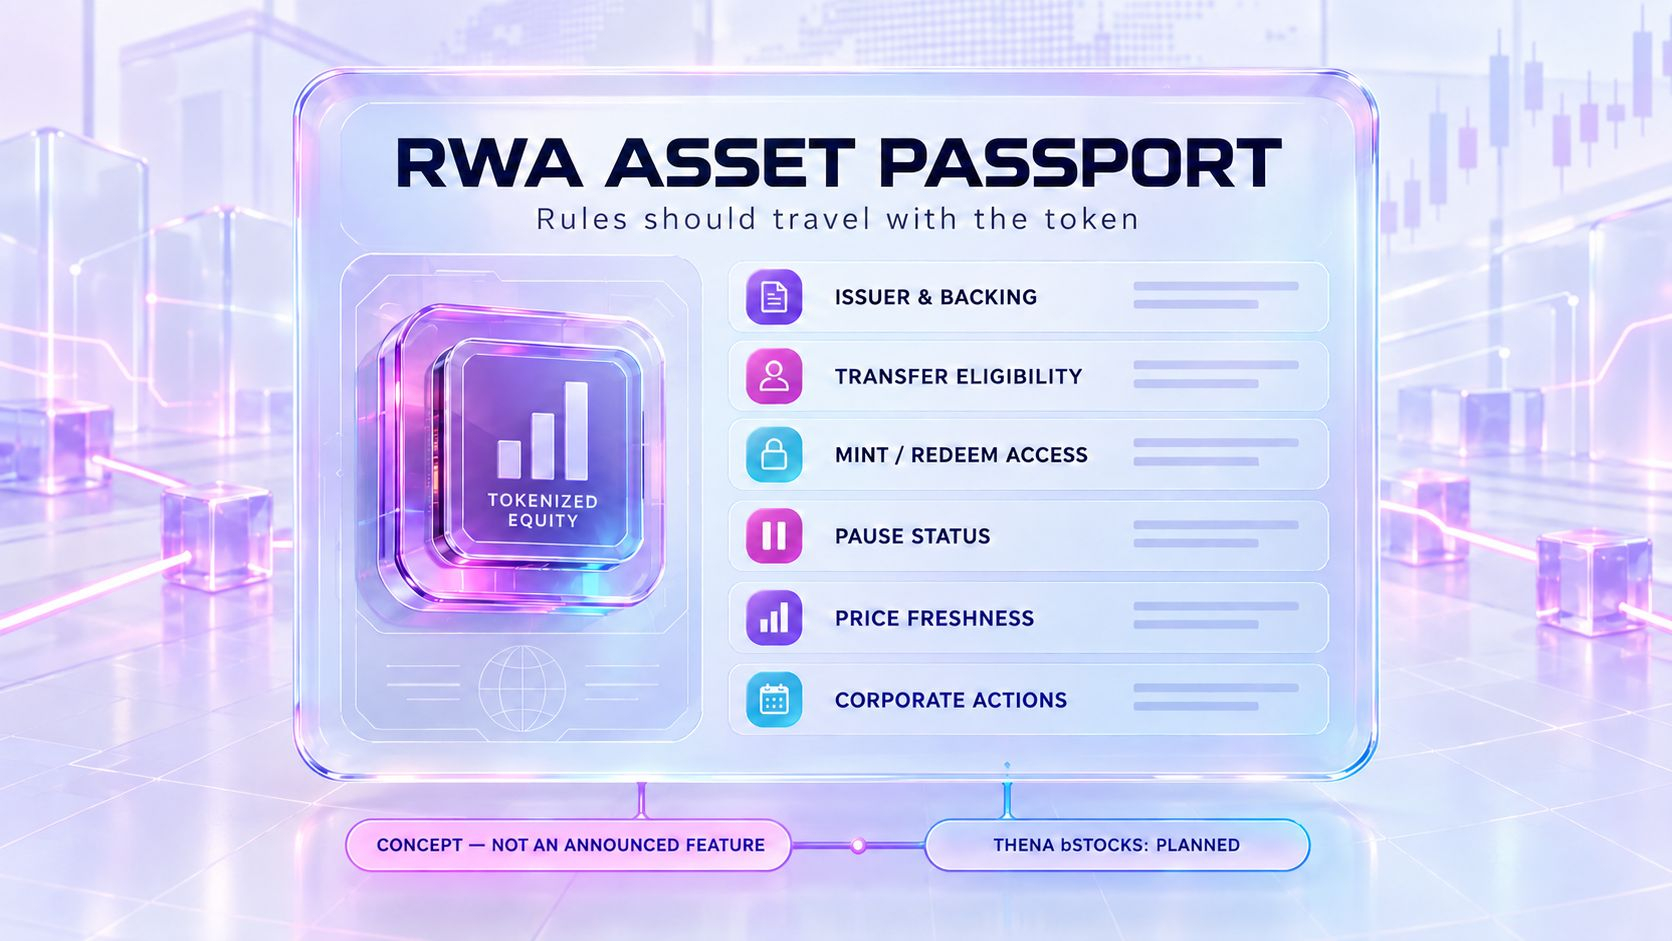
bStocks กำลังจะมาใน THENA!ตอนนี้ #THENA 2.0 กำลังเตรียมพร้อมที่จะรวม #BStocks ซึ่งเป็นเวอร์ชันโทเค็นของหุ้นและ ETF บน #BNBChain .
นี่ไม่ใช่แค่เรื่องการเปิดตัวพูลใหม่ๆ
ความมุ่งหมายคือการสร้างตลาดที่มีสภาพคล่องซึ่งซื้อขายได้ตลอด 24 ชั่วโมง และเสริมการเข้าถึงตลาดแบบดั้งเดิม
bStock คือโทเค็นมาตรฐาน BEP-20 ที่ติดตามเศรษฐศาสตร์ของหุ้นที่อ้างอิงอยู่หรือ #etf .
BTECH จัดการการออกหลักทรัพย์และโครงสร้างของหลักทรัพย์ที่อ้างอิง ผู้ถือโทเค็นจะได้รับการเปิดรับทางเศรษฐกิจ แต่ไม่ได้เป็นเจ้าของโดยตรงหรือมีสิทธิออกเสียงของผู้ถือหุ้น
ความสนใจในสินทรัพย์เหล่านี้กำลังเติบโตอย่างรวดเร็ว
bStocks กำลังจะมาใน THENA!
ตอนนี้ #THENA 2.0 กำลังเตรียมพร้อมที่จะรวม #BStocks ซึ่งเป็นเวอร์ชันโทเค็นของหุ้นและ ETF บน #BNBChain .
นี่ไม่ใช่แค่เรื่องการเปิดตัวพูลใหม่ๆ
ความมุ่งหมายคือการสร้างตลาดที่มีสภาพคล่องซึ่งซื้อขายได้ตลอด 24 ชั่วโมง และเสริมการเข้าถึงตลาดแบบดั้งเดิม
bStock คือโทเค็นมาตรฐาน BEP-20 ที่ติดตามเศรษฐศาสตร์ของหุ้นที่อ้างอิงอยู่หรือ #etf .
BTECH จัดการการออกหลักทรัพย์และโครงสร้างของหลักทรัพย์ที่อ้างอิง ผู้ถือโทเค็นจะได้รับการเปิดรับทางเศรษฐกิจ แต่ไม่ได้เป็นเจ้าของโดยตรงหรือมีสิทธิออกเสียงของผู้ถือหุ้น
ความสนใจในสินทรัพย์เหล่านี้กำลังเติบโตอย่างรวดเร็ว
นี่ไม่ใช่แค่เรื่องการเปิดตัวพูลใหม่ๆ
ความมุ่งหมายคือการสร้างตลาดที่มีสภาพคล่องซึ่งซื้อขายได้ตลอด 24 ชั่วโมง และเสริมการเข้าถึงตลาดแบบดั้งเดิม
bStock คือโทเค็นมาตรฐาน BEP-20 ที่ติดตามเศรษฐศาสตร์ของหุ้นที่อ้างอิงอยู่หรือ #etf .
BTECH จัดการการออกหลักทรัพย์และโครงสร้างของหลักทรัพย์ที่อ้างอิง ผู้ถือโทเค็นจะได้รับการเปิดรับทางเศรษฐกิจ แต่ไม่ได้เป็นเจ้าของโดยตรงหรือมีสิทธิออกเสียงของผู้ถือหุ้น
ความสนใจในสินทรัพย์เหล่านี้กำลังเติบโตอย่างรวดเร็ว
1
252
ပုံသေထားသည်
·
--
တက်ရိပ်ရှိသည်
ဘာသာပြန်ဆိုချက် ကြည့်မည်
Today #THENA Zealy Sprint #71 kicks off!
Turn your creativity, social and art skills into $THE real money!
▹ 5,000 THE: XP-based rewards (Top 33)
▹ 4,650 THE: Fixed bonuses (Top 1-15)
▹ 1 x PLATO: 350 THE for Community Favorite
No code needed - just talent, vibes and hustle!
Today #THENA Zealy Sprint #71 kicks off!
Turn your creativity, social and art skills into $THE real money!
▹ 5,000 THE: XP-based rewards (Top 33)
▹ 4,650 THE: Fixed bonuses (Top 1-15)
▹ 1 x PLATO: 350 THE for Community Favorite
No code needed - just talent, vibes and hustle!
Turn your creativity, social and art skills into $THE real money!
▹ 5,000 THE: XP-based rewards (Top 33)
▹ 4,650 THE: Fixed bonuses (Top 1-15)
▹ 1 x PLATO: 350 THE for Community Favorite
No code needed - just talent, vibes and hustle!
59
·
--
တက်ရိပ်ရှိသည်
ဘာသာပြန်ဆိုချက် ကြည့်မည်
Congrats to #THENA and #BailSecurity !
This partnership could help spot vulnerabilities before launch, assess risks in new integrations and guide developers on fixes.
As $THE community member, I’m glad to see security getting attention alongside new features.
Congrats to #THENA and #BailSecurity !
This partnership could help spot vulnerabilities before launch, assess risks in new integrations and guide developers on fixes.
As $THE community member, I’m glad to see security getting attention alongside new features.
This partnership could help spot vulnerabilities before launch, assess risks in new integrations and guide developers on fixes.
As $THE community member, I’m glad to see security getting attention alongside new features.
92
·
--
တက်ရိပ်ရှိသည်
Spot trading on THENA just got $THE serious upgrade.
#KyberNetwork now powers routing across #THENA pools, helping swaps find smarter paths, better prices and greater efficiency.
And this is only step #1.
Spot trading on THENA just got $THE serious upgrade.
#KyberNetwork now powers routing across #THENA pools, helping swaps find smarter paths, better prices and greater efficiency.
And this is only step #1.
#KyberNetwork now powers routing across #THENA pools, helping swaps find smarter paths, better prices and greater efficiency.
And this is only step #1.
1
261
·
--
တက်ရိပ်ရှိသည်
IZO #defi STILL KIMNJIWA UMHAKE BAADA YA UKAGUZI?
Katika nafasi ya #THENA × #CertiK Space, timu ilieleza kwa nini kukagua mikataba mahiri kunafunika sehemu tu ya hatari.
Ujanja wa hadaa (phishing), pochi (wallet) zilizoathiriwa, na usalama wa front-end vinahitaji kuangaliwa pia.
Mikataba ya zamani si salama tu kwa sababu hakuna mtu amewahi kuijinga.
CertiK ilieleza kuwa #AI inawasaidia washambuliaji kutafuta mikataba ya zamani kwa haraka na kwa gharama nafuu zaidi.
Msimbo unaweza kubaki uleule huku zana zinazotumika kutafuta udhaifu zikiboreshwa.
Kutumia AI kuandika msimbo? Huo msimbo bado unahitaji kukaguliwa.
CertiK ilijadili hatari zinazotokana na msimbo wa AI usiothibitishwa na vifurushi vya hovyo (malicious) vinavyosakinishwa wakati wa maendeleo.
Kusonga kwa kasi kunaweza kuleta matatizo ya gharama kubwa pale ukaguzi wa usalama unapokwekwa pembeni.
Itifaki inapaswa kupata ukaguzi mwingine lini?
CertiK inapendekeza kuangalia kilichobadilika:
▹ mali (assets)
▹ tegemezi (dependencies)
▹ mipangilio au vipengele (settings or features).
Ushambuli wa itifaki iliyo karibu kwa mfano ni sababu nyingine ya kukagua mfumo wako mwenyewe. Kalenda peke yake haipaswi kuamua.
Wakala wa AI anayeweza kuhamisha pesa huunda lengo jipya.
CertiK ilizungumzia mawakala wanaochagua njia, kuandaa miamala na hata kuisaini.
Mzungumzaji alieleza shambulio lililotumia maelekezo yaliyofichwa kwenye msimbo wa Morse. Miundo ya usalama bado inajifunza kufikia.
Tim haziwezi kuwa na nini zaidi ya #Audit ?
CertiK ilisisitiza multisigs, timelocks, ukaguzi wa miamala na ufuatiliaji wa moja kwa moja (live monitoring). Pia ilisisitiza kuwa na mpango wa kukabiliana na tukio (incident response plan) tayari.
Pindi mambo yanapokwenda vibaya, timu inapaswa tayari ijue la kufanya.
IZO #defi STILL KIMNJIWA UMHAKE BAADA YA UKAGUZI?
Katika nafasi ya #THENA × #CertiK Space, timu ilieleza kwa nini kukagua mikataba mahiri kunafunika sehemu tu ya hatari.
Ujanja wa hadaa (phishing), pochi (wallet) zilizoathiriwa, na usalama wa front-end vinahitaji kuangaliwa pia.
Mikataba ya zamani si salama tu kwa sababu hakuna mtu amewahi kuijinga.
CertiK ilieleza kuwa #AI inawasaidia washambuliaji kutafuta mikataba ya zamani kwa haraka na kwa gharama nafuu zaidi.
Msimbo unaweza kubaki uleule huku zana zinazotumika kutafuta udhaifu zikiboreshwa.
Kutumia AI kuandika msimbo? Huo msimbo bado unahitaji kukaguliwa.
CertiK ilijadili hatari zinazotokana na msimbo wa AI usiothibitishwa na vifurushi vya hovyo (malicious) vinavyosakinishwa wakati wa maendeleo.
Kusonga kwa kasi kunaweza kuleta matatizo ya gharama kubwa pale ukaguzi wa usalama unapokwekwa pembeni.
Itifaki inapaswa kupata ukaguzi mwingine lini?
CertiK inapendekeza kuangalia kilichobadilika:
▹ mali (assets)
▹ tegemezi (dependencies)
▹ mipangilio au vipengele (settings or features).
Ushambuli wa itifaki iliyo karibu kwa mfano ni sababu nyingine ya kukagua mfumo wako mwenyewe. Kalenda peke yake haipaswi kuamua.
Wakala wa AI anayeweza kuhamisha pesa huunda lengo jipya.
CertiK ilizungumzia mawakala wanaochagua njia, kuandaa miamala na hata kuisaini.
Mzungumzaji alieleza shambulio lililotumia maelekezo yaliyofichwa kwenye msimbo wa Morse. Miundo ya usalama bado inajifunza kufikia.
Tim haziwezi kuwa na nini zaidi ya #Audit ?
CertiK ilisisitiza multisigs, timelocks, ukaguzi wa miamala na ufuatiliaji wa moja kwa moja (live monitoring). Pia ilisisitiza kuwa na mpango wa kukabiliana na tukio (incident response plan) tayari.
Pindi mambo yanapokwenda vibaya, timu inapaswa tayari ijue la kufanya.
Katika nafasi ya #THENA × #CertiK Space, timu ilieleza kwa nini kukagua mikataba mahiri kunafunika sehemu tu ya hatari.
Ujanja wa hadaa (phishing), pochi (wallet) zilizoathiriwa, na usalama wa front-end vinahitaji kuangaliwa pia.
Mikataba ya zamani si salama tu kwa sababu hakuna mtu amewahi kuijinga.
CertiK ilieleza kuwa #AI inawasaidia washambuliaji kutafuta mikataba ya zamani kwa haraka na kwa gharama nafuu zaidi.
Msimbo unaweza kubaki uleule huku zana zinazotumika kutafuta udhaifu zikiboreshwa.
Kutumia AI kuandika msimbo? Huo msimbo bado unahitaji kukaguliwa.
CertiK ilijadili hatari zinazotokana na msimbo wa AI usiothibitishwa na vifurushi vya hovyo (malicious) vinavyosakinishwa wakati wa maendeleo.
Kusonga kwa kasi kunaweza kuleta matatizo ya gharama kubwa pale ukaguzi wa usalama unapokwekwa pembeni.
Itifaki inapaswa kupata ukaguzi mwingine lini?
CertiK inapendekeza kuangalia kilichobadilika:
▹ mali (assets)
▹ tegemezi (dependencies)
▹ mipangilio au vipengele (settings or features).
Ushambuli wa itifaki iliyo karibu kwa mfano ni sababu nyingine ya kukagua mfumo wako mwenyewe. Kalenda peke yake haipaswi kuamua.
Wakala wa AI anayeweza kuhamisha pesa huunda lengo jipya.
CertiK ilizungumzia mawakala wanaochagua njia, kuandaa miamala na hata kuisaini.
Mzungumzaji alieleza shambulio lililotumia maelekezo yaliyofichwa kwenye msimbo wa Morse. Miundo ya usalama bado inajifunza kufikia.
Tim haziwezi kuwa na nini zaidi ya #Audit ?
CertiK ilisisitiza multisigs, timelocks, ukaguzi wa miamala na ufuatiliaji wa moja kwa moja (live monitoring). Pia ilisisitiza kuwa na mpango wa kukabiliana na tukio (incident response plan) tayari.
Pindi mambo yanapokwenda vibaya, timu inapaswa tayari ijue la kufanya.
36


Epoch #191 #THENA Digest!
💷 Fees: $25,790
🔄 7D Volume: $13.70M
💷 Total revenue: $42.69M
🤗 Total holders: 60,534
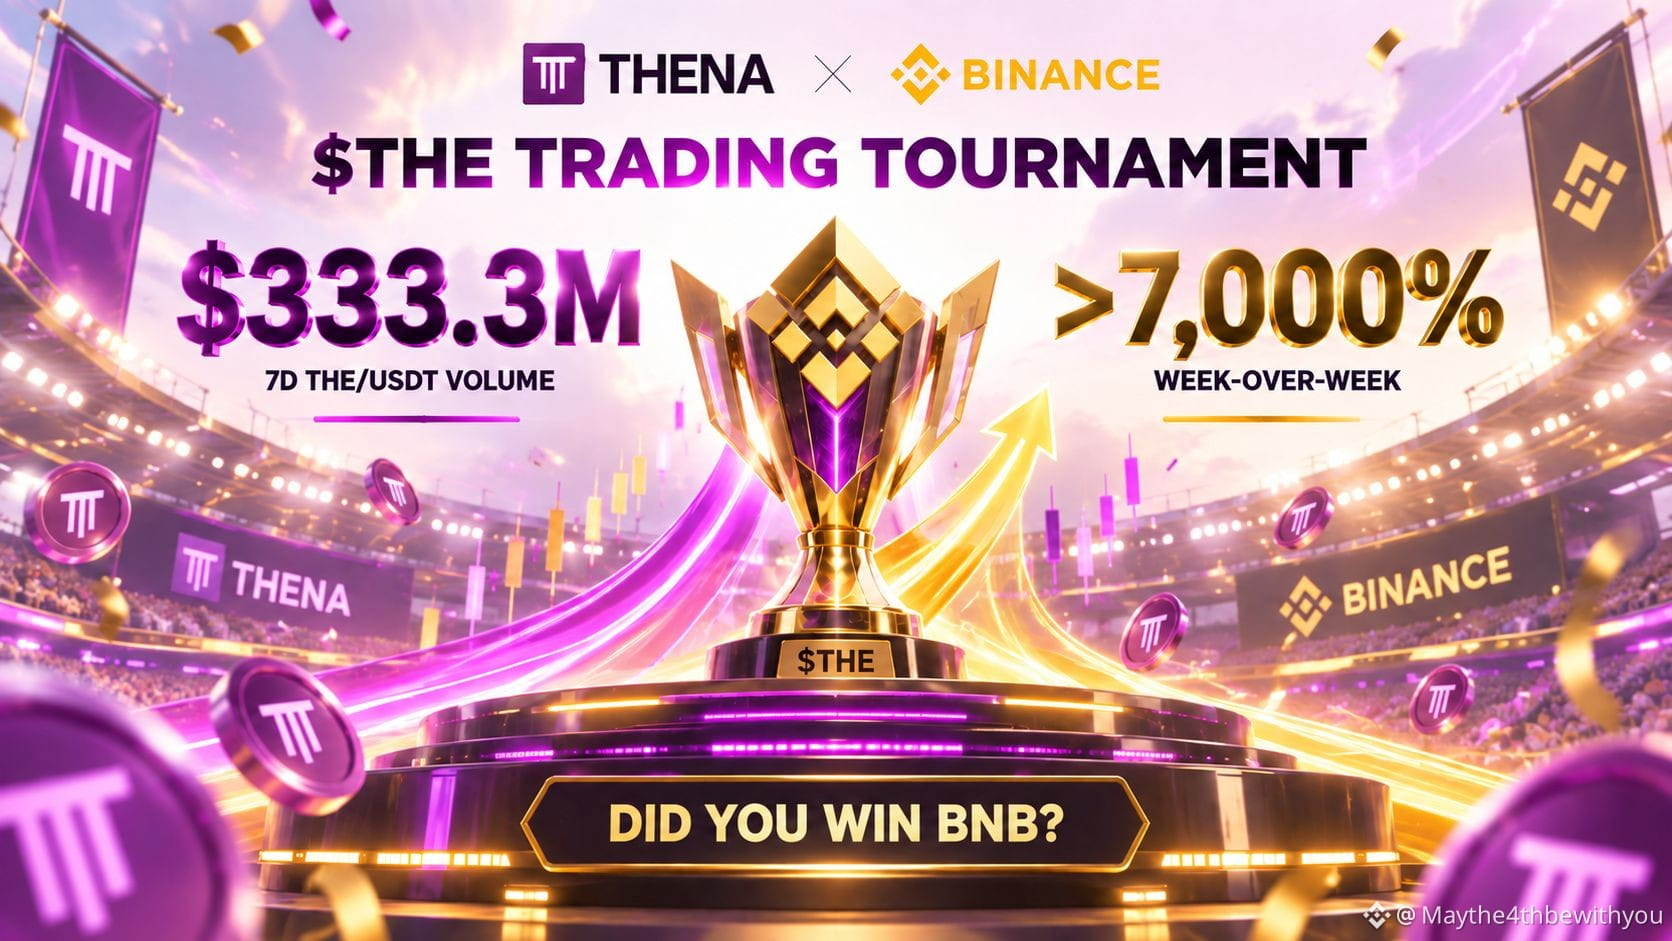
▹ $THE #Binance Trading Tournament is on
▹ AI vs Crypto: Space with #GoPlusSecurity
Epoch #191 #THENA Digest!
💷 Fees: $25,790
🔄 7D Volume: $13.70M
💷 Total revenue: $42.69M
🤗 Total holders: 60,534
▹ $THE #Binance Trading Tournament is on
▹ AI vs Crypto: Space with #GoPlusSecurity
💷 Fees: $25,790
🔄 7D Volume: $13.70M
💷 Total revenue: $42.69M
🤗 Total holders: 60,534
▹ $THE #Binance Trading Tournament is on
▹ AI vs Crypto: Space with #GoPlusSecurity
1
469

Article
AI vs CRYPTO. THENA та GOPLUS SECURITY SPACE ПІДКРЕСЛЮЮТЬ.ШІ може зробити атаки на криптовалюту дешевшими в запуску, не лише розумнішими.
У #THENA Space, #GoPlusSecurity описаних агентів, які могли з’єднати кроки: читати код, знаходити слабкість, створювати експлойт і тестувати його.
Ось головні висновки, які варто знати.
1.
Чому криптовалюта — приваблива ціль?
Багато коду та історія транзакцій є публічними. Одна слабкість може напряму призвести до витоку коштів, а перекази зазвичай незворотні.
Зловмисники можуть вивчити ціль перед тим, як зламати щось.
2.
Аудит — це не «пропуск до безпеки» для всього, що ви підписуєте.
AI vs CRYPTO. THENA та GOPLUS SECURITY SPACE ПІДКРЕСЛЮЮТЬ.
ШІ може зробити атаки на криптовалюту дешевшими в запуску, не лише розумнішими.
У #THENA Space, #GoPlusSecurity описаних агентів, які могли з’єднати кроки: читати код, знаходити слабкість, створювати експлойт і тестувати його.
Ось головні висновки, які варто знати.
1.
Чому криптовалюта — приваблива ціль?
Багато коду та історія транзакцій є публічними. Одна слабкість може напряму призвести до витоку коштів, а перекази зазвичай незворотні.
Зловмисники можуть вивчити ціль перед тим, як зламати щось.
2.
Аудит — це не «пропуск до безпеки» для всього, що ви підписуєте.
У #THENA Space, #GoPlusSecurity описаних агентів, які могли з’єднати кроки: читати код, знаходити слабкість, створювати експлойт і тестувати його.
Ось головні висновки, які варто знати.
1.
Чому криптовалюта — приваблива ціль?
Багато коду та історія транзакцій є публічними. Одна слабкість може напряму призвести до витоку коштів, а перекази зазвичай незворотні.
Зловмисники можуть вивчити ціль перед тим, як зламати щось.
2.
Аудит — це не «пропуск до безпеки» для всього, що ви підписуєте.
163
·
--
တက်ရိပ်ရှိသည်
Ок @thena , сега сите се прашуваат што правиш.
Едвај чекаме да дознаеме. Се надеваме дека има $THE пријатно изненадување зад таа врата.
Еден мал навестување?
Ок @THENA , сега сите се прашуваат што правиш.
Едвај чекаме да дознаеме. Се надеваме дека има $THE пријатно изненадување зад таа врата.
Еден мал навестување?
Едвај чекаме да дознаеме. Се надеваме дека има $THE пријатно изненадување зад таа врата.
Еден мал навестување?
164
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
အီးမေးလ် / ဖုန်းနံပါတ်
ရေပန်းစားနေသော ခေါင်းစဉ်များ
CircleLaunchesInstitutionalBTCBackedBorrowing
364 views
130 Discussing
🚨Bitcoin je se utišlo v Instituce, bez nutnosti ji prodávat.
Circle ($CRCL ) spustilo Digital Asset-Backed Borrowing pro oprávněné zákazníky Circle Mint, což institucím umožňuje vložit BTC, razit cirBTC, použít ho jako zajištění v podporovaných úvěrových trzích a půjčit USDC přímo zpět do jejich zůstatku v Circle Mint.
Klíčový bod:
Instituce mohou odemknout dolarovou likviditu, aniž by prodávaly svou expozici vůči Bitcoinu.
Při uvedení produkt podporuje Arc a Ethereum, přičemž Morpho je prvním schváleným protokolem pro třetí strany. Circle uvádí, že se očekává, že budou následovat další protokoly včetně Aave.
To vytváří silný cyklus kapitálové efektivity:
Drž BTC → použij BTC jako zajištění → půjč USDC → nasadit likviditu → udržet expozici vůči BTC.
A cirBTC samotné je kryto 1:1 nativním BTC, přičemž rezervy jsou navrženy tak, aby byly nezávisle ověřitelné onchainem.
Tohle je víc než jen další úvěrový produkt.
Posouvá Bitcoin blíž k tomu, aby se stal institucionálně-kvalitním zajištěním v rámci onchain úvěrových trhů.
$BTC dřív leželo ladem. Teď ho mohou instituce využít, aniž by ho musely prodat. 👀
#CircleLaunchesInstitutionalBTCBackedBorrowing #BitcoinHits$85K #ZetaChainVotesToMigrateZETAToSolana #ECBStartsBlockchainEuroSettlement #SolanaCutsTargetSlotTimeTo250ms
KimHotbae
·နှစ်သက်မှု 0 ခု
·256 views
BitcoinHits$85K
3,183 views
153 Discussing
ZetaChainVotesToMigrateZETAToSolana
109 views
92 Discussing