
#cybersecurity
cybersecurity
ကြည့်ရှုမှု 1.6M ကြိမ်
3,676 ဦး ဆွေးနွေးနေသည်
ရေပန်းစားသော
နောက်ဆုံး
·
--
Article
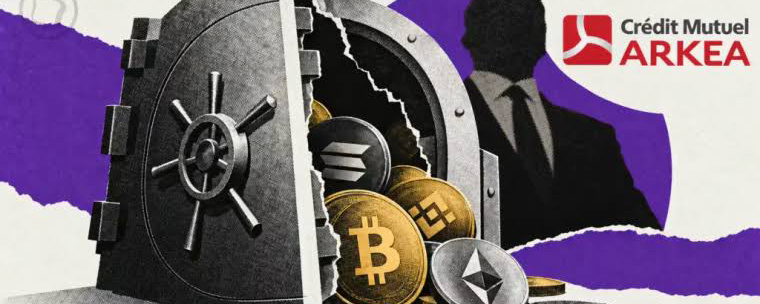
🚨 ဒေါ်လာ ၁၃၃ သန်း : ပြင်သစ်ဘဏ်တစ်ခု ဟက်ခ်ခံရ ‼️Crédit Mutuel Arkéa ဘဏ်အုပ်စုက ဆိုက်ဘာတိုက်ခိုက်ခံရမှုကို အတည်ပြု၊ ခရစ်ပ်တိုဂေဟစနစ်အတွင်း ရန်ပုံငွေများကို ပြန်လည်တွေ့ရှိ ‼️
စုံစမ်းစစ်ဆေးသူ ZachXBT က သံသယဖြစ်ဖွယ် ငွေကြေးလှုပ်ရှားမှုများသည် ဒေါ်လာ ၁၃၃ သန်းကျော်ရှိကြောင်း ပြောကြားခဲ့သည်။ ဤဖြစ်ရပ်က အရေးကြီးသည့် မေးခွန်းတစ်ခုကိုလည်း ပေါ်ပေါက်စေသည်—နောက်ကျမသွားမီ ရာဇဝတ်သားများသည် ငွေကြေးများကို မည်မျှအထိ ရွှေ့ပြောင်းနိုင်သနည်း။
Crédit Mutuel Arkéa ကို ပစ်မှတ်ထားသည့် ဆိုက်ဘာတိုက်ခိုက်မှုကြောင့် ပြင်သစ်ဘဏ်လုပ်ငန်းကဏ္ဍ တုန်လှုပ်သွားသည်။
နိုဝင်ဘာ ၄ ရက်တွင် ဘဏ်လုပ်ငန်းအုပ်စုက လိမ်လည်ငွေလွှဲမှုများ ပြုလုပ်နိုင်စေခဲ့သည့် ဆိုက်ဘာတိုက်ခိုက်မှုတစ်ခု၏ ပစ်မှတ်ဖြစ်ခဲ့ကြောင်း အတည်ပြုခဲ့သည်။ သံသယဖြစ်ဖွယ် ငွေလွှဲမှုများ ထပ်မံမဖြစ်ပွားစေရန် အချို့သော ငွေပေးငွေယူများကို ယာယီရပ်ဆိုင်းထားခဲ့သည်။
🚨 ဒေါ်လာ ၁၃၃ သန်း : ပြင်သစ်ဘဏ်တစ်ခု ဟက်ခ်ခံရ ‼️
Crédit Mutuel Arkéa ဘဏ်အုပ်စုက ဆိုက်ဘာတိုက်ခိုက်ခံရမှုကို အတည်ပြု၊ ခရစ်ပ်တိုဂေဟစနစ်အတွင်း ရန်ပုံငွေများကို ပြန်လည်တွေ့ရှိ ‼️
စုံစမ်းစစ်ဆေးသူ ZachXBT က သံသယဖြစ်ဖွယ် ငွေကြေးလှုပ်ရှားမှုများသည် ဒေါ်လာ ၁၃၃ သန်းကျော်ရှိကြောင်း ပြောကြားခဲ့သည်။ ဤဖြစ်ရပ်က အရေးကြီးသည့် မေးခွန်းတစ်ခုကိုလည်း ပေါ်ပေါက်စေသည်—နောက်ကျမသွားမီ ရာဇဝတ်သားများသည် ငွေကြေးများကို မည်မျှအထိ ရွှေ့ပြောင်းနိုင်သနည်း။
Crédit Mutuel Arkéa ကို ပစ်မှတ်ထားသည့် ဆိုက်ဘာတိုက်ခိုက်မှုကြောင့် ပြင်သစ်ဘဏ်လုပ်ငန်းကဏ္ဍ တုန်လှုပ်သွားသည်။
နိုဝင်ဘာ ၄ ရက်တွင် ဘဏ်လုပ်ငန်းအုပ်စုက လိမ်လည်ငွေလွှဲမှုများ ပြုလုပ်နိုင်စေခဲ့သည့် ဆိုက်ဘာတိုက်ခိုက်မှုတစ်ခု၏ ပစ်မှတ်ဖြစ်ခဲ့ကြောင်း အတည်ပြုခဲ့သည်။ သံသယဖြစ်ဖွယ် ငွေလွှဲမှုများ ထပ်မံမဖြစ်ပွားစေရန် အချို့သော ငွေပေးငွေယူများကို ယာယီရပ်ဆိုင်းထားခဲ့သည်။
စုံစမ်းစစ်ဆေးသူ ZachXBT က သံသယဖြစ်ဖွယ် ငွေကြေးလှုပ်ရှားမှုများသည် ဒေါ်လာ ၁၃၃ သန်းကျော်ရှိကြောင်း ပြောကြားခဲ့သည်။ ဤဖြစ်ရပ်က အရေးကြီးသည့် မေးခွန်းတစ်ခုကိုလည်း ပေါ်ပေါက်စေသည်—နောက်ကျမသွားမီ ရာဇဝတ်သားများသည် ငွေကြေးများကို မည်မျှအထိ ရွှေ့ပြောင်းနိုင်သနည်း။
Crédit Mutuel Arkéa ကို ပစ်မှတ်ထားသည့် ဆိုက်ဘာတိုက်ခိုက်မှုကြောင့် ပြင်သစ်ဘဏ်လုပ်ငန်းကဏ္ဍ တုန်လှုပ်သွားသည်။
နိုဝင်ဘာ ၄ ရက်တွင် ဘဏ်လုပ်ငန်းအုပ်စုက လိမ်လည်ငွေလွှဲမှုများ ပြုလုပ်နိုင်စေခဲ့သည့် ဆိုက်ဘာတိုက်ခိုက်မှုတစ်ခု၏ ပစ်မှတ်ဖြစ်ခဲ့ကြောင်း အတည်ပြုခဲ့သည်။ သံသယဖြစ်ဖွယ် ငွေလွှဲမှုများ ထပ်မံမဖြစ်ပွားစေရန် အချို့သော ငွေပေးငွေယူများကို ယာယီရပ်ဆိုင်းထားခဲ့သည်။
1
1
772

·
--
🚨 Binance သည် ဒေါ်လာ ၆.၃ ဘီလီယံတန်ဖိုးရှိ လုံခြုံရေးအကျပ်အတည်းနှင့် ရင်ဆိုင်ခဲ့ရ — အမှန်တကယ် ဖြစ်ပျက်ခဲ့တာကို CZ ဖွင့်ဟ!
ညသန်းခေါင်ယံတွင် ရုတ်တရက် သတိပေးချက်တစ်ခုကြောင့် Binance သည် အမြင့်ဆုံးသတိအနေအထားသို့ ရောက်ရှိသွားခဲ့သည်။ ကောလာဟလများ လျင်မြန်စွာ ပျံ့နှံ့လာပြီး လူမှုကွန်ရက်များတွင် မသေချာမရေရာမှုများ ကြီးစိုးလာကာ အဆိုပါငွေလဲလှယ်ရေးပလက်ဖောင်းသည် ၎င်း၏ အကြီးမားဆုံး လုံခြုံရေးစမ်းသပ်မှုများထဲမှ တစ်ခုနှင့် ရင်ဆိုင်ခဲ့ရသည်။
ယခုအခါ CZ က အဆိုပါဖြစ်ရပ်အပေါ် သူ၏အမြင်ကို မျှဝေလိုက်ပြီဖြစ်သည်။ လုံခြုံရေးအဖွဲ့များက အခြေအနေကို ထိန်းချုပ်ရန် လုပ်ဆောင်နေစဉ် Binance သည် ပွင့်လင်းမြင်သာမှုရှိရေးနှင့် သုံးစွဲသူများကို ကာကွယ်ရေးကို ဦးစားပေးခဲ့သည်။ ဖော်ပြထားသည့် ဆုံးရှုံးမှုများကို ငွေလဲလှယ်ရေးပလက်ဖောင်းက ခံယူခဲ့ပြီး ဖောက်သည်များ၏ ရန်ပုံငွေများမှာ ထိခိုက်မှုမရှိခဲ့ပါ။ ထူးခြားသည်မှာ ၂၄ နာရီအတွင်း ငွေထုတ်ယူမှုများသည် အပြုသဘောဆောင်သည့် အခြေအနေသို့ ပြန်လည်ရောက်ရှိလာခဲ့သည်။
သို့သော် ပိုမိုစိုးရိမ်စရာကောင်းသည်မှာ နောက်ထပ် ဘာတွေဖြစ်လာမည်ဆိုသည့်အချက်ဖြစ်သည်။
မြောက်ကိုရီးယားနှင့် ဆက်နွှယ်နေသော အဖွဲ့များအပါအဝင် နိုင်ငံတော်နှင့် ဆက်နွှယ်သည့် ဟက်ကာအဖွဲ့များနှင့် လျင်မြန်စွာ တိုးတက်လာသော AI နည်းပညာတို့ ပေါင်းစပ်လာခြင်းသည် လုံခြုံရေးအခြေအနေကို ပိုမိုခက်ခဲလာစေကြောင်း CZ က သတိပေးထားသည်။
သူ အဆိုပြုထားသည့် လမ်းကြောင်းမှာ ရှင်းလင်းသည်—ပိုမိုထက်မြက်သော AI လုံခြုံရေးစနစ်များ၊ ခြိမ်းခြောက်မှုများကို ပိုမိုလျင်မြန်စွာ ရှာဖွေဖော်ထုတ်နိုင်ခြင်းနှင့် ခိုးယူထားသော ပိုင်ဆိုင်မှုများ ပျောက်ကွယ်မသွားမီ တားဆီးနိုင်ရန် ငွေလဲလှယ်ရေးပလက်ဖောင်းများအကြား ပိုမိုခိုင်မာသော ပူးပေါင်းဆောင်ရွက်မှုတို့ ဖြစ်သည်။
ခရစ်ပ်တိုလုံခြုံရေးသည် တစ်ဦးတည်း ရင်ဆိုင်ရမည့် တိုက်ပွဲတစ်ခု မဟုတ်တော့ပါ။ လုပ်ငန်းနယ်ပယ်တစ်ခုလုံးက တစ်စုတစ်စည်းတည်း ပူးပေါင်းလုပ်ဆောင်ရန် လိုအပ်သည်။ 🔥
#CZ #Binance #CryptoSecurity #CyberSecurity
$BNB
🚨 Binance သည် ဒေါ်လာ ၆.၃ ဘီလီယံတန်ဖိုးရှိ လုံခြုံရေးအကျပ်အတည်းနှင့် ရင်ဆိုင်ခဲ့ရ — အမှန်တကယ် ဖြစ်ပျက်ခဲ့တာကို CZ ဖွင့်ဟ!
ညသန်းခေါင်ယံတွင် ရုတ်တရက် သတိပေးချက်တစ်ခုကြောင့် Binance သည် အမြင့်ဆုံးသတိအနေအထားသို့ ရောက်ရှိသွားခဲ့သည်။ ကောလာဟလများ လျင်မြန်စွာ ပျံ့နှံ့လာပြီး လူမှုကွန်ရက်များတွင် မသေချာမရေရာမှုများ ကြီးစိုးလာကာ အဆိုပါငွေလဲလှယ်ရေးပလက်ဖောင်းသည် ၎င်း၏ အကြီးမားဆုံး လုံခြုံရေးစမ်းသပ်မှုများထဲမှ တစ်ခုနှင့် ရင်ဆိုင်ခဲ့ရသည်။
ယခုအခါ CZ က အဆိုပါဖြစ်ရပ်အပေါ် သူ၏အမြင်ကို မျှဝေလိုက်ပြီဖြစ်သည်။ လုံခြုံရေးအဖွဲ့များက အခြေအနေကို ထိန်းချုပ်ရန် လုပ်ဆောင်နေစဉ် Binance သည် ပွင့်လင်းမြင်သာမှုရှိရေးနှင့် သုံးစွဲသူများကို ကာကွယ်ရေးကို ဦးစားပေးခဲ့သည်။ ဖော်ပြထားသည့် ဆုံးရှုံးမှုများကို ငွေလဲလှယ်ရေးပလက်ဖောင်းက ခံယူခဲ့ပြီး ဖောက်သည်များ၏ ရန်ပုံငွေများမှာ ထိခိုက်မှုမရှိခဲ့ပါ။ ထူးခြားသည်မှာ ၂၄ နာရီအတွင်း ငွေထုတ်ယူမှုများသည် အပြုသဘောဆောင်သည့် အခြေအနေသို့ ပြန်လည်ရောက်ရှိလာခဲ့သည်။
သို့သော် ပိုမိုစိုးရိမ်စရာကောင်းသည်မှာ နောက်ထပ် ဘာတွေဖြစ်လာမည်ဆိုသည့်အချက်ဖြစ်သည်။
မြောက်ကိုရီးယားနှင့် ဆက်နွှယ်နေသော အဖွဲ့များအပါအဝင် နိုင်ငံတော်နှင့် ဆက်နွှယ်သည့် ဟက်ကာအဖွဲ့များနှင့် လျင်မြန်စွာ တိုးတက်လာသော AI နည်းပညာတို့ ပေါင်းစပ်လာခြင်းသည် လုံခြုံရေးအခြေအနေကို ပိုမိုခက်ခဲလာစေကြောင်း CZ က သတိပေးထားသည်။
သူ အဆိုပြုထားသည့် လမ်းကြောင်းမှာ ရှင်းလင်းသည်—ပိုမိုထက်မြက်သော AI လုံခြုံရေးစနစ်များ၊ ခြိမ်းခြောက်မှုများကို ပိုမိုလျင်မြန်စွာ ရှာဖွေဖော်ထုတ်နိုင်ခြင်းနှင့် ခိုးယူထားသော ပိုင်ဆိုင်မှုများ ပျောက်ကွယ်မသွားမီ တားဆီးနိုင်ရန် ငွေလဲလှယ်ရေးပလက်ဖောင်းများအကြား ပိုမိုခိုင်မာသော ပူးပေါင်းဆောင်ရွက်မှုတို့ ဖြစ်သည်။
ခရစ်ပ်တိုလုံခြုံရေးသည် တစ်ဦးတည်း ရင်ဆိုင်ရမည့် တိုက်ပွဲတစ်ခု မဟုတ်တော့ပါ။ လုပ်ငန်းနယ်ပယ်တစ်ခုလုံးက တစ်စုတစ်စည်းတည်း ပူးပေါင်းလုပ်ဆောင်ရန် လိုအပ်သည်။ 🔥
#CZ #Binance #CryptoSecurity #CyberSecurity
$BNB
ညသန်းခေါင်ယံတွင် ရုတ်တရက် သတိပေးချက်တစ်ခုကြောင့် Binance သည် အမြင့်ဆုံးသတိအနေအထားသို့ ရောက်ရှိသွားခဲ့သည်။ ကောလာဟလများ လျင်မြန်စွာ ပျံ့နှံ့လာပြီး လူမှုကွန်ရက်များတွင် မသေချာမရေရာမှုများ ကြီးစိုးလာကာ အဆိုပါငွေလဲလှယ်ရေးပလက်ဖောင်းသည် ၎င်း၏ အကြီးမားဆုံး လုံခြုံရေးစမ်းသပ်မှုများထဲမှ တစ်ခုနှင့် ရင်ဆိုင်ခဲ့ရသည်။
ယခုအခါ CZ က အဆိုပါဖြစ်ရပ်အပေါ် သူ၏အမြင်ကို မျှဝေလိုက်ပြီဖြစ်သည်။ လုံခြုံရေးအဖွဲ့များက အခြေအနေကို ထိန်းချုပ်ရန် လုပ်ဆောင်နေစဉ် Binance သည် ပွင့်လင်းမြင်သာမှုရှိရေးနှင့် သုံးစွဲသူများကို ကာကွယ်ရေးကို ဦးစားပေးခဲ့သည်။ ဖော်ပြထားသည့် ဆုံးရှုံးမှုများကို ငွေလဲလှယ်ရေးပလက်ဖောင်းက ခံယူခဲ့ပြီး ဖောက်သည်များ၏ ရန်ပုံငွေများမှာ ထိခိုက်မှုမရှိခဲ့ပါ။ ထူးခြားသည်မှာ ၂၄ နာရီအတွင်း ငွေထုတ်ယူမှုများသည် အပြုသဘောဆောင်သည့် အခြေအနေသို့ ပြန်လည်ရောက်ရှိလာခဲ့သည်။
သို့သော် ပိုမိုစိုးရိမ်စရာကောင်းသည်မှာ နောက်ထပ် ဘာတွေဖြစ်လာမည်ဆိုသည့်အချက်ဖြစ်သည်။
မြောက်ကိုရီးယားနှင့် ဆက်နွှယ်နေသော အဖွဲ့များအပါအဝင် နိုင်ငံတော်နှင့် ဆက်နွှယ်သည့် ဟက်ကာအဖွဲ့များနှင့် လျင်မြန်စွာ တိုးတက်လာသော AI နည်းပညာတို့ ပေါင်းစပ်လာခြင်းသည် လုံခြုံရေးအခြေအနေကို ပိုမိုခက်ခဲလာစေကြောင်း CZ က သတိပေးထားသည်။
သူ အဆိုပြုထားသည့် လမ်းကြောင်းမှာ ရှင်းလင်းသည်—ပိုမိုထက်မြက်သော AI လုံခြုံရေးစနစ်များ၊ ခြိမ်းခြောက်မှုများကို ပိုမိုလျင်မြန်စွာ ရှာဖွေဖော်ထုတ်နိုင်ခြင်းနှင့် ခိုးယူထားသော ပိုင်ဆိုင်မှုများ ပျောက်ကွယ်မသွားမီ တားဆီးနိုင်ရန် ငွေလဲလှယ်ရေးပလက်ဖောင်းများအကြား ပိုမိုခိုင်မာသော ပူးပေါင်းဆောင်ရွက်မှုတို့ ဖြစ်သည်။
ခရစ်ပ်တိုလုံခြုံရေးသည် တစ်ဦးတည်း ရင်ဆိုင်ရမည့် တိုက်ပွဲတစ်ခု မဟုတ်တော့ပါ။ လုပ်ငန်းနယ်ပယ်တစ်ခုလုံးက တစ်စုတစ်စည်းတည်း ပူးပေါင်းလုပ်ဆောင်ရန် လိုအပ်သည်။ 🔥
#CZ #Binance #CryptoSecurity #CyberSecurity
$BNB
143

·
--
🤦♂️ ဝန်ထမ်းတစ်ယောက်။ ကလစ်တစ်ချက်။ ဒေါ်လာ ၆.၃ ဘီလီယံတန် လုံခြုံရေးအိပ်မက်ဆိုး! 🚨
လူတစ်ယောက်ကြောင့် ကုမ္ပဏီတစ်ခုလုံး ဒီလောက်ခက်ခဲတဲ့အခြေအနေကို ဘယ်လိုရောက်သွားနိုင်သလဲလို့ တွေးဖူးပါသလား။
Binance ဖြစ်ရပ်က လူမှုအင်ဂျင်နီယာနည်းလမ်းတွေ ဘယ်လောက်အန္တရာယ်ရှိနိုင်တယ်ဆိုတာကို ထင်ရှားစေပါတယ်။
စွပ်စွဲခံထားရတဲ့ တိုက်ခိုက်မှုပုံစံမှာ လူတွေကို လှည့်ဖြားခြယ်လှယ်တာ ပါဝင်ခဲ့ပြီး၊ သာမန်အခြေအနေတစ်ခုလို ထင်ရတဲ့အရာကို ကြီးမားတဲ့ လုံခြုံရေးအကျပ်အတည်းအဖြစ် ပြောင်းလဲစေခဲ့ပါတယ်။
ကြောက်စရာကောင်းတာက ဒီအချက်ပါပဲ…
ဟက်ကာတွေဟာ အဆင့်မြင့်လုံခြုံရေးစနစ်တွေကို ထိုးဖောက်ဝင်ရောက်ဖို့ အမြဲမလိုအပ်ပါဘူး။ တစ်ခါတလေမှာ အဲဒီစနစ်တွေရဲ့နောက်ကွယ်က လူတွေကိုပဲ ပစ်မှတ်ထားကြပါတယ်။
🔐 အကြီးမားဆုံး လုံခြုံရေးအားနည်းချက်ဟာ ကုဒ်ဖြစ်ချင်မှ ဖြစ်ပါလိမ့်မယ်။ တစ်ခါတလေမှာ လူတွေရဲ့ယုံကြည်မှုပါပဲ။
ခရစ်ပ်တိုလုပ်ငန်းတစ်ခုလုံးအတွက် သင်ခန်းစာတစ်ခုကတော့ လူမှုအင်ဂျင်နီယာနည်းလမ်းတွေကို ဘယ်တော့မှ လျှော့မတွက်ပါနဲ့။
#CryptoSecurity #CyberSecurity #CryptoNewss
🤦♂️ ဝန်ထမ်းတစ်ယောက်။ ကလစ်တစ်ချက်။ ဒေါ်လာ ၆.၃ ဘီလီယံတန် လုံခြုံရေးအိပ်မက်ဆိုး! 🚨
လူတစ်ယောက်ကြောင့် ကုမ္ပဏီတစ်ခုလုံး ဒီလောက်ခက်ခဲတဲ့အခြေအနေကို ဘယ်လိုရောက်သွားနိုင်သလဲလို့ တွေးဖူးပါသလား။
Binance ဖြစ်ရပ်က လူမှုအင်ဂျင်နီယာနည်းလမ်းတွေ ဘယ်လောက်အန္တရာယ်ရှိနိုင်တယ်ဆိုတာကို ထင်ရှားစေပါတယ်။
စွပ်စွဲခံထားရတဲ့ တိုက်ခိုက်မှုပုံစံမှာ လူတွေကို လှည့်ဖြားခြယ်လှယ်တာ ပါဝင်ခဲ့ပြီး၊ သာမန်အခြေအနေတစ်ခုလို ထင်ရတဲ့အရာကို ကြီးမားတဲ့ လုံခြုံရေးအကျပ်အတည်းအဖြစ် ပြောင်းလဲစေခဲ့ပါတယ်။
ကြောက်စရာကောင်းတာက ဒီအချက်ပါပဲ…
ဟက်ကာတွေဟာ အဆင့်မြင့်လုံခြုံရေးစနစ်တွေကို ထိုးဖောက်ဝင်ရောက်ဖို့ အမြဲမလိုအပ်ပါဘူး။ တစ်ခါတလေမှာ အဲဒီစနစ်တွေရဲ့နောက်ကွယ်က လူတွေကိုပဲ ပစ်မှတ်ထားကြပါတယ်။
🔐 အကြီးမားဆုံး လုံခြုံရေးအားနည်းချက်ဟာ ကုဒ်ဖြစ်ချင်မှ ဖြစ်ပါလိမ့်မယ်။ တစ်ခါတလေမှာ လူတွေရဲ့ယုံကြည်မှုပါပဲ။
ခရစ်ပ်တိုလုပ်ငန်းတစ်ခုလုံးအတွက် သင်ခန်းစာတစ်ခုကတော့ လူမှုအင်ဂျင်နီယာနည်းလမ်းတွေကို ဘယ်တော့မှ လျှော့မတွက်ပါနဲ့။
#CryptoSecurity #CyberSecurity #CryptoNewss
လူတစ်ယောက်ကြောင့် ကုမ္ပဏီတစ်ခုလုံး ဒီလောက်ခက်ခဲတဲ့အခြေအနေကို ဘယ်လိုရောက်သွားနိုင်သလဲလို့ တွေးဖူးပါသလား။
Binance ဖြစ်ရပ်က လူမှုအင်ဂျင်နီယာနည်းလမ်းတွေ ဘယ်လောက်အန္တရာယ်ရှိနိုင်တယ်ဆိုတာကို ထင်ရှားစေပါတယ်။
စွပ်စွဲခံထားရတဲ့ တိုက်ခိုက်မှုပုံစံမှာ လူတွေကို လှည့်ဖြားခြယ်လှယ်တာ ပါဝင်ခဲ့ပြီး၊ သာမန်အခြေအနေတစ်ခုလို ထင်ရတဲ့အရာကို ကြီးမားတဲ့ လုံခြုံရေးအကျပ်အတည်းအဖြစ် ပြောင်းလဲစေခဲ့ပါတယ်။
ကြောက်စရာကောင်းတာက ဒီအချက်ပါပဲ…
ဟက်ကာတွေဟာ အဆင့်မြင့်လုံခြုံရေးစနစ်တွေကို ထိုးဖောက်ဝင်ရောက်ဖို့ အမြဲမလိုအပ်ပါဘူး။ တစ်ခါတလေမှာ အဲဒီစနစ်တွေရဲ့နောက်ကွယ်က လူတွေကိုပဲ ပစ်မှတ်ထားကြပါတယ်။
🔐 အကြီးမားဆုံး လုံခြုံရေးအားနည်းချက်ဟာ ကုဒ်ဖြစ်ချင်မှ ဖြစ်ပါလိမ့်မယ်။ တစ်ခါတလေမှာ လူတွေရဲ့ယုံကြည်မှုပါပဲ။
ခရစ်ပ်တိုလုပ်ငန်းတစ်ခုလုံးအတွက် သင်ခန်းစာတစ်ခုကတော့ လူမှုအင်ဂျင်နီယာနည်းလမ်းတွေကို ဘယ်တော့မှ လျှော့မတွက်ပါနဲ့။
#CryptoSecurity #CyberSecurity #CryptoNewss
67
·
--
🚨 ပြင်သစ်ဘဏ်တစ်ခု ဆိုက်ဘာတိုက်ခိုက်ခံရ!
ပြင်သစ်ဒေသတွင်းဘဏ်တစ်ခုအပေါ် အကြီးစားဆိုက်ဘာတိုက်ခိုက်မှုတစ်ခု ဖြစ်ပွားခဲ့ပြီးနောက် လိမ်လည်ငွေလွှဲမှုများကို တွေ့ရှိခဲ့သဖြင့် စိုးရိမ်မှုများ မြင့်တက်လာခဲ့သည်။ ယခုဖြစ်ရပ်ကြောင့် ဆိုက်ဘာလုံခြုံရေး၊ ဘဏ္ဍာရေးအခြေခံအဆောက်အအုံနှင့် ခရစ်ပ်တိုနှင့်ဆက်စပ်သော ရန်ပုံငွေများကို ခြေရာခံခြင်းတို့အပေါ် အာရုံစိုက်မှု ပြန်လည်မြင့်တက်လာသည်။
စုံစမ်းစစ်ဆေးမှုများ ဆက်လက်လုပ်ဆောင်နေချိန်တွင် ဤဖြစ်ရပ်သည် ဘဏ္ဍာရေးနှင့် ခရစ်ပ်တိုကဏ္ဍများတွင် ပိုမိုတင်းကျပ်သော စည်းမျဉ်းများနှင့် ပိုမိုခိုင်မာသော လိုက်နာမှုစနစ်များ ဖြစ်ပေါ်လာစေနိုင်သည်။
သင်ရော ဘယ်လိုထင်ပါသလဲ။ ဒီဖြစ်ရပ်ကြောင့် ခရစ်ပ်တိုဆိုင်ရာ စည်းမျဉ်းများ ပိုမိုတင်းကျပ်လာဖို့ အရှိန်မြှင့်ပေးမလား။ 👇
$BTC $CAP $AIO
#bank #CyberSecurity #blockchain #BinanceSquare
🚨 ပြင်သစ်ဘဏ်တစ်ခု ဆိုက်ဘာတိုက်ခိုက်ခံရ!
ပြင်သစ်ဒေသတွင်းဘဏ်တစ်ခုအပေါ် အကြီးစားဆိုက်ဘာတိုက်ခိုက်မှုတစ်ခု ဖြစ်ပွားခဲ့ပြီးနောက် လိမ်လည်ငွေလွှဲမှုများကို တွေ့ရှိခဲ့သဖြင့် စိုးရိမ်မှုများ မြင့်တက်လာခဲ့သည်။ ယခုဖြစ်ရပ်ကြောင့် ဆိုက်ဘာလုံခြုံရေး၊ ဘဏ္ဍာရေးအခြေခံအဆောက်အအုံနှင့် ခရစ်ပ်တိုနှင့်ဆက်စပ်သော ရန်ပုံငွေများကို ခြေရာခံခြင်းတို့အပေါ် အာရုံစိုက်မှု ပြန်လည်မြင့်တက်လာသည်။
စုံစမ်းစစ်ဆေးမှုများ ဆက်လက်လုပ်ဆောင်နေချိန်တွင် ဤဖြစ်ရပ်သည် ဘဏ္ဍာရေးနှင့် ခရစ်ပ်တိုကဏ္ဍများတွင် ပိုမိုတင်းကျပ်သော စည်းမျဉ်းများနှင့် ပိုမိုခိုင်မာသော လိုက်နာမှုစနစ်များ ဖြစ်ပေါ်လာစေနိုင်သည်။
သင်ရော ဘယ်လိုထင်ပါသလဲ။ ဒီဖြစ်ရပ်ကြောင့် ခရစ်ပ်တိုဆိုင်ရာ စည်းမျဉ်းများ ပိုမိုတင်းကျပ်လာဖို့ အရှိန်မြှင့်ပေးမလား။ 👇
$BTC $CAP $AIO
#bank #CyberSecurity #blockchain #BinanceSquare
ပြင်သစ်ဒေသတွင်းဘဏ်တစ်ခုအပေါ် အကြီးစားဆိုက်ဘာတိုက်ခိုက်မှုတစ်ခု ဖြစ်ပွားခဲ့ပြီးနောက် လိမ်လည်ငွေလွှဲမှုများကို တွေ့ရှိခဲ့သဖြင့် စိုးရိမ်မှုများ မြင့်တက်လာခဲ့သည်။ ယခုဖြစ်ရပ်ကြောင့် ဆိုက်ဘာလုံခြုံရေး၊ ဘဏ္ဍာရေးအခြေခံအဆောက်အအုံနှင့် ခရစ်ပ်တိုနှင့်ဆက်စပ်သော ရန်ပုံငွေများကို ခြေရာခံခြင်းတို့အပေါ် အာရုံစိုက်မှု ပြန်လည်မြင့်တက်လာသည်။
စုံစမ်းစစ်ဆေးမှုများ ဆက်လက်လုပ်ဆောင်နေချိန်တွင် ဤဖြစ်ရပ်သည် ဘဏ္ဍာရေးနှင့် ခရစ်ပ်တိုကဏ္ဍများတွင် ပိုမိုတင်းကျပ်သော စည်းမျဉ်းများနှင့် ပိုမိုခိုင်မာသော လိုက်နာမှုစနစ်များ ဖြစ်ပေါ်လာစေနိုင်သည်။
သင်ရော ဘယ်လိုထင်ပါသလဲ။ ဒီဖြစ်ရပ်ကြောင့် ခရစ်ပ်တိုဆိုင်ရာ စည်းမျဉ်းများ ပိုမိုတင်းကျပ်လာဖို့ အရှိန်မြှင့်ပေးမလား။ 👇
$BTC $CAP $AIO
#bank #CyberSecurity #blockchain #BinanceSquare
2
1
130
·
--
🚨 တောင်ကိုရီးယားက ဆိုက်ဘာလုံခြုံရေး ပိုမိုအားကောင်းလာစေရန် တောင်းဆို!
Binance ၏ ကြီးမားသော လုံခြုံရေးဖြစ်ရပ်နောက်ပိုင်း တောင်ကိုရီးယားသမ္မတ လီဂျယ်မြောင်က အင်အားကောင်းသော ဆိုက်ဘာလုံခြုံရေးညှိနှိုင်းရေးမှူးတစ်ဦး ခန့်အပ်ရန် တောင်းဆိုခဲ့သည်။
၎င်း၏ စိုးရိမ်မှုများတွင် အောက်ပါတို့ ပါဝင်သည်-
🔹 AI အကူအညီဖြင့် ပြုလုပ်သော ဆိုက်ဘာခြိမ်းခြောက်မှုများ တိုးလာခြင်း။
🔹 အစိုးရဌာနများအကြား ပိုမိုကောင်းမွန်သော ညှိနှိုင်းဆောင်ရွက်မှု။
🔹 ပုဂ္ဂလိက ငွေကြေးဆိုင်ရာ အခြေခံအဆောက်အအုံများအတွက် ပိုမိုအားကောင်းသော ကာကွယ်မှု။
🔹 ခြိမ်းခြောက်မှုများကို ပိုမိုလျင်မြန်စွာ ရှာဖွေဖော်ထုတ်ခြင်းနှင့် သတင်းအချက်အလက် မျှဝေခြင်း။
သတင်းစကားက ရှင်းလင်းသည်- ကရစ်ပ်တိုလုံခြုံရေးသည် ယခုအခါ ငွေလဲပလက်ဖောင်းတစ်ခုချင်းစီ၏ အဆင့်တွင်သာ ဖြေရှင်းရမည့် ကိစ္စမဟုတ်တော့ပါ။
💬 ကမ္ဘာတစ်ဝန်းရှိ ကရစ်ပ်တိုကုမ္ပဏီများသည် ဆိုက်ဘာလုံခြုံရေးအတွက် အတူတကွ ပူးပေါင်းဆောင်ရွက်သင့်သလား။
#Cybersecurity #CryptoSecurity #AI #blockchain $SAMSUNG $AIGENSYN
🚨 တောင်ကိုရီးယားက ဆိုက်ဘာလုံခြုံရေး ပိုမိုအားကောင်းလာစေရန် တောင်းဆို!
Binance ၏ ကြီးမားသော လုံခြုံရေးဖြစ်ရပ်နောက်ပိုင်း တောင်ကိုရီးယားသမ္မတ လီဂျယ်မြောင်က အင်အားကောင်းသော ဆိုက်ဘာလုံခြုံရေးညှိနှိုင်းရေးမှူးတစ်ဦး ခန့်အပ်ရန် တောင်းဆိုခဲ့သည်။
၎င်း၏ စိုးရိမ်မှုများတွင် အောက်ပါတို့ ပါဝင်သည်-
🔹 AI အကူအညီဖြင့် ပြုလုပ်သော ဆိုက်ဘာခြိမ်းခြောက်မှုများ တိုးလာခြင်း။
🔹 အစိုးရဌာနများအကြား ပိုမိုကောင်းမွန်သော ညှိနှိုင်းဆောင်ရွက်မှု။
🔹 ပုဂ္ဂလိက ငွေကြေးဆိုင်ရာ အခြေခံအဆောက်အအုံများအတွက် ပိုမိုအားကောင်းသော ကာကွယ်မှု။
🔹 ခြိမ်းခြောက်မှုများကို ပိုမိုလျင်မြန်စွာ ရှာဖွေဖော်ထုတ်ခြင်းနှင့် သတင်းအချက်အလက် မျှဝေခြင်း။
သတင်းစကားက ရှင်းလင်းသည်- ကရစ်ပ်တိုလုံခြုံရေးသည် ယခုအခါ ငွေလဲပလက်ဖောင်းတစ်ခုချင်းစီ၏ အဆင့်တွင်သာ ဖြေရှင်းရမည့် ကိစ္စမဟုတ်တော့ပါ။
💬 ကမ္ဘာတစ်ဝန်းရှိ ကရစ်ပ်တိုကုမ္ပဏီများသည် ဆိုက်ဘာလုံခြုံရေးအတွက် အတူတကွ ပူးပေါင်းဆောင်ရွက်သင့်သလား။
#Cybersecurity #CryptoSecurity #AI #blockchain $SAMSUNG $AIGENSYN
Binance ၏ ကြီးမားသော လုံခြုံရေးဖြစ်ရပ်နောက်ပိုင်း တောင်ကိုရီးယားသမ္မတ လီဂျယ်မြောင်က အင်အားကောင်းသော ဆိုက်ဘာလုံခြုံရေးညှိနှိုင်းရေးမှူးတစ်ဦး ခန့်အပ်ရန် တောင်းဆိုခဲ့သည်။
၎င်း၏ စိုးရိမ်မှုများတွင် အောက်ပါတို့ ပါဝင်သည်-
🔹 AI အကူအညီဖြင့် ပြုလုပ်သော ဆိုက်ဘာခြိမ်းခြောက်မှုများ တိုးလာခြင်း။
🔹 အစိုးရဌာနများအကြား ပိုမိုကောင်းမွန်သော ညှိနှိုင်းဆောင်ရွက်မှု။
🔹 ပုဂ္ဂလိက ငွေကြေးဆိုင်ရာ အခြေခံအဆောက်အအုံများအတွက် ပိုမိုအားကောင်းသော ကာကွယ်မှု။
🔹 ခြိမ်းခြောက်မှုများကို ပိုမိုလျင်မြန်စွာ ရှာဖွေဖော်ထုတ်ခြင်းနှင့် သတင်းအချက်အလက် မျှဝေခြင်း။
သတင်းစကားက ရှင်းလင်းသည်- ကရစ်ပ်တိုလုံခြုံရေးသည် ယခုအခါ ငွေလဲပလက်ဖောင်းတစ်ခုချင်းစီ၏ အဆင့်တွင်သာ ဖြေရှင်းရမည့် ကိစ္စမဟုတ်တော့ပါ။
💬 ကမ္ဘာတစ်ဝန်းရှိ ကရစ်ပ်တိုကုမ္ပဏီများသည် ဆိုက်ဘာလုံခြုံရေးအတွက် အတူတကွ ပူးပေါင်းဆောင်ရွက်သင့်သလား။
#Cybersecurity #CryptoSecurity #AI #blockchain $SAMSUNG $AIGENSYN
195
·
--
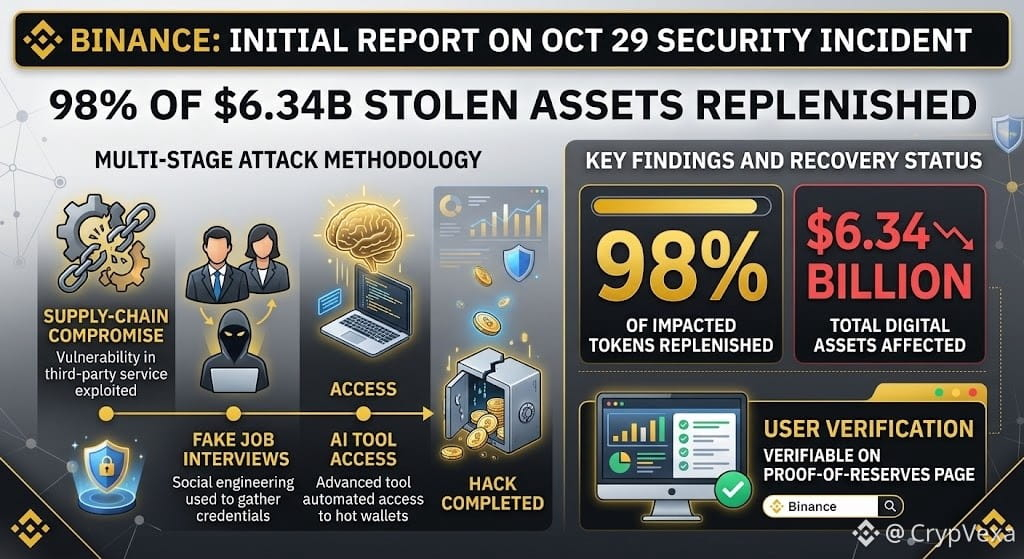
🚨 Binance က ဒေါ်လာ ၆.၃၄ ဘီလီယံတန်ဖိုးရှိ လုံခြုံရေးဖြစ်ရပ်ကို အစီရင်ခံပြီး ပိုင်ဆိုင်မှု ၉၈% ပြန်လည်ဖြည့်တင်းပြီးဖြစ်ကြောင်း ပြောကြား
🔐 Binance ၏ ကနဦးအစီရင်ခံစာတွင် ထောက်ပံ့ရေးကွင်းဆက်ကို ဖောက်ထွင်းဝင်ရောက်ခြင်း၊ အလုပ်အင်တာဗျူးအတုများနှင့် ဟော့တ်ဝေါလက် (hot wallet) အသုံးပြုခွင့်ကို ပစ်မှတ်ထားသည့် အန္တရာယ်ရှိသော AI ကိရိယာများ ပါဝင်သော အဆင့်ဆင့်တိုက်ခိုက်မှုကို အသေးစိတ်ဖော်ပြထားသည်။
🛡️ ပြန်လည်ထူထောင်ရေးအခြေအနေ — ထိခိုက်ခဲ့သော ပိုင်ဆိုင်မှုများ၏ ၉၈% ကို ပြန်လည်ဖြည့်တင်းပြီးဖြစ်ကာ Proof of Reserves မှတစ်ဆင့် စစ်ဆေးအတည်ပြုနိုင်ကြောင်း Binance က ပြောသည်။
💡 ဤဖြစ်ရပ်က ငွေလဲလှယ်ပလက်ဖောင်းများ၏ လုံခြုံရေးနှင့် အတွင်းပိုင်းကာကွယ်ရေးအစီအမံများ ပိုမိုအရေးပါလာမှုကို မီးမောင်းထိုးပြသည်။
👀 ပိုမိုဆန်းပြားလာသော တိုက်ခိုက်မှုများကို ခရစ်ပတိုငွေကြေးလဲလှယ်ပလက်ဖောင်းများက အမြဲတမ်း ကြိုတင်ကာကွယ်နိုင်ပါ့မလား။
#Binance #CryptoSecurity #Cybersecurity #CryptoNews
🚨 Binance က ဒေါ်လာ ၆.၃၄ ဘီလီယံတန်ဖိုးရှိ လုံခြုံရေးဖြစ်ရပ်ကို အစီရင်ခံပြီး ပိုင်ဆိုင်မှု ၉၈% ပြန်လည်ဖြည့်တင်းပြီးဖြစ်ကြောင်း ပြောကြား
🔐 Binance ၏ ကနဦးအစီရင်ခံစာတွင် ထောက်ပံ့ရေးကွင်းဆက်ကို ဖောက်ထွင်းဝင်ရောက်ခြင်း၊ အလုပ်အင်တာဗျူးအတုများနှင့် ဟော့တ်ဝေါလက် (hot wallet) အသုံးပြုခွင့်ကို ပစ်မှတ်ထားသည့် အန္တရာယ်ရှိသော AI ကိရိယာများ ပါဝင်သော အဆင့်ဆင့်တိုက်ခိုက်မှုကို အသေးစိတ်ဖော်ပြထားသည်။
🛡️ ပြန်လည်ထူထောင်ရေးအခြေအနေ — ထိခိုက်ခဲ့သော ပိုင်ဆိုင်မှုများ၏ ၉၈% ကို ပြန်လည်ဖြည့်တင်းပြီးဖြစ်ကာ Proof of Reserves မှတစ်ဆင့် စစ်ဆေးအတည်ပြုနိုင်ကြောင်း Binance က ပြောသည်။
💡 ဤဖြစ်ရပ်က ငွေလဲလှယ်ပလက်ဖောင်းများ၏ လုံခြုံရေးနှင့် အတွင်းပိုင်းကာကွယ်ရေးအစီအမံများ ပိုမိုအရေးပါလာမှုကို မီးမောင်းထိုးပြသည်။
👀 ပိုမိုဆန်းပြားလာသော တိုက်ခိုက်မှုများကို ခရစ်ပတိုငွေကြေးလဲလှယ်ပလက်ဖောင်းများက အမြဲတမ်း ကြိုတင်ကာကွယ်နိုင်ပါ့မလား။
#Binance #CryptoSecurity #Cybersecurity #CryptoNews
🔐 Binance ၏ ကနဦးအစီရင်ခံစာတွင် ထောက်ပံ့ရေးကွင်းဆက်ကို ဖောက်ထွင်းဝင်ရောက်ခြင်း၊ အလုပ်အင်တာဗျူးအတုများနှင့် ဟော့တ်ဝေါလက် (hot wallet) အသုံးပြုခွင့်ကို ပစ်မှတ်ထားသည့် အန္တရာယ်ရှိသော AI ကိရိယာများ ပါဝင်သော အဆင့်ဆင့်တိုက်ခိုက်မှုကို အသေးစိတ်ဖော်ပြထားသည်။
🛡️ ပြန်လည်ထူထောင်ရေးအခြေအနေ — ထိခိုက်ခဲ့သော ပိုင်ဆိုင်မှုများ၏ ၉၈% ကို ပြန်လည်ဖြည့်တင်းပြီးဖြစ်ကာ Proof of Reserves မှတစ်ဆင့် စစ်ဆေးအတည်ပြုနိုင်ကြောင်း Binance က ပြောသည်။
💡 ဤဖြစ်ရပ်က ငွေလဲလှယ်ပလက်ဖောင်းများ၏ လုံခြုံရေးနှင့် အတွင်းပိုင်းကာကွယ်ရေးအစီအမံများ ပိုမိုအရေးပါလာမှုကို မီးမောင်းထိုးပြသည်။
👀 ပိုမိုဆန်းပြားလာသော တိုက်ခိုက်မှုများကို ခရစ်ပတိုငွေကြေးလဲလှယ်ပလက်ဖောင်းများက အမြဲတမ်း ကြိုတင်ကာကွယ်နိုင်ပါ့မလား။
#Binance #CryptoSecurity #Cybersecurity #CryptoNews
1
112
တိုက်ခိုက်မှုက ကုဒ်နဲ့ စတင်ခဲ့တာမဟုတ်ပါ။ အလုပ်အင်တာဗျူးအတုနဲ့ စတင်ခဲ့တာပါ။
Binance က ဟက်ကာတွေဟာ အဆင့်များစွာပါဝင်တဲ့ စစ်ဆင်ရေးတစ်ခုကနေတစ်ဆင့် သူတို့ရဲ့ ပိုက်ဆံအိတ်စနစ်အခြေခံအဆောက်အအုံထဲကို တဖြည်းဖြည်း ဘယ်လိုထိုးဖောက်ဝင်ရောက်ခဲ့သလဲဆိုတာ ထုတ်ဖော်ပြောကြားခဲ့ပါတယ်။
ဖြစ်စဉ်အချိန်ဇယားကတော့ ဒီလိုပါ။
ဇွန်လ: AI ဖွံ့ဖြိုးရေးကိရိယာအဖြစ် ဟန်ဆောင်ထားတဲ့ မဲလ်ဝဲကြောင့် Binance ရဲ့ ပိုက်ဆံအိတ်အဖွဲ့ဆိုင်ရာ အချက်အလက်တွေ ပေါက်ကြားခဲ့ပါတယ်။
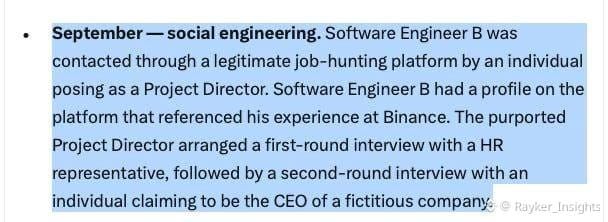
စက်တင်ဘာလ: ဟက်ကာတွေက အလုပ်ခေါ်ယူသူတွေအဖြစ် ဟန်ဆောင်ပြီး အင်ဂျင်နီယာတစ်ဦးကို မဲလ်ဝဲဒေါင်းလုဒ်လုပ်မိအောင် အင်တာဗျူးအတုတွေ အသုံးပြုခဲ့ပါတယ်။
အောက်တိုဘာ ၂၀ ရက်: ချိုးဖောက်ခံထားရတဲ့ ကွန်ပျူတာနဲ့ အတွင်းပိုင်း AI ကိရိယာတစ်ခုကို အသုံးချပြီး နောက်ထပ်အင်ဂျင်နီယာတွေဆီ ဝင်ရောက်နိုင်ခဲ့ပါတယ်။
အောက်တိုဘာ ၂၉ ရက်: ခိုးယူထားတဲ့ အထောက်အထားများနဲ့ ဖြန့်ချိခွင့်ပြုချက်တွေကို အသုံးပြုပြီး အတွင်းပိုင်း ပိုက်ဆံအိတ်လက်မှတ်ထိုးလုပ်ငန်းစဉ်တွေကို နှောင့်ယှက်ခဲ့ပါတယ်။
သတိထားစရာအချက်တစ်ခုကတော့ Binance ရဲ့အဆိုအရ လုံခြုံရေးအဖွဲ့ဟာ ၂၀၂၆ ခုနှစ်အတွင်း မြောက်ကိုရီးယားနဲ့ ဆက်နွှယ်တယ်လို့ သံသယရှိတဲ့ ဆိုက်ဘာတိုက်ခိုက်မှု ၅၇ ခုကို ရှာဖွေတွေ့ရှိပြီး တားဆီးနိုင်ခဲ့ပါတယ်။
ဒါပေမဲ့ ဒီဖြစ်ရပ်က အဆင့်မြင့် လူမှုဆက်ဆံရေးကို အသုံးချလှည့်ဖြားမှုတွေကို တားဆီးဖို့ ဘယ်လောက်ခက်ခဲတယ်ဆိုတာ ပြသနေပါတယ်။
ကျွန်တော် သင်ခန်းစာယူမိတာကတော့—
ဘလော့ခ်ချိန်းလုံခြုံရေးဆိုတာ လျှို့ဝှက်သော့တွေနဲ့ စမတ်ကန်ထရက်တွေကို ကာကွယ်ရုံသက်သက် မဟုတ်ပါဘူး။
လူတွေ၊ စက်ပစ္စည်းတွေ၊ အထောက်အထားတွေနဲ့ အတွင်းပိုင်းဝင်ရောက်ခွင့်ပြုချက်တွေကိုလည်း ကာကွယ်ဖို့ လိုပါတယ်။
လုံခြုံရေးအလွန်ကောင်းတဲ့ စနစ်တစ်ခုမှာ အားအနည်းဆုံးနေရာဟာ နည်းပညာကိုယ်တိုင် မဟုတ်နိုင်ပါဘူး။
ကီးဘုတ်နောက်က လူသားလည်း ဖြစ်နိုင်ပါတယ်။
$BNB #CryptoSecurity #CyberSecurity
{future}(BNBUSDT)
တိုက်ခိုက်မှုက ကုဒ်နဲ့ စတင်ခဲ့တာမဟုတ်ပါ။ အလုပ်အင်တာဗျူးအတုနဲ့ စတင်ခဲ့တာပါ။
Binance က ဟက်ကာတွေဟာ အဆင့်များစွာပါဝင်တဲ့ စစ်ဆင်ရေးတစ်ခုကနေတစ်ဆင့် သူတို့ရဲ့ ပိုက်ဆံအိတ်စနစ်အခြေခံအဆောက်အအုံထဲကို တဖြည်းဖြည်း ဘယ်လိုထိုးဖောက်ဝင်ရောက်ခဲ့သလဲဆိုတာ ထုတ်ဖော်ပြောကြားခဲ့ပါတယ်။
ဖြစ်စဉ်အချိန်ဇယားကတော့ ဒီလိုပါ။
ဇွန်လ: AI ဖွံ့ဖြိုးရေးကိရိယာအဖြစ် ဟန်ဆောင်ထားတဲ့ မဲလ်ဝဲကြောင့် Binance ရဲ့ ပိုက်ဆံအိတ်အဖွဲ့ဆိုင်ရာ အချက်အလက်တွေ ပေါက်ကြားခဲ့ပါတယ်။
စက်တင်ဘာလ: ဟက်ကာတွေက အလုပ်ခေါ်ယူသူတွေအဖြစ် ဟန်ဆောင်ပြီး အင်ဂျင်နီယာတစ်ဦးကို မဲလ်ဝဲဒေါင်းလုဒ်လုပ်မိအောင် အင်တာဗျူးအတုတွေ အသုံးပြုခဲ့ပါတယ်။
အောက်တိုဘာ ၂၀ ရက်: ချိုးဖောက်ခံထားရတဲ့ ကွန်ပျူတာနဲ့ အတွင်းပိုင်း AI ကိရိယာတစ်ခုကို အသုံးချပြီး နောက်ထပ်အင်ဂျင်နီယာတွေဆီ ဝင်ရောက်နိုင်ခဲ့ပါတယ်။
အောက်တိုဘာ ၂၉ ရက်: ခိုးယူထားတဲ့ အထောက်အထားများနဲ့ ဖြန့်ချိခွင့်ပြုချက်တွေကို အသုံးပြုပြီး အတွင်းပိုင်း ပိုက်ဆံအိတ်လက်မှတ်ထိုးလုပ်ငန်းစဉ်တွေကို နှောင့်ယှက်ခဲ့ပါတယ်။
သတိထားစရာအချက်တစ်ခုကတော့ Binance ရဲ့အဆိုအရ လုံခြုံရေးအဖွဲ့ဟာ ၂၀၂၆ ခုနှစ်အတွင်း မြောက်ကိုရီးယားနဲ့ ဆက်နွှယ်တယ်လို့ သံသယရှိတဲ့ ဆိုက်ဘာတိုက်ခိုက်မှု ၅၇ ခုကို ရှာဖွေတွေ့ရှိပြီး တားဆီးနိုင်ခဲ့ပါတယ်။
ဒါပေမဲ့ ဒီဖြစ်ရပ်က အဆင့်မြင့် လူမှုဆက်ဆံရေးကို အသုံးချလှည့်ဖြားမှုတွေကို တားဆီးဖို့ ဘယ်လောက်ခက်ခဲတယ်ဆိုတာ ပြသနေပါတယ်။
ကျွန်တော် သင်ခန်းစာယူမိတာကတော့—
ဘလော့ခ်ချိန်းလုံခြုံရေးဆိုတာ လျှို့ဝှက်သော့တွေနဲ့ စမတ်ကန်ထရက်တွေကို ကာကွယ်ရုံသက်သက် မဟုတ်ပါဘူး။
လူတွေ၊ စက်ပစ္စည်းတွေ၊ အထောက်အထားတွေနဲ့ အတွင်းပိုင်းဝင်ရောက်ခွင့်ပြုချက်တွေကိုလည်း ကာကွယ်ဖို့ လိုပါတယ်။
လုံခြုံရေးအလွန်ကောင်းတဲ့ စနစ်တစ်ခုမှာ အားအနည်းဆုံးနေရာဟာ နည်းပညာကိုယ်တိုင် မဟုတ်နိုင်ပါဘူး။
ကီးဘုတ်နောက်က လူသားလည်း ဖြစ်နိုင်ပါတယ်။
$BNB #CryptoSecurity #CyberSecurity
Binance က ဟက်ကာတွေဟာ အဆင့်များစွာပါဝင်တဲ့ စစ်ဆင်ရေးတစ်ခုကနေတစ်ဆင့် သူတို့ရဲ့ ပိုက်ဆံအိတ်စနစ်အခြေခံအဆောက်အအုံထဲကို တဖြည်းဖြည်း ဘယ်လိုထိုးဖောက်ဝင်ရောက်ခဲ့သလဲဆိုတာ ထုတ်ဖော်ပြောကြားခဲ့ပါတယ်။
ဖြစ်စဉ်အချိန်ဇယားကတော့ ဒီလိုပါ။
ဇွန်လ: AI ဖွံ့ဖြိုးရေးကိရိယာအဖြစ် ဟန်ဆောင်ထားတဲ့ မဲလ်ဝဲကြောင့် Binance ရဲ့ ပိုက်ဆံအိတ်အဖွဲ့ဆိုင်ရာ အချက်အလက်တွေ ပေါက်ကြားခဲ့ပါတယ်။
စက်တင်ဘာလ: ဟက်ကာတွေက အလုပ်ခေါ်ယူသူတွေအဖြစ် ဟန်ဆောင်ပြီး အင်ဂျင်နီယာတစ်ဦးကို မဲလ်ဝဲဒေါင်းလုဒ်လုပ်မိအောင် အင်တာဗျူးအတုတွေ အသုံးပြုခဲ့ပါတယ်။
အောက်တိုဘာ ၂၀ ရက်: ချိုးဖောက်ခံထားရတဲ့ ကွန်ပျူတာနဲ့ အတွင်းပိုင်း AI ကိရိယာတစ်ခုကို အသုံးချပြီး နောက်ထပ်အင်ဂျင်နီယာတွေဆီ ဝင်ရောက်နိုင်ခဲ့ပါတယ်။
အောက်တိုဘာ ၂၉ ရက်: ခိုးယူထားတဲ့ အထောက်အထားများနဲ့ ဖြန့်ချိခွင့်ပြုချက်တွေကို အသုံးပြုပြီး အတွင်းပိုင်း ပိုက်ဆံအိတ်လက်မှတ်ထိုးလုပ်ငန်းစဉ်တွေကို နှောင့်ယှက်ခဲ့ပါတယ်။
သတိထားစရာအချက်တစ်ခုကတော့ Binance ရဲ့အဆိုအရ လုံခြုံရေးအဖွဲ့ဟာ ၂၀၂၆ ခုနှစ်အတွင်း မြောက်ကိုရီးယားနဲ့ ဆက်နွှယ်တယ်လို့ သံသယရှိတဲ့ ဆိုက်ဘာတိုက်ခိုက်မှု ၅၇ ခုကို ရှာဖွေတွေ့ရှိပြီး တားဆီးနိုင်ခဲ့ပါတယ်။
ဒါပေမဲ့ ဒီဖြစ်ရပ်က အဆင့်မြင့် လူမှုဆက်ဆံရေးကို အသုံးချလှည့်ဖြားမှုတွေကို တားဆီးဖို့ ဘယ်လောက်ခက်ခဲတယ်ဆိုတာ ပြသနေပါတယ်။
ကျွန်တော် သင်ခန်းစာယူမိတာကတော့—
ဘလော့ခ်ချိန်းလုံခြုံရေးဆိုတာ လျှို့ဝှက်သော့တွေနဲ့ စမတ်ကန်ထရက်တွေကို ကာကွယ်ရုံသက်သက် မဟုတ်ပါဘူး။
လူတွေ၊ စက်ပစ္စည်းတွေ၊ အထောက်အထားတွေနဲ့ အတွင်းပိုင်းဝင်ရောက်ခွင့်ပြုချက်တွေကိုလည်း ကာကွယ်ဖို့ လိုပါတယ်။
လုံခြုံရေးအလွန်ကောင်းတဲ့ စနစ်တစ်ခုမှာ အားအနည်းဆုံးနေရာဟာ နည်းပညာကိုယ်တိုင် မဟုတ်နိုင်ပါဘူး။
ကီးဘုတ်နောက်က လူသားလည်း ဖြစ်နိုင်ပါတယ်။
$BNB #CryptoSecurity #CyberSecurity
227
🚨 ဒေါ်လာ 133 သန်းတန်ဖိုးရှိတဲ့ ထူးဆန်းသော ဟက်ကာတိုက်ခိုက်မှုကြောင့် ဒစ်ဂျစ်တယ်ငွေကြေးဈေးကွက် တုန်လှုပ်!
ဥရောပအဖွဲ့အစည်းတစ်ခုကို ပစ်မှတ်ထားတဲ့ ထူးဆန်းသော လုံခြုံရေးဖြစ်ရပ်ရဲ့ အသေးစိတ်အချက်အလက်တွေ ပေါ်ထွက်လာခဲ့ပြီး၊ ခိုးယူခံရတဲ့ ငွေပမာဏ ခန့်မှန်းချက်က ဒေါ်လာ 106 သန်းကနေ ဒေါ်လာ 133 သန်းခန့်အထိ မြင့်တက်လာခဲ့ပါတယ်! 😳
🔴 Blockchain စုံစမ်းစစ်ဆေးသူ ZachXBT ရဲ့ ပြောကြားချက်အရ ခိုးယူထားတဲ့ငွေတွေကို Kraken အပါအဝင် ဒစ်ဂျစ်တယ်ငွေကြေးပလက်ဖောင်း အများအပြားကတစ်ဆင့် လွှဲပြောင်းခဲ့ပါတယ်။
🛡️ ထူးခြားတာက Kraken ပလက်ဖောင်းဟာ လျင်မြန်စွာ အရေးယူပြီး သံသယဖြစ်ဖွယ်အကောင့်တွေကို ပိတ်ပင်ခဲ့သလို၊ ငွေကြေးတွေကို ခြေရာခံဖို့ စုံစမ်းစစ်ဆေးရေးအဖွဲ့တွေနဲ့ ပူးပေါင်းဆောင်ရွက်နေကြောင်းလည်း ကြေညာခဲ့ပါတယ်။
တစ်ဖက်မှာတော့ Kraken က သူတို့ရဲ့ပလက်ဖောင်းကိုယ်တိုင် ဟက်ကာတိုက်ခိုက်ခံရတာ မရှိကြောင်း ငြင်းဆိုခဲ့ပြီး၊ သူတို့ရဲ့ ပါဝင်မှုဟာ သံသယဖြစ်ဖွယ်အကောင့်တွေနဲ့ ငွေလွှဲမှုတွေကို ကိုင်တွယ်ဖြေရှင်းခြင်းနဲ့သာ သက်ဆိုင်ကြောင်း အတည်ပြုခဲ့ပါတယ်။
⚠️ ယခုအချိန်အထိ ထိခိုက်ခဲ့တဲ့ ဥရောပအဖွဲ့အစည်းရဲ့ အမည်ကို ထုတ်ဖော်ကြေညာခြင်း မရှိသေးသလို၊ တိုက်ခိုက်မှုရဲ့ အသေးစိတ်အချက်အလက်အားလုံးလည်း ရှင်းလင်းစွာ မသိရသေးပါဘူး။
လုပ်ရပ်တစ်ခုတည်းနဲ့ ဒေါ်လာ 133 သန်း ပျောက်ဆုံးသွားခဲ့ပြီး စုံစမ်းစစ်ဆေးမှုတွေ ဆက်လက်လုပ်ဆောင်နေဆဲပါ!
#Crypto #Kraken #ZachXBT #Blockchain #CyberSecurity
#BinanceIncidentReport
🚨 ဒေါ်လာ 133 သန်းတန်ဖိုးရှိတဲ့ ထူးဆန်းသော ဟက်ကာတိုက်ခိုက်မှုကြောင့် ဒစ်ဂျစ်တယ်ငွေကြေးဈေးကွက် တုန်လှုပ်!
ဥရောပအဖွဲ့အစည်းတစ်ခုကို ပစ်မှတ်ထားတဲ့ ထူးဆန်းသော လုံခြုံရေးဖြစ်ရပ်ရဲ့ အသေးစိတ်အချက်အလက်တွေ ပေါ်ထွက်လာခဲ့ပြီး၊ ခိုးယူခံရတဲ့ ငွေပမာဏ ခန့်မှန်းချက်က ဒေါ်လာ 106 သန်းကနေ ဒေါ်လာ 133 သန်းခန့်အထိ မြင့်တက်လာခဲ့ပါတယ်! 😳
🔴 Blockchain စုံစမ်းစစ်ဆေးသူ ZachXBT ရဲ့ ပြောကြားချက်အရ ခိုးယူထားတဲ့ငွေတွေကို Kraken အပါအဝင် ဒစ်ဂျစ်တယ်ငွေကြေးပလက်ဖောင်း အများအပြားကတစ်ဆင့် လွှဲပြောင်းခဲ့ပါတယ်။
🛡️ ထူးခြားတာက Kraken ပလက်ဖောင်းဟာ လျင်မြန်စွာ အရေးယူပြီး သံသယဖြစ်ဖွယ်အကောင့်တွေကို ပိတ်ပင်ခဲ့သလို၊ ငွေကြေးတွေကို ခြေရာခံဖို့ စုံစမ်းစစ်ဆေးရေးအဖွဲ့တွေနဲ့ ပူးပေါင်းဆောင်ရွက်နေကြောင်းလည်း ကြေညာခဲ့ပါတယ်။
တစ်ဖက်မှာတော့ Kraken က သူတို့ရဲ့ပလက်ဖောင်းကိုယ်တိုင် ဟက်ကာတိုက်ခိုက်ခံရတာ မရှိကြောင်း ငြင်းဆိုခဲ့ပြီး၊ သူတို့ရဲ့ ပါဝင်မှုဟာ သံသယဖြစ်ဖွယ်အကောင့်တွေနဲ့ ငွေလွှဲမှုတွေကို ကိုင်တွယ်ဖြေရှင်းခြင်းနဲ့သာ သက်ဆိုင်ကြောင်း အတည်ပြုခဲ့ပါတယ်။
⚠️ ယခုအချိန်အထိ ထိခိုက်ခဲ့တဲ့ ဥရောပအဖွဲ့အစည်းရဲ့ အမည်ကို ထုတ်ဖော်ကြေညာခြင်း မရှိသေးသလို၊ တိုက်ခိုက်မှုရဲ့ အသေးစိတ်အချက်အလက်အားလုံးလည်း ရှင်းလင်းစွာ မသိရသေးပါဘူး။
လုပ်ရပ်တစ်ခုတည်းနဲ့ ဒေါ်လာ 133 သန်း ပျောက်ဆုံးသွားခဲ့ပြီး စုံစမ်းစစ်ဆေးမှုတွေ ဆက်လက်လုပ်ဆောင်နေဆဲပါ!
#Crypto #Kraken #ZachXBT #Blockchain #CyberSecurity
#BinanceIncidentReport
ဥရောပအဖွဲ့အစည်းတစ်ခုကို ပစ်မှတ်ထားတဲ့ ထူးဆန်းသော လုံခြုံရေးဖြစ်ရပ်ရဲ့ အသေးစိတ်အချက်အလက်တွေ ပေါ်ထွက်လာခဲ့ပြီး၊ ခိုးယူခံရတဲ့ ငွေပမာဏ ခန့်မှန်းချက်က ဒေါ်လာ 106 သန်းကနေ ဒေါ်လာ 133 သန်းခန့်အထိ မြင့်တက်လာခဲ့ပါတယ်! 😳
🔴 Blockchain စုံစမ်းစစ်ဆေးသူ ZachXBT ရဲ့ ပြောကြားချက်အရ ခိုးယူထားတဲ့ငွေတွေကို Kraken အပါအဝင် ဒစ်ဂျစ်တယ်ငွေကြေးပလက်ဖောင်း အများအပြားကတစ်ဆင့် လွှဲပြောင်းခဲ့ပါတယ်။
🛡️ ထူးခြားတာက Kraken ပလက်ဖောင်းဟာ လျင်မြန်စွာ အရေးယူပြီး သံသယဖြစ်ဖွယ်အကောင့်တွေကို ပိတ်ပင်ခဲ့သလို၊ ငွေကြေးတွေကို ခြေရာခံဖို့ စုံစမ်းစစ်ဆေးရေးအဖွဲ့တွေနဲ့ ပူးပေါင်းဆောင်ရွက်နေကြောင်းလည်း ကြေညာခဲ့ပါတယ်။
တစ်ဖက်မှာတော့ Kraken က သူတို့ရဲ့ပလက်ဖောင်းကိုယ်တိုင် ဟက်ကာတိုက်ခိုက်ခံရတာ မရှိကြောင်း ငြင်းဆိုခဲ့ပြီး၊ သူတို့ရဲ့ ပါဝင်မှုဟာ သံသယဖြစ်ဖွယ်အကောင့်တွေနဲ့ ငွေလွှဲမှုတွေကို ကိုင်တွယ်ဖြေရှင်းခြင်းနဲ့သာ သက်ဆိုင်ကြောင်း အတည်ပြုခဲ့ပါတယ်။
⚠️ ယခုအချိန်အထိ ထိခိုက်ခဲ့တဲ့ ဥရောပအဖွဲ့အစည်းရဲ့ အမည်ကို ထုတ်ဖော်ကြေညာခြင်း မရှိသေးသလို၊ တိုက်ခိုက်မှုရဲ့ အသေးစိတ်အချက်အလက်အားလုံးလည်း ရှင်းလင်းစွာ မသိရသေးပါဘူး။
လုပ်ရပ်တစ်ခုတည်းနဲ့ ဒေါ်လာ 133 သန်း ပျောက်ဆုံးသွားခဲ့ပြီး စုံစမ်းစစ်ဆေးမှုတွေ ဆက်လက်လုပ်ဆောင်နေဆဲပါ!
#Crypto #Kraken #ZachXBT #Blockchain #CyberSecurity
#BinanceIncidentReport
2
1.7k
🚨 အရေးပေါ် ခရစ်ပတိုသတင်း! 🇰🇵🇺🇸
ဒေါ်လာ ၆.၃ ဘီလီယံတန် Binance ဟက်ခ်မှုနှင့် နိုင်ငံကို မှားယွင်းစွာ ဆက်စပ်ဖော်ပြခဲ့သည်ဟု မြောက်ကိုရီးယားက FBI နှင့် အခြား အမေရိကန် ထောက်လှမ်းရေးအေဂျင်စီများကို စွပ်စွဲလိုက်သည်။
🇰🇵 မြောက်ကိုရီးယားအရာရှိများက အဆိုပါစွပ်စွဲချက်များသည် နိုင်ငံကို ပစ်မှတ်ထားရန် အကြောင်းပြချက်ပေးဖို့ ရည်ရွယ်ထားသော “ဘဏ္ဍာရေးအကာအကွယ်” ဖြစ်သည်ဟု ပြောဆိုခဲ့ကြောင်း သတင်းများက ဖော်ပြသည်။
ဤစွပ်စွဲချက်များကြောင့် ဆက်လက်ဖြစ်ပွားနေသော ခရစ်ပတိုလုံခြုံရေးအငြင်းပွားမှုတွင် တင်းမာမှု ပိုမိုမြင့်တက်လာသည်။
သင် ဘယ်သူ့ကို ယုံကြည်ပါသလဲ။ ဒါက ဆိုက်ဘာလုံခြုံရေး စုံစမ်းစစ်ဆေးမှုလား၊ ဒါမှမဟုတ် ပထဝီနိုင်ငံရေးဖိအားပေးမှုလား။
#BİNANCE #CryptoNews #Bitcoin #CyberSecurity #crypto
🚨 အရေးပေါ် ခရစ်ပတိုသတင်း! 🇰🇵🇺🇸
ဒေါ်လာ ၆.၃ ဘီလီယံတန် Binance ဟက်ခ်မှုနှင့် နိုင်ငံကို မှားယွင်းစွာ ဆက်စပ်ဖော်ပြခဲ့သည်ဟု မြောက်ကိုရီးယားက FBI နှင့် အခြား အမေရိကန် ထောက်လှမ်းရေးအေဂျင်စီများကို စွပ်စွဲလိုက်သည်။
🇰🇵 မြောက်ကိုရီးယားအရာရှိများက အဆိုပါစွပ်စွဲချက်များသည် နိုင်ငံကို ပစ်မှတ်ထားရန် အကြောင်းပြချက်ပေးဖို့ ရည်ရွယ်ထားသော “ဘဏ္ဍာရေးအကာအကွယ်” ဖြစ်သည်ဟု ပြောဆိုခဲ့ကြောင်း သတင်းများက ဖော်ပြသည်။
ဤစွပ်စွဲချက်များကြောင့် ဆက်လက်ဖြစ်ပွားနေသော ခရစ်ပတိုလုံခြုံရေးအငြင်းပွားမှုတွင် တင်းမာမှု ပိုမိုမြင့်တက်လာသည်။
သင် ဘယ်သူ့ကို ယုံကြည်ပါသလဲ။ ဒါက ဆိုက်ဘာလုံခြုံရေး စုံစမ်းစစ်ဆေးမှုလား၊ ဒါမှမဟုတ် ပထဝီနိုင်ငံရေးဖိအားပေးမှုလား။
#BİNANCE #CryptoNews #Bitcoin #CyberSecurity #crypto
ဒေါ်လာ ၆.၃ ဘီလီယံတန် Binance ဟက်ခ်မှုနှင့် နိုင်ငံကို မှားယွင်းစွာ ဆက်စပ်ဖော်ပြခဲ့သည်ဟု မြောက်ကိုရီးယားက FBI နှင့် အခြား အမေရိကန် ထောက်လှမ်းရေးအေဂျင်စီများကို စွပ်စွဲလိုက်သည်။
🇰🇵 မြောက်ကိုရီးယားအရာရှိများက အဆိုပါစွပ်စွဲချက်များသည် နိုင်ငံကို ပစ်မှတ်ထားရန် အကြောင်းပြချက်ပေးဖို့ ရည်ရွယ်ထားသော “ဘဏ္ဍာရေးအကာအကွယ်” ဖြစ်သည်ဟု ပြောဆိုခဲ့ကြောင်း သတင်းများက ဖော်ပြသည်။
ဤစွပ်စွဲချက်များကြောင့် ဆက်လက်ဖြစ်ပွားနေသော ခရစ်ပတိုလုံခြုံရေးအငြင်းပွားမှုတွင် တင်းမာမှု ပိုမိုမြင့်တက်လာသည်။
သင် ဘယ်သူ့ကို ယုံကြည်ပါသလဲ။ ဒါက ဆိုက်ဘာလုံခြုံရေး စုံစမ်းစစ်ဆေးမှုလား၊ ဒါမှမဟုတ် ပထဝီနိုင်ငံရေးဖိအားပေးမှုလား။
#BİNANCE #CryptoNews #Bitcoin #CyberSecurity #crypto
90
·
--
🔐 Binance ဟက်ခ်ခံရမှု: အလုပ်အင်တာဗျူးအတုများက လုံခြုံရေးအန္တရာယ် ဖြစ်လာပုံ
Binance ၏ ပြောကြားချက်အရ တိုက်ခိုက်သူများသည် ဒေါ်လာ ၆.၃ ဘီလီယံတန်ဖိုးရှိ cryptocurrency ခိုးယူမှုဟု သတင်းထွက်နေသည့် ဖြစ်ရပ်တွင် အလုပ်ခန့်အပ်ရေး အင်တာဗျူးအတုများ၊ အန္တရာယ်ရှိသော ဆော့ဖ်ဝဲများနှင့် အတွင်းပိုင်း AI ကိရိယာတစ်ခုကို ခိုးယူအသုံးပြုခဲ့ကြသည်။
ဤဖြစ်ရပ်က လူမှုအင်ဂျင်နီယာနည်းလမ်းများနှင့် ဝန်ထမ်းများ၏ စက်ပစ္စည်းများကို ထိန်းချုပ်ခံရခြင်းတို့ကြောင့် အရေးကြီးသော ပိုက်ဆံအိတ်အခြေခံစနစ်များ ပေါက်ကြားနိုင်ကြောင်း ပြသနေသည်။
📊 အဓိက သိထားရမည့်အချက်များ:
• အလုပ်ခန့်အပ်ရေး လုပ်ငန်းစဉ်အတုများသည် malware ပို့ဆောင်သည့်လမ်းကြောင်း ဖြစ်လာနိုင်သည်။
• အတွင်းပိုင်းကိရိယာများကို ထိန်းချုပ်ခံရခြင်းက တိုက်ခိုက်သူများ၏ ဝင်ရောက်နိုင်မှုကို ပိုမိုကျယ်ပြန့်စေနိုင်သည်။
• ပိုက်ဆံအိတ်လုံခြုံရေးသည် ခိုင်မာသော ဝင်ရောက်ခွင့်ထိန်းချုပ်မှုများနှင့် ဖြစ်ရပ်တုံ့ပြန်မှုအပေါ် မူတည်သည်။
• AI ပေါင်းစပ်အသုံးပြုမှုများကို လုံခြုံရေးစစ်ဆေးမှုများ ပြုလုပ်ပြီး ခွင့်ပြုချက်များကို ကန့်သတ်ရန် လိုအပ်သည်။
ထိခိုက်ခဲ့သော တိုကင်ပိုင်ဆိုင်မှုများ၏ ၉၈% ကို ပြန်လည်ဖြည့်တင်းပြီးဖြစ်ကြောင်း Binance က ထုတ်ပြန်ထားသည်။ ဤရာခိုင်နှုန်းသည် ကုမ္ပဏီက ထုတ်ပြန်ထားသော ပြန်လည်ဖြည့်တင်းမှု ကိန်းဂဏန်းဖြစ်ပြီး သီးခြားစစ်ဆေးအတည်ပြုထားခြင်း မဟုတ်ပါ။
စုံစမ်းစစ်ဆေးမှုနှင့် ပိုင်ဆိုင်မှုများ ပြန်လည်ရယူရေး ကြိုးပမ်းမှုများသည် ဆက်လက်စောင့်ကြည့်ရန် အရေးကြီးသော တိုးတက်မှုများဖြစ်သည်။
👉 သတင်းအပြည့်အစုံ: blockvia.cc
#Binance #CryptoSecurity #Cybersecurity $BNB
🔐 Binance ဟက်ခ်ခံရမှု: အလုပ်အင်တာဗျူးအတုများက လုံခြုံရေးအန္တရာယ် ဖြစ်လာပုံ
Binance ၏ ပြောကြားချက်အရ တိုက်ခိုက်သူများသည် ဒေါ်လာ ၆.၃ ဘီလီယံတန်ဖိုးရှိ cryptocurrency ခိုးယူမှုဟု သတင်းထွက်နေသည့် ဖြစ်ရပ်တွင် အလုပ်ခန့်အပ်ရေး အင်တာဗျူးအတုများ၊ အန္တရာယ်ရှိသော ဆော့ဖ်ဝဲများနှင့် အတွင်းပိုင်း AI ကိရိယာတစ်ခုကို ခိုးယူအသုံးပြုခဲ့ကြသည်။
ဤဖြစ်ရပ်က လူမှုအင်ဂျင်နီယာနည်းလမ်းများနှင့် ဝန်ထမ်းများ၏ စက်ပစ္စည်းများကို ထိန်းချုပ်ခံရခြင်းတို့ကြောင့် အရေးကြီးသော ပိုက်ဆံအိတ်အခြေခံစနစ်များ ပေါက်ကြားနိုင်ကြောင်း ပြသနေသည်။
📊 အဓိက သိထားရမည့်အချက်များ:
• အလုပ်ခန့်အပ်ရေး လုပ်ငန်းစဉ်အတုများသည် malware ပို့ဆောင်သည့်လမ်းကြောင်း ဖြစ်လာနိုင်သည်။
• အတွင်းပိုင်းကိရိယာများကို ထိန်းချုပ်ခံရခြင်းက တိုက်ခိုက်သူများ၏ ဝင်ရောက်နိုင်မှုကို ပိုမိုကျယ်ပြန့်စေနိုင်သည်။
• ပိုက်ဆံအိတ်လုံခြုံရေးသည် ခိုင်မာသော ဝင်ရောက်ခွင့်ထိန်းချုပ်မှုများနှင့် ဖြစ်ရပ်တုံ့ပြန်မှုအပေါ် မူတည်သည်။
• AI ပေါင်းစပ်အသုံးပြုမှုများကို လုံခြုံရေးစစ်ဆေးမှုများ ပြုလုပ်ပြီး ခွင့်ပြုချက်များကို ကန့်သတ်ရန် လိုအပ်သည်။
ထိခိုက်ခဲ့သော တိုကင်ပိုင်ဆိုင်မှုများ၏ ၉၈% ကို ပြန်လည်ဖြည့်တင်းပြီးဖြစ်ကြောင်း Binance က ထုတ်ပြန်ထားသည်။ ဤရာခိုင်နှုန်းသည် ကုမ္ပဏီက ထုတ်ပြန်ထားသော ပြန်လည်ဖြည့်တင်းမှု ကိန်းဂဏန်းဖြစ်ပြီး သီးခြားစစ်ဆေးအတည်ပြုထားခြင်း မဟုတ်ပါ။
စုံစမ်းစစ်ဆေးမှုနှင့် ပိုင်ဆိုင်မှုများ ပြန်လည်ရယူရေး ကြိုးပမ်းမှုများသည် ဆက်လက်စောင့်ကြည့်ရန် အရေးကြီးသော တိုးတက်မှုများဖြစ်သည်။
👉 သတင်းအပြည့်အစုံ: blockvia.cc
#Binance #CryptoSecurity #Cybersecurity $BNB
Binance ၏ ပြောကြားချက်အရ တိုက်ခိုက်သူများသည် ဒေါ်လာ ၆.၃ ဘီလီယံတန်ဖိုးရှိ cryptocurrency ခိုးယူမှုဟု သတင်းထွက်နေသည့် ဖြစ်ရပ်တွင် အလုပ်ခန့်အပ်ရေး အင်တာဗျူးအတုများ၊ အန္တရာယ်ရှိသော ဆော့ဖ်ဝဲများနှင့် အတွင်းပိုင်း AI ကိရိယာတစ်ခုကို ခိုးယူအသုံးပြုခဲ့ကြသည်။
ဤဖြစ်ရပ်က လူမှုအင်ဂျင်နီယာနည်းလမ်းများနှင့် ဝန်ထမ်းများ၏ စက်ပစ္စည်းများကို ထိန်းချုပ်ခံရခြင်းတို့ကြောင့် အရေးကြီးသော ပိုက်ဆံအိတ်အခြေခံစနစ်များ ပေါက်ကြားနိုင်ကြောင်း ပြသနေသည်။
📊 အဓိက သိထားရမည့်အချက်များ:
• အလုပ်ခန့်အပ်ရေး လုပ်ငန်းစဉ်အတုများသည် malware ပို့ဆောင်သည့်လမ်းကြောင်း ဖြစ်လာနိုင်သည်။
• အတွင်းပိုင်းကိရိယာများကို ထိန်းချုပ်ခံရခြင်းက တိုက်ခိုက်သူများ၏ ဝင်ရောက်နိုင်မှုကို ပိုမိုကျယ်ပြန့်စေနိုင်သည်။
• ပိုက်ဆံအိတ်လုံခြုံရေးသည် ခိုင်မာသော ဝင်ရောက်ခွင့်ထိန်းချုပ်မှုများနှင့် ဖြစ်ရပ်တုံ့ပြန်မှုအပေါ် မူတည်သည်။
• AI ပေါင်းစပ်အသုံးပြုမှုများကို လုံခြုံရေးစစ်ဆေးမှုများ ပြုလုပ်ပြီး ခွင့်ပြုချက်များကို ကန့်သတ်ရန် လိုအပ်သည်။
ထိခိုက်ခဲ့သော တိုကင်ပိုင်ဆိုင်မှုများ၏ ၉၈% ကို ပြန်လည်ဖြည့်တင်းပြီးဖြစ်ကြောင်း Binance က ထုတ်ပြန်ထားသည်။ ဤရာခိုင်နှုန်းသည် ကုမ္ပဏီက ထုတ်ပြန်ထားသော ပြန်လည်ဖြည့်တင်းမှု ကိန်းဂဏန်းဖြစ်ပြီး သီးခြားစစ်ဆေးအတည်ပြုထားခြင်း မဟုတ်ပါ။
စုံစမ်းစစ်ဆေးမှုနှင့် ပိုင်ဆိုင်မှုများ ပြန်လည်ရယူရေး ကြိုးပမ်းမှုများသည် ဆက်လက်စောင့်ကြည့်ရန် အရေးကြီးသော တိုးတက်မှုများဖြစ်သည်။
👉 သတင်းအပြည့်အစုံ: blockvia.cc
#Binance #CryptoSecurity #Cybersecurity $BNB
85

ဒေါ်လာ ၆.၃ ဘီလီယံတန် Binance ဖောက်ထွင်းမှုအပြီး သုံးသပ်ချက်
Binance က ဒေါ်လာ ၆.၃ ဘီလီယံတန် ခိုးယူမှုတွင် အလုပ်အင်တာဗျူးအတုများနှင့် အန္တရာယ်ရှိသော ကြော်ငြာများမှတစ်ဆင့် ဖြန့်ဝေခဲ့သည့် ပြုပြင်မွမ်းမံထားသော တပ်ဆင်ရေးဖိုင်တစ်ခု ပါဝင်ကြောင်း အတည်ပြုခဲ့သည်။
#Binance #Cybersecurity
ဒေါ်လာ ၆.၃ ဘီလီယံတန် Binance ဖောက်ထွင်းမှုအပြီး သုံးသပ်ချက်
Binance က ဒေါ်လာ ၆.၃ ဘီလီယံတန် ခိုးယူမှုတွင် အလုပ်အင်တာဗျူးအတုများနှင့် အန္တရာယ်ရှိသော ကြော်ငြာများမှတစ်ဆင့် ဖြန့်ဝေခဲ့သည့် ပြုပြင်မွမ်းမံထားသော တပ်ဆင်ရေးဖိုင်တစ်ခု ပါဝင်ကြောင်း အတည်ပြုခဲ့သည်။
#Binance #Cybersecurity
Binance က ဒေါ်လာ ၆.၃ ဘီလီယံတန် ခိုးယူမှုတွင် အလုပ်အင်တာဗျူးအတုများနှင့် အန္တရာယ်ရှိသော ကြော်ငြာများမှတစ်ဆင့် ဖြန့်ဝေခဲ့သည့် ပြုပြင်မွမ်းမံထားသော တပ်ဆင်ရေးဖိုင်တစ်ခု ပါဝင်ကြောင်း အတည်ပြုခဲ့သည်။
#Binance #Cybersecurity
7
Article
Binance ဟက်ခ်ခံရပြီးနောက် ဆိုက်ဘာလုံခြုံရေး အကြီးအကဲတစ်ဦး ခန့်အပ်ရန် တောင်ကိုရီးယား တောင်းဆိုဒေါ်လာ ၆.၃ ဘီလျံတန် Binance ဟက်ခ်ခံရမှုကြောင့် တောင်ကိုရီးယားတွင် ကြီးမားသော နိုင်ငံရေးတုံ့ပြန်မှုတစ်ရပ် ပေါ်ပေါက်လာခဲ့သည်။ နိုင်ငံ၏ ဒစ်ဂျစ်တယ်အခြေခံအဆောက်အအုံကို ကြီးကြပ်ရန်နှင့် အကြီးစား ခရစ်ပ်တိုငွေကြေးဆိုင်ရာ အမြတ်ထုတ်တိုက်ခိုက်မှုများ၏ နောက်ဆက်တွဲဆိုးကျိုးများကို လျှော့ချရန် သီးသန့်ဆိုက်ဘာလုံခြုံရေး အကြီးအကဲတစ်ဦး ခန့်အပ်ရန် သမ္မတ ယွန်းဆော့ယောလ်က တောင်းဆိုနေသည်။
ဤလုပ်ဆောင်ချက်က အချုပ်အခြာအာဏာပိုင် အစိုးရများသည် ငွေလဲလှယ်ရေးပလက်ဖောင်းများ ဟက်ခ်ခံရမှုကို ပုဂ္ဂလိကကဏ္ဍ၏ ကျရှုံးမှုသက်သက်အဖြစ် မရှုမြင်တော့ကြောင်း ပြသနေသည်။ ယင်းအစား ကြီးမားသော ငွေဖြစ်လွယ်မှု ဆုံးရှုံးမှုများနှင့် စနစ်တစ်ခုလုံးဆိုင်ရာ အားနည်းချက်များကို အမျိုးသားလုံခြုံရေး ခြိမ်းခြောက်မှုများအဖြစ် သဘောထားလာကြသည်။
Binance ဟက်ခ်ခံရပြီးနောက် ဆိုက်ဘာလုံခြုံရေး အကြီးအကဲတစ်ဦး ခန့်အပ်ရန် တောင်ကိုရီးယား တောင်းဆို
ဒေါ်လာ ၆.၃ ဘီလျံတန် Binance ဟက်ခ်ခံရမှုကြောင့် တောင်ကိုရီးယားတွင် ကြီးမားသော နိုင်ငံရေးတုံ့ပြန်မှုတစ်ရပ် ပေါ်ပေါက်လာခဲ့သည်။ နိုင်ငံ၏ ဒစ်ဂျစ်တယ်အခြေခံအဆောက်အအုံကို ကြီးကြပ်ရန်နှင့် အကြီးစား ခရစ်ပ်တိုငွေကြေးဆိုင်ရာ အမြတ်ထုတ်တိုက်ခိုက်မှုများ၏ နောက်ဆက်တွဲဆိုးကျိုးများကို လျှော့ချရန် သီးသန့်ဆိုက်ဘာလုံခြုံရေး အကြီးအကဲတစ်ဦး ခန့်အပ်ရန် သမ္မတ ယွန်းဆော့ယောလ်က တောင်းဆိုနေသည်။
ဤလုပ်ဆောင်ချက်က အချုပ်အခြာအာဏာပိုင် အစိုးရများသည် ငွေလဲလှယ်ရေးပလက်ဖောင်းများ ဟက်ခ်ခံရမှုကို ပုဂ္ဂလိကကဏ္ဍ၏ ကျရှုံးမှုသက်သက်အဖြစ် မရှုမြင်တော့ကြောင်း ပြသနေသည်။ ယင်းအစား ကြီးမားသော ငွေဖြစ်လွယ်မှု ဆုံးရှုံးမှုများနှင့် စနစ်တစ်ခုလုံးဆိုင်ရာ အားနည်းချက်များကို အမျိုးသားလုံခြုံရေး ခြိမ်းခြောက်မှုများအဖြစ် သဘောထားလာကြသည်။
ဤလုပ်ဆောင်ချက်က အချုပ်အခြာအာဏာပိုင် အစိုးရများသည် ငွေလဲလှယ်ရေးပလက်ဖောင်းများ ဟက်ခ်ခံရမှုကို ပုဂ္ဂလိကကဏ္ဍ၏ ကျရှုံးမှုသက်သက်အဖြစ် မရှုမြင်တော့ကြောင်း ပြသနေသည်။ ယင်းအစား ကြီးမားသော ငွေဖြစ်လွယ်မှု ဆုံးရှုံးမှုများနှင့် စနစ်တစ်ခုလုံးဆိုင်ရာ အားနည်းချက်များကို အမျိုးသားလုံခြုံရေး ခြိမ်းခြောက်မှုများအဖြစ် သဘောထားလာကြသည်။
73
CZ က ကမ္ဘာလုံးဆိုင်ရာ ခရစ်ပ်တိုလုံခြုံရေး မဟာမိတ်အဖွဲ့ကို အဆိုပြု
ဒေါ်လာ ၆.၃၄ ဘီလီယံတန်ဖိုးရှိ ခိုးယူမှုဖြစ်ပွားပြီးနောက် AI ကြောင့် အရှိန်မြင့်လာသော ဆိုက်ဘာခြိမ်းခြောက်မှုများကို တုံ့ပြန်ရန် စုပေါင်းကာကွယ်ရေးပုံစံတစ်ရပ်ကို CZ က တောင်းဆိုနေသည်။
#Binance #CyberSecurity
CZ က ကမ္ဘာလုံးဆိုင်ရာ ခရစ်ပ်တိုလုံခြုံရေး မဟာမိတ်အဖွဲ့ကို အဆိုပြု
ဒေါ်လာ ၆.၃၄ ဘီလီယံတန်ဖိုးရှိ ခိုးယူမှုဖြစ်ပွားပြီးနောက် AI ကြောင့် အရှိန်မြင့်လာသော ဆိုက်ဘာခြိမ်းခြောက်မှုများကို တုံ့ပြန်ရန် စုပေါင်းကာကွယ်ရေးပုံစံတစ်ရပ်ကို CZ က တောင်းဆိုနေသည်။
#Binance #CyberSecurity
ဒေါ်လာ ၆.၃၄ ဘီလီယံတန်ဖိုးရှိ ခိုးယူမှုဖြစ်ပွားပြီးနောက် AI ကြောင့် အရှိန်မြင့်လာသော ဆိုက်ဘာခြိမ်းခြောက်မှုများကို တုံ့ပြန်ရန် စုပေါင်းကာကွယ်ရေးပုံစံတစ်ရပ်ကို CZ က တောင်းဆိုနေသည်။
#Binance #CyberSecurity
3
#BinanceIncidentReport
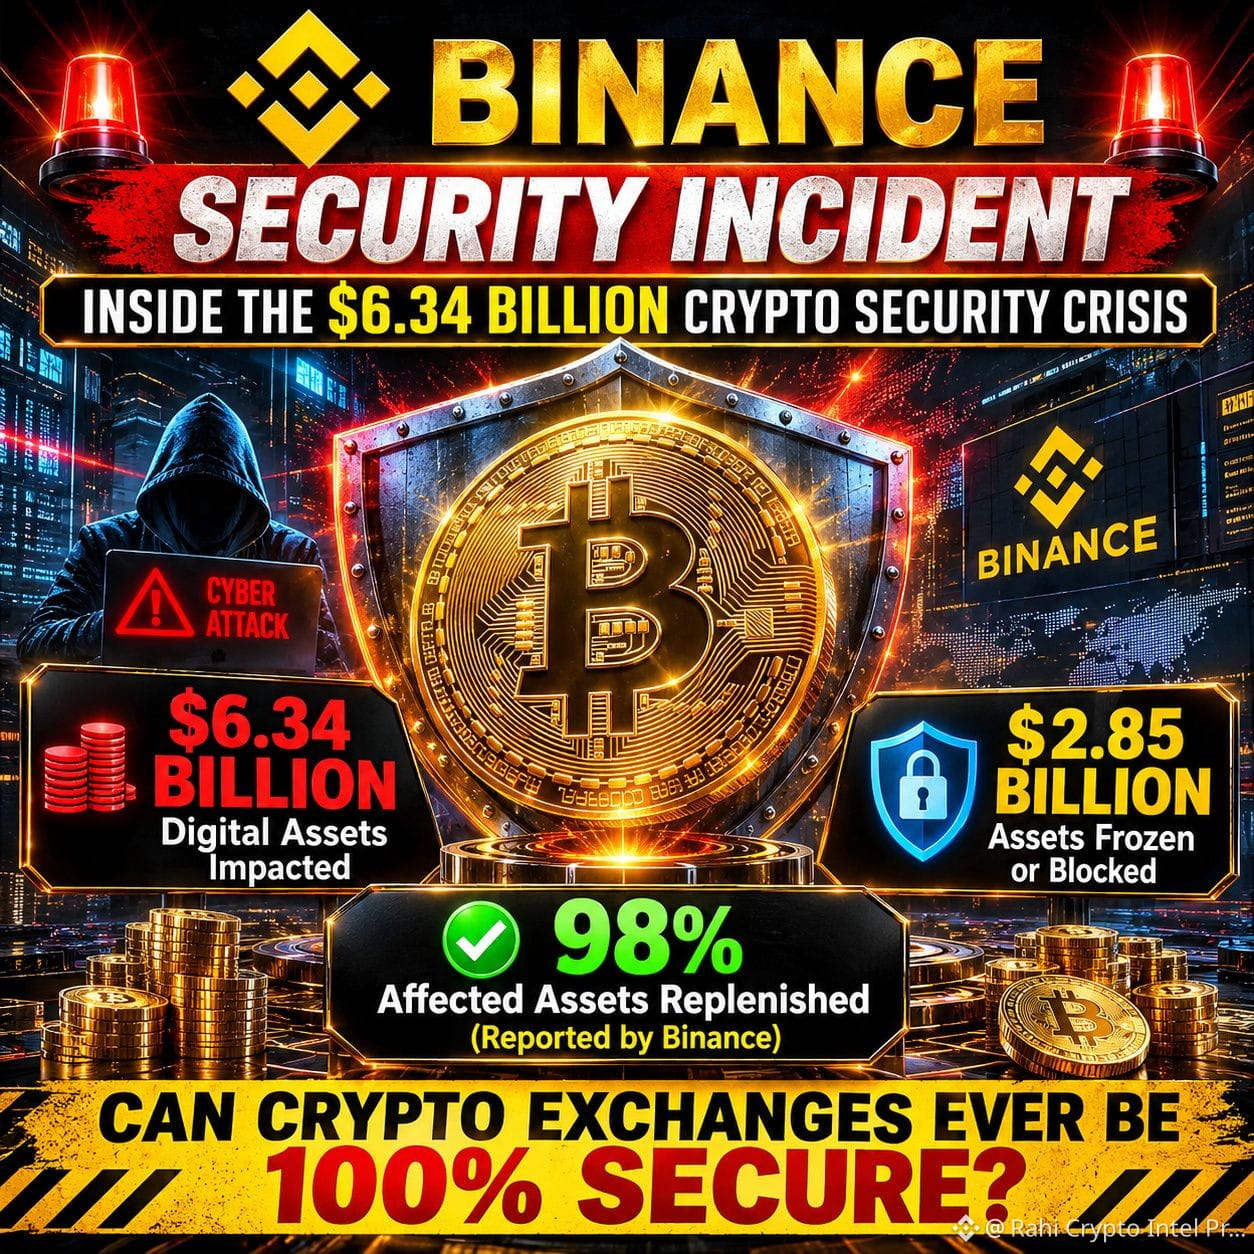
🚨 BINANCE ၏ ဒေါ်လာ 6.34 ဘီလီယံတန်ဖိုးရှိ လုံခြုံရေးဖြစ်ရပ်ကြီး — ခရစ်ပတိုလုပ်ငန်းနယ်ပယ်အတွက် သတိပေးချက်!
Binance သည် ၎င်း၏ ကြီးမားသော လုံခြုံရေးဖြစ်ရပ်နှင့်ပတ်သက်သည့် အံ့အားသင့်ဖွယ်အသေးစိတ်အချက်အလက်များကို ထုတ်ဖော်ပြောကြားခဲ့ပြီး နောက်ဆုံးတွေ့ရှိချက်များက ခရစ်ပတိုလုံခြုံရေးနှင့်ပတ်သက်၍ အရေးကြီးသော မေးခွန်းများကို ပေါ်ပေါက်စေသည်။
🔴 ဘာတွေဖြစ်ခဲ့သလဲ။
Binance ၏ ဖြစ်ရပ်အစီရင်ခံစာအရ —
- ဟက်ကာများသည် ဝန်ထမ်းများကို ပစ်မှတ်ထားရန် အလုပ်အင်တာဗျူးအတုများကို အသုံးပြုခဲ့သည်ဟု သတင်းများက ဖော်ပြသည်။
- မဲလ်ဝဲနှင့် ခိုးယူခံထားရသော အကောင့်ဝင်အချက်အလက်များကြောင့် တိုက်ခိုက်သူများသည် အတွင်းပိုင်းစနစ်များကို ဝင်ရောက်နိုင်ခဲ့သည်။
- တိုက်ခိုက်မှုအတွင်း ကုမ္ပဏီ၏ အတွင်းပိုင်း AI ကိရိယာတစ်ခုကိုလည်း အလွဲသုံးစားပြုခဲ့သည်။
- ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှု ဒေါ်လာ 6.34 ဘီလီယံခန့် ထိခိုက်ခဲ့သည်။
- ပိုင်ဆိုင်မှု ဒေါ်လာ 2.85 ဘီလီယံခန့်ကို အေးခဲထားခြင်း သို့မဟုတ် ပိတ်ဆို့ထားခြင်း ပြုလုပ်ခဲ့သည်။
- ထိခိုက်ခဲ့သော ပိုင်ဆိုင်မှုများ၏ 98% ကို ပြန်လည်ဖြည့်တင်းပြီးဖြစ်ကြောင်း Binance က သတင်းထုတ်ပြန်ခဲ့သည်။
🛡️ နောက်ထပ် ဘာတွေဖြစ်လာမလဲ။
ထိခိုက်ခဲ့သော စနစ်များကို ပြန်လည်တည်ဆောက်ပြီး၊ လုံခြုံရေးထိန်းချုပ်မှုများကို အားကောင်းစေကာ၊ AI အသုံးပြုသည့် ခြိမ်းခြောက်မှုရှာဖွေရေးစနစ်ကို တိုးချဲ့ထားကြောင်း Binance က ပြောကြားသည်။ ထို့အပြင် လွတ်လပ်သော ဆိုက်ဘာလုံခြုံရေးစစ်ဆေးမှုတစ်ရပ်ကိုလည်း စီစဉ်နေသည်။
💡 ပိုမိုကျယ်ပြန့်သော သင်ခန်းစာ
ဤဖြစ်ရပ်သည် ကိုယ်ပိုင်သော့များကို ကာကွယ်ခြင်းတစ်ခုတည်းသာ လုံခြုံရေးမဟုတ်ကြောင်း ခရစ်ပတိုအသိုင်းအဝိုင်းတစ်ခုလုံးကို သတိပေးနေသည်။ ဝန်ထမ်းများ၏ စက်ပစ္စည်းများ၊ အလုပ်ခန့်အပ်မှုအတုများ၊ အန္တရာယ်ရှိသော ဆော့ဖ်ဝဲများနှင့် အတွင်းပိုင်းစနစ်များသည်လည်း တိုက်ခိုက်ခံရနိုင်သည့် ပစ်မှတ်များ ဖြစ်လာနိုင်သည်။
🔥 ဆွေးနွေးကြရအောင်!
ဤကဲ့သို့သော ဖြစ်ရပ်များကို ကာကွယ်ရန် ခရစ်ပတိုအိတ်ချိန်းများတွင် ပိုမိုအားကောင်းသော လုံခြုံရေးစနစ်များနှင့် လွတ်လပ်သော စစ်ဆေးမှုများ လိုအပ်သည်ဟု သင်ထင်ပါသလား။
👇 သင့်အမြင်များကို မှတ်ချက်များတွင် မျှဝေပါ!
#Binance #CryptoSecurity #CyberSecurity
$ZEC
{future}(ZECUSDT)
$IDOL
{future}(IDOLUSDT)
$RUNE
{future}(RUNEUSDT)
#BinanceIncidentReport
🚨 BINANCE ၏ ဒေါ်လာ 6.34 ဘီလီယံတန်ဖိုးရှိ လုံခြုံရေးဖြစ်ရပ်ကြီး — ခရစ်ပတိုလုပ်ငန်းနယ်ပယ်အတွက် သတိပေးချက်!
Binance သည် ၎င်း၏ ကြီးမားသော လုံခြုံရေးဖြစ်ရပ်နှင့်ပတ်သက်သည့် အံ့အားသင့်ဖွယ်အသေးစိတ်အချက်အလက်များကို ထုတ်ဖော်ပြောကြားခဲ့ပြီး နောက်ဆုံးတွေ့ရှိချက်များက ခရစ်ပတိုလုံခြုံရေးနှင့်ပတ်သက်၍ အရေးကြီးသော မေးခွန်းများကို ပေါ်ပေါက်စေသည်။
🔴 ဘာတွေဖြစ်ခဲ့သလဲ။
Binance ၏ ဖြစ်ရပ်အစီရင်ခံစာအရ —
- ဟက်ကာများသည် ဝန်ထမ်းများကို ပစ်မှတ်ထားရန် အလုပ်အင်တာဗျူးအတုများကို အသုံးပြုခဲ့သည်ဟု သတင်းများက ဖော်ပြသည်။
- မဲလ်ဝဲနှင့် ခိုးယူခံထားရသော အကောင့်ဝင်အချက်အလက်များကြောင့် တိုက်ခိုက်သူများသည် အတွင်းပိုင်းစနစ်များကို ဝင်ရောက်နိုင်ခဲ့သည်။
- တိုက်ခိုက်မှုအတွင်း ကုမ္ပဏီ၏ အတွင်းပိုင်း AI ကိရိယာတစ်ခုကိုလည်း အလွဲသုံးစားပြုခဲ့သည်။
- ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှု ဒေါ်လာ 6.34 ဘီလီယံခန့် ထိခိုက်ခဲ့သည်။
- ပိုင်ဆိုင်မှု ဒေါ်လာ 2.85 ဘီလီယံခန့်ကို အေးခဲထားခြင်း သို့မဟုတ် ပိတ်ဆို့ထားခြင်း ပြုလုပ်ခဲ့သည်။
- ထိခိုက်ခဲ့သော ပိုင်ဆိုင်မှုများ၏ 98% ကို ပြန်လည်ဖြည့်တင်းပြီးဖြစ်ကြောင်း Binance က သတင်းထုတ်ပြန်ခဲ့သည်။
🛡️ နောက်ထပ် ဘာတွေဖြစ်လာမလဲ။
ထိခိုက်ခဲ့သော စနစ်များကို ပြန်လည်တည်ဆောက်ပြီး၊ လုံခြုံရေးထိန်းချုပ်မှုများကို အားကောင်းစေကာ၊ AI အသုံးပြုသည့် ခြိမ်းခြောက်မှုရှာဖွေရေးစနစ်ကို တိုးချဲ့ထားကြောင်း Binance က ပြောကြားသည်။ ထို့အပြင် လွတ်လပ်သော ဆိုက်ဘာလုံခြုံရေးစစ်ဆေးမှုတစ်ရပ်ကိုလည်း စီစဉ်နေသည်။
💡 ပိုမိုကျယ်ပြန့်သော သင်ခန်းစာ
ဤဖြစ်ရပ်သည် ကိုယ်ပိုင်သော့များကို ကာကွယ်ခြင်းတစ်ခုတည်းသာ လုံခြုံရေးမဟုတ်ကြောင်း ခရစ်ပတိုအသိုင်းအဝိုင်းတစ်ခုလုံးကို သတိပေးနေသည်။ ဝန်ထမ်းများ၏ စက်ပစ္စည်းများ၊ အလုပ်ခန့်အပ်မှုအတုများ၊ အန္တရာယ်ရှိသော ဆော့ဖ်ဝဲများနှင့် အတွင်းပိုင်းစနစ်များသည်လည်း တိုက်ခိုက်ခံရနိုင်သည့် ပစ်မှတ်များ ဖြစ်လာနိုင်သည်။
🔥 ဆွေးနွေးကြရအောင်!
ဤကဲ့သို့သော ဖြစ်ရပ်များကို ကာကွယ်ရန် ခရစ်ပတိုအိတ်ချိန်းများတွင် ပိုမိုအားကောင်းသော လုံခြုံရေးစနစ်များနှင့် လွတ်လပ်သော စစ်ဆေးမှုများ လိုအပ်သည်ဟု သင်ထင်ပါသလား။
👇 သင့်အမြင်များကို မှတ်ချက်များတွင် မျှဝေပါ!
#Binance #CryptoSecurity #CyberSecurity
$ZEC
$IDOL
$RUNE
🚨 BINANCE ၏ ဒေါ်လာ 6.34 ဘီလီယံတန်ဖိုးရှိ လုံခြုံရေးဖြစ်ရပ်ကြီး — ခရစ်ပတိုလုပ်ငန်းနယ်ပယ်အတွက် သတိပေးချက်!
Binance သည် ၎င်း၏ ကြီးမားသော လုံခြုံရေးဖြစ်ရပ်နှင့်ပတ်သက်သည့် အံ့အားသင့်ဖွယ်အသေးစိတ်အချက်အလက်များကို ထုတ်ဖော်ပြောကြားခဲ့ပြီး နောက်ဆုံးတွေ့ရှိချက်များက ခရစ်ပတိုလုံခြုံရေးနှင့်ပတ်သက်၍ အရေးကြီးသော မေးခွန်းများကို ပေါ်ပေါက်စေသည်။
🔴 ဘာတွေဖြစ်ခဲ့သလဲ။
Binance ၏ ဖြစ်ရပ်အစီရင်ခံစာအရ —
- ဟက်ကာများသည် ဝန်ထမ်းများကို ပစ်မှတ်ထားရန် အလုပ်အင်တာဗျူးအတုများကို အသုံးပြုခဲ့သည်ဟု သတင်းများက ဖော်ပြသည်။
- မဲလ်ဝဲနှင့် ခိုးယူခံထားရသော အကောင့်ဝင်အချက်အလက်များကြောင့် တိုက်ခိုက်သူများသည် အတွင်းပိုင်းစနစ်များကို ဝင်ရောက်နိုင်ခဲ့သည်။
- တိုက်ခိုက်မှုအတွင်း ကုမ္ပဏီ၏ အတွင်းပိုင်း AI ကိရိယာတစ်ခုကိုလည်း အလွဲသုံးစားပြုခဲ့သည်။
- ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှု ဒေါ်လာ 6.34 ဘီလီယံခန့် ထိခိုက်ခဲ့သည်။
- ပိုင်ဆိုင်မှု ဒေါ်လာ 2.85 ဘီလီယံခန့်ကို အေးခဲထားခြင်း သို့မဟုတ် ပိတ်ဆို့ထားခြင်း ပြုလုပ်ခဲ့သည်။
- ထိခိုက်ခဲ့သော ပိုင်ဆိုင်မှုများ၏ 98% ကို ပြန်လည်ဖြည့်တင်းပြီးဖြစ်ကြောင်း Binance က သတင်းထုတ်ပြန်ခဲ့သည်။
🛡️ နောက်ထပ် ဘာတွေဖြစ်လာမလဲ။
ထိခိုက်ခဲ့သော စနစ်များကို ပြန်လည်တည်ဆောက်ပြီး၊ လုံခြုံရေးထိန်းချုပ်မှုများကို အားကောင်းစေကာ၊ AI အသုံးပြုသည့် ခြိမ်းခြောက်မှုရှာဖွေရေးစနစ်ကို တိုးချဲ့ထားကြောင်း Binance က ပြောကြားသည်။ ထို့အပြင် လွတ်လပ်သော ဆိုက်ဘာလုံခြုံရေးစစ်ဆေးမှုတစ်ရပ်ကိုလည်း စီစဉ်နေသည်။
💡 ပိုမိုကျယ်ပြန့်သော သင်ခန်းစာ
ဤဖြစ်ရပ်သည် ကိုယ်ပိုင်သော့များကို ကာကွယ်ခြင်းတစ်ခုတည်းသာ လုံခြုံရေးမဟုတ်ကြောင်း ခရစ်ပတိုအသိုင်းအဝိုင်းတစ်ခုလုံးကို သတိပေးနေသည်။ ဝန်ထမ်းများ၏ စက်ပစ္စည်းများ၊ အလုပ်ခန့်အပ်မှုအတုများ၊ အန္တရာယ်ရှိသော ဆော့ဖ်ဝဲများနှင့် အတွင်းပိုင်းစနစ်များသည်လည်း တိုက်ခိုက်ခံရနိုင်သည့် ပစ်မှတ်များ ဖြစ်လာနိုင်သည်။
🔥 ဆွေးနွေးကြရအောင်!
ဤကဲ့သို့သော ဖြစ်ရပ်များကို ကာကွယ်ရန် ခရစ်ပတိုအိတ်ချိန်းများတွင် ပိုမိုအားကောင်းသော လုံခြုံရေးစနစ်များနှင့် လွတ်လပ်သော စစ်ဆေးမှုများ လိုအပ်သည်ဟု သင်ထင်ပါသလား။
👇 သင့်အမြင်များကို မှတ်ချက်များတွင် မျှဝေပါ!
#Binance #CryptoSecurity #CyberSecurity
$ZEC
$IDOL
$RUNE
528
·
--
ကရစ်ပတိုငွေကြေးဆိုင်ရာ ရာဇဝတ်မှုများသည် လက်တွေ့လောကထဲသို့ ရောက်ရှိလာပါပြီ။
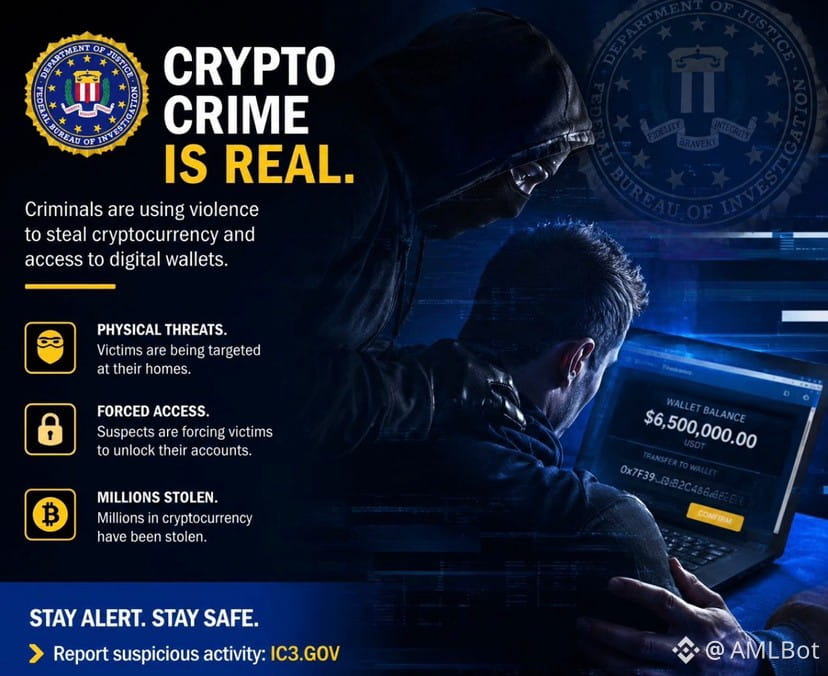
FBI ၏ ပြောကြားချက်အရ နေအိမ်များအတွင်း ဝင်ရောက်စီးနင်းခြင်း၊ ကိုယ်ထိလက်ရောက် ခြိမ်းခြောက်ခြင်းနှင့် ကရစ်ပတိုအကောင့်များကို အတင်းအကျပ် ဝင်ရောက်အသုံးပြုခြင်းတို့ ပါဝင်သည့် ကရစ်ပတိုငွေကြေး လုယက်မှုအစီအစဉ်တစ်ခုနှင့် ပတ်သက်၍ အမျိုးသားသုံးဦးကို စွဲချက်တင်ထားသည်။
ဖြစ်ရပ်တစ်ခုတွင် ဒေါ်လာ ၆.၅ သန်းခန့် တန်ဖိုးရှိသော ကရစ်ပတိုငွေကြေးကို ရယူနိုင်ရန် အကောင့်ဝင်ရောက်ခွင့် ပေးဖို့ သားကောင်တစ်ဦးကို အတင်းအကျပ် ဖိအားပေးခဲ့ကြောင်း စုံစမ်းစစ်ဆေးသူများက ပြောသည်။
ဤအချက်က ကရစ်ပတိုလုံခြုံရေးအကြောင်း ကျွန်ုပ်တို့ စဉ်းစားပုံကို ပြောင်းလဲစေသည်။
ယခုအခါ ဖြားယောင်းလိမ်လည်မှုများ၊ ဟက်ခ်ခံရသော ပိုက်ဆံအိတ်များ သို့မဟုတ် ခိုးယူခံရသော အကောင့်ဝင်အချက်အလက်များအကြောင်းသာ မဟုတ်တော့ပါ။
ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများ တန်ဖိုးအလွန်မြင့်မားလာသည့်အခါ ရာဇဝတ်ကောင်များသည် ပိုက်ဆံအိတ်ကိုသာမက ၎င်းနောက်ကွယ်ရှိ လူကိုပါ ပစ်မှတ်ထားလာနိုင်သည်။
ထို့ကြောင့် ကရစ်ပတိုလုပ်ငန်းများအတွက် လုံခြုံရေးသည် အကောင့်ကာကွယ်မှုထက် ပိုမိုကျယ်ပြန့်ရန် လိုအပ်သည်။
ဘလော့ခ်ချိန်းဆိုင်ရာ ထောက်လှမ်းရေး၊ ပိုက်ဆံအိတ် စစ်ဆေးခြင်း၊ ငွေလွှဲမှုများကို စောင့်ကြည့်ခြင်းနှင့် အန္တရာယ်များကို ရှာဖွေဖော်ထုတ်ခြင်းတို့သည် ခေတ်မီကရစ်ပတိုလုံခြုံရေးစနစ်၏ အရေးပါသော အလွှာများ ဖြစ်လာနေသည်။
ဘလော့ခ်ချိန်းတွင် ငွေကြေးများ ရွေ့လျားမှုကို မှတ်တမ်းတင်ထားနိုင်သည်။
တကယ့်စိန်ခေါ်မှုမှာ ထိခိုက်နစ်နာမှု မဖြစ်ပေါ်မီ သံသယဖြစ်ဖွယ် လုပ်ဆောင်မှုများကို ရှာဖွေဖော်ထုတ်ရန် ဖြစ်သည်။
ရင်းမြစ်: FBI — အမေရိကန် ပြည်ထောင်စု စုံစမ်းစစ်ဆေးရေးဗျူရို
တရားဝင် စုံစမ်းစစ်ဆေးမှုနှင့် စွဲချက်တင်မှုဆိုင်ရာ စာရွက်စာတမ်းများ၊ ၂၀၂၆။ FBI ဆိုက်ဘာမှုခင်း သတင်း
#CryptoSecurity #aml #blockchain #CryptoCrime #ဆိုက်ဘာလုံခြုံရေး
ကရစ်ပတိုငွေကြေးဆိုင်ရာ ရာဇဝတ်မှုများသည် လက်တွေ့လောကထဲသို့ ရောက်ရှိလာပါပြီ။
FBI ၏ ပြောကြားချက်အရ နေအိမ်များအတွင်း ဝင်ရောက်စီးနင်းခြင်း၊ ကိုယ်ထိလက်ရောက် ခြိမ်းခြောက်ခြင်းနှင့် ကရစ်ပတိုအကောင့်များကို အတင်းအကျပ် ဝင်ရောက်အသုံးပြုခြင်းတို့ ပါဝင်သည့် ကရစ်ပတိုငွေကြေး လုယက်မှုအစီအစဉ်တစ်ခုနှင့် ပတ်သက်၍ အမျိုးသားသုံးဦးကို စွဲချက်တင်ထားသည်။
ဖြစ်ရပ်တစ်ခုတွင် ဒေါ်လာ ၆.၅ သန်းခန့် တန်ဖိုးရှိသော ကရစ်ပတိုငွေကြေးကို ရယူနိုင်ရန် အကောင့်ဝင်ရောက်ခွင့် ပေးဖို့ သားကောင်တစ်ဦးကို အတင်းအကျပ် ဖိအားပေးခဲ့ကြောင်း စုံစမ်းစစ်ဆေးသူများက ပြောသည်။
ဤအချက်က ကရစ်ပတိုလုံခြုံရေးအကြောင်း ကျွန်ုပ်တို့ စဉ်းစားပုံကို ပြောင်းလဲစေသည်။
ယခုအခါ ဖြားယောင်းလိမ်လည်မှုများ၊ ဟက်ခ်ခံရသော ပိုက်ဆံအိတ်များ သို့မဟုတ် ခိုးယူခံရသော အကောင့်ဝင်အချက်အလက်များအကြောင်းသာ မဟုတ်တော့ပါ။
ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများ တန်ဖိုးအလွန်မြင့်မားလာသည့်အခါ ရာဇဝတ်ကောင်များသည် ပိုက်ဆံအိတ်ကိုသာမက ၎င်းနောက်ကွယ်ရှိ လူကိုပါ ပစ်မှတ်ထားလာနိုင်သည်။
ထို့ကြောင့် ကရစ်ပတိုလုပ်ငန်းများအတွက် လုံခြုံရေးသည် အကောင့်ကာကွယ်မှုထက် ပိုမိုကျယ်ပြန့်ရန် လိုအပ်သည်။
ဘလော့ခ်ချိန်းဆိုင်ရာ ထောက်လှမ်းရေး၊ ပိုက်ဆံအိတ် စစ်ဆေးခြင်း၊ ငွေလွှဲမှုများကို စောင့်ကြည့်ခြင်းနှင့် အန္တရာယ်များကို ရှာဖွေဖော်ထုတ်ခြင်းတို့သည် ခေတ်မီကရစ်ပတိုလုံခြုံရေးစနစ်၏ အရေးပါသော အလွှာများ ဖြစ်လာနေသည်။
ဘလော့ခ်ချိန်းတွင် ငွေကြေးများ ရွေ့လျားမှုကို မှတ်တမ်းတင်ထားနိုင်သည်။
တကယ့်စိန်ခေါ်မှုမှာ ထိခိုက်နစ်နာမှု မဖြစ်ပေါ်မီ သံသယဖြစ်ဖွယ် လုပ်ဆောင်မှုများကို ရှာဖွေဖော်ထုတ်ရန် ဖြစ်သည်။
ရင်းမြစ်: FBI — အမေရိကန် ပြည်ထောင်စု စုံစမ်းစစ်ဆေးရေးဗျူရို
တရားဝင် စုံစမ်းစစ်ဆေးမှုနှင့် စွဲချက်တင်မှုဆိုင်ရာ စာရွက်စာတမ်းများ၊ ၂၀၂၆။ FBI ဆိုက်ဘာမှုခင်း သတင်း
#CryptoSecurity #aml #blockchain #CryptoCrime #ဆိုက်ဘာလုံခြုံရေး
FBI ၏ ပြောကြားချက်အရ နေအိမ်များအတွင်း ဝင်ရောက်စီးနင်းခြင်း၊ ကိုယ်ထိလက်ရောက် ခြိမ်းခြောက်ခြင်းနှင့် ကရစ်ပတိုအကောင့်များကို အတင်းအကျပ် ဝင်ရောက်အသုံးပြုခြင်းတို့ ပါဝင်သည့် ကရစ်ပတိုငွေကြေး လုယက်မှုအစီအစဉ်တစ်ခုနှင့် ပတ်သက်၍ အမျိုးသားသုံးဦးကို စွဲချက်တင်ထားသည်။
ဖြစ်ရပ်တစ်ခုတွင် ဒေါ်လာ ၆.၅ သန်းခန့် တန်ဖိုးရှိသော ကရစ်ပတိုငွေကြေးကို ရယူနိုင်ရန် အကောင့်ဝင်ရောက်ခွင့် ပေးဖို့ သားကောင်တစ်ဦးကို အတင်းအကျပ် ဖိအားပေးခဲ့ကြောင်း စုံစမ်းစစ်ဆေးသူများက ပြောသည်။
ဤအချက်က ကရစ်ပတိုလုံခြုံရေးအကြောင်း ကျွန်ုပ်တို့ စဉ်းစားပုံကို ပြောင်းလဲစေသည်။
ယခုအခါ ဖြားယောင်းလိမ်လည်မှုများ၊ ဟက်ခ်ခံရသော ပိုက်ဆံအိတ်များ သို့မဟုတ် ခိုးယူခံရသော အကောင့်ဝင်အချက်အလက်များအကြောင်းသာ မဟုတ်တော့ပါ။
ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများ တန်ဖိုးအလွန်မြင့်မားလာသည့်အခါ ရာဇဝတ်ကောင်များသည် ပိုက်ဆံအိတ်ကိုသာမက ၎င်းနောက်ကွယ်ရှိ လူကိုပါ ပစ်မှတ်ထားလာနိုင်သည်။
ထို့ကြောင့် ကရစ်ပတိုလုပ်ငန်းများအတွက် လုံခြုံရေးသည် အကောင့်ကာကွယ်မှုထက် ပိုမိုကျယ်ပြန့်ရန် လိုအပ်သည်။
ဘလော့ခ်ချိန်းဆိုင်ရာ ထောက်လှမ်းရေး၊ ပိုက်ဆံအိတ် စစ်ဆေးခြင်း၊ ငွေလွှဲမှုများကို စောင့်ကြည့်ခြင်းနှင့် အန္တရာယ်များကို ရှာဖွေဖော်ထုတ်ခြင်းတို့သည် ခေတ်မီကရစ်ပတိုလုံခြုံရေးစနစ်၏ အရေးပါသော အလွှာများ ဖြစ်လာနေသည်။
ဘလော့ခ်ချိန်းတွင် ငွေကြေးများ ရွေ့လျားမှုကို မှတ်တမ်းတင်ထားနိုင်သည်။
တကယ့်စိန်ခေါ်မှုမှာ ထိခိုက်နစ်နာမှု မဖြစ်ပေါ်မီ သံသယဖြစ်ဖွယ် လုပ်ဆောင်မှုများကို ရှာဖွေဖော်ထုတ်ရန် ဖြစ်သည်။
ရင်းမြစ်: FBI — အမေရိကန် ပြည်ထောင်စု စုံစမ်းစစ်ဆေးရေးဗျူရို
တရားဝင် စုံစမ်းစစ်ဆေးမှုနှင့် စွဲချက်တင်မှုဆိုင်ရာ စာရွက်စာတမ်းများ၊ ၂၀၂၆။ FBI ဆိုက်ဘာမှုခင်း သတင်း
#CryptoSecurity #aml #blockchain #CryptoCrime #ဆိုက်ဘာလုံခြုံရေး
98

·
--
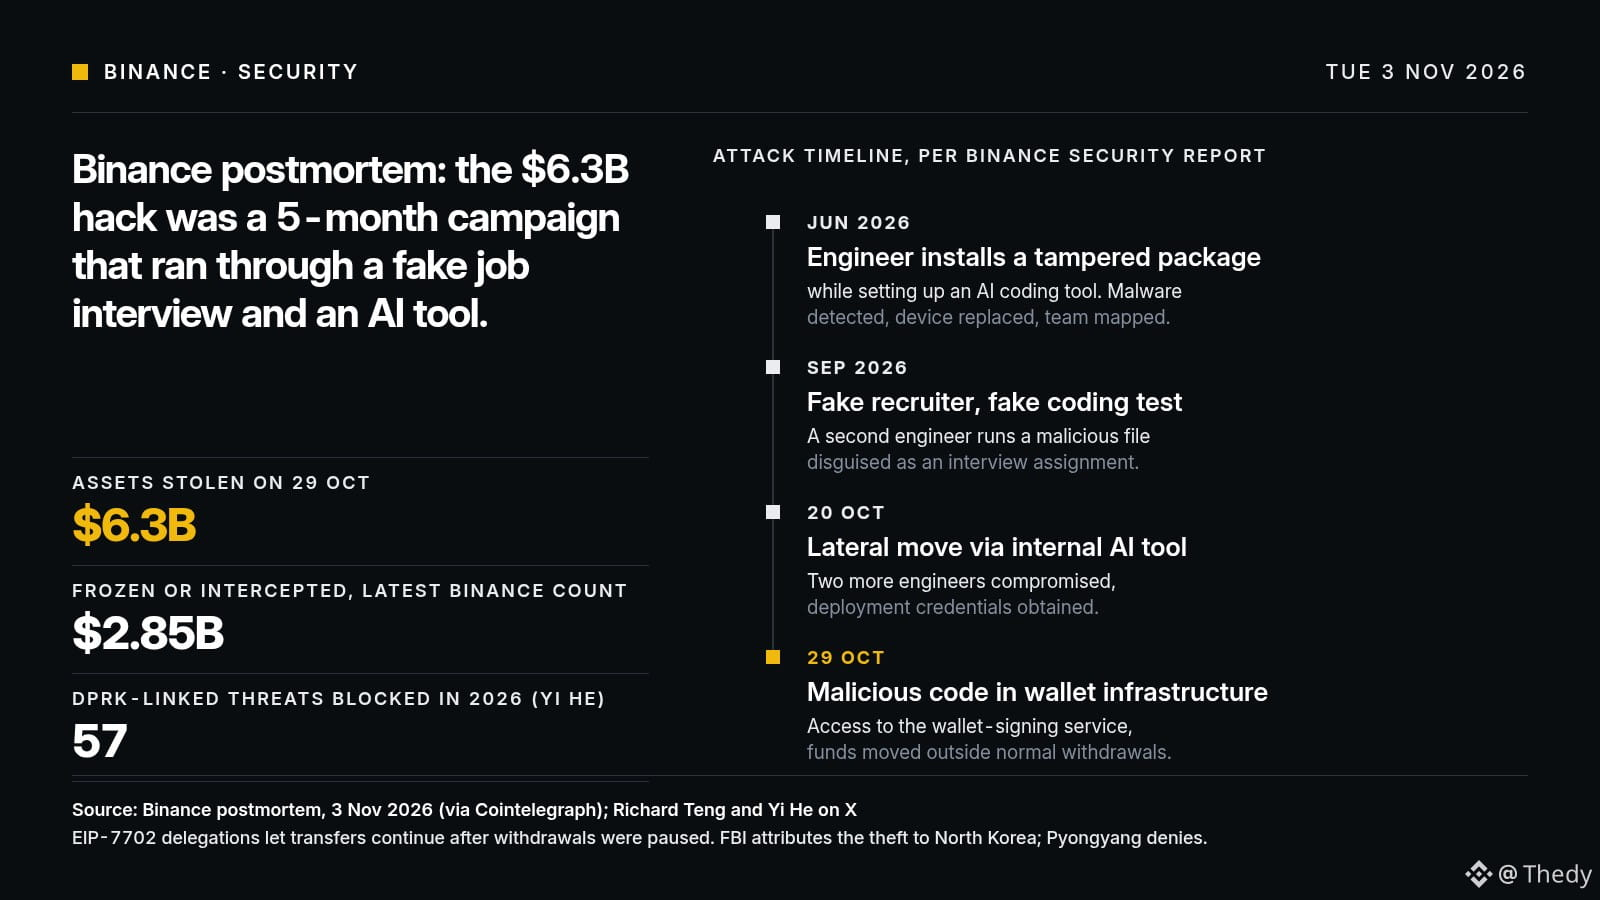
Binance မှာ ဒေါ်လာ 6.3 ဘီလီယံဖိုး ဟက်ခ်ခံရမှုဟာ 29/10 မှာ စတင်ခဲ့တာ မဟုတ်ပါဘူး။ ဒီအင်္ဂါနေ့ 3/11 မှာ Binance ထုတ်ပြန်ခဲ့တဲ့ ဖြစ်ရပ်အပြီးသုံးသပ်ချက်အရ အရာအားလုံးဟာ ငါးလစောစောက အလုပ်ခန့်အင်တာဗျူးအတုတစ်ခုနဲ့ ထောင်ချောက်ဆင်ထားတဲ့ AI ကုဒ်ရေးကိရိယာတစ်ခုကနေ စတင်ခဲ့တာပါ။
Binance ရဲ့ အချိန်စဉ် (Cointelegraph က ပြန်လည်ဖော်ပြထားတဲ့ အစီရင်ခံစာအရ) :
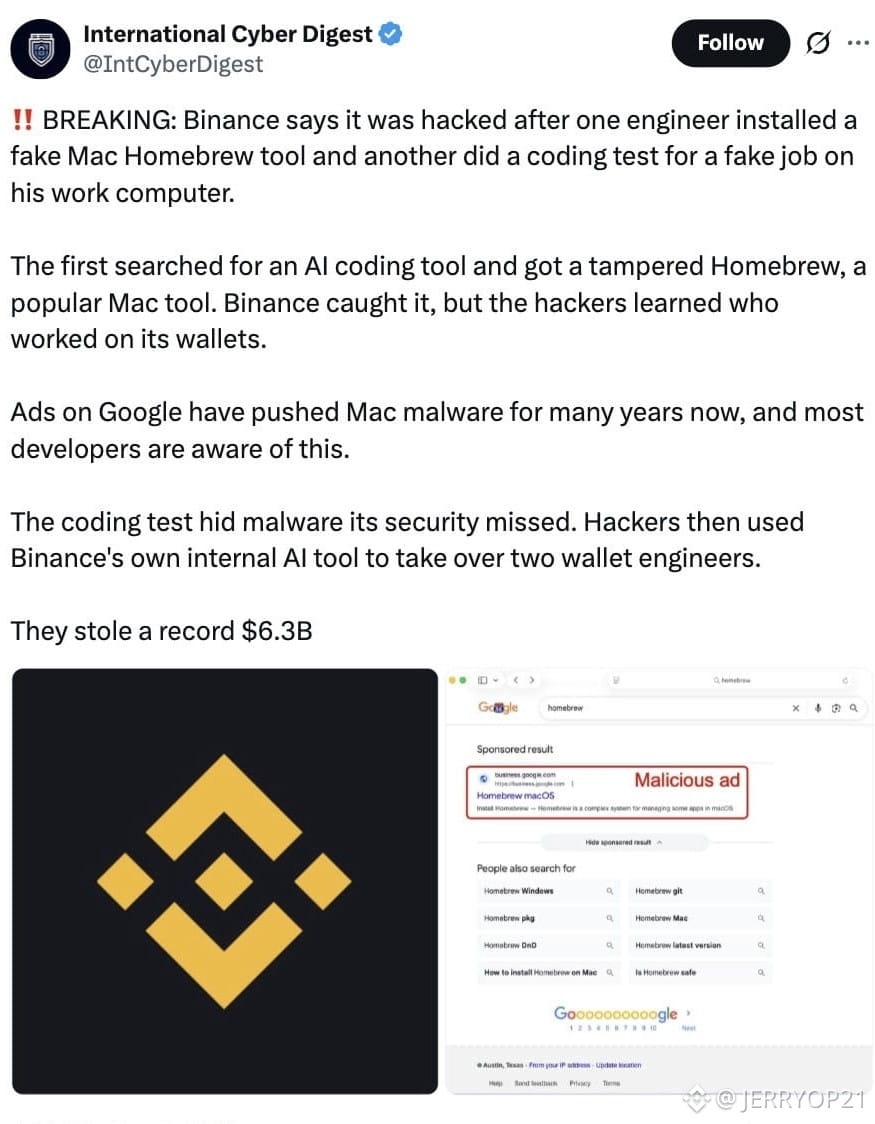
ဇွန် 2026။ အင်ဂျင်နီယာတစ်ဦးက AI ကုဒ်ရေးကိရိယာတစ်ခုကို ပြင်ဆင်သတ်မှတ်ရင်း ပြုပြင်မွမ်းမံထားတဲ့ ဆော့ဖ်ဝဲ package တစ်ခုကို ထည့်သွင်းခဲ့တယ်။ Malware ကို ရှာဖွေတွေ့ရှိပြီး ကွန်ပျူတာကို အစားထိုးခဲ့ပေမယ့် wallets အဖွဲ့ရဲ့ ဖွဲ့စည်းပုံကိုတော့ အဲဒီအချိန်မှာပင် ဖော်ထုတ်ခံထားရပြီးသား ဖြစ်တယ်။
စက်တင်ဘာ။ အလုပ်ခေါ်ယူသူအတုတွေက ဒုတိယအင်ဂျင်နီယာတစ်ဦးကို ပစ်မှတ်ထားခဲ့တယ်။ “နည်းပညာဆိုင်ရာ စမ်းသပ်မှု” ဆိုတာက ကာကွယ်ရေးစနစ်တွေကို ရှောင်ကွင်းနိုင်တဲ့ အန္တရာယ်ရှိဖိုင်တစ်ခု ဖြစ်တယ်။
အောက်တိုဘာ 20။ ဒီအလုပ်ခုံနဲ့ အတွင်းသုံး AI ကိရိယာတစ်ခုကတစ်ဆင့် နောက်ထပ် အင်ဂျင်နီယာနှစ်ဦး ထိခိုက်ခဲ့ပြီး ဖြန့်ချိရေးအထောက်အထားတွေ ခိုးယူခံခဲ့ရတယ်။
အောက်တိုဘာ 29။ wallets အခြေခံအဆောက်အအုံထဲမှာ အန္တရာယ်ရှိကုဒ် ထည့်သွင်းခဲ့ပြီး လက်မှတ်ထိုးဝန်ဆောင်မှုကို ဝင်ရောက်အသုံးပြုကာ ငွေတွေကို ငွေထုတ်စနစ်ရဲ့ အပြင်ဘက်သို့ ရွှေ့ပြောင်းခဲ့တယ်။
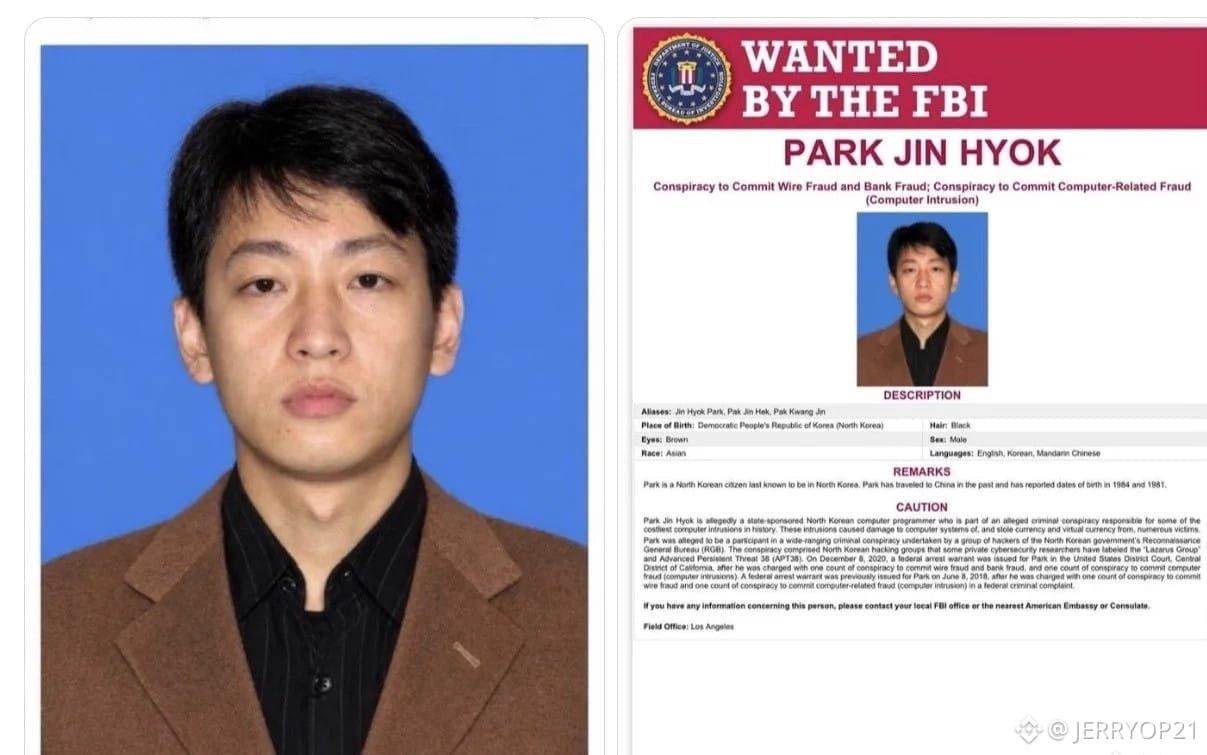
$ETH ကို အသုံးပြုသူတွေအတွက် အရေးကြီးတဲ့ နည်းပညာပိုင်းဆိုင်ရာ အသေးစိတ်ကတော့ တိုက်ခိုက်သူတွေဟာ EIP-7702 လုပ်ပိုင်ခွင့်လွှဲအပ်မှုတွေကို အသုံးချခဲ့တာကြောင့် ငွေထုတ်မှုတွေ ရပ်ဆိုင်းပြီးနောက်မှာတောင် လွှဲပြောင်းမှုတွေ ဆက်လက်လုပ်ဆောင်နိုင်ခဲ့တယ်။ Binance က ပိတ်ဆို့ထားနိုင်ခဲ့တဲ့ သို့မဟုတ် ကြားဖြတ်တားဆီးနိုင်ခဲ့တဲ့ ငွေကြေးပမာဏကို ဒေါ်လာ 2.85 ဘီလီယံလို့ ခန့်မှန်းထားတယ်။ Richard Teng က X မှာ လပေါင်းများစွာကြာတဲ့ လှုံ့ဆော်တိုက်ခိုက်မှုတစ်ခုလို့ ပြောခဲ့တယ်။ Yi He က 2026 ခုနှစ်မှာ မြောက်ကိုရီးယားနဲ့ ဆက်နွှယ်တဲ့ ခြိမ်းခြောက်မှု 57 ခုကို တားဆီးနိုင်ခဲ့တယ်လို့ ဆိုတယ်။ FBI က ပြုံယမ်းကို စွပ်စွဲထားပြီး ပြုံယမ်းကတော့ ငြင်းဆိုထားတယ်။
ကျွန်တော့်အမြင်ကတော့ အားနည်းဆုံးအချက်ဟာ blockchain လည်း မဟုတ်သလို smart contract လည်း မဟုတ်ဘဲ အင်ဂျင်နီယာတွေရဲ့ ကွန်ပျူတာတွေ ဖြစ်တယ်။ နောက်ဆက်တွဲဖြစ်နိုင်ခြေ နှစ်ခုရှိတယ်။ ဖြစ်ရပ်အပြီးသုံးသပ်ချက်ကြောင့် စိတ်ချရမှုရှိလာပြီး ဒီအင်္ဂါနေ့မှာ အပေါင်းပြန်ဖြစ်လာတဲ့ Binance ဆီသို့ အသားတင်ငွေစီးဝင်မှုတွေ ဆက်လက်အားကောင်းလာရင် $BNB က အကျိုးအမြတ်ရနိုင်တယ်။ ဒါမှမဟုတ် အခြား exchange တွေမှာလည်း အလားတူနည်းလမ်းကို ရှာဖွေတွေ့ရှိလာပြီး မယုံကြည်မှုက ကဏ္ဍတစ်ခုလုံးကို ပျံ့နှံ့သွားနိုင်တယ်။
Crypto developer တွေကို မေးချင်ပါတယ် : အလုပ်ခေါ်သူတစ်ယောက်က ဖိုင်အနေနဲ့ ပို့လာတဲ့ နည်းပညာစမ်းသပ်မှုကို ကိုယ့်အလုပ်သုံးကွန်ပျူတာမှာ အခုထိ ဖွင့်စမ်းနေကြသေးလား။
#Binance #CyberSecurity
Binance မှာ ဒေါ်လာ 6.3 ဘီလီယံဖိုး ဟက်ခ်ခံရမှုဟာ 29/10 မှာ စတင်ခဲ့တာ မဟုတ်ပါဘူး။ ဒီအင်္ဂါနေ့ 3/11 မှာ Binance ထုတ်ပြန်ခဲ့တဲ့ ဖြစ်ရပ်အပြီးသုံးသပ်ချက်အရ အရာအားလုံးဟာ ငါးလစောစောက အလုပ်ခန့်အင်တာဗျူးအတုတစ်ခုနဲ့ ထောင်ချောက်ဆင်ထားတဲ့ AI ကုဒ်ရေးကိရိယာတစ်ခုကနေ စတင်ခဲ့တာပါ။
Binance ရဲ့ အချိန်စဉ် (Cointelegraph က ပြန်လည်ဖော်ပြထားတဲ့ အစီရင်ခံစာအရ) :
ဇွန် 2026။ အင်ဂျင်နီယာတစ်ဦးက AI ကုဒ်ရေးကိရိယာတစ်ခုကို ပြင်ဆင်သတ်မှတ်ရင်း ပြုပြင်မွမ်းမံထားတဲ့ ဆော့ဖ်ဝဲ package တစ်ခုကို ထည့်သွင်းခဲ့တယ်။ Malware ကို ရှာဖွေတွေ့ရှိပြီး ကွန်ပျူတာကို အစားထိုးခဲ့ပေမယ့် wallets အဖွဲ့ရဲ့ ဖွဲ့စည်းပုံကိုတော့ အဲဒီအချိန်မှာပင် ဖော်ထုတ်ခံထားရပြီးသား ဖြစ်တယ်။
စက်တင်ဘာ။ အလုပ်ခေါ်ယူသူအတုတွေက ဒုတိယအင်ဂျင်နီယာတစ်ဦးကို ပစ်မှတ်ထားခဲ့တယ်။ “နည်းပညာဆိုင်ရာ စမ်းသပ်မှု” ဆိုတာက ကာကွယ်ရေးစနစ်တွေကို ရှောင်ကွင်းနိုင်တဲ့ အန္တရာယ်ရှိဖိုင်တစ်ခု ဖြစ်တယ်။
အောက်တိုဘာ 20။ ဒီအလုပ်ခုံနဲ့ အတွင်းသုံး AI ကိရိယာတစ်ခုကတစ်ဆင့် နောက်ထပ် အင်ဂျင်နီယာနှစ်ဦး ထိခိုက်ခဲ့ပြီး ဖြန့်ချိရေးအထောက်အထားတွေ ခိုးယူခံခဲ့ရတယ်။
အောက်တိုဘာ 29။ wallets အခြေခံအဆောက်အအုံထဲမှာ အန္တရာယ်ရှိကုဒ် ထည့်သွင်းခဲ့ပြီး လက်မှတ်ထိုးဝန်ဆောင်မှုကို ဝင်ရောက်အသုံးပြုကာ ငွေတွေကို ငွေထုတ်စနစ်ရဲ့ အပြင်ဘက်သို့ ရွှေ့ပြောင်းခဲ့တယ်။
$ETH ကို အသုံးပြုသူတွေအတွက် အရေးကြီးတဲ့ နည်းပညာပိုင်းဆိုင်ရာ အသေးစိတ်ကတော့ တိုက်ခိုက်သူတွေဟာ EIP-7702 လုပ်ပိုင်ခွင့်လွှဲအပ်မှုတွေကို အသုံးချခဲ့တာကြောင့် ငွေထုတ်မှုတွေ ရပ်ဆိုင်းပြီးနောက်မှာတောင် လွှဲပြောင်းမှုတွေ ဆက်လက်လုပ်ဆောင်နိုင်ခဲ့တယ်။ Binance က ပိတ်ဆို့ထားနိုင်ခဲ့တဲ့ သို့မဟုတ် ကြားဖြတ်တားဆီးနိုင်ခဲ့တဲ့ ငွေကြေးပမာဏကို ဒေါ်လာ 2.85 ဘီလီယံလို့ ခန့်မှန်းထားတယ်။ Richard Teng က X မှာ လပေါင်းများစွာကြာတဲ့ လှုံ့ဆော်တိုက်ခိုက်မှုတစ်ခုလို့ ပြောခဲ့တယ်။ Yi He က 2026 ခုနှစ်မှာ မြောက်ကိုရီးယားနဲ့ ဆက်နွှယ်တဲ့ ခြိမ်းခြောက်မှု 57 ခုကို တားဆီးနိုင်ခဲ့တယ်လို့ ဆိုတယ်။ FBI က ပြုံယမ်းကို စွပ်စွဲထားပြီး ပြုံယမ်းကတော့ ငြင်းဆိုထားတယ်။
ကျွန်တော့်အမြင်ကတော့ အားနည်းဆုံးအချက်ဟာ blockchain လည်း မဟုတ်သလို smart contract လည်း မဟုတ်ဘဲ အင်ဂျင်နီယာတွေရဲ့ ကွန်ပျူတာတွေ ဖြစ်တယ်။ နောက်ဆက်တွဲဖြစ်နိုင်ခြေ နှစ်ခုရှိတယ်။ ဖြစ်ရပ်အပြီးသုံးသပ်ချက်ကြောင့် စိတ်ချရမှုရှိလာပြီး ဒီအင်္ဂါနေ့မှာ အပေါင်းပြန်ဖြစ်လာတဲ့ Binance ဆီသို့ အသားတင်ငွေစီးဝင်မှုတွေ ဆက်လက်အားကောင်းလာရင် $BNB က အကျိုးအမြတ်ရနိုင်တယ်။ ဒါမှမဟုတ် အခြား exchange တွေမှာလည်း အလားတူနည်းလမ်းကို ရှာဖွေတွေ့ရှိလာပြီး မယုံကြည်မှုက ကဏ္ဍတစ်ခုလုံးကို ပျံ့နှံ့သွားနိုင်တယ်။
Crypto developer တွေကို မေးချင်ပါတယ် : အလုပ်ခေါ်သူတစ်ယောက်က ဖိုင်အနေနဲ့ ပို့လာတဲ့ နည်းပညာစမ်းသပ်မှုကို ကိုယ့်အလုပ်သုံးကွန်ပျူတာမှာ အခုထိ ဖွင့်စမ်းနေကြသေးလား။
#Binance #CyberSecurity
Binance ရဲ့ အချိန်စဉ် (Cointelegraph က ပြန်လည်ဖော်ပြထားတဲ့ အစီရင်ခံစာအရ) :
ဇွန် 2026။ အင်ဂျင်နီယာတစ်ဦးက AI ကုဒ်ရေးကိရိယာတစ်ခုကို ပြင်ဆင်သတ်မှတ်ရင်း ပြုပြင်မွမ်းမံထားတဲ့ ဆော့ဖ်ဝဲ package တစ်ခုကို ထည့်သွင်းခဲ့တယ်။ Malware ကို ရှာဖွေတွေ့ရှိပြီး ကွန်ပျူတာကို အစားထိုးခဲ့ပေမယ့် wallets အဖွဲ့ရဲ့ ဖွဲ့စည်းပုံကိုတော့ အဲဒီအချိန်မှာပင် ဖော်ထုတ်ခံထားရပြီးသား ဖြစ်တယ်။
စက်တင်ဘာ။ အလုပ်ခေါ်ယူသူအတုတွေက ဒုတိယအင်ဂျင်နီယာတစ်ဦးကို ပစ်မှတ်ထားခဲ့တယ်။ “နည်းပညာဆိုင်ရာ စမ်းသပ်မှု” ဆိုတာက ကာကွယ်ရေးစနစ်တွေကို ရှောင်ကွင်းနိုင်တဲ့ အန္တရာယ်ရှိဖိုင်တစ်ခု ဖြစ်တယ်။
အောက်တိုဘာ 20။ ဒီအလုပ်ခုံနဲ့ အတွင်းသုံး AI ကိရိယာတစ်ခုကတစ်ဆင့် နောက်ထပ် အင်ဂျင်နီယာနှစ်ဦး ထိခိုက်ခဲ့ပြီး ဖြန့်ချိရေးအထောက်အထားတွေ ခိုးယူခံခဲ့ရတယ်။
အောက်တိုဘာ 29။ wallets အခြေခံအဆောက်အအုံထဲမှာ အန္တရာယ်ရှိကုဒ် ထည့်သွင်းခဲ့ပြီး လက်မှတ်ထိုးဝန်ဆောင်မှုကို ဝင်ရောက်အသုံးပြုကာ ငွေတွေကို ငွေထုတ်စနစ်ရဲ့ အပြင်ဘက်သို့ ရွှေ့ပြောင်းခဲ့တယ်။
$ETH ကို အသုံးပြုသူတွေအတွက် အရေးကြီးတဲ့ နည်းပညာပိုင်းဆိုင်ရာ အသေးစိတ်ကတော့ တိုက်ခိုက်သူတွေဟာ EIP-7702 လုပ်ပိုင်ခွင့်လွှဲအပ်မှုတွေကို အသုံးချခဲ့တာကြောင့် ငွေထုတ်မှုတွေ ရပ်ဆိုင်းပြီးနောက်မှာတောင် လွှဲပြောင်းမှုတွေ ဆက်လက်လုပ်ဆောင်နိုင်ခဲ့တယ်။ Binance က ပိတ်ဆို့ထားနိုင်ခဲ့တဲ့ သို့မဟုတ် ကြားဖြတ်တားဆီးနိုင်ခဲ့တဲ့ ငွေကြေးပမာဏကို ဒေါ်လာ 2.85 ဘီလီယံလို့ ခန့်မှန်းထားတယ်။ Richard Teng က X မှာ လပေါင်းများစွာကြာတဲ့ လှုံ့ဆော်တိုက်ခိုက်မှုတစ်ခုလို့ ပြောခဲ့တယ်။ Yi He က 2026 ခုနှစ်မှာ မြောက်ကိုရီးယားနဲ့ ဆက်နွှယ်တဲ့ ခြိမ်းခြောက်မှု 57 ခုကို တားဆီးနိုင်ခဲ့တယ်လို့ ဆိုတယ်။ FBI က ပြုံယမ်းကို စွပ်စွဲထားပြီး ပြုံယမ်းကတော့ ငြင်းဆိုထားတယ်။
ကျွန်တော့်အမြင်ကတော့ အားနည်းဆုံးအချက်ဟာ blockchain လည်း မဟုတ်သလို smart contract လည်း မဟုတ်ဘဲ အင်ဂျင်နီယာတွေရဲ့ ကွန်ပျူတာတွေ ဖြစ်တယ်။ နောက်ဆက်တွဲဖြစ်နိုင်ခြေ နှစ်ခုရှိတယ်။ ဖြစ်ရပ်အပြီးသုံးသပ်ချက်ကြောင့် စိတ်ချရမှုရှိလာပြီး ဒီအင်္ဂါနေ့မှာ အပေါင်းပြန်ဖြစ်လာတဲ့ Binance ဆီသို့ အသားတင်ငွေစီးဝင်မှုတွေ ဆက်လက်အားကောင်းလာရင် $BNB က အကျိုးအမြတ်ရနိုင်တယ်။ ဒါမှမဟုတ် အခြား exchange တွေမှာလည်း အလားတူနည်းလမ်းကို ရှာဖွေတွေ့ရှိလာပြီး မယုံကြည်မှုက ကဏ္ဍတစ်ခုလုံးကို ပျံ့နှံ့သွားနိုင်တယ်။
Crypto developer တွေကို မေးချင်ပါတယ် : အလုပ်ခေါ်သူတစ်ယောက်က ဖိုင်အနေနဲ့ ပို့လာတဲ့ နည်းပညာစမ်းသပ်မှုကို ကိုယ့်အလုပ်သုံးကွန်ပျူတာမှာ အခုထိ ဖွင့်စမ်းနေကြသေးလား။
#Binance #CyberSecurity
88
မြောက်ကိုရီးယား၏ ဆိုက်ဘာတိုက်ခိုက်မှု ဝင်ရောက်ရာလမ်းကြောင်းများကို နည်းပညာပိုင်းဆိုင်ရာ ဆန်းစစ်ခြင်း
မြောက်ကိုရီးယားနှင့် ဆက်နွှယ်သော ခြိမ်းခြောက်မှုကျူးလွန်သူများသည် အဖွဲ့အစည်းဆိုင်ရာ crypto စနစ်များအတွင်း ထိုးဖောက်ဝင်ရောက်ရန် AI ဖြင့် ဖန်တီးထားသော deepfake များနှင့် ကုဒ်စာကြည့်တိုက်များကို အဆိပ်ခတ်ခြင်းတို့ကို အသုံးချနေကြသည်။
#CyberSecurity #NorthKorea
မြောက်ကိုရီးယား၏ ဆိုက်ဘာတိုက်ခိုက်မှု ဝင်ရောက်ရာလမ်းကြောင်းများကို နည်းပညာပိုင်းဆိုင်ရာ ဆန်းစစ်ခြင်း
မြောက်ကိုရီးယားနှင့် ဆက်နွှယ်သော ခြိမ်းခြောက်မှုကျူးလွန်သူများသည် အဖွဲ့အစည်းဆိုင်ရာ crypto စနစ်များအတွင်း ထိုးဖောက်ဝင်ရောက်ရန် AI ဖြင့် ဖန်တီးထားသော deepfake များနှင့် ကုဒ်စာကြည့်တိုက်များကို အဆိပ်ခတ်ခြင်းတို့ကို အသုံးချနေကြသည်။
#CyberSecurity #NorthKorea
မြောက်ကိုရီးယားနှင့် ဆက်နွှယ်သော ခြိမ်းခြောက်မှုကျူးလွန်သူများသည် အဖွဲ့အစည်းဆိုင်ရာ crypto စနစ်များအတွင်း ထိုးဖောက်ဝင်ရောက်ရန် AI ဖြင့် ဖန်တီးထားသော deepfake များနှင့် ကုဒ်စာကြည့်တိုက်များကို အဆိပ်ခတ်ခြင်းတို့ကို အသုံးချနေကြသည်။
#CyberSecurity #NorthKorea
7
Binance က $6.34B တန်ဖိုးရှိ လုံခြုံရေးဖောက်ဖျက်မှု၏ သက်ရောက်မှုကို လျော့ပါးစေခဲ့သည်
Binance သည် ဖောက်ဖျက်မှုအတွင်း ခိုးယူခံခဲ့ရသော တိုကင်များ၏ 98% ကို အစားထိုးပေးခဲ့ပြီး မြောက်ကိုရီးယားနှင့် ဆက်နွှယ်သည်ဟု သံသယရှိသော ဆိုက်ဘာခြိမ်းခြောက်မှု 57 ခုကို အောင်မြင်စွာ တားဆီးခဲ့သည်။
#Binance #CyberSecurity
Binance က $6.34B တန်ဖိုးရှိ လုံခြုံရေးဖောက်ဖျက်မှု၏ သက်ရောက်မှုကို လျော့ပါးစေခဲ့သည်
Binance သည် ဖောက်ဖျက်မှုအတွင်း ခိုးယူခံခဲ့ရသော တိုကင်များ၏ 98% ကို အစားထိုးပေးခဲ့ပြီး မြောက်ကိုရီးယားနှင့် ဆက်နွှယ်သည်ဟု သံသယရှိသော ဆိုက်ဘာခြိမ်းခြောက်မှု 57 ခုကို အောင်မြင်စွာ တားဆီးခဲ့သည်။
#Binance #CyberSecurity
Binance သည် ဖောက်ဖျက်မှုအတွင်း ခိုးယူခံခဲ့ရသော တိုကင်များ၏ 98% ကို အစားထိုးပေးခဲ့ပြီး မြောက်ကိုရီးယားနှင့် ဆက်နွှယ်သည်ဟု သံသယရှိသော ဆိုက်ဘာခြိမ်းခြောက်မှု 57 ခုကို အောင်မြင်စွာ တားဆီးခဲ့သည်။
#Binance #CyberSecurity
4
·
--
🚨 အလုပ်အင်တာဗျူးအတု… နဲ့ ဒေါ်လာ 6.34 ဘီလီယံတန် လုံခြုံရေးဆိုင်ရာ သတိပေးချက်!
ဒေါ်လာ 6.34 ဘီလီယံတန် ဟက်ခ်မှု ဖြစ်ပွားခဲ့ကြောင်း သတင်းမထွက်မီတွင် ဝန်ထမ်းတစ်ဦး၏ အလုပ်သုံးကွန်ပျူတာကို ထိန်းချုပ်နိုင်ရန် တိုက်ခိုက်သူများက အလုပ်အင်တာဗျူးအတုတစ်ခုကို အသုံးပြုခဲ့ကြောင်း Binance က ပြောကြားသည်။
ဤဖြစ်ရပ်က crypto လုံခြုံရေးဆိုသည်မှာ ပိုက်ဆံအိတ်များ၊ ကိုယ်ပိုင်သော့များ သို့မဟုတ် အိတ်ချိန်းစနစ်များကို ကာကွယ်ခြင်းသာမကကြောင်း အလေးအနက် သတိပေးနေသည်။ တစ်ခါတစ်ရံ အားအနည်းဆုံး ဝင်ပေါက်မှာ ရိုးရှင်းတဲ့ လူမှုဆက်ဆံရေးတစ်ခု ဖြစ်နိုင်သည်။
အလုပ်ခေါ်ယူသူအယောင်ဆောင်မှုများ၊ သံသယဖြစ်ဖွယ် အင်တာဗျူးလင့်ခ်များ၊ အန္တရာယ်ရှိသော ဖိုင်များနှင့် လူမှုရေးနည်းလမ်းဖြင့် လှည့်ဖြားတိုက်ခိုက်မှုများသည် ပိုမိုအန္တရာယ်များလာနေသည်။
ဤဖြစ်ရပ်ကို အထူးစိုးရိမ်စရာဖြစ်စေသည်မှာ သာမန်အလုပ်ခေါ်ယူမှုလုပ်ငန်းစဉ်တစ်ခုလို ထင်ရသည့်အရာက ပိုမိုကြီးမားသော တိုက်ခိုက်မှုတစ်ခုအတွက် ဝင်ပေါက်ဖြစ်သွားနိုင်ပုံပင် ဖြစ်သည်။
ကျွန်ုပ်ရရှိတဲ့ သင်ခန်းစာကတော့ လုံခြုံရေးအသိပညာပေးမှုဟာ နည်းပညာပိုင်းကာကွယ်မှုလောက်ပဲ ခိုင်မာဖို့ လိုအပ်တယ်ဆိုတာပါ။
Crypto လောကမှာ သတိမထားဘဲ တစ်ချက်နှိပ်မိရုံနဲ့ ကွန်ပျူတာတစ်လုံးထက် အများကြီးပိုကျယ်ပြန့်တဲ့ အကျိုးဆက်တွေ ဖြစ်လာနိုင်တယ်။
သတိရှိပါ။ အခွင့်အရေးတိုင်းကို စစ်ဆေးအတည်ပြုပါ။ သံသယဖြစ်ဖွယ် လင့်ခ်များ သို့မဟုတ် ဖိုင်များကို ဘယ်တော့မှ မဖွင့်ပါနှင့်။
$AGT $JCT $IDOL
#Binance #CryptoSecurity #CyberSecurity #Blockchain #CryptoNews
🚨 အလုပ်အင်တာဗျူးအတု… နဲ့ ဒေါ်လာ 6.34 ဘီလီယံတန် လုံခြုံရေးဆိုင်ရာ သတိပေးချက်!
ဒေါ်လာ 6.34 ဘီလီယံတန် ဟက်ခ်မှု ဖြစ်ပွားခဲ့ကြောင်း သတင်းမထွက်မီတွင် ဝန်ထမ်းတစ်ဦး၏ အလုပ်သုံးကွန်ပျူတာကို ထိန်းချုပ်နိုင်ရန် တိုက်ခိုက်သူများက အလုပ်အင်တာဗျူးအတုတစ်ခုကို အသုံးပြုခဲ့ကြောင်း Binance က ပြောကြားသည်။
ဤဖြစ်ရပ်က crypto လုံခြုံရေးဆိုသည်မှာ ပိုက်ဆံအိတ်များ၊ ကိုယ်ပိုင်သော့များ သို့မဟုတ် အိတ်ချိန်းစနစ်များကို ကာကွယ်ခြင်းသာမကကြောင်း အလေးအနက် သတိပေးနေသည်။ တစ်ခါတစ်ရံ အားအနည်းဆုံး ဝင်ပေါက်မှာ ရိုးရှင်းတဲ့ လူမှုဆက်ဆံရေးတစ်ခု ဖြစ်နိုင်သည်။
အလုပ်ခေါ်ယူသူအယောင်ဆောင်မှုများ၊ သံသယဖြစ်ဖွယ် အင်တာဗျူးလင့်ခ်များ၊ အန္တရာယ်ရှိသော ဖိုင်များနှင့် လူမှုရေးနည်းလမ်းဖြင့် လှည့်ဖြားတိုက်ခိုက်မှုများသည် ပိုမိုအန္တရာယ်များလာနေသည်။
ဤဖြစ်ရပ်ကို အထူးစိုးရိမ်စရာဖြစ်စေသည်မှာ သာမန်အလုပ်ခေါ်ယူမှုလုပ်ငန်းစဉ်တစ်ခုလို ထင်ရသည့်အရာက ပိုမိုကြီးမားသော တိုက်ခိုက်မှုတစ်ခုအတွက် ဝင်ပေါက်ဖြစ်သွားနိုင်ပုံပင် ဖြစ်သည်။
ကျွန်ုပ်ရရှိတဲ့ သင်ခန်းစာကတော့ လုံခြုံရေးအသိပညာပေးမှုဟာ နည်းပညာပိုင်းကာကွယ်မှုလောက်ပဲ ခိုင်မာဖို့ လိုအပ်တယ်ဆိုတာပါ။
Crypto လောကမှာ သတိမထားဘဲ တစ်ချက်နှိပ်မိရုံနဲ့ ကွန်ပျူတာတစ်လုံးထက် အများကြီးပိုကျယ်ပြန့်တဲ့ အကျိုးဆက်တွေ ဖြစ်လာနိုင်တယ်။
သတိရှိပါ။ အခွင့်အရေးတိုင်းကို စစ်ဆေးအတည်ပြုပါ။ သံသယဖြစ်ဖွယ် လင့်ခ်များ သို့မဟုတ် ဖိုင်များကို ဘယ်တော့မှ မဖွင့်ပါနှင့်။
$AGT $JCT $IDOL
#Binance #CryptoSecurity #CyberSecurity #Blockchain #CryptoNews
ဒေါ်လာ 6.34 ဘီလီယံတန် ဟက်ခ်မှု ဖြစ်ပွားခဲ့ကြောင်း သတင်းမထွက်မီတွင် ဝန်ထမ်းတစ်ဦး၏ အလုပ်သုံးကွန်ပျူတာကို ထိန်းချုပ်နိုင်ရန် တိုက်ခိုက်သူများက အလုပ်အင်တာဗျူးအတုတစ်ခုကို အသုံးပြုခဲ့ကြောင်း Binance က ပြောကြားသည်။
ဤဖြစ်ရပ်က crypto လုံခြုံရေးဆိုသည်မှာ ပိုက်ဆံအိတ်များ၊ ကိုယ်ပိုင်သော့များ သို့မဟုတ် အိတ်ချိန်းစနစ်များကို ကာကွယ်ခြင်းသာမကကြောင်း အလေးအနက် သတိပေးနေသည်။ တစ်ခါတစ်ရံ အားအနည်းဆုံး ဝင်ပေါက်မှာ ရိုးရှင်းတဲ့ လူမှုဆက်ဆံရေးတစ်ခု ဖြစ်နိုင်သည်။
အလုပ်ခေါ်ယူသူအယောင်ဆောင်မှုများ၊ သံသယဖြစ်ဖွယ် အင်တာဗျူးလင့်ခ်များ၊ အန္တရာယ်ရှိသော ဖိုင်များနှင့် လူမှုရေးနည်းလမ်းဖြင့် လှည့်ဖြားတိုက်ခိုက်မှုများသည် ပိုမိုအန္တရာယ်များလာနေသည်။
ဤဖြစ်ရပ်ကို အထူးစိုးရိမ်စရာဖြစ်စေသည်မှာ သာမန်အလုပ်ခေါ်ယူမှုလုပ်ငန်းစဉ်တစ်ခုလို ထင်ရသည့်အရာက ပိုမိုကြီးမားသော တိုက်ခိုက်မှုတစ်ခုအတွက် ဝင်ပေါက်ဖြစ်သွားနိုင်ပုံပင် ဖြစ်သည်။
ကျွန်ုပ်ရရှိတဲ့ သင်ခန်းစာကတော့ လုံခြုံရေးအသိပညာပေးမှုဟာ နည်းပညာပိုင်းကာကွယ်မှုလောက်ပဲ ခိုင်မာဖို့ လိုအပ်တယ်ဆိုတာပါ။
Crypto လောကမှာ သတိမထားဘဲ တစ်ချက်နှိပ်မိရုံနဲ့ ကွန်ပျူတာတစ်လုံးထက် အများကြီးပိုကျယ်ပြန့်တဲ့ အကျိုးဆက်တွေ ဖြစ်လာနိုင်တယ်။
သတိရှိပါ။ အခွင့်အရေးတိုင်းကို စစ်ဆေးအတည်ပြုပါ။ သံသယဖြစ်ဖွယ် လင့်ခ်များ သို့မဟုတ် ဖိုင်များကို ဘယ်တော့မှ မဖွင့်ပါနှင့်။
$AGT $JCT $IDOL
#Binance #CryptoSecurity #CyberSecurity #Blockchain #CryptoNews
1
104
·
--
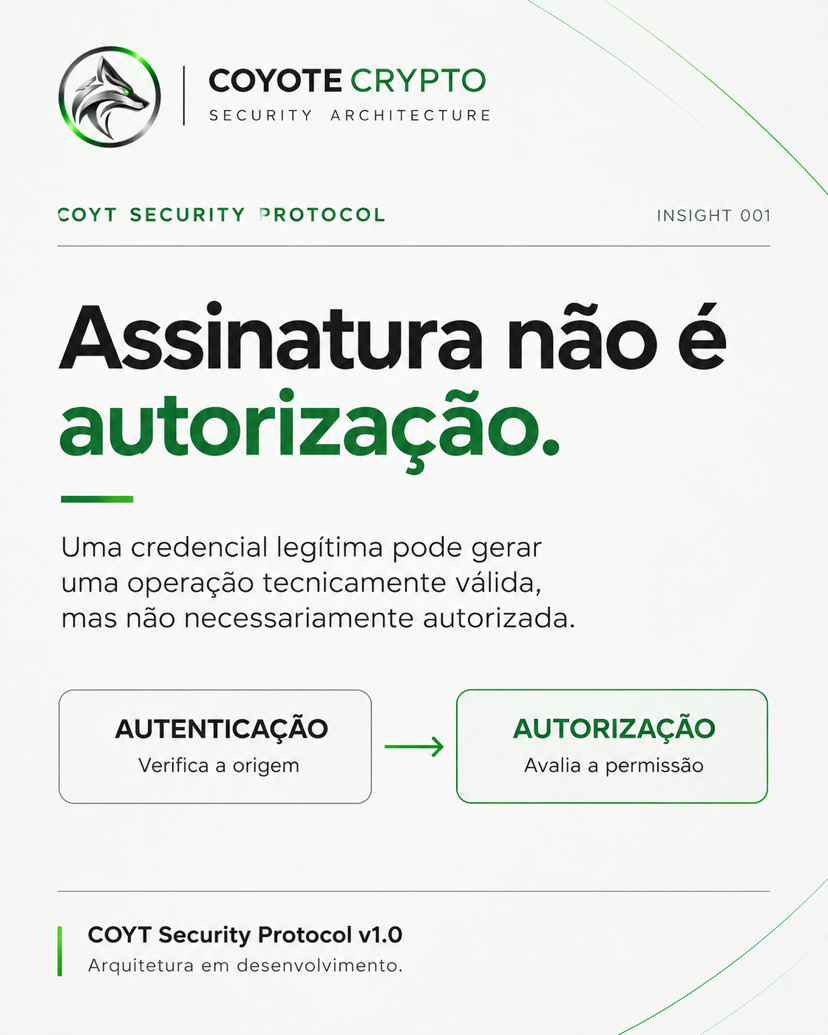
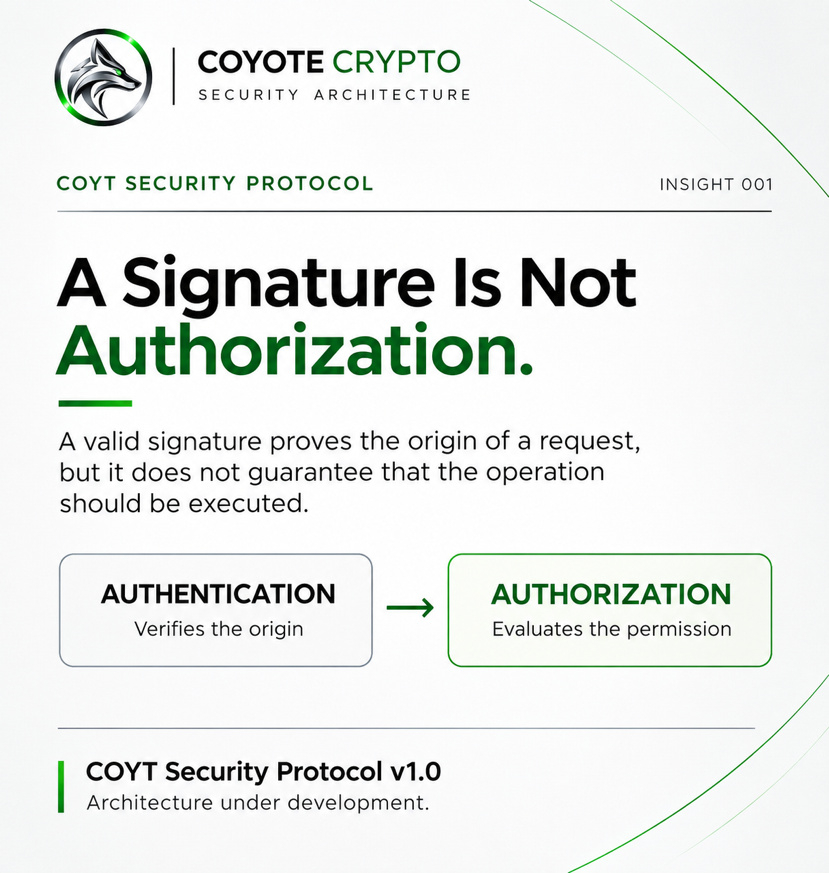
မှန်ကန်သော ကုဒ်ဝှက်လက်မှတ်တစ်ခုသည် တောင်းဆိုချက်၏ မူလရင်းမြစ်ကို သက်သေပြသည်။ သို့သော် ထိုလုပ်ဆောင်မှုကို လုပ်ဆောင်သင့်ကြောင်း အာမမခံပါ။
ဖောက်ထွင်းခံထားရသော အထောက်အထားများမှ နည်းပညာအရ မှန်ကန်သော ညွှန်ကြားချက်များ ထုတ်ပေးနိုင်သည်။
COYT Security Protocol သည် ကြိုတင်သတ်မှတ်ထားသော မူဝါဒများနှင့် သီးခြားအတည်ပြုချက်မှတစ်ဆင့် အထောက်အထားစိစစ်ခြင်းနှင့် ခွင့်ပြုချက်ပေးခြင်းကို ခွဲခြားရန် အဆိုပြုထားသည်။
ငွေကြေးလုံခြုံရေးသည် လုပ်ဆောင်မှုမစတင်မီကတည်းက စတင်သည်။
COYT Security Protocol v1.0 — ဗိသုကာပုံစံကို တည်ဆောက်နေဆဲ။
#ငွေပေးချေမှုလုံခြုံရေး #ဘဏ္ဍာရေးနည်းပညာလုံခြုံရေး #ဆိုက်ဘာလုံခြုံရေး
မှန်ကန်သော ကုဒ်ဝှက်လက်မှတ်တစ်ခုသည် တောင်းဆိုချက်၏ မူလရင်းမြစ်ကို သက်သေပြသည်။ သို့သော် ထိုလုပ်ဆောင်မှုကို လုပ်ဆောင်သင့်ကြောင်း အာမမခံပါ။
ဖောက်ထွင်းခံထားရသော အထောက်အထားများမှ နည်းပညာအရ မှန်ကန်သော ညွှန်ကြားချက်များ ထုတ်ပေးနိုင်သည်။
COYT Security Protocol သည် ကြိုတင်သတ်မှတ်ထားသော မူဝါဒများနှင့် သီးခြားအတည်ပြုချက်မှတစ်ဆင့် အထောက်အထားစိစစ်ခြင်းနှင့် ခွင့်ပြုချက်ပေးခြင်းကို ခွဲခြားရန် အဆိုပြုထားသည်။
ငွေကြေးလုံခြုံရေးသည် လုပ်ဆောင်မှုမစတင်မီကတည်းက စတင်သည်။
COYT Security Protocol v1.0 — ဗိသုကာပုံစံကို တည်ဆောက်နေဆဲ။
#ငွေပေးချေမှုလုံခြုံရေး #ဘဏ္ဍာရေးနည်းပညာလုံခြုံရေး #ဆိုက်ဘာလုံခြုံရေး
ဖောက်ထွင်းခံထားရသော အထောက်အထားများမှ နည်းပညာအရ မှန်ကန်သော ညွှန်ကြားချက်များ ထုတ်ပေးနိုင်သည်။
COYT Security Protocol သည် ကြိုတင်သတ်မှတ်ထားသော မူဝါဒများနှင့် သီးခြားအတည်ပြုချက်မှတစ်ဆင့် အထောက်အထားစိစစ်ခြင်းနှင့် ခွင့်ပြုချက်ပေးခြင်းကို ခွဲခြားရန် အဆိုပြုထားသည်။
ငွေကြေးလုံခြုံရေးသည် လုပ်ဆောင်မှုမစတင်မီကတည်းက စတင်သည်။
COYT Security Protocol v1.0 — ဗိသုကာပုံစံကို တည်ဆောက်နေဆဲ။
#ငွေပေးချေမှုလုံခြုံရေး #ဘဏ္ဍာရေးနည်းပညာလုံခြုံရေး #ဆိုက်ဘာလုံခြုံရေး
729
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
အီးမေးလ် / ဖုန်းနံပါတ်
ရေပန်းစားနေသော ခေါင်းစဉ်များ
1
#BinanceReopensWithdrawalsForMoreAssets
ကြည့်ရှုမှု 568,753 ကြိမ်
2,553 ဦး ဆွေးနွေးနေသည်
2
#BTCRebounds80K
ကြည့်ရှုမှု 93,627 ကြိမ်
940 ဦး ဆွေးနွေးနေသည်
3
#Binance98PercentReplenished
ကြည့်ရှုမှု 51,396 ကြိမ်
715 ဦး ဆွေးနွေးနေသည်
4
#USMidterms-WhatAreMarketsExpecting?
ကြည့်ရှုမှု 382,087 ကြိမ်
2,210 ဦး ဆွေးနွေးနေသည်
5
#USOctoberNFP-AreRateCutsStillPossible
ကြည့်ရှုမှု 415,282 ကြိမ်
2,932 ဦး ဆွေးနွေးနေသည်
6
#TRUMPFalls18.1%In24HoursToRecordLow
ကြည့်ရှုမှု 153 ကြိမ်
18 ဦး ဆွေးနွေးနေသည်
7
#USClearsSingleStockPerpetualFutures
ကြည့်ရှုမှု 2,763 ကြိမ်
84 ဦး ဆွေးနွေးနေသည်
8
#StrategySTRCHits$100ForFirstTimeSinceMay
ကြည့်ရှုမှု 57 ကြိမ်
3 ဦး ဆွေးနွေးနေသည်
9
#TrumpFamilyBackedBitcoinMinerReportsQ3Profit
ကြည့်ရှုမှု 1,680 ကြိမ်
53 ဦး ဆွေးနွေးနေသည်
10
#SouthKoreaPlansImmediateCryptoSecurityIncidentReportingRules
ကြည့်ရှုမှု 118 ကြိမ်
5 ဦး ဆွေးနွေးနေသည်