
强叔交易日记
4.6k 投稿
强叔交易日记
報告
ユーザーをブロック
公众号:强叔交易日记。75折手续费QS6666我是强叔,区块链爱好者,由大a转站币圈,擅长趋势预判,优质项目发掘师,精准投标山寨百倍十倍币
71 フォロー
8.9K+ フォロワー
22.3K+ いいね
投稿
すべて
引用
·
--
Duskを改めて見直したあと、むしろあまり議論されないある問題に注目し始めました。チェーン上の「実行権」は一体どこに置くべきなのか?
最近研究 @Dusk_Foundation を進める中で、特定の機能を単に眺めるのではなく、分散型金融(DeFi)のパブリックチェーンがどのように実行能力を配分しているのかを見るようになってきました。
Duskは、すべてを1つの実行環境に詰め込むわけではありません。DuskEVMはSolidity、Vyper、そしてEVMに精通したツールを担当し、DuskVMはDusk L1上で直接動作し、Rust/WASMのコントラクトを対象にします。さらに、プロトコルレベルの資産、ネイティブなトランザクションモデル、プライバシー、そしてZKの能力にも触れられます。基盤のDuskDSは、コンセンサス、決済、データ可用性を担当します。公式ドキュメントは、この分業を非常に明確に説明しています。
ここで見落とされやすい違いがあると思います。EVM互換が解決しているのは「開発者をどう呼び込むか」であり、ネイティブな実行環境が解決しているのは「どの処理はL1に密着している必要があるのか」という点です。
一般的なDeFiアプリなら、EVMツールは十分に便利です。しかし、アプリ自体がプライバシー取引、規制対象の資産、あるいはDuskのネイティブ機能を直接呼び出す必要を含む場合、すべてを従来のEVMの範式に合わせて処理してしまうと、かえってプロトコル設計の可能性を狭めるおそれがあります。
これも、私がDuskを再理解するきっかけの一つです。Duskは単に「もっと互換性を増やすこと」を目指しているのではなく、異なる種類のアプリに対してそれぞれ適切な実行場所を用意しつつ、最終結果は同じ決済層に戻すことを試みているのです。
そして次に $DUSK 。これは、Gasとstakingの役割を同時に担っており、トランザクション実行とネットワークのセキュリティが、結果として同じ経済的資産を共有することになります。
もちろん、このアーキテクチャが本当に価値を体現できるかは、開発者がネイティブ機能のために純粋なEVMの道から離れる意思があるか、そして実際の金融アプリが最終的にどの実行方式を選ぶのかにかかっています。
だからこそ今、私がより観察したいのは、Duskに「EVMがあるかどうか」ではなく、次の一点を証明できるかです。複雑な金融シーンにおいて、実行環境そのものがプロトコル設計の一部になり得る、ということを。 #dusk $DUSK @Dusk
Duskを改めて見直したあと、むしろあまり議論されないある問題に注目し始めました。チェーン上の「実行権」は一体どこに置くべきなのか?
最近研究 @Dusk を進める中で、特定の機能を単に眺めるのではなく、分散型金融(DeFi)のパブリックチェーンがどのように実行能力を配分しているのかを見るようになってきました。
Duskは、すべてを1つの実行環境に詰め込むわけではありません。DuskEVMはSolidity、Vyper、そしてEVMに精通したツールを担当し、DuskVMはDusk L1上で直接動作し、Rust/WASMのコントラクトを対象にします。さらに、プロトコルレベルの資産、ネイティブなトランザクションモデル、プライバシー、そしてZKの能力にも触れられます。基盤のDuskDSは、コンセンサス、決済、データ可用性を担当します。公式ドキュメントは、この分業を非常に明確に説明しています。
ここで見落とされやすい違いがあると思います。EVM互換が解決しているのは「開発者をどう呼び込むか」であり、ネイティブな実行環境が解決しているのは「どの処理はL1に密着している必要があるのか」という点です。
一般的なDeFiアプリなら、EVMツールは十分に便利です。しかし、アプリ自体がプライバシー取引、規制対象の資産、あるいはDuskのネイティブ機能を直接呼び出す必要を含む場合、すべてを従来のEVMの範式に合わせて処理してしまうと、かえってプロトコル設計の可能性を狭めるおそれがあります。
これも、私がDuskを再理解するきっかけの一つです。Duskは単に「もっと互換性を増やすこと」を目指しているのではなく、異なる種類のアプリに対してそれぞれ適切な実行場所を用意しつつ、最終結果は同じ決済層に戻すことを試みているのです。
そして次に $DUSK 。これは、Gasとstakingの役割を同時に担っており、トランザクション実行とネットワークのセキュリティが、結果として同じ経済的資産を共有することになります。
もちろん、このアーキテクチャが本当に価値を体現できるかは、開発者がネイティブ機能のために純粋なEVMの道から離れる意思があるか、そして実際の金融アプリが最終的にどの実行方式を選ぶのかにかかっています。
だからこそ今、私がより観察したいのは、Duskに「EVMがあるかどうか」ではなく、次の一点を証明できるかです。複雑な金融シーンにおいて、実行環境そのものがプロトコル設計の一部になり得る、ということを。 #dusk $DUSK @Dusk
最近研究 @Dusk を進める中で、特定の機能を単に眺めるのではなく、分散型金融(DeFi)のパブリックチェーンがどのように実行能力を配分しているのかを見るようになってきました。
Duskは、すべてを1つの実行環境に詰め込むわけではありません。DuskEVMはSolidity、Vyper、そしてEVMに精通したツールを担当し、DuskVMはDusk L1上で直接動作し、Rust/WASMのコントラクトを対象にします。さらに、プロトコルレベルの資産、ネイティブなトランザクションモデル、プライバシー、そしてZKの能力にも触れられます。基盤のDuskDSは、コンセンサス、決済、データ可用性を担当します。公式ドキュメントは、この分業を非常に明確に説明しています。
ここで見落とされやすい違いがあると思います。EVM互換が解決しているのは「開発者をどう呼び込むか」であり、ネイティブな実行環境が解決しているのは「どの処理はL1に密着している必要があるのか」という点です。
一般的なDeFiアプリなら、EVMツールは十分に便利です。しかし、アプリ自体がプライバシー取引、規制対象の資産、あるいはDuskのネイティブ機能を直接呼び出す必要を含む場合、すべてを従来のEVMの範式に合わせて処理してしまうと、かえってプロトコル設計の可能性を狭めるおそれがあります。
これも、私がDuskを再理解するきっかけの一つです。Duskは単に「もっと互換性を増やすこと」を目指しているのではなく、異なる種類のアプリに対してそれぞれ適切な実行場所を用意しつつ、最終結果は同じ決済層に戻すことを試みているのです。
そして次に $DUSK 。これは、Gasとstakingの役割を同時に担っており、トランザクション実行とネットワークのセキュリティが、結果として同じ経済的資産を共有することになります。
もちろん、このアーキテクチャが本当に価値を体現できるかは、開発者がネイティブ機能のために純粋なEVMの道から離れる意思があるか、そして実際の金融アプリが最終的にどの実行方式を選ぶのかにかかっています。
だからこそ今、私がより観察したいのは、Duskに「EVMがあるかどうか」ではなく、次の一点を証明できるかです。複雑な金融シーンにおいて、実行環境そのものがプロトコル設計の一部になり得る、ということを。 #dusk $DUSK @Dusk
3
135
·
--
市場でプライバシー・チェーンの話をよく聞くけれど、皆が陥りやすい誤解がある——「コンプライアンス」を単にKYCのインターフェースとして捉え、「プライバシー」をすべてゼロ知識証明(ZKP)に賭けてしまうことだ。最近、Duskのホワイトペーパーを改めて読み返して、しばらく立ち止まって考えた。本当に機関レベルのRWAチェーンとは、従来のDEXにプライバシーの“パッチ”を当てる話ではなく、分散ネットワーク下での「決済の確定性」と「法的な最終性」の衝突をどう解決するか、ということだ。
多くの人はDuskのPiecrust仮想マシンがどのようにZK証明を動かすかばかりに注目し、より根底にあるコンセンサス機構——Succinct Attestation(SA:コンパクトな合意)——を見落としている。従来のPoSでは、確率的なフォークのリスクが、機関の資産をオンチェーンにする際の最大の“致命的な穴”になる。もし決済にロールバックのリスクが残るなら、従来の金融コンプライアンスはそもそも成立しない。DuskのSAメカニズムは二段階の決定的な投票によって、ブロックの確定性を単一ブロック内に短縮する。重要なのはTPSの高さそのものではなく、基層で従来の金融機関に「不可逆の法的決済保証」を提供できるかどうかだ。
SAコンセンサス、Piecrust仮想マシン、そしてZedger(プライバシーと資産管理のための取引モデル)をつなげて理解すると、この設計の差別化ポイントが見えてくる。資産のプライバシーはZedgerモジュール内でゼロ知識アーキテクチャによって秘匿されるが、コンプライアンス監査の証跡はCitadelメカニズムによって規制当局へ授権できる。これが解決するのは「非中央集権でどうやって金を隠すか」という問題ではなく、「機関レベルのコンプライアンス資産を、許可なしの形ではなく合法かつコンプライアンスに沿って、無許可の流動性としてどう流通させるか」という課題だ。
もちろん、このアーキテクチャは依然として極めて厳しい検証リスクに直面している。Piecrustのような専用カスタムのZK仮想マシンは、複雑なクロスチェーンの協調や組み合わせロジックに対応する際、ZK証明生成の時間コストとCPU負荷が、高性能・高並行性のシナリオで継続的に安定できるのか——それはメインネットの高負荷環境での実地検証が必要だ。加えて、「許可型」と「無許可型」の間のコンプライアンス境界をめぐる動的な駆け引きは、技術コード以上に複雑であり続ける。
最初の問いに戻ろう。コンプライアンス・プライバシー・チェーンには何が欠けているのか?欠けているのは普通のZKPソリューションではない。コンプライアンス資金が安心して実運用できるようにする、基層インフラの一式なのだ。メカニズムの観点から言えば、@Dusk_Foundation は確かに最も難しいが、コンプライアンス重視の金融の本質に最も近い技術ルートを歩んでいる。
$DUSK #dusk
#dusk $DUSK @Dusk
市場でプライバシー・チェーンの話をよく聞くけれど、皆が陥りやすい誤解がある——「コンプライアンス」を単にKYCのインターフェースとして捉え、「プライバシー」をすべてゼロ知識証明(ZKP)に賭けてしまうことだ。最近、Duskのホワイトペーパーを改めて読み返して、しばらく立ち止まって考えた。本当に機関レベルのRWAチェーンとは、従来のDEXにプライバシーの“パッチ”を当てる話ではなく、分散ネットワーク下での「決済の確定性」と「法的な最終性」の衝突をどう解決するか、ということだ。
多くの人はDuskのPiecrust仮想マシンがどのようにZK証明を動かすかばかりに注目し、より根底にあるコンセンサス機構——Succinct Attestation(SA:コンパクトな合意)——を見落としている。従来のPoSでは、確率的なフォークのリスクが、機関の資産をオンチェーンにする際の最大の“致命的な穴”になる。もし決済にロールバックのリスクが残るなら、従来の金融コンプライアンスはそもそも成立しない。DuskのSAメカニズムは二段階の決定的な投票によって、ブロックの確定性を単一ブロック内に短縮する。重要なのはTPSの高さそのものではなく、基層で従来の金融機関に「不可逆の法的決済保証」を提供できるかどうかだ。
SAコンセンサス、Piecrust仮想マシン、そしてZedger(プライバシーと資産管理のための取引モデル)をつなげて理解すると、この設計の差別化ポイントが見えてくる。資産のプライバシーはZedgerモジュール内でゼロ知識アーキテクチャによって秘匿されるが、コンプライアンス監査の証跡はCitadelメカニズムによって規制当局へ授権できる。これが解決するのは「非中央集権でどうやって金を隠すか」という問題ではなく、「機関レベルのコンプライアンス資産を、許可なしの形ではなく合法かつコンプライアンスに沿って、無許可の流動性としてどう流通させるか」という課題だ。
もちろん、このアーキテクチャは依然として極めて厳しい検証リスクに直面している。Piecrustのような専用カスタムのZK仮想マシンは、複雑なクロスチェーンの協調や組み合わせロジックに対応する際、ZK証明生成の時間コストとCPU負荷が、高性能・高並行性のシナリオで継続的に安定できるのか——それはメインネットの高負荷環境での実地検証が必要だ。加えて、「許可型」と「無許可型」の間のコンプライアンス境界をめぐる動的な駆け引きは、技術コード以上に複雑であり続ける。
最初の問いに戻ろう。コンプライアンス・プライバシー・チェーンには何が欠けているのか?欠けているのは普通のZKPソリューションではない。コンプライアンス資金が安心して実運用できるようにする、基層インフラの一式なのだ。メカニズムの観点から言えば、@Dusk は確かに最も難しいが、コンプライアンス重視の金融の本質に最も近い技術ルートを歩んでいる。
$DUSK #dusk
#dusk $DUSK @Dusk
多くの人はDuskのPiecrust仮想マシンがどのようにZK証明を動かすかばかりに注目し、より根底にあるコンセンサス機構——Succinct Attestation(SA:コンパクトな合意)——を見落としている。従来のPoSでは、確率的なフォークのリスクが、機関の資産をオンチェーンにする際の最大の“致命的な穴”になる。もし決済にロールバックのリスクが残るなら、従来の金融コンプライアンスはそもそも成立しない。DuskのSAメカニズムは二段階の決定的な投票によって、ブロックの確定性を単一ブロック内に短縮する。重要なのはTPSの高さそのものではなく、基層で従来の金融機関に「不可逆の法的決済保証」を提供できるかどうかだ。
SAコンセンサス、Piecrust仮想マシン、そしてZedger(プライバシーと資産管理のための取引モデル)をつなげて理解すると、この設計の差別化ポイントが見えてくる。資産のプライバシーはZedgerモジュール内でゼロ知識アーキテクチャによって秘匿されるが、コンプライアンス監査の証跡はCitadelメカニズムによって規制当局へ授権できる。これが解決するのは「非中央集権でどうやって金を隠すか」という問題ではなく、「機関レベルのコンプライアンス資産を、許可なしの形ではなく合法かつコンプライアンスに沿って、無許可の流動性としてどう流通させるか」という課題だ。
もちろん、このアーキテクチャは依然として極めて厳しい検証リスクに直面している。Piecrustのような専用カスタムのZK仮想マシンは、複雑なクロスチェーンの協調や組み合わせロジックに対応する際、ZK証明生成の時間コストとCPU負荷が、高性能・高並行性のシナリオで継続的に安定できるのか——それはメインネットの高負荷環境での実地検証が必要だ。加えて、「許可型」と「無許可型」の間のコンプライアンス境界をめぐる動的な駆け引きは、技術コード以上に複雑であり続ける。
最初の問いに戻ろう。コンプライアンス・プライバシー・チェーンには何が欠けているのか?欠けているのは普通のZKPソリューションではない。コンプライアンス資金が安心して実運用できるようにする、基層インフラの一式なのだ。メカニズムの観点から言えば、@Dusk は確かに最も難しいが、コンプライアンス重視の金融の本質に最も近い技術ルートを歩んでいる。
$DUSK #dusk
#dusk $DUSK @Dusk
139
·
--
最近、伝統的な米国株の巨頭やブラックストーンのような伝統的な機関が資産をオンチェーンへ移す動きが頻繁で、みんながRWAは後半戦の本命だと叫んでいます。でも私は、多くのパブリックチェーンの基盤は実際の“本物のコンプライアンス量”をそもそも支えられないと思っています。伝統金融が最も恐れるのは二つです。公開取引におけるプライバシーの欠如、そして規制監査を通せないこと。老舗のコンプライアンス・プライバシーチェーンである@Dusk_Foundation が狙っているのは、まさにその“首を絞める”ポイントです。
オンチェーンの基盤アーキテクチャを長年見てきた者として、$DUSK には確かに少し違うものがあります。ホワイトペーパーで挙げられている基盤技術は、ゼロ知識証明(ZKP)と準同型暗号を用いて選択的開示を行い、機関が自社の保有高や取引の詳細を秘匿しつつ、EUのMiCA法案のような規制要件に沿った監査証明を規制当局に提示できるようにしています。EVM上にプライバシープラグインを“後付け”するようなパッチ案件とは違い、このように「プライバシー+コンプライアンス」をLayer 1の基底にネイティブに書き込むアプローチの方が、構造としてよりすっきりしています。さらにDuskEVMテストネットの推進も、これまでのプライバシーチェーンが開発難易度を極端に上げ、Solidityエコシステムと互換できないという致命的な弱点を解消しています。
ただし、どんなプロジェクトも神格化しないのが基本的な理性です。Duskの弱点もまた、かなりはっきりしています。第一に、エコシステムが育つ速度があまりに遅いことです。長い年月をかけているのに、欧州の一部のライセンス取引所との協力プラン以外では、オンチェーンの流動性やアプリのTVLはいまだに貧弱です。第二に、「コンプライアンス」そのものが両刃の剣であること。暗号界で最もハードコアなDeFi原理主義者は、当然のように「規制インターフェース」を持つチェーンを嫌います。一方で、伝統的な金融機関のコンプライアンス審査のプロセスは非常に長い。結果として、Duskはその“間”に挟まれて、極めて微妙な立ち位置になっています。もし今後もRWA資産が引き続きイーサリアムL2や基盤の流動性巨大手に集中していくなら、Duskは「技術は硬いが誰も使わない」沈黙の小冊子に成り下がる可能性が高いでしょう。
オンチェーンのプライバシーは、絶対的な無政府主義ではありませんし、絶対的な透明性もまた、現実世界の大資金を受け止めることは決してできません。ブロックチェーンにおける分散化という理想と、現実の法的枠組みの秩序のあいだで、どのようにバランスを見つけるか。それはDuskの死活を左右する問題であるだけでなく、Web3全体が“自画自賛の輪”から抜け出すための必答問題でもあります。
#dusk $DUSK @Dusk
最近、伝統的な米国株の巨頭やブラックストーンのような伝統的な機関が資産をオンチェーンへ移す動きが頻繁で、みんながRWAは後半戦の本命だと叫んでいます。でも私は、多くのパブリックチェーンの基盤は実際の“本物のコンプライアンス量”をそもそも支えられないと思っています。伝統金融が最も恐れるのは二つです。公開取引におけるプライバシーの欠如、そして規制監査を通せないこと。老舗のコンプライアンス・プライバシーチェーンである@Dusk が狙っているのは、まさにその“首を絞める”ポイントです。
オンチェーンの基盤アーキテクチャを長年見てきた者として、$DUSK には確かに少し違うものがあります。ホワイトペーパーで挙げられている基盤技術は、ゼロ知識証明(ZKP)と準同型暗号を用いて選択的開示を行い、機関が自社の保有高や取引の詳細を秘匿しつつ、EUのMiCA法案のような規制要件に沿った監査証明を規制当局に提示できるようにしています。EVM上にプライバシープラグインを“後付け”するようなパッチ案件とは違い、このように「プライバシー+コンプライアンス」をLayer 1の基底にネイティブに書き込むアプローチの方が、構造としてよりすっきりしています。さらにDuskEVMテストネットの推進も、これまでのプライバシーチェーンが開発難易度を極端に上げ、Solidityエコシステムと互換できないという致命的な弱点を解消しています。
ただし、どんなプロジェクトも神格化しないのが基本的な理性です。Duskの弱点もまた、かなりはっきりしています。第一に、エコシステムが育つ速度があまりに遅いことです。長い年月をかけているのに、欧州の一部のライセンス取引所との協力プラン以外では、オンチェーンの流動性やアプリのTVLはいまだに貧弱です。第二に、「コンプライアンス」そのものが両刃の剣であること。暗号界で最もハードコアなDeFi原理主義者は、当然のように「規制インターフェース」を持つチェーンを嫌います。一方で、伝統的な金融機関のコンプライアンス審査のプロセスは非常に長い。結果として、Duskはその“間”に挟まれて、極めて微妙な立ち位置になっています。もし今後もRWA資産が引き続きイーサリアムL2や基盤の流動性巨大手に集中していくなら、Duskは「技術は硬いが誰も使わない」沈黙の小冊子に成り下がる可能性が高いでしょう。
オンチェーンのプライバシーは、絶対的な無政府主義ではありませんし、絶対的な透明性もまた、現実世界の大資金を受け止めることは決してできません。ブロックチェーンにおける分散化という理想と、現実の法的枠組みの秩序のあいだで、どのようにバランスを見つけるか。それはDuskの死活を左右する問題であるだけでなく、Web3全体が“自画自賛の輪”から抜け出すための必答問題でもあります。
#dusk $DUSK @Dusk
オンチェーンの基盤アーキテクチャを長年見てきた者として、$DUSK には確かに少し違うものがあります。ホワイトペーパーで挙げられている基盤技術は、ゼロ知識証明(ZKP)と準同型暗号を用いて選択的開示を行い、機関が自社の保有高や取引の詳細を秘匿しつつ、EUのMiCA法案のような規制要件に沿った監査証明を規制当局に提示できるようにしています。EVM上にプライバシープラグインを“後付け”するようなパッチ案件とは違い、このように「プライバシー+コンプライアンス」をLayer 1の基底にネイティブに書き込むアプローチの方が、構造としてよりすっきりしています。さらにDuskEVMテストネットの推進も、これまでのプライバシーチェーンが開発難易度を極端に上げ、Solidityエコシステムと互換できないという致命的な弱点を解消しています。
ただし、どんなプロジェクトも神格化しないのが基本的な理性です。Duskの弱点もまた、かなりはっきりしています。第一に、エコシステムが育つ速度があまりに遅いことです。長い年月をかけているのに、欧州の一部のライセンス取引所との協力プラン以外では、オンチェーンの流動性やアプリのTVLはいまだに貧弱です。第二に、「コンプライアンス」そのものが両刃の剣であること。暗号界で最もハードコアなDeFi原理主義者は、当然のように「規制インターフェース」を持つチェーンを嫌います。一方で、伝統的な金融機関のコンプライアンス審査のプロセスは非常に長い。結果として、Duskはその“間”に挟まれて、極めて微妙な立ち位置になっています。もし今後もRWA資産が引き続きイーサリアムL2や基盤の流動性巨大手に集中していくなら、Duskは「技術は硬いが誰も使わない」沈黙の小冊子に成り下がる可能性が高いでしょう。
オンチェーンのプライバシーは、絶対的な無政府主義ではありませんし、絶対的な透明性もまた、現実世界の大資金を受け止めることは決してできません。ブロックチェーンにおける分散化という理想と、現実の法的枠組みの秩序のあいだで、どのようにバランスを見つけるか。それはDuskの死活を左右する問題であるだけでなく、Web3全体が“自画自賛の輪”から抜け出すための必答問題でもあります。
#dusk $DUSK @Dusk
1
2
132
·
--
「適法性とプライバシーを両立できる」ふりはもうやめて、Dusk の“本当のガチさ”と“気まずい部分”について話そう
最近の集まりでも、先月のクロスチェーン・ブリッジの脆弱性の件が話題になりました。結局のところ、透明な台帳という“見えすぎる宿命”が、ハッカーを呼び込んだだけなんです。業界ではプライバシーと言えば ZK が必須ですが、ほとんどのプロトコルは ZK を規制回避の黒いマントみたいに使っているだけ。でも @Dusk_Foundation のホワイトペーパーをめくると、この連中がかなり独特で奇妙なルートを切っていて、「コンプライアンス合法なプライバシー」を前面に出しているのがわかります。
古参として一言、ツッコミたいです。機関のコンプライアンスと非中央集権のプライバシーを同時に満たす? たとえるなら、「草は食わないのに、駆け回れる」みたいな馬を欲しがってる感じです。でも $DUSK は、その硬骨を土台のロジックでちゃんと受け止めてしまった。
完全匿名の闇市場トークンとは違って、Dusk は Phoenix という UTXO モデルと Citadel の ID システムを用意し、PLONK のゼロ知識証明で Piecrust zkVM を動かします。核となるわかりやすい例を言うと、夜のクラブで「18歳以上」であることを証明するだけ。零知識のパスワードカードを見せるだけで店員は適法性を確認できますが、身分証番号や誕生日は見えません。さらに実際の金融資産(RWA)の決済では、監査人はコンプライアンス証明を引き出せるのに、チェーン上の一般人にはあなたの保有残高は見えない。
メインネットや DuskEVM の推進は確かに順調で、ノードの Aegis アップグレードや Succinct Attestation のコンセンサスも技術的な誠意が感じられます。けれど、それでも現実の困難は変わりません。コンプライアンス系の機関は、もっと中央銀行みたいになってくれないと嫌。暗号の“ならず者”は、匿名性がまだ足りないと文句を言う。両方に寄せようとすると、結局両方から疎まれることになりがちです。
ブロックチェーンは、生まれたときから無政府主義のカーニバルみたいなノリでスタートしたのに、最後には現実世界の規制の壁にぶつかります。Dusk は数学でコードにガラスの箱をかぶせたようなもの。箱の中は絶対的なプライバシー保護、箱の外は明確なルールの境界です。これは妥協じゃなくて、この業界が野蛮な成長から文明的な秩序へ移るとき、避けて通れない“試験問題”を解くために差し出した答案なんです #dusk。
#dusk $DUSK @Dusk
「適法性とプライバシーを両立できる」ふりはもうやめて、Dusk の“本当のガチさ”と“気まずい部分”について話そう
最近の集まりでも、先月のクロスチェーン・ブリッジの脆弱性の件が話題になりました。結局のところ、透明な台帳という“見えすぎる宿命”が、ハッカーを呼び込んだだけなんです。業界ではプライバシーと言えば ZK が必須ですが、ほとんどのプロトコルは ZK を規制回避の黒いマントみたいに使っているだけ。でも @Dusk のホワイトペーパーをめくると、この連中がかなり独特で奇妙なルートを切っていて、「コンプライアンス合法なプライバシー」を前面に出しているのがわかります。
古参として一言、ツッコミたいです。機関のコンプライアンスと非中央集権のプライバシーを同時に満たす? たとえるなら、「草は食わないのに、駆け回れる」みたいな馬を欲しがってる感じです。でも $DUSK は、その硬骨を土台のロジックでちゃんと受け止めてしまった。
完全匿名の闇市場トークンとは違って、Dusk は Phoenix という UTXO モデルと Citadel の ID システムを用意し、PLONK のゼロ知識証明で Piecrust zkVM を動かします。核となるわかりやすい例を言うと、夜のクラブで「18歳以上」であることを証明するだけ。零知識のパスワードカードを見せるだけで店員は適法性を確認できますが、身分証番号や誕生日は見えません。さらに実際の金融資産(RWA)の決済では、監査人はコンプライアンス証明を引き出せるのに、チェーン上の一般人にはあなたの保有残高は見えない。
メインネットや DuskEVM の推進は確かに順調で、ノードの Aegis アップグレードや Succinct Attestation のコンセンサスも技術的な誠意が感じられます。けれど、それでも現実の困難は変わりません。コンプライアンス系の機関は、もっと中央銀行みたいになってくれないと嫌。暗号の“ならず者”は、匿名性がまだ足りないと文句を言う。両方に寄せようとすると、結局両方から疎まれることになりがちです。
ブロックチェーンは、生まれたときから無政府主義のカーニバルみたいなノリでスタートしたのに、最後には現実世界の規制の壁にぶつかります。Dusk は数学でコードにガラスの箱をかぶせたようなもの。箱の中は絶対的なプライバシー保護、箱の外は明確なルールの境界です。これは妥協じゃなくて、この業界が野蛮な成長から文明的な秩序へ移るとき、避けて通れない“試験問題”を解くために差し出した答案なんです #dusk。
#dusk $DUSK @Dusk
最近の集まりでも、先月のクロスチェーン・ブリッジの脆弱性の件が話題になりました。結局のところ、透明な台帳という“見えすぎる宿命”が、ハッカーを呼び込んだだけなんです。業界ではプライバシーと言えば ZK が必須ですが、ほとんどのプロトコルは ZK を規制回避の黒いマントみたいに使っているだけ。でも @Dusk のホワイトペーパーをめくると、この連中がかなり独特で奇妙なルートを切っていて、「コンプライアンス合法なプライバシー」を前面に出しているのがわかります。
古参として一言、ツッコミたいです。機関のコンプライアンスと非中央集権のプライバシーを同時に満たす? たとえるなら、「草は食わないのに、駆け回れる」みたいな馬を欲しがってる感じです。でも $DUSK は、その硬骨を土台のロジックでちゃんと受け止めてしまった。
完全匿名の闇市場トークンとは違って、Dusk は Phoenix という UTXO モデルと Citadel の ID システムを用意し、PLONK のゼロ知識証明で Piecrust zkVM を動かします。核となるわかりやすい例を言うと、夜のクラブで「18歳以上」であることを証明するだけ。零知識のパスワードカードを見せるだけで店員は適法性を確認できますが、身分証番号や誕生日は見えません。さらに実際の金融資産(RWA)の決済では、監査人はコンプライアンス証明を引き出せるのに、チェーン上の一般人にはあなたの保有残高は見えない。
メインネットや DuskEVM の推進は確かに順調で、ノードの Aegis アップグレードや Succinct Attestation のコンセンサスも技術的な誠意が感じられます。けれど、それでも現実の困難は変わりません。コンプライアンス系の機関は、もっと中央銀行みたいになってくれないと嫌。暗号の“ならず者”は、匿名性がまだ足りないと文句を言う。両方に寄せようとすると、結局両方から疎まれることになりがちです。
ブロックチェーンは、生まれたときから無政府主義のカーニバルみたいなノリでスタートしたのに、最後には現実世界の規制の壁にぶつかります。Dusk は数学でコードにガラスの箱をかぶせたようなもの。箱の中は絶対的なプライバシー保護、箱の外は明確なルールの境界です。これは妥協じゃなくて、この業界が野蛮な成長から文明的な秩序へ移るとき、避けて通れない“試験問題”を解くために差し出した答案なんです #dusk。
#dusk $DUSK @Dusk
164
·
--
私はDUSK 2024のホワイトペーパーをもう一度読み直したのに、むしろあるかなりマイナーな細部で引っかかってしまいました。そこにはブロックサイズに約1MBの上限が設定されており、文書ではだいたい250件のPhoenixトランザクションしか収容できないと書かれていました。この数字は一見すると単なるエンジニアリング上のパラメータにすぎないように見えるのに、深夜に引き線を引きながらずっと考えてしまいました。プライバシートランザクションが本当に普及したとき、ボトルネックは「プライバシーが可能かどうか」から「誰が資源の配分を決める権利を持つのか」へと移るのではないでしょうか?(dusk.network)
業界でプライバシーチェーンと言うと、多くの人がZKPや選択的開示に注目しますが、ブロックスペース自体も希少な資源であることを見落としがちです。つまり、エレベーターのサイズがこの程度しかないようなものです。普段は混まないので誰も気づきませんが、ピークが来ると、本当に体験を左右するのはエレベーターがどれだけ先進的かではなく、「誰が先に乗れるか」です。
DUSKが面白いのはまさにここだと思います。DUSK自体がGasを担うだけでなく、ステーキングやコンセンサスのインセンティブと結びついています。ネットワークの安全に参加するにはDUSKをロックする必要があり、Gasはブロックスペース、実行コスト、アンチスパムの機能を担います。(dusk.network) つまり、DUSKは単に「手数料を払うためのコイン」ではなく、ネットワーク資源の価格設定と安全性メカニズムにおける経済的な駒なのです。
ただ、私は次の層のほうがもっと警戒しています。将来、パラメータ、手数料、あるいは資源ルールが、持ち株の比重にますます依存するようになれば、大口は「持ち株が多いほど→ルールへの影響が大きい→ルールから利益を得る→さらに買い増す」というフィードバック・ループを起こし得ます。ガバナンス設計は本来調整ツールですが、最後には資本面での優位を増幅する装置になってしまうかもしれません。
私の立場はとてもシンプルです。DUSKはプライバシー、コンプライアンス、オンチェーン金融を結びつけています。この方向性は評価しています。ただ、世の多くの人はZKPのかっこよさばかりに目を奪われ、「誰がルールを決めるのか」というより長期的で難しい問題を見落としがちです。本当の意味での分散化とは、一人ひとりが誰でも参加できることなのか、それとも大口もルールによって縛られなければならないのか。あなたはどう思いますか?
#dusk $DUSK @Dusk
私はDUSK 2024のホワイトペーパーをもう一度読み直したのに、むしろあるかなりマイナーな細部で引っかかってしまいました。そこにはブロックサイズに約1MBの上限が設定されており、文書ではだいたい250件のPhoenixトランザクションしか収容できないと書かれていました。この数字は一見すると単なるエンジニアリング上のパラメータにすぎないように見えるのに、深夜に引き線を引きながらずっと考えてしまいました。プライバシートランザクションが本当に普及したとき、ボトルネックは「プライバシーが可能かどうか」から「誰が資源の配分を決める権利を持つのか」へと移るのではないでしょうか?(dusk.network)
業界でプライバシーチェーンと言うと、多くの人がZKPや選択的開示に注目しますが、ブロックスペース自体も希少な資源であることを見落としがちです。つまり、エレベーターのサイズがこの程度しかないようなものです。普段は混まないので誰も気づきませんが、ピークが来ると、本当に体験を左右するのはエレベーターがどれだけ先進的かではなく、「誰が先に乗れるか」です。
DUSKが面白いのはまさにここだと思います。DUSK自体がGasを担うだけでなく、ステーキングやコンセンサスのインセンティブと結びついています。ネットワークの安全に参加するにはDUSKをロックする必要があり、Gasはブロックスペース、実行コスト、アンチスパムの機能を担います。(dusk.network) つまり、DUSKは単に「手数料を払うためのコイン」ではなく、ネットワーク資源の価格設定と安全性メカニズムにおける経済的な駒なのです。
ただ、私は次の層のほうがもっと警戒しています。将来、パラメータ、手数料、あるいは資源ルールが、持ち株の比重にますます依存するようになれば、大口は「持ち株が多いほど→ルールへの影響が大きい→ルールから利益を得る→さらに買い増す」というフィードバック・ループを起こし得ます。ガバナンス設計は本来調整ツールですが、最後には資本面での優位を増幅する装置になってしまうかもしれません。
私の立場はとてもシンプルです。DUSKはプライバシー、コンプライアンス、オンチェーン金融を結びつけています。この方向性は評価しています。ただ、世の多くの人はZKPのかっこよさばかりに目を奪われ、「誰がルールを決めるのか」というより長期的で難しい問題を見落としがちです。本当の意味での分散化とは、一人ひとりが誰でも参加できることなのか、それとも大口もルールによって縛られなければならないのか。あなたはどう思いますか?
#dusk $DUSK @Dusk
業界でプライバシーチェーンと言うと、多くの人がZKPや選択的開示に注目しますが、ブロックスペース自体も希少な資源であることを見落としがちです。つまり、エレベーターのサイズがこの程度しかないようなものです。普段は混まないので誰も気づきませんが、ピークが来ると、本当に体験を左右するのはエレベーターがどれだけ先進的かではなく、「誰が先に乗れるか」です。
DUSKが面白いのはまさにここだと思います。DUSK自体がGasを担うだけでなく、ステーキングやコンセンサスのインセンティブと結びついています。ネットワークの安全に参加するにはDUSKをロックする必要があり、Gasはブロックスペース、実行コスト、アンチスパムの機能を担います。(dusk.network) つまり、DUSKは単に「手数料を払うためのコイン」ではなく、ネットワーク資源の価格設定と安全性メカニズムにおける経済的な駒なのです。
ただ、私は次の層のほうがもっと警戒しています。将来、パラメータ、手数料、あるいは資源ルールが、持ち株の比重にますます依存するようになれば、大口は「持ち株が多いほど→ルールへの影響が大きい→ルールから利益を得る→さらに買い増す」というフィードバック・ループを起こし得ます。ガバナンス設計は本来調整ツールですが、最後には資本面での優位を増幅する装置になってしまうかもしれません。
私の立場はとてもシンプルです。DUSKはプライバシー、コンプライアンス、オンチェーン金融を結びつけています。この方向性は評価しています。ただ、世の多くの人はZKPのかっこよさばかりに目を奪われ、「誰がルールを決めるのか」というより長期的で難しい問題を見落としがちです。本当の意味での分散化とは、一人ひとりが誰でも参加できることなのか、それとも大口もルールによって縛られなければならないのか。あなたはどう思いますか?
#dusk $DUSK @Dusk
1
1
174
·
--
ブリッシュ
昨晚把DUSKのホワイトペーパー更新版をまた一通り読み返して、報酬メカニズムのあたりを行ったり来たり線を引いて、最後に見落とされがちな一つの細部に目が留まりました。投票者の報酬はcreditsと連動しているのに対し、コンセンサスにおける影響力そのものが、ステーキングやノード参加の深さに関連していることです。私の最初の疑問は、むしろ「プライバシーが十分強いかどうか」ではなく——ルール自体に経済的リターンがあるとき、誰が最も長期的にルールへ影響を与え続ける強い動機を持つのでしょうか?
多くの人はプライバシー×金融の分野を見ると、最初にゼロ知識証明、選択的開示、コンプライアンスといった“大きな言葉”を思い浮かべます。でも、基盤を作り込むほど、見落とされやすいのはガバナンス権と経済的インセンティブのあいだのクローズドループだと感じるようになりました。
たとえば生活にたとえると:あるマンションの駐車場料金をどう徴収するか決めるルールがあって、一般の居住者は年に一度投票する。でも、車が大量にある人の中には、毎日のように管理組合の意思決定に参加し、さらにルール変更から継続的に利益を得られる人がいる。すると、時間が経つにつれて、票数が多い人は単に“ガバナンスに参加している”だけでなく、自分にとってより都合のいい料金表を作る側に回っていくのです。
DUSKについても、同じような問題を連想します。DUSKは、ステーキングやコンセンサス参加、ガバナンス上の重みを担うだけでなく、取引やGas支払いといった基盤機能も担っています。単に“売買のためのコイン”ではなく、ネットワーク経済循環の中での決済用のトークン一式なんです。公式アップデート後のアーキテクチャも、DUSKをコアとなるネイティブ資産として、staking、governance、settlement、そしてGasに使い続けています。(Dusk)
私は、この設計がトークンと実際のネットワーク需要を結びつけている点を評価しています。ただ、私の疑念もまさにここにあります。大口が保有トークンでより強い発言力を蓄えられるうえ、ルールによってさらに多くの経済的リターンを得られるなら、“保有が多いほど影響力が大きい→利益が多い→さらに投下を加速する”という内生的な循環が生まれてしまわないでしょうか?
多くの人は、分散化=みんなが投票権を持つことだと思っています。私はむしろ、本当に見るべきなのは「誰が、継続的にそのテーブルを買い取れる発言権を持っているのか」だと考えます。
私の見解:メカニズム設計は研究に値する。でも、ガバナンスの公平性は投票ボタンがあるかどうかだけで判断してはいけません。あなたは、DUSKの将来で最も難しく解決すべきなのは、プライバシー技術だと思いますか?それとも、経済的な権力の過度な集中ですか?コメントで教えてください
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
昨晚把DUSKのホワイトペーパー更新版をまた一通り読み返して、報酬メカニズムのあたりを行ったり来たり線を引いて、最後に見落とされがちな一つの細部に目が留まりました。投票者の報酬はcreditsと連動しているのに対し、コンセンサスにおける影響力そのものが、ステーキングやノード参加の深さに関連していることです。私の最初の疑問は、むしろ「プライバシーが十分強いかどうか」ではなく——ルール自体に経済的リターンがあるとき、誰が最も長期的にルールへ影響を与え続ける強い動機を持つのでしょうか?
多くの人はプライバシー×金融の分野を見ると、最初にゼロ知識証明、選択的開示、コンプライアンスといった“大きな言葉”を思い浮かべます。でも、基盤を作り込むほど、見落とされやすいのはガバナンス権と経済的インセンティブのあいだのクローズドループだと感じるようになりました。
たとえば生活にたとえると:あるマンションの駐車場料金をどう徴収するか決めるルールがあって、一般の居住者は年に一度投票する。でも、車が大量にある人の中には、毎日のように管理組合の意思決定に参加し、さらにルール変更から継続的に利益を得られる人がいる。すると、時間が経つにつれて、票数が多い人は単に“ガバナンスに参加している”だけでなく、自分にとってより都合のいい料金表を作る側に回っていくのです。
DUSKについても、同じような問題を連想します。DUSKは、ステーキングやコンセンサス参加、ガバナンス上の重みを担うだけでなく、取引やGas支払いといった基盤機能も担っています。単に“売買のためのコイン”ではなく、ネットワーク経済循環の中での決済用のトークン一式なんです。公式アップデート後のアーキテクチャも、DUSKをコアとなるネイティブ資産として、staking、governance、settlement、そしてGasに使い続けています。(Dusk)
私は、この設計がトークンと実際のネットワーク需要を結びつけている点を評価しています。ただ、私の疑念もまさにここにあります。大口が保有トークンでより強い発言力を蓄えられるうえ、ルールによってさらに多くの経済的リターンを得られるなら、“保有が多いほど影響力が大きい→利益が多い→さらに投下を加速する”という内生的な循環が生まれてしまわないでしょうか?
多くの人は、分散化=みんなが投票権を持つことだと思っています。私はむしろ、本当に見るべきなのは「誰が、継続的にそのテーブルを買い取れる発言権を持っているのか」だと考えます。
私の見解:メカニズム設計は研究に値する。でも、ガバナンスの公平性は投票ボタンがあるかどうかだけで判断してはいけません。あなたは、DUSKの将来で最も難しく解決すべきなのは、プライバシー技術だと思いますか?それとも、経済的な権力の過度な集中ですか?コメントで教えてください
#dusk $DUSK @Dusk
多くの人はプライバシー×金融の分野を見ると、最初にゼロ知識証明、選択的開示、コンプライアンスといった“大きな言葉”を思い浮かべます。でも、基盤を作り込むほど、見落とされやすいのはガバナンス権と経済的インセンティブのあいだのクローズドループだと感じるようになりました。
たとえば生活にたとえると:あるマンションの駐車場料金をどう徴収するか決めるルールがあって、一般の居住者は年に一度投票する。でも、車が大量にある人の中には、毎日のように管理組合の意思決定に参加し、さらにルール変更から継続的に利益を得られる人がいる。すると、時間が経つにつれて、票数が多い人は単に“ガバナンスに参加している”だけでなく、自分にとってより都合のいい料金表を作る側に回っていくのです。
DUSKについても、同じような問題を連想します。DUSKは、ステーキングやコンセンサス参加、ガバナンス上の重みを担うだけでなく、取引やGas支払いといった基盤機能も担っています。単に“売買のためのコイン”ではなく、ネットワーク経済循環の中での決済用のトークン一式なんです。公式アップデート後のアーキテクチャも、DUSKをコアとなるネイティブ資産として、staking、governance、settlement、そしてGasに使い続けています。(Dusk)
私は、この設計がトークンと実際のネットワーク需要を結びつけている点を評価しています。ただ、私の疑念もまさにここにあります。大口が保有トークンでより強い発言力を蓄えられるうえ、ルールによってさらに多くの経済的リターンを得られるなら、“保有が多いほど影響力が大きい→利益が多い→さらに投下を加速する”という内生的な循環が生まれてしまわないでしょうか?
多くの人は、分散化=みんなが投票権を持つことだと思っています。私はむしろ、本当に見るべきなのは「誰が、継続的にそのテーブルを買い取れる発言権を持っているのか」だと考えます。
私の見解:メカニズム設計は研究に値する。でも、ガバナンスの公平性は投票ボタンがあるかどうかだけで判断してはいけません。あなたは、DUSKの将来で最も難しく解決すべきなのは、プライバシー技術だと思いますか?それとも、経済的な権力の過度な集中ですか?コメントで教えてください
#dusk $DUSK @Dusk
145
·
--
私はDUSKのホワイトペーパーにある、あまり目立たない「Stake Contract」の細部を何度も読み返しているうちに、むしろ少し警戒心が湧いてきました
昨晩、DUSK 2024のホワイトペーパーを精読する際、第6章のコントラクト部分を特に何度も追いました。多くの人がプライバシー、RWA、コンプライアンスの物語に注目する一方で、私は逆に「ごく基本的なところ」に立ち止まりました。つまり、Stake Contractは本当にコインをロックするだけなのか、それともネットワーク内の“発言権”を再配分するものなのか。ホワイトペーパーはとても直截です。ステーキングでDUSKを使うとコンセンサスへの参加や報酬の獲得に影響し、同時にGasは必ずDUSKで支払わなければならない、ということです。(Dusk CMS)
業界でよくある理解はこうです。PoSは「多くステークしてこそ安全」、Gasは「手数料」だと。ただ、見落とされがちなのは、この2つが重なったとき、トークンが単なる利用証明ではなく、同時にネットワーク参加資格と報酬配分の手段にもなる、という点です。公式の仕組みでは、検証者の報酬は新規発行DUSKとブロックの取引手数料に由来し、不正行為ではペナルティやステークの削減につながる可能性もあります。(Dusk)
頭の中に、かなり雑な比喩があります。小さなコミュニティで、管理費は同じポイントで支払う必要がある。投票や、管理組合の役員になること、さらに報酬を得ることもすべてポイントに紐づいている。最初は公平に感じますが、大口がポイントをどんどん多く持つようになると、彼はルールに影響を及ぼし得ます。さらに、ルールが自分に有利になってより儲かるようになると、そこで稼いだポイントでさらに投票権を拡大でき、その結果、循環が生まれます。
だから私は今、$DUSKが「資本の重み」と「ルールの収益」の境界をどう扱うのかに、より注目しています。DIPは公開の提案とコミュニティでの議論の仕組みを提供しており、私はその設計上の良い点として認めています。(DOCS) ただし大衆が見落としがちな点もあります。ガバナンスのプロセスがあることは、ガバナンス権が生まれつき自動的に均衡していることを意味しません。@Dusk_Foundation
私の見解はこうです。DUSKのメカニズム設計には技術的な要素がある。しかし本当に注視すべきは、ホワイトペーパーがどれほど美しく書かれているかではなく、将来の大口がルールを通じて、収益をさらに“固定化”して権力へ転換できるかどうかです。
あなたは、PoSにおける「大口のステーク」は安全の基盤なのか、それとも潜在的な権力の複利装置になり得るのか、どう考えますか?#dusk $DUSK @Dusk
私はDUSKのホワイトペーパーにある、あまり目立たない「Stake Contract」の細部を何度も読み返しているうちに、むしろ少し警戒心が湧いてきました
昨晩、DUSK 2024のホワイトペーパーを精読する際、第6章のコントラクト部分を特に何度も追いました。多くの人がプライバシー、RWA、コンプライアンスの物語に注目する一方で、私は逆に「ごく基本的なところ」に立ち止まりました。つまり、Stake Contractは本当にコインをロックするだけなのか、それともネットワーク内の“発言権”を再配分するものなのか。ホワイトペーパーはとても直截です。ステーキングでDUSKを使うとコンセンサスへの参加や報酬の獲得に影響し、同時にGasは必ずDUSKで支払わなければならない、ということです。(Dusk CMS)
業界でよくある理解はこうです。PoSは「多くステークしてこそ安全」、Gasは「手数料」だと。ただ、見落とされがちなのは、この2つが重なったとき、トークンが単なる利用証明ではなく、同時にネットワーク参加資格と報酬配分の手段にもなる、という点です。公式の仕組みでは、検証者の報酬は新規発行DUSKとブロックの取引手数料に由来し、不正行為ではペナルティやステークの削減につながる可能性もあります。(Dusk)
頭の中に、かなり雑な比喩があります。小さなコミュニティで、管理費は同じポイントで支払う必要がある。投票や、管理組合の役員になること、さらに報酬を得ることもすべてポイントに紐づいている。最初は公平に感じますが、大口がポイントをどんどん多く持つようになると、彼はルールに影響を及ぼし得ます。さらに、ルールが自分に有利になってより儲かるようになると、そこで稼いだポイントでさらに投票権を拡大でき、その結果、循環が生まれます。
だから私は今、$DUSK が「資本の重み」と「ルールの収益」の境界をどう扱うのかに、より注目しています。DIPは公開の提案とコミュニティでの議論の仕組みを提供しており、私はその設計上の良い点として認めています。(DOCS) ただし大衆が見落としがちな点もあります。ガバナンスのプロセスがあることは、ガバナンス権が生まれつき自動的に均衡していることを意味しません。@Dusk
私の見解はこうです。DUSKのメカニズム設計には技術的な要素がある。しかし本当に注視すべきは、ホワイトペーパーがどれほど美しく書かれているかではなく、将来の大口がルールを通じて、収益をさらに“固定化”して権力へ転換できるかどうかです。
あなたは、PoSにおける「大口のステーク」は安全の基盤なのか、それとも潜在的な権力の複利装置になり得るのか、どう考えますか?#dusk $DUSK @Dusk
昨晩、DUSK 2024のホワイトペーパーを精読する際、第6章のコントラクト部分を特に何度も追いました。多くの人がプライバシー、RWA、コンプライアンスの物語に注目する一方で、私は逆に「ごく基本的なところ」に立ち止まりました。つまり、Stake Contractは本当にコインをロックするだけなのか、それともネットワーク内の“発言権”を再配分するものなのか。ホワイトペーパーはとても直截です。ステーキングでDUSKを使うとコンセンサスへの参加や報酬の獲得に影響し、同時にGasは必ずDUSKで支払わなければならない、ということです。(Dusk CMS)
業界でよくある理解はこうです。PoSは「多くステークしてこそ安全」、Gasは「手数料」だと。ただ、見落とされがちなのは、この2つが重なったとき、トークンが単なる利用証明ではなく、同時にネットワーク参加資格と報酬配分の手段にもなる、という点です。公式の仕組みでは、検証者の報酬は新規発行DUSKとブロックの取引手数料に由来し、不正行為ではペナルティやステークの削減につながる可能性もあります。(Dusk)
頭の中に、かなり雑な比喩があります。小さなコミュニティで、管理費は同じポイントで支払う必要がある。投票や、管理組合の役員になること、さらに報酬を得ることもすべてポイントに紐づいている。最初は公平に感じますが、大口がポイントをどんどん多く持つようになると、彼はルールに影響を及ぼし得ます。さらに、ルールが自分に有利になってより儲かるようになると、そこで稼いだポイントでさらに投票権を拡大でき、その結果、循環が生まれます。
だから私は今、$DUSK が「資本の重み」と「ルールの収益」の境界をどう扱うのかに、より注目しています。DIPは公開の提案とコミュニティでの議論の仕組みを提供しており、私はその設計上の良い点として認めています。(DOCS) ただし大衆が見落としがちな点もあります。ガバナンスのプロセスがあることは、ガバナンス権が生まれつき自動的に均衡していることを意味しません。@Dusk
私の見解はこうです。DUSKのメカニズム設計には技術的な要素がある。しかし本当に注視すべきは、ホワイトペーパーがどれほど美しく書かれているかではなく、将来の大口がルールを通じて、収益をさらに“固定化”して権力へ転換できるかどうかです。
あなたは、PoSにおける「大口のステーク」は安全の基盤なのか、それとも潜在的な権力の複利装置になり得るのか、どう考えますか?#dusk $DUSK @Dusk
1
4
150
·
--
深夜翻看 Dusk Network のホワイトペーパー、第 4 節の Segregated Byzantine Agreement (SBA) 共通(コンセンサス)メカニズムにおける基盤となる確率抽出(Sortition)とブラインドビッド(Blind Bid)の詳細を、蛍光ペンで何度も引き直して、ずいぶん長いこと考え込んでしまった。公式には、コンプライアンス、プライバシー、そして RWA 決済の両立に最適だとされているが、私はずっと疑問がある。ZK(ゼロ知識証明)暗号化の“隠れみの”の下で、ブラインドビッドでブロック生成ノードを決めれば、本当に絶対的な権利義務の同等性が実現できるのだろうか?@Dusk_Foundation
業界の RWA(実物資産)分野に関する一般的な認識は、ZK 技術でアイデンティティと資産を秘匿し、コンプライアンスはオフチェーンの KYC に任せるというものだ。しかし大衆が見落としがちな盲点は――プライバシーレイヤーが共通(コンセンサス)層の利益配分に“被さる”と、ガバナンス(統治)メカニズムのブラックボックス操作リスクが指数関数的に増幅され得る、という点にある。
高級な会員制のプライベートクラブを想像してみてほしい。ルールは、みなが仮面をつけて個室に入ること。目に見えないインクで入札書を作り、運営権を奪うために競札する。表向きは「匿名+暗号化入札」で公平性が担保されているように見える。でもディーラーと、最大の暗号化入札の“巨頭”たちが裏で同じ計算能力と資金プールを使っているなら、仮面では背後にある資本の独占を隠しきれない。
この設計では、ネイティブ・トークンの $DUSK の役割が非常に微妙だ。表向きには Gas の支払いとオンチェーン・ガバナンスの入場券にすぎないが、SBA メカニズムの下では、さらに「ブラインドビッドでブロック生成を勝ち取る」ための駆け引きのチップとして機能する。ここから、非常に毒性の高い内生的インセンティブの歪みが生まれる。保有量が極めて大きい資本は、トークンのステーキングによって投票権を支配し、収益やガバナンス規則を改変できる。さらに、その規則を自分のために使って $DUSK をより多く獲得し、投票権をさらに強化して、結果として“逆方向の吸血ループ”を形成する。
私は Dusk が、機関レベルのコンプライアンスとプライバシー、そして PoS の確率的共通(コンセンサス)においてアーキテクチャを革新している点は認める。しかし大衆が「ZK があるなら絶対に分散化されている」と誤解しているのは、明らかに常識に反する罠だ。実態としては、大型金融機関に奉仕する「準・許可型チェーン」に近く、いわゆる完全な無許可コンセンサスは、トークン経済学における資本の集積という現実の前では非常にもろい。
もし本当に実装されるなら、ブラインドビッド機構下の計算能力/資金のブラックボックスが、巨頭による“入れ替え(洗牌)”を正当化する合法的な道具になってしまわないだろうか?ぜひコメント欄であなたの見解を聞かせてほしい。
#dusk $DUSK @Dusk
深夜翻看 Dusk Network のホワイトペーパー、第 4 節の Segregated Byzantine Agreement (SBA) 共通(コンセンサス)メカニズムにおける基盤となる確率抽出(Sortition)とブラインドビッド(Blind Bid)の詳細を、蛍光ペンで何度も引き直して、ずいぶん長いこと考え込んでしまった。公式には、コンプライアンス、プライバシー、そして RWA 決済の両立に最適だとされているが、私はずっと疑問がある。ZK(ゼロ知識証明)暗号化の“隠れみの”の下で、ブラインドビッドでブロック生成ノードを決めれば、本当に絶対的な権利義務の同等性が実現できるのだろうか?@Dusk
業界の RWA(実物資産)分野に関する一般的な認識は、ZK 技術でアイデンティティと資産を秘匿し、コンプライアンスはオフチェーンの KYC に任せるというものだ。しかし大衆が見落としがちな盲点は――プライバシーレイヤーが共通(コンセンサス)層の利益配分に“被さる”と、ガバナンス(統治)メカニズムのブラックボックス操作リスクが指数関数的に増幅され得る、という点にある。
高級な会員制のプライベートクラブを想像してみてほしい。ルールは、みなが仮面をつけて個室に入ること。目に見えないインクで入札書を作り、運営権を奪うために競札する。表向きは「匿名+暗号化入札」で公平性が担保されているように見える。でもディーラーと、最大の暗号化入札の“巨頭”たちが裏で同じ計算能力と資金プールを使っているなら、仮面では背後にある資本の独占を隠しきれない。
この設計では、ネイティブ・トークンの $DUSK の役割が非常に微妙だ。表向きには Gas の支払いとオンチェーン・ガバナンスの入場券にすぎないが、SBA メカニズムの下では、さらに「ブラインドビッドでブロック生成を勝ち取る」ための駆け引きのチップとして機能する。ここから、非常に毒性の高い内生的インセンティブの歪みが生まれる。保有量が極めて大きい資本は、トークンのステーキングによって投票権を支配し、収益やガバナンス規則を改変できる。さらに、その規則を自分のために使って $DUSK をより多く獲得し、投票権をさらに強化して、結果として“逆方向の吸血ループ”を形成する。
私は Dusk が、機関レベルのコンプライアンスとプライバシー、そして PoS の確率的共通(コンセンサス)においてアーキテクチャを革新している点は認める。しかし大衆が「ZK があるなら絶対に分散化されている」と誤解しているのは、明らかに常識に反する罠だ。実態としては、大型金融機関に奉仕する「準・許可型チェーン」に近く、いわゆる完全な無許可コンセンサスは、トークン経済学における資本の集積という現実の前では非常にもろい。
もし本当に実装されるなら、ブラインドビッド機構下の計算能力/資金のブラックボックスが、巨頭による“入れ替え(洗牌)”を正当化する合法的な道具になってしまわないだろうか?ぜひコメント欄であなたの見解を聞かせてほしい。
#dusk $DUSK @Dusk
業界の RWA(実物資産)分野に関する一般的な認識は、ZK 技術でアイデンティティと資産を秘匿し、コンプライアンスはオフチェーンの KYC に任せるというものだ。しかし大衆が見落としがちな盲点は――プライバシーレイヤーが共通(コンセンサス)層の利益配分に“被さる”と、ガバナンス(統治)メカニズムのブラックボックス操作リスクが指数関数的に増幅され得る、という点にある。
高級な会員制のプライベートクラブを想像してみてほしい。ルールは、みなが仮面をつけて個室に入ること。目に見えないインクで入札書を作り、運営権を奪うために競札する。表向きは「匿名+暗号化入札」で公平性が担保されているように見える。でもディーラーと、最大の暗号化入札の“巨頭”たちが裏で同じ計算能力と資金プールを使っているなら、仮面では背後にある資本の独占を隠しきれない。
この設計では、ネイティブ・トークンの $DUSK の役割が非常に微妙だ。表向きには Gas の支払いとオンチェーン・ガバナンスの入場券にすぎないが、SBA メカニズムの下では、さらに「ブラインドビッドでブロック生成を勝ち取る」ための駆け引きのチップとして機能する。ここから、非常に毒性の高い内生的インセンティブの歪みが生まれる。保有量が極めて大きい資本は、トークンのステーキングによって投票権を支配し、収益やガバナンス規則を改変できる。さらに、その規則を自分のために使って $DUSK をより多く獲得し、投票権をさらに強化して、結果として“逆方向の吸血ループ”を形成する。
私は Dusk が、機関レベルのコンプライアンスとプライバシー、そして PoS の確率的共通(コンセンサス)においてアーキテクチャを革新している点は認める。しかし大衆が「ZK があるなら絶対に分散化されている」と誤解しているのは、明らかに常識に反する罠だ。実態としては、大型金融機関に奉仕する「準・許可型チェーン」に近く、いわゆる完全な無許可コンセンサスは、トークン経済学における資本の集積という現実の前では非常にもろい。
もし本当に実装されるなら、ブラインドビッド機構下の計算能力/資金のブラックボックスが、巨頭による“入れ替え(洗牌)”を正当化する合法的な道具になってしまわないだろうか?ぜひコメント欄であなたの見解を聞かせてほしい。
#dusk $DUSK @Dusk
2
133
·
--
何度も線を引き直した結果、私はむしろDUSKホワイトペーパーの中の、見落とされやすいこの細部に釘付けになった。
昨晩、改めてDUSKホワイトペーパーを読み返していたが、コンセンサス部分でしばらく立ち止まった。これは単に、すべてのノードに同時に「投票させる」ことを求めているのではない。Provisioner委員会によって検証、投票、そして最終的な確認を行うのだ。私が悩まされたのは速度ではなく、より根っこの問題だった――ネットワークのセキュリティ、ブロック提案、そして投票権がすべてステーキングと結びついているとき、トークンは本当に「利用」されているのか、それともいつの間にか「ルールの取り分」を形づくる“賭け玉”になってしまっていないのか?DUSKは現在、確かにGasとステーキングの両方の役割を担っている。(DOCS)
業界でPoSの話をすると、誰もがまず「多くステークすればするほど安全になる」と考えがちだ。でも線を引き直すほど感じたのは、まさにそこに盲点があるということだ。安全と権力は、しばしば同じコインの表裏になっている。生活の中でたとえるなら、ある町内会(マンション)の管理組合みたいなものだ。管理費を多く払う人、手にしている家が多い人ほど、発言権もより強くなるのが普通だ。しかも管理組合が、次の徴収ルールまで決められるのなら、利益は循環する形で固まりかねない。
これをDUSKに当てはめると、DUSKは単にGasの支払いに使われるだけではない。ステーキングも担い、コンセンサスにも参加する。さらにブロック報酬は、新たな発行と取引手数料からもたらされる。(DOCS) つまり、大口が保有を継続的に増やせば、利益を得るだけでなく、ネットワークへの参加度も高まり、ルールが形成される過程でより強い経済的な影響力を持ち得る。警戒すべきは「大口が存在すること」そのものではなく、「ルールによって得をする→保有を増やす→より大きな影響力を得る→さらに有利なルールを押し通す」といった内生的な循環が生まれないかどうかだ。
私の態度はシンプルだ。私は、DUSKがプライバシー、コンプライアンス、確定的な決済、そしてPoSメカニズムを一つにまとめて設計している点を評価している。単に「プライバシー・チェーンの物語」を語るだけより、はるかに筋が通っている。(Dusk) ただ、技術が美しく見えるからといって、トークンの価値を自動的にネットワークの価値と同一視するつもりはない。多くの人がTPSや機関投資家向けの語りにばかり目を向ける中で、私はむしろ長期ガバナンスにおける権力の分布を見たいと思っている。今後DUSKが本当に答えるべきことは、「速く動けるかどうか」ではなく、「誰がルールを決められ、ルールは最終的に誰のために機能するのか?」なのかもしれない。あなたは、このようなステーキングとルール権の結びつきは、安全の仕組みだと思う?それとも、別の形の利益集中だと思う?
#dusk $DUSK @Dusk
何度も線を引き直した結果、私はむしろDUSKホワイトペーパーの中の、見落とされやすいこの細部に釘付けになった。
昨晩、改めてDUSKホワイトペーパーを読み返していたが、コンセンサス部分でしばらく立ち止まった。これは単に、すべてのノードに同時に「投票させる」ことを求めているのではない。Provisioner委員会によって検証、投票、そして最終的な確認を行うのだ。私が悩まされたのは速度ではなく、より根っこの問題だった――ネットワークのセキュリティ、ブロック提案、そして投票権がすべてステーキングと結びついているとき、トークンは本当に「利用」されているのか、それともいつの間にか「ルールの取り分」を形づくる“賭け玉”になってしまっていないのか?DUSKは現在、確かにGasとステーキングの両方の役割を担っている。(DOCS)
業界でPoSの話をすると、誰もがまず「多くステークすればするほど安全になる」と考えがちだ。でも線を引き直すほど感じたのは、まさにそこに盲点があるということだ。安全と権力は、しばしば同じコインの表裏になっている。生活の中でたとえるなら、ある町内会(マンション)の管理組合みたいなものだ。管理費を多く払う人、手にしている家が多い人ほど、発言権もより強くなるのが普通だ。しかも管理組合が、次の徴収ルールまで決められるのなら、利益は循環する形で固まりかねない。
これをDUSKに当てはめると、DUSKは単にGasの支払いに使われるだけではない。ステーキングも担い、コンセンサスにも参加する。さらにブロック報酬は、新たな発行と取引手数料からもたらされる。(DOCS) つまり、大口が保有を継続的に増やせば、利益を得るだけでなく、ネットワークへの参加度も高まり、ルールが形成される過程でより強い経済的な影響力を持ち得る。警戒すべきは「大口が存在すること」そのものではなく、「ルールによって得をする→保有を増やす→より大きな影響力を得る→さらに有利なルールを押し通す」といった内生的な循環が生まれないかどうかだ。
私の態度はシンプルだ。私は、DUSKがプライバシー、コンプライアンス、確定的な決済、そしてPoSメカニズムを一つにまとめて設計している点を評価している。単に「プライバシー・チェーンの物語」を語るだけより、はるかに筋が通っている。(Dusk) ただ、技術が美しく見えるからといって、トークンの価値を自動的にネットワークの価値と同一視するつもりはない。多くの人がTPSや機関投資家向けの語りにばかり目を向ける中で、私はむしろ長期ガバナンスにおける権力の分布を見たいと思っている。今後DUSKが本当に答えるべきことは、「速く動けるかどうか」ではなく、「誰がルールを決められ、ルールは最終的に誰のために機能するのか?」なのかもしれない。あなたは、このようなステーキングとルール権の結びつきは、安全の仕組みだと思う?それとも、別の形の利益集中だと思う?
#dusk $DUSK @Dusk
昨晩、改めてDUSKホワイトペーパーを読み返していたが、コンセンサス部分でしばらく立ち止まった。これは単に、すべてのノードに同時に「投票させる」ことを求めているのではない。Provisioner委員会によって検証、投票、そして最終的な確認を行うのだ。私が悩まされたのは速度ではなく、より根っこの問題だった――ネットワークのセキュリティ、ブロック提案、そして投票権がすべてステーキングと結びついているとき、トークンは本当に「利用」されているのか、それともいつの間にか「ルールの取り分」を形づくる“賭け玉”になってしまっていないのか?DUSKは現在、確かにGasとステーキングの両方の役割を担っている。(DOCS)
業界でPoSの話をすると、誰もがまず「多くステークすればするほど安全になる」と考えがちだ。でも線を引き直すほど感じたのは、まさにそこに盲点があるということだ。安全と権力は、しばしば同じコインの表裏になっている。生活の中でたとえるなら、ある町内会(マンション)の管理組合みたいなものだ。管理費を多く払う人、手にしている家が多い人ほど、発言権もより強くなるのが普通だ。しかも管理組合が、次の徴収ルールまで決められるのなら、利益は循環する形で固まりかねない。
これをDUSKに当てはめると、DUSKは単にGasの支払いに使われるだけではない。ステーキングも担い、コンセンサスにも参加する。さらにブロック報酬は、新たな発行と取引手数料からもたらされる。(DOCS) つまり、大口が保有を継続的に増やせば、利益を得るだけでなく、ネットワークへの参加度も高まり、ルールが形成される過程でより強い経済的な影響力を持ち得る。警戒すべきは「大口が存在すること」そのものではなく、「ルールによって得をする→保有を増やす→より大きな影響力を得る→さらに有利なルールを押し通す」といった内生的な循環が生まれないかどうかだ。
私の態度はシンプルだ。私は、DUSKがプライバシー、コンプライアンス、確定的な決済、そしてPoSメカニズムを一つにまとめて設計している点を評価している。単に「プライバシー・チェーンの物語」を語るだけより、はるかに筋が通っている。(Dusk) ただ、技術が美しく見えるからといって、トークンの価値を自動的にネットワークの価値と同一視するつもりはない。多くの人がTPSや機関投資家向けの語りにばかり目を向ける中で、私はむしろ長期ガバナンスにおける権力の分布を見たいと思っている。今後DUSKが本当に答えるべきことは、「速く動けるかどうか」ではなく、「誰がルールを決められ、ルールは最終的に誰のために機能するのか?」なのかもしれない。あなたは、このようなステーキングとルール権の結びつきは、安全の仕組みだと思う?それとも、別の形の利益集中だと思う?
#dusk $DUSK @Dusk
4
141
·
--
この数日も引き続き研究 @Dusk_Foundation を進める中で、自分がだんだんと「最終性」という、見た目にはとても基礎的なものをより気にするようになってきました。
多くの人がオンチェーンの金融について語るとき、注目点は TPS、手数料、プライバシーに向きがちです。でも、資産が本当に証券の発行・取引・決済の段階に入ってくるなら、私は逆に「この取引は結局いつ、真正面から終わったと見なされるのか」がもっと重要だと感じます。
Dusk の考え方はなかなか面白いです。DuskDS は Succinct Attestation によってブロック検証を扱い、全体のプロセスは Proposal、Validation、Ratification の三つの段階を経て、最終的に決定的なブロック確定が形成されます。一般的な DeFi ユーザーにとっては、数秒、あるいはそれより速いかどうかは体験の違いに留まるかもしれませんが、証券決済となると、決定性はまったく別の問題です。
金融機関が最も嫌うのは、単に遅いことだけではありません。取引が「完了した」と扱われたのに、まだロールバックや状態の再編が起こり得る、という見込みが残っていることです。
さらに見ていくと、DuskDS はコンセンサス層だけでなく、データ可用性や取引モデルなどの基礎能力も担っています。Moonlight の公開アカウントモデルや Phoenix のプライバシー取引モデルは、いずれもこの土台に基づいています。つまり、プライバシーは単独の孤立したモジュールとして切り出されているのではなく、コンセンサスや決済と同じ一連の流れの中に置かれているのです。
これも最近、私が Dusk を改めて理解し直した変化です。Dusk が本当に向き合っているのは、「よりプライバシー性の高いパブリックチェーンをどう作るか」ではなく、むしろ「金融資産をオンチェーンにした後、取引が情報保護の要件を満たしつつ、かつ機関が受け入れられる決定的な決済を持てるようにすること」なのかもしれない、ということです。
もちろん、アーキテクチャ設計はあくまで出発点です。次に私がより注目しているのは NPEX などの実際の業務がどこまで動かせるのか、そしてこれらの取引が最終的に継続的な $DUSK Gas と staking の需要を生み出せるのかどうかです。
もしオンチェーン金融が本当にスケールし始めるのなら、最終性は最も目を引くセールスポイントではないかもしれませんが、最も基本となる土台になる可能性があります。 #dusk
#dusk $DUSK @Dusk
この数日も引き続き研究 @Dusk を進める中で、自分がだんだんと「最終性」という、見た目にはとても基礎的なものをより気にするようになってきました。
多くの人がオンチェーンの金融について語るとき、注目点は TPS、手数料、プライバシーに向きがちです。でも、資産が本当に証券の発行・取引・決済の段階に入ってくるなら、私は逆に「この取引は結局いつ、真正面から終わったと見なされるのか」がもっと重要だと感じます。
Dusk の考え方はなかなか面白いです。DuskDS は Succinct Attestation によってブロック検証を扱い、全体のプロセスは Proposal、Validation、Ratification の三つの段階を経て、最終的に決定的なブロック確定が形成されます。一般的な DeFi ユーザーにとっては、数秒、あるいはそれより速いかどうかは体験の違いに留まるかもしれませんが、証券決済となると、決定性はまったく別の問題です。
金融機関が最も嫌うのは、単に遅いことだけではありません。取引が「完了した」と扱われたのに、まだロールバックや状態の再編が起こり得る、という見込みが残っていることです。
さらに見ていくと、DuskDS はコンセンサス層だけでなく、データ可用性や取引モデルなどの基礎能力も担っています。Moonlight の公開アカウントモデルや Phoenix のプライバシー取引モデルは、いずれもこの土台に基づいています。つまり、プライバシーは単独の孤立したモジュールとして切り出されているのではなく、コンセンサスや決済と同じ一連の流れの中に置かれているのです。
これも最近、私が Dusk を改めて理解し直した変化です。Dusk が本当に向き合っているのは、「よりプライバシー性の高いパブリックチェーンをどう作るか」ではなく、むしろ「金融資産をオンチェーンにした後、取引が情報保護の要件を満たしつつ、かつ機関が受け入れられる決定的な決済を持てるようにすること」なのかもしれない、ということです。
もちろん、アーキテクチャ設計はあくまで出発点です。次に私がより注目しているのは NPEX などの実際の業務がどこまで動かせるのか、そしてこれらの取引が最終的に継続的な $DUSK Gas と staking の需要を生み出せるのかどうかです。
もしオンチェーン金融が本当にスケールし始めるのなら、最終性は最も目を引くセールスポイントではないかもしれませんが、最も基本となる土台になる可能性があります。 #dusk
#dusk $DUSK @Dusk
多くの人がオンチェーンの金融について語るとき、注目点は TPS、手数料、プライバシーに向きがちです。でも、資産が本当に証券の発行・取引・決済の段階に入ってくるなら、私は逆に「この取引は結局いつ、真正面から終わったと見なされるのか」がもっと重要だと感じます。
Dusk の考え方はなかなか面白いです。DuskDS は Succinct Attestation によってブロック検証を扱い、全体のプロセスは Proposal、Validation、Ratification の三つの段階を経て、最終的に決定的なブロック確定が形成されます。一般的な DeFi ユーザーにとっては、数秒、あるいはそれより速いかどうかは体験の違いに留まるかもしれませんが、証券決済となると、決定性はまったく別の問題です。
金融機関が最も嫌うのは、単に遅いことだけではありません。取引が「完了した」と扱われたのに、まだロールバックや状態の再編が起こり得る、という見込みが残っていることです。
さらに見ていくと、DuskDS はコンセンサス層だけでなく、データ可用性や取引モデルなどの基礎能力も担っています。Moonlight の公開アカウントモデルや Phoenix のプライバシー取引モデルは、いずれもこの土台に基づいています。つまり、プライバシーは単独の孤立したモジュールとして切り出されているのではなく、コンセンサスや決済と同じ一連の流れの中に置かれているのです。
これも最近、私が Dusk を改めて理解し直した変化です。Dusk が本当に向き合っているのは、「よりプライバシー性の高いパブリックチェーンをどう作るか」ではなく、むしろ「金融資産をオンチェーンにした後、取引が情報保護の要件を満たしつつ、かつ機関が受け入れられる決定的な決済を持てるようにすること」なのかもしれない、ということです。
もちろん、アーキテクチャ設計はあくまで出発点です。次に私がより注目しているのは NPEX などの実際の業務がどこまで動かせるのか、そしてこれらの取引が最終的に継続的な $DUSK Gas と staking の需要を生み出せるのかどうかです。
もしオンチェーン金融が本当にスケールし始めるのなら、最終性は最も目を引くセールスポイントではないかもしれませんが、最も基本となる土台になる可能性があります。 #dusk
#dusk $DUSK @Dusk
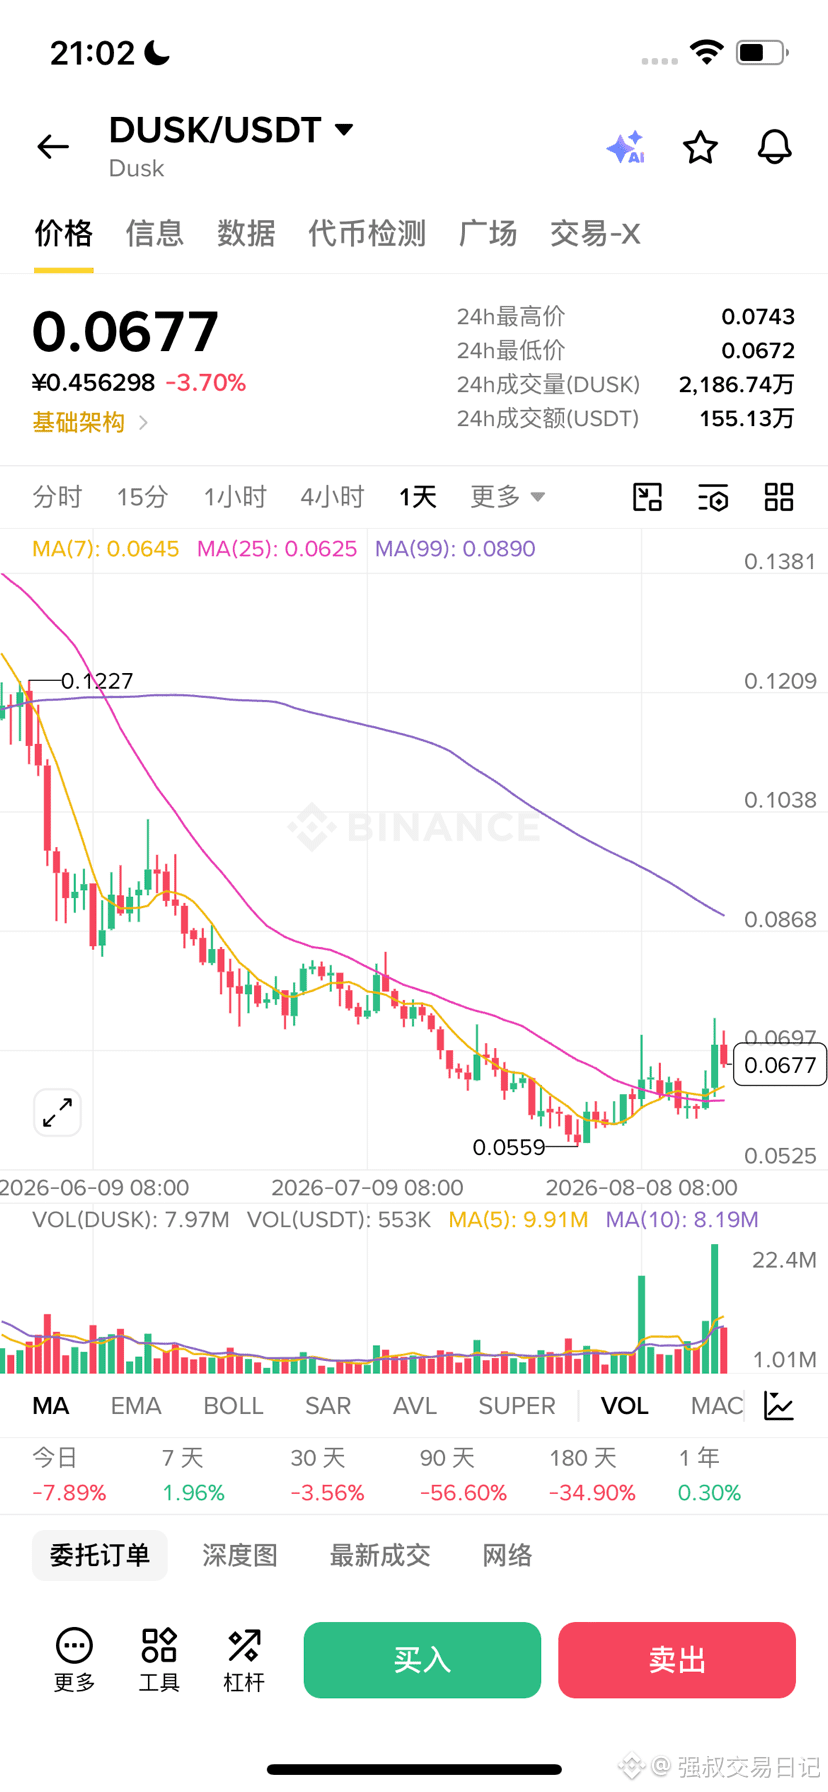
2
129
·
--
昨晩 翻訳 Dusk Whitepaper 2024 版(第 3 節 Consensus mechanism)を読んでいたところ、Succinct Attestation(SA 共通アルゴリズム)内の Provisioner 委員会の抽選と BLS 署名の集約に関する式を見て、半日ほど線を引きながら考え込んでしまいました。大衆は RWA 対応の準拠チェーンの話になると「プライバシー+コンプライアンス」という壮大な物語に没頭しがちですが、肝心の根本的な盲点を見落としています。準拠(コンプライアンス)すべき金融が求めるのは確実性(デターミニズム)であり、従来のプライバシー検証はコストがあまりに高いのです。
これは、トップクラスのプライベート会員制クラブに行くのに似ています。あなたは門番に対して入場資格があることを証明しなければならない一方で、絶対に身分証や銀行残高を通行人に見せてはいけない。Dusk のやり方は、ZK 証明に SA 共通(コンセンサス)を組み合わせることで、検証委員会が「数学的な結果」だけをチェックし、プライバシー原文は見ないようにするものです。
しかし、世の中に無料の昼食はありません。あらゆる仕組みの着地点は、結局はトークノミクス(代替経済)にあります。ネイティブ・トークンである DUSK の本質的な役割は、単なる Gas 料だけではなく、ブロック生成における「元手(賭け金)」であり、ガバナンス・ルールの「投票権」です。@Dusk_Foundation
問題はここからです。権利(ステーク)に応じて委員会を抽選する(stake-weighted sortition)ということは、保有量が極端に大きい機関・大口が、コンセンサス抽選確率の大半を占めることを意味します。これにより非常に強い内生的なインセンティブの偏りが生まれます。つまり大口は DUSK をステークすることで、コンプライアンス関連のパラメータやルールを制定/変更し、その結果として出块(ブロック生成)報酬や Gas の補助金の大部分を、当然のように受け取ることができます。さらに、稼いだより多くのトークンで、自分たちのガバナンス投票権を逆方向に強化し、結果として「ルール制定者=利益の最大獲得者」という閉ループが形成されます。
私の見解:Dusk の ZK-VM(Rusk)と SA 共通は、技術的な磨き込みとしては確かに驚くべき出来で、金融レベルの確実性とプライバシーを非常にスムーズに両立させています。ですが私は次の点に留保があります。大衆は RWA チェーンを、個人投資家にとって透明な金融の提供だと捉えがちですが、根底にあるのはトークンの集中度であり、それがむしろ、巨大なクジラが掌握する“コンプライアンスのブラックボックス”を生みうるということです。
もし基盤となるルールが、大口がトークンの質権(ステーク)率を通じて実質的にコントロールできるのなら、この「コンプライアンス上のプライバシー」はプライバシーを守っているのか、それとも独占を守っているのか。みなさんの意見をコメント欄で聞かせてください。
#dusk $DUSK @Dusk
昨晩 翻訳 Dusk Whitepaper 2024 版(第 3 節 Consensus mechanism)を読んでいたところ、Succinct Attestation(SA 共通アルゴリズム)内の Provisioner 委員会の抽選と BLS 署名の集約に関する式を見て、半日ほど線を引きながら考え込んでしまいました。大衆は RWA 対応の準拠チェーンの話になると「プライバシー+コンプライアンス」という壮大な物語に没頭しがちですが、肝心の根本的な盲点を見落としています。準拠(コンプライアンス)すべき金融が求めるのは確実性(デターミニズム)であり、従来のプライバシー検証はコストがあまりに高いのです。
これは、トップクラスのプライベート会員制クラブに行くのに似ています。あなたは門番に対して入場資格があることを証明しなければならない一方で、絶対に身分証や銀行残高を通行人に見せてはいけない。Dusk のやり方は、ZK 証明に SA 共通(コンセンサス)を組み合わせることで、検証委員会が「数学的な結果」だけをチェックし、プライバシー原文は見ないようにするものです。
しかし、世の中に無料の昼食はありません。あらゆる仕組みの着地点は、結局はトークノミクス(代替経済)にあります。ネイティブ・トークンである DUSK の本質的な役割は、単なる Gas 料だけではなく、ブロック生成における「元手(賭け金)」であり、ガバナンス・ルールの「投票権」です。@Dusk
問題はここからです。権利(ステーク)に応じて委員会を抽選する(stake-weighted sortition)ということは、保有量が極端に大きい機関・大口が、コンセンサス抽選確率の大半を占めることを意味します。これにより非常に強い内生的なインセンティブの偏りが生まれます。つまり大口は DUSK をステークすることで、コンプライアンス関連のパラメータやルールを制定/変更し、その結果として出块(ブロック生成)報酬や Gas の補助金の大部分を、当然のように受け取ることができます。さらに、稼いだより多くのトークンで、自分たちのガバナンス投票権を逆方向に強化し、結果として「ルール制定者=利益の最大獲得者」という閉ループが形成されます。
私の見解:Dusk の ZK-VM(Rusk)と SA 共通は、技術的な磨き込みとしては確かに驚くべき出来で、金融レベルの確実性とプライバシーを非常にスムーズに両立させています。ですが私は次の点に留保があります。大衆は RWA チェーンを、個人投資家にとって透明な金融の提供だと捉えがちですが、根底にあるのはトークンの集中度であり、それがむしろ、巨大なクジラが掌握する“コンプライアンスのブラックボックス”を生みうるということです。
もし基盤となるルールが、大口がトークンの質権(ステーク)率を通じて実質的にコントロールできるのなら、この「コンプライアンス上のプライバシー」はプライバシーを守っているのか、それとも独占を守っているのか。みなさんの意見をコメント欄で聞かせてください。
#dusk $DUSK @Dusk
これは、トップクラスのプライベート会員制クラブに行くのに似ています。あなたは門番に対して入場資格があることを証明しなければならない一方で、絶対に身分証や銀行残高を通行人に見せてはいけない。Dusk のやり方は、ZK 証明に SA 共通(コンセンサス)を組み合わせることで、検証委員会が「数学的な結果」だけをチェックし、プライバシー原文は見ないようにするものです。
しかし、世の中に無料の昼食はありません。あらゆる仕組みの着地点は、結局はトークノミクス(代替経済)にあります。ネイティブ・トークンである DUSK の本質的な役割は、単なる Gas 料だけではなく、ブロック生成における「元手(賭け金)」であり、ガバナンス・ルールの「投票権」です。@Dusk
問題はここからです。権利(ステーク)に応じて委員会を抽選する(stake-weighted sortition)ということは、保有量が極端に大きい機関・大口が、コンセンサス抽選確率の大半を占めることを意味します。これにより非常に強い内生的なインセンティブの偏りが生まれます。つまり大口は DUSK をステークすることで、コンプライアンス関連のパラメータやルールを制定/変更し、その結果として出块(ブロック生成)報酬や Gas の補助金の大部分を、当然のように受け取ることができます。さらに、稼いだより多くのトークンで、自分たちのガバナンス投票権を逆方向に強化し、結果として「ルール制定者=利益の最大獲得者」という閉ループが形成されます。
私の見解:Dusk の ZK-VM(Rusk)と SA 共通は、技術的な磨き込みとしては確かに驚くべき出来で、金融レベルの確実性とプライバシーを非常にスムーズに両立させています。ですが私は次の点に留保があります。大衆は RWA チェーンを、個人投資家にとって透明な金融の提供だと捉えがちですが、根底にあるのはトークンの集中度であり、それがむしろ、巨大なクジラが掌握する“コンプライアンスのブラックボックス”を生みうるということです。
もし基盤となるルールが、大口がトークンの質権(ステーク)率を通じて実質的にコントロールできるのなら、この「コンプライアンス上のプライバシー」はプライバシーを守っているのか、それとも独占を守っているのか。みなさんの意見をコメント欄で聞かせてください。
#dusk $DUSK @Dusk
巨鲸大户通过质押控制规则,形成合规垄断黑盒
0%
技术过于复杂导致落地慢,难以吸引主流金融机构
0%
散户缺乏话语权,沦为大户游戏里的流动性接盘侠
0%
0 投票 • 投票は終了しました
130
·
--
深夜反复琢磨 Dusk の白皮书——第 3.2 节关于隐藏提案机制与隐形验证者的盲抽设计让我划线思考了很久。大部分人聊 Dusk 只看 RWA 概念或零知识证明,却忽略了最底层的碰撞风险:もしプライバシー状態でさえ、誰がブロックを生成しているのかが不透明なら、ネットワークはいったい何によって暗箱的な悪事に対抗できるのだろう?
多くの人は「コンプライアンス+プライバシー」こそが Layer 1 の究極到達点だと考えがちだが、一般に見落とされやすい盲点がある——「データのプライバシー」と「メカニズムの安全性」を混同してしまうことだ。@Dusk_Foundation
それは、いわゆる高級なプライベート・カジノでポーカーをするようなもの:配る前に全員がマスクを着用する(ZK ゼロ知識証明)、チップの枚数がお互いに保護される( Moonlight のプライバシーモデル)。賭場のディーラーとプレイヤーが結託して不正を働くのを防ぐため、カジノは抽選で誰がディールするかを決めるルールを定めている。だが問題は、抽選の過程と抽選結果までもブラックボックスの中に隠されてしまった場合、巨額の資金を持つ大口は資金力を武器に「抽選券」の大部分を買い占め、闇の中でこっそりシャッフルを完了させてしまうことができる点だ。
そして DUSK Token は、このゲームの「チップ兼抽選券」にあたる。Dusk の底層アーキテクチャでは、DUSK は支払いのための Gas 料やゼロ知識証明の計算能力に使われるだけでなく、より核心的には Provisioner として SBA コンセンサスの抽選に参加するための担保(ステーキング)役割を担う。
ここには内生的なインセンティブの偏りリスクが埋め込まれている:ブロック生成ノードは、各準拠(コンプライアンス)取引から大半の手数料や新規発行の報酬を分け取れるため、資金量の大きい機関の大口は、多量の DUSK を担保にすることで、確率的にルールの策定と検証の権限を握りにいける。プライバシーの遮蔽の下で大口が高額なブロック生成の分配金を得た後、当然のように追加で担保を積み増し、投票権を強固にし、結果として「資金の膨張 ➔ 検証の掌握 ➔ 分散型の反噬」という隠れた独占ループが回り始める。
私の見解:
Dusk が ZK-VM によって、機関の参入に伴う準拠の課題を解決するアーキテクチャは確かに目を引くものだ;しかし私は、その経済モデルには一貫して警戒している——プライバシーが大口の不正の“防護色”になるなら、Token のガバナンスと担保(ステーキング)の仕組みはむしろ資本が自らを強化するためのツールになり得る。
「絶対的プライバシー」と「チップの集中」がぶつかったとき、トークン経済学は人間の駆け引きを抑え込めるのだろうか?みんなはどう思う?コメント欄でぜひ聞かせて!
#dusk $DUSK @Dusk
深夜反复琢磨 Dusk の白皮书——第 3.2 节关于隐藏提案机制与隐形验证者的盲抽设计让我划线思考了很久。大部分人聊 Dusk 只看 RWA 概念或零知识证明,却忽略了最底层的碰撞风险:もしプライバシー状態でさえ、誰がブロックを生成しているのかが不透明なら、ネットワークはいったい何によって暗箱的な悪事に対抗できるのだろう?
多くの人は「コンプライアンス+プライバシー」こそが Layer 1 の究極到達点だと考えがちだが、一般に見落とされやすい盲点がある——「データのプライバシー」と「メカニズムの安全性」を混同してしまうことだ。@Dusk
それは、いわゆる高級なプライベート・カジノでポーカーをするようなもの:配る前に全員がマスクを着用する(ZK ゼロ知識証明)、チップの枚数がお互いに保護される( Moonlight のプライバシーモデル)。賭場のディーラーとプレイヤーが結託して不正を働くのを防ぐため、カジノは抽選で誰がディールするかを決めるルールを定めている。だが問題は、抽選の過程と抽選結果までもブラックボックスの中に隠されてしまった場合、巨額の資金を持つ大口は資金力を武器に「抽選券」の大部分を買い占め、闇の中でこっそりシャッフルを完了させてしまうことができる点だ。
そして DUSK Token は、このゲームの「チップ兼抽選券」にあたる。Dusk の底層アーキテクチャでは、DUSK は支払いのための Gas 料やゼロ知識証明の計算能力に使われるだけでなく、より核心的には Provisioner として SBA コンセンサスの抽選に参加するための担保(ステーキング)役割を担う。
ここには内生的なインセンティブの偏りリスクが埋め込まれている:ブロック生成ノードは、各準拠(コンプライアンス)取引から大半の手数料や新規発行の報酬を分け取れるため、資金量の大きい機関の大口は、多量の DUSK を担保にすることで、確率的にルールの策定と検証の権限を握りにいける。プライバシーの遮蔽の下で大口が高額なブロック生成の分配金を得た後、当然のように追加で担保を積み増し、投票権を強固にし、結果として「資金の膨張 ➔ 検証の掌握 ➔ 分散型の反噬」という隠れた独占ループが回り始める。
私の見解:
Dusk が ZK-VM によって、機関の参入に伴う準拠の課題を解決するアーキテクチャは確かに目を引くものだ;しかし私は、その経済モデルには一貫して警戒している——プライバシーが大口の不正の“防護色”になるなら、Token のガバナンスと担保(ステーキング)の仕組みはむしろ資本が自らを強化するためのツールになり得る。
「絶対的プライバシー」と「チップの集中」がぶつかったとき、トークン経済学は人間の駆け引きを抑え込めるのだろうか?みんなはどう思う?コメント欄でぜひ聞かせて!
#dusk $DUSK @Dusk
多くの人は「コンプライアンス+プライバシー」こそが Layer 1 の究極到達点だと考えがちだが、一般に見落とされやすい盲点がある——「データのプライバシー」と「メカニズムの安全性」を混同してしまうことだ。@Dusk
それは、いわゆる高級なプライベート・カジノでポーカーをするようなもの:配る前に全員がマスクを着用する(ZK ゼロ知識証明)、チップの枚数がお互いに保護される( Moonlight のプライバシーモデル)。賭場のディーラーとプレイヤーが結託して不正を働くのを防ぐため、カジノは抽選で誰がディールするかを決めるルールを定めている。だが問題は、抽選の過程と抽選結果までもブラックボックスの中に隠されてしまった場合、巨額の資金を持つ大口は資金力を武器に「抽選券」の大部分を買い占め、闇の中でこっそりシャッフルを完了させてしまうことができる点だ。
そして DUSK Token は、このゲームの「チップ兼抽選券」にあたる。Dusk の底層アーキテクチャでは、DUSK は支払いのための Gas 料やゼロ知識証明の計算能力に使われるだけでなく、より核心的には Provisioner として SBA コンセンサスの抽選に参加するための担保(ステーキング)役割を担う。
ここには内生的なインセンティブの偏りリスクが埋め込まれている:ブロック生成ノードは、各準拠(コンプライアンス)取引から大半の手数料や新規発行の報酬を分け取れるため、資金量の大きい機関の大口は、多量の DUSK を担保にすることで、確率的にルールの策定と検証の権限を握りにいける。プライバシーの遮蔽の下で大口が高額なブロック生成の分配金を得た後、当然のように追加で担保を積み増し、投票権を強固にし、結果として「資金の膨張 ➔ 検証の掌握 ➔ 分散型の反噬」という隠れた独占ループが回り始める。
私の見解:
Dusk が ZK-VM によって、機関の参入に伴う準拠の課題を解決するアーキテクチャは確かに目を引くものだ;しかし私は、その経済モデルには一貫して警戒している——プライバシーが大口の不正の“防護色”になるなら、Token のガバナンスと担保(ステーキング)の仕組みはむしろ資本が自らを強化するためのツールになり得る。
「絶対的プライバシー」と「チップの集中」がぶつかったとき、トークン経済学は人間の駆け引きを抑え込めるのだろうか?みんなはどう思う?コメント欄でぜひ聞かせて!
#dusk $DUSK @Dusk
机构级 RWA 资产合规代币化,吃下传统金融万亿级蛋糕
0%
凭借零知识证明技术,建立真正的 Web3 绝对隐私基础设施
0%
筹码过于集中导致去中心化失效,仅适合短期波段交易
0%
0 投票 • 投票は終了しました
115
·
--
「合规プライバシーだ」ともう吹かないで、@Dusk_Foundation が結局どこで詰まっているのか話そう。
何年もチェーンを触ってきたけど、口を開けば「合規プライバシー」って叫ぶのに、最後は全部机上の空論で終わるプロジェクトには本当にうんざりする。今日は大げさな話はせず、直接 $DUSK のホワイトペーパー奥深く、ほとんど触れられない“硬い部分”を掘り出す:Piecrust 仮想マシンと Citadel 身元(ID)プロトコル。
多くの人は、プライバシーチェーンというのは単に金額を隠すことだと思っている。そんなに単純なら、規制当局はとっくにチェーンの電源を抜いている。@Dusk_Foundation の硬核は、自社開発の Piecrust 仮想マシンにある。
地に足のついた例を挙げると、従来のパブリックチェーンの監査は、あなたの預金の入出金履歴を道路脇に貼って、町中の人に見せるようなもの。一方で Piecrust は Citadel と組むことで、「自分の資産が合法だ」と証明できる暗号コインをあなたに渡すようなもので、検証者はあなたがコンプライアンスに適合していると確信できるが、あなたのウォレットにいくつの“鋼玉(トークン)”が入っているかは見えない。
これを実装するのはわりと面倒くさい。開発者は、プライベートな状態と公開される検証を手動で分離しなければならない。ちょっとでもミスると、証明生成がタイムアウトする。理論は立派。でも実装は地雷だらけ。
しかし、それこそが $DUSK が機関投資家の金融界で生き残れている理由でもある。虚しい賛美をやらずに、プライバシーと規制という正真正銘の宿敵の間に、数学でもって強引に“隙間”をこじ開けているからだ。
人類の金融史は数百年もいじり倒してきたが、本質は「個人のプライバシー」と「集団の信頼」の間で、何度も綱引きをしてきたことに尽きる。プライバシーは光を避けるためではない。昼のまぶしい真っ最中でも、沈黙を保つ権利を持つためにある。
#dusk がどこまで行けるかは、この数学と人間性の綱引きが、最終的に誰のチップ(持ち分)で決着するか次第だ。
#dusk $DUSK @Dusk
「合规プライバシーだ」ともう吹かないで、@Dusk が結局どこで詰まっているのか話そう。
何年もチェーンを触ってきたけど、口を開けば「合規プライバシー」って叫ぶのに、最後は全部机上の空論で終わるプロジェクトには本当にうんざりする。今日は大げさな話はせず、直接 $DUSK のホワイトペーパー奥深く、ほとんど触れられない“硬い部分”を掘り出す:Piecrust 仮想マシンと Citadel 身元(ID)プロトコル。
多くの人は、プライバシーチェーンというのは単に金額を隠すことだと思っている。そんなに単純なら、規制当局はとっくにチェーンの電源を抜いている。@Dusk の硬核は、自社開発の Piecrust 仮想マシンにある。
地に足のついた例を挙げると、従来のパブリックチェーンの監査は、あなたの預金の入出金履歴を道路脇に貼って、町中の人に見せるようなもの。一方で Piecrust は Citadel と組むことで、「自分の資産が合法だ」と証明できる暗号コインをあなたに渡すようなもので、検証者はあなたがコンプライアンスに適合していると確信できるが、あなたのウォレットにいくつの“鋼玉(トークン)”が入っているかは見えない。
これを実装するのはわりと面倒くさい。開発者は、プライベートな状態と公開される検証を手動で分離しなければならない。ちょっとでもミスると、証明生成がタイムアウトする。理論は立派。でも実装は地雷だらけ。
しかし、それこそが $DUSK が機関投資家の金融界で生き残れている理由でもある。虚しい賛美をやらずに、プライバシーと規制という正真正銘の宿敵の間に、数学でもって強引に“隙間”をこじ開けているからだ。
人類の金融史は数百年もいじり倒してきたが、本質は「個人のプライバシー」と「集団の信頼」の間で、何度も綱引きをしてきたことに尽きる。プライバシーは光を避けるためではない。昼のまぶしい真っ最中でも、沈黙を保つ権利を持つためにある。
#dusk がどこまで行けるかは、この数学と人間性の綱引きが、最終的に誰のチップ(持ち分)で決着するか次第だ。
#dusk $DUSK @Dusk
何年もチェーンを触ってきたけど、口を開けば「合規プライバシー」って叫ぶのに、最後は全部机上の空論で終わるプロジェクトには本当にうんざりする。今日は大げさな話はせず、直接 $DUSK のホワイトペーパー奥深く、ほとんど触れられない“硬い部分”を掘り出す:Piecrust 仮想マシンと Citadel 身元(ID)プロトコル。
多くの人は、プライバシーチェーンというのは単に金額を隠すことだと思っている。そんなに単純なら、規制当局はとっくにチェーンの電源を抜いている。@Dusk の硬核は、自社開発の Piecrust 仮想マシンにある。
地に足のついた例を挙げると、従来のパブリックチェーンの監査は、あなたの預金の入出金履歴を道路脇に貼って、町中の人に見せるようなもの。一方で Piecrust は Citadel と組むことで、「自分の資産が合法だ」と証明できる暗号コインをあなたに渡すようなもので、検証者はあなたがコンプライアンスに適合していると確信できるが、あなたのウォレットにいくつの“鋼玉(トークン)”が入っているかは見えない。
これを実装するのはわりと面倒くさい。開発者は、プライベートな状態と公開される検証を手動で分離しなければならない。ちょっとでもミスると、証明生成がタイムアウトする。理論は立派。でも実装は地雷だらけ。
しかし、それこそが $DUSK が機関投資家の金融界で生き残れている理由でもある。虚しい賛美をやらずに、プライバシーと規制という正真正銘の宿敵の間に、数学でもって強引に“隙間”をこじ開けているからだ。
人類の金融史は数百年もいじり倒してきたが、本質は「個人のプライバシー」と「集団の信頼」の間で、何度も綱引きをしてきたことに尽きる。プライバシーは光を避けるためではない。昼のまぶしい真っ最中でも、沈黙を保つ権利を持つためにある。
#dusk がどこまで行けるかは、この数学と人間性の綱引きが、最終的に誰のチップ(持ち分)で決着するか次第だ。
#dusk $DUSK @Dusk
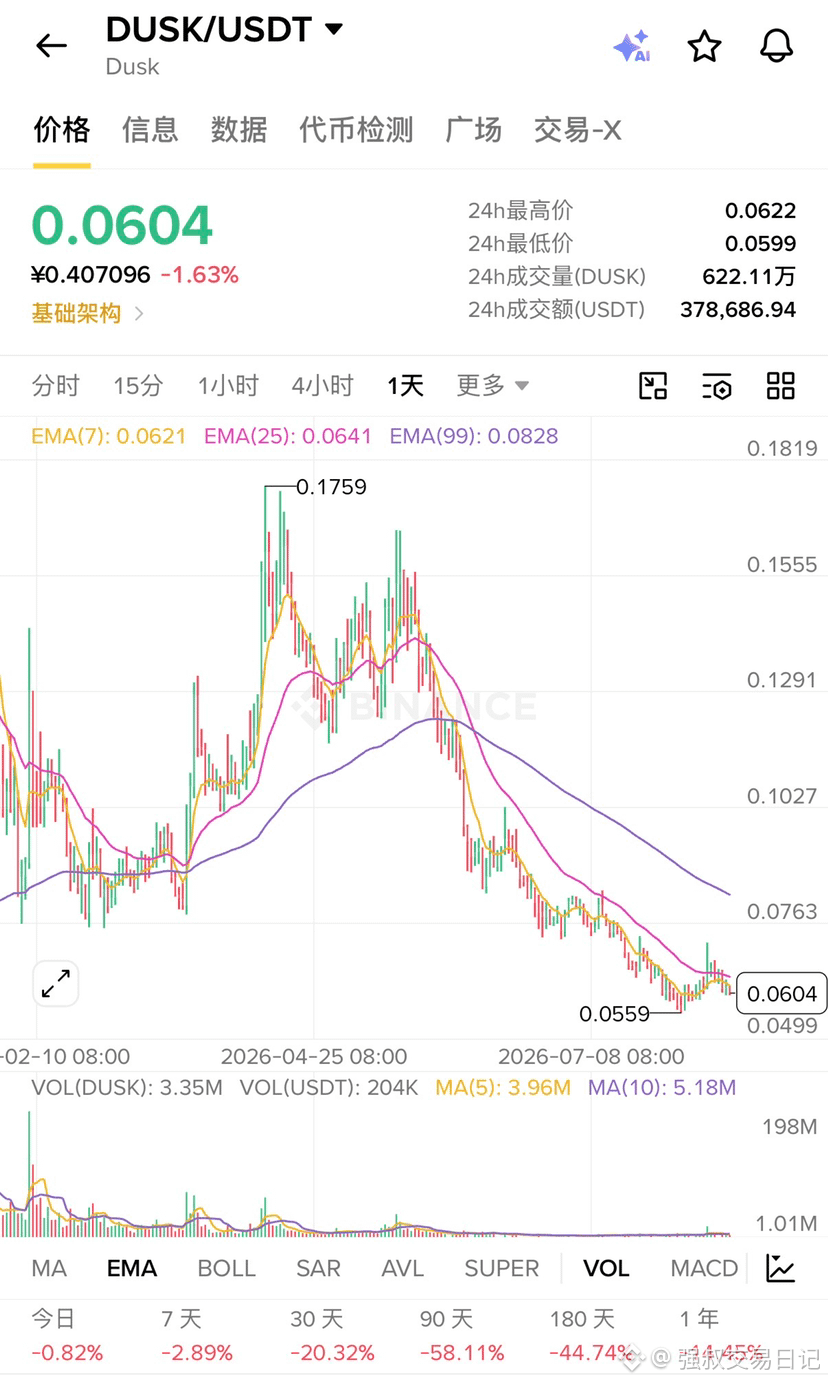
1
121
·
--
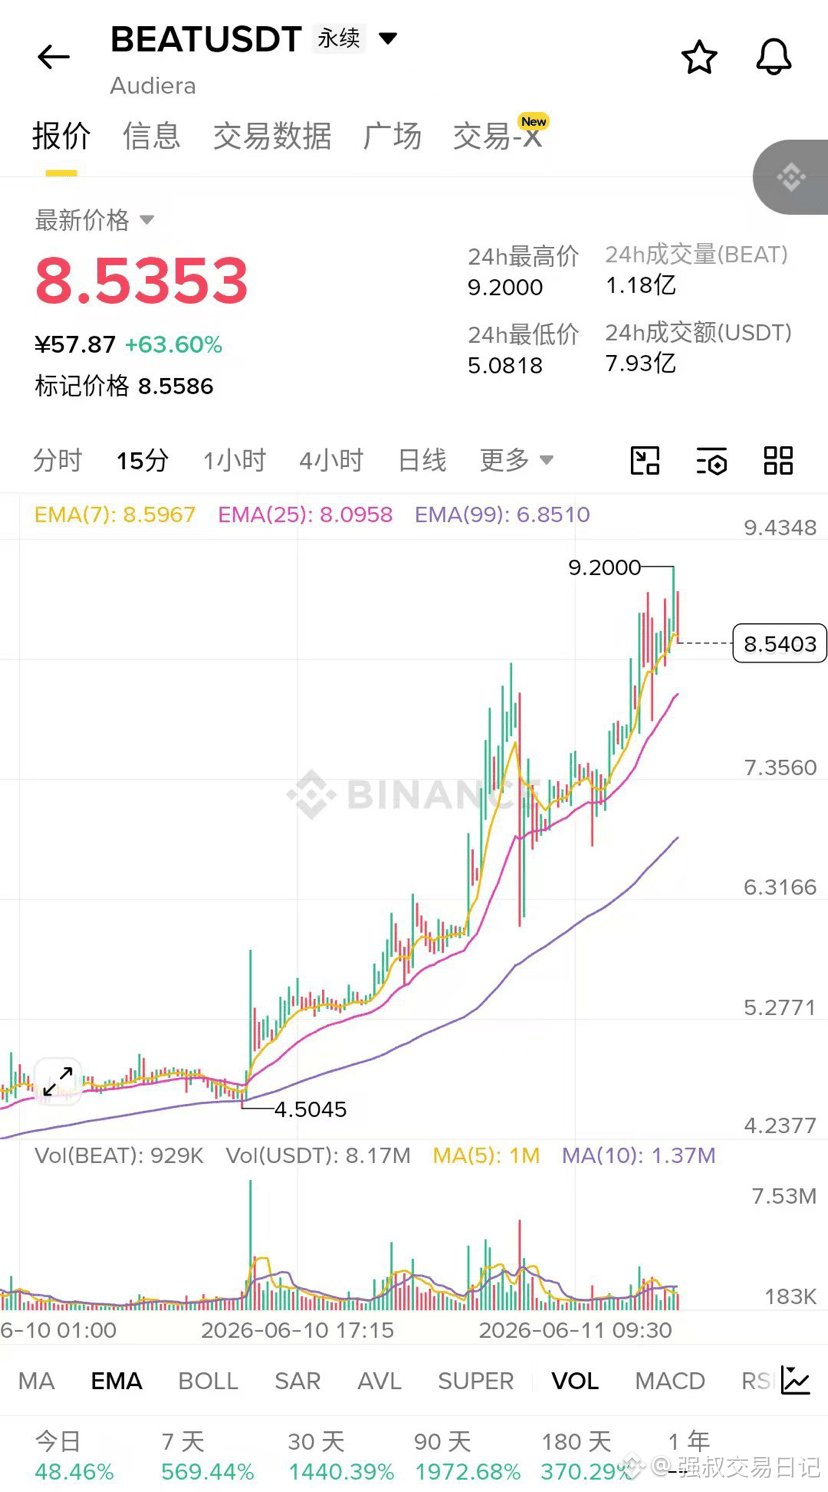
最後に1つだけ質問です。半年後に振り返って見たとき、
今日の $7.7 は、あの頃の $1 みたいに安くなっているのでしょうか?
コメント欄で話しましょう。
みなさんの見解がとても気になります。
$BNB #binance $BEAT
最後に1つだけ質問です。半年後に振り返って見たとき、
今日の $7.7 は、あの頃の $1 みたいに安くなっているのでしょうか?
コメント欄で話しましょう。
みなさんの見解がとても気になります。
$BNB #binance $BEAT
今日の $7.7 は、あの頃の $1 みたいに安くなっているのでしょうか?
コメント欄で話しましょう。
みなさんの見解がとても気になります。
$BNB #binance $BEAT
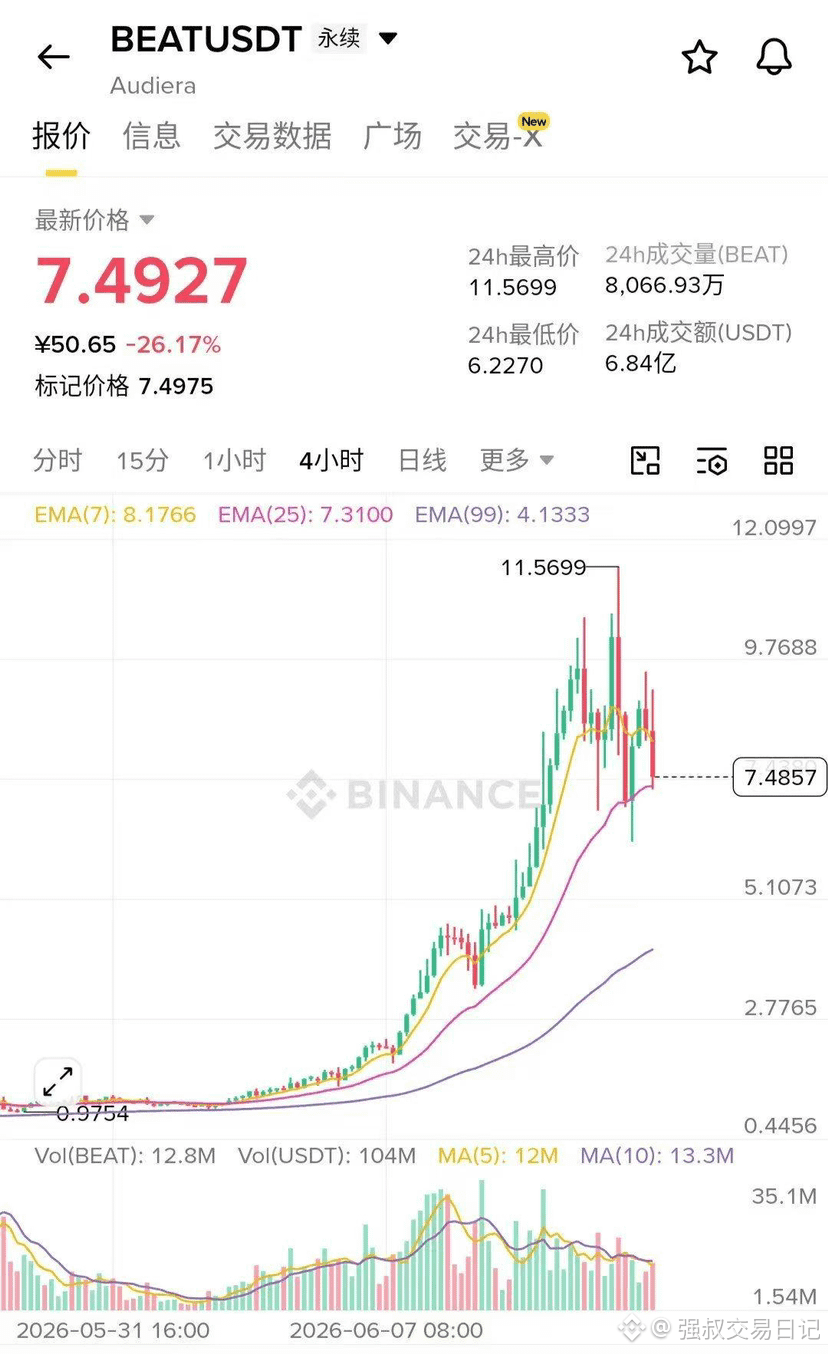
3
562
·
--
多くの人が質問します:「
「なぜ皆はいつも過去最高値に注目するの?」
理由はとてもシンプルです。
過去最高値は、市場がすでに一度の認知アップデートを完了したことを意味します。
あるプロジェクトが底から $8 へと到達したとき、
変わるのは価格だけではありません。
より重要なのは、市場参加者がそれに抱く認知です。
そして認知の再評価は、価格上昇よりも価値があることが多いのです。
$BEAT #Binance $BEAT
多くの人が質問します:「
「なぜ皆はいつも過去最高値に注目するの?」
理由はとてもシンプルです。
過去最高値は、市場がすでに一度の認知アップデートを完了したことを意味します。
あるプロジェクトが底から $8 へと到達したとき、
変わるのは価格だけではありません。
より重要なのは、市場参加者がそれに抱く認知です。
そして認知の再評価は、価格上昇よりも価値があることが多いのです。
$BEAT #Binance $BEAT
「なぜ皆はいつも過去最高値に注目するの?」
理由はとてもシンプルです。
過去最高値は、市場がすでに一度の認知アップデートを完了したことを意味します。
あるプロジェクトが底から $8 へと到達したとき、
変わるのは価格だけではありません。
より重要なのは、市場参加者がそれに抱く認知です。
そして認知の再評価は、価格上昇よりも価値があることが多いのです。
$BEAT #Binance $BEAT
1
620
·
--
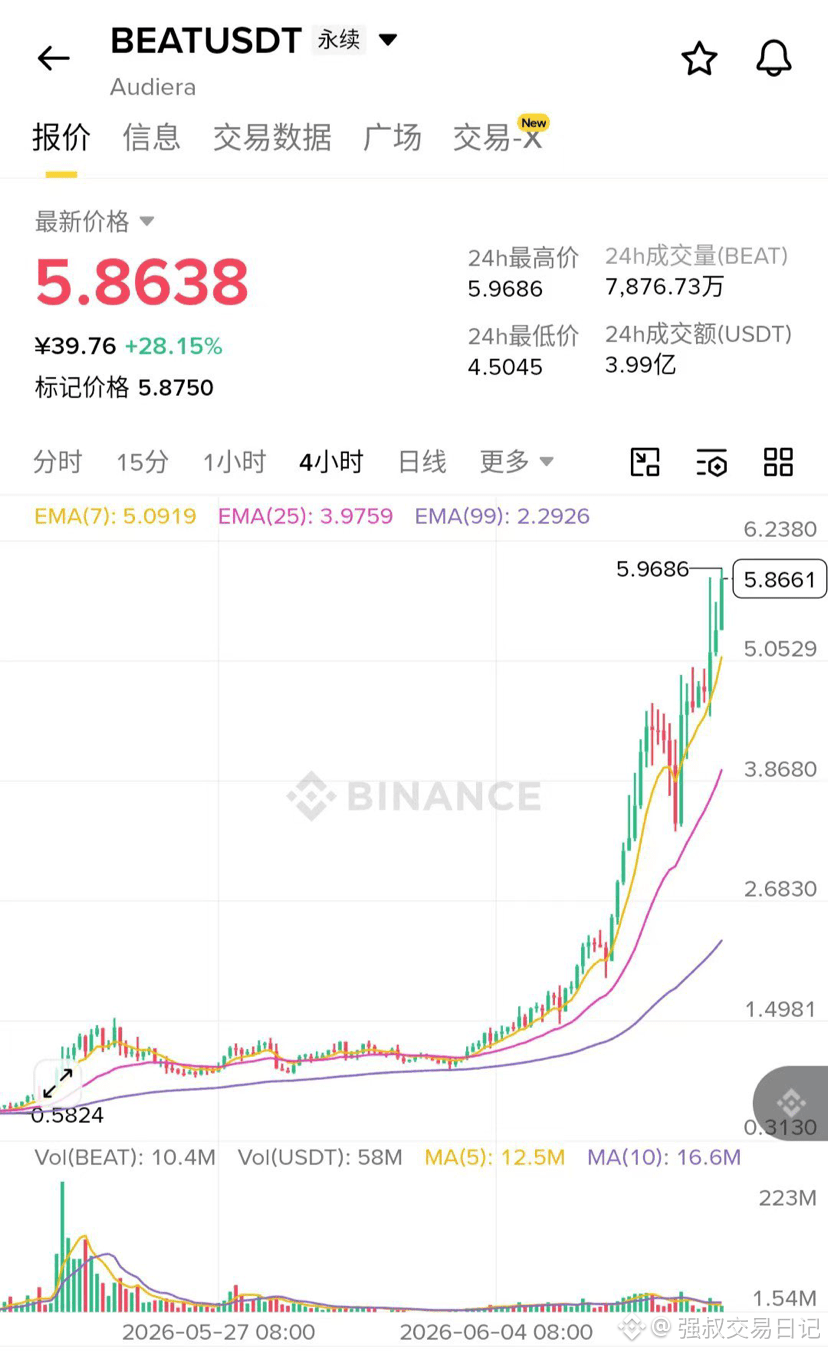
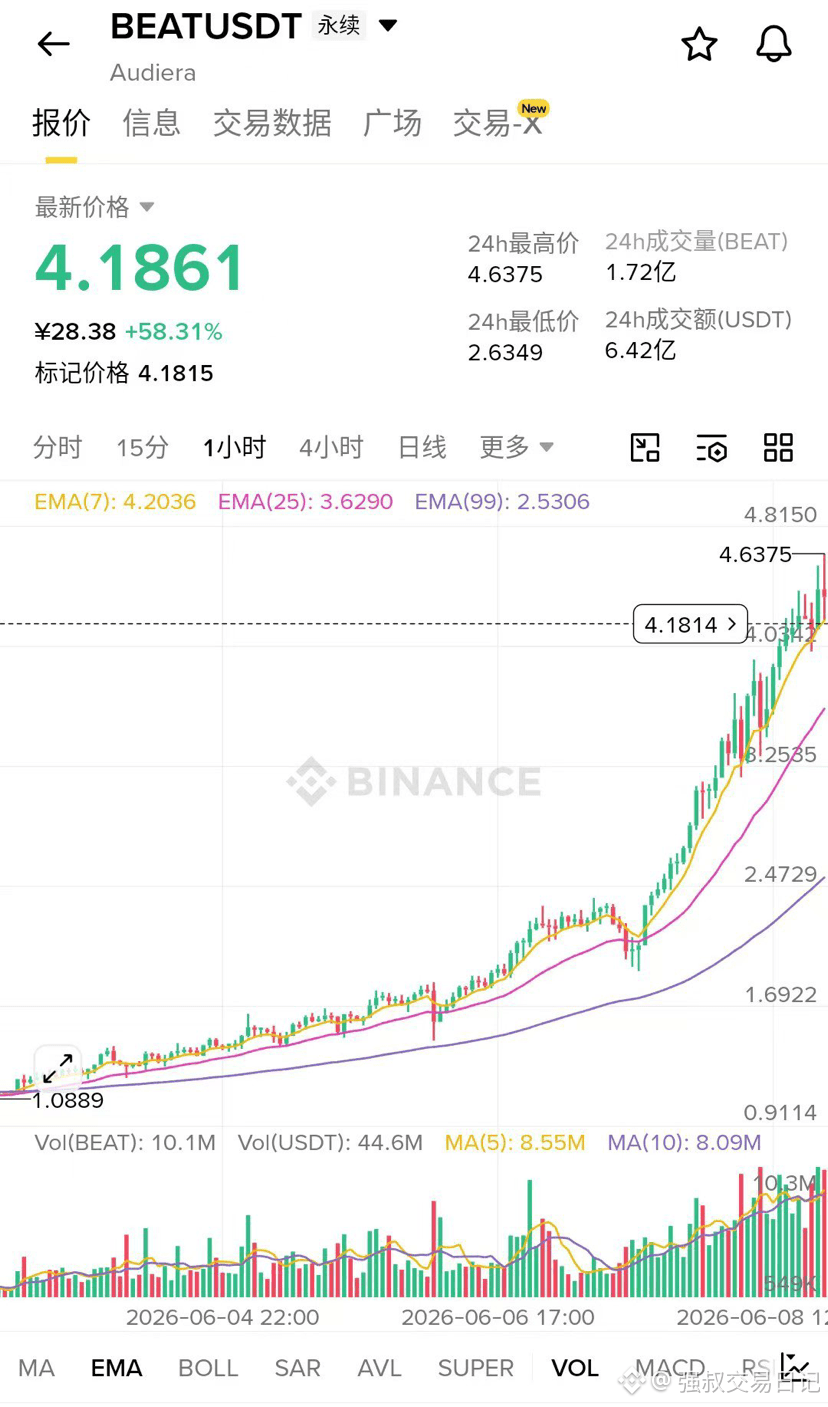
最近、多くの人が $BEAT について話題にしています。
結局のところ、市場が好むのは上昇そのものではありません。
重要なのは、上昇の背後にある理由です。
Audiera の週収は 286 万 USDT、累計での燃焼が 1235 万を突破しました。
これもその理由のひとつです。 $BNB #binance $BEAT
最近、多くの人が $BEAT について話題にしています。
結局のところ、市場が好むのは上昇そのものではありません。
重要なのは、上昇の背後にある理由です。
Audiera の週収は 286 万 USDT、累計での燃焼が 1235 万を突破しました。
これもその理由のひとつです。 $BNB #binance $BEAT
結局のところ、市場が好むのは上昇そのものではありません。
重要なのは、上昇の背後にある理由です。
Audiera の週収は 286 万 USDT、累計での燃焼が 1235 万を突破しました。
これもその理由のひとつです。 $BNB #binance $BEAT
1
159
·
--
オンチェーンの“ダークプール”を隠すための口実なのか、それとも次世代トレーダーの本当の必需品なのか?
正直に言うと、「明らかな銘柄(明牌)取引」にうんざりして久しい。だからこそ最近、@GeniusOfficial のホワイトペーパーを読み返してみた。それが謳うところの“オンチェーンCEX体験”が、本当に大風呂敷じゃないのか確かめたくてね。
多くの人が毎日その「Ghost Orders(影の注文)」でprivacyを吹聴しているけど、私は毎日スマートコントラクトと格闘している古いコーダーなので、ホワイトペーパーの奥に隠されたあの技術のほうが気になる。**原子的なクロスチェーン・ルーティングと、署名の抽象化の分離**。
これを大げさ抜きで言うと、東京の自動販売機で飲み物を買うみたいなもの。裏側で物流がどうなってるか、コインがどう分類されてるか、機械がどうネットにつながってるかなんて知らなくていい。ボタンを押せば、飲み物が落ちてくる。今のほとんどのアグリゲーターは、クロスチェーンするのに先に承認して、次に署名して、Gasを換えて……みたいに手続きが繁雑で、ビザ申請みたいに面倒なんだ。Geniusは、底層に隠された多者計算(MPC)ネットワークとウォレット管理のマトリクスで、ユーザーの複数チェーン上でのやり取りをすべて1つの底層環境に取り込み、システムが裏で代行署名して注文を配信する。
このロジックはかなり“セクシー”だ。つまりオンチェーンに高級な暗池を作ったようなもの。大口の注文は数百の断片に分割され、それぞれ別のチェーンで約定し、最後に結果をまとめ上げる。これは確かに「Alpha漏洩」の痛点を大きな程度まで解決して、主力資金の秘匿を守れる。
ただ、古いニワカ菜でも批判的に黒板を叩くべきポイントがある。複雑さをブラックボックスで包み込むこの方式は、底層ノードの応答速度と、検閲への耐性に対する要求が非常に高い。流動性の集約が追いつかなかったり、バックエンドの多包配信の遅延がたった数ミリ秒でも極端な局面では、生か死かの差になる。それが本当に実用的な生産性ツールなのか、それとも新しい言葉を纏っただけの流動性ブラックホールなのかは、高頻度トレーダーが極端な局面でどんな実測結果を返すか次第だ。
$GENIUS のトークンモデルを見ると、コア価値は完全に Genius Terminal の手数料消費と、高度な機能への参入ハードルに“アンカー(固定)”されている。これは、こういうタイプの人間—私たち古株—の食い扶持に合っている。あれこれの虚仮の概念をいじくり回すより、実際のプロトコル収益を稼げるかどうかがすべて。
#genius $GENIUS
オンチェーンの“ダークプール”を隠すための口実なのか、それとも次世代トレーダーの本当の必需品なのか?
正直に言うと、「明らかな銘柄(明牌)取引」にうんざりして久しい。だからこそ最近、@GeniusOfficial のホワイトペーパーを読み返してみた。それが謳うところの“オンチェーンCEX体験”が、本当に大風呂敷じゃないのか確かめたくてね。
多くの人が毎日その「Ghost Orders(影の注文)」でprivacyを吹聴しているけど、私は毎日スマートコントラクトと格闘している古いコーダーなので、ホワイトペーパーの奥に隠されたあの技術のほうが気になる。**原子的なクロスチェーン・ルーティングと、署名の抽象化の分離**。
これを大げさ抜きで言うと、東京の自動販売機で飲み物を買うみたいなもの。裏側で物流がどうなってるか、コインがどう分類されてるか、機械がどうネットにつながってるかなんて知らなくていい。ボタンを押せば、飲み物が落ちてくる。今のほとんどのアグリゲーターは、クロスチェーンするのに先に承認して、次に署名して、Gasを換えて……みたいに手続きが繁雑で、ビザ申請みたいに面倒なんだ。Geniusは、底層に隠された多者計算(MPC)ネットワークとウォレット管理のマトリクスで、ユーザーの複数チェーン上でのやり取りをすべて1つの底層環境に取り込み、システムが裏で代行署名して注文を配信する。
このロジックはかなり“セクシー”だ。つまりオンチェーンに高級な暗池を作ったようなもの。大口の注文は数百の断片に分割され、それぞれ別のチェーンで約定し、最後に結果をまとめ上げる。これは確かに「Alpha漏洩」の痛点を大きな程度まで解決して、主力資金の秘匿を守れる。
ただ、古いニワカ菜でも批判的に黒板を叩くべきポイントがある。複雑さをブラックボックスで包み込むこの方式は、底層ノードの応答速度と、検閲への耐性に対する要求が非常に高い。流動性の集約が追いつかなかったり、バックエンドの多包配信の遅延がたった数ミリ秒でも極端な局面では、生か死かの差になる。それが本当に実用的な生産性ツールなのか、それとも新しい言葉を纏っただけの流動性ブラックホールなのかは、高頻度トレーダーが極端な局面でどんな実測結果を返すか次第だ。
$GENIUS のトークンモデルを見ると、コア価値は完全に Genius Terminal の手数料消費と、高度な機能への参入ハードルに“アンカー(固定)”されている。これは、こういうタイプの人間—私たち古株—の食い扶持に合っている。あれこれの虚仮の概念をいじくり回すより、実際のプロトコル収益を稼げるかどうかがすべて。
#genius $GENIUS
正直に言うと、「明らかな銘柄(明牌)取引」にうんざりして久しい。だからこそ最近、@GeniusOfficial のホワイトペーパーを読み返してみた。それが謳うところの“オンチェーンCEX体験”が、本当に大風呂敷じゃないのか確かめたくてね。
多くの人が毎日その「Ghost Orders(影の注文)」でprivacyを吹聴しているけど、私は毎日スマートコントラクトと格闘している古いコーダーなので、ホワイトペーパーの奥に隠されたあの技術のほうが気になる。**原子的なクロスチェーン・ルーティングと、署名の抽象化の分離**。
これを大げさ抜きで言うと、東京の自動販売機で飲み物を買うみたいなもの。裏側で物流がどうなってるか、コインがどう分類されてるか、機械がどうネットにつながってるかなんて知らなくていい。ボタンを押せば、飲み物が落ちてくる。今のほとんどのアグリゲーターは、クロスチェーンするのに先に承認して、次に署名して、Gasを換えて……みたいに手続きが繁雑で、ビザ申請みたいに面倒なんだ。Geniusは、底層に隠された多者計算(MPC)ネットワークとウォレット管理のマトリクスで、ユーザーの複数チェーン上でのやり取りをすべて1つの底層環境に取り込み、システムが裏で代行署名して注文を配信する。
このロジックはかなり“セクシー”だ。つまりオンチェーンに高級な暗池を作ったようなもの。大口の注文は数百の断片に分割され、それぞれ別のチェーンで約定し、最後に結果をまとめ上げる。これは確かに「Alpha漏洩」の痛点を大きな程度まで解決して、主力資金の秘匿を守れる。
ただ、古いニワカ菜でも批判的に黒板を叩くべきポイントがある。複雑さをブラックボックスで包み込むこの方式は、底層ノードの応答速度と、検閲への耐性に対する要求が非常に高い。流動性の集約が追いつかなかったり、バックエンドの多包配信の遅延がたった数ミリ秒でも極端な局面では、生か死かの差になる。それが本当に実用的な生産性ツールなのか、それとも新しい言葉を纏っただけの流動性ブラックホールなのかは、高頻度トレーダーが極端な局面でどんな実測結果を返すか次第だ。
$GENIUS のトークンモデルを見ると、コア価値は完全に Genius Terminal の手数料消費と、高度な機能への参入ハードルに“アンカー(固定)”されている。これは、こういうタイプの人間—私たち古株—の食い扶持に合っている。あれこれの虚仮の概念をいじくり回すより、実際のプロトコル収益を稼げるかどうかがすべて。
#genius $GENIUS
4
159
·
--
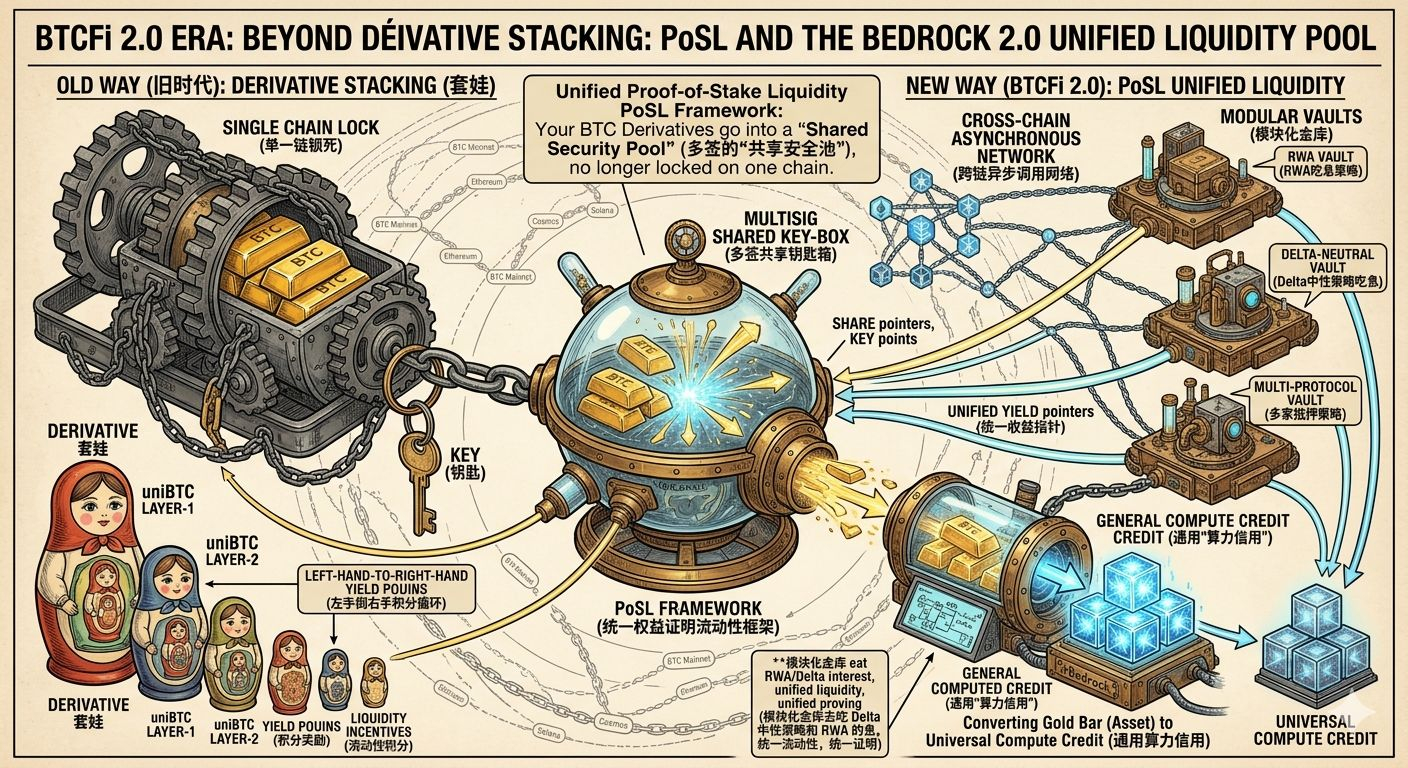
BTCFi 2.0 時代、私たちは本当にこれほど多くのデリバティブ資産を必要としているのか?
毎日グループで様々なステーキングを叫ぶのを見て、正直言ってもう麻痺している。最近、@Bedrock を振り返ってみて、彼らが推しているBedrock 2.0がゲームの流れを変えたことに気づいた。以前はみんながuniBTCを遊ぶのを単なる入れ子だと思っていたが、今回はホワイトペーパーに面白い技術的な詳細が隠されていた:PoSL(統一権利証明流動性フレームワーク)。簡単に言えば、自分のBTCデリバティブをマルチシグの「共有セキュリティプール」に入れて、もはや資金を単一のチェーンにロックするのではなく、クロスチェーンの非同期呼び出しを通じて流動性をつなげるということだ。
これは、車を数軒の異なる店に担保に入れるようなもので、車の鍵は安全な箱の中にあり、誰も運転できないが、収益は数倍得られるということだ。
$BR の古参トレーダーはよく知っているが、今のBTCの収益率は、要するに様々なポイントと流動性報酬が左手から右手に移動しているだけだ。Bedrock 2.0の賢いところは、ユーザーに特定の単一プロトコルの成功を賭けさせるのではなく、モジュール式の金庫を使ってデルタニュートラル戦略とRWAの利息を獲得させるところだ。
言ってしまえば、以前は金塊を持ってあちこちに保管場所を探していたが、今はその金塊を汎用的な「計算力信用」に変えてくれるということだ。
ブロックチェーンの発展はいつもこうだ。私たちは新しい価値を創造していると思い込んでいるが、実際には流動性に様々な服を着せているだけだ。しかし、これこそが暗号の世界の面白いところであり、私たちはバブルの中で最も堅固な石を探している。
#bedrock $BR
BTCFi 2.0 時代、私たちは本当にこれほど多くのデリバティブ資産を必要としているのか?
毎日グループで様々なステーキングを叫ぶのを見て、正直言ってもう麻痺している。最近、@Bedrock を振り返ってみて、彼らが推しているBedrock 2.0がゲームの流れを変えたことに気づいた。以前はみんながuniBTCを遊ぶのを単なる入れ子だと思っていたが、今回はホワイトペーパーに面白い技術的な詳細が隠されていた:PoSL(統一権利証明流動性フレームワーク)。簡単に言えば、自分のBTCデリバティブをマルチシグの「共有セキュリティプール」に入れて、もはや資金を単一のチェーンにロックするのではなく、クロスチェーンの非同期呼び出しを通じて流動性をつなげるということだ。
これは、車を数軒の異なる店に担保に入れるようなもので、車の鍵は安全な箱の中にあり、誰も運転できないが、収益は数倍得られるということだ。
$BR の古参トレーダーはよく知っているが、今のBTCの収益率は、要するに様々なポイントと流動性報酬が左手から右手に移動しているだけだ。Bedrock 2.0の賢いところは、ユーザーに特定の単一プロトコルの成功を賭けさせるのではなく、モジュール式の金庫を使ってデルタニュートラル戦略とRWAの利息を獲得させるところだ。
言ってしまえば、以前は金塊を持ってあちこちに保管場所を探していたが、今はその金塊を汎用的な「計算力信用」に変えてくれるということだ。
ブロックチェーンの発展はいつもこうだ。私たちは新しい価値を創造していると思い込んでいるが、実際には流動性に様々な服を着せているだけだ。しかし、これこそが暗号の世界の面白いところであり、私たちはバブルの中で最も堅固な石を探している。
#bedrock $BR
毎日グループで様々なステーキングを叫ぶのを見て、正直言ってもう麻痺している。最近、@Bedrock を振り返ってみて、彼らが推しているBedrock 2.0がゲームの流れを変えたことに気づいた。以前はみんながuniBTCを遊ぶのを単なる入れ子だと思っていたが、今回はホワイトペーパーに面白い技術的な詳細が隠されていた:PoSL(統一権利証明流動性フレームワーク)。簡単に言えば、自分のBTCデリバティブをマルチシグの「共有セキュリティプール」に入れて、もはや資金を単一のチェーンにロックするのではなく、クロスチェーンの非同期呼び出しを通じて流動性をつなげるということだ。
これは、車を数軒の異なる店に担保に入れるようなもので、車の鍵は安全な箱の中にあり、誰も運転できないが、収益は数倍得られるということだ。
$BR の古参トレーダーはよく知っているが、今のBTCの収益率は、要するに様々なポイントと流動性報酬が左手から右手に移動しているだけだ。Bedrock 2.0の賢いところは、ユーザーに特定の単一プロトコルの成功を賭けさせるのではなく、モジュール式の金庫を使ってデルタニュートラル戦略とRWAの利息を獲得させるところだ。
言ってしまえば、以前は金塊を持ってあちこちに保管場所を探していたが、今はその金塊を汎用的な「計算力信用」に変えてくれるということだ。
ブロックチェーンの発展はいつもこうだ。私たちは新しい価値を創造していると思い込んでいるが、実際には流動性に様々な服を着せているだけだ。しかし、これこそが暗号の世界の面白いところであり、私たちはバブルの中で最も堅固な石を探している。
#bedrock $BR
5
253
·
--
「マトリョーシカ(套娃)」でタイト盤を誤魔化すのはもうやめて、Bedrock 2.0の“本物の革新”について話そう
相場は横ばいの“死んだ魚”みたいな状態で、流動性の再ステーキングこのレースも、もうすぐネタが尽きて壊れそうだ。今日は、ああいう大げさで中身の薄い壮大な物語はやめておく。チェーン上で長年モメてきた古参のニワトリ(旧称:老韭菜)の視点で、@Bedrock と彼らが最近いじっている Bedrock 2.0 を掘り下げる。
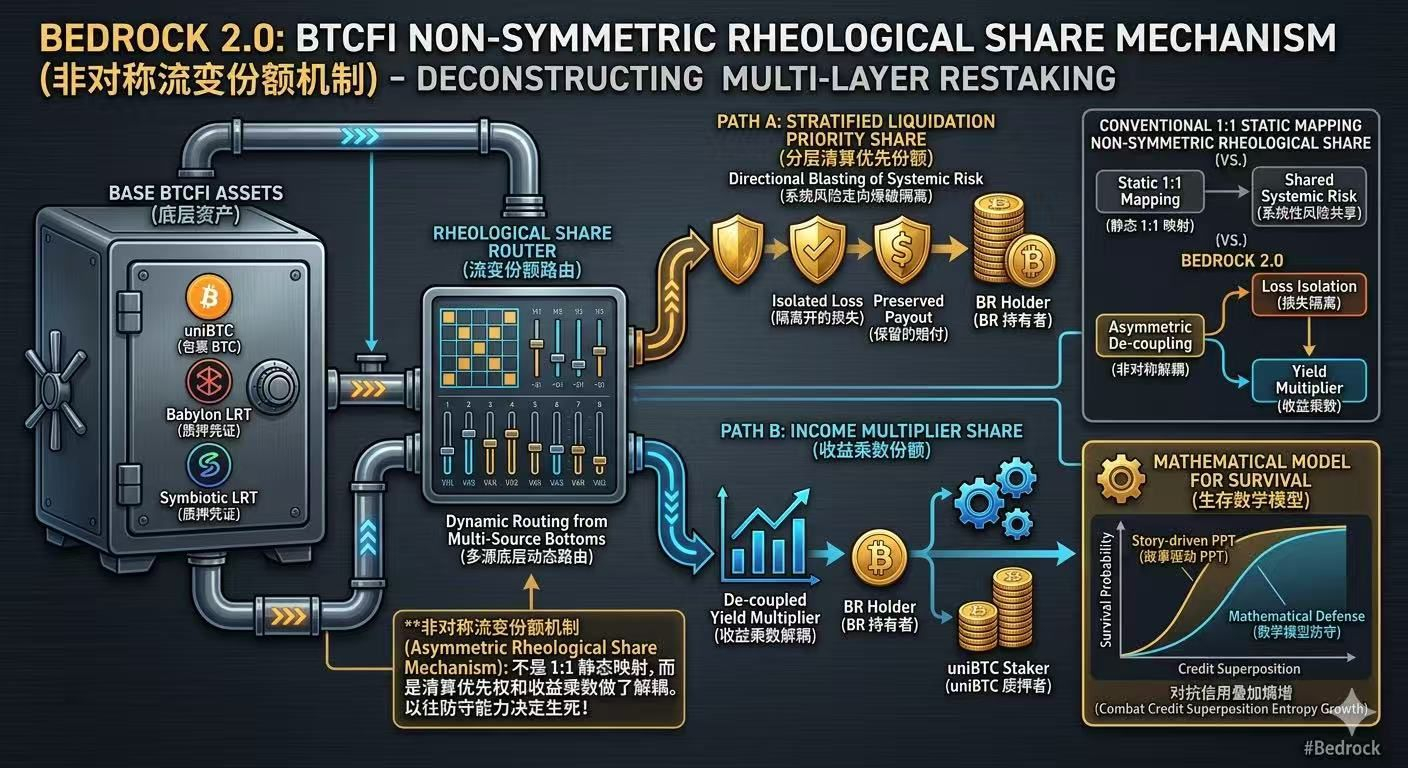
正直言うと、以前にあちこちに溢れていた BTCFi のほとんどは“マトリョーシカ大会”だった。BTCを各種のラップ資産に置き換えて、ステーキングして証憑をもらうだけで、ハッカーに攻撃面を増やす以外に、面白さが見当たらない。けれど今回は技術詳細を覗いてみたら、マーケであまり取り上げられてこなかったある要素が出てきた:**非対称流動化シェア・メカニズム(Asymmetric Rheological Share Mechanism)**。
わかりやすく言うと、これは以前のような単純な1:1の静的マッピングではなく、基礎資産の清算優先権と収益倍率を切り離したものだ。これまで私たちは、ある uniToken を使って DeFi を回しながら、一番怖かったのは、基礎プロトコルがハックされたり、清算局面で踏み倒し(なだれ)に遭うことだった。この非対称の仕組みは、Babylon、Symbiotic のような複数ソースの基礎収益をルーティングする場面で、スマートコントラクト層に隔離帯を作っている。つまり、ある“マトリョーシカ”の底が流動性崩壊を起こしても、損失を特定の非対称シェアの中で“方向を決めて爆発”させ、盤全体の $BR の保有者や uniBTC ステーカーまで一緒に犠牲にしないようにできる。これはシステム全体のリスク対策で、ちゃんと本気で一歩踏み込んだ部分で、毎日Twitterでスローガンを叫ぶよりずっと現実的だ。
何度か牛・熊の波を経験して、いろんなポイントや手口にはもううんざりしている。この流動性が干上がった既存の駆け引き市場では、コードの防御力が、物語の攻撃力よりも生死を決めることが多い。
哲学的な観点から見ると、暗号の世界全体は分散化による“エントロピー増大”に抗っている。そして各種の再ステーキング・プロトコルは、本質的には信用を積み重ねて、資本の限界効用の減少に対抗している。この安全性と効率の間の動的な綱引きには、永遠の終わりがない。最後まで生き残れるのは、誰のPPTがきれいかではなく、誰の数学モデルが、底層の物理法則により近いかで決まる。
#bedrock $BR
「マトリョーシカ(套娃)」でタイト盤を誤魔化すのはもうやめて、Bedrock 2.0の“本物の革新”について話そう
相場は横ばいの“死んだ魚”みたいな状態で、流動性の再ステーキングこのレースも、もうすぐネタが尽きて壊れそうだ。今日は、ああいう大げさで中身の薄い壮大な物語はやめておく。チェーン上で長年モメてきた古参のニワトリ(旧称:老韭菜)の視点で、@Bedrock と彼らが最近いじっている Bedrock 2.0 を掘り下げる。
正直言うと、以前にあちこちに溢れていた BTCFi のほとんどは“マトリョーシカ大会”だった。BTCを各種のラップ資産に置き換えて、ステーキングして証憑をもらうだけで、ハッカーに攻撃面を増やす以外に、面白さが見当たらない。けれど今回は技術詳細を覗いてみたら、マーケであまり取り上げられてこなかったある要素が出てきた:**非対称流動化シェア・メカニズム(Asymmetric Rheological Share Mechanism)**。
わかりやすく言うと、これは以前のような単純な1:1の静的マッピングではなく、基礎資産の清算優先権と収益倍率を切り離したものだ。これまで私たちは、ある uniToken を使って DeFi を回しながら、一番怖かったのは、基礎プロトコルがハックされたり、清算局面で踏み倒し(なだれ)に遭うことだった。この非対称の仕組みは、Babylon、Symbiotic のような複数ソースの基礎収益をルーティングする場面で、スマートコントラクト層に隔離帯を作っている。つまり、ある“マトリョーシカ”の底が流動性崩壊を起こしても、損失を特定の非対称シェアの中で“方向を決めて爆発”させ、盤全体の $BR の保有者や uniBTC ステーカーまで一緒に犠牲にしないようにできる。これはシステム全体のリスク対策で、ちゃんと本気で一歩踏み込んだ部分で、毎日Twitterでスローガンを叫ぶよりずっと現実的だ。
何度か牛・熊の波を経験して、いろんなポイントや手口にはもううんざりしている。この流動性が干上がった既存の駆け引き市場では、コードの防御力が、物語の攻撃力よりも生死を決めることが多い。
哲学的な観点から見ると、暗号の世界全体は分散化による“エントロピー増大”に抗っている。そして各種の再ステーキング・プロトコルは、本質的には信用を積み重ねて、資本の限界効用の減少に対抗している。この安全性と効率の間の動的な綱引きには、永遠の終わりがない。最後まで生き残れるのは、誰のPPTがきれいかではなく、誰の数学モデルが、底層の物理法則により近いかで決まる。
#bedrock $BR
相場は横ばいの“死んだ魚”みたいな状態で、流動性の再ステーキングこのレースも、もうすぐネタが尽きて壊れそうだ。今日は、ああいう大げさで中身の薄い壮大な物語はやめておく。チェーン上で長年モメてきた古参のニワトリ(旧称:老韭菜)の視点で、@Bedrock と彼らが最近いじっている Bedrock 2.0 を掘り下げる。
正直言うと、以前にあちこちに溢れていた BTCFi のほとんどは“マトリョーシカ大会”だった。BTCを各種のラップ資産に置き換えて、ステーキングして証憑をもらうだけで、ハッカーに攻撃面を増やす以外に、面白さが見当たらない。けれど今回は技術詳細を覗いてみたら、マーケであまり取り上げられてこなかったある要素が出てきた:**非対称流動化シェア・メカニズム(Asymmetric Rheological Share Mechanism)**。
わかりやすく言うと、これは以前のような単純な1:1の静的マッピングではなく、基礎資産の清算優先権と収益倍率を切り離したものだ。これまで私たちは、ある uniToken を使って DeFi を回しながら、一番怖かったのは、基礎プロトコルがハックされたり、清算局面で踏み倒し(なだれ)に遭うことだった。この非対称の仕組みは、Babylon、Symbiotic のような複数ソースの基礎収益をルーティングする場面で、スマートコントラクト層に隔離帯を作っている。つまり、ある“マトリョーシカ”の底が流動性崩壊を起こしても、損失を特定の非対称シェアの中で“方向を決めて爆発”させ、盤全体の $BR の保有者や uniBTC ステーカーまで一緒に犠牲にしないようにできる。これはシステム全体のリスク対策で、ちゃんと本気で一歩踏み込んだ部分で、毎日Twitterでスローガンを叫ぶよりずっと現実的だ。
何度か牛・熊の波を経験して、いろんなポイントや手口にはもううんざりしている。この流動性が干上がった既存の駆け引き市場では、コードの防御力が、物語の攻撃力よりも生死を決めることが多い。
哲学的な観点から見ると、暗号の世界全体は分散化による“エントロピー増大”に抗っている。そして各種の再ステーキング・プロトコルは、本質的には信用を積み重ねて、資本の限界効用の減少に対抗している。この安全性と効率の間の動的な綱引きには、永遠の終わりがない。最後まで生き残れるのは、誰のPPTがきれいかではなく、誰の数学モデルが、底層の物理法則により近いかで決まる。
#bedrock $BR
5
171
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号