
CryptoMasterXY
739 投稿

CryptoMasterXY
報告
ユーザーをブロック
Crypto MasterX | Precision.
TA On-chain Execution
Master. Repeat
取引を発注
高頻度トレーダー
2年
45 フォロー
94 フォロワー
664 いいね
投稿
ポートフォリオ
すべて
引用
動画
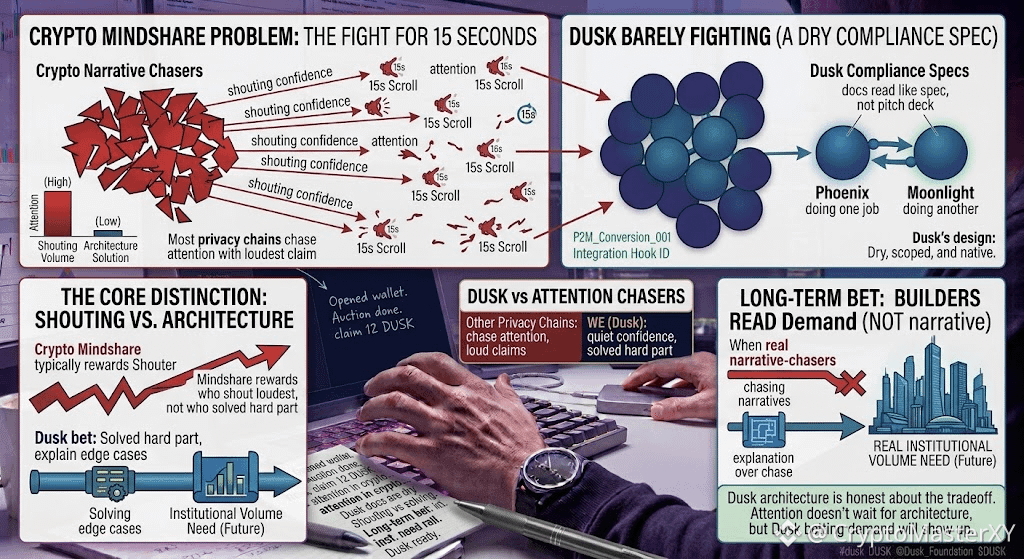
今朝から、暗号資産における注目(アテンション)について、これまでとは違う見方をしていました。この界隈の誰もが、誰かのスクロールの中で残りわずか十五秒を奪い合っています。Duskは、ほとんど戦っていないように見える。それが私の手を止めて、もっと近くで見せました。
多くのプライバシーチェーンは、最大限に大げさな主張で注目を集めようとします。Duskのドキュメントは、その比較ではほとんど乾いたように読めます。売り込みのピッチデックというより、コンプライアンスの仕様書に近い。規制当局にそのゲームで勝つといった約束はありません。MoonlightとPhoenixが、静かにそれぞれ別の仕事をしているだけです。
そこが私を引きつけました。暗号資産の世界でのマインドシェアは、たいてい最も大声で自信を叫んだ者に報われます。難しい部分を実際に解決した者ではありません。Duskは逆の賭けをしているようです。つまり、いずれ現実の機関投資家の取引量が、適切なプライバシーレールを必要としたときに、このサイクルで物語を追うのではなくイレッジケースを説明することに時間を費やしたビルダーだけが、備えができているのだと。
その賭けが報われるかどうかは分かりません。注目は、アーキテクチャが自らを証明するのを待ってはくれません。
でも、まだ十分には姿を現していない需要に向けて作り込む、妙に強い確信のようなものがあります。
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(PORTALUSDT)
{future}(PROMUSDT)
今朝から、暗号資産における注目(アテンション)について、これまでとは違う見方をしていました。この界隈の誰もが、誰かのスクロールの中で残りわずか十五秒を奪い合っています。Duskは、ほとんど戦っていないように見える。それが私の手を止めて、もっと近くで見せました。
多くのプライバシーチェーンは、最大限に大げさな主張で注目を集めようとします。Duskのドキュメントは、その比較ではほとんど乾いたように読めます。売り込みのピッチデックというより、コンプライアンスの仕様書に近い。規制当局にそのゲームで勝つといった約束はありません。MoonlightとPhoenixが、静かにそれぞれ別の仕事をしているだけです。
そこが私を引きつけました。暗号資産の世界でのマインドシェアは、たいてい最も大声で自信を叫んだ者に報われます。難しい部分を実際に解決した者ではありません。Duskは逆の賭けをしているようです。つまり、いずれ現実の機関投資家の取引量が、適切なプライバシーレールを必要としたときに、このサイクルで物語を追うのではなくイレッジケースを説明することに時間を費やしたビルダーだけが、備えができているのだと。
その賭けが報われるかどうかは分かりません。注目は、アーキテクチャが自らを証明するのを待ってはくれません。
でも、まだ十分には姿を現していない需要に向けて作り込む、妙に強い確信のようなものがあります。
@Dusk $DUSK #dusk
多くのプライバシーチェーンは、最大限に大げさな主張で注目を集めようとします。Duskのドキュメントは、その比較ではほとんど乾いたように読めます。売り込みのピッチデックというより、コンプライアンスの仕様書に近い。規制当局にそのゲームで勝つといった約束はありません。MoonlightとPhoenixが、静かにそれぞれ別の仕事をしているだけです。
そこが私を引きつけました。暗号資産の世界でのマインドシェアは、たいてい最も大声で自信を叫んだ者に報われます。難しい部分を実際に解決した者ではありません。Duskは逆の賭けをしているようです。つまり、いずれ現実の機関投資家の取引量が、適切なプライバシーレールを必要としたときに、このサイクルで物語を追うのではなくイレッジケースを説明することに時間を費やしたビルダーだけが、備えができているのだと。
その賭けが報われるかどうかは分かりません。注目は、アーキテクチャが自らを証明するのを待ってはくれません。
でも、まだ十分には姿を現していない需要に向けて作り込む、妙に強い確信のようなものがあります。
@Dusk $DUSK #dusk
124
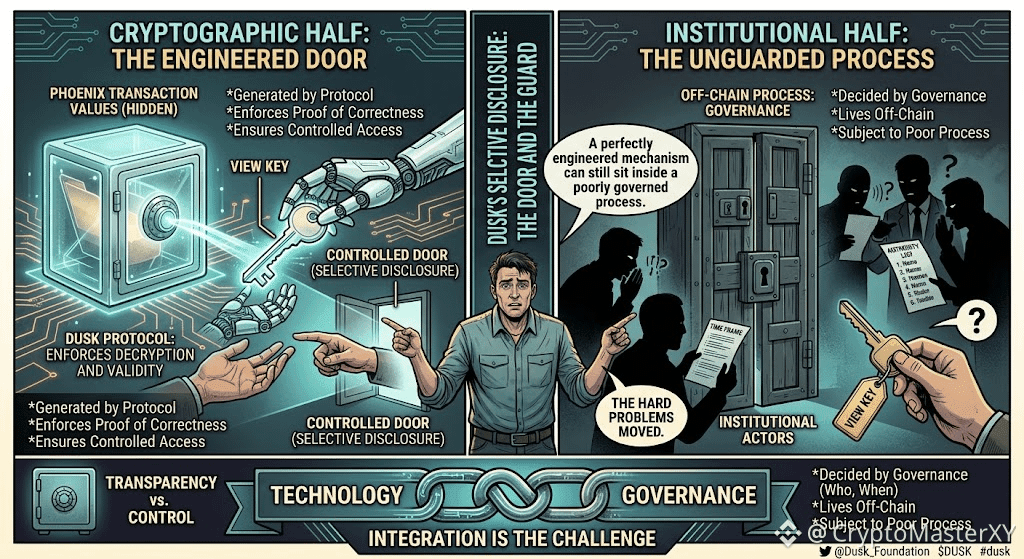
今夜もダスクのことを考えていたんですが、資料を掘り返している途中で別のことが気になってきました。Phoenixが取引の値をデフォルトで隠すなら、結局のところ誰がどうやって実際に監査できるのか、と。
答えは「ビューキー(閲覧キー)」でした。人々がウォレットの同期の話で通常言及するビューキーとは別物です。これは選択的開示で、取引の所有者が特定の閲覧キーを監査人や規制当局に渡すことで、その1者だけが詳細を復号できるようにし、しかもそれをより広いネットワークに晒さないようにする仕組みです。
この理解で、プライバシーの問いがまるごと組み替えられました。プライバシー対透明性、という話ではないんです。管理された「ドア」が中に組み込まれたプライバシーなんだと。
でもドアは、誰かが正しく開けようとするときに意味を持ちます。プロトコルはキーを生成し、復号が設計どおりに機能することを強制できます。しかし、そのキーを誰に渡すのか、いつ発行するのか、あるいはその周辺プロセスがそもそも信頼できるかどうかについては、プロトコルには関与できません。
つまり、技術は開示の暗号学的な半分を解決します。制度的な半分――誰が権限を持ってキーの要求をできるのか、どんな条件のもとでそうするのか――は、依然としてすべてオフチェーンに存在します。
その部分が、少しだけ不安になります。完璧に設計された選択的開示の仕組みでも、ガバナンスがずさんなプロセスの中に置かれてしまえば、問題が起こり得る。
有用性が下がるとは思いません。単に、難しい問題が消えたわけではなく、移動しただけです。
Docsタブはまだ開いたまま。次のセクションへ。
@Dusk_Foundation $DUSK #dusk $SPK $MORPHO
今夜もダスクのことを考えていたんですが、資料を掘り返している途中で別のことが気になってきました。Phoenixが取引の値をデフォルトで隠すなら、結局のところ誰がどうやって実際に監査できるのか、と。
答えは「ビューキー(閲覧キー)」でした。人々がウォレットの同期の話で通常言及するビューキーとは別物です。これは選択的開示で、取引の所有者が特定の閲覧キーを監査人や規制当局に渡すことで、その1者だけが詳細を復号できるようにし、しかもそれをより広いネットワークに晒さないようにする仕組みです。
この理解で、プライバシーの問いがまるごと組み替えられました。プライバシー対透明性、という話ではないんです。管理された「ドア」が中に組み込まれたプライバシーなんだと。
でもドアは、誰かが正しく開けようとするときに意味を持ちます。プロトコルはキーを生成し、復号が設計どおりに機能することを強制できます。しかし、そのキーを誰に渡すのか、いつ発行するのか、あるいはその周辺プロセスがそもそも信頼できるかどうかについては、プロトコルには関与できません。
つまり、技術は開示の暗号学的な半分を解決します。制度的な半分――誰が権限を持ってキーの要求をできるのか、どんな条件のもとでそうするのか――は、依然としてすべてオフチェーンに存在します。
その部分が、少しだけ不安になります。完璧に設計された選択的開示の仕組みでも、ガバナンスがずさんなプロセスの中に置かれてしまえば、問題が起こり得る。
有用性が下がるとは思いません。単に、難しい問題が消えたわけではなく、移動しただけです。
Docsタブはまだ開いたまま。次のセクションへ。
@Dusk $DUSK #dusk $SPK $MORPHO
答えは「ビューキー(閲覧キー)」でした。人々がウォレットの同期の話で通常言及するビューキーとは別物です。これは選択的開示で、取引の所有者が特定の閲覧キーを監査人や規制当局に渡すことで、その1者だけが詳細を復号できるようにし、しかもそれをより広いネットワークに晒さないようにする仕組みです。
この理解で、プライバシーの問いがまるごと組み替えられました。プライバシー対透明性、という話ではないんです。管理された「ドア」が中に組み込まれたプライバシーなんだと。
でもドアは、誰かが正しく開けようとするときに意味を持ちます。プロトコルはキーを生成し、復号が設計どおりに機能することを強制できます。しかし、そのキーを誰に渡すのか、いつ発行するのか、あるいはその周辺プロセスがそもそも信頼できるかどうかについては、プロトコルには関与できません。
つまり、技術は開示の暗号学的な半分を解決します。制度的な半分――誰が権限を持ってキーの要求をできるのか、どんな条件のもとでそうするのか――は、依然としてすべてオフチェーンに存在します。
その部分が、少しだけ不安になります。完璧に設計された選択的開示の仕組みでも、ガバナンスがずさんなプロセスの中に置かれてしまえば、問題が起こり得る。
有用性が下がるとは思いません。単に、難しい問題が消えたわけではなく、移動しただけです。
Docsタブはまだ開いたまま。次のセクションへ。
@Dusk $DUSK #dusk $SPK $MORPHO
3
3
265
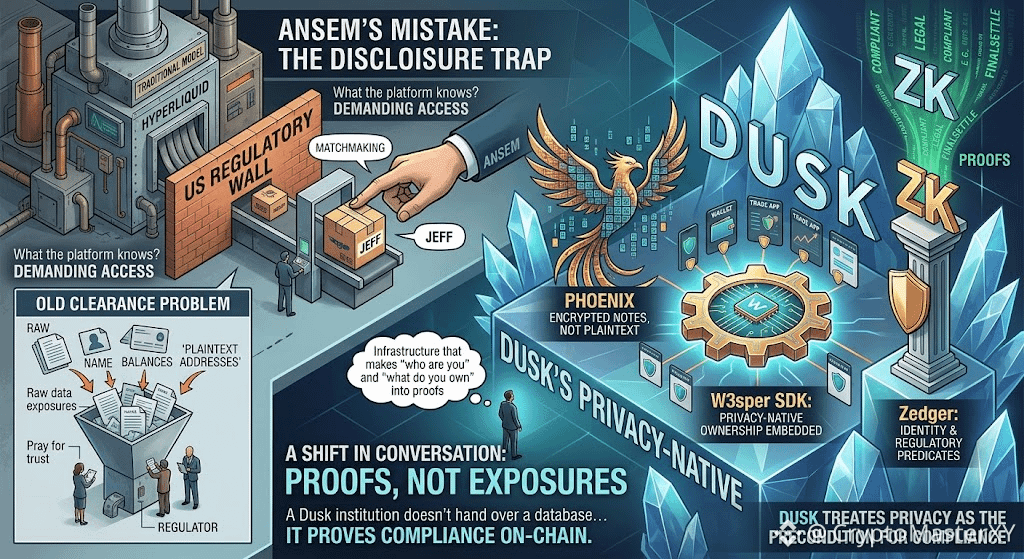
アンセムの過ちは、ジェフのためにパートナー名を挙げなかったことではありませんでした。問題は、ハイパーリクイッドの米国側の「壁」を、クリアランス(通関・許可)の問題として扱ったことでした。実際は開示(ディスクロージャー)の問題なのです。
アメリカ側は、そのプラットフォームが機能するかどうかを問うのではありません。プラットフォームが「何を知っているか」を問うのです。
ハイパーリクイッドがそれに答えるには、選択的に共有されるように設計されていない、残高・身元・取引履歴といった情報を開示せざるを得ません。ダスクは規制当局へ渡すためのより速い橋を作ったのではありません。開示が本来備わり、スコープが定まり、暗号によって成立する仕組みを作ったのです。
フェニックスは各残高を、平文のアドレスではなく暗号化された注記としてコミットし、W3sper SDKは、ゼロ知識回路を最初から作り直さなくても、どんなアプリケーションでもこの「プライバシーを前提とした所有」モデルを埋め込めるようにします。
ゼドジャーはその上に位置します。つまり、アイデンティティの資格情報と規制上の制約が、パートナーに渡す生の書類ではなく、証明の内部における“立証可能な述語(プロバブル・プレディケート)”になります。所有は、基となる記録を漏らすことなく真実を出力するゼロ知識回路によって証明されます。これで、会話の前提が丸ごと変わります。
ダスクの機関は、データベースを渡して「規制当局がパートナーを信じてくれるよう祈る」ことはしません。生データは暗号化されたまま、身元の制約、資産の正当性、決済の最終性といったコンプライアンスをオンチェーンで証明します。ハイパーリクイッドには米国側のパートナーが必要です。なぜなら、そのアーキテクチャでは、プライバシーをコンプライアンスの障害として扱うからです。
ダスクは、プライバシーをそれ自体が前提条件として扱います。アンセムにはこの違いを説明するだけの到達力があり、彼はそれをマッチメイキングに使った。
市場には、もうひとつ別のパートナー発表は不要です。必要なのは、「あなたは誰か」「あなたは何を所有しているか」を、開示(エクスポージャー)ではなく“証明”に変えるためのインフラです。ダスクはそれをすでに作っています。問題は、聴衆がそれを聞く準備ができていたかどうかです。
@Dusk_Foundation $DUSK #dusk $TUT $TRUMP
アンセムの過ちは、ジェフのためにパートナー名を挙げなかったことではありませんでした。問題は、ハイパーリクイッドの米国側の「壁」を、クリアランス(通関・許可)の問題として扱ったことでした。実際は開示(ディスクロージャー)の問題なのです。
アメリカ側は、そのプラットフォームが機能するかどうかを問うのではありません。プラットフォームが「何を知っているか」を問うのです。
ハイパーリクイッドがそれに答えるには、選択的に共有されるように設計されていない、残高・身元・取引履歴といった情報を開示せざるを得ません。ダスクは規制当局へ渡すためのより速い橋を作ったのではありません。開示が本来備わり、スコープが定まり、暗号によって成立する仕組みを作ったのです。
フェニックスは各残高を、平文のアドレスではなく暗号化された注記としてコミットし、W3sper SDKは、ゼロ知識回路を最初から作り直さなくても、どんなアプリケーションでもこの「プライバシーを前提とした所有」モデルを埋め込めるようにします。
ゼドジャーはその上に位置します。つまり、アイデンティティの資格情報と規制上の制約が、パートナーに渡す生の書類ではなく、証明の内部における“立証可能な述語(プロバブル・プレディケート)”になります。所有は、基となる記録を漏らすことなく真実を出力するゼロ知識回路によって証明されます。これで、会話の前提が丸ごと変わります。
ダスクの機関は、データベースを渡して「規制当局がパートナーを信じてくれるよう祈る」ことはしません。生データは暗号化されたまま、身元の制約、資産の正当性、決済の最終性といったコンプライアンスをオンチェーンで証明します。ハイパーリクイッドには米国側のパートナーが必要です。なぜなら、そのアーキテクチャでは、プライバシーをコンプライアンスの障害として扱うからです。
ダスクは、プライバシーをそれ自体が前提条件として扱います。アンセムにはこの違いを説明するだけの到達力があり、彼はそれをマッチメイキングに使った。
市場には、もうひとつ別のパートナー発表は不要です。必要なのは、「あなたは誰か」「あなたは何を所有しているか」を、開示(エクスポージャー)ではなく“証明”に変えるためのインフラです。ダスクはそれをすでに作っています。問題は、聴衆がそれを聞く準備ができていたかどうかです。
@Dusk $DUSK #dusk $TUT $TRUMP
アメリカ側は、そのプラットフォームが機能するかどうかを問うのではありません。プラットフォームが「何を知っているか」を問うのです。
ハイパーリクイッドがそれに答えるには、選択的に共有されるように設計されていない、残高・身元・取引履歴といった情報を開示せざるを得ません。ダスクは規制当局へ渡すためのより速い橋を作ったのではありません。開示が本来備わり、スコープが定まり、暗号によって成立する仕組みを作ったのです。
フェニックスは各残高を、平文のアドレスではなく暗号化された注記としてコミットし、W3sper SDKは、ゼロ知識回路を最初から作り直さなくても、どんなアプリケーションでもこの「プライバシーを前提とした所有」モデルを埋め込めるようにします。
ゼドジャーはその上に位置します。つまり、アイデンティティの資格情報と規制上の制約が、パートナーに渡す生の書類ではなく、証明の内部における“立証可能な述語(プロバブル・プレディケート)”になります。所有は、基となる記録を漏らすことなく真実を出力するゼロ知識回路によって証明されます。これで、会話の前提が丸ごと変わります。
ダスクの機関は、データベースを渡して「規制当局がパートナーを信じてくれるよう祈る」ことはしません。生データは暗号化されたまま、身元の制約、資産の正当性、決済の最終性といったコンプライアンスをオンチェーンで証明します。ハイパーリクイッドには米国側のパートナーが必要です。なぜなら、そのアーキテクチャでは、プライバシーをコンプライアンスの障害として扱うからです。
ダスクは、プライバシーをそれ自体が前提条件として扱います。アンセムにはこの違いを説明するだけの到達力があり、彼はそれをマッチメイキングに使った。
市場には、もうひとつ別のパートナー発表は不要です。必要なのは、「あなたは誰か」「あなたは何を所有しているか」を、開示(エクスポージャー)ではなく“証明”に変えるためのインフラです。ダスクはそれをすでに作っています。問題は、聴衆がそれを聞く準備ができていたかどうかです。
@Dusk $DUSK #dusk $TUT $TRUMP
1
1
2
230
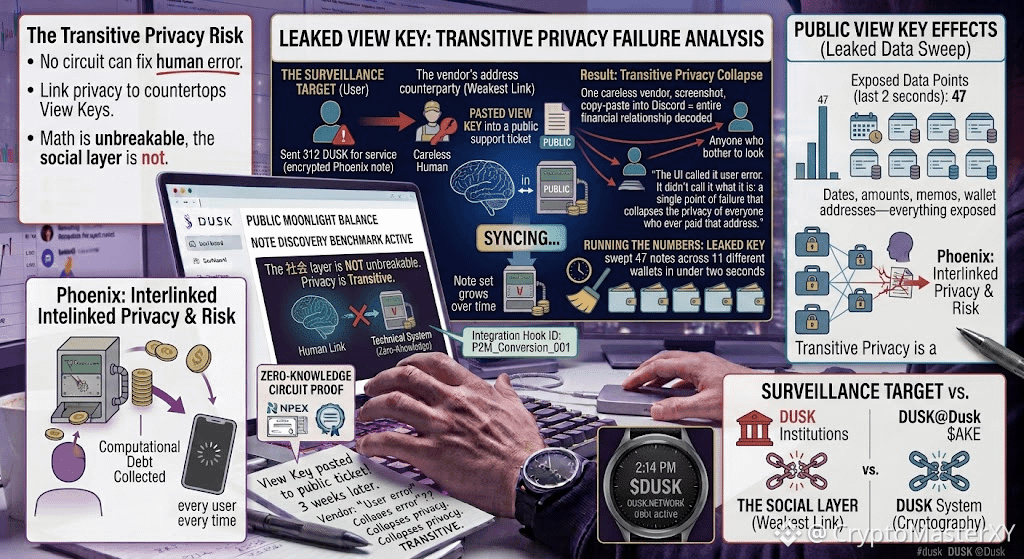
監視対象になるつもりはありませんでした。私は単に、サービスのためにベンダーへ312 DUSKを送っただけで、Phoenixは意図どおりに使いました。暗号化されたメモ、ゼロ知識証明、そしてオンチェーン上に平文はありません。
それを見たのは、3週間後のことです。そのベンダーが別の支払いを「検証」するために、View Keyを公開のサポートチケットに貼り付けたのです。チケットも、View Keyも公開されていました。するとあっという間に、私の312 DUSKの取引はもうプライベートではなくなりました。
UIはそれを「ユーザーのミス」だと言いました。けれど本当は違います。これは、これまでその住所に支払った誰のプライバシーも崩壊させる単一障害点です。Phoenixは残高を暗号化するだけではありません。あなたのプライバシーを、これまでに信頼してきたすべての取引相手のView Keyに結びつけてしまうのです。うっかりしたベンダー、スクリーンショット1枚、Discordへの貼り付け1回で、彼らとのあなたの金融関係は、覗こうと思う誰にでも解読されます。
漏えいした鍵で数字を計算しました。2秒未満で11の別々のウォレットにまたがる47件のメモを走査しました。日付、金額、メモ、ウォレットアドレス—すべてが露出していたのです。そして私は気づきました。ゼロ知識証明は失敗していない。暗号は失敗していない。失敗したのは人間です。ですが、そのシステムには、その人間が「漏らす側」になることを止める手段がありませんでした。
私たちはプライバシーをチェーンの性質だと語ります。けれどDuskではプライバシーは推移的で、取引グラフの最も弱いリンクがミスを犯した瞬間に死にます。どんな回路もそれを直せません。Succinct Attestationもそれを帳消しにして確定させることはできません。
数学は解読不能です。でもソーシャル層は解読不能ではありません。
#dusk $DUSK @Dusk_Foundation $ROBO $GALA
監視対象になるつもりはありませんでした。私は単に、サービスのためにベンダーへ312 DUSKを送っただけで、Phoenixは意図どおりに使いました。暗号化されたメモ、ゼロ知識証明、そしてオンチェーン上に平文はありません。
それを見たのは、3週間後のことです。そのベンダーが別の支払いを「検証」するために、View Keyを公開のサポートチケットに貼り付けたのです。チケットも、View Keyも公開されていました。するとあっという間に、私の312 DUSKの取引はもうプライベートではなくなりました。
UIはそれを「ユーザーのミス」だと言いました。けれど本当は違います。これは、これまでその住所に支払った誰のプライバシーも崩壊させる単一障害点です。Phoenixは残高を暗号化するだけではありません。あなたのプライバシーを、これまでに信頼してきたすべての取引相手のView Keyに結びつけてしまうのです。うっかりしたベンダー、スクリーンショット1枚、Discordへの貼り付け1回で、彼らとのあなたの金融関係は、覗こうと思う誰にでも解読されます。
漏えいした鍵で数字を計算しました。2秒未満で11の別々のウォレットにまたがる47件のメモを走査しました。日付、金額、メモ、ウォレットアドレス—すべてが露出していたのです。そして私は気づきました。ゼロ知識証明は失敗していない。暗号は失敗していない。失敗したのは人間です。ですが、そのシステムには、その人間が「漏らす側」になることを止める手段がありませんでした。
私たちはプライバシーをチェーンの性質だと語ります。けれどDuskではプライバシーは推移的で、取引グラフの最も弱いリンクがミスを犯した瞬間に死にます。どんな回路もそれを直せません。Succinct Attestationもそれを帳消しにして確定させることはできません。
数学は解読不能です。でもソーシャル層は解読不能ではありません。
#dusk $DUSK @Dusk $ROBO $GALA
それを見たのは、3週間後のことです。そのベンダーが別の支払いを「検証」するために、View Keyを公開のサポートチケットに貼り付けたのです。チケットも、View Keyも公開されていました。するとあっという間に、私の312 DUSKの取引はもうプライベートではなくなりました。
UIはそれを「ユーザーのミス」だと言いました。けれど本当は違います。これは、これまでその住所に支払った誰のプライバシーも崩壊させる単一障害点です。Phoenixは残高を暗号化するだけではありません。あなたのプライバシーを、これまでに信頼してきたすべての取引相手のView Keyに結びつけてしまうのです。うっかりしたベンダー、スクリーンショット1枚、Discordへの貼り付け1回で、彼らとのあなたの金融関係は、覗こうと思う誰にでも解読されます。
漏えいした鍵で数字を計算しました。2秒未満で11の別々のウォレットにまたがる47件のメモを走査しました。日付、金額、メモ、ウォレットアドレス—すべてが露出していたのです。そして私は気づきました。ゼロ知識証明は失敗していない。暗号は失敗していない。失敗したのは人間です。ですが、そのシステムには、その人間が「漏らす側」になることを止める手段がありませんでした。
私たちはプライバシーをチェーンの性質だと語ります。けれどDuskではプライバシーは推移的で、取引グラフの最も弱いリンクがミスを犯した瞬間に死にます。どんな回路もそれを直せません。Succinct Attestationもそれを帳消しにして確定させることはできません。
数学は解読不能です。でもソーシャル層は解読不能ではありません。
#dusk $DUSK @Dusk $ROBO $GALA
1
76
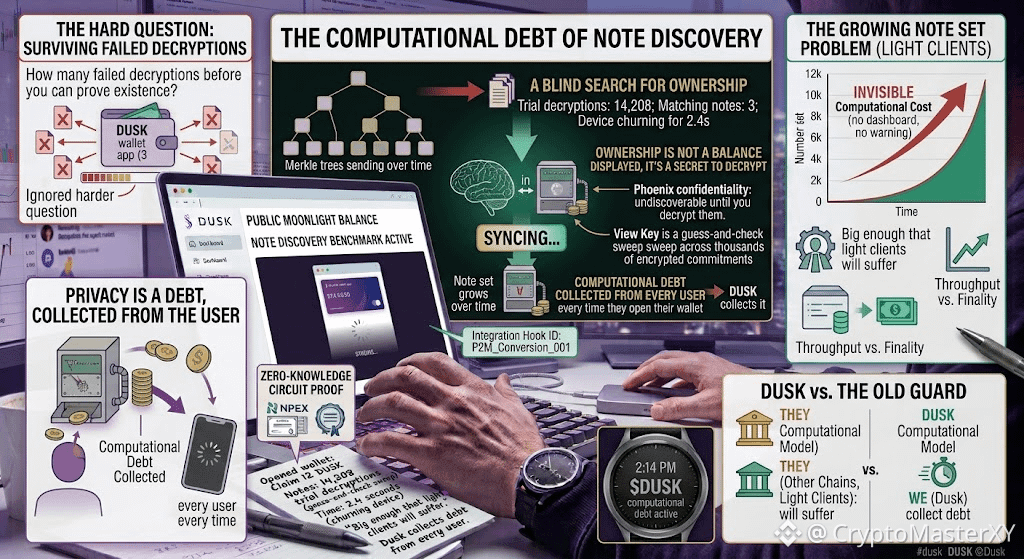
私は Dusk のノート発見をベンチマークするつもりはありませんでした。
完了したオークションから 12 DUSK を引き出すために、ただ財布を開いただけです。そこで見えたのは——14,208 回のトライアル復号、3 つの一致したノート、そして残高が表示される前に、メルカツリーを回している自分のデバイスが 2.4 秒も費やしていたこと。
UI はそれを「同期」と呼びました。でもそれが何であるか、正しくは呼ばなかった。要するに、所有権を証明するための盲目的な検索です。台帳はあなたのものが何かを教えません。
Phoenix は残高をプライベートにします。復号するまで、発見できないようにしてしまうからです。私の View Key は鍵ではなく、私が所有していない数千の暗号化されたコミットメントを“当てずっぽう”で総当たりし、ようやく自分が持っている 3 つを見つけるための捜索でした。ノート集合はブロックごとに増えますが、スキャンするコストは見えません——ガスメーターも、ダッシュボードも、警告もない。
私たちはスループットやファイナリティ、Succinct Attestation にこだわります。けれど無視している、より難しい問いがあります。あなたのウォレットは、自分が存在することを自分自身に証明できるまでに、いくつの失敗した復号に耐えなければならないのか?
私はバリデータに、今ノート集合がどれくらいの大きさか尋ねました。彼は「ライトクライアントが苦しむくらいだ」と言いました。
その夜、私はプライバシーを機能として考えるのをやめました。それは計算上の負債であり、Dusk はウォレットを開くたびに、すべてのユーザーからその負債を徴収しているのです。
#dusk $DUSK @Dusk_Foundation $ONG $AVAAI
私は Dusk のノート発見をベンチマークするつもりはありませんでした。
完了したオークションから 12 DUSK を引き出すために、ただ財布を開いただけです。そこで見えたのは——14,208 回のトライアル復号、3 つの一致したノート、そして残高が表示される前に、メルカツリーを回している自分のデバイスが 2.4 秒も費やしていたこと。
UI はそれを「同期」と呼びました。でもそれが何であるか、正しくは呼ばなかった。要するに、所有権を証明するための盲目的な検索です。台帳はあなたのものが何かを教えません。
Phoenix は残高をプライベートにします。復号するまで、発見できないようにしてしまうからです。私の View Key は鍵ではなく、私が所有していない数千の暗号化されたコミットメントを“当てずっぽう”で総当たりし、ようやく自分が持っている 3 つを見つけるための捜索でした。ノート集合はブロックごとに増えますが、スキャンするコストは見えません——ガスメーターも、ダッシュボードも、警告もない。
私たちはスループットやファイナリティ、Succinct Attestation にこだわります。けれど無視している、より難しい問いがあります。あなたのウォレットは、自分が存在することを自分自身に証明できるまでに、いくつの失敗した復号に耐えなければならないのか?
私はバリデータに、今ノート集合がどれくらいの大きさか尋ねました。彼は「ライトクライアントが苦しむくらいだ」と言いました。
その夜、私はプライバシーを機能として考えるのをやめました。それは計算上の負債であり、Dusk はウォレットを開くたびに、すべてのユーザーからその負債を徴収しているのです。
#dusk $DUSK @Dusk $ONG $AVAAI
完了したオークションから 12 DUSK を引き出すために、ただ財布を開いただけです。そこで見えたのは——14,208 回のトライアル復号、3 つの一致したノート、そして残高が表示される前に、メルカツリーを回している自分のデバイスが 2.4 秒も費やしていたこと。
UI はそれを「同期」と呼びました。でもそれが何であるか、正しくは呼ばなかった。要するに、所有権を証明するための盲目的な検索です。台帳はあなたのものが何かを教えません。
Phoenix は残高をプライベートにします。復号するまで、発見できないようにしてしまうからです。私の View Key は鍵ではなく、私が所有していない数千の暗号化されたコミットメントを“当てずっぽう”で総当たりし、ようやく自分が持っている 3 つを見つけるための捜索でした。ノート集合はブロックごとに増えますが、スキャンするコストは見えません——ガスメーターも、ダッシュボードも、警告もない。
私たちはスループットやファイナリティ、Succinct Attestation にこだわります。けれど無視している、より難しい問いがあります。あなたのウォレットは、自分が存在することを自分自身に証明できるまでに、いくつの失敗した復号に耐えなければならないのか?
私はバリデータに、今ノート集合がどれくらいの大きさか尋ねました。彼は「ライトクライアントが苦しむくらいだ」と言いました。
その夜、私はプライバシーを機能として考えるのをやめました。それは計算上の負債であり、Dusk はウォレットを開くたびに、すべてのユーザーからその負債を徴収しているのです。
#dusk $DUSK @Dusk $ONG $AVAAI
2
73
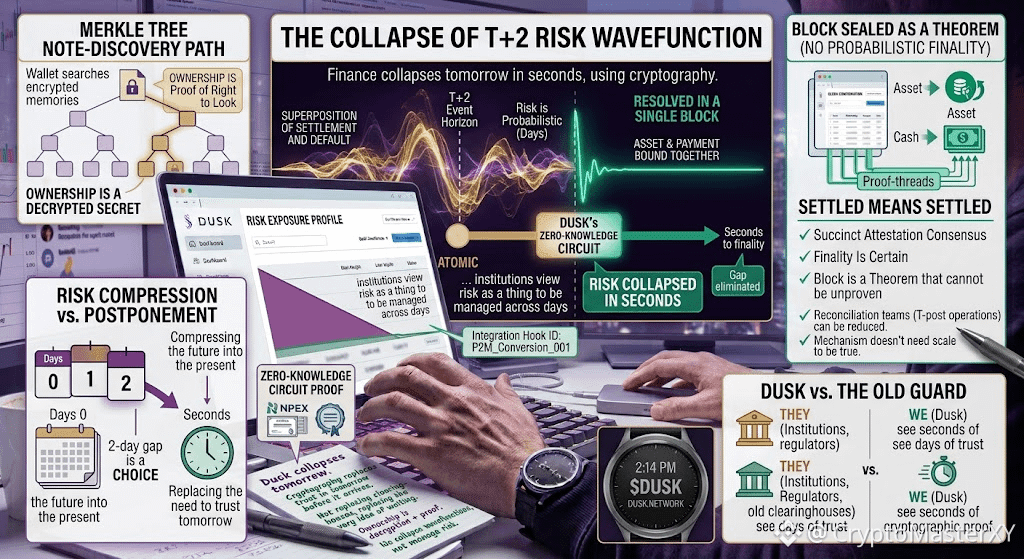
決済はかつて確率でした。黄昏がそれを定理へと変えたのです。
私たちはT+2の旧い事象の事象の地平線の縁に立っています。そこでは取引はまだ確定していないが、すでに現実のものとして存在し、決済とデフォルトが重ね合わさっています。そして、信頼が2日分だけ持ちこたえることで、その崩壊が起きないように保たれているのです。
黄昏の回路の中では、その重ね合わせは単一のブロックで解消されます。資産と支払いが結びついたまま、分割すれば、それが描く宇宙そのものを無効にしてしまうゼロ知識証明として。
私は自分自身でノート発見の道筋を辿ります。財布がメルクルツリーの中を手探りで進む様子は、暗号化された記憶を自分の中から探し当てようとする“心”のようで。ここでの所有権とは、表示される残高ではなく、所有者だけが解読できる秘密であり、そして“見る権利がある”ことを証明した後にのみ初めて解読できるのだと悟るのです。
彼ら、機関、規制当局、古い清算機関は、リスクを「日をまたいで管理するもの」と見ています。黄昏はそれを「波動関数であり、数秒で収束させるもの」と見ている。
そのすべての下で動いているのが、簡潔なアテステーション(Succinct Attestation)です。最終性を確率にすることを拒むコンセンサスレイヤー。各ブロックは、反証不可能な定理として封印されます。だから「決済済み」は、その名のとおりの意味を持ち、「おそらく決済済み」には決してならない。
私たちは決済を待っているのではありません。暗号を使って、2日の間を“法則”ではなく“選択”にすることで、未来を現在へ圧縮しているのです。そして私は恐れています。あるいは確信しているのかもしれません。黄昏が置き換えているのは清算機関そのものではなく、明日が到来する前に信頼が必要だ、というその根本の発想なのだと。
@Dusk_Foundation $DUSK #dusk $HEMI $MAGMA
決済はかつて確率でした。黄昏がそれを定理へと変えたのです。
私たちはT+2の旧い事象の事象の地平線の縁に立っています。そこでは取引はまだ確定していないが、すでに現実のものとして存在し、決済とデフォルトが重ね合わさっています。そして、信頼が2日分だけ持ちこたえることで、その崩壊が起きないように保たれているのです。
黄昏の回路の中では、その重ね合わせは単一のブロックで解消されます。資産と支払いが結びついたまま、分割すれば、それが描く宇宙そのものを無効にしてしまうゼロ知識証明として。
私は自分自身でノート発見の道筋を辿ります。財布がメルクルツリーの中を手探りで進む様子は、暗号化された記憶を自分の中から探し当てようとする“心”のようで。ここでの所有権とは、表示される残高ではなく、所有者だけが解読できる秘密であり、そして“見る権利がある”ことを証明した後にのみ初めて解読できるのだと悟るのです。
彼ら、機関、規制当局、古い清算機関は、リスクを「日をまたいで管理するもの」と見ています。黄昏はそれを「波動関数であり、数秒で収束させるもの」と見ている。
そのすべての下で動いているのが、簡潔なアテステーション(Succinct Attestation)です。最終性を確率にすることを拒むコンセンサスレイヤー。各ブロックは、反証不可能な定理として封印されます。だから「決済済み」は、その名のとおりの意味を持ち、「おそらく決済済み」には決してならない。
私たちは決済を待っているのではありません。暗号を使って、2日の間を“法則”ではなく“選択”にすることで、未来を現在へ圧縮しているのです。そして私は恐れています。あるいは確信しているのかもしれません。黄昏が置き換えているのは清算機関そのものではなく、明日が到来する前に信頼が必要だ、というその根本の発想なのだと。
@Dusk $DUSK #dusk $HEMI $MAGMA
私たちはT+2の旧い事象の事象の地平線の縁に立っています。そこでは取引はまだ確定していないが、すでに現実のものとして存在し、決済とデフォルトが重ね合わさっています。そして、信頼が2日分だけ持ちこたえることで、その崩壊が起きないように保たれているのです。
黄昏の回路の中では、その重ね合わせは単一のブロックで解消されます。資産と支払いが結びついたまま、分割すれば、それが描く宇宙そのものを無効にしてしまうゼロ知識証明として。
私は自分自身でノート発見の道筋を辿ります。財布がメルクルツリーの中を手探りで進む様子は、暗号化された記憶を自分の中から探し当てようとする“心”のようで。ここでの所有権とは、表示される残高ではなく、所有者だけが解読できる秘密であり、そして“見る権利がある”ことを証明した後にのみ初めて解読できるのだと悟るのです。
彼ら、機関、規制当局、古い清算機関は、リスクを「日をまたいで管理するもの」と見ています。黄昏はそれを「波動関数であり、数秒で収束させるもの」と見ている。
そのすべての下で動いているのが、簡潔なアテステーション(Succinct Attestation)です。最終性を確率にすることを拒むコンセンサスレイヤー。各ブロックは、反証不可能な定理として封印されます。だから「決済済み」は、その名のとおりの意味を持ち、「おそらく決済済み」には決してならない。
私たちは決済を待っているのではありません。暗号を使って、2日の間を“法則”ではなく“選択”にすることで、未来を現在へ圧縮しているのです。そして私は恐れています。あるいは確信しているのかもしれません。黄昏が置き換えているのは清算機関そのものではなく、明日が到来する前に信頼が必要だ、というその根本の発想なのだと。
@Dusk $DUSK #dusk $HEMI $MAGMA
1
81
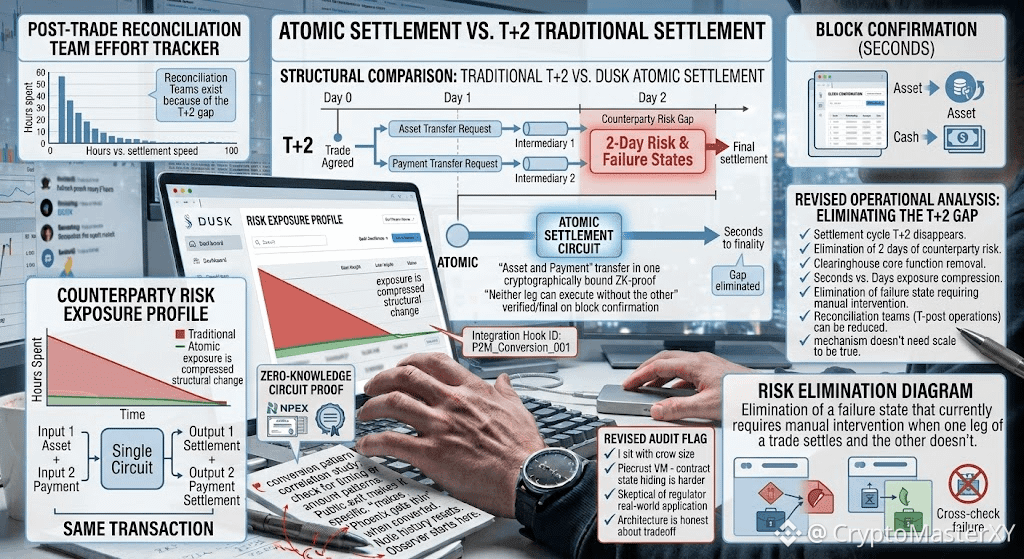
私は「どれくらい速い?」ではなく「何が消える?」と聞くようになるまで、原子決済(atomic settlement)を理解できなかった。
最初に消えるのは、T+2の決済サイクルそのものだ。取引が合意されているのにまだ確定しない状態が2日間続き、その間は、資産の移転と支払いの移転が別々のイベントとして行われ、別々の仲介(インタードメディアリ)同士が最終的に突合して決着することを信頼することで、双方がカウンターパーティ・リスクを抱える。
私は、Duskの設計がそれを単一の原子(アトミック)ステップに折り込む様子を追跡した。ゼロ知識(zero-knowledge)回路が、資産移転と支払い決済が同一の取引であることを証明し、暗号的に強く結び付けることで、どちらの側も相手なしでは実行できないようにする。ブロックが確定した瞬間に検証され、最終的に確定する。
これは、より速い清算機関(クリアリングハウス)ではない。清算機関の中核機能を取り除くことだ。実際にリスクが存在する、多日間にわたるギャップを削る。私は自分で標準のT+2サイクルと比較してみたが、その差は漸進的ではなく構造的だ。カウンターパーティ・エクスポージャーの2日分が、ブロック時間に圧縮される。日ではなく秒だ。
これを別の「瞬時決済(instant settlement)」という主張として片付けられなかったのは、原子決済が単なる速度ではなく、現在は取引の片方が決済されてもう片方が決済されないと手動介入が必要になる「失敗状態」を排除することだと気づいたからだ。
私は、伝統的な事後取引(ポストトレード)オペレーションに携わる同僚に、そのギャップが実務上何にどれだけコストをかけているのかを聞いた。そして率直な答えは「それがあるから照合(レコンシリエーション)チームが存在する」というものだった。Duskがまだ機関投資家の規模でこれを実証したとは言わない。現時点ではそれはできていない。しかし、その仕組みは規模がなくても真実である必要があるわけではない。
必要なのは、1つの取引で、原子決済がその2日間のギャップを「設計上の選択」であって「技術的な必然」ではないことを示すことだ。
@Dusk_Foundation $DUSK #dusk $ACE $AKE
私は「どれくらい速い?」ではなく「何が消える?」と聞くようになるまで、原子決済(atomic settlement)を理解できなかった。
最初に消えるのは、T+2の決済サイクルそのものだ。取引が合意されているのにまだ確定しない状態が2日間続き、その間は、資産の移転と支払いの移転が別々のイベントとして行われ、別々の仲介(インタードメディアリ)同士が最終的に突合して決着することを信頼することで、双方がカウンターパーティ・リスクを抱える。
私は、Duskの設計がそれを単一の原子(アトミック)ステップに折り込む様子を追跡した。ゼロ知識(zero-knowledge)回路が、資産移転と支払い決済が同一の取引であることを証明し、暗号的に強く結び付けることで、どちらの側も相手なしでは実行できないようにする。ブロックが確定した瞬間に検証され、最終的に確定する。
これは、より速い清算機関(クリアリングハウス)ではない。清算機関の中核機能を取り除くことだ。実際にリスクが存在する、多日間にわたるギャップを削る。私は自分で標準のT+2サイクルと比較してみたが、その差は漸進的ではなく構造的だ。カウンターパーティ・エクスポージャーの2日分が、ブロック時間に圧縮される。日ではなく秒だ。
これを別の「瞬時決済(instant settlement)」という主張として片付けられなかったのは、原子決済が単なる速度ではなく、現在は取引の片方が決済されてもう片方が決済されないと手動介入が必要になる「失敗状態」を排除することだと気づいたからだ。
私は、伝統的な事後取引(ポストトレード)オペレーションに携わる同僚に、そのギャップが実務上何にどれだけコストをかけているのかを聞いた。そして率直な答えは「それがあるから照合(レコンシリエーション)チームが存在する」というものだった。Duskがまだ機関投資家の規模でこれを実証したとは言わない。現時点ではそれはできていない。しかし、その仕組みは規模がなくても真実である必要があるわけではない。
必要なのは、1つの取引で、原子決済がその2日間のギャップを「設計上の選択」であって「技術的な必然」ではないことを示すことだ。
@Dusk $DUSK #dusk $ACE $AKE
最初に消えるのは、T+2の決済サイクルそのものだ。取引が合意されているのにまだ確定しない状態が2日間続き、その間は、資産の移転と支払いの移転が別々のイベントとして行われ、別々の仲介(インタードメディアリ)同士が最終的に突合して決着することを信頼することで、双方がカウンターパーティ・リスクを抱える。
私は、Duskの設計がそれを単一の原子(アトミック)ステップに折り込む様子を追跡した。ゼロ知識(zero-knowledge)回路が、資産移転と支払い決済が同一の取引であることを証明し、暗号的に強く結び付けることで、どちらの側も相手なしでは実行できないようにする。ブロックが確定した瞬間に検証され、最終的に確定する。
これは、より速い清算機関(クリアリングハウス)ではない。清算機関の中核機能を取り除くことだ。実際にリスクが存在する、多日間にわたるギャップを削る。私は自分で標準のT+2サイクルと比較してみたが、その差は漸進的ではなく構造的だ。カウンターパーティ・エクスポージャーの2日分が、ブロック時間に圧縮される。日ではなく秒だ。
これを別の「瞬時決済(instant settlement)」という主張として片付けられなかったのは、原子決済が単なる速度ではなく、現在は取引の片方が決済されてもう片方が決済されないと手動介入が必要になる「失敗状態」を排除することだと気づいたからだ。
私は、伝統的な事後取引(ポストトレード)オペレーションに携わる同僚に、そのギャップが実務上何にどれだけコストをかけているのかを聞いた。そして率直な答えは「それがあるから照合(レコンシリエーション)チームが存在する」というものだった。Duskがまだ機関投資家の規模でこれを実証したとは言わない。現時点ではそれはできていない。しかし、その仕組みは規模がなくても真実である必要があるわけではない。
必要なのは、1つの取引で、原子決済がその2日間のギャップを「設計上の選択」であって「技術的な必然」ではないことを示すことだ。
@Dusk $DUSK #dusk $ACE $AKE
2
1
438
思ったよりも長く一緒に考えていたのは、ダスクの暗号そのものではなく「群衆の規模」でした。
私は、匿名性セット問題を追跡するために、あえてダスクの設計へ戻りました。つまり、シールドされた取引は、その周囲にある見分けがつかないノートの群れの大きさにしかプライバシーが及ばない、という考え方です。
採用が薄いままだと、数学は嘘をつきません。私は暗号化だけで露出が解決するとごまかすのではなく、その点をはっきりと言いました。私を引き戻したのは、ダスクのWASMベースの実行環境であるPiecrustで、単純なシールド送金とは異なる形で機密スマートコントラクトを扱うところです。
ここで私たちが隠しているのは単なる残高だけではありません。契約ロジックそのものの中で状態遷移を隠しているため、ゼロ知識回路は入力や中間の手順を明かさずに、プログラムが正しく実行されたことを証明しなければなりません。
私はしばらくそれを考えました。残高を証明するよりも、はるかに難しい計算上の主張だからです。さらに、コンプライアンスの観点があります。ほとんどのプライバシーチェーンが完全に避けている部分です。ダスクのNPEXとのライセンス作業と、規制下のセキュリティトークンへの後押しは、同じゼロ知識レイヤーが、本人性を晒すことなく適格性を選択的に証明できる場合にのみ成立します。
私は、それがホワイトペーパーではなく実際の規制当局に対してどう耐えるのかには、まだ懐疑的です。匿名性セットが解決されたと呼べるほどの十分なライブの取引量も見えていません。とはいえ、このアーキテクチャは、少なくともトレードオフについては正直です。参加によってスケールするプライバシーであって、固定された保証としてのプライバシーではありません。
この違いが、これを通常の「シールドコイン」提案と切り分けています。
@Dusk_Foundation $DUSK #dusk $GPS $STAR
思ったよりも長く一緒に考えていたのは、ダスクの暗号そのものではなく「群衆の規模」でした。
私は、匿名性セット問題を追跡するために、あえてダスクの設計へ戻りました。つまり、シールドされた取引は、その周囲にある見分けがつかないノートの群れの大きさにしかプライバシーが及ばない、という考え方です。
採用が薄いままだと、数学は嘘をつきません。私は暗号化だけで露出が解決するとごまかすのではなく、その点をはっきりと言いました。私を引き戻したのは、ダスクのWASMベースの実行環境であるPiecrustで、単純なシールド送金とは異なる形で機密スマートコントラクトを扱うところです。
ここで私たちが隠しているのは単なる残高だけではありません。契約ロジックそのものの中で状態遷移を隠しているため、ゼロ知識回路は入力や中間の手順を明かさずに、プログラムが正しく実行されたことを証明しなければなりません。
私はしばらくそれを考えました。残高を証明するよりも、はるかに難しい計算上の主張だからです。さらに、コンプライアンスの観点があります。ほとんどのプライバシーチェーンが完全に避けている部分です。ダスクのNPEXとのライセンス作業と、規制下のセキュリティトークンへの後押しは、同じゼロ知識レイヤーが、本人性を晒すことなく適格性を選択的に証明できる場合にのみ成立します。
私は、それがホワイトペーパーではなく実際の規制当局に対してどう耐えるのかには、まだ懐疑的です。匿名性セットが解決されたと呼べるほどの十分なライブの取引量も見えていません。とはいえ、このアーキテクチャは、少なくともトレードオフについては正直です。参加によってスケールするプライバシーであって、固定された保証としてのプライバシーではありません。
この違いが、これを通常の「シールドコイン」提案と切り分けています。
@Dusk $DUSK #dusk $GPS $STAR
私は、匿名性セット問題を追跡するために、あえてダスクの設計へ戻りました。つまり、シールドされた取引は、その周囲にある見分けがつかないノートの群れの大きさにしかプライバシーが及ばない、という考え方です。
採用が薄いままだと、数学は嘘をつきません。私は暗号化だけで露出が解決するとごまかすのではなく、その点をはっきりと言いました。私を引き戻したのは、ダスクのWASMベースの実行環境であるPiecrustで、単純なシールド送金とは異なる形で機密スマートコントラクトを扱うところです。
ここで私たちが隠しているのは単なる残高だけではありません。契約ロジックそのものの中で状態遷移を隠しているため、ゼロ知識回路は入力や中間の手順を明かさずに、プログラムが正しく実行されたことを証明しなければなりません。
私はしばらくそれを考えました。残高を証明するよりも、はるかに難しい計算上の主張だからです。さらに、コンプライアンスの観点があります。ほとんどのプライバシーチェーンが完全に避けている部分です。ダスクのNPEXとのライセンス作業と、規制下のセキュリティトークンへの後押しは、同じゼロ知識レイヤーが、本人性を晒すことなく適格性を選択的に証明できる場合にのみ成立します。
私は、それがホワイトペーパーではなく実際の規制当局に対してどう耐えるのかには、まだ懐疑的です。匿名性セットが解決されたと呼べるほどの十分なライブの取引量も見えていません。とはいえ、このアーキテクチャは、少なくともトレードオフについては正直です。参加によってスケールするプライバシーであって、固定された保証としてのプライバシーではありません。
この違いが、これを通常の「シールドコイン」提案と切り分けています。
@Dusk $DUSK #dusk $GPS $STAR
83
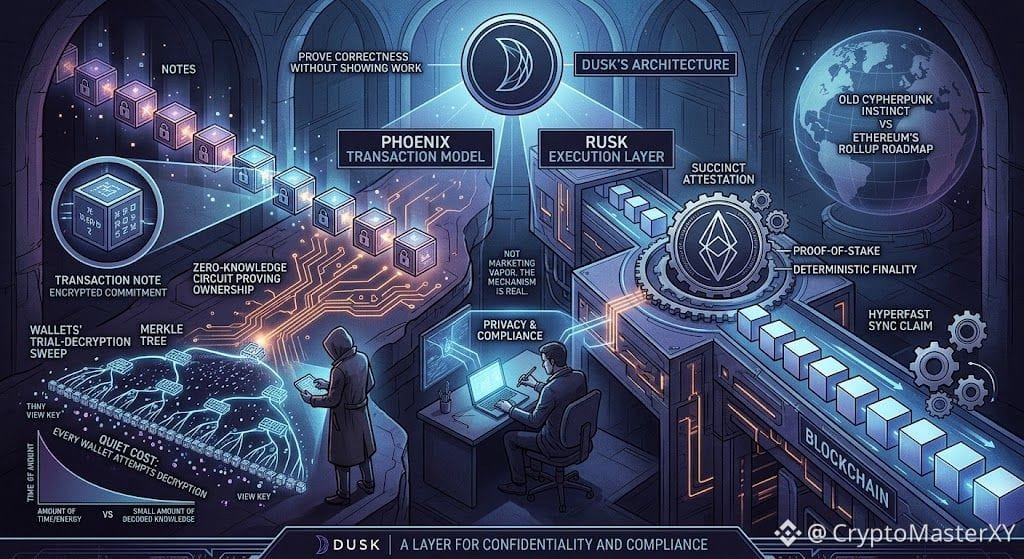
Duskのアーキテクチャは取引を隠しません。隠すのは、それがあなたのものとして見つけられるという“その事実そのもの”です。
私を同じ問いへ引き戻し続けたのは、その逆説でした。チェーンは、実際の作業を一度も見せることなく、どうやって正しさを証明できるのか。私は、注釈(ノート)が暗号化されたコミットメントとして存在し、所有権はプレーンな残高ではなくゼロ知識回路によって証明される取引モデル、Phoenixをめぐり続けました。
私は自分でノート発見の導線を追い、Merkleツリーに対するView Keyの試行復号の探索を行いました。そこで私の目を引いたのは、プライバシーの主張ではありませんでした。誰も大々的に売り出さない、その代償——つまり、すべてのウォレットが、自分が何を所有しているのかを知るために、増え続けるノート集合に対して復号を試みなければならない、というトレードオフでした。これが機密性の静かなコストであり、Duskはそれを先払いすることで、チェーン本体がその負担を負わないようにしているのです。
さらにRuskがあります。この実行レイヤーは、それをSuccinct Attestationのもとでコンセンサスをクリアできる形に包み込みます。ここでのSuccinct Attestationは、確率的な決着ではなく決定的な最終性のために設計された、ステーク・プルーフの変種です。
私たちはそれを、Ethereumのロールアップ中心のロードマップと比べるよりも、もっと古いサイファーパンク的な直感——ゼロ知識レイヤーが、基礎となるデータを明かさずに規制上の制約を証明できるほど表現力を持っていれば、プライバシーとコンプライアンスは対立するものではない——に近いものとして見ていました。
ただ、スループットの主張が現実の機関投資家レベルの負荷に耐えるかどうかは、まだ確信できません。私は同僚が「ハイパーファスト・シンク」という言葉を押してきたとき、そうした点をその場で指摘しました。とはいえ、仕組み自体はマーケティングの虚言ではなく本物です。この違いこそが、私が書き続けて帰ってしまわなかった理由でした。
@Dusk_Foundation #dusk $DUSK $PORTAL $VELVET
Duskのアーキテクチャは取引を隠しません。隠すのは、それがあなたのものとして見つけられるという“その事実そのもの”です。
私を同じ問いへ引き戻し続けたのは、その逆説でした。チェーンは、実際の作業を一度も見せることなく、どうやって正しさを証明できるのか。私は、注釈(ノート)が暗号化されたコミットメントとして存在し、所有権はプレーンな残高ではなくゼロ知識回路によって証明される取引モデル、Phoenixをめぐり続けました。
私は自分でノート発見の導線を追い、Merkleツリーに対するView Keyの試行復号の探索を行いました。そこで私の目を引いたのは、プライバシーの主張ではありませんでした。誰も大々的に売り出さない、その代償——つまり、すべてのウォレットが、自分が何を所有しているのかを知るために、増え続けるノート集合に対して復号を試みなければならない、というトレードオフでした。これが機密性の静かなコストであり、Duskはそれを先払いすることで、チェーン本体がその負担を負わないようにしているのです。
さらにRuskがあります。この実行レイヤーは、それをSuccinct Attestationのもとでコンセンサスをクリアできる形に包み込みます。ここでのSuccinct Attestationは、確率的な決着ではなく決定的な最終性のために設計された、ステーク・プルーフの変種です。
私たちはそれを、Ethereumのロールアップ中心のロードマップと比べるよりも、もっと古いサイファーパンク的な直感——ゼロ知識レイヤーが、基礎となるデータを明かさずに規制上の制約を証明できるほど表現力を持っていれば、プライバシーとコンプライアンスは対立するものではない——に近いものとして見ていました。
ただ、スループットの主張が現実の機関投資家レベルの負荷に耐えるかどうかは、まだ確信できません。私は同僚が「ハイパーファスト・シンク」という言葉を押してきたとき、そうした点をその場で指摘しました。とはいえ、仕組み自体はマーケティングの虚言ではなく本物です。この違いこそが、私が書き続けて帰ってしまわなかった理由でした。
@Dusk #dusk $DUSK $PORTAL $VELVET
私を同じ問いへ引き戻し続けたのは、その逆説でした。チェーンは、実際の作業を一度も見せることなく、どうやって正しさを証明できるのか。私は、注釈(ノート)が暗号化されたコミットメントとして存在し、所有権はプレーンな残高ではなくゼロ知識回路によって証明される取引モデル、Phoenixをめぐり続けました。
私は自分でノート発見の導線を追い、Merkleツリーに対するView Keyの試行復号の探索を行いました。そこで私の目を引いたのは、プライバシーの主張ではありませんでした。誰も大々的に売り出さない、その代償——つまり、すべてのウォレットが、自分が何を所有しているのかを知るために、増え続けるノート集合に対して復号を試みなければならない、というトレードオフでした。これが機密性の静かなコストであり、Duskはそれを先払いすることで、チェーン本体がその負担を負わないようにしているのです。
さらにRuskがあります。この実行レイヤーは、それをSuccinct Attestationのもとでコンセンサスをクリアできる形に包み込みます。ここでのSuccinct Attestationは、確率的な決着ではなく決定的な最終性のために設計された、ステーク・プルーフの変種です。
私たちはそれを、Ethereumのロールアップ中心のロードマップと比べるよりも、もっと古いサイファーパンク的な直感——ゼロ知識レイヤーが、基礎となるデータを明かさずに規制上の制約を証明できるほど表現力を持っていれば、プライバシーとコンプライアンスは対立するものではない——に近いものとして見ていました。
ただ、スループットの主張が現実の機関投資家レベルの負荷に耐えるかどうかは、まだ確信できません。私は同僚が「ハイパーファスト・シンク」という言葉を押してきたとき、そうした点をその場で指摘しました。とはいえ、仕組み自体はマーケティングの虚言ではなく本物です。この違いこそが、私が書き続けて帰ってしまわなかった理由でした。
@Dusk #dusk $DUSK $PORTAL $VELVET
1
1
86
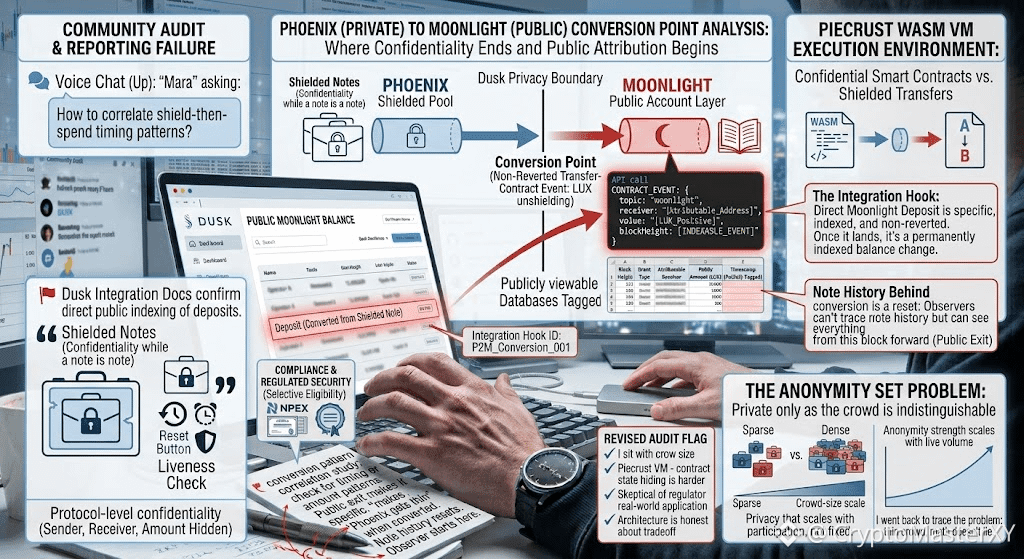
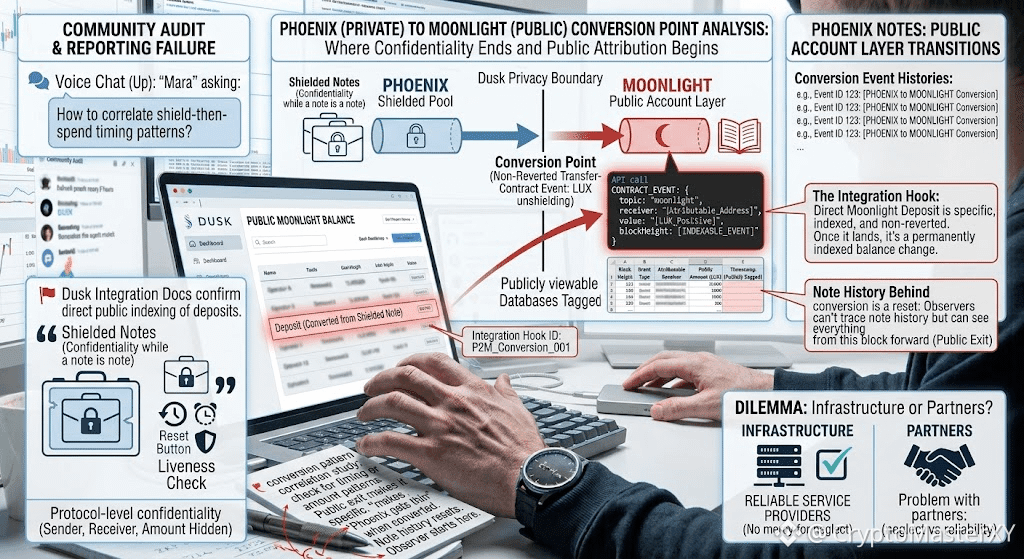
今回目立ったのはフェニックスのプライバシー保証そのものではなく、その保証が、フェニックスのノートがムーンライト残高になる瞬間にどれほど薄くなるかでした。
Dusk自身の統合ドキュメントでは、ムーンライトへの直接入金が、特定できてインデックス可能な出来事として説明されています。すなわち「moonlight」というトピックが付いた、取り消されない転送・コントラクトのイベントであり、受信者と、LUX上の正の値が含まれます。
このイベントは、口座に入金してきたDUSKが公開の送金から来た場合でも、プライベートなフェニックスのノートを非秘匿化(アンシールド)した場合でも、同じように発火します。着地した瞬間、その残高の変化はタイムスタンプ付き・金額タグ付きで公開かつ帰属可能になり、恒久的に記録されます。
ドキュメントが説明しているのは「漏えい」ではありません。むしろ、インテグレータに対して、これを意図的にどのようにインデックスするかを明確に教えているのです。ですが、それはフェニックスの秘匿性が「ノートである間」だけを覆っている、ということでもあります。
変換が起きた瞬間、金額とタイミングは公開され、クエリ可能になります。一方で、その背後にあるノート履歴はゼロにリセットされます。観測者は、入金の原資がどのノートだったかは追跡できませんが、そのブロック以降のすべては完全な形で見られます。
つまりDuskにおける実際のプライバシー境界は、プロトコルではなく変換ポイントです。私がまだ把握できていないのは、Duskが、シールドしてから使う(shield-then-spend)一連の流れが相関づけ可能になるタイミングや金額パターンについて何かを公開するのかどうか、という点です。Zcashのユーザーが学んだのと同じ脱匿名化リスクが、公に出力する(public exit)プライバシーチェーン全般にも当てはまる可能性があります。
@Dusk_Foundation $DUSK #Dusk $HEMI $AIO
今回目立ったのはフェニックスのプライバシー保証そのものではなく、その保証が、フェニックスのノートがムーンライト残高になる瞬間にどれほど薄くなるかでした。
Dusk自身の統合ドキュメントでは、ムーンライトへの直接入金が、特定できてインデックス可能な出来事として説明されています。すなわち「moonlight」というトピックが付いた、取り消されない転送・コントラクトのイベントであり、受信者と、LUX上の正の値が含まれます。
このイベントは、口座に入金してきたDUSKが公開の送金から来た場合でも、プライベートなフェニックスのノートを非秘匿化(アンシールド)した場合でも、同じように発火します。着地した瞬間、その残高の変化はタイムスタンプ付き・金額タグ付きで公開かつ帰属可能になり、恒久的に記録されます。
ドキュメントが説明しているのは「漏えい」ではありません。むしろ、インテグレータに対して、これを意図的にどのようにインデックスするかを明確に教えているのです。ですが、それはフェニックスの秘匿性が「ノートである間」だけを覆っている、ということでもあります。
変換が起きた瞬間、金額とタイミングは公開され、クエリ可能になります。一方で、その背後にあるノート履歴はゼロにリセットされます。観測者は、入金の原資がどのノートだったかは追跡できませんが、そのブロック以降のすべては完全な形で見られます。
つまりDuskにおける実際のプライバシー境界は、プロトコルではなく変換ポイントです。私がまだ把握できていないのは、Duskが、シールドしてから使う(shield-then-spend)一連の流れが相関づけ可能になるタイミングや金額パターンについて何かを公開するのかどうか、という点です。Zcashのユーザーが学んだのと同じ脱匿名化リスクが、公に出力する(public exit)プライバシーチェーン全般にも当てはまる可能性があります。
@Dusk $DUSK #Dusk $HEMI $AIO
Dusk自身の統合ドキュメントでは、ムーンライトへの直接入金が、特定できてインデックス可能な出来事として説明されています。すなわち「moonlight」というトピックが付いた、取り消されない転送・コントラクトのイベントであり、受信者と、LUX上の正の値が含まれます。
このイベントは、口座に入金してきたDUSKが公開の送金から来た場合でも、プライベートなフェニックスのノートを非秘匿化(アンシールド)した場合でも、同じように発火します。着地した瞬間、その残高の変化はタイムスタンプ付き・金額タグ付きで公開かつ帰属可能になり、恒久的に記録されます。
ドキュメントが説明しているのは「漏えい」ではありません。むしろ、インテグレータに対して、これを意図的にどのようにインデックスするかを明確に教えているのです。ですが、それはフェニックスの秘匿性が「ノートである間」だけを覆っている、ということでもあります。
変換が起きた瞬間、金額とタイミングは公開され、クエリ可能になります。一方で、その背後にあるノート履歴はゼロにリセットされます。観測者は、入金の原資がどのノートだったかは追跡できませんが、そのブロック以降のすべては完全な形で見られます。
つまりDuskにおける実際のプライバシー境界は、プロトコルではなく変換ポイントです。私がまだ把握できていないのは、Duskが、シールドしてから使う(shield-then-spend)一連の流れが相関づけ可能になるタイミングや金額パターンについて何かを公開するのかどうか、という点です。Zcashのユーザーが学んだのと同じ脱匿名化リスクが、公に出力する(public exit)プライバシーチェーン全般にも当てはまる可能性があります。
@Dusk $DUSK #Dusk $HEMI $AIO
1
1
210
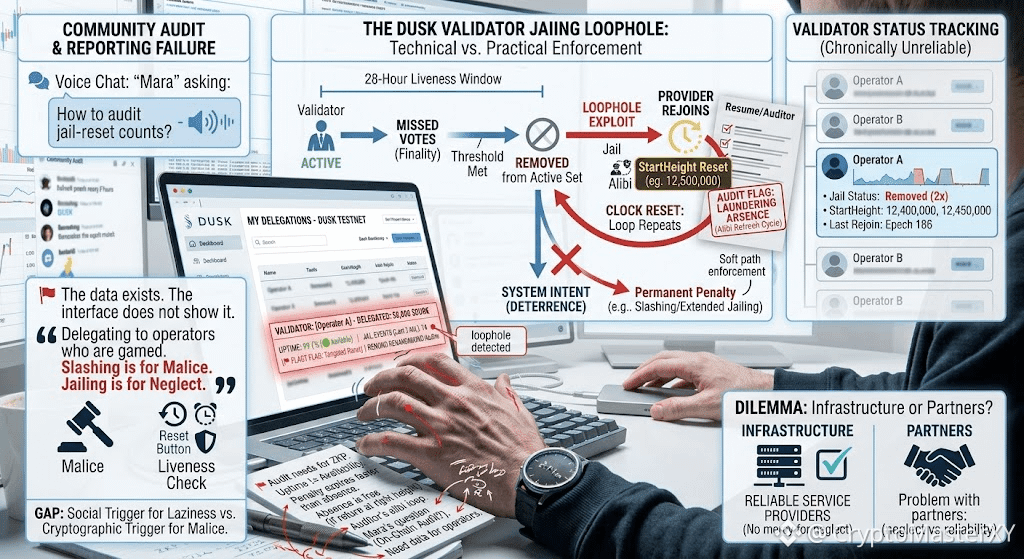
DUSKの収監クロックをもう一度テストするつもりはなかった。私は利回りを受け取るために、自分のテストネット報酬ダッシュボードを開いただけだった。そこで見たのはこれだ。最終性プロバイダーの稼働率は99.1%で、直近3か月の14回の収監リセット(jail-reset)イベント。
そのダッシュボードは何も通知しなかった。まるで履歴書が日付を引き延ばして空白を隠すように、黙ってそれらを履歴へ格納していた。リセットのたびにStartHeightが再アンカーされ、古いものが成熟する前に28時間のライブログ(liveness)ウィンドウをやり直してしまう。つまりそのプロバイダーは信頼できない。再エントリーによって不在を“取り繕う”ことで成り立っていた。
私は、めったに姿を見せないバリデータから報酬を複利で積み上げていた。というのも、不在のペナルティは、見逃したエポックよりも先に失効するからだ。私が信じていた指標――稼働率――は可用性を測っていない。測っているのは、オペレーターが自分の言い訳(アリバイ)をどれだけ更新し直せるかだ。
その夜、DUSKのボイスチャットではPhoenixやCitadelの話はされていなかった。オンチェーンの収監リセット件数をどう監査するのかを尋ねている、Maraというユーザーの話だった。誰もきれいな答えを出せなかった。データは存在する。
ただ、インターフェースには表示されない。私たちは皆、本当に起きていて活動しているのを見たことのないオペレーターに委任していた。なぜなら、重要なのは“騙されるように設計された”数値だけだったからだ。スラッシングは悪意を罰する。収監は不注意を罰するはずだった。だが実際には、収監は時計が追いつく前に再エントリーし忘れた人だけを罰する。ネットワークは、悪意あるバリデータを用意する必要すらない。
必要なのは、「不在は、正しいブロック高で戻ってくる限り無料だ」と理解しているオペレーターが十分にいることだけだ。計算は明確だ。レポートされる可用性は、明確ではない。
#dusk $DUSK @Dusk_Foundation $ACE $AKE
DUSKの収監クロックをもう一度テストするつもりはなかった。私は利回りを受け取るために、自分のテストネット報酬ダッシュボードを開いただけだった。そこで見たのはこれだ。最終性プロバイダーの稼働率は99.1%で、直近3か月の14回の収監リセット(jail-reset)イベント。
そのダッシュボードは何も通知しなかった。まるで履歴書が日付を引き延ばして空白を隠すように、黙ってそれらを履歴へ格納していた。リセットのたびにStartHeightが再アンカーされ、古いものが成熟する前に28時間のライブログ(liveness)ウィンドウをやり直してしまう。つまりそのプロバイダーは信頼できない。再エントリーによって不在を“取り繕う”ことで成り立っていた。
私は、めったに姿を見せないバリデータから報酬を複利で積み上げていた。というのも、不在のペナルティは、見逃したエポックよりも先に失効するからだ。私が信じていた指標――稼働率――は可用性を測っていない。測っているのは、オペレーターが自分の言い訳(アリバイ)をどれだけ更新し直せるかだ。
その夜、DUSKのボイスチャットではPhoenixやCitadelの話はされていなかった。オンチェーンの収監リセット件数をどう監査するのかを尋ねている、Maraというユーザーの話だった。誰もきれいな答えを出せなかった。データは存在する。
ただ、インターフェースには表示されない。私たちは皆、本当に起きていて活動しているのを見たことのないオペレーターに委任していた。なぜなら、重要なのは“騙されるように設計された”数値だけだったからだ。スラッシングは悪意を罰する。収監は不注意を罰するはずだった。だが実際には、収監は時計が追いつく前に再エントリーし忘れた人だけを罰する。ネットワークは、悪意あるバリデータを用意する必要すらない。
必要なのは、「不在は、正しいブロック高で戻ってくる限り無料だ」と理解しているオペレーターが十分にいることだけだ。計算は明確だ。レポートされる可用性は、明確ではない。
#dusk $DUSK @Dusk $ACE $AKE
そのダッシュボードは何も通知しなかった。まるで履歴書が日付を引き延ばして空白を隠すように、黙ってそれらを履歴へ格納していた。リセットのたびにStartHeightが再アンカーされ、古いものが成熟する前に28時間のライブログ(liveness)ウィンドウをやり直してしまう。つまりそのプロバイダーは信頼できない。再エントリーによって不在を“取り繕う”ことで成り立っていた。
私は、めったに姿を見せないバリデータから報酬を複利で積み上げていた。というのも、不在のペナルティは、見逃したエポックよりも先に失効するからだ。私が信じていた指標――稼働率――は可用性を測っていない。測っているのは、オペレーターが自分の言い訳(アリバイ)をどれだけ更新し直せるかだ。
その夜、DUSKのボイスチャットではPhoenixやCitadelの話はされていなかった。オンチェーンの収監リセット件数をどう監査するのかを尋ねている、Maraというユーザーの話だった。誰もきれいな答えを出せなかった。データは存在する。
ただ、インターフェースには表示されない。私たちは皆、本当に起きていて活動しているのを見たことのないオペレーターに委任していた。なぜなら、重要なのは“騙されるように設計された”数値だけだったからだ。スラッシングは悪意を罰する。収監は不注意を罰するはずだった。だが実際には、収監は時計が追いつく前に再エントリーし忘れた人だけを罰する。ネットワークは、悪意あるバリデータを用意する必要すらない。
必要なのは、「不在は、正しいブロック高で戻ってくる限り無料だ」と理解しているオペレーターが十分にいることだけだ。計算は明確だ。レポートされる可用性は、明確ではない。
#dusk $DUSK @Dusk $ACE $AKE
3
3
1.7k
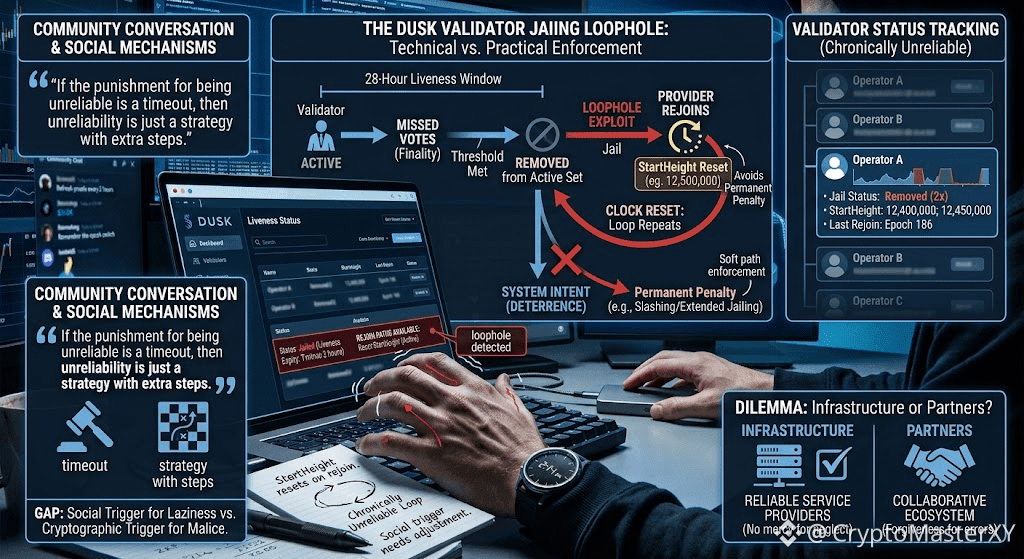
テストネットで、DUSKのバリデータがアクティブセットから削除されるのを見ました。ハックされたわけでもありません。スラッシュされたわけでもありません。単に外されたのです。理由はライブネス(稼働性)でした。28時間のウィンドウ内にあまりにも多くの最終性(ファイナリティ)の投票を逃したためです。
システムは、まさに設計どおりに動きました。それが私を不安にさせました。
そのバリデータは、ボンドされたステークを失ったわけではありません。暗号学的な罰もありません。露出した秘密鍵もありません。ただ、コンセンサスラウンドから静かに抜けただけです。そして私の中に引っかかったのは、拘禁(ジャイル)ウィンドウがStartHeightという値に対して測られるという点で、そのStartHeightはプロバイダが再参加するたびにリセットされることです。短く離れて戻る、時計をリセットする、そして繰り返す。慢性的に信頼できない運用者は、完全なペナルティを発動するほどオフラインに留まらないことで、永久的な削除を永遠に回避できてしまう。ソフトな強制ルートのほうに抜け穴があるのです。
私は、その抜け穴のことを考え続けました。DUSKコミュニティが、ファイナリティ提供者をインフラとして扱うべきか、パートナーとして扱うべきか議論しているのを見ながら。チャットで誰かが言っていました。「信頼性に欠けたことへの罰がタイムアウトなら、信頼性の欠如は追加ステップ付きの戦略にすぎない。」誰も笑いませんでした。自分自身のジャイル時計をリセットするバリデータがルールを破っているわけではないことを、みんなが知っていたからです。強制のタイミングを“ゲーム化”しているだけです。
これが技術的なセキュリティと実際的なセキュリティのギャップです。二重署名(ダブルサイニング)の暗号学的トリガーは絶対的で、容赦がなく、自動です。怠慢への社会的トリガーは、リセットボタンを備えた状態機械です。ひとつは悪意からネットワークを守ります。もうひとつは放置から守ります。そして今、そのリセットボタンは、制約されるべき当人の運用者に属してしまっています。
#dusk $DUSK @Dusk_Foundation $EDEN $AKE
テストネットで、DUSKのバリデータがアクティブセットから削除されるのを見ました。ハックされたわけでもありません。スラッシュされたわけでもありません。単に外されたのです。理由はライブネス(稼働性)でした。28時間のウィンドウ内にあまりにも多くの最終性(ファイナリティ)の投票を逃したためです。
システムは、まさに設計どおりに動きました。それが私を不安にさせました。
そのバリデータは、ボンドされたステークを失ったわけではありません。暗号学的な罰もありません。露出した秘密鍵もありません。ただ、コンセンサスラウンドから静かに抜けただけです。そして私の中に引っかかったのは、拘禁(ジャイル)ウィンドウがStartHeightという値に対して測られるという点で、そのStartHeightはプロバイダが再参加するたびにリセットされることです。短く離れて戻る、時計をリセットする、そして繰り返す。慢性的に信頼できない運用者は、完全なペナルティを発動するほどオフラインに留まらないことで、永久的な削除を永遠に回避できてしまう。ソフトな強制ルートのほうに抜け穴があるのです。
私は、その抜け穴のことを考え続けました。DUSKコミュニティが、ファイナリティ提供者をインフラとして扱うべきか、パートナーとして扱うべきか議論しているのを見ながら。チャットで誰かが言っていました。「信頼性に欠けたことへの罰がタイムアウトなら、信頼性の欠如は追加ステップ付きの戦略にすぎない。」誰も笑いませんでした。自分自身のジャイル時計をリセットするバリデータがルールを破っているわけではないことを、みんなが知っていたからです。強制のタイミングを“ゲーム化”しているだけです。
これが技術的なセキュリティと実際的なセキュリティのギャップです。二重署名(ダブルサイニング)の暗号学的トリガーは絶対的で、容赦がなく、自動です。怠慢への社会的トリガーは、リセットボタンを備えた状態機械です。ひとつは悪意からネットワークを守ります。もうひとつは放置から守ります。そして今、そのリセットボタンは、制約されるべき当人の運用者に属してしまっています。
#dusk $DUSK @Dusk $EDEN $AKE
システムは、まさに設計どおりに動きました。それが私を不安にさせました。
そのバリデータは、ボンドされたステークを失ったわけではありません。暗号学的な罰もありません。露出した秘密鍵もありません。ただ、コンセンサスラウンドから静かに抜けただけです。そして私の中に引っかかったのは、拘禁(ジャイル)ウィンドウがStartHeightという値に対して測られるという点で、そのStartHeightはプロバイダが再参加するたびにリセットされることです。短く離れて戻る、時計をリセットする、そして繰り返す。慢性的に信頼できない運用者は、完全なペナルティを発動するほどオフラインに留まらないことで、永久的な削除を永遠に回避できてしまう。ソフトな強制ルートのほうに抜け穴があるのです。
私は、その抜け穴のことを考え続けました。DUSKコミュニティが、ファイナリティ提供者をインフラとして扱うべきか、パートナーとして扱うべきか議論しているのを見ながら。チャットで誰かが言っていました。「信頼性に欠けたことへの罰がタイムアウトなら、信頼性の欠如は追加ステップ付きの戦略にすぎない。」誰も笑いませんでした。自分自身のジャイル時計をリセットするバリデータがルールを破っているわけではないことを、みんなが知っていたからです。強制のタイミングを“ゲーム化”しているだけです。
これが技術的なセキュリティと実際的なセキュリティのギャップです。二重署名(ダブルサイニング)の暗号学的トリガーは絶対的で、容赦がなく、自動です。怠慢への社会的トリガーは、リセットボタンを備えた状態機械です。ひとつは悪意からネットワークを守ります。もうひとつは放置から守ります。そして今、そのリセットボタンは、制約されるべき当人の運用者に属してしまっています。
#dusk $DUSK @Dusk $EDEN $AKE
75
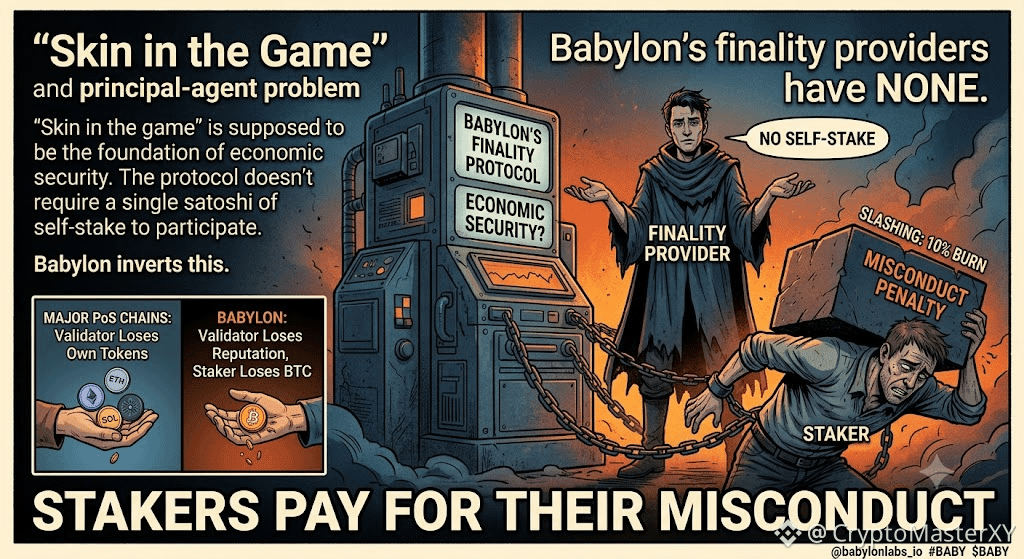
"ゲーム内の損失(Skin in the game)"は経済的安全保障の土台であるはずです。Babylonの最終性(ファイナリティ)提供者にはそれがありません。そして、ステーカーが彼らの不正行為の代償を払います。
かつて私は、経済的安全保障とは、すべてのバリデータに失うものがあることだと思っていました。そこでBabylonの最終性提供者の登録を追跡したところ、プロトコルは参加に自己ステークとして1サトシすら要求していないことが分かりました。
Babylonのドキュメントには、はっきりとこう書かれています:"最終性提供者に自己ステークの要件はない"。公開鍵、コミッション率、説明を含むトランザクションを送れば、誰でも登録できます。BTCはロックされません。ボンドも差し出されません。自分の資本に対するスラッシングのリスクもありません。
それが、私がこれまで分離できていなかった部分です。
主要なProof-of-Stakeチェーンのほとんどでは、バリデータに自分自身のトークンをステークさせます。Ethereumは32 ETHを要求し、Cosmosは自己ボンディングを必要とし、SolanaはSOLを必要とします。これはインセンティブを整えます。悪事を働けば、自分のお金を失う。Babylonはこれを逆転させます。最終性提供者が負うリスクは、自分のBTCではなく、評判と将来の報酬だけです。ダブルサインによってステーカーの資金の10%を焼却するというスラッシング機構全体は、提供者の懐に直接は影響しません。提供者の不正行為の代金を払うのはステーカーです。
バリデータの調査は、これがプリンシパル=エージェント問題を生むことを裏付けています。エクイボケート(相反する署名)した提供者は自己ステークを失いません。失うのは、引き出す可能性があるステーカーから将来得られる手数料だけです。しかし15か月のタイムロックと7日のアンボンド遅延があるため、ステーカーは簡単に引き出せません。提供者には、直ちに資本ペナルティを受けずに不正行為を行える猶予があるのです。
Babylonのドキュメントで触れられていないのは、提供者がこれまでに担保(コラテラル)をプライベートに差し出すことを求められたことがあるのか、それとも、この設計がBitcoinの経済的な重みを考慮して適応されずに、Cosmosの提供者モデルをそのまま継承したものなのか、という点です。
私が抱えている疑問はこうです:Babylonの「自己ステークなし」というルールは、提供者セットの立ち上げを容易にするのでしょうか。それとも、BTCで数十億ドル規模を支える人々が、失うべき自分自身のものを持たないシステムを作ってしまっているのでしょうか?
@babylonlabs_io #BABY #baby $BABY $CYS $HEI
"ゲーム内の損失(Skin in the game)"は経済的安全保障の土台であるはずです。Babylonの最終性(ファイナリティ)提供者にはそれがありません。そして、ステーカーが彼らの不正行為の代償を払います。
かつて私は、経済的安全保障とは、すべてのバリデータに失うものがあることだと思っていました。そこでBabylonの最終性提供者の登録を追跡したところ、プロトコルは参加に自己ステークとして1サトシすら要求していないことが分かりました。
Babylonのドキュメントには、はっきりとこう書かれています:"最終性提供者に自己ステークの要件はない"。公開鍵、コミッション率、説明を含むトランザクションを送れば、誰でも登録できます。BTCはロックされません。ボンドも差し出されません。自分の資本に対するスラッシングのリスクもありません。
それが、私がこれまで分離できていなかった部分です。
主要なProof-of-Stakeチェーンのほとんどでは、バリデータに自分自身のトークンをステークさせます。Ethereumは32 ETHを要求し、Cosmosは自己ボンディングを必要とし、SolanaはSOLを必要とします。これはインセンティブを整えます。悪事を働けば、自分のお金を失う。Babylonはこれを逆転させます。最終性提供者が負うリスクは、自分のBTCではなく、評判と将来の報酬だけです。ダブルサインによってステーカーの資金の10%を焼却するというスラッシング機構全体は、提供者の懐に直接は影響しません。提供者の不正行為の代金を払うのはステーカーです。
バリデータの調査は、これがプリンシパル=エージェント問題を生むことを裏付けています。エクイボケート(相反する署名)した提供者は自己ステークを失いません。失うのは、引き出す可能性があるステーカーから将来得られる手数料だけです。しかし15か月のタイムロックと7日のアンボンド遅延があるため、ステーカーは簡単に引き出せません。提供者には、直ちに資本ペナルティを受けずに不正行為を行える猶予があるのです。
Babylonのドキュメントで触れられていないのは、提供者がこれまでに担保(コラテラル)をプライベートに差し出すことを求められたことがあるのか、それとも、この設計がBitcoinの経済的な重みを考慮して適応されずに、Cosmosの提供者モデルをそのまま継承したものなのか、という点です。
私が抱えている疑問はこうです:Babylonの「自己ステークなし」というルールは、提供者セットの立ち上げを容易にするのでしょうか。それとも、BTCで数十億ドル規模を支える人々が、失うべき自分自身のものを持たないシステムを作ってしまっているのでしょうか?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
かつて私は、経済的安全保障とは、すべてのバリデータに失うものがあることだと思っていました。そこでBabylonの最終性提供者の登録を追跡したところ、プロトコルは参加に自己ステークとして1サトシすら要求していないことが分かりました。
Babylonのドキュメントには、はっきりとこう書かれています:"最終性提供者に自己ステークの要件はない"。公開鍵、コミッション率、説明を含むトランザクションを送れば、誰でも登録できます。BTCはロックされません。ボンドも差し出されません。自分の資本に対するスラッシングのリスクもありません。
それが、私がこれまで分離できていなかった部分です。
主要なProof-of-Stakeチェーンのほとんどでは、バリデータに自分自身のトークンをステークさせます。Ethereumは32 ETHを要求し、Cosmosは自己ボンディングを必要とし、SolanaはSOLを必要とします。これはインセンティブを整えます。悪事を働けば、自分のお金を失う。Babylonはこれを逆転させます。最終性提供者が負うリスクは、自分のBTCではなく、評判と将来の報酬だけです。ダブルサインによってステーカーの資金の10%を焼却するというスラッシング機構全体は、提供者の懐に直接は影響しません。提供者の不正行為の代金を払うのはステーカーです。
バリデータの調査は、これがプリンシパル=エージェント問題を生むことを裏付けています。エクイボケート(相反する署名)した提供者は自己ステークを失いません。失うのは、引き出す可能性があるステーカーから将来得られる手数料だけです。しかし15か月のタイムロックと7日のアンボンド遅延があるため、ステーカーは簡単に引き出せません。提供者には、直ちに資本ペナルティを受けずに不正行為を行える猶予があるのです。
Babylonのドキュメントで触れられていないのは、提供者がこれまでに担保(コラテラル)をプライベートに差し出すことを求められたことがあるのか、それとも、この設計がBitcoinの経済的な重みを考慮して適応されずに、Cosmosの提供者モデルをそのまま継承したものなのか、という点です。
私が抱えている疑問はこうです:Babylonの「自己ステークなし」というルールは、提供者セットの立ち上げを容易にするのでしょうか。それとも、BTCで数十億ドル規模を支える人々が、失うべき自分自身のものを持たないシステムを作ってしまっているのでしょうか?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
2
1
274
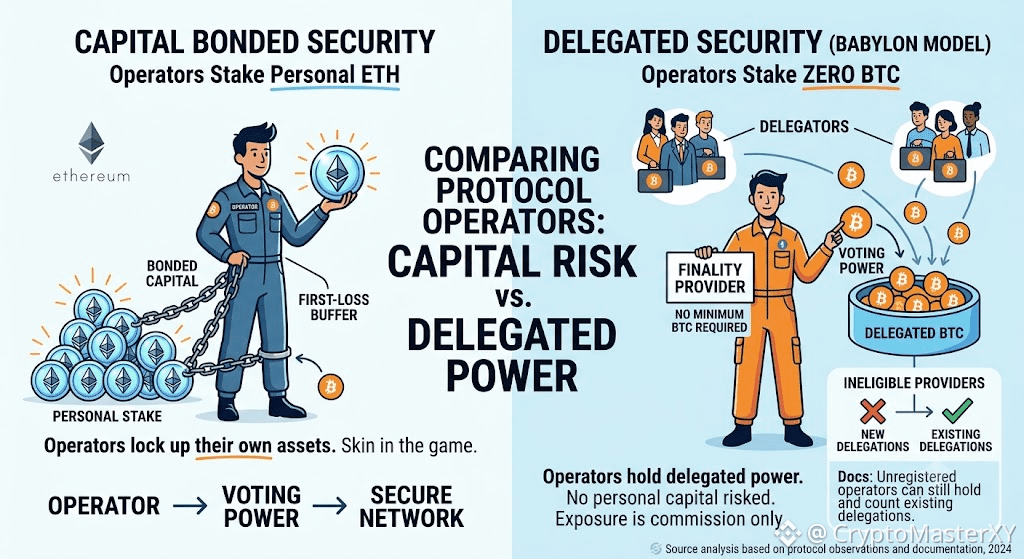
建物に自己資本がゼロの地主でも家賃を回収できます。バビロンは同じ仕組みを採用しており、最終確定提供者(ファイナリティ・プロバイダー)は、自分たちがビットコインを一切ステークしなくても、ビットコイン担保のポジションを確保できるのです。
私は以前、「Bitcoin Supercharged Networks(ビットコインで強化されたネットワーク)」という言葉は、すべての運営者が当事者意識(自分の資金)を持っていることを意味すると考えていました。ところがバビロンの募集ページを見つけました――「最小のビットコイン不要」で最終確定提供者になれると書かれていたのです。
ここが、以前は分けて考えられていなかった部分です。最終確定提供者は委任されたBTCの投票権を保有し、最終確定ラウンドで投票します。自分自身のビットコインをステークすることは何も要求されません。リスクは、自分で個人的に負う資本からではなく、委任されたステークに対する手数料(コミッション)からのみ発生します。これは、最初の損失バッファとして運営者が自分の資本をボンドするイーサリアムと比較してください。
さらにもう一段階あります。バビロンのドキュメントでは、「適格外(ineligible)」という提供者カテゴリが説明されています。そこでは、登録したことがないのに、それでも委任を受けていた運営者が含まれます。Webアプリは新規ユーザーがそうした相手に委任することを許可しませんが、既存の委任はなお追跡され、カウントされています。フィルターがブロックするのは新しい関係だけで、既存の関係を取り消すわけではありません。
私が今考えているのは次の点です。資本要件を取り除くことで、より分散化された運営者の集合に対するハードルは下がるのか。それとも、最終確定の判断を下す人々が、自分の側で当たり前に失うものを何も持たずに立ち去れるだけだ、ということなのか。
@babylonlabs_io #BABY #baby $BABY $VIC $BTW
建物に自己資本がゼロの地主でも家賃を回収できます。バビロンは同じ仕組みを採用しており、最終確定提供者(ファイナリティ・プロバイダー)は、自分たちがビットコインを一切ステークしなくても、ビットコイン担保のポジションを確保できるのです。
私は以前、「Bitcoin Supercharged Networks(ビットコインで強化されたネットワーク)」という言葉は、すべての運営者が当事者意識(自分の資金)を持っていることを意味すると考えていました。ところがバビロンの募集ページを見つけました――「最小のビットコイン不要」で最終確定提供者になれると書かれていたのです。
ここが、以前は分けて考えられていなかった部分です。最終確定提供者は委任されたBTCの投票権を保有し、最終確定ラウンドで投票します。自分自身のビットコインをステークすることは何も要求されません。リスクは、自分で個人的に負う資本からではなく、委任されたステークに対する手数料(コミッション)からのみ発生します。これは、最初の損失バッファとして運営者が自分の資本をボンドするイーサリアムと比較してください。
さらにもう一段階あります。バビロンのドキュメントでは、「適格外(ineligible)」という提供者カテゴリが説明されています。そこでは、登録したことがないのに、それでも委任を受けていた運営者が含まれます。Webアプリは新規ユーザーがそうした相手に委任することを許可しませんが、既存の委任はなお追跡され、カウントされています。フィルターがブロックするのは新しい関係だけで、既存の関係を取り消すわけではありません。
私が今考えているのは次の点です。資本要件を取り除くことで、より分散化された運営者の集合に対するハードルは下がるのか。それとも、最終確定の判断を下す人々が、自分の側で当たり前に失うものを何も持たずに立ち去れるだけだ、ということなのか。
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
私は以前、「Bitcoin Supercharged Networks(ビットコインで強化されたネットワーク)」という言葉は、すべての運営者が当事者意識(自分の資金)を持っていることを意味すると考えていました。ところがバビロンの募集ページを見つけました――「最小のビットコイン不要」で最終確定提供者になれると書かれていたのです。
ここが、以前は分けて考えられていなかった部分です。最終確定提供者は委任されたBTCの投票権を保有し、最終確定ラウンドで投票します。自分自身のビットコインをステークすることは何も要求されません。リスクは、自分で個人的に負う資本からではなく、委任されたステークに対する手数料(コミッション)からのみ発生します。これは、最初の損失バッファとして運営者が自分の資本をボンドするイーサリアムと比較してください。
さらにもう一段階あります。バビロンのドキュメントでは、「適格外(ineligible)」という提供者カテゴリが説明されています。そこでは、登録したことがないのに、それでも委任を受けていた運営者が含まれます。Webアプリは新規ユーザーがそうした相手に委任することを許可しませんが、既存の委任はなお追跡され、カウントされています。フィルターがブロックするのは新しい関係だけで、既存の関係を取り消すわけではありません。
私が今考えているのは次の点です。資本要件を取り除くことで、より分散化された運営者の集合に対するハードルは下がるのか。それとも、最終確定の判断を下す人々が、自分の側で当たり前に失うものを何も持たずに立ち去れるだけだ、ということなのか。
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
104
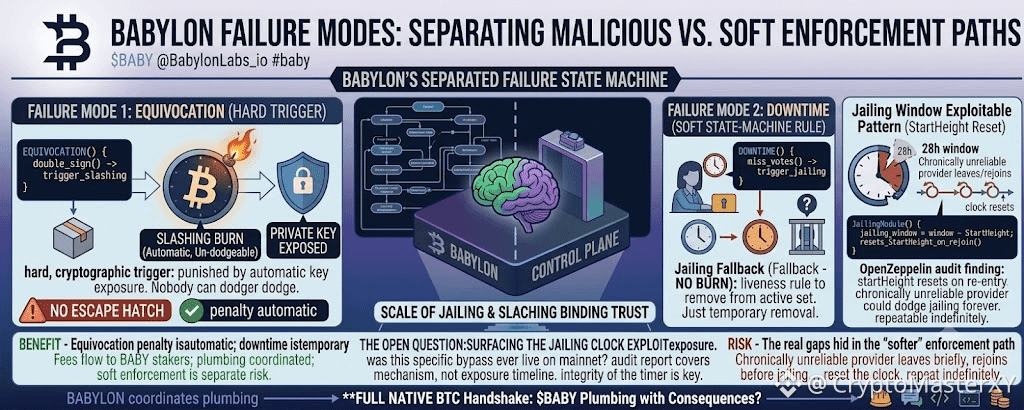
切断は燃やす。拘禁は燃やさない。拘禁はダウンタイム時のフォールバックとして用意されていたはずで、紙の上ではうまく機能していた――しかし、監査によって、拘禁の時計自体が、拘禁によって制約されるはずの提供者によってリセットできることが判明した。
Babylonは、2つの失敗モードを完全に分離している。言い換え(二重署名)はスラッシングを引き起こす:暗号がそれを検知した瞬間にBTCは永久に燃やされる。ダウンタイムは拘禁を引き起こす――それは、生存性のルールであり、だいたい28時間の範囲内で最終性の投票を出し損ねる回数が多すぎる場合に、提供者をアクティブ集合から外すためのものだ。燃やされることはない。あくまで一時的な除外である。
それが、私が以前分けていなかった部分だ。
OpenZeppelinのセキュリティ調査レポートによると、拘禁ウィンドウはStartHeight値を基準に測定され、その値は、最終性提供者がアクティブ集合に再び入ってくるたびにリセットされる。その結果、悪用可能なパターンが生まれた:拘禁が発動しそうな直前に再参加するように短時間だけ離脱し、クロックをリセットして、これを無限に繰り返すのだ。慢性的に信頼性の低い提供者は、捕捉されるほど長時間オフラインにならなくても、拘禁を永遠に回避できうる。
これは、スラッシング設計におけるどのリスクとも別カテゴリのものだ。言い換えは、回避できないハードな暗号学的トリガーによって罰せられる――露出した鍵がペナルティを自動化する。一方、生存性の強制は、制約すべき当事者から安全であることが誰にも確認されていないタイマーに依存するステートマシンのルールだった。
不明なのは、この特定のバイパスがメインネットで実際に稼働していたのか、それともデプロイ前の監査で見つかっていたのか、という点だ。レポートはメカニズムは扱っているが、露出していた時系列までは記されていない。
私が抱いている問いはこうだ:言い換え(equivocation)とダウンタイムを、根本的に異なるリスクカテゴリとして扱うのは筋が通っているのか――というのも、一方は悪意があり、もう一方はそうではないからだ。あるいは、それは単に「より柔らかい」強制ルートこそが、常に本当の穴の隠れ場所になる運命だったということを意味しているだけなのだろうか?
@babylonlabs_io #BABY $BABY #baby $TAKE $BLESS
切断は燃やす。拘禁は燃やさない。拘禁はダウンタイム時のフォールバックとして用意されていたはずで、紙の上ではうまく機能していた――しかし、監査によって、拘禁の時計自体が、拘禁によって制約されるはずの提供者によってリセットできることが判明した。
Babylonは、2つの失敗モードを完全に分離している。言い換え(二重署名)はスラッシングを引き起こす:暗号がそれを検知した瞬間にBTCは永久に燃やされる。ダウンタイムは拘禁を引き起こす――それは、生存性のルールであり、だいたい28時間の範囲内で最終性の投票を出し損ねる回数が多すぎる場合に、提供者をアクティブ集合から外すためのものだ。燃やされることはない。あくまで一時的な除外である。
それが、私が以前分けていなかった部分だ。
OpenZeppelinのセキュリティ調査レポートによると、拘禁ウィンドウはStartHeight値を基準に測定され、その値は、最終性提供者がアクティブ集合に再び入ってくるたびにリセットされる。その結果、悪用可能なパターンが生まれた:拘禁が発動しそうな直前に再参加するように短時間だけ離脱し、クロックをリセットして、これを無限に繰り返すのだ。慢性的に信頼性の低い提供者は、捕捉されるほど長時間オフラインにならなくても、拘禁を永遠に回避できうる。
これは、スラッシング設計におけるどのリスクとも別カテゴリのものだ。言い換えは、回避できないハードな暗号学的トリガーによって罰せられる――露出した鍵がペナルティを自動化する。一方、生存性の強制は、制約すべき当事者から安全であることが誰にも確認されていないタイマーに依存するステートマシンのルールだった。
不明なのは、この特定のバイパスがメインネットで実際に稼働していたのか、それともデプロイ前の監査で見つかっていたのか、という点だ。レポートはメカニズムは扱っているが、露出していた時系列までは記されていない。
私が抱いている問いはこうだ:言い換え(equivocation)とダウンタイムを、根本的に異なるリスクカテゴリとして扱うのは筋が通っているのか――というのも、一方は悪意があり、もう一方はそうではないからだ。あるいは、それは単に「より柔らかい」強制ルートこそが、常に本当の穴の隠れ場所になる運命だったということを意味しているだけなのだろうか?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
Babylonは、2つの失敗モードを完全に分離している。言い換え(二重署名)はスラッシングを引き起こす:暗号がそれを検知した瞬間にBTCは永久に燃やされる。ダウンタイムは拘禁を引き起こす――それは、生存性のルールであり、だいたい28時間の範囲内で最終性の投票を出し損ねる回数が多すぎる場合に、提供者をアクティブ集合から外すためのものだ。燃やされることはない。あくまで一時的な除外である。
それが、私が以前分けていなかった部分だ。
OpenZeppelinのセキュリティ調査レポートによると、拘禁ウィンドウはStartHeight値を基準に測定され、その値は、最終性提供者がアクティブ集合に再び入ってくるたびにリセットされる。その結果、悪用可能なパターンが生まれた:拘禁が発動しそうな直前に再参加するように短時間だけ離脱し、クロックをリセットして、これを無限に繰り返すのだ。慢性的に信頼性の低い提供者は、捕捉されるほど長時間オフラインにならなくても、拘禁を永遠に回避できうる。
これは、スラッシング設計におけるどのリスクとも別カテゴリのものだ。言い換えは、回避できないハードな暗号学的トリガーによって罰せられる――露出した鍵がペナルティを自動化する。一方、生存性の強制は、制約すべき当事者から安全であることが誰にも確認されていないタイマーに依存するステートマシンのルールだった。
不明なのは、この特定のバイパスがメインネットで実際に稼働していたのか、それともデプロイ前の監査で見つかっていたのか、という点だ。レポートはメカニズムは扱っているが、露出していた時系列までは記されていない。
私が抱いている問いはこうだ:言い換え(equivocation)とダウンタイムを、根本的に異なるリスクカテゴリとして扱うのは筋が通っているのか――というのも、一方は悪意があり、もう一方はそうではないからだ。あるいは、それは単に「より柔らかい」強制ルートこそが、常に本当の穴の隠れ場所になる運命だったということを意味しているだけなのだろうか?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
2
1
181
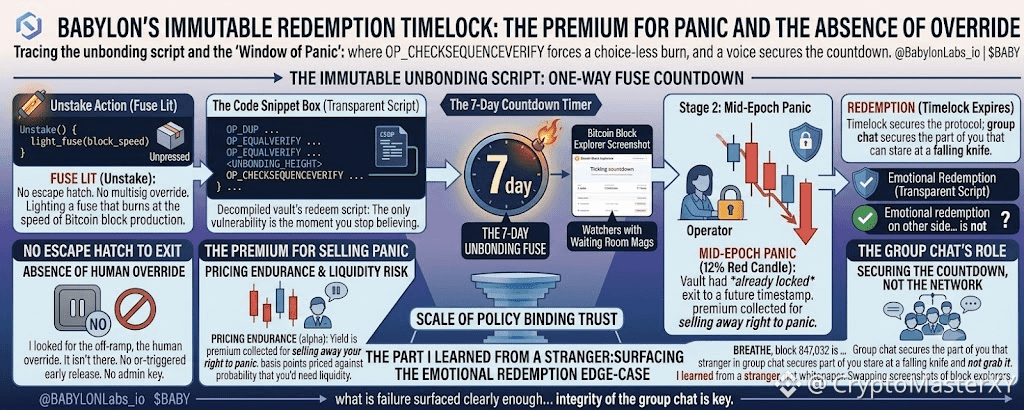
脱出用の抜け道を探して、金庫のリデンプト(払い戻し)スクリプトを逆コンパイルしました。ありませんでした。あるのは OP_CHECKSEQUENCEVERIFY コードと、準備ができていようがいまいが到達するブロックの高さだけ。マルチシグの上書きはなし。管理者キーなし。オラクルによって早期に解放される仕組みもなし。
「Unstake(アンステーク)」をクリックすると、許可を求めているわけではありません。あなたは、ビットコインのブロック生成速度でちょうど燃え尽きていく導火線に火をつけているのです。地球上の何も、それをより速く燃えさせることはできません。
問題は、市場は導火線が燃え切る間、停止してくれないことです。7日間のアンボンドのうち6日目、チャートには12%の赤いローソク足が出ましたが、私は動けませんでした。凍りついていたからではありません。金庫のスクリプトが、まだ到来していないタイムスタンプに私の出口をすでにロックしていたからです。私が得た利回りは利息ではありませんでした。パニックする権利を手放す代わりに受け取ったプレミアムです。
その利回りの1ベーシスポイントごとに、「タイムロック満了前に流動性が必要になる確率」が値付けされていました。そして、そのとき流動性を得る手段はない。
その夜のボイスチャットは、エントリー価格の話をしていませんでした。自分のタイマーがカウントダウンしていくのを見つめている人たちばかりで、病院の待合室の雑誌みたいに、ブロックエクスプローラーのスクリーンショットを取り替えていました。
金庫はあなたのビットコインを確保する。タイムロックがプロトコルを確保する。
そしてグループチャットは、落ちていくナイフを見つめながらも、カウントダウンが終わる前に掴んでしまえないあなたのその部分を確保する。私はそれをホワイトペーパーから学んだわけではありません。ほとんど参加しなかったチャットに、見知らぬ人が「息をして、ブロック847,032はどちらにせよ来る」と打ち込んだことで学びました。
リデンプトスクリプトは透明です。タイムロックの向こう側で起こる感情のリデンプトは、透明ではありません。
#baby $BABY @babylonlabs_io $1000RATS $KOMA
脱出用の抜け道を探して、金庫のリデンプト(払い戻し)スクリプトを逆コンパイルしました。ありませんでした。あるのは OP_CHECKSEQUENCEVERIFY コードと、準備ができていようがいまいが到達するブロックの高さだけ。マルチシグの上書きはなし。管理者キーなし。オラクルによって早期に解放される仕組みもなし。
「Unstake(アンステーク)」をクリックすると、許可を求めているわけではありません。あなたは、ビットコインのブロック生成速度でちょうど燃え尽きていく導火線に火をつけているのです。地球上の何も、それをより速く燃えさせることはできません。
問題は、市場は導火線が燃え切る間、停止してくれないことです。7日間のアンボンドのうち6日目、チャートには12%の赤いローソク足が出ましたが、私は動けませんでした。凍りついていたからではありません。金庫のスクリプトが、まだ到来していないタイムスタンプに私の出口をすでにロックしていたからです。私が得た利回りは利息ではありませんでした。パニックする権利を手放す代わりに受け取ったプレミアムです。
その利回りの1ベーシスポイントごとに、「タイムロック満了前に流動性が必要になる確率」が値付けされていました。そして、そのとき流動性を得る手段はない。
その夜のボイスチャットは、エントリー価格の話をしていませんでした。自分のタイマーがカウントダウンしていくのを見つめている人たちばかりで、病院の待合室の雑誌みたいに、ブロックエクスプローラーのスクリーンショットを取り替えていました。
金庫はあなたのビットコインを確保する。タイムロックがプロトコルを確保する。
そしてグループチャットは、落ちていくナイフを見つめながらも、カウントダウンが終わる前に掴んでしまえないあなたのその部分を確保する。私はそれをホワイトペーパーから学んだわけではありません。ほとんど参加しなかったチャットに、見知らぬ人が「息をして、ブロック847,032はどちらにせよ来る」と打ち込んだことで学びました。
リデンプトスクリプトは透明です。タイムロックの向こう側で起こる感情のリデンプトは、透明ではありません。
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
「Unstake(アンステーク)」をクリックすると、許可を求めているわけではありません。あなたは、ビットコインのブロック生成速度でちょうど燃え尽きていく導火線に火をつけているのです。地球上の何も、それをより速く燃えさせることはできません。
問題は、市場は導火線が燃え切る間、停止してくれないことです。7日間のアンボンドのうち6日目、チャートには12%の赤いローソク足が出ましたが、私は動けませんでした。凍りついていたからではありません。金庫のスクリプトが、まだ到来していないタイムスタンプに私の出口をすでにロックしていたからです。私が得た利回りは利息ではありませんでした。パニックする権利を手放す代わりに受け取ったプレミアムです。
その利回りの1ベーシスポイントごとに、「タイムロック満了前に流動性が必要になる確率」が値付けされていました。そして、そのとき流動性を得る手段はない。
その夜のボイスチャットは、エントリー価格の話をしていませんでした。自分のタイマーがカウントダウンしていくのを見つめている人たちばかりで、病院の待合室の雑誌みたいに、ブロックエクスプローラーのスクリーンショットを取り替えていました。
金庫はあなたのビットコインを確保する。タイムロックがプロトコルを確保する。
そしてグループチャットは、落ちていくナイフを見つめながらも、カウントダウンが終わる前に掴んでしまえないあなたのその部分を確保する。私はそれをホワイトペーパーから学んだわけではありません。ほとんど参加しなかったチャットに、見知らぬ人が「息をして、ブロック847,032はどちらにせよ来る」と打ち込んだことで学びました。
リデンプトスクリプトは透明です。タイムロックの向こう側で起こる感情のリデンプトは、透明ではありません。
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
3
1
533
ホワイトペーパーの中で「信頼」という言葉を探したわけじゃない。目を向けたのは脱出ルート――人間による上書き――そして、誰かが自分の間違いに気づいたときに実行を停止する行のコードだ。そこには何もない。
EOTSの仕組みは、容赦のない鏡だ。私は正直に一つのブロックに署名し、その上で数式がどう働くかを見るために矛盾するものにも署名した。二つ目の署名が最初の署名を割り、知らないうちに自分が書いていた告白みたいに秘密鍵をチェーンへこぼし出した。裁判官もいない。投票もない。ただ、曲線が曲線として、やるべきことをやるだけだ。
バビロンは罰のメカニズムを作らなかった。自己像を描く装置を作ったのだ。正しく署名するたびに、あなたが残すのは「誠実の証明」ではなく、「自己破壊が起きない」という不在だ。あなたの鍵が秘密でいられるのは、最初に署名した真実と整合している限りだけ。
それが、市場がまだ値付けできていない反転だ。他のチェーンは、委員会を信じろと言う。バビロンは、赤いろうそくに照らされるあなた自身のバージョン――折れてしまうかもしれない自分――に打ち勝って生き残れと言う。残された唯一の脆弱性は暗号学的なものではない。鏡が保つと信じるのをやめた瞬間。そして、プロトコルが暴くように設計していたまさにその攻撃者になってしまう瞬間だ。
コミュニティのボイスチャットはネットワークを守らない。衝動と行動の間にある「停止」を守るのだ。金庫はあなたのビットコインを保持する。数学はバリデータを保持する。そしてグループチャットは、明日また鏡に向き合う覚悟がまだ残っているあなたのバージョンを保持する。バビロンが勝つかどうかは分からない。ただ、バビロンは信頼を求めないことだけは分かる。求められるのは耐久力で、耐久力は搾取(ファーム)できない唯一のアルファだ。
@babylonlabs_io $BABY #baby $KOMA $SNXXB
#baby
ホワイトペーパーの中で「信頼」という言葉を探したわけじゃない。目を向けたのは脱出ルート――人間による上書き――そして、誰かが自分の間違いに気づいたときに実行を停止する行のコードだ。そこには何もない。
EOTSの仕組みは、容赦のない鏡だ。私は正直に一つのブロックに署名し、その上で数式がどう働くかを見るために矛盾するものにも署名した。二つ目の署名が最初の署名を割り、知らないうちに自分が書いていた告白みたいに秘密鍵をチェーンへこぼし出した。裁判官もいない。投票もない。ただ、曲線が曲線として、やるべきことをやるだけだ。
バビロンは罰のメカニズムを作らなかった。自己像を描く装置を作ったのだ。正しく署名するたびに、あなたが残すのは「誠実の証明」ではなく、「自己破壊が起きない」という不在だ。あなたの鍵が秘密でいられるのは、最初に署名した真実と整合している限りだけ。
それが、市場がまだ値付けできていない反転だ。他のチェーンは、委員会を信じろと言う。バビロンは、赤いろうそくに照らされるあなた自身のバージョン――折れてしまうかもしれない自分――に打ち勝って生き残れと言う。残された唯一の脆弱性は暗号学的なものではない。鏡が保つと信じるのをやめた瞬間。そして、プロトコルが暴くように設計していたまさにその攻撃者になってしまう瞬間だ。
コミュニティのボイスチャットはネットワークを守らない。衝動と行動の間にある「停止」を守るのだ。金庫はあなたのビットコインを保持する。数学はバリデータを保持する。そしてグループチャットは、明日また鏡に向き合う覚悟がまだ残っているあなたのバージョンを保持する。バビロンが勝つかどうかは分からない。ただ、バビロンは信頼を求めないことだけは分かる。求められるのは耐久力で、耐久力は搾取(ファーム)できない唯一のアルファだ。
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
EOTSの仕組みは、容赦のない鏡だ。私は正直に一つのブロックに署名し、その上で数式がどう働くかを見るために矛盾するものにも署名した。二つ目の署名が最初の署名を割り、知らないうちに自分が書いていた告白みたいに秘密鍵をチェーンへこぼし出した。裁判官もいない。投票もない。ただ、曲線が曲線として、やるべきことをやるだけだ。
バビロンは罰のメカニズムを作らなかった。自己像を描く装置を作ったのだ。正しく署名するたびに、あなたが残すのは「誠実の証明」ではなく、「自己破壊が起きない」という不在だ。あなたの鍵が秘密でいられるのは、最初に署名した真実と整合している限りだけ。
それが、市場がまだ値付けできていない反転だ。他のチェーンは、委員会を信じろと言う。バビロンは、赤いろうそくに照らされるあなた自身のバージョン――折れてしまうかもしれない自分――に打ち勝って生き残れと言う。残された唯一の脆弱性は暗号学的なものではない。鏡が保つと信じるのをやめた瞬間。そして、プロトコルが暴くように設計していたまさにその攻撃者になってしまう瞬間だ。
コミュニティのボイスチャットはネットワークを守らない。衝動と行動の間にある「停止」を守るのだ。金庫はあなたのビットコインを保持する。数学はバリデータを保持する。そしてグループチャットは、明日また鏡に向き合う覚悟がまだ残っているあなたのバージョンを保持する。バビロンが勝つかどうかは分からない。ただ、バビロンは信頼を求めないことだけは分かる。求められるのは耐久力で、耐久力は搾取(ファーム)できない唯一のアルファだ。
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
2
179
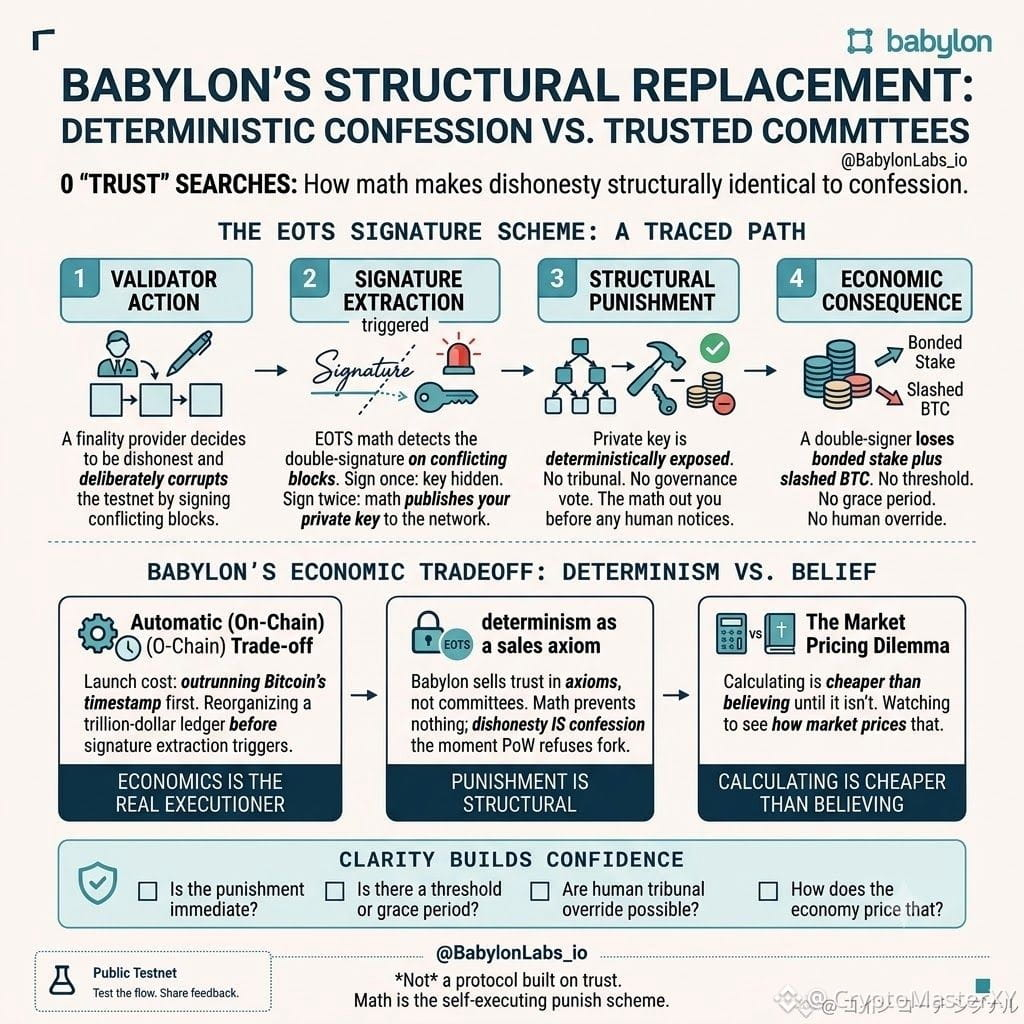
バビロンのホワイトペーパーで「trust」という単語を4回検索しました。見つかったのはちょうど0回です。
その数字が私を眠れなくしました。信頼がプロトコルに存在しないからではありません。信頼は、私が名付ける準備ができていない何かに置き換えられているからです。
私はEOTSの署名スキームを、あえて故意に改ざんしたテストネットの最終性(ファイナリティ)プロバイダに対して追跡しました。1回正直に署名すれば、鍵は隠れたままです。衝突するブロックに対して2回署名すると、その計算はあなたの秘密鍵をネットワークに公開します。法廷もありません。統治の投票もありません。罰は裁判官を必要としません。嘘が自らの処刑人を連れてくるのです。
私はシミュレーションを走らせ、しきい値や猶予期間、あるいは人間による上書きがあるはずだと思いました。ありません。捕まってしまったのは経済性です。
二重署名をしたバリデータは、ボンドされたステークに加えてスラッシュされたBTCを失います。しかしそれは攻撃に失敗するコストです。攻撃を仕掛けるコストは、まずビットコインのタイムスタンプを先に突き抜けなければならないこと、つまり、署名抽出がトリガーされる前に、1兆ドル規模の台帳を再編成する必要があるということです。
試してもスラッシュされないのです。試して失敗した場合にスラッシュされます。
それが、私が考え続けてやめられない部分です。バビロンはあなたが不正を働くことを防ぎません。不正を、ビットコインのプルーフ・オブ・ワークがあなたのフォークを追いかけることを拒む瞬間、告白と構造的に同一のものにしてしまうのです。
ほとんどのチェーンは「委員会への信頼」を売りにしています。バビロンは「公理としての信頼」を売っています。あなたが不正をすれば、数学が人間が気づく前にあなたを暴く。これはセキュリティではありません。決定論です。
市場がまだそれを価格付けしているかどうかは知りません。ですが、他のあらゆるチェーンはあなたに何かを「信じる」よう求めます。バビロンは「計算する」よう求めます。計算は、信じるより安い。信じる必要が生まれるまでの間は。
#baby $BABY @babylonlabs_io $COTI $UAI
バビロンのホワイトペーパーで「trust」という単語を4回検索しました。見つかったのはちょうど0回です。
その数字が私を眠れなくしました。信頼がプロトコルに存在しないからではありません。信頼は、私が名付ける準備ができていない何かに置き換えられているからです。
私はEOTSの署名スキームを、あえて故意に改ざんしたテストネットの最終性(ファイナリティ)プロバイダに対して追跡しました。1回正直に署名すれば、鍵は隠れたままです。衝突するブロックに対して2回署名すると、その計算はあなたの秘密鍵をネットワークに公開します。法廷もありません。統治の投票もありません。罰は裁判官を必要としません。嘘が自らの処刑人を連れてくるのです。
私はシミュレーションを走らせ、しきい値や猶予期間、あるいは人間による上書きがあるはずだと思いました。ありません。捕まってしまったのは経済性です。
二重署名をしたバリデータは、ボンドされたステークに加えてスラッシュされたBTCを失います。しかしそれは攻撃に失敗するコストです。攻撃を仕掛けるコストは、まずビットコインのタイムスタンプを先に突き抜けなければならないこと、つまり、署名抽出がトリガーされる前に、1兆ドル規模の台帳を再編成する必要があるということです。
試してもスラッシュされないのです。試して失敗した場合にスラッシュされます。
それが、私が考え続けてやめられない部分です。バビロンはあなたが不正を働くことを防ぎません。不正を、ビットコインのプルーフ・オブ・ワークがあなたのフォークを追いかけることを拒む瞬間、告白と構造的に同一のものにしてしまうのです。
ほとんどのチェーンは「委員会への信頼」を売りにしています。バビロンは「公理としての信頼」を売っています。あなたが不正をすれば、数学が人間が気づく前にあなたを暴く。これはセキュリティではありません。決定論です。
市場がまだそれを価格付けしているかどうかは知りません。ですが、他のあらゆるチェーンはあなたに何かを「信じる」よう求めます。バビロンは「計算する」よう求めます。計算は、信じるより安い。信じる必要が生まれるまでの間は。
#baby $BABY @BabylonLabs_io $COTI $UAI
その数字が私を眠れなくしました。信頼がプロトコルに存在しないからではありません。信頼は、私が名付ける準備ができていない何かに置き換えられているからです。
私はEOTSの署名スキームを、あえて故意に改ざんしたテストネットの最終性(ファイナリティ)プロバイダに対して追跡しました。1回正直に署名すれば、鍵は隠れたままです。衝突するブロックに対して2回署名すると、その計算はあなたの秘密鍵をネットワークに公開します。法廷もありません。統治の投票もありません。罰は裁判官を必要としません。嘘が自らの処刑人を連れてくるのです。
私はシミュレーションを走らせ、しきい値や猶予期間、あるいは人間による上書きがあるはずだと思いました。ありません。捕まってしまったのは経済性です。
二重署名をしたバリデータは、ボンドされたステークに加えてスラッシュされたBTCを失います。しかしそれは攻撃に失敗するコストです。攻撃を仕掛けるコストは、まずビットコインのタイムスタンプを先に突き抜けなければならないこと、つまり、署名抽出がトリガーされる前に、1兆ドル規模の台帳を再編成する必要があるということです。
試してもスラッシュされないのです。試して失敗した場合にスラッシュされます。
それが、私が考え続けてやめられない部分です。バビロンはあなたが不正を働くことを防ぎません。不正を、ビットコインのプルーフ・オブ・ワークがあなたのフォークを追いかけることを拒む瞬間、告白と構造的に同一のものにしてしまうのです。
ほとんどのチェーンは「委員会への信頼」を売りにしています。バビロンは「公理としての信頼」を売っています。あなたが不正をすれば、数学が人間が気づく前にあなたを暴く。これはセキュリティではありません。決定論です。
市場がまだそれを価格付けしているかどうかは知りません。ですが、他のあらゆるチェーンはあなたに何かを「信じる」よう求めます。バビロンは「計算する」よう求めます。計算は、信じるより安い。信じる必要が生まれるまでの間は。
#baby $BABY @BabylonLabs_io $COTI $UAI
2
147
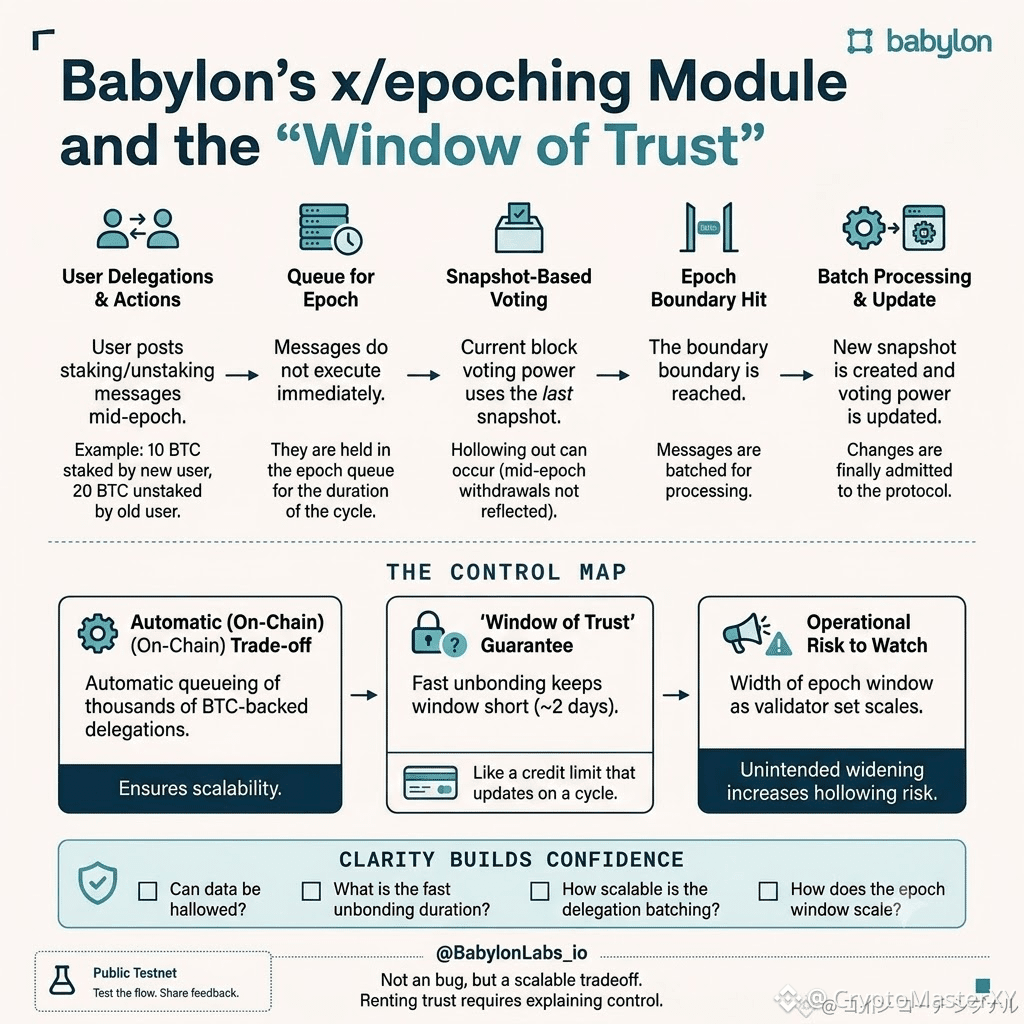
最終性提供者の実質的な裏付けが変化した時点と、プロトコルがそれを変更として認める時点の間に何が起きるのかを知りたかった。そこで、Babylonのx/epochingモジュールが実際に新しい委任をどう処理するかを追跡した。
ステーキングおよびアンステーキングのメッセージは即時には実行されない。エポック全体の長さ分キューに積まれ、境界で一括して処理される。その境界に到達するまで、チェーンの最終性の投票権力は現在のものではなく、古いスナップショットを反映したままだ。最終性提供者は現実の時刻で委任を失っている可能性があり、経済的にエポックの途中で中身が薄くなっていても、誰かが引き出す前に持っていた重みで投票できてしまう。
これは不具合ではない。個別に処理する代わりに、何千ものBTC裏付けの委任を1つの決済にまとめるためのトレードオフだ。だが、それは「あるブロックを支える暗号経済的なセキュリティ」が、今この瞬間に存在するセキュリティではないことを意味する。最後のチェックポイント時点で存在していたセキュリティが、直前以降に重要な変化がなかったという信頼のもとで引き継がれるのだ。
これをクレジットラインが実際にどう機能するかと比較し続けた。収入が変わっても、限度額は即座には更新されない。サイクルごとに更新され、その間は銀行が、すでに少しだけ誤っているかもしれない数値に基づいて信頼を提供している。Babylonも同じことを、誤りをより良い暗号で包む形で、ビットコインの重みについて行っている。
私は、このモデルを破壊するものだとは思わない。高速なアンボンド(約2日)により、その窓は典型的なPoSチェーンに比べて短い。ただしゼロではない。注目すべきなのはトークン価格ではなく、そのエポック窓がバリデータ集合が拡大するにつれてどれくらい広がるかだ。
$BABY @babylonlabs_io #baby $ON $BTC
最終性提供者の実質的な裏付けが変化した時点と、プロトコルがそれを変更として認める時点の間に何が起きるのかを知りたかった。そこで、Babylonのx/epochingモジュールが実際に新しい委任をどう処理するかを追跡した。
ステーキングおよびアンステーキングのメッセージは即時には実行されない。エポック全体の長さ分キューに積まれ、境界で一括して処理される。その境界に到達するまで、チェーンの最終性の投票権力は現在のものではなく、古いスナップショットを反映したままだ。最終性提供者は現実の時刻で委任を失っている可能性があり、経済的にエポックの途中で中身が薄くなっていても、誰かが引き出す前に持っていた重みで投票できてしまう。
これは不具合ではない。個別に処理する代わりに、何千ものBTC裏付けの委任を1つの決済にまとめるためのトレードオフだ。だが、それは「あるブロックを支える暗号経済的なセキュリティ」が、今この瞬間に存在するセキュリティではないことを意味する。最後のチェックポイント時点で存在していたセキュリティが、直前以降に重要な変化がなかったという信頼のもとで引き継がれるのだ。
これをクレジットラインが実際にどう機能するかと比較し続けた。収入が変わっても、限度額は即座には更新されない。サイクルごとに更新され、その間は銀行が、すでに少しだけ誤っているかもしれない数値に基づいて信頼を提供している。Babylonも同じことを、誤りをより良い暗号で包む形で、ビットコインの重みについて行っている。
私は、このモデルを破壊するものだとは思わない。高速なアンボンド(約2日)により、その窓は典型的なPoSチェーンに比べて短い。ただしゼロではない。注目すべきなのはトークン価格ではなく、そのエポック窓がバリデータ集合が拡大するにつれてどれくらい広がるかだ。
$BABY @BabylonLabs_io #baby $ON $BTC
ステーキングおよびアンステーキングのメッセージは即時には実行されない。エポック全体の長さ分キューに積まれ、境界で一括して処理される。その境界に到達するまで、チェーンの最終性の投票権力は現在のものではなく、古いスナップショットを反映したままだ。最終性提供者は現実の時刻で委任を失っている可能性があり、経済的にエポックの途中で中身が薄くなっていても、誰かが引き出す前に持っていた重みで投票できてしまう。
これは不具合ではない。個別に処理する代わりに、何千ものBTC裏付けの委任を1つの決済にまとめるためのトレードオフだ。だが、それは「あるブロックを支える暗号経済的なセキュリティ」が、今この瞬間に存在するセキュリティではないことを意味する。最後のチェックポイント時点で存在していたセキュリティが、直前以降に重要な変化がなかったという信頼のもとで引き継がれるのだ。
これをクレジットラインが実際にどう機能するかと比較し続けた。収入が変わっても、限度額は即座には更新されない。サイクルごとに更新され、その間は銀行が、すでに少しだけ誤っているかもしれない数値に基づいて信頼を提供している。Babylonも同じことを、誤りをより良い暗号で包む形で、ビットコインの重みについて行っている。
私は、このモデルを破壊するものだとは思わない。高速なアンボンド(約2日)により、その窓は典型的なPoSチェーンに比べて短い。ただしゼロではない。注目すべきなのはトークン価格ではなく、そのエポック窓がバリデータ集合が拡大するにつれてどれくらい広がるかだ。
$BABY @BabylonLabs_io #baby $ON $BTC
3
212
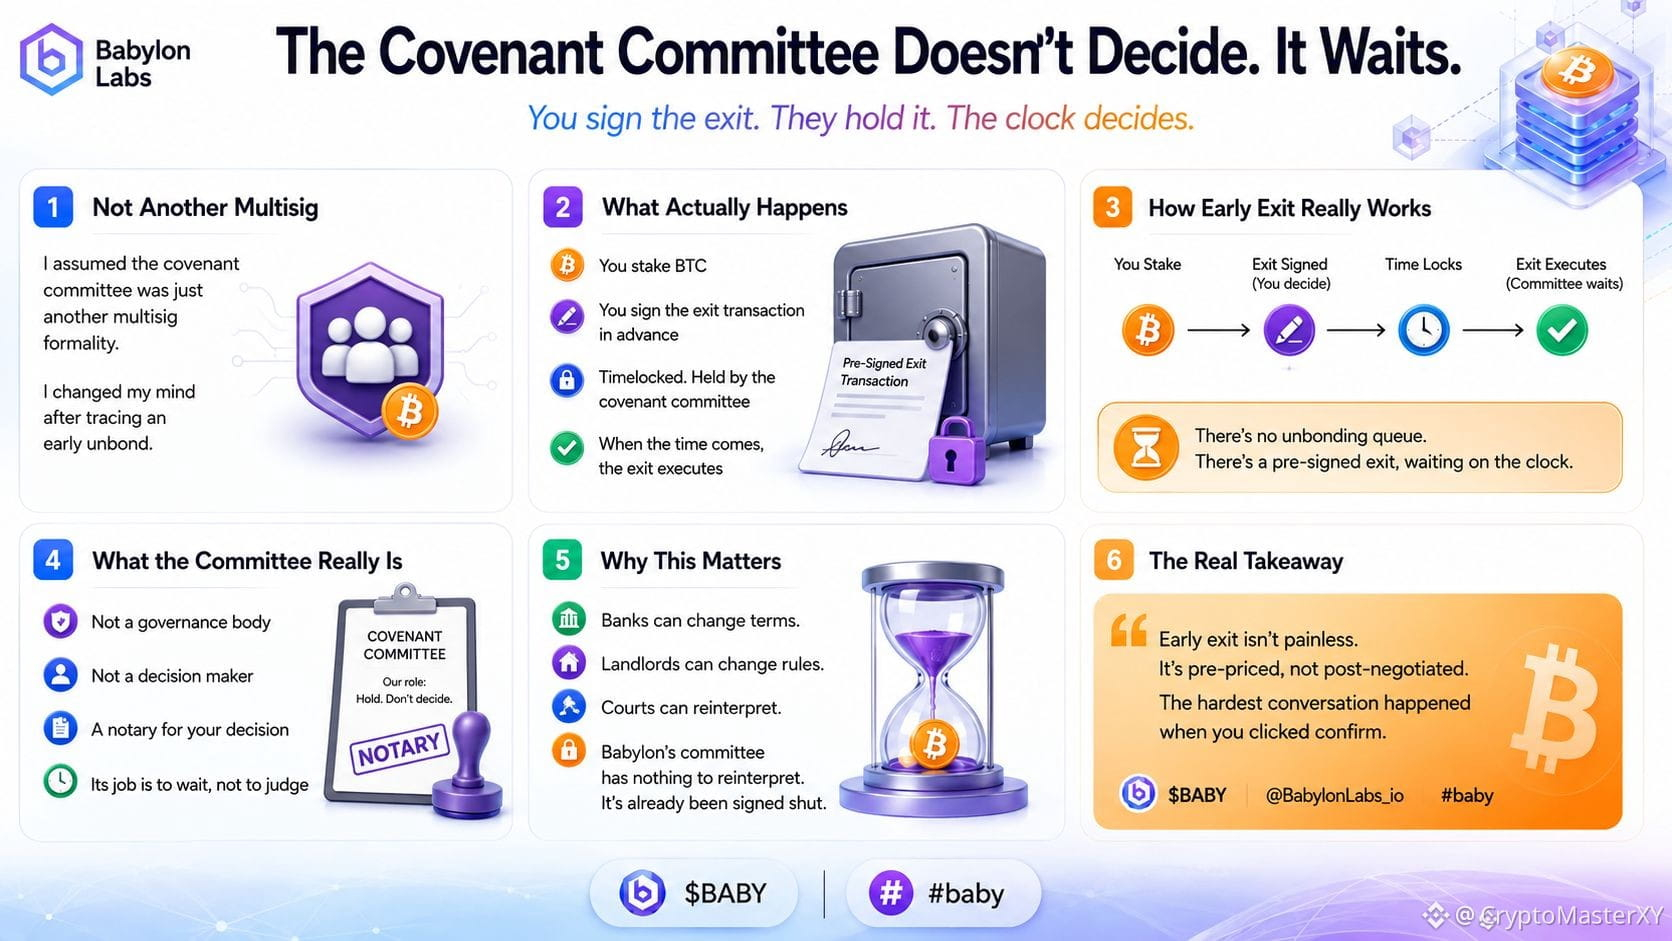
私は、カヴェナント委員会は形式的なものだと思っていました。つまり、すべてのビットコイン・ステーキング・プロトコルに必要で、誰もコードを読まないようなマルチシグです。ですが、バリデータが早期アンボンドを試みたときに何が起きるのかを追跡してみて、考えが変わりました。
人々が想像するようなアンボンドの待機列はありません。ステークするとき、あなたは「待つ」ことを約束する署名をするわけではありません。あなたは、自分のBTCがバリデータへ向けて動く前に、カヴェナント委員会によって保持され、時間ロックされた状態で、実際の「退出(exit)取引そのもの」に署名するのです。委員会は、あなたがビットコインを取り戻せるかどうかを決めません。委員会は、すでに結論が出た取引を保持しており、署名が指定した時計が進むのを待つだけです。
この1つの細部が、委員会の実態を変えます。委員会は、裁量のある統治機関ではありません。すでにあなたが下した決定のための公証人です。その仕事は、意見を持たないことに尽きます。カヴェナントのメンバーが、あなたの退出が公平かどうかを評価し始めた瞬間には、設計はもう失敗しています。公平性は、償還の時点ではなく、署名の時点で決着しているはずだったからです。
そして、この仕組みがコードの外ではどれほど珍しいのか、考え続けてしまいました。私たちが関わるほとんどすべての機関——銀行、地主、裁判所——は、後であなたのケースを解釈し直す権利を留保しています。バビロンの委員会は、解釈し直すための「案件」が存在しないように作られています。すでに署名によって、完全に封印されているのです。
それが早期退出を痛みのないものにするとは思いません。つまり、ステークする前に痛みは価格付けされていて、ステーク後に交渉されるのではないということです。最も難しい会話が、あなたが「確認」をクリックしたその日に、静かにすでに済んでいる構造です。
$BABY @babylonlabs_io #baby $COTI $ON
私は、カヴェナント委員会は形式的なものだと思っていました。つまり、すべてのビットコイン・ステーキング・プロトコルに必要で、誰もコードを読まないようなマルチシグです。ですが、バリデータが早期アンボンドを試みたときに何が起きるのかを追跡してみて、考えが変わりました。
人々が想像するようなアンボンドの待機列はありません。ステークするとき、あなたは「待つ」ことを約束する署名をするわけではありません。あなたは、自分のBTCがバリデータへ向けて動く前に、カヴェナント委員会によって保持され、時間ロックされた状態で、実際の「退出(exit)取引そのもの」に署名するのです。委員会は、あなたがビットコインを取り戻せるかどうかを決めません。委員会は、すでに結論が出た取引を保持しており、署名が指定した時計が進むのを待つだけです。
この1つの細部が、委員会の実態を変えます。委員会は、裁量のある統治機関ではありません。すでにあなたが下した決定のための公証人です。その仕事は、意見を持たないことに尽きます。カヴェナントのメンバーが、あなたの退出が公平かどうかを評価し始めた瞬間には、設計はもう失敗しています。公平性は、償還の時点ではなく、署名の時点で決着しているはずだったからです。
そして、この仕組みがコードの外ではどれほど珍しいのか、考え続けてしまいました。私たちが関わるほとんどすべての機関——銀行、地主、裁判所——は、後であなたのケースを解釈し直す権利を留保しています。バビロンの委員会は、解釈し直すための「案件」が存在しないように作られています。すでに署名によって、完全に封印されているのです。
それが早期退出を痛みのないものにするとは思いません。つまり、ステークする前に痛みは価格付けされていて、ステーク後に交渉されるのではないということです。最も難しい会話が、あなたが「確認」をクリックしたその日に、静かにすでに済んでいる構造です。
$BABY @BabylonLabs_io #baby $COTI $ON
人々が想像するようなアンボンドの待機列はありません。ステークするとき、あなたは「待つ」ことを約束する署名をするわけではありません。あなたは、自分のBTCがバリデータへ向けて動く前に、カヴェナント委員会によって保持され、時間ロックされた状態で、実際の「退出(exit)取引そのもの」に署名するのです。委員会は、あなたがビットコインを取り戻せるかどうかを決めません。委員会は、すでに結論が出た取引を保持しており、署名が指定した時計が進むのを待つだけです。
この1つの細部が、委員会の実態を変えます。委員会は、裁量のある統治機関ではありません。すでにあなたが下した決定のための公証人です。その仕事は、意見を持たないことに尽きます。カヴェナントのメンバーが、あなたの退出が公平かどうかを評価し始めた瞬間には、設計はもう失敗しています。公平性は、償還の時点ではなく、署名の時点で決着しているはずだったからです。
そして、この仕組みがコードの外ではどれほど珍しいのか、考え続けてしまいました。私たちが関わるほとんどすべての機関——銀行、地主、裁判所——は、後であなたのケースを解釈し直す権利を留保しています。バビロンの委員会は、解釈し直すための「案件」が存在しないように作られています。すでに署名によって、完全に封印されているのです。
それが早期退出を痛みのないものにするとは思いません。つまり、ステークする前に痛みは価格付けされていて、ステーク後に交渉されるのではないということです。最も難しい会話が、あなたが「確認」をクリックしたその日に、静かにすでに済んでいる構造です。
$BABY @BabylonLabs_io #baby $COTI $ON
184
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
BTCBreaks80K
閲覧回数 74,177
1,491人が討論中
私はライブでも言ってたし、投稿でも言ってたし、他にもいろいろ言えることがある。
でももし $BTC が構造を変えないなら、なんでそれに逆らうの? それに #BTC は週次でリバーサル(反転)して、なお週次での蓄積も維持してる。じゃあなんでショートに入るの?🤷♂️
ここをクリックして #BTC を開く👇👇👇👇
動きが起きた“今”なら簡単に言えるけど、落ちてから74.900kになるまでの間、私はずっと「チャートのどこにも下落のサインが出ていない」って話してきた。
注意:私はこれが $ZEC や $SOL と“同じ”だと言っているわけではない。
今回の #BTC の動きは、前に何回かのライブで私が言ったことに対応している。つまり、今の抵抗帯や過去の抵抗に向けて爆発・ブチ破るための、サイドウェイ(横ばい化)とモメンタムの蓄積だ。
正直、専門家じゃなくても分かる。特に #BTC走势分析 は、どんな価格でもあらゆるショートを吸い込むように見えるからね。
このコインの横ばい化は、ある意味こういう「ある瞬間に強烈に起きる動き」の一部でもあって、それが起きる前に“シンプルに”そうなることを見せるんだ、と言ったのを思い出す。
#BTCBreaks80K の週足は、ボリンジャーバンドの上で蓄積が続いている状態。
日足では、サポートで跳ね返る形でローソク足のリバーサルが起きたのに、それでも「このコインは下がる(底に行く)」と言ってる人がいる。ただ落ちてほしいだけなんだろうね。理由は知らんけど xd。
チャート上で売り手があまりにも少ないから、まさに #BTC はマクロ要因と地政学でも不利な要素がほぼあるのに、それでもどんどん上がり続けている様子が見える。
それでも、もちろん“正しく”考える必要はある。82k か 86k に触れて、強烈な拒否(レジスタンス反発)が出るなら、その場合の未来は、むしろ他の何よりも下方向が強いはず。でも現時点では、少なくとも今のところ、下方向の要素は何もない ✍
Cortextrading
·いいね:5件
·閲覧回数 2.1k
比特币突破8万
閲覧回数 67,444
237人が討論中
BuffettBecomesBerkshireChairmanEmeritus
閲覧回数 18,138
523人が討論中