今夜もダスクのことを考えていたんですが、資料を掘り返している途中で別のことが気になってきました。Phoenixが取引の値をデフォルトで隠すなら、結局のところ誰がどうやって実際に監査できるのか、と。
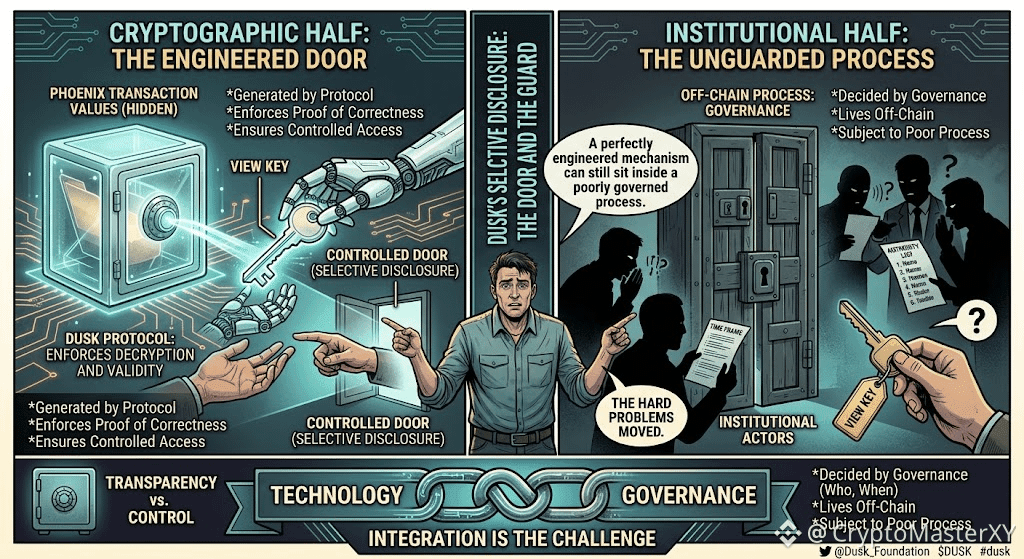
答えは「ビューキー(閲覧キー)」でした。人々がウォレットの同期の話で通常言及するビューキーとは別物です。これは選択的開示で、取引の所有者が特定の閲覧キーを監査人や規制当局に渡すことで、その1者だけが詳細を復号できるようにし、しかもそれをより広いネットワークに晒さないようにする仕組みです。
この理解で、プライバシーの問いがまるごと組み替えられました。プライバシー対透明性、という話ではないんです。管理された「ドア」が中に組み込まれたプライバシーなんだと。
でもドアは、誰かが正しく開けようとするときに意味を持ちます。プロトコルはキーを生成し、復号が設計どおりに機能することを強制できます。しかし、そのキーを誰に渡すのか、いつ発行するのか、あるいはその周辺プロセスがそもそも信頼できるかどうかについては、プロトコルには関与できません。
つまり、技術は開示の暗号学的な半分を解決します。制度的な半分――誰が権限を持ってキーの要求をできるのか、どんな条件のもとでそうするのか――は、依然としてすべてオフチェーンに存在します。
その部分が、少しだけ不安になります。完璧に設計された選択的開示の仕組みでも、ガバナンスがずさんなプロセスの中に置かれてしまえば、問題が起こり得る。
有用性が下がるとは思いません。単に、難しい問題が消えたわけではなく、移動しただけです。
Docsタブはまだ開いたまま。次のセクションへ。
@Dusk $DUSK #dusk $SPK $MORPHO
答えは「ビューキー(閲覧キー)」でした。人々がウォレットの同期の話で通常言及するビューキーとは別物です。これは選択的開示で、取引の所有者が特定の閲覧キーを監査人や規制当局に渡すことで、その1者だけが詳細を復号できるようにし、しかもそれをより広いネットワークに晒さないようにする仕組みです。
この理解で、プライバシーの問いがまるごと組み替えられました。プライバシー対透明性、という話ではないんです。管理された「ドア」が中に組み込まれたプライバシーなんだと。
でもドアは、誰かが正しく開けようとするときに意味を持ちます。プロトコルはキーを生成し、復号が設計どおりに機能することを強制できます。しかし、そのキーを誰に渡すのか、いつ発行するのか、あるいはその周辺プロセスがそもそも信頼できるかどうかについては、プロトコルには関与できません。
つまり、技術は開示の暗号学的な半分を解決します。制度的な半分――誰が権限を持ってキーの要求をできるのか、どんな条件のもとでそうするのか――は、依然としてすべてオフチェーンに存在します。
その部分が、少しだけ不安になります。完璧に設計された選択的開示の仕組みでも、ガバナンスがずさんなプロセスの中に置かれてしまえば、問題が起こり得る。
有用性が下がるとは思いません。単に、難しい問題が消えたわけではなく、移動しただけです。
Docsタブはまだ開いたまま。次のセクションへ。
@Dusk $DUSK #dusk $SPK $MORPHO