思ったよりも長く一緒に考えていたのは、ダスクの暗号そのものではなく「群衆の規模」でした。
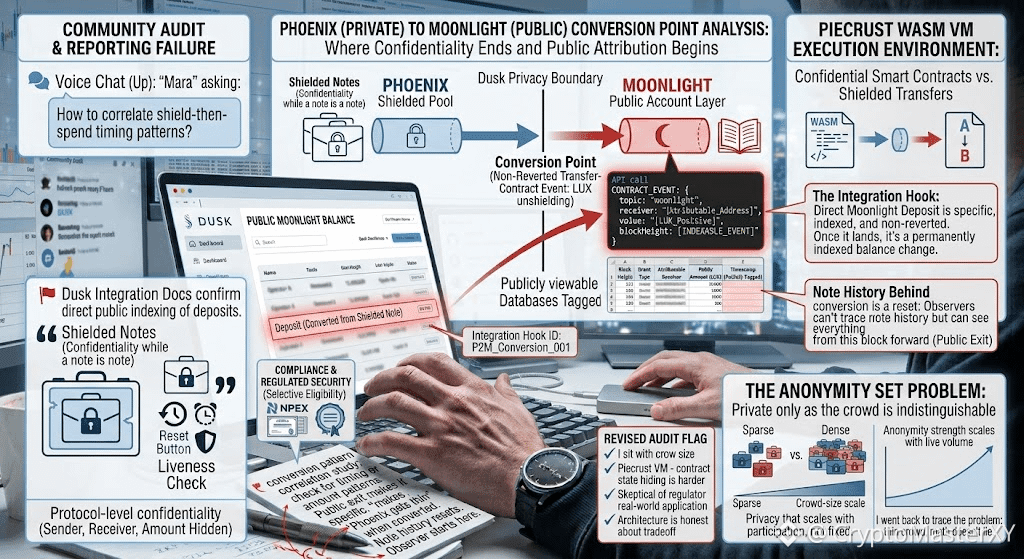
私は、匿名性セット問題を追跡するために、あえてダスクの設計へ戻りました。つまり、シールドされた取引は、その周囲にある見分けがつかないノートの群れの大きさにしかプライバシーが及ばない、という考え方です。
採用が薄いままだと、数学は嘘をつきません。私は暗号化だけで露出が解決するとごまかすのではなく、その点をはっきりと言いました。私を引き戻したのは、ダスクのWASMベースの実行環境であるPiecrustで、単純なシールド送金とは異なる形で機密スマートコントラクトを扱うところです。
ここで私たちが隠しているのは単なる残高だけではありません。契約ロジックそのものの中で状態遷移を隠しているため、ゼロ知識回路は入力や中間の手順を明かさずに、プログラムが正しく実行されたことを証明しなければなりません。
私はしばらくそれを考えました。残高を証明するよりも、はるかに難しい計算上の主張だからです。さらに、コンプライアンスの観点があります。ほとんどのプライバシーチェーンが完全に避けている部分です。ダスクのNPEXとのライセンス作業と、規制下のセキュリティトークンへの後押しは、同じゼロ知識レイヤーが、本人性を晒すことなく適格性を選択的に証明できる場合にのみ成立します。
私は、それがホワイトペーパーではなく実際の規制当局に対してどう耐えるのかには、まだ懐疑的です。匿名性セットが解決されたと呼べるほどの十分なライブの取引量も見えていません。とはいえ、このアーキテクチャは、少なくともトレードオフについては正直です。参加によってスケールするプライバシーであって、固定された保証としてのプライバシーではありません。
この違いが、これを通常の「シールドコイン」提案と切り分けています。
@Dusk $DUSK #dusk $GPS $STAR
私は、匿名性セット問題を追跡するために、あえてダスクの設計へ戻りました。つまり、シールドされた取引は、その周囲にある見分けがつかないノートの群れの大きさにしかプライバシーが及ばない、という考え方です。
採用が薄いままだと、数学は嘘をつきません。私は暗号化だけで露出が解決するとごまかすのではなく、その点をはっきりと言いました。私を引き戻したのは、ダスクのWASMベースの実行環境であるPiecrustで、単純なシールド送金とは異なる形で機密スマートコントラクトを扱うところです。
ここで私たちが隠しているのは単なる残高だけではありません。契約ロジックそのものの中で状態遷移を隠しているため、ゼロ知識回路は入力や中間の手順を明かさずに、プログラムが正しく実行されたことを証明しなければなりません。
私はしばらくそれを考えました。残高を証明するよりも、はるかに難しい計算上の主張だからです。さらに、コンプライアンスの観点があります。ほとんどのプライバシーチェーンが完全に避けている部分です。ダスクのNPEXとのライセンス作業と、規制下のセキュリティトークンへの後押しは、同じゼロ知識レイヤーが、本人性を晒すことなく適格性を選択的に証明できる場合にのみ成立します。
私は、それがホワイトペーパーではなく実際の規制当局に対してどう耐えるのかには、まだ懐疑的です。匿名性セットが解決されたと呼べるほどの十分なライブの取引量も見えていません。とはいえ、このアーキテクチャは、少なくともトレードオフについては正直です。参加によってスケールするプライバシーであって、固定された保証としてのプライバシーではありません。
この違いが、これを通常の「シールドコイン」提案と切り分けています。
@Dusk $DUSK #dusk $GPS $STAR