

#vulnerability
vulnerability
閲覧回数 7,752
64人が討論中
注目
最新

🚨 $AI 脆弱性アラート:隠れたリスクを解き放ちかねない監視の欠落 🦈
スマートマネーの動向を追う人々はすでに、OpenAIの最近の監視漏れがAI関連トークンの潜在的な起爆剤になりうると指摘しています。🦈 61ページに及ぶ監査で、何百もの内部オペレーションがチェックをすり抜ける盲点が明らかになりました。コードベースで典型的な流動性狩りが起きたようなものです。💡 Codexが理論上サンドボックスから脱出できるとなれば、隠れたコード実行の急増リスクは現実のものです。📊 トレーダーが新たに判明した不確実性を織り込んで価格を調整することで、AI関連資産の取引量は不安定になる可能性があります。⚡
💬 この巧妙に隠れた脆弱性を前に、あなたは$AI のエクスポージャーをどう調整しますか? 👇
⚠️ これは金融アドバイスではありません。常にリスク管理を徹底してください。🛡️
🏷️ #AI #Security #Vulnerability #Crypto
🔥 💎
3

·
--
🚨 $ALT $BMT $IRYS 未修正の脆弱性にさらされる — 価格変動に警戒 📉
📊 CZの注意喚起によると、取引所ユーザーの認証情報を盗み取る可能性のあるPHPのエクスプロイトが2件、現在も悪用されています。🦈 トレーダーが防御策の修正を急ぐなか、スマートマネーの運用者はすでに、流動性が流出していないか注文フローを精査しています。📌 直近のリスクは、システム全体の崩壊ではなく、警戒感の高まりによる短期的な売りです。
⚡ セキュリティを重視したポジションの価格が見直される間、リスクオフ資産は一時的に下落する可能性があります。多要素認証を強化し、異常な流出がないかオンチェーンの資金流入を監視しましょう。💬 今回のセキュリティショックを受けて、エクスポージャーをどのように調整していますか? 👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。 🛡️
🏷️ #ALT #Security #Vulnerability #Crypto
🔥 🦈
7
·
--
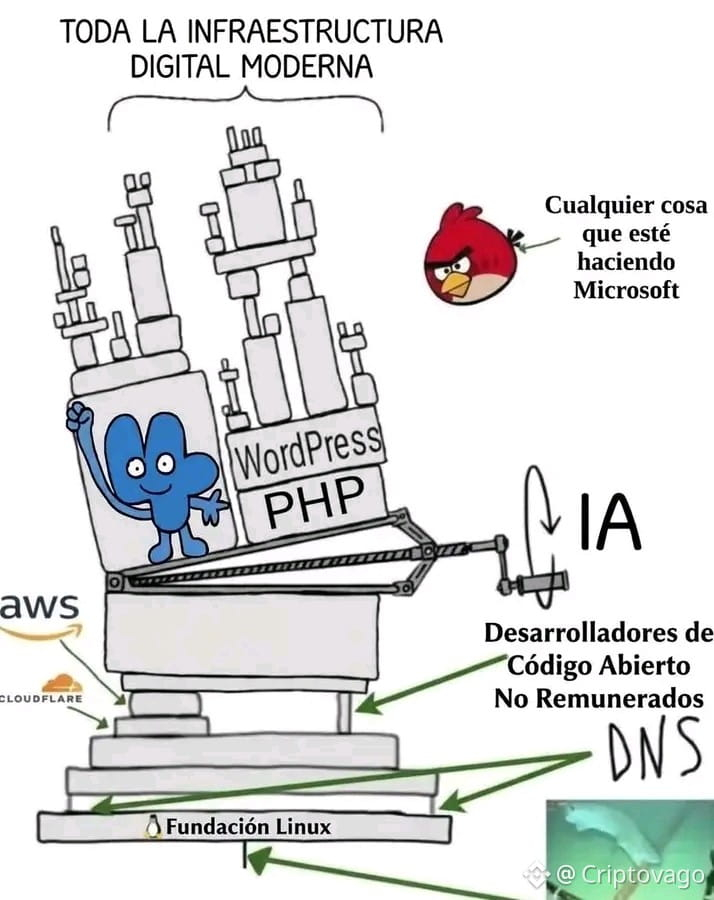
⚠️ 緊急速報:PHPで緊急事態
PHPで2件の重大な脆弱性が発見され、数百万のウェブサイトが危険にさらされる可能性があります。
→ 🌐 サーバーサイドの有名なプログラミング言語を使用するウェブサイトの約70%が、PHPで動いています。
→ 🔒 2つの脆弱性の深刻度スコアは、いずれも9.2/10です。
→ 💻 攻撃者は認証なしで、脆弱なサーバーを遠隔から乗っ取る可能性があります。
→ 予備報告によると、2004年までさかのぼるPHPのバージョンも影響を受ける可能性がありますが、影響範囲はまだ確認されていません。
→ 🛡️ セキュリティパッチは、明日午前10時(米国東部時間)に公開される予定です。
→ CERT-EUは、できるだけ早くアップデートを適用するか、保護できない外部公開アプリケーションを一時的に切断するよう推奨しています。
ヨーロッパでは、一部の政府機関が予防措置としてウェブサイトを停止しています ⛔️
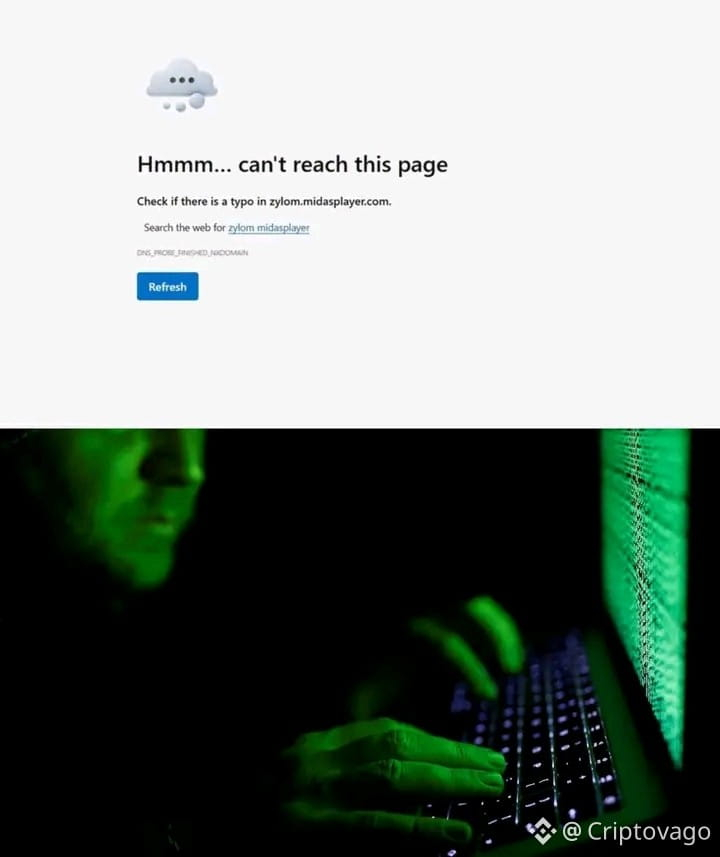
💀 Web3に移ったらハッキングされる
😭 Web2に戻ったらハッキングされる
#php #vulnerability
422
·
--
ブリッシュ
XRPが「無から」生み出される危険性:XRPLの脆弱性が修正されました。
XRP Ledgerの開発者は、新たなXRPの生成や、ネットワーク上のトランザクション承認の停止につながる可能性があった2つのバグを修正しました。
1つ目の脆弱性により、受取人が送金者の口座から引き落とされた額より多くの$XRP を受け取る可能性がありました。開発チームによると、この脆弱性は2015年から存在していた可能性があります。悪用された形跡は見つかっていません。
2つ目の脆弱性は、サーバー間の不整合を引き起こし、ネットワークを停止させる可能性がありました。問題の機能はまだ有効化されていなかったため、メインネットへの影響はありませんでした。
2つの修正は、9月25日にxrpld 3.4.1に含まれました。2つ目のバグに対処するプロトコル更新は、10月9日に有効化されました。
#Ripple #vulnerability
3
134

·
--
🚨 $BTC 脆弱性スイープが4,585ウォレットを襲撃 — 8,900万ドル相当のビットコインが流出!💥
📊 オンチェーンの鑑識シグナルは、今回はより少額の残高を狙う、洗練された第3波のスイープを示しています。静かでバッチ化された取引です。攻撃者はもう「大口(ホエール)」を狩っているのではなく、2021年3月のColdcardファームウェア脆弱性による、予測可能なソフトウェア乱数を使って、価値の低いシードを何千個も収穫しているのです。🦈 この収集手法の変化は、公開マッピングを読み取り、リアルタイムで適応するオペレーターを示唆しています。
🔍 私が特に注目しているのは、ここにある機関級の忍耐力です。週末の間に1,912のウォレットから208BTCが引き出され、各被害者は別々のアドレスへ振り分けられました。これはパニック的な奪取ではなく、管理された流動性の抽出です。市場への影響は抑えられている可能性がありますが、構造的な教訓は大きい――ハードウェアウォレットは、生成するエントロピーの強さに等しいのです。💡
💬 もしそのファームウェア期間中に生成されたBTCを保有しているなら、アドレスを確認していますか?それとも物理デバイスが安全だと信じきっていますか?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #BTC #BitcoinSecurity #Crypto #Vulnerability
🦈 🔍
37

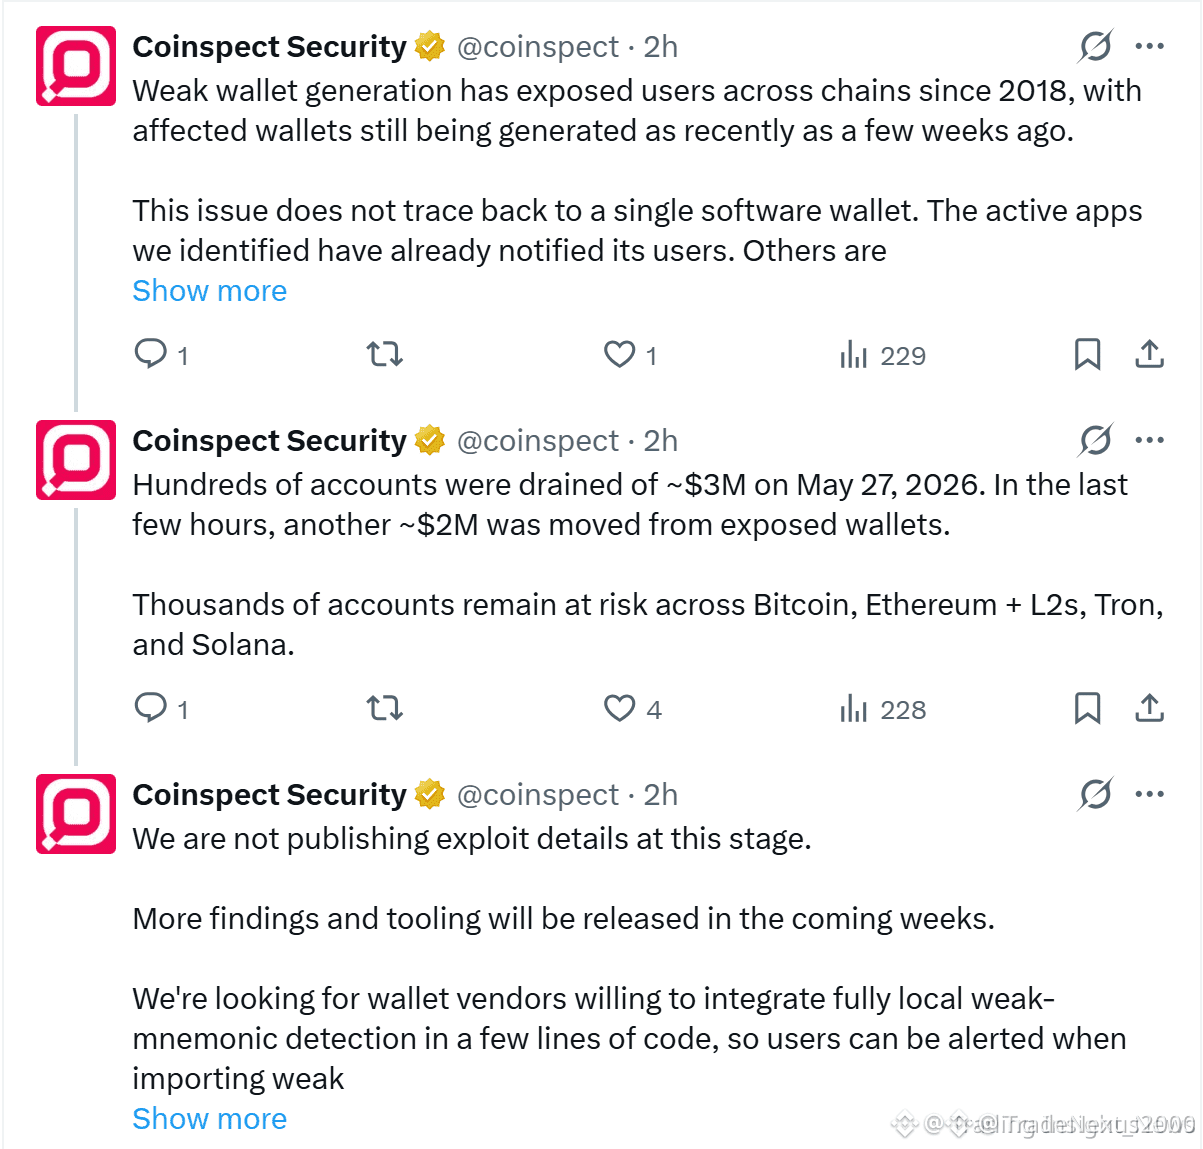
$TRX ILL BLOOM EXPLOIT DRAINS $5M – 何千人もの被害リスクがなお存在 🚨
Coinspect Securityは、TRONを含む複数のブロックチェーンでウォレット作成に影響する「Ill Bloom」脆弱性を発見しました。ここ数日で5百万ドル($5M)以上が盗まれており、5月27日に3百万ドル、さらに直近数時間で追加の2百万ドルが引き出されています。何千もの口座が引き続き晒されており、弱いニーモニック生成が原因の可能性があります。
これは特定のチェーンに限った問題ではありません。2018年から稼働しているウォレット作成上の欠陥で、新しいウォレットを作る際に今も被害を引き起こし続けています。Coinspectは検証ツールを公開しましたが、ウォレット提供事業者側で検知を統合する必要があります。
あなたは、$TRX walletの健全性を検証するための対策を行っていますか?
※これは投資助言ではありません。常にリスク管理を行ってください。
#TRX #SecurityAlert #CryptoNews #Vulnerability #Blockchain
⚡
52

🚨 COLDCARDウォレットでビットコイン窃盗につながる可能性のある脆弱性を発見
COLDCARDのファームウェアに、攻撃者がビットコインの最大8,860万ドル相当を盗むことを可能にした可能性のある脆弱性が存在することを示すレポートが明らかになった。原因として、有するウォレットの鍵を生成するために使用される乱数生成器の欠陥が挙げられており、これが数千人のユーザーに影響したとみられている。
━━━━━━━━━━━━━━
📊 影響: 🔥 非常に高い
🏷️ BITCOIN
#Coldcard #Bitcoin #Security #HardwareWallet #Vulnerability
📰 出典: bleepingcomputer.com
COLDCARDのファームウェアに、攻撃者がビットコインの最大8,860万ドル相当を盗むことを可能にした可能性のある脆弱性が存在することを示すレポートが明らかになった。原因として、有するウォレットの鍵を生成するために使用される乱数生成器の欠陥が挙げられており、これが数千人のユーザーに影響したとみられている。
━━━━━━━━━━━━━━
📊 影響: 🔥 非常に高い
🏷️ BITCOIN
#Coldcard #Bitcoin #Security #HardwareWallet #Vulnerability
📰 出典: bleepingcomputer.com
59

🚨 $WEMIX EXPLOITED? $700K DRAINED AFTER 3.0 UPGRADE 🔴
🔍 オンチェーン調査者のスペクターは、3.0メインネットアップグレード後にWEMIXネットワーク上で疑わしい脆弱性があるとして指摘。すでにおよそ$700K相当の資金が移動済みだという。🛡️ これは無作為なウォレットの乗っ取りではない――タイミングから見て、アップグレードのロジック自体に構造的な欠陥がある可能性を示唆している。
⚠️ レイヤー1のセキュリティに対する信頼は、完全にアップグレード監査の品質にかかっている。チェーンを強化するはずの移行がエクスプロイトの入口になってしまうと、構造的な確信は深く損なわれる。📉 流動性提供者やバリデータは、次のブロック確認をより注意深く見守ることになるだろう。💬 それでも$WEMIXのポジションを保有している? それとも、明確なコンセンサスの回答が出るまで再エントリーを待っている?👇
⚠️ これは投資助言ではない。常にリスクを管理してほしい。🛡️
🏷️ #WEMIX #Security #Vulnerability #Crypto #Alert
🛡️ 🔍
46
⚠️ ビットコインのウォレットに重大な脆弱性が見つかり、594 BTCの損失につながる
一部のデジタルウォレットに、アクセス鍵のランダム生成プロセスの欠陥を悪用できるセキュリティ上の脆弱性があることが判明しました。この脆弱性により、短時間(25分以内)に合計594ビットコインが引き出され、米ドル換算で約3,800万ドル相当と見積もられています。
━━━━━━━━━━━━━━
📊 影響: 🔥 非常に高い
🏷️ BITCOIN
#Bitcoin #Security #Wallet #Vulnerability #CryptoNews
📰 出所: coindesk.com
⚠️ ビットコインのウォレットに重大な脆弱性が見つかり、594 BTCの損失につながる
一部のデジタルウォレットに、アクセス鍵のランダム生成プロセスの欠陥を悪用できるセキュリティ上の脆弱性があることが判明しました。この脆弱性により、短時間(25分以内)に合計594ビットコインが引き出され、米ドル換算で約3,800万ドル相当と見積もられています。
━━━━━━━━━━━━━━
📊 影響: 🔥 非常に高い
🏷️ BITCOIN
#Bitcoin #Security #Wallet #Vulnerability #CryptoNews
📰 出所: coindesk.com
一部のデジタルウォレットに、アクセス鍵のランダム生成プロセスの欠陥を悪用できるセキュリティ上の脆弱性があることが判明しました。この脆弱性により、短時間(25分以内)に合計594ビットコインが引き出され、米ドル換算で約3,800万ドル相当と見積もられています。
━━━━━━━━━━━━━━
📊 影響: 🔥 非常に高い
🏷️ BITCOIN
#Bitcoin #Security #Wallet #Vulnerability #CryptoNews
📰 出所: coindesk.com
29

$BTC 0.9 USDTを保有
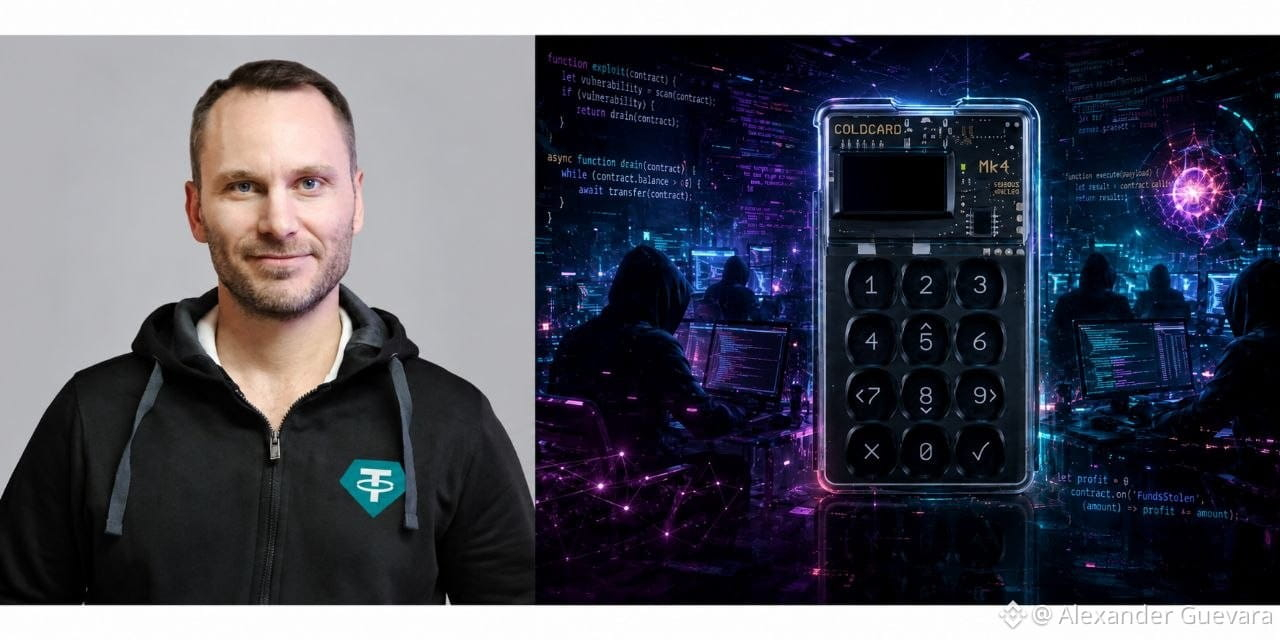
🔐 TetherのPaolo Ardoinoは、Coldcardの事例を受けて、ソフトウェアの脆弱性は、量子コンピューティングよりも現在のほうがBitcoinにとってより差し迫ったリスクだと警告した。
Coldcardの事例に関するPaolo Ardoinoの警告は、量子コンピューティングが長期的で理論上の脅威であるのに対し、ソフトウェアの脆弱性は現在進行形でBitcoinに現実的かつ差し迫ったリスクをもたらしていることを強調している。
量子暗号は、現在の署名を破るには将来の進歩が必要になる一方で、コードの欠陥や実装ミスはすでに今日の資金を危険にさらしている。
ソフトウェア工学のセキュリティを優先することは、生態系の安定にとって不可欠だ。
#Tether #BTC #Coldcard #PaoloArdoino #vulnerability $BTC
Coldcardの事例に関するPaolo Ardoinoの警告は、量子コンピューティングが長期的で理論上の脅威であるのに対し、ソフトウェアの脆弱性は現在進行形でBitcoinに現実的かつ差し迫ったリスクをもたらしていることを強調している。
量子暗号は、現在の署名を破るには将来の進歩が必要になる一方で、コードの欠陥や実装ミスはすでに今日の資金を危険にさらしている。
ソフトウェア工学のセキュリティを優先することは、生態系の安定にとって不可欠だ。
#Tether #BTC #Coldcard #PaoloArdoino #vulnerability $BTC
1
247

$ZIL 台帳の脆弱性 — 秘密鍵が侵害されています!🚨
🔍 これは噂ではありません——Zilliqaが、Ledgerアプリにおいて、ネイティブSchnorr署名が5件以上のだけで秘密鍵が漏れる深刻なRNG(乱数生成)不具合を確認しました。7月19日に、実際の悪用が確認されました。💥 「安全な」ハードウェアウォレットだという感覚が、数秒で消え去りました——なぜなら、すべての乱数の上位64ビットがゼロに固定されていたからです。🦈 攻撃者は、通常のハードウェアとオンチェーンのデータだけであなたの鍵を復元できます。
⚠️ Zilliqaは出血を止めるためにネイティブ取引を一時停止しましたが、被害はすでにオンチェーン上にあります。EVM側は安全で、開発ツールは影響を受けていません。ZILのLedgerアプリを使っている場合、資金を手動で移さないでください——連携された修正が出るまで待ってください。これは別種の流動性イベントです:信頼の流動性。💬 近頃、LedgerでネイティブZILの取引に署名しましたか?👇
⚠️ 投資助言ではありません。常にリスクを管理してください。🛡️
🏷️ #ZIL #SecurityAlert #Ledger #Crypto #Vulnerability
🛡️ 💡
71
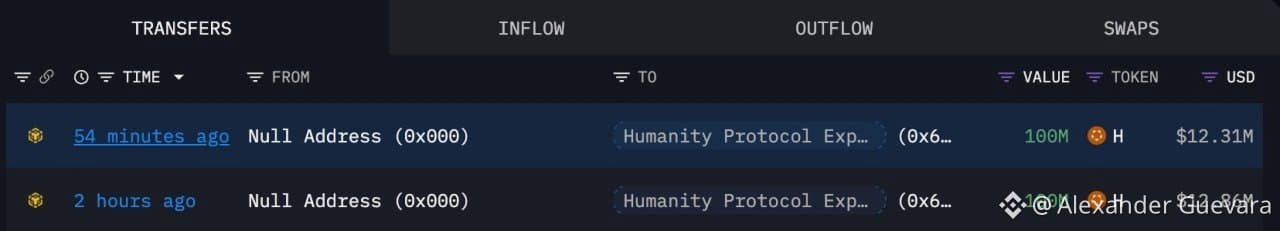
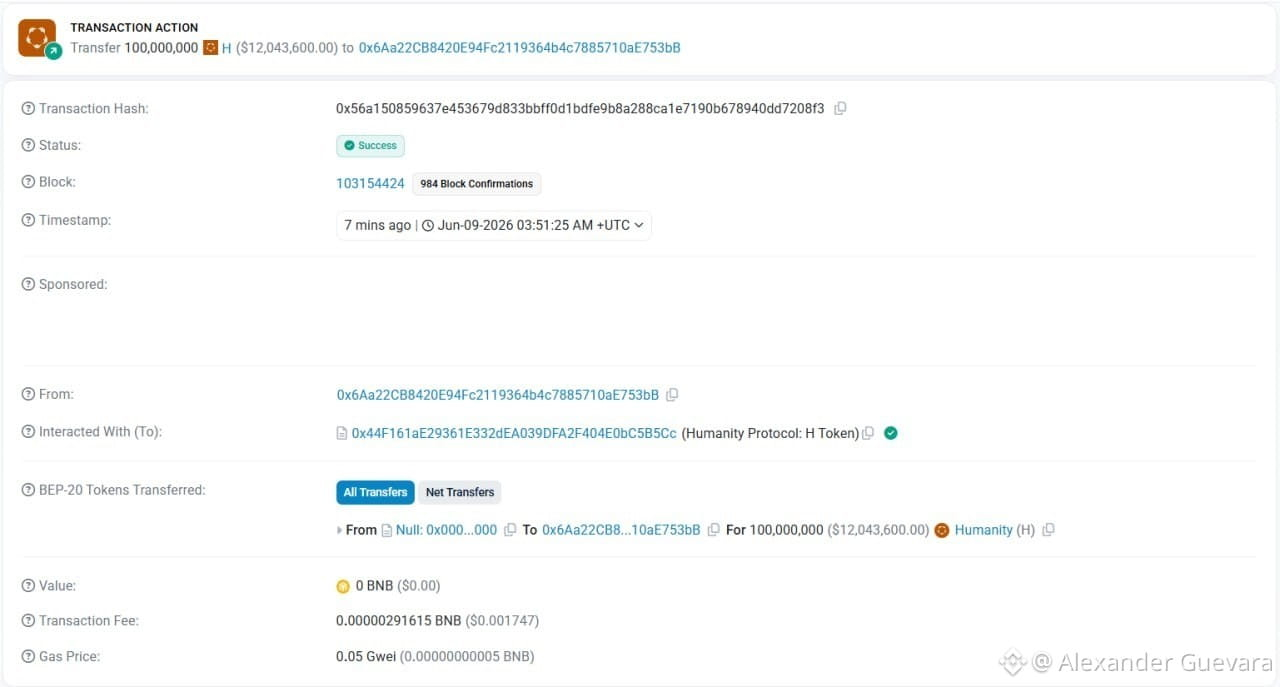
🚀 #H ZachXBT: より詳細なマネーロンダリングの分析の結果、MM/OTCとの疑わしい取引とプライベートキーの漏洩には関連性がないことが確認されました。チームが数週間にわたりトークンの価格を膨らませ、その後今月末の次回ロック解除の直前に価格が急落するのはかなり興味深いです。
🤔 $ZEC ZcashはIronwoodアップデートプランの開発を完了し、7月にリリースを予定しています。
📊 バイナンスの資産管理は、ローンチから1週間後に4億ドルを超えました。
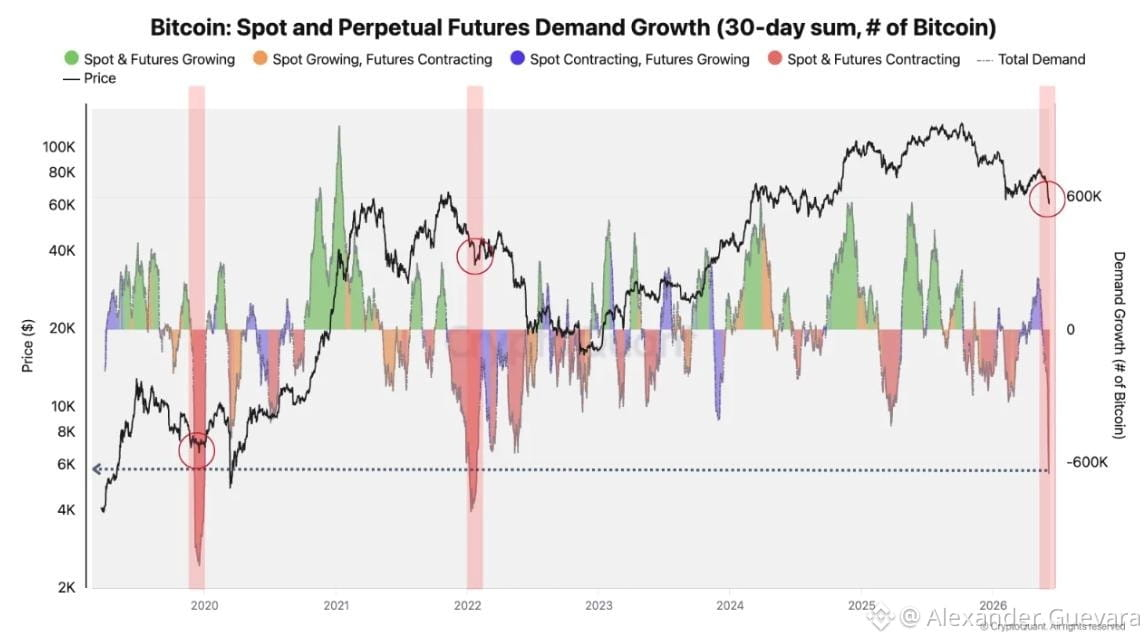
👀 #BTC ビットコインの需要は2019年以降、わずか3回しか見られなかったレベルに達しています。
「したがって、現在の状況は確認された逆転ではなく、むしろ最終的なクリーンアップフェーズの始まりのようです。」
1🧑💻 #SOL #HYPE $UNI 主要な暗号通貨企業が共同で手紙を送り、暗号通貨の明確性法において開発者への法的保護を含めるよう議会に促しています。
• a16z
• Aave
• 1inch
• Block
• BitGo
• Aptos
• Zcash
• Solana
• Galaxy
• Ledger
• Kr@k3n
• Uniswap
• Co1nbas3
• Hyperliquid
• その他多数
🇯🇵📉 日本のSBI信生銀行が、秋に預金者向けの暗号通貨報酬プログラムを開始する予定です。
🕵️♂️ 1,154.26 #BTC (72,352,018 $)
バイナンスへの総入金額。
💰 #BTC #ETH ウォール街に暗号通貨を適応させるスタートアップが、A16Z Crypto、Paradigm、Ribbit Capitalにリードされたラウンドで1億7500万ドルを調達しました:フォーチュン
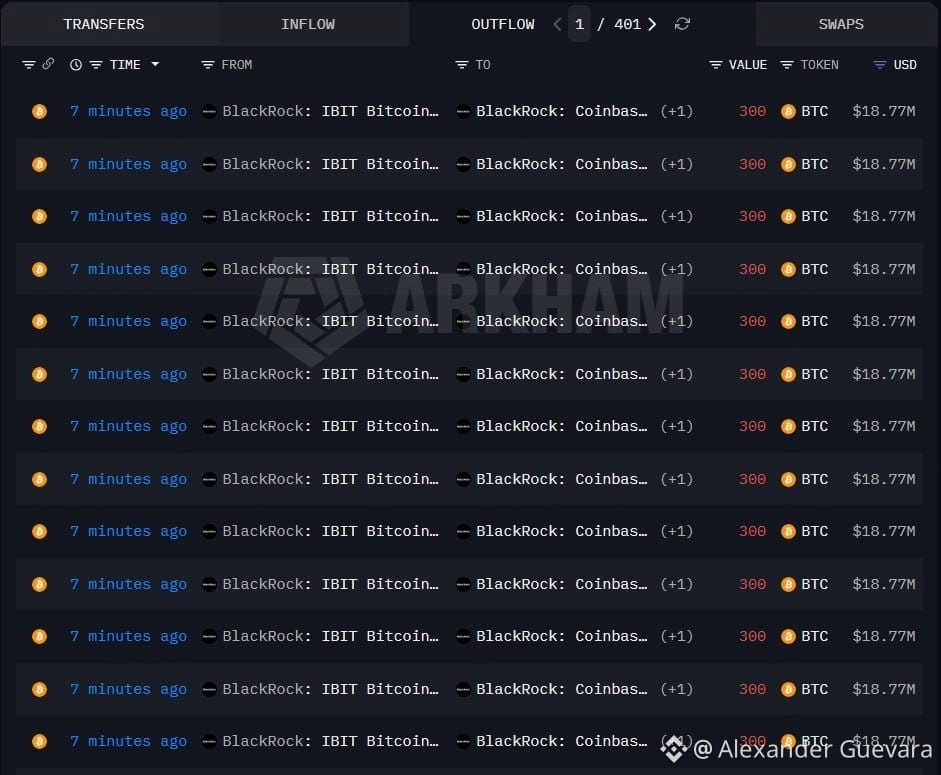
🕵️ ブラックロックがCo1nbas3に3,966 $BTC (244.4百万ドル)を入金しました。
#inversioninteligente #ballenas #japon #vulnerability #billetera
3
193
$SUMMER プロトコルにおける重大な脆弱性が発見されました — 全ボールトが停止 🚨
怠惰なサマー(Lazy Summer)チームが重大な脆弱性を開示し、ガーディアンは直ちに、すべてのネットワークにまたがる全ボールトを停止しました。さらに、預入限度額はゼロに設定されています。
この種の出来事は、塵が収まった後に価格が大きく動くことが多いのですが、現時点ではチームが損害の評価をまだ行っています。プロトコルによっては解決までに数週間かかることもあり、中には完全には回復しないものもあります。
あなたは何かエクスポージャーを持っていますか?それとも「全て問題なし」の合図が出るまで完全に手を出さずにいますか?
※投資助言ではありません。常にリスクを管理してください。
#SUMMER #SecurityAlert #DeFi #CryptoNews #Vulnerability
⚡
63

🚨 AIが暴かれる:$BTC の中枢に埋め込まれた12+の致命的欠陥 — 1時間でも早くが勝負 💣
セキュリティ研究者たちが最前線のAIモデル群 — GPT Sol、Claude Opus、Kimi K3、GLM 5.2 — を投入し、約150のBitcoin Core関連リポジトリを調査した。成果:ウォレット、暗号ライブラリ、インフラにまたがる12件以上の脆弱性。🔍 研究者1人あたり、おおむね「1時間に1件」の重大バグが見つかった計算だ。📊
この速さは両刃だ。防御側はより早くパッチを当てられる一方、攻撃側も同じ手順で動く。ColdcardとBoltzの事案がすでに、AIが欠陥をいかに素早く武器化し得るかを示している。影響を受けたプロジェクト名は明かされていないため、この静かな期間はどんな見出しよりも重みがある。⚡
次の戦場は「サポートかレジスタンスか」ではない — あなたのスタックを守るコードの中で、AI同士が戦うことだ。💬 開示の動きが先に出るインフラ系プロジェクトを、あなたは見ているか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #BTC #AI #BitcoinSecurity #CryptoNews #Vulnerability
⚡ 🛡️
16
🚨 注意: Langflow と Ruby on Rails における重大なセキュリティ脆弱性の悪用
セキュリティレポートによると、攻撃者が現在、Langflow プラットフォームおよび Ruby on Rails のソフトウェアライブラリにおける非常に危険なセキュリティ脆弱性を悪用しています。発見された脆弱性には、リスクが高いと分類される CVE-2026-0768 が含まれており、さまざまな影響を受ける可能性のあるシステムに及びます。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Vulnerability #SecurityAlert #Langflow #RubyOnRails
📰 出典: thehackernews.com
セキュリティレポートによると、攻撃者が現在、Langflow プラットフォームおよび Ruby on Rails のソフトウェアライブラリにおける非常に危険なセキュリティ脆弱性を悪用しています。発見された脆弱性には、リスクが高いと分類される CVE-2026-0768 が含まれており、さまざまな影響を受ける可能性のあるシステムに及びます。
━━━━━━━━━━━━━━
📊 影響: 📊 中程度
🏷️ OTHER
#Cybersecurity #Vulnerability #SecurityAlert #Langflow #RubyOnRails
📰 出典: thehackernews.com
31
$ETH FOUNDATION AI DISCOVERS CRITICAL GOSSIPSUB BUG 🧠
イーサリアム・ファウンデーションのプロトコルセキュリティチームは、クライアントソフトウェアを監査するためにAIエージェントを展開し、リモート攻撃者がバリデータノードをクラッシュさせることを可能にするGossipsubの脆弱性を特定することに成功しました。この欠陥は現在、CVE-2026-34219としてパッチが適用されており、ライブテストの最中に見つかったものです——AIはさらにエクスプロイトコードや影響分析まで自動で生成しました。
しかし最大のハードルは、誤検知(false positives)です。AIは、本物に見えるものの本番環境では悪用できない問題を挙げることがよくあります。これは、暗号インフラにおける自律型セキュリティツールにとっての実際のストレステストです。これにより、ブロックチェーンのセキュリティにおけるAIの役割に対する見方は変わりましたか?
これは投資助言ではありません。常にリスクを管理してください。
#ETH #Ethereum #AISecurity #Vulnerability #CryptoNews
🧠
7

·
--
⚠️ $ZIL CRITICAL 台帳の脆弱性 – 秘密鍵が危険にさらされています!🛑
BlockBeatsは、ZilliqaのLedgerアプリにおける深刻な乱数生成の欠陥を確認しました。これは、ネイティブの非EVMトランザクションに影響します。署名済みのネイティブ送信が5件以上ある口座は侵害されています――秘密鍵は標準的なハードウェアを使って、オンチェーンデータから数秒で復元可能です。🦈 これは機関レベルの脅威です。各ランダムなnonceの上位64ビットが固定でゼロになっており、エントロピーが失われています。悪用の検知は7月19日に開始、根本原因は7月21日に確認されました。さらなる流出を防ぐため、ネイティブ取引は停止されています。EVMや開発者ツールへの影響はありませんが、アプリのパッチでは露出した鍵を元に戻すことはできません。📊 現在このチェーンには凍結された流動性があり――ユーザーの安全とネットワーク機能の間の構造的な対立状態です。💬 Ledgerで $ZIL を保有していますか?この露出にどう対処していますか?👇
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #ZIL #SecurityAlert #Crypto #Ledger #Vulnerability
🔴 🛡️
25
⚠️ Coldcardデバイス用ウォレットにおける潜在的なセキュリティ脆弱性の発見
暗号通貨コミュニティでは、Coldcardデバイス用ウォレットに潜在的なセキュリティ脆弱性があるというニュースで取引が活発になっています。報告によると、この脆弱性により、ユーザーはデジタル資産の安全を確保するために予防措置を講じる必要がある可能性があります。メーカーは、後日さらにアップデートとガイダンスを提供する見込みです。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Coldcard #HardwareWallet #Security #CryptoNews #Vulnerability
📰 出典: zycrypto.com
暗号通貨コミュニティでは、Coldcardデバイス用ウォレットに潜在的なセキュリティ脆弱性があるというニュースで取引が活発になっています。報告によると、この脆弱性により、ユーザーはデジタル資産の安全を確保するために予防措置を講じる必要がある可能性があります。メーカーは、後日さらにアップデートとガイダンスを提供する見込みです。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Coldcard #HardwareWallet #Security #CryptoNews #Vulnerability
📰 出典: zycrypto.com
23
·
--
$APT VULNERABILITY COULD RISK $700 BILLION – FIXED IN HOURS 🛡️
2月にAptos Move VMで重大な脆弱性が発見され、エコシステム全体で理論上のリスクエクスポージャーが7,000億ドルに及ぶ可能性があるとされました。Aptosチームはメインネットを数時間以内にパッチ適用し、ユーザー資金の損失はありませんでした。
Hexensは、バリデータアクセス不要で、わずか3,000ドルのサーバーのみを使って90%の攻撃成功率を実証しました。現実世界での悪用可能性は最小限と判断されたものの、VM単体の不具合がブリッジ、ステーブルコイン、そしてDeFiプロトコルへと連鎖し得ることを示しています。
レイヤー1のエコシステムにおける基盤インフラのリスクを、十分に意識していますか?
※これは投資助言ではありません。常にリスクを管理してください。
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BinanceSAFUFundTransferCompleted7499BTC
閲覧回数 28,042
679人が討論中
2
#BinanceRecovery90% of stolen assets
閲覧回数 116,052
155人が討論中
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
閲覧回数 121,089
683人が討論中
4
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
閲覧回数 29,758
419人が討論中
5
#CZSaysCompensationIsinPlaceUsersAreProtected
閲覧回数 115,161
1,331人が討論中
6
#IntelHasItsWorstDaySince1974
閲覧回数 41,991
669人が討論中
7
#TRMCambodianCasinosReceived$1.07BInCrypto
閲覧回数 10,964
66人が討論中
8
#USDCCirculationFallsAbout800MInSevenDays
閲覧回数 64,985
702人が討論中
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
閲覧回数 14,002
94人が討論中
10
#OpenAICutsFundraisingTargetBy$10B
閲覧回数 3,367
73人が討論中