
#slowmist
slowmist
閲覧回数 3,222
49人が討論中
注目
最新

·
--
ページ上でコピーした入金アドレスも、貼り付けると偽物になっている可能性があります。これは脅し文句ではありません。慢霧が10月27日に公表した実際の手口で、取引所に入金しようとしている人は一度目を通しておく価値があります。
問題が起きたのは、多くの人が気にも留めないような場所、ウェブサイト右下のカスタマーサポート用チャットウィンドウです。慢霧が2つのサンプルを調査したところ、本来はカスタマーサポート機能を担うスクリプトに、追加のローダーが仕込まれていることがわかりました。このローダーは、公式ドメインによく似たアドレスから2つ目のファイルをダウンロードします。そのドメインは「global」の「g」を「q」に置き換えたもので、ざっと見ただけでは見逃しやすいものです。スクリプトが実行されると、ブラウザー内でJavaScriptからアクセスできるcookieに加え、localStorageやsessionStorageに保存されたデータを読み取ることができます。また、ログインフォームやログインリクエストを監視し、入力されたアカウント情報を外部に送信することもできます。ただし、HttpOnlyで保護されたcookieは読み取り可能な範囲に含まれません。この点は明確にしておく必要があります。すべてのログイン認証情報が盗まれるわけではありません。
一般ユーザーにとって、より直接的な問題となるのは入金ページです。慢霧によると、MGBX、Biking Exchange、BitxEXの3つの取引所サイトの入金ページで、この悪意あるコードは200ミリ秒ごとにページをスキャンし、表示されている入金アドレスを攻撃者のアドレスに置き換えます。対象となる通貨には、ビットコイン、イーサリアム互換チェーン、TRON、Solana、ライトコイン、ドージコインが含まれます。さらに、コピー機能にも手を加え、コピーボタンを書き換えたうえで、コピー操作を横取りしていました。つまり、ページに表示されたアドレスと、貼り付けたアドレスが、最初から同じ偽アドレスだった可能性があります。これまでは、コピーしたあとにページ上のアドレスと照合する方法が勧められていましたが、この手口では、その確認によって偽のアドレス同士が一致してしまう可能性があります。
話が広まるうちに内容が変わってしまわないよう、まずはわかっている範囲を明確にしておきます。慢霧は、実際に被害に遭ったユーザーの数を確認していません。アカウントが不正ログインされたかどうかも確認しておらず、盗まれた金額も公表していません。スクリプトがどのように仕込まれたのかも、まだ結論は出ていません。また、このカスタマーサポートシステムを使うすべてのウェブサイトが侵害されたという意味でもありません。ここで書いているのは、調査で確認されたサンプルに何ができるかであって、あなたが開いたすべてのチャットウィンドウに問題があるという話ではありません。
自分のウォレットを守るために、今すぐできることは3つあります。1つ目は、入金アドレスを現在のページに表示されているものと照合するだけで済ませないことです。以前に入金が成功したアドレスや、プラットフォームの公式アプリにある履歴と照合し、最初から最後まで文字がすべて一致してから送金してください。ページとクリップボードの両方が改ざんされている可能性があるためです。2つ目は、大きな金額を一度に送らないことです。まず少額を送金し、着金を確認してから残りを送ってください。万が一アドレスに問題があっても、損失を最初の少額分に抑えられます。3つ目は、最近、カスタマーサポートのポップアップがあるウェブサイトにログインしたことがあり、不安を感じる場合は、安全なブラウザーでパスワードを変更し、ほかの端末のログインセッションをすべて終了させてから、二要素認証を有効にしてください。すでに汚染されている可能性のある同じページ上でパスワードを変更しないでください。
結局のところ、今回の手口はブロックチェーンに手を出したわけでも、ウォレットを破ったわけでもありません。破られたのは、私たちが毎日クリックしているウェブページの片隅です。入金の際にあと30秒かけて確認するほうが、あとからあちこち問い合わせるよりずっと役に立ちます。
入金前にアドレスの前後数文字を確認しますか?それとも、そのままコピー&ペーストして送金しますか?
#钱包安全 #防骗提醒 #SlowMist #取引所セキュリティ
—— Web3の養分・小凱
本投稿は個人の見解と公開情報をまとめたものであり、投資助言ではありません。事件の進展および影響範囲については、慢霧および関係プラットフォームによる今後の発表をご確認ください。
ページ上でコピーした入金アドレスも、貼り付けると偽物になっている可能性があります。これは脅し文句ではありません。慢霧が10月27日に公表した実際の手口で、取引所に入金しようとしている人は一度目を通しておく価値があります。
問題が起きたのは、多くの人が気にも留めないような場所、ウェブサイト右下のカスタマーサポート用チャットウィンドウです。慢霧が2つのサンプルを調査したところ、本来はカスタマーサポート機能を担うスクリプトに、追加のローダーが仕込まれていることがわかりました。このローダーは、公式ドメインによく似たアドレスから2つ目のファイルをダウンロードします。そのドメインは「global」の「g」を「q」に置き換えたもので、ざっと見ただけでは見逃しやすいものです。スクリプトが実行されると、ブラウザー内でJavaScriptからアクセスできるcookieに加え、localStorageやsessionStorageに保存されたデータを読み取ることができます。また、ログインフォームやログインリクエストを監視し、入力されたアカウント情報を外部に送信することもできます。ただし、HttpOnlyで保護されたcookieは読み取り可能な範囲に含まれません。この点は明確にしておく必要があります。すべてのログイン認証情報が盗まれるわけではありません。
一般ユーザーにとって、より直接的な問題となるのは入金ページです。慢霧によると、MGBX、Biking Exchange、BitxEXの3つの取引所サイトの入金ページで、この悪意あるコードは200ミリ秒ごとにページをスキャンし、表示されている入金アドレスを攻撃者のアドレスに置き換えます。対象となる通貨には、ビットコイン、イーサリアム互換チェーン、TRON、Solana、ライトコイン、ドージコインが含まれます。さらに、コピー機能にも手を加え、コピーボタンを書き換えたうえで、コピー操作を横取りしていました。つまり、ページに表示されたアドレスと、貼り付けたアドレスが、最初から同じ偽アドレスだった可能性があります。これまでは、コピーしたあとにページ上のアドレスと照合する方法が勧められていましたが、この手口では、その確認によって偽のアドレス同士が一致してしまう可能性があります。
話が広まるうちに内容が変わってしまわないよう、まずはわかっている範囲を明確にしておきます。慢霧は、実際に被害に遭ったユーザーの数を確認していません。アカウントが不正ログインされたかどうかも確認しておらず、盗まれた金額も公表していません。スクリプトがどのように仕込まれたのかも、まだ結論は出ていません。また、このカスタマーサポートシステムを使うすべてのウェブサイトが侵害されたという意味でもありません。ここで書いているのは、調査で確認されたサンプルに何ができるかであって、あなたが開いたすべてのチャットウィンドウに問題があるという話ではありません。
自分のウォレットを守るために、今すぐできることは3つあります。1つ目は、入金アドレスを現在のページに表示されているものと照合するだけで済ませないことです。以前に入金が成功したアドレスや、プラットフォームの公式アプリにある履歴と照合し、最初から最後まで文字がすべて一致してから送金してください。ページとクリップボードの両方が改ざんされている可能性があるためです。2つ目は、大きな金額を一度に送らないことです。まず少額を送金し、着金を確認してから残りを送ってください。万が一アドレスに問題があっても、損失を最初の少額分に抑えられます。3つ目は、最近、カスタマーサポートのポップアップがあるウェブサイトにログインしたことがあり、不安を感じる場合は、安全なブラウザーでパスワードを変更し、ほかの端末のログインセッションをすべて終了させてから、二要素認証を有効にしてください。すでに汚染されている可能性のある同じページ上でパスワードを変更しないでください。
結局のところ、今回の手口はブロックチェーンに手を出したわけでも、ウォレットを破ったわけでもありません。破られたのは、私たちが毎日クリックしているウェブページの片隅です。入金の際にあと30秒かけて確認するほうが、あとからあちこち問い合わせるよりずっと役に立ちます。
入金前にアドレスの前後数文字を確認しますか?それとも、そのままコピー&ペーストして送金しますか?
#钱包安全 #防骗提醒 #SlowMist #取引所セキュリティ
—— Web3の養分・小凱
本投稿は個人の見解と公開情報をまとめたものであり、投資助言ではありません。事件の進展および影響範囲については、慢霧および関係プラットフォームによる今後の発表をご確認ください。
問題が起きたのは、多くの人が気にも留めないような場所、ウェブサイト右下のカスタマーサポート用チャットウィンドウです。慢霧が2つのサンプルを調査したところ、本来はカスタマーサポート機能を担うスクリプトに、追加のローダーが仕込まれていることがわかりました。このローダーは、公式ドメインによく似たアドレスから2つ目のファイルをダウンロードします。そのドメインは「global」の「g」を「q」に置き換えたもので、ざっと見ただけでは見逃しやすいものです。スクリプトが実行されると、ブラウザー内でJavaScriptからアクセスできるcookieに加え、localStorageやsessionStorageに保存されたデータを読み取ることができます。また、ログインフォームやログインリクエストを監視し、入力されたアカウント情報を外部に送信することもできます。ただし、HttpOnlyで保護されたcookieは読み取り可能な範囲に含まれません。この点は明確にしておく必要があります。すべてのログイン認証情報が盗まれるわけではありません。
一般ユーザーにとって、より直接的な問題となるのは入金ページです。慢霧によると、MGBX、Biking Exchange、BitxEXの3つの取引所サイトの入金ページで、この悪意あるコードは200ミリ秒ごとにページをスキャンし、表示されている入金アドレスを攻撃者のアドレスに置き換えます。対象となる通貨には、ビットコイン、イーサリアム互換チェーン、TRON、Solana、ライトコイン、ドージコインが含まれます。さらに、コピー機能にも手を加え、コピーボタンを書き換えたうえで、コピー操作を横取りしていました。つまり、ページに表示されたアドレスと、貼り付けたアドレスが、最初から同じ偽アドレスだった可能性があります。これまでは、コピーしたあとにページ上のアドレスと照合する方法が勧められていましたが、この手口では、その確認によって偽のアドレス同士が一致してしまう可能性があります。
話が広まるうちに内容が変わってしまわないよう、まずはわかっている範囲を明確にしておきます。慢霧は、実際に被害に遭ったユーザーの数を確認していません。アカウントが不正ログインされたかどうかも確認しておらず、盗まれた金額も公表していません。スクリプトがどのように仕込まれたのかも、まだ結論は出ていません。また、このカスタマーサポートシステムを使うすべてのウェブサイトが侵害されたという意味でもありません。ここで書いているのは、調査で確認されたサンプルに何ができるかであって、あなたが開いたすべてのチャットウィンドウに問題があるという話ではありません。
自分のウォレットを守るために、今すぐできることは3つあります。1つ目は、入金アドレスを現在のページに表示されているものと照合するだけで済ませないことです。以前に入金が成功したアドレスや、プラットフォームの公式アプリにある履歴と照合し、最初から最後まで文字がすべて一致してから送金してください。ページとクリップボードの両方が改ざんされている可能性があるためです。2つ目は、大きな金額を一度に送らないことです。まず少額を送金し、着金を確認してから残りを送ってください。万が一アドレスに問題があっても、損失を最初の少額分に抑えられます。3つ目は、最近、カスタマーサポートのポップアップがあるウェブサイトにログインしたことがあり、不安を感じる場合は、安全なブラウザーでパスワードを変更し、ほかの端末のログインセッションをすべて終了させてから、二要素認証を有効にしてください。すでに汚染されている可能性のある同じページ上でパスワードを変更しないでください。
結局のところ、今回の手口はブロックチェーンに手を出したわけでも、ウォレットを破ったわけでもありません。破られたのは、私たちが毎日クリックしているウェブページの片隅です。入金の際にあと30秒かけて確認するほうが、あとからあちこち問い合わせるよりずっと役に立ちます。
入金前にアドレスの前後数文字を確認しますか?それとも、そのままコピー&ペーストして送金しますか?
#钱包安全 #防骗提醒 #SlowMist #取引所セキュリティ
—— Web3の養分・小凱
本投稿は個人の見解と公開情報をまとめたものであり、投資助言ではありません。事件の進展および影響範囲については、慢霧および関係プラットフォームによる今後の発表をご確認ください。
12

今夜の警告は、多くの人が頼りにしている安全確認をすり抜けるもので、スクロール中に手が止まりました。
SlowMistは、Udeskのチャットウィジェットに悪意あるコードが含まれているのを発見しました。改ざんされたファイルが、見た目がそっくりなドメインudeskqlobal[.]comから別のスクリプトを読み込み、そのページを開いたユーザーのログイン情報を盗み取ります。MGBX、Biking Exchange、BitxEXの入金ページではさらに悪質で、BTC、EVM系チェーン、Tron、Solana、Litecoin、Dogecoinの入金アドレスを200ミリ秒ごとに攻撃者のウォレットへ差し替え、クリップボードにコピーした内容も書き換えます。
最も懸念されるのは、ページに表示されたアドレスと貼り付けたアドレスを照合しても検知できないことです。どちらも同じ改ざん済みの値が表示される可能性があるからです。SlowMistは、資金が失われたかどうかも、コードがどのように侵入したのかも確認していません。この点はまだ不明です。
これらのプラットフォームを利用している場合は、ページ以外の方法でも入金アドレスを確認してください。参考情報のみ:$BTC $80,542(+0.5%/24時間)、$ETH $2,347(+1.2%)、Binance現物、WIB 23:55 — この警告に関連する市場の反応ではありません。DYOR(ご自身で調査してください)。
入金アドレスを別の方法で確認したのは、いつが最後ですか?
$BTC #CryptoNews #Security #Udesk #SlowMist
今夜の警告は、多くの人が頼りにしている安全確認をすり抜けるもので、スクロール中に手が止まりました。
SlowMistは、Udeskのチャットウィジェットに悪意あるコードが含まれているのを発見しました。改ざんされたファイルが、見た目がそっくりなドメインudeskqlobal[.]comから別のスクリプトを読み込み、そのページを開いたユーザーのログイン情報を盗み取ります。MGBX、Biking Exchange、BitxEXの入金ページではさらに悪質で、BTC、EVM系チェーン、Tron、Solana、Litecoin、Dogecoinの入金アドレスを200ミリ秒ごとに攻撃者のウォレットへ差し替え、クリップボードにコピーした内容も書き換えます。
最も懸念されるのは、ページに表示されたアドレスと貼り付けたアドレスを照合しても検知できないことです。どちらも同じ改ざん済みの値が表示される可能性があるからです。SlowMistは、資金が失われたかどうかも、コードがどのように侵入したのかも確認していません。この点はまだ不明です。
これらのプラットフォームを利用している場合は、ページ以外の方法でも入金アドレスを確認してください。参考情報のみ:$BTC $80,542(+0.5%/24時間)、$ETH $2,347(+1.2%)、Binance現物、WIB 23:55 — この警告に関連する市場の反応ではありません。DYOR(ご自身で調査してください)。
入金アドレスを別の方法で確認したのは、いつが最後ですか?
$BTC #CryptoNews #Security #Udesk #SlowMist
SlowMistは、Udeskのチャットウィジェットに悪意あるコードが含まれているのを発見しました。改ざんされたファイルが、見た目がそっくりなドメインudeskqlobal[.]comから別のスクリプトを読み込み、そのページを開いたユーザーのログイン情報を盗み取ります。MGBX、Biking Exchange、BitxEXの入金ページではさらに悪質で、BTC、EVM系チェーン、Tron、Solana、Litecoin、Dogecoinの入金アドレスを200ミリ秒ごとに攻撃者のウォレットへ差し替え、クリップボードにコピーした内容も書き換えます。
最も懸念されるのは、ページに表示されたアドレスと貼り付けたアドレスを照合しても検知できないことです。どちらも同じ改ざん済みの値が表示される可能性があるからです。SlowMistは、資金が失われたかどうかも、コードがどのように侵入したのかも確認していません。この点はまだ不明です。
これらのプラットフォームを利用している場合は、ページ以外の方法でも入金アドレスを確認してください。参考情報のみ:$BTC $80,542(+0.5%/24時間)、$ETH $2,347(+1.2%)、Binance現物、WIB 23:55 — この警告に関連する市場の反応ではありません。DYOR(ご自身で調査してください)。
入金アドレスを別の方法で確認したのは、いつが最後ですか?
$BTC #CryptoNews #Security #Udesk #SlowMist
10

·
--
【市場速報】SlowMistの最新警告:Udeskのカスタマーサービスシステムに悪意のあるJavaScriptが埋め込まれ、ユーザーのCookieやセッション情報が盗まれるおそれがあります。また、入金先アドレスが改ざんされ、資金が攻撃者の口座に送られる可能性もあります。SlowMistは警告を発し、ユーザーに入金先アドレスの確認、信頼できるスクリプトバージョンへの復元、アカウントのセキュリティ強化を呼びかけています。カスタマーサービス側からの攻撃は最も防ぎにくいものです。入金前にアドレスを再確認していますか?
$BTC $ETH $USDT
#网络安全 #SlowMist #入金セキュリティ
(出典:Coinfomania)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
【市場速報】SlowMistの最新警告:Udeskのカスタマーサービスシステムに悪意のあるJavaScriptが埋め込まれ、ユーザーのCookieやセッション情報が盗まれるおそれがあります。また、入金先アドレスが改ざんされ、資金が攻撃者の口座に送られる可能性もあります。SlowMistは警告を発し、ユーザーに入金先アドレスの確認、信頼できるスクリプトバージョンへの復元、アカウントのセキュリティ強化を呼びかけています。カスタマーサービス側からの攻撃は最も防ぎにくいものです。入金前にアドレスを再確認していますか?
$BTC $ETH $USDT
#网络安全 #SlowMist #入金セキュリティ
(出典:Coinfomania)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
$BTC $ETH $USDT
#网络安全 #SlowMist #入金セキュリティ
(出典:Coinfomania)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
434

·
--
「貼り付けた後に最初と最後の文字を照合する」というアドバイスは、今回は役に立たない。
SlowMistは10月27日、Udeskのサポートウィジェットに仕込まれたスクリプトを公開した。入金アドレスを、ページ上とクリップボードの両方で同時にすり替えるものだ。貼り付けてページと照合しても、全部一致する。どちらも偽物だからだ。
仕組みを簡単に説明すると、こうだ。
- サイト自体は侵害されていない。コードは連携しているサポートチャット経由で読み込まれる。ドメインはudeskqlobalで、gの代わりにqが使われている
- 入金ページを200ミリ秒ごとにスキャンする。つまり、こちらがコピーするより先にアドレスがすり替えられる。BTC、EVM、TRON、Solana、LTC、DOGEのアドレスが攻撃者のものに置き換わる
- ついでにCookieとセッションデータも読み取る
規模については、慌てる必要はない。報告書にあるすり替えの標的は3つのプラットフォームで、大手取引所は含まれていない。しかも、これはセキュリティベンダーの報告書だ。
有効な対策は、入金アドレスをページではなく、別の経路で照合すること。アプリ、別の端末、過去の入金履歴などを使おう。
次に注目しているのは、標的のリストが3つを超えて増えるかどうか。
#SlowMist #security
「貼り付けた後に最初と最後の文字を照合する」というアドバイスは、今回は役に立たない。
SlowMistは10月27日、Udeskのサポートウィジェットに仕込まれたスクリプトを公開した。入金アドレスを、ページ上とクリップボードの両方で同時にすり替えるものだ。貼り付けてページと照合しても、全部一致する。どちらも偽物だからだ。
仕組みを簡単に説明すると、こうだ。
- サイト自体は侵害されていない。コードは連携しているサポートチャット経由で読み込まれる。ドメインはudeskqlobalで、gの代わりにqが使われている
- 入金ページを200ミリ秒ごとにスキャンする。つまり、こちらがコピーするより先にアドレスがすり替えられる。BTC、EVM、TRON、Solana、LTC、DOGEのアドレスが攻撃者のものに置き換わる
- ついでにCookieとセッションデータも読み取る
規模については、慌てる必要はない。報告書にあるすり替えの標的は3つのプラットフォームで、大手取引所は含まれていない。しかも、これはセキュリティベンダーの報告書だ。
有効な対策は、入金アドレスをページではなく、別の経路で照合すること。アプリ、別の端末、過去の入金履歴などを使おう。
次に注目しているのは、標的のリストが3つを超えて増えるかどうか。
#SlowMist #security
SlowMistは10月27日、Udeskのサポートウィジェットに仕込まれたスクリプトを公開した。入金アドレスを、ページ上とクリップボードの両方で同時にすり替えるものだ。貼り付けてページと照合しても、全部一致する。どちらも偽物だからだ。
仕組みを簡単に説明すると、こうだ。
- サイト自体は侵害されていない。コードは連携しているサポートチャット経由で読み込まれる。ドメインはudeskqlobalで、gの代わりにqが使われている
- 入金ページを200ミリ秒ごとにスキャンする。つまり、こちらがコピーするより先にアドレスがすり替えられる。BTC、EVM、TRON、Solana、LTC、DOGEのアドレスが攻撃者のものに置き換わる
- ついでにCookieとセッションデータも読み取る
規模については、慌てる必要はない。報告書にあるすり替えの標的は3つのプラットフォームで、大手取引所は含まれていない。しかも、これはセキュリティベンダーの報告書だ。
有効な対策は、入金アドレスをページではなく、別の経路で照合すること。アプリ、別の端末、過去の入金履歴などを使おう。
次に注目しているのは、標的のリストが3つを超えて増えるかどうか。
#SlowMist #security
38
·
--
同じグループが1,500以上の偽サイトを設置、偽取引所や偽ウォレットも
先週、iOSトロイの木馬でウォレットの秘密鍵やキーチェーンを盗むグループ「DarkSword」について取り上げました。今日、SlowMistから新たな情報が発表されました。同じグループがオンライン上に設置した偽サイトはすでに1,500を超えており、現在もアクセスできます。古い情報の蒸し返しではなく、今日確認されたばかりの規模です。
偽サイトの種類はさまざまで、偽のECプラットフォーム、取引所、ウォレットのほか、ゲームや仮想通貨サービスもあります。SlowMistの最高情報セキュリティ責任者である23pds氏は今日、偽のBinanceや偽のOKXも含まれていると投稿で指摘しました。MistEyeの集計でも1,500以上となっており、推定ではなく、実際に特定された数です。
個人投資家が特に引っかかりやすいのは、次の3つのケースです。1つ目は、取引所名を検索したとき、上位の検索結果に偽サイトが紛れ込んでいるケースです。ページは本物とほとんど見分けがつかず、ログイン画面もそっくりです。2つ目は、コミュニティやSMS、DMで送られてきたリンクです。開くとまずログインを求められ、次にセキュリティ確認を求められます。確認を済ませたときには、ウォレットの中身が空になっています。3つ目は偽のウォレットアプリです。ダウンロード後、最初に求められるのはシードフレーズのインポート。入力した瞬間、自分の手で鍵を渡したも同然です。
今すぐ実行できる対策は3つあります。1つ目、取引所やウォレットには、保存してあるブックマークか公式アプリからのみアクセスしてください。検索結果や他人から送られたリンクはクリックせず、ログインしたいときは自分でブックマークを開きましょう。2つ目、ウェブサイトやアプリでシードフレーズや秘密鍵の入力を求められたら、すぐに閉じてください。本物の公式サービスがウェブ上でそれらを尋ねることは決してありません。3つ目、iPhoneのシステムをできるだけ早く最新版に更新し、シードフレーズをメモや写真アプリに保存しないでください。トロイの木馬が盗もうとするのは、キーチェーンやメモにあるこうした情報です。
本物とほとんど見分けがつかない偽サイトを開いてしまったことはありますか?そのとき、どうやって異変に気づきましたか?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3養分のシャオカイ
免責事項:本記事はセキュリティ情報の共有と啓発を目的としたものであり、投資助言を構成するものではありません。暗号資産の取引には極めて高いリスクが伴います。慎重にご判断ください。
同じグループが1,500以上の偽サイトを設置、偽取引所や偽ウォレットも
先週、iOSトロイの木馬でウォレットの秘密鍵やキーチェーンを盗むグループ「DarkSword」について取り上げました。今日、SlowMistから新たな情報が発表されました。同じグループがオンライン上に設置した偽サイトはすでに1,500を超えており、現在もアクセスできます。古い情報の蒸し返しではなく、今日確認されたばかりの規模です。
偽サイトの種類はさまざまで、偽のECプラットフォーム、取引所、ウォレットのほか、ゲームや仮想通貨サービスもあります。SlowMistの最高情報セキュリティ責任者である23pds氏は今日、偽のBinanceや偽のOKXも含まれていると投稿で指摘しました。MistEyeの集計でも1,500以上となっており、推定ではなく、実際に特定された数です。
個人投資家が特に引っかかりやすいのは、次の3つのケースです。1つ目は、取引所名を検索したとき、上位の検索結果に偽サイトが紛れ込んでいるケースです。ページは本物とほとんど見分けがつかず、ログイン画面もそっくりです。2つ目は、コミュニティやSMS、DMで送られてきたリンクです。開くとまずログインを求められ、次にセキュリティ確認を求められます。確認を済ませたときには、ウォレットの中身が空になっています。3つ目は偽のウォレットアプリです。ダウンロード後、最初に求められるのはシードフレーズのインポート。入力した瞬間、自分の手で鍵を渡したも同然です。
今すぐ実行できる対策は3つあります。1つ目、取引所やウォレットには、保存してあるブックマークか公式アプリからのみアクセスしてください。検索結果や他人から送られたリンクはクリックせず、ログインしたいときは自分でブックマークを開きましょう。2つ目、ウェブサイトやアプリでシードフレーズや秘密鍵の入力を求められたら、すぐに閉じてください。本物の公式サービスがウェブ上でそれらを尋ねることは決してありません。3つ目、iPhoneのシステムをできるだけ早く最新版に更新し、シードフレーズをメモや写真アプリに保存しないでください。トロイの木馬が盗もうとするのは、キーチェーンやメモにあるこうした情報です。
本物とほとんど見分けがつかない偽サイトを開いてしまったことはありますか?そのとき、どうやって異変に気づきましたか?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3養分のシャオカイ
免責事項:本記事はセキュリティ情報の共有と啓発を目的としたものであり、投資助言を構成するものではありません。暗号資産の取引には極めて高いリスクが伴います。慎重にご判断ください。
先週、iOSトロイの木馬でウォレットの秘密鍵やキーチェーンを盗むグループ「DarkSword」について取り上げました。今日、SlowMistから新たな情報が発表されました。同じグループがオンライン上に設置した偽サイトはすでに1,500を超えており、現在もアクセスできます。古い情報の蒸し返しではなく、今日確認されたばかりの規模です。
偽サイトの種類はさまざまで、偽のECプラットフォーム、取引所、ウォレットのほか、ゲームや仮想通貨サービスもあります。SlowMistの最高情報セキュリティ責任者である23pds氏は今日、偽のBinanceや偽のOKXも含まれていると投稿で指摘しました。MistEyeの集計でも1,500以上となっており、推定ではなく、実際に特定された数です。
個人投資家が特に引っかかりやすいのは、次の3つのケースです。1つ目は、取引所名を検索したとき、上位の検索結果に偽サイトが紛れ込んでいるケースです。ページは本物とほとんど見分けがつかず、ログイン画面もそっくりです。2つ目は、コミュニティやSMS、DMで送られてきたリンクです。開くとまずログインを求められ、次にセキュリティ確認を求められます。確認を済ませたときには、ウォレットの中身が空になっています。3つ目は偽のウォレットアプリです。ダウンロード後、最初に求められるのはシードフレーズのインポート。入力した瞬間、自分の手で鍵を渡したも同然です。
今すぐ実行できる対策は3つあります。1つ目、取引所やウォレットには、保存してあるブックマークか公式アプリからのみアクセスしてください。検索結果や他人から送られたリンクはクリックせず、ログインしたいときは自分でブックマークを開きましょう。2つ目、ウェブサイトやアプリでシードフレーズや秘密鍵の入力を求められたら、すぐに閉じてください。本物の公式サービスがウェブ上でそれらを尋ねることは決してありません。3つ目、iPhoneのシステムをできるだけ早く最新版に更新し、シードフレーズをメモや写真アプリに保存しないでください。トロイの木馬が盗もうとするのは、キーチェーンやメモにあるこうした情報です。
本物とほとんど見分けがつかない偽サイトを開いてしまったことはありますか?そのとき、どうやって異変に気づきましたか?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3養分のシャオカイ
免責事項:本記事はセキュリティ情報の共有と啓発を目的としたものであり、投資助言を構成するものではありません。暗号資産の取引には極めて高いリスクが伴います。慎重にご判断ください。
47
·
--
今日、SlowMistがPHPの重大な脆弱性2件について分析を公開しました。識別番号はCVE-2026-109618とCVE-2026-109619、CVSSスコアは10点満点中9.2で、最高ランクに位置づけられています。影響を受けるのはPHP 5.4から8.5.11までのほぼすべてのバージョンです。公式パッチはすでに公開されており、8.5.12、8.4.27、8.3.36、8.2.35で修正されています。さらに恐ろしいのは、詳細が事前に漏れていたことです。Amazonの脅威インテリジェンスチームによると、一般公開の4日前には、すでに実際に悪用を試みる動きが確認されていました。
これが私たちのウォレットにどう関係するのでしょうか。SlowMistは自社のスキャンシステムMistEyeを使い、暗号資産関連のドメイン1488件を調査。そのうち793件にPHPのフィンガープリントが見つかり、半数を超えていました。多くのプロジェクトの公式サイトやエアドロップ受け取りページ、管理画面のAPI、一部のカストディアルウォレットサービスでPHPが使われています。ハッカーがこの脆弱性を使ってプロジェクトのWebサイトのサーバーを乗っ取れば、オンチェーンのコントラクトに触れる必要はありません。フロントエンドのページを書き換えて、送金先アドレスを差し替えるだけです。見慣れたページに見えるまま、署名をクリックした瞬間、お金は他人のウォレットに入ってしまいます。
ちなみに、Trust Wallet、BNB Chain、PancakeSwapは今日、それぞれ自社の技術スタックにPHPは含まれておらず、影響を受けないと表明しました。CZも今日、後半の話につながる投稿をしています。AIがビットコインの暗号技術を破る必要はなく、本当の危険はデータ漏えいとフィッシング、そしてソーシャルエンジニアリングにある、という内容です。
では、私たちのような一般の個人投資家は、どうやって被害に遭うのでしょうか。よくある手口は2つです。1つ目は、プロジェクトのWebサイトがこっそり改ざんされるケース。そこでエアドロップを受け取ったり、ステーキングしたり、送金したりする際に、ウォレットに表示された署名内容がよく分からないまま、うっかり承認を押してしまい、お金を失います。2つ目は、ハッカーが大きなニュースに便乗し、偽のセキュリティアップデートのポップアップや偽のカスタマーサポートのメッセージを送り、話題性を利用してフィッシングを仕掛ける手口です。これがCZの言っていたケースです。
対策として、すぐに実践できることを3つ紹介します。1つ目、今後数日間はプロジェクトの公式サイトに接続する前に、プロジェクト公式がパッチ適用を発表しているか確認してください。発表のないサイトには、数日間はウォレットを接続しないこと。機会を逃すほうが、資産を失うよりましです。2つ目、署名する前に、署名全体の内容が理解できなくても、少なくとも送金先アドレスが見覚えのあるものか確認してください。アドレスが違っていたら、すぐに操作を中止してページを閉じましょう。3つ目、「セキュリティアップデート」「システムのアップグレード」「ここをクリックして認証」などと持ちかけてくるものは、まず詐欺だと考えてください。プロジェクトの公式告知チャンネルで確認しましょう。本当にアップデートがあるなら、公式発表に必ず記載されています。大きな額の資金はハードウェアウォレットに移して分けておくと、特にこの数日間は安心です。
みなさんは普段、取引に署名する前に詳細を確認していますか?それとも、そのまま承認を押していますか?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3韭菜小凯
免責事項:以上は個人の見解であり、投資助言を構成するものではありません。内容は学習・情報交換のみを目的としています。暗号資産投資にはリスクが伴いますので、慎重に判断してください。
今日、SlowMistがPHPの重大な脆弱性2件について分析を公開しました。識別番号はCVE-2026-109618とCVE-2026-109619、CVSSスコアは10点満点中9.2で、最高ランクに位置づけられています。影響を受けるのはPHP 5.4から8.5.11までのほぼすべてのバージョンです。公式パッチはすでに公開されており、8.5.12、8.4.27、8.3.36、8.2.35で修正されています。さらに恐ろしいのは、詳細が事前に漏れていたことです。Amazonの脅威インテリジェンスチームによると、一般公開の4日前には、すでに実際に悪用を試みる動きが確認されていました。
これが私たちのウォレットにどう関係するのでしょうか。SlowMistは自社のスキャンシステムMistEyeを使い、暗号資産関連のドメイン1488件を調査。そのうち793件にPHPのフィンガープリントが見つかり、半数を超えていました。多くのプロジェクトの公式サイトやエアドロップ受け取りページ、管理画面のAPI、一部のカストディアルウォレットサービスでPHPが使われています。ハッカーがこの脆弱性を使ってプロジェクトのWebサイトのサーバーを乗っ取れば、オンチェーンのコントラクトに触れる必要はありません。フロントエンドのページを書き換えて、送金先アドレスを差し替えるだけです。見慣れたページに見えるまま、署名をクリックした瞬間、お金は他人のウォレットに入ってしまいます。
ちなみに、Trust Wallet、BNB Chain、PancakeSwapは今日、それぞれ自社の技術スタックにPHPは含まれておらず、影響を受けないと表明しました。CZも今日、後半の話につながる投稿をしています。AIがビットコインの暗号技術を破る必要はなく、本当の危険はデータ漏えいとフィッシング、そしてソーシャルエンジニアリングにある、という内容です。
では、私たちのような一般の個人投資家は、どうやって被害に遭うのでしょうか。よくある手口は2つです。1つ目は、プロジェクトのWebサイトがこっそり改ざんされるケース。そこでエアドロップを受け取ったり、ステーキングしたり、送金したりする際に、ウォレットに表示された署名内容がよく分からないまま、うっかり承認を押してしまい、お金を失います。2つ目は、ハッカーが大きなニュースに便乗し、偽のセキュリティアップデートのポップアップや偽のカスタマーサポートのメッセージを送り、話題性を利用してフィッシングを仕掛ける手口です。これがCZの言っていたケースです。
対策として、すぐに実践できることを3つ紹介します。1つ目、今後数日間はプロジェクトの公式サイトに接続する前に、プロジェクト公式がパッチ適用を発表しているか確認してください。発表のないサイトには、数日間はウォレットを接続しないこと。機会を逃すほうが、資産を失うよりましです。2つ目、署名する前に、署名全体の内容が理解できなくても、少なくとも送金先アドレスが見覚えのあるものか確認してください。アドレスが違っていたら、すぐに操作を中止してページを閉じましょう。3つ目、「セキュリティアップデート」「システムのアップグレード」「ここをクリックして認証」などと持ちかけてくるものは、まず詐欺だと考えてください。プロジェクトの公式告知チャンネルで確認しましょう。本当にアップデートがあるなら、公式発表に必ず記載されています。大きな額の資金はハードウェアウォレットに移して分けておくと、特にこの数日間は安心です。
みなさんは普段、取引に署名する前に詳細を確認していますか?それとも、そのまま承認を押していますか?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3韭菜小凯
免責事項:以上は個人の見解であり、投資助言を構成するものではありません。内容は学習・情報交換のみを目的としています。暗号資産投資にはリスクが伴いますので、慎重に判断してください。
これが私たちのウォレットにどう関係するのでしょうか。SlowMistは自社のスキャンシステムMistEyeを使い、暗号資産関連のドメイン1488件を調査。そのうち793件にPHPのフィンガープリントが見つかり、半数を超えていました。多くのプロジェクトの公式サイトやエアドロップ受け取りページ、管理画面のAPI、一部のカストディアルウォレットサービスでPHPが使われています。ハッカーがこの脆弱性を使ってプロジェクトのWebサイトのサーバーを乗っ取れば、オンチェーンのコントラクトに触れる必要はありません。フロントエンドのページを書き換えて、送金先アドレスを差し替えるだけです。見慣れたページに見えるまま、署名をクリックした瞬間、お金は他人のウォレットに入ってしまいます。
ちなみに、Trust Wallet、BNB Chain、PancakeSwapは今日、それぞれ自社の技術スタックにPHPは含まれておらず、影響を受けないと表明しました。CZも今日、後半の話につながる投稿をしています。AIがビットコインの暗号技術を破る必要はなく、本当の危険はデータ漏えいとフィッシング、そしてソーシャルエンジニアリングにある、という内容です。
では、私たちのような一般の個人投資家は、どうやって被害に遭うのでしょうか。よくある手口は2つです。1つ目は、プロジェクトのWebサイトがこっそり改ざんされるケース。そこでエアドロップを受け取ったり、ステーキングしたり、送金したりする際に、ウォレットに表示された署名内容がよく分からないまま、うっかり承認を押してしまい、お金を失います。2つ目は、ハッカーが大きなニュースに便乗し、偽のセキュリティアップデートのポップアップや偽のカスタマーサポートのメッセージを送り、話題性を利用してフィッシングを仕掛ける手口です。これがCZの言っていたケースです。
対策として、すぐに実践できることを3つ紹介します。1つ目、今後数日間はプロジェクトの公式サイトに接続する前に、プロジェクト公式がパッチ適用を発表しているか確認してください。発表のないサイトには、数日間はウォレットを接続しないこと。機会を逃すほうが、資産を失うよりましです。2つ目、署名する前に、署名全体の内容が理解できなくても、少なくとも送金先アドレスが見覚えのあるものか確認してください。アドレスが違っていたら、すぐに操作を中止してページを閉じましょう。3つ目、「セキュリティアップデート」「システムのアップグレード」「ここをクリックして認証」などと持ちかけてくるものは、まず詐欺だと考えてください。プロジェクトの公式告知チャンネルで確認しましょう。本当にアップデートがあるなら、公式発表に必ず記載されています。大きな額の資金はハードウェアウォレットに移して分けておくと、特にこの数日間は安心です。
みなさんは普段、取引に署名する前に詳細を確認していますか?それとも、そのまま承認を押していますか?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3韭菜小凯
免責事項:以上は個人の見解であり、投資助言を構成するものではありません。内容は学習・情報交換のみを目的としています。暗号資産投資にはリスクが伴いますので、慎重に判断してください。
48
·
--
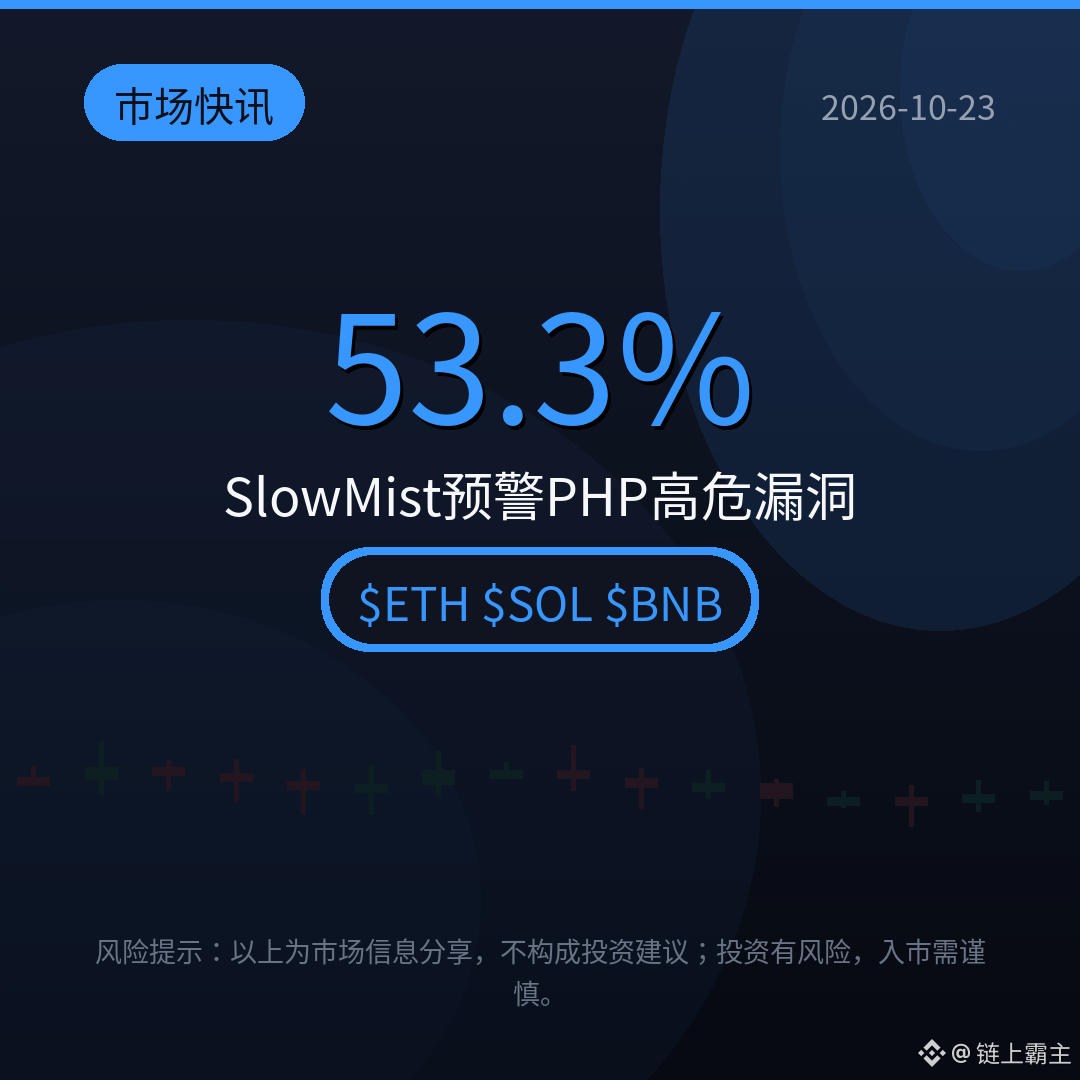
暗号資産関連ドメインの53.3%が脆弱なPHP上で稼働:SlowMistの報告が警告。PHPの2件の重大な脆弱性(CVE-2026-109618/619、CVSS 9.2)がWeb3のオフチェーン基盤を脅かしています。攻撃者はアカウントやパスワードを必要とせず、細工したリクエストだけで任意のコードを実行できます。PHP 5.4~8.5.11の全バージョンが影響を受け、Amazonでは4日前に実際の悪用が確認されました。MistEyeが1,488件の暗号資産関連ドメインをスキャンしたところ、793件でPHPの指紋が露出していました。攻撃者はフロントエンドを改ざんし、悪意ある取引への署名を誘導するおそれがあります。PHP 8.5.12などのパッチが公開されているため、直ちにアップグレードしてください。利用中のプラットフォームはアップグレード済みですか?コメント欄でお知らせください。
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(出典:KuCoin)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
暗号資産関連ドメインの53.3%が脆弱なPHP上で稼働:SlowMistの報告が警告。PHPの2件の重大な脆弱性(CVE-2026-109618/619、CVSS 9.2)がWeb3のオフチェーン基盤を脅かしています。攻撃者はアカウントやパスワードを必要とせず、細工したリクエストだけで任意のコードを実行できます。PHP 5.4~8.5.11の全バージョンが影響を受け、Amazonでは4日前に実際の悪用が確認されました。MistEyeが1,488件の暗号資産関連ドメインをスキャンしたところ、793件でPHPの指紋が露出していました。攻撃者はフロントエンドを改ざんし、悪意ある取引への署名を誘導するおそれがあります。PHP 8.5.12などのパッチが公開されているため、直ちにアップグレードしてください。利用中のプラットフォームはアップグレード済みですか?コメント欄でお知らせください。
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(出典:KuCoin)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(出典:KuCoin)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言ではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
171

·
--
🚨 悪意ある攻撃者が偽のハードウェアアップデートを仕掛ける中、$BTC ASを守りましょう! 🛡️
最近のハードウェアサプライチェーン侵害のほとぼりも冷めやらぬうちに、悪意ある攻撃者がすでに隙をうかがっています。SlowMistは、保護されていない資産を奪うことを狙った、不正なファームウェアアップデートを広める高度なフィッシング詐欺を確認しました。 🔍
市場が不安定になるとき、運用上のセキュリティは$BTC スタックを守る最後の砦です。すべてのドメインを念入りに確認し、未確認のアップデート通知は無視して、市場が方向性を探る間もコールドストレージの運用手順を徹底しましょう。 💡
賢明な投資家は、次の流動性の波が来る前に、必ず自己管理型の資産を守ります。 💬 市場サイクルの合間に、自分のセキュリティスタックをどれくらいの頻度で監査していますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
🚨 悪意ある攻撃者が偽のハードウェアアップデートを仕掛ける中、$BTC ASを守りましょう! 🛡️
最近のハードウェアサプライチェーン侵害のほとぼりも冷めやらぬうちに、悪意ある攻撃者がすでに隙をうかがっています。SlowMistは、保護されていない資産を奪うことを狙った、不正なファームウェアアップデートを広める高度なフィッシング詐欺を確認しました。 🔍
市場が不安定になるとき、運用上のセキュリティは$BTC スタックを守る最後の砦です。すべてのドメインを念入りに確認し、未確認のアップデート通知は無視して、市場が方向性を探る間もコールドストレージの運用手順を徹底しましょう。 💡
賢明な投資家は、次の流動性の波が来る前に、必ず自己管理型の資産を守ります。 💬 市場サイクルの合間に、自分のセキュリティスタックをどれくらいの頻度で監査していますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
最近のハードウェアサプライチェーン侵害のほとぼりも冷めやらぬうちに、悪意ある攻撃者がすでに隙をうかがっています。SlowMistは、保護されていない資産を奪うことを狙った、不正なファームウェアアップデートを広める高度なフィッシング詐欺を確認しました。 🔍
市場が不安定になるとき、運用上のセキュリティは$BTC スタックを守る最後の砦です。すべてのドメインを念入りに確認し、未確認のアップデート通知は無視して、市場が方向性を探る間もコールドストレージの運用手順を徹底しましょう。 💡
賢明な投資家は、次の流動性の波が来る前に、必ず自己管理型の資産を守ります。 💬 市場サイクルの合間に、自分のセキュリティスタックをどれくらいの頻度で監査していますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
17

🚨 2026年第3四半期に11.7億ドルが盗難:Bitgetの脆弱性と新たなセキュリティ基準
📊 アルファ分析:
SlowMistの追跡によると、2026年第3四半期には暗号資産ハッキングで11.7億ドルが盗まれました。9月だけで50件のインシデントが発生し、7億6,200万ドルが盗難に遭いました。Bitgetのエクスプロイトによる損失は、合計のうち3億8,750万ドルを占めています。これらの損失額は、上半期全体を上回っています。データからは、上位5件の攻撃に損失が極端に集中していることが分かります……
🔗 YourWeb3Guyで詳細をチェック:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #セキュリティ
🚨 2026年第3四半期に11.7億ドルが盗難:Bitgetの脆弱性と新たなセキュリティ基準
📊 アルファ分析:
SlowMistの追跡によると、2026年第3四半期には暗号資産ハッキングで11.7億ドルが盗まれました。9月だけで50件のインシデントが発生し、7億6,200万ドルが盗難に遭いました。Bitgetのエクスプロイトによる損失は、合計のうち3億8,750万ドルを占めています。これらの損失額は、上半期全体を上回っています。データからは、上位5件の攻撃に損失が極端に集中していることが分かります……
🔗 YourWeb3Guyで詳細をチェック:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #セキュリティ
📊 アルファ分析:
SlowMistの追跡によると、2026年第3四半期には暗号資産ハッキングで11.7億ドルが盗まれました。9月だけで50件のインシデントが発生し、7億6,200万ドルが盗難に遭いました。Bitgetのエクスプロイトによる損失は、合計のうち3億8,750万ドルを占めています。これらの損失額は、上半期全体を上回っています。データからは、上位5件の攻撃に損失が極端に集中していることが分かります……
🔗 YourWeb3Guyで詳細をチェック:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #セキュリティ
34

·
--
記事
⚠️iPhoneでも安全とは限らない!FomoPeekが暗号資産ウォレットを侵害する方法🚨緊急のセキュリティ警告:悪意ある「FomoPeek」がiPhoneを狙って暗号資産を盗みます!
有名なサイバーセキュリティ企業SlowMistは、OKXのセキュリティチームと協力し、FomoPeekという名前のアプリに関する、暗号通貨投資家全員に向けた非常に重大なセキュリティ警告を発表しました。
発行されたレポートによると、このアプリのv1.1およびv1.2の2つのバージョンには、デジタル資産および機密データを盗むために特別に設計された高度な悪意あるソフトウェアが含まれています。
⚠️iPhoneでも安全とは限らない!FomoPeekが暗号資産ウォレットを侵害する方法
🚨緊急のセキュリティ警告:悪意ある「FomoPeek」がiPhoneを狙って暗号資産を盗みます!
有名なサイバーセキュリティ企業SlowMistは、OKXのセキュリティチームと協力し、FomoPeekという名前のアプリに関する、暗号通貨投資家全員に向けた非常に重大なセキュリティ警告を発表しました。
発行されたレポートによると、このアプリのv1.1およびv1.2の2つのバージョンには、デジタル資産および機密データを盗むために特別に設計された高度な悪意あるソフトウェアが含まれています。
有名なサイバーセキュリティ企業SlowMistは、OKXのセキュリティチームと協力し、FomoPeekという名前のアプリに関する、暗号通貨投資家全員に向けた非常に重大なセキュリティ警告を発表しました。
発行されたレポートによると、このアプリのv1.1およびv1.2の2つのバージョンには、デジタル資産および機密データを盗むために特別に設計された高度な悪意あるソフトウェアが含まれています。
1
147
SlowMistは、iPhoneのSafari経由の攻撃で暗号資産の窃盗が発生したかどうかをまだ確認していません。解析されたマルウェアは、すでに修正済みのiOS 18.4〜18.6.2の脆弱性を悪用しており、iOS 26.5で動作するかどうかは不明です。同社は、起こり得る損失について沈黙を保っています。
#SlowMist #iOS #CryptoSecurity #BinanceSquare
続きを読む: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
SlowMistは、iPhoneのSafari経由の攻撃で暗号資産の窃盗が発生したかどうかをまだ確認していません。解析されたマルウェアは、すでに修正済みのiOS 18.4〜18.6.2の脆弱性を悪用しており、iOS 26.5で動作するかどうかは不明です。同社は、起こり得る損失について沈黙を保っています。
#SlowMist #iOS #CryptoSecurity #BinanceSquare
続きを読む: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
続きを読む: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
77

SlowMist は iPhone の Safari を通じた暗号資産の盗難をまだ確認していない
- SlowMist は、iPhone の Safari の脆弱性を通じて暗号資産が盗まれた件についての情報をまだ確認していません。
- 分析対象となった Safari のサンプルは iOS 18.4〜18.6.2 を狙っており、以前に修正済みの脆弱性を悪用するものです。
- iOS 26.5 に対する攻撃の有効性は、いまだ検証されていません。
- 現時点で RSS ソースは追加の詳細を提供していません。
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
出典: CoinTelegraph
SlowMist は iPhone の Safari を通じた暗号資産の盗難をまだ確認していない
- SlowMist は、iPhone の Safari の脆弱性を通じて暗号資産が盗まれた件についての情報をまだ確認していません。
- 分析対象となった Safari のサンプルは iOS 18.4〜18.6.2 を狙っており、以前に修正済みの脆弱性を悪用するものです。
- iOS 26.5 に対する攻撃の有効性は、いまだ検証されていません。
- 現時点で RSS ソースは追加の詳細を提供していません。
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
出典: CoinTelegraph
- SlowMist は、iPhone の Safari の脆弱性を通じて暗号資産が盗まれた件についての情報をまだ確認していません。
- 分析対象となった Safari のサンプルは iOS 18.4〜18.6.2 を狙っており、以前に修正済みの脆弱性を悪用するものです。
- iOS 26.5 に対する攻撃の有効性は、いまだ検証されていません。
- 現時点で RSS ソースは追加の詳細を提供していません。
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
出典: CoinTelegraph
30

·
--
🚨 暗号ウォレットを狙う「汚染されたリンゴ」アプリ:$ETH AND その先へ! ⚠️
📌 静かなセキュリティ侵害が、日常のiOSアプリに忍び寄っています。配信・ユーティリティ系アプリがこっそりとあなたのデバイスからプライベートキーを吸い取っている可能性があります。 🔍 SlowMistの創業者Yu Xianは、未パッチのAppleソフトウェアを悪用して、直ちに警告を出さずにウォレットのセキュリティを侵害する悪意あるペイロードを発見しました。
💡 損切り(ストップロス)だけで資産を守るわけではありません。コールドストレージの運用を徹底し、いま最も最新のiOS/iPadOS/macOSへアップデートすることが、今すぐ必須の防御です。 💬 モバイルアプリの権限とシステム更新を、あなたはどれくらいの頻度で監査していますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
🚨 暗号ウォレットを狙う「汚染されたリンゴ」アプリ:$ETH AND その先へ! ⚠️
📌 静かなセキュリティ侵害が、日常のiOSアプリに忍び寄っています。配信・ユーティリティ系アプリがこっそりとあなたのデバイスからプライベートキーを吸い取っている可能性があります。 🔍 SlowMistの創業者Yu Xianは、未パッチのAppleソフトウェアを悪用して、直ちに警告を出さずにウォレットのセキュリティを侵害する悪意あるペイロードを発見しました。
💡 損切り(ストップロス)だけで資産を守るわけではありません。コールドストレージの運用を徹底し、いま最も最新のiOS/iPadOS/macOSへアップデートすることが、今すぐ必須の防御です。 💬 モバイルアプリの権限とシステム更新を、あなたはどれくらいの頻度で監査していますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
📌 静かなセキュリティ侵害が、日常のiOSアプリに忍び寄っています。配信・ユーティリティ系アプリがこっそりとあなたのデバイスからプライベートキーを吸い取っている可能性があります。 🔍 SlowMistの創業者Yu Xianは、未パッチのAppleソフトウェアを悪用して、直ちに警告を出さずにウォレットのセキュリティを侵害する悪意あるペイロードを発見しました。
💡 損切り(ストップロス)だけで資産を守るわけではありません。コールドストレージの運用を徹底し、いま最も最新のiOS/iPadOS/macOSへアップデートすることが、今すぐ必須の防御です。 💬 モバイルアプリの権限とシステム更新を、あなたはどれくらいの頻度で監査していますか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
29
·
--
慢雾はAIチェーン上の脅威インテリジェンス追跡ツールTrackAgentを発表し、ブロックチェーンのセキュリティを支援します。#SlowMist #TrackAgent #区块チェーンのセキュリティ
慢雾はAIチェーン上の脅威インテリジェンス追跡ツールTrackAgentを発表し、ブロックチェーンのセキュリティを支援します。#SlowMist #TrackAgent #区块チェーンのセキュリティ
45
·
--
🚨 PHP重大セキュリティ警告
PHP Foundationは、認証なしでリモートコード実行(RCE)を可能にするおそれのある、2件の重大な脆弱性を発表しました。
🔴 CVE:CVE-2026-109618、CVE-2026-109619
⚠️ 深刻度:CVSS v4.0 — 9.2
🛡️ セキュリティパッチ:2026年10月21日に公開
これらの脆弱性を悪用されると、攻撃者が認証なしで脆弱なサーバー上に悪意のあるコードを実行できる可能性があり、ウェブサイトやアプリケーションが深刻なリスクにさらされます。
🔐 管理者が行うべきこと
• 直ちに修正済みのPHPバージョンへアップデートしてください。
• インターネットに公開されているサーバーを優先してください。
• パッチが正しく適用されていることを確認してください。
• すぐにパッチを適用できない場合は、外部に公開されているシステムを隔離してください。
サイバーセキュリティは、デジタルエコシステムを守るうえで欠かせません。パッチ未適用の脆弱性が1つあるだけでも、広範囲に深刻な影響が及ぶ可能性があります。
最新情報を把握し、安全を確保しましょう。
出典:https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
🚨 PHP重大セキュリティ警告
PHP Foundationは、認証なしでリモートコード実行(RCE)を可能にするおそれのある、2件の重大な脆弱性を発表しました。
🔴 CVE:CVE-2026-109618、CVE-2026-109619
⚠️ 深刻度:CVSS v4.0 — 9.2
🛡️ セキュリティパッチ:2026年10月21日に公開
これらの脆弱性を悪用されると、攻撃者が認証なしで脆弱なサーバー上に悪意のあるコードを実行できる可能性があり、ウェブサイトやアプリケーションが深刻なリスクにさらされます。
🔐 管理者が行うべきこと
• 直ちに修正済みのPHPバージョンへアップデートしてください。
• インターネットに公開されているサーバーを優先してください。
• パッチが正しく適用されていることを確認してください。
• すぐにパッチを適用できない場合は、外部に公開されているシステムを隔離してください。
サイバーセキュリティは、デジタルエコシステムを守るうえで欠かせません。パッチ未適用の脆弱性が1つあるだけでも、広範囲に深刻な影響が及ぶ可能性があります。
最新情報を把握し、安全を確保しましょう。
出典:https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
PHP Foundationは、認証なしでリモートコード実行(RCE)を可能にするおそれのある、2件の重大な脆弱性を発表しました。
🔴 CVE:CVE-2026-109618、CVE-2026-109619
⚠️ 深刻度:CVSS v4.0 — 9.2
🛡️ セキュリティパッチ:2026年10月21日に公開
これらの脆弱性を悪用されると、攻撃者が認証なしで脆弱なサーバー上に悪意のあるコードを実行できる可能性があり、ウェブサイトやアプリケーションが深刻なリスクにさらされます。
🔐 管理者が行うべきこと
• 直ちに修正済みのPHPバージョンへアップデートしてください。
• インターネットに公開されているサーバーを優先してください。
• パッチが正しく適用されていることを確認してください。
• すぐにパッチを適用できない場合は、外部に公開されているシステムを隔離してください。
サイバーセキュリティは、デジタルエコシステムを守るうえで欠かせません。パッチ未適用の脆弱性が1つあるだけでも、広範囲に深刻な影響が及ぶ可能性があります。
最新情報を把握し、安全を確保しましょう。
出典:https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
1
48

·
--
ウォレットのシードは6つのリクエストヘッダーから推測された:Qubic、2027年までの請求期間を開始プロトコルが破られたのではない。ウォレット自身が乱数を脆弱にしていた。
SlowMistの10月20日の分析によると、QubicのウェブウォレットはJavaScriptのMath.random()を使って55文字のシードを生成しており、ユーザーパスワードや端末のエントロピーは混ぜていなかった。攻撃者は10月17日23:42から18日01:26 UTCまでの間に、1,404のアドレスから約2.94兆QU(当時約130万~140万ドル)を送金した。
さらに目を引くのはデータの流れだ。同じ乱数ストリームからネットワークヘッダー内のdejaVuも出力され、暗号化されていないTCPで転送されていた。SlowMistがローカルで検証したところ、連続する6つのdejaVuから約15ミリ秒で生成器の状態を復元でき、残高照会に含まれる公開鍵と照合してシードを検証できた。
ウォレットのシードは6つのリクエストヘッダーから推測された:Qubic、2027年までの請求期間を開始
プロトコルが破られたのではない。ウォレット自身が乱数を脆弱にしていた。
SlowMistの10月20日の分析によると、QubicのウェブウォレットはJavaScriptのMath.random()を使って55文字のシードを生成しており、ユーザーパスワードや端末のエントロピーは混ぜていなかった。攻撃者は10月17日23:42から18日01:26 UTCまでの間に、1,404のアドレスから約2.94兆QU(当時約130万~140万ドル)を送金した。
さらに目を引くのはデータの流れだ。同じ乱数ストリームからネットワークヘッダー内のdejaVuも出力され、暗号化されていないTCPで転送されていた。SlowMistがローカルで検証したところ、連続する6つのdejaVuから約15ミリ秒で生成器の状態を復元でき、残高照会に含まれる公開鍵と照合してシードを検証できた。
SlowMistの10月20日の分析によると、QubicのウェブウォレットはJavaScriptのMath.random()を使って55文字のシードを生成しており、ユーザーパスワードや端末のエントロピーは混ぜていなかった。攻撃者は10月17日23:42から18日01:26 UTCまでの間に、1,404のアドレスから約2.94兆QU(当時約130万~140万ドル)を送金した。
さらに目を引くのはデータの流れだ。同じ乱数ストリームからネットワークヘッダー内のdejaVuも出力され、暗号化されていないTCPで転送されていた。SlowMistがローカルで検証したところ、連続する6つのdejaVuから約15ミリ秒で生成器の状態を復元でき、残高照会に含まれる公開鍵と照合してシードを検証できた。
71
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
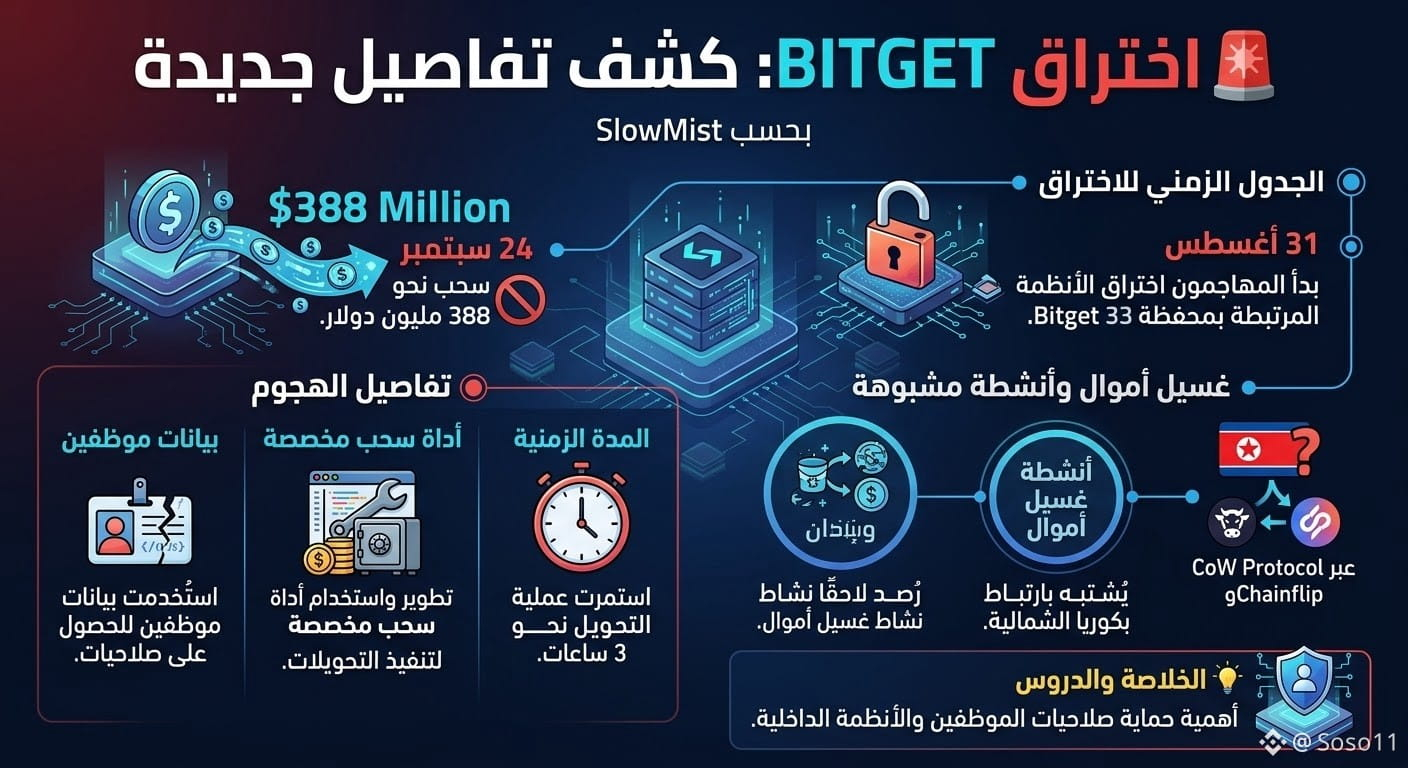
🚨 Bitgetのハッキング:新たな詳細が判明
SlowMistによると、攻撃者は9月24日に約3億8800万ドルを引き出したのとほぼ数週間前の8月31日から、Bitgetウォレットに関連するシステムへの侵入を開始したとのことです。
🔹 従業員の認証情報と、専用の出金ツールが使用された
🔹 資金移動のプロセスは約3時間継続した
🔹 後に、CoW ProtocolとChainflipを通じて北朝鮮と関連している疑いのあるマネーロンダリング活動が検知された。
💡 このハッキングは、従業員の権限と社内システム保護の重要性を改めて浮き彫りにします。
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 Bitgetのハッキング:新たな詳細が判明
SlowMistによると、攻撃者は9月24日に約3億8800万ドルを引き出したのとほぼ数週間前の8月31日から、Bitgetウォレットに関連するシステムへの侵入を開始したとのことです。
🔹 従業員の認証情報と、専用の出金ツールが使用された
🔹 資金移動のプロセスは約3時間継続した
🔹 後に、CoW ProtocolとChainflipを通じて北朝鮮と関連している疑いのあるマネーロンダリング活動が検知された。
💡 このハッキングは、従業員の権限と社内システム保護の重要性を改めて浮き彫りにします。
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$GTC
$CT
🚨 Bitgetのハッキング:新たな詳細が判明
SlowMistによると、攻撃者は9月24日に約3億8800万ドルを引き出したのとほぼ数週間前の8月31日から、Bitgetウォレットに関連するシステムへの侵入を開始したとのことです。
🔹 従業員の認証情報と、専用の出金ツールが使用された
🔹 資金移動のプロセスは約3時間継続した
🔹 後に、CoW ProtocolとChainflipを通じて北朝鮮と関連している疑いのあるマネーロンダリング活動が検知された。
💡 このハッキングは、従業員の権限と社内システム保護の重要性を改めて浮き彫りにします。
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
402
今週はDeFi界に考えさせられる出来事がありました。Aztecは7日も満たないうちに2度目の侵害を受け、被害は210万米ドルにのぼります。SlowMistははっきり警告しています。メンテナンスが停止(deprecated)されたスマートコントラクトであっても、プロジェクトがサポートを終了したと宣言していても、再掘り起こされ得るのです。
トレーダーにとって、この教訓は特定のプラットフォームにとどまりません。古いコントラクトはブロックチェーン上に永続的に存在します。完全に無効化されていない限り、それらは「時限爆弾」であり、攻撃者はいつでも起動できる可能性があります。
私個人は、この出来事が生死に関わる原則を強調していると考えます。つまり、常にウォレットの承認(approval)を確認し、アップグレードは行ったが古いコントラクトを整理していないプロジェクトに警戒することです。セキュリティリスクは、プロトコルが「アップグレード」されたからといって消えるわけではありません。単に隠れる場所が移るだけです。
いかなるスマートコントラクトと相互作用する前にも、必ず自分で十分に調査してください。リスク管理が最優先です。
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
今週はDeFi界に考えさせられる出来事がありました。Aztecは7日も満たないうちに2度目の侵害を受け、被害は210万米ドルにのぼります。SlowMistははっきり警告しています。メンテナンスが停止(deprecated)されたスマートコントラクトであっても、プロジェクトがサポートを終了したと宣言していても、再掘り起こされ得るのです。
トレーダーにとって、この教訓は特定のプラットフォームにとどまりません。古いコントラクトはブロックチェーン上に永続的に存在します。完全に無効化されていない限り、それらは「時限爆弾」であり、攻撃者はいつでも起動できる可能性があります。
私個人は、この出来事が生死に関わる原則を強調していると考えます。つまり、常にウォレットの承認(approval)を確認し、アップグレードは行ったが古いコントラクトを整理していないプロジェクトに警戒することです。セキュリティリスクは、プロトコルが「アップグレード」されたからといって消えるわけではありません。単に隠れる場所が移るだけです。
いかなるスマートコントラクトと相互作用する前にも、必ず自分で十分に調査してください。リスク管理が最優先です。
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
トレーダーにとって、この教訓は特定のプラットフォームにとどまりません。古いコントラクトはブロックチェーン上に永続的に存在します。完全に無効化されていない限り、それらは「時限爆弾」であり、攻撃者はいつでも起動できる可能性があります。
私個人は、この出来事が生死に関わる原則を強調していると考えます。つまり、常にウォレットの承認(approval)を確認し、アップグレードは行ったが古いコントラクトを整理していないプロジェクトに警戒することです。セキュリティリスクは、プロトコルが「アップグレード」されたからといって消えるわけではありません。単に隠れる場所が移るだけです。
いかなるスマートコントラクトと相互作用する前にも、必ず自分で十分に調査してください。リスク管理が最優先です。
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
142
iOS上の「FomoPeek」が有害—暗号資産窃盗事件(580,000米ドル)に関連
- SlowMistは、有害なFomoPeekのバージョンがこれまでApple App Storeを通じて配布されていたと述べています。
- アプリは、iOSの脆弱性を悪用してサンドボックスを脱出し、他のアプリから機微なデータにアクセスします。
- FomoPeekは、580,000米ドル相当の暗号資産窃盗事件と関連づけられています。
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
出所:CoinTelegraph
iOS上の「FomoPeek」が有害—暗号資産窃盗事件(580,000米ドル)に関連
- SlowMistは、有害なFomoPeekのバージョンがこれまでApple App Storeを通じて配布されていたと述べています。
- アプリは、iOSの脆弱性を悪用してサンドボックスを脱出し、他のアプリから機微なデータにアクセスします。
- FomoPeekは、580,000米ドル相当の暗号資産窃盗事件と関連づけられています。
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
出所:CoinTelegraph
- SlowMistは、有害なFomoPeekのバージョンがこれまでApple App Storeを通じて配布されていたと述べています。
- アプリは、iOSの脆弱性を悪用してサンドボックスを脱出し、他のアプリから機微なデータにアクセスします。
- FomoPeekは、580,000米ドル相当の暗号資産窃盗事件と関連づけられています。
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
出所:CoinTelegraph
13
·
--
🚨#تعرض #SecondFi のプロジェクト(以前はYoroiウォレットとして知られ、カルダノ金融システム内で構築) #لاختراق それは、彼らのWebウォレット生成ソフトウェア(Wallet-Generation Software)のプログラム不具合によって引き起こされた巨大な損失でした。この不具合により攻撃者は作成者の秘密鍵にアクセスし、ユーザーの資金を許可なく引き出すことが可能になりました。#كاردانو プロジェクトにおける大規模な悪用で、2,000万ドル以上が流出しました。カルダノのSecondFiは、ウォレット生成プログラムの欠陥によって攻撃者がユーザー資金を使い出せるようになったことで、大きな悪用に遭いました。セキュリティ会社#SlowMist によると、総被害額は2,000万ドルを超える可能性があり、129百万ADA$ やその他の多数のトークンが含まれます。ユーザーは資金を直ちに新しいウォレットへ移すよう促されました。
🚨#تعرض #SecondFi のプロジェクト(以前はYoroiウォレットとして知られ、カルダノ金融システム内で構築) #لاختراق それは、彼らのWebウォレット生成ソフトウェア(Wallet-Generation Software)のプログラム不具合によって引き起こされた巨大な損失でした。この不具合により攻撃者は作成者の秘密鍵にアクセスし、ユーザーの資金を許可なく引き出すことが可能になりました。#كاردانو プロジェクトにおける大規模な悪用で、2,000万ドル以上が流出しました。カルダノのSecondFiは、ウォレット生成プログラムの欠陥によって攻撃者がユーザー資金を使い出せるようになったことで、大きな悪用に遭いました。セキュリティ会社#SlowMist によると、総被害額は2,000万ドルを超える可能性があり、129百万ADA$ やその他の多数のトークンが含まれます。ユーザーは資金を直ちに新しいウォレットへ移すよう促されました。
186
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#USMidterms-WhatAreMarketsExpecting?
閲覧回数 104,541
857人が討論中
2
#USOctoberNFP-AreRateCutsStillPossible
閲覧回数 256,677
1,990人が討論中
3
#AMDBeatsExpectations-AINarrativeContinues
閲覧回数 25,694
326人が討論中
4
#BinanceIncidentReport
閲覧回数 262,448
1,435人が討論中
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
閲覧回数 18,272
108人が討論中
6
#HongKongPassesCryptoAssetReportingFrameworkAmendment
閲覧回数 4
1人が討論中
7
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
閲覧回数 1,008
42人が討論中
8
#BinanceReopensWithdrawalsForMoreAssets
閲覧回数 373,695
2,408人が討論中
9
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
閲覧回数 3,458
100人が討論中
10
#BinanceHourlyDepositsExceedWithdrawals
閲覧回数 158,139
1,178人が討論中