
#coldcard
coldcard
閲覧回数 135,101
474人が討論中
注目
最新

·
--
🚨 $BTC HACKER MOVES 45% THROUGH THORCHAIN TO ETH! 🦈
🦈 Coldcardの侵害は、攻撃者が盗まれた97.09 BTC(約7.8Mドル)の45%をTHORChain経由で$ETH へ振り向け、さらにCoinJoinミキサーを重ねていたことにより、エコシステム全体に波及し続けています。これは典型的な流動性探索(リキッドハント)の手口です。📊 このチェーン横断の取りまとめは、ブリッジが高額な金庫資産をマネーロンダリングするための最速の回廊になり得ることを示しています。
🔍 获得物の82%がまだハッカーが支配するアドレスに滞留しているため、残りの資金はさらなる秘匿化のための準備が整っています。💡 CoinJoin活動の増加や、スマートマネーが足跡を消す過程でブリッジ手数料への圧力がかかる可能性に注目してください。
🤔 この波の後、規制当局はブリッジの監視を強化するのでしょうか?
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
🚨 $BTC HACKER MOVES 45% THROUGH THORCHAIN TO ETH! 🦈
🦈 Coldcardの侵害は、攻撃者が盗まれた97.09 BTC(約7.8Mドル)の45%をTHORChain経由で$ETH へ振り向け、さらにCoinJoinミキサーを重ねていたことにより、エコシステム全体に波及し続けています。これは典型的な流動性探索(リキッドハント)の手口です。📊 このチェーン横断の取りまとめは、ブリッジが高額な金庫資産をマネーロンダリングするための最速の回廊になり得ることを示しています。
🔍 获得物の82%がまだハッカーが支配するアドレスに滞留しているため、残りの資金はさらなる秘匿化のための準備が整っています。💡 CoinJoin活動の増加や、スマートマネーが足跡を消す過程でブリッジ手数料への圧力がかかる可能性に注目してください。
🤔 この波の後、規制当局はブリッジの監視を強化するのでしょうか?
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
🦈 Coldcardの侵害は、攻撃者が盗まれた97.09 BTC(約7.8Mドル)の45%をTHORChain経由で$ETH へ振り向け、さらにCoinJoinミキサーを重ねていたことにより、エコシステム全体に波及し続けています。これは典型的な流動性探索(リキッドハント)の手口です。📊 このチェーン横断の取りまとめは、ブリッジが高額な金庫資産をマネーロンダリングするための最速の回廊になり得ることを示しています。
🔍 获得物の82%がまだハッカーが支配するアドレスに滞留しているため、残りの資金はさらなる秘匿化のための準備が整っています。💡 CoinJoin活動の増加や、スマートマネーが足跡を消す過程でブリッジ手数料への圧力がかかる可能性に注目してください。
🤔 この波の後、規制当局はブリッジの監視を強化するのでしょうか?
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
29
·
--
Hacker ColdcardはWave 3で盗まれたBTCの45%を移動させた!
Galaxy Researchによると、攻撃者は盗難されたBitcoinの45%に当たる約97,09 BTC(約780万米ドル)をTHORChainからEthereumへ移し、さらにCoinJoin取引を行うことで資金の出所を隠したという。
注目すべき点として、ハッカーは価値の最も大きい「ヴォールト」から順に処理している。なお、全ての攻撃を通じて盗まれたBTCのうち約82%は依然として攻撃者が管理するアドレスにあり、18%が移動済みだ。
侵害は、長年にわたって存在していたColdcardファームウェアの脆弱性に端を発しており、一部のウォレットのシードフレーズのランダム性が弱く、ブルートフォース攻撃で解読され得る。
今懸念されるのは、この先残りのBTCはどれほどCoinJoinやクロスチェーンブリッジを通じてさらに洗浄されるのか、という点だ。
#Bitcoin #Coldcard #Crypto #Cybersecurity
Hacker ColdcardはWave 3で盗まれたBTCの45%を移動させた!
Galaxy Researchによると、攻撃者は盗難されたBitcoinの45%に当たる約97,09 BTC(約780万米ドル)をTHORChainからEthereumへ移し、さらにCoinJoin取引を行うことで資金の出所を隠したという。
注目すべき点として、ハッカーは価値の最も大きい「ヴォールト」から順に処理している。なお、全ての攻撃を通じて盗まれたBTCのうち約82%は依然として攻撃者が管理するアドレスにあり、18%が移動済みだ。
侵害は、長年にわたって存在していたColdcardファームウェアの脆弱性に端を発しており、一部のウォレットのシードフレーズのランダム性が弱く、ブルートフォース攻撃で解読され得る。
今懸念されるのは、この先残りのBTCはどれほどCoinJoinやクロスチェーンブリッジを通じてさらに洗浄されるのか、という点だ。
#Bitcoin #Coldcard #Crypto #Cybersecurity
Galaxy Researchによると、攻撃者は盗難されたBitcoinの45%に当たる約97,09 BTC(約780万米ドル)をTHORChainからEthereumへ移し、さらにCoinJoin取引を行うことで資金の出所を隠したという。
注目すべき点として、ハッカーは価値の最も大きい「ヴォールト」から順に処理している。なお、全ての攻撃を通じて盗まれたBTCのうち約82%は依然として攻撃者が管理するアドレスにあり、18%が移動済みだ。
侵害は、長年にわたって存在していたColdcardファームウェアの脆弱性に端を発しており、一部のウォレットのシードフレーズのランダム性が弱く、ブルートフォース攻撃で解読され得る。
今懸念されるのは、この先残りのBTCはどれほどCoinJoinやクロスチェーンブリッジを通じてさらに洗浄されるのか、という点だ。
#Bitcoin #Coldcard #Crypto #Cybersecurity
75

·
--
記事
コールドカードのハッカーが盗難BTCの45%を移動、ギャラクシーが指摘ビットコインの窃盗が相次ぎ、190人の被害者が右往左往しているが、新たな手口が“奪取した資金”の動かし方を明らかにしている。
セキュアなビットコイン保管用の人気ハードウェア・ウォレットであるコールドカードが悪用され、1,779 BTCという驚くべき額—専門家が「Wave 3」攻撃と呼ぶものの中で、盗まれた総額の約45%にあたる—が吸い上げられた。ブロックチェーン分析大手のギャラクシーは8月中旬時点で、この動きを把握しており、盗まれたコインが8,600以上のアドレスを通じてシャッフルされていることを明らかにした。
コールドカードのハッカーが盗難BTCの45%を移動、ギャラクシーが指摘
ビットコインの窃盗が相次ぎ、190人の被害者が右往左往しているが、新たな手口が“奪取した資金”の動かし方を明らかにしている。
セキュアなビットコイン保管用の人気ハードウェア・ウォレットであるコールドカードが悪用され、1,779 BTCという驚くべき額—専門家が「Wave 3」攻撃と呼ぶものの中で、盗まれた総額の約45%にあたる—が吸い上げられた。ブロックチェーン分析大手のギャラクシーは8月中旬時点で、この動きを把握しており、盗まれたコインが8,600以上のアドレスを通じてシャッフルされていることを明らかにした。
セキュアなビットコイン保管用の人気ハードウェア・ウォレットであるコールドカードが悪用され、1,779 BTCという驚くべき額—専門家が「Wave 3」攻撃と呼ぶものの中で、盗まれた総額の約45%にあたる—が吸い上げられた。ブロックチェーン分析大手のギャラクシーは8月中旬時点で、この動きを把握しており、盗まれたコインが8,600以上のアドレスを通じてシャッフルされていることを明らかにした。
15

·
--
📰 Coldcardの「Wave 3」の資金はまだ外へ流出し続けています。Galaxy Researchの追跡により、これまで知られていなかった58個のアドレスで構成される同一形式の2-of-2マルチシグ金庫も、被害者に属する可能性が高いことが分かりました。これを含めると、関連する金庫は293個から294個に増え、盗難総額は約1806 BTCに押し上げられます。
🔥 攻撃者は9月2日から、THORChainを通じて一部資金をイーサリアムへブリッジし、最近ではさらにCoinJoinで資金洗浄を行っています。正直、これは一度に全部を移すのではなく、金額の大きさに応じて少しずつ処理しており、資金の流れを分断しているのが明らかです。
💡 現時点で金額ランキング1位から11位の金庫はすでに処理済みで、次の10個の未処理金庫にはなお30.81 BTCが残っています。61位から293位までの金庫の合計残高は33.77 BTCです。
⚠️ 2つの割合を混同しないでください。Wave 3の今回の攻撃では、盗まれたコインの約45%がすでに移動されています。一方、Coldcard全体の攻撃範囲で見ると、約82%はまだ攻撃者管理下の元アドレスに残っており、18%がマネーロンダリングのために移されています。
🤔 もし今後、残りの金庫も金額順にCoinJoinへ送られるなら、オンチェーンであとどれだけ有効な手がかりを追跡できると思いますか?
#Coldcard #BTC #链上安全 #暗号資産ウォレット
📰 Coldcardの「Wave 3」の資金はまだ外へ流出し続けています。Galaxy Researchの追跡により、これまで知られていなかった58個のアドレスで構成される同一形式の2-of-2マルチシグ金庫も、被害者に属する可能性が高いことが分かりました。これを含めると、関連する金庫は293個から294個に増え、盗難総額は約1806 BTCに押し上げられます。
🔥 攻撃者は9月2日から、THORChainを通じて一部資金をイーサリアムへブリッジし、最近ではさらにCoinJoinで資金洗浄を行っています。正直、これは一度に全部を移すのではなく、金額の大きさに応じて少しずつ処理しており、資金の流れを分断しているのが明らかです。
💡 現時点で金額ランキング1位から11位の金庫はすでに処理済みで、次の10個の未処理金庫にはなお30.81 BTCが残っています。61位から293位までの金庫の合計残高は33.77 BTCです。
⚠️ 2つの割合を混同しないでください。Wave 3の今回の攻撃では、盗まれたコインの約45%がすでに移動されています。一方、Coldcard全体の攻撃範囲で見ると、約82%はまだ攻撃者管理下の元アドレスに残っており、18%がマネーロンダリングのために移されています。
🤔 もし今後、残りの金庫も金額順にCoinJoinへ送られるなら、オンチェーンであとどれだけ有効な手がかりを追跡できると思いますか?
#Coldcard #BTC #链上安全 #暗号資産ウォレット
🔥 攻撃者は9月2日から、THORChainを通じて一部資金をイーサリアムへブリッジし、最近ではさらにCoinJoinで資金洗浄を行っています。正直、これは一度に全部を移すのではなく、金額の大きさに応じて少しずつ処理しており、資金の流れを分断しているのが明らかです。
💡 現時点で金額ランキング1位から11位の金庫はすでに処理済みで、次の10個の未処理金庫にはなお30.81 BTCが残っています。61位から293位までの金庫の合計残高は33.77 BTCです。
⚠️ 2つの割合を混同しないでください。Wave 3の今回の攻撃では、盗まれたコインの約45%がすでに移動されています。一方、Coldcard全体の攻撃範囲で見ると、約82%はまだ攻撃者管理下の元アドレスに残っており、18%がマネーロンダリングのために移されています。
🤔 もし今後、残りの金庫も金額順にCoinJoinへ送られるなら、オンチェーンであとどれだけ有効な手がかりを追跡できると思いますか?
#Coldcard #BTC #链上安全 #暗号資産ウォレット
62
·
--
記事
Coldcard、Trezor、SafePalのハッキング…暗号資産のセルフカストディはもう終わりなのか?2026年8月は、暗号資産業界にとって波乱万丈のひと月でした。あまり良い意味ではありません。その月が始まる直前、正体不明の攻撃者たちがColdcardのハードウェアウォレットのバグを悪用し、ユーザーから直接最大2,055 $BTC (約1億3,000万ドル)を盗み出しました。これは現時点で最大のハードウェアウォレットの脆弱性悪用と見なされています。さらに、他の主要なハードウェアウォレット提供元であるTrezorとSafePalに対しても追加の攻撃が続きました。そのため、多くの人々にとってセルフカストディのあり方が問い直されています。
私たちは繰り返し、秘密鍵はオフラインのままにしておき、ハッカーや詐欺師の手が届かないようにしなければならないと言われてきました。そのため、多くの暗号資産ユーザーは、より高い安全性に投資し、コインを守るための専用ハードウェアデバイスを購入することを選んできました。ところが、このような専用デバイスとしてColdcardを選んだ人々の中には、何もしていないのに資金を失った人が何人もいます。攻撃は完全にリモートで行われ、彼らにはどうすることもできなかったからです。
Coldcard、Trezor、SafePalのハッキング…暗号資産のセルフカストディはもう終わりなのか?
2026年8月は、暗号資産業界にとって波乱万丈のひと月でした。あまり良い意味ではありません。その月が始まる直前、正体不明の攻撃者たちがColdcardのハードウェアウォレットのバグを悪用し、ユーザーから直接最大2,055 $BTC (約1億3,000万ドル)を盗み出しました。これは現時点で最大のハードウェアウォレットの脆弱性悪用と見なされています。さらに、他の主要なハードウェアウォレット提供元であるTrezorとSafePalに対しても追加の攻撃が続きました。そのため、多くの人々にとってセルフカストディのあり方が問い直されています。
私たちは繰り返し、秘密鍵はオフラインのままにしておき、ハッカーや詐欺師の手が届かないようにしなければならないと言われてきました。そのため、多くの暗号資産ユーザーは、より高い安全性に投資し、コインを守るための専用ハードウェアデバイスを購入することを選んできました。ところが、このような専用デバイスとしてColdcardを選んだ人々の中には、何もしていないのに資金を失った人が何人もいます。攻撃は完全にリモートで行われ、彼らにはどうすることもできなかったからです。
私たちは繰り返し、秘密鍵はオフラインのままにしておき、ハッカーや詐欺師の手が届かないようにしなければならないと言われてきました。そのため、多くの暗号資産ユーザーは、より高い安全性に投資し、コインを守るための専用ハードウェアデバイスを購入することを選んできました。ところが、このような専用デバイスとしてColdcardを選んだ人々の中には、何もしていないのに資金を失った人が何人もいます。攻撃は完全にリモートで行われ、彼らにはどうすることもできなかったからです。
29

·
--
中文:
Coldcardハッカーがマネーロンダリングを始めた!以前盗まれたビットコインがついに動きました。160万ドルのBTCが34件のクロスチェーン取引に分割され、すべてETHに換えられています。オンチェーンの捜査員Bitqueryが全行程を追跡しています。
金額は大きくなく、板(マーケット)への実質的な衝撃もありませんが、ハードウェアウォレットへの信頼をもう一段引き下げる形です。面白いのは、ハッカーが急いで現金化しようとしていること。つまり本人も手元で抱えることを怖がっている、ということです。これは現在の相場があまり安定していないことを裏付けています。レンジ相場では、自分の秘密鍵を握っている人が正義です。
#Coldcard黑客 #链上追踪 $BTC $ETH
English:
Coldcardのハッカーが動き出しました!盗まれた資金の山がついに目を覚まし、BTCの160万ドル分がETHへの34件のクロスチェーン交換に分割されました。そしてBitqueryがあらゆるステップを追跡しています。
小さな金額で、相場への実質的な影響はありませんが、ハードウェアウォレットの信頼はさらに一撃です。泥棒が現金化を急いでいるのが面白いですね――今は自分でも持っているのが怖い。つまり相場について何かが分かります。皆さん、鍵は守ってください。
#Coldcard #BitcoinSecurity $BTC $ETH
中文:
Coldcardハッカーがマネーロンダリングを始めた!以前盗まれたビットコインがついに動きました。160万ドルのBTCが34件のクロスチェーン取引に分割され、すべてETHに換えられています。オンチェーンの捜査員Bitqueryが全行程を追跡しています。
金額は大きくなく、板(マーケット)への実質的な衝撃もありませんが、ハードウェアウォレットへの信頼をもう一段引き下げる形です。面白いのは、ハッカーが急いで現金化しようとしていること。つまり本人も手元で抱えることを怖がっている、ということです。これは現在の相場があまり安定していないことを裏付けています。レンジ相場では、自分の秘密鍵を握っている人が正義です。
#Coldcard黑客 #链上追踪 $BTC $ETH
English:
Coldcardのハッカーが動き出しました!盗まれた資金の山がついに目を覚まし、BTCの160万ドル分がETHへの34件のクロスチェーン交換に分割されました。そしてBitqueryがあらゆるステップを追跡しています。
小さな金額で、相場への実質的な影響はありませんが、ハードウェアウォレットの信頼はさらに一撃です。泥棒が現金化を急いでいるのが面白いですね――今は自分でも持っているのが怖い。つまり相場について何かが分かります。皆さん、鍵は守ってください。
#Coldcard #BitcoinSecurity $BTC $ETH
Coldcardハッカーがマネーロンダリングを始めた!以前盗まれたビットコインがついに動きました。160万ドルのBTCが34件のクロスチェーン取引に分割され、すべてETHに換えられています。オンチェーンの捜査員Bitqueryが全行程を追跡しています。
金額は大きくなく、板(マーケット)への実質的な衝撃もありませんが、ハードウェアウォレットへの信頼をもう一段引き下げる形です。面白いのは、ハッカーが急いで現金化しようとしていること。つまり本人も手元で抱えることを怖がっている、ということです。これは現在の相場があまり安定していないことを裏付けています。レンジ相場では、自分の秘密鍵を握っている人が正義です。
#Coldcard黑客 #链上追踪 $BTC $ETH
English:
Coldcardのハッカーが動き出しました!盗まれた資金の山がついに目を覚まし、BTCの160万ドル分がETHへの34件のクロスチェーン交換に分割されました。そしてBitqueryがあらゆるステップを追跡しています。
小さな金額で、相場への実質的な影響はありませんが、ハードウェアウォレットの信頼はさらに一撃です。泥棒が現金化を急いでいるのが面白いですね――今は自分でも持っているのが怖い。つまり相場について何かが分かります。皆さん、鍵は守ってください。
#Coldcard #BitcoinSecurity $BTC $ETH
98
·
--
💥 COLDCARD ハッカーが THORChain 経由で 160万ドル相当のBTCをイーサリアムにスワップ
ブロックチェーントラッカーの Bitquery によると、2026年の Coldcard ハードウェアウォレット強奪で結び付けられていた約20.5 BTC(160万ドル)が、9月2〜3日に行われた34回の THORChain スワップを通じてイーサリアムへ移動しました。
これは、Wave 3 攻撃者のアドレスから確認された初めてのオンチェーン移動です。
この送金により、ほぼ休眠状態だった案件が、活発なクロスチェーンの痕跡へと変わりました。Galaxy Research は、この動きはその波で盗まれた資金の約10%に相当し、残り約90%はまだ保管されたままだと述べています。
より広範な強奪から特定されたビットコインの大部分、1,400 BTC超は、依然として動いておらず追跡可能です。
捜査当局は、新たなイーサリアムのアドレスを当局や取引所に通報しました。
あなたは、資金を THORChain 経由で動かすことが攻撃者の現金化に実際に役立つと思いますか?それとも、追跡者がたどるためのより分かりやすい“道しるべ”を作るだけでしょうか? 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
💥 COLDCARD ハッカーが THORChain 経由で 160万ドル相当のBTCをイーサリアムにスワップ
ブロックチェーントラッカーの Bitquery によると、2026年の Coldcard ハードウェアウォレット強奪で結び付けられていた約20.5 BTC(160万ドル)が、9月2〜3日に行われた34回の THORChain スワップを通じてイーサリアムへ移動しました。
これは、Wave 3 攻撃者のアドレスから確認された初めてのオンチェーン移動です。
この送金により、ほぼ休眠状態だった案件が、活発なクロスチェーンの痕跡へと変わりました。Galaxy Research は、この動きはその波で盗まれた資金の約10%に相当し、残り約90%はまだ保管されたままだと述べています。
より広範な強奪から特定されたビットコインの大部分、1,400 BTC超は、依然として動いておらず追跡可能です。
捜査当局は、新たなイーサリアムのアドレスを当局や取引所に通報しました。
あなたは、資金を THORChain 経由で動かすことが攻撃者の現金化に実際に役立つと思いますか?それとも、追跡者がたどるためのより分かりやすい“道しるべ”を作るだけでしょうか? 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
ブロックチェーントラッカーの Bitquery によると、2026年の Coldcard ハードウェアウォレット強奪で結び付けられていた約20.5 BTC(160万ドル)が、9月2〜3日に行われた34回の THORChain スワップを通じてイーサリアムへ移動しました。
これは、Wave 3 攻撃者のアドレスから確認された初めてのオンチェーン移動です。
この送金により、ほぼ休眠状態だった案件が、活発なクロスチェーンの痕跡へと変わりました。Galaxy Research は、この動きはその波で盗まれた資金の約10%に相当し、残り約90%はまだ保管されたままだと述べています。
より広範な強奪から特定されたビットコインの大部分、1,400 BTC超は、依然として動いておらず追跡可能です。
捜査当局は、新たなイーサリアムのアドレスを当局や取引所に通報しました。
あなたは、資金を THORChain 経由で動かすことが攻撃者の現金化に実際に役立つと思いますか?それとも、追跡者がたどるためのより分かりやすい“道しるべ”を作るだけでしょうか? 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
86
·
--
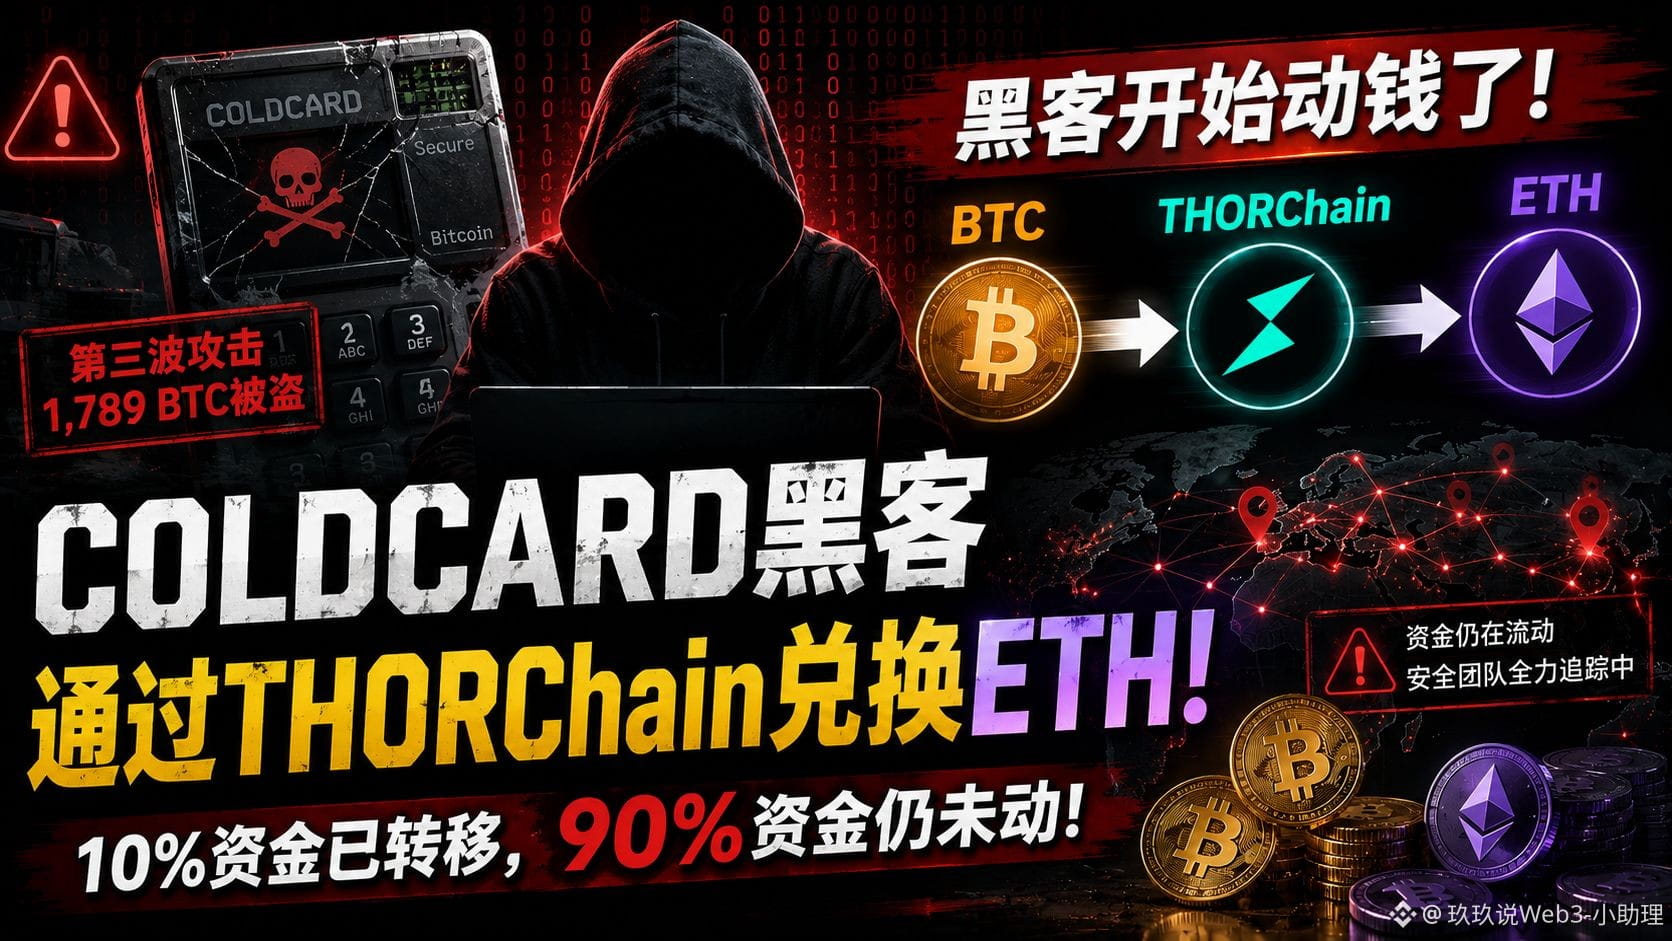
🚨 Coldcardハッカーがついに動き始めた!
盗まれたBTCが初めてTHORChainを通じてETHに換えられたが、残り90%の資金はまだ動いていない!
グループ:[点击进入玖玖的粉丝群](https://app.binance.com/uni-qr/YXXQJrPb)
Coldcardハッカーの資金が、ついに明確な動きを見せ始めました。
Galaxy Researchの責任者Alex Thornによると、第3波のColdcard攻撃に関連するハッカーが、THORChainを通じて一部の盗難BTCをETHに交換し始めているとのことです。
現時点で約10%の資金が移動済みで、残り約90%はいまだ動いていません。
これは3波目の攻撃以来、資金が最初のハッカーアドレスから本当に外へ動き出したのが初めてだという発見です。⚠️
さらに興味深いのは、今回の資金の動きが単に取引所へ送っただけではないことです。
オンチェーン分析では、攻撃者がTHORChainを使ってクロスチェーンの交換を試み、BTCをETHに変換しようとしていたことが示されています。
ただし、その過程はうまくいかなかったようです。
一部の取引は繰り返し払い戻され、ハッカーは何度も試行を続け、最終的にオンチェーンの分析者が資金が新しいイーサリアムのアドレスに入ったことを追跡しました。
では、これは何を意味するのでしょうか?
少なくとも、攻撃者が盗難資産のオンチェーン上の形や資金の経路を変え始めようとしていることを示しています。
そしてこれは、いまセキュリティチームが最も注目している点でもあります。
BTCがクロスチェーンで他の資産に変換され、その後複数のアドレスで分割・移送されるようになると、追跡の難易度がさらに上がる可能性があります。
ただし現時点では、ハッカーが次に何をするかはまだ確定できません。
彼らは、引き続きクロスチェーン操作を行うかもしれませんし、別の方法で資産を移すことも考えられます。
これまでに、Coldcard関連の攻撃は大規模なBTC損失を引き起こしたと見なされてきました。
Galaxy Researchは、当時の脆弱性が少なくとも1789枚のBTCの損失、8865のアドレスからの資金損失と結び付く可能性があるとし、その価値は約1億1470万ドルでした。
また、これがハッカーによる資金隠しの“初めて”ではありません。
これまでに、攻撃に関連する一部のBTCやETHは暗号通貨のミキシングサービスに投入されていました。
そのため今回、資金が再び活発化したことは、オンチェーンのセキュリティチームにとって非常に重要なシグナルです。👀
プロフィール画像をクリックして玖玖チャットグループに参加し、毎日の戦略を受け取ろう🚀
#BTC #Coldcard #THORChain
🚨 Coldcardハッカーがついに動き始めた!
盗まれたBTCが初めてTHORChainを通じてETHに換えられたが、残り90%の資金はまだ動いていない!
グループ:点击进入玖玖的粉丝群
Coldcardハッカーの資金が、ついに明確な動きを見せ始めました。
Galaxy Researchの責任者Alex Thornによると、第3波のColdcard攻撃に関連するハッカーが、THORChainを通じて一部の盗難BTCをETHに交換し始めているとのことです。
現時点で約10%の資金が移動済みで、残り約90%はいまだ動いていません。
これは3波目の攻撃以来、資金が最初のハッカーアドレスから本当に外へ動き出したのが初めてだという発見です。⚠️
さらに興味深いのは、今回の資金の動きが単に取引所へ送っただけではないことです。
オンチェーン分析では、攻撃者がTHORChainを使ってクロスチェーンの交換を試み、BTCをETHに変換しようとしていたことが示されています。
ただし、その過程はうまくいかなかったようです。
一部の取引は繰り返し払い戻され、ハッカーは何度も試行を続け、最終的にオンチェーンの分析者が資金が新しいイーサリアムのアドレスに入ったことを追跡しました。
では、これは何を意味するのでしょうか?
少なくとも、攻撃者が盗難資産のオンチェーン上の形や資金の経路を変え始めようとしていることを示しています。
そしてこれは、いまセキュリティチームが最も注目している点でもあります。
BTCがクロスチェーンで他の資産に変換され、その後複数のアドレスで分割・移送されるようになると、追跡の難易度がさらに上がる可能性があります。
ただし現時点では、ハッカーが次に何をするかはまだ確定できません。
彼らは、引き続きクロスチェーン操作を行うかもしれませんし、別の方法で資産を移すことも考えられます。
これまでに、Coldcard関連の攻撃は大規模なBTC損失を引き起こしたと見なされてきました。
Galaxy Researchは、当時の脆弱性が少なくとも1789枚のBTCの損失、8865のアドレスからの資金損失と結び付く可能性があるとし、その価値は約1億1470万ドルでした。
また、これがハッカーによる資金隠しの“初めて”ではありません。
これまでに、攻撃に関連する一部のBTCやETHは暗号通貨のミキシングサービスに投入されていました。
そのため今回、資金が再び活発化したことは、オンチェーンのセキュリティチームにとって非常に重要なシグナルです。👀
プロフィール画像をクリックして玖玖チャットグループに参加し、毎日の戦略を受け取ろう🚀
#BTC #Coldcard #THORChain
盗まれたBTCが初めてTHORChainを通じてETHに換えられたが、残り90%の資金はまだ動いていない!
グループ:点击进入玖玖的粉丝群
Coldcardハッカーの資金が、ついに明確な動きを見せ始めました。
Galaxy Researchの責任者Alex Thornによると、第3波のColdcard攻撃に関連するハッカーが、THORChainを通じて一部の盗難BTCをETHに交換し始めているとのことです。
現時点で約10%の資金が移動済みで、残り約90%はいまだ動いていません。
これは3波目の攻撃以来、資金が最初のハッカーアドレスから本当に外へ動き出したのが初めてだという発見です。⚠️
さらに興味深いのは、今回の資金の動きが単に取引所へ送っただけではないことです。
オンチェーン分析では、攻撃者がTHORChainを使ってクロスチェーンの交換を試み、BTCをETHに変換しようとしていたことが示されています。
ただし、その過程はうまくいかなかったようです。
一部の取引は繰り返し払い戻され、ハッカーは何度も試行を続け、最終的にオンチェーンの分析者が資金が新しいイーサリアムのアドレスに入ったことを追跡しました。
では、これは何を意味するのでしょうか?
少なくとも、攻撃者が盗難資産のオンチェーン上の形や資金の経路を変え始めようとしていることを示しています。
そしてこれは、いまセキュリティチームが最も注目している点でもあります。
BTCがクロスチェーンで他の資産に変換され、その後複数のアドレスで分割・移送されるようになると、追跡の難易度がさらに上がる可能性があります。
ただし現時点では、ハッカーが次に何をするかはまだ確定できません。
彼らは、引き続きクロスチェーン操作を行うかもしれませんし、別の方法で資産を移すことも考えられます。
これまでに、Coldcard関連の攻撃は大規模なBTC損失を引き起こしたと見なされてきました。
Galaxy Researchは、当時の脆弱性が少なくとも1789枚のBTCの損失、8865のアドレスからの資金損失と結び付く可能性があるとし、その価値は約1億1470万ドルでした。
また、これがハッカーによる資金隠しの“初めて”ではありません。
これまでに、攻撃に関連する一部のBTCやETHは暗号通貨のミキシングサービスに投入されていました。
そのため今回、資金が再び活発化したことは、オンチェーンのセキュリティチームにとって非常に重要なシグナルです。👀
プロフィール画像をクリックして玖玖チャットグループに参加し、毎日の戦略を受け取ろう🚀
#BTC #Coldcard #THORChain
204
·
--
【Coldcardハッカーついに動いた!1100万ドル相当のBTCがETHに換金され、資金の移動が始まった🚨】
[🖥 进来跟进黑客最新动向](https://app.binance.com/uni-qr/7EcYBtCj)
沈静化しないColdcardウォレット関連の事件に、新たな進展が出てきました。
オンチェーンのデータ追跡によると、Coldcard攻撃者はこれまで盗み取った資金の移転を初めて開始しており、そのうち約1100万ドル相当のBTCがTHORChainを通じてETHに換金されています。👀
これは何を意味するのでしょう?
これまで大量に盗まれたBTCは、ハッカーの管理するウォレットの中に長く滞留していましたが、今回クロスチェーンで換金を始めたことは、攻撃者が資金の流れを作ろうとしていることを示唆します。これにより、今後の追跡や資金の安全性といった問題への関心もさらに高まっています。⚠️
Coldcard事件そのものも規模は小さくありません。これまでのオンチェーン分析では、攻撃には数千のウォレットアドレスが関与しており、すでに1000枚超のBTCが移転されたことが確認されています。具体的な損失額は、集計の基準が異なるため、数値に差があるようです。
特に注目すべき点は、これは単なる取引所のハッキングではなく、ハードウェアウォレットに関係するセキュリティ問題だということです。
📌 つまり今回の件は、もう一度こうした注意を促しています:いわゆる「コールドウォレット」は、絶対に安全という意味ではありません。ハードウェア、ファームウェア、乱数生成、そして秘密鍵の管理——いずれか1つの工程に問題が起これば、巨額の損失につながる可能性があります。🔐
📲 フォロワー・コミュニティでハッカーの動向を追跡しよう!🔥
毎日、BTC・ETH・オンチェーンの資金・仮想通貨界のホットトピックをわかりやすく解説し、市場に本当に影響する重要なシグナルを見逃さない!🚀
#Coldcard
【Coldcardハッカーついに動いた!1100万ドル相当のBTCがETHに換金され、資金の移動が始まった🚨】
🖥 进来跟进黑客最新动向
沈静化しないColdcardウォレット関連の事件に、新たな進展が出てきました。
オンチェーンのデータ追跡によると、Coldcard攻撃者はこれまで盗み取った資金の移転を初めて開始しており、そのうち約1100万ドル相当のBTCがTHORChainを通じてETHに換金されています。👀
これは何を意味するのでしょう?
これまで大量に盗まれたBTCは、ハッカーの管理するウォレットの中に長く滞留していましたが、今回クロスチェーンで換金を始めたことは、攻撃者が資金の流れを作ろうとしていることを示唆します。これにより、今後の追跡や資金の安全性といった問題への関心もさらに高まっています。⚠️
Coldcard事件そのものも規模は小さくありません。これまでのオンチェーン分析では、攻撃には数千のウォレットアドレスが関与しており、すでに1000枚超のBTCが移転されたことが確認されています。具体的な損失額は、集計の基準が異なるため、数値に差があるようです。
特に注目すべき点は、これは単なる取引所のハッキングではなく、ハードウェアウォレットに関係するセキュリティ問題だということです。
📌 つまり今回の件は、もう一度こうした注意を促しています:いわゆる「コールドウォレット」は、絶対に安全という意味ではありません。ハードウェア、ファームウェア、乱数生成、そして秘密鍵の管理——いずれか1つの工程に問題が起これば、巨額の損失につながる可能性があります。🔐
📲 フォロワー・コミュニティでハッカーの動向を追跡しよう!🔥
毎日、BTC・ETH・オンチェーンの資金・仮想通貨界のホットトピックをわかりやすく解説し、市場に本当に影響する重要なシグナルを見逃さない!🚀
#Coldcard
🖥 进来跟进黑客最新动向
沈静化しないColdcardウォレット関連の事件に、新たな進展が出てきました。
オンチェーンのデータ追跡によると、Coldcard攻撃者はこれまで盗み取った資金の移転を初めて開始しており、そのうち約1100万ドル相当のBTCがTHORChainを通じてETHに換金されています。👀
これは何を意味するのでしょう?
これまで大量に盗まれたBTCは、ハッカーの管理するウォレットの中に長く滞留していましたが、今回クロスチェーンで換金を始めたことは、攻撃者が資金の流れを作ろうとしていることを示唆します。これにより、今後の追跡や資金の安全性といった問題への関心もさらに高まっています。⚠️
Coldcard事件そのものも規模は小さくありません。これまでのオンチェーン分析では、攻撃には数千のウォレットアドレスが関与しており、すでに1000枚超のBTCが移転されたことが確認されています。具体的な損失額は、集計の基準が異なるため、数値に差があるようです。
特に注目すべき点は、これは単なる取引所のハッキングではなく、ハードウェアウォレットに関係するセキュリティ問題だということです。
📌 つまり今回の件は、もう一度こうした注意を促しています:いわゆる「コールドウォレット」は、絶対に安全という意味ではありません。ハードウェア、ファームウェア、乱数生成、そして秘密鍵の管理——いずれか1つの工程に問題が起これば、巨額の損失につながる可能性があります。🔐
📲 フォロワー・コミュニティでハッカーの動向を追跡しよう!🔥
毎日、BTC・ETH・オンチェーンの資金・仮想通貨界のホットトピックをわかりやすく解説し、市場に本当に影響する重要なシグナルを見逃さない!🚀
#Coldcard
1
2k


🔐 Coldcard の脆弱性が、何百万ドルものビットコインを危険にさらした可能性があります。
BTC Sessions によると、チームは何週間もかけて、Coldcard の脆弱性の影響を受けたビットコイン保有者を支援し、安全な場所へ資産を移す手助けをしてきました。
BTC Sessions によれば、この過程で数千万ドル規模のビットコインの保護に貢献できたと見積もっています。
しかし、ある一部の人にとっては、移動が手遅れだったようです。
コミュニティのあるメンバーは BTC の 90% を失ったとされ、別の人はビットコインをすべて失ったとのことです。
ここで最も恐ろしいのは、失われた金額だけではありません。
これは、セルフカストディは「あなた自身が最後の防衛線になる」という、とても明確な教訓です。
コールドウォレットは魔法の箱ではありません。
シードフレーズ、ファームウェア、デバイス、バックアップ手順は、悪用されれば弱点になり得ます。
この件から得られる最大の教訓は、おそらく「資産を 1 つのセキュリティ層にすべて預けないこと」です。
“Not your keys, not your coins.”
でもあなたの鍵が侵害されているなら…コインもあなたのものではありません。💀
一般ユーザーにはセルフカストディが複雑になりすぎてきていると思いますか?それとも、これは資産を自分で管理するために払う代償なのでしょうか?
#bitcoin $BTC
{spot}(BTCUSDT)
#Coldcard #SelfCustody #CryptoSecurity
🔐 Coldcard の脆弱性が、何百万ドルものビットコインを危険にさらした可能性があります。
BTC Sessions によると、チームは何週間もかけて、Coldcard の脆弱性の影響を受けたビットコイン保有者を支援し、安全な場所へ資産を移す手助けをしてきました。
BTC Sessions によれば、この過程で数千万ドル規模のビットコインの保護に貢献できたと見積もっています。
しかし、ある一部の人にとっては、移動が手遅れだったようです。
コミュニティのあるメンバーは BTC の 90% を失ったとされ、別の人はビットコインをすべて失ったとのことです。
ここで最も恐ろしいのは、失われた金額だけではありません。
これは、セルフカストディは「あなた自身が最後の防衛線になる」という、とても明確な教訓です。
コールドウォレットは魔法の箱ではありません。
シードフレーズ、ファームウェア、デバイス、バックアップ手順は、悪用されれば弱点になり得ます。
この件から得られる最大の教訓は、おそらく「資産を 1 つのセキュリティ層にすべて預けないこと」です。
“Not your keys, not your coins.”
でもあなたの鍵が侵害されているなら…コインもあなたのものではありません。💀
一般ユーザーにはセルフカストディが複雑になりすぎてきていると思いますか?それとも、これは資産を自分で管理するために払う代償なのでしょうか?
#bitcoin $BTC
#Coldcard #SelfCustody #CryptoSecurity
BTC Sessions によると、チームは何週間もかけて、Coldcard の脆弱性の影響を受けたビットコイン保有者を支援し、安全な場所へ資産を移す手助けをしてきました。
BTC Sessions によれば、この過程で数千万ドル規模のビットコインの保護に貢献できたと見積もっています。
しかし、ある一部の人にとっては、移動が手遅れだったようです。
コミュニティのあるメンバーは BTC の 90% を失ったとされ、別の人はビットコインをすべて失ったとのことです。
ここで最も恐ろしいのは、失われた金額だけではありません。
これは、セルフカストディは「あなた自身が最後の防衛線になる」という、とても明確な教訓です。
コールドウォレットは魔法の箱ではありません。
シードフレーズ、ファームウェア、デバイス、バックアップ手順は、悪用されれば弱点になり得ます。
この件から得られる最大の教訓は、おそらく「資産を 1 つのセキュリティ層にすべて預けないこと」です。
“Not your keys, not your coins.”
でもあなたの鍵が侵害されているなら…コインもあなたのものではありません。💀
一般ユーザーにはセルフカストディが複雑になりすぎてきていると思いますか?それとも、これは資産を自分で管理するために払う代償なのでしょうか?
#bitcoin $BTC
#Coldcard #SelfCustody #CryptoSecurity
191

·
--
Coldcard 漏洞与美国托管规则在同一天形成对照:前者暴露密钥生成环节的风险,后者把机构如何保管数字资产重新带回监管审查。
据 Bitcoin Magazine 报道,Galaxy Research 称 Coldcard 失窃事件造成的比特币损失达到 1.15 亿美元。报道援引 Coinkite 的说法称,某些 Coldcard Mk3 固件让种子生成回退到较弱的软件伪随机数生成器,攻击者可能因此猜出种子短语。更新设备不等于修复已经生成的种子;密钥生成、资金迁移和后续签名是不同的安全边界。
据 The Block 报道,美国证券交易委员会关于投资顾问如何持有数字资产的规则修改已送交白宫审查。SEC 表示,规则制定拟澄清投资顾问和投资公司托管加密资产的框架,并现代化部分条款。目前只能确认进入审查流程,不能把它写成已经生效的规则,也不能据此推断具体托管机构或控制措施。
两条新闻的共同问题是控制面:密钥如何生成,谁能触发转移,异常时能否暂停,迁移后如何确认旧凭证不再控制资产。自托管不替代密钥生命周期管理,监管框架也不替代系统对授权、验证和迁移的工程设计。
立场披露:本文由 CoWallet 运营方发布,仅作行业信息整理,不构成投资建议。
信源:The Block;Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
Coldcard 漏洞与美国托管规则在同一天形成对照:前者暴露密钥生成环节的风险,后者把机构如何保管数字资产重新带回监管审查。
据 Bitcoin Magazine 报道,Galaxy Research 称 Coldcard 失窃事件造成的比特币损失达到 1.15 亿美元。报道援引 Coinkite 的说法称,某些 Coldcard Mk3 固件让种子生成回退到较弱的软件伪随机数生成器,攻击者可能因此猜出种子短语。更新设备不等于修复已经生成的种子;密钥生成、资金迁移和后续签名是不同的安全边界。
据 The Block 报道,美国证券交易委员会关于投资顾问如何持有数字资产的规则修改已送交白宫审查。SEC 表示,规则制定拟澄清投资顾问和投资公司托管加密资产的框架,并现代化部分条款。目前只能确认进入审查流程,不能把它写成已经生效的规则,也不能据此推断具体托管机构或控制措施。
两条新闻的共同问题是控制面:密钥如何生成,谁能触发转移,异常时能否暂停,迁移后如何确认旧凭证不再控制资产。自托管不替代密钥生命周期管理,监管框架也不替代系统对授权、验证和迁移的工程设计。
立场披露:本文由 CoWallet 运营方发布,仅作行业信息整理,不构成投资建议。
信源:The Block;Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
据 Bitcoin Magazine 报道,Galaxy Research 称 Coldcard 失窃事件造成的比特币损失达到 1.15 亿美元。报道援引 Coinkite 的说法称,某些 Coldcard Mk3 固件让种子生成回退到较弱的软件伪随机数生成器,攻击者可能因此猜出种子短语。更新设备不等于修复已经生成的种子;密钥生成、资金迁移和后续签名是不同的安全边界。
据 The Block 报道,美国证券交易委员会关于投资顾问如何持有数字资产的规则修改已送交白宫审查。SEC 表示,规则制定拟澄清投资顾问和投资公司托管加密资产的框架,并现代化部分条款。目前只能确认进入审查流程,不能把它写成已经生效的规则,也不能据此推断具体托管机构或控制措施。
两条新闻的共同问题是控制面:密钥如何生成,谁能触发转移,异常时能否暂停,迁移后如何确认旧凭证不再控制资产。自托管不替代密钥生命周期管理,监管框架也不替代系统对授权、验证和迁移的工程设计。
立场披露:本文由 CoWallet 运营方发布,仅作行业信息整理,不构成投资建议。
信源:The Block;Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
129
·
--
Coldcard ハッカー攻撃事件:約1,789.28枚のBTCが盗まれ、そのうち87%の盗難資金は現在まで移動が確認されていません。
#BTC #Coldcard
Coldcard ハッカー攻撃事件:約1,789.28枚のBTCが盗まれ、そのうち87%の盗難資金は現在まで移動が確認されていません。
#BTC #Coldcard
#BTC #Coldcard
71

ギャラクシー:Coldcardハックから1,789BTCを喪失、87%が未移動
- ギャラクシー・リサーチが、Coldcardハックの被害者221件の報告を更新
- 50%以上のケースで損失が1ビットコインを超える
- 合計損失は1,789BTCに達する
- 被害者の87%は依然として資産を移動していない
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
出典:CoinTelegraph
ギャラクシー:Coldcardハックから1,789BTCを喪失、87%が未移動
- ギャラクシー・リサーチが、Coldcardハックの被害者221件の報告を更新
- 50%以上のケースで損失が1ビットコインを超える
- 合計損失は1,789BTCに達する
- 被害者の87%は依然として資産を移動していない
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
出典:CoinTelegraph
- ギャラクシー・リサーチが、Coldcardハックの被害者221件の報告を更新
- 50%以上のケースで損失が1ビットコインを超える
- 合計損失は1,789BTCに達する
- 被害者の87%は依然として資産を移動していない
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
出典:CoinTelegraph
132
·
--
ブリッシュ
ビットコイン列車に乗り込もう!🚂🔥
ただし…まあ、最近のセキュリティ地獄を見てみると、かわいそうなコールドカード勢は「ビットコイナーだったのか?」みたいにプラットフォームに置き去りにされています。💀📉
ハードウェアウォレットのセキュリティは冗談じゃないんです、相棒。セットアップは必ず二重チェックして、安全に過ごして、あなたの資産を守ろう!🛡️💼
これについてどう思いますか?下にコメントをお願いします!👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
{future}(BNBUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
ビットコイン列車に乗り込もう!🚂🔥
ただし…まあ、最近のセキュリティ地獄を見てみると、かわいそうなコールドカード勢は「ビットコイナーだったのか?」みたいにプラットフォームに置き去りにされています。💀📉
ハードウェアウォレットのセキュリティは冗談じゃないんです、相棒。セットアップは必ず二重チェックして、安全に過ごして、あなたの資産を守ろう!🛡️💼
これについてどう思いますか?下にコメントをお願いします!👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
ただし…まあ、最近のセキュリティ地獄を見てみると、かわいそうなコールドカード勢は「ビットコイナーだったのか?」みたいにプラットフォームに置き去りにされています。💀📉
ハードウェアウォレットのセキュリティは冗談じゃないんです、相棒。セットアップは必ず二重チェックして、安全に過ごして、あなたの資産を守ろう!🛡️💼
これについてどう思いますか?下にコメントをお願いします!👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
91

⚠️ ユーザーが ColdCard Q ウォレットのセキュリティ脆弱性に不満を表明
報告によると、ユーザーはファームウェア(firmware)に潜在するセキュリティ脆弱性があることへの抗議として、ColdCard Q のウォレットを破壊しました。この出来事は、ファームウェアの堅牢(じん)なセキュリティの重要性、そしてデバイス・ウォレットのソリューションに対する信頼を維持するためにユーザーへ周知する必要性を浮き彫りにしています。
━━━━━━━━━━━━━━
📊 影響: 📈 高い
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 出典: cryptobriefing.com
⚠️ ユーザーが ColdCard Q ウォレットのセキュリティ脆弱性に不満を表明
報告によると、ユーザーはファームウェア(firmware)に潜在するセキュリティ脆弱性があることへの抗議として、ColdCard Q のウォレットを破壊しました。この出来事は、ファームウェアの堅牢(じん)なセキュリティの重要性、そしてデバイス・ウォレットのソリューションに対する信頼を維持するためにユーザーへ周知する必要性を浮き彫りにしています。
━━━━━━━━━━━━━━
📊 影響: 📈 高い
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 出典: cryptobriefing.com
報告によると、ユーザーはファームウェア(firmware)に潜在するセキュリティ脆弱性があることへの抗議として、ColdCard Q のウォレットを破壊しました。この出来事は、ファームウェアの堅牢(じん)なセキュリティの重要性、そしてデバイス・ウォレットのソリューションに対する信頼を維持するためにユーザーへ周知する必要性を浮き彫りにしています。
━━━━━━━━━━━━━━
📊 影響: 📈 高い
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 出典: cryptobriefing.com
19
·
--
記事
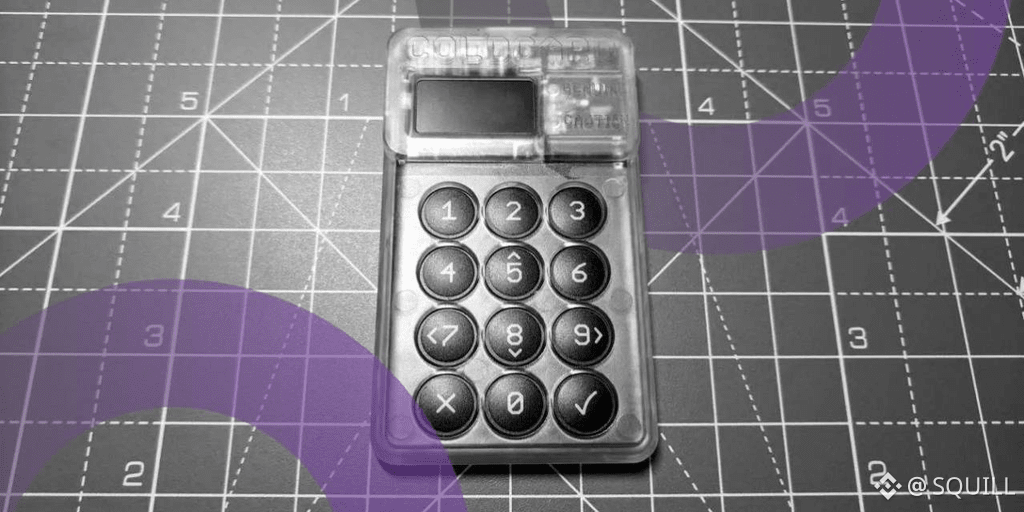
Coldcard、大規模な$130M BTC侵害の後にセキュリティを強化—あなたのウォレットにとって何が意味するのか多くのトレーダーは価格に注目しますが、本当に重要なのは最大手ウォレットが脅威にどう適応しているかです。
機関投資家の間で長年「ゴールドスタンダード」とされてきたハードウェアウォレットブランドのColdcardが、ファームウェアのアップデートを公開しました。このアップデートでは、シードフレーズを生成する際にユーザー自身が自分のランダム性を投入することが強制されます。この動きは、デバイスのシード生成プロセスに脆弱性があることを露呈した、1億3000万ドル($130 million)規模のビットコイン侵害の後に行われました。
#Coldcard #BTC #HardwareWallet
新しいファームウェアでは、ユーザーが供給するエントロピー源が必須となり、攻撃者が悪用していた予測可能なシード生成のリスクが実質的に排除されます。さらに、このアップデートは、3週間にわたる監査(社内および外部のセキュリティチームの双方が参加)で発見された他の複数の暗号学的な欠陥も修正しています。
Coldcard、大規模な$130M BTC侵害の後にセキュリティを強化—あなたのウォレットにとって何が意味するのか
多くのトレーダーは価格に注目しますが、本当に重要なのは最大手ウォレットが脅威にどう適応しているかです。
機関投資家の間で長年「ゴールドスタンダード」とされてきたハードウェアウォレットブランドのColdcardが、ファームウェアのアップデートを公開しました。このアップデートでは、シードフレーズを生成する際にユーザー自身が自分のランダム性を投入することが強制されます。この動きは、デバイスのシード生成プロセスに脆弱性があることを露呈した、1億3000万ドル($130 million)規模のビットコイン侵害の後に行われました。
#Coldcard #BTC #HardwareWallet
新しいファームウェアでは、ユーザーが供給するエントロピー源が必須となり、攻撃者が悪用していた予測可能なシード生成のリスクが実質的に排除されます。さらに、このアップデートは、3週間にわたる監査(社内および外部のセキュリティチームの双方が参加)で発見された他の複数の暗号学的な欠陥も修正しています。
機関投資家の間で長年「ゴールドスタンダード」とされてきたハードウェアウォレットブランドのColdcardが、ファームウェアのアップデートを公開しました。このアップデートでは、シードフレーズを生成する際にユーザー自身が自分のランダム性を投入することが強制されます。この動きは、デバイスのシード生成プロセスに脆弱性があることを露呈した、1億3000万ドル($130 million)規模のビットコイン侵害の後に行われました。
#Coldcard #BTC #HardwareWallet
新しいファームウェアでは、ユーザーが供給するエントロピー源が必須となり、攻撃者が悪用していた予測可能なシード生成のリスクが実質的に排除されます。さらに、このアップデートは、3週間にわたる監査(社内および外部のセキュリティチームの双方が参加)で発見された他の複数の暗号学的な欠陥も修正しています。
28
·
--
Coldcardは、シードのエクスプロイトの影響を受けたウォレットが送金するために資金移行する必要があることを示し、65回のキー入力を義務付けています #Coldcard #HardwareWallet #Security
Coldcardは、シードのエクスプロイトの影響を受けたウォレットが送金するために資金移行する必要があることを示し、65回のキー入力を義務付けています #Coldcard #HardwareWallet #Security
8
·
--
Coldcardハードウェアウォレット、シード悪用後に65回のキー押下が必要に人気のハードウェアウォレットメーカーであるColdcardは、シードフレーズ漏えいの脆弱性に対処するための新しいファームウェアバージョンを公開しました。CryptoSlateによると、バージョン5.6.1および1.5.1Qは、新しいウォレット作成プロセスを大幅に強化しています。ユーザーは、新しいウォレットの初期化時にキーを65回押す必要があります。これは、エントロピー源を強化し、潜在的な攻撃経路を絞り込むことを目的とした対策です。
更新の中で最も重要なのは、影響を受けたファームウェアバージョンで作成されたシードフレーズは修復できないという警告です。脆弱性のあるリリースでウォレットを初期化したユーザーは、資金を安全なウォレットへ移動する必要があります。これは、ハードウェアウォレットのセキュリティにはソフトウェアのパッチだけでなく、ユーザー側の行動も必要であることを示しています。
Coldcardハードウェアウォレット、シード悪用後に65回のキー押下が必要に
人気のハードウェアウォレットメーカーであるColdcardは、シードフレーズ漏えいの脆弱性に対処するための新しいファームウェアバージョンを公開しました。CryptoSlateによると、バージョン5.6.1および1.5.1Qは、新しいウォレット作成プロセスを大幅に強化しています。ユーザーは、新しいウォレットの初期化時にキーを65回押す必要があります。これは、エントロピー源を強化し、潜在的な攻撃経路を絞り込むことを目的とした対策です。
更新の中で最も重要なのは、影響を受けたファームウェアバージョンで作成されたシードフレーズは修復できないという警告です。脆弱性のあるリリースでウォレットを初期化したユーザーは、資金を安全なウォレットへ移動する必要があります。これは、ハードウェアウォレットのセキュリティにはソフトウェアのパッチだけでなく、ユーザー側の行動も必要であることを示しています。
更新の中で最も重要なのは、影響を受けたファームウェアバージョンで作成されたシードフレーズは修復できないという警告です。脆弱性のあるリリースでウォレットを初期化したユーザーは、資金を安全なウォレットへ移動する必要があります。これは、ハードウェアウォレットのセキュリティにはソフトウェアのパッチだけでなく、ユーザー側の行動も必要であることを示しています。
15
·
--
Coldcard 収益差(tohum açığı)後に 65 回のキー入力を強制した 影響を受けたウォレットは持ち運ぶ必要がある #Coldcard #HardwareWallet #Security
Coldcard 収益差(tohum açığı)後に 65 回のキー入力を強制した 影響を受けたウォレットは持ち運ぶ必要がある #Coldcard #HardwareWallet #Security
15
·
--
Coldcardのハードウェアウォレット脆弱性発覚後、65回のボタン操作が必要に人気のハードウェアウォレットメーカーであるColdcardは、シード漏えいの脆弱性を解消する目的で、新しいファームウェアのバージョンを公開しました。CryptoSlateによると、5.6.1および1.5.1Qのリリースは、新規ウォレット作成プロセスを大幅に強化しています。ユーザーはこれまでよりも多く、今では新しいウォレットを開始する際に65回ボタンを押す必要があります。これは、ランダム性の供給源を強化し、潜在的な攻撃ベクターを狭めることを目的としています。
アップデートの最も重要な点は、影響を受けたファームウェアのバージョンで作成されたシードフレーズは復旧できないという警告です。影響を受けたバージョンのいずれかを使用してウォレットを作成したユーザーは、資金を安全なウォレットへ移す必要があると強調されています。これは、ハードウェアウォレットの安全性がソフトウェアのアップデートだけでなく、ユーザーの行動によっても確保されるべきであることを改めて思い起こさせます。
Coldcardのハードウェアウォレット脆弱性発覚後、65回のボタン操作が必要に
人気のハードウェアウォレットメーカーであるColdcardは、シード漏えいの脆弱性を解消する目的で、新しいファームウェアのバージョンを公開しました。CryptoSlateによると、5.6.1および1.5.1Qのリリースは、新規ウォレット作成プロセスを大幅に強化しています。ユーザーはこれまでよりも多く、今では新しいウォレットを開始する際に65回ボタンを押す必要があります。これは、ランダム性の供給源を強化し、潜在的な攻撃ベクターを狭めることを目的としています。
アップデートの最も重要な点は、影響を受けたファームウェアのバージョンで作成されたシードフレーズは復旧できないという警告です。影響を受けたバージョンのいずれかを使用してウォレットを作成したユーザーは、資金を安全なウォレットへ移す必要があると強調されています。これは、ハードウェアウォレットの安全性がソフトウェアのアップデートだけでなく、ユーザーの行動によっても確保されるべきであることを改めて思い起こさせます。
アップデートの最も重要な点は、影響を受けたファームウェアのバージョンで作成されたシードフレーズは復旧できないという警告です。影響を受けたバージョンのいずれかを使用してウォレットを作成したユーザーは、資金を安全なウォレットへ移す必要があると強調されています。これは、ハードウェアウォレットの安全性がソフトウェアのアップデートだけでなく、ユーザーの行動によっても確保されるべきであることを改めて思い起こさせます。
20
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#FedRateWatch
閲覧回数 261,422
1,666人が討論中
2
#BitcoinSlidesTo$76000
閲覧回数 3,338
57人が討論中
3
#BitcoinReboundsTo$79K
閲覧回数 49,550
360人が討論中
4
#StrategyMarketCapPassesFord
閲覧回数 8,223
313人が討論中
5
#ClarityActOddsHalveOnPolymarket
閲覧回数 6,002
247人が討論中
6
#US30YTreasuryYieldTops5.40%
閲覧回数 9,600
210人が討論中
7
#BessentEndorsesFinalClarityActDraft
閲覧回数 27,146
518人が討論中
8
#ZamaOpens16ConfidentialMorphoVaults
閲覧回数 10,119
249人が討論中
9
#USDCOnChainVolumeTops$100Trillion
閲覧回数 1,490
37人が討論中
10
#BitcoinSpotETFsNetInflow$160M
閲覧回数 2,371
92人が討論中