

#phishingalert
phishingalert
閲覧回数 295,203
223人が討論中
注目
最新
·
--
緊急調査:コールドウォレットのColdcard、Xアカウントにフィッシングリンクが掲載された経緯を調査
コールドストレージ用暗号資産ウォレットを専門とするColdcardは、公式Xアカウントにフィッシングリンクが掲載された経緯について、正式に調査を開始したと発表しました。これを受け、ユーザーにはセキュリティへの一層の警戒が求められています。
📌 主なポイントと分析:
• 今回の事案は、正規のプラットフォームに似せた悪意あるサイトへ誘導しようとするもので、コールドウォレットのユーザーを標的としています。
• Coldcardのチームは、セキュリティ上の潜在的な脆弱性や、ソーシャルアカウントへの外部からの不正侵入がなかったか、直ちに調査を開始しました。
• 最大の課題は、サポートチームが対応する前に、偽リンクが信頼できる企業のアカウント上で急速に拡散することです。
💡 まとめ:この事案は、大手セキュリティ企業の公式アカウントでさえ乗っ取られる可能性があることを改めて示しています。投資家は、リンクをむやみにクリックしないよう注意が必要です。
💬 コールドストレージ関連のプラットフォームのソーシャルメディアアカウントを狙うフィッシング攻撃から、どのようにデジタル資産を守っていますか?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
緊急調査:コールドウォレットのColdcard、Xアカウントにフィッシングリンクが掲載された経緯を調査
コールドストレージ用暗号資産ウォレットを専門とするColdcardは、公式Xアカウントにフィッシングリンクが掲載された経緯について、正式に調査を開始したと発表しました。これを受け、ユーザーにはセキュリティへの一層の警戒が求められています。
📌 主なポイントと分析:
• 今回の事案は、正規のプラットフォームに似せた悪意あるサイトへ誘導しようとするもので、コールドウォレットのユーザーを標的としています。
• Coldcardのチームは、セキュリティ上の潜在的な脆弱性や、ソーシャルアカウントへの外部からの不正侵入がなかったか、直ちに調査を開始しました。
• 最大の課題は、サポートチームが対応する前に、偽リンクが信頼できる企業のアカウント上で急速に拡散することです。
💡 まとめ:この事案は、大手セキュリティ企業の公式アカウントでさえ乗っ取られる可能性があることを改めて示しています。投資家は、リンクをむやみにクリックしないよう注意が必要です。
💬 コールドストレージ関連のプラットフォームのソーシャルメディアアカウントを狙うフィッシング攻撃から、どのようにデジタル資産を守っていますか?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
コールドストレージ用暗号資産ウォレットを専門とするColdcardは、公式Xアカウントにフィッシングリンクが掲載された経緯について、正式に調査を開始したと発表しました。これを受け、ユーザーにはセキュリティへの一層の警戒が求められています。
📌 主なポイントと分析:
• 今回の事案は、正規のプラットフォームに似せた悪意あるサイトへ誘導しようとするもので、コールドウォレットのユーザーを標的としています。
• Coldcardのチームは、セキュリティ上の潜在的な脆弱性や、ソーシャルアカウントへの外部からの不正侵入がなかったか、直ちに調査を開始しました。
• 最大の課題は、サポートチームが対応する前に、偽リンクが信頼できる企業のアカウント上で急速に拡散することです。
💡 まとめ:この事案は、大手セキュリティ企業の公式アカウントでさえ乗っ取られる可能性があることを改めて示しています。投資家は、リンクをむやみにクリックしないよう注意が必要です。
💬 コールドストレージ関連のプラットフォームのソーシャルメディアアカウントを狙うフィッシング攻撃から、どのようにデジタル資産を守っていますか?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
ColdcardのXページに不審なリンクがひそかに掲載され、セキュリティを重視する企業でさえ標的になり得ることを改めて思い知らされました。
🧠 簡単に言うと
フィッシングリンクは、スマホを鳴らす偽の呼び鈴のようなものです。本物らしく見えますが、押すと見知らぬ人を中に招き入れてしまう可能性があります。Coldcardはフォロワーに不正なリンクを無視するよう呼びかけ、詳細を確認でき次第、改めて知らせると発表しました。
✅ あなたへの影響
• 信頼できるアカウントであっても、クリックする前に必ずURLをよく確認しましょう。
• 最新の保護機能を利用できるよう、ハードウェアウォレットのファームウェアを常に最新の状態に保ちましょう。
• 公式チャンネルからのお知らせを確認し、シードフレーズや秘密鍵は絶対に共有しないでください。
常に警戒を怠らず、暗号資産を守りましょう。
#CryptoSafety #PhishingAlert #Coldcard
ColdcardのXページに不審なリンクがひそかに掲載され、セキュリティを重視する企業でさえ標的になり得ることを改めて思い知らされました。
🧠 簡単に言うと
フィッシングリンクは、スマホを鳴らす偽の呼び鈴のようなものです。本物らしく見えますが、押すと見知らぬ人を中に招き入れてしまう可能性があります。Coldcardはフォロワーに不正なリンクを無視するよう呼びかけ、詳細を確認でき次第、改めて知らせると発表しました。
✅ あなたへの影響
• 信頼できるアカウントであっても、クリックする前に必ずURLをよく確認しましょう。
• 最新の保護機能を利用できるよう、ハードウェアウォレットのファームウェアを常に最新の状態に保ちましょう。
• 公式チャンネルからのお知らせを確認し、シードフレーズや秘密鍵は絶対に共有しないでください。
常に警戒を怠らず、暗号資産を守りましょう。
#CryptoSafety #PhishingAlert #Coldcard
🧠 簡単に言うと
フィッシングリンクは、スマホを鳴らす偽の呼び鈴のようなものです。本物らしく見えますが、押すと見知らぬ人を中に招き入れてしまう可能性があります。Coldcardはフォロワーに不正なリンクを無視するよう呼びかけ、詳細を確認でき次第、改めて知らせると発表しました。
✅ あなたへの影響
• 信頼できるアカウントであっても、クリックする前に必ずURLをよく確認しましょう。
• 最新の保護機能を利用できるよう、ハードウェアウォレットのファームウェアを常に最新の状態に保ちましょう。
• 公式チャンネルからのお知らせを確認し、シードフレーズや秘密鍵は絶対に共有しないでください。
常に警戒を怠らず、暗号資産を守りましょう。
#CryptoSafety #PhishingAlert #Coldcard
27

Xでは背後にご注意を
COLDCARDは公式Xアカウントで、フィッシング詐欺についてユーザーに警告しました。詐欺師は偽のセキュリティページを使ってビットコイン保有者を狙い、その後、詐欺の投稿は削除されました。
#PhishingAlert #BitcoinSecurity
Xでは背後にご注意を
COLDCARDは公式Xアカウントで、フィッシング詐欺についてユーザーに警告しました。詐欺師は偽のセキュリティページを使ってビットコイン保有者を狙い、その後、詐欺の投稿は削除されました。
#PhishingAlert #BitcoinSecurity
COLDCARDは公式Xアカウントで、フィッシング詐欺についてユーザーに警告しました。詐欺師は偽のセキュリティページを使ってビットコイン保有者を狙い、その後、詐欺の投稿は削除されました。
#PhishingAlert #BitcoinSecurity
75

·
--
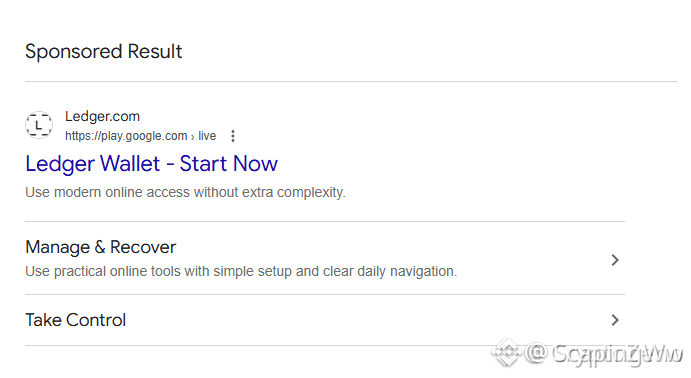
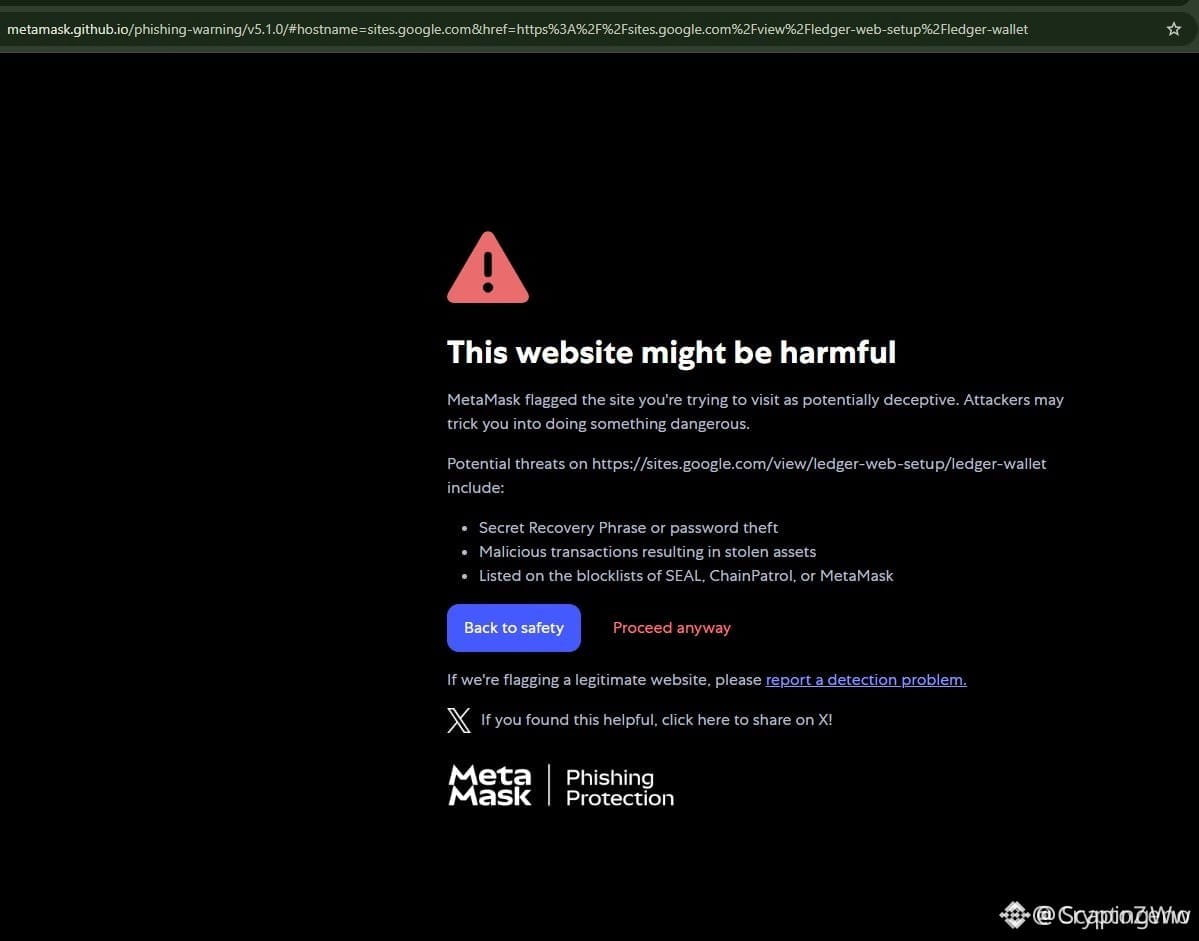
🚨 偽の検索広告がハードウェアウォレット利用者を罠にかけ、$BTC 保有資産を狙っています! ⚠️
大手検索エンジンでは、なりすまし広告が正規のハードウェアウォレットのプラットフォームより上位に表示されています。🔍 悪意のあるリンクは、偽装した画面を通じてリカバリー情報を直接盗み取ろうとしており、確認せずにクリックした人はウォレット内の資産をすべて失う危険にさらされています。
さらに、現在進行中の調査では、第三者の流通経路に関連する損失額が8,600万ドルを超えるとの報告が示されています。🏦 ベテランの市場参加者でさえ、巧妙なドメイン偽装の手口に不意を突かれています。
資産を守るには、検索結果のスポンサー広告を一切信用せず、URLを厳重に確認する必要があります。🛡️ 🤔 公式のセキュリティポータルをブックマークしていますか?それとも、資金にアクセスする際に今も検索エンジンに頼っていますか?👇
⚠️ これは金融アドバイスではありません。常にご自身の責任でリスクを管理してください。🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
🚨 偽の検索広告がハードウェアウォレット利用者を罠にかけ、$BTC 保有資産を狙っています! ⚠️
大手検索エンジンでは、なりすまし広告が正規のハードウェアウォレットのプラットフォームより上位に表示されています。🔍 悪意のあるリンクは、偽装した画面を通じてリカバリー情報を直接盗み取ろうとしており、確認せずにクリックした人はウォレット内の資産をすべて失う危険にさらされています。
さらに、現在進行中の調査では、第三者の流通経路に関連する損失額が8,600万ドルを超えるとの報告が示されています。🏦 ベテランの市場参加者でさえ、巧妙なドメイン偽装の手口に不意を突かれています。
資産を守るには、検索結果のスポンサー広告を一切信用せず、URLを厳重に確認する必要があります。🛡️ 🤔 公式のセキュリティポータルをブックマークしていますか?それとも、資金にアクセスする際に今も検索エンジンに頼っていますか?👇
⚠️ これは金融アドバイスではありません。常にご自身の責任でリスクを管理してください。🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
大手検索エンジンでは、なりすまし広告が正規のハードウェアウォレットのプラットフォームより上位に表示されています。🔍 悪意のあるリンクは、偽装した画面を通じてリカバリー情報を直接盗み取ろうとしており、確認せずにクリックした人はウォレット内の資産をすべて失う危険にさらされています。
さらに、現在進行中の調査では、第三者の流通経路に関連する損失額が8,600万ドルを超えるとの報告が示されています。🏦 ベテランの市場参加者でさえ、巧妙なドメイン偽装の手口に不意を突かれています。
資産を守るには、検索結果のスポンサー広告を一切信用せず、URLを厳重に確認する必要があります。🛡️ 🤔 公式のセキュリティポータルをブックマークしていますか?それとも、資金にアクセスする際に今も検索エンジンに頼っていますか?👇
⚠️ これは金融アドバイスではありません。常にご自身の責任でリスクを管理してください。🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
38

·
--
🚨 セキュリティ研究者が、$FOMOアカウントを標的とする悪質なブックマーク型フィッシング攻撃を発見! ⚠️
機関投資家向けセキュリティ企業のSlowMistが、$FOMOのウェブインターフェース利用者を狙う高度なフィッシング手口を警告しました。詐欺師は偽のCAPTCHA認証画面を使い、悪意のあるJavaScriptをブラウザーのブックマークに保存させようとしています。 🔍
このスクリプトを複数回実行すると、ユーザーに追加の承認を求めることなく、気づかれないまま有効なセッショントークンを乗っ取り、預け入れた資産を即座に抜き取ります。 🛡️ 動的な実行環境では、セッションの完全性や秘密情報を保護することは、チャート上でテクニカルレバレッジを管理することと同じくらい重要です。 💡 最近、ブラウザーのブックマークや有効なウェブアプリのセッションを確認しましたか? 👇
⚠️ 金融上のアドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
🚨 セキュリティ研究者が、$FOMOアカウントを標的とする悪質なブックマーク型フィッシング攻撃を発見! ⚠️
機関投資家向けセキュリティ企業のSlowMistが、$FOMOのウェブインターフェース利用者を狙う高度なフィッシング手口を警告しました。詐欺師は偽のCAPTCHA認証画面を使い、悪意のあるJavaScriptをブラウザーのブックマークに保存させようとしています。 🔍
このスクリプトを複数回実行すると、ユーザーに追加の承認を求めることなく、気づかれないまま有効なセッショントークンを乗っ取り、預け入れた資産を即座に抜き取ります。 🛡️ 動的な実行環境では、セッションの完全性や秘密情報を保護することは、チャート上でテクニカルレバレッジを管理することと同じくらい重要です。 💡 最近、ブラウザーのブックマークや有効なウェブアプリのセッションを確認しましたか? 👇
⚠️ 金融上のアドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
機関投資家向けセキュリティ企業のSlowMistが、$FOMOのウェブインターフェース利用者を狙う高度なフィッシング手口を警告しました。詐欺師は偽のCAPTCHA認証画面を使い、悪意のあるJavaScriptをブラウザーのブックマークに保存させようとしています。 🔍
このスクリプトを複数回実行すると、ユーザーに追加の承認を求めることなく、気づかれないまま有効なセッショントークンを乗っ取り、預け入れた資産を即座に抜き取ります。 🛡️ 動的な実行環境では、セッションの完全性や秘密情報を保護することは、チャート上でテクニカルレバレッジを管理することと同じくらい重要です。 💡 最近、ブラウザーのブックマークや有効なウェブアプリのセッションを確認しましたか? 👇
⚠️ 金融上のアドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
26

·
--
🚨 重大なセキュリティアラート:新しいiOSフィッシング攻撃
先ほど、非常に巧妙なフィッシングメールを受け取ったところです。すぐに警告したいので、端末と暗号資産を守ってください。
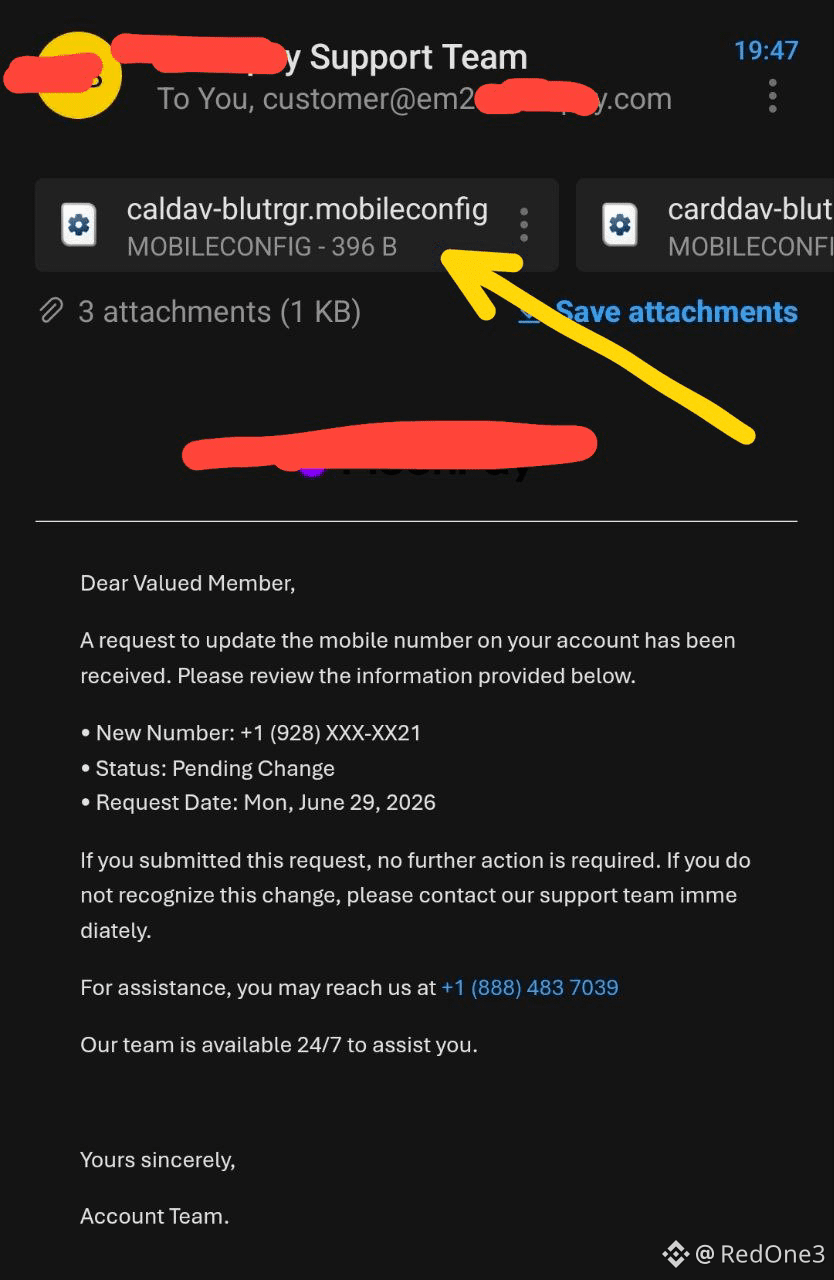
攻撃の仕組み(image.pngに表示されている内容):
そのメールは、口座の電話番号が変更されていると主張して不安をあおります。真の危険は、添付ファイルが .mobileconfig で終わっている点です(矢印で示されたcaldavファイルのように)。
危険な理由:
.mobileconfig ファイルは iOS の設定プロファイルです。これをダウンロードしてインストールすると、攻撃者に高度なシステム権限を与えることになります。悪意のあるVPNを通じてインターネット通信を誘導したり、データを盗み見るための偽の証明書をインストールしたり、パスワードや2FAコードを盗んだりできます。
やるべきこと:
* メールから .mobileconfig ファイルを決してダウンロードしないでください。
* これらのメールに記載されたサポート番号には決して電話しないでください。
* iPhoneを「設定」 ->「一般」 ->「VPNとデバイス管理」で確認してください。許可されていないプロファイルが見つかった場合は、すぐに削除してください。
#SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 重大なセキュリティアラート:新しいiOSフィッシング攻撃
先ほど、非常に巧妙なフィッシングメールを受け取ったところです。すぐに警告したいので、端末と暗号資産を守ってください。
攻撃の仕組み(image.pngに表示されている内容):
そのメールは、口座の電話番号が変更されていると主張して不安をあおります。真の危険は、添付ファイルが .mobileconfig で終わっている点です(矢印で示されたcaldavファイルのように)。
危険な理由:
.mobileconfig ファイルは iOS の設定プロファイルです。これをダウンロードしてインストールすると、攻撃者に高度なシステム権限を与えることになります。悪意のあるVPNを通じてインターネット通信を誘導したり、データを盗み見るための偽の証明書をインストールしたり、パスワードや2FAコードを盗んだりできます。
やるべきこと:
* メールから .mobileconfig ファイルを決してダウンロードしないでください。
* これらのメールに記載されたサポート番号には決して電話しないでください。
* iPhoneを「設定」 ->「一般」 ->「VPNとデバイス管理」で確認してください。許可されていないプロファイルが見つかった場合は、すぐに削除してください。
#SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
先ほど、非常に巧妙なフィッシングメールを受け取ったところです。すぐに警告したいので、端末と暗号資産を守ってください。
攻撃の仕組み(image.pngに表示されている内容):
そのメールは、口座の電話番号が変更されていると主張して不安をあおります。真の危険は、添付ファイルが .mobileconfig で終わっている点です(矢印で示されたcaldavファイルのように)。
危険な理由:
.mobileconfig ファイルは iOS の設定プロファイルです。これをダウンロードしてインストールすると、攻撃者に高度なシステム権限を与えることになります。悪意のあるVPNを通じてインターネット通信を誘導したり、データを盗み見るための偽の証明書をインストールしたり、パスワードや2FAコードを盗んだりできます。
やるべきこと:
* メールから .mobileconfig ファイルを決してダウンロードしないでください。
* これらのメールに記載されたサポート番号には決して電話しないでください。
* iPhoneを「設定」 ->「一般」 ->「VPNとデバイス管理」で確認してください。許可されていないプロファイルが見つかった場合は、すぐに削除してください。
#SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
299
$VANRY フィッシング被害事件 — 市場は紙一重 😱
該当なし—入力では特定の価格水準は提示されていません。
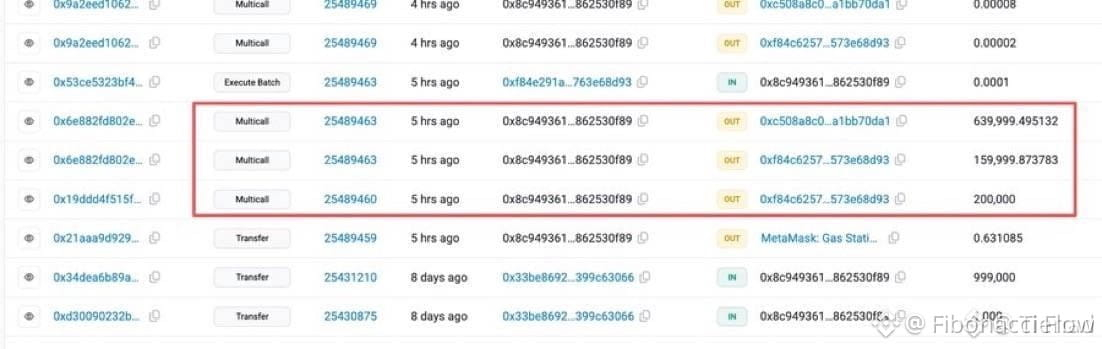
999,999ドルのフィッシング損失が市場に直撃しました。この種の流動性の流出は必ず爪痕を残します。セキュリティを固めるために短期的に様子見になる可能性がある一方で、強気の資金はこれを「$VANRY および $THE 」の押し目買いゾーンだと見なすかもしれません。
思惑買いの注文が入る前に、数時間ほど出来高が乾く可能性があります。あなたはどう立ち回りますか—見送るのか、それともサポートを下抜ける“強い再テスト”を待ちますか?
投資助言ではありません。常にリスク管理をしてください。
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY フィッシング被害事件 — 市場は紙一重 😱
該当なし—入力では特定の価格水準は提示されていません。
999,999ドルのフィッシング損失が市場に直撃しました。この種の流動性の流出は必ず爪痕を残します。セキュリティを固めるために短期的に様子見になる可能性がある一方で、強気の資金はこれを「$VANRY および $THE 」の押し目買いゾーンだと見なすかもしれません。
思惑買いの注文が入る前に、数時間ほど出来高が乾く可能性があります。あなたはどう立ち回りますか—見送るのか、それともサポートを下抜ける“強い再テスト”を待ちますか?
投資助言ではありません。常にリスク管理をしてください。
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
該当なし—入力では特定の価格水準は提示されていません。
999,999ドルのフィッシング損失が市場に直撃しました。この種の流動性の流出は必ず爪痕を残します。セキュリティを固めるために短期的に様子見になる可能性がある一方で、強気の資金はこれを「$VANRY および $THE 」の押し目買いゾーンだと見なすかもしれません。
思惑買いの注文が入る前に、数時間ほど出来高が乾く可能性があります。あなたはどう立ち回りますか—見送るのか、それともサポートを下抜ける“強い再テスト”を待ちますか?
投資助言ではありません。常にリスク管理をしてください。
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
191
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 セキュリティ警告: Revolutのデータ漏えいがユーザーのメールを流出—暗号資産を守ろう!
📊 セキュリティアラート&状況
事件の詳細: フィンテックおよび銀行アプリのRevolutは、コンプライアンスチームが、正規の政府機関のドメインを使用したメールアドレスから送られた不正な記録請求に対応した後、標的型のデータ漏えいを確認したとしています。
流出した顧客ファイル: オンチェーン調査のZachXBTによると、今回の漏えいの影響は高純資産保有者に及んだとのことです。漏えいしたファイルには、氏名(フルネーム)、自宅住所、電話番号、パスポート/IDのコピー、本人確認のセルフィー、口座明細、そしてリンクされたBitcoin($BTC)送金を含む取引履歴の全てが含まれます。
システム&資金の状況: Revolutは、中核となる銀行インフラ、アプリのパスワード、カードのPIN、そして秘密鍵は侵害されていないこと、またユーザーの資金は引き続き完全に安全であることを確認しています。ただし、露出したKYCデータはオフチェーン上での深刻なリスクを生みます。
💡 フィッシングの罠から身を守る方法
高度に標的化されたフィッシングに注意: 取引記録や自宅住所にアクセスできる攻撃者は、Revolutや暗号資産取引所を装った巧妙なフィッシングメールやSMSを作成できます。
OTPやパスワードを共有しない: Revolutまたは取引所のサポート担当者は、電話やメールで2FAコード、ログイン認証情報、リカバリーフレーズを求めることはありません。
長期保有分はアプリ外へ移す: 中央集権型のフィンテック・プラットフォームではなく、自分で管理するハードウェアウォレットに高額な暗号資産を保管し、第三者のデータ漏えいへの露出を最小限にしましょう。
💬 コミュニティ投票: 中央集権型プラットフォームによるKYCデータ流出を受けて、フィンテックアプリで暗号資産を保有し続けることを見直しますか?下記にセキュリティのヒントを共有してください!👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 セキュリティ警告: Revolutのデータ漏えいがユーザーのメールを流出—暗号資産を守ろう!
📊 セキュリティアラート&状況
事件の詳細: フィンテックおよび銀行アプリのRevolutは、コンプライアンスチームが、正規の政府機関のドメインを使用したメールアドレスから送られた不正な記録請求に対応した後、標的型のデータ漏えいを確認したとしています。
流出した顧客ファイル: オンチェーン調査のZachXBTによると、今回の漏えいの影響は高純資産保有者に及んだとのことです。漏えいしたファイルには、氏名(フルネーム)、自宅住所、電話番号、パスポート/IDのコピー、本人確認のセルフィー、口座明細、そしてリンクされたBitcoin($BTC)送金を含む取引履歴の全てが含まれます。
システム&資金の状況: Revolutは、中核となる銀行インフラ、アプリのパスワード、カードのPIN、そして秘密鍵は侵害されていないこと、またユーザーの資金は引き続き完全に安全であることを確認しています。ただし、露出したKYCデータはオフチェーン上での深刻なリスクを生みます。
💡 フィッシングの罠から身を守る方法
高度に標的化されたフィッシングに注意: 取引記録や自宅住所にアクセスできる攻撃者は、Revolutや暗号資産取引所を装った巧妙なフィッシングメールやSMSを作成できます。
OTPやパスワードを共有しない: Revolutまたは取引所のサポート担当者は、電話やメールで2FAコード、ログイン認証情報、リカバリーフレーズを求めることはありません。
長期保有分はアプリ外へ移す: 中央集権型のフィンテック・プラットフォームではなく、自分で管理するハードウェアウォレットに高額な暗号資産を保管し、第三者のデータ漏えいへの露出を最小限にしましょう。
💬 コミュニティ投票: 中央集権型プラットフォームによるKYCデータ流出を受けて、フィンテックアプリで暗号資産を保有し続けることを見直しますか?下記にセキュリティのヒントを共有してください!👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 セキュリティ警告: Revolutのデータ漏えいがユーザーのメールを流出—暗号資産を守ろう!
📊 セキュリティアラート&状況
事件の詳細: フィンテックおよび銀行アプリのRevolutは、コンプライアンスチームが、正規の政府機関のドメインを使用したメールアドレスから送られた不正な記録請求に対応した後、標的型のデータ漏えいを確認したとしています。
流出した顧客ファイル: オンチェーン調査のZachXBTによると、今回の漏えいの影響は高純資産保有者に及んだとのことです。漏えいしたファイルには、氏名(フルネーム)、自宅住所、電話番号、パスポート/IDのコピー、本人確認のセルフィー、口座明細、そしてリンクされたBitcoin($BTC)送金を含む取引履歴の全てが含まれます。
システム&資金の状況: Revolutは、中核となる銀行インフラ、アプリのパスワード、カードのPIN、そして秘密鍵は侵害されていないこと、またユーザーの資金は引き続き完全に安全であることを確認しています。ただし、露出したKYCデータはオフチェーン上での深刻なリスクを生みます。
💡 フィッシングの罠から身を守る方法
高度に標的化されたフィッシングに注意: 取引記録や自宅住所にアクセスできる攻撃者は、Revolutや暗号資産取引所を装った巧妙なフィッシングメールやSMSを作成できます。
OTPやパスワードを共有しない: Revolutまたは取引所のサポート担当者は、電話やメールで2FAコード、ログイン認証情報、リカバリーフレーズを求めることはありません。
長期保有分はアプリ外へ移す: 中央集権型のフィンテック・プラットフォームではなく、自分で管理するハードウェアウォレットに高額な暗号資産を保管し、第三者のデータ漏えいへの露出を最小限にしましょう。
💬 コミュニティ投票: 中央集権型プラットフォームによるKYCデータ流出を受けて、フィンテックアプリで暗号資産を保有し続けることを見直しますか?下記にセキュリティのヒントを共有してください!👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
195

·
--
🚨 $TREZOR 警告:公式ドメインを使ったフィッシングメールがユーザーを狙っています 🛑
🦈 第三者のメールサービス侵害により、攻撃者は $TREZOR の公式ドメインをなりすまして、偽の「重要なセキュリティアラート:STM32 エントロピー脆弱性」を、本物の通知と見分けがつかない形で送信できました。 📊 その欺瞞は単純なアドレス確認をすり抜け、フィッシング担当者が細部まで入念に再現した“見た目の手がかり”に頼らせるものです。
🔍 先行する ShipMonk の侵害で既に約 87k 件のレコードが露出しているため、攻撃者には高度にターゲット化された誘導(ルアー)を作るための豊富なデータプールがあります。 📌 $TREZOR は、リンクを無視し、公式 Web サイトを手動で入力してアクセスし、行動する前にウォレットアプリ内のあらゆるアラートを相互確認するよう助言します。
💬 クリックする前に、すべてのセキュリティアラートを二重確認していますか?
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 $TREZOR 警告:公式ドメインを使ったフィッシングメールがユーザーを狙っています 🛑
🦈 第三者のメールサービス侵害により、攻撃者は $TREZOR の公式ドメインをなりすまして、偽の「重要なセキュリティアラート:STM32 エントロピー脆弱性」を、本物の通知と見分けがつかない形で送信できました。 📊 その欺瞞は単純なアドレス確認をすり抜け、フィッシング担当者が細部まで入念に再現した“見た目の手がかり”に頼らせるものです。
🔍 先行する ShipMonk の侵害で既に約 87k 件のレコードが露出しているため、攻撃者には高度にターゲット化された誘導(ルアー)を作るための豊富なデータプールがあります。 📌 $TREZOR は、リンクを無視し、公式 Web サイトを手動で入力してアクセスし、行動する前にウォレットアプリ内のあらゆるアラートを相互確認するよう助言します。
💬 クリックする前に、すべてのセキュリティアラートを二重確認していますか?
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 第三者のメールサービス侵害により、攻撃者は $TREZOR の公式ドメインをなりすまして、偽の「重要なセキュリティアラート:STM32 エントロピー脆弱性」を、本物の通知と見分けがつかない形で送信できました。 📊 その欺瞞は単純なアドレス確認をすり抜け、フィッシング担当者が細部まで入念に再現した“見た目の手がかり”に頼らせるものです。
🔍 先行する ShipMonk の侵害で既に約 87k 件のレコードが露出しているため、攻撃者には高度にターゲット化された誘導(ルアー)を作るための豊富なデータプールがあります。 📌 $TREZOR は、リンクを無視し、公式 Web サイトを手動で入力してアクセスし、行動する前にウォレットアプリ内のあらゆるアラートを相互確認するよう助言します。
💬 クリックする前に、すべてのセキュリティアラートを二重確認していますか?
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
55
·
--
デジタルスクワッティング攻撃がビジネスをターゲットに増加中。
• TechRadarによると、攻撃者は正当なビジネスを偽装するために不正なドメインを登録している。
• 悪意のあるドメインは、ユーザーを偽のサイトに誘導し、認証情報を盗むために使用される。
• ドメイン名の争いは2020年から2025年の間に68%増加し、2025年には6,200件に達する見込み。
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3セキュリティ
デジタルスクワッティング攻撃がビジネスをターゲットに増加中。
• TechRadarによると、攻撃者は正当なビジネスを偽装するために不正なドメインを登録している。
• 悪意のあるドメインは、ユーザーを偽のサイトに誘導し、認証情報を盗むために使用される。
• ドメイン名の争いは2020年から2025年の間に68%増加し、2025年には6,200件に達する見込み。
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3セキュリティ
• TechRadarによると、攻撃者は正当なビジネスを偽装するために不正なドメインを登録している。
• 悪意のあるドメインは、ユーザーを偽のサイトに誘導し、認証情報を盗むために使用される。
• ドメイン名の争いは2020年から2025年の間に68%増加し、2025年には6,200件に達する見込み。
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3セキュリティ
31
TREZORデータ漏えい:露出したウォレット11,742件 — フィッシングの嵐が迫る 🚨📡
ハードウェアウォレットの大手が、出荷業者の情報漏えいをついに認めました。11,742人の顧客の氏名、住所、電話番号、メールアドレスがすでに外部に出回っています。さらに1,947件は一部が露出した形で確認されました。これはプロトコルのハックではありません。あなたのコインは引き続き端末の中で厳重にロックされています。ですが、人間の層が突破されてしまったのです。
いまフィッシングの季節が本番に突入しました。悪意のある者たちはあなたの個人情報の座標を今や手にしています。偽のサポートDM、仕込まれたリンク、そして公式のTrezor連絡に見せかけたソーシャルエンジニアリングが予想されます。端末は鉄壁のままですが、あなたの受信箱が新たな戦場になりました。
$COTI および$QNTB の保有者でこの波を受けている方へ:あなたの鍵こそ城の壁です。その金庫の外はすべて公然の獲物です。偽装されたメッセージから正規のTrezor連絡をどう見分けますか? 🛡️
⚠️ 金融助言ではありません。常にリスク管理をしてください。 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
TREZORデータ漏えい:露出したウォレット11,742件 — フィッシングの嵐が迫る 🚨📡
ハードウェアウォレットの大手が、出荷業者の情報漏えいをついに認めました。11,742人の顧客の氏名、住所、電話番号、メールアドレスがすでに外部に出回っています。さらに1,947件は一部が露出した形で確認されました。これはプロトコルのハックではありません。あなたのコインは引き続き端末の中で厳重にロックされています。ですが、人間の層が突破されてしまったのです。
いまフィッシングの季節が本番に突入しました。悪意のある者たちはあなたの個人情報の座標を今や手にしています。偽のサポートDM、仕込まれたリンク、そして公式のTrezor連絡に見せかけたソーシャルエンジニアリングが予想されます。端末は鉄壁のままですが、あなたの受信箱が新たな戦場になりました。
$COTI および$QNTB の保有者でこの波を受けている方へ:あなたの鍵こそ城の壁です。その金庫の外はすべて公然の獲物です。偽装されたメッセージから正規のTrezor連絡をどう見分けますか? 🛡️
⚠️ 金融助言ではありません。常にリスク管理をしてください。 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
ハードウェアウォレットの大手が、出荷業者の情報漏えいをついに認めました。11,742人の顧客の氏名、住所、電話番号、メールアドレスがすでに外部に出回っています。さらに1,947件は一部が露出した形で確認されました。これはプロトコルのハックではありません。あなたのコインは引き続き端末の中で厳重にロックされています。ですが、人間の層が突破されてしまったのです。
いまフィッシングの季節が本番に突入しました。悪意のある者たちはあなたの個人情報の座標を今や手にしています。偽のサポートDM、仕込まれたリンク、そして公式のTrezor連絡に見せかけたソーシャルエンジニアリングが予想されます。端末は鉄壁のままですが、あなたの受信箱が新たな戦場になりました。
$COTI および$QNTB の保有者でこの波を受けている方へ:あなたの鍵こそ城の壁です。その金庫の外はすべて公然の獲物です。偽装されたメッセージから正規のTrezor連絡をどう見分けますか? 🛡️
⚠️ 金融助言ではありません。常にリスク管理をしてください。 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
54
Trezorは、配送業者の1社でデータ侵害が発生し、6万7,000人の米国顧客の情報が漏えいし、標的型フィッシングやソーシャルエンジニアリング攻撃の危険にさらされた可能性があると確認した。
#Trezor #PhishingAlert
Trezorは、配送業者の1社でデータ侵害が発生し、6万7,000人の米国顧客の情報が漏えいし、標的型フィッシングやソーシャルエンジニアリング攻撃の危険にさらされた可能性があると確認した。
#Trezor #PhishingAlert
#Trezor #PhishingAlert
16
🚨 安全上の警告:SafePalの不具合が4万人のユーザーを晒す
ハードウェアウォレットのメーカーSafePalは、注文追跡システム(Eコマース)の障害によりデータ漏洩が発生したことを、ついに確認しました。
📊 事故の概要:
漏洩した情報: 氏名、物理的な発送先住所、メールアドレス、電話番号、および約39,798人の顧客の購入履歴。
暗号資産の安全性: 100% 健全。秘密鍵、シードフレーズ(seed phrases)、資金は 侵害されていません。
🛠️ 技術的分析:
SafePalのAir-Gapped(エアギャップ)およびコールドストレージのアーキテクチャは、資産をチェーン上で保護していますが、今の本当の危険は、高精度なソーシャルエンジニアリング(スピア・フィッシング)です。
あなたの氏名と物理的な住所をコールドウォレットの購入と結びつけることで、攻撃者は次のような手口を展開できます:
あなたのシードを盗むための「緊急のファームウェア更新」を知らせる、偽のメールやSMS。
改ざんされたデバイスを同梱した物理的な郵送、または悪意のあるQRコード付きの偽の手紙。
💬 議論:
Web2(Eコマース)層でのデータ漏洩は、Web3セキュリティのプライバシーをどこまで破壊するのでしょうか? ハードウェアウォレットを使う場合、メーカーから直接購入しますか? それとも、物理的な住所の痕跡が残らない方法を好みますか?
コメントで教えてください! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 安全上の警告:SafePalの不具合が4万人のユーザーを晒す
ハードウェアウォレットのメーカーSafePalは、注文追跡システム(Eコマース)の障害によりデータ漏洩が発生したことを、ついに確認しました。
📊 事故の概要:
漏洩した情報: 氏名、物理的な発送先住所、メールアドレス、電話番号、および約39,798人の顧客の購入履歴。
暗号資産の安全性: 100% 健全。秘密鍵、シードフレーズ(seed phrases)、資金は 侵害されていません。
🛠️ 技術的分析:
SafePalのAir-Gapped(エアギャップ)およびコールドストレージのアーキテクチャは、資産をチェーン上で保護していますが、今の本当の危険は、高精度なソーシャルエンジニアリング(スピア・フィッシング)です。
あなたの氏名と物理的な住所をコールドウォレットの購入と結びつけることで、攻撃者は次のような手口を展開できます:
あなたのシードを盗むための「緊急のファームウェア更新」を知らせる、偽のメールやSMS。
改ざんされたデバイスを同梱した物理的な郵送、または悪意のあるQRコード付きの偽の手紙。
💬 議論:
Web2(Eコマース)層でのデータ漏洩は、Web3セキュリティのプライバシーをどこまで破壊するのでしょうか? ハードウェアウォレットを使う場合、メーカーから直接購入しますか? それとも、物理的な住所の痕跡が残らない方法を好みますか?
コメントで教えてください! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
ハードウェアウォレットのメーカーSafePalは、注文追跡システム(Eコマース)の障害によりデータ漏洩が発生したことを、ついに確認しました。
📊 事故の概要:
漏洩した情報: 氏名、物理的な発送先住所、メールアドレス、電話番号、および約39,798人の顧客の購入履歴。
暗号資産の安全性: 100% 健全。秘密鍵、シードフレーズ(seed phrases)、資金は 侵害されていません。
🛠️ 技術的分析:
SafePalのAir-Gapped(エアギャップ)およびコールドストレージのアーキテクチャは、資産をチェーン上で保護していますが、今の本当の危険は、高精度なソーシャルエンジニアリング(スピア・フィッシング)です。
あなたの氏名と物理的な住所をコールドウォレットの購入と結びつけることで、攻撃者は次のような手口を展開できます:
あなたのシードを盗むための「緊急のファームウェア更新」を知らせる、偽のメールやSMS。
改ざんされたデバイスを同梱した物理的な郵送、または悪意のあるQRコード付きの偽の手紙。
💬 議論:
Web2(Eコマース)層でのデータ漏洩は、Web3セキュリティのプライバシーをどこまで破壊するのでしょうか? ハードウェアウォレットを使う場合、メーカーから直接購入しますか? それとも、物理的な住所の痕跡が残らない方法を好みますか?
コメントで教えてください! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
214

·
--
$GNO SECURITY BREACH — OFFICIAL X ACCOUNT COMPROMISED ⚠️
本文:
PeckShieldは、Gnosisの公式Xアカウントが本日早い時間に乗っ取られたことを確認しました。コミュニティメンバーは、あらゆる関与を避けるよう推奨されています — リンクなし、DMなし、リツイートなし。今週に入って2度目の主要プロジェクトアカウントの侵害です。
攻撃者は通常、乗っ取られたアカウントを使って偽のトークン契約やフィッシングリンクを投稿します。Gnosisの公式ウェブサイトまたはDiscordのみを通じて、すべての公式発信を確認してください。交流する前に、プロジェクトの発表を確認するためにどのような手順を取っていますか?
※これは投資助言ではありません。常にリスクを管理してください。
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO SECURITY BREACH — OFFICIAL X ACCOUNT COMPROMISED ⚠️
本文:
PeckShieldは、Gnosisの公式Xアカウントが本日早い時間に乗っ取られたことを確認しました。コミュニティメンバーは、あらゆる関与を避けるよう推奨されています — リンクなし、DMなし、リツイートなし。今週に入って2度目の主要プロジェクトアカウントの侵害です。
攻撃者は通常、乗っ取られたアカウントを使って偽のトークン契約やフィッシングリンクを投稿します。Gnosisの公式ウェブサイトまたはDiscordのみを通じて、すべての公式発信を確認してください。交流する前に、プロジェクトの発表を確認するためにどのような手順を取っていますか?
※これは投資助言ではありません。常にリスクを管理してください。
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
本文:
PeckShieldは、Gnosisの公式Xアカウントが本日早い時間に乗っ取られたことを確認しました。コミュニティメンバーは、あらゆる関与を避けるよう推奨されています — リンクなし、DMなし、リツイートなし。今週に入って2度目の主要プロジェクトアカウントの侵害です。
攻撃者は通常、乗っ取られたアカウントを使って偽のトークン契約やフィッシングリンクを投稿します。Gnosisの公式ウェブサイトまたはDiscordのみを通じて、すべての公式発信を確認してください。交流する前に、プロジェクトの発表を確認するためにどのような手順を取っていますか?
※これは投資助言ではありません。常にリスクを管理してください。
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
30
·
--
$PUMP HOLDERS BEWARE – RUSSIAN HACKERS ARE PHISHING SIGNAL BACKUP KEYS 🔥
これは、よくあるフィッシング詐欺ではありません。FBIとCISAが、ロシアの情報機関系グループがSignalの復元(リカバリー)キーを狙っていると警告しました。ログインコードだけではありません。ハッカーがそのキーを入手すると、チャット履歴全体を復元でき、さらに機種変更してもアクセスを維持することが可能になります。
$PUMP は最近12%上昇しましたが、真のリスクはトレーダーがSignalアカウントを乗っ取られることです。これらのハッカーは自動サポートのふりをして、復元キーを貼り付けるよう求めてきます。Signalの設定で新しいキーを生成すると古いキーは無効になりますが、すでにバックアップにアクセスされてしまった場合、その内容は失われません。あなたのSignalのグループチャットは安全ですか?
これは投資助言ではありません。常にリスク管理をしてください。
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP HOLDERS BEWARE – RUSSIAN HACKERS ARE PHISHING SIGNAL BACKUP KEYS 🔥
これは、よくあるフィッシング詐欺ではありません。FBIとCISAが、ロシアの情報機関系グループがSignalの復元(リカバリー)キーを狙っていると警告しました。ログインコードだけではありません。ハッカーがそのキーを入手すると、チャット履歴全体を復元でき、さらに機種変更してもアクセスを維持することが可能になります。
$PUMP は最近12%上昇しましたが、真のリスクはトレーダーがSignalアカウントを乗っ取られることです。これらのハッカーは自動サポートのふりをして、復元キーを貼り付けるよう求めてきます。Signalの設定で新しいキーを生成すると古いキーは無効になりますが、すでにバックアップにアクセスされてしまった場合、その内容は失われません。あなたのSignalのグループチャットは安全ですか?
これは投資助言ではありません。常にリスク管理をしてください。
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
これは、よくあるフィッシング詐欺ではありません。FBIとCISAが、ロシアの情報機関系グループがSignalの復元(リカバリー)キーを狙っていると警告しました。ログインコードだけではありません。ハッカーがそのキーを入手すると、チャット履歴全体を復元でき、さらに機種変更してもアクセスを維持することが可能になります。
$PUMP は最近12%上昇しましたが、真のリスクはトレーダーがSignalアカウントを乗っ取られることです。これらのハッカーは自動サポートのふりをして、復元キーを貼り付けるよう求めてきます。Signalの設定で新しいキーを生成すると古いキーは無効になりますが、すでにバックアップにアクセスされてしまった場合、その内容は失われません。あなたのSignalのグループチャットは安全ですか?
これは投資助言ではありません。常にリスク管理をしてください。
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
64
·
--
重大な警告:あなたの仮想通貨を守ろう!🛑 初心者のための必須セキュリティ習慣5選🔐
GM #BinanceSquare Fam! 👋 市場が熱くなるほど、詐欺師も活発になります。仮想通貨で最優先すべきは利益を得ることだけではなく、自分の資産を守ることです。
毎日、フィッシング詐欺リンク、偽のエアドロップ、ウォレットを抜き取る不正ツールによって、努力して貯めた資金を失う人の新しい話を目にします。次の被害者にならないでください!
今すぐこの5つの習慣を身につけましょう:
1️⃣ 2FA(多要素認証)を有効化:取引所のアカウントには、SMSではなく認証アプリ(Google Authenticatorなど)を使いましょう。
2️⃣ NEVER(絶対に)シードフレーズを共有しない:紙にオフラインで書き残してください。正規のサポートチームがシードフレーズを求めることは決してありません。
3️⃣ 公式サイトをブックマーク:Google検索やSNSの広告からのリンクはクリックしないでください。詐欺師は見た目がそっくりの偽サイトを作ります。
4️⃣ ウォレットアドレスを二重チェック:送金は必ず最初に少額のテストを。マルウェアがクリップボード内のアドレスを書き換えることがあります。
5️⃣ 「ありえないほどお得」なオファーに注意:仮想通貨を倍にする無料の仕組みや、突然の高額エアドロップは、ほぼ確実に詐欺です。
💡 私の個人的見解:警戒心を持ち続けてください。セキュリティは自分自身の責任です。怪しいと感じたら直感を信じて、その場を離れましょう。チャンスを逃すことより、資金を永遠に失うことのほうがずっと危険です。
👇 最近見た中で一番怖かった詐欺の手口は何ですか? 他の人を警告するために、ぜひあなたの経験を下に共有してください!👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
重大な警告:あなたの仮想通貨を守ろう!🛑 初心者のための必須セキュリティ習慣5選🔐
GM #BinanceSquare Fam! 👋 市場が熱くなるほど、詐欺師も活発になります。仮想通貨で最優先すべきは利益を得ることだけではなく、自分の資産を守ることです。
毎日、フィッシング詐欺リンク、偽のエアドロップ、ウォレットを抜き取る不正ツールによって、努力して貯めた資金を失う人の新しい話を目にします。次の被害者にならないでください!
今すぐこの5つの習慣を身につけましょう:
1️⃣ 2FA(多要素認証)を有効化:取引所のアカウントには、SMSではなく認証アプリ(Google Authenticatorなど)を使いましょう。
2️⃣ NEVER(絶対に)シードフレーズを共有しない:紙にオフラインで書き残してください。正規のサポートチームがシードフレーズを求めることは決してありません。
3️⃣ 公式サイトをブックマーク:Google検索やSNSの広告からのリンクはクリックしないでください。詐欺師は見た目がそっくりの偽サイトを作ります。
4️⃣ ウォレットアドレスを二重チェック:送金は必ず最初に少額のテストを。マルウェアがクリップボード内のアドレスを書き換えることがあります。
5️⃣ 「ありえないほどお得」なオファーに注意:仮想通貨を倍にする無料の仕組みや、突然の高額エアドロップは、ほぼ確実に詐欺です。
💡 私の個人的見解:警戒心を持ち続けてください。セキュリティは自分自身の責任です。怪しいと感じたら直感を信じて、その場を離れましょう。チャンスを逃すことより、資金を永遠に失うことのほうがずっと危険です。
👇 最近見た中で一番怖かった詐欺の手口は何ですか? 他の人を警告するために、ぜひあなたの経験を下に共有してください!👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
GM #BinanceSquare Fam! 👋 市場が熱くなるほど、詐欺師も活発になります。仮想通貨で最優先すべきは利益を得ることだけではなく、自分の資産を守ることです。
毎日、フィッシング詐欺リンク、偽のエアドロップ、ウォレットを抜き取る不正ツールによって、努力して貯めた資金を失う人の新しい話を目にします。次の被害者にならないでください!
今すぐこの5つの習慣を身につけましょう:
1️⃣ 2FA(多要素認証)を有効化:取引所のアカウントには、SMSではなく認証アプリ(Google Authenticatorなど)を使いましょう。
2️⃣ NEVER(絶対に)シードフレーズを共有しない:紙にオフラインで書き残してください。正規のサポートチームがシードフレーズを求めることは決してありません。
3️⃣ 公式サイトをブックマーク:Google検索やSNSの広告からのリンクはクリックしないでください。詐欺師は見た目がそっくりの偽サイトを作ります。
4️⃣ ウォレットアドレスを二重チェック:送金は必ず最初に少額のテストを。マルウェアがクリップボード内のアドレスを書き換えることがあります。
5️⃣ 「ありえないほどお得」なオファーに注意:仮想通貨を倍にする無料の仕組みや、突然の高額エアドロップは、ほぼ確実に詐欺です。
💡 私の個人的見解:警戒心を持ち続けてください。セキュリティは自分自身の責任です。怪しいと感じたら直感を信じて、その場を離れましょう。チャンスを逃すことより、資金を永遠に失うことのほうがずっと危険です。
👇 最近見た中で一番怖かった詐欺の手口は何ですか? 他の人を警告するために、ぜひあなたの経験を下に共有してください!👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
61

🚨 $BTC ALERT: フィッシング詐欺がTrezorの公式ドメインの裏に隠れている! 🦈
最新の侵害では、第三者のメールサービスが侵害され、攻撃者が「重大なセキュリティアラート」のメールを送信できるようになりました。そのメールはTrezorのドメインから直接届いたように見えます。 📧 以前の出荷パートナーのハックで、すでに87k+のユーザーがさらされていますが、今回のフィッシングは緊急のファームウェア更新として偽装されており、見た目での確認はほぼ不可能です。 📊
賢い資金は、正真正銘に見えるメールが届いた瞬間を、資格情報の“流動性の刈り取り”だと理解しています。市場の動きではありません。インボックスを研ぎ澄ませ、メールではなく公式サイト上のリンクを必ず確認してください。 💡💬 クリックする前に、Trezorのアラートを二重チェックしていますか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC ALERT: フィッシング詐欺がTrezorの公式ドメインの裏に隠れている! 🦈
最新の侵害では、第三者のメールサービスが侵害され、攻撃者が「重大なセキュリティアラート」のメールを送信できるようになりました。そのメールはTrezorのドメインから直接届いたように見えます。 📧 以前の出荷パートナーのハックで、すでに87k+のユーザーがさらされていますが、今回のフィッシングは緊急のファームウェア更新として偽装されており、見た目での確認はほぼ不可能です。 📊
賢い資金は、正真正銘に見えるメールが届いた瞬間を、資格情報の“流動性の刈り取り”だと理解しています。市場の動きではありません。インボックスを研ぎ澄ませ、メールではなく公式サイト上のリンクを必ず確認してください。 💡💬 クリックする前に、Trezorのアラートを二重チェックしていますか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
最新の侵害では、第三者のメールサービスが侵害され、攻撃者が「重大なセキュリティアラート」のメールを送信できるようになりました。そのメールはTrezorのドメインから直接届いたように見えます。 📧 以前の出荷パートナーのハックで、すでに87k+のユーザーがさらされていますが、今回のフィッシングは緊急のファームウェア更新として偽装されており、見た目での確認はほぼ不可能です。 📊
賢い資金は、正真正銘に見えるメールが届いた瞬間を、資格情報の“流動性の刈り取り”だと理解しています。市場の動きではありません。インボックスを研ぎ澄ませ、メールではなく公式サイト上のリンクを必ず確認してください。 💡💬 クリックする前に、Trezorのアラートを二重チェックしていますか? 👇
⚠️ 金融助言ではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
37
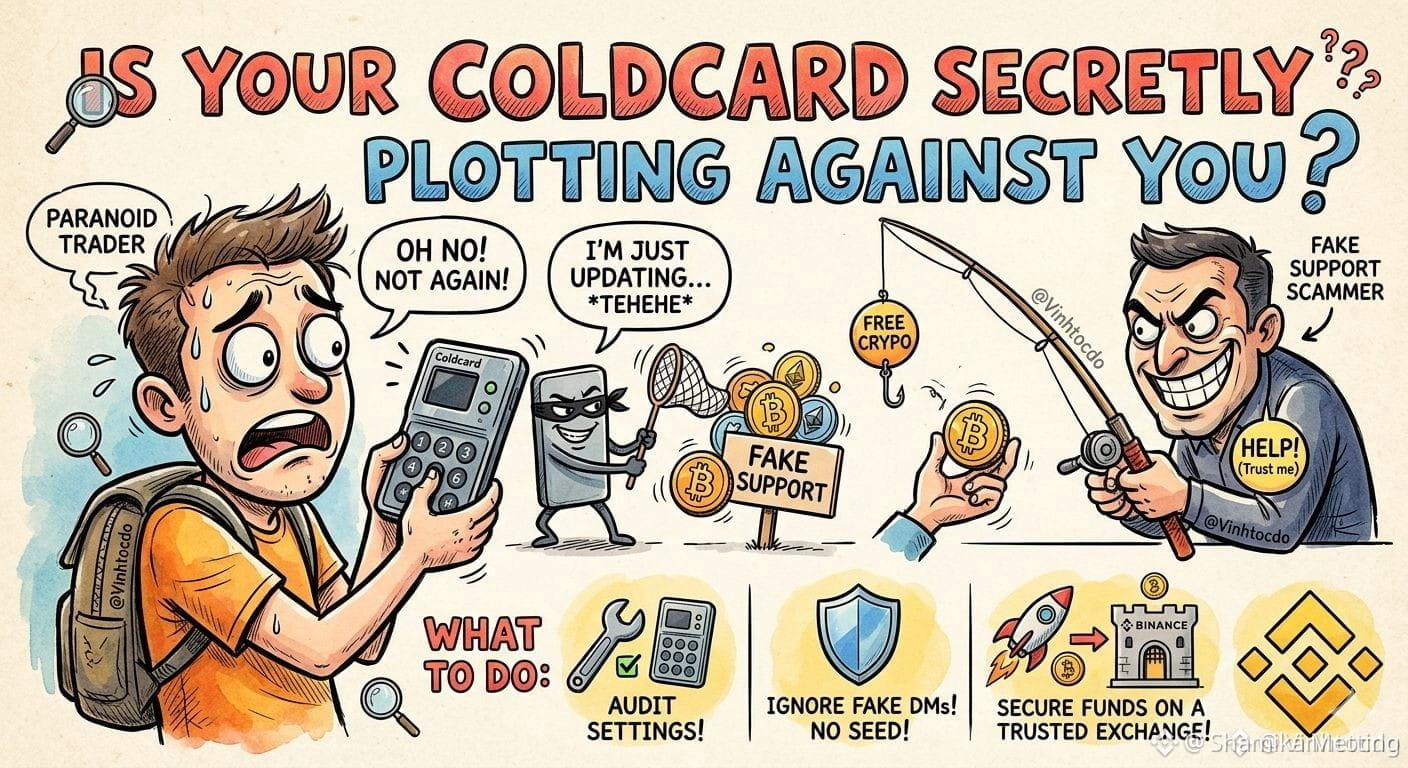
🚨緊急:#Coldcard は裏であなたを狙って共謀しているのか? 🕵️♂️
「Galaxy」の研究責任者がたった今爆弾を投下しました。現在も、Coldcardのユーザーを狙うフィッシング攻撃や悪用攻撃が活発に行われています! もしそこに資産を保管しているなら、今すぐデバイスの設定を3回確認して目を覚ましてください。いちばん怖いのは何だと思いますか? 街中に偽のサポートアカウントが溢れていて、あなたが「助けてほしい」と要求するのを待っています――実際にはあなたのウォレット残高を抜き取るために。状況が怪しければ、セキュリティの専門家はすぐに、より安全な環境へ資産を移すことを勧めています。侵入された設定よりは、超安全な取引所であるBinanceのほうがまだマシというわけです!
♂️トレーダーは今、何をすべき?
1️⃣ デバイスを確認:Coldcardの設定とファームウェア(firmware)を再チェックしてください。盲信しないで。
2️⃣ 偽の「サポート」に注意:本物のセキュリティチームが、シードフレーズのためにDMであなたに連絡してくることは絶対にありません。サポート詐欺師を無視してください!
3️⃣ 資金を守る:疑わしい場合は、流動資産を一時的に信頼できるプラットフォーム上で保護してください。
これは金融アドバイスではありません。必ず自分で調べてください(DYOR)!
続報をお願いします
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
{future}(BTCUSDT)
$NVDAB
{spot}(NVDABUSDT)
🚨緊急:#Coldcard は裏であなたを狙って共謀しているのか? 🕵️♂️
「Galaxy」の研究責任者がたった今爆弾を投下しました。現在も、Coldcardのユーザーを狙うフィッシング攻撃や悪用攻撃が活発に行われています! もしそこに資産を保管しているなら、今すぐデバイスの設定を3回確認して目を覚ましてください。いちばん怖いのは何だと思いますか? 街中に偽のサポートアカウントが溢れていて、あなたが「助けてほしい」と要求するのを待っています――実際にはあなたのウォレット残高を抜き取るために。状況が怪しければ、セキュリティの専門家はすぐに、より安全な環境へ資産を移すことを勧めています。侵入された設定よりは、超安全な取引所であるBinanceのほうがまだマシというわけです!
♂️トレーダーは今、何をすべき?
1️⃣ デバイスを確認:Coldcardの設定とファームウェア(firmware)を再チェックしてください。盲信しないで。
2️⃣ 偽の「サポート」に注意:本物のセキュリティチームが、シードフレーズのためにDMであなたに連絡してくることは絶対にありません。サポート詐欺師を無視してください!
3️⃣ 資金を守る:疑わしい場合は、流動資産を一時的に信頼できるプラットフォーム上で保護してください。
これは金融アドバイスではありません。必ず自分で調べてください(DYOR)!
続報をお願いします
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
「Galaxy」の研究責任者がたった今爆弾を投下しました。現在も、Coldcardのユーザーを狙うフィッシング攻撃や悪用攻撃が活発に行われています! もしそこに資産を保管しているなら、今すぐデバイスの設定を3回確認して目を覚ましてください。いちばん怖いのは何だと思いますか? 街中に偽のサポートアカウントが溢れていて、あなたが「助けてほしい」と要求するのを待っています――実際にはあなたのウォレット残高を抜き取るために。状況が怪しければ、セキュリティの専門家はすぐに、より安全な環境へ資産を移すことを勧めています。侵入された設定よりは、超安全な取引所であるBinanceのほうがまだマシというわけです!
♂️トレーダーは今、何をすべき?
1️⃣ デバイスを確認:Coldcardの設定とファームウェア(firmware)を再チェックしてください。盲信しないで。
2️⃣ 偽の「サポート」に注意:本物のセキュリティチームが、シードフレーズのためにDMであなたに連絡してくることは絶対にありません。サポート詐欺師を無視してください!
3️⃣ 資金を守る:疑わしい場合は、流動資産を一時的に信頼できるプラットフォーム上で保護してください。
これは金融アドバイスではありません。必ず自分で調べてください(DYOR)!
続報をお願いします
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
1
45
偽のTelegram広告に注意
ウクライナ警察は、キエフ拠点の暗号資産ドレイナー(情報窃取)グループを摘発し、月間100万ドルを稼いでいたことが判明しました。彼らは偽のTelegram広告や偽の取引所を使って被害者をだまし取っていました。警戒してください。
#TelegramScams #PhishingAlert
偽のTelegram広告に注意
ウクライナ警察は、キエフ拠点の暗号資産ドレイナー(情報窃取)グループを摘発し、月間100万ドルを稼いでいたことが判明しました。彼らは偽のTelegram広告や偽の取引所を使って被害者をだまし取っていました。警戒してください。
#TelegramScams #PhishingAlert
ウクライナ警察は、キエフ拠点の暗号資産ドレイナー(情報窃取)グループを摘発し、月間100万ドルを稼いでいたことが判明しました。彼らは偽のTelegram広告や偽の取引所を使って被害者をだまし取っていました。警戒してください。
#TelegramScams #PhishingAlert
31
新しいGTA 6の詐欺にご注意ください
詐欺師は、偽の『グランド・セフト・オートVI』リークサイトを使って、悪意のあるウォレットドレイナー(資金引き抜き型)を展開しています。過剰な期待を煽るリンクには特に注意し、被害を避けるためにウォレットを未確認の情報源に接続しないでください。
#PhishingAlert #WalletSecurity
新しいGTA 6の詐欺にご注意ください
詐欺師は、偽の『グランド・セフト・オートVI』リークサイトを使って、悪意のあるウォレットドレイナー(資金引き抜き型)を展開しています。過剰な期待を煽るリンクには特に注意し、被害を避けるためにウォレットを未確認の情報源に接続しないでください。
#PhishingAlert #WalletSecurity
詐欺師は、偽の『グランド・セフト・オートVI』リークサイトを使って、悪意のあるウォレットドレイナー(資金引き抜き型)を展開しています。過剰な期待を煽るリンクには特に注意し、被害を避けるためにウォレットを未確認の情報源に接続しないでください。
#PhishingAlert #WalletSecurity
1
48
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#FedWatch
閲覧回数 16.3M
39,276人が討論中
2
#EarningsSeason
閲覧回数 6.4M
31,983人が討論中
3
#USMidtermElections
閲覧回数 32,308
559人が討論中
4
#BitcoinDropsBelow$80K
閲覧回数 21,333
92人が討論中
5
#比特币跌破8万美元
閲覧回数 171,640
106人が討論中
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
閲覧回数 370
20人が討論中
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
閲覧回数 24,709
465人が討論中
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
閲覧回数 666
15人が討論中
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
閲覧回数 1,491
25人が討論中
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
閲覧回数 20,433
420人が討論中