
#oracleattack
oracleattack
閲覧回数 436
10人が討論中
注目
最新

$OST LIQUIDITY VAULT DRAINED $18M IN ORACLE ATTACK 🚨
これは本当に、夜も眠れないような種類のエクスプロイトです。Ostiumのオラクルシステムは信頼されるはずでしたが、操作されたタイムスタンプを持つPriceUpKeepのフォワーダー1つで、バルベースから1,800万USDCが流出しました。攻撃者は、プロトコル自身の価格レポーティングを悪用しました。
もしパーペトラル(perps)を取引しているなら、これがオラクルのセキュリティがすべてであるというリマインダーです。特権を持つキーパーと将来日時の組み合わせは危険で、実際の市場の動きがゼロでも、負けているポジションを支払いへと変えてしまえます。
取引するポジションの裏にあるオラクルは、どうやって見極めていますか?
※金融アドバイスではありません。常にリスク管理を行ってください。
#OST #OracleAttack #DeFiRisk #Crypto
🔥
これは本当に、夜も眠れないような種類のエクスプロイトです。Ostiumのオラクルシステムは信頼されるはずでしたが、操作されたタイムスタンプを持つPriceUpKeepのフォワーダー1つで、バルベースから1,800万USDCが流出しました。攻撃者は、プロトコル自身の価格レポーティングを悪用しました。
もしパーペトラル(perps)を取引しているなら、これがオラクルのセキュリティがすべてであるというリマインダーです。特権を持つキーパーと将来日時の組み合わせは危険で、実際の市場の動きがゼロでも、負けているポジションを支払いへと変えてしまえます。
取引するポジションの裏にあるオラクルは、どうやって見極めていますか?
※金融アドバイスではありません。常にリスク管理を行ってください。
#OST #OracleAttack #DeFiRisk #Crypto
🔥
誰も話さない「400M+」の盲点
スマートコントラクトが注目を集めています。でも本当の“脅威”はオラクル攻撃です。
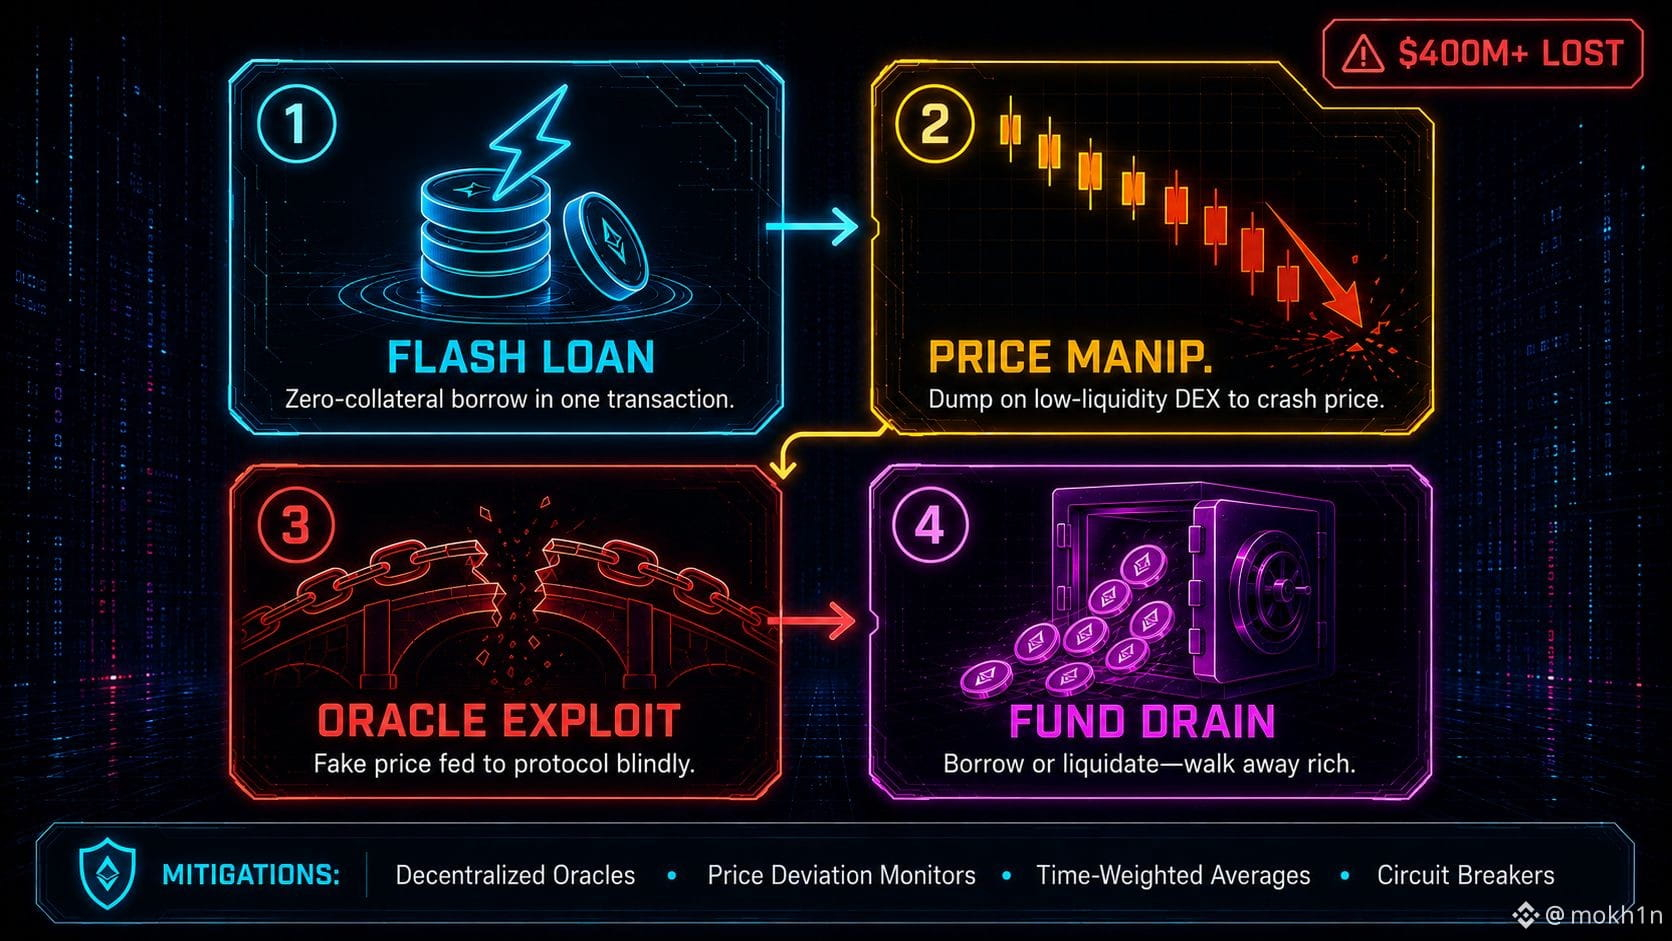
2026年だけでも、DeFiの不正流出(エクスプロイト)は7億7500万件を超え、オラクルの改ざんが主要な原因の一つとされています。実際、バイナンスですら、価格オラクルの欠陥によって数時間で190億失ったのです。
攻撃の仕組みはこうです:
1. フラッシュローン。無担保で数百万を借りる。
2. 価格操作。流動性の低いDEXで売り浴びせ、価格を急落させる。
3. オラクルの悪用。プロトコルに“偽の価格”を無条件で送り込む。
4. 資金流出。借りる/清算して、そのままリッチに逃げる。
身を守る方法:
· チェーンリンクのような分散型オラクルを使うプロトコルを選ぶ。
· 価格の乖離(ディビエーション)モニターがあるか確認する。
· 時間加重平均(TWAP)などを確認する。
· サーキットブレーカー(安全装置)が存在することを確かめる。
結論:スマートコントラクトは、消費するデータの安全性と同じだけしか安全ではありません。オラクルのリスクは、この部屋の中にいる“象”のような存在で、そろそろ話し始めるべきです。
あなたの見解は?あなたはこれまで、あなたのDeFiプロトコルがどこから価格を取得しているのか確認したことがありますか?
#defi #Crypto #OracleAttack #BinanceSquare #CryptoEducation
$LINK $BAND $PYTH
スマートコントラクトが注目を集めています。でも本当の“脅威”はオラクル攻撃です。
2026年だけでも、DeFiの不正流出(エクスプロイト)は7億7500万件を超え、オラクルの改ざんが主要な原因の一つとされています。実際、バイナンスですら、価格オラクルの欠陥によって数時間で190億失ったのです。
攻撃の仕組みはこうです:
1. フラッシュローン。無担保で数百万を借りる。
2. 価格操作。流動性の低いDEXで売り浴びせ、価格を急落させる。
3. オラクルの悪用。プロトコルに“偽の価格”を無条件で送り込む。
4. 資金流出。借りる/清算して、そのままリッチに逃げる。
身を守る方法:
· チェーンリンクのような分散型オラクルを使うプロトコルを選ぶ。
· 価格の乖離(ディビエーション)モニターがあるか確認する。
· 時間加重平均(TWAP)などを確認する。
· サーキットブレーカー(安全装置)が存在することを確かめる。
結論:スマートコントラクトは、消費するデータの安全性と同じだけしか安全ではありません。オラクルのリスクは、この部屋の中にいる“象”のような存在で、そろそろ話し始めるべきです。
あなたの見解は?あなたはこれまで、あなたのDeFiプロトコルがどこから価格を取得しているのか確認したことがありますか?
#defi #Crypto #OracleAttack #BinanceSquare #CryptoEducation
$LINK $BAND $PYTH

OstiumはDeFiへのオラクル攻撃の波で1,800万ドルを失った
- ハッカーは、Ostium自身の見積り(価格提示)インフラを悪用してプロトコルを攻撃した。
- 攻撃者は将来に関する偽のオラクルデータを送信し、架空の取引利益を生み出して、1,800万ドルを引き出した。
- これは、DeFiプラットフォームを狙うオラクル攻撃の波の一部だ。
#DeFi #Ostium #OracleAttack #CryptoNews #Security
$btc $eth
vlikevn Titanbot
出典: CoinDesk
- ハッカーは、Ostium自身の見積り(価格提示)インフラを悪用してプロトコルを攻撃した。
- 攻撃者は将来に関する偽のオラクルデータを送信し、架空の取引利益を生み出して、1,800万ドルを引き出した。
- これは、DeFiプラットフォームを狙うオラクル攻撃の波の一部だ。
#DeFi #Ostium #OracleAttack #CryptoNews #Security
$btc $eth
vlikevn Titanbot
出典: CoinDesk
Ostiumで18百万USDCがたった1回の偽装データのクリックで消失。攻撃者は、プロトコルの自動化システムにあるPriceUpKeepコンポーネントを悪用し、将来のタイムスタンプ付きの価格レポートを送信することで負け注文を勝ちに変え、vaultから18百万の支払いを発動させました。この事件はArbitrum上で発生し、先週のSummer.fiから600万ドルを引き出した件に続きます。
どちらも同じ脆弱性を悪用しています。つまり、オラクル基盤とキーパーに対する特権権限です。攻撃者がこれらの役割を掌握すると、スマートコントラクトがどれほど安全でも、価格データとオンチェーンへの反映タイミングを歪めることができます。
Ostiumはこれまでに500億ドル超の取引高を処理し、大手ファンドから約2,800万を調達してきました。このような一撃は、DeFiの自動化レイヤーにまだ死角があることを示しています。カスタム型のオラクル上でperpを取引しているなら、キーパー保護メカニズムと、複数ソースでの冗長化を必ず確認してください。インフラのリスクは、価格変動よりも大きいことがあるのです。
DYOR――クリプトに「too big to fail(潰れないほど大きい)」はありません。
#Bảomật #DeFi #Layer2 #Ostium #OracleAttack
どちらも同じ脆弱性を悪用しています。つまり、オラクル基盤とキーパーに対する特権権限です。攻撃者がこれらの役割を掌握すると、スマートコントラクトがどれほど安全でも、価格データとオンチェーンへの反映タイミングを歪めることができます。
Ostiumはこれまでに500億ドル超の取引高を処理し、大手ファンドから約2,800万を調達してきました。このような一撃は、DeFiの自動化レイヤーにまだ死角があることを示しています。カスタム型のオラクル上でperpを取引しているなら、キーパー保護メカニズムと、複数ソースでの冗長化を必ず確認してください。インフラのリスクは、価格変動よりも大きいことがあるのです。
DYOR――クリプトに「too big to fail(潰れないほど大きい)」はありません。
#Bảomật #DeFi #Layer2 #Ostium #OracleAttack

$HBAR BONZO FINANCE SUFFERS ORACLE ATTACK — 9Mドル 流出 💥
今回のインシデントは、DeFiにおけるシステム的な脆弱性を浮き彫りにしています。攻撃者はたった250 SAUCEを使ってSupraのオラクル価格フィードを操作し、12段階も価格をつり上げました。その後、USDC 663万ドルとHBAR 3450万ドルを借り入れたのです。Supraは問題を確認し修正しましたが、被害はすでに発生していました。
サードパーティのオラクルは、貸付プロトコルの中でも最も弱いリンクです。たった1つの操作された価格によって、約9Mドルが引き出されました。プロトコルには、マルチオラクルのバックアップシステムや、ボラティリティに基づく借入上限を義務付けるべきでしょうか?
投資助言ではありません。常にリスクを管理してください。
#HBAR #DeFi #OracleAttack #CryptoNews #Security
💥
今回のインシデントは、DeFiにおけるシステム的な脆弱性を浮き彫りにしています。攻撃者はたった250 SAUCEを使ってSupraのオラクル価格フィードを操作し、12段階も価格をつり上げました。その後、USDC 663万ドルとHBAR 3450万ドルを借り入れたのです。Supraは問題を確認し修正しましたが、被害はすでに発生していました。
サードパーティのオラクルは、貸付プロトコルの中でも最も弱いリンクです。たった1つの操作された価格によって、約9Mドルが引き出されました。プロトコルには、マルチオラクルのバックアップシステムや、ボラティリティに基づく借入上限を義務付けるべきでしょうか?
投資助言ではありません。常にリスクを管理してください。
#HBAR #DeFi #OracleAttack #CryptoNews #Security
💥
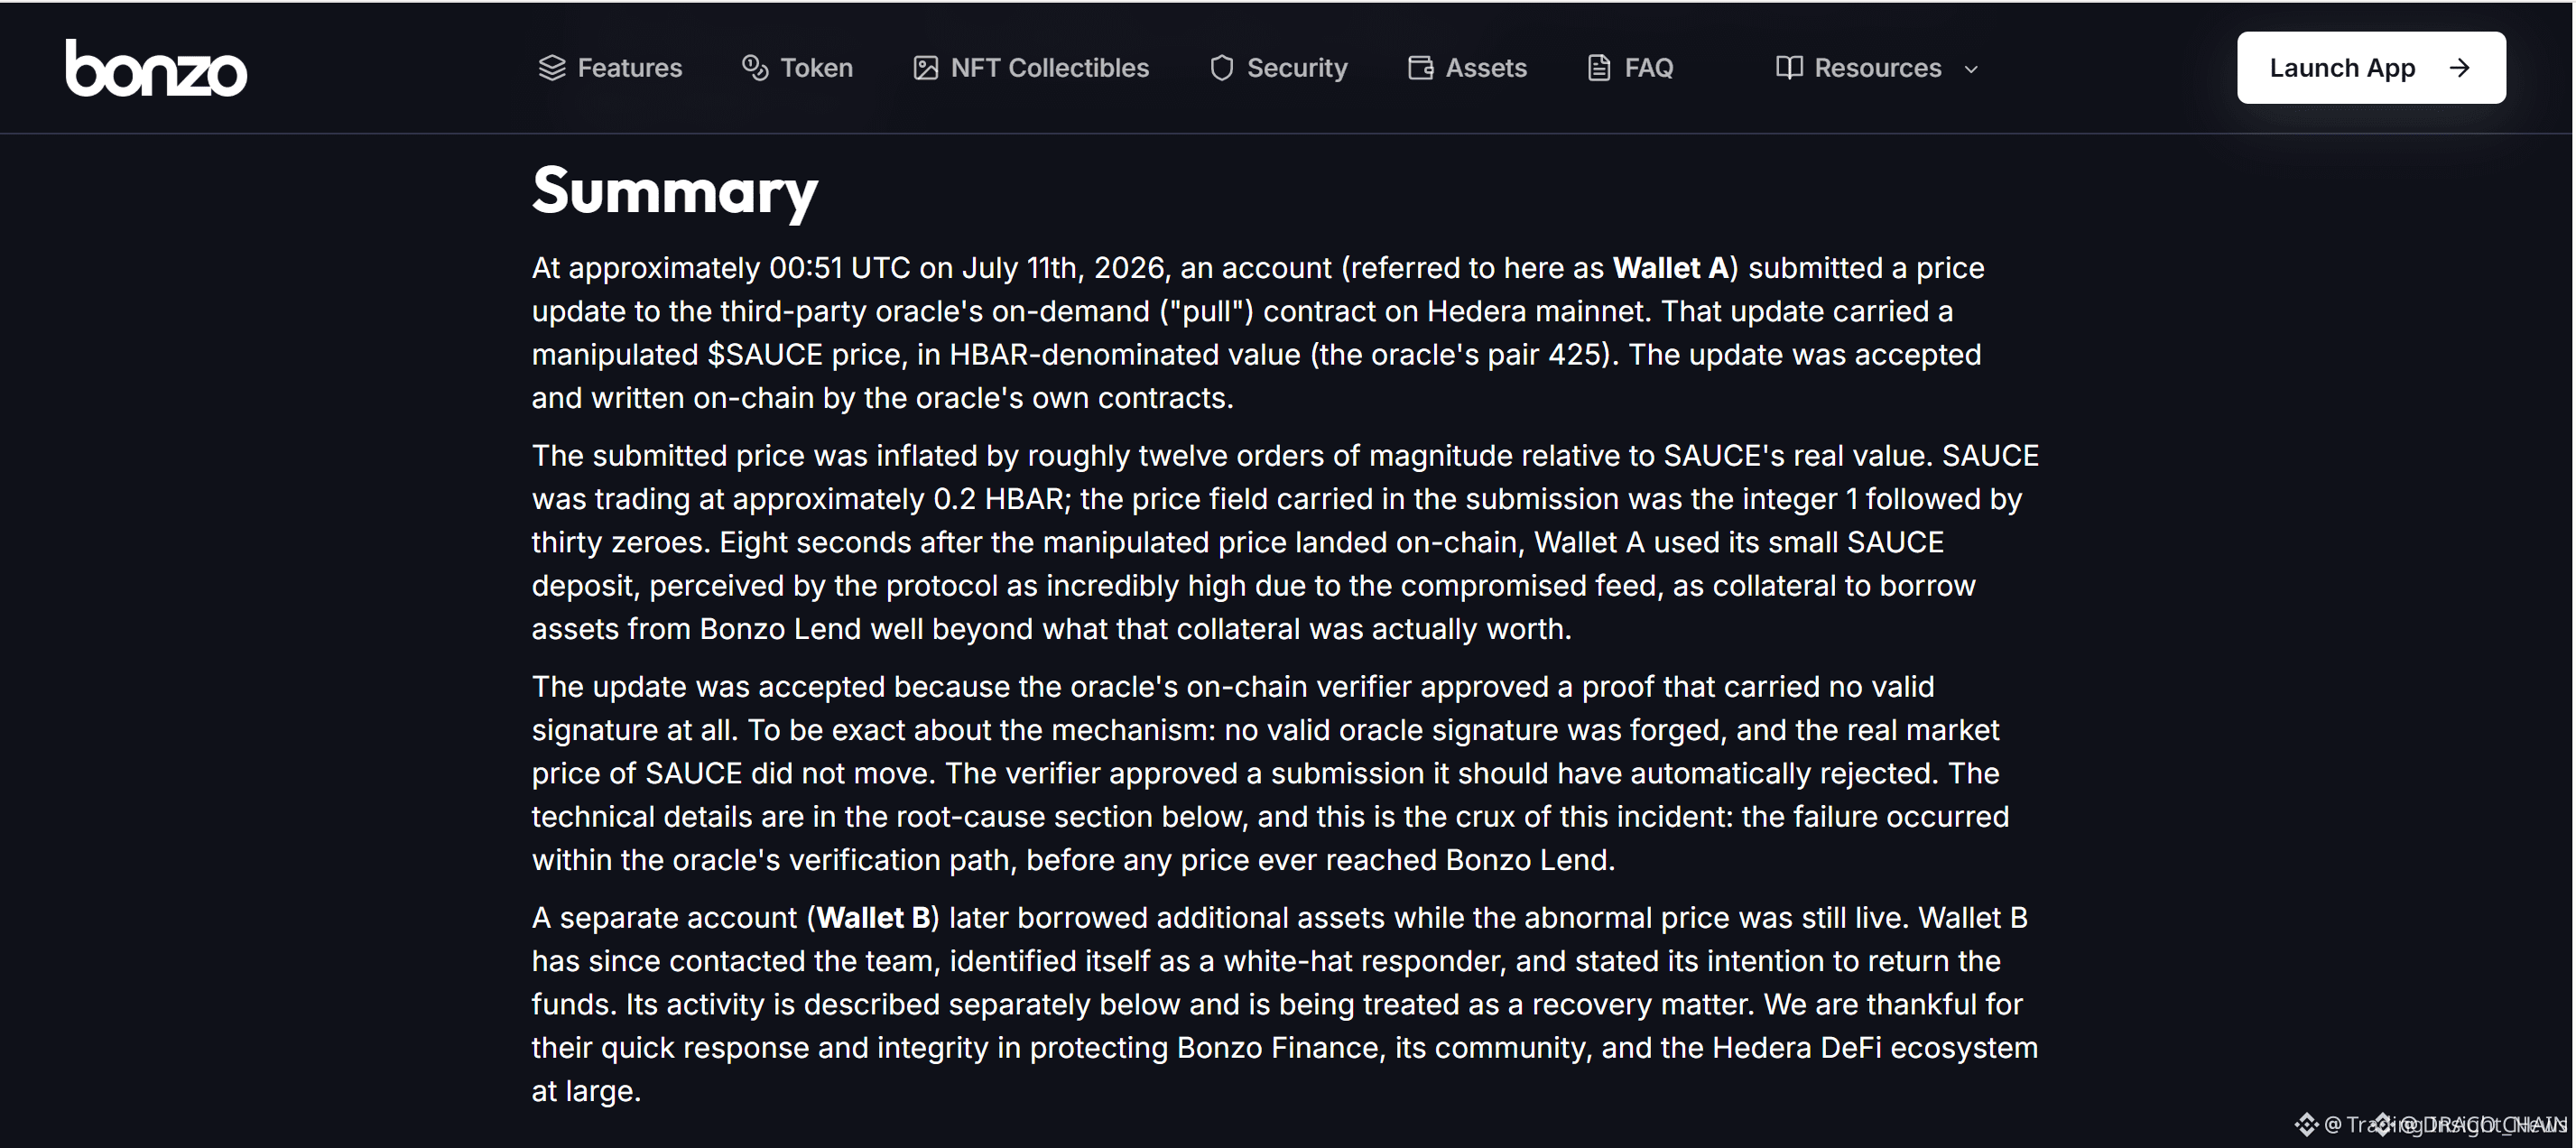
クリック一発で“3000万ドル”が消し飛ぶ──Hedera上のBonzo Lendが、オラクル侵害による攻撃を受け、TVLがわずか1晩で77%急落しました。
攻撃者は格安の250トークンSAUCEを投入し、Supraからオラクル価格を操作。その後、6.63百万USDCと34.52百万wrapped HBARを引き出し尽くしました。さらに別の「ホワイトハット」が介入して約100万ドルの返還を約束したものの、実際の損害は9.05百万ドルにまで膨らんでいます。
結果:HederaのTVLは24時間で約40%下落し、残りはわずか25.7百万ドル。すでに規模の小さいエコシステムにとって、信頼を揺るがす大きなショックです。
先物(フューチャーズ)のトレーダーにとって、この教訓は“古くて新しい”ものです。第三者オラクルは致命的な弱点になり得ますし、流動性の低いトークンは悪意ある者にとって「武器」になります。こんなニュースの前で感情的にロング/ショートしないでください――流動性はいつでも枯渇し得ます。
私はHederaが死ぬとは言いません。しかし、明らかにシステム的リスクはすでに顕在化しています。自分で調べる(DYOR)、資金管理を厳密に行い、オラクルの脆弱性があなたの口座を吹き飛ばさないようにしてください。
#DeFi #Bảomật #Hedera #BonzoLend #OracleAttack
攻撃者は格安の250トークンSAUCEを投入し、Supraからオラクル価格を操作。その後、6.63百万USDCと34.52百万wrapped HBARを引き出し尽くしました。さらに別の「ホワイトハット」が介入して約100万ドルの返還を約束したものの、実際の損害は9.05百万ドルにまで膨らんでいます。
結果:HederaのTVLは24時間で約40%下落し、残りはわずか25.7百万ドル。すでに規模の小さいエコシステムにとって、信頼を揺るがす大きなショックです。
先物(フューチャーズ)のトレーダーにとって、この教訓は“古くて新しい”ものです。第三者オラクルは致命的な弱点になり得ますし、流動性の低いトークンは悪意ある者にとって「武器」になります。こんなニュースの前で感情的にロング/ショートしないでください――流動性はいつでも枯渇し得ます。
私はHederaが死ぬとは言いません。しかし、明らかにシステム的リスクはすでに顕在化しています。自分で調べる(DYOR)、資金管理を厳密に行い、オラクルの脆弱性があなたの口座を吹き飛ばさないようにしてください。
#DeFi #Bảomật #Hedera #BonzoLend #OracleAttack
ログインして、さらにコンテンツを読む