
#ciberseguridad
ciberseguridad
閲覧回数 331,009
421人が討論中
注目
最新

記事
サイバー犯罪者が攻撃の自動化にAIエージェントをすでに利用しているとGoogleが警告サイバー犯罪者は、AIに単発の支援を求めるだけではなくなっています。攻撃の中でタスクを連鎖的に実行できるエージェントを組み込み始めています。これは、Mandiantと共同で作成され、11月16日に公開されたGoogle Threat Intelligence Groupの最新レポートの結論の一つです。
🔹 AIがネットワークへの侵入に新しい手口を生み出したわけではありません。攻撃者は今も、盗んだ認証情報や更新されていないシステムを利用しています。変わったのは速度と規模です。
🔹 Googleは、実際の侵入事案でCAIRNやPentAGIなどのオープンツールを含むマルチエージェント・フレームワークを確認しています。
サイバー犯罪者が攻撃の自動化にAIエージェントをすでに利用しているとGoogleが警告
サイバー犯罪者は、AIに単発の支援を求めるだけではなくなっています。攻撃の中でタスクを連鎖的に実行できるエージェントを組み込み始めています。これは、Mandiantと共同で作成され、11月16日に公開されたGoogle Threat Intelligence Groupの最新レポートの結論の一つです。
🔹 AIがネットワークへの侵入に新しい手口を生み出したわけではありません。攻撃者は今も、盗んだ認証情報や更新されていないシステムを利用しています。変わったのは速度と規模です。
🔹 Googleは、実際の侵入事案でCAIRNやPentAGIなどのオープンツールを含むマルチエージェント・フレームワークを確認しています。
🔹 AIがネットワークへの侵入に新しい手口を生み出したわけではありません。攻撃者は今も、盗んだ認証情報や更新されていないシステムを利用しています。変わったのは速度と規模です。
🔹 Googleは、実際の侵入事案でCAIRNやPentAGIなどのオープンツールを含むマルチエージェント・フレームワークを確認しています。
1
567

記事
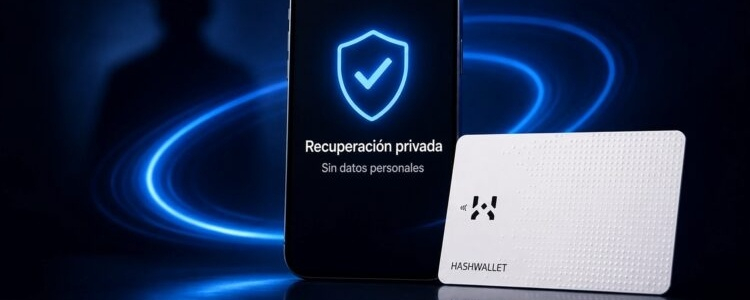
身分証明書なしで秘密鍵へのアクセスを取り戻す🛡️ デジタル資産へのアクセスを取り戻すには、ほとんどの場合、プライバシーを犠牲にして第三者に身分証明書を提出する必要があります。
🔑 Hashwalletは、完全に匿名で復元できる仕組みを提供し、これまでの常識を変えます。分割された暗号化バックアップにより、パスポートや身分証明書を見せることなく秘密鍵を復元でき、安全性と完全な管理権を自分の手元に保てます。
Hashwalletには、身分証明書の提示や鍵の引き渡しを求めることなく、アクセスを取り戻せる復元プロセスが備わっています。
身分証明書なしで秘密鍵へのアクセスを取り戻す
🛡️ デジタル資産へのアクセスを取り戻すには、ほとんどの場合、プライバシーを犠牲にして第三者に身分証明書を提出する必要があります。
🔑 Hashwalletは、完全に匿名で復元できる仕組みを提供し、これまでの常識を変えます。分割された暗号化バックアップにより、パスポートや身分証明書を見せることなく秘密鍵を復元でき、安全性と完全な管理権を自分の手元に保てます。
Hashwalletには、身分証明書の提示や鍵の引き渡しを求めることなく、アクセスを取り戻せる復元プロセスが備わっています。
🔑 Hashwalletは、完全に匿名で復元できる仕組みを提供し、これまでの常識を変えます。分割された暗号化バックアップにより、パスポートや身分証明書を見せることなく秘密鍵を復元でき、安全性と完全な管理権を自分の手元に保てます。
Hashwalletには、身分証明書の提示や鍵の引き渡しを求めることなく、アクセスを取り戻せる復元プロセスが備わっています。
39
·
--
弱気相場
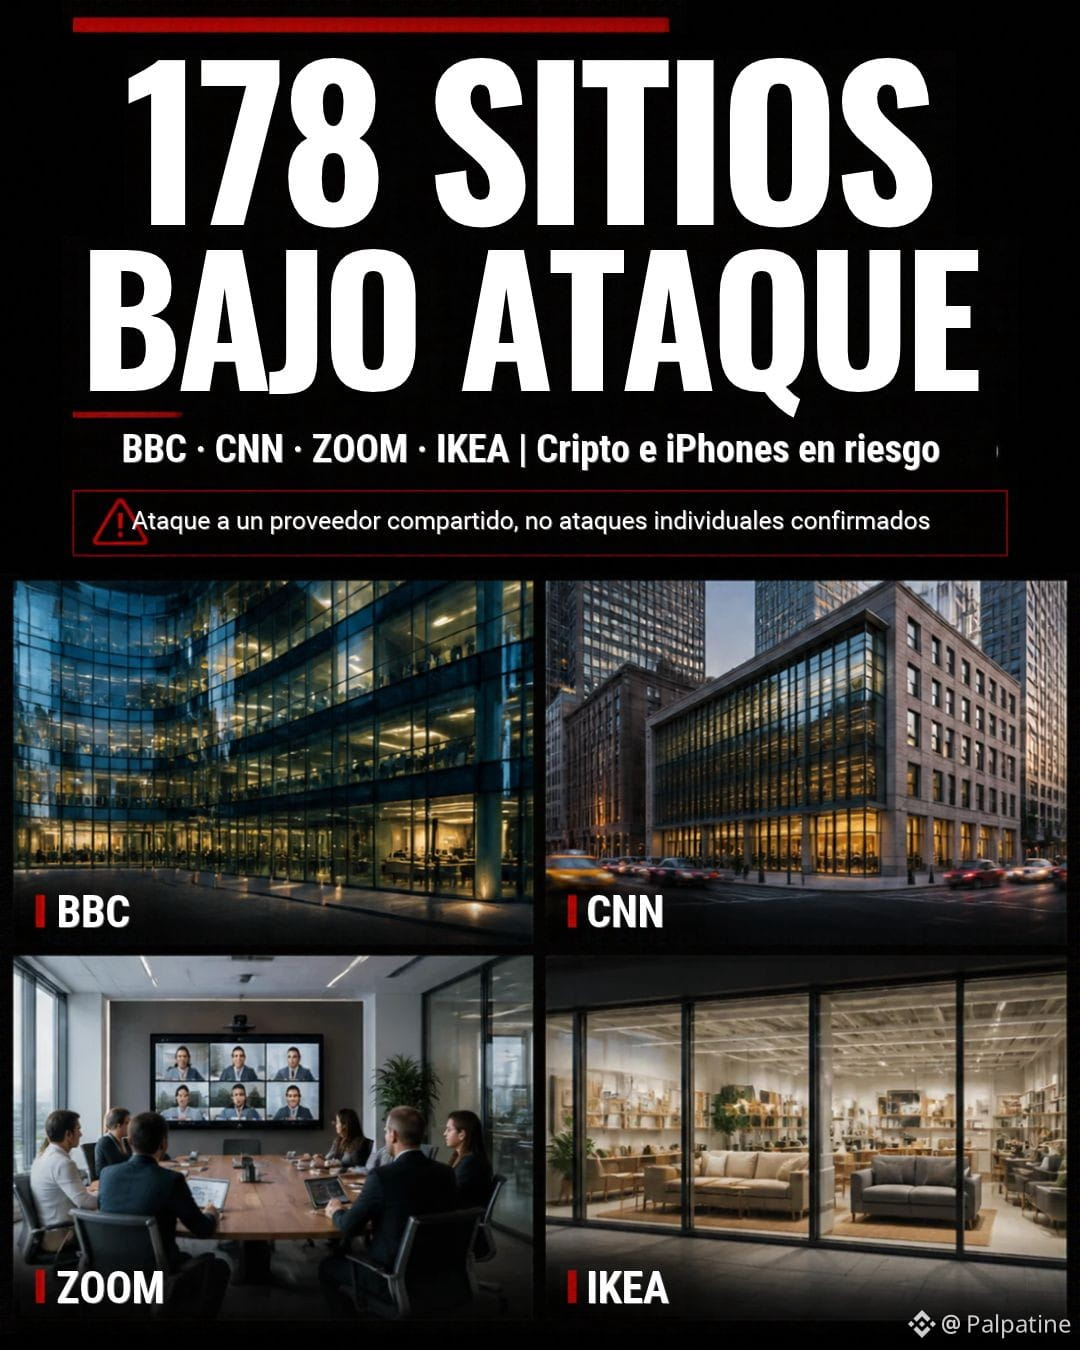
🚨 世界規模のサイバー攻撃で178の組織が被害に!
BBC、CNN、Zoom、IKEA、さらにはLedgerまで。
💰 ハッカーはウォレットのアドレスを書き換え、暗号資産を別の場所へ送金させるコードを仕込んだ。
📱 iPhoneの脆弱性も悪用しようとしていた。
被害を受けたプロバイダーは、すでに脆弱性を修正済み。
不安なのは、正規のウェブサイトを訪問しただけで、悪意のあるコードを受け取る可能性があったこと。
私たちのデジタルセキュリティは、いったいどこまで守られているのだろう?
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(SOLUSDT)
#Ciberseguridad #crypto
🚨 世界規模のサイバー攻撃で178の組織が被害に!
BBC、CNN、Zoom、IKEA、さらにはLedgerまで。
💰 ハッカーはウォレットのアドレスを書き換え、暗号資産を別の場所へ送金させるコードを仕込んだ。
📱 iPhoneの脆弱性も悪用しようとしていた。
被害を受けたプロバイダーは、すでに脆弱性を修正済み。
不安なのは、正規のウェブサイトを訪問しただけで、悪意のあるコードを受け取る可能性があったこと。
私たちのデジタルセキュリティは、いったいどこまで守られているのだろう?
#Ciberseguridad #crypto
BBC、CNN、Zoom、IKEA、さらにはLedgerまで。
💰 ハッカーはウォレットのアドレスを書き換え、暗号資産を別の場所へ送金させるコードを仕込んだ。
📱 iPhoneの脆弱性も悪用しようとしていた。
被害を受けたプロバイダーは、すでに脆弱性を修正済み。
不安なのは、正規のウェブサイトを訪問しただけで、悪意のあるコードを受け取る可能性があったこと。
私たちのデジタルセキュリティは、いったいどこまで守られているのだろう?
#Ciberseguridad #crypto
186
Bitwise、サイバーセキュリティAIに焦点を当てた初の非暗号資産ETFを発表
Bitwiseは、暗号資産に特化しない初のETF「ZDAY」を導入しました。このファンドはNYSEに上場し、経費率は0.75%。CrowdStrikeやPalo Altoを含む、AIセキュリティ関連の10〜30銘柄で構成されています。今回の上場により、Bitwiseは暗号資産分野を超えて商品ラインアップを多様化します。
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #サイバーセキュリティ
Bitwise、サイバーセキュリティAIに焦点を当てた初の非暗号資産ETFを発表
Bitwiseは、暗号資産に特化しない初のETF「ZDAY」を導入しました。このファンドはNYSEに上場し、経費率は0.75%。CrowdStrikeやPalo Altoを含む、AIセキュリティ関連の10〜30銘柄で構成されています。今回の上場により、Bitwiseは暗号資産分野を超えて商品ラインアップを多様化します。
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #サイバーセキュリティ
Bitwiseは、暗号資産に特化しない初のETF「ZDAY」を導入しました。このファンドはNYSEに上場し、経費率は0.75%。CrowdStrikeやPalo Altoを含む、AIセキュリティ関連の10〜30銘柄で構成されています。今回の上場により、Bitwiseは暗号資産分野を超えて商品ラインアップを多様化します。
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #サイバーセキュリティ
14
Bitwise、サイバーセキュリティに特化した初の非暗号資産ETFを投入
Bitwiseは、暗号資産に特化しない初のETFとなるZDAYを投入しました。このファンドはNYSEに上場し、手数料は0.75%です。CrowdStrikeやPalo Altoを含む、AIセキュリティ関連の10~30銘柄で構成されています。今回の投入により、Bitwiseのラインアップは暗号資産セクター以外にも広がります。
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #サイバーセキュリティ
Bitwise、サイバーセキュリティに特化した初の非暗号資産ETFを投入
Bitwiseは、暗号資産に特化しない初のETFとなるZDAYを投入しました。このファンドはNYSEに上場し、手数料は0.75%です。CrowdStrikeやPalo Altoを含む、AIセキュリティ関連の10~30銘柄で構成されています。今回の投入により、Bitwiseのラインアップは暗号資産セクター以外にも広がります。
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #サイバーセキュリティ
Bitwiseは、暗号資産に特化しない初のETFとなるZDAYを投入しました。このファンドはNYSEに上場し、手数料は0.75%です。CrowdStrikeやPalo Altoを含む、AIセキュリティ関連の10~30銘柄で構成されています。今回の投入により、Bitwiseのラインアップは暗号資産セクター以外にも広がります。
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #サイバーセキュリティ
13

·
--
🚨 $BTC 裏切り:Ledgerを含む178のサイトがマルウェアを配信
月曜日、Ledger、BBC、CNN、HSBC、Zoom、Salesforceは、自社サイトの訪問者にマルウェアを配信しました。Optimizelyのプラットフォームへの攻撃により、暗号資産のウォレットアドレスが攻撃者のアドレスにすり替えられたのです。私にとって、これは今日最も深刻な出来事です。危険があったのはブロックチェーンでもあなたのウォレットでもなく、アドレスをコピーするために開いたページだったからです。Ledgerは、デバイスや秘密鍵には手が加えられていないことをすでに確認しています。
誰も注目していない詳細を見てください。
→ 調査した1,611件のうち、178の組織で188のスクリプトが感染。コードはOptimizelyのサーバーから配信され、同社の証明書も付いていたため正規のものに見え、約19時間にわたって稼働していました。
→ BTC、ETH、SOL、TRON、TON、LTC、BCH、DOGEの8種類の暗号資産のアドレスが、テキストやフォームだけでなく、コピー&ペースト時のクリップボード上でもすり替えられました。
→ 攻撃者のウォレットに届いた暗号資産は約7,000ドル分(0.0853 BTC。うち1人の被害者は約4,900ドルを送金)にとどまりましたが、同じコードはカード情報、Cookie、スクリーンショットも盗み、iPhoneにはエクスプロイトを送りつけていました。
送金する前にアドレスを二度確認しますか?それとも、コピーした内容をそのまま信じますか?👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #暗号資産ハッキング
🚨 $BTC 裏切り:Ledgerを含む178のサイトがマルウェアを配信
月曜日、Ledger、BBC、CNN、HSBC、Zoom、Salesforceは、自社サイトの訪問者にマルウェアを配信しました。Optimizelyのプラットフォームへの攻撃により、暗号資産のウォレットアドレスが攻撃者のアドレスにすり替えられたのです。私にとって、これは今日最も深刻な出来事です。危険があったのはブロックチェーンでもあなたのウォレットでもなく、アドレスをコピーするために開いたページだったからです。Ledgerは、デバイスや秘密鍵には手が加えられていないことをすでに確認しています。
誰も注目していない詳細を見てください。
→ 調査した1,611件のうち、178の組織で188のスクリプトが感染。コードはOptimizelyのサーバーから配信され、同社の証明書も付いていたため正規のものに見え、約19時間にわたって稼働していました。
→ BTC、ETH、SOL、TRON、TON、LTC、BCH、DOGEの8種類の暗号資産のアドレスが、テキストやフォームだけでなく、コピー&ペースト時のクリップボード上でもすり替えられました。
→ 攻撃者のウォレットに届いた暗号資産は約7,000ドル分(0.0853 BTC。うち1人の被害者は約4,900ドルを送金)にとどまりましたが、同じコードはカード情報、Cookie、スクリーンショットも盗み、iPhoneにはエクスプロイトを送りつけていました。
送金する前にアドレスを二度確認しますか?それとも、コピーした内容をそのまま信じますか?👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #暗号資産ハッキング
月曜日、Ledger、BBC、CNN、HSBC、Zoom、Salesforceは、自社サイトの訪問者にマルウェアを配信しました。Optimizelyのプラットフォームへの攻撃により、暗号資産のウォレットアドレスが攻撃者のアドレスにすり替えられたのです。私にとって、これは今日最も深刻な出来事です。危険があったのはブロックチェーンでもあなたのウォレットでもなく、アドレスをコピーするために開いたページだったからです。Ledgerは、デバイスや秘密鍵には手が加えられていないことをすでに確認しています。
誰も注目していない詳細を見てください。
→ 調査した1,611件のうち、178の組織で188のスクリプトが感染。コードはOptimizelyのサーバーから配信され、同社の証明書も付いていたため正規のものに見え、約19時間にわたって稼働していました。
→ BTC、ETH、SOL、TRON、TON、LTC、BCH、DOGEの8種類の暗号資産のアドレスが、テキストやフォームだけでなく、コピー&ペースト時のクリップボード上でもすり替えられました。
→ 攻撃者のウォレットに届いた暗号資産は約7,000ドル分(0.0853 BTC。うち1人の被害者は約4,900ドルを送金)にとどまりましたが、同じコードはカード情報、Cookie、スクリーンショットも盗み、iPhoneにはエクスプロイトを送りつけていました。
送金する前にアドレスを二度確認しますか?それとも、コピーした内容をそのまま信じますか?👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #暗号資産ハッキング
1
1.2k

·
--
最近は、クリックする場所に気をつけてください。
ハッカーが178の主要なウェブサイトにマルウェアを侵入させました。
この攻撃ではOptimizelyのスクリプトを利用して、訪問者を感染させます。
目的はカード情報を盗み、暗号資産ウォレットのアドレスを書き換えることです。
つまり、気づかないうちに資金の送金先を変えてしまうのです。
私たちが日常的に使っているツールが、どれほど脆弱になり得るかを改めて考えさせられます。
よく利用するサイトのセキュリティを確認していますか?
$BTC #Ciberseguridad #暗号資産
最近は、クリックする場所に気をつけてください。
ハッカーが178の主要なウェブサイトにマルウェアを侵入させました。
この攻撃ではOptimizelyのスクリプトを利用して、訪問者を感染させます。
目的はカード情報を盗み、暗号資産ウォレットのアドレスを書き換えることです。
つまり、気づかないうちに資金の送金先を変えてしまうのです。
私たちが日常的に使っているツールが、どれほど脆弱になり得るかを改めて考えさせられます。
よく利用するサイトのセキュリティを確認していますか?
$BTC #Ciberseguridad #暗号資産
ハッカーが178の主要なウェブサイトにマルウェアを侵入させました。
この攻撃ではOptimizelyのスクリプトを利用して、訪問者を感染させます。
目的はカード情報を盗み、暗号資産ウォレットのアドレスを書き換えることです。
つまり、気づかないうちに資金の送金先を変えてしまうのです。
私たちが日常的に使っているツールが、どれほど脆弱になり得るかを改めて考えさせられます。
よく利用するサイトのセキュリティを確認していますか?
$BTC #Ciberseguridad #暗号資産
40

·
--
弱気相場
🚨 サイバー犯罪に大打撃:GOOTLOADERのインフラを解体 🚨
米国当局は国際的なパートナーと連携し、近年最も執拗に活動してきたマルウェアネットワークの一つに大きな打撃を与えました。司法省は、100台以上のサーバーからGootloaderを排除し、配布に使われていた主要なドメインを押収したと発表しました。
📊 被害の数字(2018~2026年):
• 世界中で25,000台以上のコンピューターが感染。
• 米国だけでランサムウェア攻撃の被害者が44人。
• 報告された被害額は推定2,880万米ドル。
🔍 どのように活動していたのか?
Gootloaderはコンピューターに感染し(多くの場合、侵害されたWordPressサイト経由)、デバイスをボットネットに組み込んでいました。運営者はデバイスを制御するだけでなく、ランサムウェアを展開するためのアクセス権を他の犯罪者に販売していました。
🤝 作戦の概要:
Shadowserverや技術関連機関と連携して実施されたこの作戦は、マルウェアの配布と制御を妨害することを目的としていました。しかし当局は、これによってすべてのリスクがなくなるわけではなく、すべての関係者が特定されたわけでもないと警告しており、引き続き警戒することが重要です。
💡 暗号資産エコシステムへの教訓:
運用上のセキュリティは非常に重要です。侵害されたデバイスが、デジタル資産に影響を及ぼす攻撃の侵入口になる可能性があります。システムを最新の状態に保ち、不審なファイルに注意し、必ず二要素認証(2FA)を利用しましょう。
#BinanceSquare #ciberseguridad $BTC $ETC
🚨 サイバー犯罪に大打撃:GOOTLOADERのインフラを解体 🚨
米国当局は国際的なパートナーと連携し、近年最も執拗に活動してきたマルウェアネットワークの一つに大きな打撃を与えました。司法省は、100台以上のサーバーからGootloaderを排除し、配布に使われていた主要なドメインを押収したと発表しました。
📊 被害の数字(2018~2026年):
• 世界中で25,000台以上のコンピューターが感染。
• 米国だけでランサムウェア攻撃の被害者が44人。
• 報告された被害額は推定2,880万米ドル。
🔍 どのように活動していたのか?
Gootloaderはコンピューターに感染し(多くの場合、侵害されたWordPressサイト経由)、デバイスをボットネットに組み込んでいました。運営者はデバイスを制御するだけでなく、ランサムウェアを展開するためのアクセス権を他の犯罪者に販売していました。
🤝 作戦の概要:
Shadowserverや技術関連機関と連携して実施されたこの作戦は、マルウェアの配布と制御を妨害することを目的としていました。しかし当局は、これによってすべてのリスクがなくなるわけではなく、すべての関係者が特定されたわけでもないと警告しており、引き続き警戒することが重要です。
💡 暗号資産エコシステムへの教訓:
運用上のセキュリティは非常に重要です。侵害されたデバイスが、デジタル資産に影響を及ぼす攻撃の侵入口になる可能性があります。システムを最新の状態に保ち、不審なファイルに注意し、必ず二要素認証(2FA)を利用しましょう。
#BinanceSquare #ciberseguridad $BTC $ETC
米国当局は国際的なパートナーと連携し、近年最も執拗に活動してきたマルウェアネットワークの一つに大きな打撃を与えました。司法省は、100台以上のサーバーからGootloaderを排除し、配布に使われていた主要なドメインを押収したと発表しました。
📊 被害の数字(2018~2026年):
• 世界中で25,000台以上のコンピューターが感染。
• 米国だけでランサムウェア攻撃の被害者が44人。
• 報告された被害額は推定2,880万米ドル。
🔍 どのように活動していたのか?
Gootloaderはコンピューターに感染し(多くの場合、侵害されたWordPressサイト経由)、デバイスをボットネットに組み込んでいました。運営者はデバイスを制御するだけでなく、ランサムウェアを展開するためのアクセス権を他の犯罪者に販売していました。
🤝 作戦の概要:
Shadowserverや技術関連機関と連携して実施されたこの作戦は、マルウェアの配布と制御を妨害することを目的としていました。しかし当局は、これによってすべてのリスクがなくなるわけではなく、すべての関係者が特定されたわけでもないと警告しており、引き続き警戒することが重要です。
💡 暗号資産エコシステムへの教訓:
運用上のセキュリティは非常に重要です。侵害されたデバイスが、デジタル資産に影響を及ぼす攻撃の侵入口になる可能性があります。システムを最新の状態に保ち、不審なファイルに注意し、必ず二要素認証(2FA)を利用しましょう。
#BinanceSquare #ciberseguridad $BTC $ETC
127
🚨 米国、北朝鮮が盗んだ12億ドル相当の暗号資産を差し押さえ:🇺🇸💰
司法省は本日、北朝鮮のハッカーが盗み出した12億ドルを超えるデジタル資産を、司法手続きにより差し押さえたと発表しました。
この金融面での打撃は、10月末にプラットフォームのBinanceが被った、60億ドルを超える史上最大規模の窃盗への対応の一環です。 🛡️💻🔒
並行して行われた作戦では、米当局がディープフェイク動画を使ってさらに4億ドルを盗む、高度な詐欺ネットワークも摘発しました。 🕵️♂️🎭🚫
民間部門の支援により、このサイバー攻撃に関連して凍結された資産の総額は、すでに27億ドルを超えています。 ❄️📊🌐
デジタル業界が国際的なサイバー犯罪への対策を強化するなか、残りの資金を追跡するための捜査は続いています。 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
🚨 米国、北朝鮮が盗んだ12億ドル相当の暗号資産を差し押さえ:🇺🇸💰
司法省は本日、北朝鮮のハッカーが盗み出した12億ドルを超えるデジタル資産を、司法手続きにより差し押さえたと発表しました。
この金融面での打撃は、10月末にプラットフォームのBinanceが被った、60億ドルを超える史上最大規模の窃盗への対応の一環です。 🛡️💻🔒
並行して行われた作戦では、米当局がディープフェイク動画を使ってさらに4億ドルを盗む、高度な詐欺ネットワークも摘発しました。 🕵️♂️🎭🚫
民間部門の支援により、このサイバー攻撃に関連して凍結された資産の総額は、すでに27億ドルを超えています。 ❄️📊🌐
デジタル業界が国際的なサイバー犯罪への対策を強化するなか、残りの資金を追跡するための捜査は続いています。 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
$BNB
$ETH
司法省は本日、北朝鮮のハッカーが盗み出した12億ドルを超えるデジタル資産を、司法手続きにより差し押さえたと発表しました。
この金融面での打撃は、10月末にプラットフォームのBinanceが被った、60億ドルを超える史上最大規模の窃盗への対応の一環です。 🛡️💻🔒
並行して行われた作戦では、米当局がディープフェイク動画を使ってさらに4億ドルを盗む、高度な詐欺ネットワークも摘発しました。 🕵️♂️🎭🚫
民間部門の支援により、このサイバー攻撃に関連して凍結された資産の総額は、すでに27億ドルを超えています。 ❄️📊🌐
デジタル業界が国際的なサイバー犯罪への対策を強化するなか、残りの資金を追跡するための捜査は続いています。 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
$BNB
$ETH
138
·
--
🚨 $BTC 驚愕!TSMCの従業員46,000人分の情報がわずか3ビットコインで売りに出される
世界の半導体を製造する巨大企業TSMCは本日、現職および元従業員約46,000人のデータがハッカーによって流出し、わずか3 BTCで売りに出されたことを確認しました。私にとって深刻なのは身代金の額ではありません。情報流出が外部のクラウドプロバイダー経由で起きたことです。誰も監視していない鎖の弱い部分が破られたのです。
誰も注目していない詳細を見てください。
→ 販売中のデータは6.9 GB:流出したサンプルには499件の記録が含まれ、それぞれに19項目あります。身分証明書番号、銀行口座、住所、緊急連絡先などが含まれています。
→ ハッカーが提示した期限は1週間:誰も3 BTC(約215,000ドル)を支払わなければ、データベース全体を無料で公開するとしています。
→ TSMC株は木曜日に1.55%下落しました。今回が初めてではありません。2023年6月には、LockBitがTSMCのサプライヤーへの攻撃をめぐり7,000万ドルを要求しました。
TSMCは3 BTCを支払うと思いますか?それともデータの公開を許すでしょうか?👇
$BTC
#Bitcoin #TSMC #サイバーセキュリティ
🚨 $BTC 驚愕!TSMCの従業員46,000人分の情報がわずか3ビットコインで売りに出される
世界の半導体を製造する巨大企業TSMCは本日、現職および元従業員約46,000人のデータがハッカーによって流出し、わずか3 BTCで売りに出されたことを確認しました。私にとって深刻なのは身代金の額ではありません。情報流出が外部のクラウドプロバイダー経由で起きたことです。誰も監視していない鎖の弱い部分が破られたのです。
誰も注目していない詳細を見てください。
→ 販売中のデータは6.9 GB:流出したサンプルには499件の記録が含まれ、それぞれに19項目あります。身分証明書番号、銀行口座、住所、緊急連絡先などが含まれています。
→ ハッカーが提示した期限は1週間:誰も3 BTC(約215,000ドル)を支払わなければ、データベース全体を無料で公開するとしています。
→ TSMC株は木曜日に1.55%下落しました。今回が初めてではありません。2023年6月には、LockBitがTSMCのサプライヤーへの攻撃をめぐり7,000万ドルを要求しました。
TSMCは3 BTCを支払うと思いますか?それともデータの公開を許すでしょうか?👇
$BTC
#Bitcoin #TSMC #サイバーセキュリティ
世界の半導体を製造する巨大企業TSMCは本日、現職および元従業員約46,000人のデータがハッカーによって流出し、わずか3 BTCで売りに出されたことを確認しました。私にとって深刻なのは身代金の額ではありません。情報流出が外部のクラウドプロバイダー経由で起きたことです。誰も監視していない鎖の弱い部分が破られたのです。
誰も注目していない詳細を見てください。
→ 販売中のデータは6.9 GB:流出したサンプルには499件の記録が含まれ、それぞれに19項目あります。身分証明書番号、銀行口座、住所、緊急連絡先などが含まれています。
→ ハッカーが提示した期限は1週間:誰も3 BTC(約215,000ドル)を支払わなければ、データベース全体を無料で公開するとしています。
→ TSMC株は木曜日に1.55%下落しました。今回が初めてではありません。2023年6月には、LockBitがTSMCのサプライヤーへの攻撃をめぐり7,000万ドルを要求しました。
TSMCは3 BTCを支払うと思いますか?それともデータの公開を許すでしょうか?👇
$BTC
#Bitcoin #TSMC #サイバーセキュリティ
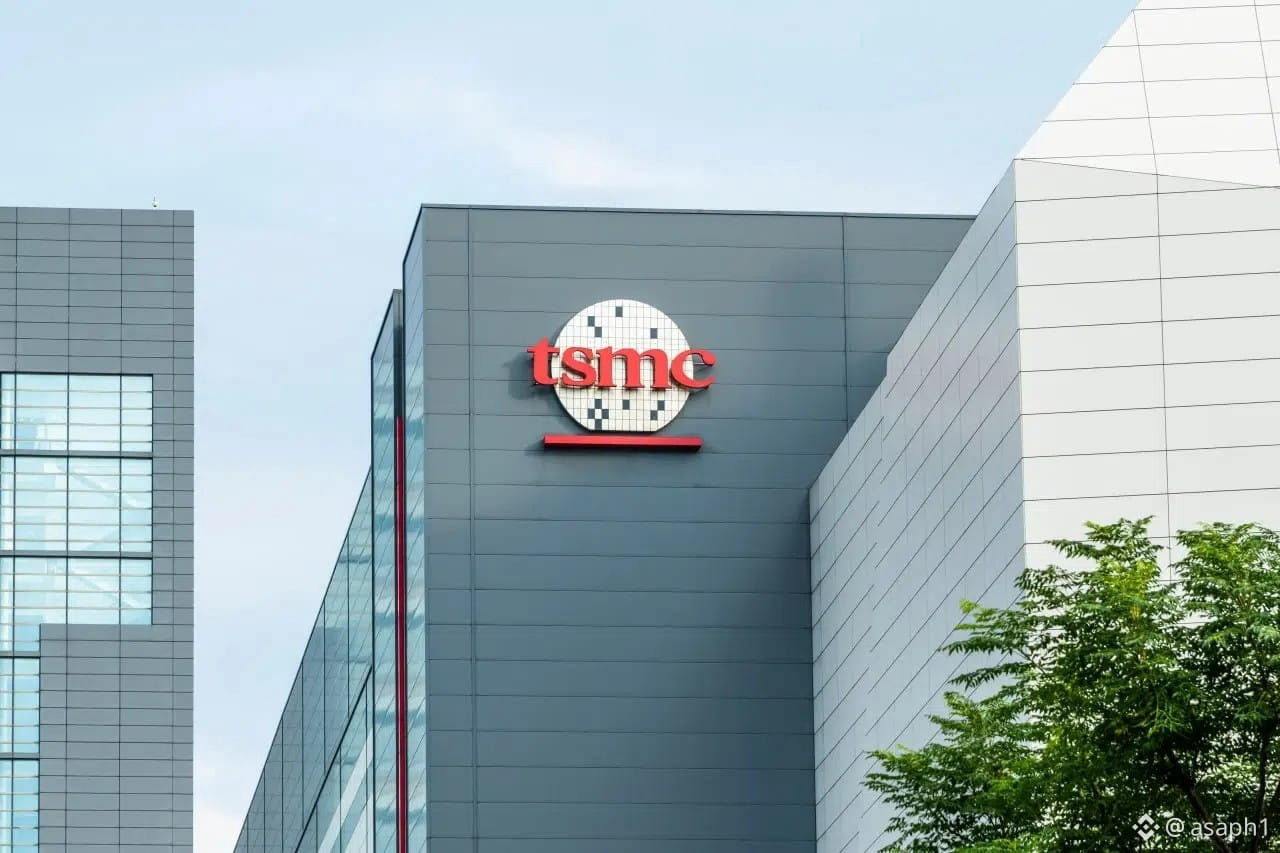
5.8k

·
--
#AlertaMundial
🚨 サイバーセキュリティ警報!TSMCが攻撃を受け、ビットコインで身代金を要求される 💻₿
台湾の巨大テクノロジー企業を揺るがす新たな事件を受け、デジタルセキュリティが再び厳しい状況に置かれています。
🔍 いったい何が起きたのでしょうか?
台湾積体電路製造(TSMC)は、自社システムでセキュリティ侵害が発生したことを正式に認めました。Jiemian Newsが報じた情報によると、ハッカーが社内システムに侵入し、従業員に関する機密情報を入手したとのことです。
💰 要求された身代金
盗んだデータを公開したり悪用したりしない見返りとして、サイバー攻撃者はビットコイン3枚相当の身代金を要求しました($BTC )。半導体業界の巨人である同社の規模を考えれば、金額は控えめに見えるかもしれません。しかし、この事件は、世界で最も重要なテクノロジーインフラが常に直面しているリスクを浮き彫りにしています。
🛡️ データ保護への課題
この事件は、企業のサイバーセキュリティ対策を強化することの重要性を改めて示しています。世界をリードする革新的な企業でさえ、ますます巧妙化するデジタル脅威に対して無防備になり得ます。
大手テクノロジー企業は、従業員のデータを守るために十分な投資をしていると思いますか?
ぜひ意見を聞かせてください 👇💬
#TSMC #ciberseguridad #NoticiasTech
#AlertaMundial
🚨 サイバーセキュリティ警報!TSMCが攻撃を受け、ビットコインで身代金を要求される 💻₿
台湾の巨大テクノロジー企業を揺るがす新たな事件を受け、デジタルセキュリティが再び厳しい状況に置かれています。
🔍 いったい何が起きたのでしょうか?
台湾積体電路製造(TSMC)は、自社システムでセキュリティ侵害が発生したことを正式に認めました。Jiemian Newsが報じた情報によると、ハッカーが社内システムに侵入し、従業員に関する機密情報を入手したとのことです。
💰 要求された身代金
盗んだデータを公開したり悪用したりしない見返りとして、サイバー攻撃者はビットコイン3枚相当の身代金を要求しました($BTC )。半導体業界の巨人である同社の規模を考えれば、金額は控えめに見えるかもしれません。しかし、この事件は、世界で最も重要なテクノロジーインフラが常に直面しているリスクを浮き彫りにしています。
🛡️ データ保護への課題
この事件は、企業のサイバーセキュリティ対策を強化することの重要性を改めて示しています。世界をリードする革新的な企業でさえ、ますます巧妙化するデジタル脅威に対して無防備になり得ます。
大手テクノロジー企業は、従業員のデータを守るために十分な投資をしていると思いますか?
ぜひ意見を聞かせてください 👇💬
#TSMC #ciberseguridad #NoticiasTech
🚨 サイバーセキュリティ警報!TSMCが攻撃を受け、ビットコインで身代金を要求される 💻₿
台湾の巨大テクノロジー企業を揺るがす新たな事件を受け、デジタルセキュリティが再び厳しい状況に置かれています。
🔍 いったい何が起きたのでしょうか?
台湾積体電路製造(TSMC)は、自社システムでセキュリティ侵害が発生したことを正式に認めました。Jiemian Newsが報じた情報によると、ハッカーが社内システムに侵入し、従業員に関する機密情報を入手したとのことです。
💰 要求された身代金
盗んだデータを公開したり悪用したりしない見返りとして、サイバー攻撃者はビットコイン3枚相当の身代金を要求しました($BTC )。半導体業界の巨人である同社の規模を考えれば、金額は控えめに見えるかもしれません。しかし、この事件は、世界で最も重要なテクノロジーインフラが常に直面しているリスクを浮き彫りにしています。
🛡️ データ保護への課題
この事件は、企業のサイバーセキュリティ対策を強化することの重要性を改めて示しています。世界をリードする革新的な企業でさえ、ますます巧妙化するデジタル脅威に対して無防備になり得ます。
大手テクノロジー企業は、従業員のデータを守るために十分な投資をしていると思いますか?
ぜひ意見を聞かせてください 👇💬
#TSMC #ciberseguridad #NoticiasTech
3
367
·
--
韓国の7銀行への連携侵入(2026年9〜10月)により、6万6,000〜6万7,000人の市民と2,200社のデータが流出した。この攻撃は中国人の単独オペレーターによるものとされ、自律型ペネトレーションテストフレームワークのARTEXと、リクエストをDeepSeekのインフラへリダイレクトするよう改変されたClaude Codeを使用した。
— EmeDotEmeによる分析
#EmeDotEme #Ciberseguridad #韓国
韓国の7銀行への連携侵入(2026年9〜10月)により、6万6,000〜6万7,000人の市民と2,200社のデータが流出した。この攻撃は中国人の単独オペレーターによるものとされ、自律型ペネトレーションテストフレームワークのARTEXと、リクエストをDeepSeekのインフラへリダイレクトするよう改変されたClaude Codeを使用した。
— EmeDotEmeによる分析
#EmeDotEme #Ciberseguridad #韓国
— EmeDotEmeによる分析
#EmeDotEme #Ciberseguridad #韓国
122
·
--
2026年11月7日、Gnosis Payのカードシステムがサイバー攻撃を受け、ユーザーの機密データが流出しました。CriptoNoticiasの報道によると、この情報漏えいは機密性を損ない、個人に合わせた詐欺などの二次的な攻撃を容易にします。流出したデータによって、個人の身元と有効な決済口座が結び付けられる可能性があり、利用者のリスクが高まっています。
— EmeDotEmeによる分析
#EmeDotEme #Ciberseguridad #GnosisPay
2026年11月7日、Gnosis Payのカードシステムがサイバー攻撃を受け、ユーザーの機密データが流出しました。CriptoNoticiasの報道によると、この情報漏えいは機密性を損ない、個人に合わせた詐欺などの二次的な攻撃を容易にします。流出したデータによって、個人の身元と有効な決済口座が結び付けられる可能性があり、利用者のリスクが高まっています。
— EmeDotEmeによる分析
#EmeDotEme #Ciberseguridad #GnosisPay
— EmeDotEmeによる分析
#EmeDotEme #Ciberseguridad #GnosisPay
142
·
--
Debian向けPHPパッケージのメンテナーであるOndrej Surýは、2026年10月末に重大なパッチを配布し、ウェブサイトの70%に影響するPHPの2つの脆弱性を緩和しました。2026年8月に技術的な詳細が漏えいし、何百万ものポータルサイトが乗っ取りやデータ抽出の危険にさらされた後、この予防措置によって大規模なサイバー攻撃を防ぎました。彼の対応は古いバージョンのセキュリティ強化を早め、広範囲にわたるサービス停止を回避しました。
— EmeDotEmeによる分析
#EmeDotEme #Ciberseguridad #CdigoAbierto
Debian向けPHPパッケージのメンテナーであるOndrej Surýは、2026年10月末に重大なパッチを配布し、ウェブサイトの70%に影響するPHPの2つの脆弱性を緩和しました。2026年8月に技術的な詳細が漏えいし、何百万ものポータルサイトが乗っ取りやデータ抽出の危険にさらされた後、この予防措置によって大規模なサイバー攻撃を防ぎました。彼の対応は古いバージョンのセキュリティ強化を早め、広範囲にわたるサービス停止を回避しました。
— EmeDotEmeによる分析
#EmeDotEme #Ciberseguridad #CdigoAbierto
— EmeDotEmeによる分析
#EmeDotEme #Ciberseguridad #CdigoAbierto
90
·
--
FBIは、2026年10月29日に北朝鮮のハッカーがBinanceから63億~64億3,000万ドルを盗んだとみている。これは、2025年2月にBybitが受けた14億6,000万ドルの攻撃を上回る規模だ。資金はDeFiに変換され、分散された。盗まれた資産の82%はBitcoinとEthereumのネットワークに由来していた。
— EmeDotEmeによる分析
#EmeDotEme #Criptomonedas #サイバーセキュリティ
FBIは、2026年10月29日に北朝鮮のハッカーがBinanceから63億~64億3,000万ドルを盗んだとみている。これは、2025年2月にBybitが受けた14億6,000万ドルの攻撃を上回る規模だ。資金はDeFiに変換され、分散された。盗まれた資産の82%はBitcoinとEthereumのネットワークに由来していた。
— EmeDotEmeによる分析
#EmeDotEme #Criptomonedas #サイバーセキュリティ
— EmeDotEmeによる分析
#EmeDotEme #Criptomonedas #サイバーセキュリティ
110
·
--
大きな話題を呼んでいるハッカー集団があります。
TraderTraitorというグループで、暗号資産業界で複数の大規模な盗難事件を起こしたとされています。
その被害額は驚くべきものです。合計で約63億ドルの損失をもたらした攻撃に関与したとされています。
たった一つのグループが市場にこれほど大きな打撃を与えられるとは、衝撃的です。
このグループについて、以前から聞いたことはありますか?
$BTC
#ciberseguridad #暗号資産
大きな話題を呼んでいるハッカー集団があります。
TraderTraitorというグループで、暗号資産業界で複数の大規模な盗難事件を起こしたとされています。
その被害額は驚くべきものです。合計で約63億ドルの損失をもたらした攻撃に関与したとされています。
たった一つのグループが市場にこれほど大きな打撃を与えられるとは、衝撃的です。
このグループについて、以前から聞いたことはありますか?
$BTC
#ciberseguridad #暗号資産
TraderTraitorというグループで、暗号資産業界で複数の大規模な盗難事件を起こしたとされています。
その被害額は驚くべきものです。合計で約63億ドルの損失をもたらした攻撃に関与したとされています。
たった一つのグループが市場にこれほど大きな打撃を与えられるとは、衝撃的です。
このグループについて、以前から聞いたことはありますか?
$BTC
#ciberseguridad #暗号資産
45
記事
Binanceが明かす盗難の手口:改ざんパッケージ、偽の就職面接、社内AIツールBinanceは10月29日の攻撃に関する初期報告書を公表しました。被害額は約63億4,000万ドルと見積もられており、そのうち約28億5,000万ドルは凍結または阻止されていますが、「照合作業と価格変動の影響を受ける」としています。報告書によると、10月31日時点で影響を受けたトークンの98%を補填しており、損失はユーザーではなくBinanceが負担します。
Binanceによると、攻撃は次のように準備されました。
🔹 6月:ウォレットチームのエンジニアが、AIプログラミングツールを探す中で、改ざんされたHomebrewパッケージをインストールしました。
Binanceが明かす盗難の手口:改ざんパッケージ、偽の就職面接、社内AIツール
Binanceは10月29日の攻撃に関する初期報告書を公表しました。被害額は約63億4,000万ドルと見積もられており、そのうち約28億5,000万ドルは凍結または阻止されていますが、「照合作業と価格変動の影響を受ける」としています。報告書によると、10月31日時点で影響を受けたトークンの98%を補填しており、損失はユーザーではなくBinanceが負担します。
Binanceによると、攻撃は次のように準備されました。
🔹 6月:ウォレットチームのエンジニアが、AIプログラミングツールを探す中で、改ざんされたHomebrewパッケージをインストールしました。
Binanceによると、攻撃は次のように準備されました。
🔹 6月:ウォレットチームのエンジニアが、AIプログラミングツールを探す中で、改ざんされたHomebrewパッケージをインストールしました。
2
5.8k
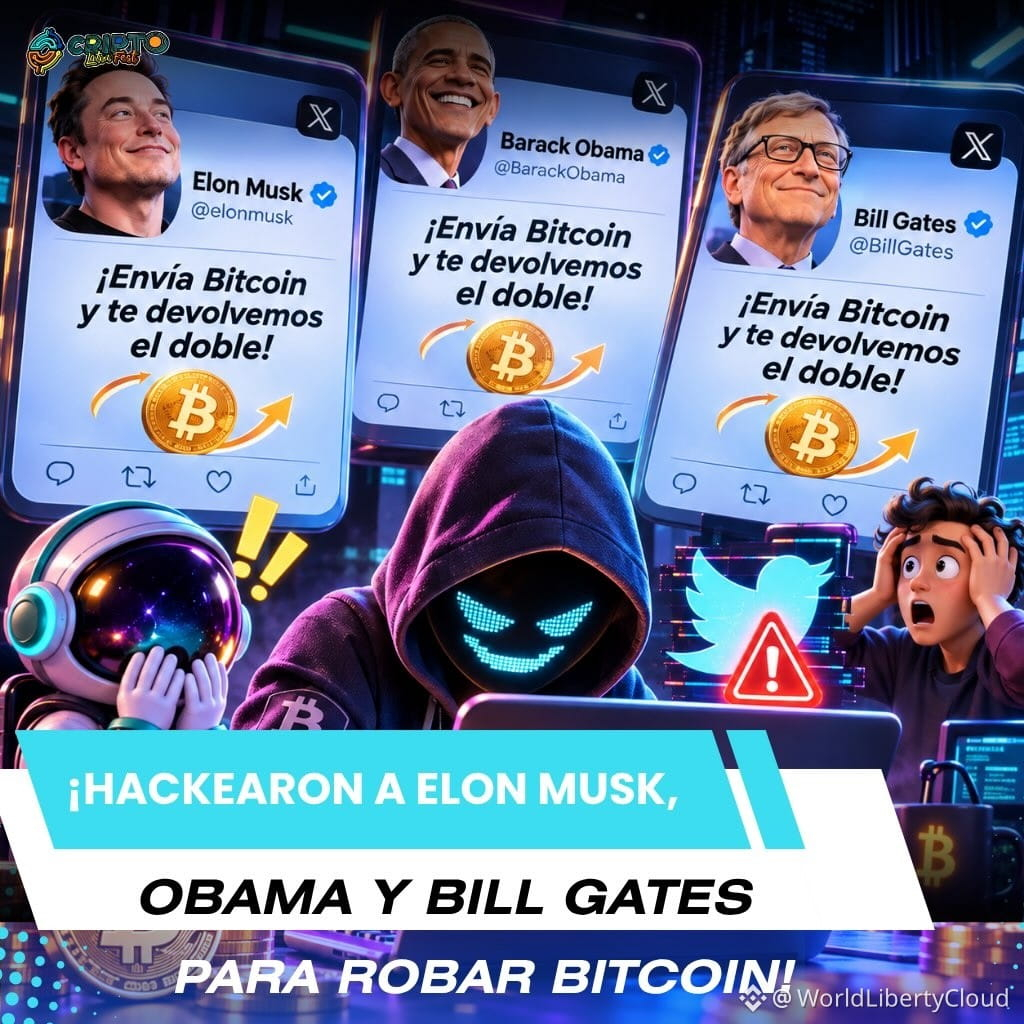
🚨🐦 イーロン・マスク、オバマ、ビル・ゲイツがハッキングされ、ビットコインを盗まれた!😱💰💻
Twitterを開いたら、イーロン・マスク、バラク・オバマ、ビル・ゲイツがビットコインを配っているのを見たとしたら、どう思う?🤯₿
なんと、2020年7月に映画のような出来事が実際に起きたんだ!🎬🔥
👨💻 ハッカー集団が、世界的に有名な人々の認証済みアカウントを乗っ取ることに成功。🌎🔓
その中には、イーロン・マスク、バラク・オバマ、ビル・ゲイツなど、名だたる人物が含まれていた。😳
💸 彼らの計画は? あまりにもおいしすぎる話を約束するメッセージを投稿すること:
🤑「ビットコインを送れば、2倍にして返すよ!」🚀💰
信じられないかもしれないけど……この詐欺に引っかかった人がいたんだ!😱💀
💰 攻撃者はこの詐欺で、10万ドル以上相当のビットコインを受け取った。
🐦 Twitterは介入し、攻撃を抑えるため、認証済みアカウントの一部機能を一時的に制限せざるを得なかった。🚨🔐
🤯 いちばん衝撃的なのはここ!
ビットコインがハッキングされたわけじゃない。フォロワーの信頼につけ込むために、有名人のアカウントがハッキングされたんだ。💻🎭
🔥 たった一度の攻撃。有名人のアカウントが乗っ取られ、何千ドルものビットコインが盗まれた。₿💥
👇😂 イーロン・マスクがビットコインを配っているって、信じてたと思う?👀💸
#Bitcoin #ElonMusk #TwitterHack #Cripto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
🚨🐦 イーロン・マスク、オバマ、ビル・ゲイツがハッキングされ、ビットコインを盗まれた!😱💰💻
Twitterを開いたら、イーロン・マスク、バラク・オバマ、ビル・ゲイツがビットコインを配っているのを見たとしたら、どう思う?🤯₿
なんと、2020年7月に映画のような出来事が実際に起きたんだ!🎬🔥
👨💻 ハッカー集団が、世界的に有名な人々の認証済みアカウントを乗っ取ることに成功。🌎🔓
その中には、イーロン・マスク、バラク・オバマ、ビル・ゲイツなど、名だたる人物が含まれていた。😳
💸 彼らの計画は? あまりにもおいしすぎる話を約束するメッセージを投稿すること:
🤑「ビットコインを送れば、2倍にして返すよ!」🚀💰
信じられないかもしれないけど……この詐欺に引っかかった人がいたんだ!😱💀
💰 攻撃者はこの詐欺で、10万ドル以上相当のビットコインを受け取った。
🐦 Twitterは介入し、攻撃を抑えるため、認証済みアカウントの一部機能を一時的に制限せざるを得なかった。🚨🔐
🤯 いちばん衝撃的なのはここ!
ビットコインがハッキングされたわけじゃない。フォロワーの信頼につけ込むために、有名人のアカウントがハッキングされたんだ。💻🎭
🔥 たった一度の攻撃。有名人のアカウントが乗っ取られ、何千ドルものビットコインが盗まれた。₿💥
👇😂 イーロン・マスクがビットコインを配っているって、信じてたと思う?👀💸
#Bitcoin #ElonMusk #TwitterHack #Cripto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
Twitterを開いたら、イーロン・マスク、バラク・オバマ、ビル・ゲイツがビットコインを配っているのを見たとしたら、どう思う?🤯₿
なんと、2020年7月に映画のような出来事が実際に起きたんだ!🎬🔥
👨💻 ハッカー集団が、世界的に有名な人々の認証済みアカウントを乗っ取ることに成功。🌎🔓
その中には、イーロン・マスク、バラク・オバマ、ビル・ゲイツなど、名だたる人物が含まれていた。😳
💸 彼らの計画は? あまりにもおいしすぎる話を約束するメッセージを投稿すること:
🤑「ビットコインを送れば、2倍にして返すよ!」🚀💰
信じられないかもしれないけど……この詐欺に引っかかった人がいたんだ!😱💀
💰 攻撃者はこの詐欺で、10万ドル以上相当のビットコインを受け取った。
🐦 Twitterは介入し、攻撃を抑えるため、認証済みアカウントの一部機能を一時的に制限せざるを得なかった。🚨🔐
🤯 いちばん衝撃的なのはここ!
ビットコインがハッキングされたわけじゃない。フォロワーの信頼につけ込むために、有名人のアカウントがハッキングされたんだ。💻🎭
🔥 たった一度の攻撃。有名人のアカウントが乗っ取られ、何千ドルものビットコインが盗まれた。₿💥
👇😂 イーロン・マスクがビットコインを配っているって、信じてたと思う?👀💸
#Bitcoin #ElonMusk #TwitterHack #Cripto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
1
3
695

数日前にプラットフォームで起きたエクスプロイト/盗難事件の余韻がまだ残る中……正直、立ち止まって考えずにはいられません。🛡️📉
赤字の数字や憶測、見出しの内容はさておき、こうした出来事は、エコシステムの日々の運営に関わる私たち全員に、大きな教訓を残します。セキュリティに妥協は許されません。
この世界では、信頼することも大切ですが、自分で確認し、自分の資産を自分で管理することだけが、画面の前で少しでも安心をもたらしてくれます。
市場は上がったり下がったりし、トレンドは毎週変わります。でも、自分の資産を守ることだけは、決して破ってはいけない唯一のルールです。
このニュースを聞いて、どんな気持ちになりましたか? こんなことがあった後は、すべてをハードウェアウォレットに移す派ですか? それとも、取引所の対策を信頼しますか?
コメントで教えてください! 👇☕
(いつものように、リスクを管理し、資産を守りましょう。これは金融アドバイスではありません)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $
数日前にプラットフォームで起きたエクスプロイト/盗難事件の余韻がまだ残る中……正直、立ち止まって考えずにはいられません。🛡️📉
赤字の数字や憶測、見出しの内容はさておき、こうした出来事は、エコシステムの日々の運営に関わる私たち全員に、大きな教訓を残します。セキュリティに妥協は許されません。
この世界では、信頼することも大切ですが、自分で確認し、自分の資産を自分で管理することだけが、画面の前で少しでも安心をもたらしてくれます。
市場は上がったり下がったりし、トレンドは毎週変わります。でも、自分の資産を守ることだけは、決して破ってはいけない唯一のルールです。
このニュースを聞いて、どんな気持ちになりましたか? こんなことがあった後は、すべてをハードウェアウォレットに移す派ですか? それとも、取引所の対策を信頼しますか?
コメントで教えてください! 👇☕
(いつものように、リスクを管理し、資産を守りましょう。これは金融アドバイスではありません)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $
赤字の数字や憶測、見出しの内容はさておき、こうした出来事は、エコシステムの日々の運営に関わる私たち全員に、大きな教訓を残します。セキュリティに妥協は許されません。
この世界では、信頼することも大切ですが、自分で確認し、自分の資産を自分で管理することだけが、画面の前で少しでも安心をもたらしてくれます。
市場は上がったり下がったりし、トレンドは毎週変わります。でも、自分の資産を守ることだけは、決して破ってはいけない唯一のルールです。
このニュースを聞いて、どんな気持ちになりましたか? こんなことがあった後は、すべてをハードウェアウォレットに移す派ですか? それとも、取引所の対策を信頼しますか?
コメントで教えてください! 👇☕
(いつものように、リスクを管理し、資産を守りましょう。これは金融アドバイスではありません)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $

Sigueme
送り主:Karleen Seyer pM11
2
25
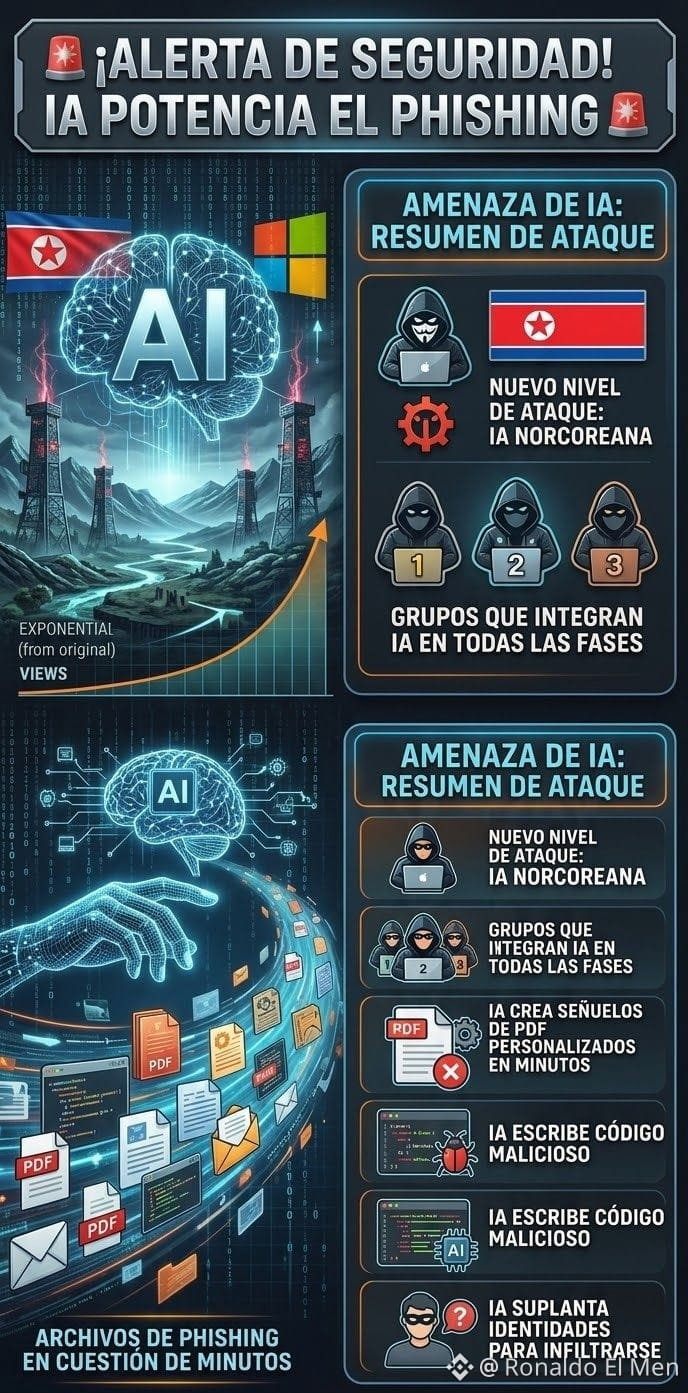
🚨 サイバーセキュリティと暗号資産:AIがハッカーの主力武器に!
Microsoftは10月30日、重大な警告を発表しました。北朝鮮のハッカー集団がAIを使い、わずか数分で数十件ものフィッシングファイルを作成しているとのことです。
Microsoftが監視しているセキュリティレポートによると、これらの集団のうち3つは、攻撃のあらゆる段階にAIを取り入れています。どのように活動しているのでしょうか?
巧妙な誘い文句:数分で、相手に合わせた非常に説得力のあるPDF文書を作成します。
悪意のあるコード:AIを使って、スクリプトや危険なコードをより速く作成します。
なりすまし:正規の組織を装って企業やエコシステムに侵入します。
クリック一つ一つが重要な暗号資産とWeb3の世界では、AIを活用したソーシャルエンジニアリングに対し、これまで以上に警戒する必要があります。不審なファイルは絶対にダウンロードせず、出所の疑わしいリンクにウォレットを接続しないでください。
こうしたサイバー犯罪者の新たな自動化手法に、あなたはどれくらい安全だと感じますか?コメントで教えてください!👇
$BTC $ETH $BNB
{spot}(BNBUSDT)
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
🚨 サイバーセキュリティと暗号資産:AIがハッカーの主力武器に!
Microsoftは10月30日、重大な警告を発表しました。北朝鮮のハッカー集団がAIを使い、わずか数分で数十件ものフィッシングファイルを作成しているとのことです。
Microsoftが監視しているセキュリティレポートによると、これらの集団のうち3つは、攻撃のあらゆる段階にAIを取り入れています。どのように活動しているのでしょうか?
巧妙な誘い文句:数分で、相手に合わせた非常に説得力のあるPDF文書を作成します。
悪意のあるコード:AIを使って、スクリプトや危険なコードをより速く作成します。
なりすまし:正規の組織を装って企業やエコシステムに侵入します。
クリック一つ一つが重要な暗号資産とWeb3の世界では、AIを活用したソーシャルエンジニアリングに対し、これまで以上に警戒する必要があります。不審なファイルは絶対にダウンロードせず、出所の疑わしいリンクにウォレットを接続しないでください。
こうしたサイバー犯罪者の新たな自動化手法に、あなたはどれくらい安全だと感じますか?コメントで教えてください!👇
$BTC $ETH $BNB
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
Microsoftは10月30日、重大な警告を発表しました。北朝鮮のハッカー集団がAIを使い、わずか数分で数十件ものフィッシングファイルを作成しているとのことです。
Microsoftが監視しているセキュリティレポートによると、これらの集団のうち3つは、攻撃のあらゆる段階にAIを取り入れています。どのように活動しているのでしょうか?
巧妙な誘い文句:数分で、相手に合わせた非常に説得力のあるPDF文書を作成します。
悪意のあるコード:AIを使って、スクリプトや危険なコードをより速く作成します。
なりすまし:正規の組織を装って企業やエコシステムに侵入します。
クリック一つ一つが重要な暗号資産とWeb3の世界では、AIを活用したソーシャルエンジニアリングに対し、これまで以上に警戒する必要があります。不審なファイルは絶対にダウンロードせず、出所の疑わしいリンクにウォレットを接続しないでください。
こうしたサイバー犯罪者の新たな自動化手法に、あなたはどれくらい安全だと感じますか?コメントで教えてください!👇
$BTC $ETH $BNB
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
1
112
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
閲覧回数 54,372
718人が討論中
2
#AnthropicToDebutAfter$83IPOPricing
閲覧回数 14,446
74人が討論中
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
閲覧回数 18,026
311人が討論中
4
#CanGTA6'sLaunchLiftTTWOShares?
閲覧回数 9,824
230人が討論中
5
#FOMCMinutesHighlightAIDebtRisks
閲覧回数 18,408
294人が討論中
6
#SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
閲覧回数 18,554
316人が討論中
7
#AnthropicGrayMarketSharesPointTo22%To26%Gains
閲覧回数 4,002
57人が討論中
8
#BitcoinSpotETFsSee$306MNetOutflows
閲覧回数 142
2人が討論中
9
#TrumpAdministrationLaunchesProjectToCombatCybercrime
閲覧回数 60
8人が討論中
10
#FedMinutesShowAlmostAllOfficialsExpectMoreHikes
閲覧回数 6,149
76人が討論中