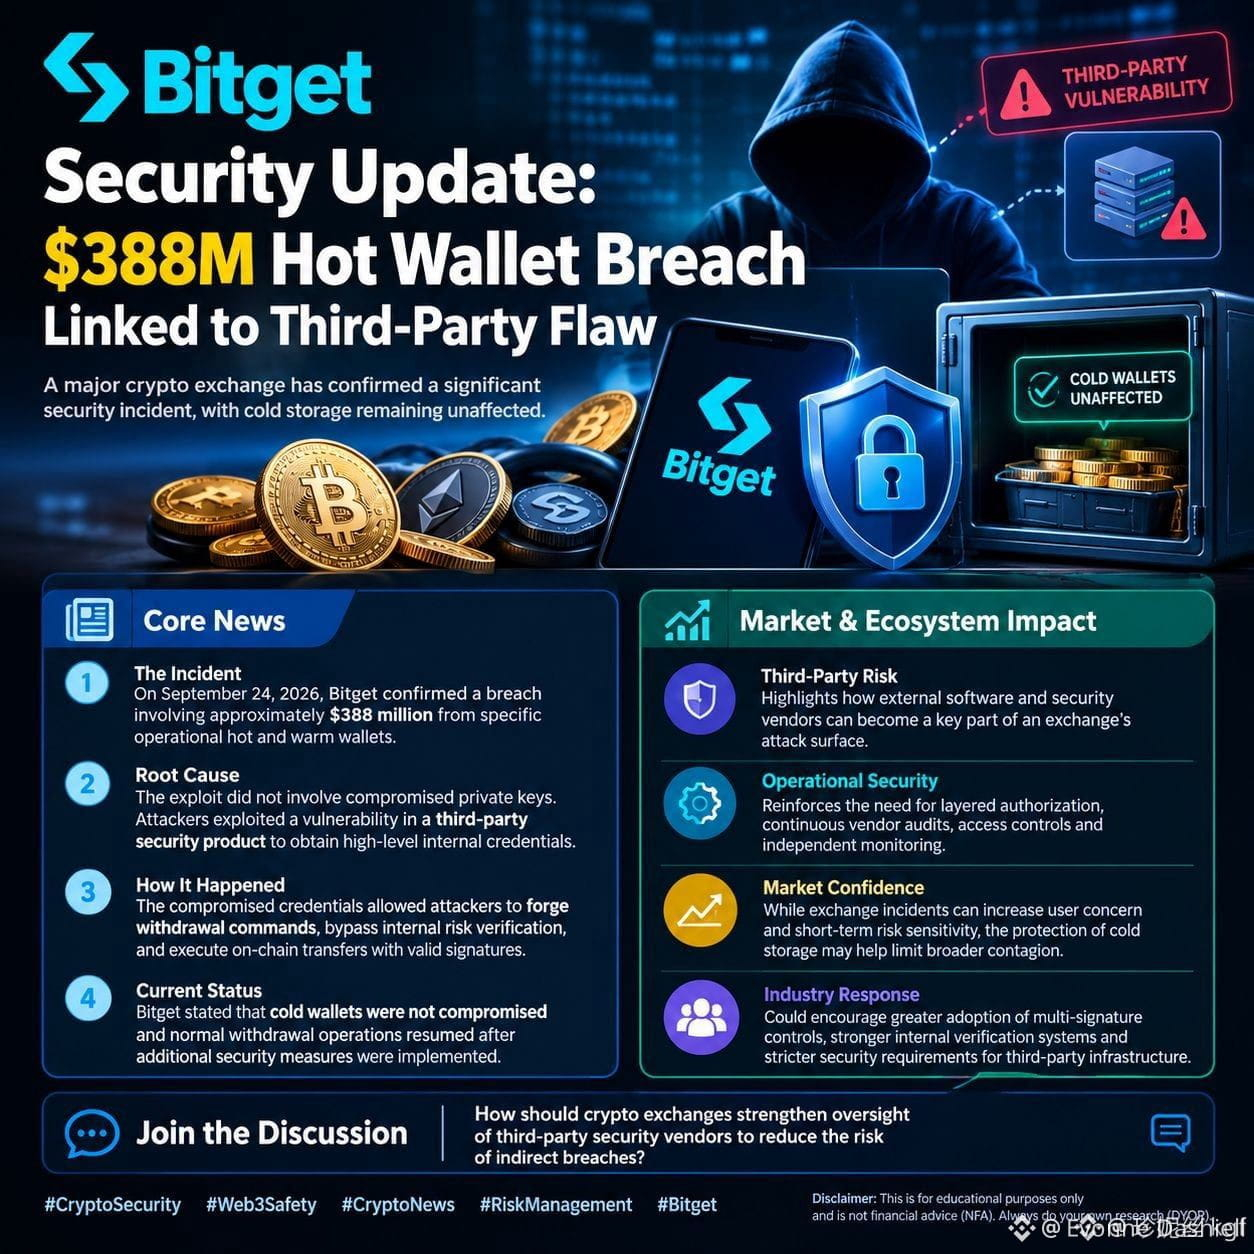
ほとんどの取引所ハックは、誰も存在すら知らなかったベンダーから始まります。
「自分の資金が、第三者のバグひとつで消えてしまうところだった」と気づいた瞬間に、その嫌な感覚に襲われます。特に、この貪欲さが広がっている時期にホットウォレットへ$USDTと$SOL を積み上げていた場合はなおさらです。私はこれまでのサイクルで、あまりにも多くのトレーダーがそれで眠れなくなるのを見てきました。
私はこうしたパターンを見抜くほど十分に取引してきました。2018年の頃は、取引所ロゴがしっかりして見えるだけで、誰もがホットウォレットは安全だと信じていました。ところがあるベンダーの不手際で、ある夜のうちにアカウントから資金が抜き取られたのです。2022年のブリッジ悪用も、同じ台本でした。第三者側の欠陥は、プラットフォームが鍵、API、そして自分たちが完全に制御できない監視を外部委託しているため、進化し続けます。利便性は常に勝ちますが、その代償が来るまでの話です。
Bitgetの件から本当に学ぶべきなのは、パニックではありません。すべてのホットウォレットを一時的な乗り換え(オンランプ)とみなすことです。Fear and Greedが67のとき、そして$DOT を追いかけているのに「誰がそれに署名できるのか」を確かめない人がいるのなら、資金規模をコールドストレージへ移してください。過去のサイクルを生き残った人たちは、まさにそれをやりました。彼らはセキュリティこそが、自分が本当に所有している唯一のものだと考えたのです。
この手のニュースを見た後、あなたは保管(カストディ)をどう管理していますか?
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SECChairWantsStockMarketsOnChain #ChainlinkLaunchesBankSWIFTLedgerFramework