#bitgethotwalletbreachtiedtothirdpartysecurityflaw
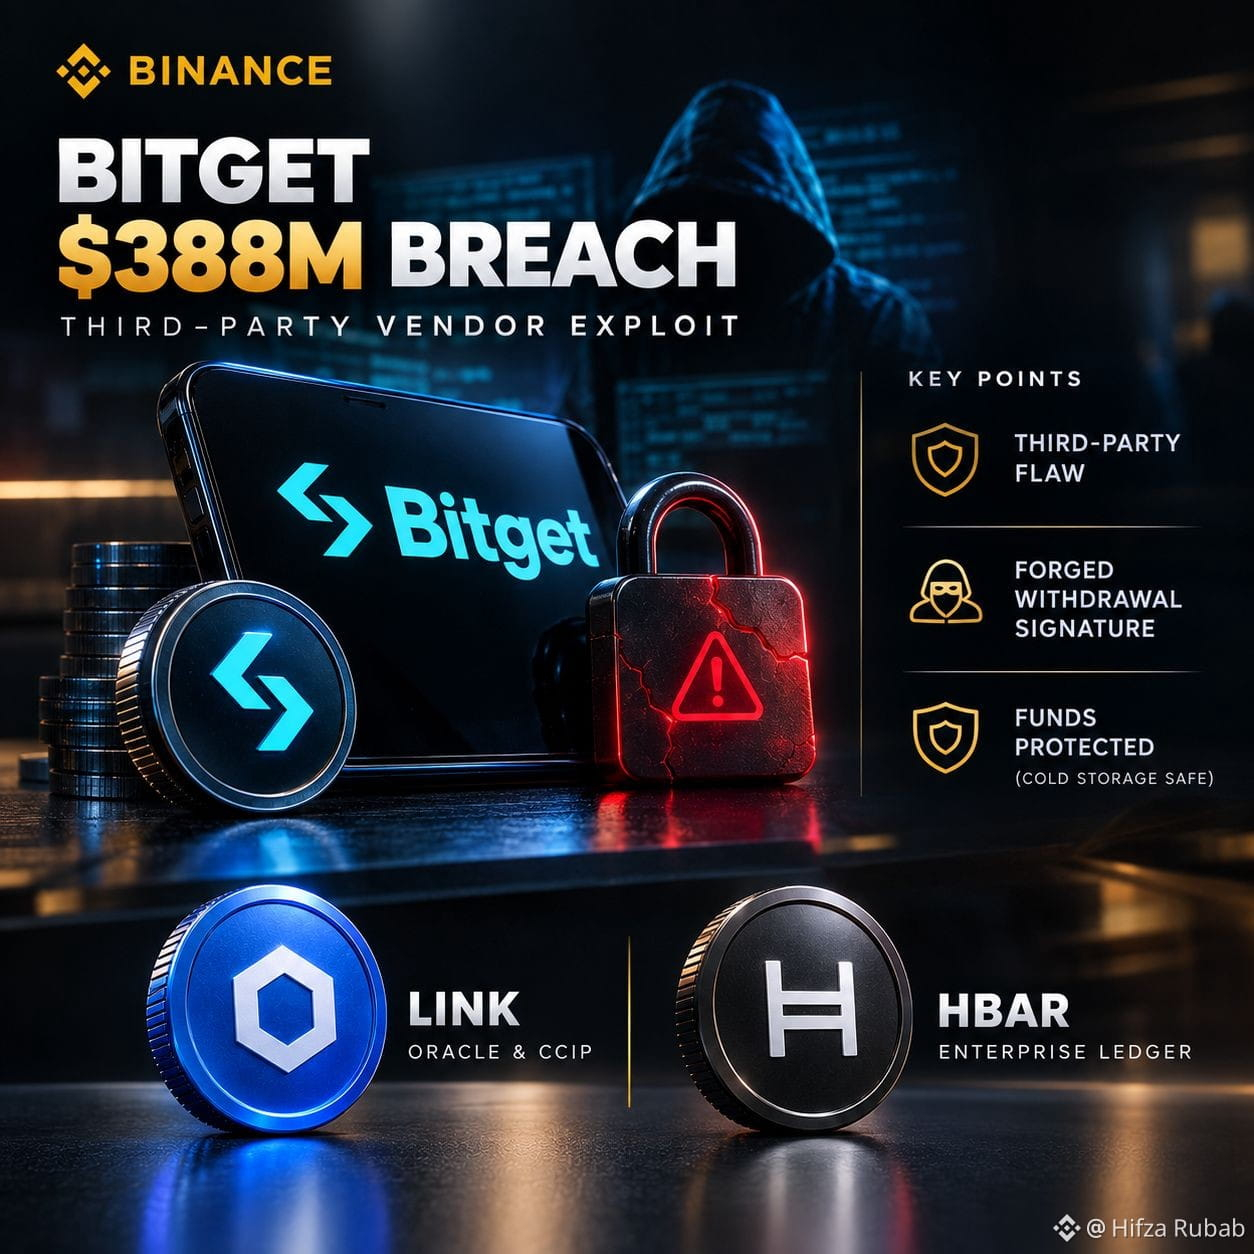
🚨 BITGET 388Mドル HOT WALLET侵害: 第三者ベンダーの悪用!🛡️💥
Bitgetは、運用中のホット/ウォーム・ウォレットから約388Mドルが無断送金された重大なセキュリティインシデントを確認しました。 ただし、ユーザー資金は完全に裏付けされており、コールドストレージには一切の影響がありませんでした!🏦⚡
💡 重要な技術的ポイント & 洞察:
🔹 第三者の不具合: 秘密鍵は侵害されていません。攻撃者は、高レベルの社内認証情報を取得するために、第三者のセキュリティソフトウェア・ツールにある致命的な脆弱性を悪用しました。
🔹 偽造の出金署名: 奪取した認証情報を用いて、攻撃者は自動化されたリスク制御を回避する偽の出金指示を送信しました。
🔹 完全な保護範囲: 取引所の464Mドルの保護基金が、失われた全資産を補填し、出金は段階的に復旧されています。
🎯 注目すべき「セキュリティ&相互運用」コイン2選:
🌐 $LINK (Chainlink) — 業界標準の分散オラクル・ネットワークおよびCCIPフレームワーク。Web3における自動化されたマルチシグ・セキュリティ検証を推進!⚡🚀
🪐 $HBAR (Hedera) — 透明でリアルタイムのサプライチェーンおよびベンダー・セキュリティ監査のために設計された、エンタープライズ級の分散台帳プロトコル!🛡️📈
大手暗号資産取引所は、第三者による悪用を防ぐために、ベンダーのセキュリティ監査をどう扱うべきでしょうか? 以下にあなたの考えを投稿してください!👇✨
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
#JapanMOFStudyGroupOnTokenizedGovtBonds
#QNTRises287%
#TrumpRejectsAIRulesForVoluntaryAudits