
#across
across
閲覧回数 13,920
55人が討論中
注目
最新

·
--
【「承認」に署名しただけで、Aaveに預けていた30万ドルが3分で全額引き出される!Across公式サイト乗っ取り被害が判明】
オンチェーンデータによると、クロスチェーンブリッジAcrossの公式サイトが11月10日に乗っ取られた際、5つのチェーン上にある9つのウォレットから合計約40万2,000ドルが盗まれました。そのうち約30万5,000ドルは、同じAave預金ユーザーから盗まれたものです。ユーザーは偽サイトで承認に署名し、ハッカーはその直後、約148.6枚のaWETH(Aaveに預けたETHの預金証明で、直接送金可能)を3分以内に4回に分けて引き出しました。ユーザーが承認を取り消したときには、すでに資金はなくなっていました。Acrossは、ドメインを取り戻したと発表し、被害を受けたユーザーへの補償を約束しました。
$AAVE $ETH
#Across #Aave #ウォレットセキュリティ
【「承認」に署名しただけで、Aaveに預けていた30万ドルが3分で全額引き出される!Across公式サイト乗っ取り被害が判明】
オンチェーンデータによると、クロスチェーンブリッジAcrossの公式サイトが11月10日に乗っ取られた際、5つのチェーン上にある9つのウォレットから合計約40万2,000ドルが盗まれました。そのうち約30万5,000ドルは、同じAave預金ユーザーから盗まれたものです。ユーザーは偽サイトで承認に署名し、ハッカーはその直後、約148.6枚のaWETH(Aaveに預けたETHの預金証明で、直接送金可能)を3分以内に4回に分けて引き出しました。ユーザーが承認を取り消したときには、すでに資金はなくなっていました。Acrossは、ドメインを取り戻したと発表し、被害を受けたユーザーへの補償を約束しました。
$AAVE $ETH
#Across #Aave #ウォレットセキュリティ
オンチェーンデータによると、クロスチェーンブリッジAcrossの公式サイトが11月10日に乗っ取られた際、5つのチェーン上にある9つのウォレットから合計約40万2,000ドルが盗まれました。そのうち約30万5,000ドルは、同じAave預金ユーザーから盗まれたものです。ユーザーは偽サイトで承認に署名し、ハッカーはその直後、約148.6枚のaWETH(Aaveに預けたETHの預金証明で、直接送金可能)を3分以内に4回に分けて引き出しました。ユーザーが承認を取り消したときには、すでに資金はなくなっていました。Acrossは、ドメインを取り戻したと発表し、被害を受けたユーザーへの補償を約束しました。
$AAVE $ETH
#Across #Aave #ウォレットセキュリティ
385
·
--
翻訳参照
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
3

🚨 Across Protocolはフィッシング攻撃を受けた後、ウェブサイトを復旧しました — ただし、一部のウォレットは今も危険にさらされている可能性があります
11月10日、攻撃者がレジストラのNamecheapを狙ったソーシャルエンジニアリング攻撃により、Acrossのドメインを乗っ取ったと報じられています
訪問者は、危険なトークン承認を要求する可能性のある悪意あるウェブサイトにリダイレクトされました
Acrossは現在、ドメインの管理権を取り戻し、システムは再び稼働していると発表しています
ただし、知っておくべきセキュリティ上の注意点があります 👇
$BNB
{future}(BNBUSDT)
🔐 ウォレットの接続を解除しても、トークン承認は取り消されません
⚠️ フィッシングサイトが消えた後も、悪意ある承認が有効なまま残ることがあります
11月10日のインシデント中にAcrossでウォレットを接続した、または何かに署名した場合は、影響を受けたネットワーク上で不審な承認やPermit2の権限を確認してください
不正な使用許可は、信頼できるツールに自分でアクセスして取り消してください — 突然送られてきた復旧リンクは絶対に使用しないでください
Acrossは影響を受けたユーザーへの補償を約束していますが、最終的な損失額や補償の詳細はまだ明らかにされていません
これは、ブリッジのスマートコントラクトに対する攻撃が確認された事例ではありません
攻撃者が狙ったのは、コントラクトに到達する前にユーザーが信頼していたもの — 公式ウェブサイトでした
ドメインが復旧しても、ウォレットまで安全になったとは限りません
$ACX
#Across #DeFiSecurity
🚨 Across Protocolはフィッシング攻撃を受けた後、ウェブサイトを復旧しました — ただし、一部のウォレットは今も危険にさらされている可能性があります
11月10日、攻撃者がレジストラのNamecheapを狙ったソーシャルエンジニアリング攻撃により、Acrossのドメインを乗っ取ったと報じられています
訪問者は、危険なトークン承認を要求する可能性のある悪意あるウェブサイトにリダイレクトされました
Acrossは現在、ドメインの管理権を取り戻し、システムは再び稼働していると発表しています
ただし、知っておくべきセキュリティ上の注意点があります 👇
$BNB
🔐 ウォレットの接続を解除しても、トークン承認は取り消されません
⚠️ フィッシングサイトが消えた後も、悪意ある承認が有効なまま残ることがあります
11月10日のインシデント中にAcrossでウォレットを接続した、または何かに署名した場合は、影響を受けたネットワーク上で不審な承認やPermit2の権限を確認してください
不正な使用許可は、信頼できるツールに自分でアクセスして取り消してください — 突然送られてきた復旧リンクは絶対に使用しないでください
Acrossは影響を受けたユーザーへの補償を約束していますが、最終的な損失額や補償の詳細はまだ明らかにされていません
これは、ブリッジのスマートコントラクトに対する攻撃が確認された事例ではありません
攻撃者が狙ったのは、コントラクトに到達する前にユーザーが信頼していたもの — 公式ウェブサイトでした
ドメインが復旧しても、ウォレットまで安全になったとは限りません
$ACX
#Across #DeFiSecurity
11月10日、攻撃者がレジストラのNamecheapを狙ったソーシャルエンジニアリング攻撃により、Acrossのドメインを乗っ取ったと報じられています
訪問者は、危険なトークン承認を要求する可能性のある悪意あるウェブサイトにリダイレクトされました
Acrossは現在、ドメインの管理権を取り戻し、システムは再び稼働していると発表しています
ただし、知っておくべきセキュリティ上の注意点があります 👇
$BNB
🔐 ウォレットの接続を解除しても、トークン承認は取り消されません
⚠️ フィッシングサイトが消えた後も、悪意ある承認が有効なまま残ることがあります
11月10日のインシデント中にAcrossでウォレットを接続した、または何かに署名した場合は、影響を受けたネットワーク上で不審な承認やPermit2の権限を確認してください
不正な使用許可は、信頼できるツールに自分でアクセスして取り消してください — 突然送られてきた復旧リンクは絶対に使用しないでください
Acrossは影響を受けたユーザーへの補償を約束していますが、最終的な損失額や補償の詳細はまだ明らかにされていません
これは、ブリッジのスマートコントラクトに対する攻撃が確認された事例ではありません
攻撃者が狙ったのは、コントラクトに到達する前にユーザーが信頼していたもの — 公式ウェブサイトでした
ドメインが復旧しても、ウォレットまで安全になったとは限りません
$ACX
#Across #DeFiSecurity
41

·
--
Acrossのコードはハッキングされていません。だからこそ、心配すべきなのです。
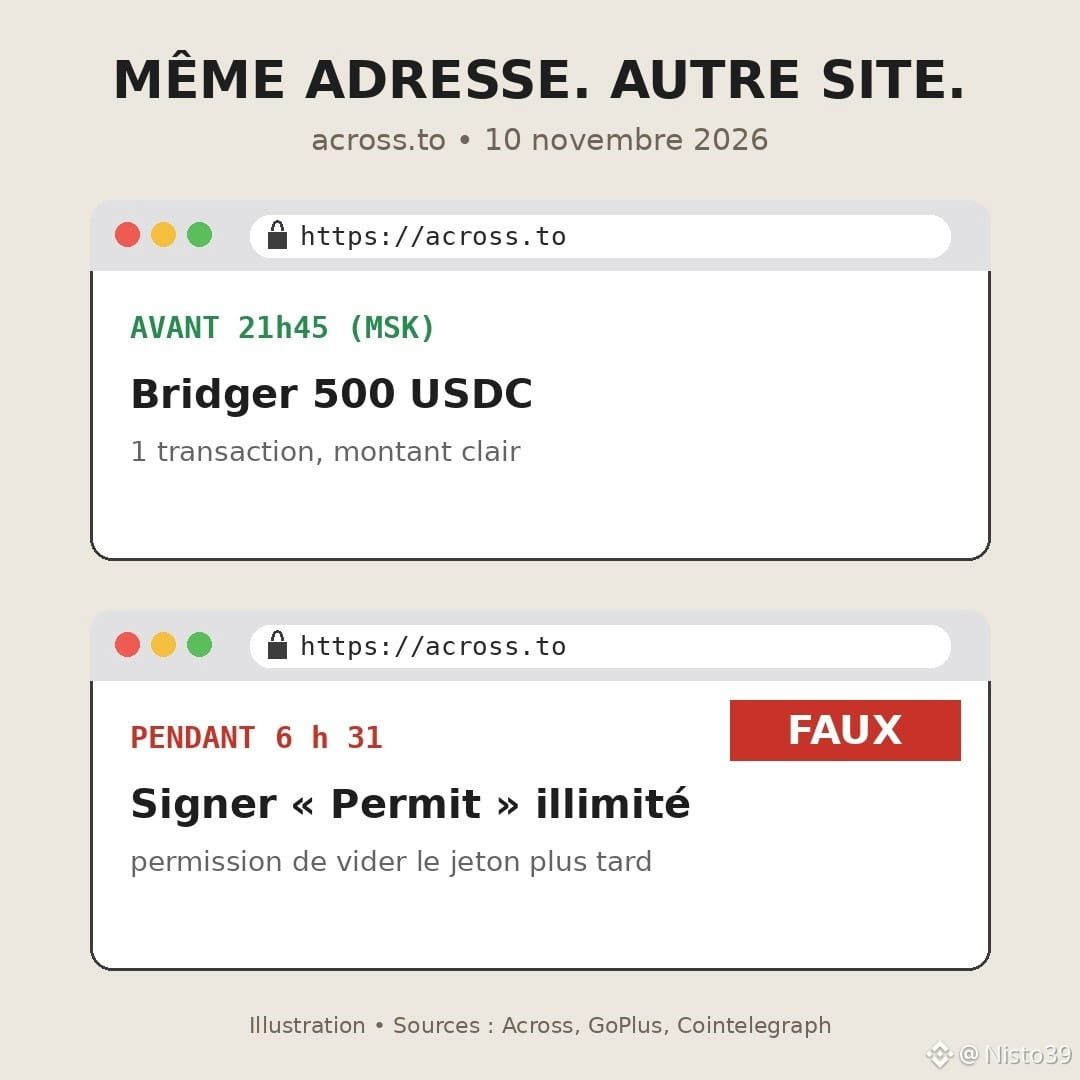
11月10日火曜日、モスクワ時間の21時45分ごろ、何者かがドメイン名across.toを乗っ取りました。これは、最もよく利用されているブリッジのひとつのアドレスです(DefiLlamaによると、30日間で約59億ドルが送金されています)。スマートコントラクトの脆弱性ではありません。チームによると、ドメイン名を管理する会社Namecheapで、人の隙を突いた操作が行われただけでした。
その結果、正しいアドレスを入力して正しいロゴが表示されても、偽サイトにたどり着くことになりました。そのサイトは「permit」や承認への署名を求めていました。承認とは、後から再確認を求められることなく、あるアドレスがあなたのトークンを移動できるようにする許可です。署名は一度で十分。攻撃者が決めたタイミングで、ウォレットの中身が空になります。
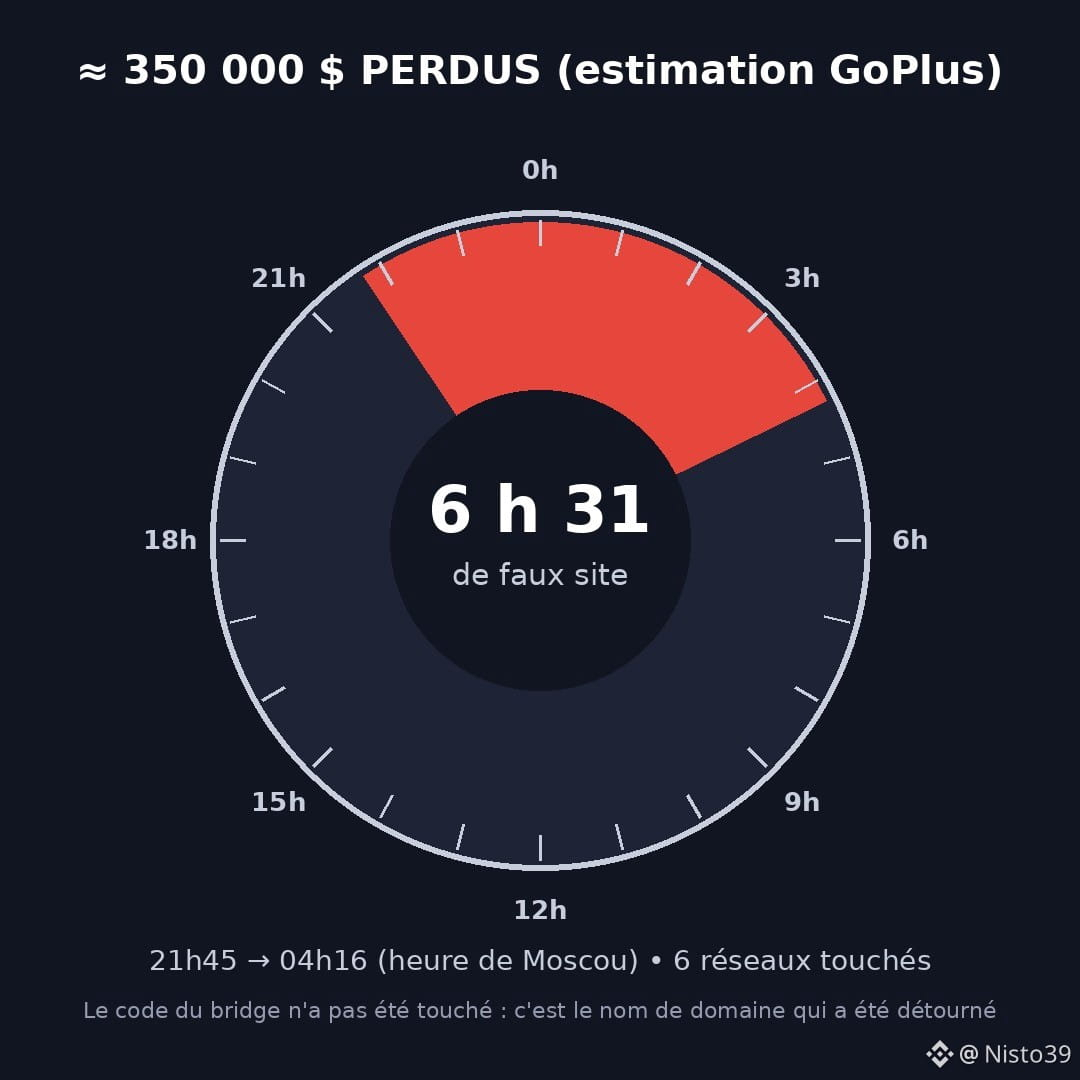
GoPlusは、Ethereum、Arbitrum、Base、BNB Chain、Ink、Plasmaでの損失を約35万ドルと推定しています。Acrossは損失の総額を確認していませんが、全員に返金すると約束しています。ドメインは翌朝4時16分ごろに奪還されました。6時間半です。
少し不評かもしれませんが、私の意見です。コードの監査に何か月も費やしたあと、店の入口を電話一本で連絡できるレジストラに任せている。弱点はもうブロックチェーンではなく、その前にあるウェブページなのです。
自分への教訓として覚えておきたいこと:よく知っているサイトで、$USDC または$ETHの単純な送金をするだけなのに、見慣れない署名を求められたら、私はそこで手を止めます。そして、何も問題が起きていなくても、ときどき承認内容を確認します。
率直にひとつ質問です。最後に承認へ署名したとき、誰に許可を与えているのか読みましたか?
#Across #Securite #Phishing #DeFi #Crypto
Acrossのコードはハッキングされていません。だからこそ、心配すべきなのです。
11月10日火曜日、モスクワ時間の21時45分ごろ、何者かがドメイン名across.toを乗っ取りました。これは、最もよく利用されているブリッジのひとつのアドレスです(DefiLlamaによると、30日間で約59億ドルが送金されています)。スマートコントラクトの脆弱性ではありません。チームによると、ドメイン名を管理する会社Namecheapで、人の隙を突いた操作が行われただけでした。
その結果、正しいアドレスを入力して正しいロゴが表示されても、偽サイトにたどり着くことになりました。そのサイトは「permit」や承認への署名を求めていました。承認とは、後から再確認を求められることなく、あるアドレスがあなたのトークンを移動できるようにする許可です。署名は一度で十分。攻撃者が決めたタイミングで、ウォレットの中身が空になります。
GoPlusは、Ethereum、Arbitrum、Base、BNB Chain、Ink、Plasmaでの損失を約35万ドルと推定しています。Acrossは損失の総額を確認していませんが、全員に返金すると約束しています。ドメインは翌朝4時16分ごろに奪還されました。6時間半です。
少し不評かもしれませんが、私の意見です。コードの監査に何か月も費やしたあと、店の入口を電話一本で連絡できるレジストラに任せている。弱点はもうブロックチェーンではなく、その前にあるウェブページなのです。
自分への教訓として覚えておきたいこと:よく知っているサイトで、$USDC または$ETH の単純な送金をするだけなのに、見慣れない署名を求められたら、私はそこで手を止めます。そして、何も問題が起きていなくても、ときどき承認内容を確認します。
率直にひとつ質問です。最後に承認へ署名したとき、誰に許可を与えているのか読みましたか?
#Across #Securite #Phishing #DeFi #Crypto
11月10日火曜日、モスクワ時間の21時45分ごろ、何者かがドメイン名across.toを乗っ取りました。これは、最もよく利用されているブリッジのひとつのアドレスです(DefiLlamaによると、30日間で約59億ドルが送金されています)。スマートコントラクトの脆弱性ではありません。チームによると、ドメイン名を管理する会社Namecheapで、人の隙を突いた操作が行われただけでした。
その結果、正しいアドレスを入力して正しいロゴが表示されても、偽サイトにたどり着くことになりました。そのサイトは「permit」や承認への署名を求めていました。承認とは、後から再確認を求められることなく、あるアドレスがあなたのトークンを移動できるようにする許可です。署名は一度で十分。攻撃者が決めたタイミングで、ウォレットの中身が空になります。
GoPlusは、Ethereum、Arbitrum、Base、BNB Chain、Ink、Plasmaでの損失を約35万ドルと推定しています。Acrossは損失の総額を確認していませんが、全員に返金すると約束しています。ドメインは翌朝4時16分ごろに奪還されました。6時間半です。
少し不評かもしれませんが、私の意見です。コードの監査に何か月も費やしたあと、店の入口を電話一本で連絡できるレジストラに任せている。弱点はもうブロックチェーンではなく、その前にあるウェブページなのです。
自分への教訓として覚えておきたいこと:よく知っているサイトで、$USDC または$ETH の単純な送金をするだけなのに、見慣れない署名を求められたら、私はそこで手を止めます。そして、何も問題が起きていなくても、ときどき承認内容を確認します。
率直にひとつ質問です。最後に承認へ署名したとき、誰に許可を与えているのか読みましたか?
#Across #Securite #Phishing #DeFi #Crypto
96
·
--
クロスチェーンプロトコルAcrossの公式ドメインがソーシャルエンジニアリング攻撃により乗っ取られる、公式がドメインを取り戻し、影響を受けたユーザーに全額補償を約束
Across公式Xによると、北京時間11月11日午前2時45分ごろ(UTCでは10日18時45分)、攻撃者がドメイン登録業者Namecheapに対するソーシャルエンジニアリング攻撃を通じてacross.toの管理権限を取得し、アクセス先をフィッシングページに変更した。
1. チームによると、約15分以内に警報を受けてサイトを停止した。セキュリティ対応組織SEAL911が主要なウォレットにフィッシングサイトの情報を共有し、Cloudflareはドメインを高リスクと判定した後、DNSレコードを削除した。
2. 公式発表によると、Cloudflareが完全にブロックする前に公式サイトへアクセスした一部のユーザーは影響を受けた可能性がある。サードパーティの統合機能やAPIを利用するユーザーには影響はなかった。公式は損失額と影響を受けた人数をまだ公表していない。The BlockがセキュリティプラットフォームGoPlusの推計を引用したところ、損失額は約35万ドルで、$ETH、Arbitrum、Base、BNB Chainなどのネットワークが関係しており、フィッシングページは偽の承認署名を誘導した。
3. 同日午前9時16分ごろ、公式はNamecheap創業者の協力によりドメインを取り戻し、システムが正常に復旧したと発表した。影響を受けたユーザーには全額補償し、今後数日以内に詳細な事後報告を公開する予定。連絡は公式チャネルのみを利用し、見知らぬ相手からのDMやリンクを安易に信用しないでください。
$ACX $ETH $BNB
情報の整理のみを目的としており、投資助言ではありません。DYOR。公式チャネルのみを利用し、見知らぬ相手からの請求リンクをクリックしないでください。
#Across #ACX #安全 #跨链 #フィッシング
クロスチェーンプロトコルAcrossの公式ドメインがソーシャルエンジニアリング攻撃により乗っ取られる、公式がドメインを取り戻し、影響を受けたユーザーに全額補償を約束
Across公式Xによると、北京時間11月11日午前2時45分ごろ(UTCでは10日18時45分)、攻撃者がドメイン登録業者Namecheapに対するソーシャルエンジニアリング攻撃を通じてacross.toの管理権限を取得し、アクセス先をフィッシングページに変更した。
1. チームによると、約15分以内に警報を受けてサイトを停止した。セキュリティ対応組織SEAL911が主要なウォレットにフィッシングサイトの情報を共有し、Cloudflareはドメインを高リスクと判定した後、DNSレコードを削除した。
2. 公式発表によると、Cloudflareが完全にブロックする前に公式サイトへアクセスした一部のユーザーは影響を受けた可能性がある。サードパーティの統合機能やAPIを利用するユーザーには影響はなかった。公式は損失額と影響を受けた人数をまだ公表していない。The BlockがセキュリティプラットフォームGoPlusの推計を引用したところ、損失額は約35万ドルで、$ETH 、Arbitrum、Base、BNB Chainなどのネットワークが関係しており、フィッシングページは偽の承認署名を誘導した。
3. 同日午前9時16分ごろ、公式はNamecheap創業者の協力によりドメインを取り戻し、システムが正常に復旧したと発表した。影響を受けたユーザーには全額補償し、今後数日以内に詳細な事後報告を公開する予定。連絡は公式チャネルのみを利用し、見知らぬ相手からのDMやリンクを安易に信用しないでください。
$ACX $ETH $BNB
情報の整理のみを目的としており、投資助言ではありません。DYOR。公式チャネルのみを利用し、見知らぬ相手からの請求リンクをクリックしないでください。
#Across #ACX #安全 #跨链 #フィッシング
Across公式Xによると、北京時間11月11日午前2時45分ごろ(UTCでは10日18時45分)、攻撃者がドメイン登録業者Namecheapに対するソーシャルエンジニアリング攻撃を通じてacross.toの管理権限を取得し、アクセス先をフィッシングページに変更した。
1. チームによると、約15分以内に警報を受けてサイトを停止した。セキュリティ対応組織SEAL911が主要なウォレットにフィッシングサイトの情報を共有し、Cloudflareはドメインを高リスクと判定した後、DNSレコードを削除した。
2. 公式発表によると、Cloudflareが完全にブロックする前に公式サイトへアクセスした一部のユーザーは影響を受けた可能性がある。サードパーティの統合機能やAPIを利用するユーザーには影響はなかった。公式は損失額と影響を受けた人数をまだ公表していない。The BlockがセキュリティプラットフォームGoPlusの推計を引用したところ、損失額は約35万ドルで、$ETH 、Arbitrum、Base、BNB Chainなどのネットワークが関係しており、フィッシングページは偽の承認署名を誘導した。
3. 同日午前9時16分ごろ、公式はNamecheap創業者の協力によりドメインを取り戻し、システムが正常に復旧したと発表した。影響を受けたユーザーには全額補償し、今後数日以内に詳細な事後報告を公開する予定。連絡は公式チャネルのみを利用し、見知らぬ相手からのDMやリンクを安易に信用しないでください。
$ACX $ETH $BNB
情報の整理のみを目的としており、投資助言ではありません。DYOR。公式チャネルのみを利用し、見知らぬ相手からの請求リンクをクリックしないでください。
#Across #ACX #安全 #跨链 #フィッシング
52

翻訳参照
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
86

翻訳参照
跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
3

·
--
Acrossのドメインが乗っ取り被害:across.toを利用した人はまず承認を取り消し、公式サイトにはアクセスしないでください
今朝2時45分ごろ(香港時間)、クロスチェーンブリッジAcrossの公式サイトacross.toが第三者に乗っ取られ、一時フィッシングページに改ざんされました。公式発表によると、ドメイン登録業者Namecheapがソーシャルエンジニアリング攻撃を受け、攻撃者がドメインの管理権限を取得しました。チームは約15分後に警報を受け、サイトを閉鎖しました。その後、SEAL911がフィッシングサイトとして報告し、CloudflareがDNSの設定を削除したため、現在このフィッシングページにはアクセスできません。
影響を受ける可能性がある人:サイト閉鎖前にacross.toを開き、そこでウォレットを接続したり、承認に署名したりした人について、公式は一部ユーザーが影響を受けた可能性があるとしています。サードパーティの統合機能やAPIのみを利用した人は影響を受けないとのことです。これは取引所のハッキングでも、確認済みのコントラクトの脆弱性でもなく、公式は損失額をまだ公表していません。資金を移されたと主張するユーザーもいますが、独立した検証はまだ行われていません。
公式は影響を受けたユーザー全員に補償すると表明し、まずrevoke.cashで関連する承認を取り消すよう推奨しています。ウォレットの接続を解除するだけでは、承認は自動的に取り消されません。ドメインの安全が確認されるまで、フロントエンドとAPIは停止したままです。Namecheapは現在のところ公式な声明を出していないため、across.toには再びアクセスせず、そこで署名もしないでください。
最近across.toを開いて、そこで取引に署名しましたか?
投資助言ではありません。
出典:Across公式X(2026-11-11 02:45~08:14ごろ HKT);PANews、Odailyの報道 · 2026-11-11 09:30ごろ HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Acrossのドメインが乗っ取り被害:across.toを利用した人はまず承認を取り消し、公式サイトにはアクセスしないでください
今朝2時45分ごろ(香港時間)、クロスチェーンブリッジAcrossの公式サイトacross.toが第三者に乗っ取られ、一時フィッシングページに改ざんされました。公式発表によると、ドメイン登録業者Namecheapがソーシャルエンジニアリング攻撃を受け、攻撃者がドメインの管理権限を取得しました。チームは約15分後に警報を受け、サイトを閉鎖しました。その後、SEAL911がフィッシングサイトとして報告し、CloudflareがDNSの設定を削除したため、現在このフィッシングページにはアクセスできません。
影響を受ける可能性がある人:サイト閉鎖前にacross.toを開き、そこでウォレットを接続したり、承認に署名したりした人について、公式は一部ユーザーが影響を受けた可能性があるとしています。サードパーティの統合機能やAPIのみを利用した人は影響を受けないとのことです。これは取引所のハッキングでも、確認済みのコントラクトの脆弱性でもなく、公式は損失額をまだ公表していません。資金を移されたと主張するユーザーもいますが、独立した検証はまだ行われていません。
公式は影響を受けたユーザー全員に補償すると表明し、まずrevoke.cashで関連する承認を取り消すよう推奨しています。ウォレットの接続を解除するだけでは、承認は自動的に取り消されません。ドメインの安全が確認されるまで、フロントエンドとAPIは停止したままです。Namecheapは現在のところ公式な声明を出していないため、across.toには再びアクセスせず、そこで署名もしないでください。
最近across.toを開いて、そこで取引に署名しましたか?
投資助言ではありません。
出典:Across公式X(2026-11-11 02:45~08:14ごろ HKT);PANews、Odailyの報道 · 2026-11-11 09:30ごろ HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
今朝2時45分ごろ(香港時間)、クロスチェーンブリッジAcrossの公式サイトacross.toが第三者に乗っ取られ、一時フィッシングページに改ざんされました。公式発表によると、ドメイン登録業者Namecheapがソーシャルエンジニアリング攻撃を受け、攻撃者がドメインの管理権限を取得しました。チームは約15分後に警報を受け、サイトを閉鎖しました。その後、SEAL911がフィッシングサイトとして報告し、CloudflareがDNSの設定を削除したため、現在このフィッシングページにはアクセスできません。
影響を受ける可能性がある人:サイト閉鎖前にacross.toを開き、そこでウォレットを接続したり、承認に署名したりした人について、公式は一部ユーザーが影響を受けた可能性があるとしています。サードパーティの統合機能やAPIのみを利用した人は影響を受けないとのことです。これは取引所のハッキングでも、確認済みのコントラクトの脆弱性でもなく、公式は損失額をまだ公表していません。資金を移されたと主張するユーザーもいますが、独立した検証はまだ行われていません。
公式は影響を受けたユーザー全員に補償すると表明し、まずrevoke.cashで関連する承認を取り消すよう推奨しています。ウォレットの接続を解除するだけでは、承認は自動的に取り消されません。ドメインの安全が確認されるまで、フロントエンドとAPIは停止したままです。Namecheapは現在のところ公式な声明を出していないため、across.toには再びアクセスせず、そこで署名もしないでください。
最近across.toを開いて、そこで取引に署名しましたか?
投資助言ではありません。
出典:Across公式X(2026-11-11 02:45~08:14ごろ HKT);PANews、Odailyの報道 · 2026-11-11 09:30ごろ HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
forrestbit:
官网收回了,窗口期内签过的授权也不会自己消失。先自己查并撤掉异常许可;赔付只走官方渠道,私信里的「加速领取」别点。
1
94

·
--
公式サイトが乗っ取られる。
クロスチェーンプロトコルAcrossの公式アカウントは11月11日03:05(中国標準時)、まず緊急の注意喚起を投稿し、アプリを開かず、ウォレットを接続せず、署名や承認もしないよう呼びかけた。この時点では、ドメインの問題を調査中とだけ説明していた。同日06:13、公式は経緯を補足した。02:45ごろ、ドメイン登録業者Namecheapがソーシャルエンジニアリング攻撃を受け、攻撃者がAcrossのドメインを掌握。チームは15分以内に警報を受け、直ちにサイトの停止に取りかかった。セキュリティ組織SEAL911はacross.toをフィッシングサイトとして登録し、その後Cloudflareも協力してドメインを危険と判定し、DNSレコードを削除した。公式によると、投稿時点でサイトは完全に停止しており、フィッシングページにもアクセスできなくなっていた。
公式はまた、Cloudflareがフィッシングページを完全にブロックするまでの短い時間に、across.toにアクセスした一部のユーザーが影響を受けた可能性があると説明した。サードパーティのインテグレーションやAPIの利用者は影響を受けず、今回の攻撃以前にフロントエンドを利用したユーザーも安全だという。被害に遭ったと思われる人は、Xで公式アカウントにダイレクトメッセージを送り、取引の詳細を伝えることができる。公式は影響を受けたユーザーに全額補償すると約束し、攻撃期間中に承認を与えた場合は、当時接続していたウォレットを使ってrevoke.cashで承認を取り消すよう勧めた。公式は損失額をまだ公表していない。登録業者から有効な返答はまだなく、ドメインを取り戻すまではフロントエンドとAPIを停止し続けるとしている。
#Across #安全 は投資助言ではありません
公式サイトが乗っ取られる。
クロスチェーンプロトコルAcrossの公式アカウントは11月11日03:05(中国標準時)、まず緊急の注意喚起を投稿し、アプリを開かず、ウォレットを接続せず、署名や承認もしないよう呼びかけた。この時点では、ドメインの問題を調査中とだけ説明していた。同日06:13、公式は経緯を補足した。02:45ごろ、ドメイン登録業者Namecheapがソーシャルエンジニアリング攻撃を受け、攻撃者がAcrossのドメインを掌握。チームは15分以内に警報を受け、直ちにサイトの停止に取りかかった。セキュリティ組織SEAL911はacross.toをフィッシングサイトとして登録し、その後Cloudflareも協力してドメインを危険と判定し、DNSレコードを削除した。公式によると、投稿時点でサイトは完全に停止しており、フィッシングページにもアクセスできなくなっていた。
公式はまた、Cloudflareがフィッシングページを完全にブロックするまでの短い時間に、across.toにアクセスした一部のユーザーが影響を受けた可能性があると説明した。サードパーティのインテグレーションやAPIの利用者は影響を受けず、今回の攻撃以前にフロントエンドを利用したユーザーも安全だという。被害に遭ったと思われる人は、Xで公式アカウントにダイレクトメッセージを送り、取引の詳細を伝えることができる。公式は影響を受けたユーザーに全額補償すると約束し、攻撃期間中に承認を与えた場合は、当時接続していたウォレットを使ってrevoke.cashで承認を取り消すよう勧めた。公式は損失額をまだ公表していない。登録業者から有効な返答はまだなく、ドメインを取り戻すまではフロントエンドとAPIを停止し続けるとしている。
#Across #安全 は投資助言ではありません
クロスチェーンプロトコルAcrossの公式アカウントは11月11日03:05(中国標準時)、まず緊急の注意喚起を投稿し、アプリを開かず、ウォレットを接続せず、署名や承認もしないよう呼びかけた。この時点では、ドメインの問題を調査中とだけ説明していた。同日06:13、公式は経緯を補足した。02:45ごろ、ドメイン登録業者Namecheapがソーシャルエンジニアリング攻撃を受け、攻撃者がAcrossのドメインを掌握。チームは15分以内に警報を受け、直ちにサイトの停止に取りかかった。セキュリティ組織SEAL911はacross.toをフィッシングサイトとして登録し、その後Cloudflareも協力してドメインを危険と判定し、DNSレコードを削除した。公式によると、投稿時点でサイトは完全に停止しており、フィッシングページにもアクセスできなくなっていた。
公式はまた、Cloudflareがフィッシングページを完全にブロックするまでの短い時間に、across.toにアクセスした一部のユーザーが影響を受けた可能性があると説明した。サードパーティのインテグレーションやAPIの利用者は影響を受けず、今回の攻撃以前にフロントエンドを利用したユーザーも安全だという。被害に遭ったと思われる人は、Xで公式アカウントにダイレクトメッセージを送り、取引の詳細を伝えることができる。公式は影響を受けたユーザーに全額補償すると約束し、攻撃期間中に承認を与えた場合は、当時接続していたウォレットを使ってrevoke.cashで承認を取り消すよう勧めた。公式は損失額をまだ公表していない。登録業者から有効な返答はまだなく、ドメインを取り戻すまではフロントエンドとAPIを停止し続けるとしている。
#Across #安全 は投資助言ではありません
267

🚨 クロスチェーンブリッジAcrossがセキュリティ警告:アプリの使用を当面控えるよう呼びかけ、複数のユーザーがウォレットの盗難を報告
クロスチェーンブリッジプロトコルのAcrossは火曜日、X上でユーザーに対し、当面はアプリにアクセスしたりウォレットを接続したりせず、続報があるまで取引への署名や承認も行わないよう呼びかけました。チームは、ドメインに影響を及ぼす可能性のあるセキュリティインシデントを調査しています。
Acrossは事件の詳細を明らかにしておらず、ウェブサイトが侵害されたかどうかも確認していません。X上では、9,000ドル相当のUSDCを失ったというユーザーや、Plasmaチェーン上で7回の取引により7,053枚のUSDT0を失ったというユーザーがいます。また、ウェブサイトが侵害されたのではないかと疑うユーザーもいます。Acrossは影響を受けたユーザーに調査のため取引の詳細を提供するよう求めていますが、これらの損失報告はまだ独立した検証を受けていません。
⭐ クロスチェーンブリッジのフロントエンドやドメインが乗っ取られると、ユーザーを直接誘導して悪意のある承認に署名させる恐れがあります。最近Acrossを利用したユーザーは、不審な承認を確認して取り消し、公式に警告が解除されるまで利用を控えてください。
#Across #跨链桥 #安全事件 #DeFi
🚨 クロスチェーンブリッジAcrossがセキュリティ警告:アプリの使用を当面控えるよう呼びかけ、複数のユーザーがウォレットの盗難を報告
クロスチェーンブリッジプロトコルのAcrossは火曜日、X上でユーザーに対し、当面はアプリにアクセスしたりウォレットを接続したりせず、続報があるまで取引への署名や承認も行わないよう呼びかけました。チームは、ドメインに影響を及ぼす可能性のあるセキュリティインシデントを調査しています。
Acrossは事件の詳細を明らかにしておらず、ウェブサイトが侵害されたかどうかも確認していません。X上では、9,000ドル相当のUSDCを失ったというユーザーや、Plasmaチェーン上で7回の取引により7,053枚のUSDT0を失ったというユーザーがいます。また、ウェブサイトが侵害されたのではないかと疑うユーザーもいます。Acrossは影響を受けたユーザーに調査のため取引の詳細を提供するよう求めていますが、これらの損失報告はまだ独立した検証を受けていません。
⭐ クロスチェーンブリッジのフロントエンドやドメインが乗っ取られると、ユーザーを直接誘導して悪意のある承認に署名させる恐れがあります。最近Acrossを利用したユーザーは、不審な承認を確認して取り消し、公式に警告が解除されるまで利用を控えてください。
#Across #跨链桥 #安全事件 #DeFi
クロスチェーンブリッジプロトコルのAcrossは火曜日、X上でユーザーに対し、当面はアプリにアクセスしたりウォレットを接続したりせず、続報があるまで取引への署名や承認も行わないよう呼びかけました。チームは、ドメインに影響を及ぼす可能性のあるセキュリティインシデントを調査しています。
Acrossは事件の詳細を明らかにしておらず、ウェブサイトが侵害されたかどうかも確認していません。X上では、9,000ドル相当のUSDCを失ったというユーザーや、Plasmaチェーン上で7回の取引により7,053枚のUSDT0を失ったというユーザーがいます。また、ウェブサイトが侵害されたのではないかと疑うユーザーもいます。Acrossは影響を受けたユーザーに調査のため取引の詳細を提供するよう求めていますが、これらの損失報告はまだ独立した検証を受けていません。
⭐ クロスチェーンブリッジのフロントエンドやドメインが乗っ取られると、ユーザーを直接誘導して悪意のある承認に署名させる恐れがあります。最近Acrossを利用したユーザーは、不審な承認を確認して取り消し、公式に警告が解除されるまで利用を控えてください。
#Across #跨链桥 #安全事件 #DeFi
1

🚨 $ACROSSのドメイン侵害により、クロスチェーンブリッジ全体のフロントエンド脆弱性が露呈 ⚠️
$ACROSSで発生したドメインレベルのセキュリティインシデントに関する最近の報告は、分散型金融のインターフェース層がいかに脆弱であるかを浮き彫りにしています。スマートコントラクトの実行ロジックが安全なままであっても、侵害されたフロントエンドは、ユーザーの承認を傍受する重大なインジェクション攻撃の侵入口となります。🔍
機関投資家や活発な市場参加者は、オンチェーンの流動性の厚みと同じ厳格さで、インターフェースの完全性を重視しなければなりません。開発チームが検証済みの安全宣言を出すまでは、すべての操作を一時停止することが、合理的なリスク軽減策です。🛡️
💬 分散型プロトコルは、単一障害点となるドメインのリスクを完全に排除するために、フロントエンドの冗長性をどのように設計すべきでしょうか? 👇
⚠️ 金融上の助言ではありません。常にご自身でリスクを管理してください。🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
🚨 $ACROSSのドメイン侵害により、クロスチェーンブリッジ全体のフロントエンド脆弱性が露呈 ⚠️
$ACROSSで発生したドメインレベルのセキュリティインシデントに関する最近の報告は、分散型金融のインターフェース層がいかに脆弱であるかを浮き彫りにしています。スマートコントラクトの実行ロジックが安全なままであっても、侵害されたフロントエンドは、ユーザーの承認を傍受する重大なインジェクション攻撃の侵入口となります。🔍
機関投資家や活発な市場参加者は、オンチェーンの流動性の厚みと同じ厳格さで、インターフェースの完全性を重視しなければなりません。開発チームが検証済みの安全宣言を出すまでは、すべての操作を一時停止することが、合理的なリスク軽減策です。🛡️
💬 分散型プロトコルは、単一障害点となるドメインのリスクを完全に排除するために、フロントエンドの冗長性をどのように設計すべきでしょうか? 👇
⚠️ 金融上の助言ではありません。常にご自身でリスクを管理してください。🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
$ACROSSで発生したドメインレベルのセキュリティインシデントに関する最近の報告は、分散型金融のインターフェース層がいかに脆弱であるかを浮き彫りにしています。スマートコントラクトの実行ロジックが安全なままであっても、侵害されたフロントエンドは、ユーザーの承認を傍受する重大なインジェクション攻撃の侵入口となります。🔍
機関投資家や活発な市場参加者は、オンチェーンの流動性の厚みと同じ厳格さで、インターフェースの完全性を重視しなければなりません。開発チームが検証済みの安全宣言を出すまでは、すべての操作を一時停止することが、合理的なリスク軽減策です。🛡️
💬 分散型プロトコルは、単一障害点となるドメインのリスクを完全に排除するために、フロントエンドの冗長性をどのように設計すべきでしょうか? 👇
⚠️ 金融上の助言ではありません。常にご自身でリスクを管理してください。🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
2

·
--
🚨 $ACROSS のフロントエンドに重大な警告!今すぐウォレットを厳重に保護してください!⚠️
賢明な投資家は、基盤となるコードの安全性は、アクセスに使うポータルの安全性次第だと知っています。🦈 スマートコントラクト自体には手が加えられていないにもかかわらず、侵害されたドメインのインターフェースを通じて、悪意ある承認により資金が流出しているとの報告が相次いでいます。
インフラの脆弱性は、利回りを追い求めるよりも、資産を守ることが常に優先されると改めて気づかせてくれます。⚡ コアチームから明確な安全宣言が出るまでは、そのフロントエンドを地雷原とみなし、絶対に近づかないでください。🔍
今日、現在有効なトークン承認を確認しますか?それとも、ポートフォリオに落雷するのを待ちますか?👇
⚠️ 投資助言ではありません。常にリスクを管理してください。🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
🚨 $ACROSS のフロントエンドに重大な警告!今すぐウォレットを厳重に保護してください!⚠️
賢明な投資家は、基盤となるコードの安全性は、アクセスに使うポータルの安全性次第だと知っています。🦈 スマートコントラクト自体には手が加えられていないにもかかわらず、侵害されたドメインのインターフェースを通じて、悪意ある承認により資金が流出しているとの報告が相次いでいます。
インフラの脆弱性は、利回りを追い求めるよりも、資産を守ることが常に優先されると改めて気づかせてくれます。⚡ コアチームから明確な安全宣言が出るまでは、そのフロントエンドを地雷原とみなし、絶対に近づかないでください。🔍
今日、現在有効なトークン承認を確認しますか?それとも、ポートフォリオに落雷するのを待ちますか?👇
⚠️ 投資助言ではありません。常にリスクを管理してください。🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
賢明な投資家は、基盤となるコードの安全性は、アクセスに使うポータルの安全性次第だと知っています。🦈 スマートコントラクト自体には手が加えられていないにもかかわらず、侵害されたドメインのインターフェースを通じて、悪意ある承認により資金が流出しているとの報告が相次いでいます。
インフラの脆弱性は、利回りを追い求めるよりも、資産を守ることが常に優先されると改めて気づかせてくれます。⚡ コアチームから明確な安全宣言が出るまでは、そのフロントエンドを地雷原とみなし、絶対に近づかないでください。🔍
今日、現在有効なトークン承認を確認しますか?それとも、ポートフォリオに落雷するのを待ちますか?👇
⚠️ 投資助言ではありません。常にリスクを管理してください。🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
13


·
--
🚨 Across Protocolは、ウォレットから資金が流出したとの報告を受け、ユーザーにアプリを利用しないよう警告
クロスチェーンブリッジのAcrossは火曜日、ドメインに影響する可能性のあるセキュリティインシデントを調査している間、次の通知があるまでアプリへのアクセス、ウォレットの接続、取引や承認への署名を行わないようユーザーに呼びかけた。
チームは、問題の原因や、スマートコントラクトまたはブリッジ業務に影響が及んでいるかどうかを明らかにしていない。Xでは、あるユーザーがUSDCで9,000ドルを失ったと主張し、別のユーザーはPlasma上の7件の取引で7,053 USDT0を失ったと報告した。これらの報告は独立して確認されていない。
⭐ ブリッジのフロントエンドは、DeFiにおける弱点であり続けている。ドメインが乗っ取られると、基盤となるコントラクトに問題がなくても、承認に署名したユーザーの資金が流出する可能性がある。そのため、トレーダーはAcrossから正式に安全が確認されるまで、操作を控えるべきだ。
#Across #DeFi #Security #ブリッジ
🚨 Across Protocolは、ウォレットから資金が流出したとの報告を受け、ユーザーにアプリを利用しないよう警告
クロスチェーンブリッジのAcrossは火曜日、ドメインに影響する可能性のあるセキュリティインシデントを調査している間、次の通知があるまでアプリへのアクセス、ウォレットの接続、取引や承認への署名を行わないようユーザーに呼びかけた。
チームは、問題の原因や、スマートコントラクトまたはブリッジ業務に影響が及んでいるかどうかを明らかにしていない。Xでは、あるユーザーがUSDCで9,000ドルを失ったと主張し、別のユーザーはPlasma上の7件の取引で7,053 USDT0を失ったと報告した。これらの報告は独立して確認されていない。
⭐ ブリッジのフロントエンドは、DeFiにおける弱点であり続けている。ドメインが乗っ取られると、基盤となるコントラクトに問題がなくても、承認に署名したユーザーの資金が流出する可能性がある。そのため、トレーダーはAcrossから正式に安全が確認されるまで、操作を控えるべきだ。
#Across #DeFi #Security #ブリッジ
クロスチェーンブリッジのAcrossは火曜日、ドメインに影響する可能性のあるセキュリティインシデントを調査している間、次の通知があるまでアプリへのアクセス、ウォレットの接続、取引や承認への署名を行わないようユーザーに呼びかけた。
チームは、問題の原因や、スマートコントラクトまたはブリッジ業務に影響が及んでいるかどうかを明らかにしていない。Xでは、あるユーザーがUSDCで9,000ドルを失ったと主張し、別のユーザーはPlasma上の7件の取引で7,053 USDT0を失ったと報告した。これらの報告は独立して確認されていない。
⭐ ブリッジのフロントエンドは、DeFiにおける弱点であり続けている。ドメインが乗っ取られると、基盤となるコントラクトに問題がなくても、承認に署名したユーザーの資金が流出する可能性がある。そのため、トレーダーはAcrossから正式に安全が確認されるまで、操作を控えるべきだ。
#Across #DeFi #Security #ブリッジ
103

·
--
Across公式がたった今発表しました。調査中のセキュリティインシデントの疑いがあるため、まずはアプリに触れず、ウォレットを接続せず、署名も承認も行わないでください。ブリッジを利用した後にウォレットの資産を抜き取られたというユーザーの報告があり、1人は9000 USDC、別のユーザーは7回の送金で7053 USDT0を失ったとしています。公式は現在、事実関係を確認中で、Cointelegraphもまだ独自に確認していません。ブリッジの累計取引額は400億ドルを超えています。このタイミングで警告が出た以上、誤報だと決めつけるのは危険です。Acrossに承認を与えている人は、まず確認して、必要なものは取り消しましょう。確証が出てから後悔しても遅いです。最近もクロスチェーンブリッジを使う勇気はありますか?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
Across公式がたった今発表しました。調査中のセキュリティインシデントの疑いがあるため、まずはアプリに触れず、ウォレットを接続せず、署名も承認も行わないでください。ブリッジを利用した後にウォレットの資産を抜き取られたというユーザーの報告があり、1人は9000 USDC、別のユーザーは7回の送金で7053 USDT0を失ったとしています。公式は現在、事実関係を確認中で、Cointelegraphもまだ独自に確認していません。ブリッジの累計取引額は400億ドルを超えています。このタイミングで警告が出た以上、誤報だと決めつけるのは危険です。Acrossに承認を与えている人は、まず確認して、必要なものは取り消しましょう。確証が出てから後悔しても遅いです。最近もクロスチェーンブリッジを使う勇気はありますか?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
33
·
--
【クロスチェーンブリッジAcrossの公式サイトで問題発生!公式が緊急警告:開かないで、ウォレットを接続しないで、署名しないで】
クロスチェーンブリッジAcrossは北京時間11月11日午前3時ごろ、公式サイトのドメインに問題が発生しており、調査中だと警告しました。別途通知があるまで、ウェブページへのアクセス、ウォレットの接続、取引や承認への署名を行わないようユーザーに呼びかけています。コメント欄では、すでに複数のユーザーがウォレットを盗まれたと報告しています。この間にAcrossのウェブページを利用した方は、早急に確認し、見覚えのない承認を取り消してください。
#Across #跨链桥 #ウォレットの安全
【クロスチェーンブリッジAcrossの公式サイトで問題発生!公式が緊急警告:開かないで、ウォレットを接続しないで、署名しないで】
クロスチェーンブリッジAcrossは北京時間11月11日午前3時ごろ、公式サイトのドメインに問題が発生しており、調査中だと警告しました。別途通知があるまで、ウェブページへのアクセス、ウォレットの接続、取引や承認への署名を行わないようユーザーに呼びかけています。コメント欄では、すでに複数のユーザーがウォレットを盗まれたと報告しています。この間にAcrossのウェブページを利用した方は、早急に確認し、見覚えのない承認を取り消してください。
#Across #跨链桥 #ウォレットの安全
クロスチェーンブリッジAcrossは北京時間11月11日午前3時ごろ、公式サイトのドメインに問題が発生しており、調査中だと警告しました。別途通知があるまで、ウェブページへのアクセス、ウォレットの接続、取引や承認への署名を行わないようユーザーに呼びかけています。コメント欄では、すでに複数のユーザーがウォレットを盗まれたと報告しています。この間にAcrossのウェブページを利用した方は、早急に確認し、見覚えのない承認を取り消してください。
#Across #跨链桥 #ウォレットの安全
40
クロスチェーンブリッジ分野で、Across Protocolは一貫して目立たない戦略をとっています。UMAのオプティミスティックオラクルを基盤とし、インテント(intent)マッチング方式でクロスチェーンの資金移動を実現しています。$ACXはプロトコルのガバナンストークンです。
最新のオンチェーンスナップショットを見ると、価格は約0.0434ドル、24時間の取引高は約148万ドル、流通時価総額は約3,149万ドルです。時価総額に対して取引高はかなり低く、最近は市場での話題もほとんどありません。典型的な低調期にあると言えます。
低調だからといって、チャンスとは限らず、安全とも限りません。こうした注目度の低い銘柄では、クロスチェーン送金量、ルーティング手数料収入、新たなチェーンへの対応ペース、トークンのロック解除状況やステーキング比率といった確かな指標を追うことが重要です。物語が動き出す前にファンダメンタルズを調べておくことこそ、注目度の低い銘柄に向き合う正しい方法です。
#跨链桥 #Across #オンチェーン観察
クロスチェーンブリッジ分野で、Across Protocolは一貫して目立たない戦略をとっています。UMAのオプティミスティックオラクルを基盤とし、インテント(intent)マッチング方式でクロスチェーンの資金移動を実現しています。$ACXはプロトコルのガバナンストークンです。
最新のオンチェーンスナップショットを見ると、価格は約0.0434ドル、24時間の取引高は約148万ドル、流通時価総額は約3,149万ドルです。時価総額に対して取引高はかなり低く、最近は市場での話題もほとんどありません。典型的な低調期にあると言えます。
低調だからといって、チャンスとは限らず、安全とも限りません。こうした注目度の低い銘柄では、クロスチェーン送金量、ルーティング手数料収入、新たなチェーンへの対応ペース、トークンのロック解除状況やステーキング比率といった確かな指標を追うことが重要です。物語が動き出す前にファンダメンタルズを調べておくことこそ、注目度の低い銘柄に向き合う正しい方法です。
#跨链桥 #Across #オンチェーン観察
最新のオンチェーンスナップショットを見ると、価格は約0.0434ドル、24時間の取引高は約148万ドル、流通時価総額は約3,149万ドルです。時価総額に対して取引高はかなり低く、最近は市場での話題もほとんどありません。典型的な低調期にあると言えます。
低調だからといって、チャンスとは限らず、安全とも限りません。こうした注目度の低い銘柄では、クロスチェーン送金量、ルーティング手数料収入、新たなチェーンへの対応ペース、トークンのロック解除状況やステーキング比率といった確かな指標を追うことが重要です。物語が動き出す前にファンダメンタルズを調べておくことこそ、注目度の低い銘柄に向き合う正しい方法です。
#跨链桥 #Across #オンチェーン観察

·
--
翻訳参照
跨链赛道近期热度不高,但数据冷清时反而适合翻翻基本面。$ACX 是 Across Protocol 的原生代币,Across 主打基于意图(intent)的快速跨链桥,依托乐观预言机机制完成资金路由,在各条 Layer2 之间转账的速度和体验一直是它的核心标签。
链上快照:当前报价约 0.045 美元,市值约 3271 万美元,而 24 小时成交量仅约 15.6 万美元,量能明显偏淡。这说明市场关注度处于低位,短线波动更容易被少量资金主导,此时追涨杀跌的性价比并不高。
接下来值得跟踪的线索有三条:一是跨链桥真实使用量与手续费收入能否随生态活跃而回升;二是协议在新链、新 Rollup 上的接入节奏,路由覆盖越广,网络效应越容易累积;三是代币侧是否有质押锁定、费用分成等实质性赋能落地。
没有叙事的时候,价格往往提前反映预期,却也最容易被市场忽略。面对这类小市值跨链标的,先核对真实业务数据,再决定是否布局,控制仓位永远比猜方向更重要。
#跨链 #Layer2 #Across
跨链赛道近期热度不高,但数据冷清时反而适合翻翻基本面。$ACX 是 Across Protocol 的原生代币,Across 主打基于意图(intent)的快速跨链桥,依托乐观预言机机制完成资金路由,在各条 Layer2 之间转账的速度和体验一直是它的核心标签。
链上快照:当前报价约 0.045 美元,市值约 3271 万美元,而 24 小时成交量仅约 15.6 万美元,量能明显偏淡。这说明市场关注度处于低位,短线波动更容易被少量资金主导,此时追涨杀跌的性价比并不高。
接下来值得跟踪的线索有三条:一是跨链桥真实使用量与手续费收入能否随生态活跃而回升;二是协议在新链、新 Rollup 上的接入节奏,路由覆盖越广,网络效应越容易累积;三是代币侧是否有质押锁定、费用分成等实质性赋能落地。
没有叙事的时候,价格往往提前反映预期,却也最容易被市场忽略。面对这类小市值跨链标的,先核对真实业务数据,再决定是否布局,控制仓位永远比猜方向更重要。
#跨链 #Layer2 #Across
链上快照:当前报价约 0.045 美元,市值约 3271 万美元,而 24 小时成交量仅约 15.6 万美元,量能明显偏淡。这说明市场关注度处于低位,短线波动更容易被少量资金主导,此时追涨杀跌的性价比并不高。
接下来值得跟踪的线索有三条:一是跨链桥真实使用量与手续费收入能否随生态活跃而回升;二是协议在新链、新 Rollup 上的接入节奏,路由覆盖越广,网络效应越容易累积;三是代币侧是否有质押锁定、费用分成等实质性赋能落地。
没有叙事的时候,价格往往提前反映预期,却也最容易被市场忽略。面对这类小市值跨链标的,先核对真实业务数据,再决定是否布局,控制仓位永远比猜方向更重要。
#跨链 #Layer2 #Across
3
·
--
市場が低迷しているときこそ、インフラの実際の利用状況に注目する価値があります。$ACX は Across Protocol のエコシステムトークンで、プロトコルはクロスチェーン送金と流動性の集約を主軸としています。現在の価格は約0.0436ドル、時価総額は約3,163万ドルです。一方、24時間の取引量は約19万5,000ドルにとどまり、売買は低調で、コミュニティでの話題性も高くありません。
注目度が低いからといって価値がないわけではありませんが、価格変動が大きくなる可能性もあります。今後は、クロスチェーン取引量や流動性インセンティブ、新しいチェーンへの展開ペースに注目できます。取引量が継続的に増加すれば、資金が再評価を始めていることを示します。それまでは、追いかけて買うよりも、焦らず待つことが大切です。
#Across #クロスチェーン
市場が低迷しているときこそ、インフラの実際の利用状況に注目する価値があります。$ACX は Across Protocol のエコシステムトークンで、プロトコルはクロスチェーン送金と流動性の集約を主軸としています。現在の価格は約0.0436ドル、時価総額は約3,163万ドルです。一方、24時間の取引量は約19万5,000ドルにとどまり、売買は低調で、コミュニティでの話題性も高くありません。
注目度が低いからといって価値がないわけではありませんが、価格変動が大きくなる可能性もあります。今後は、クロスチェーン取引量や流動性インセンティブ、新しいチェーンへの展開ペースに注目できます。取引量が継続的に増加すれば、資金が再評価を始めていることを示します。それまでは、追いかけて買うよりも、焦らず待つことが大切です。
#Across #クロスチェーン
注目度が低いからといって価値がないわけではありませんが、価格変動が大きくなる可能性もあります。今後は、クロスチェーン取引量や流動性インセンティブ、新しいチェーンへの展開ペースに注目できます。取引量が継続的に増加すれば、資金が再評価を始めていることを示します。それまでは、追いかけて買うよりも、焦らず待つことが大切です。
#Across #クロスチェーン
30
·
--
市場が静かなときこそ、話題性の低いクロスチェーン基盤に目を向けるのに適しています。$ACXはAcross Protocolのトークンで、最新価格は約0.0436ドル、時価総額は約3,163万ドル、24時間の取引高は約19.5万ドルです。データは明快です。注目度は低く、売買も低調で、短期的には目立ったセンチメント上昇のきっかけがありません。
しかし、クロスチェーン分野で重要なのはSNSでの話題性ではなく、安定した決済、資産の着金速度、対応チェーンの範囲、実際の手数料収入です。プロトコルのブリッジ取扱高が伸び続ければ、トークンの評価にもより確かな裏付けが得られる可能性があります。一方、取引が長期にわたって低調なままだと、価格変動が増幅されやすくなります。
こうした小型時価総額の資産は、まずオンチェーンデータを追跡してから参加するかを判断するのが適しています。「誰も話題にしていない」という理由だけで、急いで逆張りの大きなポジションを取るべきではありません。焦らず、取引高やブリッジ利用量、エコシステム関連のニュースに確認できるシグナルが現れるのを待ちましょう。
#Across #跨链 #DeFi
市場が静かなときこそ、話題性の低いクロスチェーン基盤に目を向けるのに適しています。$ACXはAcross Protocolのトークンで、最新価格は約0.0436ドル、時価総額は約3,163万ドル、24時間の取引高は約19.5万ドルです。データは明快です。注目度は低く、売買も低調で、短期的には目立ったセンチメント上昇のきっかけがありません。
しかし、クロスチェーン分野で重要なのはSNSでの話題性ではなく、安定した決済、資産の着金速度、対応チェーンの範囲、実際の手数料収入です。プロトコルのブリッジ取扱高が伸び続ければ、トークンの評価にもより確かな裏付けが得られる可能性があります。一方、取引が長期にわたって低調なままだと、価格変動が増幅されやすくなります。
こうした小型時価総額の資産は、まずオンチェーンデータを追跡してから参加するかを判断するのが適しています。「誰も話題にしていない」という理由だけで、急いで逆張りの大きなポジションを取るべきではありません。焦らず、取引高やブリッジ利用量、エコシステム関連のニュースに確認できるシグナルが現れるのを待ちましょう。
#Across #跨链 #DeFi
しかし、クロスチェーン分野で重要なのはSNSでの話題性ではなく、安定した決済、資産の着金速度、対応チェーンの範囲、実際の手数料収入です。プロトコルのブリッジ取扱高が伸び続ければ、トークンの評価にもより確かな裏付けが得られる可能性があります。一方、取引が長期にわたって低調なままだと、価格変動が増幅されやすくなります。
こうした小型時価総額の資産は、まずオンチェーンデータを追跡してから参加するかを判断するのが適しています。「誰も話題にしていない」という理由だけで、急いで逆張りの大きなポジションを取るべきではありません。焦らず、取引高やブリッジ利用量、エコシステム関連のニュースに確認できるシグナルが現れるのを待ちましょう。
#Across #跨链 #DeFi
27

·
--
500万ACXと0.04375ドル。Polymarketが独自トークンを匂わせる一方、Acrossは自社トークンからの退出を提案
1つ目は、トークンを株式に直接交換するための最低保有量
2つ目は、交換せずにACXをUSDCでそのまま売れる価格
SPV経由なら25万ACXから株式に交換できるが、枠は米国の投資家先着100人と、その他約500人分のみ
Centrifugeも1対1。直接交換は100000 $CFG
{future}(CFGUSDT)
からで、それより少ない場合はCoinListの信託経由。CP172の投票は可決されたが、交換はまだ始まっていない
CoinGeckoの集計によると、2025年1月から2026年2月までに、主要取引所のトークンのうちプラスで終えたのは10%未満。株式のほうがトークンより公平に見えるが、条件を満たす人に限られる
一方、PolymarketのCEOはオンチェーン資産について語っている。トークンはまだない。名前もティッカーも日付もない。あるのはPOLYの商標だけ
要するに「トークンから株式へ」はファンド向けの入り口。小口保有者はその入り口を通れず、買い戻しを待つしかない
#Polymarket #Across
500万ACXと0.04375ドル。Polymarketが独自トークンを匂わせる一方、Acrossは自社トークンからの退出を提案
1つ目は、トークンを株式に直接交換するための最低保有量
2つ目は、交換せずにACXをUSDCでそのまま売れる価格
SPV経由なら25万ACXから株式に交換できるが、枠は米国の投資家先着100人と、その他約500人分のみ
Centrifugeも1対1。直接交換は100000 $CFG
からで、それより少ない場合はCoinListの信託経由。CP172の投票は可決されたが、交換はまだ始まっていない
CoinGeckoの集計によると、2025年1月から2026年2月までに、主要取引所のトークンのうちプラスで終えたのは10%未満。株式のほうがトークンより公平に見えるが、条件を満たす人に限られる
一方、PolymarketのCEOはオンチェーン資産について語っている。トークンはまだない。名前もティッカーも日付もない。あるのはPOLYの商標だけ
要するに「トークンから株式へ」はファンド向けの入り口。小口保有者はその入り口を通れず、買い戻しを待つしかない
#Polymarket #Across
1つ目は、トークンを株式に直接交換するための最低保有量
2つ目は、交換せずにACXをUSDCでそのまま売れる価格
SPV経由なら25万ACXから株式に交換できるが、枠は米国の投資家先着100人と、その他約500人分のみ
Centrifugeも1対1。直接交換は100000 $CFG
からで、それより少ない場合はCoinListの信託経由。CP172の投票は可決されたが、交換はまだ始まっていない
CoinGeckoの集計によると、2025年1月から2026年2月までに、主要取引所のトークンのうちプラスで終えたのは10%未満。株式のほうがトークンより公平に見えるが、条件を満たす人に限られる
一方、PolymarketのCEOはオンチェーン資産について語っている。トークンはまだない。名前もティッカーも日付もない。あるのはPOLYの商標だけ
要するに「トークンから株式へ」はファンド向けの入り口。小口保有者はその入り口を通れず、買い戻しを待つしかない
#Polymarket #Across
181
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
閲覧回数 176,627
1,768人が討論中
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
閲覧回数 157,512
1,544人が討論中
3
#WillFOMCMinutesReinforceRateHikeExpectations?
閲覧回数 45,618
736人が討論中
4
#BitcoinActiveSupplyInProfitDropsBelow45%
閲覧回数 232,581
1,801人が討論中
5
#TONStrategyReports$23.97MQ3NetLoss
閲覧回数 20,413
150人が討論中
6
#KavaSaysAbnormalActivityLimitedToKavaLend
閲覧回数 155,387
1,024人が討論中
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
閲覧回数 56,170
412人が討論中
8
#WhoWillSucceedJensenHuangatNvidia?
閲覧回数 356,841
2,158人が討論中
9
#WhatWillDriveCryptoandStocks’NextRebound?
閲覧回数 886,215
3,970人が討論中
10
#TradFiForBeginners
閲覧回数 851,251
4,984人が討論中