Acrossのコードはハッキングされていません。だからこそ、心配すべきなのです。
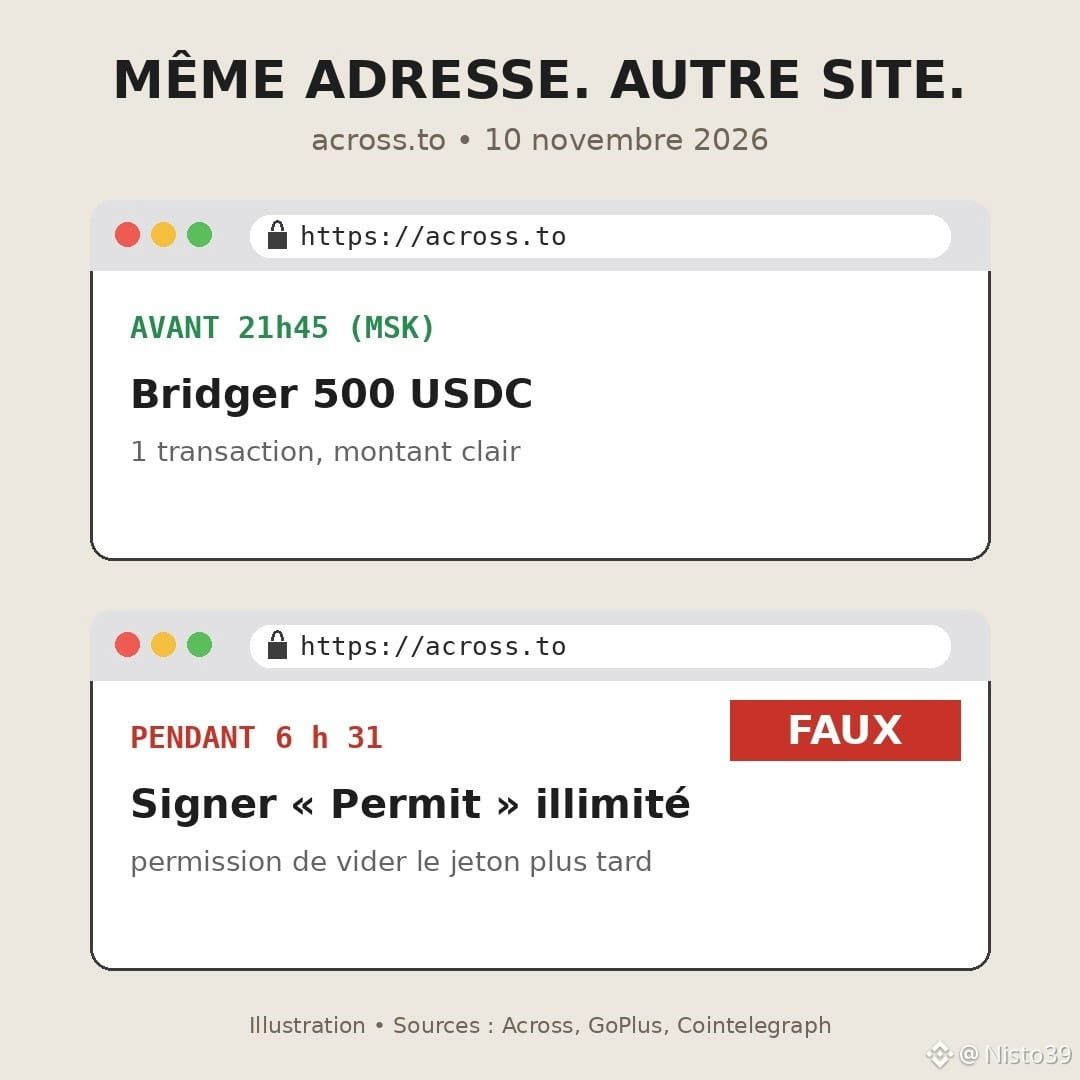
11月10日火曜日、モスクワ時間の21時45分ごろ、何者かがドメイン名across.toを乗っ取りました。これは、最もよく利用されているブリッジのひとつのアドレスです(DefiLlamaによると、30日間で約59億ドルが送金されています)。スマートコントラクトの脆弱性ではありません。チームによると、ドメイン名を管理する会社Namecheapで、人の隙を突いた操作が行われただけでした。
その結果、正しいアドレスを入力して正しいロゴが表示されても、偽サイトにたどり着くことになりました。そのサイトは「permit」や承認への署名を求めていました。承認とは、後から再確認を求められることなく、あるアドレスがあなたのトークンを移動できるようにする許可です。署名は一度で十分。攻撃者が決めたタイミングで、ウォレットの中身が空になります。
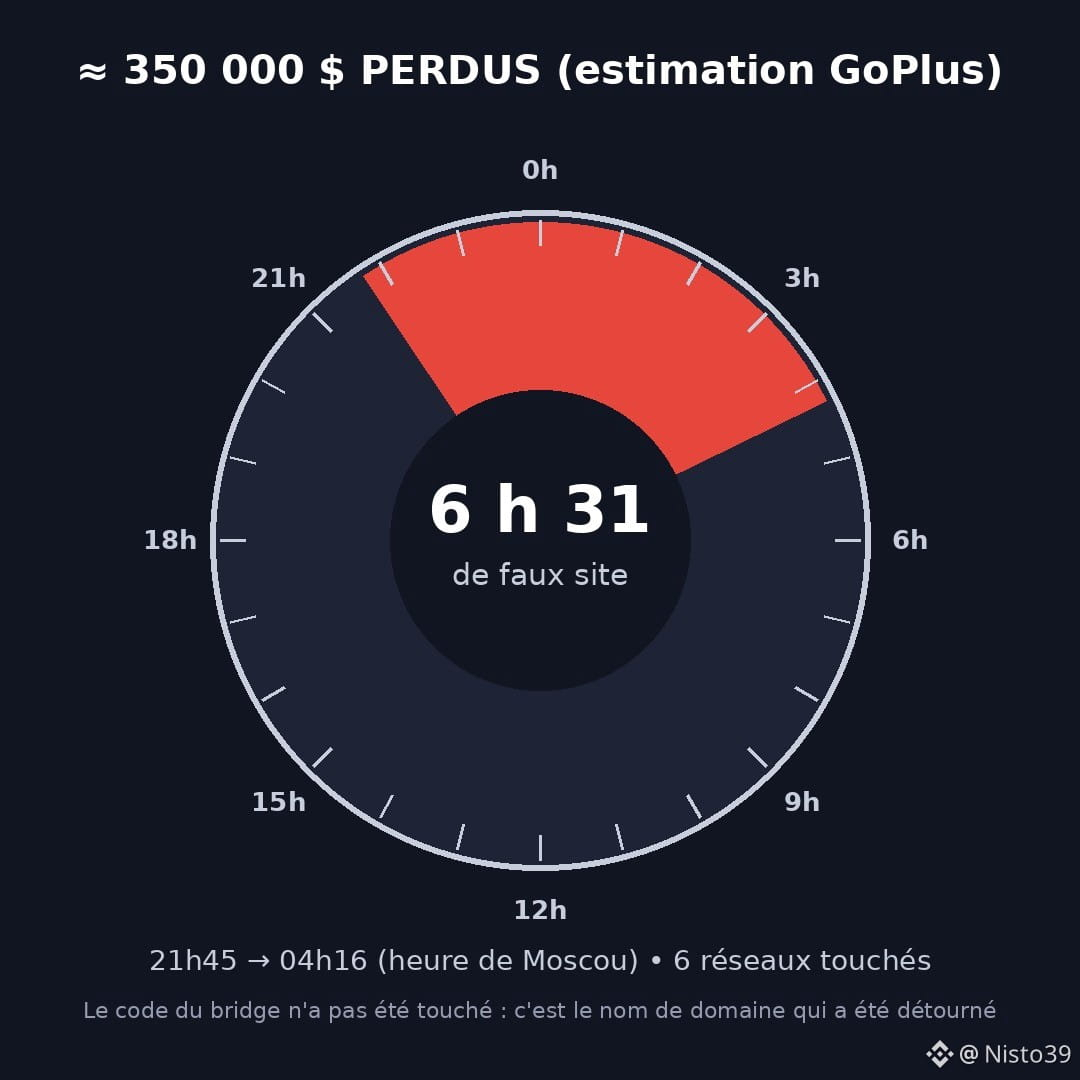
GoPlusは、Ethereum、Arbitrum、Base、BNB Chain、Ink、Plasmaでの損失を約35万ドルと推定しています。Acrossは損失の総額を確認していませんが、全員に返金すると約束しています。ドメインは翌朝4時16分ごろに奪還されました。6時間半です。
少し不評かもしれませんが、私の意見です。コードの監査に何か月も費やしたあと、店の入口を電話一本で連絡できるレジストラに任せている。弱点はもうブロックチェーンではなく、その前にあるウェブページなのです。
自分への教訓として覚えておきたいこと:よく知っているサイトで、$USDC または$ETH の単純な送金をするだけなのに、見慣れない署名を求められたら、私はそこで手を止めます。そして、何も問題が起きていなくても、ときどき承認内容を確認します。
率直にひとつ質問です。最後に承認へ署名したとき、誰に許可を与えているのか読みましたか?
#Across #Securite #Phishing #DeFi #Crypto
11月10日火曜日、モスクワ時間の21時45分ごろ、何者かがドメイン名across.toを乗っ取りました。これは、最もよく利用されているブリッジのひとつのアドレスです(DefiLlamaによると、30日間で約59億ドルが送金されています)。スマートコントラクトの脆弱性ではありません。チームによると、ドメイン名を管理する会社Namecheapで、人の隙を突いた操作が行われただけでした。
その結果、正しいアドレスを入力して正しいロゴが表示されても、偽サイトにたどり着くことになりました。そのサイトは「permit」や承認への署名を求めていました。承認とは、後から再確認を求められることなく、あるアドレスがあなたのトークンを移動できるようにする許可です。署名は一度で十分。攻撃者が決めたタイミングで、ウォレットの中身が空になります。
GoPlusは、Ethereum、Arbitrum、Base、BNB Chain、Ink、Plasmaでの損失を約35万ドルと推定しています。Acrossは損失の総額を確認していませんが、全員に返金すると約束しています。ドメインは翌朝4時16分ごろに奪還されました。6時間半です。
少し不評かもしれませんが、私の意見です。コードの監査に何か月も費やしたあと、店の入口を電話一本で連絡できるレジストラに任せている。弱点はもうブロックチェーンではなく、その前にあるウェブページなのです。
自分への教訓として覚えておきたいこと:よく知っているサイトで、$USDC または$ETH の単純な送金をするだけなのに、見慣れない署名を求められたら、私はそこで手を止めます。そして、何も問題が起きていなくても、ときどき承認内容を確認します。
率直にひとつ質問です。最後に承認へ署名したとき、誰に許可を与えているのか読みましたか?
#Across #Securite #Phishing #DeFi #Crypto