

一只瓢虫
94 Posting

一只瓢虫
Laporkan
Blokir Pengguna
18 Mengikuti
10 Pengikut
7 Disukai
Posting
Semua
Kuotasi
·
--
Berbagi Bulan yang Sama di Ujung Dunia: Di BSC, kita merayakan Festival Musim Gugur bersama seluruh dunia
Tahun ini, ini adalah Festival Musim Gugur ke-4 yang kujalani bersama kripto. Saat pertama kali membeli BNB, kupikir kripto hanyalah kenaikan dan penurunan di layar. Belakangan, setelah masuk ke Binance, menyeberangi BSC, barulah kusadari bahwa ini lebih mirip jaring tanpa zona waktu. Festival Musim Gugur berbicara tentang kebersamaan, dan di rantai juga ada kebersamaan—menghubungkan orang-orang dari benua berbeda, bahasa berbeda, zona waktu berbeda, ke pasar yang sama.
Dulu, perdagangan punya “selisih waktu”: ketika New York sudah tutup, Tokyo belum bangun; investor Asia sering harus begadang. Kini, Binance dan BNB Chain membuat 7×24 jam bukan lagi sekadar slogan. Pukul tiga dini hari, aku menyelesaikan transfer di BSC: Gas dibayar dengan BNB, konfirmasi hanya butuh beberapa detik. Pada saat yang sama, rekan di belahan bumi lain sedang memantau Binance, ikut Launchpool, dan mendiskusikan ekosistem. Bulan menerangiku, sekaligus menerangi dia—blok seperti pos peristirahatan di bawah cahaya bulan, mengundang partisipan lintas wilayah untuk ikut berada dalam arus yang sama.
Aku membayangkan masa depan: pasar global tidak lagi menjadi pulau-pulau yang terpecah. Saham, emas, obligasi, RWA semuanya dapat diperdagangkan di rantai 24/7. Binance adalah “pelabuhan keuangan global” yang tak pernah tutup, dan BSC adalah jembatan yang menghubungkan aset dan pengguna. Perdagangan tanpa jeda waktu tidak hanya berarti chart yang tak pernah berhenti—ini juga kesempatan agar orang biasa bisa ikut berpartisipasi dalam keuangan global bersama. Apa pun zona waktu tempatmu berada, membuka Binance dan menghubungkan BSC membuat kita bisa selaras dengan dunia.
Berbagi Bulan yang Sama di Ujung Dunia. Tahun ini, Festival Musim Gugur ke-4, saat aku menengadah di rantai, yang kulihat bukan hanya bulan, melainkan juga berkas-berkas tak terhitung dari node yang sama-sama berkilau. Semoga di Festival Musim Gugur berikutnya, kita masih saling bersulang di BNB Chain, dan Binance menjadi saksi pasar global yang sama-sama berdetak.
#币安中秋故事


币安Binance华语
·
--
🌕 Tahun ini sudah keberapa Lebaran Imlekmu? Bersama kripto 🌙
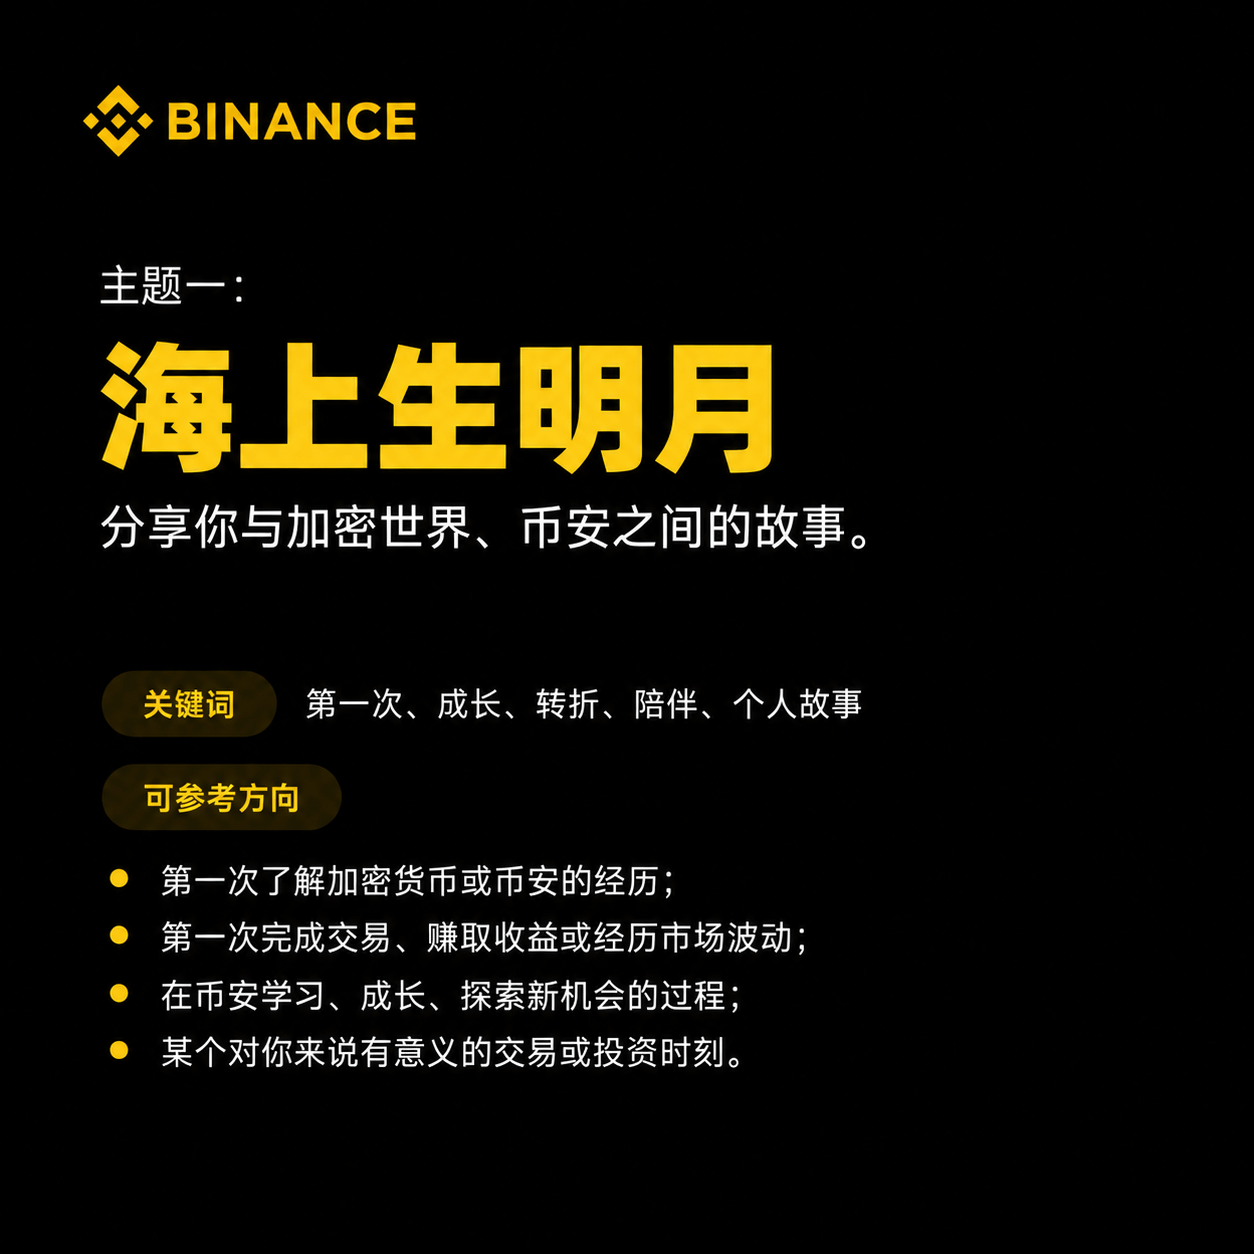
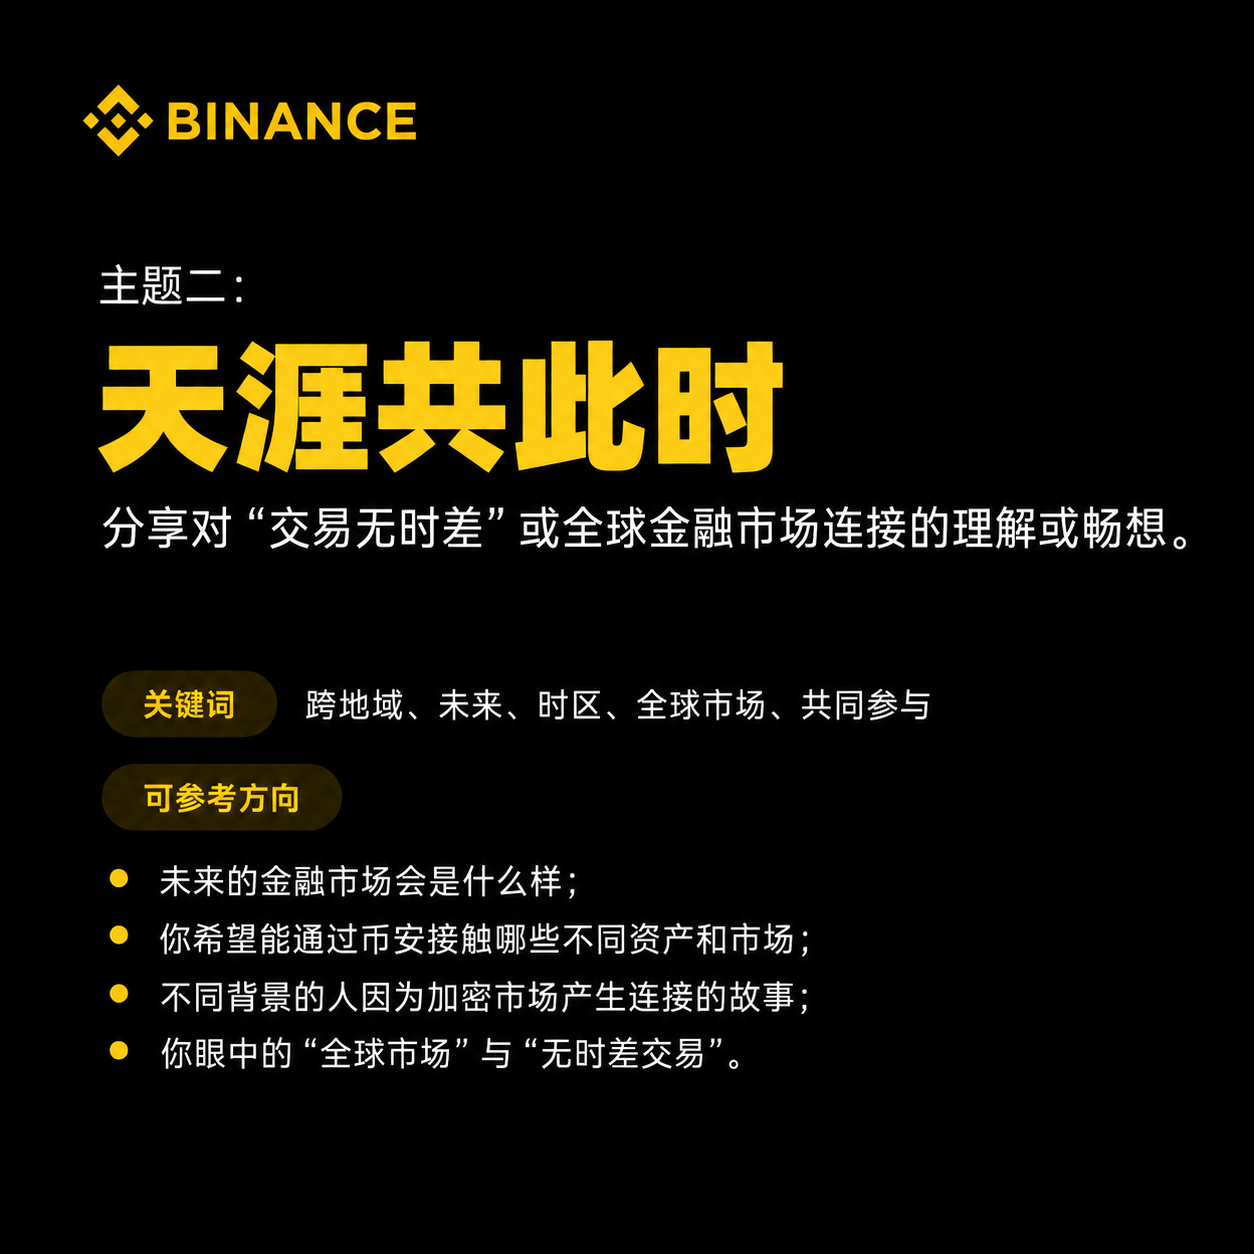
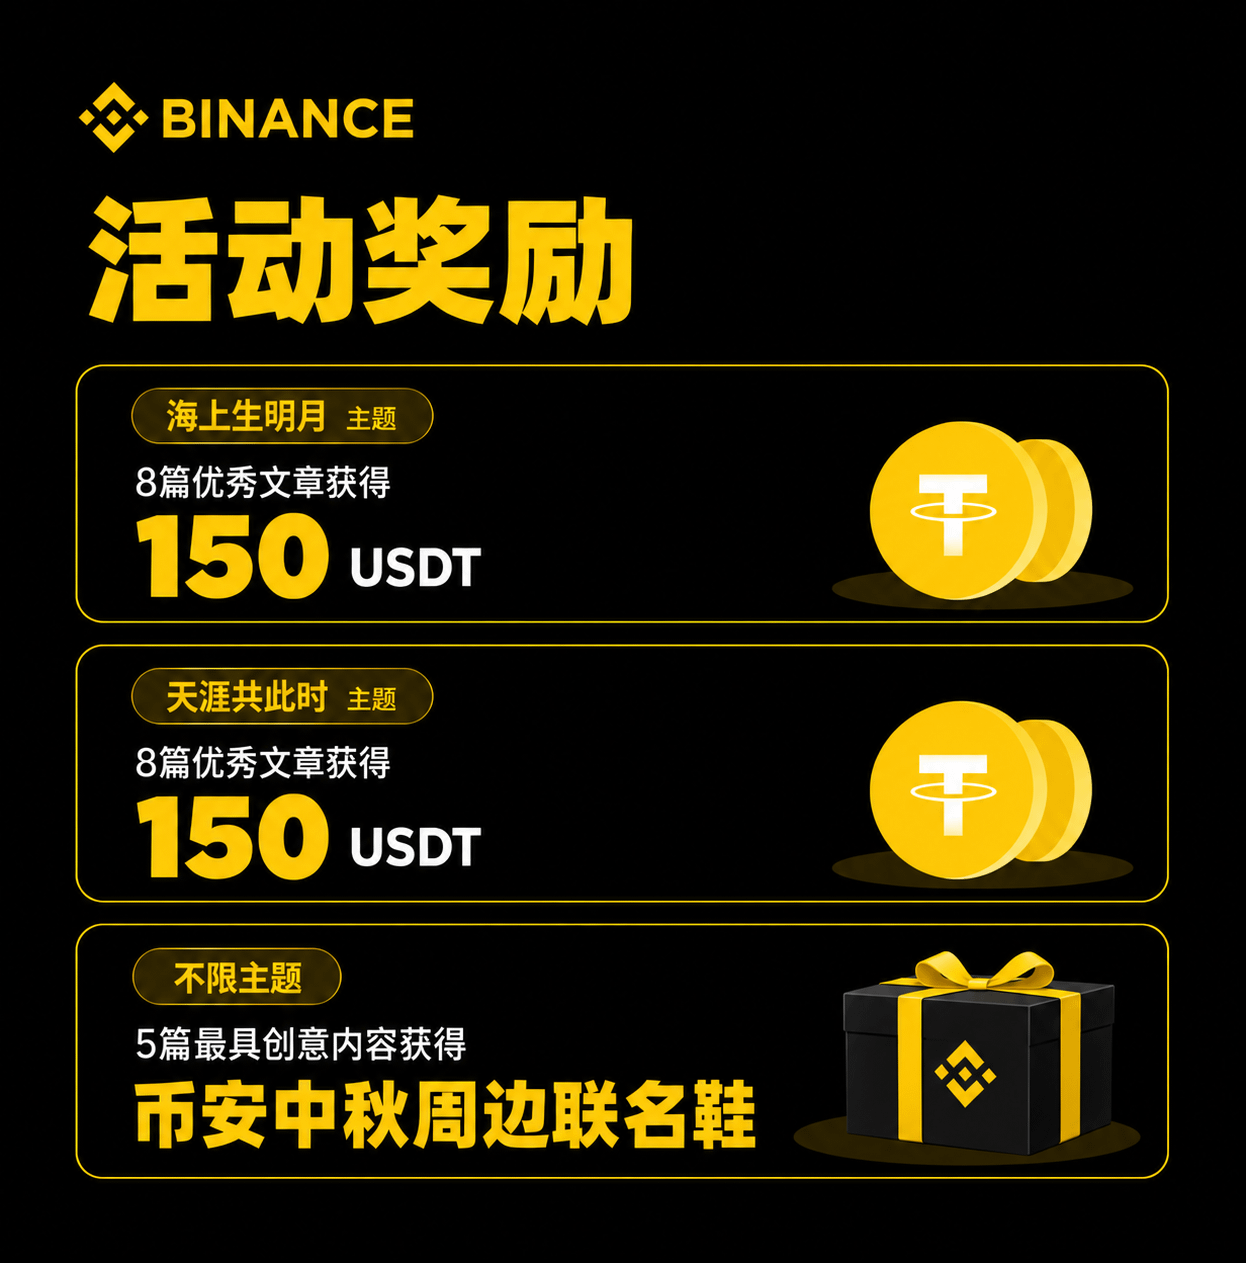
Pilih tema untuk menulis artikel atau membuat video kreatif, komik, dan ikut serta dalam “Lomba Cerita Imlek Binance” ⬇️
🌃 Bulan Terbit di Laut: Bagikan kisahmu dengan dunia kripto dan Binance.
🌌 Jauh di Ujung Langit, Kita Berbagi Saat yang Sama: Bagikan tautan atau imajinasimu tentang “trading tanpa jeda waktu” atau koneksi pasar keuangan global.
Sertakan karyamu lalu repost bersama #币安中秋故事 dan 👉点击填写表单
104
·
--
Lihat terjemahan
bStocks抵押开放后,如何更好地做到「盘活持仓」同时控制风险?比如用借出的资金再去配置其他资产时,有没有比较稳妥的仓位或对冲建议?
bStocks抵押开放后,如何更好地做到「盘活持仓」同时控制风险?比如用借出的资金再去配置其他资产时,有没有比较稳妥的仓位或对冲建议?
币安Binance华语
·
--
【Binance Space】Malam ini pukul delapan, mari bahas bStocks 🙋 Tinggalkan pertanyaanmu dan bagikan, 3 orang beruntung akan mendapatkan hadiah 50U!
🔥 bStocks jaminan dibuka sepenuhnya: mengaktifkan posisi & manajemen risiko
🎙️ Pembawa acara: @Miya- VIP Manager
🧑🏫 Tamu spesial: Manajer Operasional Produk Binance dan narasumber
Dalam diskusi juga ada angpao 1000U 🧧, 点击预约直播
🔥 bStocks jaminan dibuka sepenuhnya: mengaktifkan posisi & manajemen risiko
🎙️ Pembawa acara: @Miya- VIP Manager
🧑🏫 Tamu spesial: Manajer Operasional Produk Binance dan narasumber
Dalam diskusi juga ada angpao 1000U 🧧, 点击预约直播
2
71
·
--
Lihat terjemahan
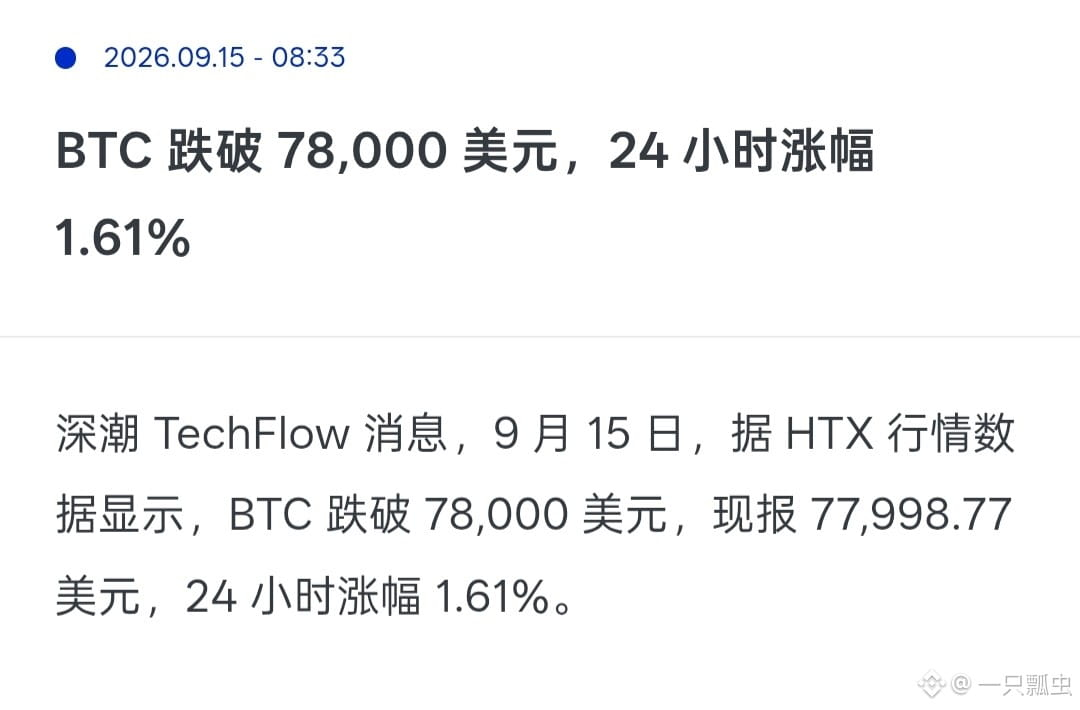
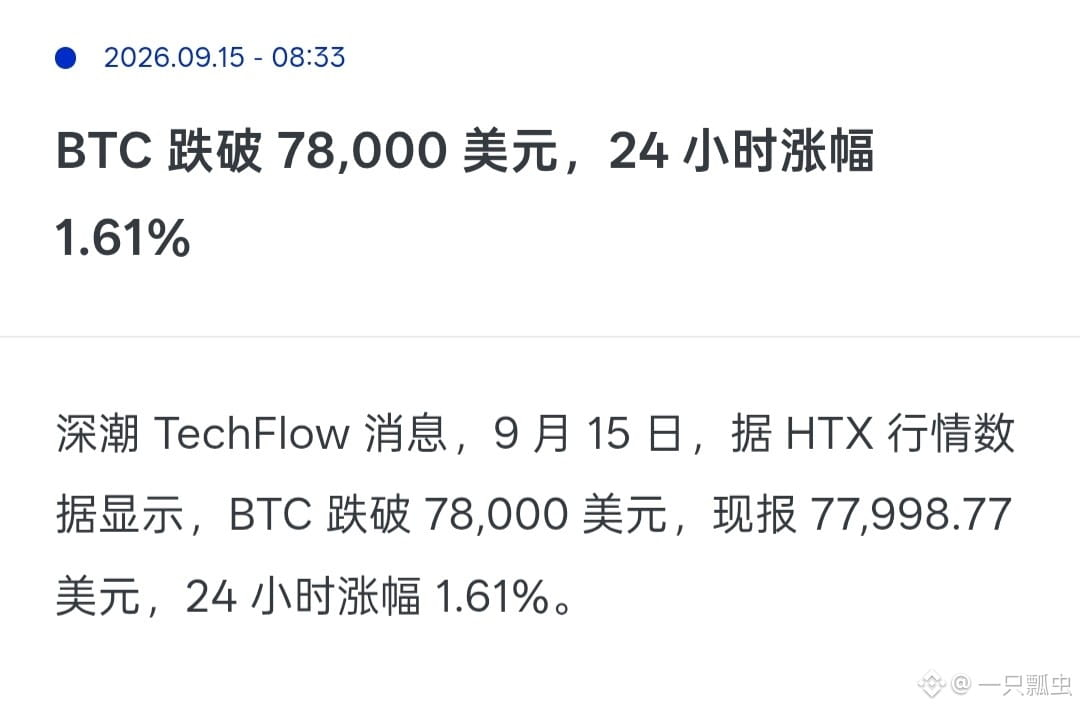
BTC刚跌破78000美元,24小时还在涨,这行情属实让人摸不着头脑😂$BTC
{future}(BTCUSDT)
BTC刚跌破78000美元,24小时还在涨,这行情属实让人摸不着头脑😂$BTC
104
·
--
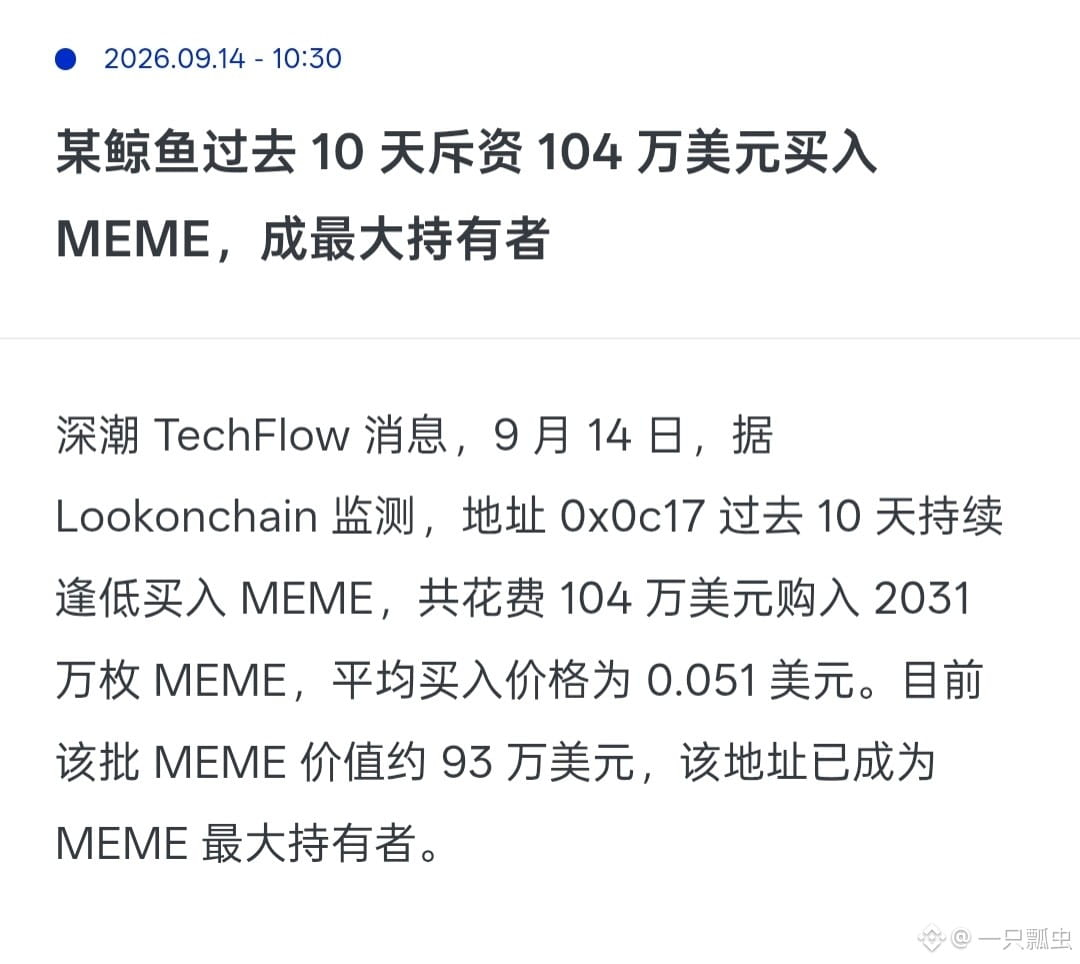
255
·
--
Lihat terjemahan
某巨鲸从币安提了 110 万 USDT,转头就均价 0.1155 美元抄了 953 万枚 $牛来,这是要直接把牛价扛起来吗?$USDC
{future}(USDCUSDT)
某巨鲸从币安提了 110 万 USDT,转头就均价 0.1155 美元抄了 953 万枚 $牛来,这是要直接把牛价扛起来吗?$USDC
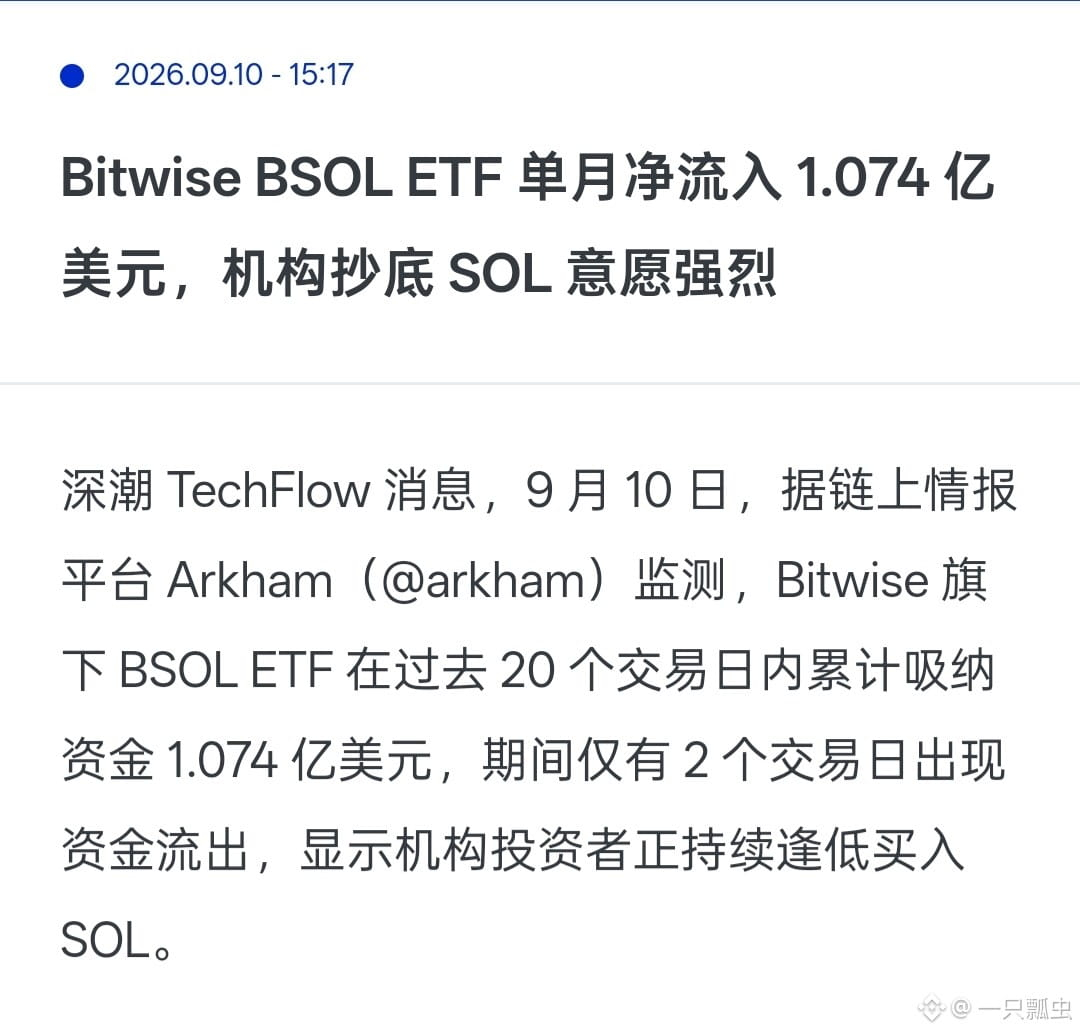
115
·
--
Setiap putaran konsensus perlu menambahkan satu blok baru, tetapi whitepaper mengatakan bahwa putaran ini tidak selesai dalam sekali jalan, melainkan melalui beberapa iterasi, dan setiap iterasi terdiri dari tiga langkah. Bagian 3.2 dalam whitepaper menyebut tiga langkah itu sebagai Proposal, Validation, dan Ratification.
Langkah pertama, Proposal. Algoritma DS secara acak memilih seorang provisioner sebagai pembuat blok, yang bertugas menghasilkan blok kandidat dan menyiarkannya ke seluruh jaringan. Jika blok kandidat tidak dihasilkan atau tidak diterima dalam waktu melebihi batas yang ditentukan, keluaran langkah ini adalah NIL dan langsung berlanjut ke langkah berikutnya—tetapi karena tidak memiliki blok kandidat, untuk apa pemungutan suara berikutnya? Jawabannya: tidak memilih suara kosong, melainkan memilih NoCandidate, yang berarti "tidak ada blok kandidat yang dapat diverifikasi".$DUSK
Langkah kedua, Validation. Algoritma DS secara acak memilih sekelompok komite pemungutan suara untuk memverifikasi blok kandidat dari langkah sebelumnya. Jika blok kandidat valid, pilih Valid; jika tidak valid, pilih Invalid; jika tidak ada blok kandidat, pilih NoCandidate. Komite pemungutan suara harus mencapai mayoritas absolut 2/3 untuk mencapai quorum. Jika hingga batas waktu belum tercapai, keluarkan NoQuorum. Keluaran langkah ini adalah sebuah ValidationResult yang berisi jenis suara yang mencapai quorum serta agregat tanda tangan semua pemilih.@Dusk_Foundation
Langkah ketiga, Ratification. Lalu dipilih sekelompok komite pemungutan suara yang baru untuk mengonfirmasi hasil dari Validation. Jika pada langkah sebelumnya tercapai quorum dengan suara Valid, mereka mengonfirmasi hasil tersebut; jika pada langkah sebelumnya adalah NoQuorum atau gagal, mereka memilih NoQuorum. Langkah ini memastikan bahwa hasil verifikasi tidak hanya ditentukan oleh sedikit pihak, melainkan diakui oleh lebih banyak provisioner.
Jika keluaran Ratification adalah Success, blok kandidat diterima secara resmi sebagai blok baru, dan putaran ini berakhir. Jika keluaran Fail atau unknown, lanjut ke iterasi berikutnya, dengan memilih kembali pembuat blok dan melakukan pemungutan suara ulang. Whitepaper mengatakan bahwa jumlah maksimum iterasi ditentukan oleh parameter global, dan pengaturan saat ini adalah 50. Jika 16 iterasi berturut-turut gagal, protokol masuk ke mode darurat (sudut 10).
Logika inti dari desain tiga langkah adalah penyeimbangan (checks and balances)—pembuat blok hanya bisa menghasilkan blok kandidat, tidak bisa ikut memberi suara; komite verifikasi hanya bisa memverifikasi, tidak bisa mengonfirmasi; komite konfirmasi hanya bisa mengonfirmasi hasil verifikasi, tidak bisa memverifikasi ulang. Tidak ada satu peran pun yang bisa menentukan nasib sebuah blok sendirian.#dusk
Setiap putaran konsensus perlu menambahkan satu blok baru, tetapi whitepaper mengatakan bahwa putaran ini tidak selesai dalam sekali jalan, melainkan melalui beberapa iterasi, dan setiap iterasi terdiri dari tiga langkah. Bagian 3.2 dalam whitepaper menyebut tiga langkah itu sebagai Proposal, Validation, dan Ratification.
Langkah pertama, Proposal. Algoritma DS secara acak memilih seorang provisioner sebagai pembuat blok, yang bertugas menghasilkan blok kandidat dan menyiarkannya ke seluruh jaringan. Jika blok kandidat tidak dihasilkan atau tidak diterima dalam waktu melebihi batas yang ditentukan, keluaran langkah ini adalah NIL dan langsung berlanjut ke langkah berikutnya—tetapi karena tidak memiliki blok kandidat, untuk apa pemungutan suara berikutnya? Jawabannya: tidak memilih suara kosong, melainkan memilih NoCandidate, yang berarti "tidak ada blok kandidat yang dapat diverifikasi".$DUSK
Langkah kedua, Validation. Algoritma DS secara acak memilih sekelompok komite pemungutan suara untuk memverifikasi blok kandidat dari langkah sebelumnya. Jika blok kandidat valid, pilih Valid; jika tidak valid, pilih Invalid; jika tidak ada blok kandidat, pilih NoCandidate. Komite pemungutan suara harus mencapai mayoritas absolut 2/3 untuk mencapai quorum. Jika hingga batas waktu belum tercapai, keluarkan NoQuorum. Keluaran langkah ini adalah sebuah ValidationResult yang berisi jenis suara yang mencapai quorum serta agregat tanda tangan semua pemilih.@Dusk
Langkah ketiga, Ratification. Lalu dipilih sekelompok komite pemungutan suara yang baru untuk mengonfirmasi hasil dari Validation. Jika pada langkah sebelumnya tercapai quorum dengan suara Valid, mereka mengonfirmasi hasil tersebut; jika pada langkah sebelumnya adalah NoQuorum atau gagal, mereka memilih NoQuorum. Langkah ini memastikan bahwa hasil verifikasi tidak hanya ditentukan oleh sedikit pihak, melainkan diakui oleh lebih banyak provisioner.
Jika keluaran Ratification adalah Success, blok kandidat diterima secara resmi sebagai blok baru, dan putaran ini berakhir. Jika keluaran Fail atau unknown, lanjut ke iterasi berikutnya, dengan memilih kembali pembuat blok dan melakukan pemungutan suara ulang. Whitepaper mengatakan bahwa jumlah maksimum iterasi ditentukan oleh parameter global, dan pengaturan saat ini adalah 50. Jika 16 iterasi berturut-turut gagal, protokol masuk ke mode darurat (sudut 10).
Logika inti dari desain tiga langkah adalah penyeimbangan (checks and balances)—pembuat blok hanya bisa menghasilkan blok kandidat, tidak bisa ikut memberi suara; komite verifikasi hanya bisa memverifikasi, tidak bisa mengonfirmasi; komite konfirmasi hanya bisa mengonfirmasi hasil verifikasi, tidak bisa memverifikasi ulang. Tidak ada satu peran pun yang bisa menentukan nasib sebuah blok sendirian.#dusk
72
·
--
Pada saat jaringan Dusk melakukan booting, bukan hanya mesin virtual Piecrust yang beres—ia juga harus melakukan deployment sekumpulan kontrak genesis untuk menangani operasi paling dasar. Di bagian 6.2 dari whitepaper, kontrak-kontrak ini disebut sebagai "genesis contracts": kontrak pintar khusus yang di-deploy saat inisialisasi jaringan, bertanggung jawab atas fungsi-fungsi inti seperti validasi transaksi, mekanisme staking, dan alokasi awal token. Whitepaper menyoroti dua di antaranya secara mendalam.
Pertama adalah transfer contract (kontrak transfer). Ia mengelola semua transfer DUSK, $DUSK sekaligus menangani pemotongan biaya gas. Jika sebuah transaksi mencakup deployment atau pemanggilan smart contract, transfer contract juga yang akan menangani proses tersebut—ia memverifikasi apakah transaksi sesuai dengan aturan Moonlight atau Phoenix, lalu memotong biaya gas yang sesuai dari saldo pengirim. Whitepaper menyebutnya sebagai "titik masuk ke blockchain Dusk"; semua transaksi pada akhirnya harus melewatinya.
Kedua adalah stake contract (kontrak staking). Ia mengelola seluruh siklus hidup staking: memverifikasi apakah jumlah yang disetor pengguna memenuhi ambang batas minimum staking, mengunci token, dan mendaftarkan pengguna sebagai provisioner. Semakin banyak DUSK yang di-stake, semakin tinggi peluang untuk dipilih oleh algoritma DS agar ikut berpartisipasi dalam konsensus. Kontrak ini juga menangani permintaan unstake—setelah masa lock-in berakhir, pengguna dapat mengambil kembali token, sambil memastikan bahwa penyaluran reward dan pemotongan penalti berjalan dengan benar. Ambang 1000 DUSK yang disebut pada sudut pandang 1, serta reward dan penalti yang disebut pada sudut pandang 9, implementasi detailnya bergantung pada kontrak inilah. @Dusk_Foundation
Bagian 6.3 menambahkan dua "kontrak lain". Salah satunya adalah license contract (kontrak lisensi), yang berdasarkan protokol Citadel mengelola penerbitan dan verifikasi lisensi di dalam jaringan: melacak kepemilikan, validitas, serta waktu kedaluwarsa setiap lisensi, dan menangani pencabutan atau perpanjangan. Yang lainnya adalah Zedger contracts, yang menginsersi (menginstansiasi) kontrak pintar independen untuk setiap jenis aset sekuritas, menyediakan fungsi seperti minting, burning, pembagian dividen, hingga transfer paksa—ini merupakan implementasi spesifik dari protokol Zedger yang disebut pada sudut pandang 7.
Tugas empat kontrak tersebut sangat jelas: transfer contract mengelola aliran dana, stake contract mengelola partisipasi konsensus, license contract mengelola izin, dan Zedger contracts mengelola aset. Namun ini juga berarti fungsi inti Dusk sangat bergantung pada kebenaran keempat kontrak tersebut—jika ada salah satu yang memiliki bug, dampaknya tidak hanya pada satu aplikasi, melainkan pada operasi dasar seluruh jaringan. #dusk
Pada saat jaringan Dusk melakukan booting, bukan hanya mesin virtual Piecrust yang beres—ia juga harus melakukan deployment sekumpulan kontrak genesis untuk menangani operasi paling dasar. Di bagian 6.2 dari whitepaper, kontrak-kontrak ini disebut sebagai "genesis contracts": kontrak pintar khusus yang di-deploy saat inisialisasi jaringan, bertanggung jawab atas fungsi-fungsi inti seperti validasi transaksi, mekanisme staking, dan alokasi awal token. Whitepaper menyoroti dua di antaranya secara mendalam.
Pertama adalah transfer contract (kontrak transfer). Ia mengelola semua transfer DUSK, $DUSK sekaligus menangani pemotongan biaya gas. Jika sebuah transaksi mencakup deployment atau pemanggilan smart contract, transfer contract juga yang akan menangani proses tersebut—ia memverifikasi apakah transaksi sesuai dengan aturan Moonlight atau Phoenix, lalu memotong biaya gas yang sesuai dari saldo pengirim. Whitepaper menyebutnya sebagai "titik masuk ke blockchain Dusk"; semua transaksi pada akhirnya harus melewatinya.
Kedua adalah stake contract (kontrak staking). Ia mengelola seluruh siklus hidup staking: memverifikasi apakah jumlah yang disetor pengguna memenuhi ambang batas minimum staking, mengunci token, dan mendaftarkan pengguna sebagai provisioner. Semakin banyak DUSK yang di-stake, semakin tinggi peluang untuk dipilih oleh algoritma DS agar ikut berpartisipasi dalam konsensus. Kontrak ini juga menangani permintaan unstake—setelah masa lock-in berakhir, pengguna dapat mengambil kembali token, sambil memastikan bahwa penyaluran reward dan pemotongan penalti berjalan dengan benar. Ambang 1000 DUSK yang disebut pada sudut pandang 1, serta reward dan penalti yang disebut pada sudut pandang 9, implementasi detailnya bergantung pada kontrak inilah. @Dusk
Bagian 6.3 menambahkan dua "kontrak lain". Salah satunya adalah license contract (kontrak lisensi), yang berdasarkan protokol Citadel mengelola penerbitan dan verifikasi lisensi di dalam jaringan: melacak kepemilikan, validitas, serta waktu kedaluwarsa setiap lisensi, dan menangani pencabutan atau perpanjangan. Yang lainnya adalah Zedger contracts, yang menginsersi (menginstansiasi) kontrak pintar independen untuk setiap jenis aset sekuritas, menyediakan fungsi seperti minting, burning, pembagian dividen, hingga transfer paksa—ini merupakan implementasi spesifik dari protokol Zedger yang disebut pada sudut pandang 7.
Tugas empat kontrak tersebut sangat jelas: transfer contract mengelola aliran dana, stake contract mengelola partisipasi konsensus, license contract mengelola izin, dan Zedger contracts mengelola aset. Namun ini juga berarti fungsi inti Dusk sangat bergantung pada kebenaran keempat kontrak tersebut—jika ada salah satu yang memiliki bug, dampaknya tidak hanya pada satu aplikasi, melainkan pada operasi dasar seluruh jaringan. #dusk
79
·
--
Buku putih Bagian 1.1 "Pekerjaan Terkait" pada dasarnya hanya melakukan satu hal: memberi tahu pembaca bahwa Dusk bukanlah siapa pun.
Buku putih mengelompokkan blockchain yang ada menjadi tiga kategori. Kategori pertama adalah platform smart contract umum—Ethereum dan Cardano. Masalahnya adalah transparansi membuat data keuangan sensitif tidak bisa disembunyikan; bahkan dengan solusi layer-2 seperti zk-rollup, itu hanya tambalan, bukan desain asli. Kategori kedua adalah privacy chain—Zcash dan Monero. Mereka memaksimalkan privasi individu, tetapi kekurangan kerangka kepatuhan, kemampuan audit, dan smart contract untuk transaksi rahasia. Kategori ketiga adalah yang ingin Dusk lakukan—dua kategori di atas tidak.
Yang bisa dilakukan Ethereum, Dusk@Dusk_Foundation tidak lakukan—Ia tidak mengejar cakupan penuh DeFi yang serba guna, melainkan berfokus pada skenario keuangan yang diatur. Yang bisa dilakukan Zcash dan Monero, Dusk juga lakukan—Ia menggunakan bukti ZK untuk mewujudkan privasi, tetapi di atas itu menambahkan antarmuka kepatuhan dan kemampuan audit. Buku putih menyatakannya dengan sangat jelas bahwa Zcash dan Monero "kurang fitur yang diperlukan untuk integrasi dengan industri keuangan yang teregulasi", termasuk kerangka regulasi, auditabilitas, serta kemampuan smart contract untuk mendukung transaksi rahasia.$DUSK
Ini bukan kalimat “Dusk lebih baik dari mereka semua”, melainkan “lintasan yang dipilih Dusk berbeda”. Ia memilih jalan yang lebih sempit—privacy chain yang patuh untuk institusi keuangan tradisional, bukan privacy chain untuk semua orang. Jalannya menyempit, berarti basis pengguna jelas, tetapi juga berarti bahwa jika institusi keuangan tradisional tidak menerimanya, posisi tersebut tidak memiliki makna.#dusk
Buku putih Bagian 1.1 "Pekerjaan Terkait" pada dasarnya hanya melakukan satu hal: memberi tahu pembaca bahwa Dusk bukanlah siapa pun.
Buku putih mengelompokkan blockchain yang ada menjadi tiga kategori. Kategori pertama adalah platform smart contract umum—Ethereum dan Cardano. Masalahnya adalah transparansi membuat data keuangan sensitif tidak bisa disembunyikan; bahkan dengan solusi layer-2 seperti zk-rollup, itu hanya tambalan, bukan desain asli. Kategori kedua adalah privacy chain—Zcash dan Monero. Mereka memaksimalkan privasi individu, tetapi kekurangan kerangka kepatuhan, kemampuan audit, dan smart contract untuk transaksi rahasia. Kategori ketiga adalah yang ingin Dusk lakukan—dua kategori di atas tidak.
Yang bisa dilakukan Ethereum, Dusk@Dusk tidak lakukan—Ia tidak mengejar cakupan penuh DeFi yang serba guna, melainkan berfokus pada skenario keuangan yang diatur. Yang bisa dilakukan Zcash dan Monero, Dusk juga lakukan—Ia menggunakan bukti ZK untuk mewujudkan privasi, tetapi di atas itu menambahkan antarmuka kepatuhan dan kemampuan audit. Buku putih menyatakannya dengan sangat jelas bahwa Zcash dan Monero "kurang fitur yang diperlukan untuk integrasi dengan industri keuangan yang teregulasi", termasuk kerangka regulasi, auditabilitas, serta kemampuan smart contract untuk mendukung transaksi rahasia.$DUSK
Ini bukan kalimat “Dusk lebih baik dari mereka semua”, melainkan “lintasan yang dipilih Dusk berbeda”. Ia memilih jalan yang lebih sempit—privacy chain yang patuh untuk institusi keuangan tradisional, bukan privacy chain untuk semua orang. Jalannya menyempit, berarti basis pengguna jelas, tetapi juga berarti bahwa jika institusi keuangan tradisional tidak menerimanya, posisi tersebut tidak memiliki makna.#dusk
86
·
--
Saat saya membaca bab ke-6, saya menyadari sebuah pilihan kunci: lingkungan eksekusi smart contract Dusk adalah Piecrust, berbasis WebAssembly, bukan EVM yang kompatibel. Memilih untuk tidak kompatibel dengan EVM pada tahun 2024 adalah keputusan yang perlu dijelaskan.$DUSK
Whitepaper menyebutkan bahwa Piecrust adalah implementasi virtual machine WASM yang ditulis dengan Rust. Intinya ada dua komponen: crate piecrust, yang menangani virtual machine itu sendiri; dan piecrust-uplink, yaitu kit pengembangan yang menyediakan toolchain untuk kompilasi, deployment, dan pengujian kontrak. Whitepaper menekankan bahwa tujuan desainnya adalah ringkas, aman, modular, dan ringan.
Namun yang benar-benar menarik perhatian saya adalah rancangan host functions. Dusk@Dusk_Foundation memindahkan kerja berat seperti verifikasi bukti ZK, verifikasi tanda tangan, dan perhitungan hash dari dalam virtual machine ke lingkungan host. Whitepaper mencantumkan host functions secara spesifik: fungsi hash mendukung Blake2b dan Poseidon; verify_plonk dan verify_groth16_bn254 masing-masing memverifikasi dua jenis bukti ZK, yaitu PlonK dan Groth16; verify_schnorr dan verify_bls memverifikasi tanda tangan, mendukung single-sig dan multi-sig. Semua ini berjalan di lingkungan native, bukan di dalam sandbox WASM.#dusk
Mengapa melakukan ini? Whitepaper mengutip data penelitian yang mengatakan bahwa menjalankan aplikasi kompleks di WASM lebih lambat 45% hingga 255% dibandingkan kode native. Untuk sebuah blockchain yang sangat bergantung pada bukti ZK, selisih performa ini bisa menjadi fatal. Jika setiap transaksi harus memverifikasi sebuah bukti PlonK di WASM, semata-mata biaya verifikasi itu saja akan membuat latensi transaksi menjadi tidak dapat diterima. Memindahkan verifikasi ke lingkungan host pada dasarnya adalah cara “mengakali” hambatan tersebut.
Namun, Dusk juga harus membayar harga. Ketidakkompatibelannya dengan EVM berarti smart contract yang sudah ada di Ethereum tidak bisa dipindahkan ke Dusk secara langsung; developer perlu mempelajari kembali toolchain untuk pengembangan di WASM. Kompatibilitas EVM adalah semacam kartu keamanan di industri, karena sudah ada begitu banyak developer, tool, dan basis kode. Dengan melepaskan kartu itu, Dusk menunjukkan adanya fokus yang jelas pada target penggunanya—developer institusional yang mengembangkan aplikasi untuk sekuritas dan aset dunia nyata.
Piecrust-uplink menyediakan toolchain, termasuk mengompilasi kontrak menjadi modul WASM, menjalankannya dalam lingkungan terkontrol, serta memverifikasi kebenaran dan keamanan. Ini terlihat seperti upaya untuk menutup kekurangan pada pengalaman pengembang. Tapi apakah toolchain ini benar-benar mudah digunakan atau tidak—whitepaper tidak bisa memberi jawabannya; itu perlu dibuktikan oleh developer yang benar-benar memakainya.
Saat saya membaca bab ke-6, saya menyadari sebuah pilihan kunci: lingkungan eksekusi smart contract Dusk adalah Piecrust, berbasis WebAssembly, bukan EVM yang kompatibel. Memilih untuk tidak kompatibel dengan EVM pada tahun 2024 adalah keputusan yang perlu dijelaskan.$DUSK
Whitepaper menyebutkan bahwa Piecrust adalah implementasi virtual machine WASM yang ditulis dengan Rust. Intinya ada dua komponen: crate piecrust, yang menangani virtual machine itu sendiri; dan piecrust-uplink, yaitu kit pengembangan yang menyediakan toolchain untuk kompilasi, deployment, dan pengujian kontrak. Whitepaper menekankan bahwa tujuan desainnya adalah ringkas, aman, modular, dan ringan.
Namun yang benar-benar menarik perhatian saya adalah rancangan host functions. Dusk@Dusk memindahkan kerja berat seperti verifikasi bukti ZK, verifikasi tanda tangan, dan perhitungan hash dari dalam virtual machine ke lingkungan host. Whitepaper mencantumkan host functions secara spesifik: fungsi hash mendukung Blake2b dan Poseidon; verify_plonk dan verify_groth16_bn254 masing-masing memverifikasi dua jenis bukti ZK, yaitu PlonK dan Groth16; verify_schnorr dan verify_bls memverifikasi tanda tangan, mendukung single-sig dan multi-sig. Semua ini berjalan di lingkungan native, bukan di dalam sandbox WASM.#dusk
Mengapa melakukan ini? Whitepaper mengutip data penelitian yang mengatakan bahwa menjalankan aplikasi kompleks di WASM lebih lambat 45% hingga 255% dibandingkan kode native. Untuk sebuah blockchain yang sangat bergantung pada bukti ZK, selisih performa ini bisa menjadi fatal. Jika setiap transaksi harus memverifikasi sebuah bukti PlonK di WASM, semata-mata biaya verifikasi itu saja akan membuat latensi transaksi menjadi tidak dapat diterima. Memindahkan verifikasi ke lingkungan host pada dasarnya adalah cara “mengakali” hambatan tersebut.
Namun, Dusk juga harus membayar harga. Ketidakkompatibelannya dengan EVM berarti smart contract yang sudah ada di Ethereum tidak bisa dipindahkan ke Dusk secara langsung; developer perlu mempelajari kembali toolchain untuk pengembangan di WASM. Kompatibilitas EVM adalah semacam kartu keamanan di industri, karena sudah ada begitu banyak developer, tool, dan basis kode. Dengan melepaskan kartu itu, Dusk menunjukkan adanya fokus yang jelas pada target penggunanya—developer institusional yang mengembangkan aplikasi untuk sekuritas dan aset dunia nyata.
Piecrust-uplink menyediakan toolchain, termasuk mengompilasi kontrak menjadi modul WASM, menjalankannya dalam lingkungan terkontrol, serta memverifikasi kebenaran dan keamanan. Ini terlihat seperti upaya untuk menutup kekurangan pada pengalaman pengembang. Tapi apakah toolchain ini benar-benar mudah digunakan atau tidak—whitepaper tidak bisa memberi jawabannya; itu perlu dibuktikan oleh developer yang benar-benar memakainya.
69
·
--
Saya membaca Bagian 5 dan menemukan bahwa Dusk sudah melakukan banyak persiapan dalam efisiensi energi, serta memberikan data yang spesifik—ini membuat saya merasa mereka benar-benar mempertimbangkan masalah tersebut.
Pertama, lihat dari sisi konsensus. Whitepaper mengutip data setelah Ethereum beralih dari PoW ke PoS, yang menyebutkan penurunan konsumsi energi lebih dari 99,95%. Namun konsensus SA bukan hanya PoS; ini juga PoS berbasis sistem komite. Whitepaper mengatakan bahwa penetapan deterministik membuat pembuatan blok dan validasi tidak perlu perhitungan yang padat, karena siapa yang bekerja sudah dipilih lebih dulu, bukan berdasarkan persaingan kekuatan komputasi. Komite hanya terdiri dari grup provisioner yang dipilih tersebut, bukan seluruh jaringan yang memvalidasi bersama, sehingga total kebutuhan komputasi lebih kecil.$DUSK
Dari sisi lapisan jaringan, data Kadcast justru lebih menarik. Whitepaper mengatakan bahwa dibandingkan protokol Gossip, Kadcast dapat mengurangi konsumsi bandwidth sebesar 25% hingga 50%. Ini bukan tebak-tebakan—mereka mengutip data hasil riset. Selain itu, Kadcast juga mampu menurunkan tingkat orphan block sebesar 10% hingga 30%—yaitu blok yang disiarkan tetapi akhirnya tidak diterima. Dalam jaringan PoS, jika ada satu orphan block lebih sedikit, itu berarti ada satu putaran pemungutan suara dan pekerjaan validasi yang terbuang lebih sedikit.
Dari sisi operasi kriptografi, Dusk memindahkan pekerjaan berat seperti verifikasi bukti ZK, verifikasi tanda tangan, dan perhitungan hash dari WASM virtual machine ke lingkungan host, menggunakan host functions untuk menjalankannya. Whitepaper mengutip data riset: menjalankan aplikasi kompleks di dalam WASM lebih lambat 45% hingga 255% dibanding kode native. Dengan menghilangkan overhead tambahan ini, untuk sebuah chain yang sangat sering memakai bukti ZK, penghematan komputasinya cukup signifikan.#dusk
Namun whitepaper juga jujur mengatakan bahwa angka spesifik penghematan energi ini belum terukur secara kuantitatif. Data penghematan bandwidth Kadcast berasal dari jaringan lain, bukan pengujian langsung di mainnet Dusk. Ini membuat saya merasa saat menulis whitepaper, sikap mereka bersifat ketat dan tidak membentuk data demi terlihat menarik.
Tapi kalau dipikirkan sebaliknya, jika konsensus SA milik Dusk@Dusk_Foundation benar-benar menurunkan jumlah validator ke skala yang sangat kecil, konsumsi energinya memang bisa lebih rendah daripada PoS Ethereum. Walaupun PoS Ethereum tidak lagi melakukan penambangan, jaringan ini memiliki ratusan ribu validator dan setiap orang harus menjalankan validasi full node. Jika pekerjaan validasi Dusk dilakukan oleh komite berukuran kecil, konsumsi energi untuk setiap sesi validasi memang akan jauh berkurang. Logika ini masuk akal secara teori, tapi efek nyatanya tetap perlu menunggu data setelah mainnet diluncurkan.
Saya membaca Bagian 5 dan menemukan bahwa Dusk sudah melakukan banyak persiapan dalam efisiensi energi, serta memberikan data yang spesifik—ini membuat saya merasa mereka benar-benar mempertimbangkan masalah tersebut.
Pertama, lihat dari sisi konsensus. Whitepaper mengutip data setelah Ethereum beralih dari PoW ke PoS, yang menyebutkan penurunan konsumsi energi lebih dari 99,95%. Namun konsensus SA bukan hanya PoS; ini juga PoS berbasis sistem komite. Whitepaper mengatakan bahwa penetapan deterministik membuat pembuatan blok dan validasi tidak perlu perhitungan yang padat, karena siapa yang bekerja sudah dipilih lebih dulu, bukan berdasarkan persaingan kekuatan komputasi. Komite hanya terdiri dari grup provisioner yang dipilih tersebut, bukan seluruh jaringan yang memvalidasi bersama, sehingga total kebutuhan komputasi lebih kecil.$DUSK
Dari sisi lapisan jaringan, data Kadcast justru lebih menarik. Whitepaper mengatakan bahwa dibandingkan protokol Gossip, Kadcast dapat mengurangi konsumsi bandwidth sebesar 25% hingga 50%. Ini bukan tebak-tebakan—mereka mengutip data hasil riset. Selain itu, Kadcast juga mampu menurunkan tingkat orphan block sebesar 10% hingga 30%—yaitu blok yang disiarkan tetapi akhirnya tidak diterima. Dalam jaringan PoS, jika ada satu orphan block lebih sedikit, itu berarti ada satu putaran pemungutan suara dan pekerjaan validasi yang terbuang lebih sedikit.
Dari sisi operasi kriptografi, Dusk memindahkan pekerjaan berat seperti verifikasi bukti ZK, verifikasi tanda tangan, dan perhitungan hash dari WASM virtual machine ke lingkungan host, menggunakan host functions untuk menjalankannya. Whitepaper mengutip data riset: menjalankan aplikasi kompleks di dalam WASM lebih lambat 45% hingga 255% dibanding kode native. Dengan menghilangkan overhead tambahan ini, untuk sebuah chain yang sangat sering memakai bukti ZK, penghematan komputasinya cukup signifikan.#dusk
Namun whitepaper juga jujur mengatakan bahwa angka spesifik penghematan energi ini belum terukur secara kuantitatif. Data penghematan bandwidth Kadcast berasal dari jaringan lain, bukan pengujian langsung di mainnet Dusk. Ini membuat saya merasa saat menulis whitepaper, sikap mereka bersifat ketat dan tidak membentuk data demi terlihat menarik.
Tapi kalau dipikirkan sebaliknya, jika konsensus SA milik Dusk@Dusk benar-benar menurunkan jumlah validator ke skala yang sangat kecil, konsumsi energinya memang bisa lebih rendah daripada PoS Ethereum. Walaupun PoS Ethereum tidak lagi melakukan penambangan, jaringan ini memiliki ratusan ribu validator dan setiap orang harus menjalankan validasi full node. Jika pekerjaan validasi Dusk dilakukan oleh komite berukuran kecil, konsumsi energi untuk setiap sesi validasi memang akan jauh berkurang. Logika ini masuk akal secara teori, tapi efek nyatanya tetap perlu menunggu data setelah mainnet diluncurkan.
77
·
--
Saat saya membaca whitepaper dan sampai pada protokol Zedger, saya merasakan seperti "akhirnya datang". Setelah merangkai begitu banyak latar belakang—mulai dari privasi, kepatuhan, hingga model transaksi berpasangan—Zedger adalah rangkuman dari semua ide teknis tersebut.$DUSK
Whitepaper itu mengatakan bahwa Zedger adalah sebuah protokol untuk mengelola sekuritas dan aset dunia nyata, yang mendukung pencetakan, pemusnahan, aksi korporasi seperti pembayaran dividen, bahkan mendukung transfer paksa. Beberapa fitur ini saja sudah cukup menunjukkan bahwa target penggunanya bukan investor ritel, melainkan institusi yang menerbitkan sekuritas.
Saya sangat memperhatikan fitur "transfer paksa" ini. Di Ethereum, aset Anda adalah milik Anda sendiri, dan tidak ada yang bisa menggerakkannya. Namun di pasar keuangan dunia nyata, pengadilan dapat membekukan aset, likuidator dapat melakukan transfer paksa, dan otoritas pengawas bisa menuntut pengembalian. Zedger memasukkan fungsi itu, yang menunjukkan bahwa pemahamannya tentang kepatuhan regulasi tidak berhenti pada slogan—melainkan benar-benar dirancang sesuai kebutuhan institusi.@Dusk_Foundation
Tapi ada keseimbangan yang sangat halus di sini. Jika fungsi transfer paksa disalahgunakan, itu bukan lagi kepatuhan, melainkan sentralisasi. Whitepaper mengatakan bahwa Zedger menggunakan bukti ZK dan kemampuan audit untuk memastikan legalitasnya, sekaligus melindungi privasi pengguna. Yang saya pahami adalah bahwa setiap kali transfer paksa dilakukan, harus disertai bukti enkripsi kepatuhan, yang membuktikan bahwa tindakan itu sah, tetapi tanpa perlu mengekspos detail transaksi.
Namun, whitepaper masih cukup ringkas dalam menggambarkan Zedger. Tidak dijelaskan secara detail siapa yang memiliki otorisasi untuk transfer paksa, bagaimana otorisasi itu didistribusikan, dan bagaimana mencegah penyalahgunaan. Jika otorisasi hanya dipegang sepihak oleh penerbit, maka pada dasarnya sistem ini adalah sentralisasi. Jika otorisasi harus dipicu lewat tata kelola on-chain atau multi-signature, maka keamanan dan tingkat desentralisasinya akan jauh lebih tinggi.
Saya cenderung berpikir bahwa ide desain Zedger sudah benar: untuk RWA dan sekuritas, ia menyediakan kerangka teknis yang jelas. Tetapi desentralisasi aktualnya bergantung pada implementasi kontrol otorisasi. Di bagian ini, whitepaper meninggalkan ruang yang pantas untuk dipertanyakan.#dusk
Saat saya membaca whitepaper dan sampai pada protokol Zedger, saya merasakan seperti "akhirnya datang". Setelah merangkai begitu banyak latar belakang—mulai dari privasi, kepatuhan, hingga model transaksi berpasangan—Zedger adalah rangkuman dari semua ide teknis tersebut.$DUSK
Whitepaper itu mengatakan bahwa Zedger adalah sebuah protokol untuk mengelola sekuritas dan aset dunia nyata, yang mendukung pencetakan, pemusnahan, aksi korporasi seperti pembayaran dividen, bahkan mendukung transfer paksa. Beberapa fitur ini saja sudah cukup menunjukkan bahwa target penggunanya bukan investor ritel, melainkan institusi yang menerbitkan sekuritas.
Saya sangat memperhatikan fitur "transfer paksa" ini. Di Ethereum, aset Anda adalah milik Anda sendiri, dan tidak ada yang bisa menggerakkannya. Namun di pasar keuangan dunia nyata, pengadilan dapat membekukan aset, likuidator dapat melakukan transfer paksa, dan otoritas pengawas bisa menuntut pengembalian. Zedger memasukkan fungsi itu, yang menunjukkan bahwa pemahamannya tentang kepatuhan regulasi tidak berhenti pada slogan—melainkan benar-benar dirancang sesuai kebutuhan institusi.@Dusk
Tapi ada keseimbangan yang sangat halus di sini. Jika fungsi transfer paksa disalahgunakan, itu bukan lagi kepatuhan, melainkan sentralisasi. Whitepaper mengatakan bahwa Zedger menggunakan bukti ZK dan kemampuan audit untuk memastikan legalitasnya, sekaligus melindungi privasi pengguna. Yang saya pahami adalah bahwa setiap kali transfer paksa dilakukan, harus disertai bukti enkripsi kepatuhan, yang membuktikan bahwa tindakan itu sah, tetapi tanpa perlu mengekspos detail transaksi.
Namun, whitepaper masih cukup ringkas dalam menggambarkan Zedger. Tidak dijelaskan secara detail siapa yang memiliki otorisasi untuk transfer paksa, bagaimana otorisasi itu didistribusikan, dan bagaimana mencegah penyalahgunaan. Jika otorisasi hanya dipegang sepihak oleh penerbit, maka pada dasarnya sistem ini adalah sentralisasi. Jika otorisasi harus dipicu lewat tata kelola on-chain atau multi-signature, maka keamanan dan tingkat desentralisasinya akan jauh lebih tinggi.
Saya cenderung berpikir bahwa ide desain Zedger sudah benar: untuk RWA dan sekuritas, ia menyediakan kerangka teknis yang jelas. Tetapi desentralisasi aktualnya bergantung pada implementasi kontrol otorisasi. Di bagian ini, whitepaper meninggalkan ruang yang pantas untuk dipertanyakan.#dusk
75
·
--
Saat saya membaca bagian tentang konsensus SA, reaksi pertama saya adalah mencari parameter waktu finalitasnya. Whitepaper menulis “finalitas dalam hitungan detik”, tetapi tidak menyebutkan secara tepat berapa detik. Ketidakjelasan ini membuat saya agak tidak nyaman, namun justru membuat saya semakin ingin memahami logika di baliknya.
Mari bandingkan dulu. Finalitas Bitcoin untuk $DUSK mengandalkan probabilitas: dengan 6 konfirmasi blok, kira-kira 1 jam. Semakin lama Anda menunggu, semakin yakin transaksi tidak akan di-rollback. Finalitas PoS Ethereum bergantung pada protokol Casper, yang memerlukan dua epoch, kira-kira 12,8 menit. Dusk mengatakan hanya perlu beberapa detik—lalu mengapa bisa begitu.
Intinya ada pada mekanisme alokasi deterministiknya. Whitepaper mengatakan bahwa sebelum setiap putaran dimulai, algoritma DS telah memilih terlebih dahulu siapa yang menjadi proposer/pembuat blok, dan siapa yang menjadi komite pemungutan suara. “Sudah tahu sebelumnya” ini berarti para pemilih sudah siap sebelum blok dihasilkan, sehingga tidak perlu menarik orang secara dadakan atau melakukan siaran ke seluruh jaringan untuk mencari konsensus. Biaya komunikasi pun sangat ditekan.
Saya membedah alurnya. Setiap putaran berisi beberapa iterasi, dan tiap iterasi memiliki tiga tahap: proposal, voting, dan konfirmasi. Komite pemungutan suara hanya terdiri dari validator yang terpilih, bukan semua node di seluruh jaringan. Jumlah node yang ikut voting dibatasi dalam rentang yang relatif kecil, sehingga proses voting memiliki volume komunikasi yang kecil; pertukaran informasi bisa selesai hanya dalam beberapa kali komunikasi, @Dusk_Foundation
Namun ada satu hal yang belum saya pahami. Whitepaper menyebut istilah “finalitas bergulir” (rolling finality), tetapi tidak menjelaskan mekanismenya secara detail. Menurut pemahaman saya, istilah itu mungkin berarti finalitas tidak terkunci sekali jadi, melainkan probabilitas finalitas blok sebelumnya terus meningkat seiring blok baru terus dihasilkan. Jika demikian, “beberapa detik” mungkin merujuk pada konfirmasi lapisan pertama, bukan finalitas yang benar-benar tidak dapat dibatalkan. #dusk
Selain itu, saya perhatikan whitepaper tidak memberikan angka detik yang presisi. “3 detik” dan “9 detik” sama-sama disebut beberapa detik, tetapi dalam konteks finansial, maknanya benar-benar berbeda. Untuk saat ini, saya belum bisa menemukan jawaban dari whitepaper; mungkin perlu menunggu data pengujian setelah mainnet diluncurkan.
Saat saya membaca bagian tentang konsensus SA, reaksi pertama saya adalah mencari parameter waktu finalitasnya. Whitepaper menulis “finalitas dalam hitungan detik”, tetapi tidak menyebutkan secara tepat berapa detik. Ketidakjelasan ini membuat saya agak tidak nyaman, namun justru membuat saya semakin ingin memahami logika di baliknya.
Mari bandingkan dulu. Finalitas Bitcoin untuk $DUSK mengandalkan probabilitas: dengan 6 konfirmasi blok, kira-kira 1 jam. Semakin lama Anda menunggu, semakin yakin transaksi tidak akan di-rollback. Finalitas PoS Ethereum bergantung pada protokol Casper, yang memerlukan dua epoch, kira-kira 12,8 menit. Dusk mengatakan hanya perlu beberapa detik—lalu mengapa bisa begitu.
Intinya ada pada mekanisme alokasi deterministiknya. Whitepaper mengatakan bahwa sebelum setiap putaran dimulai, algoritma DS telah memilih terlebih dahulu siapa yang menjadi proposer/pembuat blok, dan siapa yang menjadi komite pemungutan suara. “Sudah tahu sebelumnya” ini berarti para pemilih sudah siap sebelum blok dihasilkan, sehingga tidak perlu menarik orang secara dadakan atau melakukan siaran ke seluruh jaringan untuk mencari konsensus. Biaya komunikasi pun sangat ditekan.
Saya membedah alurnya. Setiap putaran berisi beberapa iterasi, dan tiap iterasi memiliki tiga tahap: proposal, voting, dan konfirmasi. Komite pemungutan suara hanya terdiri dari validator yang terpilih, bukan semua node di seluruh jaringan. Jumlah node yang ikut voting dibatasi dalam rentang yang relatif kecil, sehingga proses voting memiliki volume komunikasi yang kecil; pertukaran informasi bisa selesai hanya dalam beberapa kali komunikasi, @Dusk
Namun ada satu hal yang belum saya pahami. Whitepaper menyebut istilah “finalitas bergulir” (rolling finality), tetapi tidak menjelaskan mekanismenya secara detail. Menurut pemahaman saya, istilah itu mungkin berarti finalitas tidak terkunci sekali jadi, melainkan probabilitas finalitas blok sebelumnya terus meningkat seiring blok baru terus dihasilkan. Jika demikian, “beberapa detik” mungkin merujuk pada konfirmasi lapisan pertama, bukan finalitas yang benar-benar tidak dapat dibatalkan. #dusk
Selain itu, saya perhatikan whitepaper tidak memberikan angka detik yang presisi. “3 detik” dan “9 detik” sama-sama disebut beberapa detik, tetapi dalam konteks finansial, maknanya benar-benar berbeda. Untuk saat ini, saya belum bisa menemukan jawaban dari whitepaper; mungkin perlu menunggu data pengujian setelah mainnet diluncurkan.
89
·
--
Saat saya membaca whitepaper ini, pertanyaan itu terus berputar di kepala saya. Narasi terbesar Dusk adalah privasi dan kepatuhan—keduanya ingin saya dapatkan. Tapi pengalaman sejarah memberi tahu saya, biasanya klaim seperti itu tidak akan memuaskan semua pihak. #dusk
Mari lihat contoh yang gagal. Zcash dan Monero mengupayakan privasi sampai titik ekstrem, tetapi otoritas regulasi tidak menerimanya; bursa menyingkirkannya, likuiditas menyusut. Ethereum dan Bitcoin tidak bermasalah dari sisi kepatuhan, namun transaksi sepenuhnya transparan. Ketika institusi melakukan transaksi bernilai besar, pihak lawan bisa melihatnya dengan sangat jelas. Dusk mengatakan mereka menemukan jalan ketiga—awal saya meragukannya. @Dusk_Foundation
Solusi yang dijelaskan dalam whitepaper adalah model transaksi ganda ditambah protokol Zedger. Moonlight digunakan untuk skenario kepatuhan, Phoenix untuk skenario privasi, sementara Zedger memastikan kontrak pintar dieksekusi dalam keadaan rahasia sekaligus tetap mempertahankan kemampuan audit. Secara teori, arsitektur ini memang mungkin bekerja.
Tapi setelah saya membacanya, saya menemukan celah penting. Whitepaper mengatakan otoritas regulasi bisa mengakses data yang diperlukan, tetapi tidak dijelaskan bagaimana cara mengaksesnya, melalui mekanisme apa otorisasi diberikan, kunci dikelola oleh siapa, dan bagaimana hak akses dicabut. Dalam sistem privasi yang bisa diaudit, tantangan terberat bukan membuat regulator melihat data, melainkan memastikan data hanya dilihat oleh pihak yang berhak, dan hanya dalam rentang waktu yang diotorisasi.
Saya mencoba menalar dari sudut itu. Jika Dusk menggunakan sistem pembuktian seperti zk-SNARK, regulator memegang kunci audit tertentu, dan $DUSK dapat memverifikasi kepatuhan transaksi tanpa mengekspos privasi pengguna, maka skema itu masuk akal. Namun jika wewenang regulator disalahgunakan, atau kunci bocor, maka fondasi perlindungan privasi akan runtuh.
Jadi kesimpulan saya adalah: gagasan bahwa privasi dan kepatuhan bisa hidup berdampingan masuk akal secara prinsip, dan secara rekayasa juga mungkin dicapai, tetapi hasil nyatanya sepenuhnya bergantung pada rincian desain mekanisme kontrol akses. Karena whitepaper saat ini belum memberikan rincian itu, saya hanya bisa menunggu dokumentasi teknis lebih lanjut sebelum menilai. Jawaban untuk pertanyaan ini tidak ada di whitepaper—ada di kode mainnet.
Saat saya membaca whitepaper ini, pertanyaan itu terus berputar di kepala saya. Narasi terbesar Dusk adalah privasi dan kepatuhan—keduanya ingin saya dapatkan. Tapi pengalaman sejarah memberi tahu saya, biasanya klaim seperti itu tidak akan memuaskan semua pihak. #dusk
Mari lihat contoh yang gagal. Zcash dan Monero mengupayakan privasi sampai titik ekstrem, tetapi otoritas regulasi tidak menerimanya; bursa menyingkirkannya, likuiditas menyusut. Ethereum dan Bitcoin tidak bermasalah dari sisi kepatuhan, namun transaksi sepenuhnya transparan. Ketika institusi melakukan transaksi bernilai besar, pihak lawan bisa melihatnya dengan sangat jelas. Dusk mengatakan mereka menemukan jalan ketiga—awal saya meragukannya. @Dusk
Solusi yang dijelaskan dalam whitepaper adalah model transaksi ganda ditambah protokol Zedger. Moonlight digunakan untuk skenario kepatuhan, Phoenix untuk skenario privasi, sementara Zedger memastikan kontrak pintar dieksekusi dalam keadaan rahasia sekaligus tetap mempertahankan kemampuan audit. Secara teori, arsitektur ini memang mungkin bekerja.
Tapi setelah saya membacanya, saya menemukan celah penting. Whitepaper mengatakan otoritas regulasi bisa mengakses data yang diperlukan, tetapi tidak dijelaskan bagaimana cara mengaksesnya, melalui mekanisme apa otorisasi diberikan, kunci dikelola oleh siapa, dan bagaimana hak akses dicabut. Dalam sistem privasi yang bisa diaudit, tantangan terberat bukan membuat regulator melihat data, melainkan memastikan data hanya dilihat oleh pihak yang berhak, dan hanya dalam rentang waktu yang diotorisasi.
Saya mencoba menalar dari sudut itu. Jika Dusk menggunakan sistem pembuktian seperti zk-SNARK, regulator memegang kunci audit tertentu, dan $DUSK dapat memverifikasi kepatuhan transaksi tanpa mengekspos privasi pengguna, maka skema itu masuk akal. Namun jika wewenang regulator disalahgunakan, atau kunci bocor, maka fondasi perlindungan privasi akan runtuh.
Jadi kesimpulan saya adalah: gagasan bahwa privasi dan kepatuhan bisa hidup berdampingan masuk akal secara prinsip, dan secara rekayasa juga mungkin dicapai, tetapi hasil nyatanya sepenuhnya bergantung pada rincian desain mekanisme kontrol akses. Karena whitepaper saat ini belum memberikan rincian itu, saya hanya bisa menunggu dokumentasi teknis lebih lanjut sebelum menilai. Jawaban untuk pertanyaan ini tidak ada di whitepaper—ada di kode mainnet.
72
·
--
Saya membaca bagian Kadcast ini sambil terus membandingkannya dengan protokol gossip di Ethereum. Logika gossip sangat sederhana: Anda menerima satu pesan, lalu meneruskannya ke semua tetangga yang Anda ketahui. Tetangga tersebut kemudian meneruskannya ke tetangga mereka, sampai seluruh jaringan menerima. Namun ada masalah: seiring bertambahnya jumlah node, volume penerusan pesan yang berulang naik secara eksponensial.
Pendekatan Kadcast berbeda. Ia didasarkan pada Kademlia DHT, dengan node dikelompokkan berdasarkan jarak XOR. Setiap node tidak meneruskan ke semua tetangga, melainkan hanya meneruskan ke sejumlah node terpilih pada jarak XOR yang makin meningkat. Mekanisme ini baru saya pahami setelah dibaca dua kali—keunikan utamanya adalah ia membentuk efek berantai, bukan banjir (flooding).
Sebagai contoh, ketika node A mengirimkan sebuah pesan, ia hanya meneruskannya ke beberapa node terdekat. Node-node itu kemudian meneruskannya ke node yang lebih jauh lagi. Jumlah target node pada setiap lapisan dikendalikan, tidak menyebar tanpa batas. Dalam whitepaper disebutkan, ini mengurangi secara signifikan total jumlah transmisi yang dibutuhkan untuk penyebaran jaringan.
Lalu, apa hubungan desain ini dengan skenario finansial $DUSK ? Pemahaman saya: skenario finansial sangat sensitif terhadap dua hal—satu adalah latensi, dan yang lain adalah bandwidth. Jika siaran transaksi memerlukan belasan detik hingga puluhan detik untuk menjangkau seluruh jaringan, maka finalitas berbasis hitungan detik menjadi tidak berarti. Kadcast mencapai semua node dengan struktur pohon sehingga pesan tiba dengan jumlah relay minimum; waktu penyebarannya dipadatkan hingga batas ekstrem.
Ada satu poin lain yang pada awalnya saya tidak perhatikan: whitepaper menyebut bahwa Kadcast secara alami mengaburkan titik asal pesan. Karena node hanya berkomunikasi dengan pasangan (peer) yang dipilih, tidak melakukan siaran ke seluruh jaringan, penyerang akan lebih sulit melacak dari node mana sebuah transaksi berasal. Ini menjadi nilai tambah untuk narasi privasi Dusk@Dusk_Foundation .
Namun, saya masih punya satu pertanyaan. Whitepaper membandingkan gossip dan Kadcast, tetapi hanya memberikan deskripsi kualitatif, tanpa data penghematan bandwidth yang spesifik. Penghematannya sebesar berapa—hemat 30% atau 90%? Tanpa angka ini, saya sebenarnya sulit menilai seberapa besar keunggulan efisiensinya. Mungkin besaran ini perlu dijawab dengan data jaringan nyata setelah diluncurkan di mainnet. #dusk
Saya membaca bagian Kadcast ini sambil terus membandingkannya dengan protokol gossip di Ethereum. Logika gossip sangat sederhana: Anda menerima satu pesan, lalu meneruskannya ke semua tetangga yang Anda ketahui. Tetangga tersebut kemudian meneruskannya ke tetangga mereka, sampai seluruh jaringan menerima. Namun ada masalah: seiring bertambahnya jumlah node, volume penerusan pesan yang berulang naik secara eksponensial.
Pendekatan Kadcast berbeda. Ia didasarkan pada Kademlia DHT, dengan node dikelompokkan berdasarkan jarak XOR. Setiap node tidak meneruskan ke semua tetangga, melainkan hanya meneruskan ke sejumlah node terpilih pada jarak XOR yang makin meningkat. Mekanisme ini baru saya pahami setelah dibaca dua kali—keunikan utamanya adalah ia membentuk efek berantai, bukan banjir (flooding).
Sebagai contoh, ketika node A mengirimkan sebuah pesan, ia hanya meneruskannya ke beberapa node terdekat. Node-node itu kemudian meneruskannya ke node yang lebih jauh lagi. Jumlah target node pada setiap lapisan dikendalikan, tidak menyebar tanpa batas. Dalam whitepaper disebutkan, ini mengurangi secara signifikan total jumlah transmisi yang dibutuhkan untuk penyebaran jaringan.
Lalu, apa hubungan desain ini dengan skenario finansial $DUSK ? Pemahaman saya: skenario finansial sangat sensitif terhadap dua hal—satu adalah latensi, dan yang lain adalah bandwidth. Jika siaran transaksi memerlukan belasan detik hingga puluhan detik untuk menjangkau seluruh jaringan, maka finalitas berbasis hitungan detik menjadi tidak berarti. Kadcast mencapai semua node dengan struktur pohon sehingga pesan tiba dengan jumlah relay minimum; waktu penyebarannya dipadatkan hingga batas ekstrem.
Ada satu poin lain yang pada awalnya saya tidak perhatikan: whitepaper menyebut bahwa Kadcast secara alami mengaburkan titik asal pesan. Karena node hanya berkomunikasi dengan pasangan (peer) yang dipilih, tidak melakukan siaran ke seluruh jaringan, penyerang akan lebih sulit melacak dari node mana sebuah transaksi berasal. Ini menjadi nilai tambah untuk narasi privasi Dusk@Dusk .
Namun, saya masih punya satu pertanyaan. Whitepaper membandingkan gossip dan Kadcast, tetapi hanya memberikan deskripsi kualitatif, tanpa data penghematan bandwidth yang spesifik. Penghematannya sebesar berapa—hemat 30% atau 90%? Tanpa angka ini, saya sebenarnya sulit menilai seberapa besar keunggulan efisiensinya. Mungkin besaran ini perlu dijawab dengan data jaringan nyata setelah diluncurkan di mainnet. #dusk
73
·
--
Terverifikasi
Reaksi pertama saya saat membaca konsensus SA adalah, bagaimana angka 1000 DUSK ini bisa “diciptakan”. Whitepaper hanya memberi hasilnya, tidak memberi proses penurunannya. Jadi saya menelusuri mundur dengan parameter yang mereka pakai.
Mereka menetapkan sebuah epoch, yaitu 2160 blok. Berdasarkan kecepatan produksi blok Dusk saat ini, kira-kira satu epoch itu sekitar 6 jam. Lalu mereka memberi rumus masa matang: M = 2 × epoch - (height mod epoch). Artinya, kalau Anda melakukan staking 1 transaksi DUSK, Anda harus menunggu hampir setengah epoch sampai satu epoch penuh dulu, sebelum benar-benar mulai bekerja.
Hal yang menarik dari desain ini adalah mereka menyelaraskan waktu efektif semua staking baru ke batas epoch. Bukan “langsung efektif saat masuk”, melainkan aktif bersama pada titik awal yang sama. Tujuan yang saya tebak adalah supaya algoritma DS untuk undian alokasi yang deterministik punya snapshot kumpulan staking yang stabil. Kalau orang bisa masuk kapan saja dan langsung efektif, maka kumpulan kandidat provisioner di setiap blok akan terus berubah, sehingga alokasi deterministik jadi tidak mudah dilakukan dengan baik $DUSK
Lalu, untuk angka 1000 DUSK itu sendiri. Saya hitung: kalau ambang batasnya diset 100, jumlah provisioner akan melonjak—kompetisi di 64 slot tiap epoch jadi makin ketat. Namun, jumlah staking per node terlalu rendah, sehingga keamanan jaringan justru bisa terdilusi. Kalau ambang batasnya 10000, maka pengguna ritel pada dasarnya tidak bisa masuk; provisioner akan didominasi segelintir node besar, dan desentralisasi jadi berkurang. @Dusk_Foundation
Angka 1000 ini berada di tengah. Saya membandingkan parameter beberapa PoS chain lain: ambang Dusk ini tidak terlalu rendah, tapi juga tidak terlalu tinggi. Rasanya mereka sedang berkata, “Saya tidak ingin Anda asal bawa sedikit uang saku lalu jadi menjalankan node, tapi saya juga tidak mau Anda harus menjadi orang kaya dulu baru bisa ikut.”
Tapi saya masih punya satu pertanyaan yang belum saya pahami sepenuhnya. Whitepaper tidak menyebut kisaran target jumlah total provisioner, juga tidak mengatakan seberapa ketat kompetisi 64 slot ini pada proporsi yang paling optimal. Tanpa data seperti itu, saya sebenarnya belum bisa menilai apakah 1000 itu sudah tepat. Mungkin kewajarannya baru bisa dibuktikan setelah peluncuran mainnet, dengan data aktual. #dusk
Reaksi pertama saya saat membaca konsensus SA adalah, bagaimana angka 1000 DUSK ini bisa “diciptakan”. Whitepaper hanya memberi hasilnya, tidak memberi proses penurunannya. Jadi saya menelusuri mundur dengan parameter yang mereka pakai.
Mereka menetapkan sebuah epoch, yaitu 2160 blok. Berdasarkan kecepatan produksi blok Dusk saat ini, kira-kira satu epoch itu sekitar 6 jam. Lalu mereka memberi rumus masa matang: M = 2 × epoch - (height mod epoch). Artinya, kalau Anda melakukan staking 1 transaksi DUSK, Anda harus menunggu hampir setengah epoch sampai satu epoch penuh dulu, sebelum benar-benar mulai bekerja.
Hal yang menarik dari desain ini adalah mereka menyelaraskan waktu efektif semua staking baru ke batas epoch. Bukan “langsung efektif saat masuk”, melainkan aktif bersama pada titik awal yang sama. Tujuan yang saya tebak adalah supaya algoritma DS untuk undian alokasi yang deterministik punya snapshot kumpulan staking yang stabil. Kalau orang bisa masuk kapan saja dan langsung efektif, maka kumpulan kandidat provisioner di setiap blok akan terus berubah, sehingga alokasi deterministik jadi tidak mudah dilakukan dengan baik $DUSK
Lalu, untuk angka 1000 DUSK itu sendiri. Saya hitung: kalau ambang batasnya diset 100, jumlah provisioner akan melonjak—kompetisi di 64 slot tiap epoch jadi makin ketat. Namun, jumlah staking per node terlalu rendah, sehingga keamanan jaringan justru bisa terdilusi. Kalau ambang batasnya 10000, maka pengguna ritel pada dasarnya tidak bisa masuk; provisioner akan didominasi segelintir node besar, dan desentralisasi jadi berkurang. @Dusk
Angka 1000 ini berada di tengah. Saya membandingkan parameter beberapa PoS chain lain: ambang Dusk ini tidak terlalu rendah, tapi juga tidak terlalu tinggi. Rasanya mereka sedang berkata, “Saya tidak ingin Anda asal bawa sedikit uang saku lalu jadi menjalankan node, tapi saya juga tidak mau Anda harus menjadi orang kaya dulu baru bisa ikut.”
Tapi saya masih punya satu pertanyaan yang belum saya pahami sepenuhnya. Whitepaper tidak menyebut kisaran target jumlah total provisioner, juga tidak mengatakan seberapa ketat kompetisi 64 slot ini pada proporsi yang paling optimal. Tanpa data seperti itu, saya sebenarnya belum bisa menilai apakah 1000 itu sudah tepat. Mungkin kewajarannya baru bisa dibuktikan setelah peluncuran mainnet, dengan data aktual. #dusk
90
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
SECHaltsCryptoETFReviewsAmidFundingLapse
31,987 penayangan
437 Berdiskusi
#SECHaltsCryptoETFReviewsAmidFundingLapse
SEC membekukan peninjauan ETF kripto setelah kekosongan anggaran di AS.
Komisi Sekuritas dan Bursa Amerika Serikat (SEC) menangguhkan sementara proses peninjauan dan persetujuan permohonan baru dana yang diperdagangkan di bursa (ETF) berbasis kripto. Langkah ini berlaku setelah dimulainya tahun fiskal baru AS tanpa persetujuan tepat waktu atas anggaran federal oleh Kongres, yang memicu penghentian pendanaan (funding lapse) dan pemberian izin kepada staf yang tidak esensial.
Cakupan langkah: Apa yang dihentikan dan apa yang berlanjut?
Penerapan rencana kontinjensi karena kekurangan alokasi anggaran telah mengubah dinamika operasional lembaga tersebut:
Permohonan ETF baru ditunda: Berkas yang sedang diproses berdasarkan formulir 19b-4 dan S-1/N-1A dibekukan. SEC tidak akan menerbitkan pernyataan efektivitas maupun surat komentar selama masa penundaan.
Lebih dari 90 permohonan terdampak: Lebih dari sembilan puluh produk keuangan yang masih menunggu persetujuan — yang mencakup usulan untuk berbagai aset digital dan strategi gabungan — mengalami jeda pada jadwal peninjauan mereka.
ETF yang sudah ada tetap beroperasi: Dana spot Bitcoin dan Ethereum yang sebelumnya telah disetujui dan diperdagangkan di bursa (seperti IBIT milik BlackRock atau FBTC milik Fidelity) terus diperdagangkan seperti biasa di pasar sekunder.
Langkah berikutnya yang perlu dipantau
Dimulainya kembali analisis SEC bergantung pada penyelesaian politik di Kongres AS. Begitu sebuah resolusi berkelanjutan (Continuing Resolution) atau anggaran definitif disetujui, SEC akan melanjutkan operasi normalnya dan memproses permohonan yang menumpuk sesuai urutan pengajuan.
$BTC
$ETH
$ZEC
Joseph RRG S7
·Disukai 1 Kali
·910 penayangan
ZcashETFPostsFirstWeeklyOutflow$93.6M
60,902 penayangan
187 Berdiskusi
GreekPoliceBustCryptoScamRingArrest17
195,550 penayangan
1,403 Berdiskusi