

倒霉熊来了
1.3k Posting

倒霉熊来了
Laporkan
Blokir Pengguna
亏完了从头再来
184 Mengikuti
11.3K+ Pengikut
3.2K+ Disukai
Posting
Semua
Kuotasi
Live
·
--
Coba lagi undian ini!
Jangan rugi, ngambil sedikit dari yang ada!
Coba lagi undian ini!
Jangan rugi, ngambil sedikit dari yang ada!
Jangan rugi, ngambil sedikit dari yang ada!


币安Binance华语
·
--
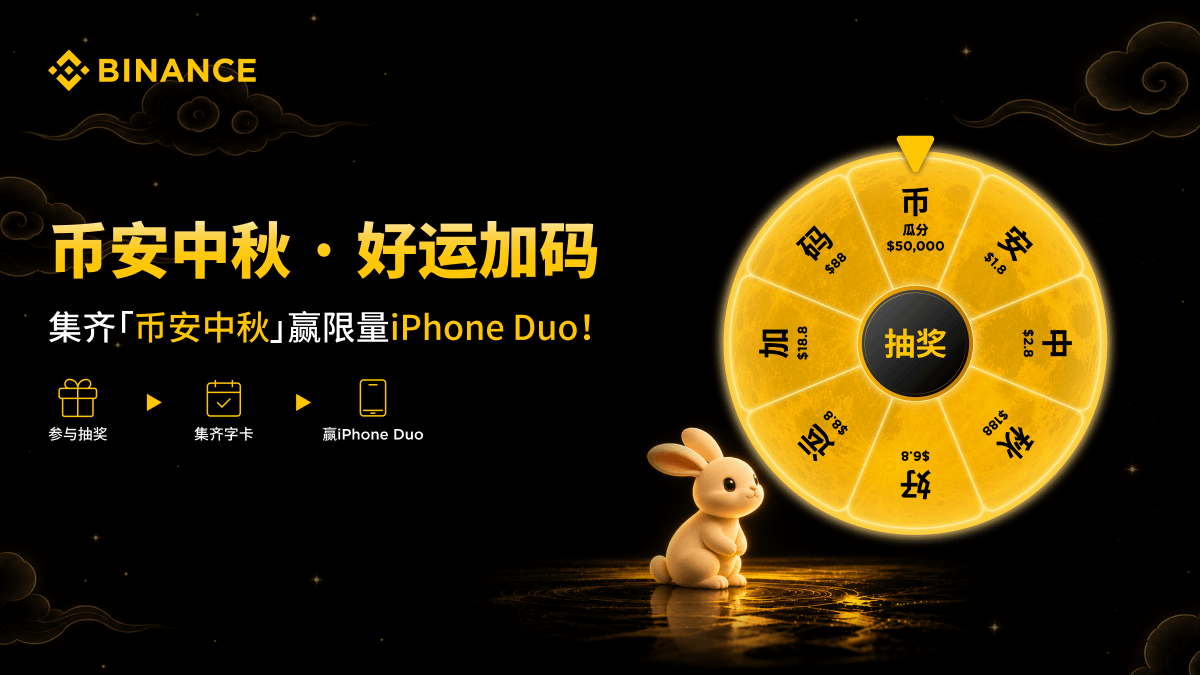
🥮 Musim Panen Menanti Bulan Purnama, Hadiah Lengkap Hanya di Binance untuk Festival Pertengahan Musim Gugur!
Putaran + Pengumpulan Huruf, keberuntungan ditingkatkan—setiap cara ikut akan dapat hadiah 🎁
Kumpulkan “Binance Mid-Autumn”, 100% Menang hadiah beragam termasuk iPhone 18 Duo!
🧑🤝🧑 Ajak teman agar berkumpul! Di kolom komentar, pajang huruf yang kamu dapat dan repost; undi 3 orang dapat Koper dari Binance & 5 orang dapat Tumbler custom 🌕
👉 点击立即参与
111
·
--
$ETH #dusk $DUSK @Dusk_Foundation baru selesai menjalankan node DuskDS, aku baru paham betul. Finalitas DuskEVM ternyata sama sekali tidak ada di lapisan EVM.
Naikkan level log node Rusk ke debug, fokus pada beberapa detik saat DuskEVM mengirim notifikasi ke DuskDS. Kesimpulannya lebih tegas dari yang kubayangkan. Sequencer DuskEVM hanya mengurus eksekusi dan pengurutan; tiga putaran tanda tangan SBA posisinya tetap ada di tempatnya—semuanya berada di mainnet L1. Setelah root status batch, Phoenix note commitment, dan bukti PLONK untuk Hedger dikemas menjadi transaksi kandidat, DuskDS mulai undi blok. Verifikator menandatangani pengajuan komite untuk mendapatkan 5% reward blok sesuai bobot staking, lalu komite menandatangani lagi untuk mendapatkan 5% tanda tangan berikutnya. Di log baris sba::round=88213, terlihat producer=sig_ok validators=5/5 approvers=5/5 finalized=true, dan baris itu menggantung di bawah modul duskds, bukan di modul duskevm.
Di sisi Sequencer, yang tersisa hanya batch_submitted_to_l1 dengan tx_hash; aku ingin tahu finalitasnya bisa lintas modul sampai akhirnya seperti apa.
Kalau dibandingkan dengan Arbitrum dan OP, bedanya cukup langsung. Di sana, setelah sequencer membuat blok, mereka harus menunggu konfirmasi status dari kontrak L1—jendela optimistis atau validasi bukti akan memperlambat finalitas. Dusk justru kebalikannya: lapisan eksekusi tidak menyentuh konsensus; begitu tanda tangan tiga lapis sudah lengkap, finalitas bisa menjadi hitungan detik yang tidak bisa dibatalkan. Skenario seperti obligasi NPEX DvP memang butuh ini, tidak mengandalkan “menggoyang waktu” dari durasi penerbitan blok L1. Kekurangannya juga nyata: jumlah ronde tanda tangan lebih banyak, dan kalau ada masalah di komite, proses troubleshooting lebih merepotkan. Pernah suatu waktu approver tanda tangannya tidak kunjung lengkap, sehingga finalized menggantung; akhirnya kutemukan penyebabnya adalah kesalahan konfigurasi bobot di layer ds, sementara dari log evm sama sekali tidak kelihatan. Menjalankan node harus sekaligus mengawasi dua set log—evm dan ds. Untuk pemula, ini gampang bikin bingung.
Aku cukup suka trade-off arsitektur ini: eksekusi dan ketersediaan data didorong ke mainnet, sementara konsistensi tidak bergantung pada jendela optimistis. Jangan lagi menganggap DuskEVM sebagai chain independen; itu hanyalah execution shell, dan finalitasnya sepenuhnya berasal dari tanda tangan DuskDS. Saran menjalankan node: pisahkan cara membaca log—lapisan evm memberi tahu kamu apa yang dieksekusi, sedangkan lapisan ds yang memastikan apakah ini sudah “dianggap sah/valid” atau tidak.
$ETH #dusk $DUSK @Dusk baru selesai menjalankan node DuskDS, aku baru paham betul. Finalitas DuskEVM ternyata sama sekali tidak ada di lapisan EVM.
Naikkan level log node Rusk ke debug, fokus pada beberapa detik saat DuskEVM mengirim notifikasi ke DuskDS. Kesimpulannya lebih tegas dari yang kubayangkan. Sequencer DuskEVM hanya mengurus eksekusi dan pengurutan; tiga putaran tanda tangan SBA posisinya tetap ada di tempatnya—semuanya berada di mainnet L1. Setelah root status batch, Phoenix note commitment, dan bukti PLONK untuk Hedger dikemas menjadi transaksi kandidat, DuskDS mulai undi blok. Verifikator menandatangani pengajuan komite untuk mendapatkan 5% reward blok sesuai bobot staking, lalu komite menandatangani lagi untuk mendapatkan 5% tanda tangan berikutnya. Di log baris sba::round=88213, terlihat producer=sig_ok validators=5/5 approvers=5/5 finalized=true, dan baris itu menggantung di bawah modul duskds, bukan di modul duskevm.
Di sisi Sequencer, yang tersisa hanya batch_submitted_to_l1 dengan tx_hash; aku ingin tahu finalitasnya bisa lintas modul sampai akhirnya seperti apa.
Kalau dibandingkan dengan Arbitrum dan OP, bedanya cukup langsung. Di sana, setelah sequencer membuat blok, mereka harus menunggu konfirmasi status dari kontrak L1—jendela optimistis atau validasi bukti akan memperlambat finalitas. Dusk justru kebalikannya: lapisan eksekusi tidak menyentuh konsensus; begitu tanda tangan tiga lapis sudah lengkap, finalitas bisa menjadi hitungan detik yang tidak bisa dibatalkan. Skenario seperti obligasi NPEX DvP memang butuh ini, tidak mengandalkan “menggoyang waktu” dari durasi penerbitan blok L1. Kekurangannya juga nyata: jumlah ronde tanda tangan lebih banyak, dan kalau ada masalah di komite, proses troubleshooting lebih merepotkan. Pernah suatu waktu approver tanda tangannya tidak kunjung lengkap, sehingga finalized menggantung; akhirnya kutemukan penyebabnya adalah kesalahan konfigurasi bobot di layer ds, sementara dari log evm sama sekali tidak kelihatan. Menjalankan node harus sekaligus mengawasi dua set log—evm dan ds. Untuk pemula, ini gampang bikin bingung.
Aku cukup suka trade-off arsitektur ini: eksekusi dan ketersediaan data didorong ke mainnet, sementara konsistensi tidak bergantung pada jendela optimistis. Jangan lagi menganggap DuskEVM sebagai chain independen; itu hanyalah execution shell, dan finalitasnya sepenuhnya berasal dari tanda tangan DuskDS. Saran menjalankan node: pisahkan cara membaca log—lapisan evm memberi tahu kamu apa yang dieksekusi, sedangkan lapisan ds yang memastikan apakah ini sudah “dianggap sah/valid” atau tidak.
180
·
--
$ETH #dusk $DUSK @Dusk_Foundation Dusk yang perlahan dibelah dua terasa lebih seperti pelepas kecemasan bertahap; kalau tabel penyesuaian anggaran keamanannya tidak dipublikasikan hari ini, aku hanya akan ikut dengan posisi kecil
Belakangan ini postingan tentang perlambatan halving di komunitas makin banyak. Harus diakui, narasi seperti ini memang terdengar lembut. Kalau model inflasi Dusk dibedah, lima ratus juta awal langsung beredar, lima ratus juta sisanya dibagi menjadi hadiah blok, dibelah dua tiap empat tahun, dan bagian yang tidak terbit langsung dibakar. Ini lebih terkontrol dibanding model yang sekaligus mengucurkan likuiditas besar. Hadiah diberikan kepada validator, dana pengembangan, dan komite. Saat biaya transaksi on-chain di tahap awal belum cukup untuk menopang anggaran keamanan, inflasi dipakai untuk menutupnya; setelah biaya transaksi riil mulai masuk, laju inflasi diturunkan. Logikanya Cosmos Hub juga pernah memakai pola seperti ini: tingkat inflasi disesuaikan secara dinamis mengikuti rasio delegasi, dan ketika biaya transaksi rendah, validator hidup dari inflasi. Masalahnya, setidaknya Cosmos membuat transparansi kurva inflasi dan proporsi biaya transaksinya cukup rinci. Di sisi Dusk, yang kudengar baru sebatas “akan dialihkan ke gas”; berapa persen tepatnya biaya transaksi di tiap hadiah blok, tidak ada datanya, dan kurva cakupan anggaran keamanannya juga belum dipublikasikan.
Itu yang membuat orang tidak nyaman. Di level node, Dusk punya penalti lunak dan keras, ambangnya terdengar tidak rendah, tetapi aset besar validator ada di tangan siapa, dua puluh node teratas menguasai berapa banyak hak suara, dan di dalam tingkat staking itu ada tidaknya pembengkakan dari bursa atau self-staking milik yayasan—itulah hal yang menentukan apakah anggaran keamanan jangka panjang bisa mendarat mulus. Total pasokan sepuluh miliar memang terlihat cantik, tetapi itu hanya tampilan luar; yang penting adalah apakah kebutuhan nyata di chain bisa menyerap inflasi itu. Kalau biaya transaksi tidak mampu menutupinya, inflasi harus terus menambal, dan lama-lama ritme halving empat tahunan hanya menjadikan risiko tersebar dalam intensitas rendah, bukan menghapus risiko. Dibandingkan Aleph Zero dan Oasis, yang pertama lebih jelas dalam bermain dengan subsidi inflasi, yang kedua mengandalkan TEE untuk komputasi privat; Dusk berjalan di jalur ZK untuk tokenisasi sekuritas, jadi memang bukan jalan yang sama. Namun data biaya on-chain yang bisa dilihat investor ritel, Dusk tergolong lebih sedikit.
Strategiku sekarang tidak rumit: tidak menambah spot untuk posisi jangka panjang, hanya mengambil posisi kecil mengikuti momentum. Aku memantau tiga angka: distribusi validator, skala staking riil, dan rasio biaya transaksi terhadap hadiah. Kalau dua dari tiga itu memburuk secara berurutan, sebaik apa pun rilis berikutnya, aku tidak akan masuk. Perlambatan halving tidak pernah berarti aman; paling-paling hanya membuat sumbu ledakan jadi lebih panjang sedikit. Ujung sumbunya apa, itu tergantung kapan pihak resmi mau mempublikasikan kurva cakupan risiko.
$ETH #dusk $DUSK @Dusk Dusk yang perlahan dibelah dua terasa lebih seperti pelepas kecemasan bertahap; kalau tabel penyesuaian anggaran keamanannya tidak dipublikasikan hari ini, aku hanya akan ikut dengan posisi kecil
Belakangan ini postingan tentang perlambatan halving di komunitas makin banyak. Harus diakui, narasi seperti ini memang terdengar lembut. Kalau model inflasi Dusk dibedah, lima ratus juta awal langsung beredar, lima ratus juta sisanya dibagi menjadi hadiah blok, dibelah dua tiap empat tahun, dan bagian yang tidak terbit langsung dibakar. Ini lebih terkontrol dibanding model yang sekaligus mengucurkan likuiditas besar. Hadiah diberikan kepada validator, dana pengembangan, dan komite. Saat biaya transaksi on-chain di tahap awal belum cukup untuk menopang anggaran keamanan, inflasi dipakai untuk menutupnya; setelah biaya transaksi riil mulai masuk, laju inflasi diturunkan. Logikanya Cosmos Hub juga pernah memakai pola seperti ini: tingkat inflasi disesuaikan secara dinamis mengikuti rasio delegasi, dan ketika biaya transaksi rendah, validator hidup dari inflasi. Masalahnya, setidaknya Cosmos membuat transparansi kurva inflasi dan proporsi biaya transaksinya cukup rinci. Di sisi Dusk, yang kudengar baru sebatas “akan dialihkan ke gas”; berapa persen tepatnya biaya transaksi di tiap hadiah blok, tidak ada datanya, dan kurva cakupan anggaran keamanannya juga belum dipublikasikan.
Itu yang membuat orang tidak nyaman. Di level node, Dusk punya penalti lunak dan keras, ambangnya terdengar tidak rendah, tetapi aset besar validator ada di tangan siapa, dua puluh node teratas menguasai berapa banyak hak suara, dan di dalam tingkat staking itu ada tidaknya pembengkakan dari bursa atau self-staking milik yayasan—itulah hal yang menentukan apakah anggaran keamanan jangka panjang bisa mendarat mulus. Total pasokan sepuluh miliar memang terlihat cantik, tetapi itu hanya tampilan luar; yang penting adalah apakah kebutuhan nyata di chain bisa menyerap inflasi itu. Kalau biaya transaksi tidak mampu menutupinya, inflasi harus terus menambal, dan lama-lama ritme halving empat tahunan hanya menjadikan risiko tersebar dalam intensitas rendah, bukan menghapus risiko. Dibandingkan Aleph Zero dan Oasis, yang pertama lebih jelas dalam bermain dengan subsidi inflasi, yang kedua mengandalkan TEE untuk komputasi privat; Dusk berjalan di jalur ZK untuk tokenisasi sekuritas, jadi memang bukan jalan yang sama. Namun data biaya on-chain yang bisa dilihat investor ritel, Dusk tergolong lebih sedikit.
Strategiku sekarang tidak rumit: tidak menambah spot untuk posisi jangka panjang, hanya mengambil posisi kecil mengikuti momentum. Aku memantau tiga angka: distribusi validator, skala staking riil, dan rasio biaya transaksi terhadap hadiah. Kalau dua dari tiga itu memburuk secara berurutan, sebaik apa pun rilis berikutnya, aku tidak akan masuk. Perlambatan halving tidak pernah berarti aman; paling-paling hanya membuat sumbu ledakan jadi lebih panjang sedikit. Ujung sumbunya apa, itu tergantung kapan pihak resmi mau mempublikasikan kurva cakupan risiko.
171
·
--
$ETH #dusk $DUSK @Dusk_Foundation Dusk 质押年化22%很香,可日手续费3个币让这笔账算起来发虚
Saya menelusuri kembali model ekonomi Dusk, dan justru saya jadi tidak terlalu memikirkan batas maksimum satu miliar keping. Yang lebih ingin saya pahami adalah: dalam sistem yang berjalan sekarang, pihak mana yang benar-benar “membayar” imbal hasil itu secara nyata.
Pemerintahannya sendiri menggambarkannya dengan jelas: tahap awal ada 500 juta keping, lalu selama 36 tahun berikutnya kira-kira ditambah 500 juta keping lagi sebagai insentif jaringan. Untuk tahap pertama, setiap blok kira-kira menghasilkan 19,86 koin baru. Jika dihitung kasar, dengan lebih dari 8.600 blok per hari, tambahan insentif per hari bisa mencapai sekitar 170 ribu keping. Kalau hanya dilihat angkanya, itu tidak terlalu menakutkan. Tapi begitu dibandingkan dengan pemakaian di on-chain, perbedaannya langsung terlihat.
Data dari penjelajah komunitas belakangan ini cukup mencolok: volume transaksi dalam 24 jam hanya sekitar 200 transaksi, bahkan ada catatan yang cuma 174 transaksi. Total biaya (fee) sepanjang hari pun hanya lebih dari 3 DUSK. Di sisi lain, jumlah staking yang aktif sudah lewat 200 juta keping, dan annual yield staking masih berkisar di sekitar 22%.
Kalau diubah ke bahasa awam: sisi permintaan itu serapat celah, sementara “pintu” di sisi suplai malah dibuka lebar. Staking rate yang tinggi tentu baik untuk keamanan jaringan, tapi kalau imbal hasil tinggi itu ditumpuk dari pelepasan koin baru, bukan ditopang oleh fee dan aktivitas bisnis yang benar-benar berjalan, pada dasarnya itu seperti memberi “anggaran keamanan” hari ini dengan suplai dari masa depan—lebih cepat untuk kepastian jaringan sekarang.
Pemegang koin melihat annual yield di atas kertas; yang saya pedulikan adalah apakah di balik imbal hasil itu ada arus kas eksternal yang bisa menahannya.
Saat Dusk membahas pasar private placement, pendanaan SME, dan aset dunia nyata di-chain, ada satu kalimat yang menurut saya cukup tepat—mereka sendiri mengakui bahwa sekadar memotong aset tidak otomatis menghadirkan kebutuhan dan likuiditas. Kejujuran ini lebih bagus daripada banyak proyek lain. Tapi sejujurnya saja tidak cukup; ritme implementasinya tetap membuat orang bertanya-tanya.
Dibanding Polymesh, skema kepatuhan untuk institusi yang diberlakukan Polymesh terasa lebih ketat: identitas node, mekanisme akses, semuanya lebih rigid. Namun volume transaksi on-chain nyatanya juga tidak jauh lebih baik. Dibanding Centrifuge, idenya mengalirkan aset dunia nyata ke DeFi memang lebih “liar”, tapi token capture-nya selalu cenderung lemah. Dusk ingin “nyempil” di sela privasi dan kepatuhan yang sulit—fondasi teknisnya memang tidak kosong, dan semuanya soal zero-knowledge juga bukan sekadar pajangan. Tapi apakah keunggulan teknis itu bisa berubah menjadi konsumsi yang berkelanjutan? Titik baliknya sampai sekarang belum terlihat.
$ETH #dusk $DUSK @Dusk Dusk 质押年化22%很香,可日手续费3个币让这笔账算起来发虚
Saya menelusuri kembali model ekonomi Dusk, dan justru saya jadi tidak terlalu memikirkan batas maksimum satu miliar keping. Yang lebih ingin saya pahami adalah: dalam sistem yang berjalan sekarang, pihak mana yang benar-benar “membayar” imbal hasil itu secara nyata.
Pemerintahannya sendiri menggambarkannya dengan jelas: tahap awal ada 500 juta keping, lalu selama 36 tahun berikutnya kira-kira ditambah 500 juta keping lagi sebagai insentif jaringan. Untuk tahap pertama, setiap blok kira-kira menghasilkan 19,86 koin baru. Jika dihitung kasar, dengan lebih dari 8.600 blok per hari, tambahan insentif per hari bisa mencapai sekitar 170 ribu keping. Kalau hanya dilihat angkanya, itu tidak terlalu menakutkan. Tapi begitu dibandingkan dengan pemakaian di on-chain, perbedaannya langsung terlihat.
Data dari penjelajah komunitas belakangan ini cukup mencolok: volume transaksi dalam 24 jam hanya sekitar 200 transaksi, bahkan ada catatan yang cuma 174 transaksi. Total biaya (fee) sepanjang hari pun hanya lebih dari 3 DUSK. Di sisi lain, jumlah staking yang aktif sudah lewat 200 juta keping, dan annual yield staking masih berkisar di sekitar 22%.
Kalau diubah ke bahasa awam: sisi permintaan itu serapat celah, sementara “pintu” di sisi suplai malah dibuka lebar. Staking rate yang tinggi tentu baik untuk keamanan jaringan, tapi kalau imbal hasil tinggi itu ditumpuk dari pelepasan koin baru, bukan ditopang oleh fee dan aktivitas bisnis yang benar-benar berjalan, pada dasarnya itu seperti memberi “anggaran keamanan” hari ini dengan suplai dari masa depan—lebih cepat untuk kepastian jaringan sekarang.
Pemegang koin melihat annual yield di atas kertas; yang saya pedulikan adalah apakah di balik imbal hasil itu ada arus kas eksternal yang bisa menahannya.
Saat Dusk membahas pasar private placement, pendanaan SME, dan aset dunia nyata di-chain, ada satu kalimat yang menurut saya cukup tepat—mereka sendiri mengakui bahwa sekadar memotong aset tidak otomatis menghadirkan kebutuhan dan likuiditas. Kejujuran ini lebih bagus daripada banyak proyek lain. Tapi sejujurnya saja tidak cukup; ritme implementasinya tetap membuat orang bertanya-tanya.
Dibanding Polymesh, skema kepatuhan untuk institusi yang diberlakukan Polymesh terasa lebih ketat: identitas node, mekanisme akses, semuanya lebih rigid. Namun volume transaksi on-chain nyatanya juga tidak jauh lebih baik. Dibanding Centrifuge, idenya mengalirkan aset dunia nyata ke DeFi memang lebih “liar”, tapi token capture-nya selalu cenderung lemah. Dusk ingin “nyempil” di sela privasi dan kepatuhan yang sulit—fondasi teknisnya memang tidak kosong, dan semuanya soal zero-knowledge juga bukan sekadar pajangan. Tapi apakah keunggulan teknis itu bisa berubah menjadi konsumsi yang berkelanjutan? Titik baliknya sampai sekarang belum terlihat.
189
·
--
$ETH #dusk $DUSK @Dusk_Foundation Porsi transaksi yang disembunyikan di Dusk kurang dari 7%, tetapi hambatan sebenarnya bukan pada teknologi
Saya kembali membuka antarmuka statistik mainnet Dusk. Pada ketinggian blok 5007908, total transaksi tercatat 68299, transaksi publik 63600, dan yang shielded hanya 4699. Dengan ukuran ini, porsi transaksi privasi adalah 6,9%. Sebuah chain yang menanamkan privasi ke lapisan bawah, jalur tersembunyinya justru jadi minoritas; sekilas terlihat cukup memalukan.
Namun membaca 6,9% itu langsung sebagai “tidak ada yang memakai privasi” jelas terlalu malas. Moonlight dan Phoenix melayani skenario yang sepenuhnya berbeda. Moonlight adalah akun publik; deposit, staking, dan rekonsiliasi operasional semuanya transparan, cocok untuk alur yang perlu bisa diperiksa secara publik. Phoenix mengubah dana menjadi note terenkripsi, memverifikasi saldo dan mencegah double-spend lewat zero-knowledge proof, tanpa mengungkap pengirim, penerima, maupun jumlah ke pihak luar. Desain ini lebih cerdik daripada Zcash; peralihan antara transparent pool dan shielded pool di Zcash sampai sekarang masih membuat banyak orang enggan. Monero malah sejak awal default sepenuhnya privat, tetapi imbalannya likuiditasnya terus ditekan oleh bursa. Dusk ingin mengambil keduanya; secara logika tidak salah, tetapi pengguna tidak akan mengklik tombol shield hanya karena logikanya konsisten.
Dari pengalaman saya, pintu masuknya memang tidak sulit ditemukan, yang sulit adalah menentukan ritmenya. Kapan harus shield, kapan harus unshield, lapisan aplikasinya tidak memberi panduan yang jelas. Kebanyakan aplikasi masih memakai akun publik dari awal sampai akhir; transfer yang disembunyikan hampir tidak dijadikan default. Kapasitas privasi ada di sana, tetapi apakah pengguna mau melangkah dua kali lebih jauh, di antaranya ada gesekan produk. Mainnet Aleo keras menggaungkan privasi default, tetapi saat benar-benar berjalan ekosistemnya tetap sepi. Ini bukan hanya masalah Dusk; seluruh sektor privasi terjebak di antara “secara teknis mungkin” dan “kebiasaan operasional”.
Data kumulatif juga punya masalah lain: transaksi publik pada tahap awal membesarkan basis, sehingga pertumbuhan privasi jangka pendek sulit mengangkat proporsi secara berarti. Yang saya pantau ke depan bukan totalnya, melainkan persentase shielded baru per minggu, apakah jalur dari akun publik ke shielded terus dipakai, dan apakah aplikasi yang mendukung Phoenix semakin banyak. Sinyal pertumbuhan seperti ini lebih dapat diandalkan daripada angka 6,9%.
Yang perlu dibuktikan Dusk seharusnya bukan kaki mana yang lebih kuat, melainkan apakah pengguna mulai secara aktif memilih batas informasi sesuai skenario. Moonlight menangani kolaborasi yang terlihat, Phoenix menangani peredaran yang terlindungi; kedua jalur punya kegunaannya masing-masing. Sekarang jalannya sudah dibangun, hanya saja orang-orangnya belum terbiasa berbelok.
$ETH #dusk $DUSK @Dusk Porsi transaksi yang disembunyikan di Dusk kurang dari 7%, tetapi hambatan sebenarnya bukan pada teknologi
Saya kembali membuka antarmuka statistik mainnet Dusk. Pada ketinggian blok 5007908, total transaksi tercatat 68299, transaksi publik 63600, dan yang shielded hanya 4699. Dengan ukuran ini, porsi transaksi privasi adalah 6,9%. Sebuah chain yang menanamkan privasi ke lapisan bawah, jalur tersembunyinya justru jadi minoritas; sekilas terlihat cukup memalukan.
Namun membaca 6,9% itu langsung sebagai “tidak ada yang memakai privasi” jelas terlalu malas. Moonlight dan Phoenix melayani skenario yang sepenuhnya berbeda. Moonlight adalah akun publik; deposit, staking, dan rekonsiliasi operasional semuanya transparan, cocok untuk alur yang perlu bisa diperiksa secara publik. Phoenix mengubah dana menjadi note terenkripsi, memverifikasi saldo dan mencegah double-spend lewat zero-knowledge proof, tanpa mengungkap pengirim, penerima, maupun jumlah ke pihak luar. Desain ini lebih cerdik daripada Zcash; peralihan antara transparent pool dan shielded pool di Zcash sampai sekarang masih membuat banyak orang enggan. Monero malah sejak awal default sepenuhnya privat, tetapi imbalannya likuiditasnya terus ditekan oleh bursa. Dusk ingin mengambil keduanya; secara logika tidak salah, tetapi pengguna tidak akan mengklik tombol shield hanya karena logikanya konsisten.
Dari pengalaman saya, pintu masuknya memang tidak sulit ditemukan, yang sulit adalah menentukan ritmenya. Kapan harus shield, kapan harus unshield, lapisan aplikasinya tidak memberi panduan yang jelas. Kebanyakan aplikasi masih memakai akun publik dari awal sampai akhir; transfer yang disembunyikan hampir tidak dijadikan default. Kapasitas privasi ada di sana, tetapi apakah pengguna mau melangkah dua kali lebih jauh, di antaranya ada gesekan produk. Mainnet Aleo keras menggaungkan privasi default, tetapi saat benar-benar berjalan ekosistemnya tetap sepi. Ini bukan hanya masalah Dusk; seluruh sektor privasi terjebak di antara “secara teknis mungkin” dan “kebiasaan operasional”.
Data kumulatif juga punya masalah lain: transaksi publik pada tahap awal membesarkan basis, sehingga pertumbuhan privasi jangka pendek sulit mengangkat proporsi secara berarti. Yang saya pantau ke depan bukan totalnya, melainkan persentase shielded baru per minggu, apakah jalur dari akun publik ke shielded terus dipakai, dan apakah aplikasi yang mendukung Phoenix semakin banyak. Sinyal pertumbuhan seperti ini lebih dapat diandalkan daripada angka 6,9%.
Yang perlu dibuktikan Dusk seharusnya bukan kaki mana yang lebih kuat, melainkan apakah pengguna mulai secara aktif memilih batas informasi sesuai skenario. Moonlight menangani kolaborasi yang terlihat, Phoenix menangani peredaran yang terlindungi; kedua jalur punya kegunaannya masing-masing. Sekarang jalannya sudah dibangun, hanya saja orang-orangnya belum terbiasa berbelok.
436
·
--
$ETH #dusk $DUSK @Dusk_Foundation HP tidak kuat menjalankan pembuktian ZK? Jadi cuma bisa jalan telanjang? Dusk membelah kunci jadi dua, lalu privasi dan ringannya tidak perlu dipilih salah satu
“Privasi harus mengalah pada pengalaman pengguna” — kalimat itu sudah terlalu sering saya dengar. Yang benar-benar mengubah pandangan saya bukan laporan riset apa pun, melainkan saat saya sendiri menjalankan struktur kunci Dusk Phoenix ini. Ini sama sekali tidak sejalan dengan sistem satu kunci privat ala Zcash. Phoenix membagi kunci menjadi dua: kunci lihat dan kunci belanja. Kunci lihat bisa memindai chain dan mengenali transaksi mana yang masuk ke akunmu, tapi tanpa separuh informasi lainnya, ia tidak bisa menurunkan kunci privat yang benar-benar dipakai untuk membelanjakan aset. Hanya dari itu saja, saya sudah melihat ulang cara saya memahami biaya privasi. Dulu saya selalu merasa kalau mau privasi, ya harus menanggung seluruh komputasi sendiri. HP lambat menghitung zero-knowledge proof, ya sudah, berarti cuma bisa jalan telanjang. Dusk justru tidak begitu. Ia membuat pemindaian, identifikasi, dan pembuatan proof menjadi pekerjaan yang bisa didelegasikan. Pihak ketiga bisa membantu memindai chain dan membantu membuat proof; mereka bisa melihat alamat ini menerima berapa banyak, tapi tidak bisa menyentuh asetnya. Kasarnya, mereka bisa lihat kantongmu menggembung, tapi tangannya tidak bisa masuk. Bagi pengguna HP, penurunan ambang ini terasa nyata. Zcash kuat di transfer anonim, tapi sinkronisasi lokalnya berat. Monero membuat ring signature-nya matang, tapi pengalaman di HP juga terasa tertinggal. Dusk lebih seperti menemukan titik tengah: kamu tidak lagi hanya punya dua pilihan, privasi total atau telanjang total; kamu bisa memberi otorisasi bertingkat per alamat.
Namun yang murah tidak datang gratis. Begitu hak pemindaian benar-benar kamu delegasikan, ritme masuknya dana dan jumlahnya hampir transparan bagi pihak ketiga. Apakah pihak ketiga itu dapat dipercaya atau tidak, protokol tidak bisa mengaturnya. Dusk menyelesaikan siapa yang boleh membelanjakan, tapi tidak menyelesaikan siapa yang boleh melihat. Dibanding jalur Aleo yang lebih ekstrem dalam menyerahkan komputasi ke node off-chain, tapi nuansa sentralisasinya juga lebih kuat, Dusk memang lebih ringan, namun permukaan kebocorannya juga jelas terlihat. Merebut kembali privasi jauh lebih sulit daripada menyerahkannya — itu yang benar-benar saya pedulikan. Jangan anggap hak lihat sebagai makan siang gratis; memang benar ia memasukkan binatang buas bernama ZKP ke dalam kandang kecil yang bisa dipisah, tapi kunci pintu kandangnya justru kamu sendiri yang menyerahkan. Cara saya memakai cenderung konservatif: alamat kecil saya hubungkan ke node pemindaian milik sendiri, sedangkan alamat besar saya biarkan HP berjalan pelan-pelan saja. Dusk memberi pilihan; cara memakainya tergantung masing-masing.
$ETH #dusk $DUSK @Dusk HP tidak kuat menjalankan pembuktian ZK? Jadi cuma bisa jalan telanjang? Dusk membelah kunci jadi dua, lalu privasi dan ringannya tidak perlu dipilih salah satu
“Privasi harus mengalah pada pengalaman pengguna” — kalimat itu sudah terlalu sering saya dengar. Yang benar-benar mengubah pandangan saya bukan laporan riset apa pun, melainkan saat saya sendiri menjalankan struktur kunci Dusk Phoenix ini. Ini sama sekali tidak sejalan dengan sistem satu kunci privat ala Zcash. Phoenix membagi kunci menjadi dua: kunci lihat dan kunci belanja. Kunci lihat bisa memindai chain dan mengenali transaksi mana yang masuk ke akunmu, tapi tanpa separuh informasi lainnya, ia tidak bisa menurunkan kunci privat yang benar-benar dipakai untuk membelanjakan aset. Hanya dari itu saja, saya sudah melihat ulang cara saya memahami biaya privasi. Dulu saya selalu merasa kalau mau privasi, ya harus menanggung seluruh komputasi sendiri. HP lambat menghitung zero-knowledge proof, ya sudah, berarti cuma bisa jalan telanjang. Dusk justru tidak begitu. Ia membuat pemindaian, identifikasi, dan pembuatan proof menjadi pekerjaan yang bisa didelegasikan. Pihak ketiga bisa membantu memindai chain dan membantu membuat proof; mereka bisa melihat alamat ini menerima berapa banyak, tapi tidak bisa menyentuh asetnya. Kasarnya, mereka bisa lihat kantongmu menggembung, tapi tangannya tidak bisa masuk. Bagi pengguna HP, penurunan ambang ini terasa nyata. Zcash kuat di transfer anonim, tapi sinkronisasi lokalnya berat. Monero membuat ring signature-nya matang, tapi pengalaman di HP juga terasa tertinggal. Dusk lebih seperti menemukan titik tengah: kamu tidak lagi hanya punya dua pilihan, privasi total atau telanjang total; kamu bisa memberi otorisasi bertingkat per alamat.
Namun yang murah tidak datang gratis. Begitu hak pemindaian benar-benar kamu delegasikan, ritme masuknya dana dan jumlahnya hampir transparan bagi pihak ketiga. Apakah pihak ketiga itu dapat dipercaya atau tidak, protokol tidak bisa mengaturnya. Dusk menyelesaikan siapa yang boleh membelanjakan, tapi tidak menyelesaikan siapa yang boleh melihat. Dibanding jalur Aleo yang lebih ekstrem dalam menyerahkan komputasi ke node off-chain, tapi nuansa sentralisasinya juga lebih kuat, Dusk memang lebih ringan, namun permukaan kebocorannya juga jelas terlihat. Merebut kembali privasi jauh lebih sulit daripada menyerahkannya — itu yang benar-benar saya pedulikan. Jangan anggap hak lihat sebagai makan siang gratis; memang benar ia memasukkan binatang buas bernama ZKP ke dalam kandang kecil yang bisa dipisah, tapi kunci pintu kandangnya justru kamu sendiri yang menyerahkan. Cara saya memakai cenderung konservatif: alamat kecil saya hubungkan ke node pemindaian milik sendiri, sedangkan alamat besar saya biarkan HP berjalan pelan-pelan saja. Dusk memberi pilihan; cara memakainya tergantung masing-masing.
1
217
·
--
$ETH #termmax @termmax Sisi Gelap Mesin Likuidasi: TermMax di Perdagangan Pin—apakah sanggup menelannya?
Kalau membahas likuidasi, kesan pertama yang TermMax berikan kepada saya bukan “sekadar protokol pinjam-meminjam” lagi, melainkan ia menekan jalur likuidasi menjadi sangat singkat. Begitu garis likuidasi di Aave dan Compound aktif, pelaku likuidasi dari luar perlu “lebih dulu berlari”, melakukan penawaran, dan menanggung fluktuasi Gas—bagian redundan ini akan diperbesar pada kondisi pasar yang ekstrem. Dari catatan likuidasi di testnet, selisih waktu dari pemicu hingga penyelesaian pada TermMax pada dasarnya bisa ditekan masuk ke dalam dua blok. Ini memang lebih rapi dibanding protokol lama. Namun, pada kondisi mainnet, keterlambatan pengiriman oracle dan kemacetan di mempool belum benar-benar terekspos.
Tapi masalahnya juga jelas. Desain insentif token TERM untuk likuidasi cenderung konservatif; diskon yang didapat pelaku likuidasi tidak seatraktif persentase tetap ala Aave. Di pasar bearish, antusiasme pelaku likuidasi bisa kurang, terutama untuk aset ekor-panjang (long tail). Jika ada keterlambatan satu titik pada harga oracle, risiko piutang macet dalam jangka pendek tetap ada. Ini kemungkinan bagian yang paling tidak saya yakini dari narasi “likuidasi otomatis”.
Kalau dibandingkan dengan Morpho, Morpho menyerahkan efisiensi likuidasi kepada pasar; pencocokan pool dana lebih fleksibel. Namun pada kondisi ekstrem, kemacetan likuidasi juga bisa terjadi. TermMax justru seperti menarik otoritas likuidasi ke level protokol, mengorbankan sebagian elastisitas desentralisasi demi kepastian. Pertukaran ini tidak terlalu terlihat di pasar yang stabil; begitu volatilitas ETH dalam satu hari melebihi 15%, perbedaan akan muncul dan diuji.
Parameter likuidasi Euler v2 memang lebih rinci, tetapi TermMax lebih agresif dalam penyesuaian dynamic terhadap rasio jaminan. Artinya, risiko bergeser dari pelaku likuidasi ke protokol itu sendiri—dan ketika terjadi “pin sedalam jarum”, potensi piutang macet yang harus ditanggung juga akan lebih besar.
Di harga token TERM saat ini, sebagian “premi efisiensi likuidasi” sudah ikut terhitung. Jika setelah peluncuran mainnet data likuidasi tidak sesuai ekspektasi, premi ini bisa ditarik kembali. Saya cenderung mengamati volume likuidasi pada gelombang volatilitas besar putaran pertama, bukan terpaku pada narasi “likuidasi tanpa rugi”. Membahas nilai yang ditangkap dari token sekarang masih terlalu dini; stabilitas modul likuidasi adalah yang paling penting.
Secara keseluruhan, desain likuidasi TermMax punya idenya sendiri, tetapi masih kurang satu kali uji tekanan untuk membuktikannya. Bukan berarti tidak bagus—hanya saja belum sampai pada tingkat yang membuat saya bisa dengan tenang menyerahkan posisi (fund) ke sana.
$ETH #termmax @TermMax Sisi Gelap Mesin Likuidasi: TermMax di Perdagangan Pin—apakah sanggup menelannya?
Kalau membahas likuidasi, kesan pertama yang TermMax berikan kepada saya bukan “sekadar protokol pinjam-meminjam” lagi, melainkan ia menekan jalur likuidasi menjadi sangat singkat. Begitu garis likuidasi di Aave dan Compound aktif, pelaku likuidasi dari luar perlu “lebih dulu berlari”, melakukan penawaran, dan menanggung fluktuasi Gas—bagian redundan ini akan diperbesar pada kondisi pasar yang ekstrem. Dari catatan likuidasi di testnet, selisih waktu dari pemicu hingga penyelesaian pada TermMax pada dasarnya bisa ditekan masuk ke dalam dua blok. Ini memang lebih rapi dibanding protokol lama. Namun, pada kondisi mainnet, keterlambatan pengiriman oracle dan kemacetan di mempool belum benar-benar terekspos.
Tapi masalahnya juga jelas. Desain insentif token TERM untuk likuidasi cenderung konservatif; diskon yang didapat pelaku likuidasi tidak seatraktif persentase tetap ala Aave. Di pasar bearish, antusiasme pelaku likuidasi bisa kurang, terutama untuk aset ekor-panjang (long tail). Jika ada keterlambatan satu titik pada harga oracle, risiko piutang macet dalam jangka pendek tetap ada. Ini kemungkinan bagian yang paling tidak saya yakini dari narasi “likuidasi otomatis”.
Kalau dibandingkan dengan Morpho, Morpho menyerahkan efisiensi likuidasi kepada pasar; pencocokan pool dana lebih fleksibel. Namun pada kondisi ekstrem, kemacetan likuidasi juga bisa terjadi. TermMax justru seperti menarik otoritas likuidasi ke level protokol, mengorbankan sebagian elastisitas desentralisasi demi kepastian. Pertukaran ini tidak terlalu terlihat di pasar yang stabil; begitu volatilitas ETH dalam satu hari melebihi 15%, perbedaan akan muncul dan diuji.
Parameter likuidasi Euler v2 memang lebih rinci, tetapi TermMax lebih agresif dalam penyesuaian dynamic terhadap rasio jaminan. Artinya, risiko bergeser dari pelaku likuidasi ke protokol itu sendiri—dan ketika terjadi “pin sedalam jarum”, potensi piutang macet yang harus ditanggung juga akan lebih besar.
Di harga token TERM saat ini, sebagian “premi efisiensi likuidasi” sudah ikut terhitung. Jika setelah peluncuran mainnet data likuidasi tidak sesuai ekspektasi, premi ini bisa ditarik kembali. Saya cenderung mengamati volume likuidasi pada gelombang volatilitas besar putaran pertama, bukan terpaku pada narasi “likuidasi tanpa rugi”. Membahas nilai yang ditangkap dari token sekarang masih terlalu dini; stabilitas modul likuidasi adalah yang paling penting.
Secara keseluruhan, desain likuidasi TermMax punya idenya sendiri, tetapi masih kurang satu kali uji tekanan untuk membuktikannya. Bukan berarti tidak bagus—hanya saja belum sampai pada tingkat yang membuat saya bisa dengan tenang menyerahkan posisi (fund) ke sana.
264
·
--
$ETH #dusk $DUSK @Dusk_Foundation menarik node besar dari singgasananya lewat undian blind-pooling, jaminan Dusk sebenarnya menjalankan peran yang mana
Baru-baru ini saya mengulang lagi konsensus SBA milik Dusk. Sebelumnya banyak orang bilang PoS itu siapa yang mengamankan (stake) paling banyak, dialah yang memproduksi blok. Tapi di rantai ini, itu jelas tidak berlaku. Mereka sendiri memecah produksi blok menjadi dua posisi: Block Generator dan Provisioner. Yang pertama mengusulkan, yang kedua memverifikasi untuk mengakhiri.
Hak membuat blok tidak dibagikan berdasarkan peringkat besarnya stake, melainkan node “bermain” undian privat blind (blind投/undian undak-indak untuk privasi). Jumlah stake hanya memengaruhi skor, sementara bukti pengetahuan nol menyembunyikan nominalnya secara kaku (tidak bisa ditebak). Node besar mungkin beberapa putaran berturut-turut tidak dapat undian, sedangkan node kecil justru bisa saja “ketemu” giliran. Desain ini kurang ramah untuk bersekongkol, karena tidak ada yang tahu siapa yang dapat jatah pada putaran berikutnya, dan kurva imbalannya jadi lebih sulit dihaluskan. Irama produksi blok ala PoS tradisional yang stabil dan bisa diperkirakan, di sini hampir tidak berfungsi.
Saya pernah membandingkan pendapatan validator di Ethereum. Di sana, dalam setahun imbalannya kira-kira bisa membentuk garis lurus. Di Dusk, justru lebih seperti membuka kotak misteri (blind box). Undian blind mengorbankan prediktabilitas, sebagai imbalannya menawarkan ketahanan terhadap sensor. Tapi bagi dana besar yang ingin masuk, ketidakpastian itu sendiri adalah sebuah hambatan.
Yang agak berbelit lagi, setelah pemisahan peran, hambatannya ikut terpecah. Provisioner minimal hanya butuh 10.000 koin, sedangkan Generator biasanya 100.000. Komite pemungutan suara yang benar-benar menentukan apakah sebuah blok bisa lolos justru dipilih dari Provisioner, jadi yang “mengunci” finalitas sebenarnya ada di lapisan Provisioner. Logika ini lebih berliku dibanding yang terlihat di permukaan.
Kalau benar-benar menjalankan node, saya akan mulai dari Provisioner. Alasannya: (1) ambangnya lebih rendah, dan (2) imbalannya tidak bergantung pada keberuntungan saat undian blind head—kerja verifikasinya relatif stabil. Reward Generator memang lebih tinggi, tapi variansnya terlalu besar; bagi dana kecil yang lama tidak dapat undian, itu akan sangat melelahkan.
Ada satu bagian yang belum teruji langsung: distribusi reward di mainnet yang sebenarnya, saya masih belum punya datanya. Jadi saya hanya bisa menebaknya dari parameter dan kode. DuskEVM sudah diluncurkan, NPEX juga sedang berjalan; ini lebih seperti laporan hasil pemeriksaan (health check) yang dibuat untuk kebutuhan institusi. Semakin lapisan konsensus kuat jika diulik sampai detail, semakin berani dana institusi untuk masuk. Namun dalam jangka pendek, harga kemungkinan besar sulit “diceritakan” hanya dengan narasi seperti ini. Tunggu saja sampai data partisipasi staking di mainnet serta data koneksi institusi yang nyata keluar—baru kemudian menilai juga tidak terlambat.
$ETH #dusk $DUSK @Dusk menarik node besar dari singgasananya lewat undian blind-pooling, jaminan Dusk sebenarnya menjalankan peran yang mana
Baru-baru ini saya mengulang lagi konsensus SBA milik Dusk. Sebelumnya banyak orang bilang PoS itu siapa yang mengamankan (stake) paling banyak, dialah yang memproduksi blok. Tapi di rantai ini, itu jelas tidak berlaku. Mereka sendiri memecah produksi blok menjadi dua posisi: Block Generator dan Provisioner. Yang pertama mengusulkan, yang kedua memverifikasi untuk mengakhiri.
Hak membuat blok tidak dibagikan berdasarkan peringkat besarnya stake, melainkan node “bermain” undian privat blind (blind投/undian undak-indak untuk privasi). Jumlah stake hanya memengaruhi skor, sementara bukti pengetahuan nol menyembunyikan nominalnya secara kaku (tidak bisa ditebak). Node besar mungkin beberapa putaran berturut-turut tidak dapat undian, sedangkan node kecil justru bisa saja “ketemu” giliran. Desain ini kurang ramah untuk bersekongkol, karena tidak ada yang tahu siapa yang dapat jatah pada putaran berikutnya, dan kurva imbalannya jadi lebih sulit dihaluskan. Irama produksi blok ala PoS tradisional yang stabil dan bisa diperkirakan, di sini hampir tidak berfungsi.
Saya pernah membandingkan pendapatan validator di Ethereum. Di sana, dalam setahun imbalannya kira-kira bisa membentuk garis lurus. Di Dusk, justru lebih seperti membuka kotak misteri (blind box). Undian blind mengorbankan prediktabilitas, sebagai imbalannya menawarkan ketahanan terhadap sensor. Tapi bagi dana besar yang ingin masuk, ketidakpastian itu sendiri adalah sebuah hambatan.
Yang agak berbelit lagi, setelah pemisahan peran, hambatannya ikut terpecah. Provisioner minimal hanya butuh 10.000 koin, sedangkan Generator biasanya 100.000. Komite pemungutan suara yang benar-benar menentukan apakah sebuah blok bisa lolos justru dipilih dari Provisioner, jadi yang “mengunci” finalitas sebenarnya ada di lapisan Provisioner. Logika ini lebih berliku dibanding yang terlihat di permukaan.
Kalau benar-benar menjalankan node, saya akan mulai dari Provisioner. Alasannya: (1) ambangnya lebih rendah, dan (2) imbalannya tidak bergantung pada keberuntungan saat undian blind head—kerja verifikasinya relatif stabil. Reward Generator memang lebih tinggi, tapi variansnya terlalu besar; bagi dana kecil yang lama tidak dapat undian, itu akan sangat melelahkan.
Ada satu bagian yang belum teruji langsung: distribusi reward di mainnet yang sebenarnya, saya masih belum punya datanya. Jadi saya hanya bisa menebaknya dari parameter dan kode. DuskEVM sudah diluncurkan, NPEX juga sedang berjalan; ini lebih seperti laporan hasil pemeriksaan (health check) yang dibuat untuk kebutuhan institusi. Semakin lapisan konsensus kuat jika diulik sampai detail, semakin berani dana institusi untuk masuk. Namun dalam jangka pendek, harga kemungkinan besar sulit “diceritakan” hanya dengan narasi seperti ini. Tunggu saja sampai data partisipasi staking di mainnet serta data koneksi institusi yang nyata keluar—baru kemudian menilai juga tidak terlambat.
320
·
--
$ETH #dusk $DUSK @Dusk_Foundation Dusk memasukkan kepatuhan ke dalam lapisan privasi, tetapi browser justru mengurung auditor di CLI.
Saya menelusuri ulang testnet Dusk, bukan dari roadmap, melainkan langsung masuk lewat tiga pintu: node, transfer, dan blockchain explorer. Jalurnya memang agak berbeda dari Secret dan Oasis: tidak meniru Secret dengan smart contract privasi serbaguna, juga tidak memakai TEE seperti Oasis untuk memisahkan trusted execution zone; Dusk justru menanam identitas kepatuhan langsung ke dalam konstruksi transaksi, sehingga pihak audit bisa melihat asal-usulnya dengan jelas, lalu informasi sensitifnya dipangkas dengan zero-knowledge proof. Urutan ini, menurut saya, cukup masuk akal, dan lebih tahan terhadap regulasi dibanding narasi anonimitas murni.
Dari sisi sumber daya node, sebenarnya tidak berat; validator kecil-menengah pun masih bisa menjalankannya, dan ini memang sulit dikritik. Yang benar-benar terasa mengganjal adalah pengecekan ulang setelah transfer. Setelah sebuah transfer privat dikirim, browser hampir tidak menampilkan perubahan status yang dapat dibaca. Jika ingin memastikan dana sudah masuk atau belum, Anda harus pindah lagi ke CLI untuk menelusuri log event. Bagi pengguna privasi ini bukan masalah besar, tetapi bagi tim yang melakukan audit kepatuhan, itu sama saja seperti mendorong pintu masuk audit kembali ke command line, dan pengalaman seperti ini cukup membuat orang mundur.
SDK-nya juga terputus di titik yang krusial. Contoh dasar memang bisa dijalankan, tetapi begitu menyentuh pemisahan hak akses dan selective disclosure, dokumentasinya langsung putus di tengah jalan. Dibanding Polymesh, di mana hierarki identitas dan aturan penandatanganan peran bisa dikonfigurasi langsung dari kotak, Dusk masih berada di tahap di mana pengembang harus belajar sendiri. Oasis dan Concordium lebih matang dalam memisahkan batas antara identitas privasi dan kepatuhan on-chain. Kalau Dusk hanya berputar di testnet, jaraknya hanya akan makin lebar.
Untuk token, nilai token jaringan saat ini masih berkutat pada staking dan biaya transaksi, dan bobot governance belum menunjukkan diferensiasi yang terlalu jelas. Kalau institusi benar-benar mau membawa aset teregulasi ke sana, yang kurang adalah modul pergerakan identitas yang tidak bergantung pada KYC manual. Narasi kepatuhan memang mudah dijual di pasar sekunder, apalagi saat gelombang RWA makin kencang, tetapi kalau tools on-chain-nya tidak memadai, ceritanya tidak akan bertahan lama.
Saya tidak bearish terhadap public chain privasi. Dusk memilih jalur yang bisa diaudit, dan itu lebih tahan diuji regulator daripada anonimitas buta. Namun saat ini protokol dasarnya sudah melaju lebih dulu, sementara layer aplikasinya masih tertinggal. Daripada terus mengulang bahwa mereka ramah kepatuhan, lebih baik browser dan modul identitasnya segera dibenahi, lalu para pengembang ditarik keluar dari command line.
$ETH #dusk $DUSK @Dusk Dusk memasukkan kepatuhan ke dalam lapisan privasi, tetapi browser justru mengurung auditor di CLI.
Saya menelusuri ulang testnet Dusk, bukan dari roadmap, melainkan langsung masuk lewat tiga pintu: node, transfer, dan blockchain explorer. Jalurnya memang agak berbeda dari Secret dan Oasis: tidak meniru Secret dengan smart contract privasi serbaguna, juga tidak memakai TEE seperti Oasis untuk memisahkan trusted execution zone; Dusk justru menanam identitas kepatuhan langsung ke dalam konstruksi transaksi, sehingga pihak audit bisa melihat asal-usulnya dengan jelas, lalu informasi sensitifnya dipangkas dengan zero-knowledge proof. Urutan ini, menurut saya, cukup masuk akal, dan lebih tahan terhadap regulasi dibanding narasi anonimitas murni.
Dari sisi sumber daya node, sebenarnya tidak berat; validator kecil-menengah pun masih bisa menjalankannya, dan ini memang sulit dikritik. Yang benar-benar terasa mengganjal adalah pengecekan ulang setelah transfer. Setelah sebuah transfer privat dikirim, browser hampir tidak menampilkan perubahan status yang dapat dibaca. Jika ingin memastikan dana sudah masuk atau belum, Anda harus pindah lagi ke CLI untuk menelusuri log event. Bagi pengguna privasi ini bukan masalah besar, tetapi bagi tim yang melakukan audit kepatuhan, itu sama saja seperti mendorong pintu masuk audit kembali ke command line, dan pengalaman seperti ini cukup membuat orang mundur.
SDK-nya juga terputus di titik yang krusial. Contoh dasar memang bisa dijalankan, tetapi begitu menyentuh pemisahan hak akses dan selective disclosure, dokumentasinya langsung putus di tengah jalan. Dibanding Polymesh, di mana hierarki identitas dan aturan penandatanganan peran bisa dikonfigurasi langsung dari kotak, Dusk masih berada di tahap di mana pengembang harus belajar sendiri. Oasis dan Concordium lebih matang dalam memisahkan batas antara identitas privasi dan kepatuhan on-chain. Kalau Dusk hanya berputar di testnet, jaraknya hanya akan makin lebar.
Untuk token, nilai token jaringan saat ini masih berkutat pada staking dan biaya transaksi, dan bobot governance belum menunjukkan diferensiasi yang terlalu jelas. Kalau institusi benar-benar mau membawa aset teregulasi ke sana, yang kurang adalah modul pergerakan identitas yang tidak bergantung pada KYC manual. Narasi kepatuhan memang mudah dijual di pasar sekunder, apalagi saat gelombang RWA makin kencang, tetapi kalau tools on-chain-nya tidak memadai, ceritanya tidak akan bertahan lama.
Saya tidak bearish terhadap public chain privasi. Dusk memilih jalur yang bisa diaudit, dan itu lebih tahan diuji regulator daripada anonimitas buta. Namun saat ini protokol dasarnya sudah melaju lebih dulu, sementara layer aplikasinya masih tertinggal. Daripada terus mengulang bahwa mereka ramah kepatuhan, lebih baik browser dan modul identitasnya segera dibenahi, lalu para pengembang ditarik keluar dari command line.
1
1
315
·
--
$ETH #termmax @termmax Melakukan penyelesaian lewat lelang. TermMax terlambat selangkah sebelum piutang macet
Belakangan ini saya membongkar modul penyelesaian (liquidation) TermMax dan membandingkannya dengan Aave serta Morpho. TermMax tidak mengambil jalur eksekusi langsung setelah pemicu harga. Sebaliknya, penyelesaian dibuat sebagai lelang dengan batas waktu: ketika agunan masuk ke antrean, ia harus menunggu lelang berjalan. Respons pertama saya: efisiensinya pasti menurun. Tapi setelah dilihat lebih dalam, ternyata tujuannya adalah menurunkan intensitas penjualan paksa. Rantai penyelesaian Aave lebih singkat; setelah liquidator “memberi pukulan terakhir”, agunan bisa jebol dalam satu blok, dan piutang macet harus ditutup oleh modul keamanan AAVE. TermMax memberi ruang buffer pada harga—dua filosofi risiko yang berbeda.
Di testnet, saya menekan posisi yang volumenya mendekati garis likuidasi. Saat faktor kesehatan (health factor) turun di bawah ambang, posisi itu tidak langsung diputus. Di dalam jendela lelang, harga sempat ditarik kembali sedikit, lalu posisi tersebut sendiri menutup risiko. Pengalaman seperti ini jarang terjadi di Aave—biasanya satu jarum langsung menembus habis. Tapi dari sudut pandang liquidator, skenario berbeda: di jendela penawaran, profit terdilusi oleh bid kompetitor, sehingga imbalan yang didapat mungkin tidak menutup biaya gas. Dalam kondisi ekstrem, siapa yang bersedia menjadi pihak yang menahan barang itu jadi masalah besar.
Dari sisi parameter, panjang jendela lelang TermMax dan diskon saat lelang dimulai menentukan kedalaman pasar. Jika terlalu panjang, Anda bisa melewatkan waktu penanganan terbaik. Jika terlalu pendek, Anda kembali ke model Aave yang sifatnya likuidasi seketika. Saya menduga tim proyek ingin agar peminjam menambah jaminan atau melakukan penutupan mandiri. Ini memang melindungi peminjam. Namun liquidator bukan dermawan—kalau spreadnya tidak cukup, mereka akan beralih ke protokol lain. Jika TERM bisa memotong sebagian dari biaya likuidasi sebagai insentif tambahan, kemungkinan besar hasilnya akan berbeda.
Morpho menyerahkan parameter likuidasi lebih banyak ke definisi pasar pada layer bawah, sedangkan TermMax memegang ritme lelang di tangan protokol, mengorbankan fleksibilitas demi stabilitas. Masalahnya ada pada kemampuan TERM menangkap: berapa banyak biaya likuidasi yang benar-benar dipotong untuk para pemegang token jaminan, namun pembukuannya tidak transparan. Insentif tidak tersalurkan ke level token; pemegang tidak melihat imbalannya, sehingga cold start jadi sulit. Terus terang: TermMax ramah untuk peminjam, tetapi belum cukup “beritikad baik” bagi liquidator maupun pemegang token. Saya berharap mereka membuat skema pembagian reward lebih tegas lagi, supaya roda (flywheel) benar-benar mulai berputar.
$ETH #termmax @TermMax Melakukan penyelesaian lewat lelang. TermMax terlambat selangkah sebelum piutang macet
Belakangan ini saya membongkar modul penyelesaian (liquidation) TermMax dan membandingkannya dengan Aave serta Morpho. TermMax tidak mengambil jalur eksekusi langsung setelah pemicu harga. Sebaliknya, penyelesaian dibuat sebagai lelang dengan batas waktu: ketika agunan masuk ke antrean, ia harus menunggu lelang berjalan. Respons pertama saya: efisiensinya pasti menurun. Tapi setelah dilihat lebih dalam, ternyata tujuannya adalah menurunkan intensitas penjualan paksa. Rantai penyelesaian Aave lebih singkat; setelah liquidator “memberi pukulan terakhir”, agunan bisa jebol dalam satu blok, dan piutang macet harus ditutup oleh modul keamanan AAVE. TermMax memberi ruang buffer pada harga—dua filosofi risiko yang berbeda.
Di testnet, saya menekan posisi yang volumenya mendekati garis likuidasi. Saat faktor kesehatan (health factor) turun di bawah ambang, posisi itu tidak langsung diputus. Di dalam jendela lelang, harga sempat ditarik kembali sedikit, lalu posisi tersebut sendiri menutup risiko. Pengalaman seperti ini jarang terjadi di Aave—biasanya satu jarum langsung menembus habis. Tapi dari sudut pandang liquidator, skenario berbeda: di jendela penawaran, profit terdilusi oleh bid kompetitor, sehingga imbalan yang didapat mungkin tidak menutup biaya gas. Dalam kondisi ekstrem, siapa yang bersedia menjadi pihak yang menahan barang itu jadi masalah besar.
Dari sisi parameter, panjang jendela lelang TermMax dan diskon saat lelang dimulai menentukan kedalaman pasar. Jika terlalu panjang, Anda bisa melewatkan waktu penanganan terbaik. Jika terlalu pendek, Anda kembali ke model Aave yang sifatnya likuidasi seketika. Saya menduga tim proyek ingin agar peminjam menambah jaminan atau melakukan penutupan mandiri. Ini memang melindungi peminjam. Namun liquidator bukan dermawan—kalau spreadnya tidak cukup, mereka akan beralih ke protokol lain. Jika TERM bisa memotong sebagian dari biaya likuidasi sebagai insentif tambahan, kemungkinan besar hasilnya akan berbeda.
Morpho menyerahkan parameter likuidasi lebih banyak ke definisi pasar pada layer bawah, sedangkan TermMax memegang ritme lelang di tangan protokol, mengorbankan fleksibilitas demi stabilitas. Masalahnya ada pada kemampuan TERM menangkap: berapa banyak biaya likuidasi yang benar-benar dipotong untuk para pemegang token jaminan, namun pembukuannya tidak transparan. Insentif tidak tersalurkan ke level token; pemegang tidak melihat imbalannya, sehingga cold start jadi sulit. Terus terang: TermMax ramah untuk peminjam, tetapi belum cukup “beritikad baik” bagi liquidator maupun pemegang token. Saya berharap mereka membuat skema pembagian reward lebih tegas lagi, supaya roda (flywheel) benar-benar mulai berputar.
1
467
·
--
$ETH #dusk $DUSK @Dusk_Foundation Hak aset di akun sekuritas, nyatanya tidak pernah benar-benar milik Anda
Saya akan bicara terus terang ya: saham dan reksa dana di akun sekuritas, secara nama memang tercatat milik pemegangnya, tetapi yang dicatat di buku besar justru nama perusahaan sekuritas. Penyerahan yang sesungguhnya baru terjadi pada T+2—selama dua hari di antaranya, uang dan sekuritas masih “menggantung”. Yang ingin dibereskan oleh aset di rantai (on-chain) adalah hal inilah. Namun beberapa tahun terakhir, yang membuat RWA sudah banyak, tapi yang benar-benar paham kepemilikan dan penyelesaian (settlement) dengan lengkap tidak banyak. Dusk Trade milik Dusk membangun fondasi untuk dua hal itu.
Dusk Trade adalah aplikasi layer di DuskEVM. Ia menjadi pintu masuk jalur sekuritas: memindahkan reksa dana, ETF, obligasi, dan RWA langsung ke atas rantai. Kuncinya bukan pada berapa banyak jenis aset yang dipindahkan, melainkan pada bagaimana aset dicatat di rantai, penyelesaian dilakukan secara instan, dan kepemilikan benar-benar jatuh di bawah nama pemegang—bukan melalui rekening terpusat.
Yang paling membuat saya berpikir adalah “DeFi-level composability” yang diusung oleh Dusk Trade. Di sekuritas tradisional, begitu membeli satu produk, uang langsung terkunci di akun; kalau di rantai aset-aset itu benar-benar bisa diperlakukan seperti komponen, lalu dijadikan agunan, dipinjamkan, dan disusun menjadi strategi komposisi—barulah perbedaannya benar-benar terasa. Tentu saja, apakah aset yang teregulasi bisa bergerak bebas dalam komposisi tanpa izin (permissionless), itu sendiri masih menjadi masalah yang belum terselesaikan.
Baik sekuritas tradisional maupun broker baru seperti Robinhood dan Trade Republic, semuanya menggenggam kepemilikan di buku mereka sendiri. Dusk Trade ingin memutus garis itu, agar pemegangnya sendiri yang menjadi “pendaftar”. Tantangan yang harus dilewati juga langsung terlihat: di luar lisensi, bagaimana membuat komposibilitas dan proses pemeriksaan kepatuhan (compliance) bisa hidup berdampingan—lebih sulit daripada teknologinya sendiri.
$DUSK menjadi biaya penyelesaian yang menopang seluruh rantai ini. Jika Dusk Trade benar-benar bisa mewujudkan tiga hal sekaligus—kepemilikan, penyelesaian instan, dan composability—barulah narasi “sekuritas di rantai” benar-benar bisa dimulai. Langkah ini dari @Dusk menekan kelemahan paling canggung dari keuangan tradisional: tinggal bagaimana ia memecahkannya.
$ETH #dusk $DUSK @Dusk Hak aset di akun sekuritas, nyatanya tidak pernah benar-benar milik Anda
Saya akan bicara terus terang ya: saham dan reksa dana di akun sekuritas, secara nama memang tercatat milik pemegangnya, tetapi yang dicatat di buku besar justru nama perusahaan sekuritas. Penyerahan yang sesungguhnya baru terjadi pada T+2—selama dua hari di antaranya, uang dan sekuritas masih “menggantung”. Yang ingin dibereskan oleh aset di rantai (on-chain) adalah hal inilah. Namun beberapa tahun terakhir, yang membuat RWA sudah banyak, tapi yang benar-benar paham kepemilikan dan penyelesaian (settlement) dengan lengkap tidak banyak. Dusk Trade milik Dusk membangun fondasi untuk dua hal itu.
Dusk Trade adalah aplikasi layer di DuskEVM. Ia menjadi pintu masuk jalur sekuritas: memindahkan reksa dana, ETF, obligasi, dan RWA langsung ke atas rantai. Kuncinya bukan pada berapa banyak jenis aset yang dipindahkan, melainkan pada bagaimana aset dicatat di rantai, penyelesaian dilakukan secara instan, dan kepemilikan benar-benar jatuh di bawah nama pemegang—bukan melalui rekening terpusat.
Yang paling membuat saya berpikir adalah “DeFi-level composability” yang diusung oleh Dusk Trade. Di sekuritas tradisional, begitu membeli satu produk, uang langsung terkunci di akun; kalau di rantai aset-aset itu benar-benar bisa diperlakukan seperti komponen, lalu dijadikan agunan, dipinjamkan, dan disusun menjadi strategi komposisi—barulah perbedaannya benar-benar terasa. Tentu saja, apakah aset yang teregulasi bisa bergerak bebas dalam komposisi tanpa izin (permissionless), itu sendiri masih menjadi masalah yang belum terselesaikan.
Baik sekuritas tradisional maupun broker baru seperti Robinhood dan Trade Republic, semuanya menggenggam kepemilikan di buku mereka sendiri. Dusk Trade ingin memutus garis itu, agar pemegangnya sendiri yang menjadi “pendaftar”. Tantangan yang harus dilewati juga langsung terlihat: di luar lisensi, bagaimana membuat komposibilitas dan proses pemeriksaan kepatuhan (compliance) bisa hidup berdampingan—lebih sulit daripada teknologinya sendiri.
$DUSK menjadi biaya penyelesaian yang menopang seluruh rantai ini. Jika Dusk Trade benar-benar bisa mewujudkan tiga hal sekaligus—kepemilikan, penyelesaian instan, dan composability—barulah narasi “sekuritas di rantai” benar-benar bisa dimulai. Langkah ini dari @Dusk menekan kelemahan paling canggung dari keuangan tradisional: tinggal bagaimana ia memecahkannya.
1
193
·
--
$ETH #termmax @termmax bagi suku bunga tetap TermMax sampai ke detailnya, aku cuma peduli pada tiga bagian yang meleset
Aku melakukan uji coba skala kecil dengan TermMax; tidak terjadi ledakan besar, tapi yang aku fokuskan adalah respons order book di sekitar harga yang benar-benar terjadi. Order yang dieksekusi lebih cepat dari perkiraan, namun likuiditasnya tipis. Jika ada transaksi per order lebih dari 50 ribu U, suku bunga akan terdorong ke posisi yang membuat tidak nyaman. Gesekan saat terkena spread/ditelan lebih terasa. Setelah itu aku membandingkannya lagi dengan Aave: suku bunga Aave melayang mengikuti tingkat pemanfaatan, sementara TermMax mengembalikan pilihan suku bunga ke pasar—arahnya sudah benar. Tapi kedalaman yang tipis membuat kekuasaan penetapan harga jatuh ke segelintir address market maker, dan itu tidak ramah bagi pengguna biasa.
Bagian paling yang aku perhatikan adalah penyelesaian saat jatuh tempo. TermMax mendukung auto close saat jatuh tempo, tapi pelepasan dana bergantung pada dorongan oracle dan antrian settlement on-chain; saat jaringan padat, perlu menunggu beberapa blok lagi. Close manual harus memantau tanggal jatuh tempo, sedangkan jalur otomatisnya kurang dapat diandalkan. Jalur settlement Notional terasa lebih mulus; walaupun model suku bunga tidak sesluwes TermMax, kepastian (determinism)-nya lebih kuat.
Risiko dari sisi LP juga layak diurai. Karena TermMax menyediakan fixed-rate liquidity, pada dasarnya kamu memegang eksposur terhadap durasi (maturity/duration). Ketika kurva suku bunga bergeser, keuntungan/rugi yang muncul dibandingkan annualisasi di permukaan bisa sangat berbeda. Imbal hasil market making terlihat tinggi, tapi kenyataannya kamu menukar potensi kerugian. Pendle membungkus risikonya menjadi yield token; pasar sekunder jadi lebih tebal. TermMax justru menyimpan eksposurnya langsung di order book—lebih mirip menjual suku bunga secara telanjang. Aku cenderung menyukai cara Pendle mengekspresikan risikonya, tapi entry point TermMax lebih ringan.
$TERM di ekosistem TermMax saat ini hanya menanggung fungsi insentif dan tata kelola; tidak ada jalur pembelian kembali (buyback) atau pembakaran pendapatan protokol yang jelas. Harga token lebih mencerminkan ekspektasi airdrop dan narasi iterasi produk, bukan diskonto arus kas. Ini membuatku lebih berhati-hati saat menambah posisi.
Secara keseluruhan, TermMax sedang melakukan hal yang benar, penetapan posisi order book suku bunga tetapnya jelas. Namun kedalaman likuiditas, kepastian penyelesaian, dan penangkapan nilai token masih belum membentuk sebuah siklus yang tertutup. Aku tidak akan mengabaikan tiga bagian yang meleset ini hanya karena sedang hangat.
$ETH #termmax @TermMax bagi suku bunga tetap TermMax sampai ke detailnya, aku cuma peduli pada tiga bagian yang meleset
Aku melakukan uji coba skala kecil dengan TermMax; tidak terjadi ledakan besar, tapi yang aku fokuskan adalah respons order book di sekitar harga yang benar-benar terjadi. Order yang dieksekusi lebih cepat dari perkiraan, namun likuiditasnya tipis. Jika ada transaksi per order lebih dari 50 ribu U, suku bunga akan terdorong ke posisi yang membuat tidak nyaman. Gesekan saat terkena spread/ditelan lebih terasa. Setelah itu aku membandingkannya lagi dengan Aave: suku bunga Aave melayang mengikuti tingkat pemanfaatan, sementara TermMax mengembalikan pilihan suku bunga ke pasar—arahnya sudah benar. Tapi kedalaman yang tipis membuat kekuasaan penetapan harga jatuh ke segelintir address market maker, dan itu tidak ramah bagi pengguna biasa.
Bagian paling yang aku perhatikan adalah penyelesaian saat jatuh tempo. TermMax mendukung auto close saat jatuh tempo, tapi pelepasan dana bergantung pada dorongan oracle dan antrian settlement on-chain; saat jaringan padat, perlu menunggu beberapa blok lagi. Close manual harus memantau tanggal jatuh tempo, sedangkan jalur otomatisnya kurang dapat diandalkan. Jalur settlement Notional terasa lebih mulus; walaupun model suku bunga tidak sesluwes TermMax, kepastian (determinism)-nya lebih kuat.
Risiko dari sisi LP juga layak diurai. Karena TermMax menyediakan fixed-rate liquidity, pada dasarnya kamu memegang eksposur terhadap durasi (maturity/duration). Ketika kurva suku bunga bergeser, keuntungan/rugi yang muncul dibandingkan annualisasi di permukaan bisa sangat berbeda. Imbal hasil market making terlihat tinggi, tapi kenyataannya kamu menukar potensi kerugian. Pendle membungkus risikonya menjadi yield token; pasar sekunder jadi lebih tebal. TermMax justru menyimpan eksposurnya langsung di order book—lebih mirip menjual suku bunga secara telanjang. Aku cenderung menyukai cara Pendle mengekspresikan risikonya, tapi entry point TermMax lebih ringan.
$TERM di ekosistem TermMax saat ini hanya menanggung fungsi insentif dan tata kelola; tidak ada jalur pembelian kembali (buyback) atau pembakaran pendapatan protokol yang jelas. Harga token lebih mencerminkan ekspektasi airdrop dan narasi iterasi produk, bukan diskonto arus kas. Ini membuatku lebih berhati-hati saat menambah posisi.
Secara keseluruhan, TermMax sedang melakukan hal yang benar, penetapan posisi order book suku bunga tetapnya jelas. Namun kedalaman likuiditas, kepastian penyelesaian, dan penangkapan nilai token masih belum membentuk sebuah siklus yang tertutup. Aku tidak akan mengabaikan tiga bagian yang meleset ini hanya karena sedang hangat.
249
·
--
$ETH #termmax @termmax TermMax mengubah suku bunga tetap menjadi suku bunga berbasis on-chain melalui market making, tetapi tantangan likuiditasnya belum sepenuhnya teratasi
Saya membedah mekanisme market making suku bunga TermMax, dan kesimpulannya agak terbelah. Yang ingin dipecahkan bukan kebutuhan untuk pinjaman itu sendiri, melainkan efisiensi penetapan harga untuk aset suku bunga tetap sebelum jatuh tempo. Ini benar-benar berbeda dari jalur yang ditempuh Pendle. Pendle memisahkan pokok dan imbal hasil untuk masing-masing mencari likuiditas, sedangkan TermMax memasukkan aset suku bunga dari berbagai tenor ke dalam satu kurva market making. Dari sisi strategi, itu lebih praktis. $TERM saat ini fungsi utamanya masih untuk tata kelola dan diskon biaya; kedalaman pasar sekunder cenderung tipis. Fluktuasi harga jangka pendek lebih mengikuti narasi, bukan arus kas.
Setelah dipakai, pilihan pool jatuh tempo TermMax memang lebih banyak daripada yang saya bayangkan—order dan penebusan berjalan lancar. Namun, slip untuk dana kecil tidak rendah, dan imbal hasil LP sangat sensitif terhadap pembaruan parameter. Ada satu detail yang membuat saya kurang nyaman: penyesuaian kurva suku bunga pada kondisi ekstrem terlihat jelas terlambat; waktu adanya peluang arbitrase lebih panjang daripada yang tertulis di dokumen. Artinya, jika market maker tidak memiliki posisi dari modal sendiri (self-operated), hanya mengandalkan informasi publik sulit untuk memperoleh profit yang stabil. Pendle menangani ini dengan lebih matang di pool utamanya—setidaknya konsentrasi likuiditasnya lebih tinggi, sehingga arus masuk/keluar dalam jumlah besar tidak langsung “menembus” harga.
Tapi kalau dilihat dari sudut pandang lain, keunggulan TermMax juga tidak seharusnya dihapus begitu saja. TermMax menekan biaya bergulir aset jatuh tempo dengan cukup rendah, cocok untuk orang yang tidak ingin sering memindahkan posisi. Ini lebih ramah bagi pengelolaan yang pasif dibanding Pendle. Masalahnya, permintaan on-chain untuk suku bunga tetap saat ini memang belum cukup tebal. Sekaldan mekanisme penetapan harga TermMax secerdas apa pun, ia tetap memerlukan lebih banyak market maker nyata untuk menambah kedalaman; jika tidak, modelnya hanya akan berputar dalam siklus likuiditas yang rendah.
Jangka panjang, jika penangkapan nilai $TERM terus berhenti di level tata kelola, plafonnya akan cukup jelas. TermMax perlu benar-benar mewujudkan pembagian hasil biaya (fee) atau buyback dari pendapatan protokol, sekaligus meningkatkan transparansi oracle dan proses likuidasi ke level berikutnya. Barulah mungkin ia bisa merebut sebagian dana yang benar-benar peduli pada selisih suku bunga (interest rate spread), bukan sekadar narasi. Saya akan terus memantau, sementara ini belum berencana menambah posisi.
$ETH #termmax @TermMax TermMax mengubah suku bunga tetap menjadi suku bunga berbasis on-chain melalui market making, tetapi tantangan likuiditasnya belum sepenuhnya teratasi
Saya membedah mekanisme market making suku bunga TermMax, dan kesimpulannya agak terbelah. Yang ingin dipecahkan bukan kebutuhan untuk pinjaman itu sendiri, melainkan efisiensi penetapan harga untuk aset suku bunga tetap sebelum jatuh tempo. Ini benar-benar berbeda dari jalur yang ditempuh Pendle. Pendle memisahkan pokok dan imbal hasil untuk masing-masing mencari likuiditas, sedangkan TermMax memasukkan aset suku bunga dari berbagai tenor ke dalam satu kurva market making. Dari sisi strategi, itu lebih praktis. $TERM saat ini fungsi utamanya masih untuk tata kelola dan diskon biaya; kedalaman pasar sekunder cenderung tipis. Fluktuasi harga jangka pendek lebih mengikuti narasi, bukan arus kas.
Setelah dipakai, pilihan pool jatuh tempo TermMax memang lebih banyak daripada yang saya bayangkan—order dan penebusan berjalan lancar. Namun, slip untuk dana kecil tidak rendah, dan imbal hasil LP sangat sensitif terhadap pembaruan parameter. Ada satu detail yang membuat saya kurang nyaman: penyesuaian kurva suku bunga pada kondisi ekstrem terlihat jelas terlambat; waktu adanya peluang arbitrase lebih panjang daripada yang tertulis di dokumen. Artinya, jika market maker tidak memiliki posisi dari modal sendiri (self-operated), hanya mengandalkan informasi publik sulit untuk memperoleh profit yang stabil. Pendle menangani ini dengan lebih matang di pool utamanya—setidaknya konsentrasi likuiditasnya lebih tinggi, sehingga arus masuk/keluar dalam jumlah besar tidak langsung “menembus” harga.
Tapi kalau dilihat dari sudut pandang lain, keunggulan TermMax juga tidak seharusnya dihapus begitu saja. TermMax menekan biaya bergulir aset jatuh tempo dengan cukup rendah, cocok untuk orang yang tidak ingin sering memindahkan posisi. Ini lebih ramah bagi pengelolaan yang pasif dibanding Pendle. Masalahnya, permintaan on-chain untuk suku bunga tetap saat ini memang belum cukup tebal. Sekaldan mekanisme penetapan harga TermMax secerdas apa pun, ia tetap memerlukan lebih banyak market maker nyata untuk menambah kedalaman; jika tidak, modelnya hanya akan berputar dalam siklus likuiditas yang rendah.
Jangka panjang, jika penangkapan nilai $TERM terus berhenti di level tata kelola, plafonnya akan cukup jelas. TermMax perlu benar-benar mewujudkan pembagian hasil biaya (fee) atau buyback dari pendapatan protokol, sekaligus meningkatkan transparansi oracle dan proses likuidasi ke level berikutnya. Barulah mungkin ia bisa merebut sebagian dana yang benar-benar peduli pada selisih suku bunga (interest rate spread), bukan sekadar narasi. Saya akan terus memantau, sementara ini belum berencana menambah posisi.
145
·
--
$ETH #dusk $DUSK @Dusk_Foundation Rantai keuangan yang diatur—kenapa justru memilih jalur lama EVM ini
Untuk membuat rantai keuangan yang diatur, stack teknologinya malah memilih EVM, yang paling “tidak rahasia”. Keputusan Dusk ini awalnya tidak saya pahami. Bagi institusi, yang dibutuhkan adalah penyelesaian yang deterministik dan dapat diaudit. Sementara ekosistem EVM mengejar jutaan pengembang. Dua hal ini, dalam cara pandang tradisional, terasa seperti saling bertentangan.
Lalu saya memikirkan lebih dalam. Bagi Dusk, setelah peluncuran mainnet, yang paling langka bukanlah bahasa baru, melainkan orang-orang yang bisa langsung bekerja. DuskEVM menyalin persis ekosistem Solidity. Tim institusional yang sudah punya kontrak pintar serta alur audit yang ada bisa langsung dipakai ulang. Yang dihemat adalah biaya migrasi, yang paling mahal—jadi pilihan awalnya pragmatis.
Untuk urusan privasi, Dusk tidak mengandalkan kemampuan bawaan EVM. Sebaliknya, Hedger yang menanggungnya secara terpisah. Enkripsi input, komputasi pada ciphertext, dan proses pembuktian zero-knowledge semuanya sudah benar. Pihak auditor, dengan otorisasi yang sesuai, dapat membuka bagian yang perlu dilihat. Kehebatannya ada pada fakta bahwa tidak perlu mempertaruhkan kepercayaan pada produsen perangkat keras, juga tidak bergantung pada kesadaran pihak off-chain. Pemeriksaan langsung dibangun di dalam protokol. Di sinilah kekurangan utama pada skenario keuangan “yang bisa dicek”—dan itu ditambal dari akar.
Jalur ini juga ditempuh oleh Fhenix dan Aztec. Yang pertama lebih condong ke komputasi kriptografi yang umum; yang kedua ekosistemnya sudah matang, tetapi pemeriksaan diserahkan ke luar rantai. Dibandingkan itu, Dusk menyatukan homomorphic encryption dan zero-knowledge proof sekaligus. Kekuatan privasi dan keterauditannya sama-sama terjaga. Kombinasi ini memang langka di kancah yang diatur.
Kelemahannya tentu masih ada—dari sisi dokumentasi dan alat untuk pengembang belum sepenuhnya mulus. Tapi fondasinya sudah berdiri. $DUSK memutuskan seberapa jauh rantai ini bisa berjalan, biaya bahan bakar yang dibutuhkan di mainnet; apakah institusi bersedia memindahkan proses mereka ke atas, itulah ujian sebenarnya untuk mainnet.
Soal @Dusk yang memilih EVM, saya melihat langkah ini sebagai bentuk tunduk pada kenyataan—dan tunduknya cukup cerdas.
$ETH #dusk $DUSK @Dusk Rantai keuangan yang diatur—kenapa justru memilih jalur lama EVM ini
Untuk membuat rantai keuangan yang diatur, stack teknologinya malah memilih EVM, yang paling “tidak rahasia”. Keputusan Dusk ini awalnya tidak saya pahami. Bagi institusi, yang dibutuhkan adalah penyelesaian yang deterministik dan dapat diaudit. Sementara ekosistem EVM mengejar jutaan pengembang. Dua hal ini, dalam cara pandang tradisional, terasa seperti saling bertentangan.
Lalu saya memikirkan lebih dalam. Bagi Dusk, setelah peluncuran mainnet, yang paling langka bukanlah bahasa baru, melainkan orang-orang yang bisa langsung bekerja. DuskEVM menyalin persis ekosistem Solidity. Tim institusional yang sudah punya kontrak pintar serta alur audit yang ada bisa langsung dipakai ulang. Yang dihemat adalah biaya migrasi, yang paling mahal—jadi pilihan awalnya pragmatis.
Untuk urusan privasi, Dusk tidak mengandalkan kemampuan bawaan EVM. Sebaliknya, Hedger yang menanggungnya secara terpisah. Enkripsi input, komputasi pada ciphertext, dan proses pembuktian zero-knowledge semuanya sudah benar. Pihak auditor, dengan otorisasi yang sesuai, dapat membuka bagian yang perlu dilihat. Kehebatannya ada pada fakta bahwa tidak perlu mempertaruhkan kepercayaan pada produsen perangkat keras, juga tidak bergantung pada kesadaran pihak off-chain. Pemeriksaan langsung dibangun di dalam protokol. Di sinilah kekurangan utama pada skenario keuangan “yang bisa dicek”—dan itu ditambal dari akar.
Jalur ini juga ditempuh oleh Fhenix dan Aztec. Yang pertama lebih condong ke komputasi kriptografi yang umum; yang kedua ekosistemnya sudah matang, tetapi pemeriksaan diserahkan ke luar rantai. Dibandingkan itu, Dusk menyatukan homomorphic encryption dan zero-knowledge proof sekaligus. Kekuatan privasi dan keterauditannya sama-sama terjaga. Kombinasi ini memang langka di kancah yang diatur.
Kelemahannya tentu masih ada—dari sisi dokumentasi dan alat untuk pengembang belum sepenuhnya mulus. Tapi fondasinya sudah berdiri. $DUSK memutuskan seberapa jauh rantai ini bisa berjalan, biaya bahan bakar yang dibutuhkan di mainnet; apakah institusi bersedia memindahkan proses mereka ke atas, itulah ujian sebenarnya untuk mainnet.
Soal @Dusk yang memilih EVM, saya melihat langkah ini sebagai bentuk tunduk pada kenyataan—dan tunduknya cukup cerdas.
1
219
·
--
$ETH #termmax @termmax TermMax lelang suku bunga tetap bisa dijalankan, tapi pencatatan dana untuk pendapatan tetap di on-chain masih belum saya pahami sepenuhnya
Saya sudah menjalankan pinjaman suku bunga tetap TermMax secara lengkap—mulai dari jaminan, penawaran, hingga penyelesaian saat jatuh tempo—mekanismenya tidak punya ambang pemahaman yang terlalu tinggi. Pencocokan berdasarkan buku pesanan untuk tenor ternyata lebih mudah dari yang saya bayangkan, tetapi justru karena terasa mudah, saya jadi memperhatikan beberapa masalah yang tersembunyi di balik parameter. Garis likuidasi TermMax cenderung konservatif; penyangga rasio jaminan kurang ramah untuk peminjam. Sementara itu, penusukan dalam waktu singkat sangat mudah tersapu ke batas, sehingga konsep “utamakan keamanan” memang tidak salah, namun pengalaman pengguna tetap terasa agak kurang meyakinkan.
Likuiditas adalah hal lain yang membuat saya mengernyit. Pada tenor 1 sampai 3 bulan, TermMax masih cukup dalam, tapi ketika ditarik sampai 6 bulan ke atas, transaksi jadi jarang-jarang dan selisih harga penawaran melebar dengan jelas. Ini bukan luka yang fatal, tetapi bagi pengguna yang ingin mengunci biaya jangka panjang, ruang strategi menjadi lebih sempit. Saya menggantung dua pesanan yang sedikit lebih jauh; penundaan eksekusi untuk order tersebut lebih tinggi dibanding yang dekat. Market maker jelas juga tidak punya dorongan untuk menanggung risiko di ujung panjang.
Kalau dibentangkan dengan Pendle, perbedaannya jadi lebih jelas. Pendle memisahkan transaksi pokok dan imbal hasil, sehingga idenya lebih fleksibel; namun volatilitas imbal hasil akan memperbesar biaya penilaian yang harus ditanggung para peserta. TermMax lebih mirip kupon pendapatan tetap standar: penemuan suku bunga langsung, tanpa lapisan kompleksitas dari pemecahan komponen. Dibanding Notional, proses pencocokan lelang TermMax sedikit lebih baik dari sisi transparansi harga, tetapi jalur penarikan dana Notional lebih mulus—hal ini sementara belum dikejar oleh TermMax. Efisiensi ekstrem dana ala Morpho juga bukan target TermMax, jadi membandingkan secara paksa tidak ada gunanya.
Untuk sisi token, TERM di TermMax terutama dipakai untuk insentif likuiditas dan tata kelola; pendapatan protokol terhadap pembelian kembali TERM atau pembagian hasil belum terikat kuat. Saya paham kebutuhan subsidi untuk startup di tahap awal, tetapi jika kemampuan penangkapan nilai token lemah, pasar sekunder sulit memberikan ekspektasi yang tinggi. Penilaian ini tidak ada hubungannya dengan data.
Secara keseluruhan, TermMax sudah membangun kerangka pinjaman suku bunga tetap. Eksekusinya cukup terkendali, dan risiko maupun imbal hasil diposisikan secara terang. Namun selama tiga hal—likuiditas ujung panjang, pengalaman likuidasi, dan penangkapan nilai token—belum dibereskan, ia lebih cocok sebagai alat untuk jangka pendek, bukan sebagai posisi inti on-chain fixed income. Pada tahap ini saya akan terus mengamati, tanpa menaruh porsi besar.
$ETH #termmax @TermMax TermMax lelang suku bunga tetap bisa dijalankan, tapi pencatatan dana untuk pendapatan tetap di on-chain masih belum saya pahami sepenuhnya
Saya sudah menjalankan pinjaman suku bunga tetap TermMax secara lengkap—mulai dari jaminan, penawaran, hingga penyelesaian saat jatuh tempo—mekanismenya tidak punya ambang pemahaman yang terlalu tinggi. Pencocokan berdasarkan buku pesanan untuk tenor ternyata lebih mudah dari yang saya bayangkan, tetapi justru karena terasa mudah, saya jadi memperhatikan beberapa masalah yang tersembunyi di balik parameter. Garis likuidasi TermMax cenderung konservatif; penyangga rasio jaminan kurang ramah untuk peminjam. Sementara itu, penusukan dalam waktu singkat sangat mudah tersapu ke batas, sehingga konsep “utamakan keamanan” memang tidak salah, namun pengalaman pengguna tetap terasa agak kurang meyakinkan.
Likuiditas adalah hal lain yang membuat saya mengernyit. Pada tenor 1 sampai 3 bulan, TermMax masih cukup dalam, tapi ketika ditarik sampai 6 bulan ke atas, transaksi jadi jarang-jarang dan selisih harga penawaran melebar dengan jelas. Ini bukan luka yang fatal, tetapi bagi pengguna yang ingin mengunci biaya jangka panjang, ruang strategi menjadi lebih sempit. Saya menggantung dua pesanan yang sedikit lebih jauh; penundaan eksekusi untuk order tersebut lebih tinggi dibanding yang dekat. Market maker jelas juga tidak punya dorongan untuk menanggung risiko di ujung panjang.
Kalau dibentangkan dengan Pendle, perbedaannya jadi lebih jelas. Pendle memisahkan transaksi pokok dan imbal hasil, sehingga idenya lebih fleksibel; namun volatilitas imbal hasil akan memperbesar biaya penilaian yang harus ditanggung para peserta. TermMax lebih mirip kupon pendapatan tetap standar: penemuan suku bunga langsung, tanpa lapisan kompleksitas dari pemecahan komponen. Dibanding Notional, proses pencocokan lelang TermMax sedikit lebih baik dari sisi transparansi harga, tetapi jalur penarikan dana Notional lebih mulus—hal ini sementara belum dikejar oleh TermMax. Efisiensi ekstrem dana ala Morpho juga bukan target TermMax, jadi membandingkan secara paksa tidak ada gunanya.
Untuk sisi token, TERM di TermMax terutama dipakai untuk insentif likuiditas dan tata kelola; pendapatan protokol terhadap pembelian kembali TERM atau pembagian hasil belum terikat kuat. Saya paham kebutuhan subsidi untuk startup di tahap awal, tetapi jika kemampuan penangkapan nilai token lemah, pasar sekunder sulit memberikan ekspektasi yang tinggi. Penilaian ini tidak ada hubungannya dengan data.
Secara keseluruhan, TermMax sudah membangun kerangka pinjaman suku bunga tetap. Eksekusinya cukup terkendali, dan risiko maupun imbal hasil diposisikan secara terang. Namun selama tiga hal—likuiditas ujung panjang, pengalaman likuidasi, dan penangkapan nilai token—belum dibereskan, ia lebih cocok sebagai alat untuk jangka pendek, bukan sebagai posisi inti on-chain fixed income. Pada tahap ini saya akan terus mengamati, tanpa menaruh porsi besar.
156
·
--
$ETH #dusk $DUSK @Dusk_Foundation Jalan setengah langkah antara privasi dan kepatuhan; Dusk tidak melangkah dengan cepat
Coba telusuri testnet dan dokumentasi Dusk dari awal sampai akhir. Penilaian paling langsung: proyek ini tidak menghindari masalah paling krusial milik privasi public chain. Lembaga keuangan tidak pernah membutuhkan anonimitas mutlak—yang mereka butuhkan adalah privasi yang bisa diaudit, bisa dihentikan, dan bisa dimintai pertanggungjawaban. Banyak proyek menjadikan zero-knowledge proof sebagai kata pemasaran, tetapi yang benar-benar mendarat pada level aset jumlahnya bisa dihitung dengan jari. Upaya Dusk pada standar XSC jauh lebih matang dari yang saya bayangkan: aset di chain secara default bisa disembunyikan saldo dan pemiliknya, sekaligus menyediakan pintu masuk audit untuk node yang berwenang. Ini sebenarnya jauh lebih sulit daripada sekadar menekankan anonimitas. Arahnya sudah benar, tetapi tingkat implementasinya tidak boleh dilebih-lebihkan.
Jika melihat ke kompetisi sektor RWA, Centrfiuge dan Ondo menyelesaikan tokenisasi aset dunia nyata ke atas chain serta pembagian arus kas; privasi pada dasarnya dijaga oleh dokumen hukum. Dusk ingin membuat transaksi rahasia langsung masuk ke standar token dari lapisan protokol—artinya biaya kepatuhan ditekan satu lapis lebih bawah. Cara pikir ini lebih menyeluruh, dan biayanya juga sangat jelas: ekosistem terlalu tipis; saat ini hanya sedikit contoh deployment yang bisa diverifikasi. Di dokumen, banyak antarmuka masih bertanda akan segera dibuka. Saat saya menjalankan testnet, rasanya sangat konkret: banyak fitur terlihat ada, namun pada praktiknya jalur pemanggilannya tidak lengkap. Tingkat kedewasaan ini masih kurang satu langkah untuk meyakinkan institusi agar memindahkan aset nyata ke atas chain.
Untuk privasi public chain, Oasis menggunakan skema TEE, sehingga jangkar kepercayaannya adalah perangkat keras; Secret memakai privasi level kontrak, tetapi terasa agak canggung saat digunakan. Jalur PLONK Dusk menyeimbangkan pemrograman dan ukuran bukti dengan lebih baik, sehingga lebih cocok untuk aset yang butuh kepatuhan. Namun skala verifikasi di chain belum terbentuk; keunggulan teknisnya untuk sementara hanya berhenti di kertas. Kekurangan ini cepat atau lambat harus ditutup bagi tim yang ingin memakai privasi untuk bisnis yang serius. $DUSK sebagai bahan bakar jaringan dan token tata kelola: logika penangkapan nilainya sendiri jelas, tetapi dalam jangka pendek harga sulit lepas dari kebutuhan penggunaan aktual di mainnet.
Saya tidak beranggapan Dusk sudah benar-benar menuntaskan private compliance public chain. Namun dalam cara berpikir tingkat produk, Dusk memang lebih tenang daripada kebanyakan tim yang hanya bisa berteriak dengan slogan. Yang akan saya pantau ke depannya bukan karena roadmap-nya terlihat indah, melainkan apakah ada kategori aset nyata dan market maker yang bersedia bertahan lama di chain. Siklus verifikasi ini tidak akan singkat, dan tidak bisa dianggap basa-basi.
$ETH #dusk $DUSK @Dusk Jalan setengah langkah antara privasi dan kepatuhan; Dusk tidak melangkah dengan cepat
Coba telusuri testnet dan dokumentasi Dusk dari awal sampai akhir. Penilaian paling langsung: proyek ini tidak menghindari masalah paling krusial milik privasi public chain. Lembaga keuangan tidak pernah membutuhkan anonimitas mutlak—yang mereka butuhkan adalah privasi yang bisa diaudit, bisa dihentikan, dan bisa dimintai pertanggungjawaban. Banyak proyek menjadikan zero-knowledge proof sebagai kata pemasaran, tetapi yang benar-benar mendarat pada level aset jumlahnya bisa dihitung dengan jari. Upaya Dusk pada standar XSC jauh lebih matang dari yang saya bayangkan: aset di chain secara default bisa disembunyikan saldo dan pemiliknya, sekaligus menyediakan pintu masuk audit untuk node yang berwenang. Ini sebenarnya jauh lebih sulit daripada sekadar menekankan anonimitas. Arahnya sudah benar, tetapi tingkat implementasinya tidak boleh dilebih-lebihkan.
Jika melihat ke kompetisi sektor RWA, Centrfiuge dan Ondo menyelesaikan tokenisasi aset dunia nyata ke atas chain serta pembagian arus kas; privasi pada dasarnya dijaga oleh dokumen hukum. Dusk ingin membuat transaksi rahasia langsung masuk ke standar token dari lapisan protokol—artinya biaya kepatuhan ditekan satu lapis lebih bawah. Cara pikir ini lebih menyeluruh, dan biayanya juga sangat jelas: ekosistem terlalu tipis; saat ini hanya sedikit contoh deployment yang bisa diverifikasi. Di dokumen, banyak antarmuka masih bertanda akan segera dibuka. Saat saya menjalankan testnet, rasanya sangat konkret: banyak fitur terlihat ada, namun pada praktiknya jalur pemanggilannya tidak lengkap. Tingkat kedewasaan ini masih kurang satu langkah untuk meyakinkan institusi agar memindahkan aset nyata ke atas chain.
Untuk privasi public chain, Oasis menggunakan skema TEE, sehingga jangkar kepercayaannya adalah perangkat keras; Secret memakai privasi level kontrak, tetapi terasa agak canggung saat digunakan. Jalur PLONK Dusk menyeimbangkan pemrograman dan ukuran bukti dengan lebih baik, sehingga lebih cocok untuk aset yang butuh kepatuhan. Namun skala verifikasi di chain belum terbentuk; keunggulan teknisnya untuk sementara hanya berhenti di kertas. Kekurangan ini cepat atau lambat harus ditutup bagi tim yang ingin memakai privasi untuk bisnis yang serius. $DUSK sebagai bahan bakar jaringan dan token tata kelola: logika penangkapan nilainya sendiri jelas, tetapi dalam jangka pendek harga sulit lepas dari kebutuhan penggunaan aktual di mainnet.
Saya tidak beranggapan Dusk sudah benar-benar menuntaskan private compliance public chain. Namun dalam cara berpikir tingkat produk, Dusk memang lebih tenang daripada kebanyakan tim yang hanya bisa berteriak dengan slogan. Yang akan saya pantau ke depannya bukan karena roadmap-nya terlihat indah, melainkan apakah ada kategori aset nyata dan market maker yang bersedia bertahan lama di chain. Siklus verifikasi ini tidak akan singkat, dan tidak bisa dianggap basa-basi.
167
·
--
$ETH #dusk @Dusk_Foundation Jalan sempit kepatuhan privasi ini, Dusk terasa jauh lebih menyakitkan dari yang terlihat
Baru-baru ini saya mencoba ulang menjalankan tes di testnet dengan dokumentasi Dusk, dan ada satu kesan yang sangat langsung: Dusk ingin sekaligus menyelesaikan privasi dan kepatuhan—dua hal yang secara alami saling menghambat di rantai. $DUSK dirancang sebagai aset trilogi yang menggabungkan staking, gas, dan governance, sehingga alurnya terlihat seperti closed loop. Namun ketika benar-benar dipakai dalam produk, masalah sering muncul justru di luar closed loop.
Pertama soal transaksi privat. Proof zero-knowledge Dusk menyembunyikan jumlah dan pihak yang terlibat dengan cukup bersih, tapi proses audit menjadi terasa agak “abu-abu”. Di rantai, default-nya tidak ada teks terbuka; agar regulator node bisa memulihkan transaksi, mereka hanya bisa bergantung pada otorisasi tambahan atau pencatatan off-chain. Ini pada akhirnya memindahkan biaya kepatuhan ke pihak penerbit. Bandingkan dengan Polymesh—sejak awal, identity, whitelist, dan aturan transfer dikunci menjadi constraint di rantai. Memang mengorbankan privasi, tapi memberi institusi jalur audit yang lebih pasti. Fleksibilitas Dusk lebih mirip dunia keuangan nyata yang penuh nuansa, tetapi saat berebut klien institusi di fase awal, “nuansa” itu sering jadi kekurangan, bukan kelebihan. Staking $DUSK sendiri berjalan, gas juga bisa digunakan. Masalahnya ada pada tooling sekitar seperti wallet dan browser yang masih terasa pada level alat untuk kebutuhan developer. Untuk orang yang belum pernah menyentuh chain yang setara, ini tidak ramah.
Kalau membandingkan dengan Ondo Finance, semuanya jadi lebih jelas. Ondo tidak menyentuh lapisan rantai dasar secara langsung; mereka membungkus surat utang negara menjadi porsi kepemilikan dana—lebih ringan, lebih cepat, dan likuiditasnya lebih terkonsentrasi. Dusk mengambil jalur yang lebih “berat”: rantai, lapisan privasi, dan lapisan kepatuhan semuanya harus ditanggung sendiri, sehingga siklus jadi lebih panjang. Namun di sinilah kelebihannya: begitu security token diwajibkan memenuhi kepatuhan asli di rantai, akumulasi lapisan dasar Dusk akan lebih sulit digantikan dibanding skema “menempel”/bungkus. Tetapi saat ini narasi valuasi pasar Dusk lebih besar daripada skala aset riil di rantai; selama kesenjangan itu belum mengecil, sulit mengatakan apakah Dusk sudah mengungguli waktu.
Saya juga kurang bersedia menempatkan Dusk di jalur privasi untuk dilihat. Referensi yang lebih pas adalah rantai-rantai kepatuhan yang sudah berjalan dalam custody institusi serta penerimaan/pengeluaran dana. Privasi bagi Dusk bukan sekadar kata-kata pemasaran; ia adalah prasyarat agar aset bisa di-on-chain. Tapi prasyarat itu baru punya arti jika didukung oleh likuiditas dan kemampuan penerbit untuk tetap bertahan (retensi). Pada akhirnya, nilai token tidak ditentukan oleh seberapa tinggi TPS testnet, melainkan oleh seberapa banyak kebutuhan penerbit yang benar-benar “mengendap” di rantai dan tidak mudah dipindahkan.
$ETH #dusk @Dusk Jalan sempit kepatuhan privasi ini, Dusk terasa jauh lebih menyakitkan dari yang terlihat
Baru-baru ini saya mencoba ulang menjalankan tes di testnet dengan dokumentasi Dusk, dan ada satu kesan yang sangat langsung: Dusk ingin sekaligus menyelesaikan privasi dan kepatuhan—dua hal yang secara alami saling menghambat di rantai. $DUSK dirancang sebagai aset trilogi yang menggabungkan staking, gas, dan governance, sehingga alurnya terlihat seperti closed loop. Namun ketika benar-benar dipakai dalam produk, masalah sering muncul justru di luar closed loop.
Pertama soal transaksi privat. Proof zero-knowledge Dusk menyembunyikan jumlah dan pihak yang terlibat dengan cukup bersih, tapi proses audit menjadi terasa agak “abu-abu”. Di rantai, default-nya tidak ada teks terbuka; agar regulator node bisa memulihkan transaksi, mereka hanya bisa bergantung pada otorisasi tambahan atau pencatatan off-chain. Ini pada akhirnya memindahkan biaya kepatuhan ke pihak penerbit. Bandingkan dengan Polymesh—sejak awal, identity, whitelist, dan aturan transfer dikunci menjadi constraint di rantai. Memang mengorbankan privasi, tapi memberi institusi jalur audit yang lebih pasti. Fleksibilitas Dusk lebih mirip dunia keuangan nyata yang penuh nuansa, tetapi saat berebut klien institusi di fase awal, “nuansa” itu sering jadi kekurangan, bukan kelebihan. Staking $DUSK sendiri berjalan, gas juga bisa digunakan. Masalahnya ada pada tooling sekitar seperti wallet dan browser yang masih terasa pada level alat untuk kebutuhan developer. Untuk orang yang belum pernah menyentuh chain yang setara, ini tidak ramah.
Kalau membandingkan dengan Ondo Finance, semuanya jadi lebih jelas. Ondo tidak menyentuh lapisan rantai dasar secara langsung; mereka membungkus surat utang negara menjadi porsi kepemilikan dana—lebih ringan, lebih cepat, dan likuiditasnya lebih terkonsentrasi. Dusk mengambil jalur yang lebih “berat”: rantai, lapisan privasi, dan lapisan kepatuhan semuanya harus ditanggung sendiri, sehingga siklus jadi lebih panjang. Namun di sinilah kelebihannya: begitu security token diwajibkan memenuhi kepatuhan asli di rantai, akumulasi lapisan dasar Dusk akan lebih sulit digantikan dibanding skema “menempel”/bungkus. Tetapi saat ini narasi valuasi pasar Dusk lebih besar daripada skala aset riil di rantai; selama kesenjangan itu belum mengecil, sulit mengatakan apakah Dusk sudah mengungguli waktu.
Saya juga kurang bersedia menempatkan Dusk di jalur privasi untuk dilihat. Referensi yang lebih pas adalah rantai-rantai kepatuhan yang sudah berjalan dalam custody institusi serta penerimaan/pengeluaran dana. Privasi bagi Dusk bukan sekadar kata-kata pemasaran; ia adalah prasyarat agar aset bisa di-on-chain. Tapi prasyarat itu baru punya arti jika didukung oleh likuiditas dan kemampuan penerbit untuk tetap bertahan (retensi). Pada akhirnya, nilai token tidak ditentukan oleh seberapa tinggi TPS testnet, melainkan oleh seberapa banyak kebutuhan penerbit yang benar-benar “mengendap” di rantai dan tidak mudah dipindahkan.
196
·
--
$ETH #dusk @Dusk_Foundation Dusk 把 kerangka privasi yang patuh regulasi sudah disusun, tapi toolchain-nya masih kurang sedikit
Beberapa waktu belakangan ini, saya meninjau keseluruhan: dompet testnet Dusk, alur staking (pemasukan staking), dan proses deployment kontrak. Jujur saja, posisi Dusk lebih jelas dibanding kebanyakan privacy blockchain. Dusk ingin membentuk zero-knowledge proof sebagai aset lapisan default yang patuh, bukan menambal aset belakangan. Arah ini tidak terlalu mirip dengan Secret (smart contract privasi) atau Oasis (pemisahan terkait trusted execution environment), melainkan lebih mendekati ekspresi kepatuhan “native” yang biasanya dicari institusi. dusk di protokol menanggung staking, gas, dan governance—logikanya bisa ditutup. Namun tingkat penggunaannya masih belum tinggi.
Secara praktik, masalah yang lebih terlihat justru ada pada pengalaman pengembang, bukan di level protokol. Rusk VM kurang bersahabat untuk pengembang yang sudah terbiasa dengan EVM. Biaya migrasi ke WASM lebih tinggi dari perkiraan. Dokumentasi resminya pun lebih bertumpu pada sudut pandang protokol, sehingga kurang ada template yang bisa dipakai ulang dan jalur untuk debugging. Selain itu, pesan error pada dasarnya tidak menjelaskan—kalau kontrak rollback, harus mencari di komunitas lewat postingan lama. Detail toolchain-nya juga jelas tertinggal dibanding public chain teratas. Block explorer dan event indexing juga lebih lemah: untuk mengecek status satu transaksi privasi, perlu beberapa langkah. Untuk audit dan analisis data, biaya ini akan membuat sebagian orang mundur. Parameter staking $DUSK perlu dicek sendiri langsung di chain; model imbalannya tidak rumit, tapi pembaruan informasi kurang tepat waktu, sehingga gampang salah menilai risiko pinalti.
Kalau dibandingkan dengan Concordium, akan lebih terasa. Concordium menanam lapisan identitas di dalam protokol, tetapi ekspresi kontraknya cenderung tradisional; Dusk lebih berani bertaruh pada kemampuan pemrograman untuk aset privasi, dan itu adalah keunggulan. Namun likuiditas ekosistem saat ini masih terlalu tipis: paket DeFi dan jembatan lintas-chain juga belum terbentuk dalam skala yang berarti. Capture nilai token terdengar masuk akal, tapi di praktiknya masih kurang skenario pembesaran. Jika ke depannya laporan audit privasi bisa dibuat menjadi output standar, daya tariknya untuk risk control institusi akan meningkat. Dibanding Secret, Dusk lebih stabil; dibanding Oasis, Dusk lebih terfokus pada keuangan. Kekurangannya ada pada penyempurnaan produk dan toolchain bagi developer.
Dusk lebih seperti variabel lambat yang menunggu “jendela” regulasi, bukan cerita jangka pendek. Begitu toolchain dan insentif ekosistem dilengkapi, nilai protokol $DUSK baru mungkin beralih dari sekadar cerita kepatuhan menjadi penggunaan nyata—sekarang masih belum saatnya menarik kesimpulan.
$ETH #dusk @Dusk Dusk 把 kerangka privasi yang patuh regulasi sudah disusun, tapi toolchain-nya masih kurang sedikit
Beberapa waktu belakangan ini, saya meninjau keseluruhan: dompet testnet Dusk, alur staking (pemasukan staking), dan proses deployment kontrak. Jujur saja, posisi Dusk lebih jelas dibanding kebanyakan privacy blockchain. Dusk ingin membentuk zero-knowledge proof sebagai aset lapisan default yang patuh, bukan menambal aset belakangan. Arah ini tidak terlalu mirip dengan Secret (smart contract privasi) atau Oasis (pemisahan terkait trusted execution environment), melainkan lebih mendekati ekspresi kepatuhan “native” yang biasanya dicari institusi. dusk di protokol menanggung staking, gas, dan governance—logikanya bisa ditutup. Namun tingkat penggunaannya masih belum tinggi.
Secara praktik, masalah yang lebih terlihat justru ada pada pengalaman pengembang, bukan di level protokol. Rusk VM kurang bersahabat untuk pengembang yang sudah terbiasa dengan EVM. Biaya migrasi ke WASM lebih tinggi dari perkiraan. Dokumentasi resminya pun lebih bertumpu pada sudut pandang protokol, sehingga kurang ada template yang bisa dipakai ulang dan jalur untuk debugging. Selain itu, pesan error pada dasarnya tidak menjelaskan—kalau kontrak rollback, harus mencari di komunitas lewat postingan lama. Detail toolchain-nya juga jelas tertinggal dibanding public chain teratas. Block explorer dan event indexing juga lebih lemah: untuk mengecek status satu transaksi privasi, perlu beberapa langkah. Untuk audit dan analisis data, biaya ini akan membuat sebagian orang mundur. Parameter staking $DUSK perlu dicek sendiri langsung di chain; model imbalannya tidak rumit, tapi pembaruan informasi kurang tepat waktu, sehingga gampang salah menilai risiko pinalti.
Kalau dibandingkan dengan Concordium, akan lebih terasa. Concordium menanam lapisan identitas di dalam protokol, tetapi ekspresi kontraknya cenderung tradisional; Dusk lebih berani bertaruh pada kemampuan pemrograman untuk aset privasi, dan itu adalah keunggulan. Namun likuiditas ekosistem saat ini masih terlalu tipis: paket DeFi dan jembatan lintas-chain juga belum terbentuk dalam skala yang berarti. Capture nilai token terdengar masuk akal, tapi di praktiknya masih kurang skenario pembesaran. Jika ke depannya laporan audit privasi bisa dibuat menjadi output standar, daya tariknya untuk risk control institusi akan meningkat. Dibanding Secret, Dusk lebih stabil; dibanding Oasis, Dusk lebih terfokus pada keuangan. Kekurangannya ada pada penyempurnaan produk dan toolchain bagi developer.
Dusk lebih seperti variabel lambat yang menunggu “jendela” regulasi, bukan cerita jangka pendek. Begitu toolchain dan insentif ekosistem dilengkapi, nilai protokol $DUSK baru mungkin beralih dari sekadar cerita kepatuhan menjadi penggunaan nyata—sekarang masih belum saatnya menarik kesimpulan.
102
·
--
$ETH #dusk $DUSK @Dusk_Foundation Satu transfer institusional—tidak pernah hanya “klik sekali” di dompet. Trader mengeluarkan instruksi, risk control memverifikasi limit, manajer menyetujui, perangkat penandatanganan mengeksekusi, lalu auditor meninjau ulang setelahnya. Jika ada satu mata rantai yang dibuat samar, keamanan aset tinggal bergantung pada keberuntungan. Dusk memasukkan Dusk Vault ke dalam alur ini. Artinya bukan sekadar menambah satu dompet, melainkan mendefinisikan ulang kustodian menjadi seperangkat prosedur operasional yang bisa dipertanggungjawabkan.
Saat Dusk bekerja sama dengan Cordial Systems, mereka memilih Cordial Treasury. Teknologi ini menekankan self-custody dan local deployment. NPEX dapat langsung menguasai infrastruktur kustodiannya, tanpa harus sepenuhnya menyerahkan bidang kontrol penting kepada vendor layanan perangkat lunak pihak ketiga. Pilihan ini sangat terukur: Dusk tidak membungkus kepatuhan menjadi ikon sertifikasi di halaman, melainkan mendorong masalahnya ke kunci, izin, dan batasan deployment.
Di pasar, ada dua jalur yang umum: menyerahkan aset kepada lembaga kustodian profesional, atau membeli platform kustodian berbasis cloud. Yang pertama lebih menenangkan, tetapi menambah ketergantungan eksternal; yang kedua cepat terhubung, namun institusi tetap harus menerima batas layanan dari pemasok. Dusk Vault mengambil jalur yang lebih berat: membuat institusi mempertahankan kontrol, sekaligus membawa kembali tanggung jawab deployment, operasi & pemeliharaan, serta pemulihan ke internal.
Jika Dusk Vault masuk ke alur dana yang benar-benar nyata, saya akan membedah satu transfer keluar secara langsung: siapa yang bisa membuat alamat, siapa yang bisa mengubah daftar whitelist, seberapa besar nominal yang memerlukan persetujuan beberapa pihak, bagaimana pemulihan dilakukan setelah perangkat hilang, apakah pembekuan darurat meninggalkan catatan lengkap. Apakah antarmukanya sedap dipandang hanya urusan nomor dua. Kustodian institusional paling takut bukan pada langkah yang banyak, melainkan pada langkah yang terlihat ada—namun di lokasi kejadian, tidak ada penanggung jawab yang bisa ditemukan.
Inilah biaya yang sering di-skip dalam materi promosi untuk skema Dusk. Self-custody bukan berarti otomatis aman; local deployment membawa kebutuhan rotasi kunci, serah-terima izin saat pergantian staf, upgrade patch, latihan disaster recovery, dan respons 24/7. Platform seperti Fireblocks bisa menstandarkan sebagian kompleksitas, dan kustodian profesional juga bisa menanggung sebagian tanggung jawab hukum serta operasional. Jika Dusk ingin membuktikan rute yang lebih kuat, mereka harus membuat pekerjaan yang rumit ini bisa diverifikasi dan bisa dilatih, bukan hanya menekankan siapa yang memegang kontrol.
Dusk Vault yang benar-benar perlu diserahkan bukan sekadar “keamanan tingkat institusi”, melainkan peta tanggung jawab yang tahan audit: instruksi diajukan oleh siapa, aturan ditetapkan oleh siapa, anomali dicegat oleh siapa, kegagalan dipulihkan oleh siapa.
$ETH #dusk $DUSK @Dusk Satu transfer institusional—tidak pernah hanya “klik sekali” di dompet. Trader mengeluarkan instruksi, risk control memverifikasi limit, manajer menyetujui, perangkat penandatanganan mengeksekusi, lalu auditor meninjau ulang setelahnya. Jika ada satu mata rantai yang dibuat samar, keamanan aset tinggal bergantung pada keberuntungan. Dusk memasukkan Dusk Vault ke dalam alur ini. Artinya bukan sekadar menambah satu dompet, melainkan mendefinisikan ulang kustodian menjadi seperangkat prosedur operasional yang bisa dipertanggungjawabkan.
Saat Dusk bekerja sama dengan Cordial Systems, mereka memilih Cordial Treasury. Teknologi ini menekankan self-custody dan local deployment. NPEX dapat langsung menguasai infrastruktur kustodiannya, tanpa harus sepenuhnya menyerahkan bidang kontrol penting kepada vendor layanan perangkat lunak pihak ketiga. Pilihan ini sangat terukur: Dusk tidak membungkus kepatuhan menjadi ikon sertifikasi di halaman, melainkan mendorong masalahnya ke kunci, izin, dan batasan deployment.
Di pasar, ada dua jalur yang umum: menyerahkan aset kepada lembaga kustodian profesional, atau membeli platform kustodian berbasis cloud. Yang pertama lebih menenangkan, tetapi menambah ketergantungan eksternal; yang kedua cepat terhubung, namun institusi tetap harus menerima batas layanan dari pemasok. Dusk Vault mengambil jalur yang lebih berat: membuat institusi mempertahankan kontrol, sekaligus membawa kembali tanggung jawab deployment, operasi & pemeliharaan, serta pemulihan ke internal.
Jika Dusk Vault masuk ke alur dana yang benar-benar nyata, saya akan membedah satu transfer keluar secara langsung: siapa yang bisa membuat alamat, siapa yang bisa mengubah daftar whitelist, seberapa besar nominal yang memerlukan persetujuan beberapa pihak, bagaimana pemulihan dilakukan setelah perangkat hilang, apakah pembekuan darurat meninggalkan catatan lengkap. Apakah antarmukanya sedap dipandang hanya urusan nomor dua. Kustodian institusional paling takut bukan pada langkah yang banyak, melainkan pada langkah yang terlihat ada—namun di lokasi kejadian, tidak ada penanggung jawab yang bisa ditemukan.
Inilah biaya yang sering di-skip dalam materi promosi untuk skema Dusk. Self-custody bukan berarti otomatis aman; local deployment membawa kebutuhan rotasi kunci, serah-terima izin saat pergantian staf, upgrade patch, latihan disaster recovery, dan respons 24/7. Platform seperti Fireblocks bisa menstandarkan sebagian kompleksitas, dan kustodian profesional juga bisa menanggung sebagian tanggung jawab hukum serta operasional. Jika Dusk ingin membuktikan rute yang lebih kuat, mereka harus membuat pekerjaan yang rumit ini bisa diverifikasi dan bisa dilatih, bukan hanya menekankan siapa yang memegang kontrol.
Dusk Vault yang benar-benar perlu diserahkan bukan sekadar “keamanan tingkat institusi”, melainkan peta tanggung jawab yang tahan audit: instruksi diajukan oleh siapa, aturan ditetapkan oleh siapa, anomali dicegat oleh siapa, kegagalan dipulihkan oleh siapa.
130
·
--
$ETH #dusk $DUSK @Dusk_Foundation Memindahkan aset ke atas blockchain bukan hal yang sulit; yang sulit adalah membuatnya “hidup” seperti produk keuangan sungguhan.
Saya menilai apakah Dusk layak untuk diikuti bukan dari seberapa banyak aset on-chain yang bisa mereka pasang, melainkan dari keberanian mereka menangani bagian paling rumit dari RWA. Banyak platform membungkus aset off-chain menjadi token: efisiensi distribusi memang naik, tetapi pencatatan, kustodi, kliring, dan pengungkapan masih tercecer di sistem lama. Dusk menekankan penerbitan native: mereka ingin memasukkan penciptaan, transfer, layanan, dan penyelesaian ke dalam satu buku besar yang sama. Dibanding Ondo yang lebih condong ke produk dan kanal, Centrifuge lebih ke pembiayaan aset; Dusk lebih seperti membangun fondasi pasar—jalurnya lebih berat, dan lebih sulit membuktikan diri lewat data jangka pendek.
Dusk Connect menutup pintu masuk yang sering diremehkan. Wallet berbasis halaman mandiri bisa melakukan transfer, tetapi sulit membuat aplikasi menemukan wallet secara stabil, meminta akun, mengendalikan hak akses, dan memulai tanda tangan. Dusk menjadikan proses koneksi sebagai antarmuka yang seragam, sehingga berbagai wallet dapat mengikuti aturan yang sama—lebih masuk akal daripada memaksa developer hanya terikat ke satu wallet tertentu. Masalahnya juga nyata: ketika akun publik, alamat privat, perpindahan jaringan, dan cakupan otorisasi muncul sekaligus, pengguna mudah bingung. Jika Dusk tidak bisa menyembunyikan pilihan di balik umpan balik yang jelas, semakin banyak fitur, semakin tinggi biaya salah langkah.
Kombinasi Dusk dengan NPEX dan Chainlink jangan hanya dilihat sebagai daftar kerja sama. Tempat perdagangan berizin, data pasar yang tepercaya, dan penyelesaian on-chain dimasukkan ke dalam satu rangkaian bisnis yang sama—ini memang lebih mendekati keuangan riil. Namun, kerja sama tidak otomatis menciptakan likuiditas, dan juga tidak berarti aset sudah dapat diperdagangkan. Dusk masih perlu menjawab: siapa yang bertanggung jawab atas akses, bagaimana eksekusi tindakan perusahaan, apa yang terjadi saat pesanan tidak mencukupi agar transaksi tetap terjadi, serta ketika pencatatan hukum dan rekam jejak on-chain saling bertentangan, yang mana yang diutamakan. Pertanyaan-pertanyaan ini tidak menarik, tapi menentukan apakah dana institusi bersedia tinggal.
Saya lebih suka menilai Dusk dengan metrik produk. Berapa lama proses pembukaan akun dan verifikasi, berapa langkah yang dibutuhkan untuk otorisasi wallet, apakah penyerahan dan penerimaan sinkron antara sisi aset dan sisi dana, bagaimana transaksi abnormal bisa ditarik kembali atau dibekukan, dan apakah informasi yang dilihat investor benar-benar cukup—semua itu lebih “keras” dibanding slogan RWA yang megah. Penerbitan native yang hanya mampu mengisi satu formulir lebih sedikit nilainya terbatas; baru berarti jika mereka bisa mengurangi pendaftaran berulang, rekonsiliasi manual, dan menunggu penyelesaian. Daya saing sejati Dusk bukan karena mereka menaruh teknologi yang rumit di depan pengguna, melainkan karena membuat pengguna hampir tidak merasakan keberadaannya.
$ETH #dusk $DUSK @Dusk Memindahkan aset ke atas blockchain bukan hal yang sulit; yang sulit adalah membuatnya “hidup” seperti produk keuangan sungguhan.
Saya menilai apakah Dusk layak untuk diikuti bukan dari seberapa banyak aset on-chain yang bisa mereka pasang, melainkan dari keberanian mereka menangani bagian paling rumit dari RWA. Banyak platform membungkus aset off-chain menjadi token: efisiensi distribusi memang naik, tetapi pencatatan, kustodi, kliring, dan pengungkapan masih tercecer di sistem lama. Dusk menekankan penerbitan native: mereka ingin memasukkan penciptaan, transfer, layanan, dan penyelesaian ke dalam satu buku besar yang sama. Dibanding Ondo yang lebih condong ke produk dan kanal, Centrifuge lebih ke pembiayaan aset; Dusk lebih seperti membangun fondasi pasar—jalurnya lebih berat, dan lebih sulit membuktikan diri lewat data jangka pendek.
Dusk Connect menutup pintu masuk yang sering diremehkan. Wallet berbasis halaman mandiri bisa melakukan transfer, tetapi sulit membuat aplikasi menemukan wallet secara stabil, meminta akun, mengendalikan hak akses, dan memulai tanda tangan. Dusk menjadikan proses koneksi sebagai antarmuka yang seragam, sehingga berbagai wallet dapat mengikuti aturan yang sama—lebih masuk akal daripada memaksa developer hanya terikat ke satu wallet tertentu. Masalahnya juga nyata: ketika akun publik, alamat privat, perpindahan jaringan, dan cakupan otorisasi muncul sekaligus, pengguna mudah bingung. Jika Dusk tidak bisa menyembunyikan pilihan di balik umpan balik yang jelas, semakin banyak fitur, semakin tinggi biaya salah langkah.
Kombinasi Dusk dengan NPEX dan Chainlink jangan hanya dilihat sebagai daftar kerja sama. Tempat perdagangan berizin, data pasar yang tepercaya, dan penyelesaian on-chain dimasukkan ke dalam satu rangkaian bisnis yang sama—ini memang lebih mendekati keuangan riil. Namun, kerja sama tidak otomatis menciptakan likuiditas, dan juga tidak berarti aset sudah dapat diperdagangkan. Dusk masih perlu menjawab: siapa yang bertanggung jawab atas akses, bagaimana eksekusi tindakan perusahaan, apa yang terjadi saat pesanan tidak mencukupi agar transaksi tetap terjadi, serta ketika pencatatan hukum dan rekam jejak on-chain saling bertentangan, yang mana yang diutamakan. Pertanyaan-pertanyaan ini tidak menarik, tapi menentukan apakah dana institusi bersedia tinggal.
Saya lebih suka menilai Dusk dengan metrik produk. Berapa lama proses pembukaan akun dan verifikasi, berapa langkah yang dibutuhkan untuk otorisasi wallet, apakah penyerahan dan penerimaan sinkron antara sisi aset dan sisi dana, bagaimana transaksi abnormal bisa ditarik kembali atau dibekukan, dan apakah informasi yang dilihat investor benar-benar cukup—semua itu lebih “keras” dibanding slogan RWA yang megah. Penerbitan native yang hanya mampu mengisi satu formulir lebih sedikit nilainya terbatas; baru berarti jika mereka bisa mengurangi pendaftaran berulang, rekonsiliasi manual, dan menunggu penyelesaian. Daya saing sejati Dusk bukan karena mereka menaruh teknologi yang rumit di depan pengguna, melainkan karena membuat pengguna hampir tidak merasakan keberadaannya.
2
156
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
EthStakingExitQueueHits2026High
237 penayangan
62 Berdiskusi
📊$ETH Antrean keluar staking — puncak 2026
Puncak: ~851.000 ETH pada 2 Okt. 2026
Saat ini: ~786.000 ETH masih mengantre
Waktu tunggu: ~14 hari
Nilai: >$2 miliar
Lonjakan ini sebagian besar dikaitkan dengan MetaMask yang secara berjaga-jaga menarik validator setelah insiden keamanan pada infrastruktur staking. CCoinDesk+1
Poin pentingnya: 851K ETH dalam antrean keluar bukan berarti 851K ETH langsung dijual. Ethereum membatasi laju keluarnya validator, sehingga ETH menjadi likuid secara bertahap.
#EthStakingExitQueueHits2026High
Mr_Trader524
·Disukai 1 Kali
·38 penayangan
FedOctoberHoldOdds82.3%
202 penayangan
40 Berdiskusi
Nikkei225Jumps2.5%ToThreeMonthHigh
28,313 penayangan
476 Berdiskusi