
CryptoMasterXY
739 Posting

CryptoMasterXY
Laporkan
Blokir Pengguna
Crypto MasterX | Precision.
TA On-chain Execution
Master. Repeat
Perdagangan Terbuka
Pedagang Rutin
2 Tahun
45 Mengikuti
94 Pengikut
664 Disukai
Posting
Portofolio
Semua
Kuotasi
Video
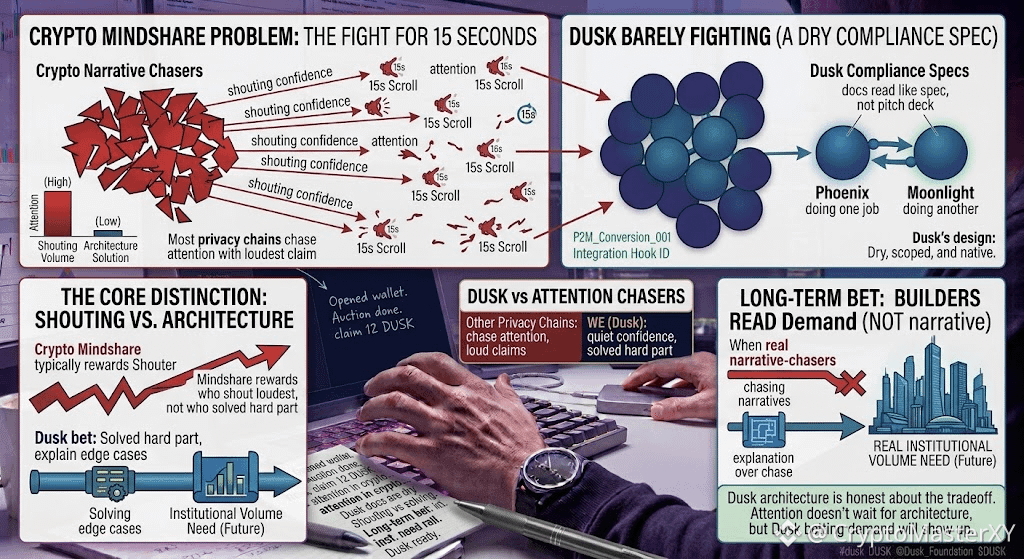
Saya sudah memikirkan perhatian dalam kripto dengan cara yang berbeda sejak pagi tadi. Semua orang di ruang ini saling berebut lima belas detik yang sama dari guliran seseorang. Dusk seperti nyaris tidak terlihat sedang berkelahi sama sekali, dan itulah yang membuat saya berhenti dan melihat lebih dekat.
Kebanyakan rantai privasi mengejar perhatian dengan klaim paling lantang yang bisa mereka buat. Dokumentasi Dusk justru terasa hampir kering, lebih seperti spesifikasi kepatuhan ketimbang presentasi penawaran. Tidak ada janji untuk mengalahkan regulator dalam permainan mereka sendiri. Hanya Moonlight dan Phoenix, yang diam-diam mengerjakan dua tugas berbeda.
Bagian itu yang membuat saya tergerak. Mindshare dalam kripto biasanya memberi penghargaan pada siapa pun yang paling berteriak dengan rasa percaya diri, bukan pada siapa pun yang benar-benar menyelesaikan bagian tersulit. Dusk tampaknya bertaruh dengan cara yang berlawanan: bahwa ketika volume institusional yang benar-benar membutuhkan jalur privasi yang patuh akhirnya muncul, para pembangun yang menghabiskan siklus ini menjelaskan kasus-kasus tepi daripada mengejar narasi—merekalah yang paling siap.
Saya tidak tahu apakah taruhan itu membuahkan hasil. Perhatian tidak menunggu arsitektur membuktikan diri.
Tapi ini semacam keyakinan yang aneh: membangun untuk permintaan yang belum benar-benar muncul.
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(PORTALUSDT)
{future}(PROMUSDT)
Saya sudah memikirkan perhatian dalam kripto dengan cara yang berbeda sejak pagi tadi. Semua orang di ruang ini saling berebut lima belas detik yang sama dari guliran seseorang. Dusk seperti nyaris tidak terlihat sedang berkelahi sama sekali, dan itulah yang membuat saya berhenti dan melihat lebih dekat.
Kebanyakan rantai privasi mengejar perhatian dengan klaim paling lantang yang bisa mereka buat. Dokumentasi Dusk justru terasa hampir kering, lebih seperti spesifikasi kepatuhan ketimbang presentasi penawaran. Tidak ada janji untuk mengalahkan regulator dalam permainan mereka sendiri. Hanya Moonlight dan Phoenix, yang diam-diam mengerjakan dua tugas berbeda.
Bagian itu yang membuat saya tergerak. Mindshare dalam kripto biasanya memberi penghargaan pada siapa pun yang paling berteriak dengan rasa percaya diri, bukan pada siapa pun yang benar-benar menyelesaikan bagian tersulit. Dusk tampaknya bertaruh dengan cara yang berlawanan: bahwa ketika volume institusional yang benar-benar membutuhkan jalur privasi yang patuh akhirnya muncul, para pembangun yang menghabiskan siklus ini menjelaskan kasus-kasus tepi daripada mengejar narasi—merekalah yang paling siap.
Saya tidak tahu apakah taruhan itu membuahkan hasil. Perhatian tidak menunggu arsitektur membuktikan diri.
Tapi ini semacam keyakinan yang aneh: membangun untuk permintaan yang belum benar-benar muncul.
@Dusk $DUSK #dusk
Kebanyakan rantai privasi mengejar perhatian dengan klaim paling lantang yang bisa mereka buat. Dokumentasi Dusk justru terasa hampir kering, lebih seperti spesifikasi kepatuhan ketimbang presentasi penawaran. Tidak ada janji untuk mengalahkan regulator dalam permainan mereka sendiri. Hanya Moonlight dan Phoenix, yang diam-diam mengerjakan dua tugas berbeda.
Bagian itu yang membuat saya tergerak. Mindshare dalam kripto biasanya memberi penghargaan pada siapa pun yang paling berteriak dengan rasa percaya diri, bukan pada siapa pun yang benar-benar menyelesaikan bagian tersulit. Dusk tampaknya bertaruh dengan cara yang berlawanan: bahwa ketika volume institusional yang benar-benar membutuhkan jalur privasi yang patuh akhirnya muncul, para pembangun yang menghabiskan siklus ini menjelaskan kasus-kasus tepi daripada mengejar narasi—merekalah yang paling siap.
Saya tidak tahu apakah taruhan itu membuahkan hasil. Perhatian tidak menunggu arsitektur membuktikan diri.
Tapi ini semacam keyakinan yang aneh: membangun untuk permintaan yang belum benar-benar muncul.
@Dusk $DUSK #dusk
124
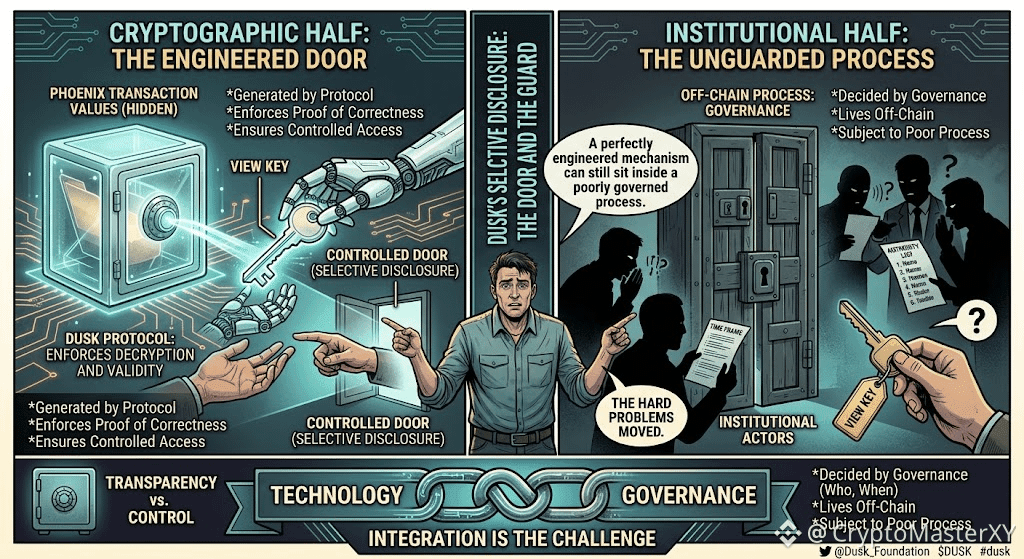
Masih kepikiran Dusk malam ini, dan ada hal lain yang muncul saat saya menyisir dokumen. Kalau Phoenix menyembunyikan nilai transaksi secara default, saya jadi penasaran: bagaimana seseorang bisa benar-benar mengauditnya.
Ternyata jawabannya adalah view keys. Bukan konsep view key yang biasanya dibahas untuk sinkronisasi wallet. Ini tentang selective disclosure, di mana pemilik transaksi dapat memberikan sebuah viewing key spesifik kepada auditor atau regulator. Dengan begitu, pihak tersebut bisa mendekripsi detailnya tanpa mengekspos apa pun ke jaringan yang lebih luas.
Itu mengubah cara pandang saya terhadap pertanyaan privasi secara keseluruhan. Bukan privasi versus transparansi. Ini privasi dengan pintu terkontrol yang dibangun di dalamnya.
Tapi sebuah pintu hanya berguna kalau seseorang memilih untuk membukanya dengan benar. Protokol bisa menghasilkan kunci dan memastikan dekripsi berjalan sesuai rancangannya. Protokol tidak punya kendali atas siapa yang menerima kunci itu, kapan kunci itu dikeluarkan, atau apakah proses di sekelilingnya bahkan dapat dipercaya.
Jadi teknologinya menyelesaikan setengah masalah kriptografis dari disclosure. Setengah institusionalnya—siapa yang memegang otoritas untuk meminta kunci dan dalam kondisi apa—masih sepenuhnya berada di luar rantai (off-chain).
Itu bagian yang sedikit mengganggu saya. Mekanisme selective disclosure yang dirancang sempurna tetap bisa berada di dalam proses yang tata kelolanya buruk.
Saya tidak berpikir itu membuatnya jadi kurang berguna. Artinya hanya saja masalah-masalah sulit tidak hilang. Masalahnya berpindah tempat.
Tab dokumen masih terbuka. Lanjut ke bagian berikutnya.
@Dusk_Foundation $DUSK #dusk $SPK $MORPHO
Masih kepikiran Dusk malam ini, dan ada hal lain yang muncul saat saya menyisir dokumen. Kalau Phoenix menyembunyikan nilai transaksi secara default, saya jadi penasaran: bagaimana seseorang bisa benar-benar mengauditnya.
Ternyata jawabannya adalah view keys. Bukan konsep view key yang biasanya dibahas untuk sinkronisasi wallet. Ini tentang selective disclosure, di mana pemilik transaksi dapat memberikan sebuah viewing key spesifik kepada auditor atau regulator. Dengan begitu, pihak tersebut bisa mendekripsi detailnya tanpa mengekspos apa pun ke jaringan yang lebih luas.
Itu mengubah cara pandang saya terhadap pertanyaan privasi secara keseluruhan. Bukan privasi versus transparansi. Ini privasi dengan pintu terkontrol yang dibangun di dalamnya.
Tapi sebuah pintu hanya berguna kalau seseorang memilih untuk membukanya dengan benar. Protokol bisa menghasilkan kunci dan memastikan dekripsi berjalan sesuai rancangannya. Protokol tidak punya kendali atas siapa yang menerima kunci itu, kapan kunci itu dikeluarkan, atau apakah proses di sekelilingnya bahkan dapat dipercaya.
Jadi teknologinya menyelesaikan setengah masalah kriptografis dari disclosure. Setengah institusionalnya—siapa yang memegang otoritas untuk meminta kunci dan dalam kondisi apa—masih sepenuhnya berada di luar rantai (off-chain).
Itu bagian yang sedikit mengganggu saya. Mekanisme selective disclosure yang dirancang sempurna tetap bisa berada di dalam proses yang tata kelolanya buruk.
Saya tidak berpikir itu membuatnya jadi kurang berguna. Artinya hanya saja masalah-masalah sulit tidak hilang. Masalahnya berpindah tempat.
Tab dokumen masih terbuka. Lanjut ke bagian berikutnya.
@Dusk $DUSK #dusk $SPK $MORPHO
Ternyata jawabannya adalah view keys. Bukan konsep view key yang biasanya dibahas untuk sinkronisasi wallet. Ini tentang selective disclosure, di mana pemilik transaksi dapat memberikan sebuah viewing key spesifik kepada auditor atau regulator. Dengan begitu, pihak tersebut bisa mendekripsi detailnya tanpa mengekspos apa pun ke jaringan yang lebih luas.
Itu mengubah cara pandang saya terhadap pertanyaan privasi secara keseluruhan. Bukan privasi versus transparansi. Ini privasi dengan pintu terkontrol yang dibangun di dalamnya.
Tapi sebuah pintu hanya berguna kalau seseorang memilih untuk membukanya dengan benar. Protokol bisa menghasilkan kunci dan memastikan dekripsi berjalan sesuai rancangannya. Protokol tidak punya kendali atas siapa yang menerima kunci itu, kapan kunci itu dikeluarkan, atau apakah proses di sekelilingnya bahkan dapat dipercaya.
Jadi teknologinya menyelesaikan setengah masalah kriptografis dari disclosure. Setengah institusionalnya—siapa yang memegang otoritas untuk meminta kunci dan dalam kondisi apa—masih sepenuhnya berada di luar rantai (off-chain).
Itu bagian yang sedikit mengganggu saya. Mekanisme selective disclosure yang dirancang sempurna tetap bisa berada di dalam proses yang tata kelolanya buruk.
Saya tidak berpikir itu membuatnya jadi kurang berguna. Artinya hanya saja masalah-masalah sulit tidak hilang. Masalahnya berpindah tempat.
Tab dokumen masih terbuka. Lanjut ke bagian berikutnya.
@Dusk $DUSK #dusk $SPK $MORPHO
3
3
265
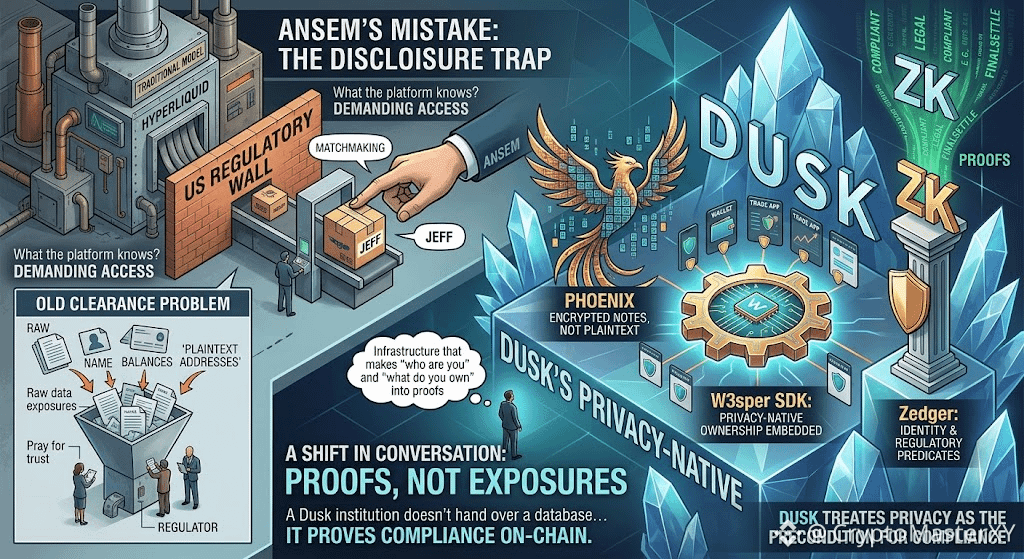
Kesalahan Ansem bukan karena gagal menamai seorang partner untuk Jeff. Melainkan karena memperlakukan dinding AS Hyperliquid sebagai masalah clearance, padahal sebenarnya itu masalah disclosure.
Pihak Amerika tidak bertanya apakah platform itu berfungsi; pihak Amerika bertanya apa yang diketahui platform.
Hyperliquid tidak bisa menjawab itu tanpa mengungkap saldo, identitas, dan riwayat transaksi yang tidak pernah dirancang untuk dibagikan secara selektif. Dusk tidak membangun jembatan yang lebih cepat ke regulator. Dusk membangun sistem di mana disclosure bersifat bawaan, terbatasi (scoped), dan kriptografis.
Phoenix mengarsipkan setiap saldo sebagai catatan terenkripsi, bukan alamat teks biasa, dan SDK W3sper memungkinkan aplikasi apa pun menanamkan model kepemilikan yang peka privasi tersebut tanpa harus membangun ulang sirkuit zero-knowledge dari nol.
Zedger berada di atasnya: kredensial identitas dan batasan regulasi menjadi predikat yang dapat dibuktikan di dalam bukti (proof), bukan dokumen mentah yang diberikan kepada partner. Kepemilikan dibuktikan melalui sirkuit zero-knowledge yang menghasilkan kebenaran tanpa membocorkan catatan aslinya. Itu mengubah seluruh percakapan.
Institusi Dusk tidak menyerahkan sebuah database lalu berdoa agar regulator mempercayai partner. Institusi Dusk membuktikan kepatuhan di-chain—batasan identitas, legitimasi aset, finalitas penyelesaian—sementara data mentah tetap dienkripsi. Hyperliquid membutuhkan partner AS karena arsitekturnya memperlakukan privasi sebagai penghalang untuk kepatuhan.
Dusk memperlakukan privasi sebagai prasyarat. Ansem punya jangkauan untuk menjelaskan perbedaan itu, dan ia menghabiskannya untuk matchmaking.
Pasar tidak butuh pengumuman partner lain. Pasar butuh infrastruktur yang mengubah "siapa kamu" dan "apa yang kamu miliki" menjadi bukti (proof), bukan paparan (exposure). Dusk sudah membangunnya. Pertanyaannya adalah apakah audiens sudah siap untuk mendengarnya.
@Dusk_Foundation $DUSK #dusk $TUT $TRUMP
Kesalahan Ansem bukan karena gagal menamai seorang partner untuk Jeff. Melainkan karena memperlakukan dinding AS Hyperliquid sebagai masalah clearance, padahal sebenarnya itu masalah disclosure.
Pihak Amerika tidak bertanya apakah platform itu berfungsi; pihak Amerika bertanya apa yang diketahui platform.
Hyperliquid tidak bisa menjawab itu tanpa mengungkap saldo, identitas, dan riwayat transaksi yang tidak pernah dirancang untuk dibagikan secara selektif. Dusk tidak membangun jembatan yang lebih cepat ke regulator. Dusk membangun sistem di mana disclosure bersifat bawaan, terbatasi (scoped), dan kriptografis.
Phoenix mengarsipkan setiap saldo sebagai catatan terenkripsi, bukan alamat teks biasa, dan SDK W3sper memungkinkan aplikasi apa pun menanamkan model kepemilikan yang peka privasi tersebut tanpa harus membangun ulang sirkuit zero-knowledge dari nol.
Zedger berada di atasnya: kredensial identitas dan batasan regulasi menjadi predikat yang dapat dibuktikan di dalam bukti (proof), bukan dokumen mentah yang diberikan kepada partner. Kepemilikan dibuktikan melalui sirkuit zero-knowledge yang menghasilkan kebenaran tanpa membocorkan catatan aslinya. Itu mengubah seluruh percakapan.
Institusi Dusk tidak menyerahkan sebuah database lalu berdoa agar regulator mempercayai partner. Institusi Dusk membuktikan kepatuhan di-chain—batasan identitas, legitimasi aset, finalitas penyelesaian—sementara data mentah tetap dienkripsi. Hyperliquid membutuhkan partner AS karena arsitekturnya memperlakukan privasi sebagai penghalang untuk kepatuhan.
Dusk memperlakukan privasi sebagai prasyarat. Ansem punya jangkauan untuk menjelaskan perbedaan itu, dan ia menghabiskannya untuk matchmaking.
Pasar tidak butuh pengumuman partner lain. Pasar butuh infrastruktur yang mengubah "siapa kamu" dan "apa yang kamu miliki" menjadi bukti (proof), bukan paparan (exposure). Dusk sudah membangunnya. Pertanyaannya adalah apakah audiens sudah siap untuk mendengarnya.
@Dusk $DUSK #dusk $TUT $TRUMP
Pihak Amerika tidak bertanya apakah platform itu berfungsi; pihak Amerika bertanya apa yang diketahui platform.
Hyperliquid tidak bisa menjawab itu tanpa mengungkap saldo, identitas, dan riwayat transaksi yang tidak pernah dirancang untuk dibagikan secara selektif. Dusk tidak membangun jembatan yang lebih cepat ke regulator. Dusk membangun sistem di mana disclosure bersifat bawaan, terbatasi (scoped), dan kriptografis.
Phoenix mengarsipkan setiap saldo sebagai catatan terenkripsi, bukan alamat teks biasa, dan SDK W3sper memungkinkan aplikasi apa pun menanamkan model kepemilikan yang peka privasi tersebut tanpa harus membangun ulang sirkuit zero-knowledge dari nol.
Zedger berada di atasnya: kredensial identitas dan batasan regulasi menjadi predikat yang dapat dibuktikan di dalam bukti (proof), bukan dokumen mentah yang diberikan kepada partner. Kepemilikan dibuktikan melalui sirkuit zero-knowledge yang menghasilkan kebenaran tanpa membocorkan catatan aslinya. Itu mengubah seluruh percakapan.
Institusi Dusk tidak menyerahkan sebuah database lalu berdoa agar regulator mempercayai partner. Institusi Dusk membuktikan kepatuhan di-chain—batasan identitas, legitimasi aset, finalitas penyelesaian—sementara data mentah tetap dienkripsi. Hyperliquid membutuhkan partner AS karena arsitekturnya memperlakukan privasi sebagai penghalang untuk kepatuhan.
Dusk memperlakukan privasi sebagai prasyarat. Ansem punya jangkauan untuk menjelaskan perbedaan itu, dan ia menghabiskannya untuk matchmaking.
Pasar tidak butuh pengumuman partner lain. Pasar butuh infrastruktur yang mengubah "siapa kamu" dan "apa yang kamu miliki" menjadi bukti (proof), bukan paparan (exposure). Dusk sudah membangunnya. Pertanyaannya adalah apakah audiens sudah siap untuk mendengarnya.
@Dusk $DUSK #dusk $TUT $TRUMP
1
1
2
230
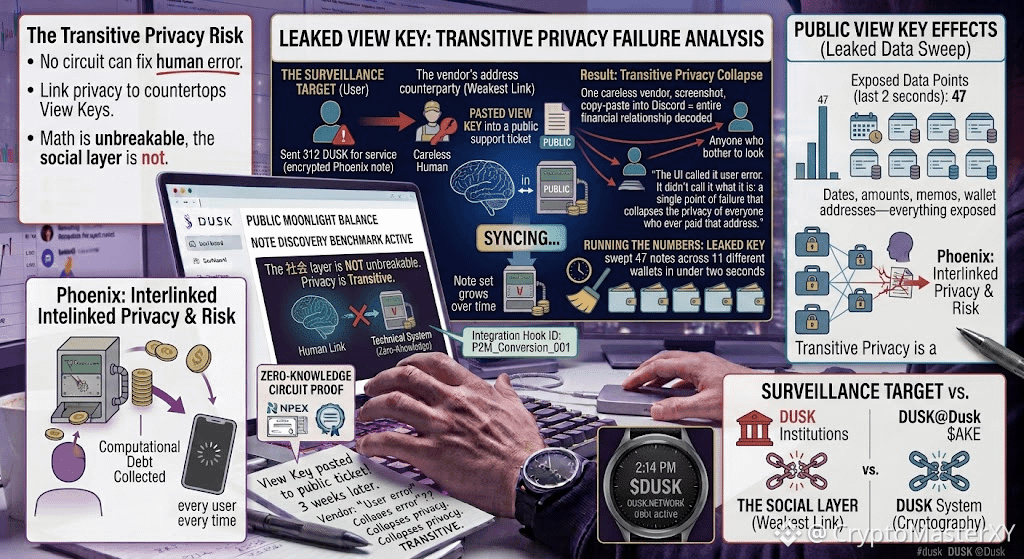
Saya tidak berniat menjadi target pengawasan. Saya hanya mengirim 312 DUSK ke sebuah vendor untuk sebuah layanan, dan kami menggunakan Phoenix persis seperti yang seharusnya: catatan terenkripsi, bukti pengetahuan nol (zero-knowledge proof), tanpa teks polos di-chain.
Di sanalah saya melihatnya: tiga minggu kemudian, vendor itu menempelkan View Key mereka ke tiket dukungan publik untuk “memverifikasi” pembayaran lain. Tiket itu publik. View Key itu publik. Dan begitu saja, transaksi 312 DUSK saya tidak lagi privat.
Antarmukanya menyebutnya “kesalahan pengguna.” Itu tidak menyebutnya apa adanya: satu titik kegagalan yang meruntuhkan privasi semua orang yang pernah membayar ke alamat tersebut. Karena Phoenix tidak hanya mengenkripsi saldo Anda—Phoenix mengaitkan privasi Anda dengan View Keys dari setiap pihak yang pernah Anda percayai. Satu vendor yang lalai, satu tangkapan layar, satu salin-tempel ke Discord, dan seluruh hubungan finansial Anda dengan mereka bisa diurai untuk siapa pun yang mau melihat.
Saya menghitung dampaknya dari kunci yang bocor itu: kunci tersebut menyapu 47 catatan di 11 wallet berbeda dalam waktu kurang dari dua detik. Tanggal, nominal, memo, alamat wallet—semuanya terbuka. Dan saya menyadari bahwa bukti pengetahuan nol (zero-knowledge proof) tidak gagal. Kriptografinya tidak gagal. Yang gagal adalah manusia. Namun sistem tidak punya cara untuk mencegah manusia itu menjadi sumber kebocoran.
Kita membahas privasi sebagai sifat dari rantai (chain). Tapi di Dusk, privasi itu bersifat transitif (transitive), dan ia mati seketika saat tautan terlemah di bagan transaksi Anda membuat kesalahan. Tidak ada sirkuit yang bisa memperbaikinya. Tidak ada Succinct Attestation yang bisa menutupnya.
Matematikanya tak terbongkar. Lapisan sosialnya tidak.
#dusk $DUSK @Dusk_Foundation $ROBO $GALA
Saya tidak berniat menjadi target pengawasan. Saya hanya mengirim 312 DUSK ke sebuah vendor untuk sebuah layanan, dan kami menggunakan Phoenix persis seperti yang seharusnya: catatan terenkripsi, bukti pengetahuan nol (zero-knowledge proof), tanpa teks polos di-chain.
Di sanalah saya melihatnya: tiga minggu kemudian, vendor itu menempelkan View Key mereka ke tiket dukungan publik untuk “memverifikasi” pembayaran lain. Tiket itu publik. View Key itu publik. Dan begitu saja, transaksi 312 DUSK saya tidak lagi privat.
Antarmukanya menyebutnya “kesalahan pengguna.” Itu tidak menyebutnya apa adanya: satu titik kegagalan yang meruntuhkan privasi semua orang yang pernah membayar ke alamat tersebut. Karena Phoenix tidak hanya mengenkripsi saldo Anda—Phoenix mengaitkan privasi Anda dengan View Keys dari setiap pihak yang pernah Anda percayai. Satu vendor yang lalai, satu tangkapan layar, satu salin-tempel ke Discord, dan seluruh hubungan finansial Anda dengan mereka bisa diurai untuk siapa pun yang mau melihat.
Saya menghitung dampaknya dari kunci yang bocor itu: kunci tersebut menyapu 47 catatan di 11 wallet berbeda dalam waktu kurang dari dua detik. Tanggal, nominal, memo, alamat wallet—semuanya terbuka. Dan saya menyadari bahwa bukti pengetahuan nol (zero-knowledge proof) tidak gagal. Kriptografinya tidak gagal. Yang gagal adalah manusia. Namun sistem tidak punya cara untuk mencegah manusia itu menjadi sumber kebocoran.
Kita membahas privasi sebagai sifat dari rantai (chain). Tapi di Dusk, privasi itu bersifat transitif (transitive), dan ia mati seketika saat tautan terlemah di bagan transaksi Anda membuat kesalahan. Tidak ada sirkuit yang bisa memperbaikinya. Tidak ada Succinct Attestation yang bisa menutupnya.
Matematikanya tak terbongkar. Lapisan sosialnya tidak.
#dusk $DUSK @Dusk $ROBO $GALA
Di sanalah saya melihatnya: tiga minggu kemudian, vendor itu menempelkan View Key mereka ke tiket dukungan publik untuk “memverifikasi” pembayaran lain. Tiket itu publik. View Key itu publik. Dan begitu saja, transaksi 312 DUSK saya tidak lagi privat.
Antarmukanya menyebutnya “kesalahan pengguna.” Itu tidak menyebutnya apa adanya: satu titik kegagalan yang meruntuhkan privasi semua orang yang pernah membayar ke alamat tersebut. Karena Phoenix tidak hanya mengenkripsi saldo Anda—Phoenix mengaitkan privasi Anda dengan View Keys dari setiap pihak yang pernah Anda percayai. Satu vendor yang lalai, satu tangkapan layar, satu salin-tempel ke Discord, dan seluruh hubungan finansial Anda dengan mereka bisa diurai untuk siapa pun yang mau melihat.
Saya menghitung dampaknya dari kunci yang bocor itu: kunci tersebut menyapu 47 catatan di 11 wallet berbeda dalam waktu kurang dari dua detik. Tanggal, nominal, memo, alamat wallet—semuanya terbuka. Dan saya menyadari bahwa bukti pengetahuan nol (zero-knowledge proof) tidak gagal. Kriptografinya tidak gagal. Yang gagal adalah manusia. Namun sistem tidak punya cara untuk mencegah manusia itu menjadi sumber kebocoran.
Kita membahas privasi sebagai sifat dari rantai (chain). Tapi di Dusk, privasi itu bersifat transitif (transitive), dan ia mati seketika saat tautan terlemah di bagan transaksi Anda membuat kesalahan. Tidak ada sirkuit yang bisa memperbaikinya. Tidak ada Succinct Attestation yang bisa menutupnya.
Matematikanya tak terbongkar. Lapisan sosialnya tidak.
#dusk $DUSK @Dusk $ROBO $GALA
1
76
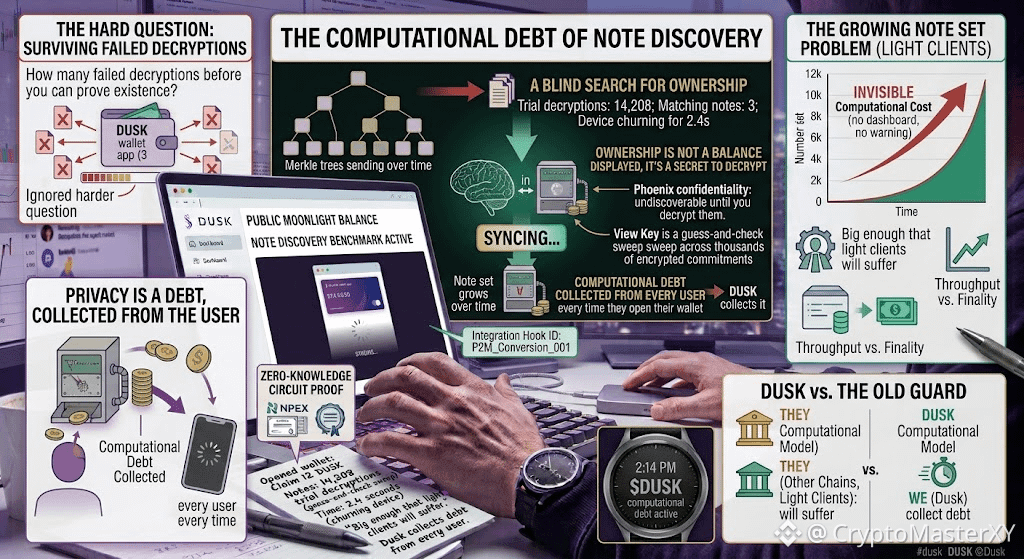
Aku tidak merencanakan untuk membenchmark penemuan catatan Dusk.
Aku hanya membuka dompet untuk mengklaim 12 DUSK dari lelang yang sudah selesai. Di sanalah aku melihatnya: 14.208 dekripsi uji, 3 catatan yang cocok, dan 2,4 detik perangkatku memutar pohon Merkle sebelum saldo bahkan muncul.
Antarmukanya menyebutnya “sinkronisasi.” Tapi itu bukan yang sebenarnya: pencarian buta untuk kepemilikan dalam sebuah buku besar yang menolak memberi tahu apa yang menjadi milikmu.
Phoenix membuat saldo tetap pribadi dengan membuatnya tidak bisa ditemukan sampai kamu mendekripsinya. View Key-ku bukanlah sebuah kunci; itu adalah tebakan-coba yang menyapu ribuan komitmen terenkripsi yang tidak kumiliki, hanya untuk menemukan tiga yang kumiliki. Kumpulan catatan bertambah dengan setiap blok, tetapi biaya untuk memindainya tidak terlihat—tidak ada meter gas, tidak ada dasbor, tidak ada peringatan.
Kita terlalu mengagungkan throughput, finality, Succinct Attestation. Kita mengabaikan pertanyaan yang lebih sulit: berapa banyak dekripsi yang gagal harus ditanggung dompetmu sebelum ia bisa membuktikan pada dirinya sendiri bahwa kamu memang ada?
Aku bertanya pada seorang validator seberapa besar kumpulan catatan sekarang. Ia berkata, “Cukup besar sampai klien ringan akan menderita.”
Malam itu aku berhenti menganggap privasi sebagai sebuah fitur. Itu adalah utang komputasi, dan Dusk menagihkannya dari setiap pengguna setiap kali mereka membuka dompet mereka.
#dusk $DUSK @Dusk_Foundation $ONG $AVAAI
Aku tidak merencanakan untuk membenchmark penemuan catatan Dusk.
Aku hanya membuka dompet untuk mengklaim 12 DUSK dari lelang yang sudah selesai. Di sanalah aku melihatnya: 14.208 dekripsi uji, 3 catatan yang cocok, dan 2,4 detik perangkatku memutar pohon Merkle sebelum saldo bahkan muncul.
Antarmukanya menyebutnya “sinkronisasi.” Tapi itu bukan yang sebenarnya: pencarian buta untuk kepemilikan dalam sebuah buku besar yang menolak memberi tahu apa yang menjadi milikmu.
Phoenix membuat saldo tetap pribadi dengan membuatnya tidak bisa ditemukan sampai kamu mendekripsinya. View Key-ku bukanlah sebuah kunci; itu adalah tebakan-coba yang menyapu ribuan komitmen terenkripsi yang tidak kumiliki, hanya untuk menemukan tiga yang kumiliki. Kumpulan catatan bertambah dengan setiap blok, tetapi biaya untuk memindainya tidak terlihat—tidak ada meter gas, tidak ada dasbor, tidak ada peringatan.
Kita terlalu mengagungkan throughput, finality, Succinct Attestation. Kita mengabaikan pertanyaan yang lebih sulit: berapa banyak dekripsi yang gagal harus ditanggung dompetmu sebelum ia bisa membuktikan pada dirinya sendiri bahwa kamu memang ada?
Aku bertanya pada seorang validator seberapa besar kumpulan catatan sekarang. Ia berkata, “Cukup besar sampai klien ringan akan menderita.”
Malam itu aku berhenti menganggap privasi sebagai sebuah fitur. Itu adalah utang komputasi, dan Dusk menagihkannya dari setiap pengguna setiap kali mereka membuka dompet mereka.
#dusk $DUSK @Dusk $ONG $AVAAI
Aku hanya membuka dompet untuk mengklaim 12 DUSK dari lelang yang sudah selesai. Di sanalah aku melihatnya: 14.208 dekripsi uji, 3 catatan yang cocok, dan 2,4 detik perangkatku memutar pohon Merkle sebelum saldo bahkan muncul.
Antarmukanya menyebutnya “sinkronisasi.” Tapi itu bukan yang sebenarnya: pencarian buta untuk kepemilikan dalam sebuah buku besar yang menolak memberi tahu apa yang menjadi milikmu.
Phoenix membuat saldo tetap pribadi dengan membuatnya tidak bisa ditemukan sampai kamu mendekripsinya. View Key-ku bukanlah sebuah kunci; itu adalah tebakan-coba yang menyapu ribuan komitmen terenkripsi yang tidak kumiliki, hanya untuk menemukan tiga yang kumiliki. Kumpulan catatan bertambah dengan setiap blok, tetapi biaya untuk memindainya tidak terlihat—tidak ada meter gas, tidak ada dasbor, tidak ada peringatan.
Kita terlalu mengagungkan throughput, finality, Succinct Attestation. Kita mengabaikan pertanyaan yang lebih sulit: berapa banyak dekripsi yang gagal harus ditanggung dompetmu sebelum ia bisa membuktikan pada dirinya sendiri bahwa kamu memang ada?
Aku bertanya pada seorang validator seberapa besar kumpulan catatan sekarang. Ia berkata, “Cukup besar sampai klien ringan akan menderita.”
Malam itu aku berhenti menganggap privasi sebagai sebuah fitur. Itu adalah utang komputasi, dan Dusk menagihkannya dari setiap pengguna setiap kali mereka membuka dompet mereka.
#dusk $DUSK @Dusk $ONG $AVAAI
2
73
Lihat terjemahan
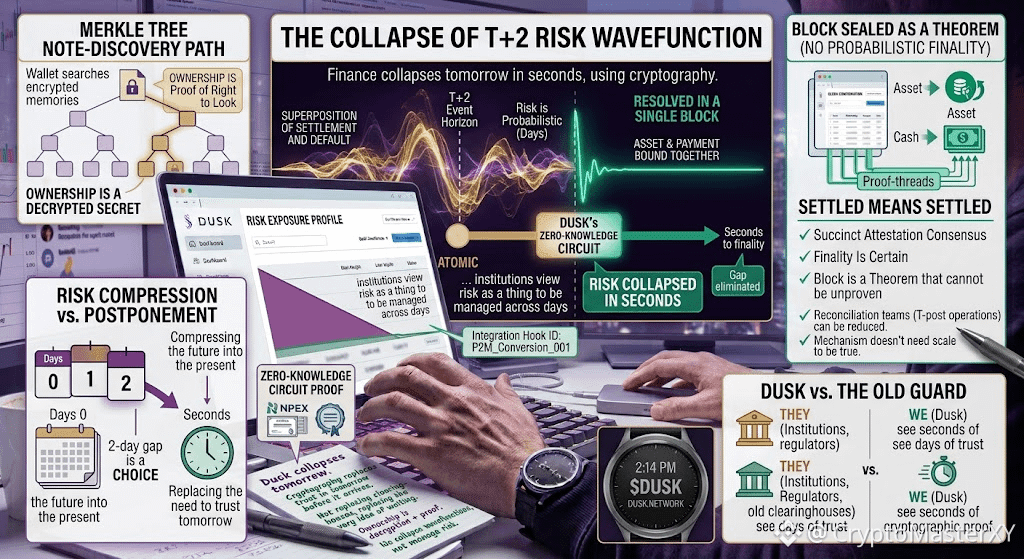
Settlement used to be a probability. Dusk turned it into a theorem.
We stand at the edge of T+2's old event horizon, where a trade is not yet final but already real, a superposition of settlement and default that two days of trust keep from collapsing.
In Dusk's circuit, that superposition resolves in a single block, asset and payment bound together in a zero-knowledge proof that cannot be split without invalidating the universe it describes.
I trace the note-discovery path myself, the wallet groping through the Merkle tree like a mind searching its own encrypted memories, and I realize ownership here is not a balance displayed but a secret only the owner can decrypt, and only after proving they have the right to look.
They, the institutions, the regulators, the old clearinghouses, see risk as a thing to be managed across days; Dusk sees it as a wavefunction to be collapsed in seconds.
Beneath it all runs Succinct Attestation, the consensus layer that refuses to let finality be a probability, each block sealed as a theorem that cannot be unproven, so that "settled" means what it says and never "probably settled."
We are not waiting for settlement; we are compressing the future into the present, using cryptography to make the two-day gap a choice rather than a law. And I'm afraid, or maybe certain, that what Dusk actually replaces is not the clearinghouse but the very idea that tomorrow must be trusted before it arrives.
@Dusk_Foundation $DUSK #dusk $HEMI $MAGMA
Settlement used to be a probability. Dusk turned it into a theorem.
We stand at the edge of T+2's old event horizon, where a trade is not yet final but already real, a superposition of settlement and default that two days of trust keep from collapsing.
In Dusk's circuit, that superposition resolves in a single block, asset and payment bound together in a zero-knowledge proof that cannot be split without invalidating the universe it describes.
I trace the note-discovery path myself, the wallet groping through the Merkle tree like a mind searching its own encrypted memories, and I realize ownership here is not a balance displayed but a secret only the owner can decrypt, and only after proving they have the right to look.
They, the institutions, the regulators, the old clearinghouses, see risk as a thing to be managed across days; Dusk sees it as a wavefunction to be collapsed in seconds.
Beneath it all runs Succinct Attestation, the consensus layer that refuses to let finality be a probability, each block sealed as a theorem that cannot be unproven, so that "settled" means what it says and never "probably settled."
We are not waiting for settlement; we are compressing the future into the present, using cryptography to make the two-day gap a choice rather than a law. And I'm afraid, or maybe certain, that what Dusk actually replaces is not the clearinghouse but the very idea that tomorrow must be trusted before it arrives.
@Dusk $DUSK #dusk $HEMI $MAGMA
We stand at the edge of T+2's old event horizon, where a trade is not yet final but already real, a superposition of settlement and default that two days of trust keep from collapsing.
In Dusk's circuit, that superposition resolves in a single block, asset and payment bound together in a zero-knowledge proof that cannot be split without invalidating the universe it describes.
I trace the note-discovery path myself, the wallet groping through the Merkle tree like a mind searching its own encrypted memories, and I realize ownership here is not a balance displayed but a secret only the owner can decrypt, and only after proving they have the right to look.
They, the institutions, the regulators, the old clearinghouses, see risk as a thing to be managed across days; Dusk sees it as a wavefunction to be collapsed in seconds.
Beneath it all runs Succinct Attestation, the consensus layer that refuses to let finality be a probability, each block sealed as a theorem that cannot be unproven, so that "settled" means what it says and never "probably settled."
We are not waiting for settlement; we are compressing the future into the present, using cryptography to make the two-day gap a choice rather than a law. And I'm afraid, or maybe certain, that what Dusk actually replaces is not the clearinghouse but the very idea that tomorrow must be trusted before it arrives.
@Dusk $DUSK #dusk $HEMI $MAGMA
1
81
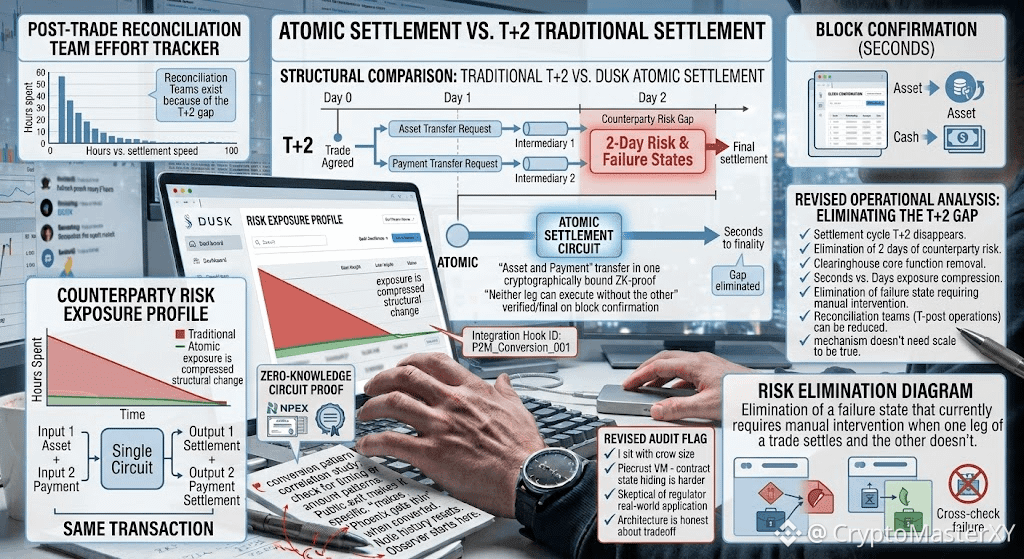
Saya tidak memahami penyelesaian atomik sampai saya berhenti bertanya “seberapa cepat?” dan mulai bertanya “apa yang lenyap?”
Yang lenyap lebih dulu adalah siklus penyelesaian T+2 itu sendiri: dua hari penuh ketika suatu transaksi disepakati tetapi belum final, di mana kedua pihak menanggung risiko pihak lawan karena transfer aset dan transfer pembayaran terjadi sebagai dua peristiwa terpisah, dengan mempercayai perantara yang berbeda untuk pada akhirnya melakukan rekonsiliasi.
Saya menelusuri bagaimana rancangan Dusk merangkainya menjadi satu langkah atomik—sirkuit zero-knowledge membuktikan bahwa transfer aset dan penyelesaian pembayaran adalah transaksi yang sama, terikat secara kriptografis sehingga tidak ada satu pihak pun yang bisa mengeksekusi tanpa yang lain, diverifikasi dan menjadi final pada saat blok mengonfirmasi.
Ini bukan “clearinghouse” yang lebih cepat; ini adalah penghapusan fungsi inti clearinghouse, yaitu jeda multi-hari tempat risiko benar-benar hidup. Saya melakukan perbandingan sendiri dengan siklus standar T+2, dan bedanya bukan sekadar bertahap—ini bersifat struktural: dua hari eksposur terhadap risiko pihak lawan dipadatkan menjadi waktu sesuai durasi blok, detik, bukan hari.
Yang menghentikan saya untuk menganggap ini sekadar klaim “instant settlement” lainnya adalah ketika saya menyadari bahwa penyelesaian atomik bukan hanya soal kecepatan, melainkan penghapusan suatu kondisi gagal yang saat ini menuntut intervensi manual ketika satu sisi transaksi diselesaikan sementara sisi lainnya tidak.
Saya bertanya kepada rekan yang bekerja di operasi pasca-perdagangan tradisional apa sebenarnya celah itu biayanya dalam praktik, dan jawaban jujurnya adalah tim rekonsiliasi memang ada karena itu. Saya tidak akan berpura-pura Dusk sudah membuktikannya pada skala volume institusional saat ini—belum—tapi mekanismenya tidak perlu berskala untuk menjadi benar.
Yang dibutuhkan hanyalah satu transaksi untuk menunjukkan bahwa penyelesaian atomik menjadikan jeda dua hari sebagai pilihan desain, bukan kebutuhan teknis.
@Dusk_Foundation $DUSK #dusk $ACE $AKE
Saya tidak memahami penyelesaian atomik sampai saya berhenti bertanya “seberapa cepat?” dan mulai bertanya “apa yang lenyap?”
Yang lenyap lebih dulu adalah siklus penyelesaian T+2 itu sendiri: dua hari penuh ketika suatu transaksi disepakati tetapi belum final, di mana kedua pihak menanggung risiko pihak lawan karena transfer aset dan transfer pembayaran terjadi sebagai dua peristiwa terpisah, dengan mempercayai perantara yang berbeda untuk pada akhirnya melakukan rekonsiliasi.
Saya menelusuri bagaimana rancangan Dusk merangkainya menjadi satu langkah atomik—sirkuit zero-knowledge membuktikan bahwa transfer aset dan penyelesaian pembayaran adalah transaksi yang sama, terikat secara kriptografis sehingga tidak ada satu pihak pun yang bisa mengeksekusi tanpa yang lain, diverifikasi dan menjadi final pada saat blok mengonfirmasi.
Ini bukan “clearinghouse” yang lebih cepat; ini adalah penghapusan fungsi inti clearinghouse, yaitu jeda multi-hari tempat risiko benar-benar hidup. Saya melakukan perbandingan sendiri dengan siklus standar T+2, dan bedanya bukan sekadar bertahap—ini bersifat struktural: dua hari eksposur terhadap risiko pihak lawan dipadatkan menjadi waktu sesuai durasi blok, detik, bukan hari.
Yang menghentikan saya untuk menganggap ini sekadar klaim “instant settlement” lainnya adalah ketika saya menyadari bahwa penyelesaian atomik bukan hanya soal kecepatan, melainkan penghapusan suatu kondisi gagal yang saat ini menuntut intervensi manual ketika satu sisi transaksi diselesaikan sementara sisi lainnya tidak.
Saya bertanya kepada rekan yang bekerja di operasi pasca-perdagangan tradisional apa sebenarnya celah itu biayanya dalam praktik, dan jawaban jujurnya adalah tim rekonsiliasi memang ada karena itu. Saya tidak akan berpura-pura Dusk sudah membuktikannya pada skala volume institusional saat ini—belum—tapi mekanismenya tidak perlu berskala untuk menjadi benar.
Yang dibutuhkan hanyalah satu transaksi untuk menunjukkan bahwa penyelesaian atomik menjadikan jeda dua hari sebagai pilihan desain, bukan kebutuhan teknis.
@Dusk $DUSK #dusk $ACE $AKE
Yang lenyap lebih dulu adalah siklus penyelesaian T+2 itu sendiri: dua hari penuh ketika suatu transaksi disepakati tetapi belum final, di mana kedua pihak menanggung risiko pihak lawan karena transfer aset dan transfer pembayaran terjadi sebagai dua peristiwa terpisah, dengan mempercayai perantara yang berbeda untuk pada akhirnya melakukan rekonsiliasi.
Saya menelusuri bagaimana rancangan Dusk merangkainya menjadi satu langkah atomik—sirkuit zero-knowledge membuktikan bahwa transfer aset dan penyelesaian pembayaran adalah transaksi yang sama, terikat secara kriptografis sehingga tidak ada satu pihak pun yang bisa mengeksekusi tanpa yang lain, diverifikasi dan menjadi final pada saat blok mengonfirmasi.
Ini bukan “clearinghouse” yang lebih cepat; ini adalah penghapusan fungsi inti clearinghouse, yaitu jeda multi-hari tempat risiko benar-benar hidup. Saya melakukan perbandingan sendiri dengan siklus standar T+2, dan bedanya bukan sekadar bertahap—ini bersifat struktural: dua hari eksposur terhadap risiko pihak lawan dipadatkan menjadi waktu sesuai durasi blok, detik, bukan hari.
Yang menghentikan saya untuk menganggap ini sekadar klaim “instant settlement” lainnya adalah ketika saya menyadari bahwa penyelesaian atomik bukan hanya soal kecepatan, melainkan penghapusan suatu kondisi gagal yang saat ini menuntut intervensi manual ketika satu sisi transaksi diselesaikan sementara sisi lainnya tidak.
Saya bertanya kepada rekan yang bekerja di operasi pasca-perdagangan tradisional apa sebenarnya celah itu biayanya dalam praktik, dan jawaban jujurnya adalah tim rekonsiliasi memang ada karena itu. Saya tidak akan berpura-pura Dusk sudah membuktikannya pada skala volume institusional saat ini—belum—tapi mekanismenya tidak perlu berskala untuk menjadi benar.
Yang dibutuhkan hanyalah satu transaksi untuk menunjukkan bahwa penyelesaian atomik menjadikan jeda dua hari sebagai pilihan desain, bukan kebutuhan teknis.
@Dusk $DUSK #dusk $ACE $AKE
2
1
438
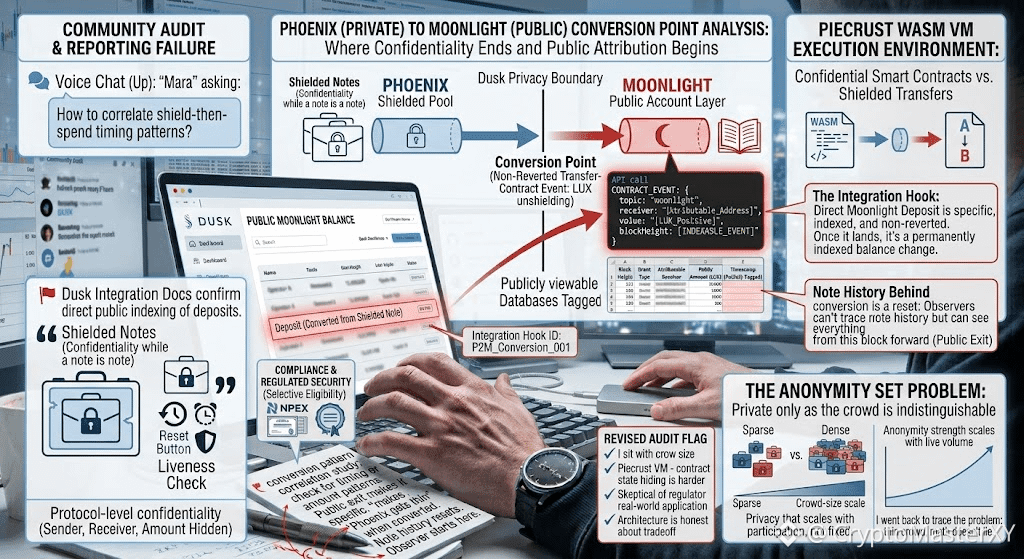
Sesuatu yang saya duduki lebih lama dari yang saya perkirakan ternyata bukan kriptografi Dusk, melainkan ukuran kerumunan.
Saya kembali lagi ke rancangan Dusk secara spesifik untuk menelusuri masalah anonimitas, gagasan bahwa transaksi yang dilindungi hanya selektif rahasianya sejauh kerumunan catatan yang tak bisa dibedakan di sekelilingnya.
Jika adopsi tetap tipis, matematikanya tidak berbohong, dan saya mengatakannya dengan terang-terangan alih-alih berpura-pura bahwa enkripsi saja cukup untuk mencegah paparan. Yang menarik saya kembali adalah Piecrust, lingkungan eksekusi berbasis WASM milik Dusk, dan bagaimana ia menangani smart contract rahasia secara berbeda dari sekadar transfer yang dilindungi.
Kita tidak hanya menyembunyikan saldo di sini, kita menyembunyikan transisi status di dalam logika kontrak itu sendiri, yang berarti sirkuit zero-knowledge harus membuktikan sebuah program dieksekusi dengan benar tanpa mengungkap input atau langkah antara.
Saya merenungkannya agak lama karena ini adalah klaim komputasi yang jauh lebih sulit daripada sekadar membuktikan saldo. Lalu ada sisi kepatuhan, bagian yang hampir tidak disentuh oleh sebagian besar rantai privasi: pekerjaan perizinan Dusk bersama NPEX dan dorongannya menuju security token yang teregulasi, yang hanya bisa berjalan jika lapisan zero-knowledge yang sama bisa membuktikan kelayakan secara selektif tanpa mengekspos identitas.
Saya masih skeptis apakah itu bertahan menghadapi regulator sungguhan, bukan whitepaper, dan saya belum melihat volume langsung yang cukup untuk menyatakan bahwa set anonimitas sudah terselesaikan. Tapi arsitekturnya setidaknya jujur tentang tradeoff-nya: privasi yang skalanya mengikuti partisipasi, bukan privasi sebagai jaminan tetap.
Pembedaan itulah yang memisahkan ini dari pitch koin-terlindungi yang biasa.
@Dusk_Foundation $DUSK #dusk $GPS $STAR
Sesuatu yang saya duduki lebih lama dari yang saya perkirakan ternyata bukan kriptografi Dusk, melainkan ukuran kerumunan.
Saya kembali lagi ke rancangan Dusk secara spesifik untuk menelusuri masalah anonimitas, gagasan bahwa transaksi yang dilindungi hanya selektif rahasianya sejauh kerumunan catatan yang tak bisa dibedakan di sekelilingnya.
Jika adopsi tetap tipis, matematikanya tidak berbohong, dan saya mengatakannya dengan terang-terangan alih-alih berpura-pura bahwa enkripsi saja cukup untuk mencegah paparan. Yang menarik saya kembali adalah Piecrust, lingkungan eksekusi berbasis WASM milik Dusk, dan bagaimana ia menangani smart contract rahasia secara berbeda dari sekadar transfer yang dilindungi.
Kita tidak hanya menyembunyikan saldo di sini, kita menyembunyikan transisi status di dalam logika kontrak itu sendiri, yang berarti sirkuit zero-knowledge harus membuktikan sebuah program dieksekusi dengan benar tanpa mengungkap input atau langkah antara.
Saya merenungkannya agak lama karena ini adalah klaim komputasi yang jauh lebih sulit daripada sekadar membuktikan saldo. Lalu ada sisi kepatuhan, bagian yang hampir tidak disentuh oleh sebagian besar rantai privasi: pekerjaan perizinan Dusk bersama NPEX dan dorongannya menuju security token yang teregulasi, yang hanya bisa berjalan jika lapisan zero-knowledge yang sama bisa membuktikan kelayakan secara selektif tanpa mengekspos identitas.
Saya masih skeptis apakah itu bertahan menghadapi regulator sungguhan, bukan whitepaper, dan saya belum melihat volume langsung yang cukup untuk menyatakan bahwa set anonimitas sudah terselesaikan. Tapi arsitekturnya setidaknya jujur tentang tradeoff-nya: privasi yang skalanya mengikuti partisipasi, bukan privasi sebagai jaminan tetap.
Pembedaan itulah yang memisahkan ini dari pitch koin-terlindungi yang biasa.
@Dusk $DUSK #dusk $GPS $STAR
Saya kembali lagi ke rancangan Dusk secara spesifik untuk menelusuri masalah anonimitas, gagasan bahwa transaksi yang dilindungi hanya selektif rahasianya sejauh kerumunan catatan yang tak bisa dibedakan di sekelilingnya.
Jika adopsi tetap tipis, matematikanya tidak berbohong, dan saya mengatakannya dengan terang-terangan alih-alih berpura-pura bahwa enkripsi saja cukup untuk mencegah paparan. Yang menarik saya kembali adalah Piecrust, lingkungan eksekusi berbasis WASM milik Dusk, dan bagaimana ia menangani smart contract rahasia secara berbeda dari sekadar transfer yang dilindungi.
Kita tidak hanya menyembunyikan saldo di sini, kita menyembunyikan transisi status di dalam logika kontrak itu sendiri, yang berarti sirkuit zero-knowledge harus membuktikan sebuah program dieksekusi dengan benar tanpa mengungkap input atau langkah antara.
Saya merenungkannya agak lama karena ini adalah klaim komputasi yang jauh lebih sulit daripada sekadar membuktikan saldo. Lalu ada sisi kepatuhan, bagian yang hampir tidak disentuh oleh sebagian besar rantai privasi: pekerjaan perizinan Dusk bersama NPEX dan dorongannya menuju security token yang teregulasi, yang hanya bisa berjalan jika lapisan zero-knowledge yang sama bisa membuktikan kelayakan secara selektif tanpa mengekspos identitas.
Saya masih skeptis apakah itu bertahan menghadapi regulator sungguhan, bukan whitepaper, dan saya belum melihat volume langsung yang cukup untuk menyatakan bahwa set anonimitas sudah terselesaikan. Tapi arsitekturnya setidaknya jujur tentang tradeoff-nya: privasi yang skalanya mengikuti partisipasi, bukan privasi sebagai jaminan tetap.
Pembedaan itulah yang memisahkan ini dari pitch koin-terlindungi yang biasa.
@Dusk $DUSK #dusk $GPS $STAR
83
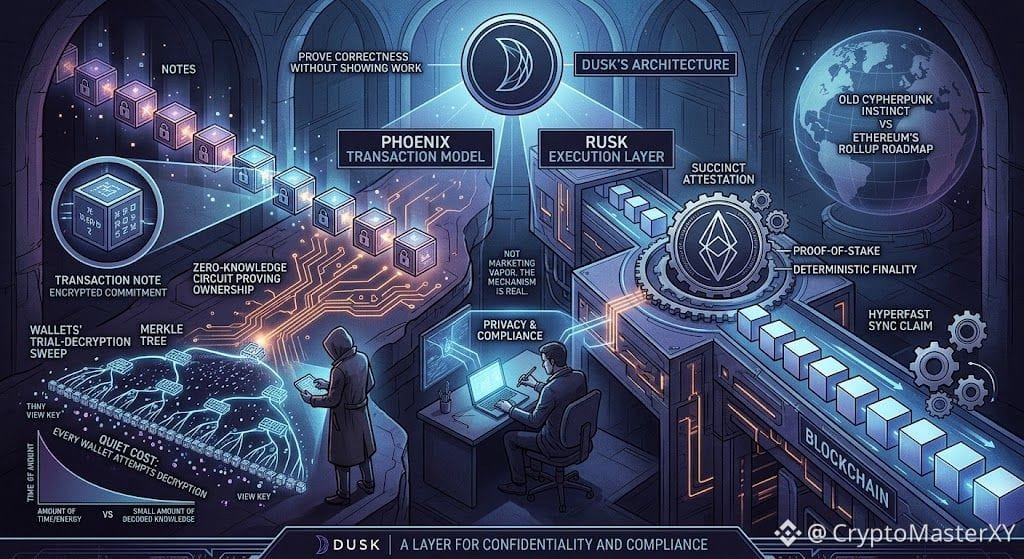
Arsitektur Dusk tidak menyembunyikan transaksi Anda; ia menyembunyikan fakta bahwa transaksi itu bahkan bisa ditemukan sebagai milik Anda.
Itulah paradoks yang terus menarik saya kembali ke pertanyaan yang sama: bagaimana sebuah rantai membuktikan kebenaran tanpa pernah menunjukkan pekerjaannya. Kami terus berputar pada Phoenix, model transaksi di mana catatan ada sebagai komitmen terenkripsi dan kepemilikan dibuktikan melalui rangkaian zero-knowledge, bukan melalui saldo polos.
Saya menelusuri sendiri jalur penemuan catatan—uji coba dekripsi menggunakan View Key terhadap pohon Merkle—dan yang mengejutkan saya bukan klaim privasi; melainkan pengorbanan yang tidak dipasarkan secara keras: setiap dompet harus mencoba dekripsi terhadap kumpulan catatan yang terus bertambah hanya untuk mengetahui apa yang dimilikinya. Itulah biaya diam dari kerahasiaan, dan Dusk membayarnya di muka supaya rantai itu sendiri tidak perlu.
Lalu ada Rusk, lapisan eksekusi yang membungkus semuanya menjadi sesuatu yang tetap harus lolos konsensus melalui Succinct Attestation, sebuah varian proof-of-stake yang dibangun untuk finalitas deterministik, bukan penyelesaian probabilistik.
Kami mendapati diri membandingkannya bukan dengan peta jalan Ethereum yang berpusat pada rollup, melainkan dengan naluri cypherpunk yang lebih lama: privasi dan kepatuhan bukanlah dua hal yang saling bertentangan jika lapisan zero-knowledge cukup ekspresif untuk membuktikan batasan regulasi tanpa mengungkap data yang mendasarinya.
Saya belum yakin klaim throughput-nya bertahan pada beban institusional yang nyata, dan saya mengatakannya saat seorang rekan mendorong balik dengan bahasa “hyperfast sync”. Tapi mekanismenya nyata, bukan kabut pemasaran, dan pembedaan itulah yang membuat saya terus menulis alih-alih pergi.
@Dusk_Foundation #dusk $DUSK $PORTAL $VELVET
Arsitektur Dusk tidak menyembunyikan transaksi Anda; ia menyembunyikan fakta bahwa transaksi itu bahkan bisa ditemukan sebagai milik Anda.
Itulah paradoks yang terus menarik saya kembali ke pertanyaan yang sama: bagaimana sebuah rantai membuktikan kebenaran tanpa pernah menunjukkan pekerjaannya. Kami terus berputar pada Phoenix, model transaksi di mana catatan ada sebagai komitmen terenkripsi dan kepemilikan dibuktikan melalui rangkaian zero-knowledge, bukan melalui saldo polos.
Saya menelusuri sendiri jalur penemuan catatan—uji coba dekripsi menggunakan View Key terhadap pohon Merkle—dan yang mengejutkan saya bukan klaim privasi; melainkan pengorbanan yang tidak dipasarkan secara keras: setiap dompet harus mencoba dekripsi terhadap kumpulan catatan yang terus bertambah hanya untuk mengetahui apa yang dimilikinya. Itulah biaya diam dari kerahasiaan, dan Dusk membayarnya di muka supaya rantai itu sendiri tidak perlu.
Lalu ada Rusk, lapisan eksekusi yang membungkus semuanya menjadi sesuatu yang tetap harus lolos konsensus melalui Succinct Attestation, sebuah varian proof-of-stake yang dibangun untuk finalitas deterministik, bukan penyelesaian probabilistik.
Kami mendapati diri membandingkannya bukan dengan peta jalan Ethereum yang berpusat pada rollup, melainkan dengan naluri cypherpunk yang lebih lama: privasi dan kepatuhan bukanlah dua hal yang saling bertentangan jika lapisan zero-knowledge cukup ekspresif untuk membuktikan batasan regulasi tanpa mengungkap data yang mendasarinya.
Saya belum yakin klaim throughput-nya bertahan pada beban institusional yang nyata, dan saya mengatakannya saat seorang rekan mendorong balik dengan bahasa “hyperfast sync”. Tapi mekanismenya nyata, bukan kabut pemasaran, dan pembedaan itulah yang membuat saya terus menulis alih-alih pergi.
@Dusk #dusk $DUSK $PORTAL $VELVET
Itulah paradoks yang terus menarik saya kembali ke pertanyaan yang sama: bagaimana sebuah rantai membuktikan kebenaran tanpa pernah menunjukkan pekerjaannya. Kami terus berputar pada Phoenix, model transaksi di mana catatan ada sebagai komitmen terenkripsi dan kepemilikan dibuktikan melalui rangkaian zero-knowledge, bukan melalui saldo polos.
Saya menelusuri sendiri jalur penemuan catatan—uji coba dekripsi menggunakan View Key terhadap pohon Merkle—dan yang mengejutkan saya bukan klaim privasi; melainkan pengorbanan yang tidak dipasarkan secara keras: setiap dompet harus mencoba dekripsi terhadap kumpulan catatan yang terus bertambah hanya untuk mengetahui apa yang dimilikinya. Itulah biaya diam dari kerahasiaan, dan Dusk membayarnya di muka supaya rantai itu sendiri tidak perlu.
Lalu ada Rusk, lapisan eksekusi yang membungkus semuanya menjadi sesuatu yang tetap harus lolos konsensus melalui Succinct Attestation, sebuah varian proof-of-stake yang dibangun untuk finalitas deterministik, bukan penyelesaian probabilistik.
Kami mendapati diri membandingkannya bukan dengan peta jalan Ethereum yang berpusat pada rollup, melainkan dengan naluri cypherpunk yang lebih lama: privasi dan kepatuhan bukanlah dua hal yang saling bertentangan jika lapisan zero-knowledge cukup ekspresif untuk membuktikan batasan regulasi tanpa mengungkap data yang mendasarinya.
Saya belum yakin klaim throughput-nya bertahan pada beban institusional yang nyata, dan saya mengatakannya saat seorang rekan mendorong balik dengan bahasa “hyperfast sync”. Tapi mekanismenya nyata, bukan kabut pemasaran, dan pembedaan itulah yang membuat saya terus menulis alih-alih pergi.
@Dusk #dusk $DUSK $PORTAL $VELVET
1
1
86
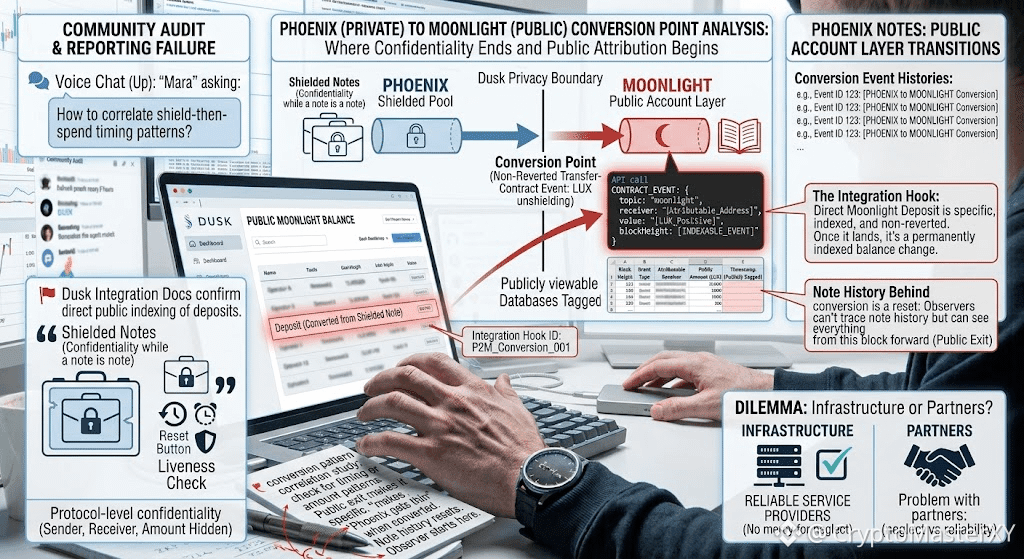
Yang menonjol kali ini bukan jaminan privasi Phoenix, melainkan betapa tipisnya jaminan itu saat sebuah catatan Phoenix berubah menjadi saldo Moonlight.
Dokumen integrasi Dusk sendiri menjelaskan bahwa penyetoran Moonlight secara langsung adalah peristiwa spesifik yang dapat diindeks: sebuah peristiwa transfer-contract yang tidak dibatalkan, diberi tag dengan topik "moonlight," seorang penerima, dan nilai positif dalam LUX.
Peristiwa itu terpicu dengan cara yang sama, baik saat DUSK masuk ke akun berasal dari transfer publik maupun dari membuka selubung catatan Phoenix privat. Setelah mendarat, perubahannya menjadi saldo yang dapat diatribusikan secara publik: diberi cap waktu, diberi tag jumlah, dan bersifat permanen.
Dokumen itu bukan sedang menggambarkan kebocoran; dokumen tersebut justru memberi tahu para pengintegrasi secara tepat cara mengindeks ini dengan sengaja. Namun itu berarti kerahasiaan Phoenix hanya mencakup sebuah catatan selama catatan itu masih berupa catatan.
Begitu berubah bentuk, jumlah dan waktunya menjadi publik dan bisa ditelusuri melalui kueri, sementara riwayat catatan di baliknya direset menjadi nol. Seorang pengamat tidak dapat melacak catatan mana yang mendanai penyetoran itu, tetapi bisa mengawasi semuanya mulai dari blok tersebut ke depan secara penuh.
Jadi, batas privasi nyata pada Dusk bukanlah protokolnya, melainkan titik konversinya. Yang belum saya pahami adalah apakah Dusk memublikasikan sesuatu tentang pola waktu atau jumlah yang membuat rangkaian "selubung lalu digunakan" bisa dikorelasikan—risiko deanonimisasi yang sama yang dipelajari pengguna Zcash juga berlaku pada setiap rantai privasi dengan keluaran publik.
@Dusk_Foundation $DUSK #Dusk $HEMI $AIO
Yang menonjol kali ini bukan jaminan privasi Phoenix, melainkan betapa tipisnya jaminan itu saat sebuah catatan Phoenix berubah menjadi saldo Moonlight.
Dokumen integrasi Dusk sendiri menjelaskan bahwa penyetoran Moonlight secara langsung adalah peristiwa spesifik yang dapat diindeks: sebuah peristiwa transfer-contract yang tidak dibatalkan, diberi tag dengan topik "moonlight," seorang penerima, dan nilai positif dalam LUX.
Peristiwa itu terpicu dengan cara yang sama, baik saat DUSK masuk ke akun berasal dari transfer publik maupun dari membuka selubung catatan Phoenix privat. Setelah mendarat, perubahannya menjadi saldo yang dapat diatribusikan secara publik: diberi cap waktu, diberi tag jumlah, dan bersifat permanen.
Dokumen itu bukan sedang menggambarkan kebocoran; dokumen tersebut justru memberi tahu para pengintegrasi secara tepat cara mengindeks ini dengan sengaja. Namun itu berarti kerahasiaan Phoenix hanya mencakup sebuah catatan selama catatan itu masih berupa catatan.
Begitu berubah bentuk, jumlah dan waktunya menjadi publik dan bisa ditelusuri melalui kueri, sementara riwayat catatan di baliknya direset menjadi nol. Seorang pengamat tidak dapat melacak catatan mana yang mendanai penyetoran itu, tetapi bisa mengawasi semuanya mulai dari blok tersebut ke depan secara penuh.
Jadi, batas privasi nyata pada Dusk bukanlah protokolnya, melainkan titik konversinya. Yang belum saya pahami adalah apakah Dusk memublikasikan sesuatu tentang pola waktu atau jumlah yang membuat rangkaian "selubung lalu digunakan" bisa dikorelasikan—risiko deanonimisasi yang sama yang dipelajari pengguna Zcash juga berlaku pada setiap rantai privasi dengan keluaran publik.
@Dusk $DUSK #Dusk $HEMI $AIO
Dokumen integrasi Dusk sendiri menjelaskan bahwa penyetoran Moonlight secara langsung adalah peristiwa spesifik yang dapat diindeks: sebuah peristiwa transfer-contract yang tidak dibatalkan, diberi tag dengan topik "moonlight," seorang penerima, dan nilai positif dalam LUX.
Peristiwa itu terpicu dengan cara yang sama, baik saat DUSK masuk ke akun berasal dari transfer publik maupun dari membuka selubung catatan Phoenix privat. Setelah mendarat, perubahannya menjadi saldo yang dapat diatribusikan secara publik: diberi cap waktu, diberi tag jumlah, dan bersifat permanen.
Dokumen itu bukan sedang menggambarkan kebocoran; dokumen tersebut justru memberi tahu para pengintegrasi secara tepat cara mengindeks ini dengan sengaja. Namun itu berarti kerahasiaan Phoenix hanya mencakup sebuah catatan selama catatan itu masih berupa catatan.
Begitu berubah bentuk, jumlah dan waktunya menjadi publik dan bisa ditelusuri melalui kueri, sementara riwayat catatan di baliknya direset menjadi nol. Seorang pengamat tidak dapat melacak catatan mana yang mendanai penyetoran itu, tetapi bisa mengawasi semuanya mulai dari blok tersebut ke depan secara penuh.
Jadi, batas privasi nyata pada Dusk bukanlah protokolnya, melainkan titik konversinya. Yang belum saya pahami adalah apakah Dusk memublikasikan sesuatu tentang pola waktu atau jumlah yang membuat rangkaian "selubung lalu digunakan" bisa dikorelasikan—risiko deanonimisasi yang sama yang dipelajari pengguna Zcash juga berlaku pada setiap rantai privasi dengan keluaran publik.
@Dusk $DUSK #Dusk $HEMI $AIO
1
1
210
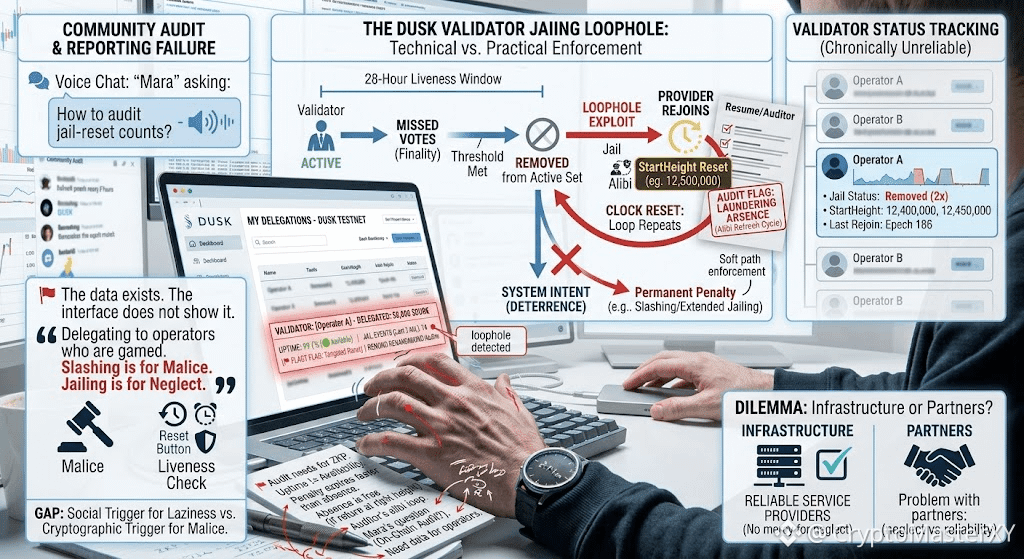
Saya tidak berencana menguji lagi jam penjara DUSK. Saya hanya membuka dasbor hadiah testnet saya untuk mengklaim yield. Di situlah saya melihatnya: penyedia finalitas saya memiliki uptime 99,1% dan 14 kejadian reset jail dalam tiga bulan terakhir.
Dasbor itu tidak memberinya peringatan. Dasbor itu diam-diam memasukkannya ke dalam riwayat, seperti resume yang menyembunyikan celah dengan merentangkan tanggal. Setiap reset mengait ulang StartHeight, memulai ulang jendela kelangsungan hidup 28 jam sebelum yang lama sempat matang. Penyedianya tidak dapat diandalkan. Itu sedang mencuci ketidakhadiran melalui entri ulang.
Saya telah mengompaunkan hadiah dari validator yang jarang hadir, karena penalti untuk tidak memberikan suara kedaluwarsa lebih cepat daripada epoch yang terlewat. Metrik yang saya percaya—uptime—tidak mengukur ketersediaan. Itu mengukur seberapa baik seorang operator bisa menyegarkan alibinya sendiri. Pada malam itu, obrolan suara DUSK tidak membahas Phoenix atau Citadel. Itu adalah seorang pengguna bernama Mara yang menanyakan cara mengaudit jumlah reset jail di on-chain. Tidak ada jawaban yang bersih. Datanya ada.
Antarmukanya tidak menampilkannya. Kami semua mendelegasikan kepada operator yang tidak pernah benar-benar terlihat tetap terjaga, karena satu-satunya angka yang dianggap penting adalah angka yang dirancang untuk dimanipulasi. Slashing menghukum niat buruk. Jailing seharusnya menghukum kelalaian. Namun pada praktiknya, jailing hanya menghukum mereka yang lupa masuk kembali sebelum jamnya menyusul. Jaringan tidak perlu validator yang berniat jahat untuk gagal.
Jaringan hanya butuh cukup banyak operator yang paham bahwa ketidakhadiran itu gratis selama Anda kembali pada ketinggian blok yang tepat. Matematikanya transparan. Ketersediaan yang dilaporkannya tidak.
#dusk $DUSK @Dusk_Foundation $ACE $AKE
Saya tidak berencana menguji lagi jam penjara DUSK. Saya hanya membuka dasbor hadiah testnet saya untuk mengklaim yield. Di situlah saya melihatnya: penyedia finalitas saya memiliki uptime 99,1% dan 14 kejadian reset jail dalam tiga bulan terakhir.
Dasbor itu tidak memberinya peringatan. Dasbor itu diam-diam memasukkannya ke dalam riwayat, seperti resume yang menyembunyikan celah dengan merentangkan tanggal. Setiap reset mengait ulang StartHeight, memulai ulang jendela kelangsungan hidup 28 jam sebelum yang lama sempat matang. Penyedianya tidak dapat diandalkan. Itu sedang mencuci ketidakhadiran melalui entri ulang.
Saya telah mengompaunkan hadiah dari validator yang jarang hadir, karena penalti untuk tidak memberikan suara kedaluwarsa lebih cepat daripada epoch yang terlewat. Metrik yang saya percaya—uptime—tidak mengukur ketersediaan. Itu mengukur seberapa baik seorang operator bisa menyegarkan alibinya sendiri. Pada malam itu, obrolan suara DUSK tidak membahas Phoenix atau Citadel. Itu adalah seorang pengguna bernama Mara yang menanyakan cara mengaudit jumlah reset jail di on-chain. Tidak ada jawaban yang bersih. Datanya ada.
Antarmukanya tidak menampilkannya. Kami semua mendelegasikan kepada operator yang tidak pernah benar-benar terlihat tetap terjaga, karena satu-satunya angka yang dianggap penting adalah angka yang dirancang untuk dimanipulasi. Slashing menghukum niat buruk. Jailing seharusnya menghukum kelalaian. Namun pada praktiknya, jailing hanya menghukum mereka yang lupa masuk kembali sebelum jamnya menyusul. Jaringan tidak perlu validator yang berniat jahat untuk gagal.
Jaringan hanya butuh cukup banyak operator yang paham bahwa ketidakhadiran itu gratis selama Anda kembali pada ketinggian blok yang tepat. Matematikanya transparan. Ketersediaan yang dilaporkannya tidak.
#dusk $DUSK @Dusk $ACE $AKE
Dasbor itu tidak memberinya peringatan. Dasbor itu diam-diam memasukkannya ke dalam riwayat, seperti resume yang menyembunyikan celah dengan merentangkan tanggal. Setiap reset mengait ulang StartHeight, memulai ulang jendela kelangsungan hidup 28 jam sebelum yang lama sempat matang. Penyedianya tidak dapat diandalkan. Itu sedang mencuci ketidakhadiran melalui entri ulang.
Saya telah mengompaunkan hadiah dari validator yang jarang hadir, karena penalti untuk tidak memberikan suara kedaluwarsa lebih cepat daripada epoch yang terlewat. Metrik yang saya percaya—uptime—tidak mengukur ketersediaan. Itu mengukur seberapa baik seorang operator bisa menyegarkan alibinya sendiri. Pada malam itu, obrolan suara DUSK tidak membahas Phoenix atau Citadel. Itu adalah seorang pengguna bernama Mara yang menanyakan cara mengaudit jumlah reset jail di on-chain. Tidak ada jawaban yang bersih. Datanya ada.
Antarmukanya tidak menampilkannya. Kami semua mendelegasikan kepada operator yang tidak pernah benar-benar terlihat tetap terjaga, karena satu-satunya angka yang dianggap penting adalah angka yang dirancang untuk dimanipulasi. Slashing menghukum niat buruk. Jailing seharusnya menghukum kelalaian. Namun pada praktiknya, jailing hanya menghukum mereka yang lupa masuk kembali sebelum jamnya menyusul. Jaringan tidak perlu validator yang berniat jahat untuk gagal.
Jaringan hanya butuh cukup banyak operator yang paham bahwa ketidakhadiran itu gratis selama Anda kembali pada ketinggian blok yang tepat. Matematikanya transparan. Ketersediaan yang dilaporkannya tidak.
#dusk $DUSK @Dusk $ACE $AKE
3
3
1.7k
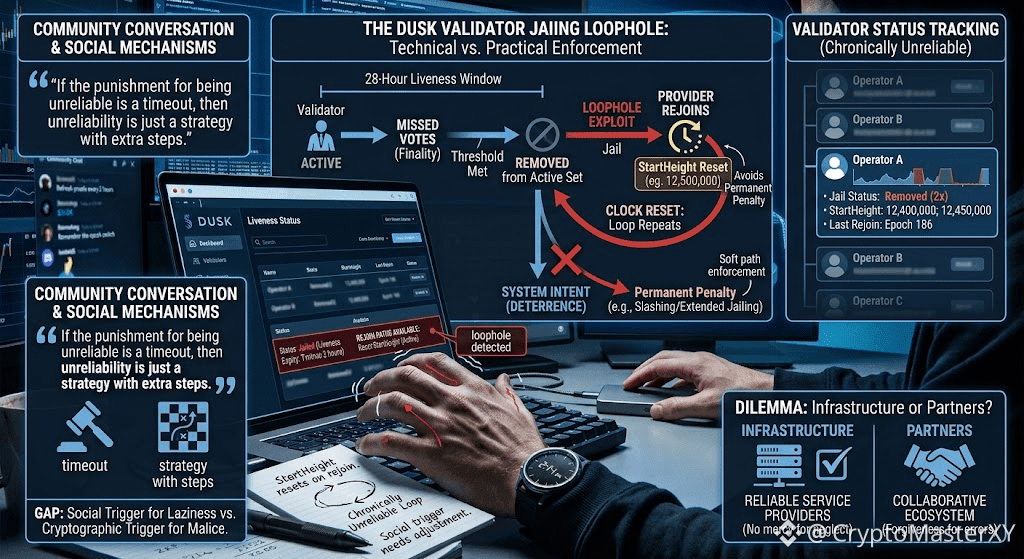
Saya menyaksikan sebuah validator DUSK dihapus dari active set di testnet. Tidak di-hack. Tidak dislashing. Hanya dihapus saja. Alasannya adalah kelangsungan (liveness): ketinggalan terlalu banyak voting finalitas dalam jendela waktu 28 jam.
Sistem itu bekerja persis seperti yang dirancang. Itu yang membuat saya gelisah.
Validator itu tidak kehilangan aset yang dipasangnya. Tidak ada hukuman kriptografis. Tidak ada kunci privat yang terekspos. Hanya keluar diam-diam dari putaran konsensus. Dan inilah bagian yang terus melekat pada saya: jendela penahanan diukur relatif terhadap nilai StartHeight yang direset setiap kali penyedia bergabung lagi. Pergi sebentar, kembali, reset jam, ulangi. Operator yang kronis tidak dapat diandalkan bisa menghindari penghapusan permanen selamanya dengan tidak pernah offline cukup lama untuk memicu penalti penuh. Jalur penegakan yang bersifat lunak adalah yang memiliki celah.
Saya terus memikirkan celah itu saat menyaksikan komunitas DUSK berdiskusi apakah penyedia finalitas harus diperlakukan sebagai infrastruktur atau sebagai mitra. Seseorang di chat berkata, "Jika hukuman karena tidak dapat diandalkan berupa timeout, maka ketidakandalan hanyalah strategi dengan langkah tambahan." Tidak ada yang tertawa. Karena semua orang tahu validator yang mereset jam penahanannya tidak melanggar aturan. Itu hanya memanipulasi ritme penegakan.
Kesenjangan itulah antara keamanan teknis dan keamanan praktis. Pemicu kriptografis untuk double-signing bersifat mutlak, tanpa belas kasihan, dan otomatis. Pemicu sosial untuk kelalaian adalah sebuah state machine dengan tombol reset. Yang satu melindungi jaringan dari niat jahat. Yang lain melindungi jaringan dari kelalaian. Dan saat ini, tombol reset itu berada di tangan operator yang justru seharusnya dibatasi.
#dusk $DUSK @Dusk_Foundation $EDEN $AKE
Saya menyaksikan sebuah validator DUSK dihapus dari active set di testnet. Tidak di-hack. Tidak dislashing. Hanya dihapus saja. Alasannya adalah kelangsungan (liveness): ketinggalan terlalu banyak voting finalitas dalam jendela waktu 28 jam.
Sistem itu bekerja persis seperti yang dirancang. Itu yang membuat saya gelisah.
Validator itu tidak kehilangan aset yang dipasangnya. Tidak ada hukuman kriptografis. Tidak ada kunci privat yang terekspos. Hanya keluar diam-diam dari putaran konsensus. Dan inilah bagian yang terus melekat pada saya: jendela penahanan diukur relatif terhadap nilai StartHeight yang direset setiap kali penyedia bergabung lagi. Pergi sebentar, kembali, reset jam, ulangi. Operator yang kronis tidak dapat diandalkan bisa menghindari penghapusan permanen selamanya dengan tidak pernah offline cukup lama untuk memicu penalti penuh. Jalur penegakan yang bersifat lunak adalah yang memiliki celah.
Saya terus memikirkan celah itu saat menyaksikan komunitas DUSK berdiskusi apakah penyedia finalitas harus diperlakukan sebagai infrastruktur atau sebagai mitra. Seseorang di chat berkata, "Jika hukuman karena tidak dapat diandalkan berupa timeout, maka ketidakandalan hanyalah strategi dengan langkah tambahan." Tidak ada yang tertawa. Karena semua orang tahu validator yang mereset jam penahanannya tidak melanggar aturan. Itu hanya memanipulasi ritme penegakan.
Kesenjangan itulah antara keamanan teknis dan keamanan praktis. Pemicu kriptografis untuk double-signing bersifat mutlak, tanpa belas kasihan, dan otomatis. Pemicu sosial untuk kelalaian adalah sebuah state machine dengan tombol reset. Yang satu melindungi jaringan dari niat jahat. Yang lain melindungi jaringan dari kelalaian. Dan saat ini, tombol reset itu berada di tangan operator yang justru seharusnya dibatasi.
#dusk $DUSK @Dusk $EDEN $AKE
Sistem itu bekerja persis seperti yang dirancang. Itu yang membuat saya gelisah.
Validator itu tidak kehilangan aset yang dipasangnya. Tidak ada hukuman kriptografis. Tidak ada kunci privat yang terekspos. Hanya keluar diam-diam dari putaran konsensus. Dan inilah bagian yang terus melekat pada saya: jendela penahanan diukur relatif terhadap nilai StartHeight yang direset setiap kali penyedia bergabung lagi. Pergi sebentar, kembali, reset jam, ulangi. Operator yang kronis tidak dapat diandalkan bisa menghindari penghapusan permanen selamanya dengan tidak pernah offline cukup lama untuk memicu penalti penuh. Jalur penegakan yang bersifat lunak adalah yang memiliki celah.
Saya terus memikirkan celah itu saat menyaksikan komunitas DUSK berdiskusi apakah penyedia finalitas harus diperlakukan sebagai infrastruktur atau sebagai mitra. Seseorang di chat berkata, "Jika hukuman karena tidak dapat diandalkan berupa timeout, maka ketidakandalan hanyalah strategi dengan langkah tambahan." Tidak ada yang tertawa. Karena semua orang tahu validator yang mereset jam penahanannya tidak melanggar aturan. Itu hanya memanipulasi ritme penegakan.
Kesenjangan itulah antara keamanan teknis dan keamanan praktis. Pemicu kriptografis untuk double-signing bersifat mutlak, tanpa belas kasihan, dan otomatis. Pemicu sosial untuk kelalaian adalah sebuah state machine dengan tombol reset. Yang satu melindungi jaringan dari niat jahat. Yang lain melindungi jaringan dari kelalaian. Dan saat ini, tombol reset itu berada di tangan operator yang justru seharusnya dibatasi.
#dusk $DUSK @Dusk $EDEN $AKE
75
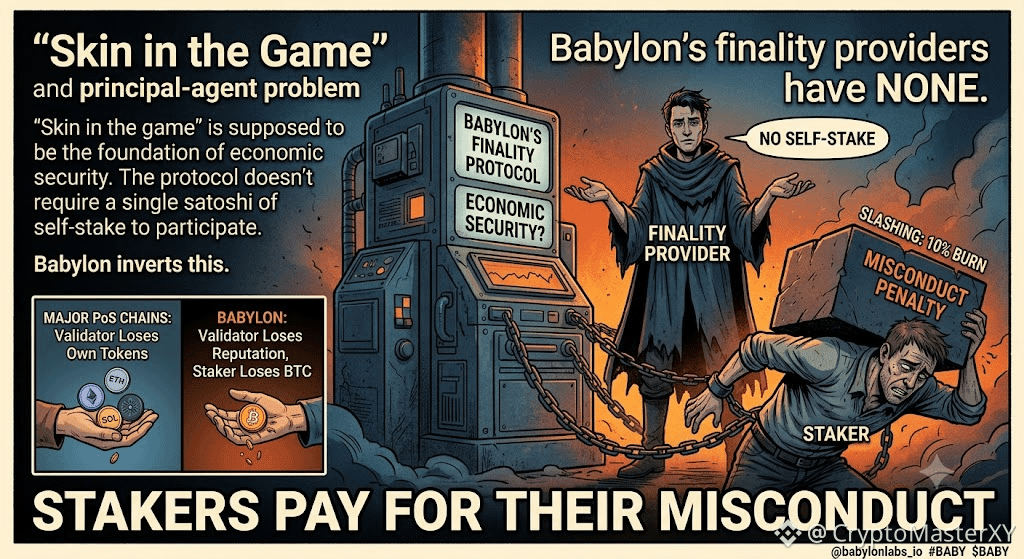
"Skin in the game" seharusnya menjadi fondasi keamanan ekonomi. Penyedia finalitas terakhir Babylon tidak memiliki itu—dan para staker membayar atas pelanggaran mereka.
Dulu saya mengira keamanan ekonomi berarti setiap validator punya sesuatu yang bisa hilang. Lalu saya menelusuri pendaftaran penyedia finalitas Babylon—dan menemukan bahwa protokol ini tidak mensyaratkan satu satoshi pun dari self-stake untuk ikut berpartisipasi.
Dokumentasi Babylon menyatakan dengan jelas: "Tidak ada persyaratan self-stake untuk penyedia finalitas." Siapa pun bisa mendaftar dengan mengirimkan sebuah transaksi yang berisi kunci publik mereka, tingkat komisi, dan deskripsi. Tidak ada BTC yang dikunci. Tidak ada obligasi yang dipasang. Tidak ada risiko slashing terhadap modal mereka sendiri.
Itulah bagian yang belum saya pisahkan sebelumnya.
Setiap rantai Proof-of-Stake besar mengharuskan validator untuk melakukan stake atas token mereka sendiri—Ethereum menuntut 32 ETH, Cosmos memerlukan self-bonding, Solana membutuhkan SOL. Ini menyelaraskan insentif: berbuat curang, dan uang Anda sendiri yang hilang. Babylon membaliknya. Penyedia finalitas hanya mempertaruhkan reputasi dan imbalan masa depan mereka, bukan BTC mereka sendiri. Mekanisme slashing sepenuhnya—membakar 10% dana staker saat double-sign—tidak menyentuh kantong penyedia secara langsung. Staker yang membayar pelanggaran penyedia.
Riset validator mengonfirmasi bahwa ini menciptakan masalah principal-agent. Penyedia yang melakukan equivocation tidak kehilangan self-stake apa pun, hanya kehilangan biaya-biaya masa depan dari staker yang mungkin menarik dana. Namun dengan timelock 15 bulan dan jeda unbonding 7 hari, staker tidak bisa menarik dengan mudah. Penyedia punya ruang untuk berbuat salah tanpa penalti modal yang segera.
Yang tidak dibahas dalam dokumentasi Babylon adalah apakah pernah ada penyedia yang diwajibkan untuk memposting jaminan secara pribadi, atau apakah desain ini diwarisi dari model penyedia Cosmos tanpa disesuaikan dengan bobot ekonomi Bitcoin.
Yang sedang saya renungkan: apakah aturan "no self-stake" Babylon membuatnya lebih mudah untuk membangun kumpulan penyedia—atau justru menciptakan sistem di mana orang-orang yang mengamankan miliaran BTC tidak punya apa pun yang bisa mereka hilang?
@babylonlabs_io #BABY #baby $BABY $CYS $HEI
"Skin in the game" seharusnya menjadi fondasi keamanan ekonomi. Penyedia finalitas terakhir Babylon tidak memiliki itu—dan para staker membayar atas pelanggaran mereka.
Dulu saya mengira keamanan ekonomi berarti setiap validator punya sesuatu yang bisa hilang. Lalu saya menelusuri pendaftaran penyedia finalitas Babylon—dan menemukan bahwa protokol ini tidak mensyaratkan satu satoshi pun dari self-stake untuk ikut berpartisipasi.
Dokumentasi Babylon menyatakan dengan jelas: "Tidak ada persyaratan self-stake untuk penyedia finalitas." Siapa pun bisa mendaftar dengan mengirimkan sebuah transaksi yang berisi kunci publik mereka, tingkat komisi, dan deskripsi. Tidak ada BTC yang dikunci. Tidak ada obligasi yang dipasang. Tidak ada risiko slashing terhadap modal mereka sendiri.
Itulah bagian yang belum saya pisahkan sebelumnya.
Setiap rantai Proof-of-Stake besar mengharuskan validator untuk melakukan stake atas token mereka sendiri—Ethereum menuntut 32 ETH, Cosmos memerlukan self-bonding, Solana membutuhkan SOL. Ini menyelaraskan insentif: berbuat curang, dan uang Anda sendiri yang hilang. Babylon membaliknya. Penyedia finalitas hanya mempertaruhkan reputasi dan imbalan masa depan mereka, bukan BTC mereka sendiri. Mekanisme slashing sepenuhnya—membakar 10% dana staker saat double-sign—tidak menyentuh kantong penyedia secara langsung. Staker yang membayar pelanggaran penyedia.
Riset validator mengonfirmasi bahwa ini menciptakan masalah principal-agent. Penyedia yang melakukan equivocation tidak kehilangan self-stake apa pun, hanya kehilangan biaya-biaya masa depan dari staker yang mungkin menarik dana. Namun dengan timelock 15 bulan dan jeda unbonding 7 hari, staker tidak bisa menarik dengan mudah. Penyedia punya ruang untuk berbuat salah tanpa penalti modal yang segera.
Yang tidak dibahas dalam dokumentasi Babylon adalah apakah pernah ada penyedia yang diwajibkan untuk memposting jaminan secara pribadi, atau apakah desain ini diwarisi dari model penyedia Cosmos tanpa disesuaikan dengan bobot ekonomi Bitcoin.
Yang sedang saya renungkan: apakah aturan "no self-stake" Babylon membuatnya lebih mudah untuk membangun kumpulan penyedia—atau justru menciptakan sistem di mana orang-orang yang mengamankan miliaran BTC tidak punya apa pun yang bisa mereka hilang?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
Dulu saya mengira keamanan ekonomi berarti setiap validator punya sesuatu yang bisa hilang. Lalu saya menelusuri pendaftaran penyedia finalitas Babylon—dan menemukan bahwa protokol ini tidak mensyaratkan satu satoshi pun dari self-stake untuk ikut berpartisipasi.
Dokumentasi Babylon menyatakan dengan jelas: "Tidak ada persyaratan self-stake untuk penyedia finalitas." Siapa pun bisa mendaftar dengan mengirimkan sebuah transaksi yang berisi kunci publik mereka, tingkat komisi, dan deskripsi. Tidak ada BTC yang dikunci. Tidak ada obligasi yang dipasang. Tidak ada risiko slashing terhadap modal mereka sendiri.
Itulah bagian yang belum saya pisahkan sebelumnya.
Setiap rantai Proof-of-Stake besar mengharuskan validator untuk melakukan stake atas token mereka sendiri—Ethereum menuntut 32 ETH, Cosmos memerlukan self-bonding, Solana membutuhkan SOL. Ini menyelaraskan insentif: berbuat curang, dan uang Anda sendiri yang hilang. Babylon membaliknya. Penyedia finalitas hanya mempertaruhkan reputasi dan imbalan masa depan mereka, bukan BTC mereka sendiri. Mekanisme slashing sepenuhnya—membakar 10% dana staker saat double-sign—tidak menyentuh kantong penyedia secara langsung. Staker yang membayar pelanggaran penyedia.
Riset validator mengonfirmasi bahwa ini menciptakan masalah principal-agent. Penyedia yang melakukan equivocation tidak kehilangan self-stake apa pun, hanya kehilangan biaya-biaya masa depan dari staker yang mungkin menarik dana. Namun dengan timelock 15 bulan dan jeda unbonding 7 hari, staker tidak bisa menarik dengan mudah. Penyedia punya ruang untuk berbuat salah tanpa penalti modal yang segera.
Yang tidak dibahas dalam dokumentasi Babylon adalah apakah pernah ada penyedia yang diwajibkan untuk memposting jaminan secara pribadi, atau apakah desain ini diwarisi dari model penyedia Cosmos tanpa disesuaikan dengan bobot ekonomi Bitcoin.
Yang sedang saya renungkan: apakah aturan "no self-stake" Babylon membuatnya lebih mudah untuk membangun kumpulan penyedia—atau justru menciptakan sistem di mana orang-orang yang mengamankan miliaran BTC tidak punya apa pun yang bisa mereka hilang?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
2
1
274
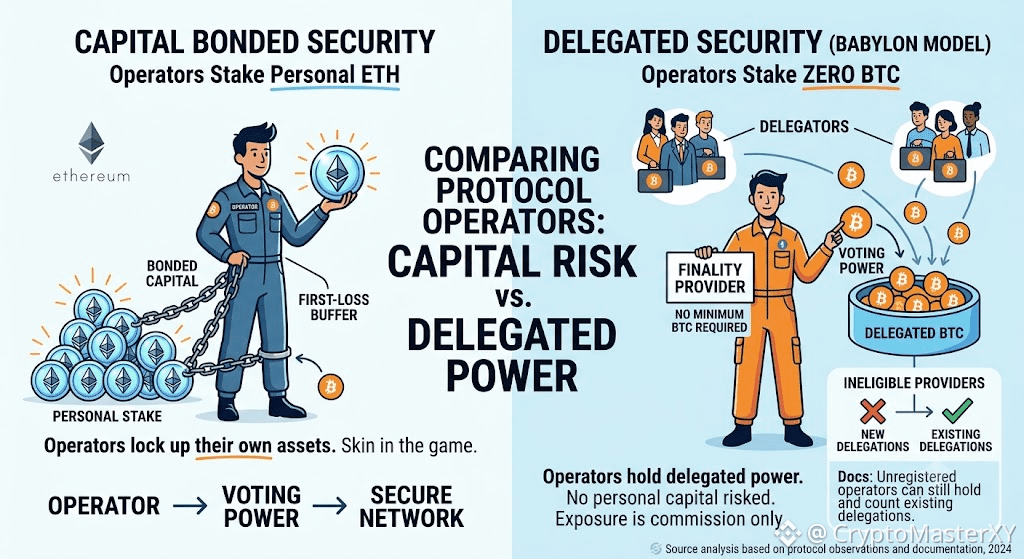
Seorang pemilik gedung dengan nol ekuitas di bangunan tetap memungut sewa. Babylon menjalankan setup yang sama — penyedia finalitas bisa mengamankan posisi yang didukung Bitcoin tanpa mempertaruhkan Bitcoin apa pun dari diri mereka sendiri.
Saya dulu mengira "Bitcoin Supercharged Networks" berarti setiap operator punya kepentingan dalam permainan. Lalu saya menemukan halaman rekrutmen Babylon — "tidak ada Bitcoin minimum yang diperlukan" untuk menjadi penyedia finalitas.
Di situlah bagian yang sebelumnya belum saya pisahkan. Penyedia finalitas memegang kekuatan suara BTC yang didelegasikan dan memberikan suara pada putaran finalitas. Tidak ada yang menuntut mereka melakukan staking Bitcoin mereka sendiri. Eksposur mereka sepenuhnya berasal dari komisi atas setoran yang didelegasikan — bukan dari modal yang mereka pertaruhkan secara pribadi. Bandingkan dengan Ethereum, di mana operator mengikat modal mereka sendiri sebagai bantalan first-loss.
Ada lapisan kedua. Dokumentasi Babylon menjelaskan kategori penyedia "tidak memenuhi syarat" — operator yang tidak pernah mendaftar tetapi tetap menerima delegasi. Aplikasi web tidak akan mengizinkan pengguna baru untuk mendelegasikan kepada mereka, tetapi delegasi yang sudah ada tetap terlacak dan dihitung. Filter tersebut hanya menghalangi relasi baru. Ia tidak membatalkan relasi yang sudah ada.
Yang sedang saya pertimbangkan: apakah menghapus kebutuhan modal menurunkan ambang batas untuk kumpulan operator yang lebih terdesentralisasi — atau justru berarti orang-orang yang membuat keputusan finalitas bisa pergi tanpa mempertaruhkan apa pun dari pihak mereka sendiri?
@babylonlabs_io #BABY #baby $BABY $VIC $BTW
Seorang pemilik gedung dengan nol ekuitas di bangunan tetap memungut sewa. Babylon menjalankan setup yang sama — penyedia finalitas bisa mengamankan posisi yang didukung Bitcoin tanpa mempertaruhkan Bitcoin apa pun dari diri mereka sendiri.
Saya dulu mengira "Bitcoin Supercharged Networks" berarti setiap operator punya kepentingan dalam permainan. Lalu saya menemukan halaman rekrutmen Babylon — "tidak ada Bitcoin minimum yang diperlukan" untuk menjadi penyedia finalitas.
Di situlah bagian yang sebelumnya belum saya pisahkan. Penyedia finalitas memegang kekuatan suara BTC yang didelegasikan dan memberikan suara pada putaran finalitas. Tidak ada yang menuntut mereka melakukan staking Bitcoin mereka sendiri. Eksposur mereka sepenuhnya berasal dari komisi atas setoran yang didelegasikan — bukan dari modal yang mereka pertaruhkan secara pribadi. Bandingkan dengan Ethereum, di mana operator mengikat modal mereka sendiri sebagai bantalan first-loss.
Ada lapisan kedua. Dokumentasi Babylon menjelaskan kategori penyedia "tidak memenuhi syarat" — operator yang tidak pernah mendaftar tetapi tetap menerima delegasi. Aplikasi web tidak akan mengizinkan pengguna baru untuk mendelegasikan kepada mereka, tetapi delegasi yang sudah ada tetap terlacak dan dihitung. Filter tersebut hanya menghalangi relasi baru. Ia tidak membatalkan relasi yang sudah ada.
Yang sedang saya pertimbangkan: apakah menghapus kebutuhan modal menurunkan ambang batas untuk kumpulan operator yang lebih terdesentralisasi — atau justru berarti orang-orang yang membuat keputusan finalitas bisa pergi tanpa mempertaruhkan apa pun dari pihak mereka sendiri?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
Saya dulu mengira "Bitcoin Supercharged Networks" berarti setiap operator punya kepentingan dalam permainan. Lalu saya menemukan halaman rekrutmen Babylon — "tidak ada Bitcoin minimum yang diperlukan" untuk menjadi penyedia finalitas.
Di situlah bagian yang sebelumnya belum saya pisahkan. Penyedia finalitas memegang kekuatan suara BTC yang didelegasikan dan memberikan suara pada putaran finalitas. Tidak ada yang menuntut mereka melakukan staking Bitcoin mereka sendiri. Eksposur mereka sepenuhnya berasal dari komisi atas setoran yang didelegasikan — bukan dari modal yang mereka pertaruhkan secara pribadi. Bandingkan dengan Ethereum, di mana operator mengikat modal mereka sendiri sebagai bantalan first-loss.
Ada lapisan kedua. Dokumentasi Babylon menjelaskan kategori penyedia "tidak memenuhi syarat" — operator yang tidak pernah mendaftar tetapi tetap menerima delegasi. Aplikasi web tidak akan mengizinkan pengguna baru untuk mendelegasikan kepada mereka, tetapi delegasi yang sudah ada tetap terlacak dan dihitung. Filter tersebut hanya menghalangi relasi baru. Ia tidak membatalkan relasi yang sudah ada.
Yang sedang saya pertimbangkan: apakah menghapus kebutuhan modal menurunkan ambang batas untuk kumpulan operator yang lebih terdesentralisasi — atau justru berarti orang-orang yang membuat keputusan finalitas bisa pergi tanpa mempertaruhkan apa pun dari pihak mereka sendiri?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
104
Serangan mengiris membakar. Pemenjaraan tidak. Pemenjaraan seharusnya menjadi opsi cadangan untuk waktu henti (downtime), dan pemenjaraan berjalan baik di atas kertas—hingga sebuah audit menemukan bahwa jam pemenjaraan itu sendiri bisa direset oleh penyedia yang seharusnya dibatasi oleh pemenjaraan.
Babylon memisahkan dua mode kegagalan sepenuhnya. Ekuivokasi—double-signing—memicu slashing: BTC dibakar, permanen, begitu kriptografinya menangkapnya. Downtime memicu pemenjaraan sebagai gantinya—aturan liveness yang ditujukan untuk mengeluarkan penyedia dari set aktif jika mereka melewatkan terlalu banyak voting finalitas dalam jendela sekitar 28 jam. Tidak ada pembakaran. Hanya penghapusan sementara.
Itulah bagian yang belum pernah saya pisahkan sebelumnya.
Sebuah laporan riset keamanan dari OpenZeppelin menemukan bahwa jendela pemenjaraan diukur relatif terhadap nilai StartHeight—dan nilai tersebut direset setiap kali penyedia finalitas re-enters (kembali masuk) ke set aktif. Itu menciptakan pola yang dapat dieksploitasi: pergi sebentar, bergabung lagi tepat sebelum pemenjaraan akan dipicu, mengreset jam, lalu mengulang tanpa henti. Penyedia yang kronisnya tidak dapat diandalkan bisa menghindari pemenjaraan selamanya tanpa pernah secara teknis tetap offline cukup lama untuk tertangkap.
Itu kategori risiko yang berbeda dari apa pun dalam desain slashing. Ekuivokasi dihukum oleh pemicu kriptografis yang keras yang tidak bisa dihindari—kunci yang terekspos membuat hukumannya otomatis. Penegakan liveness adalah aturan state-machine yang bergantung pada sebuah timer yang tidak pernah dikonfirmasi aman dari entitas persis yang seharusnya dibatasi.
Yang tidak jelas adalah apakah bypass spesifik ini pernah benar-benar aktif di mainnet, atau tertangkap saat audit sebelum deployment—laporan membahas mekanismenya tetapi tidak mencakup jejak waktu paparannya.
Yang sedang saya pertimbangkan: apakah masuk akal memperlakukan ekuivokasi dan downtime sebagai kategori risiko yang benar-benar berbeda—karena satu bersifat jahat dan yang lain tidak—atau apakah itu hanya berarti jalur penegakan yang “lebih lunak” memang sejak awal menjadi tempat celah-celah sebenarnya bersembunyi?
@babylonlabs_io #BABY $BABY #baby $TAKE $BLESS
Serangan mengiris membakar. Pemenjaraan tidak. Pemenjaraan seharusnya menjadi opsi cadangan untuk waktu henti (downtime), dan pemenjaraan berjalan baik di atas kertas—hingga sebuah audit menemukan bahwa jam pemenjaraan itu sendiri bisa direset oleh penyedia yang seharusnya dibatasi oleh pemenjaraan.
Babylon memisahkan dua mode kegagalan sepenuhnya. Ekuivokasi—double-signing—memicu slashing: BTC dibakar, permanen, begitu kriptografinya menangkapnya. Downtime memicu pemenjaraan sebagai gantinya—aturan liveness yang ditujukan untuk mengeluarkan penyedia dari set aktif jika mereka melewatkan terlalu banyak voting finalitas dalam jendela sekitar 28 jam. Tidak ada pembakaran. Hanya penghapusan sementara.
Itulah bagian yang belum pernah saya pisahkan sebelumnya.
Sebuah laporan riset keamanan dari OpenZeppelin menemukan bahwa jendela pemenjaraan diukur relatif terhadap nilai StartHeight—dan nilai tersebut direset setiap kali penyedia finalitas re-enters (kembali masuk) ke set aktif. Itu menciptakan pola yang dapat dieksploitasi: pergi sebentar, bergabung lagi tepat sebelum pemenjaraan akan dipicu, mengreset jam, lalu mengulang tanpa henti. Penyedia yang kronisnya tidak dapat diandalkan bisa menghindari pemenjaraan selamanya tanpa pernah secara teknis tetap offline cukup lama untuk tertangkap.
Itu kategori risiko yang berbeda dari apa pun dalam desain slashing. Ekuivokasi dihukum oleh pemicu kriptografis yang keras yang tidak bisa dihindari—kunci yang terekspos membuat hukumannya otomatis. Penegakan liveness adalah aturan state-machine yang bergantung pada sebuah timer yang tidak pernah dikonfirmasi aman dari entitas persis yang seharusnya dibatasi.
Yang tidak jelas adalah apakah bypass spesifik ini pernah benar-benar aktif di mainnet, atau tertangkap saat audit sebelum deployment—laporan membahas mekanismenya tetapi tidak mencakup jejak waktu paparannya.
Yang sedang saya pertimbangkan: apakah masuk akal memperlakukan ekuivokasi dan downtime sebagai kategori risiko yang benar-benar berbeda—karena satu bersifat jahat dan yang lain tidak—atau apakah itu hanya berarti jalur penegakan yang “lebih lunak” memang sejak awal menjadi tempat celah-celah sebenarnya bersembunyi?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
Babylon memisahkan dua mode kegagalan sepenuhnya. Ekuivokasi—double-signing—memicu slashing: BTC dibakar, permanen, begitu kriptografinya menangkapnya. Downtime memicu pemenjaraan sebagai gantinya—aturan liveness yang ditujukan untuk mengeluarkan penyedia dari set aktif jika mereka melewatkan terlalu banyak voting finalitas dalam jendela sekitar 28 jam. Tidak ada pembakaran. Hanya penghapusan sementara.
Itulah bagian yang belum pernah saya pisahkan sebelumnya.
Sebuah laporan riset keamanan dari OpenZeppelin menemukan bahwa jendela pemenjaraan diukur relatif terhadap nilai StartHeight—dan nilai tersebut direset setiap kali penyedia finalitas re-enters (kembali masuk) ke set aktif. Itu menciptakan pola yang dapat dieksploitasi: pergi sebentar, bergabung lagi tepat sebelum pemenjaraan akan dipicu, mengreset jam, lalu mengulang tanpa henti. Penyedia yang kronisnya tidak dapat diandalkan bisa menghindari pemenjaraan selamanya tanpa pernah secara teknis tetap offline cukup lama untuk tertangkap.
Itu kategori risiko yang berbeda dari apa pun dalam desain slashing. Ekuivokasi dihukum oleh pemicu kriptografis yang keras yang tidak bisa dihindari—kunci yang terekspos membuat hukumannya otomatis. Penegakan liveness adalah aturan state-machine yang bergantung pada sebuah timer yang tidak pernah dikonfirmasi aman dari entitas persis yang seharusnya dibatasi.
Yang tidak jelas adalah apakah bypass spesifik ini pernah benar-benar aktif di mainnet, atau tertangkap saat audit sebelum deployment—laporan membahas mekanismenya tetapi tidak mencakup jejak waktu paparannya.
Yang sedang saya pertimbangkan: apakah masuk akal memperlakukan ekuivokasi dan downtime sebagai kategori risiko yang benar-benar berbeda—karena satu bersifat jahat dan yang lain tidak—atau apakah itu hanya berarti jalur penegakan yang “lebih lunak” memang sejak awal menjadi tempat celah-celah sebenarnya bersembunyi?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
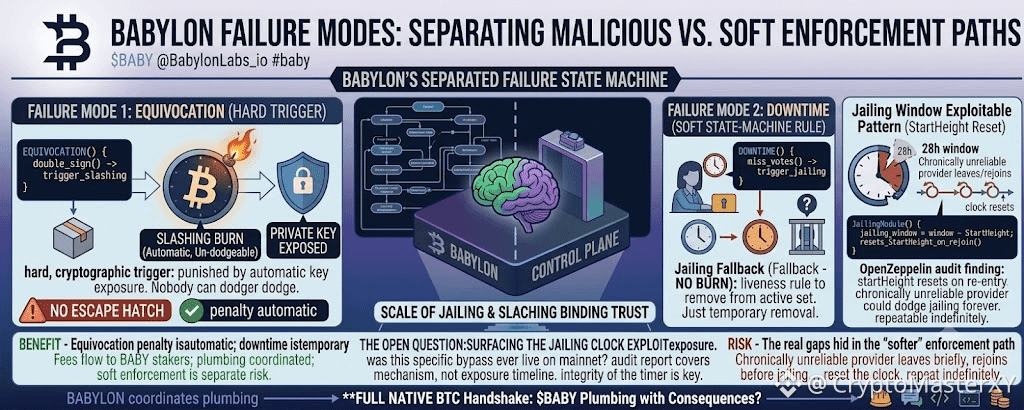
2
1
181
Aku membongkar skrip penebusan brankas, mencari celah untuk kabur. Tidak ada. Hanya opcode OP_CHECKSEQUENCEVERIFY dan tinggi blok yang akan tiba—baik kamu siap atau tidak. Tidak ada override multisig. Tidak ada kunci admin. Tidak ada pelepasan awal yang dipicu oracle.
Saat kamu mengklik Unstake, kamu tidak sedang meminta izin. Kamu menyalakan sumbu yang membakar tepat dengan kecepatan produksi blok Bitcoin, dan tidak ada apa pun di dunia yang bisa membuatnya membakar lebih cepat.
Masalahnya, pasar tidak berhenti saat sumbu itu terbakar. Enam hari memasuki masa unbonding tujuh hari, grafik mencetak candle merah 12%, dan aku tidak bisa bergerak. Bukan karena aku membeku. Tapi karena skrip brankas sudah mengunci keluarku ke sebuah timestamp yang belum tiba. Imbal hasil yang kudapat bukan bunga. Itu adalah premi yang kupungut dari menjual hakku untuk panik.
Setiap basis poin dari imbal hasil itu dihargai terhadap probabilitas bahwa aku akan membutuhkan likuiditas sebelum masa timelock berakhir dan tidak akan punya cara untuk mendapatkannya.
Obrolan voice pada malam itu bukan membahas harga masuk. Itu dipenuhi orang-orang yang menonton timer mereka sendiri menghitung mundur, saling bertukar screenshot dari block explorer seperti majalah ruang tunggu rumah sakit.
Brankas mengamankan Bitcoinmu. Timelock mengamankan protokol.
Grup chat mengamankan bagian dari dirimu yang bisa menatap pisau jatuh dan tidak mengambilnya sebelum hitung mundur berakhir. Aku tidak mempelajarinya dari whitepaper. Aku mendapatkannya dari seseorang asing yang mengetik "tarik napas, block 847,032 akan datang entah bagaimana pun" ke dalam chat yang hampir tidak kuikuti.
Skrip penebusannya transparan. Penebusan emosional di sisi lain dari timelock tidak.
#baby $BABY @babylonlabs_io $1000RATS $KOMA
Aku membongkar skrip penebusan brankas, mencari celah untuk kabur. Tidak ada. Hanya opcode OP_CHECKSEQUENCEVERIFY dan tinggi blok yang akan tiba—baik kamu siap atau tidak. Tidak ada override multisig. Tidak ada kunci admin. Tidak ada pelepasan awal yang dipicu oracle.
Saat kamu mengklik Unstake, kamu tidak sedang meminta izin. Kamu menyalakan sumbu yang membakar tepat dengan kecepatan produksi blok Bitcoin, dan tidak ada apa pun di dunia yang bisa membuatnya membakar lebih cepat.
Masalahnya, pasar tidak berhenti saat sumbu itu terbakar. Enam hari memasuki masa unbonding tujuh hari, grafik mencetak candle merah 12%, dan aku tidak bisa bergerak. Bukan karena aku membeku. Tapi karena skrip brankas sudah mengunci keluarku ke sebuah timestamp yang belum tiba. Imbal hasil yang kudapat bukan bunga. Itu adalah premi yang kupungut dari menjual hakku untuk panik.
Setiap basis poin dari imbal hasil itu dihargai terhadap probabilitas bahwa aku akan membutuhkan likuiditas sebelum masa timelock berakhir dan tidak akan punya cara untuk mendapatkannya.
Obrolan voice pada malam itu bukan membahas harga masuk. Itu dipenuhi orang-orang yang menonton timer mereka sendiri menghitung mundur, saling bertukar screenshot dari block explorer seperti majalah ruang tunggu rumah sakit.
Brankas mengamankan Bitcoinmu. Timelock mengamankan protokol.
Grup chat mengamankan bagian dari dirimu yang bisa menatap pisau jatuh dan tidak mengambilnya sebelum hitung mundur berakhir. Aku tidak mempelajarinya dari whitepaper. Aku mendapatkannya dari seseorang asing yang mengetik "tarik napas, block 847,032 akan datang entah bagaimana pun" ke dalam chat yang hampir tidak kuikuti.
Skrip penebusannya transparan. Penebusan emosional di sisi lain dari timelock tidak.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
Saat kamu mengklik Unstake, kamu tidak sedang meminta izin. Kamu menyalakan sumbu yang membakar tepat dengan kecepatan produksi blok Bitcoin, dan tidak ada apa pun di dunia yang bisa membuatnya membakar lebih cepat.
Masalahnya, pasar tidak berhenti saat sumbu itu terbakar. Enam hari memasuki masa unbonding tujuh hari, grafik mencetak candle merah 12%, dan aku tidak bisa bergerak. Bukan karena aku membeku. Tapi karena skrip brankas sudah mengunci keluarku ke sebuah timestamp yang belum tiba. Imbal hasil yang kudapat bukan bunga. Itu adalah premi yang kupungut dari menjual hakku untuk panik.
Setiap basis poin dari imbal hasil itu dihargai terhadap probabilitas bahwa aku akan membutuhkan likuiditas sebelum masa timelock berakhir dan tidak akan punya cara untuk mendapatkannya.
Obrolan voice pada malam itu bukan membahas harga masuk. Itu dipenuhi orang-orang yang menonton timer mereka sendiri menghitung mundur, saling bertukar screenshot dari block explorer seperti majalah ruang tunggu rumah sakit.
Brankas mengamankan Bitcoinmu. Timelock mengamankan protokol.
Grup chat mengamankan bagian dari dirimu yang bisa menatap pisau jatuh dan tidak mengambilnya sebelum hitung mundur berakhir. Aku tidak mempelajarinya dari whitepaper. Aku mendapatkannya dari seseorang asing yang mengetik "tarik napas, block 847,032 akan datang entah bagaimana pun" ke dalam chat yang hampir tidak kuikuti.
Skrip penebusannya transparan. Penebusan emosional di sisi lain dari timelock tidak.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
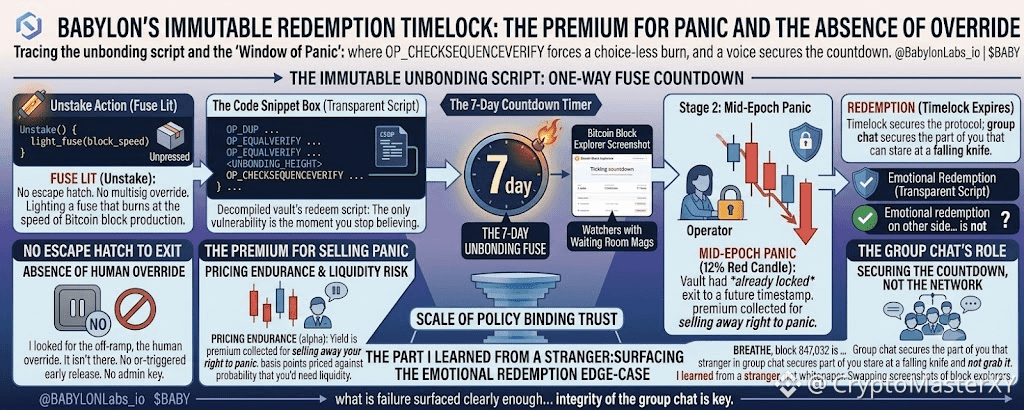
3
1
533
Saya tidak mencari kata "trust" di dokumen whitepaper. Saya mencari off-ramp, human override, baris kode yang menjeda eksekusi saat seseorang menyadari telah membuat kesalahan. Itu tidak ada.
Skema EOTS adalah cermin tanpa ampun. Saya menandatangani sebuah blok dengan jujur, lalu menandatangani yang bertentangan hanya untuk melihat matematika berjalan. Tanda tangan kedua memecahkan yang pertama dan menumpahkan kunci privat ke atas rantai seperti pengakuan yang tidak Anda sadari sedang Anda tulis. Tidak ada hakim. Tidak ada pemungutan suara. Hanya kurva yang melakukan apa yang memang dilakukan kurva.
Babylon tidak membangun mekanisme hukuman. Babylon membangun mesin potret-diri. Setiap validator yang menandatangani dengan benar meninggalkan bukan bukti kejujuran, melainkan ketiadaan kehancuran diri. Kunci Anda tetap rahasia hanya selama Anda tetap selaras dengan kebenaran yang Anda tandatangani pertama kali.
Itulah pembalikan yang belum tahu cara diberi harga oleh pasar. Rantai lain meminta Anda untuk mempercayai sebuah komite. Babylon meminta Anda untuk bertahan dari versi diri Anda yang mungkin runtuh saat ada red candle dan menekan kirim. Satu-satunya kerentanan yang tersisa bukanlah yang kriptografis. Itu adalah momen saat Anda berhenti percaya bahwa cermin itu akan tetap berdiri, dan Anda menjadi penyerang yang justru ingin diungkap oleh protokol.
Obrolan suara komunitas tidak mengamankan jaringan. Obrolan itu mengamankan jeda antara impuls dan tindakan. Brankas menyimpan Bitcoin Anda. Matematika menyimpan para validator. Obrolan grup menyimpan versi Anda yang masih bersedia menghadapi cermin besok. Saya tidak tahu apakah Babylon menang. Saya tahu Babylon tidak meminta kepercayaan. Babylon meminta ketahanan, dan ketahanan adalah satu-satunya alpha yang tidak bisa dipanen.
@babylonlabs_io $BABY #baby $KOMA $SNXXB
#baby
Saya tidak mencari kata "trust" di dokumen whitepaper. Saya mencari off-ramp, human override, baris kode yang menjeda eksekusi saat seseorang menyadari telah membuat kesalahan. Itu tidak ada.
Skema EOTS adalah cermin tanpa ampun. Saya menandatangani sebuah blok dengan jujur, lalu menandatangani yang bertentangan hanya untuk melihat matematika berjalan. Tanda tangan kedua memecahkan yang pertama dan menumpahkan kunci privat ke atas rantai seperti pengakuan yang tidak Anda sadari sedang Anda tulis. Tidak ada hakim. Tidak ada pemungutan suara. Hanya kurva yang melakukan apa yang memang dilakukan kurva.
Babylon tidak membangun mekanisme hukuman. Babylon membangun mesin potret-diri. Setiap validator yang menandatangani dengan benar meninggalkan bukan bukti kejujuran, melainkan ketiadaan kehancuran diri. Kunci Anda tetap rahasia hanya selama Anda tetap selaras dengan kebenaran yang Anda tandatangani pertama kali.
Itulah pembalikan yang belum tahu cara diberi harga oleh pasar. Rantai lain meminta Anda untuk mempercayai sebuah komite. Babylon meminta Anda untuk bertahan dari versi diri Anda yang mungkin runtuh saat ada red candle dan menekan kirim. Satu-satunya kerentanan yang tersisa bukanlah yang kriptografis. Itu adalah momen saat Anda berhenti percaya bahwa cermin itu akan tetap berdiri, dan Anda menjadi penyerang yang justru ingin diungkap oleh protokol.
Obrolan suara komunitas tidak mengamankan jaringan. Obrolan itu mengamankan jeda antara impuls dan tindakan. Brankas menyimpan Bitcoin Anda. Matematika menyimpan para validator. Obrolan grup menyimpan versi Anda yang masih bersedia menghadapi cermin besok. Saya tidak tahu apakah Babylon menang. Saya tahu Babylon tidak meminta kepercayaan. Babylon meminta ketahanan, dan ketahanan adalah satu-satunya alpha yang tidak bisa dipanen.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
Skema EOTS adalah cermin tanpa ampun. Saya menandatangani sebuah blok dengan jujur, lalu menandatangani yang bertentangan hanya untuk melihat matematika berjalan. Tanda tangan kedua memecahkan yang pertama dan menumpahkan kunci privat ke atas rantai seperti pengakuan yang tidak Anda sadari sedang Anda tulis. Tidak ada hakim. Tidak ada pemungutan suara. Hanya kurva yang melakukan apa yang memang dilakukan kurva.
Babylon tidak membangun mekanisme hukuman. Babylon membangun mesin potret-diri. Setiap validator yang menandatangani dengan benar meninggalkan bukan bukti kejujuran, melainkan ketiadaan kehancuran diri. Kunci Anda tetap rahasia hanya selama Anda tetap selaras dengan kebenaran yang Anda tandatangani pertama kali.
Itulah pembalikan yang belum tahu cara diberi harga oleh pasar. Rantai lain meminta Anda untuk mempercayai sebuah komite. Babylon meminta Anda untuk bertahan dari versi diri Anda yang mungkin runtuh saat ada red candle dan menekan kirim. Satu-satunya kerentanan yang tersisa bukanlah yang kriptografis. Itu adalah momen saat Anda berhenti percaya bahwa cermin itu akan tetap berdiri, dan Anda menjadi penyerang yang justru ingin diungkap oleh protokol.
Obrolan suara komunitas tidak mengamankan jaringan. Obrolan itu mengamankan jeda antara impuls dan tindakan. Brankas menyimpan Bitcoin Anda. Matematika menyimpan para validator. Obrolan grup menyimpan versi Anda yang masih bersedia menghadapi cermin besok. Saya tidak tahu apakah Babylon menang. Saya tahu Babylon tidak meminta kepercayaan. Babylon meminta ketahanan, dan ketahanan adalah satu-satunya alpha yang tidak bisa dipanen.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
2
179
Saya mencari kata "trust" dalam whitepaper Babylon empat kali. Saya menemukannya persis nol kali.
Angka itu membuat saya tidak bisa tidur. Bukan karena trust tidak ada dalam protokol. Tapi karena ia telah digantikan oleh sesuatu yang belum siap saya namai.
Saya menelusuri skema tanda tangan EOTS pada penyedia finalitas testnet yang sengaja saya rusak. Tanda tangani sekali dengan jujur, dan kuncinya tetap tersembunyi. Tanda tangani dua kali pada blok yang saling bertentangan, dan matematika mempublikasikan kunci privat Anda ke jaringan. Tidak ada pengadilan. Tidak ada pemungutan suara tata kelola. Hukumannya tidak memerlukan hakim karena kebohongannya membawa algojo sendiri.
Saya menjalankan simulasi sambil berharap menemukan ambang batas, masa tenggang, atau pengambil alihan dari manusia. Tidak ada. Ekonomilah yang menjerat saya.
Validator yang double-signing kehilangan bonded stake ditambah BTC yang disita (slashed). Tapi itu biaya untuk gagal melakukan serangan. Biaya untuk meluncurkannya adalah harus lebih cepat daripada timestamp Bitcoin terlebih dahulu, yang berarti menyusun ulang sebuah buku besar senilai triliunan dolar sebelum ekstraksi tanda tangan bahkan terpicu.
Anda tidak disita hanya karena mencoba. Anda disita karena mencoba dan kalah.
Itulah bagian yang tidak bisa berhenti saya pikirkan. Babylon tidak mencegah Anda untuk bersikap tidak jujur. Ia membuat ketidakjujuran secara struktural identik dengan pengakuan begitu bukti kerja Bitcoin menolak mengikuti fork Anda.
Kebanyakan rantai menjual kepada Anda trust dari sebuah komite. Babylon menjual trust dalam sebuah aksioma: jika Anda curang, matematika akan mengungkap Anda sebelum ada manusia yang menyadarinya. Itu bukan keamanan. Itu determinisme.
Saya tidak tahu apakah pasar sudah menghargainya. Saya tahu bahwa setiap rantai lain meminta Anda untuk percaya. Babylon meminta Anda untuk menghitung. Dan menghitung lebih murah daripada percaya—hingga suatu saat tidak lagi.
#baby $BABY @babylonlabs_io $COTI $UAI
Saya mencari kata "trust" dalam whitepaper Babylon empat kali. Saya menemukannya persis nol kali.
Angka itu membuat saya tidak bisa tidur. Bukan karena trust tidak ada dalam protokol. Tapi karena ia telah digantikan oleh sesuatu yang belum siap saya namai.
Saya menelusuri skema tanda tangan EOTS pada penyedia finalitas testnet yang sengaja saya rusak. Tanda tangani sekali dengan jujur, dan kuncinya tetap tersembunyi. Tanda tangani dua kali pada blok yang saling bertentangan, dan matematika mempublikasikan kunci privat Anda ke jaringan. Tidak ada pengadilan. Tidak ada pemungutan suara tata kelola. Hukumannya tidak memerlukan hakim karena kebohongannya membawa algojo sendiri.
Saya menjalankan simulasi sambil berharap menemukan ambang batas, masa tenggang, atau pengambil alihan dari manusia. Tidak ada. Ekonomilah yang menjerat saya.
Validator yang double-signing kehilangan bonded stake ditambah BTC yang disita (slashed). Tapi itu biaya untuk gagal melakukan serangan. Biaya untuk meluncurkannya adalah harus lebih cepat daripada timestamp Bitcoin terlebih dahulu, yang berarti menyusun ulang sebuah buku besar senilai triliunan dolar sebelum ekstraksi tanda tangan bahkan terpicu.
Anda tidak disita hanya karena mencoba. Anda disita karena mencoba dan kalah.
Itulah bagian yang tidak bisa berhenti saya pikirkan. Babylon tidak mencegah Anda untuk bersikap tidak jujur. Ia membuat ketidakjujuran secara struktural identik dengan pengakuan begitu bukti kerja Bitcoin menolak mengikuti fork Anda.
Kebanyakan rantai menjual kepada Anda trust dari sebuah komite. Babylon menjual trust dalam sebuah aksioma: jika Anda curang, matematika akan mengungkap Anda sebelum ada manusia yang menyadarinya. Itu bukan keamanan. Itu determinisme.
Saya tidak tahu apakah pasar sudah menghargainya. Saya tahu bahwa setiap rantai lain meminta Anda untuk percaya. Babylon meminta Anda untuk menghitung. Dan menghitung lebih murah daripada percaya—hingga suatu saat tidak lagi.
#baby $BABY @BabylonLabs_io $COTI $UAI
Angka itu membuat saya tidak bisa tidur. Bukan karena trust tidak ada dalam protokol. Tapi karena ia telah digantikan oleh sesuatu yang belum siap saya namai.
Saya menelusuri skema tanda tangan EOTS pada penyedia finalitas testnet yang sengaja saya rusak. Tanda tangani sekali dengan jujur, dan kuncinya tetap tersembunyi. Tanda tangani dua kali pada blok yang saling bertentangan, dan matematika mempublikasikan kunci privat Anda ke jaringan. Tidak ada pengadilan. Tidak ada pemungutan suara tata kelola. Hukumannya tidak memerlukan hakim karena kebohongannya membawa algojo sendiri.
Saya menjalankan simulasi sambil berharap menemukan ambang batas, masa tenggang, atau pengambil alihan dari manusia. Tidak ada. Ekonomilah yang menjerat saya.
Validator yang double-signing kehilangan bonded stake ditambah BTC yang disita (slashed). Tapi itu biaya untuk gagal melakukan serangan. Biaya untuk meluncurkannya adalah harus lebih cepat daripada timestamp Bitcoin terlebih dahulu, yang berarti menyusun ulang sebuah buku besar senilai triliunan dolar sebelum ekstraksi tanda tangan bahkan terpicu.
Anda tidak disita hanya karena mencoba. Anda disita karena mencoba dan kalah.
Itulah bagian yang tidak bisa berhenti saya pikirkan. Babylon tidak mencegah Anda untuk bersikap tidak jujur. Ia membuat ketidakjujuran secara struktural identik dengan pengakuan begitu bukti kerja Bitcoin menolak mengikuti fork Anda.
Kebanyakan rantai menjual kepada Anda trust dari sebuah komite. Babylon menjual trust dalam sebuah aksioma: jika Anda curang, matematika akan mengungkap Anda sebelum ada manusia yang menyadarinya. Itu bukan keamanan. Itu determinisme.
Saya tidak tahu apakah pasar sudah menghargainya. Saya tahu bahwa setiap rantai lain meminta Anda untuk percaya. Babylon meminta Anda untuk menghitung. Dan menghitung lebih murah daripada percaya—hingga suatu saat tidak lagi.
#baby $BABY @BabylonLabs_io $COTI $UAI
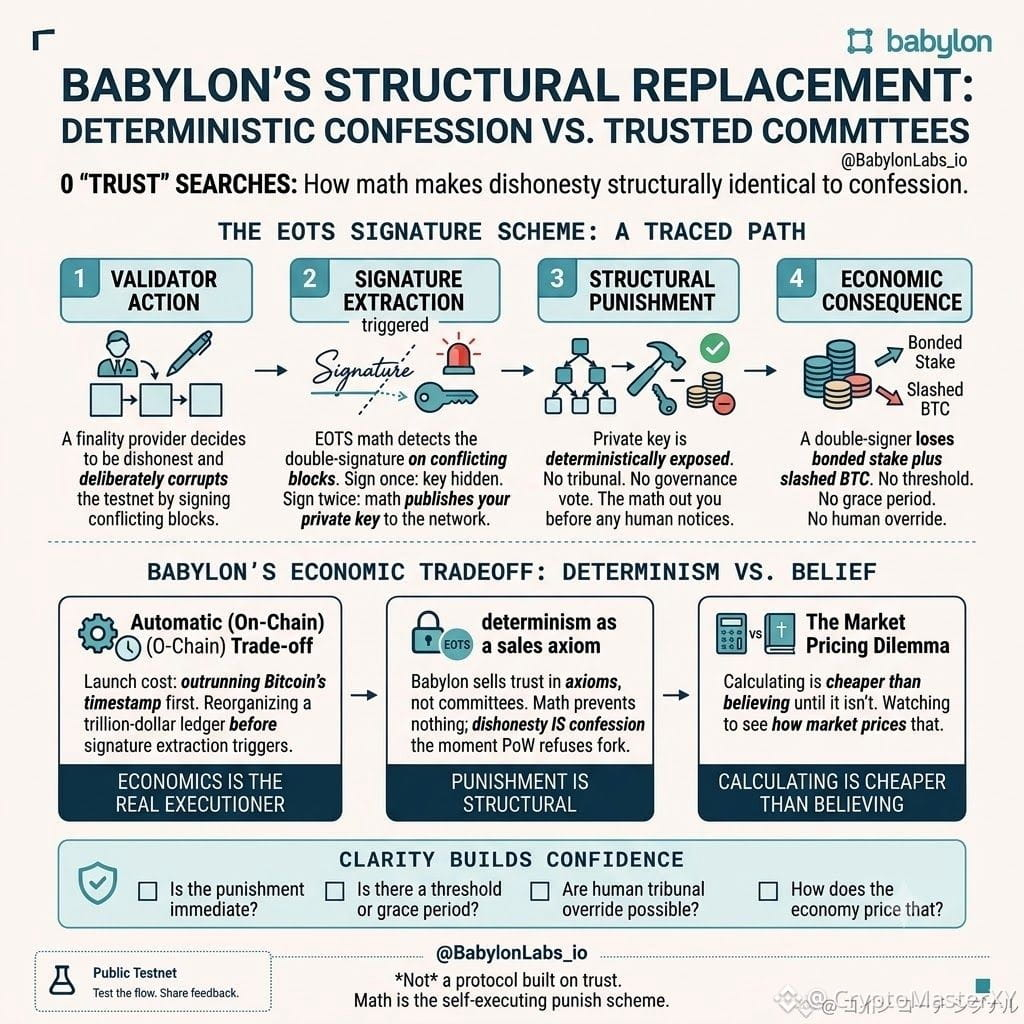
2
147
Saya ingin tahu apa yang terjadi pada jeda antara saat real backing penyedia finalitas berubah dan ketika protokol mengakui bahwa perubahan itu sudah terjadi. Jadi saya menelusuri bagaimana modul x/epoching di Babylon benar-benar memproses delegasi baru.
Pesan staking dan unstaking tidak dieksekusi seketika. Mereka mengantri selama panjang satu epoch penuh, lalu diproses dalam satu batch di batasnya. Sampai batas itu tercapai, kekuatan voting finalitas rantai masih mencerminkan snapshot lama, bukan yang terbaru. Penyedia finalitas bisa saja kehilangan delegasi secara real time, bisa secara ekonomis mengosongkan diri di tengah epoch, namun tetap melakukan voting dengan bobot yang dimilikinya sebelum siapa pun menarik.
Ini bukan bug. Ini adalah tradeoff untuk membatch ribuan delegasi yang didukung BTC menjadi satu penyelesaian alih-alih memproses semuanya secara individual. Tetapi artinya dukungan keamanan kripto-ekonomis untuk sebuah blok tertentu bukanlah keamanan yang ada saat ini. Itu adalah keamanan yang ada pada checkpoint terakhir, dibawa ke depan atas dasar kepercayaan bahwa tidak ada perubahan material di antaranya.
Saya terus membandingkannya dengan cara kerja jalur kredit. Limit Anda tidak langsung berubah saat penghasilan Anda berubah. Limit itu diperbarui pada satu siklus, dan di antaranya, bank memperpanjang kepercayaan berdasarkan angka yang sudah sedikit tidak tepat. Babylon melakukan hal yang sama dengan bobot Bitcoin, hanya saja dengan kriptografi yang lebih baik yang melapisi ketidakakuratan itu.
Saya tidak berpikir ini merusak model. Fast unbonding, kurang lebih dua hari, membuat jendela tersebut tetap pendek dibandingkan rantai PoS pada umumnya. Tapi pendek itu tidak nol, dan bagian yang perlu diawasi bukanlah harga token. Yang perlu diperhatikan adalah seberapa lebar jendela epoch itu ketika set validator terus bertambah ukurannya.
$BABY @babylonlabs_io #baby $ON $BTC
Saya ingin tahu apa yang terjadi pada jeda antara saat real backing penyedia finalitas berubah dan ketika protokol mengakui bahwa perubahan itu sudah terjadi. Jadi saya menelusuri bagaimana modul x/epoching di Babylon benar-benar memproses delegasi baru.
Pesan staking dan unstaking tidak dieksekusi seketika. Mereka mengantri selama panjang satu epoch penuh, lalu diproses dalam satu batch di batasnya. Sampai batas itu tercapai, kekuatan voting finalitas rantai masih mencerminkan snapshot lama, bukan yang terbaru. Penyedia finalitas bisa saja kehilangan delegasi secara real time, bisa secara ekonomis mengosongkan diri di tengah epoch, namun tetap melakukan voting dengan bobot yang dimilikinya sebelum siapa pun menarik.
Ini bukan bug. Ini adalah tradeoff untuk membatch ribuan delegasi yang didukung BTC menjadi satu penyelesaian alih-alih memproses semuanya secara individual. Tetapi artinya dukungan keamanan kripto-ekonomis untuk sebuah blok tertentu bukanlah keamanan yang ada saat ini. Itu adalah keamanan yang ada pada checkpoint terakhir, dibawa ke depan atas dasar kepercayaan bahwa tidak ada perubahan material di antaranya.
Saya terus membandingkannya dengan cara kerja jalur kredit. Limit Anda tidak langsung berubah saat penghasilan Anda berubah. Limit itu diperbarui pada satu siklus, dan di antaranya, bank memperpanjang kepercayaan berdasarkan angka yang sudah sedikit tidak tepat. Babylon melakukan hal yang sama dengan bobot Bitcoin, hanya saja dengan kriptografi yang lebih baik yang melapisi ketidakakuratan itu.
Saya tidak berpikir ini merusak model. Fast unbonding, kurang lebih dua hari, membuat jendela tersebut tetap pendek dibandingkan rantai PoS pada umumnya. Tapi pendek itu tidak nol, dan bagian yang perlu diawasi bukanlah harga token. Yang perlu diperhatikan adalah seberapa lebar jendela epoch itu ketika set validator terus bertambah ukurannya.
$BABY @BabylonLabs_io #baby $ON $BTC
Pesan staking dan unstaking tidak dieksekusi seketika. Mereka mengantri selama panjang satu epoch penuh, lalu diproses dalam satu batch di batasnya. Sampai batas itu tercapai, kekuatan voting finalitas rantai masih mencerminkan snapshot lama, bukan yang terbaru. Penyedia finalitas bisa saja kehilangan delegasi secara real time, bisa secara ekonomis mengosongkan diri di tengah epoch, namun tetap melakukan voting dengan bobot yang dimilikinya sebelum siapa pun menarik.
Ini bukan bug. Ini adalah tradeoff untuk membatch ribuan delegasi yang didukung BTC menjadi satu penyelesaian alih-alih memproses semuanya secara individual. Tetapi artinya dukungan keamanan kripto-ekonomis untuk sebuah blok tertentu bukanlah keamanan yang ada saat ini. Itu adalah keamanan yang ada pada checkpoint terakhir, dibawa ke depan atas dasar kepercayaan bahwa tidak ada perubahan material di antaranya.
Saya terus membandingkannya dengan cara kerja jalur kredit. Limit Anda tidak langsung berubah saat penghasilan Anda berubah. Limit itu diperbarui pada satu siklus, dan di antaranya, bank memperpanjang kepercayaan berdasarkan angka yang sudah sedikit tidak tepat. Babylon melakukan hal yang sama dengan bobot Bitcoin, hanya saja dengan kriptografi yang lebih baik yang melapisi ketidakakuratan itu.
Saya tidak berpikir ini merusak model. Fast unbonding, kurang lebih dua hari, membuat jendela tersebut tetap pendek dibandingkan rantai PoS pada umumnya. Tapi pendek itu tidak nol, dan bagian yang perlu diawasi bukanlah harga token. Yang perlu diperhatikan adalah seberapa lebar jendela epoch itu ketika set validator terus bertambah ukurannya.
$BABY @BabylonLabs_io #baby $ON $BTC
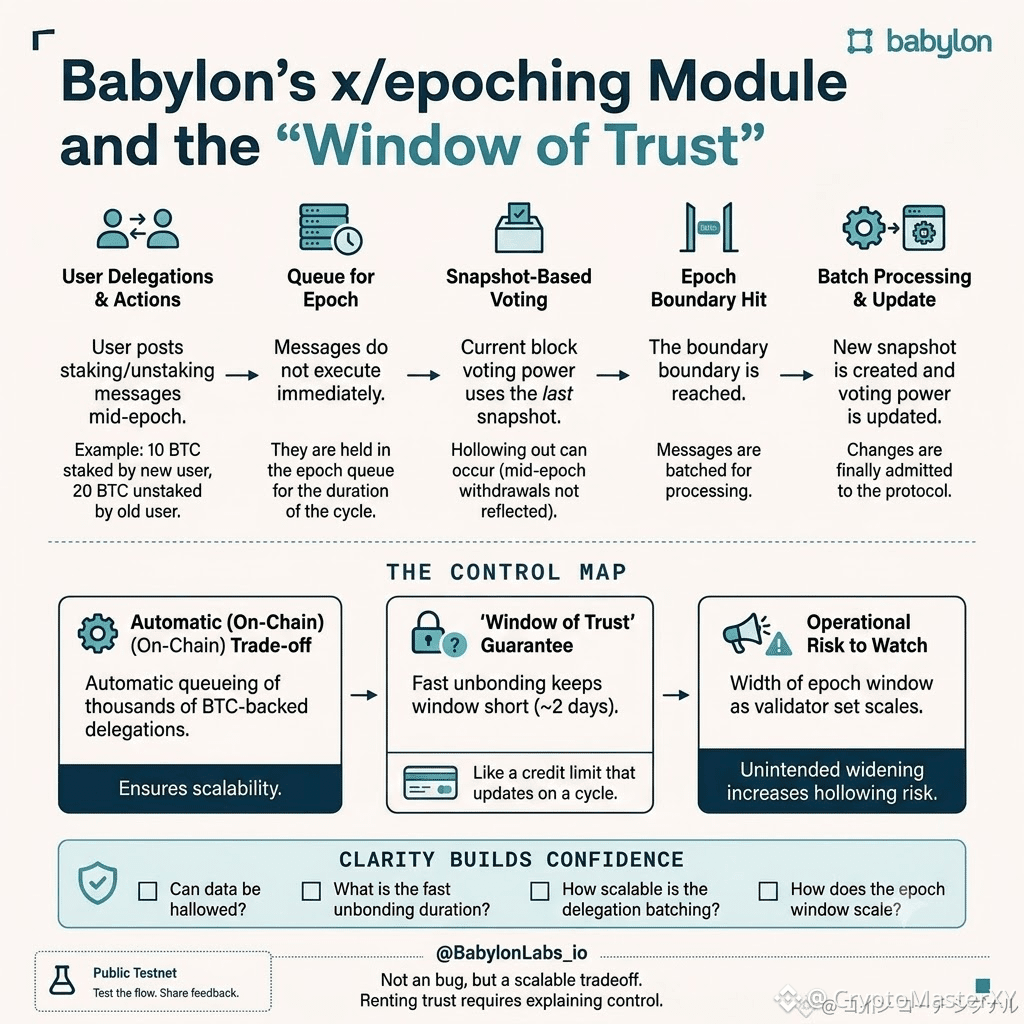
3
212
Saya mengira komite perjanjian itu hanya formalitas, semacam multisig yang dibutuhkan setiap protokol staking Bitcoin dan tak ada yang benar-benar membaca kodenya. Saya hanya berubah pikiran setelah menelusuri apa yang terjadi ketika seorang validator mencoba melakukan unbond lebih awal.
Tidak ada antrean unbond seperti yang orang bayangkan. Saat Anda melakukan staking, Anda tidak menandatangani janji untuk menunggu. Anda menandatangani transaksi keluar itu sendiri, terlebih dahulu, dengan penguncian waktu (timelocked), yang dipegang oleh komite perjanjian sebelum BTC Anda bahkan bergerak menuju validator. Komite itu tidak memutuskan apakah Anda mendapatkan Bitcoin Anda kembali. Ia memegang transaksi yang sudah memutuskan, dan hanya menunggu jam yang ditentukan oleh tanda tangan.
Rincian tunggal itu mengubah apa sebenarnya komite tersebut. Komite itu bukan badan tata kelola dengan kebijaksanaan. Ia adalah notaris untuk keputusan yang sudah Anda buat sendiri. Tugasnya seluruhnya adalah menolak untuk memiliki opini. Begitu seorang anggota perjanjian mulai menilai apakah keluarnya Anda sudah adil, desainnya sudah gagal, karena keadilan seharusnya diputuskan pada saat tanda tangan, bukan pada saat penebusan.
Saya terus memikirkan betapa tidak biasa hal itu di luar kode. Hampir setiap institusi yang berurusan dengan kita—bank, tuan tanah, pengadilan—memiliki hak untuk menafsirkan ulang kasus Anda nanti. Komite Babylon dibangun supaya tidak punya kasus yang bisa ditafsirkan ulang. Itu sudah ditutup rapat sejak ditandatangani.
Saya tidak yakin itu membuat early exit terasa tanpa rasa sakit. Itu berarti rasa sakit sudah dihargakan sebelum Anda staking, bukan dinegosiasikan setelahnya. Sebuah struktur di mana percakapan tersulit sudah terjadi, diam-diam, pada hari Anda mengklik konfirmasi.
$BABY @babylonlabs_io #baby $COTI $ON
Saya mengira komite perjanjian itu hanya formalitas, semacam multisig yang dibutuhkan setiap protokol staking Bitcoin dan tak ada yang benar-benar membaca kodenya. Saya hanya berubah pikiran setelah menelusuri apa yang terjadi ketika seorang validator mencoba melakukan unbond lebih awal.
Tidak ada antrean unbond seperti yang orang bayangkan. Saat Anda melakukan staking, Anda tidak menandatangani janji untuk menunggu. Anda menandatangani transaksi keluar itu sendiri, terlebih dahulu, dengan penguncian waktu (timelocked), yang dipegang oleh komite perjanjian sebelum BTC Anda bahkan bergerak menuju validator. Komite itu tidak memutuskan apakah Anda mendapatkan Bitcoin Anda kembali. Ia memegang transaksi yang sudah memutuskan, dan hanya menunggu jam yang ditentukan oleh tanda tangan.
Rincian tunggal itu mengubah apa sebenarnya komite tersebut. Komite itu bukan badan tata kelola dengan kebijaksanaan. Ia adalah notaris untuk keputusan yang sudah Anda buat sendiri. Tugasnya seluruhnya adalah menolak untuk memiliki opini. Begitu seorang anggota perjanjian mulai menilai apakah keluarnya Anda sudah adil, desainnya sudah gagal, karena keadilan seharusnya diputuskan pada saat tanda tangan, bukan pada saat penebusan.
Saya terus memikirkan betapa tidak biasa hal itu di luar kode. Hampir setiap institusi yang berurusan dengan kita—bank, tuan tanah, pengadilan—memiliki hak untuk menafsirkan ulang kasus Anda nanti. Komite Babylon dibangun supaya tidak punya kasus yang bisa ditafsirkan ulang. Itu sudah ditutup rapat sejak ditandatangani.
Saya tidak yakin itu membuat early exit terasa tanpa rasa sakit. Itu berarti rasa sakit sudah dihargakan sebelum Anda staking, bukan dinegosiasikan setelahnya. Sebuah struktur di mana percakapan tersulit sudah terjadi, diam-diam, pada hari Anda mengklik konfirmasi.
$BABY @BabylonLabs_io #baby $COTI $ON
Tidak ada antrean unbond seperti yang orang bayangkan. Saat Anda melakukan staking, Anda tidak menandatangani janji untuk menunggu. Anda menandatangani transaksi keluar itu sendiri, terlebih dahulu, dengan penguncian waktu (timelocked), yang dipegang oleh komite perjanjian sebelum BTC Anda bahkan bergerak menuju validator. Komite itu tidak memutuskan apakah Anda mendapatkan Bitcoin Anda kembali. Ia memegang transaksi yang sudah memutuskan, dan hanya menunggu jam yang ditentukan oleh tanda tangan.
Rincian tunggal itu mengubah apa sebenarnya komite tersebut. Komite itu bukan badan tata kelola dengan kebijaksanaan. Ia adalah notaris untuk keputusan yang sudah Anda buat sendiri. Tugasnya seluruhnya adalah menolak untuk memiliki opini. Begitu seorang anggota perjanjian mulai menilai apakah keluarnya Anda sudah adil, desainnya sudah gagal, karena keadilan seharusnya diputuskan pada saat tanda tangan, bukan pada saat penebusan.
Saya terus memikirkan betapa tidak biasa hal itu di luar kode. Hampir setiap institusi yang berurusan dengan kita—bank, tuan tanah, pengadilan—memiliki hak untuk menafsirkan ulang kasus Anda nanti. Komite Babylon dibangun supaya tidak punya kasus yang bisa ditafsirkan ulang. Itu sudah ditutup rapat sejak ditandatangani.
Saya tidak yakin itu membuat early exit terasa tanpa rasa sakit. Itu berarti rasa sakit sudah dihargakan sebelum Anda staking, bukan dinegosiasikan setelahnya. Sebuah struktur di mana percakapan tersulit sudah terjadi, diam-diam, pada hari Anda mengklik konfirmasi.
$BABY @BabylonLabs_io #baby $COTI $ON
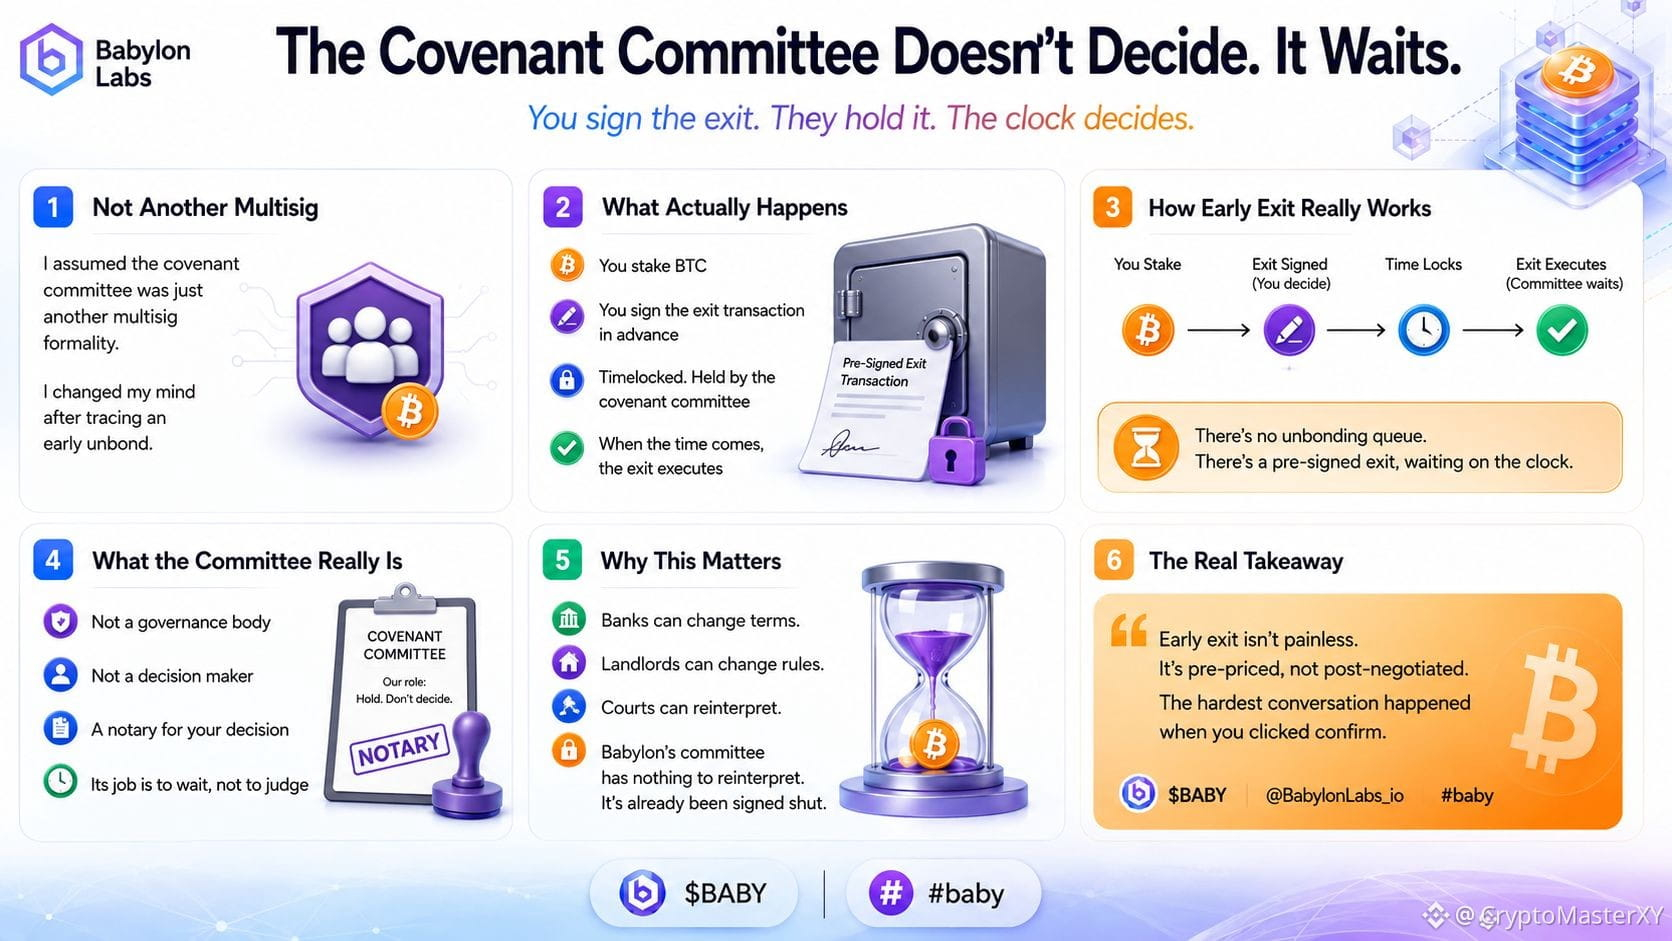
184
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
BTCBreaks80K
87,341 penayangan
1,589 Berdiskusi
Aku bilang itu langsung, aku bilang itu di postingan dan di banyak hal lainnya yang mungkin bisa kukatakan padamu.
Tapi jika $BTC tidak mengubah struktur, lalu untuk apa kamu melawan? Kalau #BTC sudah melakukan reversi secara mingguan dan tetap mempertahankan akumulasi mingguan, maka mengapa kamu masuk short? 🤷♂️
KLIK DI SINI UNTUK MEMBUKA #BTC 👇👇👇👇👇
Terlihat mudah mengatakannya sekarang setelah dia sudah melakukan pergerakan itu, tapi sejak dia jatuh sampai 74.900k aku masih terus bilang kepada kalian bahwa tidak ada tanda-tanda penurunan di bagian mana pun dari grafik.
Perlu diingat, aku tidak sedang mengatakan bahwa ini sama dengan yang $ZEC atau $SOL .
Pergerakan yang dilakukan oleh #BTC ini menjawab sesuatu yang pernah aku katakan beberapa sesi live yang lalu: pergerakan lateral dan akumulasi momentum untuk mengeksploitasi serta menghancurkan resistensi-resistensi yang ada, sekarang dan juga yang sebelumnya.
Sebenarnya tidak perlu jadi ahli untuk melihat apa yang sedang terjadi dengan #BTC走势分析 , apalagi karena dia menyedot setiap short, apa pun harga yang ada.
Aku ingat saat aku bilang bahwa pergerakan lateral koin ini sebagian disebabkan oleh jenis pergerakan seperti ini: kuat dan meyakinkan pada momen tertentu, tetapi sebelumnya terlihat sederhana sebelum kejadian.
Bingkai mingguan dari #BTCBreaks80K masih menunjukkan akumulasi di atas pita bollinger, bingkai harian melakukan reversi dengan candle yang memantul dari sebuah support, dan meski begitu masih ada orang yang bilang koin ini akan jatuh ke dasar hanya karena mereka ingin supaya jatuh—pergi sana, entah kenapa xd.
Para penjual di grafik jumlahnya sangat sedikit sehingga kamu benar-benar bisa melihat bahwa walaupun #BTC punya faktor makroekonomi yang secara praktis menentang dan geopolitik juga, dia tetap terus naik, bahkan makin tinggi.
Tapi tetap, kita harus jeli: kalau sampai menyentuh 82k atau 86k dan mengalami penolakan yang tegas, maka prospek ke depannya di kasus yang spesifik itu akan lebih bearish daripada yang lain. Namun sampai hari ini, sejauh ini tidak ada hal yang bearish untuk saat ini ✍
Cortextrading
·Disukai 6 Kali
·2.2k penayangan
比特币突破8万
75,543 penayangan
256 Berdiskusi
BuffettBecomesBerkshireChairmanEmeritus
22,423 penayangan
552 Berdiskusi