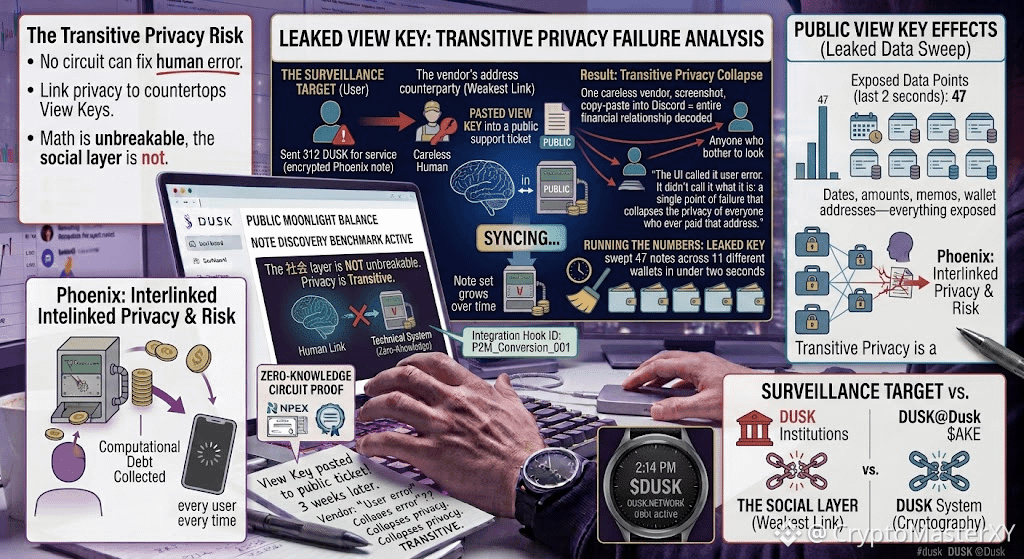
Saya tidak berniat menjadi target pengawasan. Saya hanya mengirim 312 DUSK ke sebuah vendor untuk sebuah layanan, dan kami menggunakan Phoenix persis seperti yang seharusnya: catatan terenkripsi, bukti pengetahuan nol (zero-knowledge proof), tanpa teks polos di-chain.
Di sanalah saya melihatnya: tiga minggu kemudian, vendor itu menempelkan View Key mereka ke tiket dukungan publik untuk “memverifikasi” pembayaran lain. Tiket itu publik. View Key itu publik. Dan begitu saja, transaksi 312 DUSK saya tidak lagi privat.
Antarmukanya menyebutnya “kesalahan pengguna.” Itu tidak menyebutnya apa adanya: satu titik kegagalan yang meruntuhkan privasi semua orang yang pernah membayar ke alamat tersebut. Karena Phoenix tidak hanya mengenkripsi saldo Anda—Phoenix mengaitkan privasi Anda dengan View Keys dari setiap pihak yang pernah Anda percayai. Satu vendor yang lalai, satu tangkapan layar, satu salin-tempel ke Discord, dan seluruh hubungan finansial Anda dengan mereka bisa diurai untuk siapa pun yang mau melihat.
Saya menghitung dampaknya dari kunci yang bocor itu: kunci tersebut menyapu 47 catatan di 11 wallet berbeda dalam waktu kurang dari dua detik. Tanggal, nominal, memo, alamat wallet—semuanya terbuka. Dan saya menyadari bahwa bukti pengetahuan nol (zero-knowledge proof) tidak gagal. Kriptografinya tidak gagal. Yang gagal adalah manusia. Namun sistem tidak punya cara untuk mencegah manusia itu menjadi sumber kebocoran.
Kita membahas privasi sebagai sifat dari rantai (chain). Tapi di Dusk, privasi itu bersifat transitif (transitive), dan ia mati seketika saat tautan terlemah di bagan transaksi Anda membuat kesalahan. Tidak ada sirkuit yang bisa memperbaikinya. Tidak ada Succinct Attestation yang bisa menutupnya.
Matematikanya tak terbongkar. Lapisan sosialnya tidak.
#dusk $DUSK @Dusk $ROBO $GALA
Di sanalah saya melihatnya: tiga minggu kemudian, vendor itu menempelkan View Key mereka ke tiket dukungan publik untuk “memverifikasi” pembayaran lain. Tiket itu publik. View Key itu publik. Dan begitu saja, transaksi 312 DUSK saya tidak lagi privat.
Antarmukanya menyebutnya “kesalahan pengguna.” Itu tidak menyebutnya apa adanya: satu titik kegagalan yang meruntuhkan privasi semua orang yang pernah membayar ke alamat tersebut. Karena Phoenix tidak hanya mengenkripsi saldo Anda—Phoenix mengaitkan privasi Anda dengan View Keys dari setiap pihak yang pernah Anda percayai. Satu vendor yang lalai, satu tangkapan layar, satu salin-tempel ke Discord, dan seluruh hubungan finansial Anda dengan mereka bisa diurai untuk siapa pun yang mau melihat.
Saya menghitung dampaknya dari kunci yang bocor itu: kunci tersebut menyapu 47 catatan di 11 wallet berbeda dalam waktu kurang dari dua detik. Tanggal, nominal, memo, alamat wallet—semuanya terbuka. Dan saya menyadari bahwa bukti pengetahuan nol (zero-knowledge proof) tidak gagal. Kriptografinya tidak gagal. Yang gagal adalah manusia. Namun sistem tidak punya cara untuk mencegah manusia itu menjadi sumber kebocoran.
Kita membahas privasi sebagai sifat dari rantai (chain). Tapi di Dusk, privasi itu bersifat transitif (transitive), dan ia mati seketika saat tautan terlemah di bagan transaksi Anda membuat kesalahan. Tidak ada sirkuit yang bisa memperbaikinya. Tidak ada Succinct Attestation yang bisa menutupnya.
Matematikanya tak terbongkar. Lapisan sosialnya tidak.
#dusk $DUSK @Dusk $ROBO $GALA