Masih kepikiran Dusk malam ini, dan ada hal lain yang muncul saat saya menyisir dokumen. Kalau Phoenix menyembunyikan nilai transaksi secara default, saya jadi penasaran: bagaimana seseorang bisa benar-benar mengauditnya.
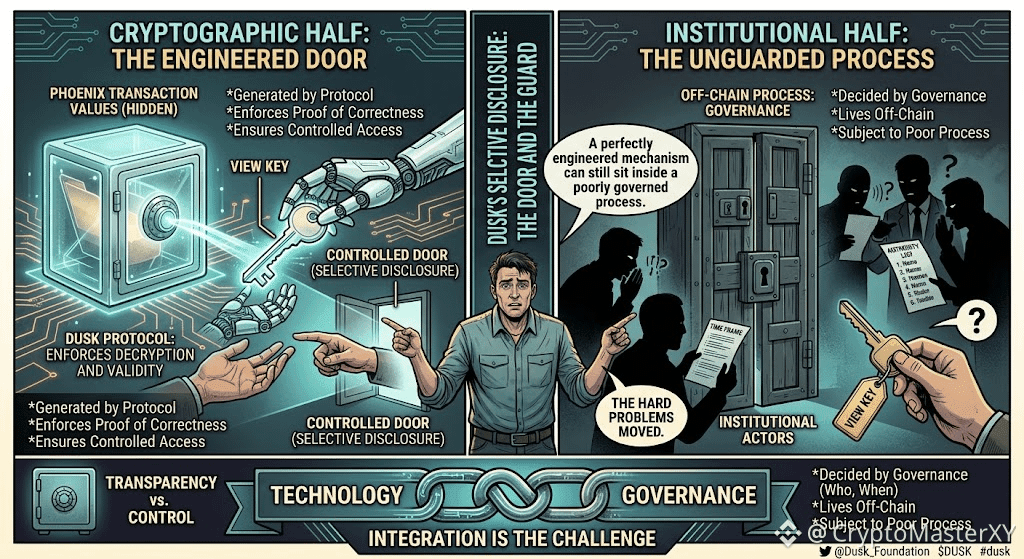
Ternyata jawabannya adalah view keys. Bukan konsep view key yang biasanya dibahas untuk sinkronisasi wallet. Ini tentang selective disclosure, di mana pemilik transaksi dapat memberikan sebuah viewing key spesifik kepada auditor atau regulator. Dengan begitu, pihak tersebut bisa mendekripsi detailnya tanpa mengekspos apa pun ke jaringan yang lebih luas.
Itu mengubah cara pandang saya terhadap pertanyaan privasi secara keseluruhan. Bukan privasi versus transparansi. Ini privasi dengan pintu terkontrol yang dibangun di dalamnya.
Tapi sebuah pintu hanya berguna kalau seseorang memilih untuk membukanya dengan benar. Protokol bisa menghasilkan kunci dan memastikan dekripsi berjalan sesuai rancangannya. Protokol tidak punya kendali atas siapa yang menerima kunci itu, kapan kunci itu dikeluarkan, atau apakah proses di sekelilingnya bahkan dapat dipercaya.
Jadi teknologinya menyelesaikan setengah masalah kriptografis dari disclosure. Setengah institusionalnya—siapa yang memegang otoritas untuk meminta kunci dan dalam kondisi apa—masih sepenuhnya berada di luar rantai (off-chain).
Itu bagian yang sedikit mengganggu saya. Mekanisme selective disclosure yang dirancang sempurna tetap bisa berada di dalam proses yang tata kelolanya buruk.
Saya tidak berpikir itu membuatnya jadi kurang berguna. Artinya hanya saja masalah-masalah sulit tidak hilang. Masalahnya berpindah tempat.
Tab dokumen masih terbuka. Lanjut ke bagian berikutnya.
@Dusk $DUSK #dusk $SPK $MORPHO
Ternyata jawabannya adalah view keys. Bukan konsep view key yang biasanya dibahas untuk sinkronisasi wallet. Ini tentang selective disclosure, di mana pemilik transaksi dapat memberikan sebuah viewing key spesifik kepada auditor atau regulator. Dengan begitu, pihak tersebut bisa mendekripsi detailnya tanpa mengekspos apa pun ke jaringan yang lebih luas.
Itu mengubah cara pandang saya terhadap pertanyaan privasi secara keseluruhan. Bukan privasi versus transparansi. Ini privasi dengan pintu terkontrol yang dibangun di dalamnya.
Tapi sebuah pintu hanya berguna kalau seseorang memilih untuk membukanya dengan benar. Protokol bisa menghasilkan kunci dan memastikan dekripsi berjalan sesuai rancangannya. Protokol tidak punya kendali atas siapa yang menerima kunci itu, kapan kunci itu dikeluarkan, atau apakah proses di sekelilingnya bahkan dapat dipercaya.
Jadi teknologinya menyelesaikan setengah masalah kriptografis dari disclosure. Setengah institusionalnya—siapa yang memegang otoritas untuk meminta kunci dan dalam kondisi apa—masih sepenuhnya berada di luar rantai (off-chain).
Itu bagian yang sedikit mengganggu saya. Mekanisme selective disclosure yang dirancang sempurna tetap bisa berada di dalam proses yang tata kelolanya buruk.
Saya tidak berpikir itu membuatnya jadi kurang berguna. Artinya hanya saja masalah-masalah sulit tidak hilang. Masalahnya berpindah tempat.
Tab dokumen masih terbuka. Lanjut ke bagian berikutnya.
@Dusk $DUSK #dusk $SPK $MORPHO