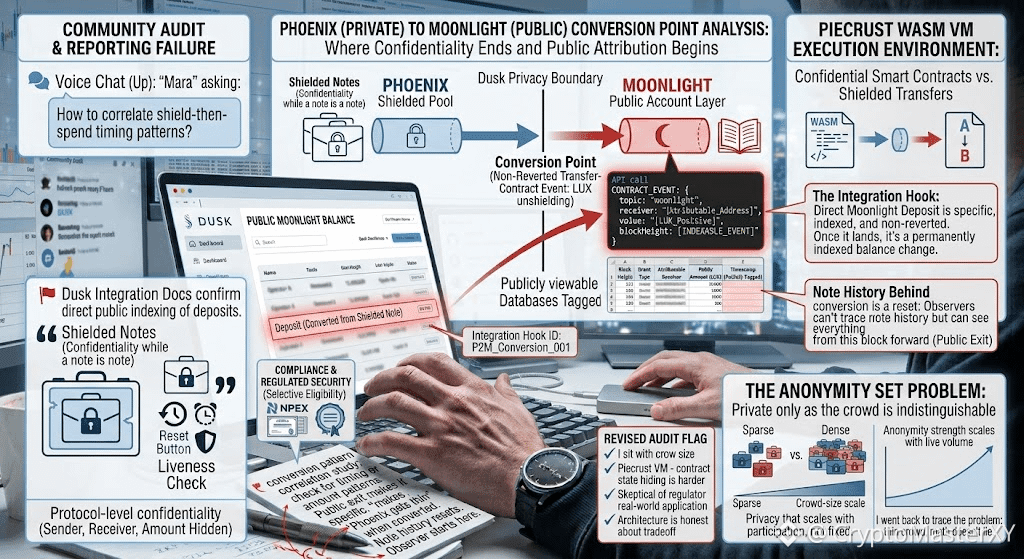
Sesuatu yang saya duduki lebih lama dari yang saya perkirakan ternyata bukan kriptografi Dusk, melainkan ukuran kerumunan.
Saya kembali lagi ke rancangan Dusk secara spesifik untuk menelusuri masalah anonimitas, gagasan bahwa transaksi yang dilindungi hanya selektif rahasianya sejauh kerumunan catatan yang tak bisa dibedakan di sekelilingnya.
Jika adopsi tetap tipis, matematikanya tidak berbohong, dan saya mengatakannya dengan terang-terangan alih-alih berpura-pura bahwa enkripsi saja cukup untuk mencegah paparan. Yang menarik saya kembali adalah Piecrust, lingkungan eksekusi berbasis WASM milik Dusk, dan bagaimana ia menangani smart contract rahasia secara berbeda dari sekadar transfer yang dilindungi.
Kita tidak hanya menyembunyikan saldo di sini, kita menyembunyikan transisi status di dalam logika kontrak itu sendiri, yang berarti sirkuit zero-knowledge harus membuktikan sebuah program dieksekusi dengan benar tanpa mengungkap input atau langkah antara.
Saya merenungkannya agak lama karena ini adalah klaim komputasi yang jauh lebih sulit daripada sekadar membuktikan saldo. Lalu ada sisi kepatuhan, bagian yang hampir tidak disentuh oleh sebagian besar rantai privasi: pekerjaan perizinan Dusk bersama NPEX dan dorongannya menuju security token yang teregulasi, yang hanya bisa berjalan jika lapisan zero-knowledge yang sama bisa membuktikan kelayakan secara selektif tanpa mengekspos identitas.
Saya masih skeptis apakah itu bertahan menghadapi regulator sungguhan, bukan whitepaper, dan saya belum melihat volume langsung yang cukup untuk menyatakan bahwa set anonimitas sudah terselesaikan. Tapi arsitekturnya setidaknya jujur tentang tradeoff-nya: privasi yang skalanya mengikuti partisipasi, bukan privasi sebagai jaminan tetap.
Pembedaan itulah yang memisahkan ini dari pitch koin-terlindungi yang biasa.
@Dusk $DUSK #dusk $GPS $STAR
Saya kembali lagi ke rancangan Dusk secara spesifik untuk menelusuri masalah anonimitas, gagasan bahwa transaksi yang dilindungi hanya selektif rahasianya sejauh kerumunan catatan yang tak bisa dibedakan di sekelilingnya.
Jika adopsi tetap tipis, matematikanya tidak berbohong, dan saya mengatakannya dengan terang-terangan alih-alih berpura-pura bahwa enkripsi saja cukup untuk mencegah paparan. Yang menarik saya kembali adalah Piecrust, lingkungan eksekusi berbasis WASM milik Dusk, dan bagaimana ia menangani smart contract rahasia secara berbeda dari sekadar transfer yang dilindungi.
Kita tidak hanya menyembunyikan saldo di sini, kita menyembunyikan transisi status di dalam logika kontrak itu sendiri, yang berarti sirkuit zero-knowledge harus membuktikan sebuah program dieksekusi dengan benar tanpa mengungkap input atau langkah antara.
Saya merenungkannya agak lama karena ini adalah klaim komputasi yang jauh lebih sulit daripada sekadar membuktikan saldo. Lalu ada sisi kepatuhan, bagian yang hampir tidak disentuh oleh sebagian besar rantai privasi: pekerjaan perizinan Dusk bersama NPEX dan dorongannya menuju security token yang teregulasi, yang hanya bisa berjalan jika lapisan zero-knowledge yang sama bisa membuktikan kelayakan secara selektif tanpa mengekspos identitas.
Saya masih skeptis apakah itu bertahan menghadapi regulator sungguhan, bukan whitepaper, dan saya belum melihat volume langsung yang cukup untuk menyatakan bahwa set anonimitas sudah terselesaikan. Tapi arsitekturnya setidaknya jujur tentang tradeoff-nya: privasi yang skalanya mengikuti partisipasi, bukan privasi sebagai jaminan tetap.
Pembedaan itulah yang memisahkan ini dari pitch koin-terlindungi yang biasa.
@Dusk $DUSK #dusk $GPS $STAR