

0xnut6
17 Posting
0xnut6
Laporkan
Blokir Pengguna
多年資歷的專業交易員與分析師,專注衍生品、DeFi、鏈上數據、RWA 與 AI 賽道。每天整理市場最前沿的資訊,拆解背後的原因、資金流向與風險,幫你在變化快速的加密市場裡看清局勢、做出更好的決策。內容僅供參考,不構成投資建議。
12 Mengikuti
12 Pengikut
1 Disukai
Posting
·
--
Lihat terjemahan
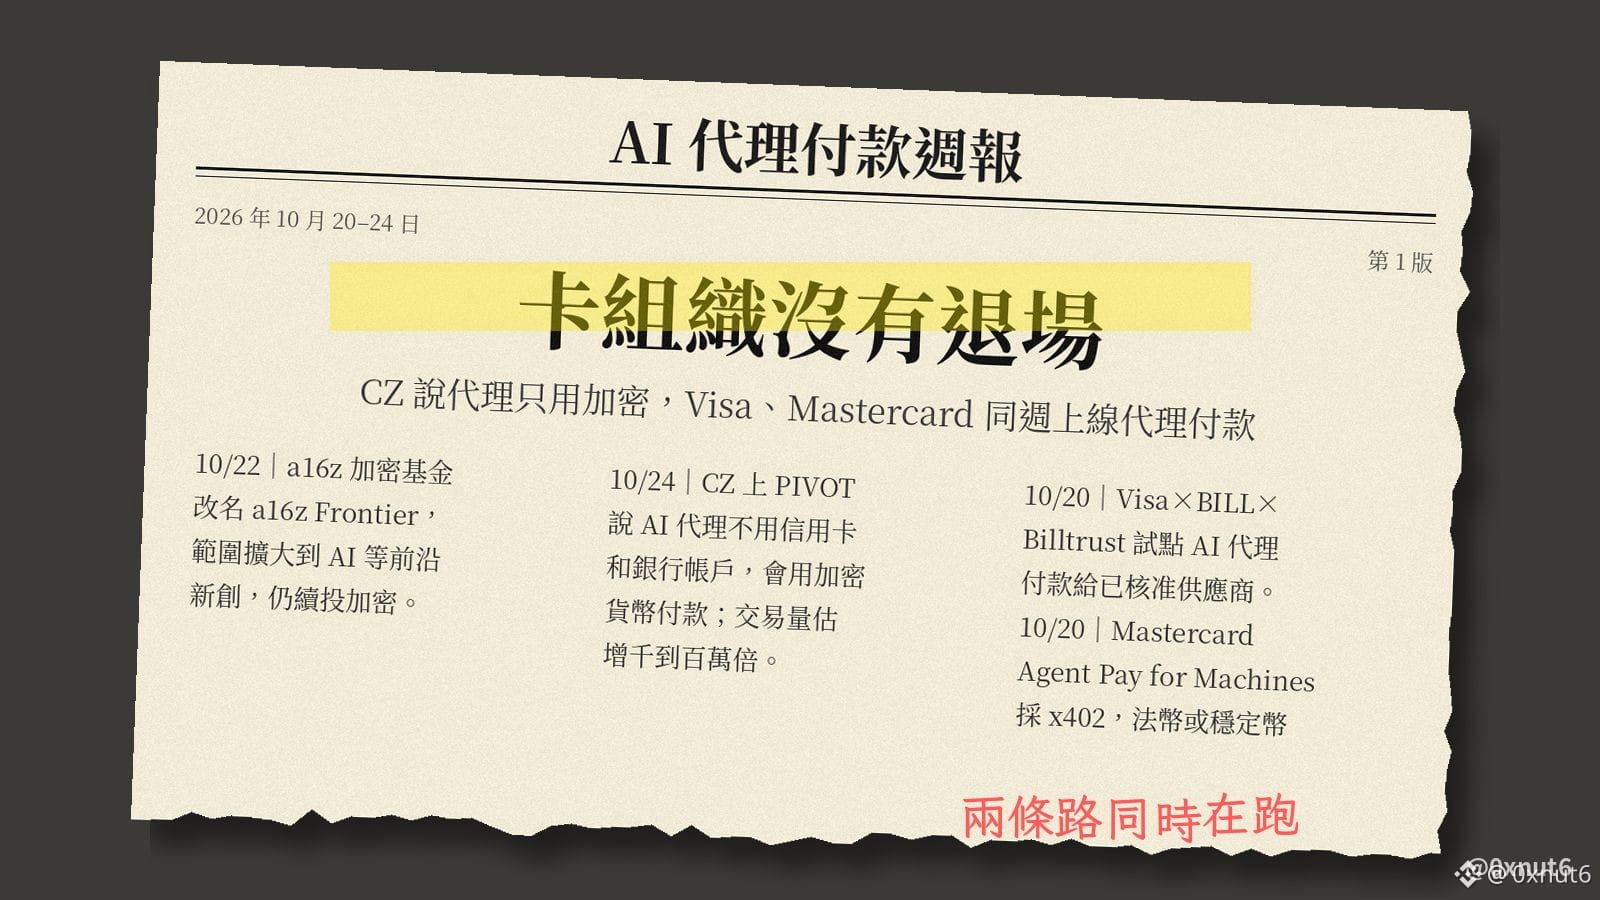
a16z 的加密基金 10 月 22 日改名為 a16z Frontier,投資範圍從加密擴大到 AI 等前沿新創。兩天後 @cz_binance 在 PIVOT 專訪裡說,AI 代理不會用信用卡,也不會用銀行帳戶,會用加密貨幣付款。AI 代理用加密錢包付款已經有產品,但說它們不用卡,目前還站不太住。
@BinanceWallet 在 4 月推出 Agentic Wallet,讓 AI 代理只能在使用者設定的額度和白名單內交易,10 月 20 日又加上綁定錢包的 .ai 身分 Agent ID。
CZ 預估 AI 會讓交易次數增加一千到一百萬倍,訪談裡沒有交代算法。卡組織也沒有退場,Visa 在 10 月 20 日和 BILL、Billtrust 開始試點,讓 AI 代理替企業付款給已核准的供應商。Mastercard 同一天開放的 Agent Pay for Machines 用的是 Coinbase 的 x402 付款協議,結算可以走法幣或穩定幣,代表這條路上的代理付款仍然經過卡組織。
@BinanceWallet 在 4 月推出 Agentic Wallet,讓 AI 代理只能在使用者設定的額度和白名單內交易,10 月 20 日又加上綁定錢包的 .ai 身分 Agent ID。
CZ 預估 AI 會讓交易次數增加一千到一百萬倍,訪談裡沒有交代算法。卡組織也沒有退場,Visa 在 10 月 20 日和 BILL、Billtrust 開始試點,讓 AI 代理替企業付款給已核准的供應商。Mastercard 同一天開放的 Agent Pay for Machines 用的是 Coinbase 的 x402 付款協議,結算可以走法幣或穩定幣,代表這條路上的代理付款仍然經過卡組織。
16
·
--
Artikel
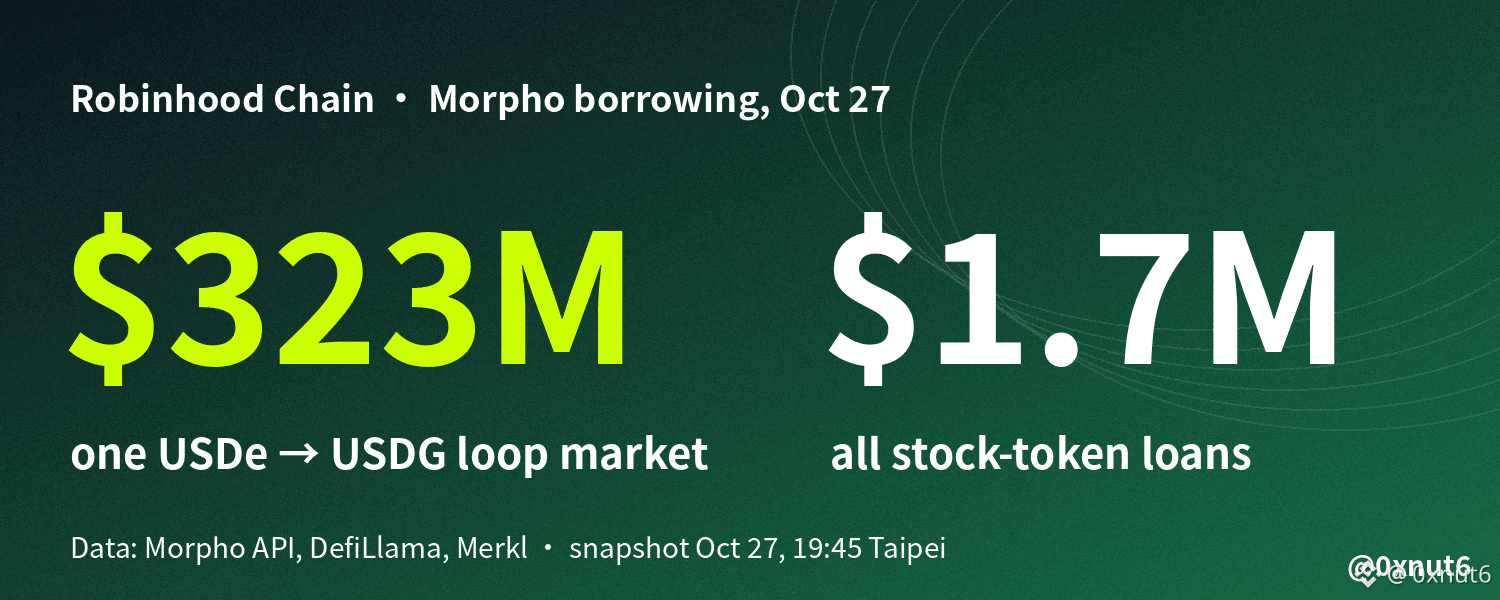
Robinhood Chain Kehilangan 79% Volume Trading-nya. Mengapa $1.1 Billion Masih Ada di Sana?Volume DEX harian Robinhood Chain telah turun 79% dari puncaknya sebesar $3.67 billion pada 4 September. Namun, dana sebesar $1.13 billion yang tersimpan di chain nyaris tidak bergerak. Robinhood akan melaporkan hasil kuartal ketiganya setelah pasar AS tutup hari ini, 27 Oktober. Sebelum itu, saya mengumpulkan sendiri angka-angkanya dari DefiLlama, API Morpho, data reward Merkl, dan RPC chain itu sendiri untuk mencari tahu apa yang sebenarnya membuat dana tersebut tetap berada di sana.
Singkatnya, sebagian besar dana itu bukan modal untuk trading dan juga bukan kredit berbasis token saham. Sekitar $323 million tersimpan di satu pasar pinjaman, tempat kira-kira seratus wallet meminjam USDG dengan USDe sebagai jaminan, pada rasio pinjaman terhadap nilai jaminan rata-rata 89%. Dua kampanye reward membayar para peminjam dan pemberi pinjaman sekitar $96,000 per hari agar dana mereka tetap berada di sana. Semua angka di bawah berasal dari snapshot yang diambil sekitar pukul 19:45 waktu Taipei (11:45 UTC) pada 27 Oktober, kecuali jika dinyatakan lain.
Robinhood Chain Kehilangan 79% Volume Trading-nya. Mengapa $1.1 Billion Masih Ada di Sana?
Volume DEX harian Robinhood Chain telah turun 79% dari puncaknya sebesar $3.67 billion pada 4 September. Namun, dana sebesar $1.13 billion yang tersimpan di chain nyaris tidak bergerak. Robinhood akan melaporkan hasil kuartal ketiganya setelah pasar AS tutup hari ini, 27 Oktober. Sebelum itu, saya mengumpulkan sendiri angka-angkanya dari DefiLlama, API Morpho, data reward Merkl, dan RPC chain itu sendiri untuk mencari tahu apa yang sebenarnya membuat dana tersebut tetap berada di sana.
Singkatnya, sebagian besar dana itu bukan modal untuk trading dan juga bukan kredit berbasis token saham. Sekitar $323 million tersimpan di satu pasar pinjaman, tempat kira-kira seratus wallet meminjam USDG dengan USDe sebagai jaminan, pada rasio pinjaman terhadap nilai jaminan rata-rata 89%. Dua kampanye reward membayar para peminjam dan pemberi pinjaman sekitar $96,000 per hari agar dana mereka tetap berada di sana. Semua angka di bawah berasal dari snapshot yang diambil sekitar pukul 19:45 waktu Taipei (11:45 UTC) pada 27 Oktober, kecuali jika dinyatakan lain.
Singkatnya, sebagian besar dana itu bukan modal untuk trading dan juga bukan kredit berbasis token saham. Sekitar $323 million tersimpan di satu pasar pinjaman, tempat kira-kira seratus wallet meminjam USDG dengan USDe sebagai jaminan, pada rasio pinjaman terhadap nilai jaminan rata-rata 89%. Dua kampanye reward membayar para peminjam dan pemberi pinjaman sekitar $96,000 per hari agar dana mereka tetap berada di sana. Semua angka di bawah berasal dari snapshot yang diambil sekitar pukul 19:45 waktu Taipei (11:45 UTC) pada 27 Oktober, kecuali jika dinyatakan lain.
101
·
--
Lihat terjemahan
X 用戶 @Texas_Twins_Dad 分享的 iPhone「Hey Grok」設定,兩天內被看超過 220 萬次。
重點是:iPhone 喊「Hey Grok」就能叫出 Grok Bot 語音對話,不用多裝 App、不用付錢。關鍵是 iOS「語音捷徑」只認你自己錄的那句話,等於用輔助使用功能繞過 Siri 獨佔喚醒詞。
盯盤時一手簽冷錢包、一手滑 K 線,喊一聲就能問合約地址,比解鎖找 App 快。
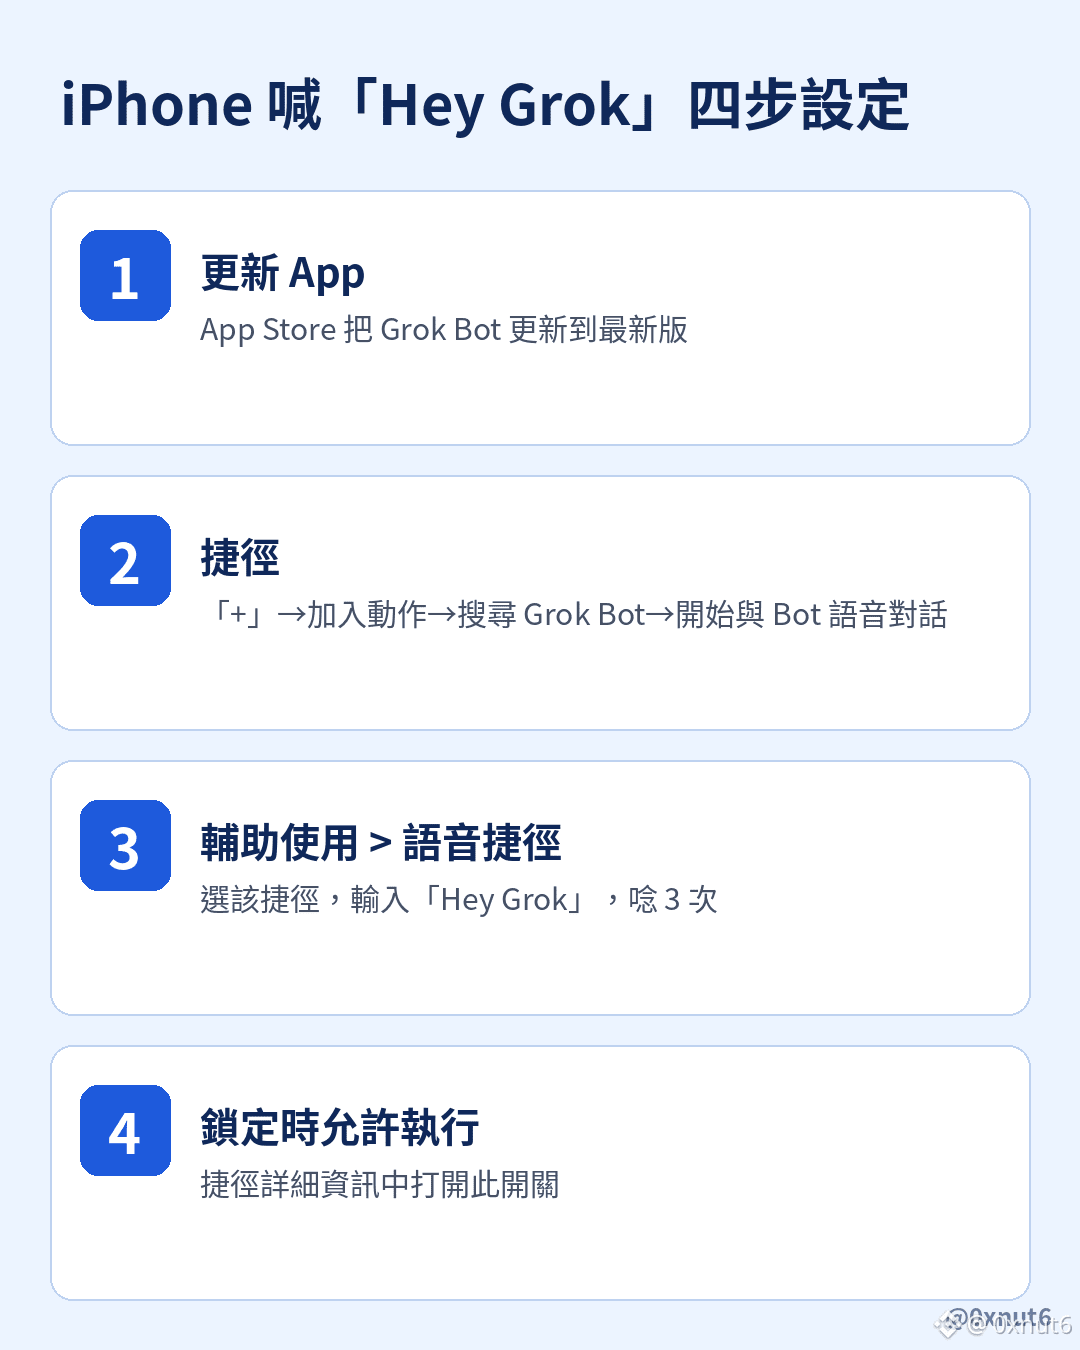
台灣 iOS 中文介面四步:
1. App Store 把 Grok Bot 更新到最新版
2. 「捷徑」App →「+」→「加入動作」→ 搜尋 Grok Bot → 選「開始與 Bot 語音對話」
3. 「設定」>「輔助使用」>「語音捷徑」→ 選該捷徑,輸入「Hey Grok」唸 3 次
4. 捷徑詳細資訊打開「鎖定時允許執行」
鎖屏時要先點一下螢幕確認;Face ID 已解鎖就全程免動手。
·
--
Lihat terjemahan
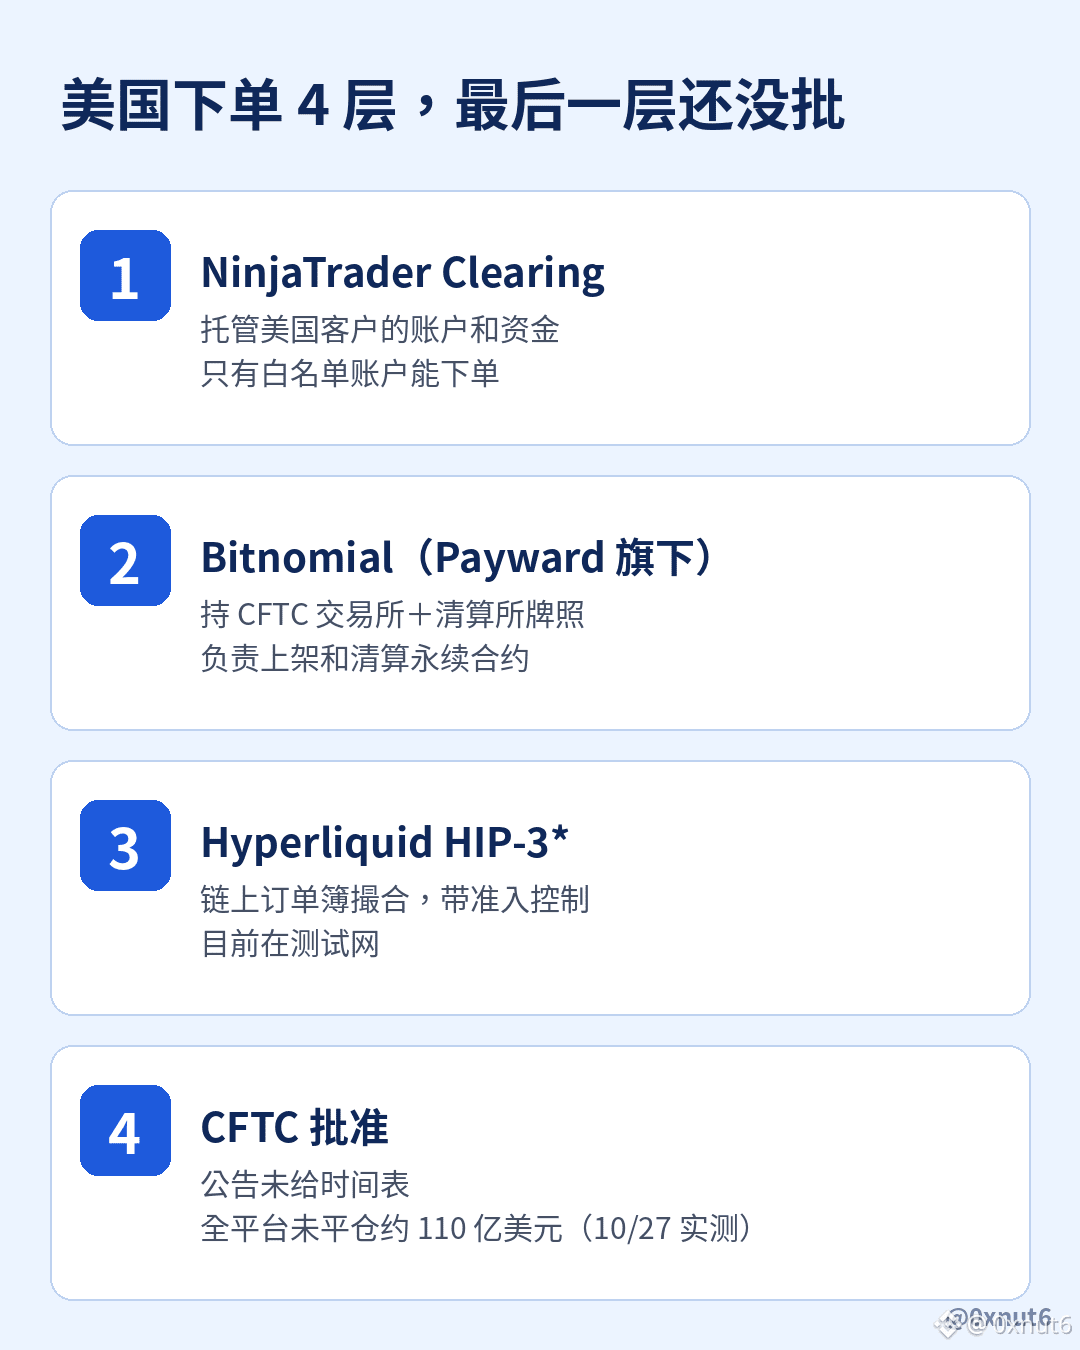
@krakenfx 的母公司 Payward 想把美国客户的永续合约放到 @HyperliquidX 上撮合。Hyperliquid 官方 10 月 27 日凌晨发的公告,到当天下午已有约 30 万浏览。对美国用户来说,以后有机会在受 CFTC 监管的账户里,交易链上订单簿的永续合约。
按公告的分工,Payward 旗下的 Bitnomial 持有 CFTC 交易所和清算所两张牌照,负责上架和清算这些合约;NinjaTrader Clearing 负责托管美国客户的账户和资金。交易仍在 Hyperliquid 链上撮合,但只有白名单账户能下单,现在跑在测试网上,正式上线要等监管批准。
HIP-3 是 Hyperliquid 让第三方自己部署永续市场的机制,原本谁质押够 HYPE 都能开市场。这次带星号的 HIP-3* 加了准入控制,相当于在同一条链上隔出一块合规区。
我刚用 Hyperliquid 公开接口查了一下,全平台未平仓合约约 110 亿美元。$HYPE 的标记价格是 77.4 美元,比 24 小时前只涨了不到 1%。市场还没有把这件事当成已经落地的利好,因为公告里没有给出任何批准时间表。
97
·
--
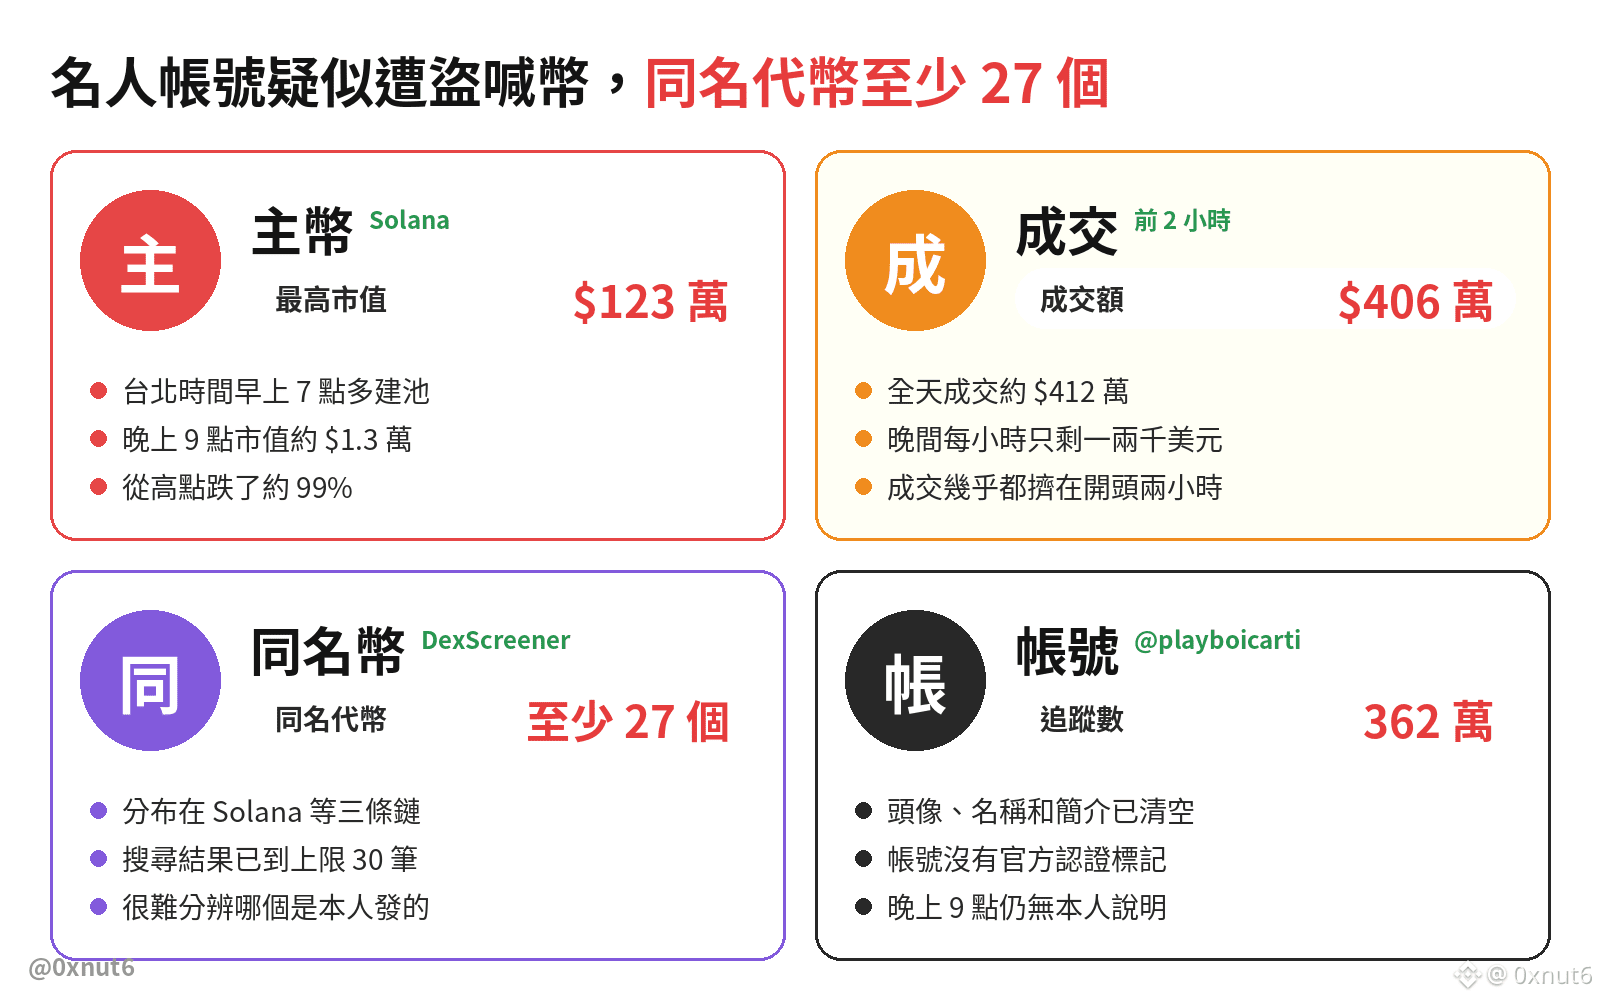
Akun X Playboi Carti @playboicarti yang punya 3,62 juta pengikut, pagi ini ditandai oleh komunitas diduga telah diretas; bio-nya sempat dipasang nama platform peluncuran token, lalu muncul postingan yang mempromosikan koin meme. Saya melihat coin utamanya di chart per jam: token itu membentuk pool sekitar pukul 7 pagi waktu Taipei, dengan kapitalisasi pasar sempat melonjak hingga sekitar 1,23 juta dolar AS. Volume transaksi dua jam pertama sekitar 4,06 juta dolar AS, dan sekarang kapitalisasi pasarnya tinggal sekitar 13 ribu dolar AS. Saat saya cek lagi pukul 9 malam, avatar, nama, dan bio akun sudah kosong, tetapi saya belum menemukan pernyataan dari pihaknya atau timnya.
Hal seperti ini biasanya dimulai dengan membuat token di platform one-click seperti @Pumpfun, lalu akun besar memposting alamat kontrak. Saat orang-orang yang mengikuti ikut membeli, pihak yang membuat token biasanya sudah mulai menjual duluan. Daftar ini bisa disimpan dulu:
1. Akun itu sebelumnya tidak pernah membahas kripto, tetapi tiba-tiba memposting alamat kontrak; anggap dulu sebagai hal yang tidak wajar
2. Bio atau nama akun yang tiba-tiba berubah sering kali menunjukkan masalah lebih awal daripada postingannya sendiri
3. Cari nama token di DexScreener; kali ini setidaknya ada 27 token dengan nama yang sama, jadi sulit memastikan mana yang benar-benar diposting oleh pemilik akun
4. Pool dengan likuiditas hanya satu atau dua ribu dolar AS bisa dengan mudah dihantam habis oleh satu order jual kecil
5. Saat transfer, salin alamat dari kontak sendiri, bukan dari riwayat transaksi; address poisoning adalah praktik menyisipkan alamat palsu yang sangat mirip ke dalam riwayat
63
·
--
Lihat terjemahan
Arthur Hayes 今天在 X 上說,Flop Labs 幾天內會開放 Devnet,任何人都能以礦工或驗證者身分加入,但參與不計入任何代幣分配。習慣把每個測試階段都當成刷空投機會的人,這次在 Devnet 花的電費和時間,換到的只會是一台設定好的機器。
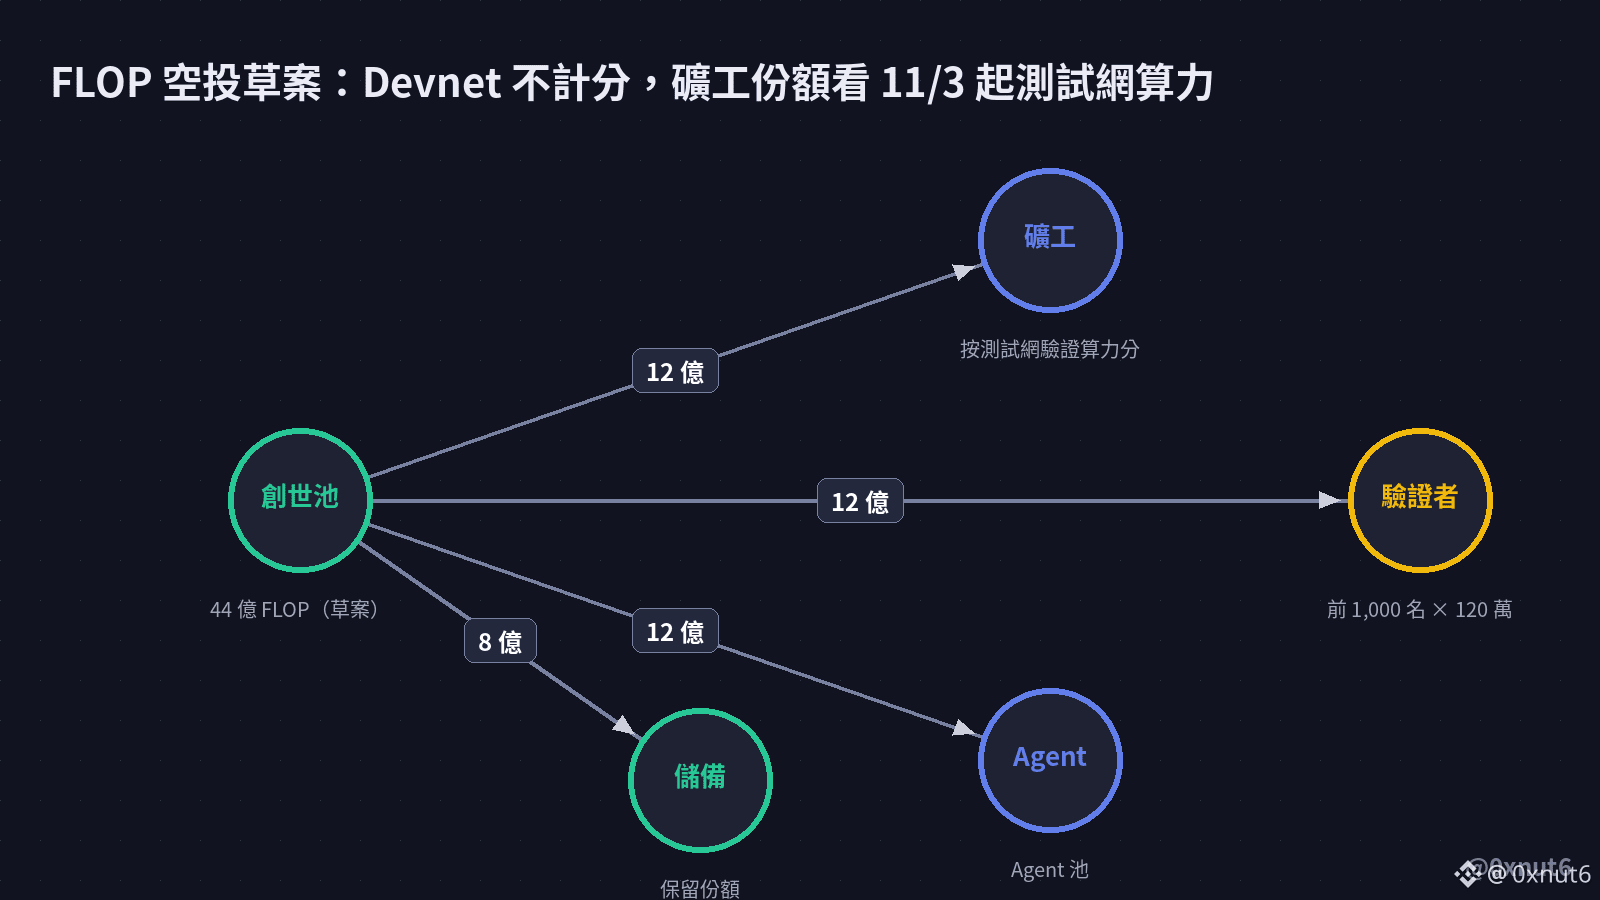
官方空投草案把創世池定在 44 億顆 FLOP,礦工那份 12 億顆按 11 月 3 日起約 90 天測試網的驗證算力按比例分,完成任務數、活躍天數和持有餘額都不計分。這跟過去不少項目看互動次數的做法不同,刷任務在這裡拿不到分數,只有真的接單跑出的算力才算數。驗證者則只取測試網表現前 1,000 名,每位 120 萬顆,整筆都當保證金鎖住。
所以 Devnet 真正的用處,是讓機器在測試網第一天就能穩定接單,因為文件寫明晚開機會拉低整段期間的分數。官方也註明這些數字仍是草案,11 月 3 日是目標日期而不是定案。
官方空投草案把創世池定在 44 億顆 FLOP,礦工那份 12 億顆按 11 月 3 日起約 90 天測試網的驗證算力按比例分,完成任務數、活躍天數和持有餘額都不計分。這跟過去不少項目看互動次數的做法不同,刷任務在這裡拿不到分數,只有真的接單跑出的算力才算數。驗證者則只取測試網表現前 1,000 名,每位 120 萬顆,整筆都當保證金鎖住。
所以 Devnet 真正的用處,是讓機器在測試網第一天就能穩定接單,因為文件寫明晚開機會拉低整段期間的分數。官方也註明這些數字仍是草案,11 月 3 日是目標日期而不是定案。
36
·
--
Salah satu pendiri Binance, @cz_binance, menulis "Banyak chain, satu koin" dan telah ditonton 470 ribu kali. Kebanyakan orang mengingat bahwa L1 baru BNB Chain memiliki waktu produksi blok 200 milidetik dan tidak menerbitkan koin baru. Setelah membaca seluruh dokumentasi pengembangan @BNBCHAIN, ada beberapa angka lain yang lebih penting bagi orang yang menulis smart contract.
Chain baru mengenakan biaya berdasarkan batas gas yang Anda tetapkan, bukan berdasarkan gas yang benar-benar terpakai. Contoh di dokumentasi menunjukkan sebuah pemanggilan hanya menggunakan 70 ribu gas, tetapi batas yang diisi adalah 500 ribu. Jadi, biayanya dihitung berdasarkan 500 ribu—lebih dari 7 kali penggunaan aktual. Banyak skrip biasanya mengalikan estimasi dengan 1,5; jika kebiasaan itu diterapkan di sana, uang akan terbuang percuma.
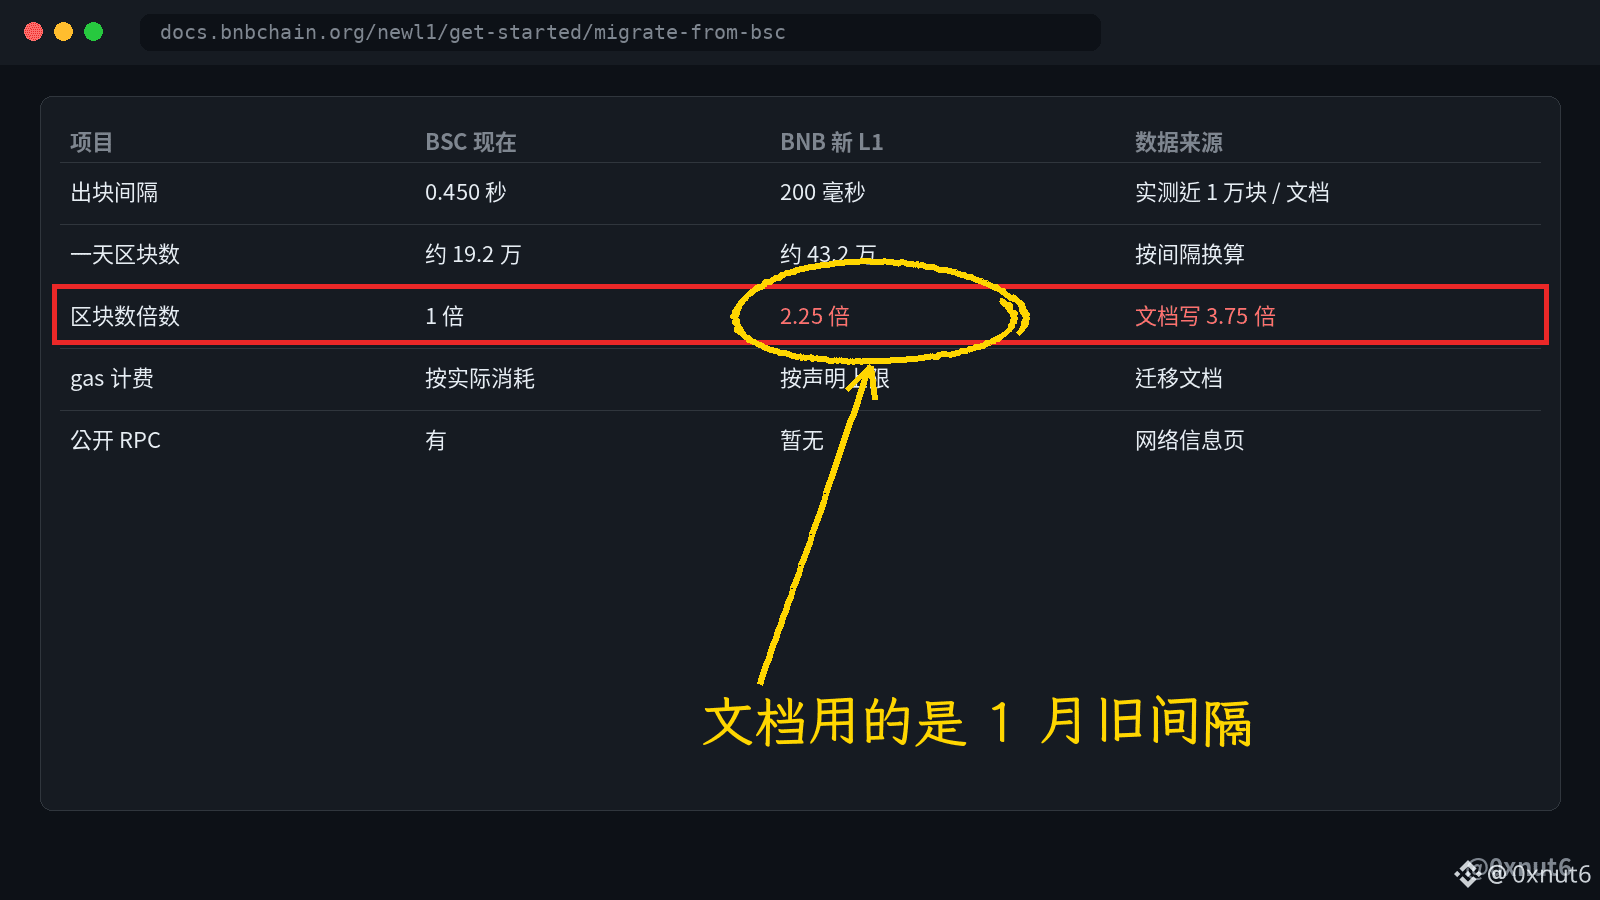
Saya mengambil data dari node publik BSC untuk 10 ribu blok terakhir. Rata-rata jedanya 0,450 detik. Chain baru memiliki jeda 200 milidetik, atau sekitar 432 ribu blok per hari. BSC menghasilkan sekitar 192 ribu blok per hari, jadi selisihnya 2,25 kali. Angka "sekitar 3,75 kali" yang tertulis di dokumentasi merujuk pada jeda lama BSC sebesar 750 milidetik pada Januari tahun ini. Jika smart contract menghitung periode penguncian dan jendela TWAP berdasarkan jumlah blok, mengikuti dokumentasi begitu saja akan menghasilkan perhitungan yang salah.
Saat ini hanya tersedia jaringan pengembangan internal, belum ada RPC publik, dan bridge native lintas BSC belum diluncurkan. Rencana resmi menyebutkan testnet akan diluncurkan pada akhir 2026.
68
·
--
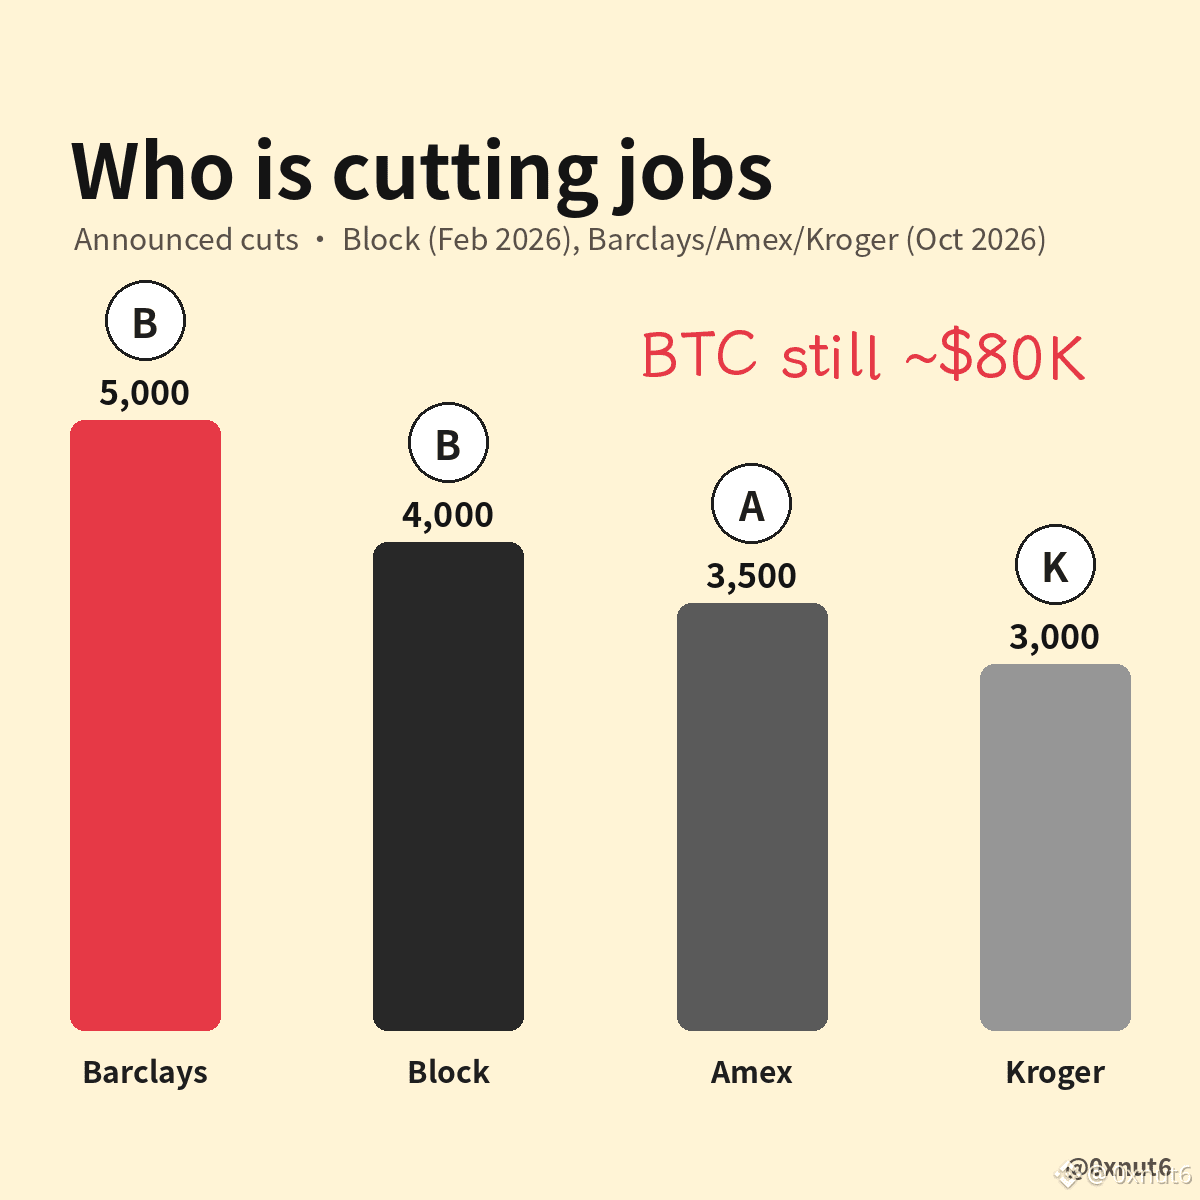
Artikel
11.000 pekerjaan dipangkas di era AI, tetapi BTC belum bergerakBarclays, American Express, dan Kroger mengumumkan pemangkasan lebih dari 11.000 pekerjaan di antara mereka bulan ini, sementara BTC nyaris tidak bergerak dari $80.000. Strategi lama mengatakan kabar buruk soal lapangan kerja akan memicu pemangkasan suku bunga, dan pemangkasan suku bunga akan mengangkat kripto. Saat ini, rantai itu macet di mata rantai pertama.
Perhatikan siapa yang memangkas pekerjaan dan alasannya. @Barclays memasukkan 5.000 pemangkasan ke dalam laporan hasil Q3 pada 22 Oktober, dengan sekitar 60% di antaranya di fungsi pendukung, termasuk pengembang. Sehari kemudian, @AmericanExpress mengatakan akan memangkas sekitar 5% dari sekitar 77.000 karyawannya, dan CFO-nya mengatakan tujuannya adalah membuat perusahaan lebih ramping dan bersiap menghadapi AI. Sebanyak 3.000 pekerjaan di kantor pusat Kroger akan dihapus selama tiga tahun. Kedua bank melaporkan laba yang solid pada pekan yang sama, jadi mereka mengalihkan anggaran gaji ke otomatisasi sementara pelanggan tetap berbelanja.
11.000 pekerjaan dipangkas di era AI, tetapi BTC belum bergerak
Barclays, American Express, dan Kroger mengumumkan pemangkasan lebih dari 11.000 pekerjaan di antara mereka bulan ini, sementara BTC nyaris tidak bergerak dari $80.000. Strategi lama mengatakan kabar buruk soal lapangan kerja akan memicu pemangkasan suku bunga, dan pemangkasan suku bunga akan mengangkat kripto. Saat ini, rantai itu macet di mata rantai pertama.
Perhatikan siapa yang memangkas pekerjaan dan alasannya. @Barclays memasukkan 5.000 pemangkasan ke dalam laporan hasil Q3 pada 22 Oktober, dengan sekitar 60% di antaranya di fungsi pendukung, termasuk pengembang. Sehari kemudian, @AmericanExpress mengatakan akan memangkas sekitar 5% dari sekitar 77.000 karyawannya, dan CFO-nya mengatakan tujuannya adalah membuat perusahaan lebih ramping dan bersiap menghadapi AI. Sebanyak 3.000 pekerjaan di kantor pusat Kroger akan dihapus selama tiga tahun. Kedua bank melaporkan laba yang solid pada pekan yang sama, jadi mereka mengalihkan anggaran gaji ke otomatisasi sementara pelanggan tetap berbelanja.
Perhatikan siapa yang memangkas pekerjaan dan alasannya. @Barclays memasukkan 5.000 pemangkasan ke dalam laporan hasil Q3 pada 22 Oktober, dengan sekitar 60% di antaranya di fungsi pendukung, termasuk pengembang. Sehari kemudian, @AmericanExpress mengatakan akan memangkas sekitar 5% dari sekitar 77.000 karyawannya, dan CFO-nya mengatakan tujuannya adalah membuat perusahaan lebih ramping dan bersiap menghadapi AI. Sebanyak 3.000 pekerjaan di kantor pusat Kroger akan dihapus selama tiga tahun. Kedua bank melaporkan laba yang solid pada pekan yang sama, jadi mereka mengalihkan anggaran gaji ke otomatisasi sementara pelanggan tetap berbelanja.
337
·
--
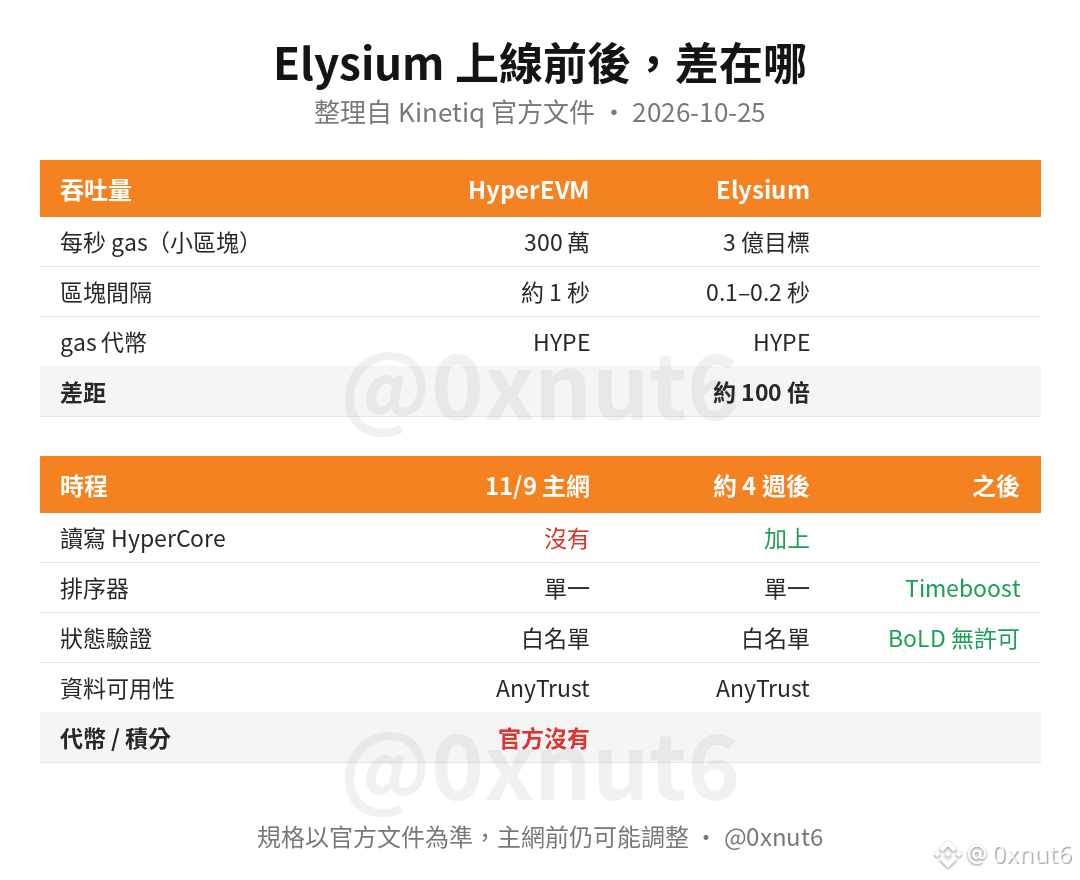
Elysium, yang dibuat Kinetiq, adalah L2 yang terhubung dengan ekosistem Hyperliquid. Peluncuran mainnet-nya sudah ditetapkan pada 9 November, tetapi fitur yang paling dinantikan semua orang ternyata belum bisa digunakan pada hari peluncuran. Dokumentasi @Kinetiq_xyz menjelaskannya dengan gamblang: fitur yang memungkinkan kontrak membaca order book HyperCore secara langsung dan mengirim order ke lapisan HyperCore baru akan ditambahkan sekitar empat minggu setelah mainnet diluncurkan, setelah sistem dasar chain, ArbOS, ditingkatkan.
Elysium ingin mengatasi masalah ruang blok HyperEVM yang terlalu terbatas. Agar tidak mengganggu order book perpetual @HyperliquidX, HyperEVM hanya mengizinkan 3 juta gas per detik pada blok-blok kecil. Elysium menggunakan arsitektur @arbitrum Orbit, melakukan penyelesaian transaksi ke HyperEVM, dan memakai HYPE untuk membayar gas. Target desainnya adalah 300 juta gas per detik, kira-kira dua orde besaran lebih besar. Tujuan utamanya adalah menarik AMM bergaya market maker yang perlu memperbarui kuotasi 5 hingga 10 kali per detik. Separuh biaya sequencer akan digunakan untuk membeli kembali KNTQ di pasar terbuka lalu membakarnya. Bagi Kinetiq, yang TVL-nya turun lebih dari 60% dibandingkan puncaknya pada Oktober tahun lalu, ini merupakan sumber pendapatan baru.
Konsekuensinya, pada tahap awal peluncuran, pengguna harus lebih banyak memercayai tim. Hanya ada satu sequencer yang bertugas mengurutkan transaksi, ketersediaan data diserahkan kepada komite AnyTrust, dan validasi status ditangani oleh validator yang masuk daftar putih. Pembuktian BoLD tanpa izin akan menyusul kemudian. Arbitrum One sendiri juga menggunakan validator yang masuk daftar putih saat meluncurkan mainnet pada 2021, dan baru membuka BoLD pada Februari 2025, berselang lebih dari tiga tahun. Berdasarkan contoh ini, kemungkinan besar Elysium tidak akan membuka BoLD hanya dalam beberapa bulan.
Pada 23 Oktober, akun resmi Elysium @Enter_Elysium juga mengingatkan secara terbuka bahwa mainnet belum resmi diluncurkan, dan pengguna perlu berhati-hati terhadap alat tidak resmi dan penipuan. Sebelum alamat kontrak mainnet diumumkan secara resmi, keaslian token apa pun yang diklaim sudah bisa diperdagangkan di Elysium tidak dapat diverifikasi.
83
·
--
Lihat terjemahan
前 X 產品負責人 Nikita Bier 今天發文提醒,AI 一邊快速挖出系統漏洞、一邊把聲音做到和真人分不出來,騙子可以偽造來電顯示假冒你的銀行打給你。
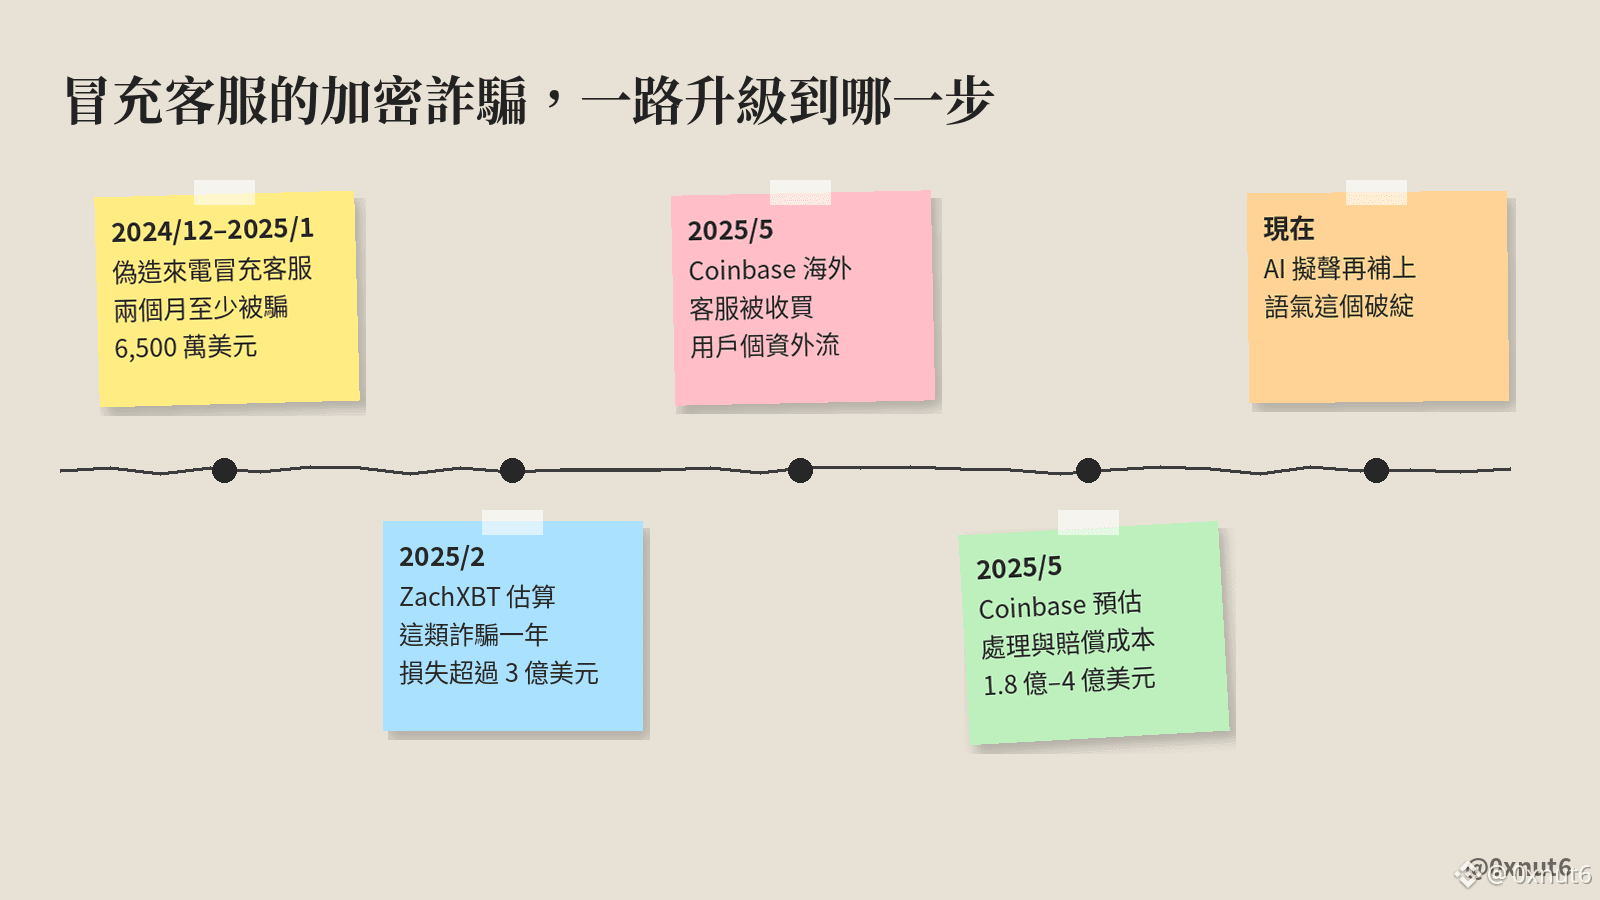
這個場景,加密圈早就有現成的劇本。2025 年 2 月,@zachxbt 和調查員 tanuki42 整理了一批 Coinbase 用戶被盜案例,光是兩個月就至少被騙走 6,500 萬美元。手法是偽造來電號碼冒充客服,再寄一封附假案件編號的郵件,引導受害者把幣轉到騙子的地址,他們估算一年損失超過 3 億美元。
同年 5 月,@coinbase 揭露海外客服被收買,外流了部分用戶的姓名、電話、證件照和交易紀錄,預估處理與賠償成本 1.8 億到 4 億美元。這種詐騙最難的一步是讓人相信電話那頭真的是客服,個資外流已經幫騙子補上一半,聲音模型再補上語氣,破綻只會更少。
所以分辨真假不能再靠聲音或來電顯示:
1. 自稱交易所或銀行的來電先掛斷,從 App 裡自己聯絡客服
2. 要你把資產轉到「安全錢包」的,一律當成詐騙
3. 打開提幣白名單,新增地址設延遲生效
69
·
--
Lihat terjemahan
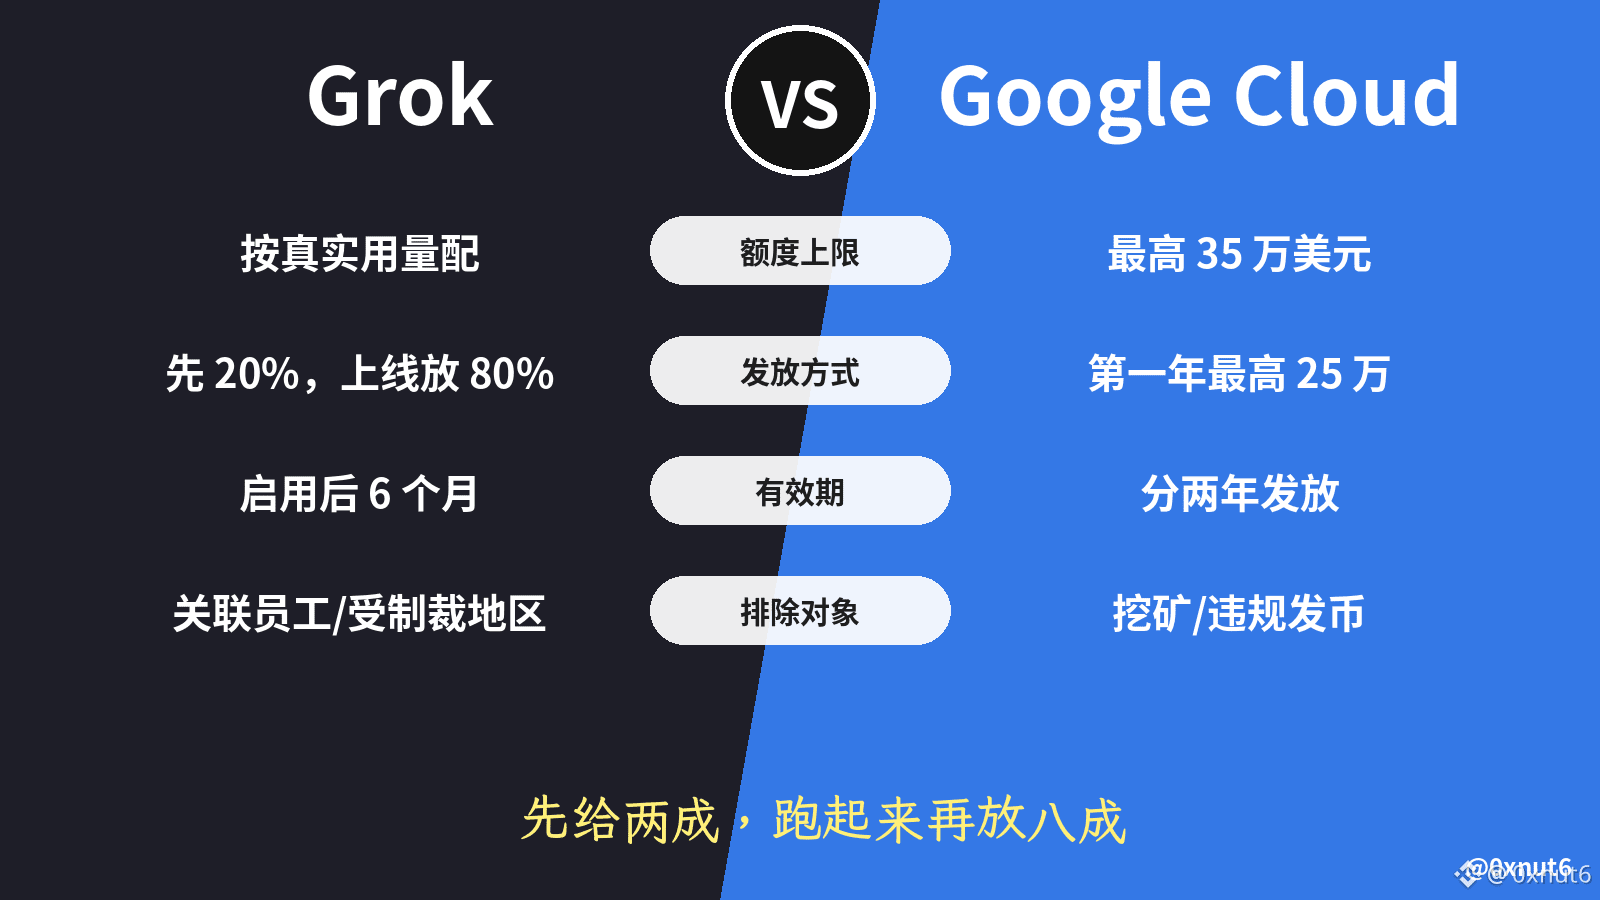
xAI 新推出的 Grok for Startups,审批通过后只先发 20% 额度,剩下 80% 要等产品真正用起来才自动释放,而且额度启用 6 个月后就过期,没用完直接作废。
这和 @googlecloud 的 AI 创业计划思路很不一样。谷歌给 AI 初创最高 35 万美元,分两年发,第一年最多 25 万,金额写在明面上。xAI 官方页面只说按 6 到 12 个月的真实用量来配,审核看融资、营收、现在的 AI 开销和团队规模。一个公司集团只能拿一次,禁止拆分主体重复申请,以前拿过的促销额度也要披露,核验文件 10 天内交齐。先给小头、用量真实再放大头,跟空投项目防女巫的做法是同一套逻辑。
对加密团队来说,两边差在准入上:谷歌条款点名不收挖矿公司和违规发币的项目,xAI 公开条款里列出的排除对象是关联公司员工和受制裁地区。不过这份额度不能转让、不能换现金,也不能拿去买 X Premium,只能花在 @grok 聊天、Grok Build、Grok Bot 和 API 上。
·
--
Artikel
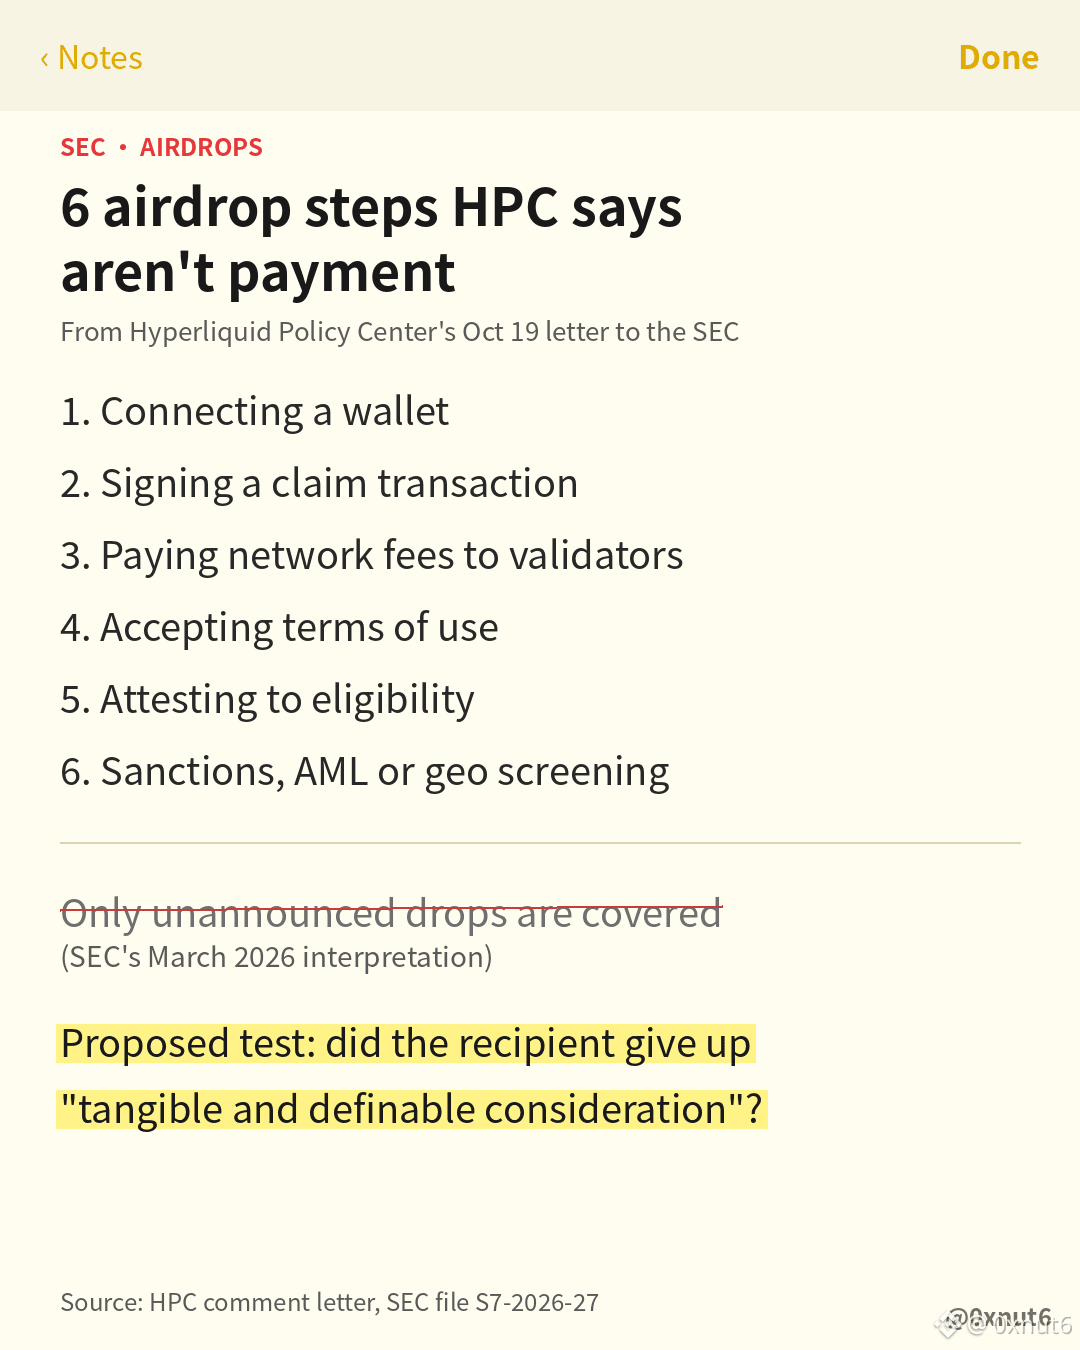
Hyperliquid meminta SEC menulis ulang aturan airdropHyperliquid membagikan 310 juta HYPE, atau 31% dari total pasokannya, dalam airdrop genesis pada November 2024. Berdasarkan panduan airdrop SEC saat ini, airdrop seperti itu masih belum jelas tercakup, dan @HyperliquidPC ingin hal itu diperjelas dalam teks aturan.
Dalam surat tertanggal 19 Oktober tentang usulan Regulation Crypto Assets, pusat kebijakan yang dipimpin Jake Chervinsky mengajukan lima permintaan, dan soal airdrop menjadi yang pertama. Interpretasi SEC pada Maret 2026 sudah menyatakan bahwa tidak ada "investasi uang" ketika penerima tidak memberikan apa pun untuk mendapatkan token, tetapi cakupannya hanya meliputi airdrop yang belum diumumkan sebelum token dibagikan. Musim pengumpulan poin yang sudah berlangsung selama berbulan-bulan, ketika orang terus bertransaksi karena tahu bahwa token akan segera hadir, tidak termasuk dalam rumusan tersebut.
Hyperliquid meminta SEC menulis ulang aturan airdrop
Hyperliquid membagikan 310 juta HYPE, atau 31% dari total pasokannya, dalam airdrop genesis pada November 2024. Berdasarkan panduan airdrop SEC saat ini, airdrop seperti itu masih belum jelas tercakup, dan @HyperliquidPC ingin hal itu diperjelas dalam teks aturan.
Dalam surat tertanggal 19 Oktober tentang usulan Regulation Crypto Assets, pusat kebijakan yang dipimpin Jake Chervinsky mengajukan lima permintaan, dan soal airdrop menjadi yang pertama. Interpretasi SEC pada Maret 2026 sudah menyatakan bahwa tidak ada "investasi uang" ketika penerima tidak memberikan apa pun untuk mendapatkan token, tetapi cakupannya hanya meliputi airdrop yang belum diumumkan sebelum token dibagikan. Musim pengumpulan poin yang sudah berlangsung selama berbulan-bulan, ketika orang terus bertransaksi karena tahu bahwa token akan segera hadir, tidak termasuk dalam rumusan tersebut.
Dalam surat tertanggal 19 Oktober tentang usulan Regulation Crypto Assets, pusat kebijakan yang dipimpin Jake Chervinsky mengajukan lima permintaan, dan soal airdrop menjadi yang pertama. Interpretasi SEC pada Maret 2026 sudah menyatakan bahwa tidak ada "investasi uang" ketika penerima tidak memberikan apa pun untuk mendapatkan token, tetapi cakupannya hanya meliputi airdrop yang belum diumumkan sebelum token dibagikan. Musim pengumpulan poin yang sudah berlangsung selama berbulan-bulan, ketika orang terus bertransaksi karena tahu bahwa token akan segera hadir, tidak termasuk dalam rumusan tersebut.
1
424
·
--
Lihat terjemahan
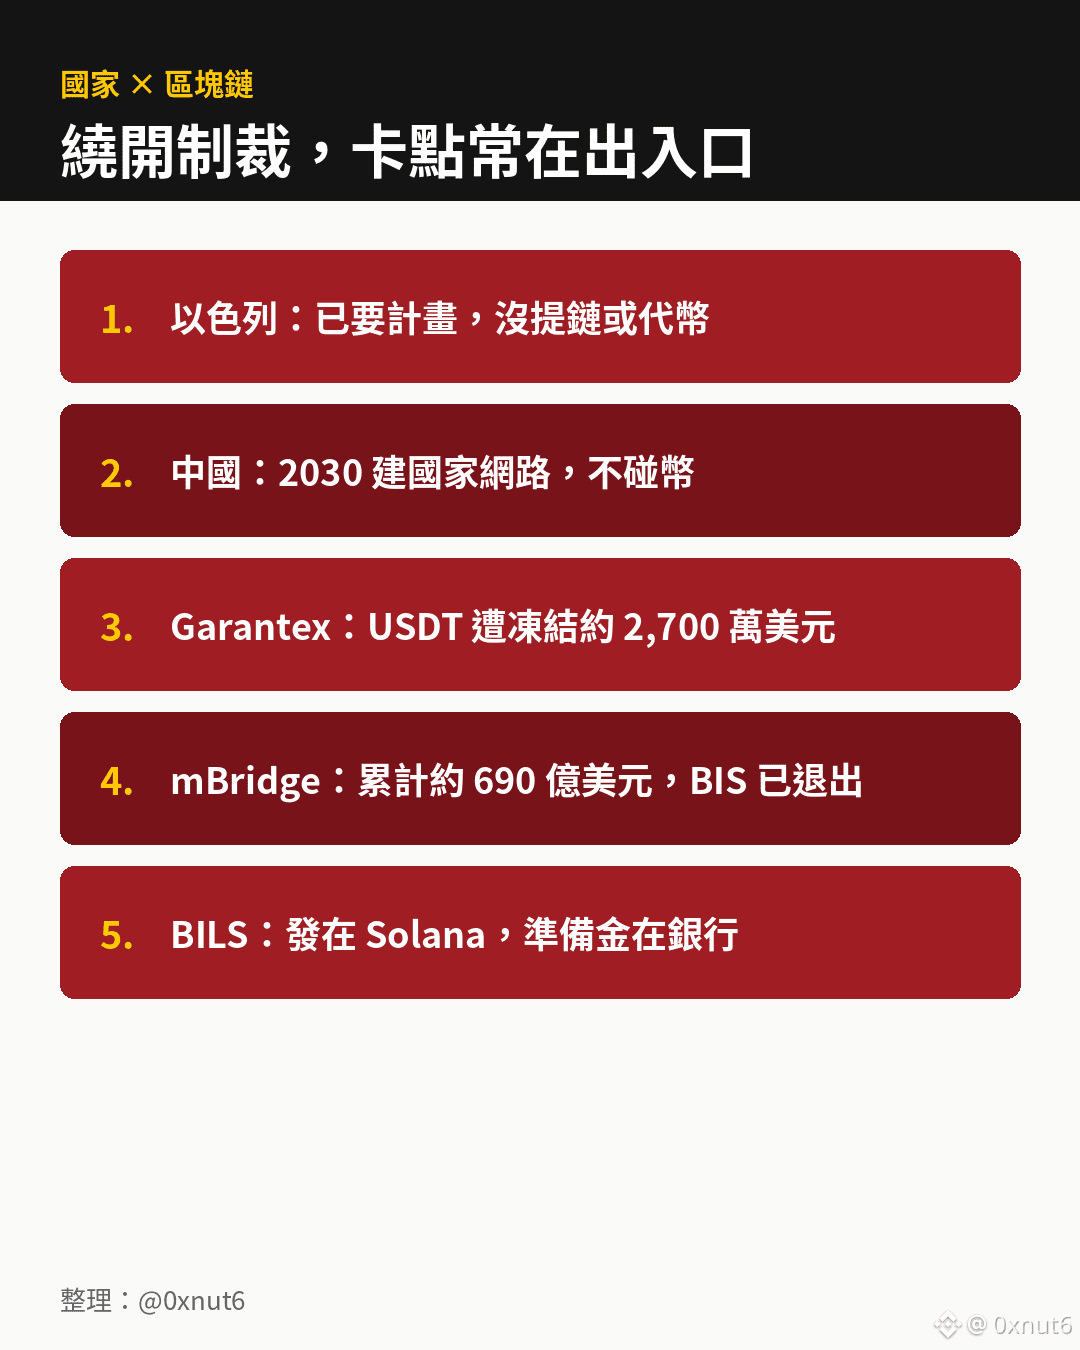
內塔尼亞胡 10/23 在以色列第 10 台的經濟頻道受訪時說,銀行制裁有可能真的會來,所以他已經要人準備一套能繞過制裁的「替代經濟」計畫,區塊鏈是其中一個選項。他沒有說要用哪條鏈,也沒有提到任何代幣,目前公開的只有這段受訪內容。
同一天,中國公布第十五個五年國家資訊化規劃,寫明 2030 年要基本建成國家區塊鏈網路。不過大陸的加密禁令沒有變,這張網路是國家主導的基礎設施,跟公鏈和代幣沒有關係。
以色列想的是繞過制裁,中國則透過另一套系統 mBridge,讓一部分跨境清算不必經過美元銀行體系,但這類做法卡關的地方通常在出入口。俄羅斯交易所 Garantex 在 2025 年 3 月被 Tether 凍結約 2,700 萬美元的 USDT 之後就停擺了,鏈沒有被關,可是發行商一凍結,錢就動不了。由中國主導的跨境平台 mBridge 改用各國央行數位貨幣直接結算,據 Atlantic Council 統計,到今年 6 月累計交易約 690 億美元,但 BIS 在 2024 年 10 月退出(官方說法是專案已經可以交給各國央行自己營運),沙烏地阿拉伯完成概念驗證後也離開了。
以色列其實已經有現成的工具。今年 4 月以色列資本市場管理局核准 Bits of Gold 發行 1:1 錨定謝克爾的穩定幣 BILS,發行在 Solana 上,託管技術由 Fireblocks 提供。可是 BILS 的準備金放在以色列境內的銀行帳戶,如果制裁直接打到銀行,這個穩定幣一樣會受影響。我覺得這份計畫最該說清楚的,是準備金和兌換通道要放在哪裡;如果最後還是靠國內銀行託管,能抵擋的制裁範圍恐怕相當有限。
196
·
--
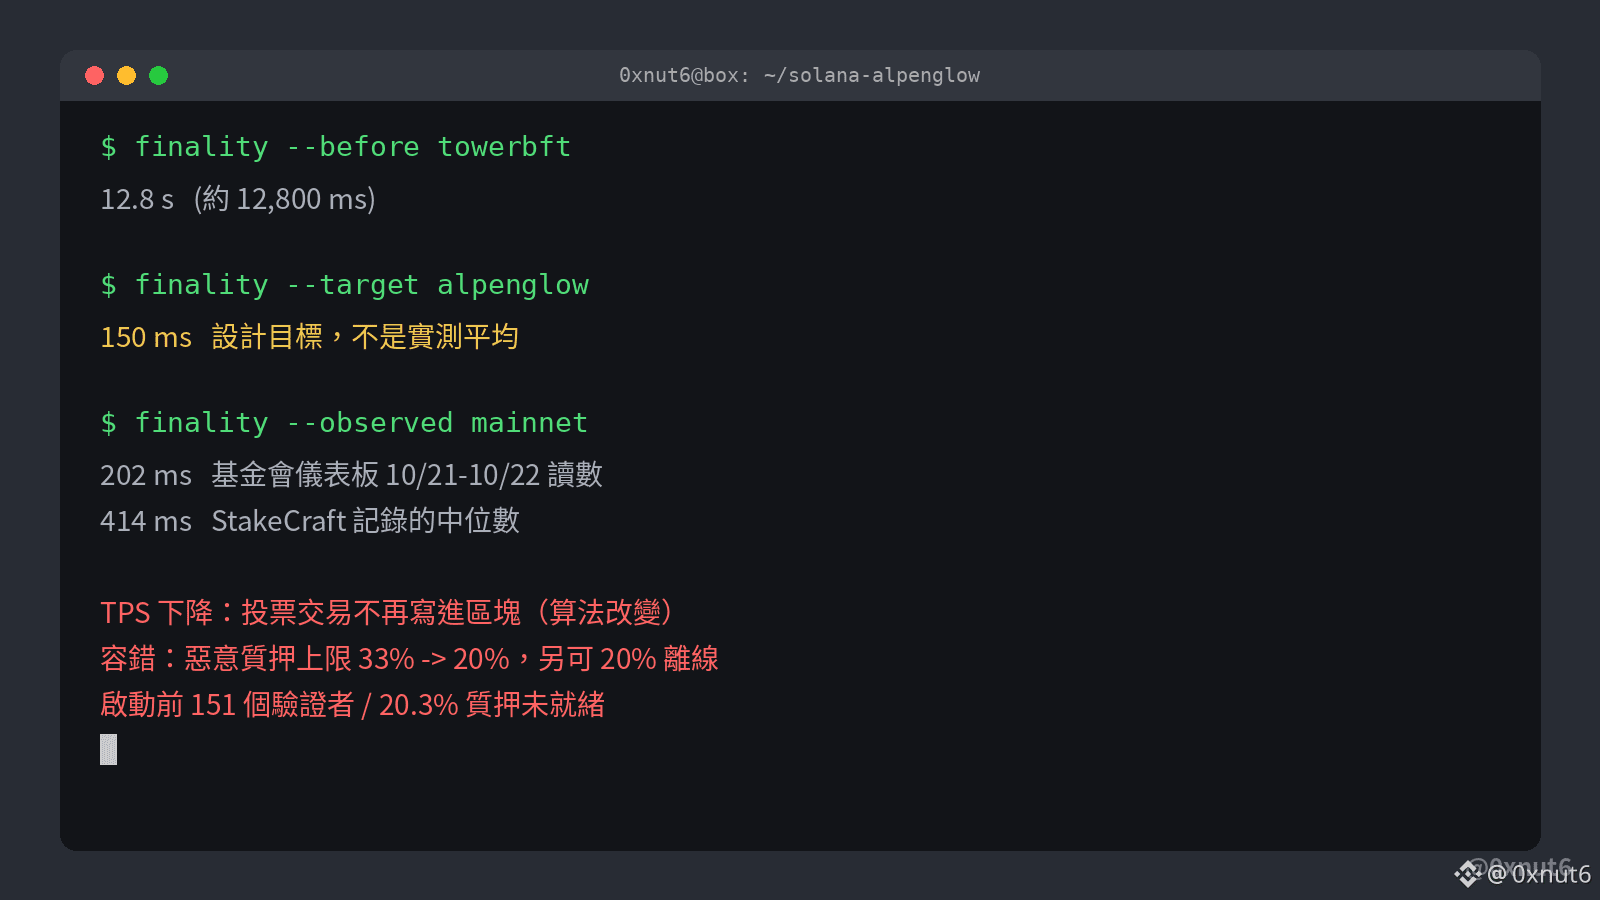
Pada 21/10, pihak resmi Solana mengumumkan bahwa peningkatan konsensus Alpenglow telah aktif di mainnet, memangkas finalitas dari sekitar 12,8 detik menjadi sekitar 150 milidetik.
Pihak resmi Solana menyebut Alpenglow memangkas finalitas dari sekitar 12,8 detik menjadi sekitar 150 milidetik. Ini memang perubahan terbesar pada lapisan konsensus sejak Solana diluncurkan. Setelah TowerBFT lama dihentikan, validator kini saling memberikan suara secara langsung dan mengemas suara tersebut menjadi sertifikat. Sebuah blok dianggap final setelah melalui satu atau dua putaran pemungutan suara, sehingga transaksi tidak perlu lagi menunggu belasan detik untuk dipastikan tidak akan dibatalkan.
Namun, 150 milidetik merupakan target desain, belum menjadi hasil pengukuran stabil di mainnet. Dasbor yayasan mencatat 202 milidetik pada 21/10 dan 22/10, sementara median yang dicatat operator validator StakeCraft sekitar 414 milidetik. Perbedaan ini terutama bergantung pada apakah sebuah blok memerlukan satu atau dua putaran pemungutan suara. Bahkan jika menggunakan angka 414 milidetik, kecepatannya masih sekitar 30 kali lebih cepat dari sebelumnya. Dibandingkan dengan finalitas Ethereum yang sekitar 12,8 menit, selisihnya tetap sangat besar.
Selain itu, ada dua hal yang patut diperhatikan:
1. Transaksi pemungutan suara tidak lagi dicatat dalam blok, sehingga angka TPS Solana akan turun secara signifikan. Namun, volume penggunaan sebenarnya tidak berkurang. Grafik TPS yang melintasi 21/10 sebenarnya menggabungkan dua metode penghitungan yang berbeda.
2. Proporsi stake jahat yang dapat ditoleransi jaringan turun dari 33% menjadi 20%. Sebagai gantinya, rantai tetap dapat berjalan meski 20% stake lainnya offline. Sehari sebelum aktivasi, masih ada 151 validator dengan sekitar 20,3% stake yang ditandai belum siap. Migrasi ini juga tidak mendukung klien Firedancer.
Bagi pemilik SOL yang melakukan staking, sebaiknya pastikan validator yang mereka delegasikan masih memberikan suara secara normal, karena node yang tidak memberikan suara tidak akan menerima imbalan inflasi. Tahap kedua, Rotor, yang direncanakan oleh @anza_xyz, saat ini belum memiliki jadwal peluncuran. Sebelum tahap itu, median di dasbor akan lebih mencerminkan pengalaman nyata dibandingkan target 150 milidetik.
190
·
--
Lihat terjemahan
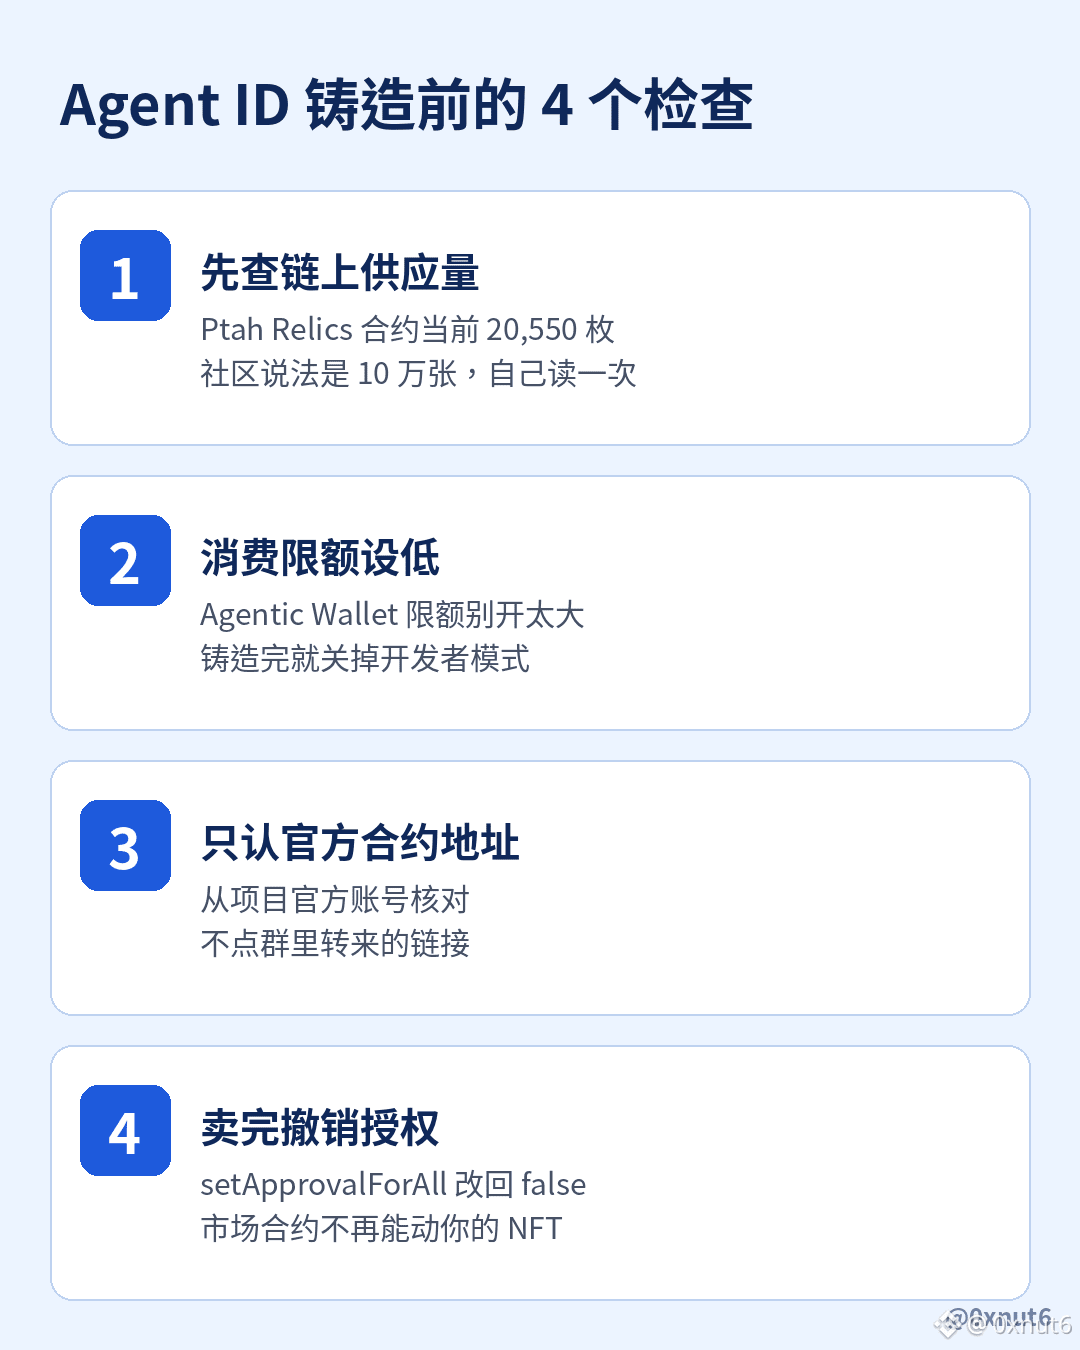
只许 Binance Agent ID 铸造的 Ptah Relics,我今天下午在 BNB Chain 上直接读了合约,当前供应量是 20,550 枚。社区里流传的说法是“10 万张一晚打完”,两边差了将近 5 倍,可能中间有销毁,也可能总量说法本来就不准,跟风之前值得自己去链上查一次。
背景是 @BinanceWallet 10 月 20 日上线的 .ai Agent ID,底层用 @spaceidprotocol 的域名设施,免费领取,每个 Agentic Wallet 只能绑一个,据目前的报道也不能转让。热度大致是在项目方开始拿 Agent ID 当参与门槛之后起来的。社区整理的规则是 @Ptahtrade 每个 ID 最多铸 4 枚,如果这个上限属实,倒推下来这一轮至少有 5,100 多个 ID 参与。
这很像 2022 年币安推出的 BAB 灵魂绑定代币,也是先发一张不可转让的身份凭证,再由项目只对持有者开放。区别在于 BAB 绑的是完成 KYC 的账户,Agent ID 绑的是能让 AI 自动签名的钱包,门槛低得多,被批量注册的可能也更高。通过技能自动铸造要先打开开发者模式,卖出时还要给市场合约做 setApprovalForAll 授权,也就是允许市场合约转走你在这个 NFT 合约里的全部藏品,风险主要藏在这两个开关里。
真要参与的话,这三件事比抢速度更重要:
1. Agentic Wallet 的消费限额设低一点,铸造完就把开发者模式关掉
2. 合约地址只从项目官方账号核对,不点群里转来的链接
3. 卖完之后在 NFT 合约上把市场授权改回 false
76
·
--
Lihat terjemahan
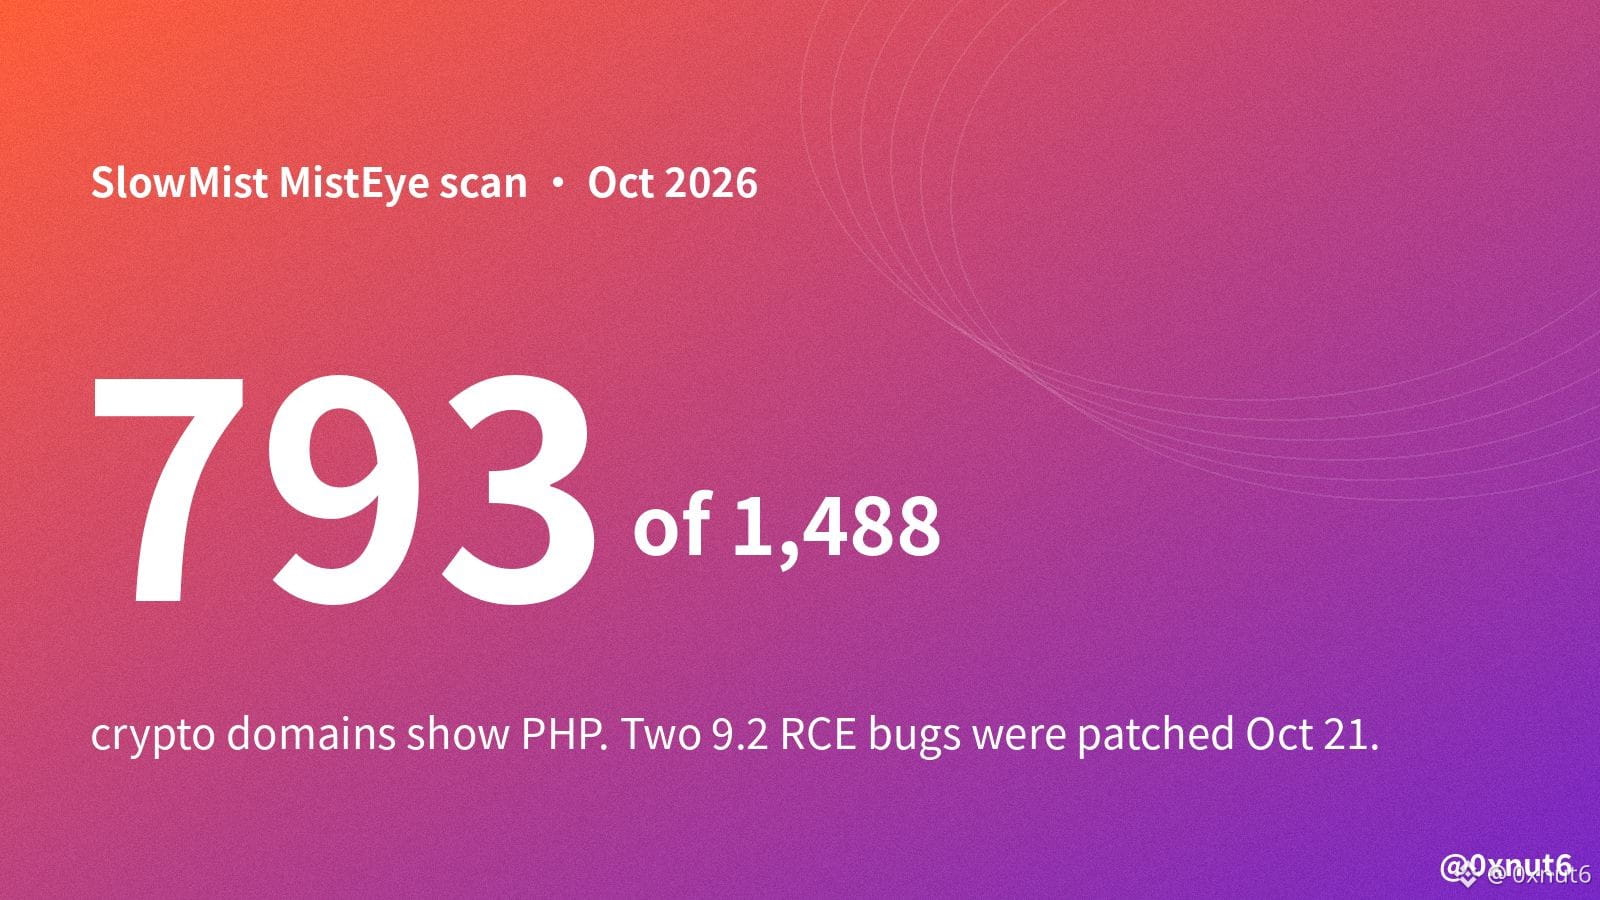
SlowMist scanned 1,488 crypto domains and found PHP on 793 of them. This week PHP patched two bugs that let a stranger run code on a web server without logging in.
Both are rated 9.2 and sit in memory management and error handling, code that nearly every request touches. On Apache with mod_php, one unauthenticated request can trigger the first bug before any app code runs. Fixes shipped Oct 21, but PHP 8.1 and older are end-of-life and get no official release, so those servers depend on a distro backport or an upgrade.
Users can get hurt even when no smart contract breaks, because an attacker who owns the web server can change what the page asks your wallet to sign. @SlowMist_Team flags swapped recipient addresses, swapped token approvals and stolen API keys that might reach a hot wallet. BadgerDAO lost about $120M to this kind of front-end tampering in December 2021, although the attacker got in through a stolen Cloudflare API key rather than PHP. Its contracts held up, while a script injected into the front end slipped extra approvals into normal deposits.
PHP on a domain doesn't mean that site is vulnerable. @PancakeSwap says it runs no PHP at all, and @binance says it had safeguards in place before the patch. PHP also disclosed a third bug on Oct 23. It only hits an unusual session setup and one config switch blocks it, so there's no emergency release, but teams still have cleanup left to do.
What I'd do this week:
- read the spender and amount on every approval, even on sites you use daily
- treat a sudden "re-approve" or "migrate" prompt as a warning sign
- revoke old unlimited approvals you don't need
65
·
--
Binance telah mengumumkan bahwa Binance Feed telah berganti nama menjadi Binance Square, berkembang dari agregator konten menjadi platform sosial yang, selain mendukung berita, memfasilitasi komunikasi antara pembuat konten dan pengikut. Selain itu, Binance Square baru-baru ini meluncurkan opsi pemberian tip untuk memberi penghargaan kepada pembuat konten atas kontribusi konten mereka.
Binance telah mengumumkan bahwa Binance Feed telah berganti nama menjadi Binance Square, berkembang dari agregator konten menjadi platform sosial yang, selain mendukung berita, memfasilitasi komunikasi antara pembuat konten dan pengikut. Selain itu, Binance Square baru-baru ini meluncurkan opsi pemberian tip untuk memberi penghargaan kepada pembuat konten atas kontribusi konten mereka.
82
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
FOMCWatch
8.9M penayangan
26,880 Berdiskusi
Berita TradFi | Warsh Harus Menjelaskan Mengapa The Fed Menahan Suku Bunga Minggu Ini Sambil Tetap Membuka Peluang Kenaikan Desember
Binance News
·Disukai 6 Kali
·810 penayangan
EthereumDropsBelow$2300
4,327 penayangan
99 Berdiskusi
BitcoinSlipsBelow$80KAgain
12,140 penayangan
67 Berdiskusi